“””
Vous vous apprêtez à commercialiser un produit d'IA sur le marché de l'UE, et la question n'est pas de savoir si la réglementation bruxelloise vous concerne, mais plutôt quelles dispositions s'appliqueront en premier à votre produit. Si vous êtes hors de l'UE, vous ne pouvez pas traiter le Loi européenne sur l'IA comme une note juridique à distance. Elle modifie la conception du produit, la documentation, l'analyse des risques et les personnes que votre équipe doit désigner avant le lancement.
L'erreur que je constate le plus souvent est simple : les équipes non européennes supposent que le règlement (UE) 2024/1689 ne s'applique qu'à partir du moment où elles ouvrent un bureau en Europe. C'est une erreur. régime horizontal avec 113 articles répartis en 13 chapitres Ce règlement encadre la mise sur le marché et la mise en service des systèmes d'IA au sein de l'UE, quel que soit le lieu d'établissement du fournisseur. La mise en conformité est déjà en cours, avec une application progressive à partir de 2025. Obligations relatives à l'IA à usage général applicables à compter du 2 août 2025, et la loi sur l'IA est devenue applicable de manière générale à compter du 2 août 2026. Certaines exigences en matière d'IA à haut risque s'appliquent ultérieurement, notamment 2 décembre 2027 et 2 août 2028 le cas échéant Cadre de la loi de l'UE sur l'IA.
La conséquence pratique est sans appel : si votre feuille de route produit, votre traçabilité et votre modèle de gouvernance ne sont pas mis en place dès maintenant, vous devrez les adapter sous la pression plus tard. C’est toujours plus coûteux, plus long et plus complexe que de concevoir un système conforme avant même la première vente dans l’UE.
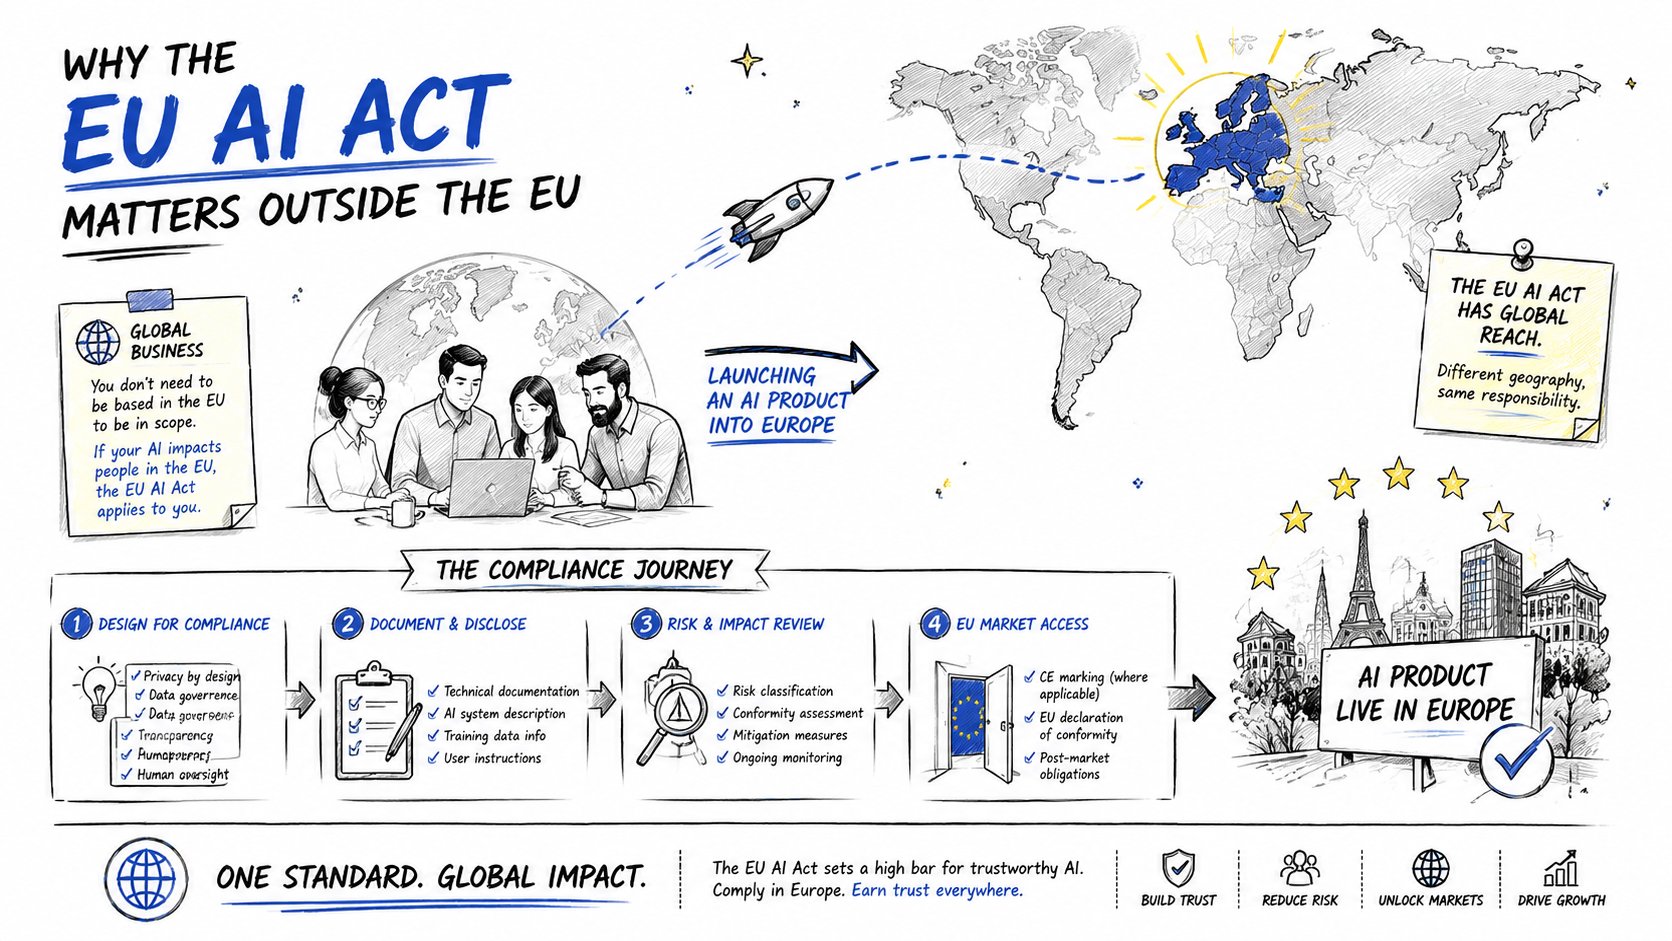
Pour les fournisseurs non européens, la question n'est pas “ Sommes-nous conformes à la loi européenne sur l'IA ? ” mais plutôt “ Quelle version de notre produit peut résister à l'examen de l'UE sans refonte ? ” C'est cet état d'esprit qui fait la différence entre entrer sur le marché sans encombre et découvrir tardivement que votre modèle par défaut, votre processus d'intégration ou vos pratiques de journalisation ne sont pas conformes à la réglementation européenne.
Pourquoi la loi européenne sur l'IA est importante en dehors de l'UE
Un fournisseur basé à Singapour peut avoir un modèle économique performant et se voir néanmoins soumis aux obligations de l'UE dès lors qu'il cible des clients européens. La question de la portée territoriale est cruciale. La loi s'applique aux systèmes d'IA mis sur le marché de l'UE et utilisés dans l'Union, et peut également concerner les fournisseurs et les déployeurs non européens lorsque les résultats produits par le système d'IA sont utilisés dans l'Union. Par conséquent, la localisation de votre entreprise ne vous exempte pas de cette obligation. Si votre équipe commerciale prépare une offre pour Berlin, votre service juridique devrait déjà se pencher sur la question.
Le fournisseur est la véritable unité d'analyse.
La loi porte sur fournisseur C’est le système lui-même, et non l’adresse du siège social figurant sur les statuts, qui est concerné. Si votre entreprise développe un système d’IA et le commercialise sur le marché de l’UE, elle est soumise à la réglementation même si tous ses ingénieurs travaillent en Californie ou à Tel Aviv. C’est pourquoi le critère territorial est important pour les entreprises non européennes : il s’applique à l’organisation qui contrôle le produit, et non à celle qui se trouve être établie au sein de l’UE.
Règle pratique : Si vous contrôlez la conception, la finalité prévue, les mises à jour ou la mise sur le marché de l'UE, considérez que la loi peut vous concerner.
Le régime est global et non symbolique. Il s'agit d'un cadre réglementaire complet pour la gouvernance, le contrôle et l'application des règles, et il modifie les exigences préalables au lancement. Un fournisseur non européen qui démarre tardivement se retrouve généralement à devoir reformuler les allégations relatives à son produit, reconstituer les preuves et désigner un interlocuteur européen dans l'urgence.
Pour les fournisseurs non européens qui doivent gérer à la fois les obligations en matière de protection des données et d'IA, une services de conformité au RGPD Un aperçu général peut aider à clarifier les points de divergence entre les deux régimes. Représentant RGPD de l'UE Cela peut être pertinent en parallèle lorsque des obligations de protection des données s'appliquent également, mais il ne faut pas confondre cela avec la conformité à la loi sur l'IA. Cette loi a sa propre logique et votre équipe produit doit la traiter comme une exigence d'accès au marché distincte.
Pourquoi les travaux réalisés tôt sont moins chers
Une classification précoce permet de réaliser des économies car elle évite les refontes. Si les équipes produit, juridique, sécurité et apprentissage automatique classent le système en amont, elles peuvent déterminer si les fonctionnalités doivent être modifiées avant le lancement. Une fois le produit intégré au processus de commercialisation européen, chaque correction tardive engendre des difficultés de coordination entre le code, la documentation, le discours commercial et la représentation externe.
Comprendre les quatre niveaux de risque
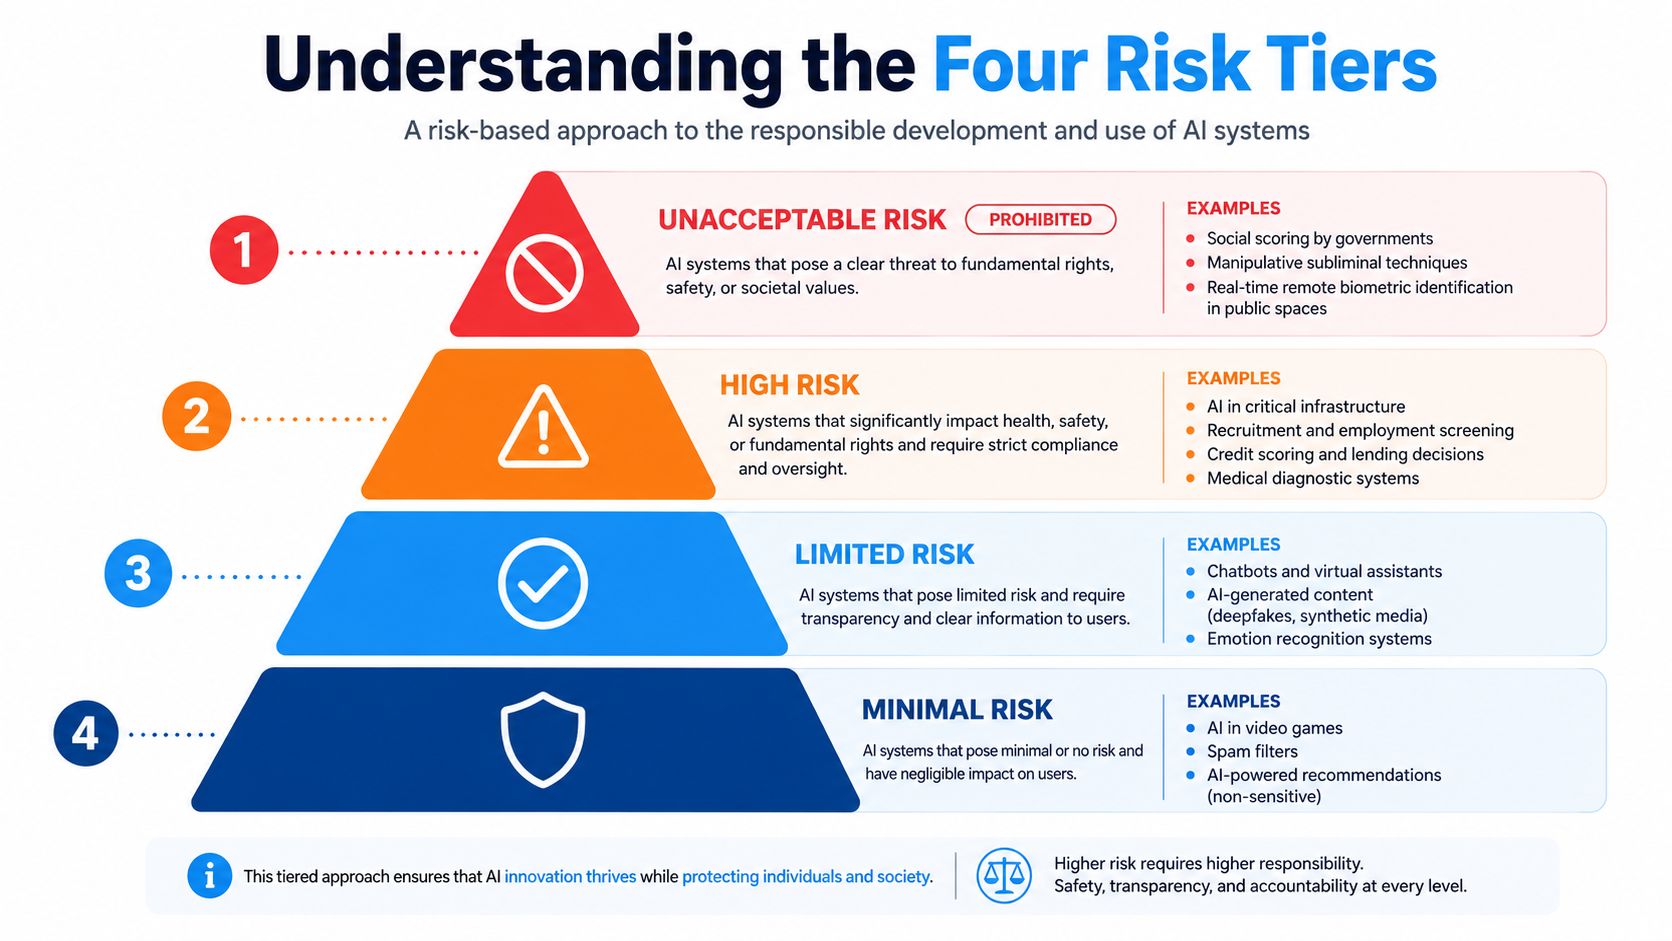
Commencez par le sommet de la pyramide, car c'est là que se trouvent les lignes rouges. La réglementation européenne sur l'IA considère certaines pratiques comme inacceptable et les interdit purement et simplement. Selon le calendrier vérifié, ces pratiques interdites et les règles de culture en IA sont devenues applicables le 2 février 2025, et elles font partie du régime qui commence à se durcir avant la date d'application plus générale en 2026. Cadre de la loi de l'UE sur l'IA. Pour une entreprise non membre de l'UE, cela signifie qu'un produit peut être parfaitement légal sur un marché donné et constituer un obstacle insurmontable dans l'UE s'il franchit l'une de ces lignes de démarcation.
Les pratiques interdites viennent en premier.
Le niveau interdit concerne environ notation sociale, Les techniques de manipulation, le prélèvement non ciblé de données faciales et autres pratiques que l'UE considère comme présentant un risque inacceptable ne sont pas de simples cas particuliers destinés à des séminaires de théorie juridique. Ce sont des points critiques qui peuvent bloquer tout lancement. Si un produit repose sur une pratique de cette catégorie, la solution n'est pas de “ surcharger la documentation ”, mais de repenser ou de supprimer la fonctionnalité.
L'objectif de ce niveau est simple : certaines utilisations sont tellement néfastes que la loi ne se soucie pas de savoir si vos contrôles internes sont irréprochables. Elle les interdit tout simplement.
Les systèmes à haut risque nécessitent un dossier de conformité, et non une simple note de service.
Le niveau suivant est IA à haut risque. Cela inclut les systèmes intégrés à des produits réglementés tels que les machines ou les dispositifs médicaux, ainsi que les systèmes autonomes utilisés dans des domaines sensibles comme l'emploi, les infrastructures critiques et l'identification biométrique. La charge administrative est ici bien plus lourde que ne le prévoient la plupart des fondateurs non européens, car la loi considère ces systèmes comme des produits soumis à audit, et non comme de simples fonctionnalités logicielles.
Le critère essentiel n'est pas de savoir si votre modèle est impressionnant, mais plutôt si le cas d'usage relève d'une catégorie à haut risque et nécessite donc une mise en conformité complète. Dans ce cas, les obligations du fournisseur sont plus lourdes.
Risque limité et risque minimal ne sont pas des laissez-passer.
En dessous se trouve le niveau de transparence par défaut, souvent décrit comme présentant un risque limité. Ces systèmes ne sont pas soumis aux mêmes procédures de précommercialisation, mais ils entraînent tout de même des obligations envers l'utilisateur. À la base se trouve le risque minimal, où la réglementation est la moins contraignante. Cela ne signifie pas qu'il faut l'ignorer. Cela signifie que votre produit peut échapper aux exigences les plus strictes, mais vous devez tout de même vérifier que le cas d'utilisation y est bien justifié.
Test de classification : Posez-vous trois questions : le système est-il interdit ? Présente-t-il un risque élevé ? Ou relève-t-il d’une catégorie de transparence plus légère ? Si vous ne pouvez pas y répondre clairement, votre gouvernance n’est pas prête.
L'IA généraliste ajoute une couche horizontale
La loi ajoute également une couche distincte pour modèles d'IA à usage général. Cela est important car la gouvernance du modèle de base diffère de la conformité spécifique au produit. Un fournisseur de modèle peut être soumis à des obligations de tests techniques, de documentation et de signalement des incidents avant même que l'équipe produit en aval n'ait terminé son évaluation de déploiement. supervision modèle de la loi de l'UE sur l'IA.
Pour classer efficacement votre portefeuille, attribuez à chaque produit une catégorie, puis vérifiez si une caractéristique justifie un passage à une catégorie supérieure. Évitez de vous baser sur le marketing : privilégiez la fonction réelle, l’usage prévu et l’utilisation prévisible.
Choisir votre parcours d'évaluation de la conformité
Si votre système présente un risque élevé, la question devient rapidement d'ordre procédural. Vous devez savoir si vous pouvez réaliser l'évaluation de conformité en interne ou si une solution externe est nécessaire. organisme notifié Il est indispensable d'être impliqué avant la mise sur le marché. Ce choix dépend du type de système à haut risque que vous commercialisez et il influe sur le calendrier de lancement.
La plupart des systèmes autonomes à haut risque utilisent un contrôle interne
Pour de nombreux systèmes d'IA autonomes à haut risque, la voie à suivre est auto-évaluation. Cela ne signifie pas une conformité au rabais. Cela signifie que le fournisseur doit constituer lui-même le dossier de preuves, effectuer les vérifications requises et préparer la déclaration de conformité. Le travail reste conséquent, car le fournisseur doit prouver que le système est conforme à la réglementation avant sa mise sur le marché.
La séquence d'évaluation doit être rigoureuse. Commencez par votre processus de gestion des risques, puis validez la gouvernance des données et de la formation, rassemblez la documentation technique et vérifiez les contrôles de journalisation et de supervision humaine. Le produit pourra ensuite être enregistré dans la base de données de l'UE, le cas échéant.
L'IA en matière de sécurité des produits nécessite un examen par un tiers.
La situation se modifie lorsque le système d'IA est un composant de sécurité d'un produit réglementé, comme une machine ou un dispositif médical. Dans ce cas, l'intervention d'un tiers peut être obligatoire. Votre calendrier ne dépend alors plus uniquement de votre cycle d'examen interne, mais aussi de la rapidité du processus de conformité externe.
C’est à ce stade que de nombreuses équipes non européennes perdent du temps. Elles pensent pouvoir finaliser la conformité en matière d’IA en parallèle de la certification du produit, puis découvrent que les processus sont liés et que la documentation doit correspondre parfaitement.
| Type de fournisseur | Système ou modèle d'IA | Représentant autorisé requis | Source |
|---|---|---|---|
| Fournisseur non UE | Certains systèmes d'IA à haut risque | Oui, l'article 22 | EUR-Lex Texte officiel du règlement (UE) 2024/1689 |
| Fournisseur non UE | Modèle d'IA à usage général (GPAI) | En général oui, article 54 | EUR-Lex Texte officiel du règlement (UE) 2024/1689 |
| Fournisseur non UE | Modèle GPAI libre et open source admissible | Exemption potentielle au titre de l'article 54(6) | EUR-Lex Texte officiel du règlement (UE) 2024/1689 |
| Fournisseur non UE | Autres systèmes d'IA à faible risque | Pas uniquement sur cette base | EUR-Lex Texte officiel du règlement (UE) 2024/1689 |
Le choix de la conformité relève d'une décision produit. Si la catégorie choisie est erronée, le reste du dossier devient un bruit de fond coûteux.
Prenez la décision tôt
Votre équipe interne doit déterminer, avant la finalisation de l'architecture, si le produit présente un risque élevé de manière autonome ou s'il s'agit d'un produit réglementé à haut risque. Attendre la phase de préparation du lancement est trop tard. À ce stade, les aspects juridiques seront contraints par les contraintes techniques et il sera plus difficile de revenir sur la question de la conformité.
Pour les entreprises hors UE, il est essentiel de disposer d'un responsable de la conformité solide et orienté vers l'UE. Si votre évaluation conclut à un risque élevé pour votre produit, ne considérez pas la procédure de conformité comme une simple formalité administrative. C'est l'étape cruciale qui détermine si votre produit peut être commercialisé légalement.
Construction de l'architecture de documentation et de qualité
L'obligation de documentation prévue par la loi n'est pas abstraite. Il s'agit d'un dossier technique évolutif que les organismes de réglementation peuvent consulter. Si votre dossier est incomplet, incohérent ou obsolète, votre système de conformité est défaillant et vous vous exposez à des risques juridiques.
Traitez le dossier technique comme un dossier contrôlé
La documentation technique doit exister avant la mise sur le marché du système et être maintenue à jour. Ce document doit décrire le système, sa conception, son objectif et les contrôles mis en œuvre pour garantir sa conformité aux spécifications. Il doit également inclure les éléments justifiant la formation, la validation et les tests, ainsi que les mesures de cybersécurité protégeant le modèle et son infrastructure. Documentation technique à haut risque, article 11 et annexe IV.
Si votre équipe ne peut pas produire ce dossier rapidement, vous n'êtes pas prêt. Les autorités réglementaires ne veulent pas d'une simple présentation PowerPoint. Elles exigent des preuves concrètes liées à la version du système commercialisée.
La gestion de la qualité est une boucle de contrôle, pas un slogan.
Le système de gestion de la qualité doit se présenter comme un processus opérationnel, et non comme une simple déclaration de principe. Il nécessite un contrôle de version, une gestion des changements, une gestion des incidents, un suivi post-commercialisation et une traçabilité des données de terrain jusqu'aux décisions d'ingénierie. C'est ainsi que l'on garantit la conformité du système après sa mise en service, au lieu de le voir s'écarter de la configuration approuvée.
Une règle interne utile est simple.
Si une version modifie le comportement, les données d'entraînement, les résultats ou la journalisation, elle doit déclencher un examen documenté avant son déploiement.
Cette règle permet de garantir l'alignement des équipes produit et conformité. Elle contribue également à éviter l'erreur classique où le service d'ingénierie déploie une mise à jour de modèle sans que le service juridique ne soit informé de la modification.
Les preuves doivent être datées et traçables.
Des preuves horodatées et versionnées vous protègent lorsqu'une autorité s'interroge sur la conception et le contrôle du système. Si vos documents sont éparpillés entre boîtes de réception, lecteurs partagés et approbations ponctuelles, il vous sera difficile de démontrer la conformité de manière cohérente. La loi encourage la traçabilité car elle rend l'application de la réglementation possible.
Tenez un registre précis des modifications. Documentez la genèse du modèle, conservez les comptes rendus des essais d'évaluation et assurez-vous que chaque mise à jour matérielle soit attribuée à un responsable et fasse l'objet d'une procédure d'approbation. C'est ce qui fait la différence entre un dossier solide et une situation de panique lorsqu'un organisme de réglementation demande des preuves.
Transparence, information des utilisateurs et gouvernance des données
La transparence et la gouvernance des données doivent être intégrées au même niveau opérationnel. Si vos utilisateurs ne se rendent pas compte qu'ils interagissent avec une IA, ou si vos ensembles de données sont mal gérés, le système peut ne pas être conforme à la loi, même si le modèle lui-même est techniquement performant. Il s'agit alors d'un problème lié au produit, et pas seulement d'un problème juridique.
La divulgation par l'utilisateur doit être visible et immédiate.
À tout le moins, les utilisateurs doivent savoir lorsqu'ils interagissent avec un système d'IA. Cela signifie que la conception de votre produit, le processus d'intégration et la communication avec vos clients doivent l'indiquer clairement. La même logique s'applique à deepfakes et le contenu généré par l'IA, qui nécessite un balisage clair afin que les utilisateurs ne soient pas induits en erreur sur ce qu'ils voient.
Pour les modèles à usage général, la transparence est également essentielle lors de l'entraînement. Les fournisseurs doivent présenter les données d'entraînement de manière à faciliter leur compréhension par les utilisateurs et respecter les réserves de droits d'auteur de l'UE concernant les jeux de données utilisés. En l'absence de coordination entre vos équipes de contenu et de données, vous risquez de vous retrouver avec des informations incohérentes, ce qui peut compromettre le lancement.
La gouvernance des données est l'aspect technique de la transparence.
Une bonne transparence est impossible sans gouvernance des données. Si les données sont désordonnées, biaisées ou mal documentées, la déclaration de transparence n'est qu'un prétexte plutôt qu'une garantie. C'est pourquoi la loi lie la qualité des données, la tenue des registres et le contrôle humain.
La solution la plus simple consiste à faire en sorte que l'équipe produit gère une couche de preuves commune.
- Informez clairement les utilisateurs : Préciser à quel moment le système est basé sur l'IA et à quel moment cela a une incidence sur le flux de travail.
- Contrôler la qualité des jeux de données : Provenance du document, filtrage et limitations connues.
- Conservez des registres : Conservez les preuves techniques qui étayent les affirmations que vous faites aux utilisateurs et aux organismes de réglementation.
- Permettre l'intervention humaine : Veillez à ce que quelqu'un puisse intervenir lorsque le résultat est dangereux ou erroné.
Si l'explication destinée à l'utilisateur et le dossier technique ne correspondent pas, partez du principe que l'audit révélera le problème.
Pour les entreprises qui ont également des obligations d'accès et de partage des données au sein de l'UE, une représentant du règlement général sur la protection des données de l'UE Cette approche peut s'intégrer aux activités de conformité en matière d'IA lorsque les responsabilités se recoupent. Elle ne remplace pas les contrôles prévus par la loi sur l'IA, mais permet de réduire la fragmentation lorsque plusieurs obligations européennes concernent la même équipe opérationnelle.
Les choix de conception doivent rendre la conformité visible
Les meilleures équipes n'occultent pas la conformité dans les mentions légales. Elles l'intègrent au produit. Étiquettes, fiches de modèles, invites d'interface et contrôles de validation internes contribuent à démontrer que la transparence fait partie intégrante du système, et n'est pas une simple réflexion a posteriori.
Un modèle techniquement parfait peut néanmoins être non conforme à la loi si l'utilisateur final n'a pas de réponses claires. C'est la norme à laquelle votre produit doit se conformer.
Lorsqu'un représentant autorisé est requis
Un fournisseur non-UE peut avoir besoin d'un représentant autorisé en vertu de la loi européenne sur l'IA par deux voies distinctes : l'article 22 pour certains systèmes d'IA à haut risque et l'article 54 pour les modèles d'IA à usage général (GPAI).
Un fournisseur hors UE doit régler rapidement la question du représentant autorisé. Si vous placez certains systèmes d'IA à haut risque Si vous êtes sur le marché de l'UE et que vous n'êtes pas établi dans l'UE, l'article 22 peut exiger un représentant autorisé basé dans l'UE. Par ailleurs, si vous placez un modèle d'IA à usage général (GPAI) Pour accéder au marché de l'Union depuis un pays hors UE, l'article 54 exige généralement la désignation d'un représentant agréé établi dans l'UE, sous réserve de l'exception applicable aux logiciels libres et open source. Cette obligation s'inscrit dans le cadre de la procédure d'accès au marché et doit donc être considérée comme une étape préalable à la planification du lancement, et non comme une simple formalité juridique de dernière minute.
Le mandat est restreint et formel.
Le représentant agit en vertu d'un mandat écrit. Il doit identifier le fournisseur, définir le périmètre des systèmes ou modèles d'IA concernés, tenir à jour ses coordonnées et exiger la coopération des autorités nationales compétentes et du Bureau de l'IA. Le représentant est un point de contact et un dépositaire des documents. Il ne remplace pas un service de conformité.
Cette distinction est importante. Le prestataire reste responsable des obligations. Le représentant les rend accessibles, traçables et plus faciles à faire respecter au sein de l'UE.
Ne confondez pas cela avec un consultant
Un consultant en conformité peut vous conseiller. Un représentant autorisé ne peut être considéré comme un service juridique externe. Son rôle est plus restreint et il s'expose à des sanctions liées à son mandat. Si ce dernier est vague, obsolète ou mal encadré, vous créez une faille supplémentaire.
Pour une entreprise non membre de l'UE, la règle est simple. Si le système présente un risque élevé, l'article 22 peut s'appliquer. Dans le cas contraire, l'article 22 ne s'applique pas nécessairement, mais l'obligation de désigner un représentant autorisé peut néanmoins être invoquée au titre de l'article 54 si le fournisseur met sur le marché de l'Union un modèle d'IA à usage général.
| Type de fournisseur | Système ou modèle d'IA | Représentant autorisé requis | Source |
|---|---|---|---|
| Fournisseur non UE | Certains systèmes d'IA à haut risque | Oui, l'article 22 | EUR-Lex Texte officiel du règlement (UE) 2024/1689 |
| Fournisseur non UE | Modèle d'IA à usage général (GPAI) | En général oui, article 54 | EUR-Lex Texte officiel du règlement (UE) 2024/1689 |
| Fournisseur non UE | Modèle GPAI libre et open source admissible | Exemption potentielle au titre de l'article 54(6) | EUR-Lex Texte officiel du règlement (UE) 2024/1689 |
| Fournisseur non UE | Autres systèmes d'IA à faible risque | Pas uniquement sur cette base | EUR-Lex Texte officiel du règlement (UE) 2024/1689/oj/eng |
Le mandat doit être rédigé en vue d'un contrôle, et non par commodité. S'il ne résiste pas à une demande d'un organisme de réglementation, il est insuffisant.
Si votre entreprise utilise déjà un Représentant à la protection des données de l'UE, La désignation au titre de la loi sur l'IA peut sembler familière, mais les deux rôles ne sont pas interchangeables. Le déclencheur, le champ d'application et la charge de la preuve diffèrent ; par conséquent, le mandat au titre de la loi sur l'IA doit respecter la structure de cette loi et non un modèle conforme au RGPD.
Là où la plupart des entreprises pêchent par manque de conformité
Le principal obstacle réside dans l'exécution. L'étude 2025 d'EY a révélé que 80% des organisations étaient conscientes du Loi européenne sur l'IA, et pourtant seulement 28% étaient pleinement conformes Étude EY AI GRC 2025. La sensibilisation est généralisée. Le point faible réside dans la transformation de cette sensibilisation en un processus de conformité opérationnel.
Pourquoi cet écart est plus important pour les entreprises non membres de l'UE
Les entreprises non européennes ont généralement des pratiques opérationnelles moins adaptées au contexte européen. Une équipe commerciale peut cibler l'Europe, mais personne ne possède la documentation européenne, aucun dossier de mandat n'est à jour et il n'existe aucun interlocuteur unique auprès des autorités. C'est cette situation qui engendre des frictions dès qu'une demande est formulée.
La Commission a également indiqué son mode de fonctionnement. Elle débutera par un dialogue sur la conformité technique, l'accès aux modèles, les demandes d'information et les exigences en matière d'atténuation des risques, avant d'envisager des sanctions. Le premier échec est souvent dû à un retard, à de la confusion ou à une absence de réponse, car il est impossible de fournir les preuves nécessaires assez rapidement. pouvoirs d'application de l'IA Office.
Ce que les autorités remarqueront en premier
Les autorités repèrent généralement trois points faibles en premier lieu : l’absence de documentation claire, le manque de clarté du point de contact au sein de l’UE et l’inadéquation du mandat interne avec le produit commercialisé. Il ne s’agit pas de simples lacunes, mais bien de signes que l’organisation n’a pas mis en œuvre la conformité.
Mon avis : Si vos registres ne sont pas prêts pour un audit, vous n'êtes pas encore en conformité, quelles que soient les dispositions de votre politique.
Réglez le problème avec rigueur. Désignez un responsable en charge de l'UE. Verrouillez la classification du produit. Assurez-vous que les preuves sont toujours à jour. Si l'entreprise utilise déjà un Représentant à la protection des données de l'UE, Ne considérez pas cela comme un substitut au dossier prévu par la loi sur l'IA. Le déclencheur, la portée et le niveau de preuve requis sont différents, et le mandat de la loi sur l'IA doit être appliqué indépendamment.
Que doivent faire les fournisseurs non européens maintenant
La plupart des dispositions de la loi européenne sur l'IA sont désormais applicables depuis 2 août 2026, Les fournisseurs hors UE doivent dès maintenant confirmer la classification de leurs produits, leur documentation, leur processus d'évaluation de la conformité et les exigences relatives à leur représentant agréé, tout en se préparant aux dispositions qui s'appliqueront ultérieurement. Chaque produit destiné à l'UE doit être classé selon les quatre niveaux de risque, le processus de conformité validé et le dossier technique défini sans délai, et non après le lancement. Si un système à haut risque ou un modèle GPAI est concerné, il convient d'évaluer la nécessité de désigner un représentant agréé au sein de l'UE et de s'assurer que son mandat est à jour et précis.
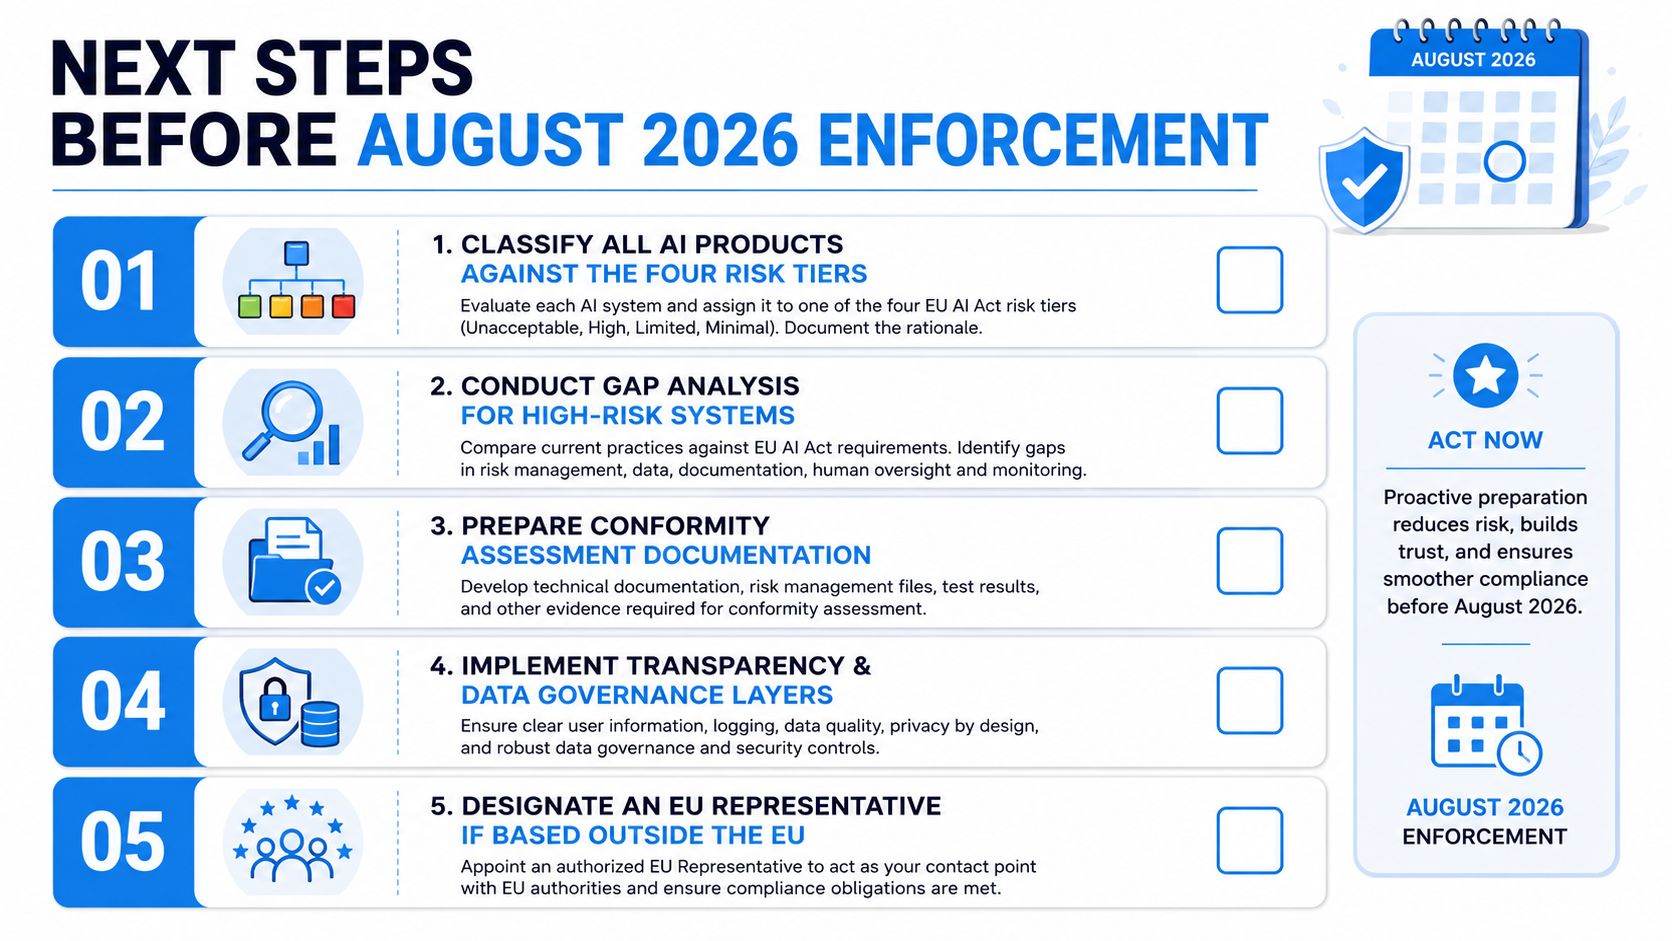
Les prestataires qui assureront une application fluide de la réglementation sont ceux qui intègrent dès maintenant la constitution de preuves versionnées, l'établissement de contacts privilégiés avec l'UE et la mise en place d'un système de reporting proactif dans leur modèle opérationnel. Considérez la loi sur l'IA comme une discipline continue, et non comme une simple mise à jour de politique. Si vous avez besoin d'une méthode structurée pour mettre en place une représentation et maintenir une chaîne de contacts fluide concernant vos obligations européennes, consultez [lien manquant]. DilicheckRep et examinez comment son modèle de désignation sur le marché s'intègre à l'ensemble des mesures de conformité que votre équipe est déjà en train de mettre en place.
FAQ : Conformité à la loi européenne sur l’IA pour les fournisseurs non européens
Q : La loi européenne sur l'IA s'applique-t-elle aux entreprises situées en dehors de l'UE ?
UN: Oui. La réglementation européenne sur l'IA peut s'appliquer aux fournisseurs situés hors de l'UE s'ils mettent un système d'IA sur le marché de l'UE, le mettent en service dans l'UE ou si le système est utilisé dans l'UE. Votre entreprise n'a pas besoin d'avoir un bureau en Europe pour être concernée.
Q : Qu’est-ce qu’un système d’IA à haut risque au sens de la loi européenne sur l’IA ?
UN: Un système d'IA à haut risque est un système appartenant aux catégories énumérées par la loi, comme certains systèmes utilisés dans le domaine de l'emploi, des infrastructures critiques, de la biométrie, de l'éducation ou comme composants de sécurité dans les produits réglementés. Les systèmes à haut risque sont soumis à des obligations plus strictes, notamment en matière de documentation, de gestion des risques, de journalisation, de supervision humaine et d'évaluation de la conformité.
Q : Les fournisseurs non européens ont-ils besoin d'un représentant autorisé en vertu de la loi européenne sur l'IA ?
UN: Oui. Un fournisseur non-UE peut être tenu de désigner un représentant autorisé de l'UE lorsqu'il met à disposition certains systèmes d'IA à haut risque sur le marché de l'UE en vertu de l'article 22, ou lorsqu'il met un modèle d'IA à usage général (IAUG) sur le marché de l'Union en vertu de l'article 54. Certains modèles d'IAUG libres et open source éligibles peuvent être exemptés.
Q : Quand la loi européenne sur l'IA s'applique-t-elle ?
UN: La loi européenne sur l'IA s'applique progressivement. Certaines dispositions, notamment les règles relatives aux pratiques interdites, sont entrées en vigueur en 2025. La principale date d'application de la plupart des obligations est le 2 août 2026, certaines règles concernant les produits à haut risque s'appliquant ultérieurement.
Q : Quelle documentation est requise pour la conformité à la loi européenne sur l'IA ?
UN: Pour les systèmes d'IA à haut risque, les fournisseurs ont généralement besoin d'une documentation technique, d'un processus de gestion des risques, de registres de gouvernance des données, de contrôles de journalisation, de mesures de surveillance humaine, de processus de surveillance post-commercialisation et d'une déclaration de conformité lorsque cela est requis.
Q : Qu’est-ce qu’une évaluation de conformité au titre de la loi européenne sur l’IA ?
UN: L'évaluation de conformité est le processus permettant de démontrer qu'un système d'IA à haut risque satisfait aux exigences de la loi avant sa mise sur le marché de l'UE. Certains systèmes autonomes à haut risque peuvent faire l'objet d'un contrôle interne, tandis que l'IA intégrée à des produits réglementés peut nécessiter une évaluation par un tiers.
Q : Un modèle d'IA à usage général peut-il déclencher des obligations au titre de la loi européenne sur l'IA ?
UN: Oui. Les modèles d'IA à usage général peuvent déclencher une couche d'obligations distincte en vertu de la loi, notamment en matière de documentation, de transparence et, dans certains cas, d'obligations supplémentaires liées au risque systémique.
Q : Quelle est la première étape pour se conformer à la loi européenne sur l'IA ?
UN: La première étape consiste en la classification. Les fournisseurs doivent déterminer si le système est interdit, à haut risque, soumis à des obligations de transparence ou à risque minimal. Cette classification détermine le processus de mise en conformité, les exigences en matière de documentation et le calendrier de lancement.
DilicheckRep assure une représentation réglementaire formelle auprès des autorités européennes et britanniques, notamment en matière d'article 27 du RGPD, de la loi européenne sur l'IA, de la loi sur les services numériques, de la loi sur les données et de la norme NIS2. Ce service inclut la documentation relative au mandat et une gestion structurée des communications avec les autorités et les personnes concernées. Avant votre prochain lancement sur le marché européen, examinez avec DilicheckRep le périmètre de votre représentation et votre modèle opérationnel.
Clause de non-responsabilité: Ce guide est fourni à titre d'information générale uniquement et ne constitue pas un avis juridique. L'application du règlement européen sur la protection des données et des autres exigences réglementaires dépend de la situation particulière de chaque organisation. Il est conseillé de consulter un avocat si nécessaire avant de se fier à ces informations ou de prendre des décisions en matière de conformité.
Divulgation: Cet article a été préparé avec l'aide de l'IA et relu par des humains.