
“””
Ви збираєтеся вивести на ринок ЄС продукт штучного інтелекту, і питання не в тому, чи досягне вас Брюссельський збірник правил, а в тому, які частини першими потраплять до вашого продукту. Якщо ви перебуваєте за межами ЄС, ви не можете ставитися до Закон ЄС про штучний інтелект як віддалений юридичний меморандум. Він змінює дизайн продукту, документацію, оцінку ризиків та того, кого ваша команда має призначити перед запуском.
Помилка, яку я бачу найчастіше, проста. Команди з країн, що не входять до ЄС, вважають, що Закон має значення лише після відкриття офісу в Європі. Це неправильно. Регламент (ЄС) 2024/1689 – це горизонтальний режим з 113 статей у 13 розділах що регулює, як системи штучного інтелекту розміщуються на ринку ЄС та вводяться в експлуатацію, незалежно від того, де знаходиться постачальник. Відлік часу на дотримання вимог вже розпочався, а поетапне застосування розпочнеться у 2025 році. Зобов'язання щодо ШІ загального призначення застосовуються з 2 серпня 2025 року, а Закон про штучний інтелект став загальнозастосовний станом на 2 серпня 2026 року. Деякі вимоги щодо високоризикового штучного інтелекту застосовуються пізніше, зокрема 2 грудня 2027 року і 2 серпня 2028 року де це доречно Структура Закону ЄС про штучний інтелект.
Практичний наслідок очевидний. Якщо дорожня карта вашого продукту, система доказів та модель управління не створюються зараз, вам доведеться модернізувати їх під тиском пізніше. Це завжди дорожче, повільніше та складніше, ніж розробка відповідності вимогам до перших продажів у ЄС.
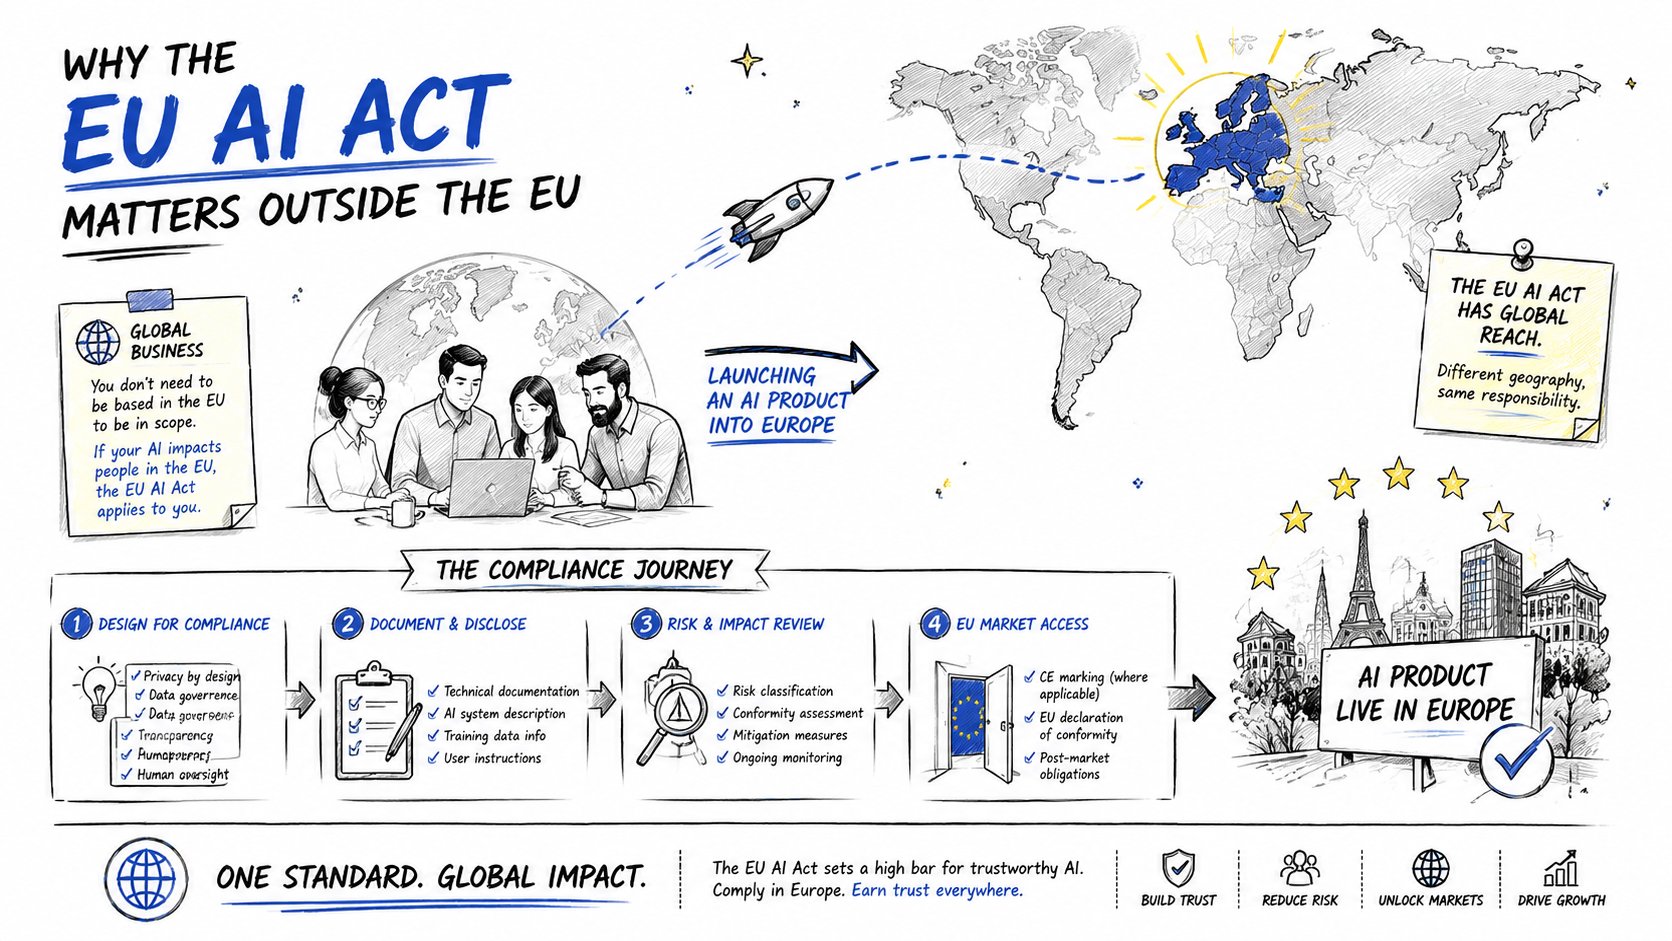
Для постачальників з країн, що не входять до ЄС, питання не в тому, “Чи дотримуємося ми Закону ЄС про штучний інтелект?”, а в тому, “Яка версія нашого продукту може витримати перевірку ЄС без редизайну?”. Такий спосіб мислення є різницею між чистим виходом на ринок та пізнім виявленням того, що ваша модель за замовчуванням, процес адаптації або практика реєстрації не відповідають європейським правилам.
Чому Закон ЄС про штучний інтелект має значення за межами ЄС
Постачальник із Сінгапуру може мати сильну модель і все одно активувати зобов'язання перед ЄС з моменту, коли він орієнтується на клієнтів з ЄС. Проблема полягає в територіальному охопленні. Закон застосовується до систем штучного інтелекту, розміщених на ринку ЄС, введених в експлуатацію в ЄС, а також може охоплювати постачальників та розповсюджувачів поза межами ЄС, де результати, отримані системою штучного інтелекту, використовуються в Союзі, тому місцезнаходження вашої компанії не виключає вас із сфери застосування. Якщо відділ продажів адаптує свою пропозицію для Берліна, юридичний відділ вже повинен перевіряти Закон.
Постачальник є справжньою одиницею аналізу
Закон зосереджується на постачальник системи, а не адреса офісу в установчих документах. Якщо ваша компанія розробляє систему штучного інтелекту та розміщує її на ринку ЄС, ви потрапляєте під дію, навіть якщо кожен інженер знаходиться в Каліфорнії чи Тель-Авіві. Ось чому територіальний тест важливий для компаній, що не входять до ЄС, він відповідає організації, яка контролює продукт, а не тій, яка знаходиться в межах ЄС.
Практичне правило: Якщо ви контролюєте дизайн, цільове призначення, оновлення або випуск на ринок ЄС, припускайте, що Закон може вас поширити.
Цей режим є широким, а не символічним. Це повна регуляторна база для управління, нагляду та правозастосування, і вона змінює те, що має бути готове до запуску. Постачальник не з ЄС, який починає із запізненням, зазвичай переписує заявки на продукт, переформульовує докази та призначає контактну особу з ЄС через обмежений час.
Для постачальників послуг з країн, що не входять до ЄС, які займаються як захистом даних, так і зобов'язаннями щодо штучного інтелекту, Послуги з дотримання вимог GDPR огляд може допомогти з'ясувати, де розходяться ці два режими. Представник ЄС щодо GDPR може бути актуальним паралельно, коли також застосовуються зобов'язання щодо захисту даних, але не плутайте це з готовністю до Закону про штучний інтелект. Закон про штучний інтелект має свою власну логіку, і ваша команда розробників продуктів повинна розглядати його як окрему вимогу доступу до ринку.
Чому рання робота дешевша
Рання класифікація заощаджує кошти, оскільки дозволяє уникнути переробки. Якщо команди з розробки продукту, юридичного відділу, відділу безпеки та машинного навчання класифікують систему на ранній стадії, вони можуть вирішити, чи потрібно змінювати набір функцій перед запуском. Щойно продукт вже знаходиться в розробці для ЄС, кожне пізнє виправлення перетворюється на проблему координації між кодом, документацією, мовою продажів та зовнішнім представленням.
Розуміння чотирьох рівнів ризику
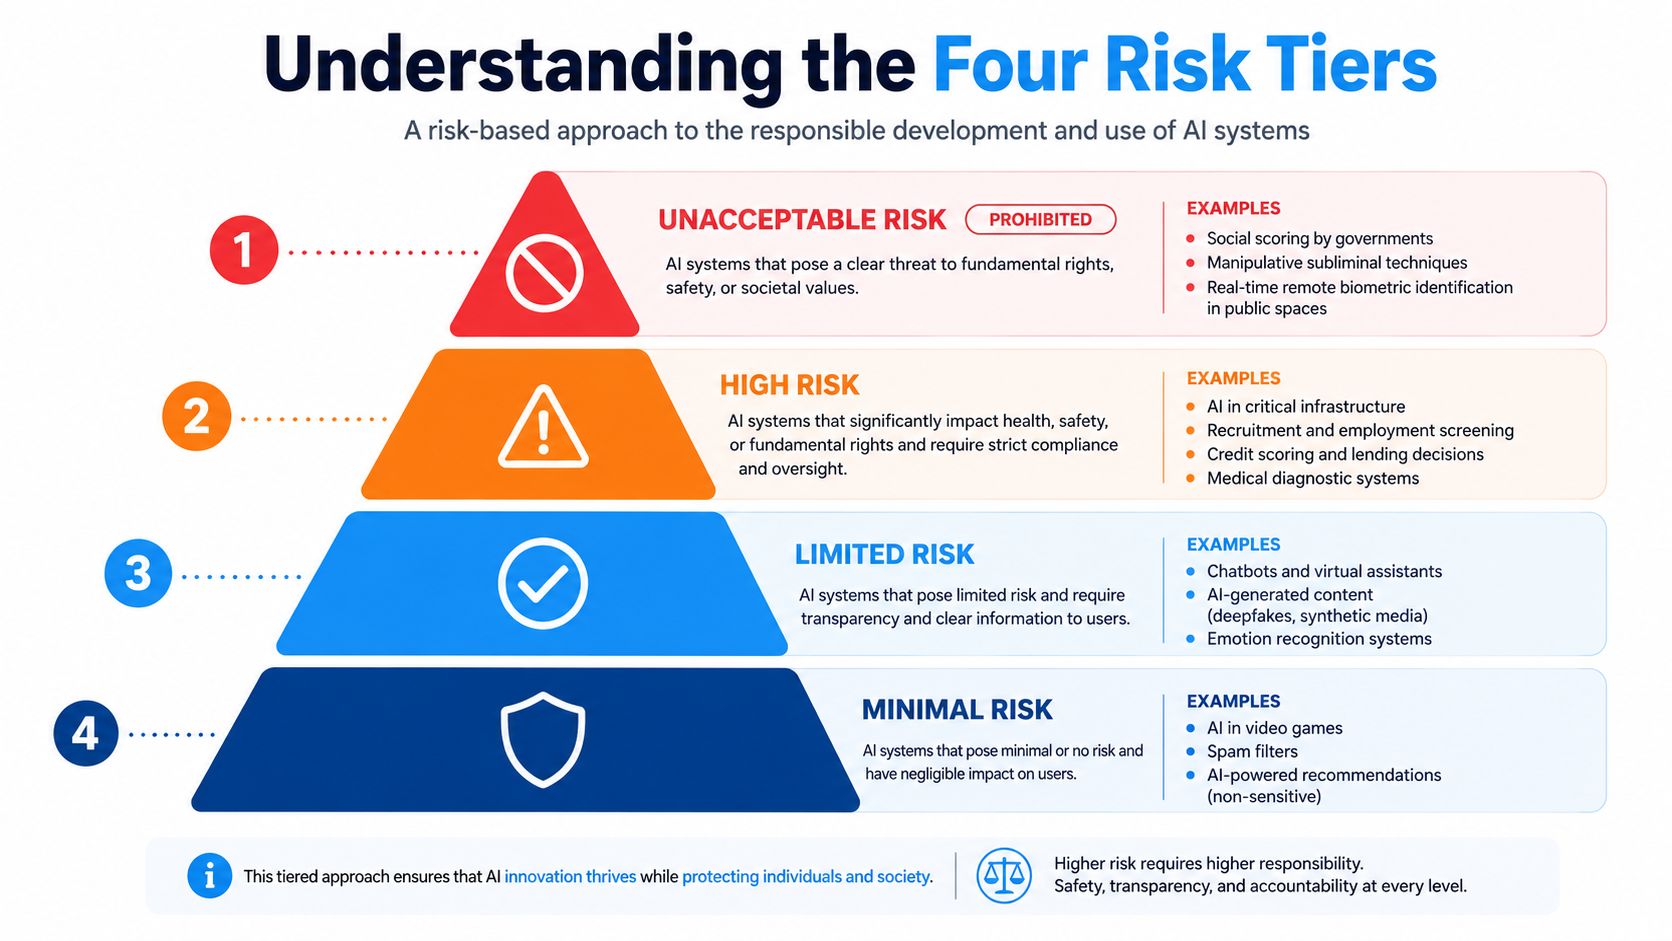
Почніть з вершини піраміди, бо саме там проходять червоні лінії. Закон ЄС про штучний інтелект трактує деякі практики як неприйнятний і повністю забороняє їх. Згідно з перевіреними термінами, ці заборонені практики та правила щодо грамотності в галузі штучного інтелекту стали застосовуватися до 2 лютого 2025 року, і вони є частиною режиму, який починає посилюватися до ширшої дати введення в дію у 2026 році Структура Закону ЄС про штучний інтелект. Для компанії, що не входить до ЄС, це означає, що продукт може бути цілком дійсним на одному ринку та все ще бути жорсткою перешкодою в ЄС, якщо він перетинає одну з цих меж.
Заборонені практики на першому місці
Заборонений рівень стосується приблизно соціальний скоринг, маніпулятивні методи, нецільовий фейскрейпінг та інші практики, які ЄС розглядає як неприйнятний ризик. Це не крайні випадки для семінарів з юридичної теорії. Це критичні питання, які можуть повністю заблокувати запуск. Якщо продукт залежить від практики, яка підпадає під цю категорію, правильним кроком буде не “більш детальне документування”. А переробка або видалення цієї функції.
Суть цього рівня проста. Деякі способи використання настільки шкідливі, що закон не запитує, чи налагоджені ваші внутрішні засоби контролю. Він просто забороняє їх.
Системи високого ризику потребують файлу відповідності, а не пам'ятки про політику
Наступний рівень - це високоризиковий ШІ. Це включає системи, вбудовані в регульовані продукти, такі як машини чи медичні прилади, та окремі системи, що використовуються в чутливих сферах, таких як зайнятість, критична інфраструктура та біометрична ідентифікація. Тягар тут набагато важчий, ніж очікує більшість засновників з країн, що не є членами ЄС, оскільки Закон розглядає ці системи як продукти, що підлягають аудиту, а не лише як функції програмного забезпечення.
Основний тест полягає не в тому, чи вражає ваша модель. Річ у тім, чи належить варіант використання до категорії високого ризику, і тому потребує повного пакету відповідності. Якщо так, то постачальник несе більші зобов'язання.
Обмежений ризик та мінімальний ризик не є безкоштовними пропусками
Нижче знаходиться рівень прозорості за замовчуванням, який часто описують як обмежений ризик. Ці системи не стикаються з тими ж механізмами до виходу на ринок, але вони все одно передбачають зобов'язання, пов'язані з користувачами. В основі лежить мінімальний ризик, де Закон є найлегшим. Це не означає “ігноруйте його”. Це означає, що ваш продукт може уникнути найсуворіших вимог, але вам все одно потрібно перевірити, чи дійсно цей варіант використання там належить.
Класифікаційний тест: Поставте три запитання: чи заборонена ця система, чи вона має високий ризик, чи вона підпадає під менш прозорий рівень? Якщо ви не можете чітко відповісти, ваше управління не готове.
Штучний інтелект загального призначення додає горизонтальний шар
Закон також додає окремий рівень для моделі штучного інтелекту загального призначення. Це важливо, оскільки управління базовою моделлю не те саме, що відповідність вимогам конкретного продукту. Постачальник моделі може зіткнутися з зобов'язаннями щодо технічного тестування, документування та звітування про інциденти ще до того, як команда розробників продукту завершить власну оцінку розгортання. Модель нагляду за Законом ЄС про штучний інтелект.
Найпростіший спосіб класифікувати ваш портфель – це віднести кожен продукт до одного рівня, а потім перевірити, чи якась функція підвищує його до вищого рівня. Не класифікуйте за маркетинговою мовою. Класифікуйте за фактичною функцією, цільовим призначенням та передбачуваним використанням.
Вибір шляху оцінки відповідності
Якщо ваша система має високий ризик, питання стає процедурним та швидким. Вам потрібно знати, чи можете ви виконати оцінку відповідності внутрішньо, чи... уповноважений орган має бути залучений до виходу на ринок. Цей вибір залежить від того, яку систему високого ризику ви постачаєте, і він змінює графік запуску.
Більшість автономних систем високого ризику використовують внутрішній контроль
Для багатьох автономних систем штучного інтелекту з високим рівнем ризику шлях такий самооцінка. Це не означає полегшеного дотримання вимог. Це означає, що постачальник повинен сам створити пакет доказів, виконати необхідні перевірки та підготувати декларацію про відповідність. Робота все ще серйозна, оскільки постачальник повинен довести, що система відповідає правилам, перш ніж розмістити її на ринку.
Послідовність оцінювання має бути дисциплінованою. Почніть з процесу управління ризиками, потім перевірте дані та управління навчанням, потім зберіть технічну документацію, а потім перевірте ведення журналу та засоби контролю з боку людини. Після цього продукт може бути зареєстрований у базі даних ЄС, де це необхідно.
Штучний інтелект для безпеки продукції потребує перевірки з боку третьої сторони
Шлях змінюється, коли система штучного інтелекту є компонентом безпеки регульованого продукту, такого як машини чи медичні вироби. У таких випадках участь третьої сторони може бути обов'язковою. Це означає, що ваші терміни більше не контролюються лише вашим власним внутрішнім циклом перевірки. Вони також залежать від того, як швидко просувається процес зовнішньої відповідності.
Саме на цьому етапі багато команд з країн, що не входять до ЄС, втрачають час. Вони припускають, що можуть завершити дотримання вимог ШІ паралельно із сертифікацією продукту, а потім виявляють, що процеси пов'язані, і документація має точно збігатися.
| Тип постачальника | Система або модель штучного інтелекту | Потрібен уповноважений представник | Джерело |
|---|---|---|---|
| Постачальник не з ЄС | Певна система штучного інтелекту з високим рівнем ризику | Так, стаття 22 | Офіційний текст Регламенту (ЄС) 2024/1689 від EUR-Lex |
| Постачальник не з ЄС | Модель штучного інтелекту загального призначення (GPAI). | Загалом так, стаття 54 | Офіційний текст Регламенту (ЄС) 2024/1689 від EUR-Lex |
| Постачальник не з ЄС | Кваліфікаційна безкоштовна модель GPAI з відкритим кодом | Потенційне звільнення від вимог статті 54(6) | Офіційний текст Регламенту (ЄС) 2024/1689 від EUR-Lex |
| Постачальник не з ЄС | Інша система штучного інтелекту без високого ризику | Не лише на цій підставі | Офіційний текст Регламенту (ЄС) 2024/1689 від EUR-Lex |
Маршрут відповідності – це рішення щодо продукту. Якщо ви неправильно визначите категорію, решта файлу перетвориться на дорогий шум.
Приймайте рішення завчасно
Ваша внутрішня команда повинна вирішити, чи є продукт окремим продуктом з високим ризиком, чи продуктом з високим ризиком, що регулюється, до остаточного заморожування архітектури. Чекати до підготовки до запуску вже занадто пізно. На той час юридична робота буде обмежена інженерними реаліями, і шлях до відповідності буде важче завершити.
Для компаній, що не входять до ЄС, важлива наявність сильного керівництва з питань дотримання вимог ЄС. Якщо ваша оцінка показує, що продукт має високий ризик, не ставтеся до етапу перевірки відповідності як до паперової роботи. Це той етап, який визначає, чи може ваш продукт взагалі легально потрапити на ринок.
Створення стеку документації та якості
Документаційний тягар Закону не є абстрактним. Це живий інженерний запис, який можуть перевіряти регуляторні органи. Якщо ваш файл тонкий, непослідовний або застарілий, у вас немає системи дотримання вимог. У вас є стек відповідальності.
Ставтеся до технічного файлу як до контрольованого досьє
Технічна документація має існувати до виведення системи на ринок і залишатися актуальною. Цей файл повинен описувати систему, її конструкцію, цільове призначення та засоби контролю, що використовуються для дотримання специфікацій. Він також повинен містити докази навчання, валідації та тестування, а також заходи кібербезпеки, що захищають модель та її інфраструктуру. Технічна документація високого ризику, стаття 11 та додаток IV.
Якщо ваша команда не може швидко підготувати це досьє, ви не готові. Регулятори не хочуть презентації. Вони хочуть доказів, пов'язаних з фактичною версією системи, що продається.
Управління якістю – це цикл керування, а не гасло
Система управління якістю повинна розглядатися як операційний процес, а не як заява про політику. Вона потребує контролю версій, управління змінами, обробки інцидентів, пост-ринкового моніторингу та шляху від польових даних до інженерних рішень. Саме так ви демонструєте, що система залишається сумісною після випуску, а не відхиляється від затвердженої конфігурації.
Корисне внутрішнє правило просте.
Якщо реліз змінює поведінку, навчальні дані, виводи або ведення журналу, це має ініціювати задокументований огляд перед розгортанням.
Це правило забезпечує злагодженість дій команд розробників продукту та фахівців з дотримання вимог. Воно також допомагає запобігти класичній помилці, коли інженери відправляють оновлення моделі, а юридичні служби не бачать змін.
Докази мають бути датованими та такими, що їх можна відстежувати
Версійні докази з позначкою часу – це те, що захищає вас, коли орган влади запитує, як система була розроблена та керована. Якщо ваші записи розкидані по вхідних скриньках, спільних дисках та одноразових схваленнях, вам буде важко продемонструвати послідовну історію відповідності. Закон винагороджує відстеження, оскільки це робить можливим правозастосування.
Тримайте стек у щільному порядку. Документуйте походження моделі, ведіть записи про прогони оцінювання та переконайтеся, що кожне оновлення матеріалу має власника та журнал затвердження. Це різниця між файлом, який можна захистити, та панікою, коли регулятор вимагає доказів.
Прозорість, інформація для користувачів та управління даними
Прозорість та управління даними повинні бути розташовані на одному операційному рівні. Якщо ваші користувачі не можуть зрозуміти, що вони взаємодіють зі штучним інтелектом, або ваші набори даних погано контролюються, система може не відповідати вимогам Закону, навіть якщо сама модель технічно надійна. Це проблема продукту, а не лише юридична.
Розкриття інформації користувачем має бути видимим та негайним
Як мінімум, користувачі повинні знати, коли вони взаємодіють із системою штучного інтелекту. Це означає, що дизайн вашого продукту, процес адаптації та мова, орієнтована на клієнта, повинні чітко це пояснювати. Та ж логіка застосовується і до діпфейки та контент, створений штучним інтелектом, який потребує чіткого маркування, щоб користувачі не були введені в оману щодо того, що вони бачать.
Для моделей загального призначення історія прозорості також стосується навчання. Постачальники повинні узагальнювати навчальні дані таким чином, щоб це сприяло розумінню користувачами, а також поважати авторські права ЄС у наборах даних, які вони використовують. Якщо ваші команди з контенту та даних не координують свою роботу, ви отримаєте невідповідні розкриття інформації, які можуть підірвати весь запуск.
Управління даними – це технічний бік прозорості
Належне розкриття інформації неможливе без управління даними. Якщо набір даних є неохайним, упередженим або погано задокументованим, заява про прозорість стає прикриттям, а не гарантією. Саме тому Закон поєднує якість даних, ведення обліку та людський нагляд.
Найпростіший спосіб вирішити цю проблему — зробити так, щоб команда розробника мала спільний рівень доказів.
- Чітко повідомте користувачів: вкажіть, коли система базується на штучному інтелекті та де це важливо в робочому процесі.
- Контроль якості набору даних: походження документів, фільтрація та відомі обмеження.
- Ведіть записи: зберігайте технічні докази, що підтверджують заяви, які ви висуваєте користувачам та регуляторним органам.
- Увімкнути втручання людини: переконайтеся, що хтось може втрутитися, коли результат небезпечний або неправильний.
Якщо пояснення, надане користувачеві, та інженерний запис не збігаються, слід вважати, що аудит це виявить.
Для компаній, які також мають зобов'язання ЄС щодо доступу до даних та їх обміну, Представник Закону ЄС про дані може працювати поряд із роботою з дотримання вимог ШІ, якщо ці обов'язки перетинаються. Це не замінює контроль, передбачений Законом про ШІ, але може зменшити фрагментацію, коли одна й та сама операційна команда має кілька зобов'язань ЄС.
Вибір дизайну повинен забезпечувати видимість відповідності
Найкращі команди не приховують відповідність вимогам у нижньому колонтитулі юридичної документації. Вони вбудовують її в продукт. Мітки, картки моделей, підказки інтерфейсу та внутрішні шлюзи випуску — все це допомагає довести, що прозорість є частиною системи, а не другорядною думкою.
Технічно елегантна модель все одно може не відповідати вимогам, якщо кінцевий користувач залишається в здогадках. Це стандарт, якому має відповідати ваш продукт.
Коли потрібен уповноважений представник
Постачальнику з країн, що не входять до ЄС, може знадобитися уповноважений представник згідно із Законом ЄС про штучний інтелект (ШІ) двома окремими шляхами: стаття 22 для певних систем ШІ високого ризику та стаття 54 для моделей ШІ загального призначення (GPAI).
Постачальник послуг з-за меж ЄС повинен вирішити питання щодо уповноваженого представника заздалегідь. Якщо ви розмістите певні системи штучного інтелекту високого ризику на ринку ЄС, і ви не зареєстровані в ЄС, стаття 22 може вимагати уповноваженого представника, що базується в ЄС. Окремо, якщо ви розміщуєте модель штучного інтелекту загального призначення (GPAI). на ринку Союзу з-за меж ЄС, стаття 54 зазвичай вимагає уповноваженого представника, що базується в ЄС, з урахуванням чинного винятку щодо вільного та відкритого коду. Це зобов'язання знаходиться в межах структури доступу до ринку, тому розглядайте його як частину планування запуску, а не як пізню стадію юридичного впорядкування.
Мандат є вузьким та формальним
Представник діє на підставі письмового доручення. Він повинен ідентифікувати постачальника, визначити сферу застосування систем або моделей штучного інтелекту, підтримувати актуальність контактних даних та вимагати співпраці з національними компетентними органами та Управлінням штучного інтелекту. Представник є контактною особою та власником документів. Він не замінює відділ комплаєнсу.
Цей розподіл має значення. Постачальник все ще несе відповідальність за зобов'язання. Представник робить їх доступними, відстежуваними та легшими для забезпечення дотримання в межах ЄС.
Не плутайте це з консультантом
Консультант з питань комплаєнсу може проконсультувати вас. Уповноваженого представника не можна розглядати як сторонню юридичну підтримку. Його роль вужча, і представник може зіткнутися з наслідками, пов'язаними з дорученням. Якщо доручення є нечітким, застарілим або погано контрольованим, ви створили ще одне слабке місце.
Для компанії, що не є зареєстрованою в ЄС, правило «чистої інформації» просте. Якщо система має високий ризик, може застосовуватися стаття 22. Якщо система не має високого ризику, стаття 22 може не застосовуватися, але окрема вимога щодо уповноваженого представника все ще може виникнути згідно зі статтею 54, якщо постачальник розміщує модель штучного інтелекту загального призначення на ринку Союзу.
| Тип постачальника | Система або модель штучного інтелекту | Потрібен уповноважений представник | Джерело |
|---|---|---|---|
| Постачальник не з ЄС | Певна система штучного інтелекту з високим рівнем ризику | Так, стаття 22 | Офіційний текст Регламенту (ЄС) 2024/1689 від EUR-Lex |
| Постачальник не з ЄС | Модель штучного інтелекту загального призначення (GPAI). | Загалом так, стаття 54 | Офіційний текст Регламенту (ЄС) 2024/1689 від EUR-Lex |
| Постачальник не з ЄС | Кваліфікаційна безкоштовна модель GPAI з відкритим кодом | Потенційне звільнення від вимог статті 54(6) | Офіційний текст Регламенту (ЄС) 2024/1689 від EUR-Lex |
| Постачальник не з ЄС | Інша система штучного інтелекту без високого ризику | Не лише на цій підставі | Офіційний текст Регламенту (ЄС) 2024/1689/oj/eng від EUR-Lex |
Мандат має бути написаний для перевірки, а не для зручності. Якщо він не витримує запиту регулятора, він недостатньо сильний.
Якщо ваша компанія вже використовує Представник ЄС із захисту даних, Призначення згідно із Законом про штучний інтелект може здатися знайомим, але ці дві ролі не є взаємозамінними. Тригер, сфера застосування та обсяг доказів різні, тому мандат Закону про штучний інтелект має відповідати структурі Закону про штучний інтелект, а не шаблону GDPR.
Де більшість компаній не дотримуються вимог до відповідності
Найбільший розрив полягає у виконанні. Опитування EY за 2025 рік показало, що 80% організацій були обізнані про Закон ЄС про штучний інтелект, але лише 28% повністю відповідали вимогам Опитування EY AI GRC 2025. Обізнаність є широко поширеною. Слабким місцем є перетворення цієї обізнаності на процес дотримання вимог.
Чому цей розрив має більше значення для фірм поза межами ЄС
Компанії, що не входять до ЄС, зазвичай мають слабші звички роботи, характерні для ЄС. Команда з продажу може орієнтуватися на Європу, хоча ніхто не володіє документацією ЄС, немає актуального файлу мандатів і немає єдиного контактного пункту для органів влади. Саме така схема створює тертя з моменту надходження запиту.
Комісія також повідомила, як вона працюватиме. Вона почне з діалогу щодо технічної відповідності, доступу до моделей, запитів інформації та вимог щодо зменшення ризиків, перш ніж перейти до санкцій. Першою невдачею часто є затримка, плутанина або відсутність відповіді, оскільки ніхто не може надати правильні докази достатньо швидко. Повноваження Управління штучного інтелекту щодо забезпечення виконання вимог.
Що звернуть увагу органи влади в першу чергу
Зазвичай органи влади спочатку виявляють три слабкі місця. У компанії немає чистої документації. Контактна особа в ЄС незрозуміла. Внутрішній мандат не відповідає продукту, що розміщується на ринку. Це не незначні прогалини. Вони показують, що організація не запровадила відповідність вимогам.
Моя думка: Якщо ваші записи не готові до аудиту, ви ще не відповідаєте вимогам, незалежно від того, що зазначено у вашій політиці.
Виправте це дисциплінарно. Призначте відповідального, який працюватиме в ЄС. Зафіксуйте класифікацію продукту. Підтримуйте актуальність доказів. Якщо компанія вже використовує Представник ЄС із захисту даних, не розглядайте це як заміну файлу Закону про штучний інтелект. Тригер, сфера застосування та тягар доказів відрізняються, і мандат Закону про штучний інтелект має існувати самостійно.
Що повинні робити постачальники послуг поза межами ЄС зараз
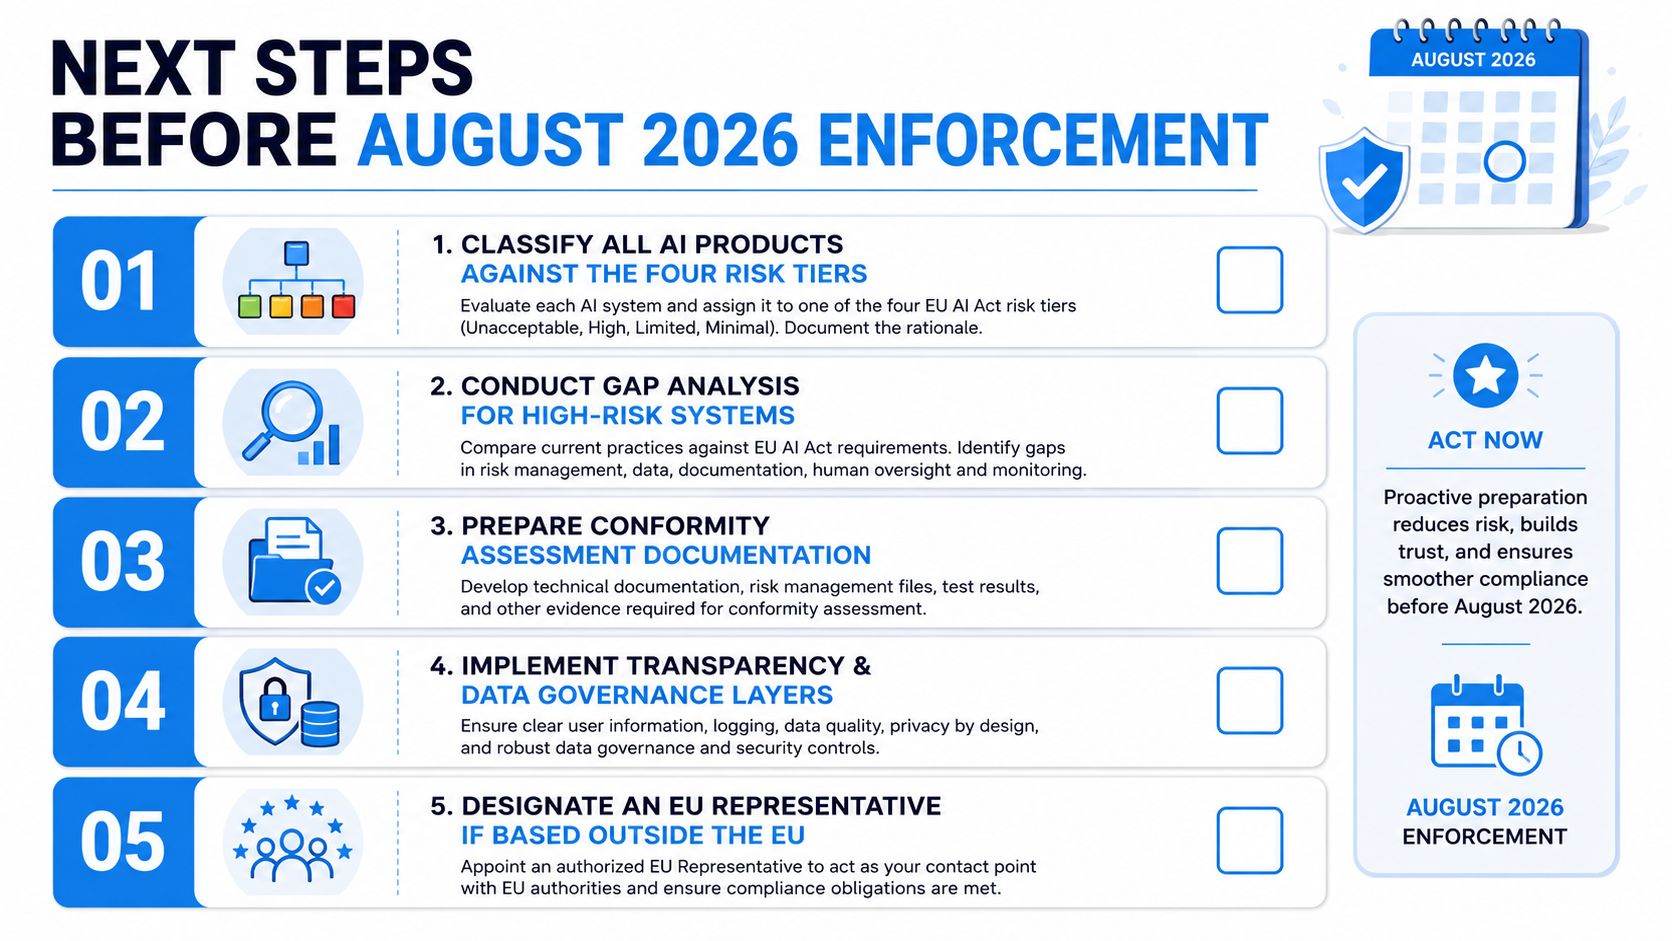
Оскільки більшість положень Закону ЄС про штучний інтелект тепер застосовуються з 2 серпня 2026 року, Постачальники з країн, що не входять до ЄС, повинні зараз підтвердити класифікацію своєї продукції, документацію, схему оцінки відповідності та вимоги до уповноваженого представника, а також підготуватися до положень, які застосовуватимуться пізніше. Класифікуйте кожен продукт, що прямує до ЄС, за чотирма рівнями ризику, підтвердьте схему відповідності та визначте обсяг технічного файлу зараз, а не після запуску. Якщо задіяна будь-яка система високого ризику або модель GPAI, оцініть, чи потрібен уповноважений представник ЄС, і переконайтеся, що мандат є актуальним та конкретним.
Постачальники, які безперешкодно забезпечать правозастосування, – це ті, хто вже зараз вбудовує в операційну модель версійні докази, контакти, що працюють з ЄС, та проактивну звітність. Ставтеся до Закону про штучний інтелект як до постійної дисципліни, а не до оновлення політики. Якщо вам потрібен структурований спосіб налаштувати представництво та підтримувати чистоту ланцюжка контактів у рамках зобов’язань ЄС, відвідайте DilicheckRep та перегляньте, як його модель позначення ринку відповідає стеку вимог, який ваша команда вже створює.
Найчастіші запитання: Відповідність Закону ЄС про штучний інтелект для постачальників з країн, що не входять до ЄС
З: Чи застосовується Закон ЄС про штучний інтелект до компаній за межами ЄС?
В: Так. Закон ЄС про штучний інтелект може застосовуватися до постачальників послуг за межами ЄС, якщо вони розміщують систему штучного інтелекту на ринку ЄС, вводять її в експлуатацію в ЄС або якщо система використовується в ЄС. Вашій компанії не потрібен офіс у Європі, щоб підпадати під дію Закону.
З: Що вважається системою штучного інтелекту високого ризику згідно із Законом ЄС про штучний інтелект?
В: Система штучного інтелекту високого ризику – це та, що підпадає під категорії, перелічені Законом, такі як певні системи, що використовуються у сфері зайнятості, критичної інфраструктури, біометрії, освіти або як компоненти безпеки в регульованих продуктах. Системи високого ризику мають суворіші зобов'язання, включаючи документування, управління ризиками, ведення журналу, нагляд людини та оцінку відповідності.
З: Чи потрібен постачальникам з країн, що не входять до ЄС, уповноважений представник за Законом ЄС про штучний інтелект?
В: Так. Постачальник з країн, що не входять до ЄС, може потребувати призначення уповноваженого представника з ЄС під час надання певних систем штучного інтелекту високого ризику на ринку ЄС відповідно до статті 22 або під час розміщення моделі штучного інтелекту загального призначення (GPAI) на ринку Союзу відповідно до статті 54. Певні кваліфіковані безкоштовні моделі GPAI з відкритим кодом можуть бути звільнені від цього.
З: Коли застосовується Закон ЄС про штучний інтелект?
В: Закон ЄС про штучний інтелект застосовується поетапно. Деякі положення, зокрема правила щодо заборонених практик, почали застосовуватися у 2025 році. Основна дата набрання чинності для більшості зобов'язань – 2 серпня 2026 року, а деякі правила щодо продуктів високого ризику застосовуються пізніше.
З: Яка документація потрібна для дотримання Закону ЄС про штучний інтелект?
В: Для систем штучного інтелекту з високим рівнем ризику постачальникам зазвичай потрібна технічна документація, процес управління ризиками, записи щодо управління даними, засоби контролю реєстрації, заходи людського нагляду, процеси післяринкового моніторингу та декларація про відповідність, де це необхідно.
З: Що таке оцінка відповідності згідно із Законом ЄС про штучний інтелект?
В: Оцінка відповідності – це процес, який використовується для того, щоб показати, що система штучного інтелекту з високим рівнем ризику відповідає вимогам Закону, перш ніж вона буде розміщена на ринку ЄС. Деякі окремі системи з високим рівнем ризику можуть проходити процедуру внутрішнього контролю, тоді як штучний інтелект, що є частиною регульованих продуктів, може вимагати оцінки третьою стороною.
З: Чи може модель штучного інтелекту загального призначення призвести до зобов'язань згідно із Законом ЄС про штучний інтелект?
В: Так. Моделі штучного інтелекту загального призначення можуть призвести до окремого рівня зобов'язань згідно із Законом, включаючи документацію, прозорість та, в деяких випадках, додаткові обов'язки, пов'язані із системним ризиком.
З: Який перший крок до дотримання Закону ЄС про штучний інтелект?
В: Перший крок – класифікація. Постачальники повинні визначити, чи є система забороненою, високоризиковою, підлягає зобов’язанням щодо прозорості чи має мінімальний ризик. Ця класифікація визначає шлях дотримання вимог, навантаження на документацію та терміни запуску.
DilicheckRep забезпечує офіційне представництво в регуляторних органах ЄС та Великої Британії, включаючи статтю 27 GDPR, Закон ЄС про штучний інтелект, Закон ЄС про цифрові послуги, Закон про дані та послуги контактних осіб NIS2, надаючи документацію щодо доручення та структуровану обробку зв'язку з уповноваженими особами та суб'єктами даних. Перегляньте обсяг вашого представництва та операційну модель з DilicheckRep перед наступним виходом на ринок ЄС.
Застереження: Цей посібник надається лише для загального ознайомлення та не є юридичною консультацією. Застосування вимог ЄС щодо захисту даних та інших нормативних актів залежить від конкретних обставин кожної організації. За потреби вам слід отримати відповідну юридичну консультацію, перш ніж покладатися на цю інформацію або приймати рішення щодо дотримання вимог.
Розкриття інформації: Цю статтю було підготовлено за допомогою штучного інтелекту та перевірено людиною.