
“””
आप यूरोपीय संघ के बाज़ार में एक एआई उत्पाद लॉन्च करने वाले हैं, और सवाल यह नहीं है कि ब्रसेल्स के नियम-पुस्तिका आप तक पहुँचती है या नहीं, बल्कि यह है कि आपके उत्पाद पर सबसे पहले कौन से नियम लागू होते हैं। यदि आप यूरोपीय संघ से बाहर हैं, तो आप इसे इस तरह से नहीं देख सकते। यूरोपीय संघ एआई अधिनियम यह एक दूरस्थ कानूनी ज्ञापन की तरह है। यह उत्पाद डिजाइन, दस्तावेज़ीकरण, जोखिम समीक्षा और लॉन्च से पहले आपकी टीम को किन लोगों को नियुक्त करना है, इन सभी को बदल देता है।.
मुझे जो सबसे आम गलती दिखती है, वह बहुत सरल है। गैर-ईयू टीमें मान लेती हैं कि यह अधिनियम तभी मायने रखता है जब वे यूरोप में अपना कार्यालय खोलते हैं। यह गलत है। विनियमन (ईयू) 2024/1689 एक क्षैतिज व्यवस्था साथ 13 अध्यायों में 113 लेख यह कानून इस बात को नियंत्रित करता है कि एआई सिस्टम को यूरोपीय संघ के बाजार में कैसे रखा जाएगा और सेवा में कैसे लाया जाएगा, चाहे प्रदाता कहीं भी स्थित हो। अनुपालन की समय सीमा पहले ही शुरू हो चुकी है, और इसका चरणबद्ध कार्यान्वयन 2025 से शुरू होगा।. सामान्य प्रयोजन संबंधी एआई दायित्व 2 अगस्त 2025 से लागू होंगे।, और एआई अधिनियम बन गया सामान्यतः 2 अगस्त 2026 से लागू होगा. कुछ उच्च जोखिम वाली एआई आवश्यकताएं बाद में लागू होंगी, जिनमें शामिल हैं: 2 दिसंबर 2027 और 2 अगस्त 2028 जहां प्रासंगिक हो यूरोपीय संघ एआई अधिनियम ढांचा.
इसका व्यावहारिक परिणाम स्पष्ट है। यदि आपका उत्पाद रोडमैप, साक्ष्य श्रृंखला और शासन मॉडल अभी से तैयार नहीं किए जा रहे हैं, तो बाद में आपको दबाव में आकर इन्हें सुधारना पड़ेगा। यह हमेशा पहले यूरोपीय संघ में बिक्री से पहले अनुपालन सुनिश्चित करने की तुलना में अधिक महंगा, धीमा और जटिल होता है।.
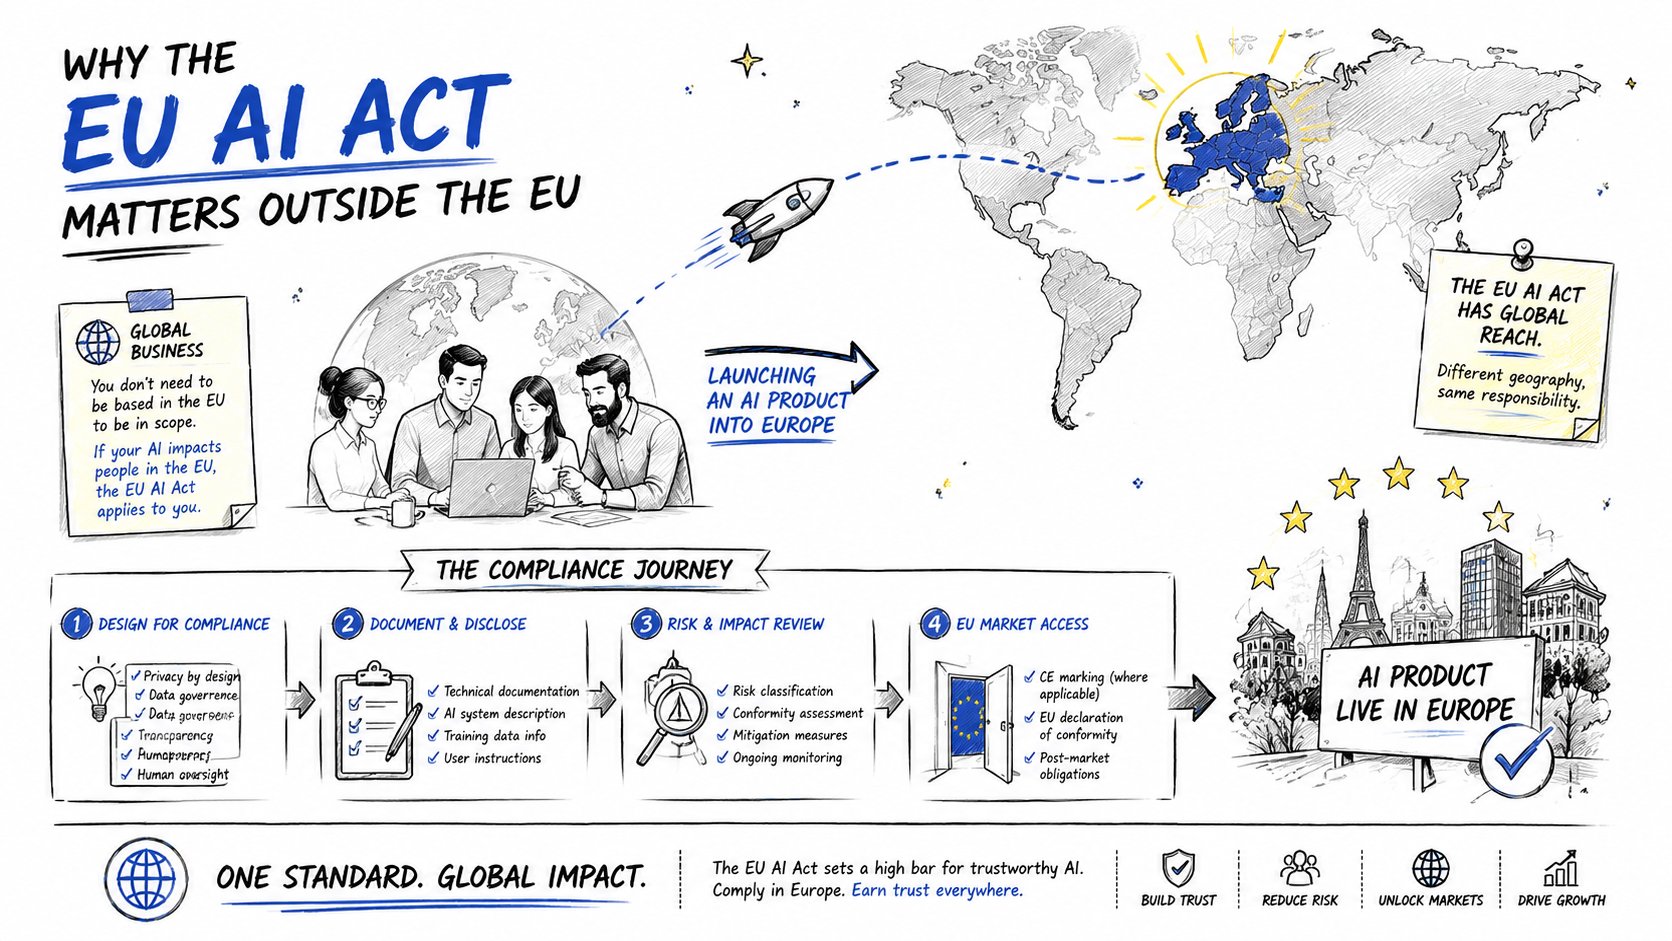
गैर-यूरोपीय संघ के प्रदाताओं के लिए, सवाल यह नहीं है कि "क्या हम यूरोपीय संघ के एआई अधिनियम का अनुपालन करते हैं?" बल्कि यह है कि "हमारे उत्पाद का कौन सा संस्करण बिना किसी बदलाव के यूरोपीय संघ की जांच में खरा उतर सकता है?" यही सोच बाजार में साफ-सुथरे तरीके से प्रवेश करने और बाद में यह पता चलने के बीच का अंतर है कि आपका डिफ़ॉल्ट मॉडल, ऑनबोर्डिंग प्रक्रिया या लॉगिंग प्रक्रिया यूरोपीय नियमों के अनुरूप नहीं है।.
यूरोपीय संघ के बाहर यूरोपीय संघ के कृत्रिम बुद्धिमत्ता अधिनियम का महत्व क्यों है?
सिंगापुर स्थित विक्रेता के पास एक मजबूत मॉडल हो सकता है, लेकिन यूरोपीय संघ के ग्राहकों को लक्षित करते ही वह यूरोपीय संघ के दायित्वों के दायरे में आ सकता है। क्षेत्रीय पहुंच ही मुख्य मुद्दा है। यह अधिनियम यूरोपीय संघ के बाजार में स्थापित और यूरोपीय संघ में उपयोग में लाए जाने वाले एआई सिस्टम पर लागू होता है, और गैर-यूरोपीय संघ के प्रदाताओं और परिनियोजनकर्ताओं तक भी पहुंच सकता है, जहां एआई सिस्टम द्वारा उत्पादित आउटपुट का उपयोग यूरोपीय संघ में किया जाता है, इसलिए आपकी कंपनी का स्थान आपको इसके दायरे से बाहर नहीं रखता है। यदि विक्रय विभाग बर्लिन के लिए एक प्रस्ताव तैयार कर रहा है, तो कानूनी विभाग को पहले से ही अधिनियम की जांच कर लेनी चाहिए।.
सेवा प्रदाता ही विश्लेषण की वास्तविक इकाई है।
यह अधिनियम मुख्य रूप से निम्नलिखित पर केंद्रित है: प्रदाता यह सिस्टम का मापदंड है, न कि कंपनी के पंजीकरण दस्तावेजों पर लिखे कार्यालय का पता। यदि आपकी कंपनी एक एआई सिस्टम विकसित करती है और उसे यूरोपीय संघ के बाजार में उतारती है, तो आप इसके दायरे में आते हैं, भले ही सभी इंजीनियर कैलिफोर्निया या तेल अवीव में बैठे हों। यही कारण है कि गैर-यूरोपीय संघ की कंपनियों के लिए क्षेत्रीय मापदंड महत्वपूर्ण है; यह उस संगठन के अधीन होता है जो उत्पाद को नियंत्रित करता है, न कि उस संगठन के अधीन जो यूरोपीय संघ के भीतर स्थित है।.
व्यावहारिक नियम: यदि आप डिजाइन, इच्छित उद्देश्य, अपडेट या यूरोपीय संघ के बाजार में रिलीज को नियंत्रित करते हैं, तो मान लें कि यह अधिनियम आप तक पहुंच सकता है।.
यह व्यवस्था व्यापक है, केवल प्रतीकात्मक नहीं। यह शासन, निगरानी और प्रवर्तन के लिए एक पूर्ण नियामक ढांचा है, और यह लॉन्च से पहले आवश्यक तैयारियों को बदल देता है। देर से शुरू करने वाले गैर-यूरोपीय संघ प्रदाता को अक्सर समय के दबाव में उत्पाद के दावों को फिर से लिखना, साक्ष्य का पुनर्निर्माण करना और यूरोपीय संघ के संपर्क व्यक्ति को नियुक्त करना पड़ता है।.
डेटा सुरक्षा और एआई दायित्वों दोनों को संभालने वाले गैर-ईयू प्रदाताओं के लिए, GDPR अनुपालन सेवाएं एक संक्षिप्त अवलोकन से यह स्पष्ट करने में मदद मिल सकती है कि दोनों व्यवस्थाएं कहां भिन्न हैं।. यूरोपीय संघ के जीडीपीआर प्रतिनिधि जहां डेटा सुरक्षा दायित्व भी लागू होते हैं, वहां यह प्रासंगिक हो सकता है, लेकिन इसे एआई अधिनियम की तैयारी के साथ भ्रमित न करें। एआई अधिनियम का अपना तर्क है, और आपकी उत्पाद टीम को इसे एक अलग बाजार पहुंच आवश्यकता के रूप में मानना चाहिए।.
शुरुआती दौर में काम कराना सस्ता क्यों होता है?
प्रारंभिक वर्गीकरण से पैसे की बचत होती है क्योंकि इससे रीडिज़ाइन से बचा जा सकता है। यदि उत्पाद, कानूनी, सुरक्षा और मशीन लर्निंग टीमें सिस्टम का प्रारंभिक वर्गीकरण कर लेती हैं, तो वे लॉन्च से पहले यह तय कर सकती हैं कि फ़ीचर सेट में बदलाव की आवश्यकता है या नहीं। एक बार जब उत्पाद यूरोपीय संघ की प्रक्रिया में आ जाता है, तो प्रत्येक विलंबित सुधार कोड, दस्तावेज़ीकरण, विक्रय भाषा और बाहरी प्रस्तुति में समन्वय की समस्या बन जाता है।.
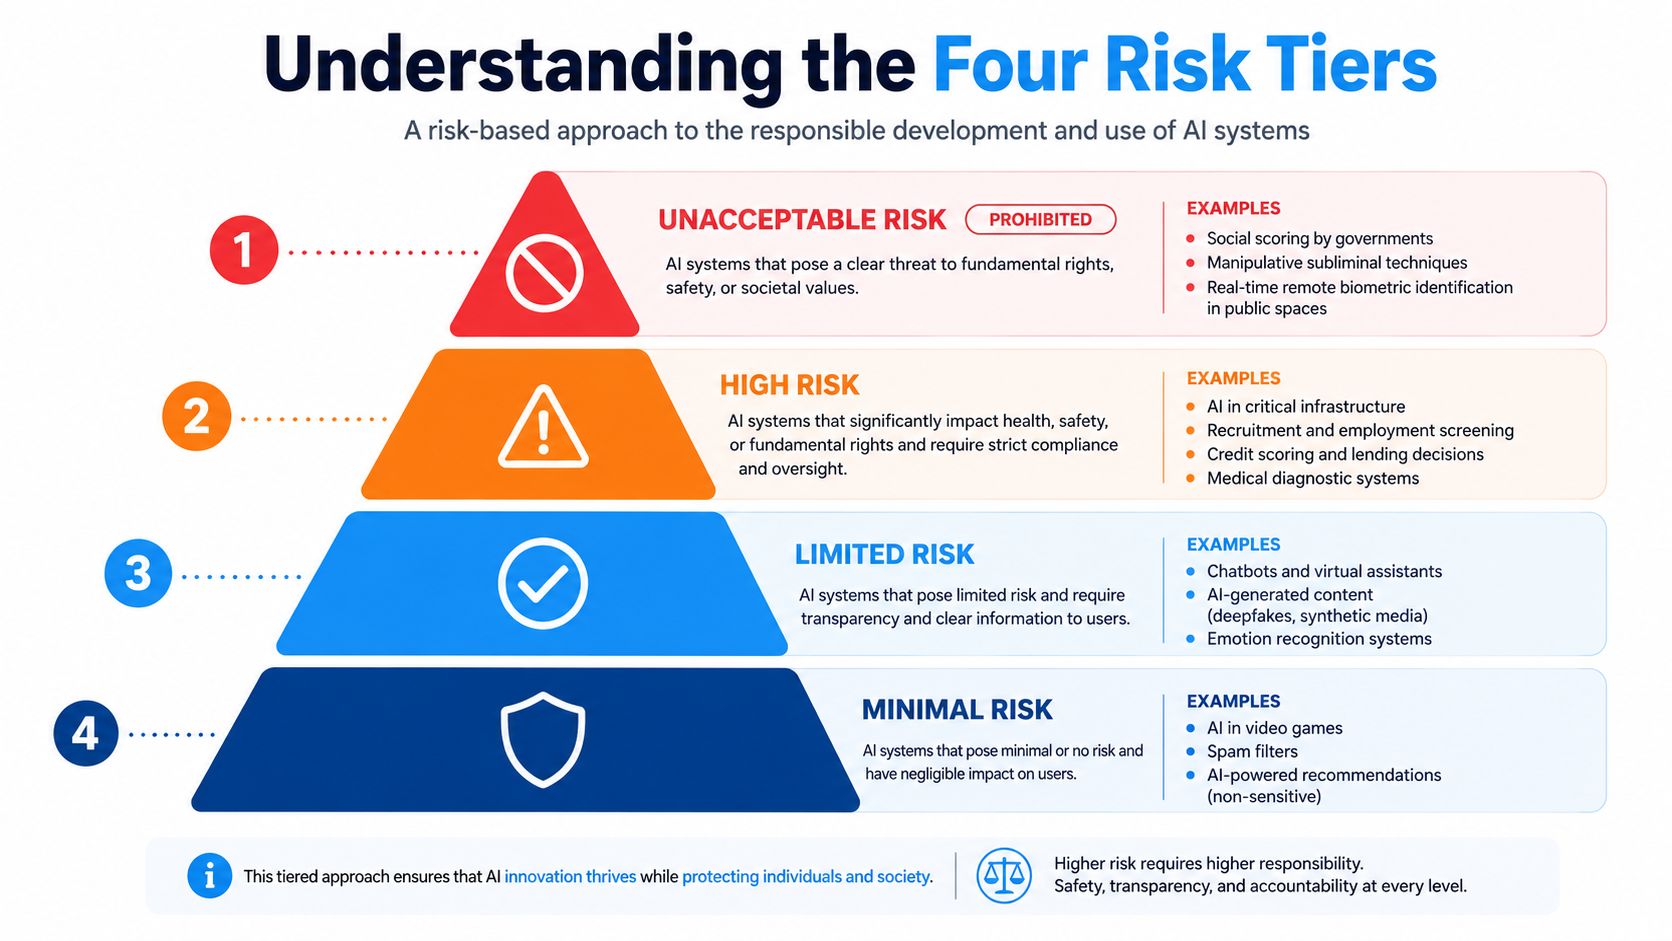
जोखिम के चार स्तरों को समझना
पिरामिड के शीर्ष से शुरू करें, क्योंकि वहीं पर लाल रेखाएं हैं। यूरोपीय संघ का एआई अधिनियम कुछ प्रथाओं को इस प्रकार मानता है: गवारा नहीं और उन्हें पूरी तरह से प्रतिबंधित कर देता है। सत्यापित समयसीमा के अनुसार, ये प्रतिबंधित प्रथाएं और एआई साक्षरता नियम लागू हो गए। 2 फरवरी 2025, और वे उस व्यवस्था का हिस्सा हैं जो 2026 में व्यापक प्रवर्तन तिथि से पहले सख्त होना शुरू हो जाएगी। यूरोपीय संघ एआई अधिनियम ढांचा. गैर-यूरोपीय संघ की कंपनी के लिए, इसका मतलब यह है कि एक उत्पाद एक बाजार में पूरी तरह से मान्य हो सकता है और फिर भी यूरोपीय संघ में एक बड़ी बाधा बन सकता है यदि वह उन सीमाओं में से किसी एक को पार करता है।.
निषिद्ध प्रथाएं सर्वोपरि आती हैं
निषिद्ध स्तर लगभग है सामाजिक स्कोरिंग, इसमें हेरफेर करने की तकनीकें, लक्षित न किए गए चेहरे के नमूने लेना और अन्य ऐसी प्रथाएं शामिल हैं जिन्हें यूरोपीय संघ अस्वीकार्य जोखिम मानता है। ये कानूनी सिद्धांत सेमिनारों के लिए मामूली मामले नहीं हैं। ये ऐसे गंभीर मुद्दे हैं जो किसी उत्पाद के लॉन्च को पूरी तरह से रोक सकते हैं। यदि कोई उत्पाद ऐसी किसी प्रथा पर निर्भर करता है जो इस श्रेणी में आती है, तो सही कदम "अधिक विस्तृत दस्तावेज़ीकरण" करना नहीं है। बल्कि उस सुविधा को फिर से डिज़ाइन करना या हटाना है।.
इस श्रेणी का उद्देश्य सीधा-सादा है। कुछ उपयोग इतने हानिकारक होते हैं कि कानून यह नहीं पूछता कि आपके आंतरिक नियंत्रण कितने सुव्यवस्थित हैं। वह सीधे उन पर प्रतिबंध लगा देता है।.
उच्च जोखिम वाले सिस्टमों को पॉलिसी मेमो की नहीं, बल्कि कंप्लायंस फाइल की आवश्यकता होती है।
अगला स्तर है उच्च जोखिम वाली एआई. इसमें मशीनरी या चिकित्सा उपकरणों जैसे विनियमित उत्पादों में अंतर्निहित प्रणालियाँ और रोजगार, महत्वपूर्ण अवसंरचना और जैव-मापन जैसी संवेदनशील क्षेत्रों में उपयोग की जाने वाली स्वतंत्र प्रणालियाँ शामिल हैं। यहाँ बोझ अधिकांश गैर-यूरोपीय संघ के संस्थापकों की अपेक्षा से कहीं अधिक है, क्योंकि अधिनियम इन प्रणालियों को केवल सॉफ़्टवेयर सुविधाओं के रूप में नहीं, बल्कि लेखापरीक्षा योग्य उत्पादों के रूप में मानता है।.
मुख्य परीक्षण यह नहीं है कि आपका मॉडल कितना प्रभावशाली है। बल्कि यह है कि क्या उपयोग का मामला उच्च जोखिम वाली श्रेणी में आता है और इसलिए उसे पूर्ण अनुपालन पैकेज की आवश्यकता है। यदि ऐसा है, तो प्रदाता पर अधिक दायित्व होंगे।.
सीमित जोखिम और न्यूनतम जोखिम का मतलब यह नहीं है कि जोखिम से पूरी तरह मुक्त हो जाया जा सकता है।
इसके नीचे डिफ़ॉल्ट पारदर्शिता परत है, जिसे अक्सर सीमित जोखिम के रूप में वर्णित किया जाता है। इन प्रणालियों को बाज़ार में आने से पहले की समान प्रक्रियाओं का सामना नहीं करना पड़ता, लेकिन फिर भी ये उपयोगकर्ता-संबंधी दायित्वों को पूरा करती हैं। सबसे निचले स्तर पर न्यूनतम जोखिम है, जहाँ अधिनियम सबसे हल्का है। इसका मतलब यह नहीं है कि इसे "नज़रअंदाज़" कर दिया जाए। इसका मतलब यह है कि आपका उत्पाद सबसे सख्त आवश्यकताओं से बच सकता है, लेकिन आपको फिर भी यह सत्यापित करने की आवश्यकता है कि उपयोग का मामला वास्तव में वहाँ उपयुक्त है या नहीं।.
वर्गीकरण परीक्षण: तीन सवाल पूछें: क्या यह प्रणाली प्रतिबंधित है, क्या यह उच्च जोखिम वाली है, या क्या यह कम पारदर्शिता वाली श्रेणी में आती है? यदि आप स्पष्ट उत्तर नहीं दे सकते, तो आपकी शासन व्यवस्था तैयार नहीं है।.
सामान्य प्रयोजन वाली एआई एक क्षैतिज परत जोड़ती है
इस अधिनियम में एक अलग स्तर भी जोड़ा गया है। सामान्य प्रयोजन एआई मॉडल. यह इसलिए महत्वपूर्ण है क्योंकि आधारभूत मॉडल शासन, उत्पाद-विशिष्ट अनुपालन के समान नहीं है। एक मॉडल आपूर्तिकर्ता को तकनीकी परीक्षण, दस्तावेज़ीकरण और घटना-रिपोर्टिंग संबंधी दायित्वों का सामना करना पड़ सकता है, यहाँ तक कि डाउनस्ट्रीम उत्पाद टीम द्वारा अपने स्वयं के परिनियोजन मूल्यांकन को पूरा करने से पहले भी। यूरोपीय संघ एआई अधिनियम मॉडल पर्यवेक्षण.
अपने पोर्टफोलियो को वर्गीकृत करने का सबसे सटीक तरीका यह है कि प्रत्येक उत्पाद को एक श्रेणी में रखा जाए, फिर यह जांचा जाए कि क्या कोई विशेषता उसे ऊपरी श्रेणी में ले जाती है। मार्केटिंग की भाषा के आधार पर वर्गीकरण न करें। वास्तविक कार्य, इच्छित उद्देश्य और संभावित उपयोग के आधार पर वर्गीकरण करें।.
अपने अनुरूपता मूल्यांकन पथ का चयन करना
यदि आपका सिस्टम उच्च जोखिम वाला है, तो प्रश्न शीघ्र ही प्रक्रियात्मक हो जाता है। आपको यह जानना होगा कि क्या आप अनुरूपता मूल्यांकन आंतरिक रूप से पूरा कर सकते हैं या क्या कोई अन्य प्रक्रिया आवश्यक है। अधिसूचित संस्था बाजार में प्रवेश करने से पहले इसमें शामिल होना आवश्यक है। यह चुनाव इस बात पर निर्भर करता है कि आप किस प्रकार का उच्च जोखिम वाला सिस्टम भेज रहे हैं, और इससे लॉन्च शेड्यूल में बदलाव आता है।.
अधिकांश स्वतंत्र उच्च जोखिम वाली प्रणालियाँ आंतरिक नियंत्रण का उपयोग करती हैं।
कई स्वतंत्र उच्च जोखिम वाली एआई प्रणालियों के लिए, मार्ग यह है आत्म मूल्यांकन. इसका मतलब यह नहीं है कि अनुपालन में कोई ढिलाई बरती जाए। इसका मतलब यह है कि प्रदाता को स्वयं साक्ष्य पैकेज तैयार करना होगा, आवश्यक जाँच पूरी करनी होगी और अनुरूपता की घोषणा तैयार करनी होगी। यह काम अभी भी गंभीर है, क्योंकि प्रदाता को सिस्टम को बाजार में उतारने से पहले यह साबित करना होगा कि यह नियमों के अनुरूप है।.
मूल्यांकन प्रक्रिया अनुशासित होनी चाहिए। सबसे पहले जोखिम प्रबंधन प्रक्रिया से शुरुआत करें, फिर डेटा और प्रशिक्षण व्यवस्था का सत्यापन करें, उसके बाद तकनीकी दस्तावेज़ तैयार करें, और फिर लॉगिंग और मानवीय निगरानी नियंत्रणों की पुष्टि करें। इसके बाद, उत्पाद को आवश्यकतानुसार यूरोपीय संघ के डेटाबेस में पंजीकरण के लिए आगे बढ़ाया जा सकता है।.
उत्पाद सुरक्षा के लिए कृत्रिम बुद्धिमत्ता को तृतीय-पक्ष जांच की आवश्यकता है
जब एआई सिस्टम किसी विनियमित उत्पाद, जैसे मशीनरी या चिकित्सा उपकरणों का सुरक्षा घटक होता है, तो प्रक्रिया बदल जाती है। ऐसे मामलों में, तीसरे पक्ष की भागीदारी अनिवार्य हो सकती है। इसका मतलब है कि आपकी समयसीमा अब केवल आपके आंतरिक समीक्षा चक्र द्वारा नियंत्रित नहीं होती है। यह इस बात पर भी निर्भर करती है कि बाहरी अनुरूपता प्रक्रिया कितनी तेज़ी से आगे बढ़ती है।.
यहीं पर कई गैर-यूरोपीय संघ की टीमें समय गंवा देती हैं। वे मान लेते हैं कि वे उत्पाद प्रमाणीकरण के साथ-साथ एआई अनुपालन को पूरा कर सकते हैं, लेकिन फिर उन्हें पता चलता है कि प्रक्रियाएं आपस में जुड़ी हुई हैं और दस्तावेज़ीकरण बिल्कुल सटीक होना चाहिए।.
| प्रदाता प्रकार | एआई सिस्टम या मॉडल | अधिकृत प्रतिनिधि आवश्यक है | स्रोत |
|---|---|---|---|
| गैर-ईयू प्रदाता | कुछ उच्च जोखिम वाले एआई सिस्टम | हां, अनुच्छेद 22 | विनियमन (ईयू) 2024/1689 का ईयू-लेक्स आधिकारिक पाठ |
| गैर-ईयू प्रदाता | सामान्य प्रयोजन एआई (जीपीएआई) मॉडल | सामान्यतः हाँ, अनुच्छेद 54 | विनियमन (ईयू) 2024/1689 का ईयू-लेक्स आधिकारिक पाठ |
| गैर-ईयू प्रदाता | योग्य मुक्त और ओपन-सोर्स जीपीएआई मॉडल | अनुच्छेद 54(6) के तहत संभावित छूट | विनियमन (ईयू) 2024/1689 का ईयू-लेक्स आधिकारिक पाठ |
| गैर-ईयू प्रदाता | अन्य गैर-उच्च जोखिम वाली एआई प्रणाली | केवल इसी आधार पर नहीं | विनियमन (ईयू) 2024/1689 का ईयू-लेक्स आधिकारिक पाठ |
अनुरूपता का मार्ग एक उत्पाद संबंधी निर्णय है। यदि आप श्रेणी गलत चुनते हैं, तो फ़ाइल का शेष भाग अनावश्यक शोर बन जाता है।.
जल्द फैसला लें
अंतिम आर्किटेक्चर को अंतिम रूप देने से पहले, आपकी आंतरिक टीम को यह तय कर लेना चाहिए कि उत्पाद स्टैंड-अलोन हाई-रिस्क श्रेणी में आता है या रेगुलेटेड-प्रोडक्ट हाई-रिस्क श्रेणी में। लॉन्च की तैयारियों तक इंतजार करना बहुत देर हो जाएगी। तब तक, कानूनी कार्य इंजीनियरिंग की वास्तविकताओं से बाधित हो जाएगा, और अनुरूपता की राह को आसान बनाना कठिन हो जाएगा।.
गैर-यूरोपीय संघ की कंपनियों के लिए, यूरोपीय संघ के साथ मजबूत अनुपालन नेतृत्व का होना महत्वपूर्ण है। यदि आपके आकलन से पता चलता है कि उत्पाद उच्च जोखिम वाला है, तो अनुपालन प्रक्रिया को केवल कागजी कार्रवाई न समझें। यही वह चरण है जो निर्धारित करता है कि आपका उत्पाद कानूनी रूप से बाजार में प्रवेश कर सकता है या नहीं।.
डॉक्यूमेंटेशन और क्वालिटी स्टैक का निर्माण
इस अधिनियम के तहत दस्तावेज़ीकरण का दायित्व अमूर्त नहीं है। यह एक जीवंत इंजीनियरिंग रिकॉर्ड है जिसकी नियामक संस्थाएं जांच कर सकती हैं। यदि आपकी फाइल अधूरी, असंगत या पुरानी है, तो आपके पास अनुपालन प्रणाली नहीं है। बल्कि आपके पास देनदारियों का अंबार है।.
तकनीकी फ़ाइल को एक नियंत्रित दस्तावेज़ की तरह समझें।
सिस्टम को बाजार में उतारने से पहले तकनीकी दस्तावेज़ मौजूद होना चाहिए और उसे अद्यतन रखना आवश्यक है। उस फ़ाइल में सिस्टम, उसका डिज़ाइन, उसका उद्देश्य और उसे मानकों के अनुरूप बनाए रखने के लिए उपयोग किए जाने वाले नियंत्रणों का वर्णन होना चाहिए। इसमें प्रशिक्षण, सत्यापन और परीक्षण के प्रमाण, साथ ही मॉडल और उसके बुनियादी ढांचे की सुरक्षा के लिए उपयोग किए जाने वाले साइबर सुरक्षा उपायों का विवरण भी शामिल होना चाहिए। उच्च जोखिम वाले तकनीकी दस्तावेज, अनुच्छेद 11 और अनुलग्नक IV.
यदि आपकी टीम वह दस्तावेज़ शीघ्रता से तैयार नहीं कर सकती, तो आप तैयार नहीं हैं। नियामकों को स्लाइड प्रेजेंटेशन नहीं चाहिए। उन्हें सिस्टम के वास्तविक संस्करण से संबंधित साक्ष्य चाहिए।.
गुणवत्ता प्रबंधन एक नियंत्रण चक्र है, नारा नहीं।
गुणवत्ता प्रबंधन प्रणाली एक परिचालन प्रक्रिया की तरह होनी चाहिए, न कि नीतिगत विवरण की तरह। इसमें वर्ज़न नियंत्रण, परिवर्तन प्रबंधन, घटना प्रबंधन, बाज़ार में आने के बाद निगरानी और फील्ड डेटा से इंजीनियरिंग निर्णयों तक का एक मार्ग होना आवश्यक है। इसी तरह आप यह दिखा सकते हैं कि रिलीज़ के बाद सिस्टम स्वीकृत कॉन्फ़िगरेशन से भटकने के बजाय अनुपालन में बना रहता है।.
एक उपयोगी आंतरिक नियम सरल होता है।.
यदि किसी रिलीज से व्यवहार, प्रशिक्षण डेटा, आउटपुट या लॉगिंग में कोई बदलाव होता है, तो उसे परिनियोजन से पहले एक दस्तावेजी समीक्षा शुरू करनी चाहिए।.
यह नियम उत्पाद और अनुपालन टीमों को समन्वित रखता है। यह उस आम समस्या को भी रोकने में मदद करता है जहां इंजीनियरिंग टीम मॉडल अपडेट जारी कर देती है और कानूनी टीम को उस बदलाव का पता ही नहीं चलता।.
सबूतों पर तारीख अंकित होनी चाहिए और वे ट्रेस करने योग्य होने चाहिए।
मान्य और समय-चिह्नित साक्ष्य ही आपको तब सुरक्षा प्रदान करते हैं जब कोई प्राधिकरण आपसे पूछता है कि सिस्टम को कैसे डिज़ाइन और नियंत्रित किया गया था। यदि आपके रिकॉर्ड इनबॉक्स, साझा ड्राइव और अलग-अलग स्वीकृतियों में बिखरे हुए हैं, तो आप सुसंगत अनुपालन का प्रमाण प्रस्तुत करने में कठिनाई महसूस करेंगे। अधिनियम पता लगाने की क्षमता को प्रोत्साहित करता है क्योंकि इससे प्रवर्तन संभव हो पाता है।.
स्टैक को सुव्यवस्थित रखें। मॉडल की वंशावली का दस्तावेजीकरण करें, मूल्यांकन रन के रिकॉर्ड रखें, और सुनिश्चित करें कि प्रत्येक महत्वपूर्ण अपडेट का एक स्वामी और अनुमोदन प्रक्रिया हो। यही एक विश्वसनीय फ़ाइल और नियामक द्वारा प्रमाण मांगे जाने पर घबराहट में की गई कार्रवाई के बीच का अंतर है।.
पारदर्शिता, उपयोगकर्ता जानकारी और डेटा प्रशासन
पारदर्शिता और डेटा प्रबंधन एक ही परिचालन स्तर पर होने चाहिए। यदि आपके उपयोगकर्ता यह नहीं समझ पाते कि वे AI के साथ इंटरैक्ट कर रहे हैं, या आपके डेटासेट का नियंत्रण ठीक से नहीं किया गया है, तो सिस्टम अधिनियम का उल्लंघन कर सकता है, भले ही मॉडल तकनीकी रूप से कितना भी मजबूत क्यों न हो। यह केवल कानूनी समस्या नहीं, बल्कि उत्पाद संबंधी समस्या भी है।.
उपयोगकर्ता को दी जाने वाली जानकारी दृश्यमान और तत्काल होनी चाहिए।
कम से कम, उपयोगकर्ताओं को यह पता होना चाहिए कि वे कब किसी एआई सिस्टम के साथ इंटरैक्ट कर रहे हैं। इसका मतलब है कि आपके उत्पाद डिज़ाइन, ऑनबोर्डिंग फ़्लो और ग्राहक-केंद्रित भाषा में यह बात स्पष्ट रूप से कही जानी चाहिए। यही तर्क इन पर भी लागू होता है। डीपफेक और एआई-जनरेटेड कंटेंट, जिन्हें स्पष्ट रूप से चिह्नित करने की आवश्यकता है ताकि उपयोगकर्ता जो देख रहे हैं उसके बारे में गुमराह न हों।.
सामान्य प्रयोजन वाले मॉडलों के लिए, पारदर्शिता का महत्व प्रशिक्षण पक्ष तक भी पहुँचता है। प्रदाताओं को प्रशिक्षण डेटा को इस तरह से सारांशित करना होगा जिससे उपयोगकर्ताओं को समझने में सहायता मिले, और उन्हें अपने द्वारा उपयोग किए जाने वाले डेटासेट में यूरोपीय संघ के कॉपीराइट अधिकारों का सम्मान करना होगा। यदि आपकी सामग्री और डेटा टीमें समन्वय नहीं करती हैं, तो अंततः असंगत खुलासे हो सकते हैं जो पूरे लॉन्च को बाधित कर सकते हैं।.
डेटा गवर्नेंस पारदर्शिता का तकनीकी पहलू है।
डेटा प्रबंधन के बिना सही जानकारी देना असंभव है। यदि डेटासेट अव्यवस्थित, पक्षपातपूर्ण या खराब तरीके से प्रलेखित है, तो पारदर्शिता कथन आश्वासन के बजाय एक दिखावा बनकर रह जाता है। इसीलिए अधिनियम डेटा गुणवत्ता, रिकॉर्ड-कीपिंग और मानवीय निगरानी को आपस में जोड़ता है।.
इससे निपटने का सबसे आसान तरीका यह है कि उत्पाद टीम को साक्ष्य की एक साझा परत की जिम्मेदारी सौंपी जाए।.
- उपयोगकर्ताओं को स्पष्ट रूप से सूचित करें: बताइए कि सिस्टम एआई-आधारित कब है और कार्यप्रवाह में इसका क्या महत्व है।.
- डेटासेट की गुणवत्ता को नियंत्रित करें: दस्तावेज़ की वंशावली, फ़िल्टरेशन और ज्ञात सीमाएँ।.
- रिकॉर्ड रखें: उपयोगकर्ताओं और नियामकों के समक्ष किए गए दावों का समर्थन करने वाले तकनीकी साक्ष्यों को सुरक्षित रखें।.
- मानवीय हस्तक्षेप को सक्षम करें: यह सुनिश्चित करें कि आउटपुट असुरक्षित या गलत होने पर कोई हस्तक्षेप कर सके।.
यदि उपयोगकर्ता को दी गई व्याख्या और इंजीनियरिंग रिकॉर्ड मेल नहीं खाते हैं, तो मान लें कि ऑडिट में इसका खुलासा हो जाएगा।.
जिन कंपनियों पर यूरोपीय संघ के डेटा एक्सेस और साझाकरण संबंधी दायित्व भी हैं, उनके लिए यूरोपीय संघ डेटा अधिनियम प्रतिनिधि जहां ये कर्तव्य आपस में ओवरलैप होते हैं, वहां इसे एआई अनुपालन कार्य के साथ-साथ किया जा सकता है। यह एआई अधिनियम के नियंत्रणों का स्थान नहीं लेता है, लेकिन जब एक ही ऑपरेटिंग टीम पर कई यूरोपीय संघ के दायित्व लागू होते हैं, तो यह विखंडन को कम कर सकता है।.
डिजाइन संबंधी विकल्पों से अनुपालन स्पष्ट रूप से दिखाई देना चाहिए।
सर्वश्रेष्ठ टीमें अनुपालन को कानूनी विवरण में नहीं छिपातीं। वे इसे उत्पाद में ही शामिल कर देती हैं। लेबल, मॉडल कार्ड, इंटरफ़ेस प्रॉम्प्ट और आंतरिक रिलीज़ गेट, ये सभी यह साबित करने में मदद करते हैं कि पारदर्शिता प्रणाली का अभिन्न अंग है, न कि बाद में जोड़ा गया कोई अतिरिक्त प्रावधान।.
तकनीकी रूप से उत्कृष्ट मॉडल भी अधिनियम का उल्लंघन कर सकता है यदि अंतिम उपयोगकर्ता को अनुमान लगाने के लिए छोड़ दिया जाए। यही वह मानक है जिसे आपके उत्पाद को पूरा करना होगा।.
जब किसी अधिकृत प्रतिनिधि की आवश्यकता होती है
गैर-ईयू प्रदाता को दो अलग-अलग मार्गों के माध्यम से ईयू एआई अधिनियम द्वारा अधिकृत प्रतिनिधि की आवश्यकता हो सकती है: कुछ उच्च जोखिम वाले एआई सिस्टम के लिए अनुच्छेद 22, और सामान्य प्रयोजन एआई (जीपीएआई) मॉडल के लिए अनुच्छेद 54।.
गैर-यूरोपीय संघ के प्रदाता को अधिकृत प्रतिनिधि का प्रश्न शीघ्र ही हल करना होगा। यदि आप कुछ निश्चित राशि रखते हैं उच्च जोखिम वाले एआई सिस्टम यदि आप यूरोपीय संघ के बाजार में कोई व्यवसाय स्थापित करते हैं और आपका व्यवसाय यूरोपीय संघ में स्थापित नहीं है, तो अनुच्छेद 22 के तहत यूरोपीय संघ में स्थित एक अधिकृत प्रतिनिधि की आवश्यकता हो सकती है। इसके अलावा, यदि आप कोई व्यवसाय स्थापित करते हैं, तो सामान्य प्रयोजन एआई (जीपीएआई) मॉडल यूरोपीय संघ के बाहर से संघ के बाज़ार में प्रवेश करने के लिए, अनुच्छेद 54 के तहत आम तौर पर यूरोपीय संघ में स्थित एक अधिकृत प्रतिनिधि की आवश्यकता होती है, बशर्ते लागू मुक्त और ओपन-सोर्स अपवाद लागू हो। यह दायित्व बाज़ार पहुँच संरचना के अंतर्गत आता है, इसलिए इसे लॉन्च योजना के हिस्से के रूप में मानें, न कि अंतिम चरण के कानूनी समाधान के रूप में।.
यह जनादेश सीमित और औपचारिक है।
प्रतिनिधि लिखित जनादेश के तहत कार्य करता है। उसे प्रदाता की पहचान करनी होगी, शामिल किए गए एआई सिस्टम या मॉडल के दायरे को परिभाषित करना होगा, संपर्क विवरण को अद्यतन रखना होगा और राष्ट्रीय सक्षम अधिकारियों तथा एआई कार्यालय के साथ सहयोग सुनिश्चित करना होगा। प्रतिनिधि एक संपर्क बिंदु और दस्तावेज़ धारक है। यह अनुपालन विभाग का विकल्प नहीं है।.
यह विभाजन महत्वपूर्ण है। दायित्वों का स्वामित्व अभी भी सेवा प्रदाता के पास है। प्रतिनिधि उन्हें यूरोपीय संघ के भीतर सुलभ, पता लगाने योग्य और लागू करने में आसान बनाता है।.
इसे सलाहकार से भ्रमित न करें
एक अनुपालन सलाहकार आपको सलाह दे सकता है। अधिकृत प्रतिनिधि को आउटसोर्स कानूनी सहायता की तरह नहीं माना जा सकता। उसकी भूमिका सीमित होती है, और प्रतिनिधि को अपने अधिकार क्षेत्र से जुड़े कानूनी परिणामों का सामना करना पड़ सकता है। यदि अधिकार क्षेत्र अस्पष्ट, पुराना या खराब तरीके से नियंत्रित है, तो आपने एक और कमजोरी पैदा कर दी है।.
गैर-यूरोपीय संघ की कंपनी के लिए, नियम सरल है। यदि सिस्टम उच्च जोखिम वाला है, तो अनुच्छेद 22 लागू हो सकता है। यदि सिस्टम उच्च जोखिम वाला नहीं है, तो अनुच्छेद 22 लागू नहीं हो सकता है, लेकिन यदि प्रदाता यूरोपीय संघ के बाजार में एक सामान्य-उद्देश्यीय एआई मॉडल रखता है, तो अनुच्छेद 54 के तहत एक अलग अधिकृत प्रतिनिधि की आवश्यकता उत्पन्न हो सकती है।.
| प्रदाता प्रकार | एआई सिस्टम या मॉडल | अधिकृत प्रतिनिधि आवश्यक है | स्रोत |
|---|---|---|---|
| गैर-ईयू प्रदाता | कुछ उच्च जोखिम वाले एआई सिस्टम | हां, अनुच्छेद 22 | विनियमन (ईयू) 2024/1689 का ईयू-लेक्स आधिकारिक पाठ |
| गैर-ईयू प्रदाता | सामान्य प्रयोजन एआई (जीपीएआई) मॉडल | सामान्यतः हाँ, अनुच्छेद 54 | विनियमन (ईयू) 2024/1689 का ईयू-लेक्स आधिकारिक पाठ |
| गैर-ईयू प्रदाता | योग्य मुक्त और ओपन-सोर्स जीपीएआई मॉडल | अनुच्छेद 54(6) के तहत संभावित छूट | विनियमन (ईयू) 2024/1689 का ईयू-लेक्स आधिकारिक पाठ |
| गैर-ईयू प्रदाता | अन्य गैर-उच्च जोखिम वाली एआई प्रणाली | केवल इसी आधार पर नहीं | विनियमन (ईयू) 2024/1689/oj/eng का EUR-Lex आधिकारिक पाठ |
यह आदेश निरीक्षण के लिए लिखा जाना चाहिए, न कि सुविधा के लिए। यदि यह नियामक की जांच में खरा नहीं उतरता, तो यह पर्याप्त मजबूत नहीं है।.
यदि आपकी कंपनी पहले से ही इसका उपयोग करती है यूरोपीय संघ डेटा संरक्षण प्रतिनिधि, एआई अधिनियम के तहत नियुक्ति भले ही परिचित लगे, लेकिन दोनों भूमिकाएँ एक-दूसरे के स्थान पर उपयोग नहीं की जा सकतीं। इनके लिए निर्धारित कारक, दायरा और साक्ष्य प्रदान करने का भार अलग-अलग हैं, इसलिए एआई अधिनियम के जनादेश को एआई अधिनियम की संरचना का पालन करना होगा, न कि जीडीपीआर के टेम्पलेट का।.
जहां अधिकांश कंपनियां अनुपालन में पिछड़ जाती हैं
सबसे बड़ी कमी क्रियान्वयन में है। ईवाई के 2025 के सर्वेक्षण में पाया गया कि 80% संगठनों को इस बात की जानकारी थी यूरोपीय संघ एआई अधिनियम, फिर भी केवल 28% पूरी तरह से अनुपालन किया गया ईवाई एआई जीआरसी सर्वेक्षण 2025. जागरूकता व्यापक है। कमजोरी इस जागरूकता को एक जीवंत अनुपालन प्रक्रिया में बदलने में है।.
गैर-यूरोपीय संघ की कंपनियों के लिए यह अंतर अधिक महत्वपूर्ण क्यों है?
गैर-यूरोपीय संघ की कंपनियों में आमतौर पर यूरोपीय संघ से संबंधित परिचालन की आदतें कमजोर होती हैं। बिक्री टीम यूरोप को लक्षित कर रही हो सकती है, जबकि किसी के पास यूरोपीय संघ के दस्तावेज़ न हों, कोई जनादेश फ़ाइल अद्यतन न हो, और अधिकारियों के लिए कोई एकल संपर्क बिंदु न हो। यही वह स्थिति है जो अनुरोध प्राप्त होते ही परेशानी पैदा कर देती है।.
आयोग ने अपनी कार्यप्रणाली के बारे में भी संकेत दे दिया है। प्रतिबंधों की ओर बढ़ने से पहले यह तकनीकी अनुपालन संवाद, मॉडल तक पहुंच, सूचना अनुरोध और जोखिम-निवारण संबंधी मांगों से शुरुआत करेगा। पहली विफलता अक्सर देरी, भ्रम या प्रतिक्रिया न दे पाने के कारण होती है क्योंकि कोई भी सही सबूत इतनी जल्दी पेश नहीं कर पाता। एआई कार्यालय की प्रवर्तन शक्तियां.
अधिकारियों का ध्यान सबसे पहले किस बात पर जाएगा?
अधिकारी आमतौर पर सबसे पहले तीन कमजोरियों को पहचानते हैं। कंपनी के पास कोई स्पष्ट दस्तावेजी रिकॉर्ड नहीं है। यूरोपीय संघ से संपर्क सूत्र स्पष्ट नहीं है। आंतरिक जनादेश बाजार में मौजूद उत्पाद से मेल नहीं खाता। ये मामूली कमियां नहीं हैं। ये दर्शाती हैं कि संगठन ने अनुपालन को क्रियान्वित नहीं किया है।.
मेरा दृष्टिकोण: यदि आपके रिकॉर्ड ऑडिट के लिए तैयार नहीं हैं, तो आप अभी तक अनुपालन नहीं कर रहे हैं, चाहे आपकी नीति कुछ भी कहे।.
अनुशासन के साथ इसे ठीक करें। यूरोपीय संघ के लिए एक मालिक नियुक्त करें। उत्पाद वर्गीकरण को लॉक करें। साक्ष्य को अद्यतन रखें। यदि कंपनी पहले से ही इसका उपयोग करती है... यूरोपीय संघ डेटा संरक्षण प्रतिनिधि, इसे एआई अधिनियम की फाइल का विकल्प न समझें। इसके लिए कारण, दायरा और साक्ष्य का भार अलग-अलग हैं, और एआई अधिनियम का जनादेश अपने आप में स्वतंत्र होना चाहिए।.
गैर-यूरोपीय संघ के प्रदाताओं को अब क्या करना चाहिए
यूरोपीय संघ के एआई अधिनियम के अधिकांश प्रावधान अब लागू हैं। 2 अगस्त 2026, गैर-यूरोपीय संघ के प्रदाताओं को अपने उत्पाद वर्गीकरण, दस्तावेज़ीकरण, अनुरूपता-मूल्यांकन प्रक्रिया और अधिकृत प्रतिनिधि संबंधी आवश्यकताओं की पुष्टि अभी कर लेनी चाहिए, साथ ही बाद में लागू होने वाले प्रावधानों के लिए भी तैयारी करनी चाहिए। प्रत्येक यूरोपीय संघ-संबंधित उत्पाद को चार जोखिम स्तरों के आधार पर वर्गीकृत करें, अनुरूपता प्रक्रिया की पुष्टि करें और तकनीकी फ़ाइल का दायरा अभी तय करें, न कि लॉन्च के बाद। यदि कोई उच्च जोखिम वाली प्रणाली या GPAI मॉडल शामिल है, तो आकलन करें कि क्या यूरोपीय संघ के अधिकृत प्रतिनिधि की आवश्यकता है और सुनिश्चित करें कि जनादेश वर्तमान और विशिष्ट है।.
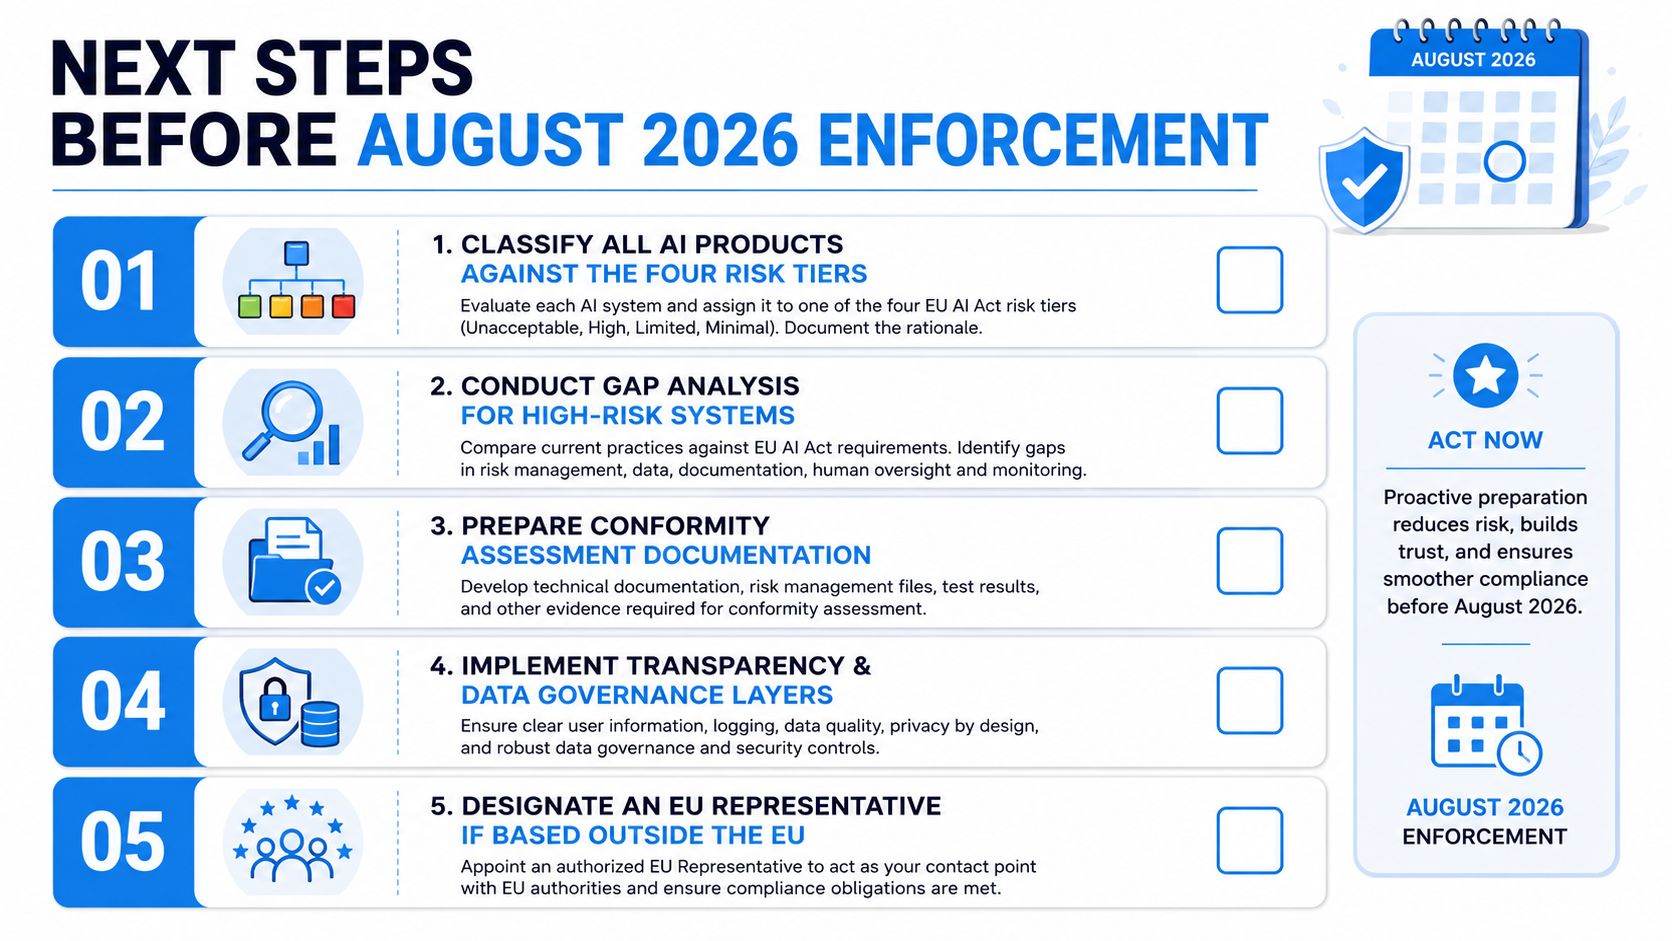
प्रवर्तन प्रक्रिया को सुचारू रूप से चलाने वाले प्रदाता वे हैं जो वर्तमान में परिचालन मॉडल में संस्करणित साक्ष्य, यूरोपीय संघ से संपर्क और सक्रिय रिपोर्टिंग को शामिल कर रहे हैं। एआई अधिनियम को एक सतत प्रक्रिया के रूप में लें, न कि नीतिगत अद्यतन के रूप में। यदि आपको प्रतिनिधित्व स्थापित करने और यूरोपीय संघ के दायित्वों के लिए संपर्क श्रृंखला को सुचारू बनाए रखने के लिए एक संरचित तरीके की आवश्यकता है, तो कृपया यहां जाएं। DilicheckRep और समीक्षा करें कि इसका इन-मार्केट पदनाम मॉडल आपकी टीम द्वारा पहले से बनाए जा रहे अनुपालन ढांचे में कैसे फिट बैठता है।.
सामान्य प्रश्न: गैर-यूरोपीय संघ प्रदाताओं के लिए यूरोपीय संघ एआई अधिनियम का अनुपालन
प्रश्न: क्या यूरोपीय संघ का कृत्रिम बुद्धिमत्ता अधिनियम यूरोपीय संघ के बाहर की कंपनियों पर भी लागू होता है?
ए: जी हां। यूरोपीय संघ का कृत्रिम बुद्धिमत्ता अधिनियम यूरोपीय संघ के बाहर के प्रदाताओं पर भी लागू हो सकता है, यदि वे यूरोपीय संघ के बाजार में कोई कृत्रिम बुद्धिमत्ता प्रणाली स्थापित करते हैं, उसे यूरोपीय संघ में सेवा में लाते हैं, या यदि उस प्रणाली का उपयोग यूरोपीय संघ में किया जाता है। आपकी कंपनी को इसके दायरे में आने के लिए यूरोप में कार्यालय होना आवश्यक नहीं है।.
प्रश्न: यूरोपीय संघ के एआई अधिनियम के अंतर्गत उच्च जोखिम वाली एआई प्रणाली क्या है?
ए: उच्च जोखिम वाली एआई प्रणाली वह है जो अधिनियम द्वारा सूचीबद्ध श्रेणियों में आती है, जैसे कि रोजगार, महत्वपूर्ण अवसंरचना, बायोमेट्रिक्स, शिक्षा या विनियमित उत्पादों में सुरक्षा घटकों के रूप में उपयोग की जाने वाली कुछ प्रणालियाँ। उच्च जोखिम वाली प्रणालियों को दस्तावेज़ीकरण, जोखिम प्रबंधन, लॉगिंग, मानवीय निगरानी और अनुरूपता मूल्यांकन सहित सख्त दायित्वों का सामना करना पड़ता है।.
प्रश्न: क्या गैर-यूरोपीय संघ के प्रदाताओं को यूरोपीय संघ के एआई अधिनियम द्वारा अधिकृत प्रतिनिधि की आवश्यकता है?
ए: जी हां। अनुच्छेद 22 के तहत यूरोपीय संघ के बाजार में कुछ उच्च जोखिम वाले एआई सिस्टम उपलब्ध कराते समय, या अनुच्छेद 54 के तहत यूरोपीय संघ के बाजार में सामान्य प्रयोजन एआई (जीपीएआई) मॉडल रखते समय, गैर-यूरोपीय संघ के प्रदाता को यूरोपीय संघ के अधिकृत प्रतिनिधि को नियुक्त करने की आवश्यकता हो सकती है। कुछ योग्य मुफ्त और ओपन-सोर्स जीपीएआई मॉडल को छूट दी जा सकती है।.
प्रश्न: यूरोपीय संघ का कृत्रिम बुद्धिमत्ता अधिनियम कब लागू होता है?
ए: यूरोपीय संघ का कृत्रिम बुद्धिमत्ता अधिनियम चरणबद्ध तरीके से लागू होता है। निषिद्ध प्रथाओं से संबंधित नियमों सहित कुछ प्रावधान 2025 से लागू होने लगे। अधिकांश दायित्वों के लागू होने की मुख्य तिथि 2 अगस्त 2026 है, जबकि कुछ उच्च जोखिम वाले उत्पाद नियम बाद में लागू होंगे।.
प्रश्न: यूरोपीय संघ के कृत्रिम बुद्धिमत्ता अधिनियम के अनुपालन के लिए कौन से दस्तावेज़ आवश्यक हैं?
ए: उच्च जोखिम वाले एआई सिस्टम के लिए, प्रदाताओं को आमतौर पर तकनीकी दस्तावेज, जोखिम प्रबंधन प्रक्रिया, डेटा गवर्नेंस रिकॉर्ड, लॉगिंग नियंत्रण, मानवीय निगरानी उपाय, पोस्ट-मार्केट निगरानी प्रक्रियाएं और जहां आवश्यक हो, अनुरूपता की घोषणा की आवश्यकता होती है।.
प्रश्न: यूरोपीय संघ के कृत्रिम बुद्धिमत्ता अधिनियम के अंतर्गत अनुरूपता मूल्यांकन क्या है?
ए: अनुरूपता मूल्यांकन वह प्रक्रिया है जिसका उपयोग यह सुनिश्चित करने के लिए किया जाता है कि उच्च जोखिम वाली एआई प्रणाली यूरोपीय संघ के बाजार में आने से पहले अधिनियम की आवश्यकताओं को पूरा करती है। कुछ स्वतंत्र उच्च जोखिम वाली प्रणालियाँ आंतरिक नियंत्रण प्रक्रिया का पालन कर सकती हैं, जबकि विनियमित उत्पादों का हिस्सा बनने वाली एआई प्रणालियों के लिए तृतीय-पक्ष मूल्यांकन की आवश्यकता हो सकती है।.
प्रश्न: क्या एक सामान्य प्रयोजन वाला एआई मॉडल यूरोपीय संघ के एआई अधिनियम के दायित्वों को लागू कर सकता है?
ए: जी हां। सामान्य प्रयोजन वाले एआई मॉडल अधिनियम के तहत दायित्वों की एक अलग परत को सक्रिय कर सकते हैं, जिसमें प्रलेखन, पारदर्शिता और कुछ मामलों में, प्रणालीगत जोखिम से जुड़े अतिरिक्त कर्तव्य शामिल हैं।.
प्रश्न: यूरोपीय संघ के कृत्रिम बुद्धिमत्ता अधिनियम के अनुपालन की दिशा में पहला कदम क्या है?
ए: पहला चरण वर्गीकरण है। प्रदाताओं को यह निर्धारित करना चाहिए कि सिस्टम प्रतिबंधित है, उच्च जोखिम वाला है, पारदर्शिता दायित्वों के अधीन है, या न्यूनतम जोखिम वाला है। यह वर्गीकरण अनुपालन प्रक्रिया, दस्तावेज़ीकरण का बोझ और लॉन्च की समयसीमा तय करता है।.
DilicheckRep यूरोपीय संघ और ब्रिटेन के नियामकीय मामलों में औपचारिक प्रतिनिधित्व प्रदान करता है, जिसमें GDPR अनुच्छेद 27, यूरोपीय संघ का AI अधिनियम, डिजिटल सेवा अधिनियम, डेटा अधिनियम और NIS2 संपर्क-बिंदु सेवाएं शामिल हैं। इसमें जनादेश दस्तावेज़ीकरण और प्राधिकरण तथा डेटा विषय संचार का सुव्यवस्थित प्रबंधन शामिल है। अपने अगले यूरोपीय संघ बाजार में प्रवेश से पहले DilicheckRep के साथ अपने प्रतिनिधित्व के दायरे और संचालन मॉडल की समीक्षा करें।.
अस्वीकरण: यह मार्गदर्शिका केवल सामान्य जानकारी के लिए प्रदान की गई है और इसे कानूनी सलाह नहीं माना जाना चाहिए। यूरोपीय संघ के डेटा संरक्षण और अन्य नियामक आवश्यकताओं का अनुप्रयोग प्रत्येक संगठन की विशिष्ट परिस्थितियों पर निर्भर करता है। इस जानकारी पर भरोसा करने या अनुपालन संबंधी निर्णय लेने से पहले, जहां आवश्यक हो, उचित कानूनी सलाह अवश्य लें।.
खुलासा: यह लेख कृत्रिम बुद्धिमत्ता की सहायता और मानवीय समीक्षा के साथ तैयार किया गया है।.