
“””
Você está prestes a lançar um produto de IA no mercado da UE, e a questão não é se as regras de Bruxelas se aplicam a você, mas sim quais partes delas afetam seu produto primeiro. Se você estiver fora da UE, não poderá tratar o produto como tal. Lei de IA da UE como um memorando jurídico distante. Ele altera o design do produto, a documentação, a análise de riscos e quem sua equipe precisa designar antes do lançamento.
O erro que vejo com mais frequência é simples. Equipes de fora da UE presumem que a Lei só se aplica quando abrem um escritório na Europa. Isso está errado. O Regulamento (UE) 2024/1689 é um regime horizontal com 113 artigos distribuídos em 13 capítulos que regulamenta como os sistemas de IA são colocados no mercado da UE e em funcionamento, independentemente da localização do fornecedor. O prazo para adequação já está correndo, com a aplicabilidade gradual a partir de 2025. Obrigações gerais de IA aplicáveis a partir de 2 de agosto de 2025, e a Lei de IA tornou-se geralmente aplicável a partir de 2 de agosto de 2026. Certos requisitos de IA de alto risco se aplicam posteriormente, incluindo 2 de dezembro de 2027 e 2 de agosto de 2028 quando aplicável Quadro da Lei de IA da UE.
A consequência prática é direta. Se o seu roteiro de produto, o histórico de evidências e o modelo de governança não forem construídos agora, você terá que fazer adaptações sob pressão mais tarde. Isso é sempre mais caro, mais lento e mais complicado do que projetar para conformidade antes da primeira venda na UE.
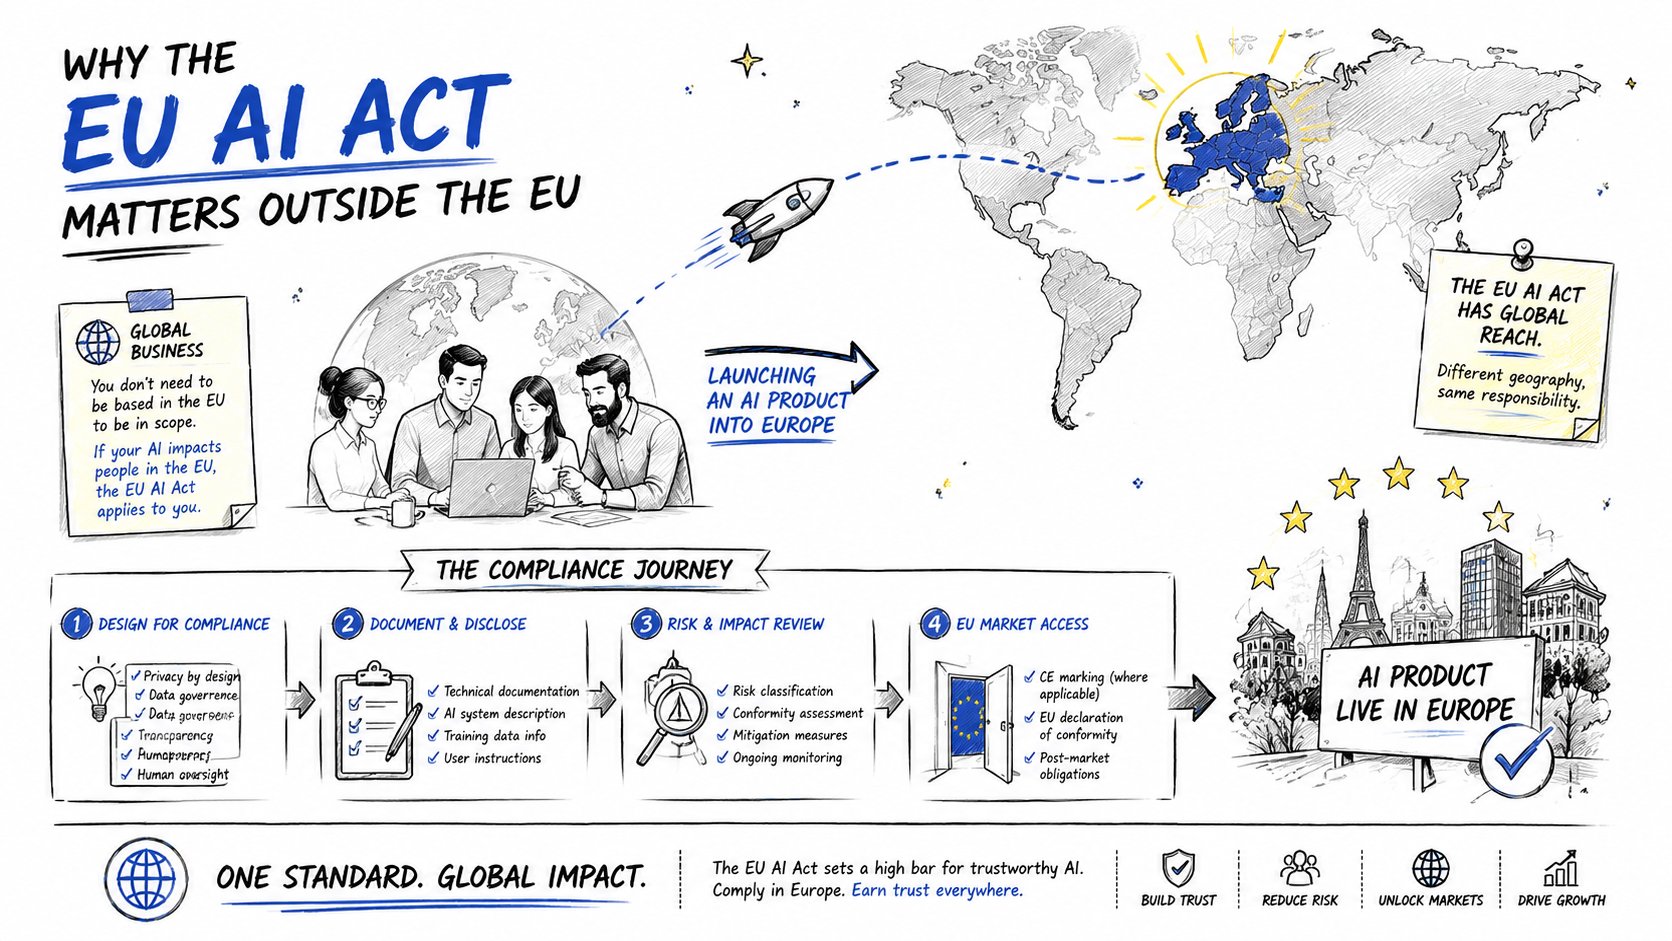
Para fornecedores de fora da UE, a questão não é "Estamos em conformidade com a Lei de IA da UE?", mas sim "Qual versão do nosso produto pode sobreviver ao escrutínio da UE sem uma reformulação?". Essa mentalidade é o que diferencia uma entrada tranquila no mercado da descoberta tardia de que o modelo padrão, o fluxo de integração ou a prática de registro de dados não atendem às normas europeias.
Por que a Lei de IA da UE é importante fora da UE
Um fornecedor sediado em Singapura pode ter um modelo de negócios sólido e ainda assim estar sujeito às obrigações da UE no momento em que visa clientes da UE. O alcance territorial é a questão. A lei aplica-se a sistemas de IA colocados no mercado da UE, implementados na UE, e também pode alcançar fornecedores e implementadores de fora da UE, desde que os resultados produzidos pelo sistema de IA sejam utilizados na União. Portanto, a localização da sua empresa não a exclui do âmbito de aplicação da lei. Se a equipe de vendas estiver adaptando uma proposta para Berlim, o departamento jurídico já deveria estar verificando a legislação.
O provedor é a verdadeira unidade de análise.
A lei centra-se em provedor O que importa é a localização da empresa, não o endereço do escritório nos documentos de constituição. Se sua empresa desenvolve um sistema de IA e o coloca no mercado da UE, você está sujeito às regulamentações, mesmo que todos os engenheiros estejam na Califórnia ou em Tel Aviv. É por isso que o teste territorial é importante para empresas de fora da UE: ele se aplica à organização que controla o produto, e não àquela que por acaso está localizada dentro da UE.
Regra prática: Se você controla o projeto, a finalidade pretendida, as atualizações ou o lançamento no mercado da UE, considere que a Lei pode atingi-lo.
O regime é amplo, não simbólico. Trata-se de uma estrutura regulatória completa para governança, supervisão e fiscalização, e altera os requisitos mínimos para o lançamento. Um fornecedor não pertencente à UE que inicia suas atividades tardiamente geralmente acaba tendo que reescrever as alegações sobre o produto, reconstruir as evidências e nomear um contato na UE sob pressão de tempo.
Para fornecedores não pertencentes à UE que lidam com obrigações tanto de proteção de dados quanto de IA, um serviços de conformidade com o RGPD Uma visão geral pode ajudar a esclarecer onde os dois regimes divergem. Representante da UE para o RGPD Pode ser relevante em paralelo onde também se aplicam obrigações de proteção de dados, mas não confunda isso com a adequação à Lei de Informática. A Lei de Informática tem sua própria lógica, e sua equipe de produto precisa tratá-la como um requisito de acesso ao mercado separado.
Por que trabalhar cedo é mais barato?
A classificação antecipada economiza dinheiro porque evita a necessidade de redesenho. Se as equipes de produto, jurídica, de segurança e de aprendizado de máquina classificarem o sistema antecipadamente, poderão decidir se o conjunto de recursos precisa ser alterado antes do lançamento. Depois que um produto já está em fase de desenvolvimento na UE, cada correção tardia se transforma em um problema de coordenação entre código, documentação, linguagem de vendas e representação externa.
Entendendo os quatro níveis de risco
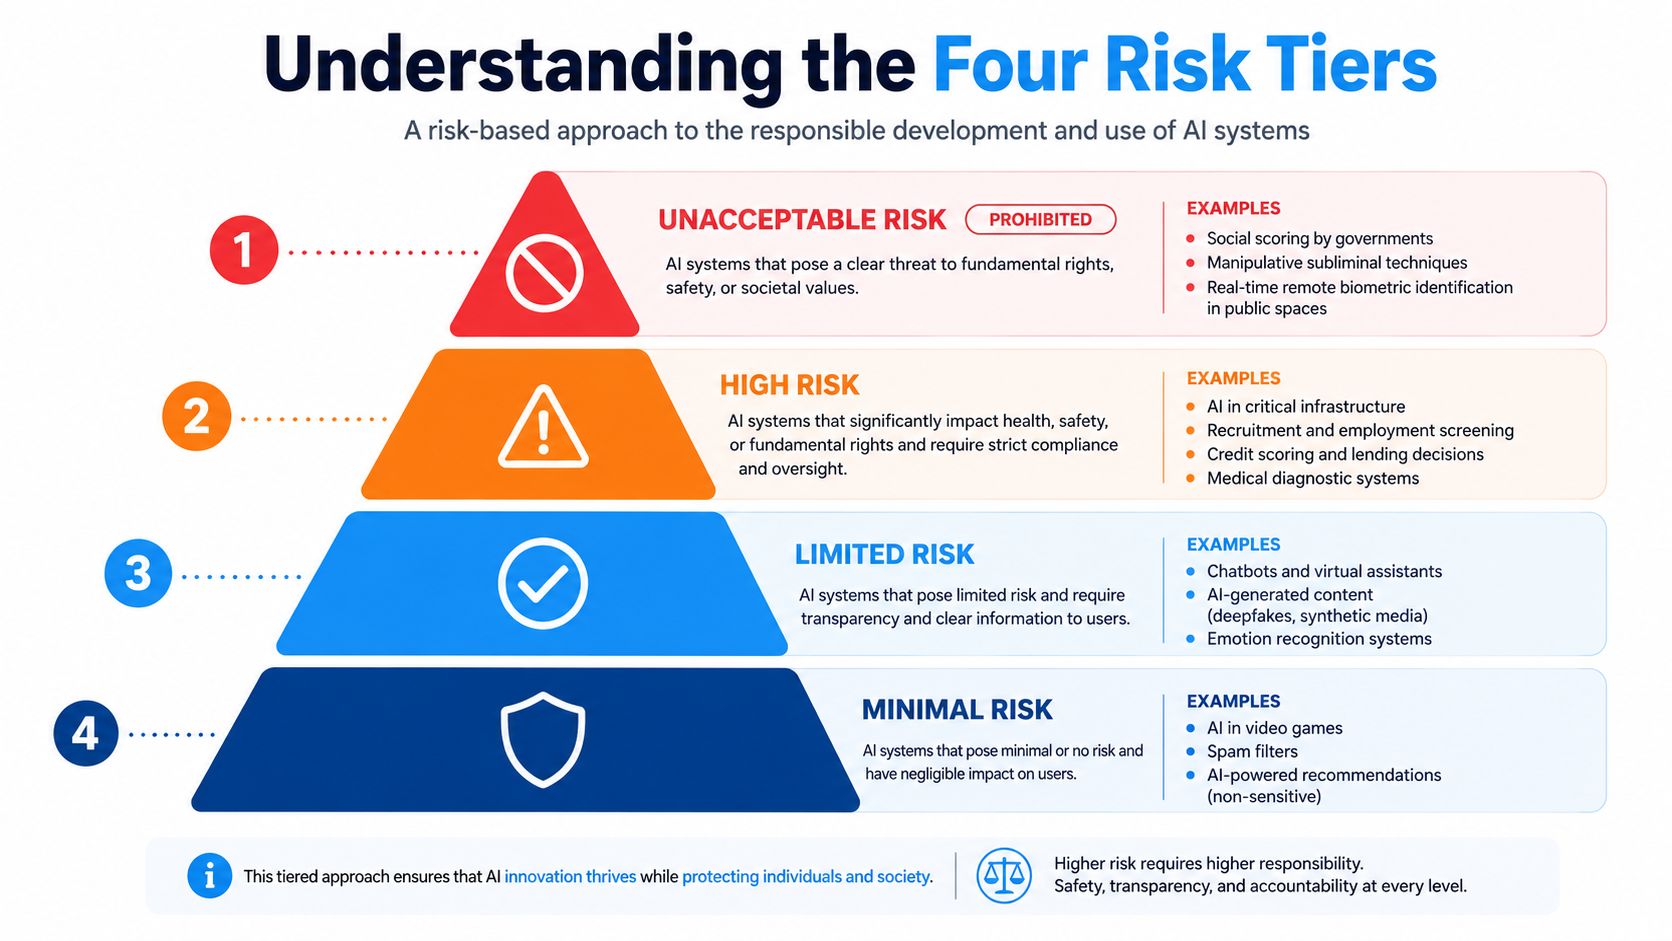
Comece pelo topo da pirâmide, porque é lá que estão as linhas vermelhas. A Lei de IA da UE trata algumas práticas como inaceitável e as proíbe completamente. De acordo com o cronograma verificado, essas práticas proibidas e as regras de alfabetização em IA tornaram-se aplicáveis em 2 de fevereiro de 2025, e fazem parte do regime que começa a ser reforçado antes da data de implementação mais ampla em 2026. Quadro da Lei de IA da UE. Para uma empresa não pertencente à UE, isso significa que um produto pode ser perfeitamente válido em um mercado e ainda assim ser um obstáculo intransponível na UE se ultrapassar um desses limites.
As práticas proibidas vêm em primeiro lugar.
O nível proibido é de cerca de pontuação social, Técnicas de manipulação, raspagem facial indiscriminada e outras práticas que a UE considera riscos inaceitáveis não são casos isolados para seminários de teoria jurídica. São questões cruciais que podem impedir completamente o lançamento de um produto. Se um produto depende de uma prática que se enquadra nessa categoria, a solução correta não é "documentar com mais rigor", mas sim redesenhar ou remover a funcionalidade.
O objetivo deste nível é simples. Alguns usos são tão prejudiciais que a lei não questiona se seus controles internos são eficazes. Ela simplesmente os proíbe.
Sistemas de alto risco precisam de um dossiê de conformidade, não de um memorando de política.
O próximo nível é IA de alto risco. Isso inclui sistemas incorporados em produtos regulamentados, como máquinas ou dispositivos médicos, e sistemas independentes usados em áreas sensíveis, como emprego, infraestrutura crítica e identificação biométrica. O ônus aqui é muito maior do que a maioria dos fundadores de empresas fora da UE espera, porque a lei trata esses sistemas como produtos auditáveis, e não apenas como recursos de software.
O teste fundamental não é se o seu modelo é impressionante. É se o caso de uso se enquadra em uma categoria de alto risco e, portanto, precisa do pacote completo de conformidade. Se sim, o provedor assume as obrigações mais pesadas.
Risco limitado e risco mínimo não são passes livres.
Abaixo disso encontra-se a camada de transparência padrão, frequentemente descrita como de risco limitado. Esses sistemas não enfrentam os mesmos mecanismos de pré-mercado, mas ainda assim geram obrigações para o usuário. Na base está o risco mínimo, onde a legislação é mais branda. Isso não significa "ignore-a". Significa que seu produto pode não atender aos requisitos mais rigorosos, mas você ainda precisa verificar se o caso de uso realmente se enquadra nessa categoria.
Teste de classificação: Faça três perguntas: o sistema é proibido, é de alto risco ou se enquadra na camada de transparência mais leve? Se você não conseguir responder de forma clara, sua governança não está pronta.
A IA de propósito geral adiciona uma camada horizontal
A lei também adiciona uma camada separada para modelos de IA de propósito geral. Isso é importante porque a governança do modelo de base não é a mesma coisa que a conformidade específica do produto. Um fornecedor de modelo pode enfrentar obrigações de testes técnicos, documentação e relatórios de incidentes mesmo antes que uma equipe de produto subsequente conclua sua própria avaliação de implantação. Supervisão modelo da Lei de IA da UE.
A maneira mais eficiente de classificar seu portfólio é atribuir cada produto a um nível e, em seguida, verificar se algum recurso o eleva a um nível superior. Não classifique com base em linguagem de marketing. Classifique com base na função real, na finalidade pretendida e no uso previsto.
Como escolher seu caminho para a avaliação da conformidade
Se o seu sistema for de alto risco, a questão rapidamente se torna processual. Você precisa saber se pode concluir a avaliação de conformidade internamente ou se uma agência externa é necessária. organismo notificado É necessário o envolvimento do departamento antes da entrada no mercado. Essa escolha depende do tipo de sistema de alto risco que você está enviando e altera o cronograma de lançamento.
A maioria dos sistemas autônomos de alto risco utiliza controles internos.
Para muitos sistemas de IA independentes de alto risco, o caminho é auto-avaliação. Isso não significa conformidade superficial. Significa que o fornecedor deve construir o pacote de evidências por conta própria, concluir as verificações necessárias e preparar a declaração de conformidade. O trabalho continua sendo sério, pois o fornecedor precisa comprovar que o sistema atende às normas antes de colocá-lo no mercado.
A sequência de avaliação deve ser rigorosa. Comece com o processo de gestão de riscos, depois valide os dados e a governança da formação, em seguida reúna a documentação técnica e, por fim, verifique os controlos de registo e supervisão humana. Só depois disso o produto pode avançar para o registo na base de dados da UE, quando necessário.
A IA para segurança de produtos precisa de análise por terceiros.
O cenário muda quando o sistema de IA é um componente de segurança de um produto regulamentado, como máquinas ou dispositivos médicos. Nesses casos, a participação de terceiros pode ser obrigatória. Isso significa que seu cronograma não é mais controlado apenas pelo seu próprio ciclo de revisão interna. Ele também depende da rapidez com que o processo de conformidade externa avança.
É neste ponto que muitas equipes de fora da UE perdem tempo. Elas presumem que podem concluir a conformidade com a IA em paralelo com a certificação do produto, para depois descobrirem que os processos estão interligados e que a documentação precisa ser exatamente igual.
| Tipo de provedor | Sistema ou modelo de IA | Representante autorizado necessário | Fonte |
|---|---|---|---|
| Fornecedor não pertencente à UE | Certos sistemas de IA de alto risco | Sim, Artigo 22 | Texto oficial do Regulamento (UE) 2024/1689 da EUR-Lex |
| Fornecedor não pertencente à UE | Modelo de IA de uso geral (GPAI) | Em geral sim, Artigo 54 | Texto oficial do Regulamento (UE) 2024/1689 da EUR-Lex |
| Fornecedor não pertencente à UE | Modelo GPAI gratuito e de código aberto qualificado | Possível isenção do Artigo 54(6) | Texto oficial do Regulamento (UE) 2024/1689 da EUR-Lex |
| Fornecedor não pertencente à UE | Outro sistema de IA que não apresenta alto risco | Não apenas com base nisso. | Texto oficial do Regulamento (UE) 2024/1689 da EUR-Lex |
A escolha da conformidade é uma decisão relacionada ao produto. Se a categoria estiver errada, o restante do arquivo se torna ruído dispendioso.
Tome a decisão com antecedência.
Sua equipe interna deve decidir se o produto é de alto risco independente ou de alto risco como produto regulamentado antes do congelamento final da arquitetura. Esperar até a fase de preparação para o lançamento é tarde demais. Nessa altura, o trabalho jurídico estará limitado pela realidade da engenharia e será mais difícil reverter a situação em relação à conformidade.
Para empresas de fora da UE, ter um responsável pela conformidade com as normas da UE é fundamental. Se a sua avaliação indicar que o produto é de alto risco, não encare a etapa de conformidade como uma mera formalidade burocrática. Ela é o fator determinante para a entrada legal do seu produto no mercado.
Construindo a estrutura de documentação e qualidade
A exigência de documentação da Lei não é abstrata. Trata-se de um registro de engenharia vivo que os órgãos reguladores podem inspecionar. Se seu arquivo for incompleto, inconsistente ou desatualizado, você não tem um sistema de conformidade. Você tem um acúmulo de responsabilidades.
Trate o dossiê técnico como um dossiê controlado.
A documentação técnica deve existir antes do sistema ser comercializado e precisa ser mantida atualizada. Esse documento deve descrever o sistema, seu projeto, a finalidade pretendida e os controles utilizados para mantê-lo dentro das especificações. Deve também incluir as evidências que comprovam o treinamento, a validação e os testes, além das medidas de cibersegurança que protegem o modelo e sua infraestrutura. Documentação técnica de alto risco, Artigo 11 e Anexo IV.
Se sua equipe não conseguir produzir esse dossiê rapidamente, vocês não estão preparados. Os órgãos reguladores não querem uma apresentação de slides. Eles querem evidências vinculadas à versão real do sistema que está sendo vendida.
A gestão da qualidade é um ciclo de controle, não um slogan.
O sistema de gestão da qualidade deve ser interpretado como um processo operacional, não como uma declaração de política. Ele precisa de controle de versão, gestão de mudanças, tratamento de incidentes, monitoramento pós-comercialização e um caminho que ligue os dados de campo às decisões de engenharia. É assim que se demonstra que o sistema permanece em conformidade após o lançamento, em vez de se desviar da configuração aprovada.
Uma regra interna útil é simples.
Se uma versão alterar o comportamento, os dados de treinamento, as saídas ou o registro de logs, isso deve gerar uma revisão documentada antes da implementação.
Essa regra mantém as equipes de produto e de conformidade alinhadas. Também ajuda a evitar a falha clássica em que a engenharia envia uma atualização de modelo e o departamento jurídico nunca vê a alteração.
As provas devem ser datadas e rastreáveis.
Documentos versionados e com registro de data e hora são o que protege você quando uma autoridade questiona como o sistema foi projetado e controlado. Se seus registros estiverem dispersos em caixas de entrada, unidades compartilhadas e aprovações pontuais, você terá dificuldades para apresentar uma narrativa coerente de conformidade. A lei valoriza a rastreabilidade porque ela possibilita a fiscalização.
Mantenha a documentação organizada. Documente a linhagem do modelo, mantenha registros das avaliações e certifique-se de que cada atualização relevante tenha um responsável e um histórico de aprovação. Essa é a diferença entre um dossiê sólido e um exercício de pânico quando um órgão regulador solicita comprovação.
Transparência, informações do usuário e governança de dados
Transparência e governança de dados devem estar integradas em uma única camada operacional. Se seus usuários não conseguem perceber que estão interagindo com IA, ou se seus conjuntos de dados são mal controlados, o sistema pode não atender aos requisitos da lei, mesmo que o modelo em si seja tecnicamente robusto. Isso é um problema do produto, não apenas um problema legal.
A divulgação ao usuário deve ser visível e imediata.
No mínimo, os usuários precisam saber quando estão interagindo com um sistema de IA. Isso significa que o design do seu produto, o fluxo de integração e a linguagem voltada para o cliente precisam deixar isso claro. A mesma lógica se aplica a deepfakes e conteúdo gerado por IA, que precisa de uma identificação clara para que os usuários não sejam induzidos a erro sobre o que estão vendo.
Para modelos de uso geral, a questão da transparência também se estende ao treinamento. Os fornecedores precisam resumir os dados de treinamento de forma que facilitem a compreensão do usuário e respeitar as reservas de direitos autorais da UE nos conjuntos de dados que utilizam. Se as equipes de conteúdo e dados não trabalharem em conjunto, as divulgações podem ficar inconsistentes e comprometer todo o lançamento.
A governança de dados é o lado técnico da transparência.
Uma boa divulgação é impossível sem governança de dados. Se o conjunto de dados for confuso, tendencioso ou mal documentado, a declaração de transparência torna-se uma mera fachada em vez de uma garantia. É por isso que a Lei vincula a qualidade dos dados, a manutenção de registros e a supervisão humana.
A maneira mais fácil de lidar com isso é fazer com que a equipe de produto seja responsável por uma camada de evidências comum.
- Informe os usuários de forma clara: Indique quando o sistema é baseado em IA e em que etapas do fluxo de trabalho isso é relevante.
- Controle da qualidade do conjunto de dados: Linhagem de documentos, filtragem e limitações conhecidas.
- Manter registros: Conserve as evidências técnicas que sustentam as afirmações feitas aos usuários e órgãos reguladores.
- Permitir intervenção humana: Certifique-se de que alguém possa intervir quando o resultado for inseguro ou incorreto.
Se a explicação para o usuário e o registro técnico não coincidirem, considere que a auditoria irá expor o problema.
Para empresas que também têm obrigações de acesso e compartilhamento de dados da UE, um Representante da Lei de Proteção de Dados da UE Pode ser executado em conjunto com o trabalho de conformidade com a IA nos casos em que essas responsabilidades se sobrepõem. Isso não substitui os controles da Lei de IA, mas pode reduzir a fragmentação quando várias obrigações da UE recaem sobre a mesma equipe operacional.
As escolhas de design devem tornar a conformidade visível.
As melhores equipes não escondem a conformidade no rodapé legal. Elas a incorporam ao produto. Rótulos, cartões de modelo, avisos na interface e controles internos de lançamento ajudam a comprovar que a transparência faz parte do sistema, e não é uma reflexão tardia.
Um modelo tecnicamente elegante ainda pode falhar na legislação se o usuário final ficar sem saber o que fazer. Esse é o padrão que seu produto precisa atender.
Quando é necessário um representante autorizado
Um fornecedor não pertencente à UE pode precisar de um representante autorizado pela Lei de IA da UE por meio de duas vias distintas: Artigo 22 para determinados sistemas de IA de alto risco e Artigo 54 para modelos de IA de uso geral (GPAI).
Um fornecedor não pertencente à UE deve resolver a questão do representante autorizado antecipadamente. Se você fizer determinadas alterações, sistemas de IA de alto risco Se você estiver no mercado da UE e não estiver estabelecido na UE, o Artigo 22 pode exigir um representante autorizado com sede na UE. Além disso, se você colocar um modelo de IA de uso geral (GPAI) No mercado da União Europeia, para produtos de fora da UE, o Artigo 54 geralmente exige um representante autorizado sediado na UE, sujeito à exceção aplicável para produtos livres e de código aberto. Essa obrigação está inserida na estrutura de acesso ao mercado, portanto, considere-a como parte do planejamento de lançamento, e não como um mero ajuste jurídico de última hora.
O mandato é restrito e formal.
O representante atua sob mandato por escrito. Deve identificar o fornecedor, definir o escopo dos sistemas ou modelos de IA abrangidos, manter os dados de contato atualizados e exigir cooperação com as autoridades nacionais competentes e o Escritório de IA. O representante é um ponto de contato e detentor dos documentos. Não substitui o departamento de conformidade.
Essa separação é importante. O prestador de serviços continua sendo o responsável pelas obrigações. O representante torna essas obrigações acessíveis, rastreáveis e mais fáceis de serem cumpridas dentro da UE.
Não confunda isso com um consultor.
Um consultor de compliance pode te orientar. Um representante autorizado não pode ser tratado como um advogado terceirizado. O papel é mais restrito e o representante pode sofrer consequências legais relacionadas ao mandato. Se o mandato for vago, desatualizado ou mal controlado, você terá criado mais um ponto fraco.
Para uma empresa não pertencente à UE, a regra geral é simples. Se o sistema for de alto risco, o Artigo 22 pode ser aplicável. Se o sistema não for de alto risco, o Artigo 22 pode não ser aplicável, mas ainda assim poderá surgir um requisito separado de representante autorizado ao abrigo do Artigo 54, caso o fornecedor coloque um modelo de IA de uso geral no mercado da União.
| Tipo de provedor | Sistema ou modelo de IA | Representante autorizado necessário | Fonte |
|---|---|---|---|
| Fornecedor não pertencente à UE | Certos sistemas de IA de alto risco | Sim, Artigo 22 | Texto oficial do Regulamento (UE) 2024/1689 da EUR-Lex |
| Fornecedor não pertencente à UE | Modelo de IA de uso geral (GPAI) | Em geral sim, Artigo 54 | Texto oficial do Regulamento (UE) 2024/1689 da EUR-Lex |
| Fornecedor não pertencente à UE | Modelo GPAI gratuito e de código aberto qualificado | Possível isenção do Artigo 54(6) | Texto oficial do Regulamento (UE) 2024/1689 da EUR-Lex |
| Fornecedor não pertencente à UE | Outro sistema de IA que não apresenta alto risco | Não apenas com base nisso. | Texto oficial EUR-Lex do Regulamento (UE) 2024/1689/oj/eng |
O mandato deve ser redigido para inspeção, não para conveniência. Se não resistir a uma solicitação do órgão regulador, não é suficientemente robusto.
Se a sua empresa já utiliza um Representante da UE para a Proteção de Dados, A nomeação prevista na Lei de Informática pode parecer familiar, mas as duas funções não são intercambiáveis. O gatilho, o âmbito de aplicação e o ônus da prova são diferentes, portanto, o mandato da Lei de Informática deve seguir a estrutura da própria lei, e não um modelo do RGPD.
Onde a maioria das empresas falha em termos de conformidade
A maior lacuna reside na execução. A pesquisa da EY de 2025 revelou que 80% das organizações estavam cientes do Lei de IA da UE, mas apenas 28% estavam totalmente em conformidade Pesquisa EY AI GRC 2025. Há um amplo conhecimento sobre o assunto. O ponto fraco é transformar esse conhecimento em um processo de conformidade efetivo.
Por que essa diferença é mais relevante para empresas de fora da UE
Empresas de fora da UE geralmente têm práticas operacionais menos específicas para a UE. Uma equipe de vendas pode estar focando na Europa, mas ninguém possui a documentação da UE, nenhum dossiê de mandato está atualizado e não há um ponto de contato único com as autoridades. Essa configuração cria atritos assim que uma solicitação é feita.
A Comissão também sinalizou como irá funcionar. Começará com diálogo sobre conformidade técnica, acesso a modelos, pedidos de informação e exigências de mitigação de riscos, antes de passar para as sanções. O primeiro obstáculo costuma ser o atraso, a confusão ou a falta de resposta, porque ninguém consegue apresentar as provas necessárias com rapidez suficiente. poderes de fiscalização do Gabinete de IA.
O que as autoridades notarão primeiro
As autoridades geralmente identificam três pontos fracos inicialmente. A empresa não possui um histórico documental claro. O ponto de contato na UE não está claro. O mandato interno não corresponde ao produto comercializado. Essas não são lacunas menores. Elas demonstram que a organização não implementou a conformidade de forma operacional.
Minha opinião: Se seus registros não estiverem prontos para auditoria, você ainda não está em conformidade, independentemente do que diga sua política.
Corrija com disciplina. Designe um responsável perante a UE. Bloqueie a classificação do produto. Mantenha as evidências atualizadas. Se a empresa já utiliza um Representante da UE para a Proteção de Dados, Não considere isso como um substituto para o dossiê da Lei de IA. O gatilho, o escopo e o ônus da prova são diferentes, e o mandato da Lei de IA deve ser avaliado por si só.
O que os fornecedores de fora da UE devem fazer agora
Com a maioria das disposições da Lei de IA da UE agora aplicáveis desde 2 de agosto de 2026, Fornecedores de fora da UE devem confirmar agora a classificação de seus produtos, a documentação, o processo de avaliação da conformidade e os requisitos de representante autorizado, preparando-se também para as disposições que se aplicarão posteriormente. Classifique todos os produtos destinados à UE de acordo com os quatro níveis de risco, confirme o processo de conformidade e defina o escopo do dossiê técnico agora, e não após o lançamento. Se algum sistema de alto risco ou modelo GPAI estiver envolvido, avalie se é necessário um representante autorizado na UE e certifique-se de que o mandato esteja atualizado e específico.
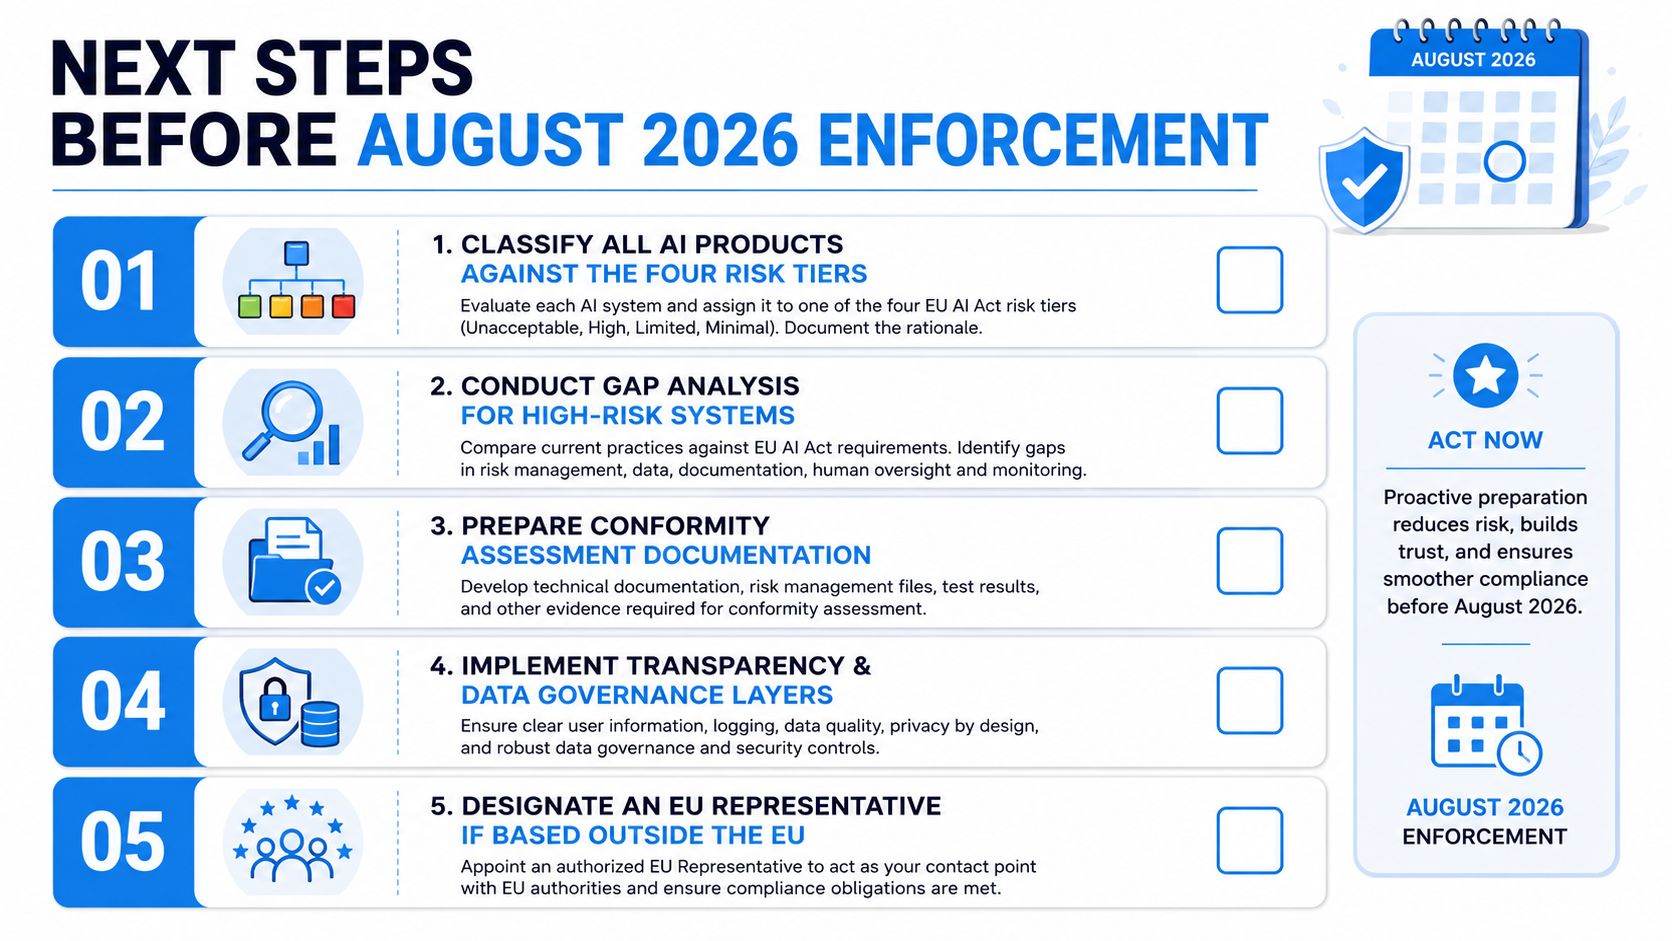
Os provedores que garantirão uma aplicação eficaz da lei são aqueles que já incorporam evidências versionadas, contatos com representantes da UE e relatórios proativos em seu modelo operacional. Trate a Lei de IA como uma disciplina contínua, não como uma mera atualização de política. Se você precisa de uma maneira estruturada de estabelecer representação e manter a cadeia de contatos transparente em relação às obrigações da UE, visite [link para o site]. DilicheckRep e analise como o modelo de designação no mercado se encaixa na estrutura de conformidade que sua equipe já está construindo.
Perguntas frequentes: Conformidade com a Lei de IA da UE para fornecedores de fora da UE
P: A Lei de IA da UE aplica-se a empresas fora da UE?
UM: Sim. A Lei de IA da UE pode ser aplicada a fornecedores fora da UE se eles colocarem um sistema de IA no mercado da UE, o colocarem em operação na UE ou se o sistema for usado na UE. Sua empresa não precisa ter um escritório na Europa para estar sujeita à lei.
P: O que é um sistema de IA de alto risco segundo a Lei de IA da UE?
UM: Um sistema de IA de alto risco é aquele que se enquadra nas categorias listadas pela Lei, como certos sistemas usados em emprego, infraestrutura crítica, biometria, educação ou como componentes de segurança em produtos regulamentados. Sistemas de alto risco estão sujeitos a obrigações mais rigorosas, incluindo documentação, gestão de riscos, registro de atividades, supervisão humana e avaliação de conformidade.
P: Os fornecedores de serviços não pertencentes à UE precisam de um representante autorizado pela Lei de IA da UE?
UM: Sim. Um fornecedor não pertencente à UE pode precisar nomear um representante autorizado na UE ao disponibilizar determinados sistemas de IA de alto risco no mercado da UE, nos termos do Artigo 22, ou ao colocar um modelo de IA de uso geral (GPAI) no mercado da União, nos termos do Artigo 54. Certos modelos de GPAI gratuitos e de código aberto qualificados podem ser isentos.
P: Quando se aplica a Lei de IA da UE?
UM: A Lei da UE sobre IA aplica-se em fases. Algumas disposições, incluindo regras sobre práticas proibidas, começaram a aplicar-se em 2025. A principal data de entrada em vigor da maioria das obrigações é 2 de agosto de 2026, com algumas regras relativas a produtos de alto risco a aplicarem-se posteriormente.
P: Que documentação é necessária para cumprir a Lei de IA da UE?
UM: Para sistemas de IA de alto risco, os fornecedores normalmente precisam de documentação técnica, um processo de gestão de riscos, registros de governança de dados, controles de registro, medidas de supervisão humana, processos de monitoramento pós-comercialização e uma declaração de conformidade, quando necessário.
P: O que é uma avaliação de conformidade ao abrigo da Lei da IA da UE?
UM: A avaliação de conformidade é o processo utilizado para demonstrar que um sistema de IA de alto risco cumpre os requisitos da legislação antes de ser colocado no mercado da UE. Alguns sistemas de alto risco independentes podem seguir um processo de controlo interno, enquanto a IA que faz parte de produtos regulamentados pode exigir uma avaliação por terceiros.
P: Um modelo de IA de uso geral pode desencadear as obrigações da Lei de IA da UE?
UM: Sim. Os modelos de IA de uso geral podem desencadear uma camada separada de obrigações nos termos da Lei, incluindo documentação, transparência e, em alguns casos, deveres adicionais relacionados ao risco sistêmico.
P: Qual é o primeiro passo para a conformidade com a Lei de IA da UE?
UM: O primeiro passo é a classificação. Os provedores devem determinar se o sistema é proibido, de alto risco, sujeito a obrigações de transparência ou de risco mínimo. Essa classificação define o caminho de conformidade, a carga de documentação e o cronograma de lançamento.
A DilicheckRep oferece representação regulatória formal na UE e no Reino Unido, incluindo o Artigo 27 do GDPR, a Lei de IA da UE, a Lei de Serviços Digitais, a Lei de Dados e serviços de ponto de contato NIS2, com documentação de mandato e gerenciamento estruturado das comunicações com autoridades e titulares de dados. Analise o escopo da sua representação e o modelo operacional com a DilicheckRep antes do lançamento do seu próximo produto no mercado da UE.
Isenção de responsabilidade: Este guia é fornecido apenas para fins de informação geral e não constitui aconselhamento jurídico. A aplicação da legislação da UE sobre proteção de dados e outros requisitos regulamentares depende das circunstâncias específicas de cada organização. Deverá obter aconselhamento jurídico adequado, sempre que necessário, antes de se basear nesta informação ou de tomar decisões de conformidade.
Divulgação: Este artigo foi preparado com auxílio de inteligência artificial e revisão humana.