
“”
Sie stehen kurz davor, ein KI-Produkt auf den EU-Markt zu bringen, und die Frage ist nicht, ob die Brüsseler Regelungen Sie erreichen, sondern welche Teile Ihr Produkt zuerst betreffen. Wenn Sie außerhalb der EU ansässig sind, können Sie die EU-KI-Gesetz als eine Art juristisches Memo aus der Ferne. Es verändert das Produktdesign, die Dokumentation, die Risikobewertung und die Personen, die Ihr Team vor der Markteinführung ernennen muss.
Der häufigste Fehler, den ich beobachte, ist simpel: Teams außerhalb der EU gehen fälschlicherweise davon aus, dass das Gesetz erst dann relevant wird, wenn sie ein Büro in Europa eröffnen. Die Verordnung (EU) 2024/1689 ist ein horizontales Regime mit 113 Artikel in 13 Kapiteln Diese Regelung bestimmt, wie KI-Systeme auf dem EU-Markt angeboten und in Betrieb genommen werden, unabhängig vom Sitz des Anbieters. Die Frist für die Einhaltung der Regelung läuft bereits; die schrittweise Anwendung beginnt im Jahr 2025. Allgemeine KI-Verpflichtungen gelten ab dem 2. August 2025, und das KI-Gesetz wurde allgemein gültig ab dem 2. August 2026. Bestimmte Anforderungen an KI mit hohem Risiko gelten später, einschließlich 2. Dezember 2027 Und 2. August 2028 wo relevant Rahmen des EU-KI-Gesetzes.
Die praktische Konsequenz ist eindeutig: Werden Produkt-Roadmap, Nachweisdokumentation und Governance-Modell nicht jetzt entwickelt, muss man später unter Zeitdruck nachbessern. Das ist stets teurer, langsamer und aufwendiger, als die Einhaltung der EU-Vorgaben von Anfang an zu berücksichtigen.
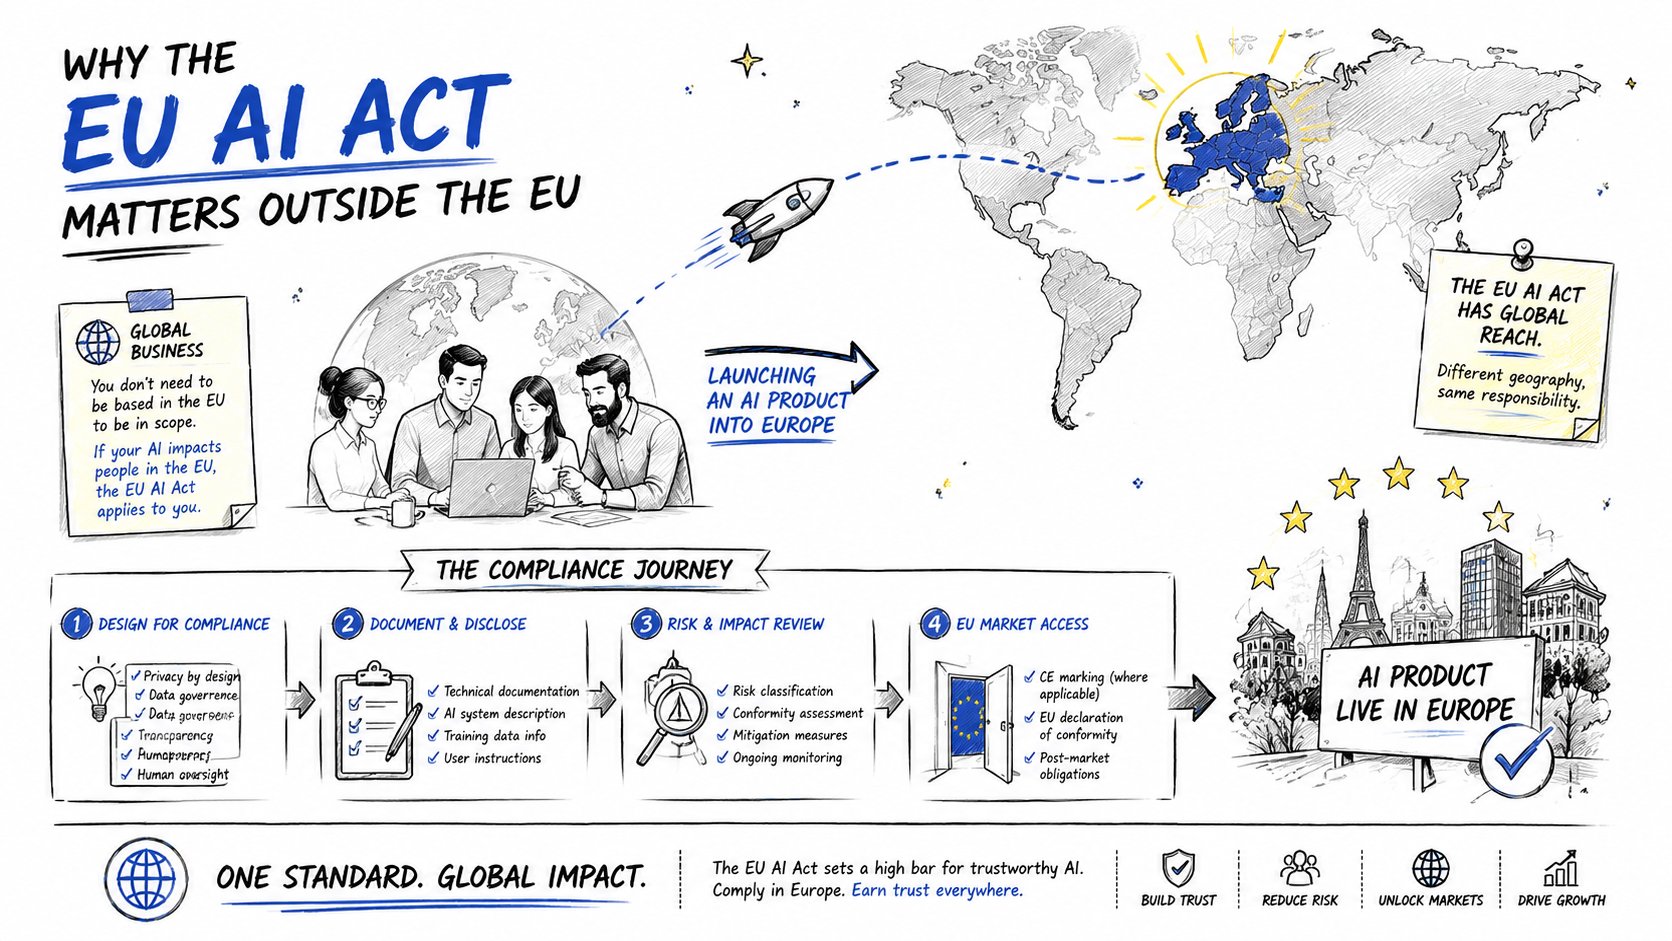
Für Anbieter außerhalb der EU lautet die Frage nicht: “Erfüllen wir die Anforderungen des EU-KI-Gesetzes?”, sondern: “Welche Version unseres Produkts kann die Prüfung durch die EU ohne Überarbeitung überstehen?” Diese Denkweise ist der entscheidende Unterschied zwischen einem reibungslosen Markteintritt und der späten Erkenntnis, dass Ihr Standardmodell, Ihr Onboarding-Prozess oder Ihre Protokollierungspraxis nicht den europäischen Vorschriften entsprechen.
Warum das EU-KI-Gesetz auch außerhalb der EU relevant ist
Ein in Singapur ansässiger Anbieter kann ein überzeugendes Geschäftsmodell haben und dennoch EU-Verpflichtungen auslösen, sobald er EU-Kunden anspricht. Die territoriale Reichweite ist entscheidend. Das Gesetz gilt für KI-Systeme, die auf dem EU-Markt angeboten und in der EU in Betrieb genommen werden, und kann auch Anbieter und Anwender außerhalb der EU erfassen, sofern die Ergebnisse des KI-Systems in der Union genutzt werden. Ihr Firmensitz ist also kein Ausschlusskriterium. Wenn der Vertrieb ein Angebot speziell für Berlin vorbereitet, sollte die Rechtsabteilung das Gesetz bereits prüfen.
Der Anbieter ist die eigentliche Analyseeinheit.
Das Gesetz konzentriert sich auf die Anbieter Es kommt auf das System selbst an, nicht auf die Geschäftsadresse in den Gründungsdokumenten. Wenn Ihr Unternehmen ein KI-System entwickelt und auf dem EU-Markt anbietet, fallen Sie unter die EU-Richtlinien, selbst wenn alle Entwickler in Kalifornien oder Tel Aviv sitzen. Deshalb ist die territoriale Prüfung für Unternehmen außerhalb der EU relevant: Sie richtet sich nach der Organisation, die das Produkt kontrolliert, und nicht nach derjenigen, die zufällig in der EU ansässig ist.
Praktische Regel: Wenn Sie die Kontrolle über Design, Verwendungszweck, Aktualisierungen oder die Markteinführung in der EU haben, gehen Sie davon aus, dass das Gesetz Sie erreichen kann.
Das Regime ist umfassend und nicht symbolisch. Es handelt sich um einen vollständigen Regulierungsrahmen für Governance, Aufsicht und Durchsetzung, der die Anforderungen an die Markteinführung verändert. Anbieter außerhalb der EU, die zu spät einsteigen, müssen in der Regel unter Zeitdruck Produktangaben überarbeiten, Nachweise neu erbringen und einen Ansprechpartner in der EU benennen.
Für Anbieter außerhalb der EU, die sowohl Datenschutz- als auch KI-Verpflichtungen erfüllen, DSGVO-konforme Dienstleistungen Ein Überblick kann dazu beitragen, die Unterschiede zwischen den beiden Systemen zu verdeutlichen. EU-DSGVO-Beauftragter Dies kann parallel relevant sein, wenn auch Datenschutzbestimmungen gelten. Verwechseln Sie dies jedoch nicht mit der Einhaltung des AI Act. Der AI Act folgt einer eigenen Logik und Ihr Produktteam muss ihn als separate Marktzugangsvoraussetzung behandeln.
Warum frühe Arbeiten günstiger sind
Eine frühzeitige Klassifizierung spart Kosten, da sie Nachbesserungen vermeidet. Wenn Produkt-, Rechts-, Sicherheits- und Machine-Learning-Teams das System frühzeitig klassifizieren, können sie entscheiden, ob der Funktionsumfang vor der Markteinführung angepasst werden muss. Sobald sich ein Produkt jedoch bereits im EU-Pipeline-Prozess befindet, führt jede nachträgliche Korrektur zu einem Koordinationsproblem zwischen Code, Dokumentation, Vertriebssprache und externer Kommunikation.
Die vier Risikostufen verstehen
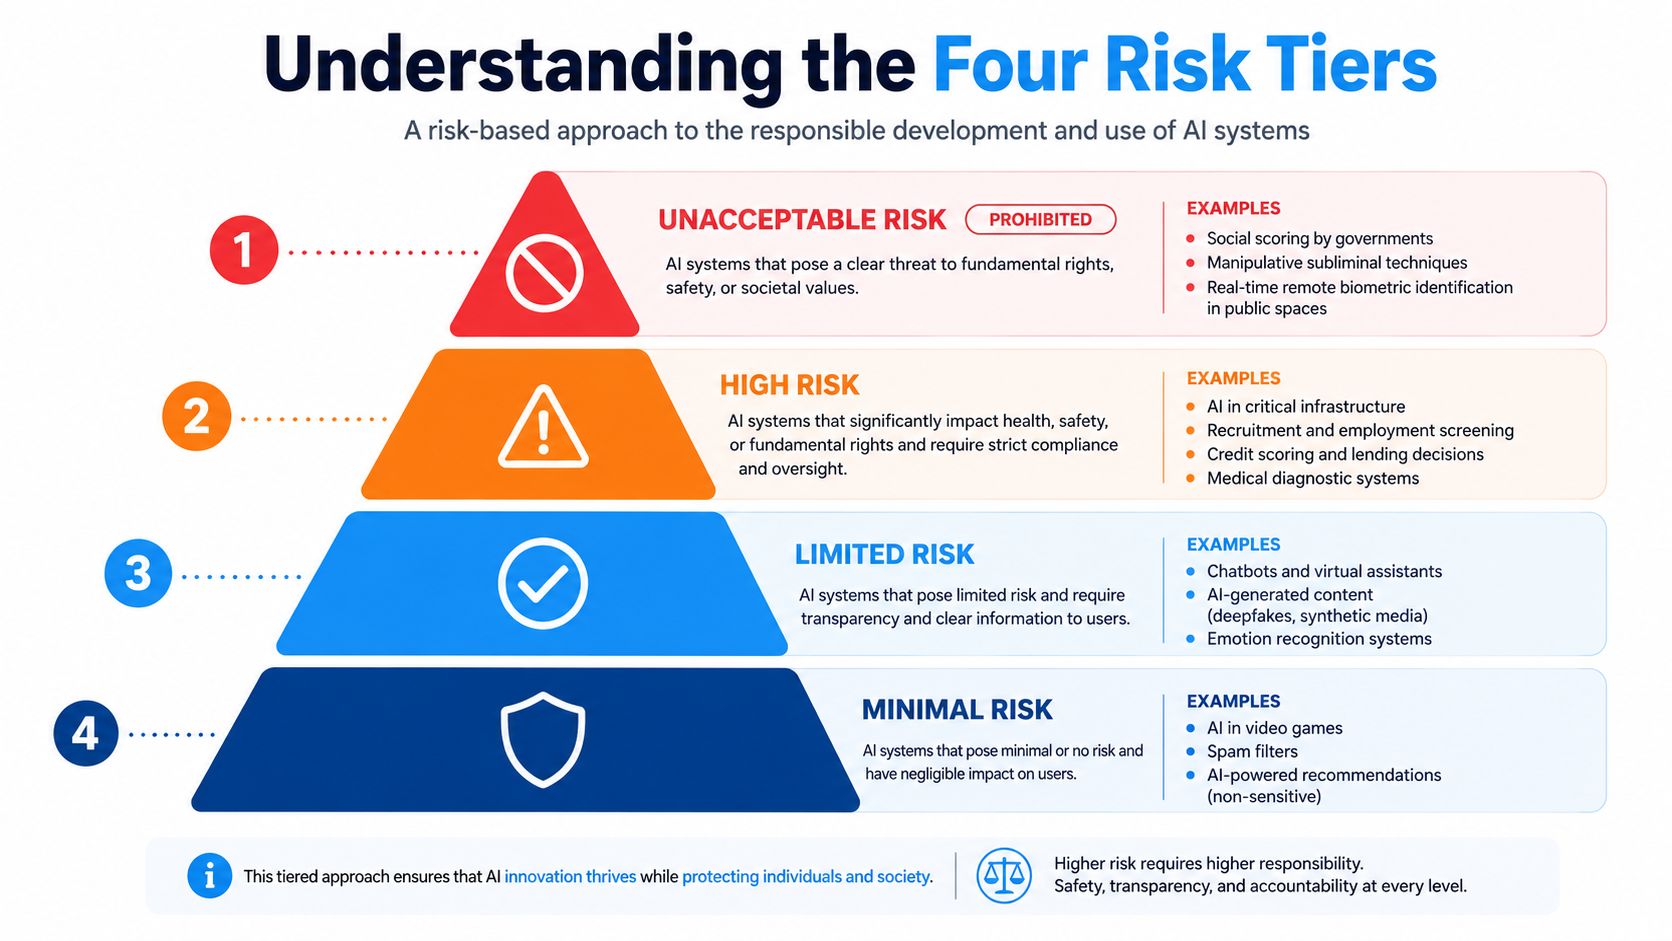
Beginnen Sie mit der Spitze der Pyramide, denn dort verlaufen die roten Linien. Der EU-KI-Gesetzentwurf behandelt einige Praktiken als inakzeptabel und verbietet sie gänzlich. Gemäß dem verifizierten Zeitplan traten diese verbotenen Praktiken und Regeln zur KI-Kompetenz am [Datum einfügen] in Kraft. 2. Februar 2025, Sie sind Teil des Regimes, dessen Verschärfung bereits vor dem breiteren Inkrafttreten im Jahr 2026 beginnt. Rahmen des EU-KI-Gesetzes. Für ein Unternehmen außerhalb der EU bedeutet dies, dass ein Produkt in einem Markt völlig zulässig sein kann, in der EU aber dennoch ein unüberwindbares Hindernis darstellt, wenn es eine dieser Grenzen überschreitet.
Verbotene Praktiken kommen zuerst
Die verbotene Stufe beträgt etwa Sozialbewertung, Manipulative Techniken, ungerichtetes Abtasten von Gesichtern und andere Praktiken, die die EU als inakzeptables Risiko einstuft, sind keine Randfälle für juristische Seminare. Es handelt sich um absolute Tabus, die eine Markteinführung gänzlich verhindern können. Wenn ein Produkt auf einer solchen Praxis basiert, ist nicht eine “bessere Dokumentation” der richtige Weg, sondern die betreffende Funktion zu überarbeiten oder zu entfernen.
Der Sinn dieser Stufe ist einfach: Manche Praktiken sind so schädlich, dass das Gesetz nicht nach der Wirksamkeit Ihrer internen Kontrollmechanismen fragt, sondern sie schlichtweg verbietet.
Hochrisikosysteme benötigen eine Compliance-Dokumentation, kein Richtlinienmemo.
Die nächste Stufe ist KI mit hohem Risiko. Dies umfasst Systeme, die in regulierte Produkte wie Maschinen oder Medizinprodukte integriert sind, sowie eigenständige Systeme, die in sensiblen Bereichen wie Beschäftigung, kritischer Infrastruktur und biometrischer Identifizierung eingesetzt werden. Die Anforderungen sind hier deutlich höher als von den meisten Gründern außerhalb der EU erwartet, da das Gesetz diese Systeme als prüfbare Produkte und nicht nur als Softwarefunktionen behandelt.
Der entscheidende Test besteht nicht darin, ob Ihr Modell beeindruckend ist. Entscheidend ist, ob der Anwendungsfall in eine Hochrisikokategorie fällt und daher das vollständige Compliance-Paket erfordert. Trifft dies zu, trägt der Anbieter die größeren Verpflichtungen.
Begrenztes und minimales Risiko sind keine Freikarten.
Darunter befindet sich die standardmäßige Transparenzebene, die oft als risikoarm beschrieben wird. Diese Systeme unterliegen nicht denselben Vorabprüfungen, lösen aber dennoch nutzerbezogene Pflichten aus. Die Basis ist minimales Risiko, da die Anforderungen des Gesetzes hier am geringsten sind. Das bedeutet nicht, dass man es ignorieren sollte. Es bedeutet lediglich, dass Ihr Produkt möglicherweise nicht den strengsten Anforderungen unterliegt, Sie aber dennoch prüfen müssen, ob der Anwendungsfall tatsächlich dafür geeignet ist.
Klassifizierungstest: Stellen Sie drei Fragen: Ist das System verboten, birgt es ein hohes Risiko oder fällt es in die Kategorie der weniger strengen Transparenz? Wenn Sie diese Fragen nicht eindeutig beantworten können, ist Ihre Governance noch nicht ausreichend entwickelt.
Allgemeine KI fügt eine horizontale Ebene hinzu.
Das Gesetz fügt außerdem eine separate Ebene hinzu für universelle KI-Modelle. Das ist wichtig, weil die Governance des Basismodells nicht mit der produktspezifischen Compliance gleichzusetzen ist. Ein Modellanbieter kann technischen Tests, Dokumentations- und Meldepflichten unterliegen, noch bevor ein nachgelagertes Produktteam seine eigene Implementierungsbewertung abgeschlossen hat. Überwachung des EU-KI-Gesetzes.
Die beste Methode, Ihr Portfolio zu klassifizieren, besteht darin, jedes Produkt einer Kategorie zuzuordnen und anschließend zu prüfen, ob bestimmte Merkmale eine höhere Kategorie ermöglichen. Verwenden Sie dabei keine Marketingbegriffe, sondern orientieren Sie sich an der tatsächlichen Funktion, dem Verwendungszweck und der absehbaren Nutzung.
Auswahl Ihres Konformitätsbewertungsweges
Bei Hochrisikosystemen wird die Frage schnell verfahrenstechnisch. Sie müssen wissen, ob Sie die Konformitätsbewertung intern durchführen können oder ob ein externer Dienstleister dies tun muss. benannte Stelle Eine Einbindung vor Markteintritt ist erforderlich. Diese Entscheidung hängt von der Art des risikoreichen Systems ab, das Sie ausliefern, und beeinflusst den Markteinführungsplan.
Die meisten eigenständigen Hochrisikosysteme nutzen interne Kontrollen.
Für viele eigenständige KI-Systeme mit hohem Risiko ist der Weg folgender: Selbsteinschätzung. Das bedeutet nicht, dass die Einhaltung der Vorschriften oberflächlich erfolgen soll. Vielmehr muss der Anbieter die Nachweisdokumentation selbst erstellen, die erforderlichen Prüfungen durchführen und die Konformitätserklärung vorbereiten. Die Arbeit ist nach wie vor anspruchsvoll, da der Anbieter nachweisen muss, dass das System den Vorschriften entspricht, bevor er es auf den Markt bringen kann.
Die Bewertung sollte systematisch erfolgen. Beginnen Sie mit Ihrem Risikomanagementprozess, validieren Sie anschließend die Daten und die Schulungsrichtlinien, stellen Sie dann die technische Dokumentation zusammen und überprüfen Sie schließlich die Protokollierung und die Kontrollmechanismen zur menschlichen Aufsicht. Danach kann das Produkt, sofern erforderlich, in der EU-Datenbank registriert werden.
Produktsicherheits-KI bedarf der Überprüfung durch Dritte
Der Ablauf ändert sich, wenn das KI-System eine sicherheitsrelevante Komponente eines regulierten Produkts wie beispielsweise einer Maschine oder eines Medizinprodukts darstellt. In solchen Fällen kann die Einbindung Dritter zwingend erforderlich sein. Das bedeutet, dass Ihr Zeitplan nicht mehr allein von Ihrem internen Prüfprozess abhängt. Er hängt auch davon ab, wie schnell das externe Konformitätsverfahren abläuft.
An diesem Punkt verlieren viele Teams außerhalb der EU Zeit. Sie gehen davon aus, dass sie die KI-Konformität parallel zur Produktzertifizierung abschließen können, und stellen dann fest, dass die Prozesse miteinander verknüpft sind und die Dokumentation exakt übereinstimmen muss.
| Anbietertyp | KI-System oder Modell | Bevollmächtigter Vertreter erforderlich | Quelle |
|---|---|---|---|
| Anbieter außerhalb der EU | Bestimmte KI-Systeme mit hohem Risiko | Ja, Artikel 22 | EUR-Lex offizieller Text der Verordnung (EU) 2024/1689 |
| Anbieter außerhalb der EU | Allzweck-KI-Modell (GPAI). | Im Allgemeinen ja, Artikel 54 | EUR-Lex offizieller Text der Verordnung (EU) 2024/1689 |
| Anbieter außerhalb der EU | Qualifizierendes kostenloses und quelloffenes GPAI-Modell | Mögliche Ausnahme nach Artikel 54(6) | EUR-Lex offizieller Text der Verordnung (EU) 2024/1689 |
| Anbieter außerhalb der EU | Andere KI-Systeme mit niedrigem Risiko | Nicht ausschließlich aus diesem Grund | EUR-Lex offizieller Text der Verordnung (EU) 2024/1689 |
Die Wahl des Konformitätsansatzes ist eine Produktentscheidung. Wenn die Kategorie falsch gewählt wird, wird der Rest der Datei zu teurem Rauschen.
Treffen Sie frühzeitig eine Entscheidung.
Ihr internes Team sollte vor dem endgültigen Einfrieren der Architektur entscheiden, ob es sich bei dem Produkt um ein eigenständiges Hochrisikoprodukt oder um ein Hochrisikoprodukt im Rahmen der Regulierung handelt. Bis zur Markteinführung zu warten, ist zu spät. Dann wird die rechtliche Arbeit durch die technischen Gegebenheiten eingeschränkt sein, und die Einhaltung der Vorschriften lässt sich nur schwer rückgängig machen.
Für Unternehmen außerhalb der EU ist eine kompetente EU-weite Compliance-Beauftragte unerlässlich. Sollte Ihre Risikobewertung ergeben, dass das Produkt ein hohes Risiko aufweist, betrachten Sie die Konformitätsprüfung nicht als bloße Formalität. Sie ist die entscheidende Hürde, die darüber entscheidet, ob Ihr Produkt überhaupt legal auf den Markt gelangen kann.
Aufbau des Dokumentations- und Qualitäts-Stacks
Die Dokumentationspflichten gemäß Gesetz sind nicht abstrakt. Es handelt sich um eine lebendige technische Dokumentation, die von den Aufsichtsbehörden eingesehen werden kann. Ist Ihre Dokumentation lückenhaft, inkonsistent oder veraltet, verfügen Sie nicht über ein konformes System. Sie riskieren Haftungsansprüche.
Behandeln Sie die technische Akte wie ein kontrolliertes Dossier.
Die technische Dokumentation muss vor der Markteinführung des Systems vorliegen und stets aktuell sein. Sie sollte das System, sein Design, den vorgesehenen Zweck und die Kontrollmechanismen zur Einhaltung der Spezifikationen beschreiben. Darüber hinaus sollte sie Nachweise über Schulungen, Validierungen und Tests sowie die Cybersicherheitsmaßnahmen zum Schutz des Modells und seiner Infrastruktur enthalten. Hochrisiko-technische Dokumentation, Artikel 11 und Anhang IV.
Wenn Ihr Team dieses Dossier nicht zeitnah erstellen kann, sind Sie noch nicht bereit. Die Aufsichtsbehörden wollen keine Präsentation. Sie brauchen Beweise, die sich auf die tatsächlich verkaufte Systemversion beziehen.
Qualitätsmanagement ist ein Regelkreis, keine Parole.
Das Qualitätsmanagementsystem sollte sich wie ein operativer Prozess und nicht wie eine Richtlinie lesen. Es benötigt Versionskontrolle, Änderungsmanagement, Vorfallbearbeitung, Marktbeobachtung und einen transparenten Weg von Felddaten zurück zu technischen Entscheidungen. So wird sichergestellt, dass das System nach der Markteinführung die Konformität beibehält und nicht von der genehmigten Konfiguration abweicht.
Eine sinnvolle interne Regel ist einfach.
Wenn eine Version das Verhalten, die Trainingsdaten, die Ausgaben oder die Protokollierung ändert, sollte dies vor der Bereitstellung eine dokumentierte Überprüfung auslösen.
Diese Regel sorgt für die Abstimmung zwischen Produkt- und Compliance-Teams. Außerdem hilft sie, den klassischen Fehler zu vermeiden, bei dem die Entwicklungsabteilung ein Modellupdate veröffentlicht, die Rechtsabteilung aber nie davon erfährt.
Die Beweismittel müssen datiert und nachvollziehbar sein.
Versionierte und mit Zeitstempeln versehene Nachweise schützen Sie, wenn eine Behörde nachfragt, wie das System konzipiert und gesteuert wurde. Sind Ihre Aufzeichnungen über verschiedene Postfächer, freigegebene Laufwerke und einzelne Genehmigungen verstreut, wird es Ihnen schwerfallen, einen schlüssigen Nachweis über die Einhaltung der Vorschriften zu erbringen. Das Gesetz belohnt die Nachverfolgbarkeit, da sie die Durchsetzung ermöglicht.
Halten Sie die Dokumentation lückenlos. Dokumentieren Sie die Modellentwicklung, führen Sie Protokolle über Evaluierungsläufe und stellen Sie sicher, dass jede Materialaktualisierung einen Verantwortlichen und einen Genehmigungspfad hat. Das ist der entscheidende Unterschied zwischen einer rechtssicheren Dokumentation und Panikreaktionen, wenn eine Aufsichtsbehörde einen Nachweis verlangt.
Transparenz, Nutzerinformation und Daten-Governance
Transparenz und Daten-Governance sollten auf einer einzigen Betriebsebene integriert sein. Wenn Ihre Nutzer nicht erkennen können, dass sie mit KI interagieren, oder Ihre Datensätze schlecht kontrolliert werden, kann das System die Anforderungen des Gesetzes nicht erfüllen, selbst wenn das Modell an sich technisch einwandfrei ist. Das ist ein Produktproblem, nicht nur ein rechtliches.
Die Offenlegung der Nutzerinformationen muss sichtbar und unverzüglich erfolgen.
Nutzer müssen zumindest wissen, wann sie mit einem KI-System interagieren. Das bedeutet, dass Ihr Produktdesign, der Onboarding-Prozess und die Kommunikation mit Ihren Kunden dies klar und deutlich kommunizieren müssen. Dieselbe Logik gilt für Deepfakes und KI-generierte Inhalte, die klar gekennzeichnet werden müssen, damit die Nutzer nicht über den Inhalt irregeführt werden.
Bei allgemeinen Modellen betrifft Transparenz auch das Training. Anbieter müssen Trainingsdaten so zusammenfassen, dass sie für die Nutzer verständlich sind, und die EU-Urheberrechte an den verwendeten Datensätzen beachten. Fehlt die Koordination zwischen Content- und Datenteam, entstehen widersprüchliche Angaben, die den gesamten Launch gefährden können.
Daten-Governance ist die technische Seite der Transparenz
Eine gute Offenlegung ist ohne Daten-Governance unmöglich. Sind die Daten unübersichtlich, verzerrt oder schlecht dokumentiert, wird die Transparenzerklärung zur Ausrede statt zur Garantie. Deshalb verknüpft das Gesetz Datenqualität, Dokumentation und menschliche Aufsicht miteinander.
Am einfachsten lässt sich dies handhaben, indem das Produktteam eine gemeinsame Nachweisebene verwaltet.
- Informieren Sie die Nutzer klar und deutlich: Geben Sie an, wann das System KI-basiert ist und wo dies im Arbeitsablauf relevant ist.
- Qualität der Kontrolldatensätze: Dokumentenherkunft, Filterung und bekannte Einschränkungen.
- Führen Sie Aufzeichnungen: Bewahren Sie die technischen Nachweise auf, die Ihre gegenüber Nutzern und Aufsichtsbehörden gemachten Aussagen stützen.
- Menschliches Eingreifen ermöglichen: Stellen Sie sicher, dass jemand eingreifen kann, wenn die Ausgabe unsicher oder fehlerhaft ist.
Wenn die Erklärung für den Benutzer und die technischen Unterlagen nicht übereinstimmen, gehen Sie davon aus, dass die Prüfung dies aufdecken wird.
Für Unternehmen, die auch EU-Datenzugriffs- und -weitergabeverpflichtungen unterliegen, Vertreter des EU-Datenschutzgesetzes Kann parallel zu den Aufgaben im Bereich der KI-Compliance bearbeitet werden, sofern sich die Pflichten überschneiden. Dies ersetzt nicht die Kontrollen des KI-Gesetzes, kann aber die Fragmentierung verringern, wenn mehrere EU-Verpflichtungen dasselbe operative Team betreffen.
Die Gestaltung sollte die Einhaltung der Vorschriften sichtbar machen.
Die besten Teams verstecken Compliance nicht im rechtlichen Fußbereich. Sie integrieren sie direkt ins Produkt. Kennzeichnungen, Modellkarten, Benutzeroberflächenhinweise und interne Freigabeprozesse tragen dazu bei, zu beweisen, dass Transparenz Teil des Systems ist und nicht erst nachträglich hinzugefügt wird.
Ein technisch elegantes Modell kann dennoch die Anforderungen des Gesetzes nicht erfüllen, wenn der Endnutzer im Unklaren gelassen wird. Das ist der Standard, den Ihr Produkt erfüllen muss.
Wann ein Bevollmächtigter erforderlich ist
Ein Anbieter außerhalb der EU benötigt unter Umständen einen gemäß dem EU-KI-Gesetz zugelassenen Vertreter über zwei separate Wege: Artikel 22 für bestimmte risikoreiche KI-Systeme und Artikel 54 für allgemeine KI-Modelle (GPAI).
Ein Anbieter außerhalb der EU muss die Frage des Bevollmächtigten frühzeitig klären. Wenn Sie bestimmte Bedingungen stellen, ... Hochrisiko-KI-Systeme Wenn Sie auf dem EU-Markt tätig sind und keine Niederlassung in der EU haben, kann Artikel 22 die Bestellung eines in der EU ansässigen Bevollmächtigten erfordern. Wenn Sie außerdem eine Allzweck-KI-Modell (GPAI). Für den Markteintritt in der Union von außerhalb der EU ist gemäß Artikel 54 grundsätzlich ein in der EU ansässiger Bevollmächtigter erforderlich, vorbehaltlich der anwendbaren Ausnahme für freie und Open-Source-Software. Diese Verpflichtung ist Bestandteil der Marktzugangsstruktur und sollte daher als Teil der Markteinführungsplanung und nicht als nachträgliche rechtliche Korrektur betrachtet werden.
Das Mandat ist eng gefasst und formal.
Der Beauftragte handelt auf Grundlage eines schriftlichen Mandats. Er muss den Anbieter identifizieren, den Anwendungsbereich der abgedeckten KI-Systeme oder -Modelle definieren, die Kontaktdaten aktuell halten und die Zusammenarbeit mit den zuständigen nationalen Behörden und dem KI-Amt einfordern. Der Beauftragte ist Ansprechpartner und Dokumentenverwalter. Er ersetzt keine Compliance-Abteilung.
Diese Aufteilung ist wichtig. Der Anbieter behält die Verpflichtungen. Der Vertreter sorgt dafür, dass diese innerhalb der EU erreichbar, nachvollziehbar und leichter durchsetzbar sind.
Verwechseln Sie das nicht mit einem Berater.
Ein Compliance-Berater kann Sie beraten. Ein Bevollmächtigter darf nicht wie eine ausgelagerte Rechtsabteilung behandelt werden. Seine Rolle ist enger gefasst, und er kann aufgrund seines Mandats mit rechtlichen Konsequenzen rechnen. Ist das Mandat unklar, veraltet oder schlecht kontrolliert, schaffen Sie eine weitere Schwachstelle.
Für ein Unternehmen außerhalb der EU ist die Regelung einfach. Handelt es sich um ein System mit hohem Risiko, kann Artikel 22 Anwendung finden. Handelt es sich nicht um ein System mit hohem Risiko, findet Artikel 22 möglicherweise keine Anwendung, jedoch kann gemäß Artikel 54 dennoch eine separate Bevollmächtigung erforderlich sein, wenn der Anbieter ein universelles KI-Modell auf dem Unionsmarkt in Verkehr bringt.
| Anbietertyp | KI-System oder Modell | Bevollmächtigter Vertreter erforderlich | Quelle |
|---|---|---|---|
| Anbieter außerhalb der EU | Bestimmte KI-Systeme mit hohem Risiko | Ja, Artikel 22 | EUR-Lex offizieller Text der Verordnung (EU) 2024/1689 |
| Anbieter außerhalb der EU | Allzweck-KI-Modell (GPAI). | Im Allgemeinen ja, Artikel 54 | EUR-Lex offizieller Text der Verordnung (EU) 2024/1689 |
| Anbieter außerhalb der EU | Qualifizierendes kostenloses und quelloffenes GPAI-Modell | Mögliche Ausnahme nach Artikel 54(6) | EUR-Lex offizieller Text der Verordnung (EU) 2024/1689 |
| Anbieter außerhalb der EU | Andere KI-Systeme mit niedrigem Risiko | Nicht ausschließlich aus diesem Grund | EUR-Lex offizieller Text der Verordnung (EU) 2024/1689/aj/eng |
Das Mandat sollte so formuliert sein, dass es einer Überprüfung standhält, nicht aus Bequemlichkeit. Hält es einer Prüfung durch eine Aufsichtsbehörde nicht stand, ist es nicht ausreichend.
Wenn Ihr Unternehmen bereits ein solches verwendet EU-Datenschutzbeauftragter, Die Ernennung nach dem AI Act mag vertraut erscheinen, doch die beiden Rollen sind nicht austauschbar. Auslöser, Anwendungsbereich und Beweislast unterscheiden sich, daher muss das Mandat nach dem AI Act dessen Struktur folgen und darf sich nicht an einer DSGVO-Vorlage orientieren.
Wo die meisten Unternehmen bei der Einhaltung der Vorschriften Mängel aufweisen
Die größte Lücke liegt in der Umsetzung. Die EY-Studie 2025 ergab Folgendes: 80% der Organisationen waren sich dessen bewusst EU-KI-Gesetz, aber nur 28% waren vollständig konform EY AI GRC-Umfrage 2025. Das Bewusstsein ist weit verbreitet. Die Schwachstelle besteht darin, dieses Bewusstsein in einen tatsächlichen Compliance-Prozess umzusetzen.
Warum diese Lücke für Unternehmen außerhalb der EU von größerer Bedeutung ist
Unternehmen außerhalb der EU weisen in der Regel weniger ausgeprägte EU-spezifische Geschäftspraktiken auf. Ein Vertriebsteam konzentriert sich möglicherweise auf den europäischen Markt, während niemand über EU-Dokumente verfügt, keine Mandatsakte aktuell ist und es keine zentrale Anlaufstelle für Behörden gibt. Diese Konstellation führt von Anfang an zu Problemen, sobald eine Anfrage eingeht.
Die Kommission hat auch ihre Vorgehensweise dargelegt. Sie wird mit einem Dialog zur Einhaltung technischer Vorschriften, dem Zugang zu Modellen, Informationsanfragen und Forderungen nach Risikominderungsmaßnahmen beginnen, bevor Sanktionen verhängt werden. Das erste Problem ist oft Verzögerung, Verwirrung oder eine verpasste Reaktion, weil niemand schnell genug die erforderlichen Beweise vorlegen kann. Durchsetzungsbefugnisse des AI-Büros.
Was den Behörden zuerst auffallen wird
Die Behörden stoßen in der Regel zuerst auf drei Schwachstellen: Das Unternehmen verfügt über keine lückenlose Dokumentation. Der Ansprechpartner in der EU ist unklar. Die internen Vorgaben stimmen nicht mit dem auf dem Markt befindlichen Produkt überein. Dies sind keine geringfügigen Mängel. Sie zeigen, dass die Organisation die Einhaltung der Vorschriften nicht umgesetzt hat.
Meine Ansicht: Wenn Ihre Unterlagen nicht revisionssicher sind, erfüllen Sie die Vorschriften noch nicht, egal was Ihre Richtlinien besagen.
Beheben Sie das Problem diszipliniert. Benennen Sie einen Verantwortlichen mit EU-Bezug. Sperren Sie die Produktklassifizierung. Halten Sie die Nachweise aktuell. Falls das Unternehmen bereits ein solches System verwendet, … EU-Datenschutzbeauftragter, Dies darf nicht als Ersatz für die Akte zum AI Act betrachtet werden. Auslöser, Anwendungsbereich und Beweislast sind unterschiedlich, und das Mandat des AI Act muss für sich allein stehen.
Was Anbieter außerhalb der EU jetzt tun sollten
Da die meisten Bestimmungen des EU-KI-Gesetzes nunmehr gelten 2. August 2026, Anbieter außerhalb der EU sollten jetzt ihre Produktklassifizierung, Dokumentation, Konformitätsbewertung und die Anforderungen an einen Bevollmächtigten überprüfen und sich gleichzeitig auf später geltende Bestimmungen vorbereiten. Jedes für die EU bestimmte Produkt ist anhand der vier Risikostufen zu klassifizieren, der Konformitätsbewertungsweg zu bestätigen und der Umfang der technischen Dokumentation jetzt, nicht erst nach der Markteinführung, festzulegen. Bei Hochrisikosystemen oder GPAI-Modellen ist zu prüfen, ob ein EU-Bevollmächtigter erforderlich ist, und sicherzustellen, dass das Mandat aktuell und spezifisch ist.
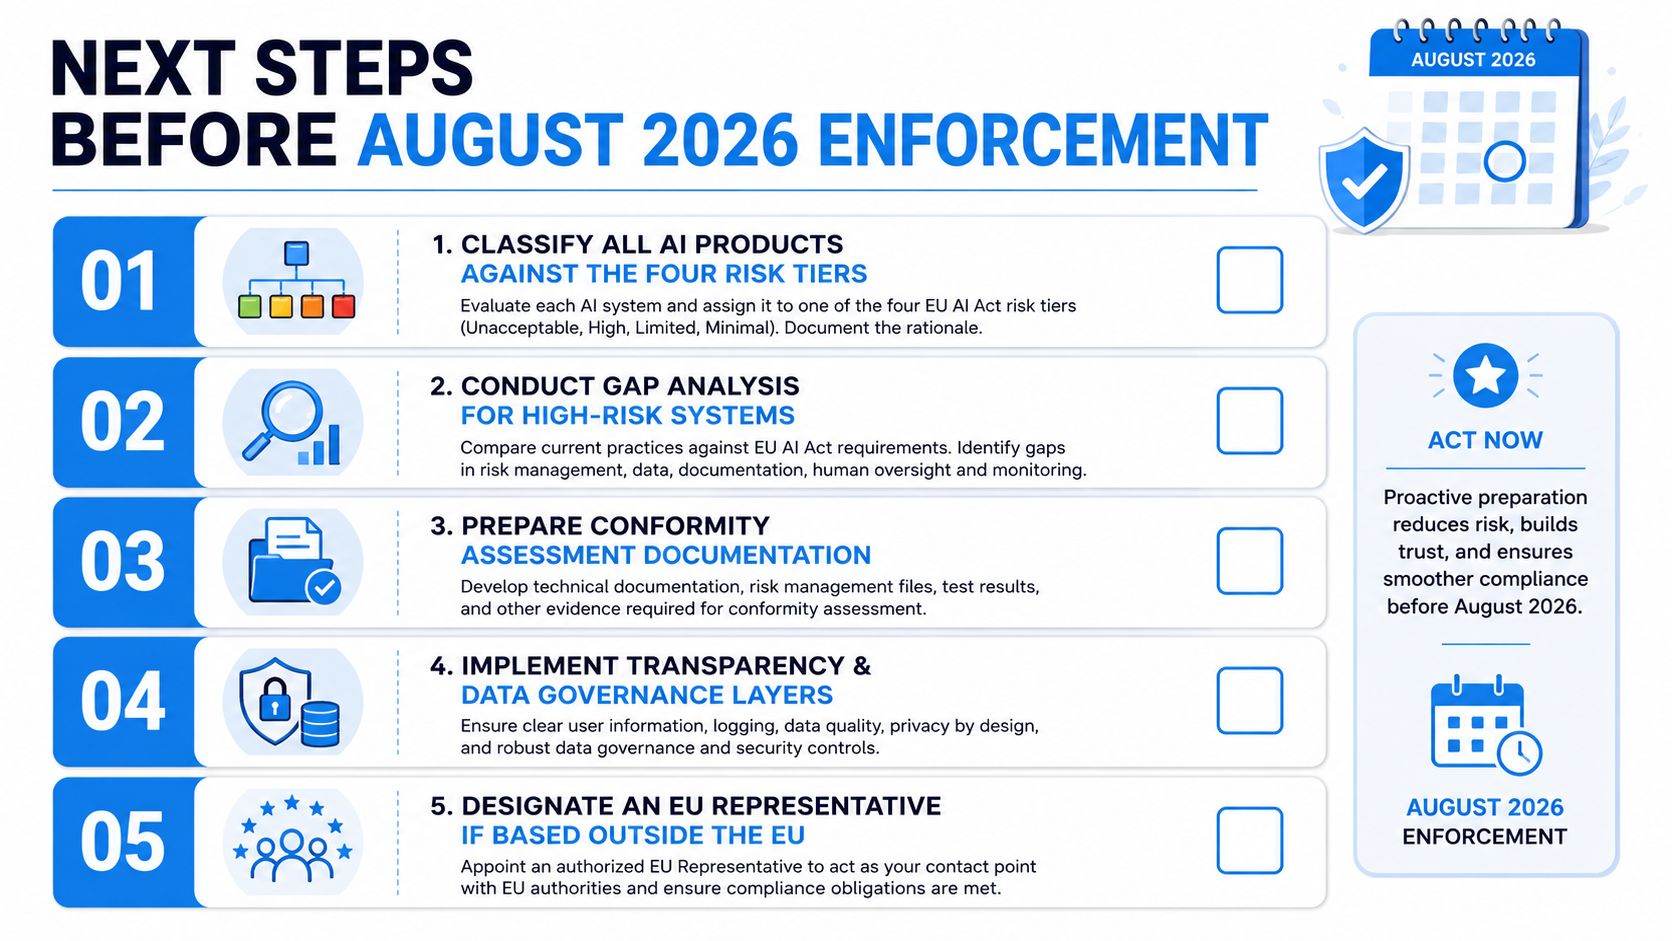
Die Anbieter, die eine reibungslose Durchsetzung gewährleisten können, sind diejenigen, die jetzt schon versionierte Nachweise, EU-Kontakte und proaktive Berichterstattung in ihr Betriebsmodell integrieren. Betrachten Sie das KI-Gesetz als fortlaufende Disziplin, nicht als bloße Aktualisierung der Richtlinie. Wenn Sie eine strukturierte Möglichkeit benötigen, eine Vertretung einzurichten und die Kontaktkette im Rahmen Ihrer EU-Verpflichtungen lückenlos zu halten, besuchen Sie DilicheckRep und prüfen Sie, inwiefern das Marktzulassungsmodell zu den Compliance-Strukturen passt, die Ihr Team bereits aufbaut.
FAQ: Einhaltung des EU-KI-Gesetzes für Anbieter außerhalb der EU
F: Gilt das EU-Gesetz über künstliche Intelligenz auch für Unternehmen außerhalb der EU?
A: Ja. Das EU-KI-Gesetz kann auch für Anbieter außerhalb der EU gelten, wenn diese ein KI-System auf dem EU-Markt in Verkehr bringen, es in der EU in Betrieb nehmen oder es in der EU nutzen. Ihr Unternehmen benötigt keine Niederlassung in Europa, um unter das Gesetz zu fallen.
F: Was ist ein risikoreiches KI-System gemäß dem EU-KI-Gesetz?
A: Ein KI-System mit hohem Risiko ist ein System, das unter die im Gesetz aufgeführten Kategorien fällt, beispielsweise bestimmte Systeme, die in den Bereichen Beschäftigung, kritische Infrastrukturen, Biometrie, Bildung oder als Sicherheitskomponenten in regulierten Produkten eingesetzt werden. Für Systeme mit hohem Risiko gelten strengere Auflagen, darunter Dokumentation, Risikomanagement, Protokollierung, menschliche Aufsicht und Konformitätsbewertung.
F: Benötigen Anbieter von außerhalb der EU einen nach dem EU-KI-Gesetz bevollmächtigten Vertreter?
A: Ja. Ein Anbieter außerhalb der EU muss unter Umständen einen von der EU bevollmächtigten Vertreter benennen, wenn er bestimmte risikoreiche KI-Systeme gemäß Artikel 22 auf dem EU-Markt anbietet oder ein allgemeines KI-Modell (GPAI) gemäß Artikel 54 auf dem Unionsmarkt in Verkehr bringt. Bestimmte qualifizierte freie und Open-Source-GPAI-Modelle können von dieser Pflicht ausgenommen sein.
F: Wann findet der EU-KI-Gesetz Anwendung?
A: Der EU-KI-Gesetzentwurf tritt schrittweise in Kraft. Einige Bestimmungen, darunter Regeln zu verbotenen Praktiken, gelten seit 2025. Der Stichtag für die Durchsetzung der meisten Verpflichtungen ist der 2. August 2026, wobei einige Regeln für Hochrisikoprodukte erst später gelten.
F: Welche Dokumentation ist für die Einhaltung des EU-Gesetzes über künstliche Intelligenz erforderlich?
A: Für KI-Systeme mit hohem Risiko benötigen Anbieter in der Regel eine technische Dokumentation, einen Risikomanagementprozess, Aufzeichnungen zur Datenverwaltung, Protokollierungskontrollen, Maßnahmen zur menschlichen Aufsicht, Prozesse zur Überwachung nach dem Inverkehrbringen und gegebenenfalls eine Konformitätserklärung.
F: Was ist eine Konformitätsbewertung gemäß EU-KI-Gesetz?
A: Eine Konformitätsbewertung dient dem Nachweis, dass ein KI-System mit hohem Risiko die Anforderungen des Gesetzes erfüllt, bevor es auf dem EU-Markt in Verkehr gebracht wird. Einige eigenständige Systeme mit hohem Risiko können einem internen Kontrollprozess folgen, während KI, die Bestandteil regulierter Produkte ist, unter Umständen eine Bewertung durch Dritte erfordert.
F: Kann ein universelles KI-Modell Verpflichtungen aus dem EU-KI-Gesetz auslösen?
A: Ja. Allgemeine KI-Modelle können eine separate Ebene von Verpflichtungen gemäß dem Gesetz auslösen, darunter Dokumentation, Transparenz und in einigen Fällen zusätzliche Pflichten im Zusammenhang mit systemischen Risiken.
F: Was ist der erste Schritt zur Einhaltung des EU-Gesetzes zur Bekämpfung der KI?
A: Der erste Schritt ist die Klassifizierung. Anbieter sollten feststellen, ob das System verboten, risikoreich, transparentkeitspflichtig oder von minimalem Risiko ist. Diese Klassifizierung bestimmt den Weg zur Einhaltung der Vorschriften, den Dokumentationsaufwand und den Einführungszeitplan.
DilicheckRep bietet formelle Vertretung in EU- und britischen Regulierungsangelegenheiten, einschließlich DSGVO Artikel 27, EU-KI-Gesetz, Digital Services Act, Data Act und NIS2-Kontaktstellendiensten, inklusive Mandatsdokumentation und strukturierter Bearbeitung der Kommunikation mit Behörden und Betroffenen. Überprüfen Sie Ihren Vertretungsumfang und Ihr Betriebsmodell mit DilicheckRep vor Ihrem nächsten EU-Markteintritt.
Haftungsausschluss: Dieser Leitfaden dient lediglich allgemeinen Informationszwecken und stellt keine Rechtsberatung dar. Die Anwendung der EU-Datenschutzbestimmungen und anderer regulatorischer Anforderungen hängt von den spezifischen Gegebenheiten jeder Organisation ab. Sie sollten sich gegebenenfalls rechtlich beraten lassen, bevor Sie sich auf diese Informationen verlassen oder Entscheidungen zur Einhaltung der Bestimmungen treffen.
Offenlegung: Dieser Artikel wurde mit KI-Unterstützung und unter menschlicher Überprüfung erstellt.