
“””
Anda akan mengirimkan produk AI ke pasar Uni Eropa, dan pertanyaannya bukanlah apakah peraturan Brussels sampai kepada Anda, melainkan bagian mana yang pertama kali memengaruhi produk Anda. Jika Anda berada di luar Uni Eropa, Anda tidak dapat memperlakukan produk Anda dengan peraturan tersebut. Undang-Undang AI Uni Eropa seperti memo hukum jarak jauh. Memo ini mengubah desain produk, dokumentasi, tinjauan risiko, dan siapa yang harus ditunjuk tim Anda sebelum peluncuran.
Kesalahan yang paling sering saya lihat sangat sederhana. Tim non-UE berasumsi bahwa Undang-Undang tersebut hanya berlaku setelah mereka membuka kantor di Eropa. Itu salah. Peraturan (UE) 2024/1689 adalah sebuah rezim horizontal dengan 113 artikel yang tersebar di 13 bab Aturan tersebut mengatur bagaimana sistem AI ditempatkan di pasar Uni Eropa dan dioperasikan, terlepas dari lokasi penyedianya. Batas waktu kepatuhan sudah berjalan, dengan penerapan bertahap dimulai pada tahun 2025. Kewajiban AI tujuan umum berlaku mulai 2 Agustus 2025., dan Undang-Undang AI menjadi Berlaku secara umum pada tanggal 2 Agustus 2026. Persyaratan AI berisiko tinggi tertentu berlaku di kemudian hari, termasuk: 2 Desember 2027 Dan 2 Agustus 2028 jika relevan Kerangka Undang-Undang AI Uni Eropa.
Konsekuensi praktisnya sangat jelas. Jika peta jalan produk, jejak bukti, dan model tata kelola Anda tidak dibangun sekarang, Anda akan melakukan perbaikan di kemudian hari karena tekanan. Hal itu selalu lebih mahal, lebih lambat, dan lebih rumit daripada merancang agar sesuai dengan peraturan sebelum penjualan pertama ke Uni Eropa.
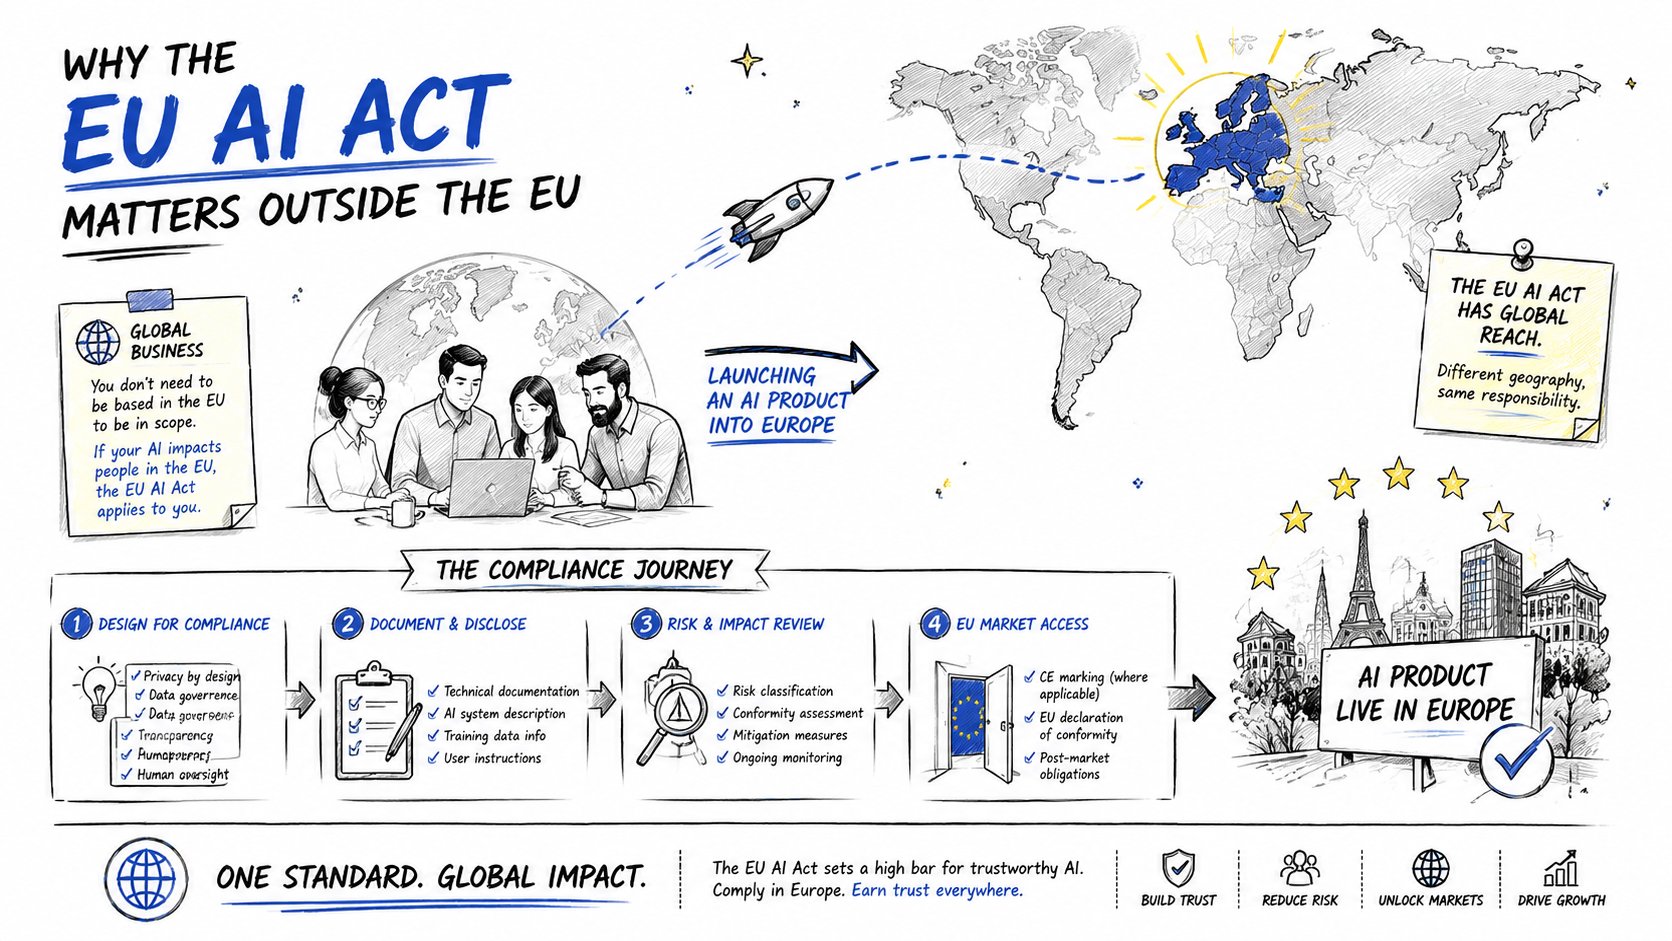
Bagi penyedia di luar Uni Eropa, pertanyaannya bukanlah “Apakah kita mematuhi Undang-Undang AI Uni Eropa?” Melainkan “Versi produk mana yang dapat lolos pengawasan Uni Eropa tanpa perlu desain ulang?” Pola pikir itulah yang membedakan antara memasuki pasar dengan bersih dan menemukan di kemudian hari bahwa model standar, alur orientasi, atau praktik pencatatan log Anda tidak sesuai dengan peraturan Eropa.
Mengapa Undang-Undang AI Uni Eropa Penting di Luar Uni Eropa
Vendor yang berbasis di Singapura dapat memiliki model yang kuat dan tetap memicu kewajiban Uni Eropa begitu mereka menargetkan pelanggan Uni Eropa. Jangkauan teritorial adalah masalahnya. Undang-undang tersebut berlaku untuk sistem AI yang ditempatkan di pasar Uni Eropa, yang dioperasikan di Uni Eropa, dan juga dapat menjangkau penyedia dan pengembang non-Uni Eropa di mana output yang dihasilkan oleh sistem AI digunakan di Uni Eropa, sehingga lokasi perusahaan Anda tidak membuat Anda berada di luar cakupan. Jika tim penjualan sedang menyesuaikan presentasi untuk Berlin, tim hukum seharusnya sudah memeriksa undang-undang tersebut.
Penyedia adalah unit analisis yang sebenarnya.
Undang-undang tersebut berfokus pada penyedia Yang menjadi perhatian adalah sistemnya, bukan alamat kantor yang tertera di akta pendirian perusahaan. Jika perusahaan Anda mengembangkan sistem AI dan memasarkannya di pasar Uni Eropa, Anda tetap termasuk dalam cakupan peraturan meskipun setiap insinyur berada di California atau Tel Aviv. Itulah mengapa uji teritorial penting bagi perusahaan non-Uni Eropa, karena mengikuti organisasi yang mengendalikan produk, bukan organisasi yang kebetulan berada di dalam Uni Eropa.
Aturan praktis: Jika Anda mengendalikan desain, tujuan penggunaan, pembaruan, atau peluncuran ke pasar Uni Eropa, anggaplah Undang-Undang tersebut dapat menjangkau Anda.
Rezim ini bersifat luas, bukan simbolis. Ini adalah kerangka peraturan lengkap untuk tata kelola, pengawasan, dan penegakan hukum, dan mengubah apa yang harus disiapkan sebelum peluncuran. Penyedia non-UE yang memulai terlambat biasanya akhirnya harus menulis ulang klaim produk, membangun kembali bukti, dan menunjuk kontak UE di bawah tekanan waktu.
Bagi penyedia layanan non-UE yang menangani kewajiban perlindungan data dan AI, Layanan kepatuhan GDPR Gambaran umum dapat membantu memperjelas di mana kedua rezim tersebut berbeda. Perwakilan GDPR Uni Eropa Hal ini dapat relevan secara paralel di mana kewajiban perlindungan data juga berlaku, tetapi jangan sampai Anda mengacaukan hal itu dengan kesiapan terhadap Undang-Undang AI. Undang-Undang AI memiliki logikanya sendiri, dan tim produk Anda perlu memperlakukannya sebagai persyaratan akses pasar yang terpisah.
Mengapa pekerjaan di usia dini lebih murah?
Klasifikasi dini menghemat biaya karena menghindari perancangan ulang. Jika tim produk, hukum, keamanan, dan pembelajaran mesin mengklasifikasikan sistem sejak dini, mereka dapat memutuskan apakah rangkaian fitur perlu diubah sebelum peluncuran. Setelah produk sudah berada dalam proses persetujuan di Uni Eropa, setiap koreksi yang terlambat akan menjadi masalah koordinasi di seluruh kode, dokumentasi, bahasa penjualan, dan representasi eksternal.
Memahami Empat Tingkat Risiko
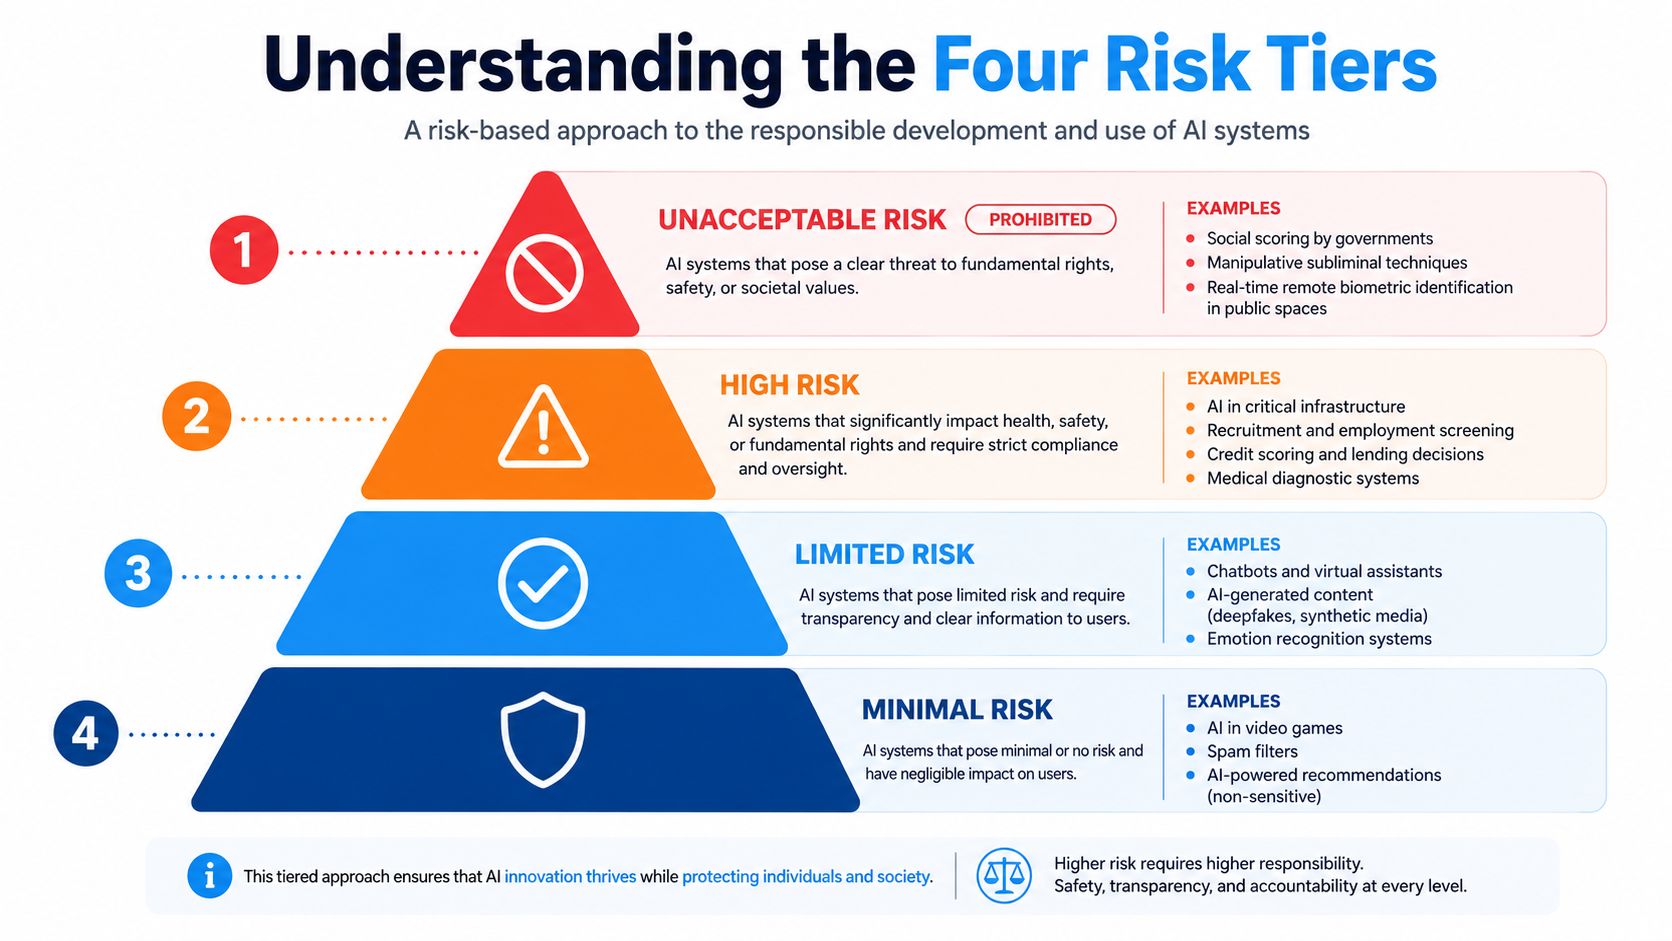
Mulailah dari puncak piramida, karena di situlah garis merah berada. Undang-Undang AI Uni Eropa memperlakukan beberapa praktik sebagai tidak dapat diterima dan melarangnya secara langsung. Berdasarkan kronologi yang terverifikasi, praktik-praktik terlarang dan aturan literasi AI tersebut mulai berlaku pada 2 Februari 2025, dan mereka adalah bagian dari rezim yang mulai memperketat aturan sebelum tanggal pemberlakuan yang lebih luas pada tahun 2026. Kerangka Undang-Undang AI Uni Eropa. Bagi perusahaan non-Uni Eropa, itu berarti suatu produk bisa sepenuhnya sah di satu pasar tetapi tetap menjadi hambatan besar di Uni Eropa jika melewati salah satu batas tersebut.
Praktik terlarang didahulukan.
Tingkat terlarang adalah tentang penilaian sosial, Teknik manipulatif, pengambilan data wajah tanpa target, dan praktik lain yang dianggap Uni Eropa sebagai risiko yang tidak dapat diterima. Ini bukan kasus-kasus khusus untuk seminar teori hukum. Ini adalah isu-isu penting yang dapat sepenuhnya menghambat peluncuran produk. Jika suatu produk bergantung pada praktik yang termasuk dalam kategori tersebut, langkah yang tepat bukanlah "mendokumentasikan lebih detail," melainkan mendesain ulang atau menghapus fitur tersebut.
Inti dari tingkatan ini sederhana. Beberapa penggunaan sangat berbahaya sehingga hukum tidak mempertanyakan apakah kontrol internal Anda sudah sempurna. Hukum langsung melarangnya.
Sistem berisiko tinggi membutuhkan berkas kepatuhan, bukan memo kebijakan.
Tingkat selanjutnya adalah AI berisiko tinggi. Ini termasuk sistem yang tertanam dalam produk yang diatur seperti mesin atau perangkat medis, dan sistem mandiri yang digunakan di area sensitif seperti ketenagakerjaan, infrastruktur penting, dan identifikasi biometrik. Beban di sini jauh lebih berat daripada yang diperkirakan oleh sebagian besar pendiri non-Uni Eropa, karena Undang-Undang tersebut memperlakukan sistem ini sebagai produk yang dapat diaudit, bukan hanya fitur perangkat lunak.
Uji inti bukanlah apakah model Anda mengesankan. Melainkan apakah kasus penggunaan tersebut termasuk dalam kategori berisiko tinggi dan oleh karena itu memerlukan paket kepatuhan penuh. Jika ya, penyedia memikul kewajiban yang lebih berat.
Risiko terbatas dan risiko minimal bukanlah jaminan bebas dari tanggung jawab.
Di bawahnya terdapat lapisan transparansi standar, yang sering digambarkan sebagai risiko terbatas. Sistem ini tidak menghadapi mekanisme pra-pasar yang sama, tetapi tetap memicu kewajiban yang ditujukan kepada pengguna. Di bagian paling bawah terdapat risiko minimal, di mana Undang-Undang tersebut paling ringan. Itu tidak berarti "abaikan saja." Artinya produk Anda mungkin menghindari persyaratan yang paling ketat, tetapi Anda tetap perlu memverifikasi bahwa kasus penggunaan tersebut benar-benar termasuk di dalamnya.
Tes klasifikasi: Ajukan tiga pertanyaan: apakah sistem tersebut dilarang, apakah berisiko tinggi, atau termasuk dalam lapisan transparansi yang lebih ringan? Jika Anda tidak dapat menjawab dengan jelas, tata kelola Anda belum siap.
AI serbaguna menambahkan lapisan horizontal.
Undang-undang tersebut juga menambahkan lapisan terpisah untuk model AI serbaguna. Hal itu penting karena tata kelola model dasar tidak sama dengan kepatuhan khusus produk. Pemasok model mungkin menghadapi kewajiban pengujian teknis, dokumentasi, dan pelaporan insiden bahkan sebelum tim produk hilir menyelesaikan penilaian penerapan mereka sendiri. Pengawasan model berdasarkan Undang-Undang AI Uni Eropa.
Cara yang tepat untuk mengklasifikasikan portofolio Anda adalah dengan memetakan setiap produk ke satu tingkatan, lalu periksa apakah ada fitur yang mendorongnya ke tingkatan yang lebih tinggi. Jangan mengklasifikasikan berdasarkan bahasa pemasaran. Klasifikasikan berdasarkan fungsi sebenarnya, tujuan yang dimaksudkan, dan penggunaan yang dapat diprediksi.
Memilih Jalur Penilaian Kesesuaian Anda
Jika sistem Anda berisiko tinggi, pertanyaannya akan segera menjadi prosedural. Anda perlu mengetahui apakah Anda dapat menyelesaikan penilaian kesesuaian secara internal atau apakah ada pihak yang dapat melakukannya. badan yang diberitahu Hal ini harus dipertimbangkan sebelum memasuki pasar. Pilihan tersebut bergantung pada jenis sistem berisiko tinggi yang Anda kirimkan, dan hal itu akan mengubah jadwal peluncuran.
Sebagian besar sistem berisiko tinggi yang berdiri sendiri menggunakan pengendalian internal.
Bagi banyak sistem AI berisiko tinggi yang berdiri sendiri, jalurnya adalah... penilaian diri. Itu bukan berarti kepatuhan yang ringan. Artinya, penyedia harus membangun paket bukti sendiri, menyelesaikan pemeriksaan yang diperlukan, dan menyiapkan deklarasi kesesuaian. Pekerjaan ini tetap serius, karena penyedia harus membuktikan bahwa sistem tersebut sesuai dengan peraturan sebelum memasarkannya.
Urutan penilaian harus terstruktur. Mulailah dengan proses manajemen risiko Anda, kemudian validasi tata kelola data dan pelatihan, lalu susun dokumentasi teknis, dan kemudian verifikasi pencatatan dan kontrol pengawasan manusia. Setelah itu, produk dapat beralih ke pendaftaran di basis data Uni Eropa jika diperlukan.
AI untuk keamanan produk memerlukan pengawasan pihak ketiga.
Alurnya berubah ketika sistem AI menjadi komponen keselamatan dari produk yang diatur, seperti mesin atau perangkat medis. Dalam kasus tersebut, keterlibatan pihak ketiga bisa menjadi wajib. Itu berarti jangka waktu Anda tidak lagi hanya dikendalikan oleh siklus tinjauan internal Anda sendiri. Hal ini juga bergantung pada seberapa cepat proses kesesuaian eksternal berjalan.
Di sinilah banyak tim non-Uni Eropa kehilangan waktu. Mereka berasumsi dapat menyelesaikan kepatuhan AI secara paralel dengan sertifikasi produk, kemudian menemukan bahwa proses tersebut saling terkait dan dokumentasinya harus selaras persis.
| Jenis Penyedia | Sistem atau model AI | Diperlukan Perwakilan Resmi | Sumber |
|---|---|---|---|
| Penyedia non-UE | Sistem AI berisiko tinggi tertentu | Ya, Pasal 22 | Teks resmi EUR-Lex dari Peraturan (EU) 2024/1689 |
| Penyedia non-UE | Model AI tujuan umum (GPAI). | Secara umum ya, Pasal 54 | Teks resmi EUR-Lex dari Peraturan (EU) 2024/1689 |
| Penyedia non-UE | Model GPAI sumber terbuka dan gratis yang memenuhi syarat | Potensi pengecualian Pasal 54(6) | Teks resmi EUR-Lex dari Peraturan (EU) 2024/1689 |
| Penyedia non-UE | Sistem AI non-berisiko tinggi lainnya | Tidak semata-mata berdasarkan hal itu. | Teks resmi EUR-Lex dari Peraturan (EU) 2024/1689 |
Pendekatan kesesuaian adalah keputusan produk. Jika Anda salah menentukan kategori, sisa file akan menjadi gangguan yang mahal.
Ambil keputusan lebih awal.
Tim internal Anda harus memutuskan apakah produk tersebut merupakan produk berisiko tinggi yang berdiri sendiri atau produk berisiko tinggi yang diatur sebelum arsitektur akhir ditetapkan. Menunggu hingga persiapan peluncuran sudah terlambat. Pada saat itu, pekerjaan hukum akan dibatasi oleh realitas rekayasa, dan jalur kesesuaian akan lebih sulit untuk diubah.
Bagi perusahaan non-Uni Eropa, memiliki pemimpin kepatuhan yang kuat di Uni Eropa sangatlah penting. Jika penilaian Anda menyatakan produk tersebut berisiko tinggi, jangan anggap langkah kesesuaian sebagai tugas administrasi semata. Ini adalah gerbang yang menentukan apakah produk Anda dapat memasuki pasar secara legal atau tidak.
Membangun Dokumentasi dan Tumpukan Kualitas
Beban dokumentasi dalam Undang-Undang ini bukanlah sesuatu yang abstrak. Ini adalah catatan teknik yang selalu diperbarui dan dapat diperiksa oleh regulator. Jika berkas Anda tipis, tidak konsisten, atau sudah usang, Anda tidak memiliki sistem kepatuhan. Anda hanya memiliki tumpukan tanggung jawab hukum.
Perlakukan berkas teknis seperti berkas yang terkontrol.
Dokumentasi teknis harus ada sebelum sistem dipasarkan, dan harus selalu diperbarui. File tersebut harus menjelaskan sistem, desainnya, tujuan penggunaannya, dan kontrol yang digunakan untuk menjaga agar sistem tetap sesuai spesifikasi. Dokumentasi juga harus mencakup bukti di balik pelatihan, validasi, dan pengujian, serta langkah-langkah keamanan siber yang melindungi model dan infrastrukturnya. Dokumentasi teknis berisiko tinggi, Pasal 11 dan Lampiran IV.
Jika tim Anda tidak dapat menghasilkan berkas tersebut dengan cepat, Anda belum siap. Regulator tidak menginginkan presentasi slide. Mereka menginginkan bukti yang terkait dengan versi sistem yang sebenarnya dijual.
Manajemen mutu adalah sebuah siklus kontrol, bukan sekadar slogan.
Sistem manajemen mutu seharusnya dibaca seperti proses operasional, bukan pernyataan kebijakan. Sistem ini membutuhkan kontrol versi, manajemen perubahan, penanganan insiden, pemantauan pasca-pemasaran, dan jalur dari data lapangan kembali ke keputusan teknik. Dengan cara itulah Anda menunjukkan bahwa sistem tetap sesuai setelah dirilis, alih-alih menyimpang dari konfigurasi yang disetujui.
Aturan internal yang bermanfaat itu sederhana.
Jika suatu rilis mengubah perilaku, data pelatihan, keluaran, atau pencatatan log, hal itu harus memicu tinjauan yang didokumentasikan sebelum diterapkan.
Aturan itu menjaga agar tim produk dan kepatuhan tetap selaras. Hal ini juga membantu mencegah kegagalan klasik di mana tim teknik merilis pembaruan model dan tim hukum tidak pernah melihat perubahannya.
Bukti harus diberi tanggal dan dapat ditelusuri.
Bukti yang diberi versi dan cap waktu adalah yang melindungi Anda ketika pihak berwenang bertanya bagaimana sistem tersebut dirancang dan dikendalikan. Jika catatan Anda tersebar di berbagai kotak masuk, drive bersama, dan persetujuan satu kali, Anda akan kesulitan untuk menunjukkan cerita kepatuhan yang koheren. Undang-undang ini menghargai ketertelusuran karena memungkinkan penegakan hukum.
Jaga agar struktur data tetap rapi. Dokumentasikan silsilah model, catat hasil evaluasi, dan pastikan setiap pembaruan material memiliki pemilik dan jejak persetujuan. Itulah perbedaan antara berkas yang dapat dipertanggungjawabkan dan kepanikan saat regulator meminta bukti.
Transparansi, Informasi Pengguna, dan Tata Kelola Data
Transparansi dan tata kelola data harus berada dalam satu lapisan operasional. Jika pengguna Anda tidak dapat mengetahui bahwa mereka berinteraksi dengan AI, atau kumpulan data Anda tidak dikelola dengan baik, sistem tersebut dapat gagal memenuhi persyaratan Undang-Undang meskipun model itu sendiri secara teknis kuat. Itu adalah masalah produk, bukan hanya masalah hukum.
Pengungkapan informasi oleh pengguna harus terlihat dan segera.
Setidaknya, pengguna perlu tahu kapan mereka berinteraksi dengan sistem AI. Itu berarti desain produk Anda, alur orientasi pengguna, dan bahasa yang digunakan untuk pelanggan perlu menyatakannya dengan jelas. Logika yang sama berlaku untuk deepfake dan konten yang dihasilkan AI, yang membutuhkan penandaan yang jelas agar pengguna tidak salah paham tentang apa yang mereka lihat.
Untuk model tujuan umum, cerita transparansi juga mencakup sisi pelatihan. Penyedia perlu meringkas data pelatihan dengan cara yang mendukung pemahaman pengguna, dan mereka perlu menghormati ketentuan hak cipta Uni Eropa dalam kumpulan data yang mereka gunakan. Jika tim konten dan data Anda tidak berkoordinasi, Anda akan berakhir dengan pengungkapan yang tidak sesuai yang dapat merusak seluruh peluncuran.
Tata kelola data adalah sisi teknis dari transparansi.
Pengungkapan yang baik tidak mungkin tanpa tata kelola data. Jika kumpulan data berantakan, bias, atau didokumentasikan dengan buruk, pernyataan transparansi menjadi sekadar kedok, bukan jaminan. Itulah mengapa Undang-Undang tersebut mengaitkan kualitas data, pencatatan, dan pengawasan manusia.
Cara termudah untuk menangani hal ini adalah dengan membuat tim produk memiliki lapisan bukti bersama.
- Berikan informasi yang jelas kepada pengguna: Nyatakan kapan sistem tersebut berbasis AI dan di mana hal itu penting dalam alur kerja.
- Kontrol kualitas dataset: Silsilah dokumen, penyaringan, dan keterbatasan yang diketahui.
- Simpan catatan: Simpan bukti teknis yang mendukung klaim yang Anda sampaikan kepada pengguna dan regulator.
- Aktifkan intervensi manusia: Pastikan ada seseorang yang dapat turun tangan jika hasilnya tidak aman atau salah.
Jika penjelasan yang ditampilkan kepada pengguna dan catatan teknis tidak sesuai, anggaplah audit akan mengungkapkannya.
Bagi perusahaan yang juga memiliki kewajiban akses dan berbagi data Uni Eropa, Perwakilan Undang-Undang Data Uni Eropa Hal ini dapat dilakukan bersamaan dengan pekerjaan kepatuhan AI di mana tugas-tugas tersebut saling tumpang tindih. Ini tidak menggantikan kontrol Undang-Undang AI, tetapi dapat mengurangi fragmentasi ketika beberapa kewajiban Uni Eropa memengaruhi tim operasional yang sama.
Pilihan desain harus membuat kepatuhan terlihat jelas.
Tim terbaik tidak menyembunyikan kepatuhan dalam catatan kaki hukum. Mereka membangunnya ke dalam produk. Label, kartu model, petunjuk antarmuka, dan gerbang rilis internal semuanya membantu membuktikan bahwa transparansi adalah bagian dari sistem, bukan sesuatu yang dipikirkan kemudian.
Model yang secara teknis elegan pun masih bisa gagal memenuhi standar jika pengguna akhir dibiarkan menebak-nebak. Itulah standar yang harus dipenuhi produk Anda.
Kapan Perwakilan Resmi Diperlukan
Penyedia layanan non-Uni Eropa mungkin memerlukan perwakilan resmi berdasarkan Undang-Undang AI Uni Eropa melalui dua jalur terpisah: Pasal 22 untuk sistem AI berisiko tinggi tertentu, dan Pasal 54 untuk model AI tujuan umum (GPAI).
Penyedia layanan non-Uni Eropa harus menyelesaikan masalah perwakilan resmi sejak dini. Jika Anda menempatkan hal tertentu sistem AI berisiko tinggi Jika Anda memasarkan produk di pasar Uni Eropa dan Anda tidak berdomisili di Uni Eropa, Pasal 22 dapat mensyaratkan perwakilan resmi yang berbasis di Uni Eropa. Secara terpisah, jika Anda menempatkan produk di pasar ... model AI tujuan umum (GPAI). Untuk produk yang masuk ke pasar Uni Eropa dari luar Uni Eropa, Pasal 54 umumnya mensyaratkan perwakilan resmi yang berbasis di Uni Eropa, dengan tetap memperhatikan pengecualian perangkat lunak sumber terbuka dan bebas yang berlaku. Kewajiban ini berada di dalam struktur akses pasar, jadi anggaplah sebagai bagian dari perencanaan peluncuran, bukan sebagai penyelesaian hukum di tahap akhir.
Mandatnya sempit dan formal.
Perwakilan bertindak berdasarkan mandat tertulis. Ia harus mengidentifikasi penyedia, mendefinisikan ruang lingkup sistem atau model AI yang dicakup, menjaga detail kontak tetap terkini, dan mewajibkan kerja sama dengan otoritas kompeten nasional dan Kantor AI. Perwakilan tersebut merupakan titik kontak dan pemegang dokumen. Ia bukan pengganti departemen kepatuhan.
Pemisahan itu penting. Penyedia layanan tetap memiliki kewajiban. Perwakilan membuat kewajiban tersebut dapat diakses, dilacak, dan lebih mudah ditegakkan di dalam Uni Eropa.
Jangan samakan ini dengan konsultan.
Konsultan kepatuhan dapat memberi Anda nasihat. Perwakilan resmi tidak dapat diperlakukan seperti dukungan hukum yang dialihdayakan. Perannya lebih sempit, dan perwakilan tersebut dapat menghadapi konsekuensi penegakan hukum yang terkait dengan mandatnya. Jika mandatnya tidak jelas, sudah usang, atau tidak terkontrol dengan baik, Anda telah menciptakan titik lemah lainnya.
Bagi perusahaan non-UE, aturan yang berlaku cukup sederhana. Jika sistem tersebut berisiko tinggi, Pasal 22 mungkin berlaku. Jika sistem tersebut tidak berisiko tinggi, Pasal 22 mungkin tidak berlaku, tetapi persyaratan perwakilan resmi terpisah mungkin masih muncul berdasarkan Pasal 54 jika penyedia menempatkan model AI tujuan umum di pasar Uni Eropa.
| Jenis Penyedia | Sistem atau model AI | Diperlukan Perwakilan Resmi | Sumber |
|---|---|---|---|
| Penyedia non-UE | Sistem AI berisiko tinggi tertentu | Ya, Pasal 22 | Teks resmi EUR-Lex dari Peraturan (EU) 2024/1689 |
| Penyedia non-UE | Model AI tujuan umum (GPAI). | Secara umum ya, Pasal 54 | Teks resmi EUR-Lex dari Peraturan (EU) 2024/1689 |
| Penyedia non-UE | Model GPAI sumber terbuka dan gratis yang memenuhi syarat | Potensi pengecualian Pasal 54(6) | Teks resmi EUR-Lex dari Peraturan (EU) 2024/1689 |
| Penyedia non-UE | Sistem AI non-berisiko tinggi lainnya | Tidak semata-mata berdasarkan hal itu. | Teks resmi EUR-Lex dari Peraturan (EU) 2024/1689/oj/eng |
Mandat tersebut harus ditulis untuk diperiksa, bukan untuk kemudahan. Jika tidak dapat lolos dari permintaan regulator, maka mandat tersebut tidak cukup kuat.
Jika perusahaan Anda sudah menggunakan Perwakilan Perlindungan Data Uni Eropa, Meskipun penunjukan berdasarkan Undang-Undang AI mungkin tampak familiar, kedua peran tersebut tidak dapat dipertukarkan. Pemicu, cakupan, dan beban pembuktiannya berbeda, sehingga mandat Undang-Undang AI harus mengikuti struktur Undang-Undang AI, bukan templat GDPR.
Di mana Sebagian Besar Perusahaan Gagal Memenuhi Kepatuhan
Kesenjangan terbesar adalah eksekusi. Survei EY tahun 2025 menemukan bahwa 80% organisasi-organisasi tersebut menyadari hal ini. Undang-Undang AI Uni Eropa, namun hanya 28% sepenuhnya patuh Survei EY AI GRC 2025. Kesadaran sudah meluas. Titik lemahnya adalah mengubah kesadaran tersebut menjadi proses kepatuhan yang nyata.
Mengapa kesenjangan itu lebih penting bagi perusahaan non-Uni Eropa?
Perusahaan non-Uni Eropa biasanya memiliki kebiasaan operasional yang lebih lemah terkait Uni Eropa. Tim penjualan mungkin menargetkan Eropa, sementara tidak ada yang memiliki dokumentasi Uni Eropa, tidak ada berkas mandat yang mutakhir, dan tidak ada satu titik kontak pun untuk pihak berwenang. Itulah pengaturan yang menciptakan gesekan begitu permintaan masuk.
Komisi juga telah mengisyaratkan bagaimana cara kerjanya. Proses akan dimulai dengan dialog kepatuhan teknis, akses model, permintaan informasi, dan tuntutan mitigasi risiko sebelum beralih ke sanksi. Kegagalan pertama seringkali berupa penundaan, kebingungan, atau respons yang terlewat karena tidak ada yang dapat menghasilkan bukti yang tepat dengan cukup cepat. Kekuasaan penegakan hukum Kantor AI.
Hal pertama yang akan diperhatikan oleh pihak berwenang
Pihak berwenang biasanya pertama kali menemukan tiga titik lemah. Perusahaan tidak memiliki dokumentasi yang lengkap. Kontak dengan Uni Eropa tidak jelas. Mandat internal tidak sesuai dengan produk yang dipasarkan. Ini bukan celah kecil. Hal ini menunjukkan bahwa organisasi tersebut belum mengoperasionalkan kepatuhan.
Pendapat saya: Jika catatan Anda belum siap untuk diaudit, Anda belum memenuhi persyaratan, terlepas dari apa pun yang tertulis dalam kebijakan Anda.
Perbaiki dengan disiplin. Tetapkan pemilik yang bertanggung jawab atas Uni Eropa. Kunci klasifikasi produk. Perbarui bukti secara berkala. Jika perusahaan sudah menggunakan... Perwakilan Perlindungan Data Uni Eropa, Jangan menganggap hal itu sebagai pengganti berkas Undang-Undang AI. Pemicu, cakupan, dan beban pembuktiannya berbeda, dan mandat Undang-Undang AI harus berdiri sendiri.
Apa yang Harus Dilakukan Penyedia Layanan Non-Uni Eropa Saat Ini?
Dengan sebagian besar ketentuan Undang-Undang AI Uni Eropa sekarang berlaku sejak 2 Agustus 2026, Penyedia non-UE harus mengkonfirmasi klasifikasi produk, dokumentasi, jalur penilaian kesesuaian, dan persyaratan perwakilan resmi mereka sekarang, sambil juga mempersiapkan ketentuan yang berlaku di kemudian hari. Klasifikasikan setiap produk yang ditujukan untuk UE berdasarkan empat tingkatan risiko, konfirmasikan jalur kesesuaian, dan tentukan ruang lingkup berkas teknis sekarang, bukan setelah peluncuran. Jika ada sistem berisiko tinggi atau model GPAI yang terlibat, nilai apakah perwakilan resmi UE diperlukan dan pastikan mandat tersebut terkini dan spesifik.
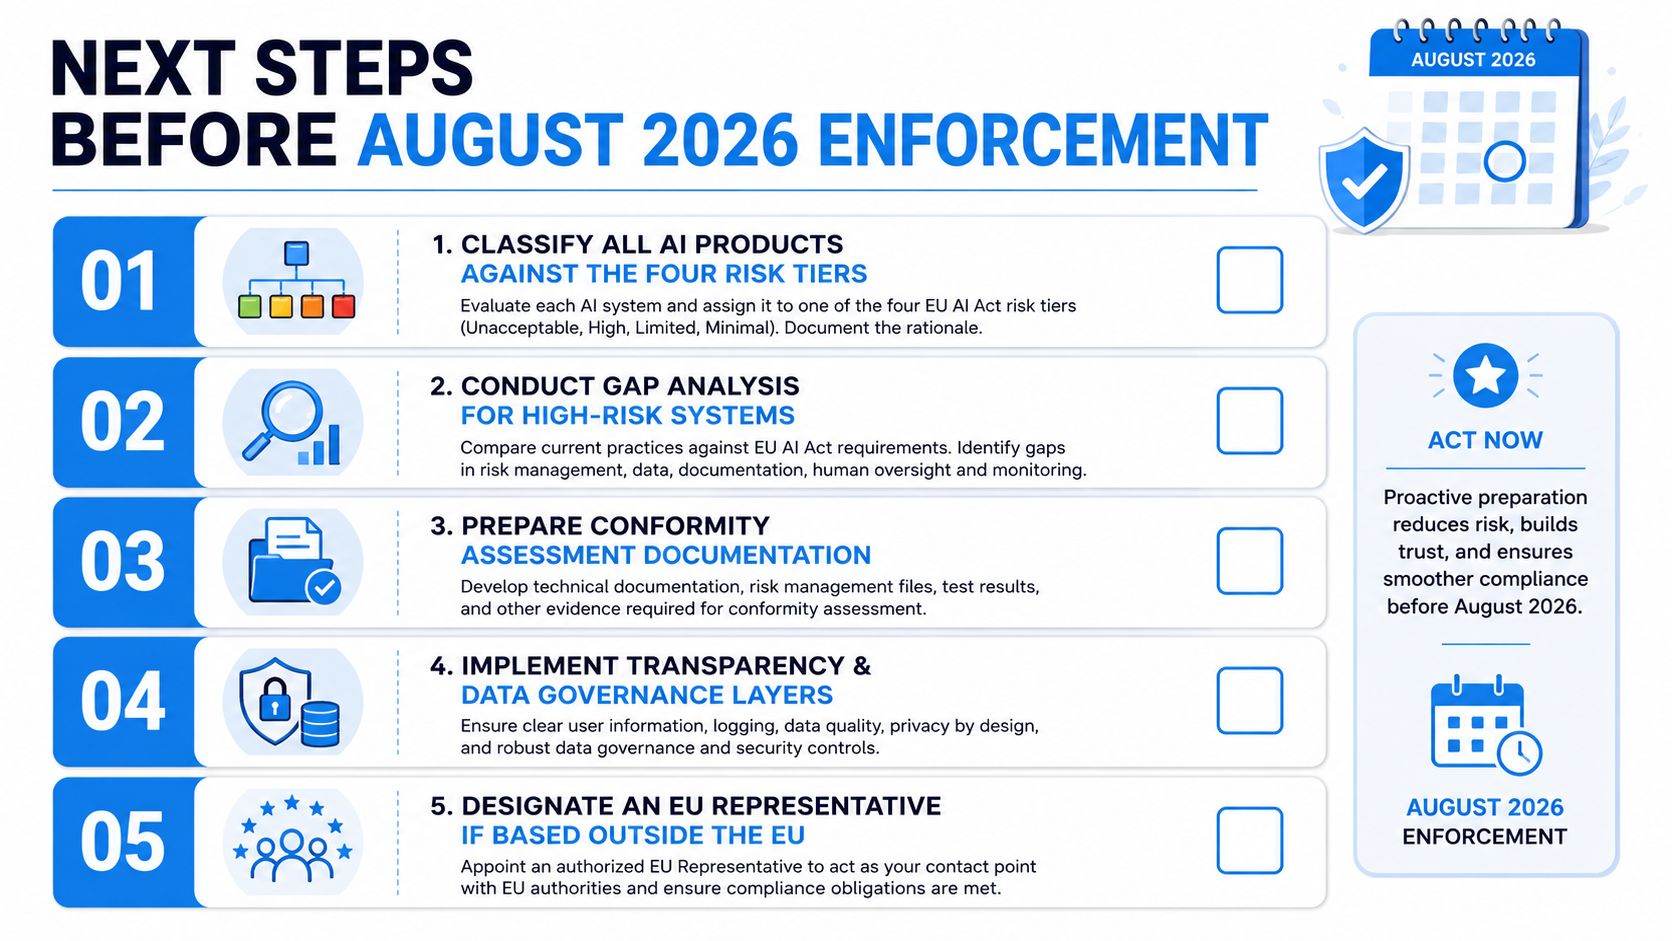
Penyedia layanan yang akan menangani penegakan hukum dengan lancar adalah mereka yang membangun bukti yang terverifikasi, kontak yang berorientasi pada Uni Eropa, dan pelaporan proaktif ke dalam model operasional saat ini. Perlakukan Undang-Undang AI sebagai disiplin yang berkelanjutan, bukan sekadar pembaruan kebijakan. Jika Anda membutuhkan cara terstruktur untuk mengatur perwakilan dan menjaga rantai kontak tetap bersih di seluruh kewajiban Uni Eropa, kunjungi DilicheckRep dan tinjau bagaimana model penunjukan di pasar yang diterapkan sesuai dengan rangkaian kepatuhan yang sudah dibangun tim Anda.
Pertanyaan yang Sering Diajukan (FAQ): Kepatuhan terhadap Undang-Undang AI Uni Eropa untuk Penyedia Layanan di Luar Uni Eropa
T: Apakah Undang-Undang AI Uni Eropa berlaku untuk perusahaan di luar Uni Eropa?
A: Ya. Undang-Undang AI Uni Eropa dapat berlaku untuk penyedia di luar Uni Eropa jika mereka menempatkan sistem AI di pasar Uni Eropa, mengoperasikannya di Uni Eropa, atau jika sistem tersebut digunakan di Uni Eropa. Perusahaan Anda tidak perlu memiliki kantor di Eropa untuk termasuk dalam cakupan undang-undang ini.
T: Apa yang dimaksud dengan sistem AI berisiko tinggi menurut Undang-Undang AI Uni Eropa?
A: Sistem AI berisiko tinggi adalah sistem yang termasuk dalam kategori yang tercantum dalam Undang-Undang, seperti sistem tertentu yang digunakan dalam bidang ketenagakerjaan, infrastruktur penting, biometrik, pendidikan, atau sebagai komponen keselamatan dalam produk yang diatur. Sistem berisiko tinggi menghadapi kewajiban yang lebih ketat, termasuk dokumentasi, manajemen risiko, pencatatan, pengawasan manusia, dan penilaian kesesuaian.
T: Apakah penyedia layanan non-Uni Eropa memerlukan perwakilan resmi berdasarkan Undang-Undang AI Uni Eropa?
A: Ya. Penyedia non-UE mungkin perlu menunjuk perwakilan resmi UE ketika menyediakan sistem AI berisiko tinggi tertentu di pasar UE berdasarkan Pasal 22, atau ketika menempatkan model AI tujuan umum (GPAI) di pasar Uni Eropa berdasarkan Pasal 54. Model GPAI sumber terbuka dan gratis tertentu yang memenuhi syarat mungkin dikecualikan.
T: Kapan Undang-Undang AI Uni Eropa berlaku?
A: Undang-Undang AI Uni Eropa berlaku secara bertahap. Beberapa ketentuan, termasuk aturan tentang praktik terlarang, mulai berlaku pada tahun 2025. Tanggal pemberlakuan utama untuk sebagian besar kewajiban adalah 2 Agustus 2026, dengan beberapa aturan produk berisiko tinggi berlaku kemudian.
T: Dokumen apa saja yang diperlukan untuk mematuhi Undang-Undang AI Uni Eropa?
A: Untuk sistem AI berisiko tinggi, penyedia biasanya memerlukan dokumentasi teknis, proses manajemen risiko, catatan tata kelola data, kontrol pencatatan, langkah-langkah pengawasan manusia, proses pemantauan pasca-pemasaran, dan deklarasi kesesuaian jika diperlukan.
T: Apa yang dimaksud dengan penilaian kesesuaian berdasarkan Undang-Undang AI Uni Eropa?
A: Penilaian kesesuaian adalah proses yang digunakan untuk menunjukkan bahwa sistem AI berisiko tinggi memenuhi persyaratan Undang-Undang sebelum dipasarkan di Uni Eropa. Beberapa sistem berisiko tinggi yang berdiri sendiri dapat mengikuti proses pengendalian internal, sementara AI yang merupakan bagian dari produk yang diatur mungkin memerlukan penilaian pihak ketiga.
T: Dapatkah model AI serbaguna memicu kewajiban berdasarkan Undang-Undang AI Uni Eropa?
A: Ya. Model AI tujuan umum dapat memicu lapisan kewajiban terpisah berdasarkan Undang-Undang tersebut, termasuk dokumentasi, transparansi, dan, dalam beberapa kasus, kewajiban tambahan yang terkait dengan risiko sistemik.
T: Apa langkah pertama menuju kepatuhan terhadap Undang-Undang AI Uni Eropa?
A: Langkah pertama adalah klasifikasi. Penyedia layanan harus menentukan apakah sistem tersebut dilarang, berisiko tinggi, tunduk pada kewajiban transparansi, atau berisiko minimal. Klasifikasi tersebut akan membentuk jalur kepatuhan, beban dokumentasi, dan jadwal peluncuran.
DilicheckRep menyediakan representasi regulasi resmi Uni Eropa dan Inggris, termasuk Pasal 27 GDPR, Undang-Undang AI Uni Eropa, Undang-Undang Layanan Digital, Undang-Undang Data, dan layanan titik kontak NIS2, dengan dokumentasi mandat dan penanganan terstruktur atas komunikasi otoritas dan subjek data. Tinjau ruang lingkup representasi dan model operasional Anda dengan DilicheckRep sebelum peluncuran pasar Uni Eropa Anda berikutnya.
Penafian: Panduan ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat hukum. Penerapan perlindungan data Uni Eropa dan persyaratan peraturan lainnya bergantung pada keadaan spesifik masing-masing organisasi. Anda harus mendapatkan nasihat hukum yang sesuai jika diperlukan sebelum mengandalkan informasi ini atau membuat keputusan kepatuhan.
Penyingkapan: Artikel ini disusun dengan bantuan AI dan tinjauan manusia.