
“””
คุณกำลังจะส่งผลิตภัณฑ์ AI เข้าสู่ตลาดสหภาพยุโรป และคำถามไม่ใช่ว่ากฎระเบียบของบรัสเซลส์จะมาถึงคุณหรือไม่ แต่เป็นส่วนใดที่จะส่งผลกระทบต่อผลิตภัณฑ์ของคุณก่อน หากคุณอยู่นอกสหภาพยุโรป คุณไม่สามารถปฏิบัติต่อผลิตภัณฑ์ของคุณภายใต้กฎระเบียบดังกล่าวได้ กฎหมาย AI ของสหภาพยุโรป เปรียบเสมือนบันทึกข้อความทางกฎหมายที่อยู่ห่างไกล มันเปลี่ยนแปลงการออกแบบผลิตภัณฑ์ เอกสาร การตรวจสอบความเสี่ยง และบุคคลที่ทีมของคุณต้องแต่งตั้งก่อนการเปิดตัว.
ความผิดพลาดที่ผมเห็นบ่อยที่สุดคือเรื่องง่ายๆ ทีมงานที่ไม่ใช่ประเทศสมาชิกสหภาพยุโรปมักคิดว่ากฎหมายนี้จะมีผลก็ต่อเมื่อพวกเขาเปิดสำนักงานในยุโรปแล้วเท่านั้น ซึ่งนั่นไม่ถูกต้อง กฎระเบียบ (EU) 2024/1689 เป็น... ระบอบแนวนอน กับ บทความ 113 เรื่อง กระจายอยู่ใน 13 บท ซึ่งเป็นกฎระเบียบที่ควบคุมวิธีการนำระบบ AI เข้าสู่ตลาดสหภาพยุโรปและนำไปใช้งาน โดยไม่คำนึงถึงว่าผู้ให้บริการอยู่ที่ใด ระยะเวลาการปฏิบัติตามกฎระเบียบได้เริ่มขึ้นแล้ว โดยจะเริ่มบังคับใช้เป็นระยะตั้งแต่ปี 2025. ข้อกำหนดด้านปัญญาประดิษฐ์ทั่วไปมีผลบังคับใช้ตั้งแต่วันที่ 2 สิงหาคม 2568, และพระราชบัญญัติ AI ก็ได้กลายเป็น มีผลบังคับใช้โดยทั่วไปในวันที่ 2 สิงหาคม 2569. ข้อกำหนดด้าน AI ที่มีความเสี่ยงสูงบางประการจะมีผลบังคับใช้ในภายหลัง รวมถึง 2 ธันวาคม 2027 และ 2 สิงหาคม 2561 ในกรณีที่เกี่ยวข้อง กรอบกฎหมาย AI ของสหภาพยุโรป.
ผลที่ตามมาในทางปฏิบัตินั้นชัดเจนมาก หากคุณไม่ได้สร้างแผนงานผลิตภัณฑ์ บันทึกหลักฐาน และแบบจำลองการกำกับดูแลตั้งแต่ตอนนี้ คุณจะต้องมาแก้ไขภายหลังภายใต้แรงกดดัน ซึ่งมักจะแพงกว่า ช้ากว่า และยุ่งยากกว่าการออกแบบให้สอดคล้องกับข้อกำหนดก่อนการขายครั้งแรกในสหภาพยุโรปเสมอ.
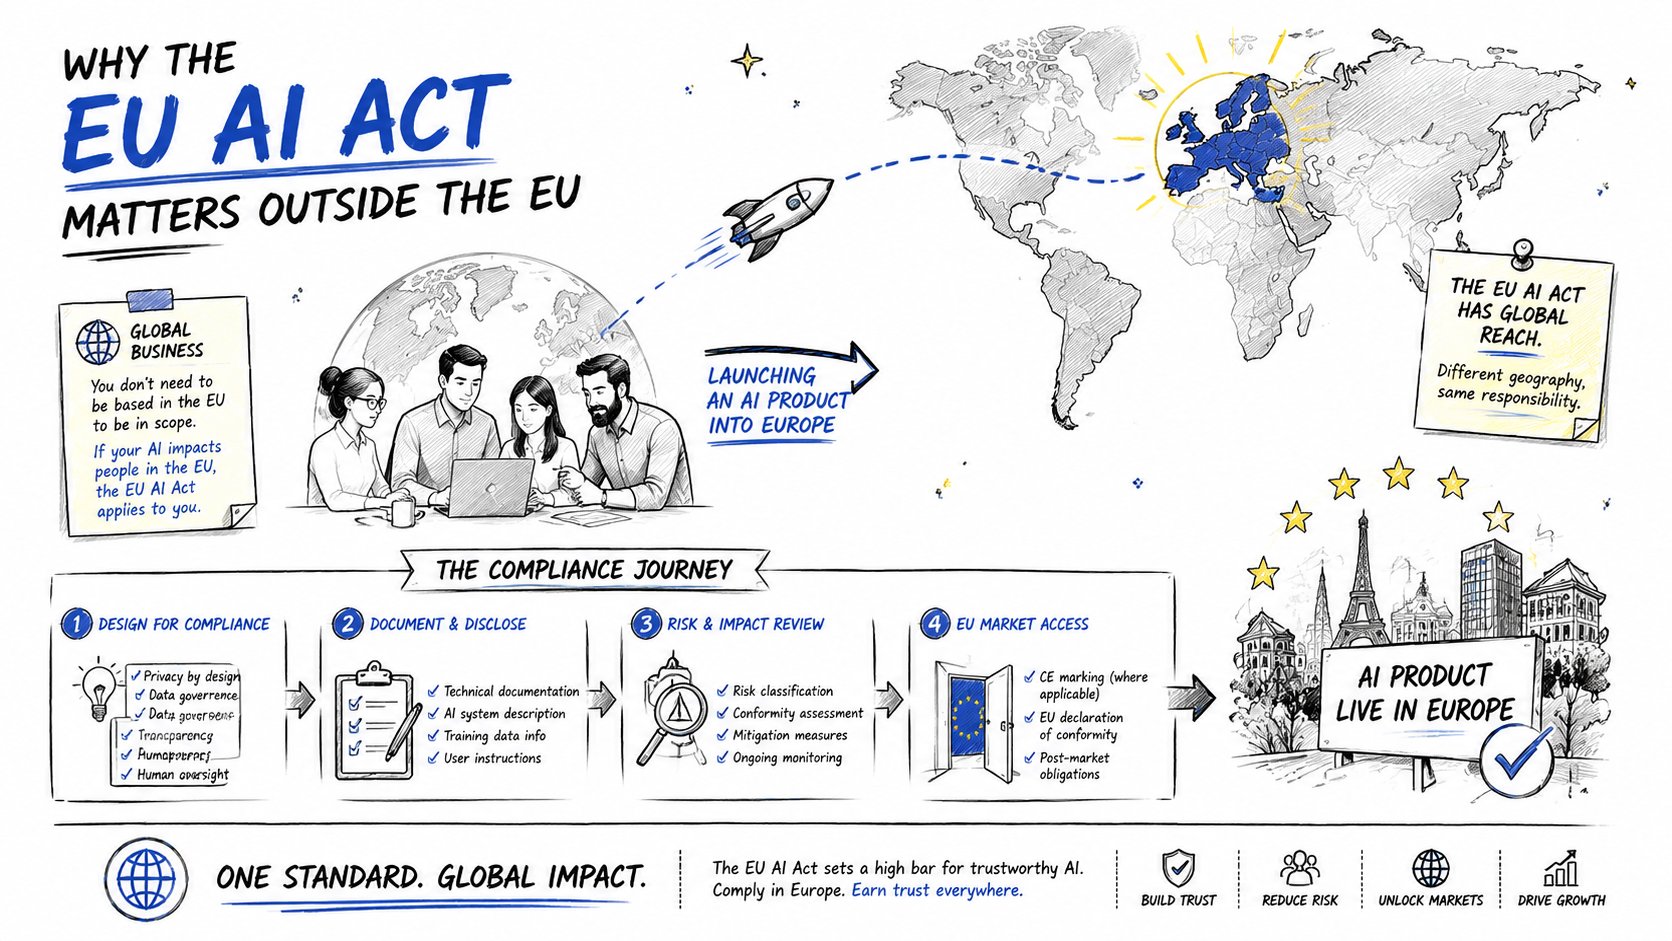
สำหรับผู้ให้บริการนอกสหภาพยุโรป คำถามไม่ใช่ “เราปฏิบัติตามกฎหมาย AI ของสหภาพยุโรปหรือไม่” แต่เป็น “ผลิตภัณฑ์เวอร์ชันใดของเราที่จะผ่านการตรวจสอบของสหภาพยุโรปได้โดยไม่ต้องออกแบบใหม่” แนวคิดเช่นนี้คือสิ่งที่ทำให้เกิดความแตกต่างระหว่างการเข้าสู่ตลาดได้อย่างราบรื่นและการค้นพบในภายหลังว่าโมเดลเริ่มต้น กระบวนการเริ่มต้นใช้งาน หรือแนวทางการบันทึกข้อมูลของคุณไม่สอดคล้องกับกฎระเบียบของยุโรป.
เหตุใดกฎหมาย AI ของสหภาพยุโรปจึงมีความสำคัญนอกสหภาพยุโรป
ผู้ขายที่ตั้งอยู่ในสิงคโปร์อาจมีโมเดลธุรกิจที่แข็งแกร่ง แต่ก็ยังอาจต้องปฏิบัติตามข้อผูกพันของสหภาพยุโรปทันทีที่เริ่มทำตลาดกับลูกค้าในสหภาพยุโรป ประเด็นอยู่ที่ขอบเขตทางภูมิศาสตร์ กฎหมายนี้ใช้บังคับกับระบบ AI ที่วางจำหน่ายในตลาดสหภาพยุโรป นำไปใช้งานในสหภาพยุโรป และยังครอบคลุมถึงผู้ให้บริการและผู้ใช้งานนอกสหภาพยุโรปด้วย หากผลลัพธ์ที่ได้จากระบบ AI นั้นถูกนำไปใช้ในสหภาพยุโรป ดังนั้นที่ตั้งของบริษัทของคุณจึงไม่ทำให้คุณอยู่นอกขอบเขตการบังคับใช้ หากฝ่ายขายกำลังปรับแต่งแผนการขายสำหรับเบอร์ลิน ฝ่ายกฎหมายควรตรวจสอบกฎหมายนี้ไว้แล้ว.
ผู้ให้บริการคือหน่วยวิเคราะห์ที่แท้จริง
พระราชบัญญัตินี้มุ่งเน้นไปที่... ผู้ให้บริการ สิ่งสำคัญคือระบบ ไม่ใช่ที่อยู่สำนักงานที่ระบุในเอกสารการจัดตั้งบริษัท หากบริษัทของคุณพัฒนาระบบ AI และวางจำหน่ายในตลาดสหภาพยุโรป คุณก็อยู่ภายใต้ขอบเขตการบังคับใช้ แม้ว่าวิศวกรทุกคนจะอยู่ที่แคลิฟอร์เนียหรือเทลอาวีฟก็ตาม นั่นเป็นเหตุผลว่าทำไมการทดสอบด้านอาณาเขตจึงมีความสำคัญสำหรับบริษัทที่ไม่ได้อยู่ในสหภาพยุโรป เพราะมันจะยึดตามองค์กรที่ควบคุมผลิตภัณฑ์ ไม่ใช่องค์กรที่ตั้งอยู่ในสหภาพยุโรป.
กฎปฏิบัติ: หากคุณควบคุมการออกแบบ วัตถุประสงค์ที่ตั้งใจไว้ การอัปเดต หรือการวางจำหน่ายในตลาดสหภาพยุโรป ให้สันนิษฐานได้ว่ากฎหมายดังกล่าวอาจมีผลบังคับใช้กับคุณ.
ระบอบนี้ครอบคลุมกว้างขวาง ไม่ใช่เพียงสัญลักษณ์ มันเป็นกรอบการกำกับดูแลที่สมบูรณ์แบบสำหรับการบริหารจัดการ การตรวจสอบ และการบังคับใช้ และมันเปลี่ยนแปลงสิ่งที่ต้องเตรียมพร้อมก่อนการเปิดตัว ผู้ให้บริการนอกสหภาพยุโรปที่เริ่มต้นช้า มักจะลงเอยด้วยการเขียนคำกล่าวอ้างเกี่ยวกับผลิตภัณฑ์ใหม่ สร้างหลักฐานใหม่ และแต่งตั้งผู้ติดต่อในสหภาพยุโรปภายใต้แรงกดดันด้านเวลา.
สำหรับผู้ให้บริการนอกสหภาพยุโรปที่ต้องรับผิดชอบทั้งด้านการคุ้มครองข้อมูลและปัญญาประดิษฐ์ (AI) นั้น บริการปฏิบัติตาม GDPR ภาพรวมจะช่วยให้เข้าใจความแตกต่างระหว่างสองระบบได้ชัดเจนยิ่งขึ้น. ผู้แทน GDPR ของสหภาพยุโรป อาจมีความเกี่ยวข้องในกรณีที่ข้อผูกพันด้านการคุ้มครองข้อมูลมีผลบังคับใช้เช่นกัน แต่ห้ามสับสนระหว่างการเตรียมความพร้อมสำหรับกฎหมาย AI Act กฎหมาย AI Act มีตรรกะของตัวเอง และทีมพัฒนาผลิตภัณฑ์ของคุณจำเป็นต้องปฏิบัติต่อกฎหมายนี้ในฐานะข้อกำหนดการเข้าถึงตลาดที่แยกต่างหาก.
เหตุใดการทำงานแต่เนิ่นๆ จึงประหยัดกว่า
การจัดประเภทตั้งแต่เนิ่นๆ ช่วยประหยัดเงินเพราะหลีกเลี่ยงการออกแบบใหม่ หากทีมผลิตภัณฑ์ ทีมกฎหมาย ทีมความปลอดภัย และทีมเรียนรู้ของเครื่อง จัดประเภทระบบตั้งแต่แรก พวกเขาสามารถตัดสินใจได้ว่าชุดคุณสมบัติจำเป็นต้องเปลี่ยนแปลงหรือไม่ก่อนเปิดตัว เมื่อผลิตภัณฑ์อยู่ในขั้นตอนการพัฒนาของสหภาพยุโรปแล้ว การแก้ไขในภายหลังแต่ละครั้งจะกลายเป็นปัญหาการประสานงานระหว่างโค้ด เอกสาร ภาษาการขาย และการนำเสนอภายนอก.
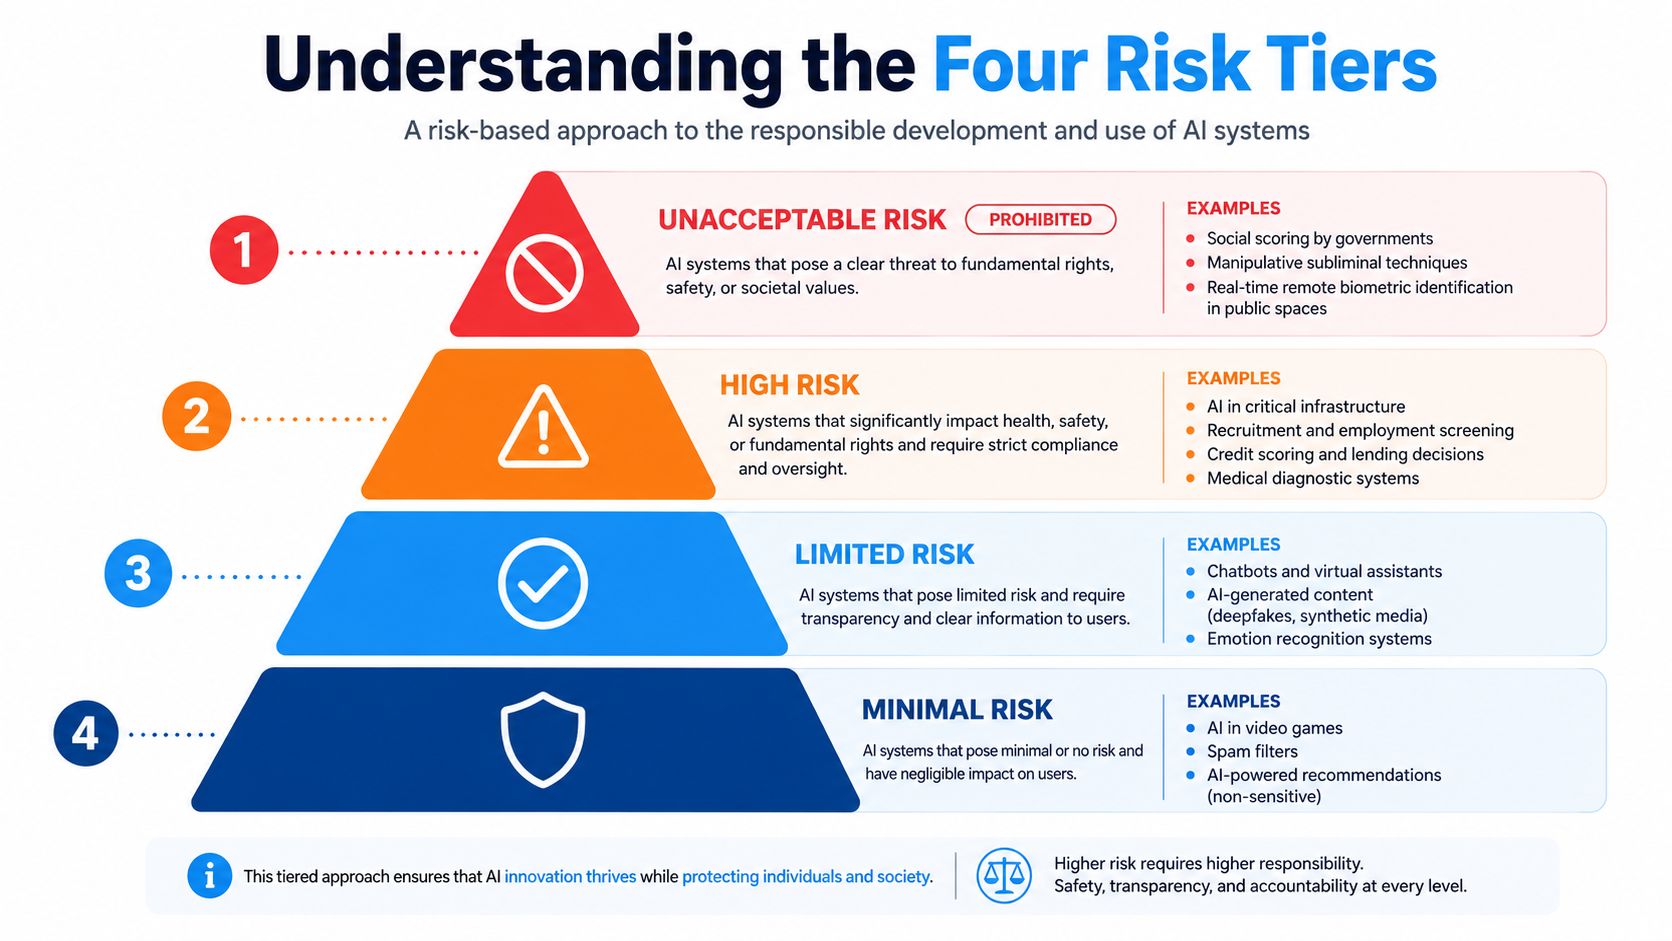
ทำความเข้าใจเกี่ยวกับระดับความเสี่ยงทั้งสี่ระดับ
เริ่มจากด้านบนสุดของพีระมิด เพราะนั่นคือจุดที่มีเส้นสีแดงอยู่ กฎหมาย AI ของสหภาพยุโรปถือว่าการปฏิบัติบางอย่างเป็น... ยอมรับไม่ได้ และห้ามอย่างเด็ดขาด ภายใต้ไทม์ไลน์ที่ได้รับการตรวจสอบแล้ว การปฏิบัติที่ต้องห้ามและกฎเกณฑ์ด้านความรู้ความเข้าใจเกี่ยวกับ AI เหล่านั้นจึงมีผลบังคับใช้ 2 กุมภาพันธ์ 2568, และมาตรการเหล่านี้เป็นส่วนหนึ่งของระบอบการปกครองที่เริ่มเข้มงวดขึ้นก่อนวันบังคับใช้ในวงกว้างในปี 2026 กรอบกฎหมาย AI ของสหภาพยุโรป. สำหรับบริษัทที่ไม่ได้อยู่ในสหภาพยุโรป นั่นหมายความว่าผลิตภัณฑ์อาจถูกต้องตามกฎหมายในตลาดหนึ่ง แต่ยังคงเป็นอุปสรรคสำคัญในสหภาพยุโรปหากผลิตภัณฑ์นั้นข้ามผ่านเส้นแบ่งเขตแดนใดเขตแดนหนึ่ง.
การปฏิบัติที่ต้องห้ามต้องมาก่อน
ระดับที่ห้ามไว้คือประมาณ การให้คะแนนทางสังคม, เทคนิคการบิดเบือนข้อมูล การขูดผิวหน้าโดยไม่เจาะจงเป้าหมาย และวิธีการอื่นๆ ที่สหภาพยุโรปถือว่าเป็นความเสี่ยงที่ยอมรับไม่ได้ สิ่งเหล่านี้ไม่ใช่กรณีพิเศษสำหรับการสัมมนาทฤษฎีทางกฎหมาย แต่เป็นประเด็นสำคัญที่สามารถขัดขวางการเปิดตัวผลิตภัณฑ์ได้อย่างสิ้นเชิง หากผลิตภัณฑ์ใดใช้เทคนิคที่อยู่ในหมวดหมู่นั้น การดำเนินการที่ถูกต้องไม่ใช่การ "จัดทำเอกสารให้เข้มงวดขึ้น" แต่เป็นการออกแบบใหม่หรือลบคุณสมบัตินั้นออกไป.
จุดประสงค์ของระดับนี้ง่ายมาก การใช้งานบางอย่างเป็นอันตรายมากจนกฎหมายไม่ถามว่าระบบควบคุมภายในของคุณดีแค่ไหน แต่ห้ามใช้ไปเลย.
ระบบที่มีความเสี่ยงสูงจำเป็นต้องมีแฟ้มเอกสารการปฏิบัติตามกฎระเบียบ ไม่ใช่บันทึกนโยบาย
ระดับถัดไปคือ ปัญญาประดิษฐ์ที่มีความเสี่ยงสูง. ซึ่งรวมถึงระบบที่ฝังอยู่ในผลิตภัณฑ์ที่อยู่ภายใต้การกำกับดูแล เช่น เครื่องจักรหรืออุปกรณ์ทางการแพทย์ และระบบแบบแยกส่วนที่ใช้ในพื้นที่อ่อนไหว เช่น การจ้างงาน โครงสร้างพื้นฐานที่สำคัญ และการระบุตัวตนด้วยระบบไบโอเมตริกซ์ ภาระในส่วนนี้หนักกว่าที่ผู้ก่อตั้งนอกสหภาพยุโรปส่วนใหญ่คาดคิดไว้มาก เพราะกฎหมายฉบับนี้ถือว่าระบบเหล่านี้เป็นผลิตภัณฑ์ที่ตรวจสอบได้ ไม่ใช่แค่คุณสมบัติของซอฟต์แวร์เท่านั้น.
หัวใจสำคัญของการทดสอบไม่ได้อยู่ที่ว่าโมเดลของคุณน่าประทับใจหรือไม่ แต่ขึ้นอยู่กับว่ากรณีการใช้งานนั้นจัดอยู่ในประเภทที่มีความเสี่ยงสูงหรือไม่ และดังนั้นจึงจำเป็นต้องใช้เอกสารการปฏิบัติตามกฎระเบียบอย่างครบถ้วน หากเป็นเช่นนั้น ผู้ให้บริการจะต้องแบกรับภาระหน้าที่ที่หนักกว่า.
ความเสี่ยงจำกัดและความเสี่ยงน้อยไม่ได้หมายความว่าจะได้มาฟรีๆ
ด้านล่างนั้นคือชั้นความโปร่งใสเริ่มต้น ซึ่งมักถูกอธิบายว่ามีความเสี่ยงจำกัด ระบบเหล่านี้ไม่ต้องเผชิญกับกลไกการตรวจสอบก่อนวางจำหน่ายแบบเดียวกัน แต่ก็ยังก่อให้เกิดภาระผูกพันต่อผู้ใช้ ในระดับพื้นฐานที่สุดคือความเสี่ยงน้อยที่สุด ซึ่งกฎหมายมีความเข้มงวดน้อยที่สุด นั่นไม่ได้หมายความว่า “เพิกเฉย” แต่หมายความว่าผลิตภัณฑ์ของคุณอาจหลีกเลี่ยงข้อกำหนดที่เข้มงวดที่สุดได้ แต่คุณยังคงต้องตรวจสอบว่ากรณีการใช้งานนั้นเหมาะสมกับข้อกำหนดเหล่านั้นจริง ๆ.
การทดสอบการจำแนกประเภท: ถามตัวเองสามคำถาม คือ ระบบนี้ถูกห้ามหรือไม่ มีความเสี่ยงสูงหรือไม่ หรืออยู่ในระดับความโปร่งใสที่เบาบางกว่า หากคุณไม่สามารถตอบได้อย่างชัดเจน แสดงว่าระบบการกำกับดูแลของคุณยังไม่พร้อม.
AI อเนกประสงค์เพิ่มเลเยอร์แนวนอน
นอกจากนี้ พระราชบัญญัติดังกล่าวยังเพิ่มชั้นแยกต่างหากสำหรับ โมเดล AI อเนกประสงค์. เรื่องนี้สำคัญเพราะการกำกับดูแลแบบจำลองพื้นฐานไม่เหมือนกับการปฏิบัติตามข้อกำหนดเฉพาะผลิตภัณฑ์ ผู้จัดจำหน่ายแบบจำลองอาจต้องเผชิญกับภาระผูกพันด้านการทดสอบทางเทคนิค การจัดทำเอกสาร และการรายงานเหตุการณ์ แม้กระทั่งก่อนที่ทีมผลิตภัณฑ์ปลายทางจะทำการประเมินการใช้งานของตนเองเสร็จสิ้น การกำกับดูแลแบบจำลองตามกฎหมาย AI ของสหภาพยุโรป.
วิธีจัดหมวดหมู่พอร์ตโฟลิโอของคุณอย่างเป็นระเบียบคือ การกำหนดผลิตภัณฑ์แต่ละชิ้นให้อยู่ในระดับใดระดับหนึ่ง จากนั้นตรวจสอบว่ามีคุณสมบัติใดที่ทำให้ผลิตภัณฑ์นั้นสูงขึ้นหรือไม่ อย่าจัดหมวดหมู่ตามภาษาทางการตลาด แต่ให้จัดหมวดหมู่ตามฟังก์ชันการใช้งานจริง วัตถุประสงค์ที่ตั้งใจไว้ และการใช้งานที่คาดการณ์ได้.
การเลือกเส้นทางการประเมินความสอดคล้องของคุณ
หากระบบของคุณมีความเสี่ยงสูง คำถามก็จะเปลี่ยนไปเป็นเรื่องขั้นตอนอย่างรวดเร็ว คุณจำเป็นต้องรู้ว่าคุณสามารถดำเนินการประเมินความสอดคล้องภายในองค์กรได้หรือไม่ หรือจำเป็นต้องจ้างหน่วยงานภายนอก หน่วยงานที่ได้รับแจ้ง ต้องมีส่วนร่วมก่อนการเข้าสู่ตลาด การตัดสินใจนั้นขึ้นอยู่กับประเภทของระบบที่มีความเสี่ยงสูงที่คุณกำลังจะจัดส่ง และจะเปลี่ยนแปลงตารางการเปิดตัว.
ระบบที่มีความเสี่ยงสูงแบบแยกส่วนส่วนใหญ่ใช้การควบคุมภายใน
สำหรับระบบ AI ที่มีความเสี่ยงสูงแบบแยกเดี่ยวจำนวนมาก เส้นทางคือ การประเมินตนเอง. นั่นไม่ได้หมายความว่าเป็นการปฏิบัติตามกฎระเบียบแบบขอไปที แต่หมายความว่าผู้ให้บริการต้องสร้างชุดหลักฐานด้วยตนเอง ดำเนินการตรวจสอบที่จำเป็น และจัดทำเอกสารรับรองความสอดคล้อง งานยังคงจริงจังอยู่ เพราะผู้ให้บริการต้องพิสูจน์ให้ได้ว่าระบบนั้นเป็นไปตามกฎระเบียบก่อนที่จะนำออกสู่ตลาด.
ลำดับขั้นตอนการประเมินควรเป็นไปอย่างเป็นระบบ เริ่มต้นด้วยกระบวนการบริหารความเสี่ยง จากนั้นตรวจสอบความถูกต้องของข้อมูลและการกำกับดูแลการฝึกอบรม ต่อมารวบรวมเอกสารทางเทคนิค และสุดท้ายตรวจสอบการบันทึกและการควบคุมการกำกับดูแลโดยมนุษย์ หลังจากนั้น ผลิตภัณฑ์สามารถดำเนินการต่อไปยังฐานข้อมูลของสหภาพยุโรปได้หากจำเป็น.
ระบบ AI ด้านความปลอดภัยของผลิตภัณฑ์จำเป็นต้องได้รับการตรวจสอบจากบุคคลที่สาม
เส้นทางจะเปลี่ยนไปเมื่อระบบ AI เป็นส่วนประกอบด้านความปลอดภัยของผลิตภัณฑ์ที่อยู่ภายใต้การกำกับดูแล เช่น เครื่องจักรหรืออุปกรณ์ทางการแพทย์ ในกรณีเหล่านั้น การมีส่วนร่วมของบุคคลที่สามอาจเป็นสิ่งจำเป็น นั่นหมายความว่ากรอบเวลาของคุณจะไม่ถูกควบคุมโดยวงจรการตรวจสอบภายในของคุณเองอีกต่อไป แต่ยังขึ้นอยู่กับความเร็วของกระบวนการตรวจสอบความสอดคล้องภายนอกด้วย.
นี่คือจุดที่ทีมงานนอกสหภาพยุโรปหลายทีมเสียเวลา พวกเขาคิดว่าสามารถดำเนินการด้านการปฏิบัติตามข้อกำหนด AI ให้เสร็จสิ้นไปพร้อมกับการรับรองผลิตภัณฑ์ได้ แต่แล้วก็พบว่ากระบวนการทั้งสองเชื่อมโยงกัน และเอกสารต้องตรงกันอย่างแม่นยำ.
| ประเภทผู้ให้บริการ | ระบบหรือโมเดล AI | ต้องมีผู้แทนที่ได้รับอนุญาต | แหล่งที่มา |
|---|---|---|---|
| ผู้ให้บริการนอกสหภาพยุโรป | ระบบ AI ที่มีความเสี่ยงสูงบางระบบ | ใช่ มาตรา 22 | ข้อความอย่างเป็นทางการของระเบียบ (EU) 2024/1689 จาก EUR-Lex |
| ผู้ให้บริการนอกสหภาพยุโรป | โมเดล AI เอนกประสงค์ (GPAI) | โดยทั่วไปใช่ ตามมาตรา 54 | ข้อความอย่างเป็นทางการของระเบียบ (EU) 2024/1689 จาก EUR-Lex |
| ผู้ให้บริการนอกสหภาพยุโรป | โมเดล GPAI ที่มีคุณสมบัติเหมาะสมและโอเพนซอร์สฟรี | การยกเว้นตามมาตรา 54(6) ที่เป็นไปได้ | ข้อความอย่างเป็นทางการของระเบียบ (EU) 2024/1689 จาก EUR-Lex |
| ผู้ให้บริการนอกสหภาพยุโรป | ระบบ AI อื่นๆ ที่ไม่มีความเสี่ยงสูง | ไม่ใช่เพียงแค่บนพื้นฐานนั้นเท่านั้น | ข้อความอย่างเป็นทางการของระเบียบ (EU) 2024/1689 จาก EUR-Lex |
เส้นทางการตรวจสอบความสอดคล้องเป็นเรื่องของการตัดสินใจเกี่ยวกับผลิตภัณฑ์ หากคุณเลือกหมวดหมู่ผิด ส่วนที่เหลือของไฟล์ก็จะกลายเป็นข้อมูลที่ไม่จำเป็นและสิ้นเปลือง.
ตัดสินใจตั้งแต่เนิ่นๆ
ทีมงานภายในของคุณควรตัดสินใจว่าผลิตภัณฑ์นั้นมีความเสี่ยงสูงแบบเดี่ยวๆ หรือมีความเสี่ยงสูงในฐานะผลิตภัณฑ์ที่อยู่ภายใต้การกำกับดูแล ก่อนที่จะกำหนดโครงสร้างสถาปัตยกรรมขั้นสุดท้าย การรอจนถึงช่วงเตรียมการเปิดตัวนั้นสายเกินไปแล้ว เพราะถึงตอนนั้น งานด้านกฎหมายจะถูกจำกัดด้วยความเป็นจริงทางวิศวกรรม และเส้นทางการปฏิบัติตามข้อกำหนดก็จะแก้ไขได้ยากขึ้น.
สำหรับบริษัทนอกสหภาพยุโรป การมีผู้นำด้านการปฏิบัติตามกฎระเบียบที่แข็งแกร่งซึ่งมีความเชี่ยวชาญในสหภาพยุโรปเป็นสิ่งสำคัญ หากการประเมินของคุณระบุว่าผลิตภัณฑ์มีความเสี่ยงสูง อย่ามองขั้นตอนการตรวจสอบความสอดคล้องเป็นเพียงงานเอกสารที่น่าเบื่อ เพราะนี่คือด่านสำคัญที่จะตัดสินว่าผลิตภัณฑ์ของคุณสามารถเข้าสู่ตลาดได้อย่างถูกกฎหมายหรือไม่.
การสร้างระบบเอกสารและการควบคุมคุณภาพ
ภาระด้านเอกสารตามกฎหมายฉบับนี้ไม่ใช่เรื่องนามธรรม มันเป็นบันทึกทางวิศวกรรมที่มีชีวิตชีวาซึ่งหน่วยงานกำกับดูแลสามารถตรวจสอบได้ หากไฟล์ของคุณไม่ครบถ้วน ไม่สอดคล้องกัน หรือล้าสมัย คุณก็ไม่มีระบบการปฏิบัติตามกฎหมาย คุณมีแต่ภาระความรับผิดชอบ.
ปฏิบัติต่อเอกสารทางเทคนิคเหมือนกับเอกสารลับที่มีการควบคุม
เอกสารทางเทคนิคต้องมีอยู่ก่อนที่ระบบจะถูกนำออกสู่ตลาด และต้องมีการปรับปรุงให้ทันสมัยอยู่เสมอ เอกสารนั้นควรอธิบายถึงระบบ การออกแบบ วัตถุประสงค์ที่ตั้งไว้ และการควบคุมที่ใช้เพื่อให้ระบบเป็นไปตามข้อกำหนด นอกจากนี้ยังควรมีหลักฐานเกี่ยวกับการฝึกอบรม การตรวจสอบความถูกต้อง และการทดสอบ รวมถึงมาตรการรักษาความปลอดภัยทางไซเบอร์ที่ปกป้องแบบจำลองและโครงสร้างพื้นฐานของระบบด้วย เอกสารทางเทคนิคที่มีความเสี่ยงสูง มาตรา 11 และภาคผนวก IV.
หากทีมของคุณไม่สามารถจัดทำเอกสารนั้นได้อย่างรวดเร็ว แสดงว่าคุณยังไม่พร้อม หน่วยงานกำกับดูแลไม่ได้ต้องการแค่สไลด์นำเสนอ พวกเขาต้องการหลักฐานที่เชื่อมโยงกับระบบเวอร์ชันจริงที่กำลังวางขาย.
การจัดการคุณภาพคือวงจรควบคุม ไม่ใช่แค่คำขวัญ
ระบบการจัดการคุณภาพควรมีลักษณะเป็นกระบวนการปฏิบัติงาน ไม่ใช่เพียงแค่คำแถลงนโยบาย จำเป็นต้องมีการควบคุมเวอร์ชัน การจัดการการเปลี่ยนแปลง การจัดการเหตุการณ์ การตรวจสอบหลังการขาย และเส้นทางจากข้อมูลภาคสนามกลับไปสู่การตัดสินใจทางวิศวกรรม นี่คือวิธีที่จะแสดงให้เห็นว่าระบบยังคงเป็นไปตามข้อกำหนดหลังจากการวางจำหน่าย แทนที่จะเบี่ยงเบนไปจากโครงสร้างที่ได้รับการอนุมัติ.
กฎภายในที่มีประโยชน์นั้นเรียบง่าย.
หากการอัปเดตเวอร์ชันใหม่เปลี่ยนแปลงพฤติกรรม ข้อมูลการฝึกอบรม ผลลัพธ์ หรือการบันทึกข้อมูล ควรมีการตรวจสอบและจัดทำเอกสารก่อนนำไปใช้งานจริง.
กฎดังกล่าวช่วยให้ทีมพัฒนาผลิตภัณฑ์และทีมปฏิบัติตามกฎระเบียบทำงานสอดคล้องกัน นอกจากนี้ยังช่วยป้องกันความผิดพลาดแบบคลาสสิกที่ฝ่ายวิศวกรรมส่งการอัปเดตโมเดลออกไป แต่ฝ่ายกฎหมายไม่เคยเห็นการเปลี่ยนแปลงนั้นเลย.
หลักฐานต้องมีวันที่ระบุไว้และสามารถตรวจสอบย้อนกลับได้
หลักฐานที่มีการกำหนดเวอร์ชันและประทับเวลาจะช่วยปกป้องคุณเมื่อหน่วยงานที่เกี่ยวข้องสอบถามเกี่ยวกับวิธีการออกแบบและควบคุมระบบ หากบันทึกของคุณกระจัดกระจายอยู่ในกล่องจดหมาย ไดรฟ์ที่ใช้ร่วมกัน และการอนุมัติแบบครั้งเดียว คุณจะประสบปัญหาในการแสดงเรื่องราวการปฏิบัติตามกฎระเบียบที่สอดคล้องกัน กฎหมายนี้ให้รางวัลแก่การตรวจสอบย้อนกลับได้ เพราะทำให้การบังคับใช้กฎหมายเป็นไปได้.
จัดเก็บเอกสารให้เป็นระเบียบเรียบร้อย บันทึกประวัติความเป็นมาของแบบจำลอง เก็บบันทึกการทดสอบ และตรวจสอบให้แน่ใจว่าการอัปเดตวัสดุทุกครั้งมีผู้รับผิดชอบและมีขั้นตอนการอนุมัติ นั่นคือความแตกต่างระหว่างเอกสารที่น่าเชื่อถือกับสถานการณ์ที่ต้องเผชิญกับความตื่นตระหนกเมื่อหน่วยงานกำกับดูแลขอหลักฐาน.
ความโปร่งใส ข้อมูลผู้ใช้ และการกำกับดูแลข้อมูล
ความโปร่งใสและการกำกับดูแลข้อมูลควรอยู่ในระดับการทำงานเดียวกัน หากผู้ใช้ของคุณไม่สามารถบอกได้ว่าพวกเขากำลังโต้ตอบกับ AI หรือชุดข้อมูลของคุณได้รับการควบคุมอย่างไม่ดี ระบบอาจไม่ผ่านเกณฑ์ตามกฎหมาย แม้ว่าตัวแบบเองจะมีความแข็งแกร่งทางเทคนิคก็ตาม นั่นเป็นปัญหาของผลิตภัณฑ์ ไม่ใช่แค่ปัญหาทางกฎหมาย.
การเปิดเผยข้อมูลให้ผู้ใช้ต้องมองเห็นได้ชัดเจนและทันที
อย่างน้อยที่สุด ผู้ใช้จำเป็นต้องรู้ว่าพวกเขากำลังโต้ตอบกับระบบ AI นั่นหมายความว่าการออกแบบผลิตภัณฑ์ ขั้นตอนการเริ่มต้นใช้งาน และภาษาที่ลูกค้าใช้สื่อสารต้องระบุอย่างชัดเจน หลักการเดียวกันนี้ใช้ได้กับ... ดีพเฟค และเนื้อหาที่สร้างโดย AI ซึ่งจำเป็นต้องมีการระบุอย่างชัดเจน เพื่อไม่ให้ผู้ใช้เข้าใจผิดเกี่ยวกับสิ่งที่พวกเขากำลังดูอยู่.
สำหรับโมเดลใช้งานทั่วไป เรื่องความโปร่งใสยังครอบคลุมไปถึงด้านการฝึกอบรมด้วย ผู้ให้บริการจำเป็นต้องสรุปข้อมูลการฝึกอบรมในลักษณะที่ช่วยให้ผู้ใช้เข้าใจได้ และต้องเคารพสิทธิ์ลิขสิทธิ์ของสหภาพยุโรปในชุดข้อมูลที่ใช้ หากทีมงานด้านเนื้อหาและข้อมูลของคุณไม่ประสานงานกัน คุณอาจพบว่าการเปิดเผยข้อมูลไม่ตรงกัน ซึ่งอาจบั่นทอนความสำเร็จของการเปิดตัวทั้งหมดได้.
การกำกับดูแลข้อมูลคือด้านเทคนิคของความโปร่งใส
การเปิดเผยข้อมูลที่ดีนั้นเป็นไปไม่ได้หากปราศจากการกำกับดูแลข้อมูล หากชุดข้อมูลไม่เป็นระเบียบ มีอคติ หรือจัดทำเอกสารไม่ดี คำแถลงเรื่องความโปร่งใสก็จะกลายเป็นเรื่องโกหกแทนที่จะเป็นการรับประกัน นั่นคือเหตุผลที่กฎหมายฉบับนี้เชื่อมโยงคุณภาพข้อมูล การเก็บรักษาบันทึก และการกำกับดูแลโดยมนุษย์เข้าด้วยกัน.
วิธีที่ง่ายที่สุดในการจัดการเรื่องนี้คือการให้ทีมผลิตภัณฑ์เป็นเจ้าของเลเยอร์หลักฐานร่วมกัน.
- แจ้งข้อมูลให้ผู้ใช้ทราบอย่างชัดเจน: ระบุว่าระบบใช้ AI เมื่อใด และส่วนใดของกระบวนการทำงานที่มีความสำคัญ.
- ควบคุมคุณภาพของชุดข้อมูล: ลำดับการสืบเอกสาร การกรองข้อมูล และข้อจำกัดที่ทราบ.
- เก็บหลักฐาน: เก็บรักษาหลักฐานทางเทคนิคที่สนับสนุนข้อกล่าวอ้างของคุณต่อผู้ใช้และหน่วยงานกำกับดูแล.
- เปิดใช้งานการแทรกแซงของมนุษย์: ตรวจสอบให้แน่ใจว่ามีผู้สามารถเข้าแทรกแซงได้เมื่อผลลัพธ์ไม่ปลอดภัยหรือผิดพลาด.
หากคำอธิบายที่ผู้ใช้เข้าใจและบันทึกทางวิศวกรรมไม่ตรงกัน ให้สันนิษฐานไว้ก่อนว่าการตรวจสอบจะเปิดเผยความผิดพลาดนั้น.
สำหรับบริษัทต่างๆ ที่มีภาระผูกพันในการเข้าถึงและแบ่งปันข้อมูลของสหภาพยุโรปด้วยเช่นกัน ตัวแทนจากกฎหมายข้อมูลของสหภาพยุโรป สามารถดำเนินการควบคู่ไปกับงานด้านการปฏิบัติตามกฎหมาย AI ในส่วนที่หน้าที่เหล่านั้นทับซ้อนกันได้ นี่ไม่ได้หมายความว่าจะมาแทนที่การควบคุมตามกฎหมาย AI Act แต่สามารถลดความซ้ำซ้อนเมื่อทีมปฏิบัติงานเดียวกันต้องปฏิบัติตามข้อผูกพันหลายประการของสหภาพยุโรป.
การเลือกใช้การออกแบบควรทำให้การปฏิบัติตามข้อกำหนดนั้นมองเห็นได้ชัดเจน
ทีมที่ดีที่สุดจะไม่ซ่อนข้อกำหนดด้านการปฏิบัติตามกฎหมายไว้ในส่วนท้ายเอกสารทางกฎหมาย แต่พวกเขาจะสร้างมันขึ้นมาเป็นส่วนหนึ่งของผลิตภัณฑ์ ป้ายกำกับ บัตรข้อมูลรุ่น ข้อความแจ้งเตือนบนอินเทอร์เฟซ และเกณฑ์การตรวจสอบภายใน ล้วนช่วยพิสูจน์ว่าความโปร่งใสเป็นส่วนหนึ่งของระบบ ไม่ใช่สิ่งที่คิดขึ้นมาทีหลัง.
แม้แต่โมเดลที่ดูดีในเชิงเทคนิคก็อาจไม่ผ่านเกณฑ์ตามกฎหมาย หากผู้ใช้ปลายทางต้องเดาเอาเอง นั่นคือมาตรฐานที่ผลิตภัณฑ์ของคุณต้องผ่านให้ได้.
เมื่อจำเป็นต้องมีตัวแทนที่ได้รับอนุญาต
ผู้ให้บริการนอกสหภาพยุโรปอาจต้องมีตัวแทนที่ได้รับอนุญาตตามกฎหมาย AI ของสหภาพยุโรปผ่านสองช่องทางที่แตกต่างกัน ได้แก่ มาตรา 22 สำหรับระบบ AI ที่มีความเสี่ยงสูงบางประเภท และมาตรา 54 สำหรับแบบจำลอง AI อเนกประสงค์ (GPAI).
ผู้ให้บริการนอกสหภาพยุโรปจะต้องจัดการเรื่องตัวแทนที่ได้รับอนุญาตให้เรียบร้อยตั้งแต่เนิ่นๆ หากคุณสั่งซื้อบางรายการ ระบบ AI ที่มีความเสี่ยงสูง หากคุณดำเนินธุรกิจในตลาดสหภาพยุโรปและไม่ได้จัดตั้งสำนักงานอยู่ในสหภาพยุโรป มาตรา 22 อาจกำหนดให้คุณต้องมีตัวแทนที่ได้รับอนุญาตซึ่งตั้งอยู่ในสหภาพยุโรป นอกจากนี้ หากคุณสั่งซื้อสินค้าหรือบริการจาก... โมเดล AI เอนกประสงค์ (GPAI) สำหรับการวางจำหน่ายผลิตภัณฑ์ในตลาดสหภาพยุโรปจากนอกสหภาพยุโรป โดยทั่วไปแล้ว มาตรา 54 กำหนดให้ต้องมีตัวแทนที่ได้รับอนุญาตซึ่งตั้งอยู่ในสหภาพยุโรป ทั้งนี้ขึ้นอยู่กับข้อยกเว้นสำหรับซอฟต์แวร์เสรีและโอเพนซอร์ส ข้อผูกพันนี้อยู่ในโครงสร้างการเข้าถึงตลาด ดังนั้นควรพิจารณาเป็นส่วนหนึ่งของการวางแผนการเปิดตัว ไม่ใช่การแก้ไขข้อกฎหมายในขั้นตอนสุดท้าย.
ขอบเขตอำนาจหน้าที่นั้นแคบและเป็นทางการ
ผู้แทนปฏิบัติหน้าที่ภายใต้หนังสือมอบอำนาจที่เป็นลายลักษณ์อักษร ต้องระบุผู้ให้บริการ กำหนดขอบเขตของระบบหรือแบบจำลอง AI ที่ครอบคลุม อัปเดตข้อมูลการติดต่อให้เป็นปัจจุบัน และต้องให้ความร่วมมือกับหน่วยงานผู้มีอำนาจระดับชาติและสำนักงาน AI ผู้แทนเป็นเพียงจุดติดต่อและผู้ถือเอกสาร ไม่ใช่หน่วยงานกำกับดูแลการปฏิบัติตามกฎระเบียบแต่อย่างใด.
การแบ่งความรับผิดชอบนี้มีความสำคัญ ผู้ให้บริการยังคงเป็นเจ้าของภาระผูกพันอยู่ ในขณะที่ตัวแทนทำหน้าที่ทำให้ภาระผูกพันเหล่านั้นเข้าถึงได้ ตรวจสอบได้ และบังคับใช้ได้ง่ายขึ้นภายในสหภาพยุโรป.
อย่าเข้าใจผิดคิดว่านี่คือที่ปรึกษา
ที่ปรึกษาด้านการปฏิบัติตามกฎระเบียบสามารถให้คำแนะนำแก่คุณได้ ตัวแทนที่ได้รับอนุญาตไม่สามารถได้รับการปฏิบัติเหมือนกับการว่าจ้างฝ่ายกฎหมายภายนอก บทบาทของตัวแทนนั้นแคบกว่า และตัวแทนอาจต้องเผชิญกับผลที่ตามมาจากการบังคับใช้กฎหมายที่ผูกติดกับอำนาจหน้าที่ หากอำนาจหน้าที่นั้นคลุมเครือ ล้าสมัย หรือควบคุมได้ไม่ดี คุณก็สร้างจุดอ่อนขึ้นมาอีกจุดหนึ่งแล้ว.
สำหรับบริษัทที่ไม่ได้อยู่ในสหภาพยุโรป หลักเกณฑ์ที่ชัดเจนนั้นง่ายมาก หากระบบมีความเสี่ยงสูง มาตรา 22 อาจมีผลบังคับใช้ หากระบบไม่มีความเสี่ยงสูง มาตรา 22 อาจไม่มีผลบังคับใช้ แต่ข้อกำหนดเกี่ยวกับตัวแทนที่ได้รับอนุญาตแยกต่างหากอาจเกิดขึ้นได้ภายใต้มาตรา 54 ในกรณีที่ผู้ให้บริการนำแบบจำลอง AI อเนกประสงค์ออกสู่ตลาดของสหภาพยุโรป.
| ประเภทผู้ให้บริการ | ระบบหรือโมเดล AI | ต้องมีผู้แทนที่ได้รับอนุญาต | แหล่งที่มา |
|---|---|---|---|
| ผู้ให้บริการนอกสหภาพยุโรป | ระบบ AI ที่มีความเสี่ยงสูงบางระบบ | ใช่ มาตรา 22 | ข้อความอย่างเป็นทางการของระเบียบ (EU) 2024/1689 จาก EUR-Lex |
| ผู้ให้บริการนอกสหภาพยุโรป | โมเดล AI เอนกประสงค์ (GPAI) | โดยทั่วไปใช่ ตามมาตรา 54 | ข้อความอย่างเป็นทางการของระเบียบ (EU) 2024/1689 จาก EUR-Lex |
| ผู้ให้บริการนอกสหภาพยุโรป | โมเดล GPAI ที่มีคุณสมบัติเหมาะสมและโอเพนซอร์สฟรี | การยกเว้นตามมาตรา 54(6) ที่เป็นไปได้ | ข้อความอย่างเป็นทางการของระเบียบ (EU) 2024/1689 จาก EUR-Lex |
| ผู้ให้บริการนอกสหภาพยุโรป | ระบบ AI อื่นๆ ที่ไม่มีความเสี่ยงสูง | ไม่ใช่เพียงแค่บนพื้นฐานนั้นเท่านั้น | ข้อความอย่างเป็นทางการของระเบียบ (EU) 2024/1689/oj/eng จาก EUR-Lex |
ข้อกำหนดควรเขียนขึ้นเพื่อให้ตรวจสอบได้ ไม่ใช่เพื่อความสะดวก หากไม่สามารถผ่านการตรวจสอบจากหน่วยงานกำกับดูแลได้ แสดงว่าข้อกำหนดนั้นไม่แข็งแกร่งเพียงพอ.
หากบริษัทของคุณใช้งานอยู่แล้ว ผู้แทนคุ้มครองข้อมูลของสหภาพยุโรป, แม้ว่าการแต่งตั้งภายใต้พระราชบัญญัติ AI อาจดูคุ้นเคย แต่บทบาททั้งสองนั้นไม่สามารถใช้แทนกันได้ เงื่อนไข ขอบเขต และภาระการพิสูจน์นั้นแตกต่างกัน ดังนั้นอำนาจหน้าที่ภายใต้พระราชบัญญัติ AI จึงต้องเป็นไปตามโครงสร้างของพระราชบัญญัติ AI ไม่ใช่แบบแผนของ GDPR.
บริษัทส่วนใหญ่ยังขาดการปฏิบัติตามกฎระเบียบในส่วนใดบ้าง
ช่องว่างที่ใหญ่ที่สุดคือการลงมือปฏิบัติ ผลสำรวจของ EY ในปี 2025 พบว่า 80% องค์กรต่างๆ รับทราบเรื่องนี้ กฎหมาย AI ของสหภาพยุโรป, แต่เพียงเท่านั้น 28% ปฏิบัติตามอย่างครบถ้วน แบบสำรวจ EY AI GRC ปี 2025. การรับรู้เรื่องนี้แพร่หลายแล้ว จุดอ่อนอยู่ที่การเปลี่ยนการรับรู้เหล่านั้นให้กลายเป็นกระบวนการปฏิบัติตามกฎระเบียบที่ใช้งานได้จริง.
เหตุใดช่องว่างดังกล่าวจึงมีความสำคัญมากกว่าสำหรับบริษัทนอกสหภาพยุโรป
บริษัทนอกสหภาพยุโรปมักมีแนวทางการดำเนินงานที่เฉพาะเจาะจงกับสหภาพยุโรปที่อ่อนแอ ทีมขายอาจตั้งเป้าหมายไปที่ยุโรป แต่ไม่มีใครมีเอกสารของสหภาพยุโรป ไม่มีไฟล์คำสั่งมอบอำนาจที่อัปเดตแล้ว และไม่มีจุดติดต่อเดียวสำหรับหน่วยงานราชการ นี่คือสถานการณ์ที่ก่อให้เกิดความยุ่งยากทันทีที่ได้รับคำขอ.
คณะกรรมาธิการได้ส่งสัญญาณถึงวิธีการทำงานแล้ว โดยจะเริ่มต้นด้วยการหารือเกี่ยวกับการปฏิบัติตามข้อกำหนดทางเทคนิค การเข้าถึงแบบจำลอง การขอข้อมูล และการเรียกร้องให้ลดความเสี่ยง ก่อนที่จะดำเนินการลงโทษ ความล้มเหลวในครั้งแรกมักเกิดจากความล่าช้า ความสับสน หรือการตอบสนองที่ผิดพลาด เนื่องจากไม่มีใครสามารถจัดหาหลักฐานที่ถูกต้องได้เร็วพอ อำนาจการบังคับใช้ของสำนักงาน AI.
สิ่งที่เจ้าหน้าที่จะสังเกตเห็นเป็นอย่างแรก
โดยปกติแล้ว หน่วยงานกำกับดูแลจะตรวจพบจุดอ่อนสามประการแรก บริษัทไม่มีเอกสารหลักฐานที่ชัดเจน จุดติดต่อในสหภาพยุโรปไม่ชัดเจน และข้อกำหนดภายในไม่สอดคล้องกับผลิตภัณฑ์ที่วางจำหน่ายในตลาด นี่ไม่ใช่ช่องโหว่เล็กน้อย แต่แสดงให้เห็นว่าองค์กรไม่ได้นำการปฏิบัติตามกฎระเบียบไปปฏิบัติใช้จริง.
ความคิดเห็นของฉัน: หากเอกสารของคุณยังไม่พร้อมสำหรับการตรวจสอบ คุณก็ยังไม่ปฏิบัติตามข้อกำหนด ไม่ว่านโยบายของคุณจะระบุไว้อย่างไรก็ตาม.
แก้ไขด้วยระเบียบวินัย มอบหมายผู้รับผิดชอบที่ดูแลเรื่องที่เกี่ยวข้องกับสหภาพยุโรป ล็อกการจัดประเภทผลิตภัณฑ์ อัปเดตหลักฐานให้เป็นปัจจุบัน หากบริษัทใช้อยู่แล้ว ผู้แทนคุ้มครองข้อมูลของสหภาพยุโรป, อย่านำเอกสารดังกล่าวมาใช้แทนเอกสารตามกฎหมาย AI Act เงื่อนไข ขอบเขต และภาระการพิสูจน์แตกต่างกัน และข้อกำหนดของกฎหมาย AI Act ต้องได้รับการพิจารณาแยกต่างหาก.
ผู้ให้บริการนอกสหภาพยุโรปควรทำอย่างไรในตอนนี้
เนื่องจากบทบัญญัติส่วนใหญ่ของกฎหมาย AI ของสหภาพยุโรปมีผลบังคับใช้แล้วตั้งแต่ 2 สิงหาคม 2569, ผู้ให้บริการนอกสหภาพยุโรปควรตรวจสอบการจำแนกประเภทผลิตภัณฑ์ เอกสารประกอบ เส้นทางการประเมินความสอดคล้อง และข้อกำหนดผู้แทนที่ได้รับอนุญาตในขณะนี้ พร้อมทั้งเตรียมพร้อมสำหรับข้อกำหนดที่จะมีผลบังคับใช้ในภายหลัง จำแนกผลิตภัณฑ์ที่จะส่งออกไปยังสหภาพยุโรปทุกรายการตามระดับความเสี่ยงทั้งสี่ระดับ ตรวจสอบเส้นทางการประเมินความสอดคล้อง และกำหนดขอบเขตของเอกสารทางเทคนิคในขณะนี้ ไม่ใช่หลังจากเปิดตัว หากเกี่ยวข้องกับระบบที่มีความเสี่ยงสูงหรือแบบจำลอง GPAI ใด ๆ ให้ประเมินว่าจำเป็นต้องมีผู้แทนที่ได้รับอนุญาตจากสหภาพยุโรปหรือไม่ และตรวจสอบให้แน่ใจว่าอำนาจหน้าที่นั้นเป็นปัจจุบันและมีความเฉพาะเจาะจง.
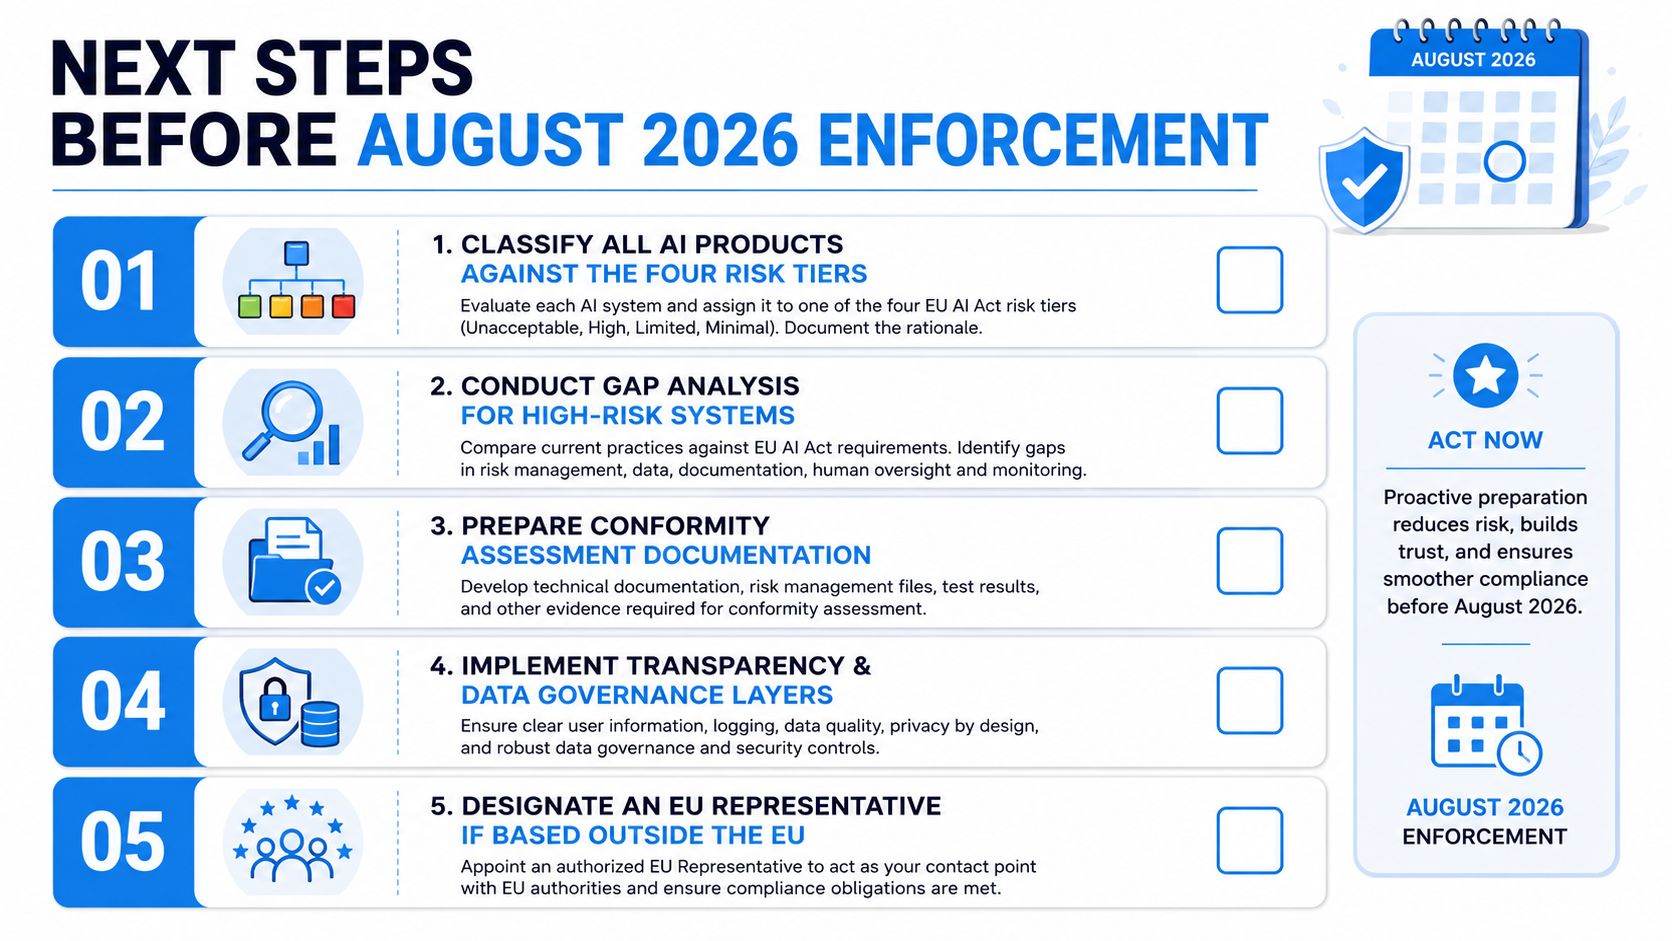
ผู้ให้บริการที่จะจัดการการบังคับใช้กฎหมายได้อย่างราบรื่น คือผู้ที่กำลังสร้างหลักฐานที่เป็นระบบ มีผู้ติดต่อที่เกี่ยวข้องกับสหภาพยุโรป และรายงานเชิงรุกในรูปแบบการดำเนินงานในปัจจุบัน ให้ถือว่าพระราชบัญญัติ AI เป็นระเบียบวินัยที่ต่อเนื่อง ไม่ใช่การปรับปรุงนโยบายใหม่ หากคุณต้องการวิธีการที่เป็นระบบในการจัดตั้งตัวแทนและรักษาความชัดเจนของห่วงโซ่การติดต่อตามข้อผูกพันของสหภาพยุโรป โปรดไปที่ [ลิงก์ไปยังรายละเอียดเพิ่มเติม] DilicheckRep และตรวจสอบว่ารูปแบบการกำหนดสถานะในตลาดนั้นสอดคล้องกับระบบการปฏิบัติตามกฎระเบียบที่ทีมของคุณกำลังสร้างอยู่หรือไม่.
คำถามที่พบบ่อย: การปฏิบัติตามกฎหมาย AI ของสหภาพยุโรปสำหรับผู้ให้บริการนอกสหภาพยุโรป
ถาม: กฎหมาย AI ของสหภาพยุโรปมีผลบังคับใช้กับบริษัทที่อยู่นอกสหภาพยุโรปหรือไม่?
เอ: ใช่แล้ว กฎหมาย AI ของสหภาพยุโรปสามารถใช้บังคับกับผู้ให้บริการนอกสหภาพยุโรปได้ หากพวกเขานำระบบ AI เข้าสู่ตลาดสหภาพยุโรป นำไปใช้งานในสหภาพยุโรป หรือหากระบบนั้นถูกใช้งานในสหภาพยุโรป บริษัทของคุณไม่จำเป็นต้องมีสำนักงานในยุโรปจึงจะอยู่ภายใต้ขอบเขตของกฎหมายนี้.
ถาม: ระบบ AI ที่มีความเสี่ยงสูงภายใต้กฎหมาย AI ของสหภาพยุโรปคืออะไร?
เอ: ระบบ AI ที่มีความเสี่ยงสูง คือระบบที่อยู่ในประเภทที่ระบุไว้ในพระราชบัญญัติ เช่น ระบบบางประเภทที่ใช้ในการจ้างงาน โครงสร้างพื้นฐานที่สำคัญ ระบบไบโอเมตริกส์ การศึกษา หรือเป็นส่วนประกอบด้านความปลอดภัยในผลิตภัณฑ์ที่อยู่ภายใต้การกำกับดูแล ระบบที่มีความเสี่ยงสูงต้องปฏิบัติตามข้อกำหนดที่เข้มงวดกว่า รวมถึงการจัดทำเอกสาร การจัดการความเสี่ยง การบันทึกข้อมูล การกำกับดูแลโดยมนุษย์ และการประเมินความสอดคล้อง.
ถาม: ผู้ให้บริการนอกสหภาพยุโรปจำเป็นต้องมีตัวแทนที่ได้รับอนุญาตภายใต้กฎหมาย AI ของสหภาพยุโรปหรือไม่?
เอ: ใช่แล้ว ผู้ให้บริการนอกสหภาพยุโรปอาจต้องแต่งตั้งตัวแทนที่ได้รับอนุญาตจากสหภาพยุโรปเมื่อนำระบบ AI ที่มีความเสี่ยงสูงบางระบบมาให้บริการในตลาดสหภาพยุโรปภายใต้มาตรา 22 หรือเมื่อนำโมเดล AI อเนกประสงค์ (GPAI) มาให้บริการในตลาดสหภาพยุโรปภายใต้มาตรา 54 อย่างไรก็ตาม โมเดล GPAI แบบโอเพนซอร์สและฟรีบางรุ่นที่มีคุณสมบัติตรงตามข้อกำหนดอาจได้รับการยกเว้น.
ถาม: กฎหมาย AI ของสหภาพยุโรปมีผลบังคับใช้เมื่อใด?
เอ: กฎหมาย AI ของสหภาพยุโรปมีผลบังคับใช้เป็นระยะ บางบทบัญญัติ รวมถึงกฎเกี่ยวกับการปฏิบัติที่ต้องห้าม เริ่มมีผลบังคับใช้ในปี 2025 วันที่บังคับใช้หลักสำหรับข้อผูกพันส่วนใหญ่คือวันที่ 2 สิงหาคม 2026 โดยกฎเกี่ยวกับผลิตภัณฑ์ที่มีความเสี่ยงสูงบางข้อจะมีผลบังคับใช้ในภายหลัง.
ถาม: ต้องใช้เอกสารอะไรบ้างเพื่อปฏิบัติตามกฎหมาย AI ของสหภาพยุโรป?
เอ: สำหรับระบบ AI ที่มีความเสี่ยงสูง ผู้ให้บริการมักต้องการเอกสารทางเทคนิค กระบวนการบริหารความเสี่ยง บันทึกการกำกับดูแลข้อมูล การควบคุมการบันทึกข้อมูล มาตรการกำกับดูแลโดยมนุษย์ กระบวนการตรวจสอบหลังการขาย และการประกาศความสอดคล้องตามที่กำหนด.
ถาม: การประเมินความสอดคล้องภายใต้กฎหมาย AI ของสหภาพยุโรปคืออะไร?
เอ: การประเมินความสอดคล้องเป็นกระบวนการที่ใช้เพื่อแสดงให้เห็นว่าระบบ AI ที่มีความเสี่ยงสูงนั้นตรงตามข้อกำหนดของกฎหมายก่อนที่จะวางจำหน่ายในตลาดสหภาพยุโรป ระบบที่มีความเสี่ยงสูงบางระบบที่ทำงานโดยลำพังอาจปฏิบัติตามกระบวนการควบคุมภายในได้ ในขณะที่ AI ที่เป็นส่วนหนึ่งของผลิตภัณฑ์ที่อยู่ภายใต้การกำกับดูแลอาจต้องได้รับการประเมินจากบุคคลที่สาม.
ถาม: โมเดล AI อเนกประสงค์สามารถก่อให้เกิดข้อผูกพันภายใต้กฎหมาย AI ของสหภาพยุโรปได้หรือไม่?
เอ: ใช่แล้ว โมเดล AI ทั่วไปสามารถก่อให้เกิดภาระผูกพันเพิ่มเติมภายใต้กฎหมายฉบับนี้ ซึ่งรวมถึงการจัดทำเอกสาร ความโปร่งใส และในบางกรณี หน้าที่เพิ่มเติมที่เชื่อมโยงกับความเสี่ยงเชิงระบบ.
ถาม: ขั้นตอนแรกในการปฏิบัติตามกฎหมาย AI ของสหภาพยุโรปคืออะไร?
เอ: ขั้นตอนแรกคือการจำแนกประเภท ผู้ให้บริการควรพิจารณาว่าระบบนั้นถูกห้าม มีความเสี่ยงสูง อยู่ภายใต้ข้อผูกพันด้านความโปร่งใส หรือมีความเสี่ยงต่ำ การจำแนกประเภทนั้นจะกำหนดเส้นทางการปฏิบัติตามกฎระเบียบ ภาระงานด้านเอกสาร และระยะเวลาในการเปิดใช้งาน.
DilicheckRep ให้บริการเป็นตัวแทนด้านกฎระเบียบอย่างเป็นทางการของสหภาพยุโรปและสหราชอาณาจักร รวมถึง GDPR มาตรา 27, กฎหมาย AI ของสหภาพยุโรป, กฎหมายบริการดิจิทัล, กฎหมายข้อมูล และบริการจุดติดต่อ NIS2 พร้อมเอกสารมอบอำนาจและการจัดการการสื่อสารกับหน่วยงานและเจ้าของข้อมูลอย่างเป็นระบบ ตรวจสอบขอบเขตการเป็นตัวแทนและรูปแบบการดำเนินงานของคุณกับ DilicheckRep ก่อนการเปิดตัวผลิตภัณฑ์ในตลาดสหภาพยุโรปครั้งต่อไปของคุณ.
ข้อสงวนสิทธิ์: คู่มือนี้จัดทำขึ้นเพื่อเป็นข้อมูลทั่วไปเท่านั้นและไม่ถือเป็นคำแนะนำทางกฎหมาย การบังคับใช้กฎหมายคุ้มครองข้อมูลของสหภาพยุโรปและข้อกำหนดทางกฎหมายอื่นๆ ขึ้นอยู่กับสถานการณ์เฉพาะของแต่ละองค์กร คุณควรขอคำแนะนำทางกฎหมายที่เหมาะสมหากจำเป็นก่อนที่จะนำข้อมูลนี้ไปใช้หรือตัดสินใจเกี่ยวกับการปฏิบัติตามกฎหมาย.
คำชี้แจง: บทความนี้จัดทำขึ้นโดยใช้ปัญญาประดิษฐ์ (AI) และตรวจสอบโดยมนุษย์.