
Vous êtes déjà confronté au plus difficile. L'entreprise vend ses produits dans l'UE, au Royaume-Uni, ou les deux ; le service juridique exige une réponse claire concernant l'article 27 ; le responsable de la protection des données souhaite un délégué à la protection des données compétent ; et le service des achats se retrouve face à des présentations de fournisseurs qui mélangent représentation, conseil, audit et logiciels en une vague “ solution RGPD ”. C'est là le piège. Les services de conformité au RGPD ne constituent pas une seule catégorie., et c’est en les achetant de cette façon que les équipes passent à côté de lacunes, surinvestissent dans l’outillage et se retrouvent avec une couverture qui paraît correcte dans une présentation PowerPoint mais qui échoue sous l’examen des organismes de réglementation.
Voici la bonne façon d'y réfléchir. Représentation crée le point de contact juridique sur le marché. Externalisation de la protection des données (DPO) vous offre un leadership indépendant en matière de protection de la vie privée. Audits Je vais vous dire ce qui est cassé. Plateformes SaaS Il faut éviter que le travail de routine ne s'effondre. La combinaison gagnante est généralement une composition de ces modèles, et non un choix entre eux.
| Archétype | Ce que cela fait réellement | Ce qu'il ne fait pas | Cas d'utilisation optimal |
|---|---|---|---|
| Représentation réglementaire | Crée un point de contact mandaté au sein de l'UE ou du Royaume-Uni pour les autorités et les personnes concernées. | Elle ne devient pas votre équipe de protection de la vie privée ni ne gère votre programme de remédiation. | Entreprises non membres de l'UE ou non britanniques qui ont besoin d'un représentant sur le marché local |
| DPO externalisé | Fournit des conseils indépendants, un suivi et une interface réglementaire | Il ne conserve pas automatiquement vos enregistrements et ne corrige pas les dérives de processus. Il ne gère pas automatiquement vos enregistrements ni ne corrige les dérives de processus. | Les entreprises qui ont besoin d'une couverture au titre des articles 37 à 39 sans embaucher en interne |
| Audit de conformité | État de préparation des tests, lacunes et qualité des preuves | Cela ne permet pas de maintenir le programme en vie après la remise du rapport. | Examen post-incident, assurance du conseil d'administration ou validation préalable par l'autorité de réglementation |
| plateforme de conformité SaaS | Automatise les flux de travail tels que le consentement, la loi ROPA, l'analyse d'impact relative à la protection des données (DPIA) et le suivi des fournisseurs | Cela ne remplace pas la responsabilité légale et ne constitue pas un représentant mandaté. | Des équipes suffisamment matures pour opérationnaliser la conformité à grande échelle. |
Si vous cherchez à choisir un fournisseur, ne vous demandez pas quel modèle est le “ meilleur ”. Demandez-vous plutôt quelles sont vos obligations actuelles, celles qui nécessitent l'intervention d'un juriste et celles qui requièrent un soutien opérationnel continu.
Pourquoi les acheteurs multinationaux ont besoin d'un cadre de conformité clair
Un acheteur multinational part rarement de zéro. Une équipe commerciale s'implante en France, en Allemagne et aux Pays-Bas, la filiale britannique soulève sans cesse des questions de confidentialité, et le marketing ajoute de nouveaux outils plus vite que le service juridique ne peut les examiner. Un membre du conseil d'administration demande alors pourquoi la loi européenne sur l'IA, la loi sur les services numériques, la loi européenne sur les données et la directive NIS2 sont intégrées aux discussions sur les marchés publics au même titre que le RGPD. La réponse est simple. Le champ des obligations s'élargit, mais les fournisseurs continuent de vendre des services de protection de la vie privée comme si un seul modèle pouvait convenir à tous les problèmes.
La première erreur consiste à considérer chaque service de protection des données comme un simple prestataire de services de conseil. Cette approche peut convenir pour une évaluation ponctuelle, mais elle s'avère insuffisante lorsque l'entreprise a besoin d'un interlocuteur désigné, d'un historique des traitements en temps réel et d'une procédure d'escalade pérenne, même en cas de départ d'un employé. La seconde erreur est de supposer qu'un logiciel peut assumer la responsabilité. Il peut organiser les preuves, mais il ne peut se substituer au représentant mandaté ou au délégué à la protection des données (DPO) indépendant lorsque la loi exige la présence d'un titulaire.
Le problème pratique de l'acheteur
Les entreprises internationales ne cherchent pas à acquérir une simple conformité au RGPD. Elles cherchent à mettre en place une infrastructure capable de gérer leurs opérations transfrontalières, leurs relations avec les autorités locales et les demandes régulières de justificatifs. La question est simple : quelle solution répond à quelle obligation, et quelle solution manque encore ?
Pour les entreprises non européennes, la représentation au titre de l'article 27 est souvent la première exigence structurelle à satisfaire. Le RGPD impose la désignation d'un représentant dans l'Union pour de nombreux responsables du traitement et sous-traitants étrangers. Ce représentant doit être joignable par les autorités de contrôle et les personnes concernées pour toute question relative au traitement des données, comme indiqué dans le règlement. Article 27 du RGPD. Il s'agit d'une obligation formelle, et non d'une boîte aux lettres de courtoisie.
Les grandes organisations ont besoin de davantage. La fonction de DPO garantit la gouvernance et l'indépendance. Les audits révèlent les failles. Les plateformes SaaS assurent la cohérence des dossiers, des demandes et des flux de travail. Utiliser une seule couche de protection au détriment des autres exposera les lacunes à un simple contrôle d'identité.
Une architecture de conformité clairement définie permet d'éviter cet échec. Elle distingue le rôle juridique, le rôle de conseil, le diagnostic et les outils opérationnels. Chacun de ces éléments répond à un besoin spécifique. Les acheteurs qui confondent ces éléments finissent par payer pour une promesse illusoire et restent soumis à des obligations non satisfaites.
Explication des quatre archétypes de service
On vend sans cesse aux acheteurs la “ conformité au RGPD ” comme s'il s'agissait d'un service unique. Or, ce n'est pas le cas. Le marché se divise en quatre modèles de services différents, chacun avec ses propres spécificités, son propre cadre contractuel et ses propres risques de défaillance. Si vous ne les distinguez pas, vous comparerez les mauvaises offres et passerez à côté d'une lacune dans votre stratégie de conformité.
La représentation réglementaire est un rôle de contact juridique
Représentation réglementaire Il existe un dispositif pour les organisations qui ont besoin d'une interface juridique formelle sur le marché européen ou britannique. Pour de nombreux responsables du traitement et sous-traitants non européens, l'article 27 exige la désignation d'un représentant dans l'Union, joignable par les autorités de contrôle et les personnes concernées pour toute question relative au traitement des données, comme prévu par la réglementation. Article 27. Il s'agit d'une nomination légale, avec un mandat défini et des antécédents clairs, et elle se situe bien au-delà du conseil ordinaire.
Ce service est également important pour les opérateurs internationaux soumis à des réglementations similaires en matière de protection des données, mais sa fonction principale reste inchangée. Un représentant reçoit les communications officielles, les achemine correctement et veille à ce que le mandat soit visible par l'autorité de régulation. Il s'agit d'un mandataire, et non d'un conseiller à la demande.
Le recours à un DPO externalisé est une forme de gouvernance en pratique.
Externalisation de la protection des données (DPO) Ce service couvre l'indépendance, le contrôle, le conseil et les relations avec les autorités de réglementation. Le DPO étant intégré à la structure de responsabilité de l'organisation, le prestataire externe doit garantir son indépendance et définir clairement ses missions. Un simple accompagnement en matière de protection de la vie privée ne suffit pas.
Les versions de piètre qualité sont faciles à repérer. Certains fournisseurs proposent un “ forfait DPO ” qui n'est en réalité qu'un service de conseil générique en matière de protection des données, assorti d'honoraires fixes. Si le contrat ne précise pas les limites de décision, les procédures d'escalade et les modalités de contact avec les autorités de réglementation, l'acheteur a acquis des conseils, et non une véritable fonction de DPO.
Les audits et les plateformes SaaS résolvent des problèmes différents
A audit de conformité Il s'agit d'un exercice de diagnostic. Il permet d'évaluer les données probantes, la maturité des processus et les lacunes, ce qui le rend utile lorsqu'une entreprise a besoin d'une validation indépendante ou d'une feuille de route pour la correction des problèmes. Il ne se substitue pas à la gestion quotidienne du programme.
A plateforme de conformité SaaS Il s'agit de la couche opérationnelle. Elle gère le consentement, les registres de traitement, les flux de travail d'analyse d'impact relative à la protection des données (AIPD), les risques liés aux fournisseurs et autres tâches récurrentes similaires. Une analyse comparative indépendante des outils RGPD met clairement en évidence cette distinction, car Cadre GDPRbench L'évaluation porte sur la conformité aux exigences du RGPD, le temps de réponse aux requêtes RGPD et la surcharge d'espace de stockage. C'est le critère le plus pertinent pour un logiciel. Il faut juger la plateforme sur sa capacité à exécuter la charge de travail correctement et efficacement, et non sur l'esthétique de son interface.
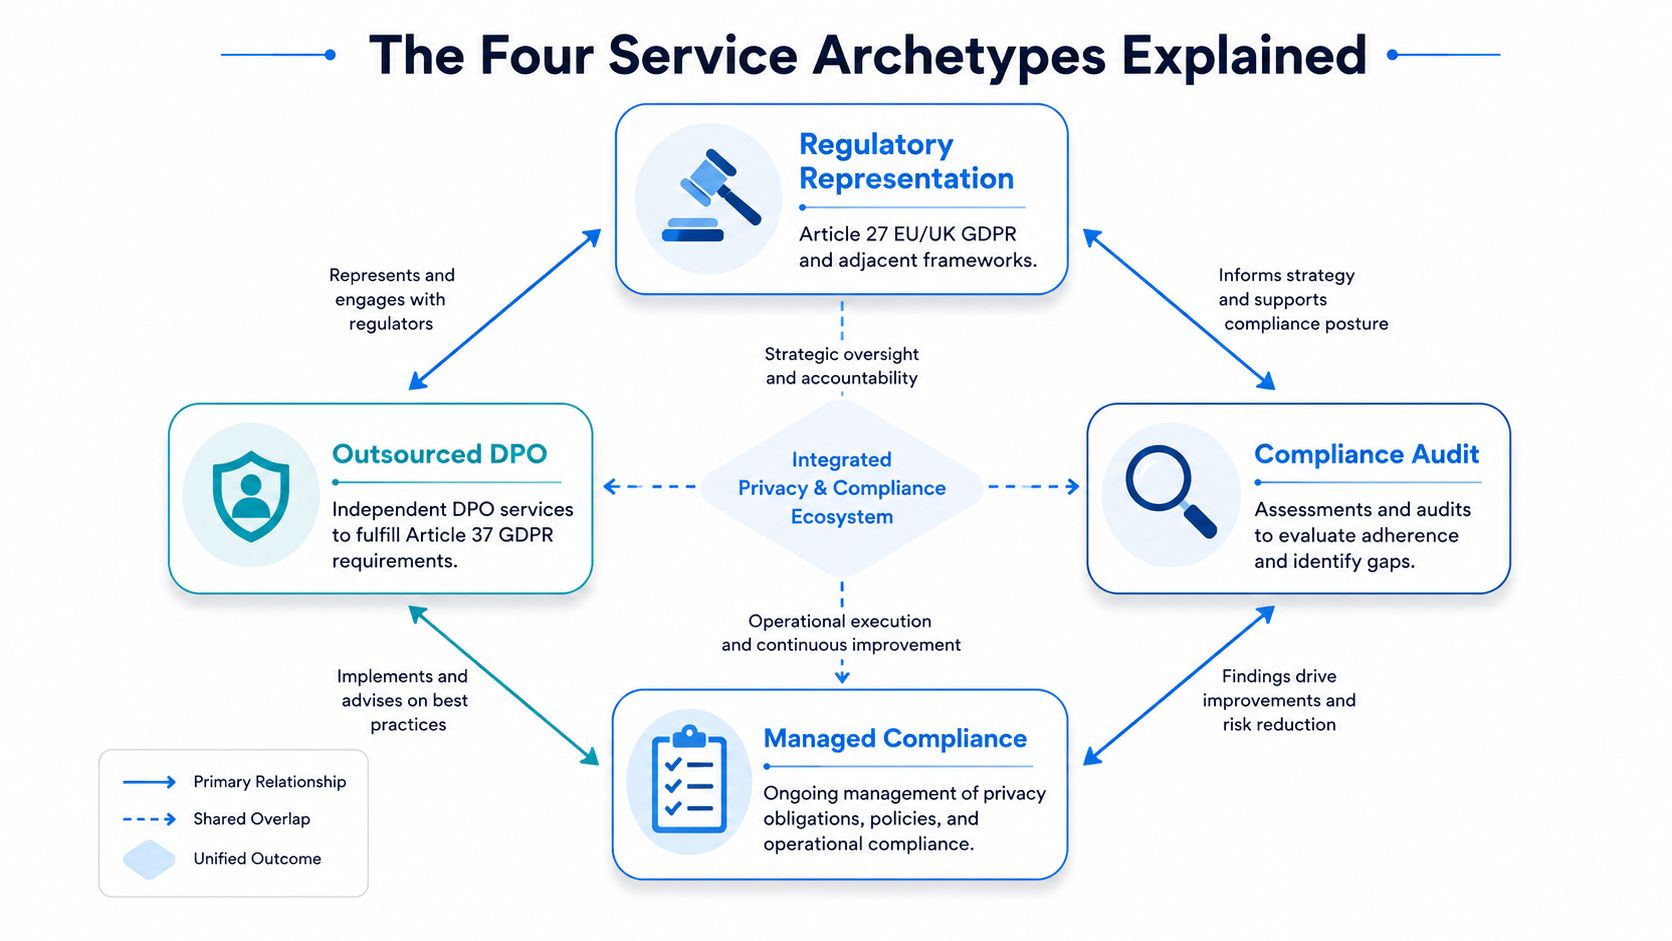
La conclusion pratique est simple. La représentation crée un acteur légal. L'externalisation de la DPO renforce la gouvernance. Les audits produisent des preuves. Le SaaS assure la continuité. La plupart des entreprises ont besoin d'au moins deux de ces éléments, et beaucoup ont besoin que les quatre fonctionnent ensemble.
La réalité de l'application de la loi qui motive la décision d'achat
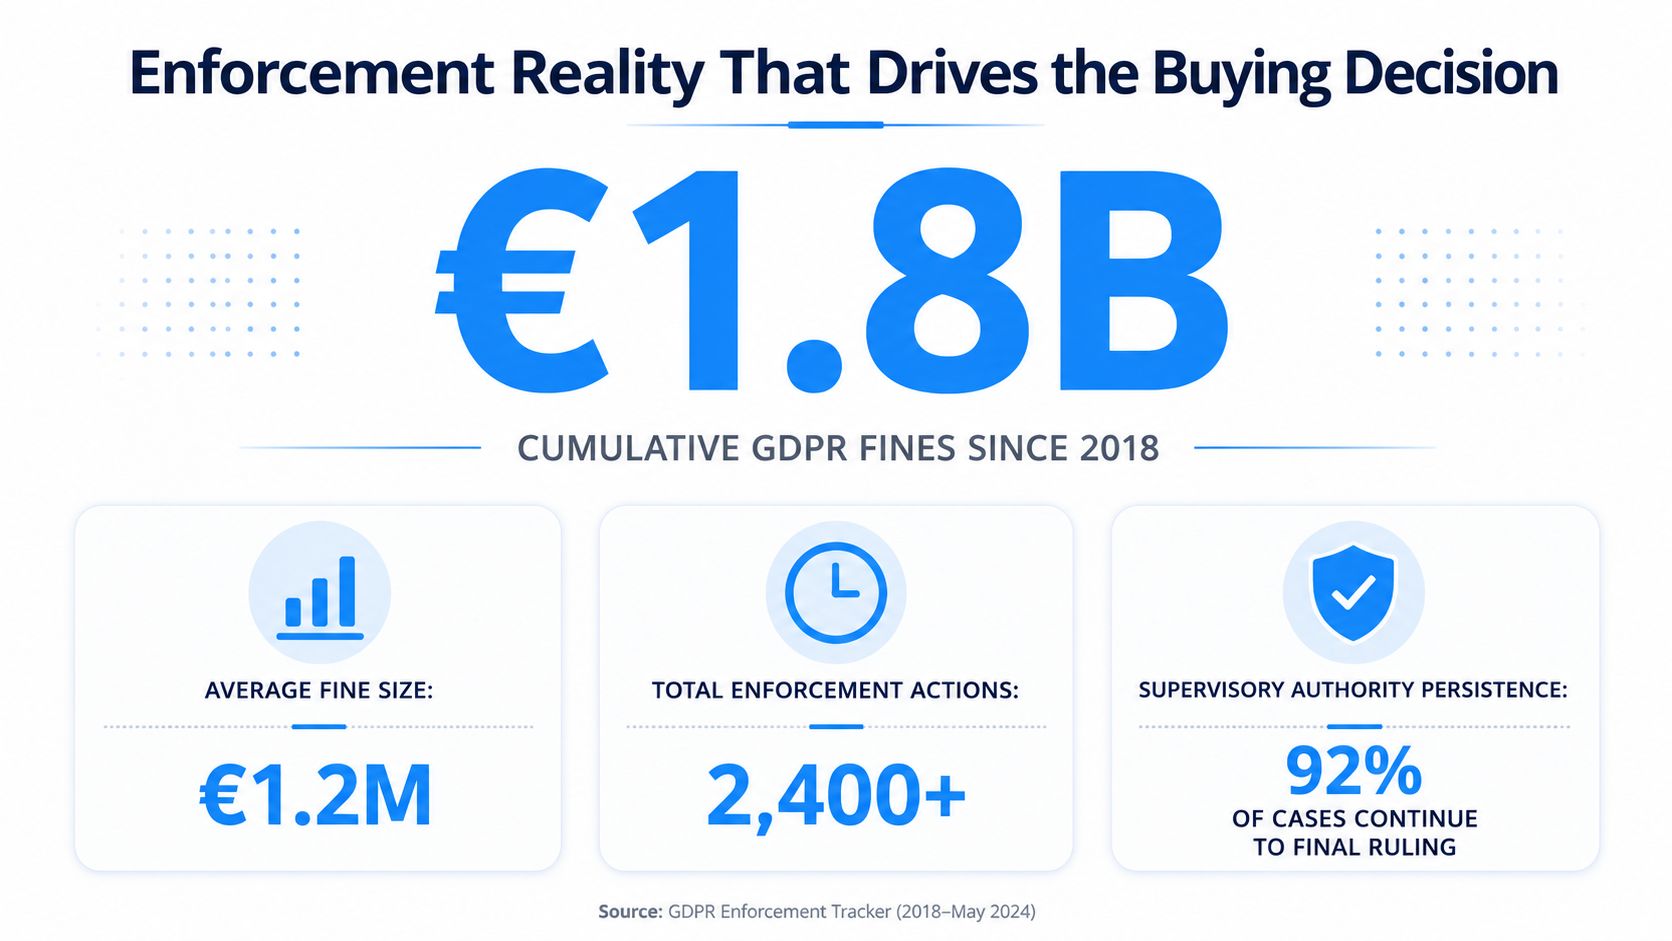
Une multinationale qui considère l'application du RGPD comme une simple formalité est déjà en retard. Les autorités de régulation ont clairement indiqué que les modèles opérationnels défaillants sont mis à l'épreuve. Le CMS GDPR Enforcement Tracker l'a constaté. 2 086 amendes d'ici le 1er mars 2024, jusqu'à par 510 de l'année précédente, ces amendes enregistrées totalisant environ 4,48 milliards d'euros. Par 1er mars 2026, le même traqueur avait grandi jusqu'à 2 685 amendes totalisant environ 6,11 milliards d'euros. L'amende moyenne dans l'ensemble de la période 2018 à 2024 c'était à peu près 2,14 millions d'euros. Voir le chiffres et statistiques du suivi de l'application des mesures CMS pour les rapports sous-jacents.
Pourquoi cela change-t-il les achats ?
Ces chiffres modifient considérablement les procédures d'approvisionnement. Un programme de conformité est un processus continu, et non une simple mise en conformité juridique ponctuelle. Il doit être viable dans toutes les juridictions, s'adapter aux échanges avec les autorités de réglementation et garantir une traçabilité irréprochable des preuves.
C’est pourquoi les responsables du traitement et les sous-traitants étrangers doivent cesser de considérer la représentation au titre de l’article 27 comme une simple formalité administrative. Le représentant est le point de contact officiel. Si ce point de contact n’existe pas avant même que des problèmes ne surgissent, l’entreprise est vulnérable dès le départ.
Le marché délaisse également le conseil annuel comme solution par défaut. Les clients recherchent désormais un service capable de traiter une demande, d'acheminer rapidement les communications et de garantir l'intégrité des dossiers, même sous pression. Si le prestataire n'est pas en mesure d'assurer ces services, la qualité des modèles de polices d'assurance importe peu.
L'outillage est évalué sur la base de ses performances opérationnelles.
La même pression s'exerce sur les logiciels. Les acheteurs ne se contentent plus de simples tableaux de fonctionnalités qui font bonne figure dans les présentations commerciales. Ils veulent la preuve que la plateforme gère correctement les charges de travail réelles liées au RGPD, qu'elle est suffisamment réactive et qu'elle n'entraîne pas de gaspillage d'espace de stockage ni de perturbation des systèmes de production.
C'est pourquoi le Cadre GDPRbench Cela compte. L'évaluation porte sur l'exactitude des données, le temps de réponse aux requêtes RGPD et l'espace de stockage nécessaire. C'est le critère approprié pour un logiciel. Jugez la plateforme sur sa capacité à exécuter la charge de travail de manière fluide et efficace.
Les mesures d'application sanctionnent désormais les défaillances opérationnelles, et non plus seulement les lacunes documentaires. Si votre représentant, votre DPO et votre plateforme ne parviennent pas à collaborer lors d'une demande d'une autorité de régulation, le programme est trop fragile.
L'implication est sans équivoque. Les services de conformité au RGPD font désormais partie intégrante de la planification de la continuité des activités. Rémunérez les fournisseurs qui vous permettent de rester joignable, auditable et réactif lorsque l'organisme de réglementation se présente.
Comparaison côte à côte des quatre archétypes
Le moyen le plus rapide d'éviter les erreurs d'approvisionnement est de comparer les quatre archétypes en fonction de leurs activités, des personnes habilitées et de leur positionnement. Cela paraît évident, mais la plupart des présentations des fournisseurs éludent ces questions car les réponses révèlent les limites du service proposé.
| Archétype | Livrable principal | Acteur légal | Profil d'entreprise idéal |
|---|---|---|---|
| Représentation réglementaire | Point de contact officiel pour l'UE ou le Royaume-Uni, communications acheminées, documents relatifs aux mandats | Le représentant agit au nom du client pour la fonction de contact désignée | Les entreprises non membres de l'UE ou non britanniques qui vendent des produits dans l'UE ou au Royaume-Uni et qui ont besoin d'une interface locale obligatoire |
| DPO externalisé | Supervision, conseils et surveillance de la protection de la vie privée, interface avec les autorités, contribution aux politiques | La fonction de DPO s'inscrit dans le cadre de la gouvernance, mais le client demeure responsable. | Équipes des moyennes et grandes entreprises qui ont besoin d'un leadership indépendant en matière de protection de la vie privée |
| Audit de conformité | Analyse des écarts, évaluation de l'état de préparation, conclusions des mesures correctives, examen des données probantes | L'auditeur agit en toute indépendance et rend compte au client. | Entreprises qui ont besoin d'une validation avant un examen du conseil d'administration, une fusion ou une interaction avec les autorités réglementaires |
| plateforme de conformité SaaS | Enregistrements automatisés, flux de travail et pistes de preuves | Le client agit via la plateforme, le fournisseur fournit l'outillage. | Des équipes dotées d'une responsabilité interne qui ont besoin d'évolutivité et de reproductibilité |
Représentation réglementaire Il s'agit du seul modèle qui crée un mandataire externe formel auprès du tribunal compétent pour le compte du client. C'est précisément ce que de nombreux prestataires tentent de dissimuler. Si un service prétend couvrir la “ représentation ”, mais que le contrat n'établit pas clairement de mandat, cela ne équivaut pas à une nomination au titre de l'article 27.
DPO externalisé est différent. Il peut s'avérer un excellent choix, mais il ne peut remplacer un représentant lorsqu'il est requis, ni se substituer à votre fonction d'audit. Sa force réside dans la gouvernance et l'indépendance, et non dans l'automatisation opérationnelle.
Audits Ces audits sont utiles lorsqu'on recherche la vérité, et non le confort. Leur faiblesse est évidente : une fois le rapport remis, rien ne bouge tant que personne n'est responsable des mesures correctives. C'est pourquoi les audits sont généralement complémentaires et non ponctuels.
Plateformes SaaS Ce sont des outils essentiels. Ils aident les équipes à tenir des registres et à exécuter des flux de travail, mais ils ne résolvent pas à eux seuls le problème de la responsabilité juridique. Une plateforme peut stocker les faits, mais elle ne peut pas se substituer à la loi.
Adaptation des types de services aux scénarios multinationaux
La combinaison optimale de ressources dépend du stade de développement de l'entreprise, et non de ses préférences en matière de consultants, de logiciels ou de contrats à forfait. Une startup SaaS hors UE, une multinationale en pleine croissance et une entreprise en phase de redressement n'ont pas besoin de la même combinaison. Elles ont besoin des mêmes quatre archétypes, dans des proportions différentes.
Une entreprise SaaS non européenne se lance dans l'UE et au Royaume-Uni
Pour un premier lancement, La représentation est obligatoire lorsque l'article 27 s'applique., car l'entreprise a besoin d'un point de contact officiel sur le marché. Externalisation de la protection des données (DPO) Cela peut s'avérer utile si l'entreprise ne dispose pas d'un responsable interne en matière de protection de la vie privée. Outils SaaS Cela devient important si le produit gère le consentement, les demandes d'accès aux données (DSAR), le suivi des fournisseurs ou les dossiers de traitement dès sa mise en service. Un audit complet est généralement facultatif, sauf si l'entreprise se prépare à conquérir un grand compte client ou à une entrée sur un marché très concurrentiel.
L'erreur ici est de vouloir “ attendre de voir ” concernant la représentation. Cela crée des frictions évitables avant même la première demande de données significative.
Une entreprise en pleine croissance vendant dans plusieurs États membres
Il s'agit du problème classique des entreprises de taille moyenne. Les ressources internes en matière de protection de la vie privée existent, mais elles sont limitées et ne disposent pas d'un point de contact local partout. Dans ce cas de figure, La représentation est l'exigence structurelle, DPO externalisé est souvent le meilleur moyen d'assurer la continuité, et outils de plateforme empêche la charge de travail récurrente d'accabler l'équipe.
Si l'entreprise doit également se conformer au RGPD et à d'autres réglementations, la consolidation est essentielle. Un canal unique pour les communications relatives au RGPD, à la loi sur l'IA, à la DSA, à la loi sur les données et à la NIS2 est plus facile à gérer que cinq interlocuteurs externes distincts. Si cela vous semble fastidieux, tant mieux. La simplicité est moins coûteuse qu'une gestion fragmentée des incidents.
Une organisation post-incident
Après une infraction ou une enquête des autorités, le premier besoin est un audit ou évaluation de préparation. Cela permet à la direction de disposer d'une base factuelle. Une représentation est nécessaire si l'organisation ne dispose pas de contact local dans le périmètre concerné, et un délégué à la protection des données (DPO) doit être mis en place pour coordonner la réponse. Les outils SaaS ne sont utiles que s'ils permettent de produire des preuves irréfutables et de préserver les journaux dont l'équipe d'intervention a besoin.
Pour les organisations qui se trouvent dans cette phase, la conformité n'est plus un simple exercice de politique. Elle implique la mise en œuvre de mesures correctives, la gestion des preuves et une communication rigoureuse.
Service de représentation conformément à l'article 27 du RGPD de l'UE
Si vous avez besoin d'un modèle de contact formel de l'UE qui centralise les communications des autorités de contrôle et des personnes concernées dans un canal structuré, consultez la section correspondante. DilicheckRep. Elle se situe dans la couche de représentation, et non dans la couche de conseil, ce qui explique précisément sa place dans cette partie de la pile.
Modèles de tarification et contenu de chaque tranche de prix
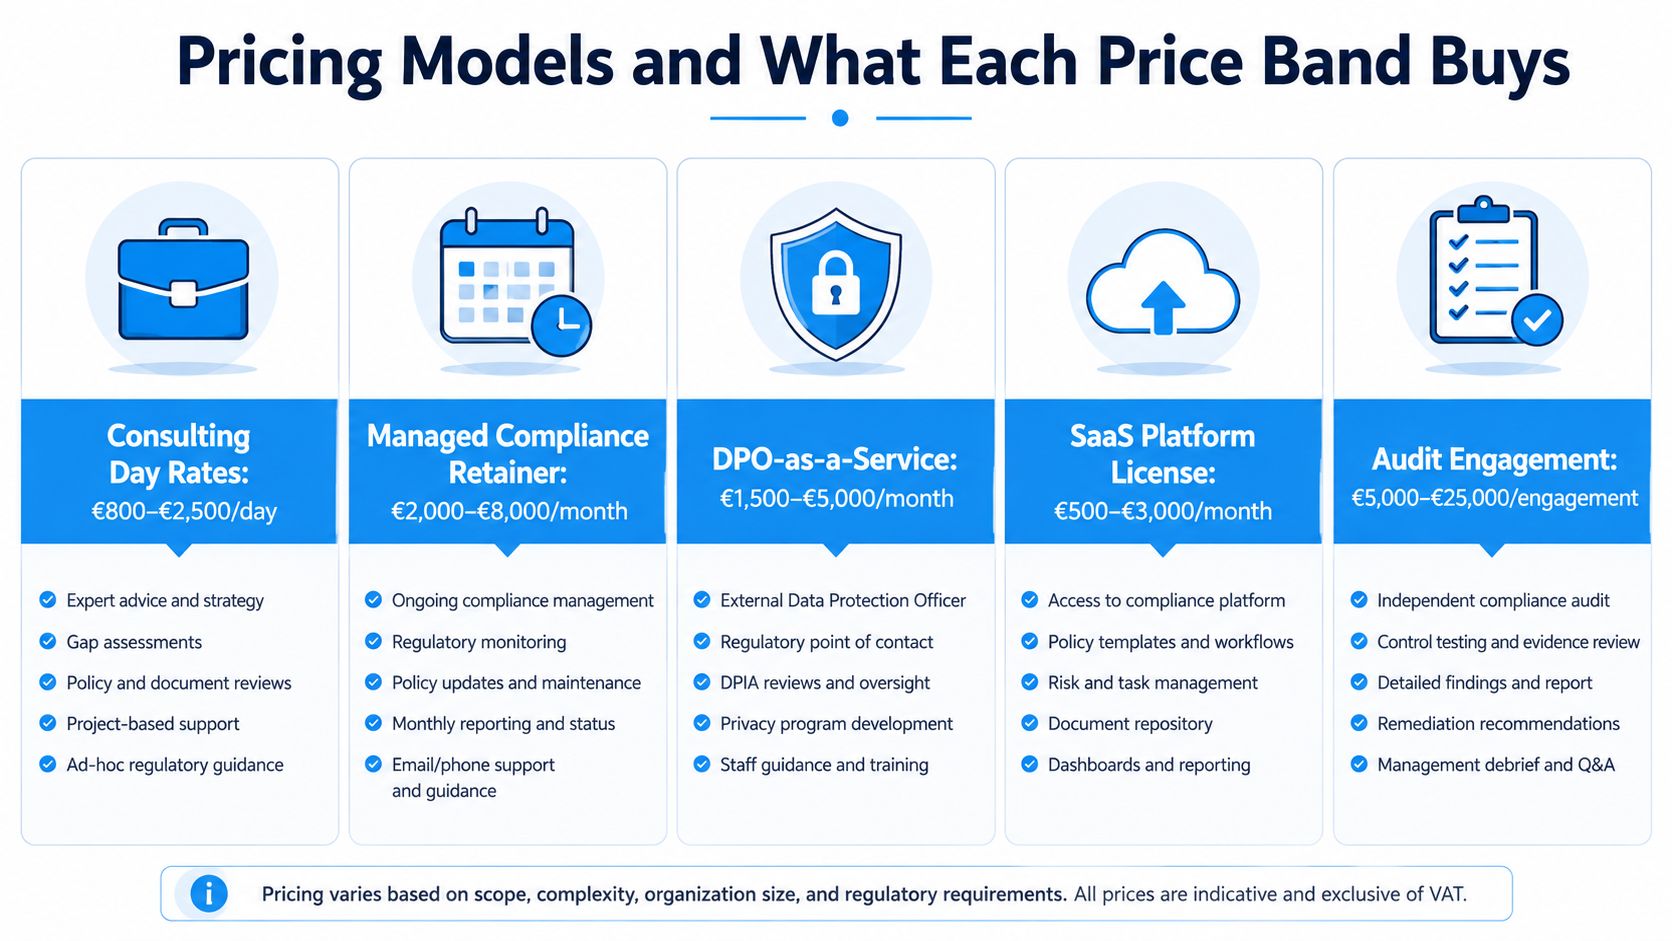
Les tarifs publiés vous en disent plus sur le modèle de service que la page de vente. L'étude comparative du marché de 2026 indique que les services de conseil se situent à environ 500 € à 3 000 € par jour, a géré la conformité chez De 1 000 € à 25 000 € par mois, DPO-as-a-Service chez De 300 € à 15 000 € par mois, plateformes logicielles chez 50 à 25 000 € par mois, et des audits à De 3 000 € à 100 000 € par mission. La même source indique que les PME dépensent généralement 500 € à 3 000 € par mois sur une solution logicielle combinée et une DPO externalisée, tandis que les entreprises de taille moyenne dépensent généralement De 30 000 € à 80 000 € par an dans le cadre d'un programme structuré. Ces fourchettes proviennent de Comparaison 2026 d'UnderDefense.
Ce que le prix signale habituellement
A tarif journalier de consultation Cela permet d'acquérir de l'expertise et de l'intensité dans le projet. Cela ne garantit pas la continuité, sauf si l'engagement est explicitement structuré de cette manière. contrat de gestion de la conformité Elle permet d'acquérir une couverture opérationnelle continue, mais il convient tout de même de vérifier si celle-ci inclut la gestion effective des mandats ou seulement la disponibilité de conseils. DPO en tant que service devrait acquérir l'indépendance et l'interface réglementaire dont a besoin une véritable fonction de DPO. abonnements logiciels Achetez la répétition, la tenue de registres et l'automatisation des flux de travail. Frais d'audit Optez pour une évaluation indépendante, pas pour des travaux de réparation.
La principale erreur en matière d'approvisionnement est la confusion quant au périmètre du service. Les équipes paient des forfaits pour un service qui ne propose que des appels planifiés, ou des tarifs d'audit pour un travail qui aurait pu être pris en charge par une plateforme et un accompagnement plus restreint. C'est du gaspillage.
Engagements sous-dimensionnés et surdimensionnés
Les missions au périmètre insuffisant sont fréquentes dans le cadre de la représentation et de l'achat de services de délégation de pouvoirs de direction (DPO). Un prestataire peut proposer une offre qui semble formelle, mais dont le mandat est en réalité trop vague pour résister à un examen approfondi. Les missions au périmètre excessif sont tout aussi problématiques. Il arrive que l'intégralité du budget d'audit soit consacrée à la découverte de problèmes qui auraient pu être identifiés plus rapidement grâce à une plateforme et un examen plus ciblé.
Règle générale : Le coût mensuel indique le modèle. Le coût par mandat indique l'étendue du mandat.
Pour les PME, une solution combinant logiciel et externalisation de la protection des données est généralement la solution de départ la plus simple. Pour les entreprises de taille intermédiaire, les dépenses annuelles doivent refléter une couverture continue, et non des interventions ponctuelles. Enfin, pour les grandes entreprises, il est conseillé d'attendre des services à plusieurs niveaux, et non une facture unique prétendant couvrir tous les besoins.
Critères d'évaluation des fournisseurs qui comptent vraiment
Les équipes d'approvisionnement adorent les grilles d'évaluation des fonctionnalités, car elles sont faciles à utiliser. Cependant, elles ne sont pas adaptées à cette tâche. Il est préférable de demander au fournisseur s'il peut prouver la portée du mandat, l'étendue de sa juridiction, la rigueur de sa procédure d'escalade et la conformité de ses journaux d'audit. Tout autre argument n'est que du théâtre.
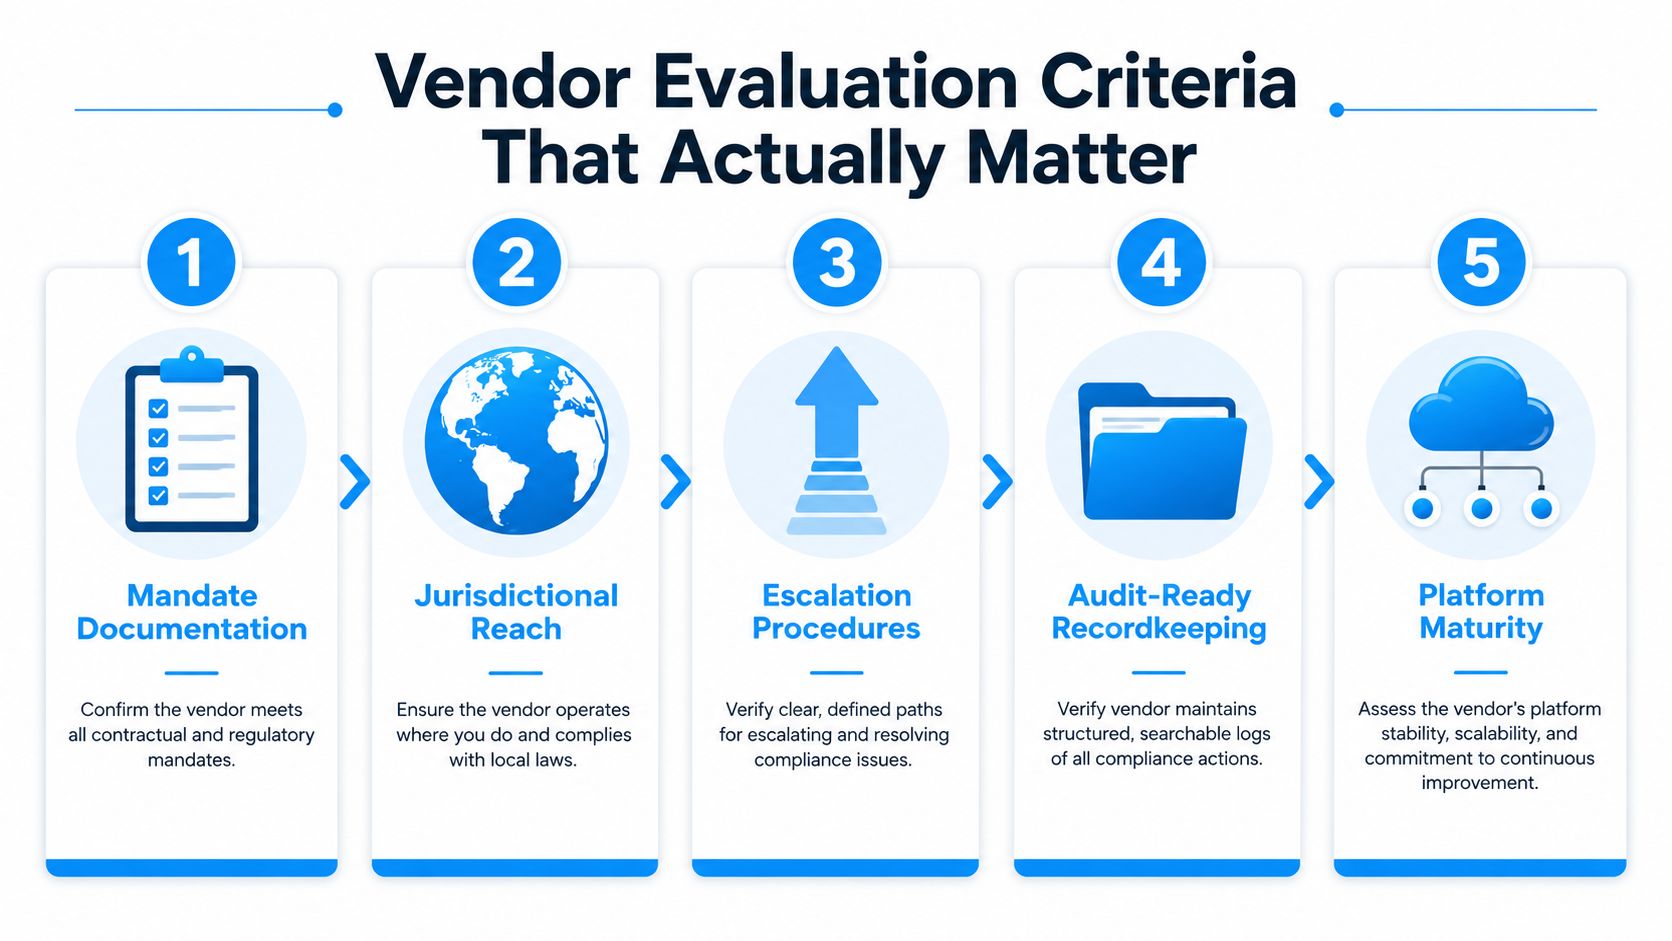
Les sept chèques auxquels je ne renoncerais pas
- Portée du mandat écrit. Si le service consiste en une représentation, le mandat doit le préciser clairement. S'il s'agit d'un soutien à un délégué à la protection des données (DPO), l'indépendance et les responsabilités doivent être explicitement définies.
- Présence opérationnelle désignée au sein de l'UE ou du Royaume-Uni. Une représentation sans véritable ancrage territorial est faible dès le premier jour et inutilisable dès le deuxième.
- Procédures documentées de réception et de transmission. Les autorités et les personnes concernées ont besoin d'un canal fiable, et non d'une boîte de réception partagée surveillée par un seul employé.
- Preuves de consolidation multi-cadres. Si l'entreprise doit jongler avec les obligations du RGPD, de l'AI Act, du DSA, du Data Act ou du NIS2, le fournisseur doit montrer comment ces différents canaux sont gérés.
- Journalisation des requêtes horodatées. Si cela n'est pas consigné, ce ne sera pas défendable par la suite.
- Séparation claire entre représentation et conseil. Un fournisseur qui brouille ces frontières vous annonce déjà que le contrat sera compliqué.
- Des conditions d'abonnement qui garantissent une couverture continue. Si le service est censé être continu, le modèle commercial doit s'apparenter à une obligation permanente.
Cette liste est importante car les autorités de réglementation ne se soucient pas de la qualité de la présentation. Ce qui les intéresse, c'est de savoir si le poste concerné existait, si les communications ont été correctement acheminées et si l'entreprise peut justifier les faits.
L'erreur la plus fréquente en matière d'approvisionnement consiste à acheter un package “ représentant de l'UE ” axé sur le marketing qui ne résiste pas à l'examen des autorités de réglementation, car le mandat, le processus de transmission et la traçabilité sont tous vagues.
Si vous souhaitez un point de référence pratique sur la manière dont un mandat de représentation formel devrait être formulé, consultez DilicheckRep et vérifiez si le document établit une distinction claire entre représentation et conseil, de manière à ce que votre équipe juridique puisse la défendre.
Constitution de votre dossier de conformité et recommandations finales
Pour vendeurs commerciaux hors UE et hors Royaume-Uni, la couche de base est représentation réglementaire partout où cela est nécessaire, plus Outils SaaS pour la discipline opérationnelle. Ajouter Externalisation de la protection des données (DPO) lorsque la fonction de protection de la vie privée est trop rudimentaire pour assurer une bonne gouvernance. Les fournisseurs d'IA mettent leurs systèmes sur le marché de l'UE en vertu de la loi sur l'IA, La représentation et le soutien du DPO deviennent plus difficiles à ignorer, car les canaux de communication et de responsabilisation doivent être opérationnels avant même que l'examen ne commence. fournisseurs de services numériques relevant de la DSA, Une représentation unifiée entre les différents cadres de référence est plus logique que des nominations séparées. Opérateurs de produits connectés et d'infrastructures de données au sens de la loi européenne sur les données et de la réglementation NIS2, La consolidation représente un avantage en matière d'approvisionnement, car de multiples obligations nécessitent un seul canal de communication structuré.
Si vous souhaitez un programme évolutif, n'achetez pas de services isolés. Créez une architecture logicielle. DilicheckRep Il s'agit d'un exemple de modèle de représentation consolidée qui convient mieux aux opérations multinationales que les nominations ponctuelles.
Si votre entreprise cherche à assurer la représentation auprès des autorités de contrôle de l'UE ou du Royaume-Uni, l'externalisation de la DPO et la gestion des incidents dans plusieurs cadres réglementaires sans fragmenter son infrastructure, Dilicheck Rep est la solution idéale. Elle offre une représentation réglementaire formelle sur le marché et une gestion structurée des communications avec les autorités de contrôle et les personnes concernées, là où de nombreux programmes multinationaux échouent.
Dilicheck Rep assure une représentation réglementaire formelle auprès des autorités européennes et britanniques, notamment en matière d'article 27 du RGPD, de la loi européenne sur l'IA, de la loi sur les services numériques, de la loi sur les données et de la norme NIS2. Ce service inclut la documentation relative au mandat et une gestion structurée des communications avec les autorités et les personnes concernées. Avant votre prochain lancement sur le marché européen, examinez avec Dilicheck Rep le périmètre de votre représentation et votre modèle opérationnel.
Avertissement : Ce guide est fourni à titre d’information générale uniquement et ne constitue pas un avis juridique. L’application du règlement européen sur la protection des données et des autres exigences réglementaires dépend de la situation particulière de chaque organisation. Il est recommandé de consulter un avocat avant de se fier à ces informations ou de prendre des décisions en matière de conformité.
Dernière mise à jour : août 2026
Divulgation : Cet article a été préparé par un expert en conformité avec l'aide de l'IA.