
“””
AB pazarına bir yapay zeka ürünü göndermek üzeresiniz ve soru Brüksel kurallarının size ulaşıp ulaşmayacağı değil, hangi kısımlarının ürününüzü ilk etkileyeceği. Eğer AB dışındaysanız, AB Yapay Zeka Yasası Uzaktan gönderilmiş bir hukuk notu gibi. Ürün tasarımını, dokümantasyonu, risk değerlendirmesini ve lansmandan önce ekibinizin kimi ataması gerektiğini değiştiriyor.
En sık gördüğüm hata basit. AB üyesi olmayan ekipler, Kanunun ancak Avrupa'da bir ofis açtıktan sonra önem kazandığını varsayıyor. Bu yanlış. (AB) 2024/1689 Yönetmeliği bir yatay rejim ile 13 bölümde toplam 113 makale Bu düzenleme, sağlayıcının nerede bulunduğuna bakılmaksızın, yapay zeka sistemlerinin AB pazarına nasıl yerleştirileceğini ve hizmete nasıl sunulacağını yönetiyor. Uyum süreci zaten başladı ve aşamalı uygulama 2025'te başlayacak. 2 Ağustos 2025'ten itibaren geçerli olacak genel amaçlı yapay zeka yükümlülükleri, ve Yapay Zeka Yasası şu hale geldi: Genel olarak 2 Ağustos 2026'da geçerli olacak. Daha sonra belirli yüksek riskli yapay zeka gereksinimleri geçerli olacaktır, bunlar arasında şunlar yer almaktadır: 2 Aralık 2027 Ve 2 Ağustos 2028 ilgili olduğu yerlerde AB Yapay Zeka Yasası çerçevesi.
Pratik sonuç oldukça açık. Ürün yol haritanız, kanıt izleme süreciniz ve yönetim modeliniz şu anda oluşturulmuyorsa, daha sonra baskı altında yeniden uyarlama yapmak zorunda kalacaksınız. Bu, ilk AB satışından önce uyumluluk için tasarım yapmaktan her zaman daha pahalı, daha yavaş ve daha karmaşıktır.
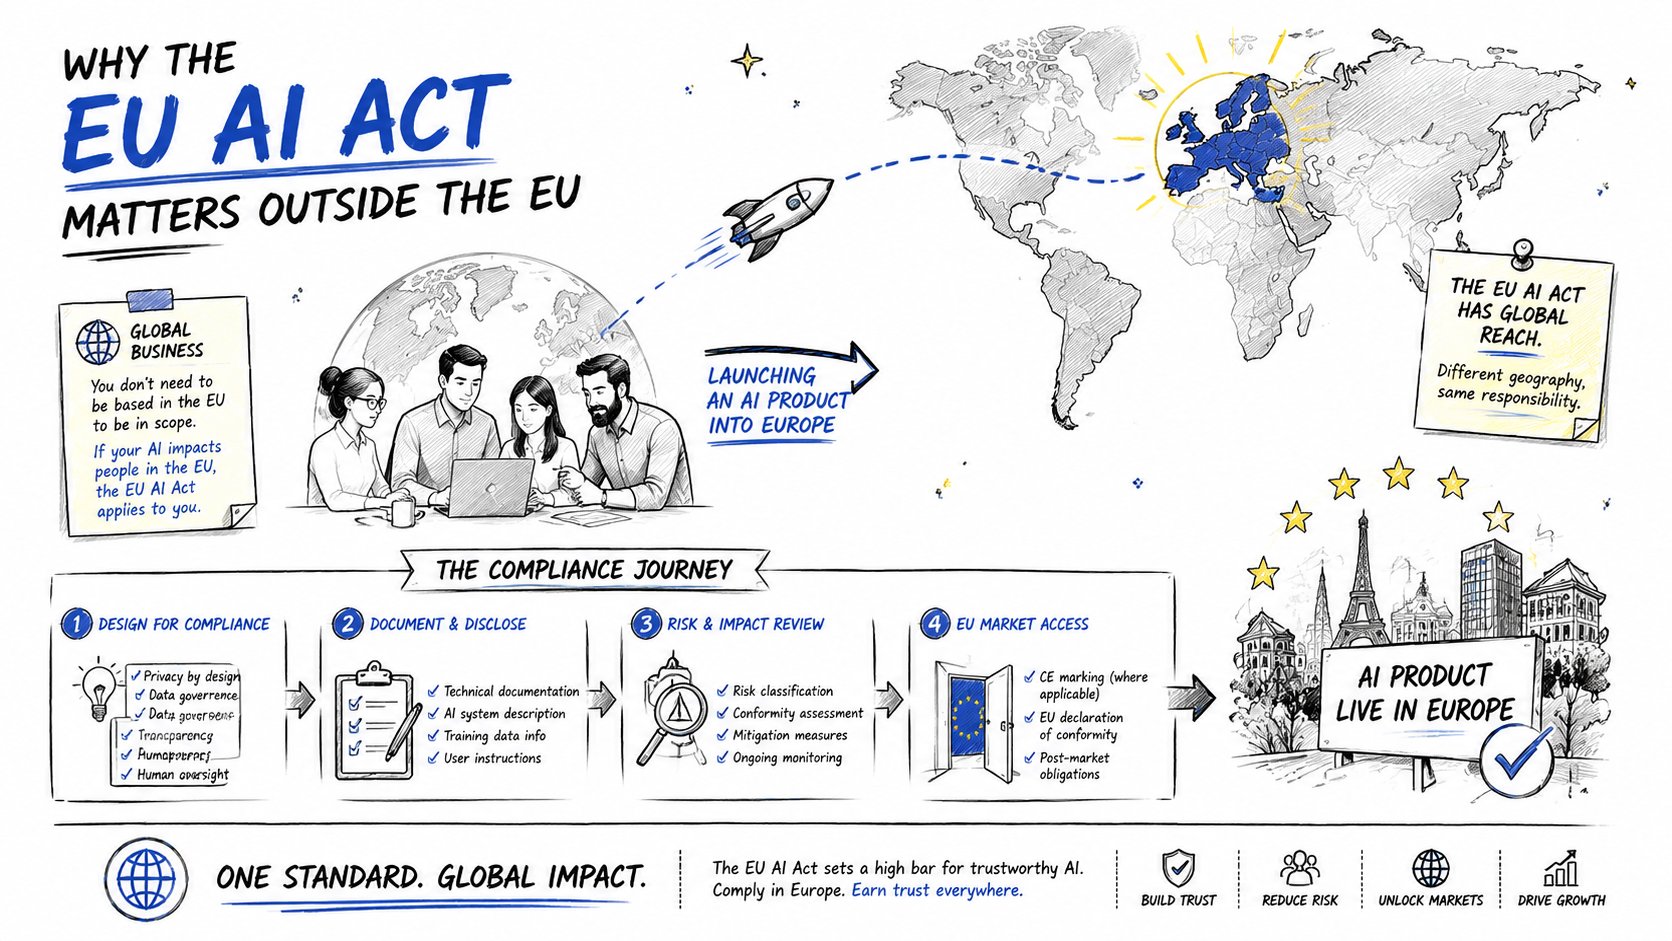
AB üyesi olmayan sağlayıcılar için soru "AB Yapay Zeka Yasası'na uyuyor muyuz?" değil, "Ürünümüzün hangi sürümü yeniden tasarıma gerek kalmadan AB denetiminden geçebilir?" olmalıdır. Bu zihniyet, pazara sorunsuz bir şekilde girmek ile varsayılan modelinizin, entegrasyon sürecinizin veya kayıt uygulamalarınızın Avrupa kurallarına uymadığını geç keşfetmek arasındaki farkı yaratır.
AB Yapay Zeka Yasası AB Dışında Neden Önemli?
Singapur merkezli bir tedarikçi güçlü bir modele sahip olabilir ve AB müşterilerini hedeflediği anda AB yükümlülüklerini tetikleyebilir. Sorun bölgesel erişimdedir. Kanun, AB pazarına yerleştirilen, AB'de hizmete alınan yapay zeka sistemleri için geçerlidir ve yapay zeka sisteminin ürettiği çıktının Birlik içinde kullanıldığı durumlarda AB dışı sağlayıcıları ve uygulayıcıları da kapsayabilir; bu nedenle şirketinizin konumu sizi kapsam dışında bırakmaz. Satış ekibi Berlin için bir sunum hazırlıyorsa, hukuk departmanının da Kanunu incelemesi gerekir.
Analizin asıl birimi hizmet sağlayıcıdır.
Kanun, şunlara odaklanmaktadır: sağlayıcı Sistemin bulunduğu yer önemlidir, şirket kuruluş belgelerindeki ofis adresi değil. Şirketiniz bir yapay zeka sistemi geliştirip AB pazarına sunarsa, tüm mühendisler Kaliforniya veya Tel Aviv'de otursa bile kapsam dahilindesiniz. Bu nedenle, bölgesel test AB dışı şirketler için önemlidir; ürünün kontrolünü elinde bulunduran kuruluş esas alınır, AB içinde bulunan kuruluş değil.
Pratik kural: Eğer ürünün tasarımını, kullanım amacını, güncellemelerini veya AB pazarına sürülmesini kontrol ediyorsanız, Kanun'un sizi de etkileyebileceğini varsayabilirsiniz.
Bu düzenleme kapsamlıdır, sembolik değildir. Yönetişim, denetim ve uygulama için tam bir düzenleyici çerçevedir ve lansmandan önce nelerin hazır olması gerektiğini değiştirir. Geç başlayan AB dışı bir tedarikçi genellikle zaman baskısı altında ürün iddialarını yeniden yazmak, kanıtları yeniden oluşturmak ve bir AB irtibat kişisi atamak zorunda kalır.
Hem veri koruma hem de yapay zeka yükümlülüklerini yerine getiren AB dışı sağlayıcılar için, GDPR uyumluluk hizmetleri Bu genel bakış, iki rejimin nerede farklılaştığını açıklığa kavuşturmaya yardımcı olabilir. AB GDPR Temsilcisi Veri koruma yükümlülüklerinin de geçerli olduğu durumlarda paralel olarak ilgili olabilir, ancak bunu Yapay Zeka Yasası'na hazırlıkla karıştırmayın. Yapay Zeka Yasası'nın kendine özgü bir mantığı vardır ve ürün ekibinizin bunu ayrı bir pazar erişim gereksinimi olarak ele alması gerekir.
Erken yapılan çalışmaların neden daha ucuz olduğu
Erken sınıflandırma, yeniden tasarım ihtiyacını ortadan kaldırdığı için para tasarrufu sağlar. Ürün, hukuk, güvenlik ve makine öğrenimi ekipleri sistemi erken aşamada sınıflandırırsa, lansmandan önce özellik setinin değiştirilmesi gerekip gerekmediğine karar verebilirler. Bir ürün AB onay sürecine girdikten sonra, her geç düzeltme kod, dokümantasyon, satış dili ve dış temsilcilik genelinde bir koordinasyon problemine dönüşür.
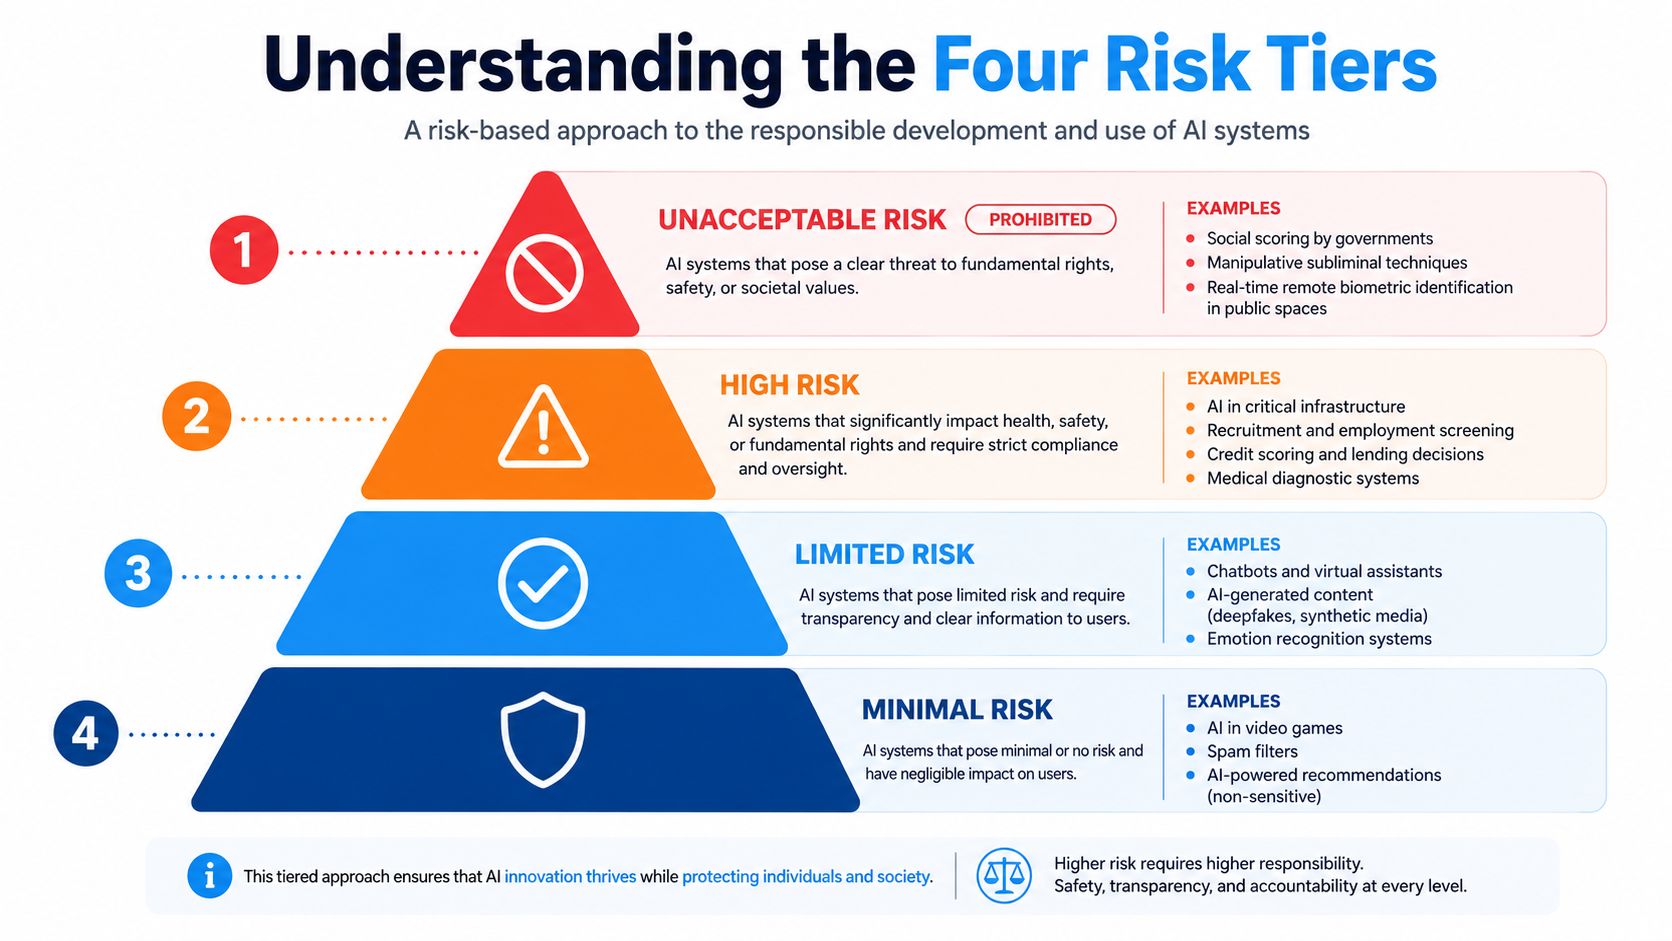
Dört Risk Seviyesini Anlamak
Piramidin tepesinden başlayın, çünkü kırmızı çizgiler orada. AB Yapay Zeka Yasası bazı uygulamaları şu şekilde ele alıyor: kabul edilemez ve bunları tamamen yasaklıyor. Doğrulanan zaman çizelgesine göre, bu yasaklı uygulamalar ve yapay zeka okuryazarlığı kuralları şu tarihte geçerli hale geldi: 2 Şubat 2025, ve bunlar, 2026'daki daha geniş kapsamlı uygulama tarihinden önce sıkılaştırmaya başlayacak olan rejimin bir parçasıdır. AB Yapay Zeka Yasası çerçevesi. AB üyesi olmayan bir şirket için bu, bir ürünün bir pazarda tamamen geçerli olabileceği ancak AB'deki sınırlardan birini aşması durumunda yine de kesin bir engel teşkil edebileceği anlamına gelir.
Yasaklanmış uygulamalar önceliklidir.
Yasaklı kategori yaklaşık olarak şöyledir: sosyal puanlama, AB'nin kabul edilemez risk olarak değerlendirdiği manipülatif teknikler, hedeflenmemiş yüz kazıma ve diğer uygulamalar. Bunlar hukuk teorisi seminerleri için istisnai durumlar değil. Bunlar, bir lansmanı tamamen engelleyebilecek kırmızı çizgi konularıdır. Bir ürün bu kategoriye giren bir uygulamaya dayanıyorsa, doğru hareket "daha fazla belgelemek" değil, özelliği yeniden tasarlamak veya kaldırmaktır.
Bu aşamanın amacı basit. Bazı kullanımlar o kadar zararlı ki, yasa iç kontrollerinizin ne kadar düzgün olduğunu sorgulamıyor bile. Sadece yasaklıyor.
Yüksek riskli sistemler için politika notu değil, uyumluluk dosyası gerekir.
Bir sonraki aşama yüksek riskli yapay zeka. Bu, makine veya tıbbi cihazlar gibi düzenlemeye tabi ürünlere entegre edilmiş sistemleri ve istihdam, kritik altyapı ve biyometrik kimlik doğrulama gibi hassas alanlarda kullanılan bağımsız sistemleri içerir. Buradaki yükümlülük, AB üyesi olmayan çoğu kurucunun beklediğinden çok daha ağırdır, çünkü Kanun bu sistemleri sadece yazılım özellikleri olarak değil, denetlenebilir ürünler olarak ele almaktadır.
Asıl önemli olan modelinizin etkileyici olup olmadığı değil, kullanım senaryosunun yüksek risk kategorisine girip girmediği ve bu nedenle tam uyumluluk paketine ihtiyaç duyup duymadığıdır. Eğer öyleyse, sağlayıcı daha ağır yükümlülükleri üstlenir.
Sınırlı risk ve minimum risk, riskten muafiyet anlamına gelmez.
Bunun altında, genellikle sınırlı risk olarak tanımlanan varsayılan şeffaflık katmanı yer alır. Bu sistemler aynı piyasaya sürülme öncesi mekanizmalarla karşılaşmazlar, ancak yine de kullanıcıya yönelik yükümlülükleri tetiklerler. En altta, yasanın en hafif olduğu minimum risk bulunur. Bu, "görmezden gelin" anlamına gelmez. Bu, ürününüzün en katı gereksinimlerden kaçınabileceği, ancak kullanım durumunun gerçekten oraya ait olduğunu doğrulamanız gerektiği anlamına gelir.
Sınıflandırma testi: Üç soru sorun: Sistem yasak mı, yüksek riskli mi yoksa daha hafif şeffaflık katmanına mı giriyor? Eğer bu sorulara net bir şekilde cevap veremiyorsanız, yönetiminiz hazır değil demektir.
Genel amaçlı yapay zeka yatay bir katman ekliyor.
Kanun ayrıca ayrı bir katman daha ekliyor: genel amaçlı yapay zeka modelleri. Bu önemlidir çünkü temel model yönetişimi, ürüne özgü uyumlulukla aynı şey değildir. Bir model tedarikçisi, alt kademe ürün ekibi kendi dağıtım değerlendirmesini tamamlamadan önce bile teknik test, dokümantasyon ve olay raporlama yükümlülükleriyle karşı karşıya kalabilir. AB Yapay Zeka Yasası model denetimi.
Portföyünüzü sınıflandırmanın en temiz yolu, her ürünü bir kademeye yerleştirmek ve ardından herhangi bir özelliğin onu yukarı taşıyıp taşımadığını kontrol etmektir. Pazarlama diliyle sınıflandırmayın. Gerçek işlevine, amaçlanan kullanımına ve öngörülebilir kullanımına göre sınıflandırın.
Uygunluk Değerlendirme Yolunuzu Seçmek
Sisteminiz yüksek riskli ise, soru hızla prosedürel bir hal alır. Uygunluk değerlendirmesini şirket içinde tamamlayıp tamamlayamayacağınızı veya bir dış kaynak kullanımına gerek olup olmadığını bilmeniz gerekir. bildirilmiş kuruluş Pazara girişten önce mutlaka dahil olunması gerekiyor. Bu seçim, piyasaya süreceğiniz yüksek riskli sistemin türüne bağlıdır ve lansman takvimini değiştirir.
Çoğu bağımsız yüksek riskli sistem, dahili kontrol kullanır.
Birçok bağımsız, yüksek riskli yapay zeka sistemi için izlenecek yol şöyledir: öz değerlendirme. Bu, hafife alınacak bir uyumluluk anlamına gelmez. Bu, sağlayıcının kanıt paketini kendisinin oluşturması, gerekli kontrolleri tamamlaması ve uygunluk beyanını hazırlaması gerektiği anlamına gelir. İş hâlâ ciddidir, çünkü sağlayıcının sistemi piyasaya sürmeden önce kurallara uygun olduğunu kanıtlaması gerekir.
Değerlendirme süreci disiplinli olmalıdır. Risk yönetimi sürecinizle başlayın, ardından veri ve eğitim yönetimini doğrulayın, sonra teknik dokümantasyonu derleyin ve son olarak kayıt ve insan gözetimi kontrollerini doğrulayın. Bundan sonra, ürün gerektiğinde AB veri tabanına kayıt aşamasına geçebilir.
Ürün güvenliği yapay zekasının üçüncü taraf denetimine ihtiyacı var.
Yapay zekâ sistemi, makine veya tıbbi cihaz gibi düzenlemeye tabi bir ürünün güvenlik bileşeni olduğunda süreç değişir. Bu durumlarda, üçüncü taraf katılımı zorunlu olabilir. Bu da zaman çizelgenizin artık yalnızca kendi iç inceleme döngünüz tarafından kontrol edilmediği anlamına gelir. Ayrıca, dış uygunluk sürecinin ne kadar hızlı ilerlediğine de bağlıdır.
AB üyesi olmayan birçok ekip işte bu noktada zaman kaybediyor. Yapay zeka uyumluluğunu ürün sertifikasyonuyla paralel olarak tamamlayabileceklerini varsayıyorlar, ancak süreçlerin birbirine bağlı olduğunu ve belgelerin tam olarak aynı olması gerektiğini keşfediyorlar.
| Sağlayıcı Türü | yapay zeka sistemi veya modeli | Yetkili Temsilci Gereklidir | Kaynak |
|---|---|---|---|
| AB dışı sağlayıcı | Belirli yüksek riskli yapay zeka sistemleri | Evet, Madde 22 | EUR-Lex'in (AB) 2024/1689 sayılı Yönetmeliğinin resmi metni |
| AB dışı sağlayıcı | Genel amaçlı yapay zeka (GPAI) modeli | Genel olarak evet, Madde 54 | EUR-Lex'in (AB) 2024/1689 sayılı Yönetmeliğinin resmi metni |
| AB dışı sağlayıcı | Ücretsiz ve açık kaynaklı GPAI modelinin nitelendirilmesi | Potansiyel Madde 54(6) muafiyeti | EUR-Lex'in (AB) 2024/1689 sayılı Yönetmeliğinin resmi metni |
| AB dışı sağlayıcı | Diğer yüksek riskli olmayan yapay zeka sistemleri | Sadece bu gerekçeyle değil. | EUR-Lex'in (AB) 2024/1689 sayılı Yönetmeliğinin resmi metni |
Uyumluluk yolu bir ürün kararıdır. Kategoriyi yanlış seçerseniz, dosyanın geri kalanı pahalı bir gürültüye dönüşür.
Kararı erken verin
İç ekibiniz, nihai mimari dondurma işleminden önce ürünün bağımsız yüksek riskli mi yoksa düzenlemeye tabi yüksek riskli bir ürün mü olduğuna karar vermelidir. Lansman hazırlıklarına kadar beklemek çok geçtir. O zamana kadar, yasal çalışmalar mühendislik gerçekliğiyle sınırlı kalacak ve uyumluluk yolundan geri dönmek daha zor olacaktır.
AB üyesi olmayan şirketler için, AB ile ilgili güçlü bir uyumluluk liderine sahip olmak önemlidir. Değerlendirme sonucunda ürünün yüksek riskli olduğu belirtiliyorsa, uygunluk aşamasını sadece bir evrak işi olarak görmeyin. Bu aşama, ürününüzün yasal olarak pazara girip giremeyeceğini belirleyen kapıdır.
Dokümantasyon ve Kalite Altyapısının Oluşturulması
Kanunun belgeleme yükümlülüğü soyut bir şey değildir. Düzenleyicilerin inceleyebileceği, yaşayan bir mühendislik kaydıdır. Dosyanız yetersiz, tutarsız veya güncel değilse, bir uyumluluk sisteminiz yok demektir. Bir sorumluluk yığınına sahipsiniz demektir.
Teknik dosyayı kontrollü bir dosya gibi ele alın.
Sistemin piyasaya sürülmesinden önce teknik dokümantasyonun mevcut olması ve güncel kalması gerekmektedir. Bu dosya, sistemi, tasarımını, kullanım amacını ve spesifikasyonlara uygunluğunu sağlamak için kullanılan kontrolleri açıklamalıdır. Ayrıca, eğitim, doğrulama ve testin kanıtlarını ve modeli ve altyapısını koruyan siber güvenlik önlemlerini de içermelidir. Yüksek riskli teknik dokümantasyon, Madde 11 ve Ek IV.
Eğer ekibiniz bu dosyayı hızlı bir şekilde hazırlayamazsa, hazır değilsiniz demektir. Düzenleyici kurumlar slayt sunumu istemezler. Satılan sistemin gerçek sürümüyle ilgili kanıt isterler.
Kalite yönetimi bir slogan değil, bir kontrol döngüsüdür.
Kalite yönetim sistemi, bir politika bildirisi değil, operasyonel bir süreç gibi görünmelidir. Sürüm kontrolü, değişiklik yönetimi, olay yönetimi, piyasa sonrası izleme ve saha verilerinden mühendislik kararlarına geri dönüş yolunu içermelidir. Bu şekilde, sistemin onaylanmış yapılandırmadan uzaklaşmak yerine, piyasaya sürüldükten sonra da uyumlu kaldığını gösterebilirsiniz.
Faydalı bir iç kural basittir.
Bir sürümde davranışta, eğitim verilerinde, çıktılarda veya günlük kaydında değişiklik yapılıyorsa, dağıtımdan önce belgelenmiş bir inceleme süreci başlatılmalıdır.
Bu kural, ürün ve uyumluluk ekiplerinin aynı doğrultuda hareket etmesini sağlar. Ayrıca, mühendislik ekibinin bir model güncellemesi yayınlaması ve hukuk ekibinin bu değişikliği hiç görmemesi gibi klasik hataların önlenmesine de yardımcı olur.
Kanıtların tarihli ve izlenebilir olması gerekir.
Sürümlü, zaman damgalı kanıtlar, bir yetkili makam sistemin nasıl tasarlandığını ve kontrol edildiğini sorduğunda sizi koruyan şeydir. Kayıtlarınız gelen kutularına, paylaşılan sürücülere ve tek seferlik onaylara dağılmışsa, tutarlı bir uyumluluk öyküsü göstermekte zorlanacaksınız. Kanun, izlenebilirliği ödüllendirir çünkü bu, yaptırım uygulanmasını mümkün kılar.
Dosya düzenini sıkı tutun. Model soy ağacını belgeleyin, değerlendirme çalışmalarının kayıtlarını tutun ve her malzeme güncellemesinin bir sahibi ve onay izi olduğundan emin olun. Bu, bir düzenleyici kurum kanıt istediğinde savunulabilir bir dosya ile panik halinde yapılacak bir çalışma arasındaki farktır.
Şeffaflık, Kullanıcı Bilgileri ve Veri Yönetimi
Şeffaflık ve veri yönetimi tek bir işletim katmanında yer almalıdır. Kullanıcılarınız yapay zeka ile etkileşimde olduklarını anlayamıyorsa veya veri kümeleriniz kötü kontrol ediliyorsa, modelin kendisi teknik olarak güçlü olsa bile sistem yasaya aykırı olabilir. Bu sadece yasal bir sorun değil, aynı zamanda bir ürün sorunudur.
Kullanıcıya yönelik bilgilendirme görünür ve anında olmalıdır.
En azından, kullanıcıların bir yapay zeka sistemiyle etkileşimde olduklarını bilmeleri gerekir. Bu, ürün tasarımınızın, kullanıcıya tanıtım sürecinizin ve müşteriyle iletişim kurarken kullandığınız dilin bunu açıkça belirtmesi gerektiği anlamına gelir. Aynı mantık şunlar için de geçerlidir: derin sahteler Ve yapay zeka tarafından oluşturulan içerikler, kullanıcıların gördükleri şey konusunda yanıltılmamaları için net bir şekilde işaretlenmelidir.
Genel amaçlı modeller için şeffaflık konusu eğitim tarafına da uzanıyor. Sağlayıcıların, kullanıcıların anlamasını destekleyecek şekilde eğitim verilerini özetlemeleri ve kullandıkları veri kümelerindeki AB telif hakkı çekincelerine saygı göstermeleri gerekiyor. İçerik ve veri ekipleriniz koordineli çalışmazsa, tüm lansmanı baltalayabilecek uyumsuz açıklamalarla karşılaşırsınız.
Veri yönetimi, şeffaflığın teknik yönüdür.
Veri yönetimi olmadan iyi bir şeffaflık mümkün değildir. Veri seti düzensiz, taraflı veya yetersiz belgelenmişse, şeffaflık beyanı bir güvence olmaktan ziyade bir örtbas hikayesine dönüşür. Bu nedenle Kanun, veri kalitesini, kayıt tutmayı ve insan gözetimini birbirine bağlar.
Bunu halletmenin en kolay yolu, ürün ekibinin ortak bir kanıt katmanına sahip olmasını sağlamaktır.
- Kullanıcıları açıkça bilgilendirin: Sistemin yapay zekâ tabanlı olduğu durumları ve bunun iş akışında nerede önem taşıdığını belirtin.
- Veri kümesi kalitesini kontrol etme: Belge soy ağacı, filtreleme ve bilinen sınırlamalar.
- Kayıt tutun: Kullanıcılara ve düzenleyici kurumlara yaptığınız iddiaları destekleyen teknik kanıtları saklayın.
- İnsan müdahalesini mümkün kılmak: Çıktının güvenli olmaması veya yanlış olması durumunda birinin müdahale edebileceğinden emin olun.
Kullanıcıya yönelik açıklama ile mühendislik kaydı uyuşmuyorsa, denetimin bunu ortaya çıkaracağını varsayın.
AB veri erişim ve paylaşım yükümlülükleri de bulunan şirketler için, AB Veri Yasası temsilcisi Bu, yapay zeka uyumluluk çalışmalarıyla örtüşen görevlerde yan yana yürütülebilir. Yapay Zeka Yasası kontrollerinin yerini almaz, ancak aynı operasyon ekibini etkileyen birden fazla AB yükümlülüğü olduğunda parçalanmayı azaltabilir.
Tasarım seçimleri, uyumluluğu görünür kılmalıdır.
En iyi ekipler, uyumluluğu yasal dipnotta gizlemezler. Bunu ürünün içine entegre ederler. Etiketler, model kartları, arayüz uyarıları ve dahili yayın kontrolleri, şeffaflığın sonradan eklenmiş bir şey değil, sistemin bir parçası olduğunu kanıtlamaya yardımcı olur.
Teknik açıdan kusursuz bir model bile, son kullanıcının tahmin yürütmesi gerektiği durumlarda yasaya aykırı olabilir. Ürününüzün karşılaması gereken standart budur.
Yetkili Temsilcinin Gerekli Olduğu Durumlar
AB üyesi olmayan bir sağlayıcının, iki ayrı yoldan AB Yapay Zeka Yasası kapsamında yetkilendirilmiş bir temsilciye ihtiyacı olabilir: Belirli yüksek riskli yapay zeka sistemleri için Madde 22 ve genel amaçlı yapay zeka (GPAI) modelleri için Madde 54.
AB üyesi olmayan bir sağlayıcının yetkili temsilci sorununu önceden çözmesi gerekiyor. Eğer belirli bir sipariş verirseniz yüksek riskli yapay zeka sistemleri AB pazarında faaliyet gösteriyorsanız ve AB'de yerleşik değilseniz, Madde 22, AB merkezli yetkili bir temsilci gerektirebilir. Ayrıca, bir genel amaçlı yapay zeka (GPAI) modeli AB dışından Birlik pazarına giriş yaparken, Madde 54 genellikle geçerli özgür ve açık kaynak istisnasına tabi olmak kaydıyla, AB merkezli yetkili bir temsilci gerektirir. Bu yükümlülük, pazar erişim yapısının içinde yer alır; bu nedenle, bunu son aşamada yapılacak yasal bir düzenleme olarak değil, lansman planlamasının bir parçası olarak ele alın.
Görev kapsamı dar ve biçimseldir.
Temsilci, yazılı bir yetki belgesi kapsamında hareket eder. Sağlayıcıyı belirlemeli, kapsanan yapay zeka sistemlerinin veya modellerinin kapsamını tanımlamalı, iletişim bilgilerini güncel tutmalı ve ulusal yetkili makamlar ve Yapay Zeka Ofisi ile işbirliği yapılmasını sağlamalıdır. Temsilci, bir iletişim noktası ve belge sahibidir. Bir uyumluluk departmanının yerine geçmez.
Bu ayrım önemlidir. Yükümlülükler hâlâ sağlayıcıya aittir. Temsilci ise bu yükümlülüklere erişimi, takibi ve AB içinde uygulanmasını kolaylaştırır.
Bunu bir danışmanla karıştırmayın.
Bir uyumluluk danışmanı size tavsiyede bulunabilir. Yetkili bir temsilci, dışarıdan alınan yasal destek gibi ele alınamaz. Rolü daha dar kapsamlıdır ve temsilci, yetkiyle bağlantılı yaptırım sonuçlarıyla karşı karşıya kalabilir. Eğer yetki belirsiz, güncelliğini yitirmiş veya kötü kontrol edilmişse, başka bir zayıf nokta yaratmış olursunuz.
AB üyesi olmayan bir şirket için, temiz kural basittir. Sistem yüksek riskli ise, Madde 22 uygulanabilir. Sistem yüksek riskli değilse, Madde 22 uygulanmayabilir, ancak sağlayıcının genel amaçlı bir yapay zeka modelini Birlik pazarına sunması durumunda, Madde 54 uyarınca ayrı bir yetkili temsilci gerekliliği ortaya çıkabilir.
| Sağlayıcı Türü | yapay zeka sistemi veya modeli | Yetkili Temsilci Gereklidir | Kaynak |
|---|---|---|---|
| AB dışı sağlayıcı | Belirli yüksek riskli yapay zeka sistemleri | Evet, Madde 22 | EUR-Lex'in (AB) 2024/1689 sayılı Yönetmeliğinin resmi metni |
| AB dışı sağlayıcı | Genel amaçlı yapay zeka (GPAI) modeli | Genel olarak evet, Madde 54 | EUR-Lex'in (AB) 2024/1689 sayılı Yönetmeliğinin resmi metni |
| AB dışı sağlayıcı | Ücretsiz ve açık kaynaklı GPAI modelinin nitelendirilmesi | Potansiyel Madde 54(6) muafiyeti | EUR-Lex'in (AB) 2024/1689 sayılı Yönetmeliğinin resmi metni |
| AB dışı sağlayıcı | Diğer yüksek riskli olmayan yapay zeka sistemleri | Sadece bu gerekçeyle değil. | EUR-Lex, (AB) 2024/1689/oj/eng Yönetmeliğinin resmi metni |
Yetki belgesi, kolaylık sağlamak için değil, denetim için yazılmalıdır. Bir düzenleyici kurumun talebine dayanamıyorsa, yeterince güçlü değildir.
Şirketiniz zaten bir AB Veri Koruma Temsilcisi, Yapay Zeka Yasası kapsamındaki atama tanıdık gelebilir, ancak iki rol birbirinin yerine geçemez. Tetikleyici, kapsam ve kanıt yükü farklıdır, bu nedenle Yapay Zeka Yasası kapsamındaki görev, GDPR şablonuna değil, Yapay Zeka Yasası yapısına uygun olmalıdır.
Şirketlerin Çoğunun Uyumluluk Konusunda Yetersiz Kaldığı Noktalar
En büyük eksiklik uygulama aşamasında. EY'nin 2025 anketine göre, 80% kuruluşların birçoğu bunun farkındaydı. AB Yapay Zeka Yasası, ancak yalnızca 28% tamamen uyumluydular EY Yapay Zeka GRC Anketi 2025. Farkındalık yaygın. Zayıf nokta ise bu farkındalığı canlı bir uyumluluk sürecine dönüştürmek.
Bu farkın AB üyesi olmayan firmalar için neden daha önemli olduğu
AB üyesi olmayan şirketlerin genellikle AB'ye özgü çalışma alışkanlıkları daha zayıftır. Bir satış ekibi Avrupa'yı hedefliyor olabilir, ancak hiç kimse AB belgelerine sahip olmayabilir, yetki dosyası güncel olmayabilir ve yetkililer için tek bir iletişim noktası bulunmayabilir. İşte bu durum, bir talep geldiği anda sürtüşmeye yol açar.
Komisyon ayrıca nasıl çalışacağına dair de sinyal verdi. Yaptırımlara geçmeden önce teknik uyumluluk diyaloğu, model erişimi, bilgi talepleri ve risk azaltma talepleriyle başlayacak. İlk başarısızlık genellikle gecikme, kafa karışıklığı veya kimsenin yeterince hızlı bir şekilde doğru kanıtı üretememesi nedeniyle yanıtın kaçırılmasıdır. Yapay Zeka Ofisi'nin uygulama yetkileri.
Yetkililerin ilk fark edeceği şey ne olacak?
Yetkililer genellikle ilk olarak üç zayıf noktayı tespit eder. Şirketin temiz bir dokümantasyon kaydı yok. AB irtibat noktası belirsiz. İç yetki, piyasaya sürülen ürünle uyuşmuyor. Bunlar küçük eksiklikler değil. Kuruluşun uyumluluğu operasyonel hale getirmediğini gösteriyorlar.
Benim görüşüm: Kayıtlarınız denetime hazır değilse, politikanız ne olursa olsun henüz uyumlu değilsiniz demektir.
Disiplinle düzeltin. AB'ye yönelik bir sorumlu atayın. Ürün sınıflandırmasını sabitleyin. Kanıtları güncel tutun. Şirket zaten bir AB Veri Koruma Temsilcisi, Bunu Yapay Zeka Yasası dosyasının yerine geçecek bir şey olarak görmeyin. Tetikleyici, kapsam ve kanıt yükü farklıdır ve Yapay Zeka Yasası'nın hükmü kendi başına geçerli olmalıdır.
AB üyesi olmayan sağlayıcılar şimdi ne yapmalı?
AB Yapay Zeka Yasası hükümlerinin çoğu artık yürürlüğe girdiğinden beri 2 Ağustos 2026, AB dışı tedarikçiler, ürün sınıflandırmalarını, dokümantasyonlarını, uygunluk değerlendirme süreçlerini ve yetkili temsilci gereksinimlerini şimdiden teyit etmeli ve daha sonra geçerli olacak hükümlere de hazırlık yapmalıdır. AB'ye yönelik her ürünü dört risk kademesine göre sınıflandırın, uygunluk yolunu onaylayın ve teknik dosyayı lansmandan sonra değil, şimdi kapsamlandırın. Herhangi bir yüksek riskli sistem veya GPAI modeli söz konusuysa, AB yetkili temsilcisinin gerekli olup olmadığını değerlendirin ve yetkinin güncel ve spesifik olduğundan emin olun.
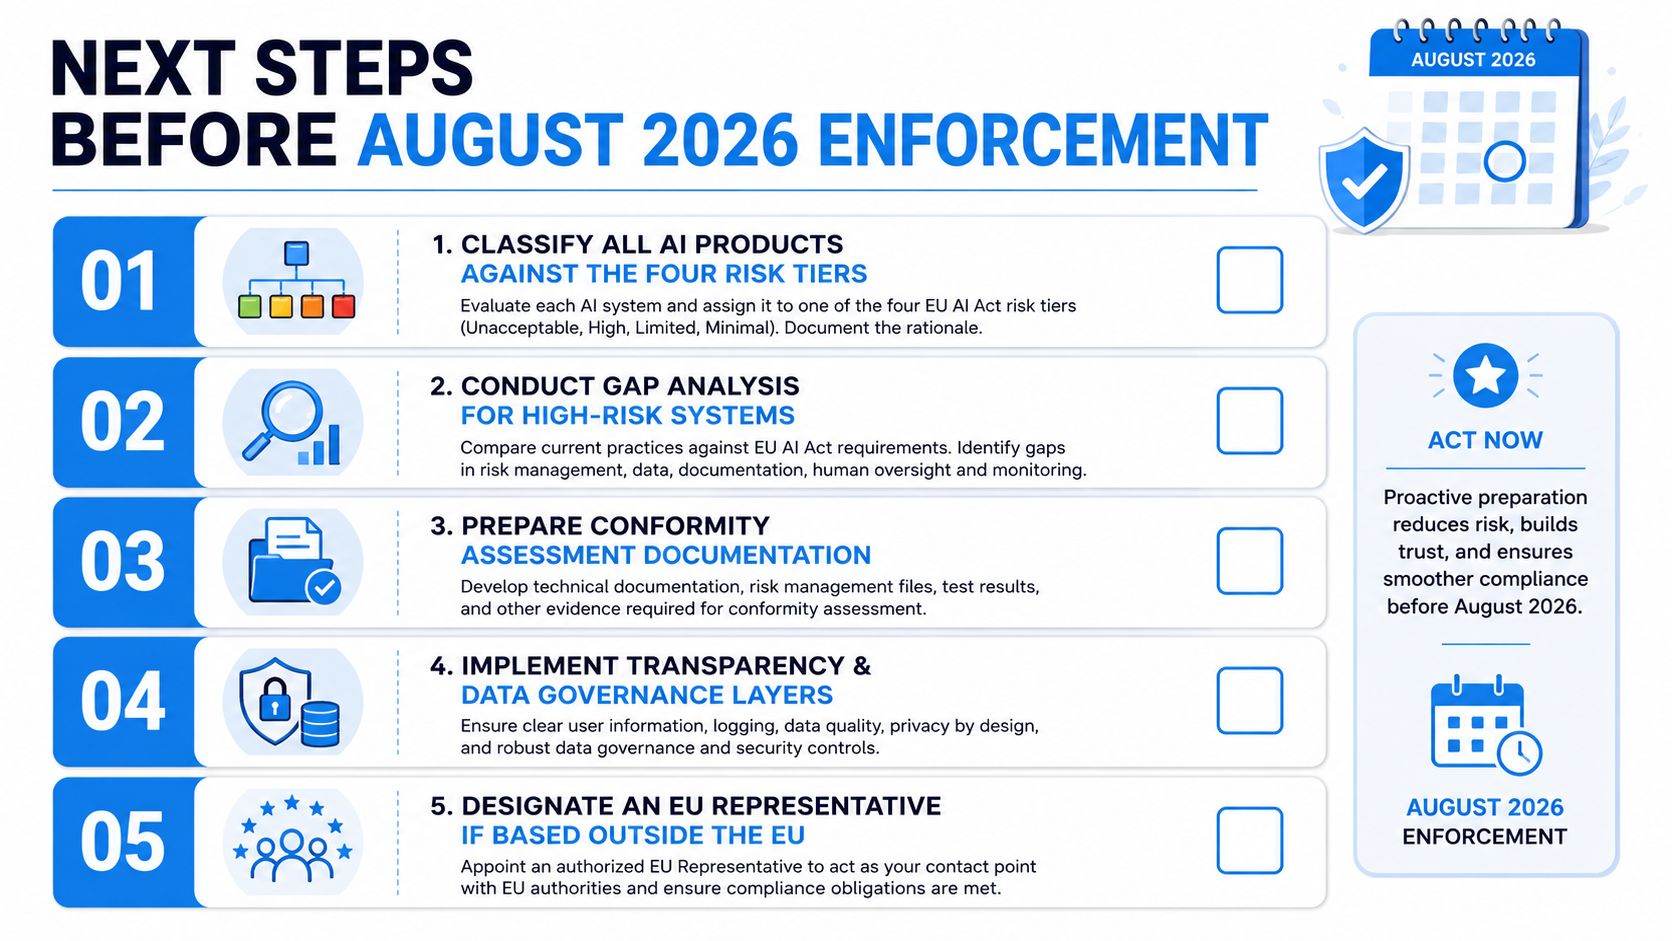
Uygulama sürecini sorunsuz bir şekilde yürütecek sağlayıcılar, sürümlü kanıtları, AB ile iletişim kuran kişileri ve proaktif raporlamayı işletim modeline entegre edenlerdir. Yapay Zeka Yasasını bir politika güncellemesi olarak değil, devam eden bir disiplin olarak ele alın. AB yükümlülükleri genelinde temsilcilik kurmak ve iletişim zincirini temiz tutmak için yapılandırılmış bir yönteme ihtiyacınız varsa, ziyaret edin. DilicheckRep ve piyasadaki onay modelinin, ekibinizin halihazırda oluşturmakta olduğu uyumluluk yığınına nasıl uyduğunu inceleyin.
Sıkça Sorulan Sorular: AB Dışı Sağlayıcılar için AB Yapay Zeka Yasası Uyumluluğu
S: AB Yapay Zeka Yasası, AB dışındaki şirketler için de geçerli mi?
A: Evet. AB Yapay Zeka Yasası, AB pazarına bir yapay zeka sistemi sunan, bu sistemi AB'de hizmete sokan veya sistemin AB'de kullanıldığı durumlarda AB dışındaki sağlayıcılar için de geçerli olabilir. Şirketinizin kapsam dahilinde olması için Avrupa'da bir ofise sahip olması gerekmez.
S: AB Yapay Zeka Yasası kapsamında yüksek riskli bir yapay zeka sistemi nedir?
A: Yüksek riskli yapay zeka sistemleri, Kanun'da belirtilen kategorilere giren sistemlerdir; bunlar arasında istihdamda, kritik altyapıda, biyometride, eğitimde veya düzenlemeye tabi ürünlerde güvenlik bileşenleri olarak kullanılan belirli sistemler yer alır. Yüksek riskli sistemler, dokümantasyon, risk yönetimi, kayıt tutma, insan gözetimi ve uygunluk değerlendirmesi de dahil olmak üzere daha sıkı yükümlülüklerle karşı karşıyadır.
S: AB üyesi olmayan sağlayıcıların AB Yapay Zeka Yasası kapsamında yetkilendirilmiş bir temsilciye ihtiyacı var mı?
A: Evet. AB üyesi olmayan bir sağlayıcının, 22. Madde uyarınca belirli yüksek riskli yapay zeka sistemlerini AB pazarına sunarken veya 54. Madde uyarınca genel amaçlı bir yapay zeka (GPAI) modelini Birlik pazarına sunarken AB tarafından yetkilendirilmiş bir temsilci ataması gerekebilir. Belirli nitelikli ücretsiz ve açık kaynaklı GPAI modelleri muaf tutulabilir.
S: AB Yapay Zeka Yasası ne zaman uygulanır?
A: AB Yapay Zeka Yasası aşamalar halinde uygulanmaktadır. Yasak uygulamalara ilişkin kurallar da dahil olmak üzere bazı hükümler 2025 yılında uygulanmaya başlanmıştır. Çoğu yükümlülüğün esas uygulama tarihi 2 Ağustos 2026'dır; bazı yüksek riskli ürün kuralları ise daha sonra uygulanacaktır.
S: AB Yapay Zeka Yasası'na uyum için hangi belgeler gereklidir?
A: Yüksek riskli yapay zeka sistemleri için, sağlayıcıların genellikle teknik dokümantasyona, risk yönetimi sürecine, veri yönetişim kayıtlarına, günlükleme kontrollerine, insan gözetimi önlemlerine, piyasa sonrası izleme süreçlerine ve gerektiğinde uygunluk beyanına ihtiyaçları vardır.
S: AB Yapay Zeka Yasası kapsamında uygunluk değerlendirmesi nedir?
A: Uygunluk değerlendirmesi, yüksek riskli bir yapay zekâ sisteminin AB pazarına sunulmadan önce Kanun'un gerekliliklerini karşıladığını göstermek için kullanılan süreçtir. Bazı bağımsız yüksek riskli sistemler dahili bir kontrol sürecini takip edebilirken, düzenlemeye tabi ürünlerin bir parçası olan yapay zekâ üçüncü taraf değerlendirmesi gerektirebilir.
S: Genel amaçlı bir yapay zeka modeli, AB Yapay Zeka Yasası yükümlülüklerini tetikleyebilir mi?
A: Evet. Genel amaçlı yapay zeka modelleri, Kanun kapsamında ayrı bir yükümlülük katmanını tetikleyebilir; bu yükümlülükler arasında belgeleme, şeffaflık ve bazı durumlarda sistemik riskle bağlantılı ek görevler yer almaktadır.
S: AB Yapay Zeka Yasası'na uyum sağlamanın ilk adımı nedir?
A: İlk adım sınıflandırmadır. Sağlayıcılar, sistemin yasaklı, yüksek riskli, şeffaflık yükümlülüklerine tabi veya minimum riskli olup olmadığını belirlemelidir. Bu sınıflandırma, uyumluluk yolunu, dokümantasyon yükünü ve lansman zaman çizelgesini şekillendirir.
DilicheckRep, GDPR Madde 27, AB Yapay Zeka Yasası, Dijital Hizmetler Yasası, Veri Yasası ve NIS2 iletişim noktası hizmetleri de dahil olmak üzere, AB ve Birleşik Krallık mevzuatına ilişkin resmi temsil hizmeti sunmaktadır. Bu hizmet, yetki dokümantasyonu ve yetkili makam ile veri sahibi arasındaki iletişimin yapılandırılmış bir şekilde yürütülmesini içerir. Bir sonraki AB pazarına girişinizden önce temsil kapsamınızı ve işletme modelinizi DilicheckRep ile gözden geçirin.
Yasal Uyarı: Bu kılavuz yalnızca genel bilgilendirme amacıyla sunulmuştur ve hukuki tavsiye niteliği taşımaz. AB veri koruma ve diğer düzenleyici gerekliliklerin uygulanması, her kuruluşun özel koşullarına bağlıdır. Bu bilgilere güvenmeden veya uyumluluk kararları almadan önce, gerektiğinde uygun hukuki tavsiye almalısınız.
Açıklama: Bu makale yapay zeka desteği ve insan incelemesiyle hazırlanmıştır.