
Une entreprise SaaS américaine peut passer des mois à préparer son lancement en Europe, pour finalement constater que sa politique de confidentialité ne mentionne aucun point de contact pour l'UE, que son service client n'est pas préparé à la correspondance avec les autorités et que personne n'a identifié les destinataires des demandes d'accès aux données. L'entreprise peut n'avoir ni bureau, ni employés, ni filiale dans l'UE, mais ses services peuvent néanmoins la soumettre au RGPD.
C'est dans cet espace que se trouve un Représentant à la protection des données de l'UE Cela devient important. L'article 27 ne remplace pas la conformité au RGPD, la désignation d'un DPO local ou l'établissement au sein de l'UE. Lorsqu'un responsable du traitement ou un sous-traitant est non établi dans l'UE mais est soumise au RGPD en vertu de Article 3(2), L’article 27 exige généralement qu’elle désigne un représentant dans l’Union, sauf exemption prévue à l’article 27, paragraphe 2. Ce rôle doit de plus en plus s’articuler avec les obligations de représentation ou de point de contact découlant d’autres législations numériques européennes.
Comprendre le rôle du délégué à la protection des données de l'UE
La manière la plus simple de comprendre ce rôle est de le considérer comme un Point de contact enregistré pour les questions relatives au RGPD dans l'UE. Une entreprise non membre de l'UE soumise au RGPD en vertu de Article 3(2) Une entreprise qui propose des biens ou des services à des personnes résidant dans l'UE ou qui surveille leur comportement peut avoir besoin d'un représentant au sein de l'UE, sauf exemption limitée. Ce représentant doit être établi dans un État membre où résident les personnes concernées dont les données personnelles sont traitées, désigné par écrit et mandaté pour répondre aux questions des autorités de contrôle et des personnes concernées sur toutes les questions relatives au traitement des données, afin de garantir la conformité au RGPD. Ces exigences sont énoncées dans le règlement général sur la protection des données (RGPD). Article 27 du RGPD.
Prenons l'exemple d'une plateforme d'analyse canadienne qui commence à proposer ses services à des clients français. Même si ses ingénieurs, son service juridique et ses serveurs restent situés hors de l'UE, les utilisateurs français doivent pouvoir contacter l'entreprise pour s'informer sur le traitement de leurs données personnelles. Une autorité de contrôle doit également disposer d'un représentant identifiable au sein de l'Union, joignable pour toute question relative au traitement des données et capable de coordonner ses actions avec l'organisme responsable du traitement.
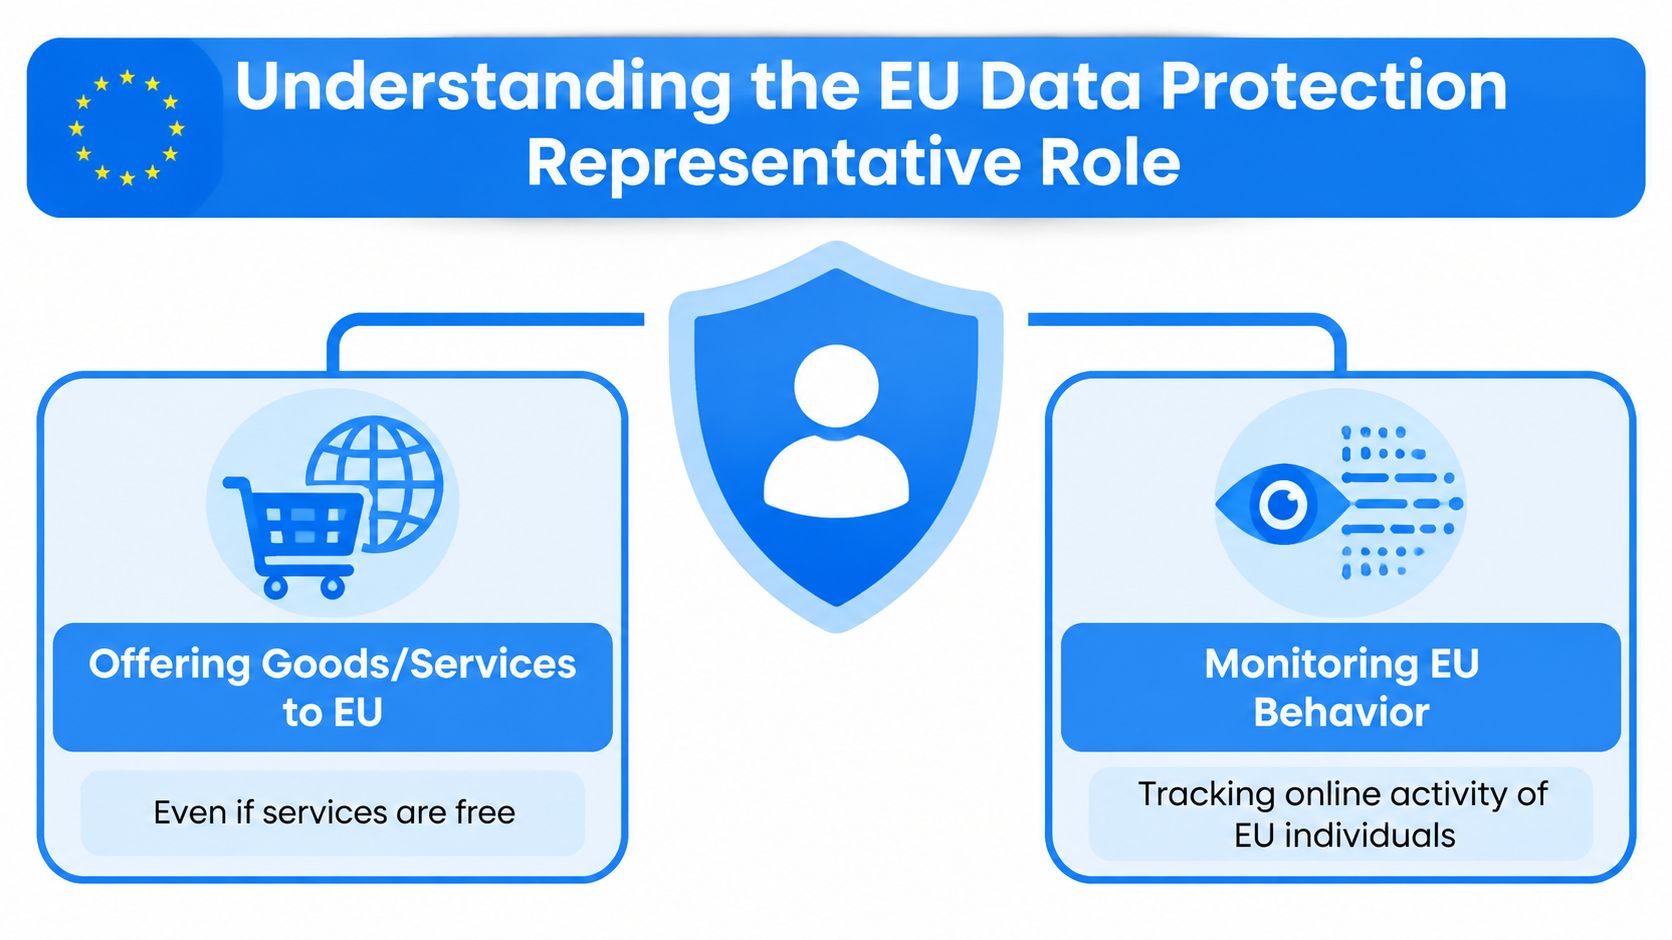
Un point de contact doté d'un mandat légal, et non un décideur suppléant
Un représentant européen à la protection des données n'est pas la même chose qu'un Délégué à la protection des données. Un DPO conseille l'organisation, supervise son programme de protection des données et exerce les fonctions qui lui sont attribuées par le RGPD. Le représentant, quant à lui, sert d'interlocuteur privilégié auprès des autorités et des personnes concernées, conformément à un mandat légal spécifique. Une entreprise peut avoir besoin des deux, et la désignation de l'un n'implique pas automatiquement celle de l'autre. Le CEPD considère également que le rôle de représentant au titre de l'article 27 est incompatible avec celui de DPO externe pour la même organisation, car le DPO doit pouvoir agir en toute indépendance et éviter tout conflit d'intérêts.
Le représentant n'est pas un simple consultant chargé de vérifier les bannières de cookies ou de réécrire une politique de confidentialité. Il peut recevoir des communications, faciliter les échanges avec les autorités de contrôle et les personnes concernées, et contribuer à rendre les informations pertinentes accessibles à l'organisation et, le cas échéant, aux autorités. Il ne se substitue pas au responsable du traitement ou au sous-traitant dans leurs décisions relatives aux finalités et aux moyens du traitement, et ne doit pas être présenté comme le service interne de protection des données de l'entreprise.
Règle pratique : Considérez ce représentant comme un interlocuteur officiel de l'UE pour les communications réglementaires. Il doit être joignable, dûment nommé et intégré au processus de réponse de l'organisation.
Cette distinction est importante lors d'une plainte ou d'une enquête. Si une personne concernée contacte le représentant au sujet d'une demande de suppression, ce dernier doit la transmettre selon la procédure de gestion des droits établie par l'entreprise. Si une autorité demande des documents, le représentant doit être en mesure d'identifier le responsable interne compétent, de conserver l'historique des échanges et de suivre la réponse.
Le texte du RGPD de la Commission européenne a été adopté en 2016 et est devenu applicable le 25 mai 2018, L’article 27 fait donc partie intégrante du cadre de gouvernance fondamental post-2018 pour les activités numériques transfrontalières. L’article 27 ne détermine pas à lui seul l’applicabilité du RGPD. Le champ d’application territorial est principalement régi par l’article 3. Si un responsable du traitement ou un sous-traitant établi hors de l’UE relève de l’article 3, paragraphe 2, l’article 27 s’applique généralement, sauf exemption. La désignation d’un représentant a également des conséquences. pas, à elle seule, crée un établissement du responsable du traitement ou du sous-traitant dans l'UE.
Quand la prise de rendez-vous devient obligatoire
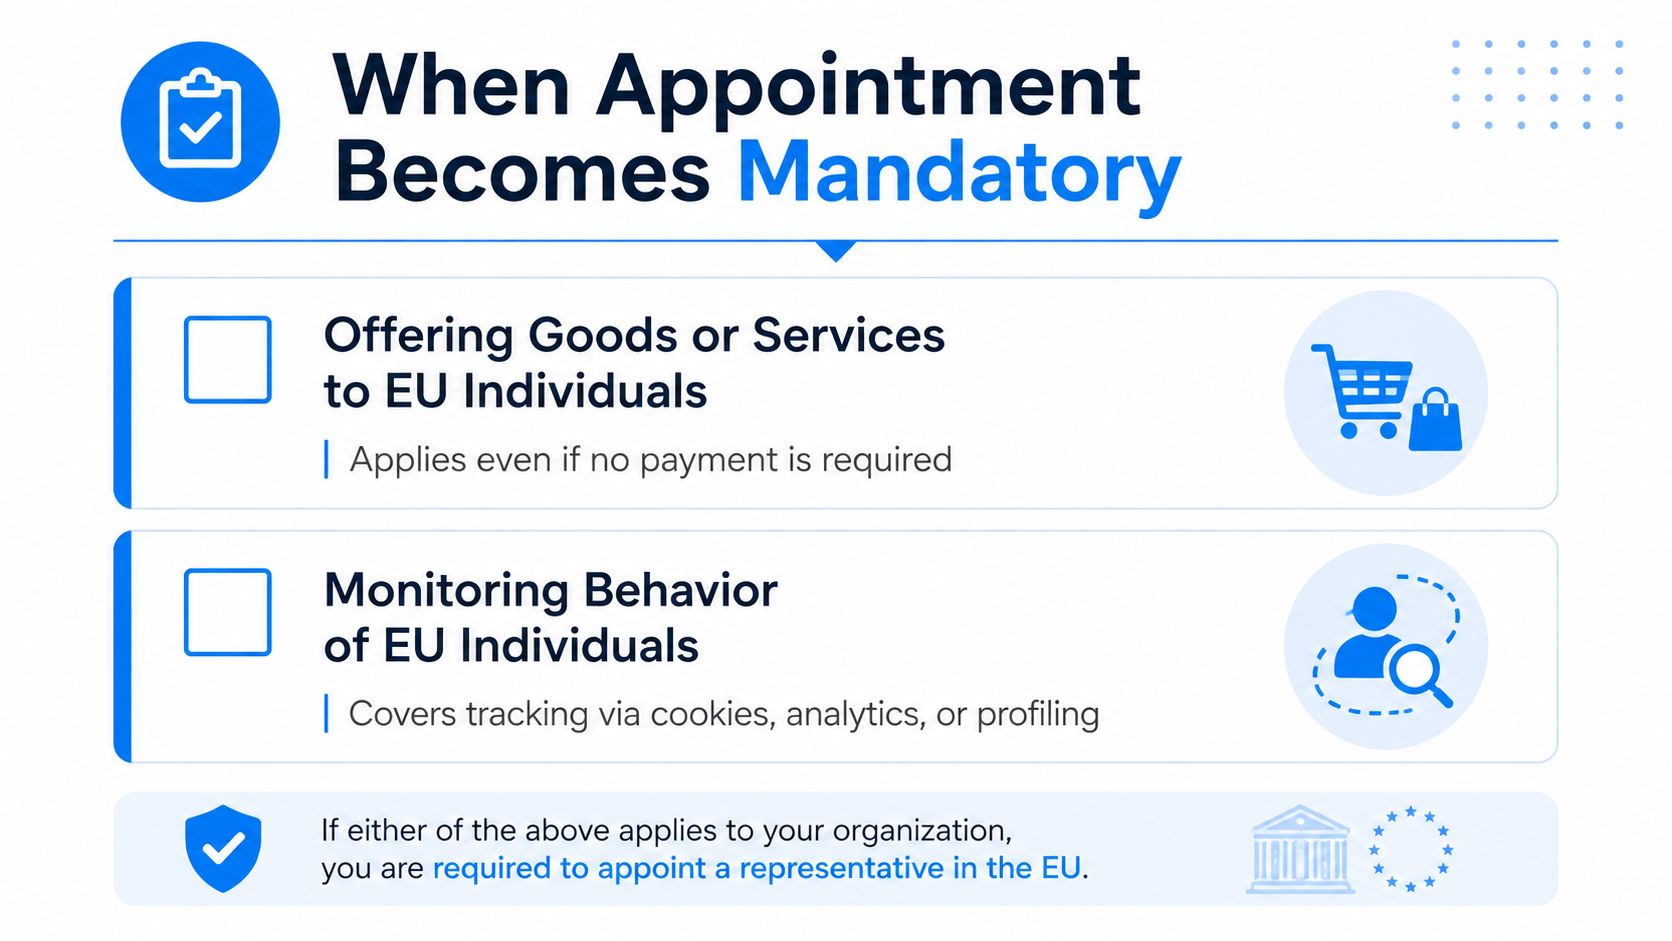
La question de la nomination commence par deux tests. Si un responsable du traitement ou un sous-traitant non-UE est soumis au RGPD parce que propose des biens ou des services aux personnes résidant dans l'UE, ou surveille le comportement des personnes dans l'UE, L’article 27 peut exiger un représentant. La question pertinente n’est pas de savoir si le client a payé, si l’entreprise emploie du personnel de l’UE ou si elle qualifie son activité de “ mondiale ” plutôt qu’européenne.
Un site de vente en ligne australien proposant la livraison en Allemagne est un exemple clair d'offre de biens ou de services à des citoyens de l'UE. Une application mobile canadienne qui géolocalise ses utilisateurs en France, analyse leur activité ou établit des profils pour des interactions ciblées peut également être concernée par ce dispositif de surveillance. Les services gratuits peuvent aussi être concernés, car leur offre n'implique pas nécessairement de paiement.
Appliquez l'exemption avec soin
L'article 27 prévoit une exception limitée lorsque le traitement est occasionnel, peu susceptible d'engendrer un risque pour les droits et libertés des personnes physiques, compte tenu de sa nature, de son contexte, de sa portée et de ses finalités, et n'entraîne pas de risque pour ces droits et libertés. ne pas inclure, à grande échelle, Le traitement des catégories particulières de données visées à l'article 9 ou des données à caractère personnel relatives aux condamnations pénales et aux infractions visées à l'article 10 est exempté. Les autorités et organismes publics sont également exemptés de l'obligation de représentation. L'exemption doit être motivée et documentée, et non considérée comme une simple supposition.
Les équipes interprètent souvent à tort le terme “ occasionnel ” comme signifiant “ qui ne représente pas notre activité principale ”. Or, ce critère n’est pas fiable. Une entreprise dont le produit principal est destiné aux utilisateurs de l’UE peut traiter leurs données de manière routinière, même si l’Europe ne représente qu’une partie de son activité commerciale. De même, une entreprise qui ne possède pas d’établissement dans l’UE peut néanmoins être soumise à cette obligation, car l’analyse prévue à l’article 27 peut être nécessaire dès lors que l’article 3, paragraphe 2, est applicable.
Utilisez cette séquence de décision :
-
Identifiez l'emplacement de l'organisation. Le responsable du traitement ou le sous-traitant est-il établi en dehors de l'UE ?
-
Évaluer l'étendue territoriale. L’organisation est-elle soumise au RGPD en vertu de l’article 3(2) ?
-
Examinez le déclencheur. Propose-t-elle des biens ou des services aux personnes résidant dans l'UE, ou surveille-t-elle leur comportement au sein de l'UE ?
-
Évaluez soigneusement l'exemption. Le traitement est-il occasionnel, peu susceptible d’entraîner un risque pertinent et exempt de tout traitement à grande échelle au sens des articles 9 ou 10 ?
-
Consignez la conclusion. Conservez l’analyse de la portée territoriale, la justification de l’exemption et l’approbation dans le dossier de gouvernance de la protection de la vie privée.
Guide représentatif de l'article 27 du RGPD
Une évaluation pratique doit examiner le langage marketing, les options de devise et de livraison, la disponibilité de l'application, la configuration des cookies et des outils d'analyse, la situation géographique des clients et les fonctionnalités du produit. Elle doit également éviter de présumer que toute utilisation de données sensibles ou de données relatives à des condamnations pénales entraîne automatiquement la perte de l'exemption. La question juridique pertinente est de savoir si ces données sont traitées. sur une grande échelle, en plus des autres conditions prévues à l'article 27(2). Si l'entreprise ne peut expliquer pourquoi l'exemption s'applique, la désignation d'un représentant constitue souvent le choix opérationnel le plus justifié.
Fonctions et responsabilités principales
Le travail quotidien du représentant consiste principalement à communication contrôlée. Il est impératif que le représentant puisse être facilement identifié par les autorités de contrôle et les personnes concernées, qu'il reçoive la correspondance pertinente et que l'organisation qui l'a désigné puisse donner suite à sa demande. Ce rôle n'est efficace que si le représentant dispose de contacts actuels au sein de l'entreprise, d'une procédure de remontée d'informations convenue et d'un accès suffisant aux informations relatives au traitement des données pour comprendre l'objet de la demande.
Ces trois responsabilités méritent un traitement distinct.
Gestion des communications des autorités
Une autorité de contrôle peut adresser une demande concernant le traitement des données par un responsable du traitement ou un sous-traitant, demander des documents ou signaler une réclamation. Le représentant doit consigner le message, en vérifier la portée, en informer le responsable interne désigné, conserver la correspondance originale et suivre la réponse de l'organisation. Il ne doit pas interpréter la position juridique de l'entreprise ni répondre à des questions de fond sans instructions ni informations appropriées.
Acheminement des demandes des personnes concernées
Une personne résidant dans l'UE peut contacter le représentant pour toute question relative à l'accès, à l'effacement, à l'opposition ou à la protection des données. Conformément à l'article 27, paragraphe 4, les autorités de contrôle et les personnes concernées peuvent s'adresser au représentant., en plus de ou à la place de Le représentant du responsable du traitement ou du sous-traitant peut s'adresser à ce dernier pour toute question relative au traitement des données aux fins de la conformité au RGPD. Il ne se prononce pas sur la validité de la demande ni sur l'effacement des données. Son rôle consiste à consigner la demande avec précision, à la transmettre à l'équipe chargée de la gestion des droits au sein de l'organisation, à suivre le transfert et à conserver une trace de la communication.
Les dispositifs inefficaces sont voués à l'échec. Une boîte mail non surveillée donne l'illusion d'une représentation sans réelle efficacité. Les garanties contractuelles et opérationnelles recommandées doivent définir qui accuse réception des communications, comment sont gérées les demandes de vérification d'identité, quelle équipe est responsable de la réponse et comment les demandes non résolues sont transmises aux niveaux supérieurs.
Tenir des registres utilisables
Le représentant peut être sollicité pour faciliter l'accès aux dossiers relatifs aux activités de traitement où Article 30 L’article 30 du RGPD prévoit expressément la désignation d’un représentant dans le cadre de la tenue des registres. Le responsable du traitement ou le sous-traitant, et le représentant, le cas échéant, doivent mettre le document pertinent à la disposition de l’autorité de contrôle sur demande. Cela implique plus que la simple conservation d’une lettre de désignation signée. L’entreprise doit tenir à jour un inventaire des traitements effectués, les coordonnées du responsable du traitement et du sous-traitant, les catégories de données et les personnes concernées, les informations sur les destinataires, la logique de conservation, les modalités de transfert et les coordonnées actuelles du représentant.
Le représentant n'est pas responsable de la création ou du contrôle de l'intégralité du programme de conformité à la protection de la vie privée de l'organisation. Un modèle opérationnel solide sépare les fonctions officielles de point de contact des conseils en matière de protection de la vie privée aux opérations de sécurité, en passant par la gestion des incidents et la direction d'entreprise.
Un représentant devrait pouvoir indiquer à l'autorité compétente qui détient la réponse, où se trouve le document justificatif et quand la réponse sera coordonnée. Dans le cas contraire, la nomination n'est qu'une formalité administrative.
Gérer plusieurs cadres réglementaires de l'UE
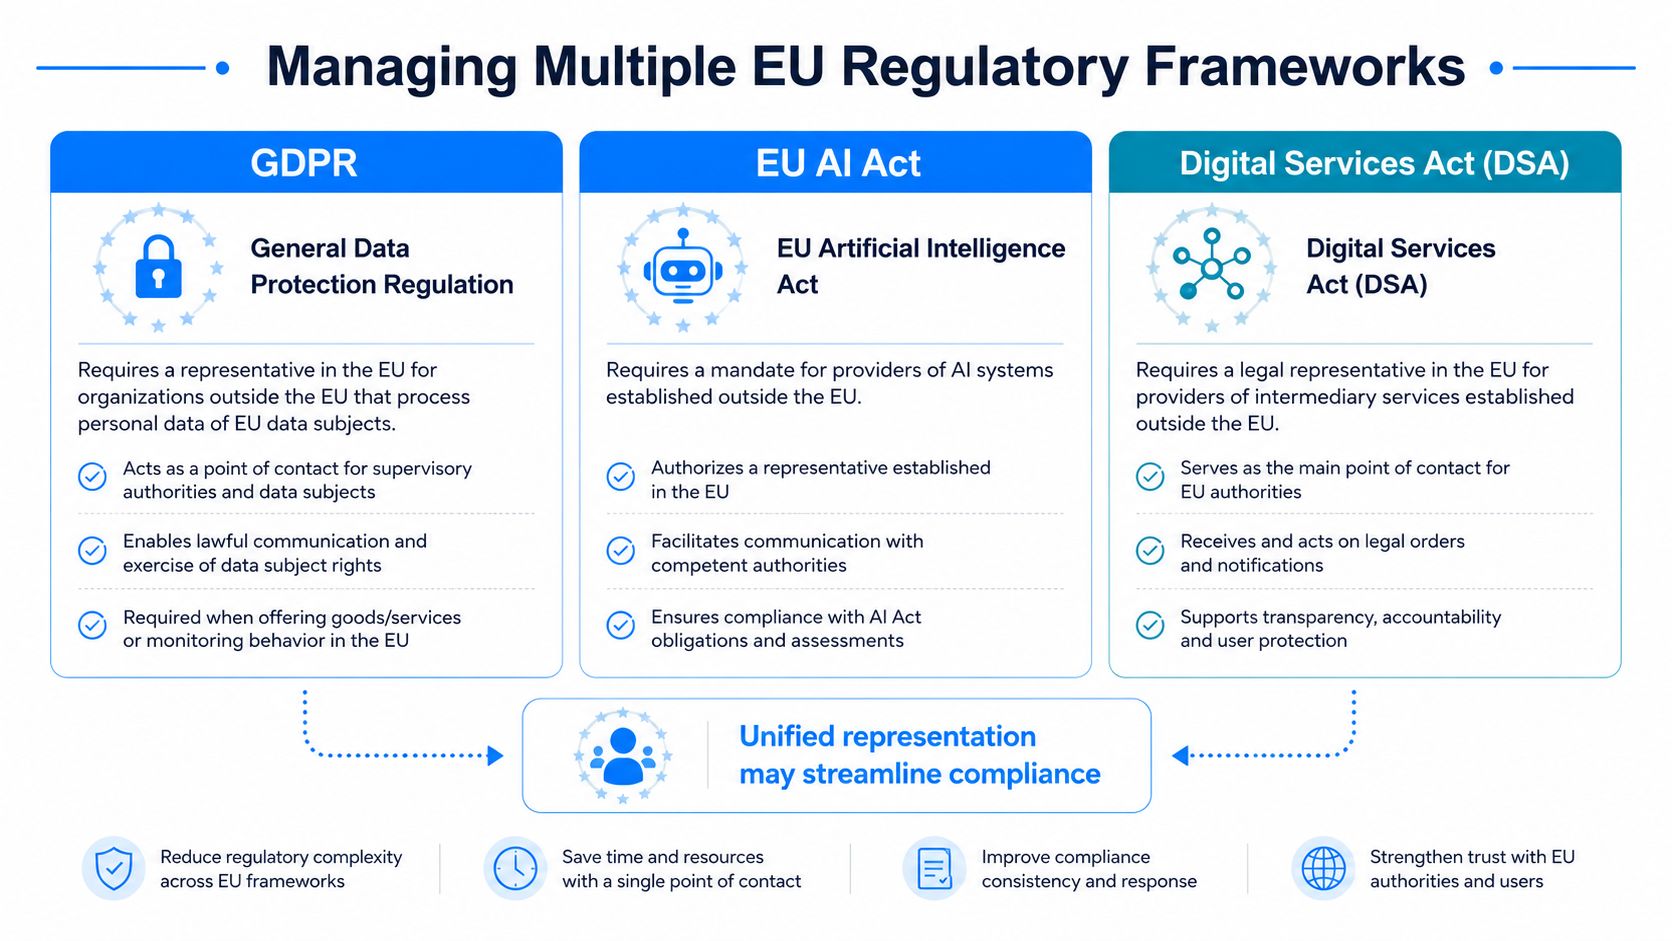
L’article 27 s’inscrit de plus en plus dans un problème de représentation plus vaste. Les entreprises souhaitant s’implanter sur les marchés européens devront peut-être également examiner les obligations de leurs représentants, mandataires ou points de contact. Loi européenne sur l'IA, loi sur les services numériques, loi sur les données et NIS2. Le rôle exact, le déclencheur, les critères d'éligibilité et l'autorité compétente diffèrent selon le cadre juridique ; une nomination au titre de l'article 27 du RGPD ne doit donc pas être considérée comme satisfaisant automatiquement à toutes les autres lois.
Le choix stratégique se situe entre fragmentation et consolidation.
| Modèle opérationnel | Ce qui fonctionne | Là où cela crée un risque |
|---|---|---|
| représentants séparés | Chaque fournisseur peut se spécialiser dans une loi et son organisme de réglementation. | Plusieurs boîtes de réception, enregistrements incohérents, voies d'escalade dupliquées |
| Un mandat coordonné | Un processus centralisé de réception des documents peut standardiser l'enregistrement, l'acheminement et la collecte des preuves. | Chaque cadre nécessite néanmoins sa propre nomination, son périmètre et son autorité valides. |
| Entité interne de l'UE | Le personnel local peut intégrer le travail réglementaire aux opérations | La création d'une entité ne dispense pas de recenser chaque obligation légale |
Une plateforme de vente en ligne peut gérer les demandes RGPD, les notifications DSA et les communications relatives à la loi sur la protection des données par le biais d'équipes distinctes. Un fournisseur non européen de certains systèmes ou modèles d'IA peut également devoir, selon son rôle et les exigences de la loi applicable en matière d'IA, déterminer si la désignation d'un représentant autorisé est nécessaire. Un fabricant d'objets connectés peut avoir besoin de coordonner les communications relatives au RGPD, à la loi sur la protection des données et à la cybersécurité. Ces exemples ne signifient pas qu'un seul représentant soit automatiquement suffisant. Ils illustrent pourquoi l'organisation doit recenser ses obligations avant de choisir un modèle opérationnel.
La consolidation nécessite des limites
Un mandat consolidé permet de réduire les doublons et de simplifier la tenue d'un registre unique des notifications entrantes, des horodatages, des responsables et des décisions d'escalade. Il offre également aux équipes de conformité une vision globale des dossiers réglementaires en cours, leur évitant ainsi de devoir comparer plusieurs rapports de fournisseurs.
Le compromis réside dans la précision juridique. Chaque cadre réglementaire requiert son propre champ d'application, son autorité, ses procédures de communication, son traitement de la confidentialité, ses modalités de conservation des données et son mécanisme de résiliation. Un même prestataire peut exercer des fonctions de représentant ou de point de contact dans le cadre de plusieurs cadres réglementaires de l'UE lorsque la loi le permet, mais chaque désignation doit satisfaire indépendamment aux critères d'éligibilité, au champ d'application, au mandat, aux obligations et aux autres exigences de la législation applicable.
Ressource représentative du règlement européen sur la protection des données
Un modèle utile est un canal opérationnel doté d'une autorité spécifique au cadre. Le fournisseur peut recevoir et enregistrer les communications de manière centralisée, puis acheminer chaque élément vers l'équipe juridique et opérationnelle compétente, conformément au mandat applicable.
La consolidation est particulièrement pertinente lorsqu'une même organisation propose des produits similaires, partage des opérations de protection de la vie privée et a un réel besoin de pistes d'audit cohérentes. Des nominations distinctes peuvent être préférables lorsqu'un cadre réglementaire exige des compétences spécialisées, qu'un organisme de réglementation attend un interlocuteur unique ou que les risques et les lignes hiérarchiques diffèrent sensiblement.
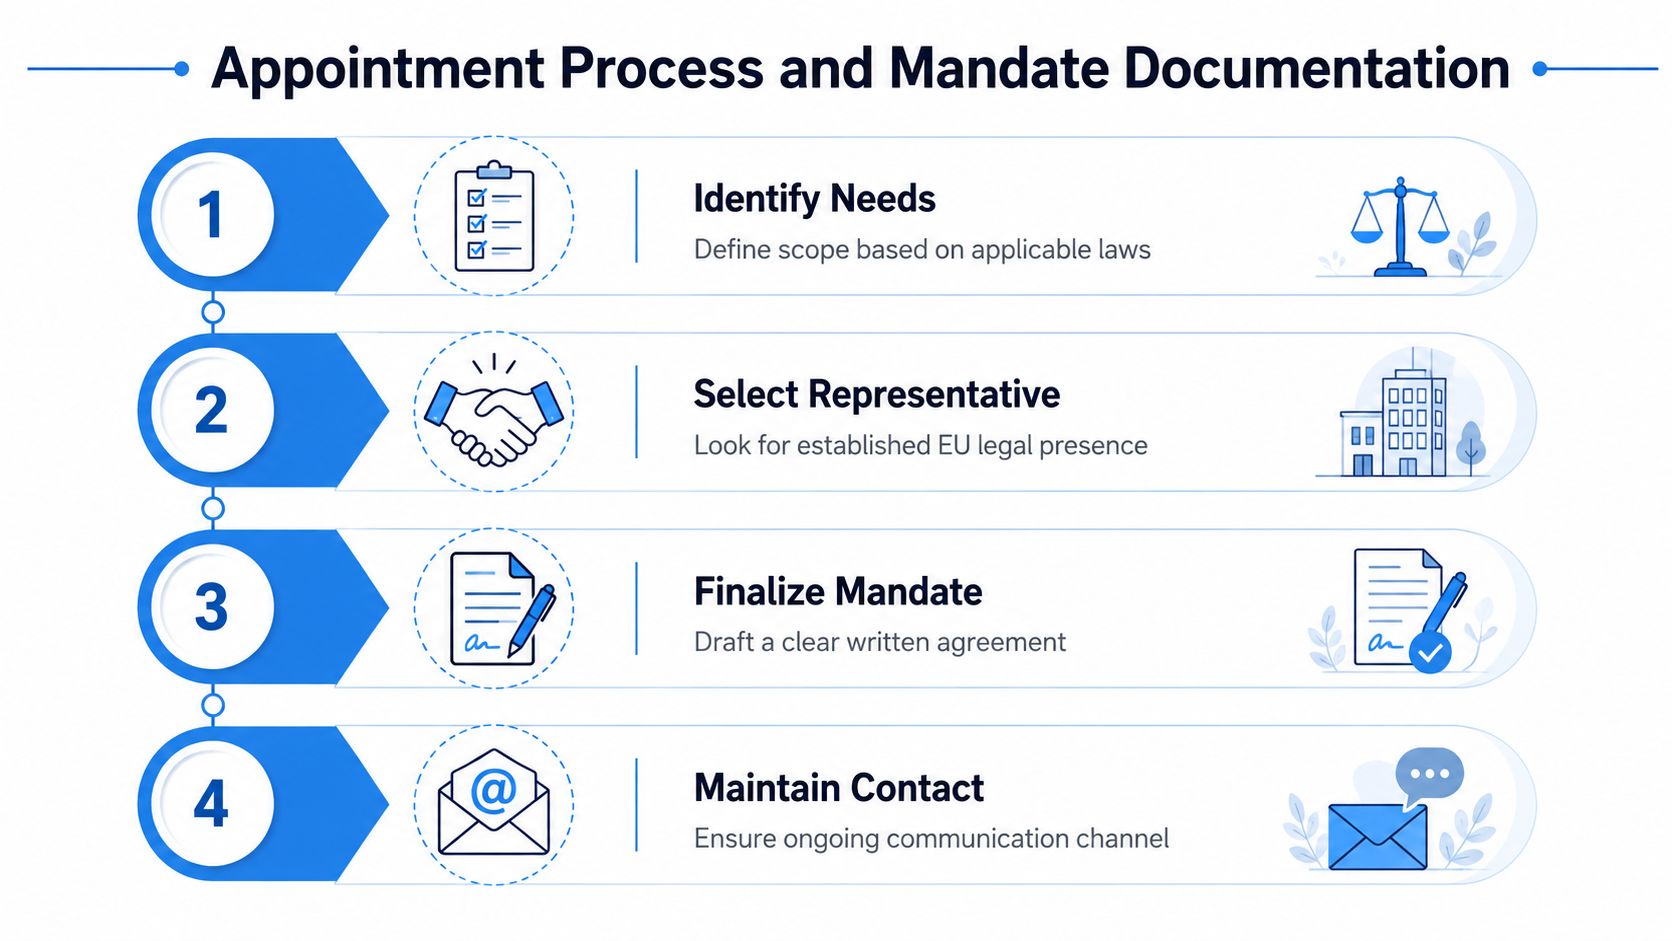
Processus de nomination et documentation relative au mandat
Une nomination crédible commence par une définition précise du périmètre d'intervention, et non par une simple liste de prestataires. Il convient d'indiquer chaque entité juridique non européenne, les produits destinés aux citoyens européens, les activités de traitement concernées, les États membres où se trouvent les personnes concernées et les cadres réglementaires pouvant exiger un contact local. Cela évite à une entreprise de désigner un responsable du traitement pour une marque tout en excluant un autre responsable du traitement ou sous-traitant du mandat.
Sélectionner pour la disponibilité opérationnelle
Le représentant doit être établi dans un État membre de l'UE approprié, et l'organisme doit vérifier si le prestataire proposé est en mesure de communiquer efficacement avec les autorités compétentes et les personnes concernées. Une bonne connaissance du secteur est essentielle lorsqu'un prestataire doit comprendre rapidement une plateforme SaaS, une technologie publicitaire, un objet connecté, un service de santé ou un système d'IA.
Posez des questions pratiques :
-
Qui surveille les communications entrantes ? Obtenez par écrit la fonction nommée, le processus de couverture et le responsable de l'escalade.
-
Qu'est-ce qui est enregistré ? Vérifiez que les notifications, les demandes, les horodatages, les pièces jointes, les actions de transfert et l'état de résolution sont conservés.
-
Comment le périmètre d'autorité est-il contrôlé ? Le prestataire doit faire la distinction entre le transfert et la coordination et la prise de décisions en matière de conformité pour l'entreprise.
-
Quels sont les régimes de responsabilité applicables ? Examiner les assurances, les exclusions, les sous-traitants, les obligations de confidentialité et de coopération.
-
Que se passe-t-il après la rupture du contrat ? L'accord devrait préciser les modalités de passation de pouvoir, les mises à jour des notifications, la conservation des dossiers et la communication avec les autorités de réglementation.
Il s'agit de recommandations en matière de diligence raisonnable et de contractualisation, et non d'une liste exhaustive des exigences légales de l'article 27. Elles visent à rendre la nomination opérationnelle.
Rédigez un mandat qui puisse résister à un examen approfondi.
L’article 27 du RGPD exige que la désignation soit par écrit. Le mandat doit identifier l'entité nommatrice, le représentant, le périmètre du traitement applicable, l'autorité habilitée à recevoir les communications, les modalités de contact avec les personnes concernées, les procédures d'escalade, les exigences en matière de confidentialité, la répartition des responsabilités, les obligations de coopération et les conditions de résiliation. Il doit également préciser les cadres réglementaires complémentaires concernés, le cas échéant, plutôt que de se contenter d'une formulation vague telle que “ conformité européenne ”. Certains de ces points constituent des exigences légales minimales, tandis que d'autres représentent des garanties contractuelles recommandées pour faciliter le bon fonctionnement du dispositif.
Mettre à jour la notice de confidentialité et les autres informations publiques pertinentes avec les coordonnées du représentant lorsque des obligations de transparence s'appliquent en vertu de la loi Articles 13 et 14 du RGPD Appliquez ces conditions. Conservez ensemble le mandat signé, les preuves d'autorisation de l'entreprise, l'inventaire des processus en cours, l'évaluation du périmètre, l'analyse des exemptions (le cas échéant) et le journal des modifications. Mettez à jour ces documents en cas de changement de produits, de régions clientes, d'outils de suivi, d'entités juridiques ou d'obligations réglementaires.
service de représentant autorisé par la loi européenne sur l'IA
Adoptez une procédure de mise en œuvre concise : approuvez le périmètre, effectuez les vérifications préalables nécessaires, signez le mandat, publiez les coordonnées, testez le processus de collecte des données, informez les équipes d’assistance client et de protection des données, puis planifiez des contrôles périodiques. Pour les organisations proposant des produits d’IA, toute exigence de représentant autorisé distinct doit être évaluée indépendamment du RGPD, même si un seul modèle opérationnel est envisagé.
Risques liés à l'application de la loi et conséquences en matière de conformité
Le défaut de désignation d'un représentant au titre de l'article 27 est considéré comme un violation de l'article 83(4). Sous Article 83(4)(a) du RGPD, les violations des obligations du responsable du traitement et du sous-traitant, conformément notamment aux dispositions de l'article 27, sont passibles d'amendes administratives de jusqu'à 10 millions d'euros ou, dans le cas d'une entreprise, jusqu'à 21 000 milliards de dollars du chiffre d'affaires annuel mondial total de l'exercice précédent, le montant le plus élevé étant retenu..
Ce plafond ne doit pas être considéré comme une prédiction de résultat. Il indique néanmoins pourquoi cette nomination doit figurer dans le registre des risques de l'organisation. L'absence d'un représentant peut également compliquer la gestion des événements réglementaires courants. Une plainte peut parvenir par un canal inattendu, une notification de violation de données peut ne pas désigner de destinataire clair, et une demande d'une autorité peut rester sans réponse le temps que les équipes internes déterminent qui en est responsable.
orientations sur l'exposition à l'application de l'article 27
orientations sur l'exposition à l'application de l'article 27
orientations sur l'exposition à l'application de l'article 27
Comment les lacunes deviennent visibles
Les autorités de contrôle et les personnes concernées peuvent mettre en évidence cette lacune par le biais de plaintes, d'enquêtes ou de demandes d'information. La coopération transfrontalière peut également révéler plus clairement une structure de contact incohérente, notamment lorsqu'une entreprise commercialise plusieurs produits ou entités juridiques sous une même marque.
Le responsable du traitement ou le sous-traitant demeure responsable de sa conformité au RGPD, des décisions relatives au traitement des données et du fondement juridique global des activités concernées. Le représentant a un rôle légal spécifique et une responsabilité potentielle liés à son mandat et aux obligations qui en découlent, ce qui modifie la relation commerciale. Un prestataire doit donc disposer d'un mandat clair, de procédures appropriées et d'un mécanisme d'escalade défini. La désignation d'un représentant n'entraîne pas le transfert de la responsabilité du responsable du traitement ou du sous-traitant au titre du RGPD.
Point de vue de la gestion des risques : Le représentant ne pourra pas remédier à une activité de traitement illicite. Il peut toutefois empêcher qu'un défaut de contact élémentaire ne constitue le premier indice d'une incomplétude du programme de gouvernance.
La solution pratique est simple : vérifier l’élément déclencheur, documenter toute exemption, désigner le représentant avant le début de toute activité concernée auprès de l’UE, publier des informations précises, tester le canal de communication et conserver les preuves de l’efficacité du processus. Cette approche est plus utile que d’attendre qu’une autorité ou une personne concernée découvre le chaînon manquant.
Intégrer la représentation dans votre stratégie de marché européenne
La désignation d'un représentant doit être planifiée en même temps que le lancement du produit, les mentions d'information sur la protection des données, les registres de traitement des données, les procédures de gestion des droits, la gestion des incidents et toute évaluation du délégué à la protection des données (DPO). Nommez un interlocuteur après le lancement, car cela risque de prendre au dépourvu les équipes du service client, du service juridique et de la sécurité face à des communications nécessitant une action coordonnée.
Un plan d'entrée sur le marché doit répondre à quatre questions :
-
Quelle entité propose le service ou détermine les finalités du traitement ?
-
Quels publics et comportements de l'UE sont ciblés ou surveillés ?
-
Quels cadres juridiques créent des obligations de point de contact pour le produit ?
-
À qui appartient chaque réponse une fois qu'une notification ou une demande est reçue ?
Le modèle opérationnel le plus performant considère la représentation comme une infrastructure. Il offre aux clients et aux autorités un accès direct à l'organisation, instaure un processus de transition documenté et facilite l'expansion sans exiger de repartir de zéro pour chaque nouvelle décision de marché. Il rend également la responsabilité interne visible, car les équipes doivent identifier les personnes qui approuvent les réponses, tiennent les registres et mettent à jour les informations de contact publiques.
Le budget doit couvrir davantage que les seuls honoraires de nomination. Il doit inclure la révision du mandat, la mise à jour des avis, les tests initiaux, la tenue des dossiers, la formation du personnel, la cartographie du cadre de référence et les vérifications périodiques du périmètre. Une nomination à bas coût, incapable de contrôler les communications ou de conserver une piste d'audit, risque d'engendrer plus de travail opérationnel qu'elle n'en simplifie.
Face à l'évolution de la réglementation numérique européenne, les entreprises doivent éviter de créer des silos de conformité isolés. Une analyse juridique adaptée au cadre réglementaire, associée à un modèle de communication centralisé et maîtrisé, peut faciliter la consolidation sans pour autant considérer les obligations relatives au RGPD, à l'IA, aux plateformes, à l'accès aux données et à la cybersécurité comme interchangeables.
Dilicheck Rep assure une représentation réglementaire formelle auprès des autorités européennes et britanniques, notamment pour la conformité à l'article 27 du RGPD, à la loi européenne sur l'IA, à la loi sur les services numériques, à la loi sur les données et aux services de point de contact NIS2, avec une documentation de mandat et une gestion structurée des communications avec les autorités et les personnes concernées. Examinez votre périmètre de représentation et votre modèle opérationnel avec Représentant Dilicheck avant votre prochain lancement sur le marché européen.
Clause de non-responsabilité: Ce guide est fourni à titre d'information générale uniquement et ne constitue pas un avis juridique. L'application du règlement européen sur la protection des données et des autres exigences réglementaires dépend de la situation particulière de chaque organisation. Il est conseillé de consulter un avocat si nécessaire avant de se fier à ces informations ou de prendre des décisions en matière de conformité.
Dernière mise à jour : août 2026
Divulgation : Cet article a été préparé par un expert en protection de la vie privée avec l'aide de l'IA.