
Uma empresa de SaaS sediada nos EUA pode passar meses preparando seu lançamento na Europa, apenas para descobrir que seu aviso de privacidade não possui um ponto de contato na UE, sua equipe de suporte ao cliente não está preparada para correspondências com autoridades e ninguém documentou quem receberá as solicitações dos titulares dos dados. A empresa pode não ter escritório na UE, funcionários europeus ou subsidiária local, mas seus serviços ainda podem enquadrá-la no escopo territorial do GDPR.
É nessa lacuna que um representante da UE para a proteção de dados torna-se importante. O Artigo 27 não substitui a conformidade com o RGPD, um DPO local ou um estabelecimento na UE. Quando um controlador ou processador é não estabelecida na UE mas está sujeito ao RGPD (Regulamento Geral sobre a Proteção de Dados) nos termos do RGPD. Artigo 3(2), O artigo 27.º exige, em geral, que a entidade designe um representante na União, a menos que se aplique uma exceção prevista no n.º 2 do artigo 27.º. Esta função tem de ser cada vez mais conciliada com as obrigações de representação ou de ponto de contacto decorrentes de outras leis europeias no âmbito da legislação digital.
Entendendo o papel do Representante de Proteção de Dados da UE
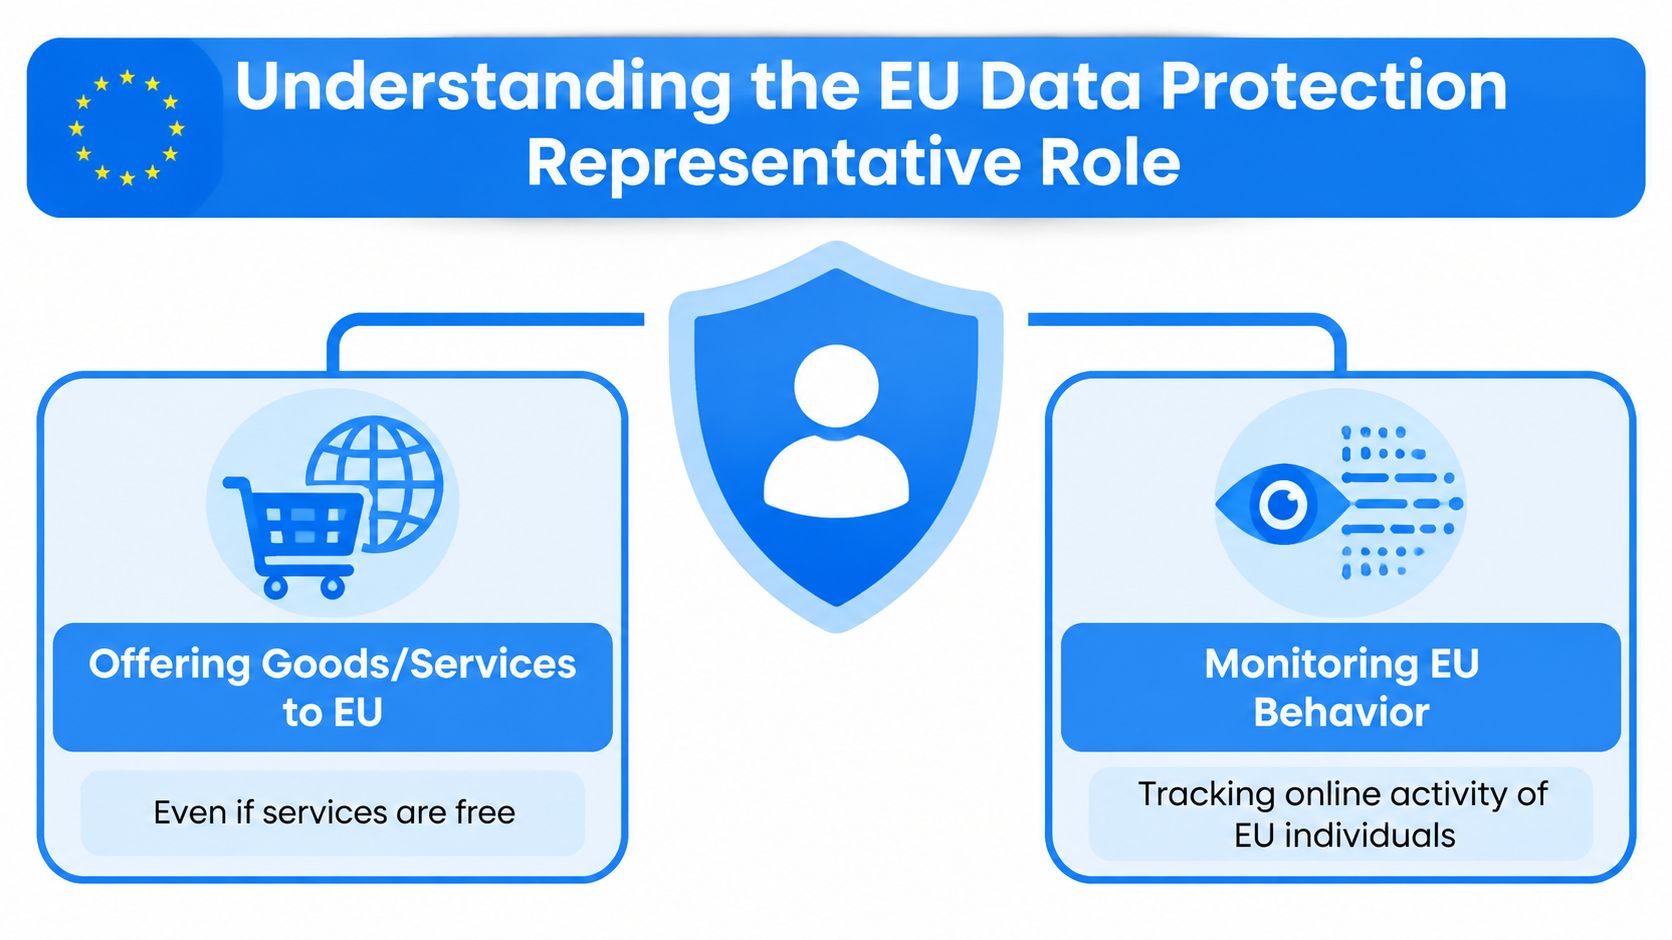
A maneira mais simples de entender a função é tratá-la como uma Ponto de contato registrado para assuntos relacionados ao RGPD na UE. Uma empresa não pertencente à UE que está sujeita ao RGPD (Regulamento Geral sobre a Proteção de Dados). Artigo 3(2) Uma empresa que oferece bens ou serviços a pessoas na UE ou monitoriza o seu comportamento pode necessitar de um representante na UE, salvo se se aplicar uma exceção específica. O representante deve estar estabelecido num Estado-Membro onde se encontrem os titulares dos dados pessoais tratados, ser nomeado por escrito e ter autorização para ser contactado pelas autoridades de controlo e pelos titulares dos dados em todas as questões relacionadas com o tratamento, para efeitos de garantir o cumprimento do RGPD. Estes requisitos estão definidos em Artigo 27 do RGPD.
Considere uma plataforma canadense de análise de dados que começa a atender clientes franceses. Seus engenheiros, equipe jurídica e servidores podem estar localizados fora da UE, mas os usuários franceses ainda precisam de uma maneira prática de entrar em contato com a empresa para obter informações sobre como seus dados pessoais são processados. Uma autoridade supervisora também precisa de um representante identificável na União Europeia que possa ser contatado para tratar de assuntos relevantes de processamento e coordenar ações com a organização responsável pelo processamento.
Um ponto de contato com mandato legal, não um substituto para tomada de decisões.
Um representante de proteção de dados da UE não é o mesmo que um Encarregado da Proteção de Dados. O Encarregado da Proteção de Dados (DPO) assessora a organização, monitoriza o seu programa de proteção de dados e desempenha as funções atribuídas a esse cargo ao abrigo do RGPD. O representante, por outro lado, atua como um contacto no mercado junto das autoridades e dos titulares dos dados, no âmbito de um mandato legal específico. Uma empresa pode necessitar de ambos, e a nomeação de um não satisfaz automaticamente a outra função. O CEPD também se posicionou no sentido de que a função de representante ao abrigo do Artigo 27.º é incompatível com a de DPO externo da mesma organização, uma vez que o DPO deve poder atuar de forma independente e evitar conflitos de interesses.
O representante não é simplesmente um consultor que revisa banners de cookies ou reescreve uma política de privacidade. Ele pode receber comunicações, facilitar o contato com autoridades de supervisão e titulares de dados, e ajudar a tornar as informações relevantes acessíveis à organização e, quando aplicável, às autoridades. Ele não assume as decisões do controlador ou do processador sobre as finalidades e os meios de processamento, e não deve ser apresentado como a função interna de privacidade da empresa.
Regra prática: Trate o representante como um contato formalmente designado pela UE para comunicações regulatórias. Ele deve ser acessível, devidamente nomeado e estar integrado ao processo de resposta da organização.
Essa distinção é importante durante uma reclamação ou investigação. Se um titular de dados entrar em contato com o representante sobre uma solicitação de exclusão, o representante deverá encaminhar a solicitação pelo fluxo de trabalho de gestão de direitos estabelecido pela empresa. Se uma autoridade solicitar registros, o representante deverá ser capaz de identificar o responsável interno correto, preservar o histórico da comunicação e acompanhar a resposta.
O texto do RGPD da Comissão Europeia foi adotado em 2016 e tornou-se aplicável em 25 de maio de 2018, tornando o Artigo 27 parte da estrutura fundamental de governança pós-2018 para negócios digitais transfronteiriços. O Artigo 27, por si só, não determina se o RGPD se aplica. O âmbito territorial é regido principalmente pelo Artigo 3. Se um controlador ou processador não pertencente à UE se enquadrar no Artigo 3(2), o Artigo 27 geralmente se aplica, a menos que haja uma exceção. A nomeação de um representante também não se aplica. não, por si só, cria um estabelecimento do controlador ou processador na UE.
Quando o agendamento se torna obrigatório
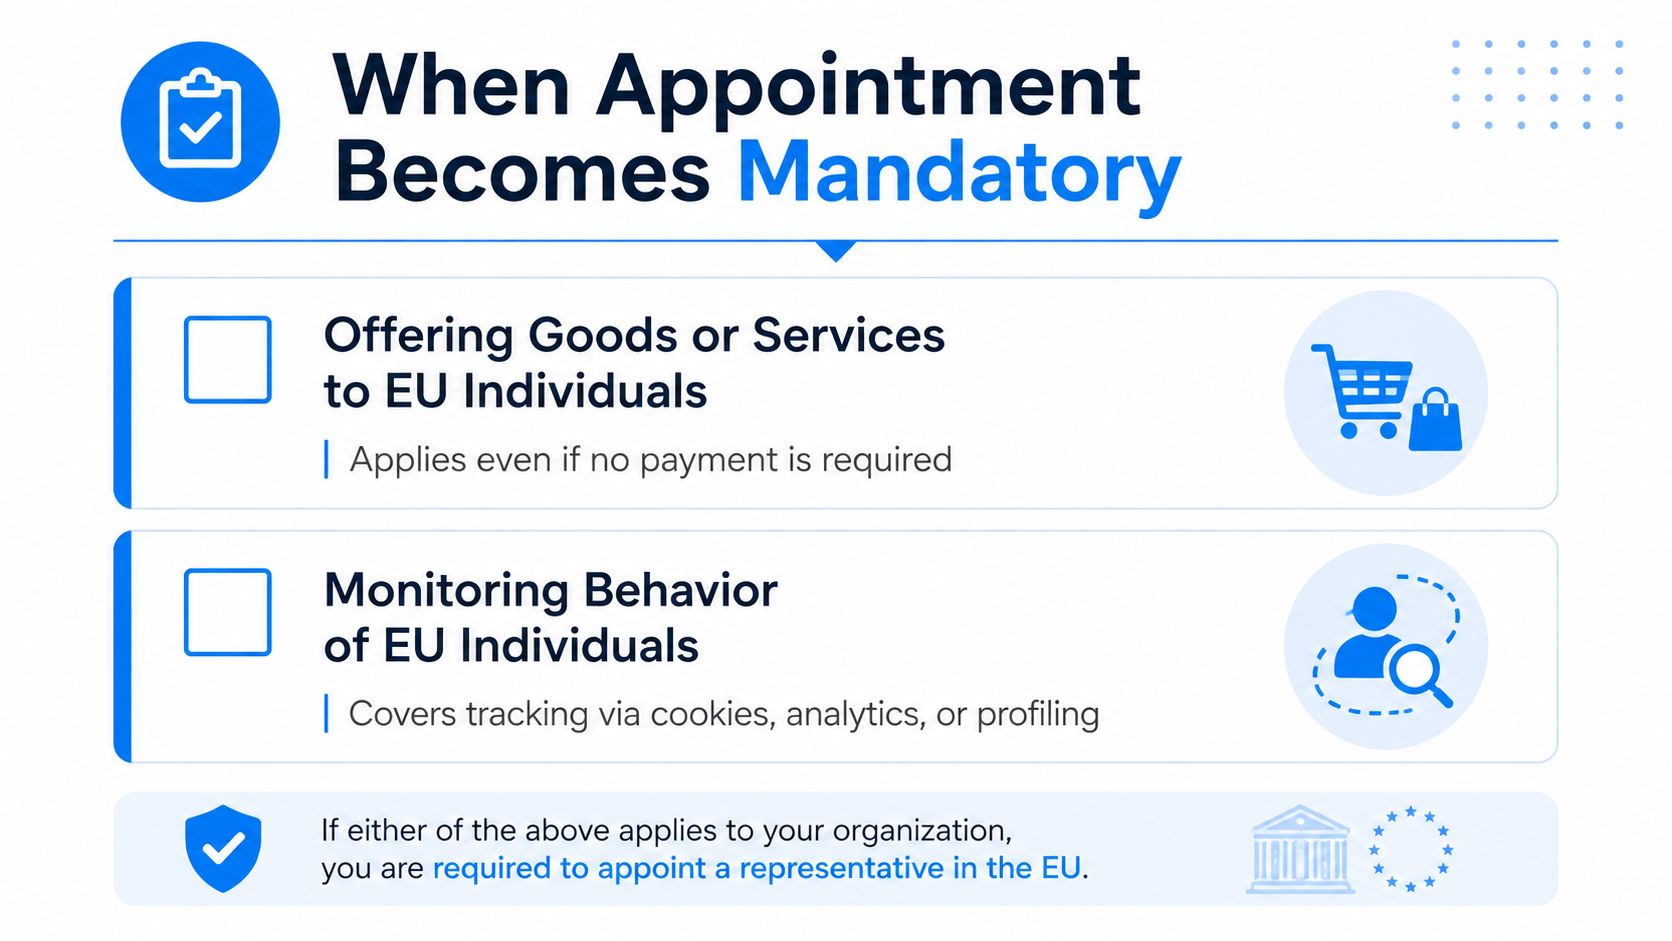
A questão da nomeação começa com dois testes. Se um controlador ou processador não pertencente à UE estiver sujeito ao RGPD porque... oferece bens ou serviços a pessoas na UE, ou monitora o comportamento das pessoas na UE, O Artigo 27 pode exigir um representante. A questão relevante não é se o cliente pagou, se a empresa tem funcionários na UE ou se a empresa denomina sua atividade como "global" em vez de europeia.
Uma loja online australiana que anuncia entregas na Alemanha é um exemplo claro de oferta de bens ou serviços a indivíduos da UE. Um aplicativo móvel canadense que rastreia a localização de usuários na França, analisa suas atividades ou cria perfis para engajamento direcionado pode se enquadrar no critério de monitoramento. Serviços gratuitos também podem ser considerados, pois a oferta não precisa envolver pagamento.
Aplique a isenção com cuidado.
O artigo 27 prevê uma exceção restrita para os casos em que o tratamento de dados é apenas ocasional, é improvável que resulte num risco para os direitos e liberdades das pessoas singulares, tendo em conta a natureza, o contexto, o âmbito e as finalidades do tratamento, e não não incluir, em grande escala, O tratamento de categorias especiais de dados a que se refere o artigo 9.º ou de dados pessoais relativos a condenações penais e infrações a que se refere o artigo 10.º também está excluído. As autoridades e organismos públicos também estão isentos do requisito de representatividade. A isenção deve ser documentada como uma avaliação fundamentada, e não tratada como uma mera presunção.
As equipes frequentemente interpretam erroneamente "ocasional" como "não é nossa atividade principal". Esse não é um teste confiável. Uma empresa cujo produto principal se destina a usuários da UE pode processar seus dados rotineiramente, mesmo que a Europa represente apenas parte de sua atividade comercial. Da mesma forma, uma empresa que não possui instalações na UE ainda pode estar sujeita à exigência, pois a análise do Artigo 27 pode surgir quando o Artigo 3(2) for acionado.
Utilize esta sequência de decisão:
-
Identifique a localização da organização. O controlador ou processador está estabelecido fora da UE?
-
Avaliar o alcance territorial. A organização está sujeita ao RGPD nos termos do artigo 3.º, n.º 2?
-
Analise o gatilho. Oferece bens ou serviços a pessoas na UE, ou monitoriza o seu comportamento na UE?
-
Analise a isenção cuidadosamente. O processamento é ocasional, improvável de resultar em risco relevante e está livre de processamento em larga escala nos termos do Artigo 9 ou do Artigo 10?
-
Registre a conclusão. Guarde a análise do âmbito territorial, a justificativa da isenção e a aprovação juntamente com o arquivo de governança de privacidade.
Guia representativo do Artigo 27 do RGPD
Uma avaliação prática deve examinar a linguagem de marketing, a moeda e as opções de entrega, a disponibilidade do aplicativo, as configurações de cookies e análises, a localização geográfica do cliente e a funcionalidade do produto. Também deve evitar presumir que qualquer uso de dados de categoria especial ou de condenações criminais invalide automaticamente a isenção. A questão legal relevante é se tais dados são processados. em grande escala, juntamente com as outras condições do Artigo 27(2). Se a empresa não puder explicar por que a isenção se aplica, nomear um representante costuma ser a escolha operacional mais defensável.
Principais Deveres e Responsabilidades
O trabalho diário do representante consiste principalmente em... comunicação controlada. O representante deve permanecer identificável para as autoridades de supervisão e titulares dos dados, receber correspondências relevantes e garantir que a organização que o nomeou possa agir em conformidade. A função só se concretiza quando o representante possui contatos atualizados na empresa, um canal de escalonamento acordado e acesso a informações de processamento suficientes para compreender a natureza da consulta.
Três responsabilidades merecem tratamento separado.
Comunicações de autoridade de tratamento
Uma autoridade supervisora pode enviar uma solicitação sobre o processamento de dados por um controlador ou processador, pedir registros ou comunicar-se sobre uma reclamação. O representante deve registrar a mensagem, verificar seu escopo, notificar o responsável interno designado, preservar a correspondência original e acompanhar a resposta da organização. Não deve improvisar a posição jurídica da empresa nem responder a perguntas substanciais sem instruções e informações adequadas.
Encaminhamento de solicitações de titulares de dados
Uma pessoa na UE pode contactar o representante relativamente ao acesso, eliminação, objeção ou outra questão de proteção de dados. Nos termos do artigo 27.º, n.º 4, as autoridades de controlo e os titulares dos dados podem dirigir-se ao representante., além de ou em vez de O responsável pelo tratamento ou o processador, em questões relacionadas ao processamento para fins de garantir a conformidade com o RGPD. O representante não decide se a solicitação é válida nem apaga os dados por si. Em vez disso, deve registrar a solicitação com precisão, transmiti-la à equipe de resposta a incidentes de direitos da organização, acompanhar a transferência e manter evidências da comunicação.
Arranjos frágeis falham. Uma caixa de correio que ninguém monitora cria a aparência de representação sem a substância operacional. As salvaguardas contratuais e operacionais recomendadas devem definir quem reconhece as comunicações, como as perguntas de verificação de identidade são tratadas, qual equipe é responsável pela resposta e como as solicitações não resolvidas são encaminhadas.
Manter registros utilizáveis
O representante poderá ser solicitado a apoiar o acesso aos registos das atividades de processamento, quando necessário. Artigo 30 Aplica-se o Artigo 30 do RGPD, que contempla expressamente o representante no quadro de registos, e o responsável pelo tratamento ou o subcontratante e, quando aplicável, o representante deve disponibilizar o registo relevante à autoridade de controlo, mediante pedido. Isto exige mais do que simplesmente guardar uma carta de nomeação assinada. A empresa deve manter um inventário de processamento atualizado, com detalhes do responsável pelo tratamento e do subcontratante, categorias de dados e indivíduos, informações sobre os destinatários, lógica de retenção, procedimentos de transferência e os dados de contacto atuais do representante.
O representante não se torna responsável pela criação ou controle de todo o programa de conformidade com a privacidade da organização. Um modelo operacional sólido separa deveres formais de ponto de contato Desde consultoria em privacidade, operações de segurança e resposta a incidentes até gestão de negócios.
Um representante deve ser capaz de informar à autoridade competente quem detém a resposta, onde se encontra o registro comprobatório e quando a resposta será coordenada. Caso contrário, a nomeação se torna apenas formalidade burocrática.
Gestão de múltiplos quadros regulamentares da UE
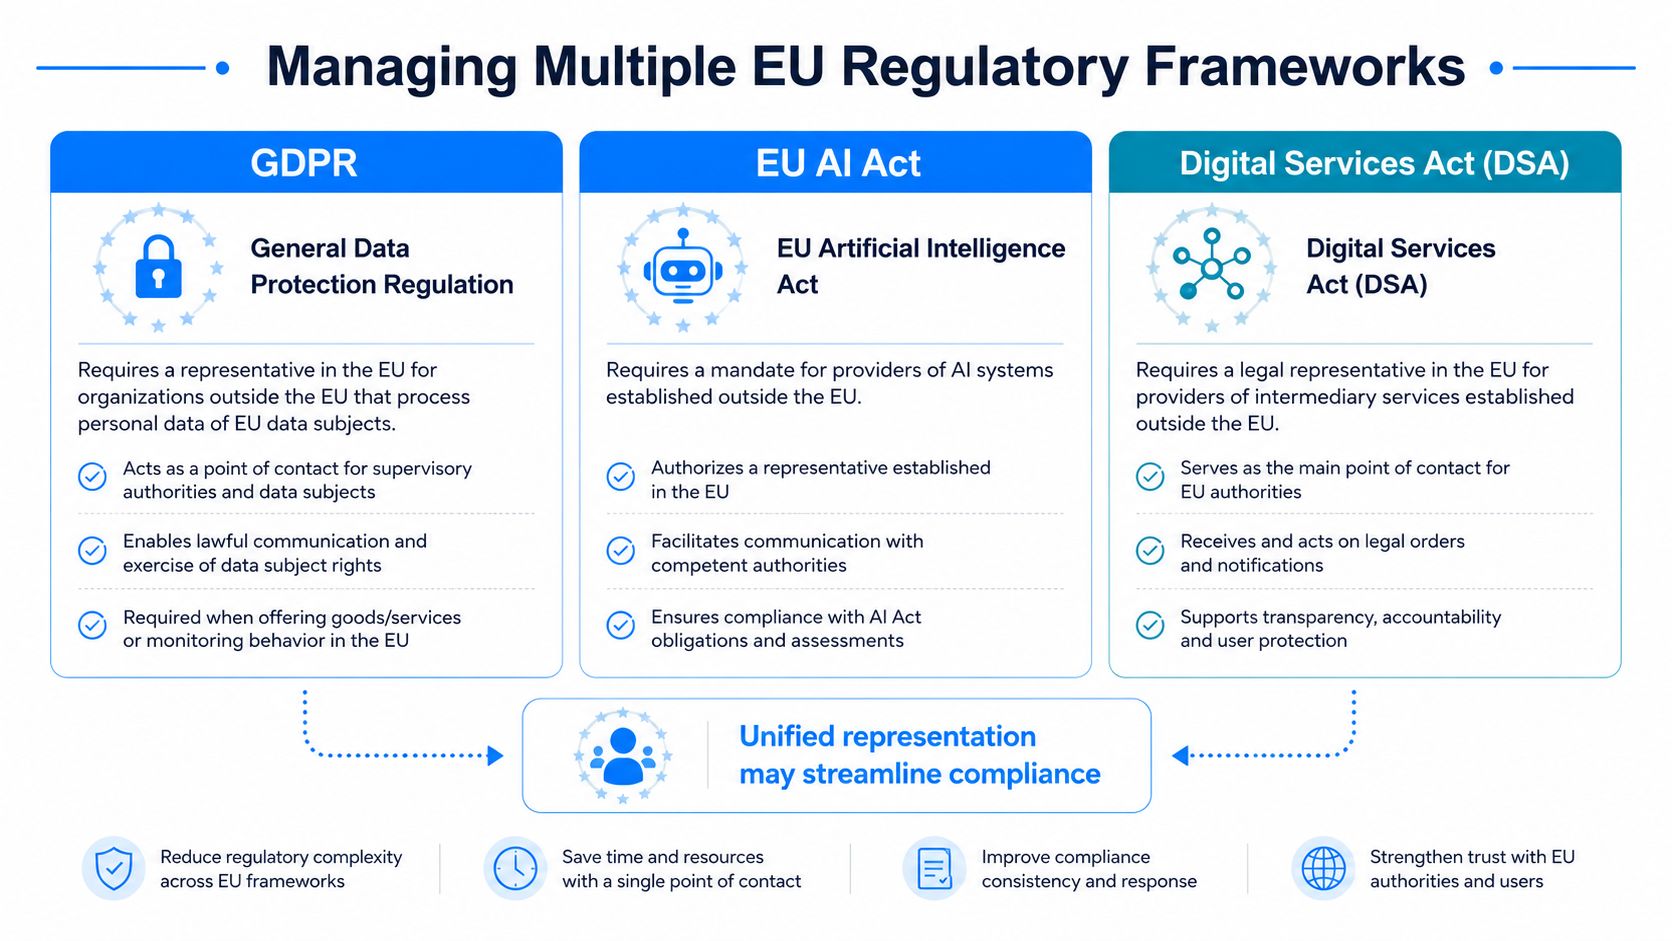
O Artigo 27 é cada vez mais parte de um problema mais amplo de representação. As empresas que entram nos mercados europeus também podem precisar examinar as obrigações relativas a representantes, representantes autorizados ou pontos de contato relacionadas com a [nome da entidade]. Lei da IA da UE, Lei dos Serviços Digitais, Lei de Dados e NIS2. O papel exato, o gatilho, os critérios de elegibilidade e a autoridade competente variam de acordo com o quadro legal, portanto, uma nomeação nos termos do Artigo 27 do RGPD não deve ser considerada como satisfazendo automaticamente todas as outras leis.
A escolha estratégica é entre fragmentação e consolidação.
| Modelo operacional | O que funciona | Onde isso cria risco |
|---|---|---|
| Representantes separados | Cada prestador de serviços pode se especializar em uma lei e seu respectivo órgão regulador. | Múltiplas caixas de entrada, registros inconsistentes, caminhos de escalonamento duplicados. |
| Um mandato coordenado | Um processo centralizado de recebimento de informações pode padronizar o registro, o encaminhamento e as evidências. | Cada estrutura ainda precisa de sua própria nomeação, escopo e autoridade válidos. |
| Entidade interna da UE | A equipe local pode integrar o trabalho regulatório às operações. | A constituição de uma entidade não elimina a necessidade de mapear cada obrigação legal. |
Um fornecedor de marketplace pode gerenciar solicitações de GDPR, notificações da DSA e comunicações da Lei de Proteção de Dados por meio de equipes separadas. Um fornecedor não pertencente à UE de determinados sistemas ou modelos de IA pode, dependendo de sua função e dos requisitos aplicáveis da Lei de IA, também precisar avaliar se um representante autorizado é necessário. Um fabricante de produtos conectados pode precisar coordenar as comunicações de GDPR, da Lei de Proteção de Dados e de segurança cibernética. Esses exemplos não significam que um único representante seja automaticamente suficiente. Eles mostram por que a organização deve mapear as obrigações antes de selecionar um modelo operacional.
A consolidação precisa de limites.
Um mandato consolidado pode reduzir a entrada duplicada de informações e facilitar a manutenção de um registro único de notificações recebidas, datas e horários, responsáveis e decisões de escalonamento. Também pode fornecer às equipes de compliance uma visão unificada das questões regulatórias em aberto, em vez de exigir que elas conciliem diversos relatórios de fornecedores.
A contrapartida reside na precisão jurídica. Cada quadro regulamentar exige o seu próprio âmbito de aplicação, autoridade, procedimento de comunicação, tratamento da confidencialidade, abordagem de retenção e mecanismo de rescisão. Um único prestador de serviços pode desempenhar funções de representante ou ponto de contacto ao abrigo de múltiplos quadros regulamentares da UE, sempre que tal seja legalmente permitido, mas cada nomeação deve satisfazer, de forma independente, os requisitos de elegibilidade, âmbito de aplicação, mandato, deveres e outros requisitos da legislação aplicável.
Recurso representativo da Lei de Proteção de Dados da UE
Um modelo útil é um canal operacional com autoridade específica da estrutura. O provedor pode aceitar e registrar as comunicações de forma centralizada e, em seguida, encaminhar cada item para a equipe jurídica e operacional correta, de acordo com o mandato relevante.
A consolidação faz mais sentido quando a mesma organização possui produtos sobrepostos, operações de privacidade compartilhadas e uma necessidade genuína de trilhas de auditoria consistentes. Nomeações separadas podem ser preferíveis quando uma estrutura exige competência especializada, um órgão regulador espera um contato distinto ou os riscos e as linhas de reporte são materialmente diferentes.
Processo de nomeação e documentação de mandato
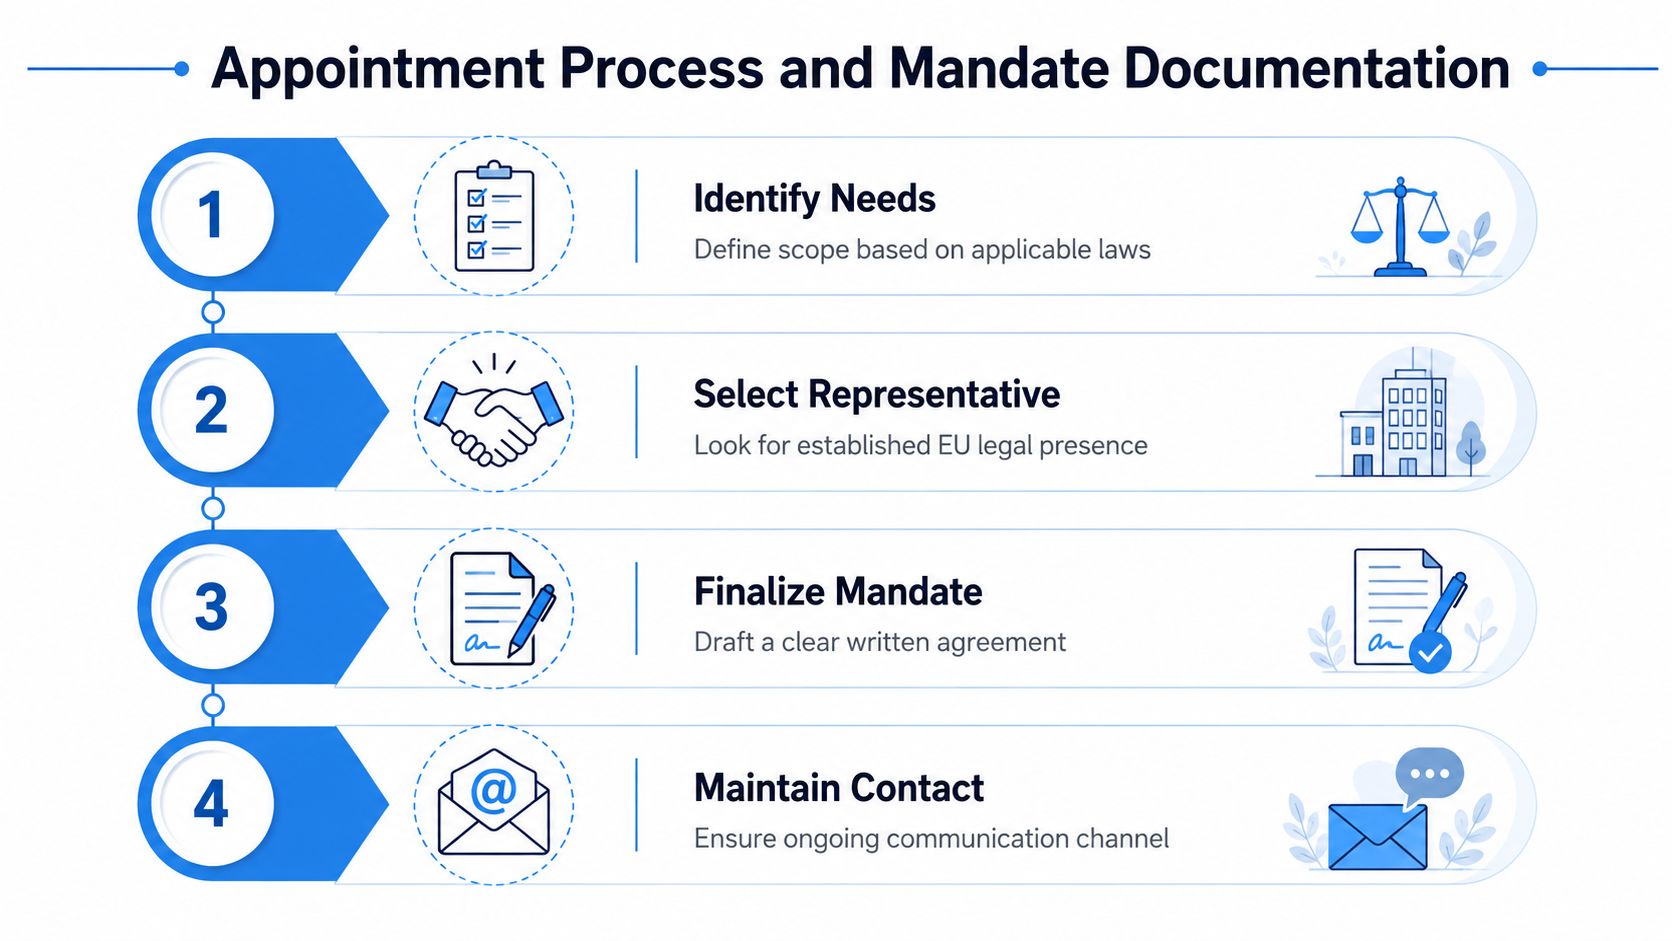
Uma nomeação confiável começa com um mapeamento do escopo, não com uma lista restrita de fornecedores de serviços. Liste cada entidade jurídica não pertencente à UE, os produtos que chegam a indivíduos da UE, as atividades de processamento relevantes, os Estados-Membros onde os titulares dos dados afetados estão localizados e as estruturas que podem exigir um contato no mercado. Isso impede que uma empresa nomeie alguém para uma marca enquanto deixa outro controlador ou processador fora do escopo do mandato.
Selecionar para prontidão operacional
O representante deve estar estabelecido em um Estado-Membro da UE apropriado, e a organização deve testar se o provedor proposto consegue se comunicar eficazmente com as autoridades competentes e os titulares dos dados. O conhecimento do setor é importante quando um provedor precisa entender rapidamente uma plataforma SaaS, uma tecnologia de publicidade, um produto conectado, um serviço de saúde ou um sistema de IA.
Faça perguntas práticas:
-
Quem monitora as comunicações recebidas? Obtenha por escrito a função específica, o processo de cobertura e o responsável pela escalação.
-
O que é registrado? Confirme se os avisos, solicitações, registros de data e hora, anexos, ações de encaminhamento e status de resolução foram mantidos.
-
Como é controlado o âmbito da autoridade? O provedor deve distinguir o encaminhamento e a coordenação da tomada de decisões de conformidade da empresa.
-
Quais são as modalidades de responsabilidade aplicáveis? Analisar seguros, exclusões, subcontratados, confidencialidade e obrigações de cooperação.
-
O que acontece após a rescisão do contrato? O acordo deve explicar a transferência de responsabilidade, as atualizações de notificações, a retenção de registros e a comunicação com o órgão regulador.
Estas são recomendações sobre diligência e pontos de contratação, e não uma lista completa dos requisitos legais do Artigo 27. Elas ajudam a transformar a nomeação em um acordo operacionalmente viável.
Redija um mandato que resista ao escrutínio.
O Artigo 27 do RGPD exige que a designação seja por escrito. O mandato deve identificar a entidade proponente, o representante, o âmbito de processamento aplicável, a autoridade para receber comunicações, os procedimentos de contato com o titular dos dados, os procedimentos de escalonamento, as expectativas de confidencialidade, a alocação de responsabilidade, as obrigações de cooperação e os termos de rescisão. Deve também indicar quais estruturas adicionais estão incluídas, se houver, em vez de se basear em um rótulo genérico como "conformidade europeia". Alguns desses pontos são requisitos mínimos legais, enquanto outros são salvaguardas contratuais recomendadas que ajudam o acordo a funcionar na prática.
Atualize o aviso de privacidade e outras informações públicas relevantes com os dados de identificação do representante, sempre que houver obrigações de transparência. Artigos 13 e 14 do RGPD Aplique. Mantenha o mandato assinado, a comprovação da autoridade corporativa, o inventário de processos, a avaliação do escopo, a análise de isenção (se aplicável) e o registro de alterações juntos. Releia os registros quando houver mudanças nos produtos, regiões de clientes, ferramentas de rastreamento, entidades legais ou obrigações regulatórias.
Serviço de representante autorizado pela Lei de IA da UE
Utilize uma sequência de implementação curta: aprove o escopo, conclua a due diligence, assine o mandato, publique os detalhes de contato, teste o canal de entrada, informe as equipes de suporte ao cliente e privacidade e, em seguida, agende verificações periódicas. Para organizações com produtos de IA, qualquer requisito separado de representante autorizado deve ser avaliado independentemente do mandato do GDPR, mesmo quando um único modelo operacional for pretendido.
Riscos de fiscalização e consequências para a conformidade
A omissão na designação de um representante do Artigo 27 é tratada como uma infração do artigo 83(4). Sob Artigo 83(4)(a) do RGPD, as infrações às obrigações do controlador e do processador, nos termos, entre outras disposições, do Artigo 27, estão sujeitas a multas administrativas de até 10 milhões de euros ou, no caso de uma empresa, até 21 TP3T do volume de negócios anual mundial total do exercício financeiro anterior, consoante o que for superior..
Esse limite máximo não deve ser interpretado como uma previsão de resultado. Ele demonstra, sim, por que a nomeação deve constar no registro de riscos da organização. A ausência de um representante também pode dificultar o gerenciamento de eventos regulatórios comuns. Uma reclamação pode chegar por um canal inesperado, uma notificação de violação pode não ter um destinatário claro e uma solicitação de uma autoridade pode ficar sem resposta enquanto as equipes internas definem a quem atribuir a responsabilidade.
orientações sobre a exposição à aplicação do Artigo 27
orientações sobre a exposição à aplicação do Artigo 27
orientações sobre a exposição à aplicação do Artigo 27
Como as lacunas se tornam visíveis
As autoridades de supervisão e os titulares dos dados podem expor a lacuna por meio de reclamações, investigações ou pedidos de informação. A cooperação transfronteiriça também pode tornar mais evidente uma estrutura de contactos inconsistente, especialmente quando uma empresa opera vários produtos ou entidades jurídicas sob uma mesma marca.
O controlador ou processador permanece responsável pela conformidade substancial com o RGPD, pelas decisões de processamento e pela base jurídica geral das atividades relevantes. O representante tem seu próprio papel legal e potencial exposição em relação ao mandato e às obrigações inerentes a esse papel, o que altera a relação comercial. Portanto, um provedor deve ter um mandato claro, procedimentos adequados e um modelo de escalonamento definido. A nomeação de um representante não transfere a responsabilidade do controlador ou processador perante o RGPD para o representante.
Visão da gestão de riscos: O representante não irá corrigir uma atividade de processamento ilegal. Ele pode, no entanto, impedir que uma falha básica de contato se torne a primeira evidência de que o programa de governança está incompleto.
A resposta prática é simples. Verifique o fator desencadeante, documente qualquer isenção, nomeie o representante antes do início da atividade relevante voltada para a UE, publique informações precisas, teste o canal de comunicação e preserve as evidências de que o processo funciona. Essa abordagem é mais útil do que esperar que uma autoridade ou o titular dos dados descubra a peça que falta.
Integrando a representação na sua estratégia de mercado na UE
A representação deve ser planejada em conjunto com o lançamento do produto, avisos de privacidade, registros de processamento, procedimentos de resposta a direitos, gerenciamento de incidentes e qualquer avaliação do DPO (Encarregado da Proteção de Dados). Nomear um ponto de contato após o lançamento pode deixar as equipes de suporte ao cliente, jurídica e de segurança despreparadas para comunicações que exigem ação coordenada.
Um plano de entrada no mercado deve responder a quatro perguntas:
-
Qual entidade está oferecendo o serviço ou determinando as finalidades do processamento?
-
Quais são os públicos e comportamentos da UE que estão sendo visados ou monitorados?
-
Quais estruturas legais criam obrigações de ponto de contato para o produto?
-
Quem é o responsável por cada resposta após a chegada de uma notificação ou solicitação?
O modelo operacional mais robusto trata a representação como infraestrutura. Ele oferece aos clientes e às autoridades um caminho claro para acessar a organização, cria um processo de transição documentado e apoia a expansão sem exigir que cada nova decisão de mercado seja tomada do zero. Além disso, torna a responsabilidade interna visível, pois as equipes precisam identificar quem aprova as respostas, mantém os registros e atualiza as informações de contato públicas.
O orçamento deve abranger mais do que apenas a taxa de contratação. Inclua revisão de mandatos, atualizações de notificações, testes iniciais, manutenção de registros, treinamento de pessoal, mapeamento de estruturas e verificações periódicas de escopo. Uma contratação de baixo custo que não permita o monitoramento das comunicações ou a preservação de um histórico de auditoria pode gerar mais trabalho operacional do que eliminar.
À medida que a regulamentação digital europeia evolui, as empresas devem evitar a criação de silos de conformidade isolados. Uma avaliação jurídica específica para cada estrutura, combinada com um modelo de comunicação controlado e centralizado, pode apoiar a consolidação sem presumir que as obrigações relativas ao RGPD, à IA, às plataformas, ao acesso a dados e à cibersegurança sejam intercambiáveis.
A Dilicheck Rep oferece representação regulatória formal na UE e no Reino Unido, incluindo o Artigo 27 do GDPR, a Lei de IA da UE, a Lei de Serviços Digitais, a Lei de Dados e serviços de ponto de contato NIS2, com documentação de mandato e gerenciamento estruturado das comunicações com autoridades e titulares de dados. Analise o escopo da sua representação e o modelo operacional com Representante da Dilicheck antes do seu próximo lançamento no mercado da UE.
Isenção de responsabilidade: Este guia é fornecido apenas para fins de informação geral e não constitui aconselhamento jurídico. A aplicação da legislação da UE sobre proteção de dados e outros requisitos regulamentares depende das circunstâncias específicas de cada organização. Deverá obter aconselhamento jurídico adequado, sempre que necessário, antes de se basear nesta informação ou de tomar decisões de conformidade.
Última atualização: agosto de 2026
Aviso: Este artigo foi preparado por um especialista em privacidade com auxílio de inteligência artificial.