
Você já está lidando com a parte mais difícil. A empresa vende para a UE, o Reino Unido ou ambos, a equipe jurídica quer uma resposta clara sobre o Artigo 27, o responsável pela privacidade quer um DPO que possa fazer o trabalho e o departamento de compras está olhando para apresentações de fornecedores que misturam representação, consultoria, auditoria e software em uma vaga “solução GDPR”. Essa é a armadilha. Os serviços de conformidade com o RGPD não constituem uma única categoria., E é comprando-as dessa forma que as equipes deixam passar lacunas, compram ferramentas em excesso e acabam com uma cobertura que parece boa em uma apresentação de slides, mas falha sob o escrutínio dos órgãos reguladores.
Essa é a maneira correta de pensar sobre isso. Representação Cria o ponto de contato jurídico no mercado. terceirização de DPO Oferece a você liderança independente em privacidade. Auditorias Vou te dizer o que está quebrado. Plataformas SaaS Impeça que o trabalho rotineiro desmorone. A combinação vencedora geralmente é uma composição desses modelos, não uma escolha entre eles.
| Arquétipo | O que isso realmente faz | O que não faz | Melhor caso de uso |
|---|---|---|---|
| Representação regulatória | Cria um ponto de contato obrigatório da UE ou do Reino Unido para autoridades e titulares de dados. | Não se torna sua equipe de privacidade nem executa seu programa de remediação. | Empresas não pertencentes à UE ou ao Reino Unido que precisam de um representante local. |
| DPO terceirizado | Fornece consultoria independente, monitoramento e interface regulatória. | Não mantém seus registros automaticamente nem corrige desvios de processo. | Empresas que precisam de cobertura dos Artigos 37 a 39 sem contratar um departamento jurídico interno. |
| Auditoria de conformidade | Prontidão para testes, lacunas e qualidade das evidências | Isso não mantém o programa ativo após a entrega do relatório. | Revisão pós-incidente, garantia do conselho ou validação pré-reguladora. |
| Plataforma de conformidade SaaS | Automatiza fluxos de trabalho como consentimento, ROPA, DPIA e rastreamento de fornecedores. | Não substitui a responsabilidade legal nem atua como seu representante legal. | Equipes com maturidade suficiente para operacionalizar a conformidade em escala. |
Se você está tentando decidir qual fornecedor comprar, não pergunte qual modelo é o “melhor”. Pergunte quais obrigações você já possui, quais precisam de um agente jurídico e quais precisam de suporte operacional contínuo.
Por que os compradores multinacionais precisam de uma estrutura de conformidade clara?
Uma empresa multinacional raramente começa do zero. Uma equipe de vendas está se expandindo para a França, Alemanha e Holanda, a unidade do Reino Unido continua levantando questões de privacidade e o departamento de marketing adiciona novas ferramentas mais rápido do que o departamento jurídico consegue analisá-las. Então, um membro do conselho pergunta por que a Lei de IA da UE, a Lei de Serviços Digitais, a Lei de Dados da UE e a NIS2 estão sendo discutidas no mesmo processo de licitação que o GDPR. A resposta é simples. A área de responsabilidade está se expandindo, mas os fornecedores ainda vendem serviços de privacidade como se um único modelo servisse para todos os problemas.
O primeiro erro é tratar cada serviço de privacidade como uma camada de consultoria. Isso funciona para uma avaliação pontual, mas falha quando a empresa precisa de um ponto de contato específico, um registro atualizado do processamento de dados e um canal de escalonamento que sobreviva à rotatividade de funcionários. O segundo erro é presumir que o software pode assumir a responsabilidade. Ele pode organizar evidências, mas não pode ser o representante legal ou o DPO independente quando a lei exige um responsável efetivo.
O problema prático do comprador
As empresas globais não estão tentando comprar "conformidade com o GDPR" de forma abstrata. Elas estão tentando montar uma estrutura que suporte operações transfronteiriças, contato com autoridades locais e solicitações recorrentes de evidências. A questão da compra é simples: qual camada resolve qual obrigação e qual camada ainda está faltando?
Para empresas não pertencentes à UE, a representação prevista no Artigo 27 costuma ser o primeiro requisito estrutural a ser cumprido. O RGPD exige um representante na União para muitos controladores e processadores estrangeiros, e esse representante deve ser acessível às autoridades de supervisão e aos titulares dos dados em todas as questões relacionadas ao processamento, conforme estabelecido em Artigo 27 do RGPD. Trata-se de uma obrigação formal, não de uma caixa postal de cortesia.
Organizações maiores precisam de mais do que isso. A função de DPO (Encarregado da Proteção de Dados) abrange governança e independência. Auditorias expõem os pontos fracos. Plataformas SaaS impedem que registros, solicitações e fluxos de trabalho se desviem do padrão. Usar uma camada como substituta das outras só revelará as lacunas de cobertura quando uma investigação for iniciada.
Uma estrutura de conformidade clara evita essa falha. Ela separa a função jurídica, a função consultiva, a camada de diagnóstico e as ferramentas operacionais. Cada uma resolve um problema diferente. Os compradores que as confundem acabam pagando pela promessa errada e ainda arcando com a obrigação não cumprida.
Os quatro arquétipos de serviço explicados
Os compradores continuam a ser bombardeados com a ideia de "conformidade com o RGPD" como se fosse um único serviço. Não é. O mercado divide-se em quatro modelos de serviço diferentes, cada um com uma função, um formato de contrato e uma vulnerabilidade distintos. Se não os separar, irá comparar as ofertas erradas e não perceberá as lacunas na sua estrutura de conformidade.
A representação regulatória é uma função de contato jurídico.
Representação regulatória Existe para organizações que necessitam de uma interface jurídica formal no mercado da UE ou do Reino Unido. Para muitos controladores e processadores não pertencentes à UE, o Artigo 27 exige um representante na União que possa ser contatado pelas autoridades de supervisão e pelos titulares dos dados em matéria de processamento, conforme estabelecido em Artigo 27. Trata-se de uma nomeação legal, com mandato definido e registros claros, e está muito além da consultoria comum.
O serviço também é importante para operadores globais que lidam com regimes de privacidade relacionados, mas a função principal não muda. Um representante recebe as comunicações formais, encaminha-as corretamente e mantém o mandato visível para o regulador. Trata-se de um responsável pela função, não de um consultor sob demanda.
O apoio terceirizado ao DPO é governança na prática.
terceirização de DPO Abrange independência, monitoramento, consultoria e a interface regulatória. O DPO está inserido na estrutura de responsabilidade da organização, portanto, o serviço terceirizado deve preservar essa independência e definir claramente as atribuições específicas. O suporte à privacidade por si só não atende a essa necessidade.
As versões fracas são fáceis de identificar. Os fornecedores vendem um "pacote de DPO" que, na verdade, é apenas uma consultoria genérica de privacidade com um valor adicional. Se o contrato não especificar os limites de decisão, os canais de escalonamento e como funcionará o contato com os órgãos reguladores, o comprador adquiriu consultoria, não um serviço de DPO.
Auditorias e plataformas SaaS resolvem problemas diferentes.
A auditoria de conformidade É um exercício de diagnóstico. Ele testa evidências, maturidade do processo e lacunas, o que o torna útil quando uma empresa precisa de validação independente ou de um roteiro de remediação. Ele não executa o programa no dia a dia.
A Plataforma de conformidade SaaS é a camada operacional. Ela lida com consentimento, registros de processamento, fluxos de trabalho de DPIA, risco de fornecedores e tarefas recorrentes semelhantes. Análises comparativas independentes para ferramentas de GDPR deixam a distinção clara, porque Estrutura GDPRbench Avalia a correção em relação às cargas de trabalho do GDPR, o tempo de resposta às consultas do GDPR e a sobrecarga de espaço de armazenamento. Essa é a perspectiva correta para o software. Avalie a plataforma pela sua capacidade de executar a carga de trabalho de forma correta e eficiente, e não pela aparência refinada da interface.
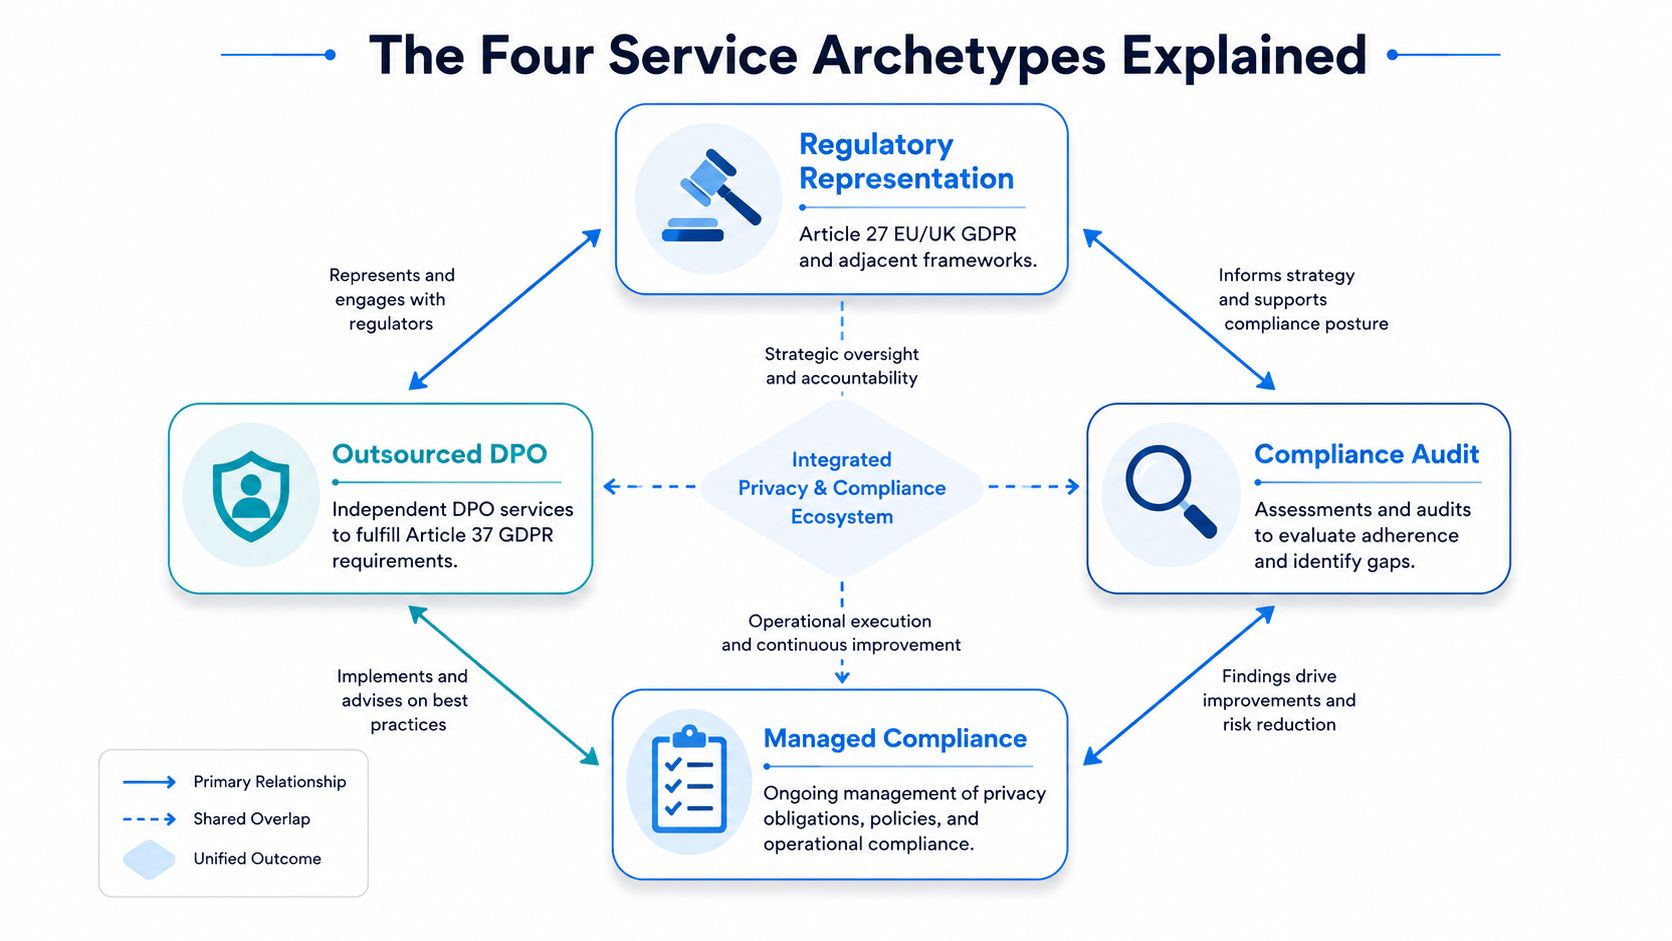
A conclusão prática é simples. A representação cria um agente jurídico. A terceirização do DPO (Encarregado da Proteção de Dados) cria capacidade de governança. As auditorias criam evidências. O SaaS (Software como Serviço) cria continuidade. A maioria das empresas precisa de pelo menos duas dessas ferramentas, e muitas precisam que as quatro funcionem em conjunto.
A realidade da fiscalização que influencia a decisão de compra.
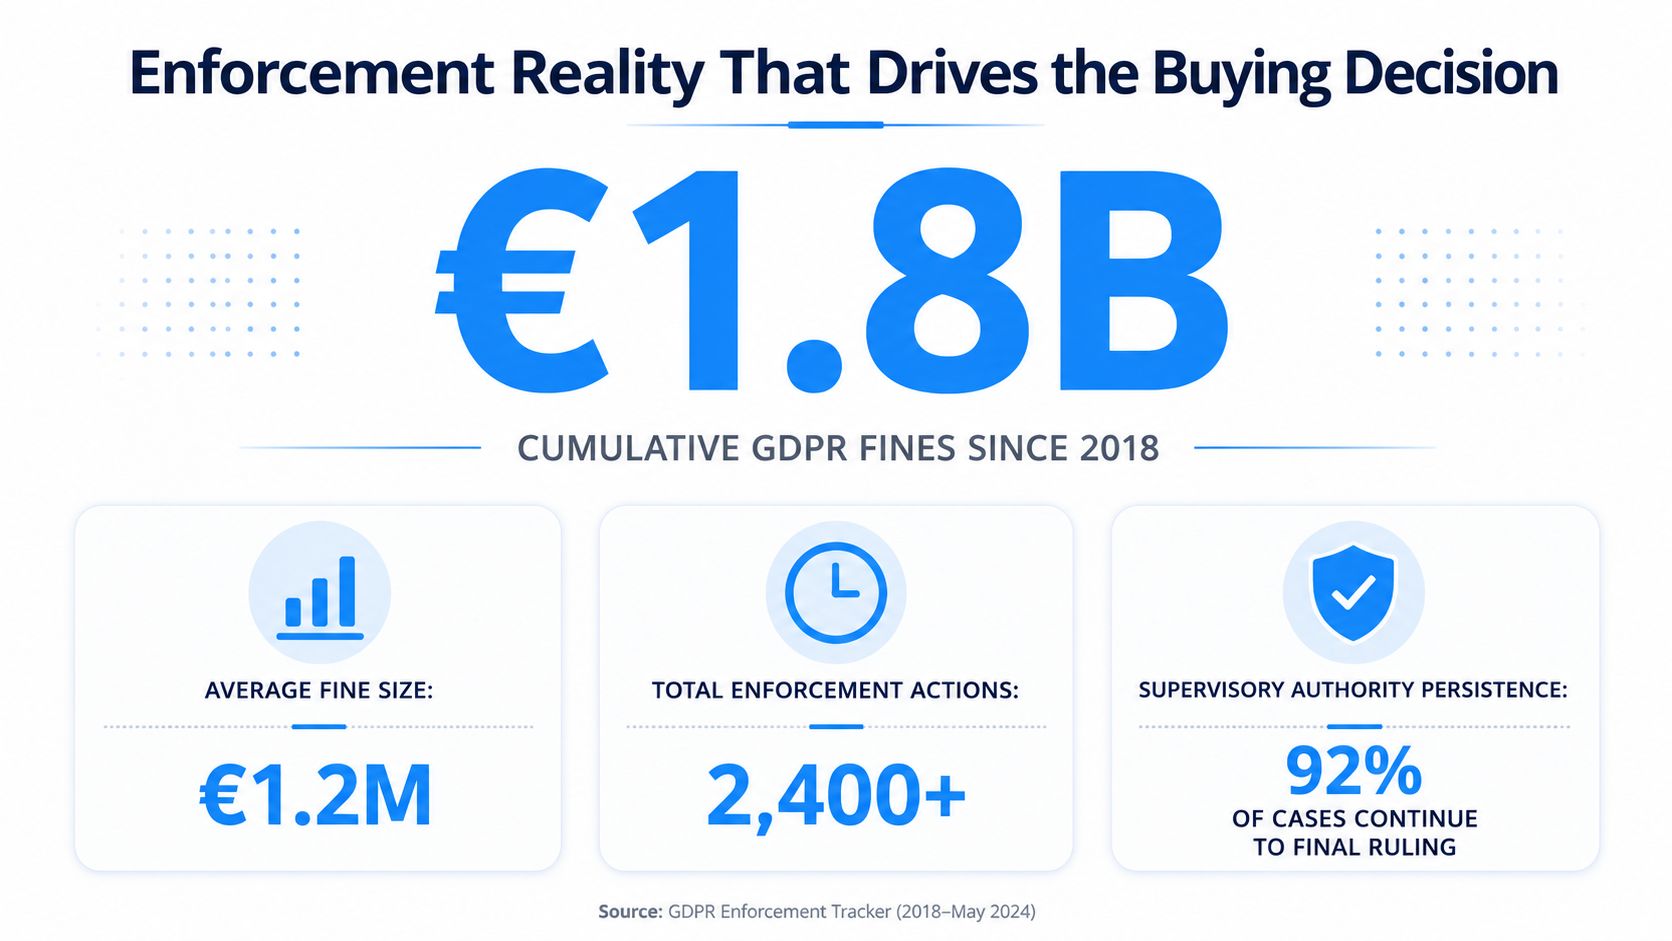
Uma multinacional que trata a aplicação do RGPD como algo corriqueiro já está em desvantagem. Os reguladores deixaram claro que modelos operacionais frágeis serão testados. O rastreador de aplicação do RGPD da CMS registrou 2.086 multas até 1 de março de 2024, até por 510 do ano anterior, com as multas registradas totalizando cerca de 4,48 bilhões de euros. Por 1 de março de 2026, o mesmo rastreador havia crescido para 2.685 multas totalizando cerca de 6,11 bilhões de euros. A multa média em todo o Período de 2018 a 2024 era sobre 2,14 milhões de euros. Veja o Números e estatísticas do rastreador de aplicação do CMS para os relatórios subjacentes.
Por que isso altera o processo de aquisição?
Esses números transformam o processo de compras de uma maneira simples. Um programa de conformidade é uma operação contínua, não uma mera formalização legal pontual. Ele precisa ser válido em diferentes jurisdições, acompanhar as exigências dos órgãos reguladores e manter um histórico de evidências claro.
Por isso, os controladores e processadores estrangeiros devem parar de tratar a representação prevista no Artigo 27 como uma mera formalidade administrativa. O representante é o ponto de contato formal. Se esse ponto de contato não existir antes do início das questões, a empresa fica vulnerável desde o primeiro dia.
O mercado também está abandonando a consultoria anual como solução padrão. Os compradores agora querem um serviço que possa absorver uma solicitação, encaminhar comunicações rapidamente e manter os registros intactos sob pressão. Se o fornecedor não puder fazer isso, modelos de apólices bem elaborados não importam.
As ferramentas estão sendo avaliadas com base no desempenho operacional.
A mesma pressão se aplica ao software. Os compradores estão fartos de listas de funcionalidades que apenas impressionam nas apresentações de vendas. Eles querem provas de que a plataforma lida corretamente com cargas de trabalho reais de acordo com o GDPR, responde com rapidez suficiente e não desperdiça armazenamento nem causa interrupções nos sistemas de produção.
É por isso que o Estrutura GDPRbench Avalia a correção, o tempo de resposta às consultas do GDPR e a sobrecarga de espaço de armazenamento. Esse é o padrão correto para software. Avalie a plataforma com base em se ela executa a carga de trabalho de forma limpa e eficiente.
Agora, a fiscalização pune operações deficientes, e não apenas documentação deficiente. Se o seu representante, o DPO e a plataforma não conseguirem trabalhar em conjunto durante uma solicitação do órgão regulador, o programa é demasiado frágil.
A implicação é direta. Os serviços de conformidade com o RGPD agora fazem parte do planejamento de continuidade de negócios. Pague aos fornecedores que mantêm sua empresa acessível, auditável e responsiva quando o órgão regulador aparece.
Comparação lado a lado dos quatro arquétipos
A maneira mais rápida de evitar compras ruins é comparar os quatro arquétipos em relação ao que fazem, quem os representa legalmente e onde se encaixam. Parece básico, mas a maioria das apresentações de fornecedores evita essas perguntas porque as respostas expõem as limitações do serviço.
| Arquétipo | Entregável principal | Ator Jurídico | Perfil da Empresa Ideal |
|---|---|---|---|
| Representação regulatória | Ponto de contato formal da UE ou do Reino Unido, comunicações encaminhadas, registros de mandato | O representante atua em nome do cliente para a função de contato designada. | Empresas não pertencentes à UE ou ao Reino Unido que vendem para a UE ou o Reino Unido e que necessitam de uma interface local obrigatória. |
| DPO terceirizado | Supervisão, consultoria, monitoramento, interface com autoridades e contribuição para políticas de privacidade. | A função de DPO atua dentro da governança, mas o cliente permanece responsável. | Equipes de médio e grande porte que precisam de liderança independente em privacidade. |
| Auditoria de conformidade | Análise de lacunas, avaliação de prontidão, resultados da remediação, revisão de evidências | O auditor atua de forma independente e reporta ao cliente. | Empresas que precisam de validação antes de uma análise do conselho, fusão ou interação regulatória. |
| Plataforma de conformidade SaaS | Registros automatizados, fluxos de trabalho e rastros de evidências | O cliente interage por meio da plataforma, o fornecedor fornece as ferramentas. | Equipes com responsabilidades internas que precisam de escalabilidade e repetibilidade. |
Representação regulatória Este é o único modelo que cria um agente externo formal na jurisdição em nome do cliente. É esse o ponto que muitos fornecedores tentam obscurecer. Se um serviço afirma cobrir "representação", mas o contrato não estabelece claramente um mandato, não se trata da mesma coisa que uma nomeação nos termos do Artigo 27.
DPO terceirizado É diferente. Pode ser uma escolha muito sólida, mas não pode substituir um representante quando este for necessário, nem pode atuar como sua função de auditoria. Sua força reside na governança e na independência, não na automação operacional.
Auditorias São úteis quando se precisa da verdade, não de conforto. A fragilidade é óbvia. Uma vez entregue o relatório, nada muda a menos que alguém se responsabilize pelo trabalho de correção. É por isso que as auditorias geralmente são complementares, e não independentes.
Plataformas SaaS São as ferramentas essenciais. Elas ajudam as equipes a manter registros e executar fluxos de trabalho, mas não resolvem sozinhas a questão da responsabilidade legal. Uma plataforma pode armazenar os fatos. Ela não pode desempenhar o papel que a lei exige.
Adequação dos tipos de serviço a cenários multinacionais
A estrutura ideal depende da fase em que a empresa se encontra em seu ciclo de vida operacional, e não de sua preferência por consultores, software ou contratos de longo prazo. Uma startup de SaaS fora da UE, uma multinacional em expansão e uma empresa em recuperação pós-incidente não precisam da mesma combinação. Elas precisam dos mesmos quatro arquétipos em proporções diferentes.
Uma empresa SaaS não pertencente à UE que está se lançando na UE e no Reino Unido.
Para um primeiro lançamento, A representação é obrigatória nos casos em que se aplica o Artigo 27.º., porque a empresa precisa de um ponto de contato formal no mercado. terceirização de DPO Pode ser útil se a empresa não tiver uma liderança interna em matéria de privacidade. Ferramentas SaaS Isso se torna importante se o produto lidar com consentimento, solicitações de acesso a dados pessoais (DSARs), rastreamento de fornecedores ou processamento de registros desde o primeiro dia. Uma auditoria completa geralmente é opcional, a menos que a empresa esteja se preparando para um grande cliente corporativo ou para uma entrada em um mercado complexo.
O erro aqui é tentar "esperar para ver" como a representação será feita. Isso cria atritos desnecessários antes mesmo de chegar a primeira solicitação de dados relevante.
Uma empresa em crescimento que vende para vários estados membros.
Este é o problema clássico do mercado intermediário. Os recursos internos de privacidade existem, mas estão sobrecarregados e não possuem um ponto de contato local em todos os lugares. Nesse cenário, A representação é o requisito estrutural., DPO terceirizado é geralmente a melhor maneira de adicionar continuidade, e ferramentas de plataforma Impede que a carga de trabalho recorrente sobrecarregue a equipe.
Se a empresa também precisar alinhar o GDPR com outras estruturas, a consolidação é fundamental. Um único canal para comunicações sobre GDPR, Lei de IA, DSA, Lei de Dados e NIS2 é mais fácil de gerenciar do que cinco contatos externos separados. Se isso parece operacionalmente tedioso, ótimo. A monotonia é mais barata do que a escalada fragmentada.
Uma organização pós-incidente
Após uma violação ou investigação por parte das autoridades, a primeira necessidade é de um auditoria ou avaliação de prontidão. Isso fornece à gestão uma base factual. É necessária representação legal caso a organização não possua um contato local dentro do escopo, e a função de DPO (Encarregado da Proteção de Dados) deve estar em vigor para coordenar a resposta. As ferramentas SaaS só são úteis se puderem gerar evidências claras e preservar os registros necessários para a equipe de resposta a incidentes.
Para as organizações nesta fase, a conformidade deixa de ser um exercício de política. Trata-se de remediação, controle de evidências e disciplina de comunicação.
Serviço de representação nos termos do Artigo 27 do RGPD da UE
Se você precisa de um modelo de contato formal da UE que direcione as comunicações de supervisão e do titular dos dados para um canal estruturado, revise-o. DilicheckRep. Ela se encontra na camada de representação, não na camada de consultoria, e é exatamente por isso que pertence a esta parte da pilha.
Modelos de precificação e o que cada faixa de preço oferece
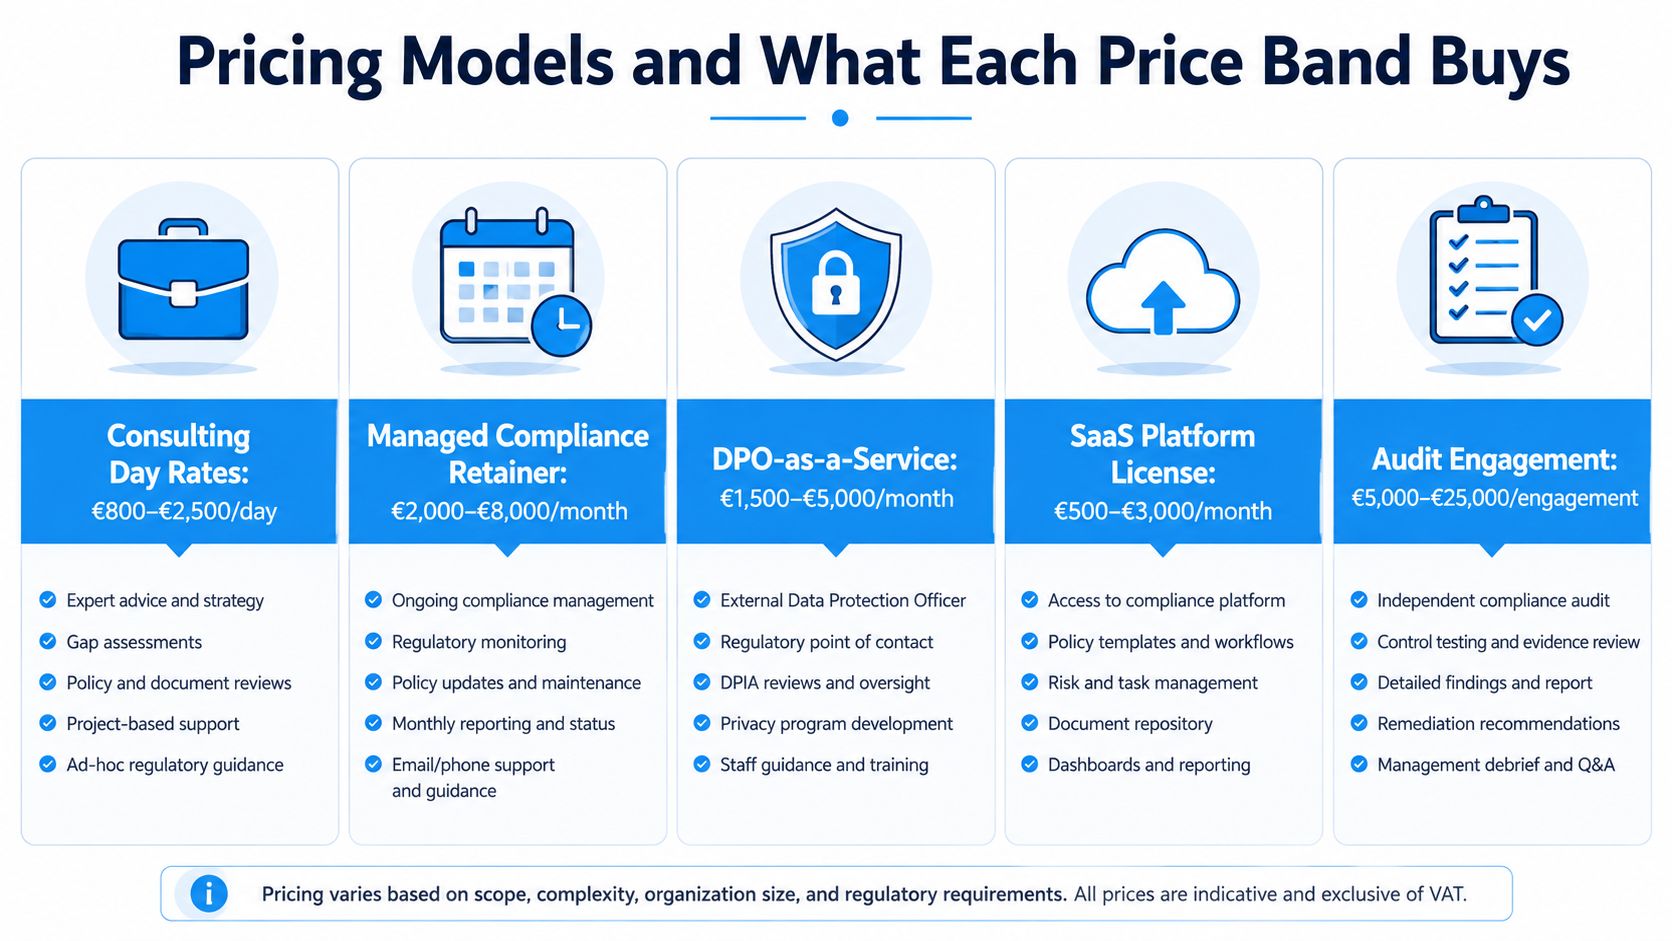
Os preços divulgados informam mais sobre o modelo de serviço do que a página de vendas. A comparação de mercado para 2026 mostra que a consultoria custará aproximadamente De 500 a 3.000 euros por dia, conformidade gerenciada em De 1.000 a 25.000 euros por mês, DPO como serviço em De 300 a 15.000 euros por mês, plataformas de software em De 50 a 25.000 euros por mês, e auditorias em De 3.000 a 100.000 euros por contrato.. A mesma fonte observa que as PMEs geralmente gastam De 500 a 3.000 euros por mês em uma combinação de software e DPO terceirizado, enquanto organizações de médio porte normalmente gastam € 30.000 a € 80.000 anualmente em um programa estruturado. Essas faixas vêm de Comparação de 2026 da UnderDefense.
O que o preço geralmente sinaliza
A taxa diária de consultoria Adquire experiência e intensidade de projeto. Não adquire continuidade, a menos que o contrato seja explicitamente estruturado dessa forma. contrato de gestão de conformidade Adquire cobertura operacional contínua, mas você ainda precisa verificar se isso inclui o gerenciamento efetivo do mandato ou apenas a disponibilidade de consultoria. DPO como serviço Deve-se adquirir a independência e a interface regulatória que uma função de DPO (Encarregado da Proteção de Dados) real exige. Assinaturas de software Compre repetição, registro de dados e automação de fluxo de trabalho. Taxas de auditoria Contrate uma avaliação independente, não uma solução corretiva.
O maior erro em aquisições é a confusão de escopo. As equipes pagam valores fixos por um serviço que oferece apenas reuniões agendadas, ou pagam preços de auditoria por um trabalho que poderia ter sido feito por uma plataforma com uma consultoria especializada. Isso é desperdício.
Engajamentos com escopo insuficiente e com escopo excessivo
Contratos com escopo insuficiente são comuns em contratos de representação e contratação de DPO (Encarregado da Proteção de Dados). Um fornecedor pode oferecer um "pacote" que soa formal, mas a linguagem do mandato em si é vaga demais para resistir a uma análise rigorosa. Contratos com escopo excessivo são igualmente problemáticos. Às vezes, vemos todo o orçamento da auditoria sendo usado para produzir constatações que poderiam ter sido identificadas mais rapidamente com uma plataforma e uma revisão mais específica.
Regra prática: O custo mensal indica o modelo. O custo por mandato indica o escopo.
Se você é uma pequena ou média empresa (PME), a combinação de software e um DPO terceirizado geralmente é o ponto de partida mais adequado. Se você é uma empresa de médio porte, o gasto anual deve refletir uma cobertura contínua, e não intervenções pontuais para remediar a situação. Se você é uma grande empresa, deve esperar serviços em camadas, e não uma única fatura que finge que um modelo cobre todas as obrigações.
Critérios de avaliação de fornecedores que realmente importam
As equipes de compras adoram tabelas de funcionalidades porque são fáceis de pontuar. Mas elas também não são a ferramenta adequada para essa tarefa. Você deveria estar perguntando se o fornecedor pode comprovar o escopo do contrato, a abrangência jurisdicional, a disciplina de escalonamento e os registros prontos para auditoria. Qualquer coisa menos que isso é mera encenação.
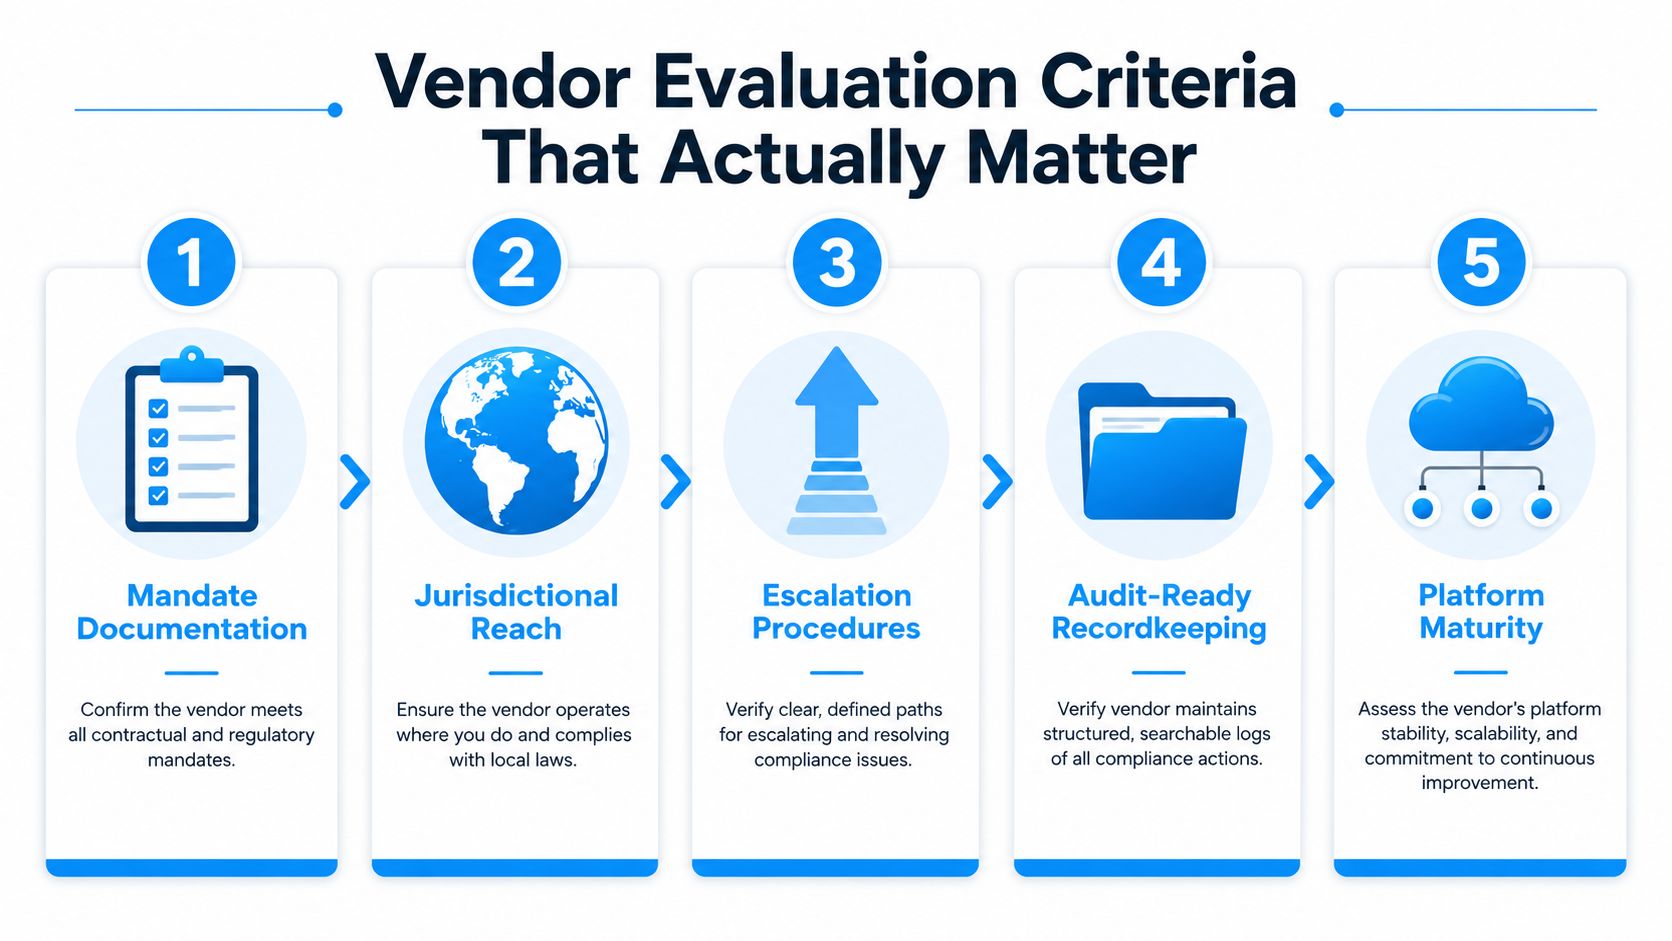
Os sete cheques que eu não dispensaria.
- Âmbito do mandato por escrito. Se o serviço for de representação, o mandato precisa indicar isso claramente. Se for apoio ao DPO (Encarregado da Proteção de Dados), a independência e as responsabilidades precisam ser explícitas.
- Presença operacional declarada na UE ou no Reino Unido. Representação sem uma presença jurisdicional real é frágil no primeiro dia e inutilizável no segundo.
- Procedimentos documentados de entrada e encaminhamento. As autoridades e os titulares dos dados precisam de um canal confiável, não de uma caixa de entrada compartilhada que apenas um funcionário monitora.
- Evidências de consolidação multi-estrutural. Se a empresa estiver a lidar com o RGPD em conjunto com as obrigações da Lei da Informática, da Lei de Segurança da Informação, da Lei de Proteção de Dados ou da NIS2, o fornecedor deve demonstrar como esses canais são geridos.
- Registro de solicitações com carimbo de data/hora. Se não for registrado, não poderá ser defendido posteriormente.
- Separação clara entre representação e consultoria. Um fornecedor que confunde esses limites já está indicando que o contrato será complicado.
- Condições de assinatura que refletem a cobertura contínua. Se o serviço for concebido para ser contínuo, o modelo comercial deve refletir uma obrigação contínua.
Essa lista é importante porque os órgãos reguladores não se importam com o quão bem elaborada seja a apresentação. Eles se importam se a função correta existia, se as comunicações foram encaminhadas corretamente e se a empresa pode comprovar o que aconteceu.
O erro mais comum em aquisições é a compra de um pacote "representante da UE" impulsionado pelo marketing, que não resiste ao escrutínio dos reguladores porque o mandato, o processo de encaminhamento e o registro de atividades são vagos.
Se você deseja um ponto de referência prático sobre como um mandato formal de representação deve ser estruturado, consulte o seguinte: DilicheckRep e verifique se o documento separa a representação da consultoria de uma forma que sua equipe jurídica possa defender.
Como montar sua estrutura de conformidade e recomendações finais
Para Vendedores comerciais de fora da UE e do Reino Unido, a camada base é representação regulatória onde for necessário, além de Ferramentas SaaS para disciplina operacional. Adicionar terceirização de DPO Quando a função de privacidade é muito frágil para lidar bem com a governança. Para Fornecedores de IA que colocam sistemas no mercado da UE ao abrigo da Lei da IA, A representação e o apoio do DPO (Oficial de Proteção de Dados) tornam-se mais difíceis de ignorar, porque os canais de comunicação e responsabilização precisam estar ativos antes do início da fiscalização. provedores de serviços digitais ao abrigo da DSA, Uma representação unificada em todas as estruturas faz mais sentido do que nomeações separadas. Operadores de infraestrutura de dados e produtos conectados, de acordo com a Lei de Proteção de Dados da UE e a NIS2., A consolidação é uma vantagem para as aquisições, pois múltiplas obrigações exigem um único canal de contato disciplinado.
Se você quer um programa que seja escalável, não compre serviços isolados. Construa uma pilha de tecnologias. DilicheckRep É um exemplo do tipo de modelo de representação consolidada que se adapta melhor às operações multinacionais do que nomeações pontuais.
Se a sua empresa está tentando abranger a representação na UE ou no Reino Unido, a terceirização do DPO e a escalação em múltiplas estruturas sem fragmentar a infraestrutura, o Dilicheck Rep foi desenvolvido para resolver esse problema operacional. Ele oferece representação regulatória formal no mercado e tratamento estruturado das comunicações com órgãos de supervisão e titulares de dados, exatamente onde muitos programas multinacionais falham.
A Dilicheck Rep oferece representação regulatória formal na UE e no Reino Unido, incluindo o Artigo 27 do GDPR, a Lei de IA da UE, a Lei de Serviços Digitais, a Lei de Dados e serviços de ponto de contato NIS2, com documentação de mandato e gerenciamento estruturado das comunicações com autoridades e titulares de dados. Analise o escopo da sua representação e o modelo operacional com a Dilicheck Rep antes do lançamento do seu próximo produto no mercado da UE.
Aviso: Este guia é fornecido apenas para fins informativos gerais e não constitui aconselhamento jurídico. A aplicação da legislação da UE sobre proteção de dados e outros requisitos regulamentares depende das circunstâncias específicas de cada organização. Deverá obter aconselhamento jurídico adequado, sempre que necessário, antes de se basear nesta informação ou de tomar decisões de conformidade.
Última atualização: agosto de 2026
Aviso: Este artigo foi preparado por um especialista em conformidade com auxílio de inteligência artificial.