
Zaten işin zor kısmıyla uğraşıyorsunuz. Şirket AB'ye, İngiltere'ye veya her ikisine de satış yapıyor, hukuk ekibi 27. Madde hakkında net bir cevap istiyor, gizlilik sorumlusu işi yapabilecek bir Veri Koruma Görevlisi (DPO) istiyor ve satın alma departmanı, temsil, danışmanlık, denetim ve yazılımı tek bir belirsiz "GDPR çözümü" altında birleştiren satıcı sunumlarına bakıyor. İşte tuzak bu. GDPR uyumluluk hizmetleri tek bir kategori değildir., Ve bu şekilde satın alma işlemi, ekiplerin eksiklikleri gözden kaçırmasına, gereğinden fazla ekipman satın almasına ve sonuç olarak sunum slaytlarında iyi görünen ancak düzenleyici kurumların incelemesi altında başarısız olan bir kapsama alanına sahip olmasına yol açar.
İşte konuya doğru bakış açısı. Temsil Piyasada yasal iletişim noktasını oluşturur. DPO dış kaynak kullanımı Size bağımsız gizlilik liderliği sunar. Denetimler Size neyin bozuk olduğunu söyleyeceğim. SaaS platformları Rutin işlerin aksamasını önleyin. Kazanan kombinasyon genellikle bu modeller arasından bir seçim değil, bu modellerin bir bileşimidir.
| Arketip | Gerçekte ne yapıyor? | Yapmadığı şeyler | En iyi kullanım senaryosu |
|---|---|---|---|
| Düzenleyici temsil | AB veya Birleşik Krallık'ta yetkililer ve veri sahipleri için zorunlu bir iletişim noktası oluşturur. | Bu, sizin gizlilik ekibiniz veya iyileştirme programınızın yöneticisi olmaz. | AB veya İngiltere dışındaki, pazarda temsilciye ihtiyaç duyan firmalar |
| Dış Kaynaklı Veri Koruma Sorumlusu | Bağımsız danışmanlık, izleme ve düzenleyici arayüz hizmeti sağlar. | Kayıtlarınızı otomatik olarak tutmaz veya süreç sapmalarını düzeltmez. | Şirket içi personel istihdam etmeden Madde 37 ila 39 kapsamına ihtiyaç duyan şirketler |
| Uyumluluk denetimi | Testlere hazırlık, eksiklikler ve kanıt kalitesi | Rapor teslim edildikten sonra programın devamlılığını sağlamıyor. | Olay sonrası inceleme, yönetim kurulu onayı veya düzenleyici kurum öncesi doğrulama |
| SaaS uyumluluk platformu | Onay, ROPA, DPIA ve tedarikçi takibi gibi iş akışlarını otomatikleştirir. | Bu, yasal sorumluluğun yerini almaz veya sizin yetkili temsilciniz olarak hareket etmez. | Uyumluluk süreçlerini geniş ölçekte uygulamaya koyabilecek olgunluğa sahip ekipler. |
Hangi tedarikçiyi satın alacağınıza karar vermeye çalışıyorsanız, "en iyi" modelin hangisi olduğunu sormayın. Bunun yerine, halihazırda hangi yükümlülükleri taşıdığınızı, hangilerinin yasal bir temsilciye ihtiyaç duyduğunu ve hangilerinin sürekli operasyonel desteğe ihtiyaç duyduğunu sorun.
Çokuluslu Alıcıların Neden Net Bir Uyumluluk Yapısına İhtiyaç Duyduğu
Çok uluslu bir alıcı nadiren sıfırdan başlar. Satış ekibi Fransa, Almanya ve Hollanda'ya yayılmaya çalışırken, İngiltere birimi sürekli gizlilik soruları gündeme getiriyor ve pazarlama departmanı, hukuk departmanının inceleyebileceğinden daha hızlı bir şekilde yeni araçlar ekliyor. Ardından bir yönetim kurulu üyesi, AB Yapay Zeka Yasası, Dijital Hizmetler Yasası, AB Veri Yasası ve NIS2'nin GDPR ile aynı satın alma görüşmesinde neden yer aldığını soruyor. Cevap açık. Yükümlülük alanı genişliyor, ancak satıcılar hâlâ gizlilik hizmetlerini sanki her soruna tek bir model uyuyormuş gibi satıyorlar.
İlk hata, her gizlilik hizmetini bir danışmanlık katmanı olarak ele almaktır. Bu, tek seferlik bir değerlendirme için işe yarar, ancak işletmenin belirli bir iletişim noktasına, canlı bir işlem kaydına ve personel değişiminden sonra da devam eden bir çözüm yoluna ihtiyacı olduğunda başarısız olur. İkinci hata ise yazılımın hesap verebilirliği sağlayabileceğini varsaymaktır. Yazılım kanıtları düzenleyebilir, ancak yasanın gerçek bir rol sahibi gerektirdiği durumlarda yetkili temsilci veya bağımsız Veri Koruma Görevlisi olamaz.
Pratik alıcı sorunu
Küresel şirketler soyut olarak "GDPR uyumluluğu" satın almaya çalışmıyorlar. Sınır ötesi operasyonları, yerel yetkililerle iletişimi ve tekrarlayan kanıt taleplerini destekleyebilecek bir sistem kurmaya çalışıyorlar. Satın alma sorusu basit: Hangi katman hangi yükümlülüğü karşılıyor ve hangi katman hala eksik?
AB üyesi olmayan işletmeler için, Madde 27'deki temsilcilik genellikle yerine getirilmesi gereken ilk yapısal gerekliliktir. GDPR, birçok yabancı veri sorumlusu ve veri işleyicisi için Birlik içinde bir temsilci gerektirir ve bu temsilcinin, veri işleme ile ilgili tüm konularda denetleyici makamlar ve veri sahipleri tarafından ulaşılabilir olması gerekir. GDPR'nin 27. Maddesi. Bu, bir nezaket posta kutusu değil, resmi bir yükümlülüktür.
Daha büyük kuruluşların bundan daha fazlasına ihtiyacı var. Veri Koruma Sorumlusu (DPO) işlevi, yönetişim ve bağımsızlığı kapsar. Denetimler zayıf noktaları ortaya çıkarır. SaaS platformları, kayıtların, isteklerin ve iş akışlarının kaymasını önler. Bir katmanı diğerlerinin yerine kullanırsanız, kapsama alanındaki boşluklar ancak bir sorgulama geldiğinde ortaya çıkar.
Net bir uyumluluk yapısı bu başarısızlığı önler. Hukuki rolü, danışmanlık rolünü, teşhis katmanını ve operasyonel araçları birbirinden ayırır. Her biri farklı bir sorunu çözer. Bunları birbirine karıştıran alıcılar, yanlış vaat için ödeme yapıp eksik yükümlülüğü de üstlenmek zorunda kalırlar.
Dört Hizmet Arketipi Açıklaması
Alıcılara sürekli olarak "GDPR uyumluluğu" tek bir hizmetmiş gibi satılıyor. Oysa öyle değil. Piyasa, her birinin farklı bir görevi, farklı bir sözleşme yapısı ve farklı bir başarısızlık modu olan dört farklı hizmet modeline ayrılıyor. Bunları ayırmazsanız, yanlış teklifleri karşılaştırır ve uyumluluk yığınındaki boşluğu kaçırırsınız.
Düzenleyici temsilcilik, yasal bir irtibat görevidir.
Düzenleyici temsil AB veya Birleşik Krallık'ta resmi bir piyasa içi yasal arayüze ihtiyaç duyan kuruluşlar için mevcuttur. AB dışındaki birçok veri sorumlusu ve veri işleyicisi için, Madde 27, denetleyici makamlar ve veri sahipleri tarafından işleme konularında iletişime geçilebilecek bir temsilcinin Birlik içinde bulunmasını gerektirir. Madde 27. Bu, tanımlanmış bir yetki ve net kayıtlara sahip yasal bir atamadır ve sıradan danışmanlığın çok dışında yer alır.
Bu hizmet, ilgili gizlilik düzenlemeleriyle ilgilenen küresel operatörler için de önem taşıyor, ancak temel işlevi değişmiyor. Bir temsilci resmi iletişimleri alıyor, bunları doğru şekilde yönlendiriyor ve görevini düzenleyici kuruma görünür kılıyor. Bu, talep üzerine danışmanlık yapan değil, rol üstlenen bir kişidir.
Dış kaynaklı Veri Koruma Sorumlusu (DPO) desteği, uygulamada yönetişimdir.
DPO dış kaynak kullanımı Bağımsızlık, izleme, danışmanlık ve düzenleyici arayüzü kapsar. Veri Koruma Sorumlusu (DPO), kuruluşun hesap verebilirlik yapısı içinde yer alır; bu nedenle dış kaynaklı hizmetin bu bağımsızlığı koruması ve gerçek görevlerini açıkça tanımlaması gerekir. Yalnızca gizlilik desteği yeterli değildir.
Zayıf versiyonları tespit etmek kolaydır. Satıcılar, aslında sadece genel gizlilik danışmanlığı ve bunun üzerine eklenen bir ücret olan "Veri Koruma Görevlisi (DPO) paketi" satarlar. Anlaşmada karar sınırları, çözüm yolları ve düzenleyici kurumlarla iletişimin nasıl işleyeceği açıkça belirtilmemişse, alıcı bir DPO işlevi değil, danışmanlık hizmeti satın almıştır.
Denetimler ve SaaS platformları farklı sorunları çözüyor.
A uyumluluk denetimi Bu bir teşhis çalışmasıdır. Kanıtları, süreç olgunluğunu ve eksiklikleri test eder; bu da bir işletmenin bağımsız doğrulama veya iyileştirme yol haritasına ihtiyaç duyduğu durumlarda faydalı olmasını sağlar. Programı günlük olarak yürütmez.
A SaaS uyumluluk platformu Operasyonel katmandır. Onay, işleme kayıtları, DPIA iş akışları, tedarikçi riski ve benzeri tekrarlayan görevleri ele alır. GDPR araçları için bağımsız kıyaslama, bu ayrımı açıkça ortaya koymaktadır, çünkü GDPRbench çerçevesi Doğruluğu GDPR iş yüklerine, GDPR sorgularına yanıt süresine ve depolama alanı yüküne göre değerlendirir. Yazılım için doğru bakış açısı budur. Platformu, arayüzünün ne kadar şık göründüğüne göre değil, iş yükünü doğru ve verimli bir şekilde yerine getirip getirmediğine göre değerlendirin.
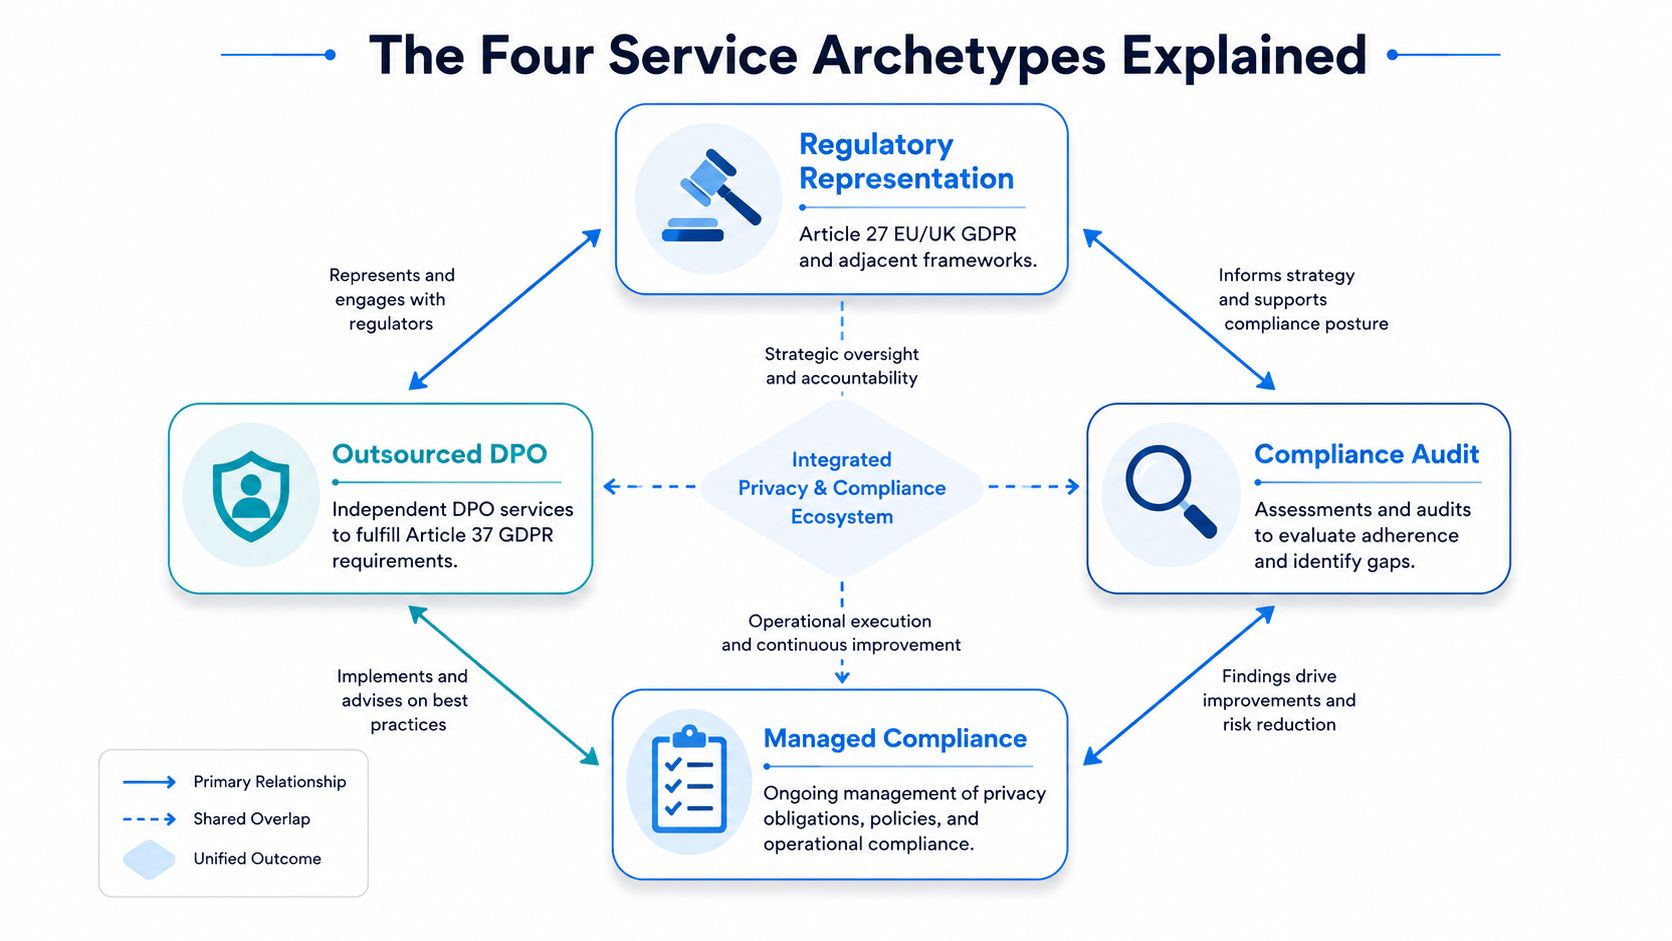
Pratik açıdan çıkarılacak sonuç oldukça açık. Temsil, yasal bir aktör yaratır. Veri Koruma Sorumlusu (DPO) dış kaynak kullanımı, yönetişim kapasitesi oluşturur. Denetimler kanıt oluşturur. SaaS, süreklilik sağlar. Çoğu işletmenin bunlardan en az ikisine ihtiyacı vardır ve birçoğunun da dördünün birlikte çalışmasına ihtiyacı vardır.
Satın Alma Kararını Etkileyen Uygulama Gerçekliği
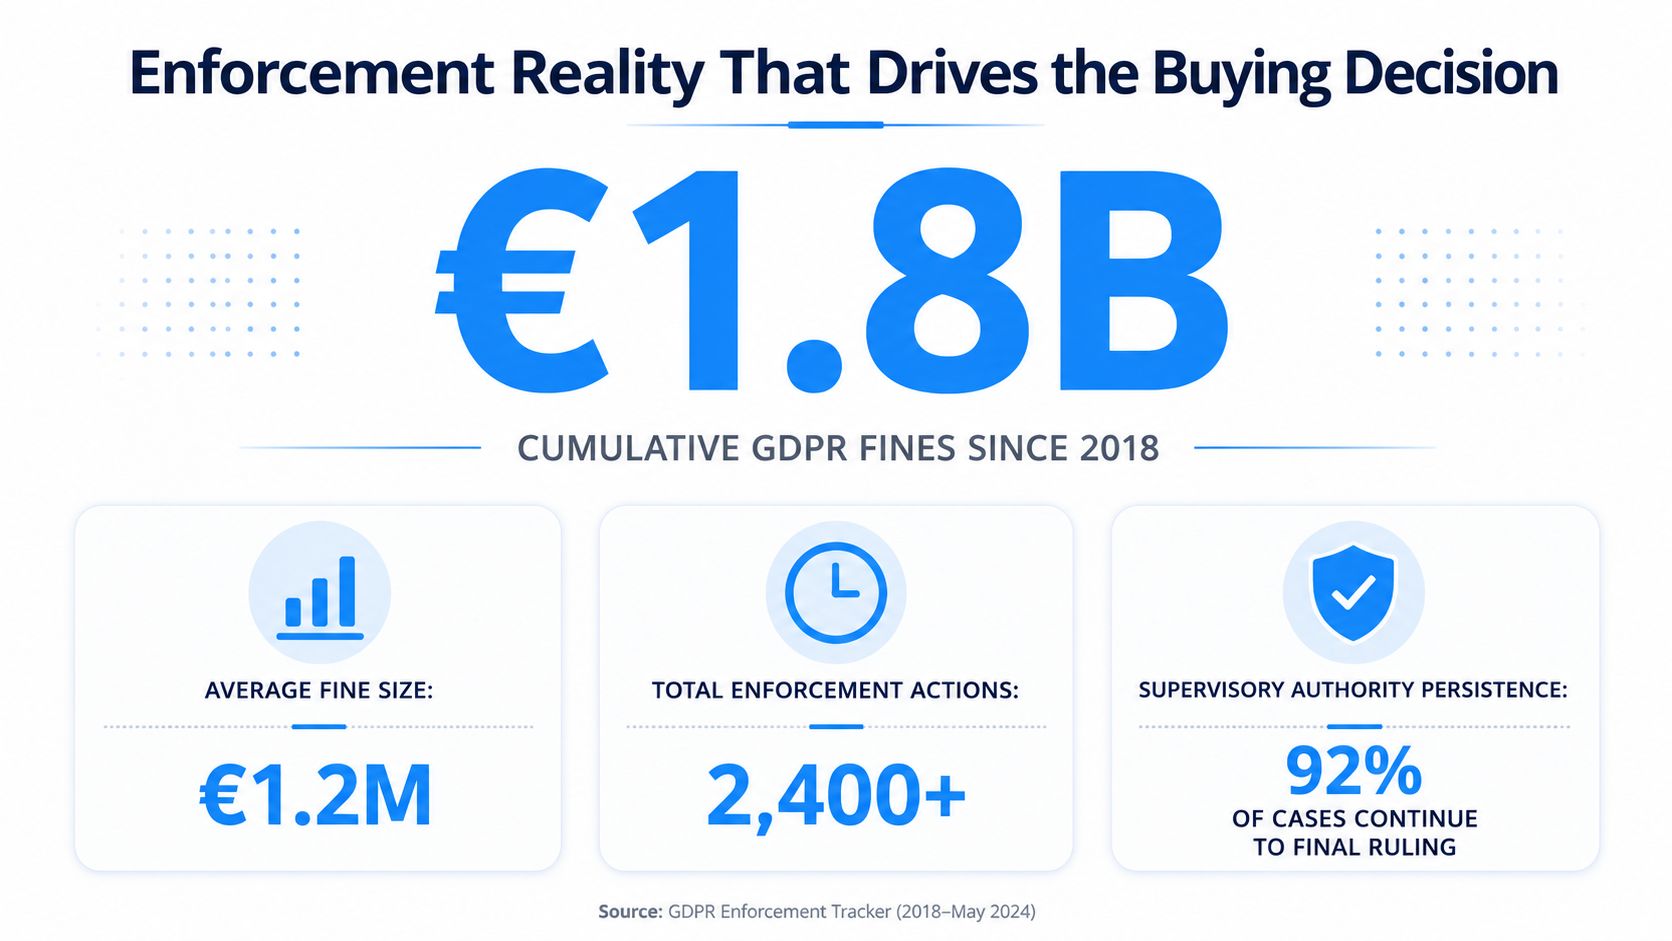
GDPR uygulamasını önemsiz bir konu olarak gören çokuluslu bir şirket zaten geride kalmıştır. Düzenleyiciler, zayıf işletme modellerinin test edileceğini açıkça belirtmiştir. CMS GDPR Uygulama Takip Sistemi bunu kaydetmiştir. 1 Mart 2024 itibarıyla 2.086 para cezası, tarafından Bir önceki yıla göre 510, Kaydedilen para cezalarının toplamı yaklaşık olarak şu kadardır: 4,48 milyar Euro. İle 1 Mart 2026, Aynı takip cihazı büyümüştü. 2.685 para cezası toplamda yaklaşık 6,11 milyar Euro. Ortalama para cezası... 2018-2024 dönemi yaklaşık olarak 2,14 milyon Euro. Bakınız CMS uygulama takip verileri ve rakamları Temel raporlama için.
Bu durum tedarik süreçlerini neden değiştiriyor?
Bu rakamlar, tedarik sürecini basit bir şekilde değiştiriyor. Uyumluluk programı, tek seferlik yasal bir düzenleme değil, sürekli devam eden bir operasyondur. Tüm yargı bölgelerinde geçerli olmalı, düzenleyici kurumlarla iletişimi sürdürmeli ve temiz bir kanıt izi bırakmalıdır.
Bu nedenle yabancı denetleyiciler ve işlemciler, Madde 27'deki temsilciliği isteğe bağlı bir idari işlem olarak görmeyi bırakmalıdır. Temsilci, resmi iletişim noktasıdır. Sorular başlamadan önce bu iletişim noktası mevcut değilse, işletme ilk günden itibaren risk altındadır.
Piyasa da yıllık danışmanlık hizmetini varsayılan çözüm olmaktan çıkarıyor. Alıcılar artık bir sorguyu karşılayabilen, iletişimi hızlı bir şekilde yönlendirebilen ve baskı altında bile kayıtları eksiksiz tutabilen bir hizmet istiyor. Eğer satıcı bunu yapamıyorsa, özenle hazırlanmış politika şablonlarının hiçbir önemi kalmıyor.
Aletler, operasyonel performanslarına göre değerlendiriliyor.
Aynı baskı yazılımlar için de geçerli. Alıcılar, satış sunumlarında iyi görünen özellik tablolarından bıktılar. Platformun gerçek GDPR iş yüklerini doğru şekilde ele aldığının, yeterince hızlı yanıt verdiğinin ve depolama alanını israf etmediğinin veya üretim sistemlerini bozmadığının kanıtını istiyorlar.
Bu yüzden GDPRbench çerçevesi Önemli olan, doğruluğu, GDPR sorgularına yanıt süresini ve depolama alanı yükünü değerlendirmektir. Yazılım için doğru standart budur. Platformu, iş yükünü temiz ve verimli bir şekilde yerine getirip getirmediğine göre değerlendirin.
Artık yaptırımlar sadece zayıf dokümantasyonu değil, zayıf operasyonları da cezalandırıyor. Temsilciniz, veri koruma görevliniz ve platformunuz bir düzenleyici kurumun talebi sırasında birlikte çalışamıyorsa, program çok kırılgan demektir.
İma edilen şey oldukça açık. GDPR uyumluluk hizmetleri artık iş sürekliliği planlamasının bir parçası haline geldi. Denetleyici kurum geldiğinde sizinle iletişim kurulmasını, denetlenebilir olmanızı ve yanıt verebilmenizi sağlayan tedarikçilere ödeme yapın.
Dört Arketipin Yan Yana Karşılaştırması
Kötü tedarik uygulamalarını durdurmanın en hızlı yolu, dört arketipin ne yaptıkları, kimin yasal olarak hareket ettiği ve nerede konumlandıkları açısından karşılaştırılmasıdır. Bu kulağa basit gelse de, çoğu tedarikçi sunumu bu soruları yanıtlamaktan kaçınır çünkü yanıtlar hizmetin sınırlarını ortaya çıkarır.
| Arketip | Birincil Teslim Edilecek Ürün | Hukuki Aktör | En Uygun Şirket Profili |
|---|---|---|---|
| Düzenleyici temsil | Resmi AB veya Birleşik Krallık irtibat noktası, yönlendirilmiş iletişimler, görev kayıtları | Temsilci, belirlenen iletişim işlevi için müşteri adına hareket eder. | AB veya Birleşik Krallık dışından olup AB veya Birleşik Krallık'a satış yapan ve zorunlu yerel bir arayüze ihtiyaç duyan firmalar |
| Dış Kaynaklı Veri Koruma Sorumlusu | Gizlilik denetimi, tavsiye, izleme, yetkili mercilerle arayüz oluşturma, politika girdisi | Veri Koruma Sorumlusu (DPO) işlevi yönetim çerçevesinde faaliyet gösterir, ancak sorumluluk yine de müşteriye aittir. | Bağımsız gizlilik liderliğine ihtiyaç duyan orta ölçekli ve kurumsal ekipler |
| Uyumluluk denetimi | Eksiklik analizi, hazırlık değerlendirmesi, iyileştirme bulguları, kanıt incelemesi | Denetçi bağımsız hareket eder ve müşteriye rapor sunar. | Yönetim kurulu incelemesi, birleşme veya düzenleyici kurumla etkileşim öncesinde doğrulama ihtiyacı duyan şirketler |
| SaaS uyumluluk platformu | Otomatik kayıtlar, iş akışları ve kanıt izleri | Müşteri platform üzerinden işlem yapar, tedarikçi ise araçları sağlar. | İçsel sahipliğe sahip, ölçeklenebilirlik ve tekrarlanabilirlik gerektiren ekipler. |
Düzenleyici temsil Burada, müvekkil adına yetki alanında resmi bir dış aktör oluşturan tek model budur. Birçok satıcının bulanıklaştırmaya çalıştığı nokta da budur. Bir hizmet "temsil" kapsamını içerdiğini söylüyorsa ancak sözleşme açıkça bir yetki belirlemiyorsa, bu 27. Madde uyarınca atama ile aynı şey değildir.
Dış Kaynaklı Veri Koruma Sorumlusu Bu farklı bir durum. Çok güçlü bir seçenek olabilir, ancak gerektiğinde bir temsilcinin yerini alamaz ve denetim fonksiyonunuz olarak hareket edemez. Gücü, operasyonel otomasyonda değil, yönetişim ve bağımsızlıkta yatmaktadır.
Denetimler Gerçeğe ihtiyaç duyduğunuzda faydalıdırlar, rahatlığa değil. Zayıflığı açıktır. Rapor teslim edildikten sonra, birileri düzeltme çalışmalarının sorumluluğunu üstlenmedikçe hiçbir şey ilerlemez. Bu nedenle denetimler genellikle bağımsız değil, tamamlayıcı niteliktedir.
SaaS platformları Bunlar, iş yükünü taşıyan araçlardır. Ekiplerin kayıtları tutmasına ve iş akışlarını yürütmesine yardımcı olurlar, ancak tek başlarına yasal sorumluluğu çözemezler. Bir platform gerçekleri saklayabilir. Ancak yasanın gerektirdiği rolü üstlenemez.
Hizmet Türlerini Çokuluslu Senaryolarla Eşleştirme
Doğru çözüm paketi, şirketin faaliyet hayatındaki konumuna bağlıdır, danışmanları, yazılımları veya sürekli hizmet sözleşmelerini sevip sevmemesine değil. AB dışı bir SaaS girişimi, büyüyen çok uluslu bir şirket ve bir olay sonrası dönemdeki bir işletme aynı karışıma ihtiyaç duymaz. Hepsinin farklı oranlarda aynı dört arketipe ihtiyacı vardır.
AB ve İngiltere'de faaliyet göstermeye başlayan AB dışı bir SaaS şirketi.
İlk lansman için, Madde 27'nin uygulandığı durumlarda temsil zorunludur., Çünkü işletmenin piyasada resmi bir iletişim noktasına ihtiyacı var. DPO dış kaynak kullanımı Şirketin bünyesinde gizlilik konusunda liderlik eksikliği varsa faydalı olabilir. SaaS araçları Ürün, ilk günden itibaren onay, veri erişim talepleri (DSAR), tedarikçi takibi veya işlem kayıtlarını ele alıyorsa, bu durum önem kazanır. İşletme büyük bir kurumsal müşteri veya yüksek sürtünmeli bir pazar girişine hazırlanmadığı sürece, tam bir denetim genellikle isteğe bağlıdır.
Buradaki hata, temsil konusunda "bekleyip görmek" yaklaşımına başvurmaktır. Bu, ilk anlamlı veri talebi gelmeden önce gereksiz sürtüşmelere yol açar.
Üye ülkelerin birçoğuna satış yapan, büyüyen bir şirket.
Bu, orta ölçekli işletmelerin klasik sorunudur. Şirket içi gizlilik kaynakları mevcut, ancak bunlar yetersiz kalıyor ve her yerde pazarda bir temas noktası bulunmuyor. Bu senaryoda, Temsil, yapısal gerekliliktir., dış kaynaklı DPO Bu, genellikle süreklilik sağlamanın en iyi yoludur ve platform araçları Tekrarlayan iş yükünün ekibi bunaltmasını engeller.
Eğer şirket GDPR'ı diğer çerçevelerle de uyumlu hale getirmek zorundaysa, konsolidasyon önemlidir. GDPR, Yapay Zeka Yasası, Veri Koruma Yasası, Veri Yasası ve NIS2 iletişimleri için tek bir kanal, beş ayrı harici iletişim kişisinden daha kolay yönetilebilir. Bu operasyonel olarak sıkıcı geliyorsa, sorun değil. Sıkıcı olmak, parçalı bir şekilde sorun çözmekten daha ucuzdur.
Olay sonrası bir kuruluş
Bir yetki ihlali veya soruşturmasının ardından ilk ihtiyaç şudur: denetim veya hazırlık değerlendirmesi. Bu, yönetime gerçekçi bir temel sağlar. Kuruluşun kapsam dahilinde yerel bir irtibat kişisi yoksa temsil gereklidir ve yanıtı koordine etmek için bir Veri Koruma Sorumlusu (DPO) işlevi oluşturulmalıdır. SaaS araçları, ancak temiz kanıt üretebiliyorsa ve olay ekibinin ihtiyaç duyduğu kayıtları koruyabiliyorsa faydalıdır.
Bu aşamadaki kuruluşlar için uyumluluk artık bir politika uygulaması değil, iyileştirme, kanıt kontrolü ve iletişim disiplini haline gelmiştir.
AB GDPR Madde 27 temsilcilik hizmeti
Denetim ve veri sahibi iletişimlerini tek bir yapılandırılmış kanala yönlendiren resmi bir AB iletişim modeline ihtiyacınız varsa, inceleyin. DilicheckRep. Temsil katmanında yer alıyor, danışmanlık katmanında değil; işte tam da bu yüzden yığın yapısının bu bölümünde yer alıyor.
Fiyatlandırma Modelleri ve Her Fiyat Aralığının Ne İçerdiği
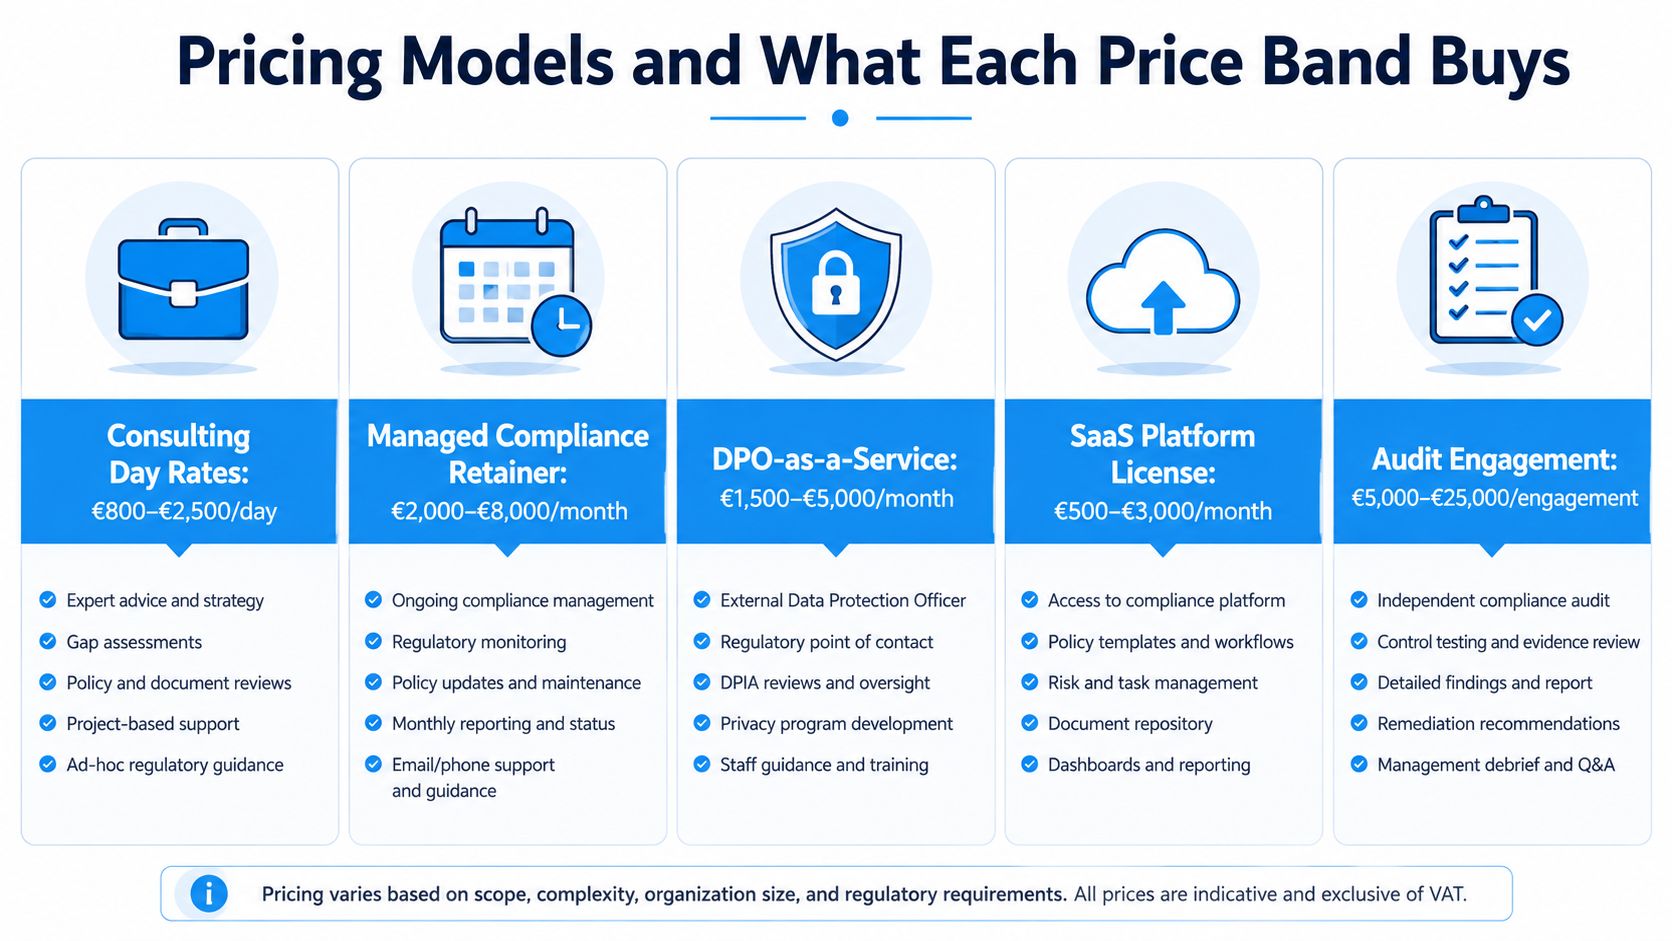
Yayınlanan fiyatlandırma, satış sayfasından daha çok hizmet modeli hakkında bilgi verir. 2026 pazar karşılaştırması, danışmanlık hizmetlerinin yaklaşık olarak şu seviyede olacağını gösteriyor: günlük 500 € ile 3.000 € arası, uyumluluk yönetimi aylık 1.000 € ile 25.000 € arası, DPO-as-a-Service adresinde aylık 300 € ile 15.000 € arası, yazılım platformlarında aylık 50.000 € ile 25.000 € arası, ve denetimler Proje başına 3.000 € ile 100.000 € arası.. Aynı kaynak, KOBİ'lerin genellikle şu kadar harcama yaptığını belirtiyor: aylık 500 € ile 3.000 € arası Orta ölçekli kuruluşlar genellikle yazılım ve dış kaynaklı Veri Koruma Görevlisi (DPO) hizmetlerini bir arada kullanan bir yapıya yatırım yaparken, orta ölçekli kuruluşlar genellikle bu alana daha fazla zaman ayırırlar. yıllık 30.000 € ile 80.000 € arası Yapılandırılmış bir program kapsamında. Bu aralıklar şunlardan kaynaklanmaktadır: UnderDefense'in 2026 karşılaştırması.
Fiyatın genellikle neyi işaret ettiği
A günlük danışmanlık ücreti Uzmanlık ve proje yoğunluğu satın alır. Ancak, iş birliği açıkça bu şekilde yapılandırılmadığı sürece süreklilik sağlamaz. yönetilen uyumluluk danışmanlığı Devam eden operasyonel kapsam satın alıyor, ancak bunun fiili görev yönetimi mi yoksa sadece danışmanlık hizmeti mi içerdiğini yine de kontrol etmeniz gerekiyor. DPO-as-a-Service Gerçek bir Veri Koruma Sorumlusu (DPO) işlevinin gerektirdiği bağımsızlığı ve düzenleyici arayüzü satın almalıdır. Yazılım abonelikleri Tekrarlamayı, kayıt tutmayı ve iş akışı otomasyonunu satın alın. Denetim ücretleri Onarım değil, bağımsız değerlendirme satın alın.
En büyük satın alma hatası kapsam karışıklığıdır. Ekipler, yalnızca planlanmış görüşmeler sunan bir hizmet için aylık ücret öderler veya bir platform ve daha küçük bir danışmanlık katmanı tarafından halledilebilecek işler için denetim düzeyinde ücret öderler. Bu israftır.
Kapsamı yetersiz ve kapsamı geniş olan projeler
Veri koruma ve veri koruma hizmeti satın alımında, kapsamı yetersiz olan işler yaygındır. Bir tedarikçi, kulağa resmi gelen bir "paket" sunabilir, ancak gerçek görev tanımı çok belirsiz olduğu için incelemeden geçemez. Kapsamı geniş olan işler de aynı derecede kötüdür. Bazen, bir platform ve daha dar kapsamlı bir incelemeyle daha hızlı tespit edilebilecek bulguları üretmek için tüm denetim bütçesinin kullanıldığını görürsünüz.
Genel kural: Aylık maliyet size modeli anlatır. Görev başına maliyet ise kapsamı gösterir.
Küçük ve orta ölçekli bir işletmeyseniz, yazılım ve dış kaynaklı Veri Koruma Görevlisi (DPO) hizmetlerinin birleşimi genellikle en temiz başlangıç noktasıdır. Orta ölçekli bir işletmeyseniz, yıllık harcama periyodik kurtarma çalışmalarını değil, sürekli kapsamı yansıtmalıdır. Büyük bir işletmeyseniz, tek bir modelin tüm yükümlülükleri kapsadığını iddia eden tek bir fatura yerine, katmanlı hizmetler beklemelisiniz.
Tedarikçi Değerlendirmesinde Gerçekten Önemli Olan Kriterler
Satın alma ekipleri özellik tablolarını sever çünkü özellik tablolarının puanlanması kolaydır. Ancak bu iş için yanlış bir araçtır. Tedarikçinin yetki kapsamını, yargı yetkisini, sorun çözme disiplinini ve denetime hazır kayıtları kanıtlayıp kanıtlayamayacağını sormanız gerekir. Bundan daha azı tiyatrodan ibarettir.
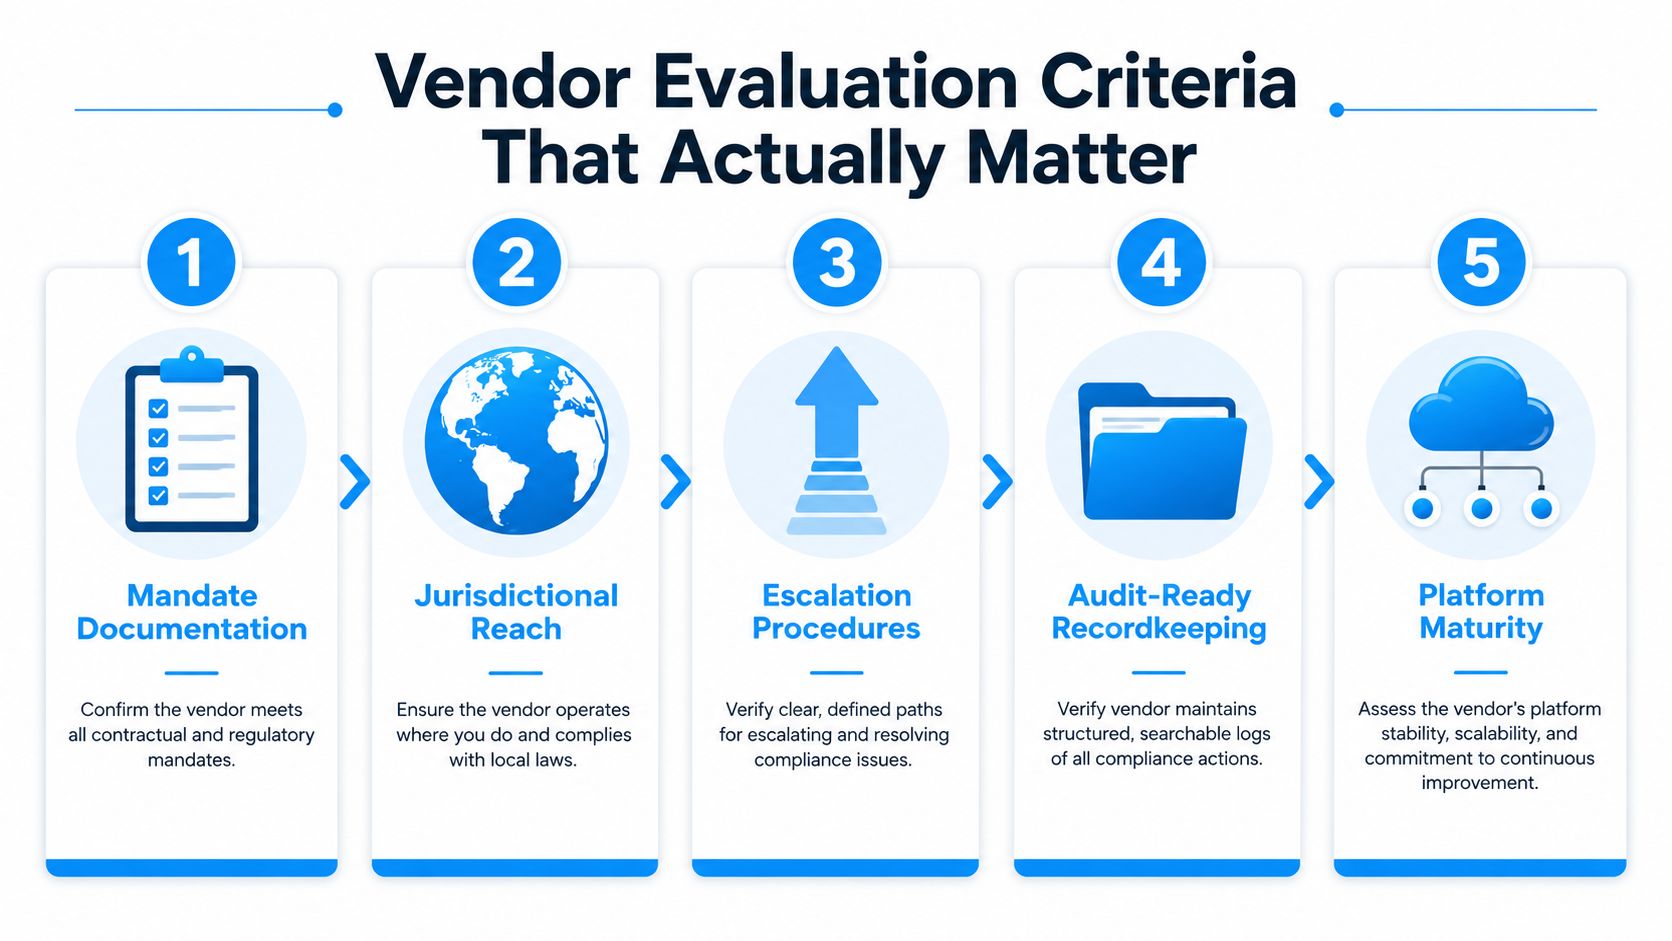
Vazgeçmeyeceğim yedi çek
- Yazılı görev kapsamı. Eğer hizmet temsil ise, yetki belgesinde bu açıkça belirtilmelidir. Eğer hizmet veri koruma görevlisi desteği ise, bağımsızlık ve sorumluluklar açıkça ifade edilmelidir.
- AB veya Birleşik Krallık'ta faaliyet gösteren bir kuruluş olarak adlandırılmıştır. Gerçek bir yargı yetkisine sahip olmayan temsil, ilk günden itibaren zayıf, ikinci günden itibaren ise kullanılamaz durumdadır.
- Belgelenmiş alım ve yönlendirme prosedürleri. Yetkililerin ve veri sahiplerinin, yalnızca bir çalışanın izlediği ortak bir gelen kutusu yerine, güvenilir bir kanala ihtiyacı vardır.
- Çoklu çerçeve birleştirme kanıtı. Eğer şirket GDPR'ı, Yapay Zeka Yasası, Veri Koruma Yasası, Veri Yasası veya NIS2 yükümlülükleriyle aynı anda yürütüyorsa, tedarikçi bu kanalların nasıl ele alındığını göstermelidir.
- Zaman damgalı istek kaydı. Eğer kayıt altına alınmazsa, daha sonra savunulamaz.
- Temsil ve danışmanlık arasında net bir ayrım. Bu çizgileri bulanıklaştıran bir satıcı, sözleşmenin karmaşık olacağının sinyalini zaten veriyor demektir.
- Sürekli kapsamı yansıtan abonelik koşulları. Hizmetin sürekli olması amaçlanıyorsa, ticari model de sürekli bir yükümlülük gibi görünmelidir.
Bu liste önemlidir çünkü düzenleyiciler sunumun ne kadar kusursuz olduğuna değil, doğru rolün var olup olmadığına, iletişimin doğru şekilde yönlendirilip yönlendirilmediğine ve şirketin neler olduğunu gösterebilmesine önem verirler.
En yaygın tedarik başarısızlığı, yetki alanı, yönlendirme süreci ve kayıt izi belirsiz olduğu için düzenleyici kurumların incelemesinden geçemeyen, pazarlama odaklı bir "AB temsilcisi" paketinin satın alınmasıdır.
Resmi temsil yetkisinin nasıl şekillendirilmesi gerektiğine dair pratik bir referans noktası arıyorsanız, aşağıdaki belgeyi inceleyin. DilicheckRep Ayrıca, belgenin temsil ve danışmanlığı, hukuk ekibinizin savunabileceği şekilde birbirinden ayırıp ayırmadığını kontrol edin.
Uyumluluk Altyapınızı Oluşturma ve Son Öneriler
İçin AB ve Birleşik Krallık dışı ticari satıcılar, Temel katman şudur: düzenleyici temsil Gerektiği her yerde, ayrıca SaaS araçları Operasyonel disiplin için. Ekleyin DPO dış kaynak kullanımı Gizlilik işlevi, yönetişimi iyi bir şekilde ele almak için çok yetersiz olduğunda. Yapay zeka sağlayıcıları, Yapay Zeka Yasası kapsamında AB pazarına sistemler sunuyor., Temsil ve Veri Koruma Sorumlusu desteği göz ardı edilmesi zor bir hal alıyor, çünkü inceleme başlamadan önce iletişim ve hesap verebilirlik kanallarının aktif olması gerekiyor. DSA kapsamındaki dijital hizmet sağlayıcıları, Bu nedenle, çerçeveler arasında birleşik temsil, ayrı ayrı atamalardan daha mantıklıdır. AB Veri Yasası ve NIS2 kapsamında bağlantılı ürünler ve veri altyapısı operatörleri, Konsolidasyon, tedarik sürecinde kazançlı çıkar çünkü birden fazla yükümlülük, tek bir disiplinli iletişim yoluna ihtiyaç duyar.
Ölçeklenebilir bir program istiyorsanız, birbirinden bağımsız hizmetler satın almayın. Bir bütün oluşturun. DilicheckRep Bu, tek seferlik atamalardan ziyade çok uluslu operasyonlara daha uygun olan, konsolide edilmiş temsil modelinin bir örneğidir.
Eğer şirketiniz AB veya İngiltere temsilciliği, Veri Koruma Sorumlusu (DPO) dış kaynak kullanımı ve çoklu çerçeve kapsamındaki sorunların çözümü gibi konularda karmaşık bir yapı oluşturmak istemiyorsa, Dilicheck Rep bu operasyonel sorun için tasarlanmıştır. Piyasada resmi düzenleyici temsil ve denetim ile veri sahibi iletişimlerinin yapılandırılmış bir şekilde ele alınmasını sağlar; bu da birçok çok uluslu programın başarısız olduğu noktadır.
Dilicheck Rep, GDPR Madde 27, AB Yapay Zeka Yasası, Dijital Hizmetler Yasası, Veri Yasası ve NIS2 iletişim noktası hizmetleri de dahil olmak üzere, AB ve Birleşik Krallık mevzuatına ilişkin resmi temsil hizmeti sunar; bu hizmet, yetki dokümantasyonu ve yetkili makam ile veri sahibi arasındaki iletişimin yapılandırılmış bir şekilde yürütülmesini içerir. Bir sonraki AB pazarına girişinizden önce temsil kapsamınızı ve işletme modelinizi Dilicheck Rep ile gözden geçirin.
Yasal Uyarı: Bu kılavuz yalnızca genel bilgi amaçlıdır ve yasal tavsiye niteliği taşımaz. AB veri koruma ve diğer düzenleyici gerekliliklerin uygulanması, her kuruluşun özel koşullarına bağlıdır. Bu bilgilere güvenmeden veya uyumluluk kararları almadan önce, gerektiğinde uygun yasal tavsiye almalısınız.
Son güncelleme: Ağustos 2026
Açıklama: Bu makale, uyumluluk uzmanı tarafından yapay zeka yardımıyla hazırlanmıştır.