
ABD merkezli bir SaaS şirketi, Avrupa lansmanına aylarca hazırlandıktan sonra, gizlilik bildiriminde AB ile ilgili bir iletişim noktasının bulunmadığını, müşteri destek ekibinin yetkili makamlarla yazışmalara hazırlıklı olmadığını ve veri sahibi taleplerini kimin alacağının belgelenmediğini keşfedebilir. Şirketin AB ofisi, Avrupa'da çalışanı veya yerel bir iştiraki olmayabilir, ancak hizmetleri yine de GDPR'nin bölgesel kapsamına girebilir.
Bu boşluk, bir AB veri koruma temsilcisi Bu durum önem kazanmaktadır. Madde 27, GDPR uyumluluğunun, yerel bir Veri Koruma Görevlisinin veya AB kuruluşunun yerini tutmaz. Bir veri sorumlusu veya veri işleyicisi AB'de kurulmamış ancak GDPR'ye tabidir. Madde 3(2), Madde 27 genel olarak, Madde 27(2) istisnası uygulanmadığı sürece, Birlik içinde bir temsilci atamasını gerektirir. Bu rol, giderek diğer Avrupa dijital yasaları kapsamında ortaya çıkan temsil veya irtibat noktası yükümlülükleriyle uyumlu hale gelmelidir.
AB Veri Koruma Temsilcisinin Rolünü Anlamak
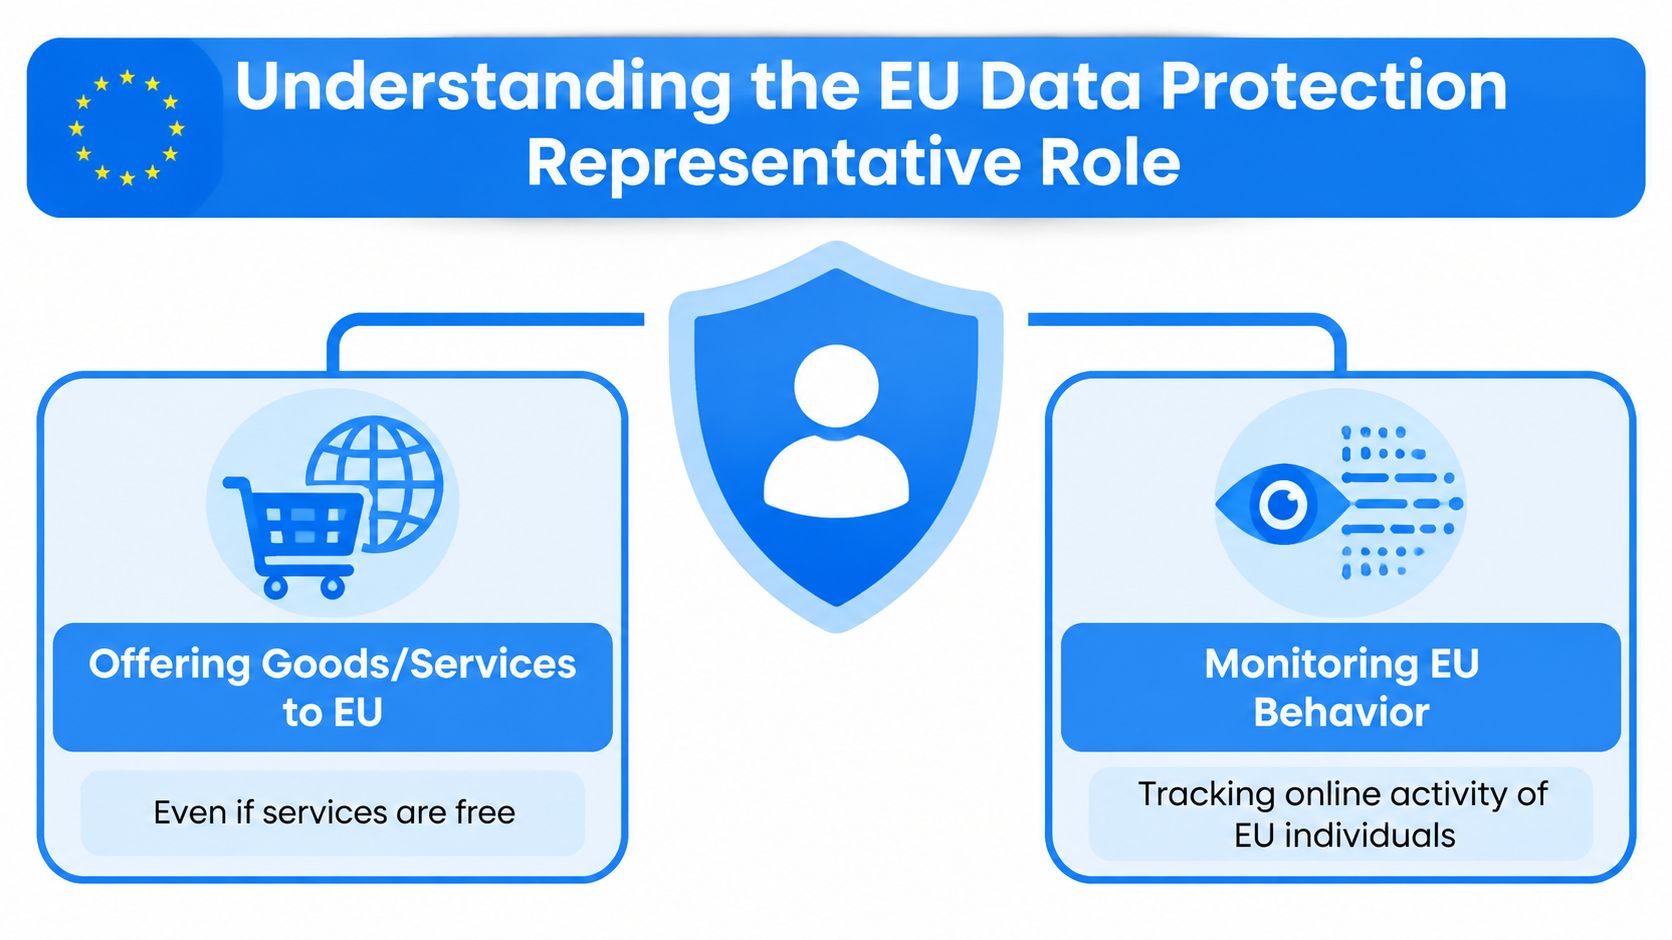
Bu rolü anlamanın en basit yolu, onu şöyle ele almaktır: AB'de GDPR konularında kayıtlı iletişim noktası. AB üyesi olmayan ve GDPR'ye tabi olan bir işletme. Madde 3(2) AB'deki kişilere mal veya hizmet sunan veya davranışlarını izleyen bir kuruluşun, dar bir istisna uygulanmadığı sürece, bir AB temsilcisine ihtiyacı olabilir. Temsilci, kişisel verileri işlenen veri sahiplerinin bulunduğu bir Üye Devlette yerleşik olmalı, yazılı olarak atanmalı ve GDPR'ye uyumluluğun sağlanması amacıyla, veri işleme ile ilgili tüm konularda denetleyici makamlar ve veri sahipleri tarafından başvurulacak şekilde yetkilendirilmelidir. Bu gereklilikler şurada belirtilmiştir: GDPR Madde 27.
Kanada merkezli bir analiz platformunun Fransız müşterilere hizmet vermeye başladığını düşünelim. Mühendisleri, hukuk ekibi ve sunucuları AB dışında kalabilir, ancak Fransız kullanıcıların kişisel verilerinin nasıl işlendiği konusunda şirketle iletişime geçebilecekleri pratik bir yola ihtiyaçları vardır. Ayrıca, denetleyici bir otoritenin de ilgili işleme konularında muhatap olabileceği ve işlemden sorumlu kuruluşla koordinasyon sağlayabileceği, AB içinde tanımlanabilir bir temsilciye ihtiyacı vardır.
Yasal yetkiye sahip bir irtibat noktası, karar verici yerine geçen bir kişi değil.
AB veri koruma temsilcisi, bir başkasıyla aynı şey değildir. Veri Koruma Görevlisi. Bir Veri Koruma Görevlisi (DPO), kuruluşa danışmanlık yapar, veri koruma programını izler ve GDPR kapsamında bu role atanan işlevleri yerine getirir. Temsilci ise, belirli bir yasal yetki kapsamında yetkililer ve veri sahipleri için piyasadaki irtibat kişisi olarak hareket eder. Bir işletmenin her ikisine de ihtiyacı olabilir ve birini atamak diğer rolü otomatik olarak karşılamaz. Avrupa Veri Koruma Kurulu (EDPB) ayrıca, DPO'nun bağımsız hareket edebilmesi ve çıkar çatışmalarından kaçınabilmesi gerektiğinden, Madde 27'deki temsilci rolünün aynı kuruluş için harici DPO olarak hareket etmekle bağdaşmadığı görüşünü benimsemiştir.
Temsilci, yalnızca çerez bildirimlerini inceleyen veya gizlilik politikasını yeniden yazan bir danışman değildir. İletişimleri alabilir, denetleyici makamlar ve veri sahipleriyle etkileşimi kolaylaştırabilir ve ilgili bilgilerin kuruluşa ve uygun olduğu durumlarda yetkililere erişilebilir hale getirilmesine yardımcı olabilir. Veri sorumlusunun veya veri işleyicisinin işleme amaçları ve yöntemleri hakkındaki kararlarını devralmaz ve işletmenin dahili gizlilik işlevi olarak sunulmamalıdır.
Pratik kural: Temsilciyi, düzenleyici iletişimler için resmi olarak atanmış bir AB irtibat kişisi gibi değerlendirin. Ulaşılabilir, usulüne uygun olarak atanmış ve kuruluşun yanıt sürecine bağlı olmalıdır.
Bu ayrım, bir şikayet veya soruşturma sırasında önem taşır. Bir veri sahibi silme talebiyle ilgili olarak temsilciyle iletişime geçerse, temsilci talebi şirketin yerleşik hak yönetimi iş akışı üzerinden yönlendirmelidir. Bir yetkili makam kayıtları talep ederse, temsilci doğru iç sahibini belirleyebilmeli, iletişimi koruyabilmeli ve yanıtı takip edebilmelidir.
Avrupa Komisyonu'nun GDPR metni şu tarihte kabul edildi: 2016 ve uygulanabilir hale geldi. 25 Mayıs 2018, Madde 27, sınır ötesi dijital işletmeler için 2018 sonrası temel yönetim çerçevesinin bir parçası haline getirilmiştir. Madde 27, GDPR'nin uygulanıp uygulanmayacağını kendi başına belirlemez. Bölgesel kapsam esas olarak Madde 3 ile düzenlenir. AB dışı bir veri sorumlusu veya veri işleyicisi Madde 3(2) kapsamına giriyorsa, bir istisna mevcut olmadığı sürece genellikle Madde 27 uygulanır. Temsilci atanması da aynı şekilde etki eder. Olumsuz, Bu durum, tek başına, veri sorumlusunun veya veri işleyicisinin AB'de bir kuruluş oluşturmasına yol açar.
Randevu Zorunlu Hale Geldiğinde
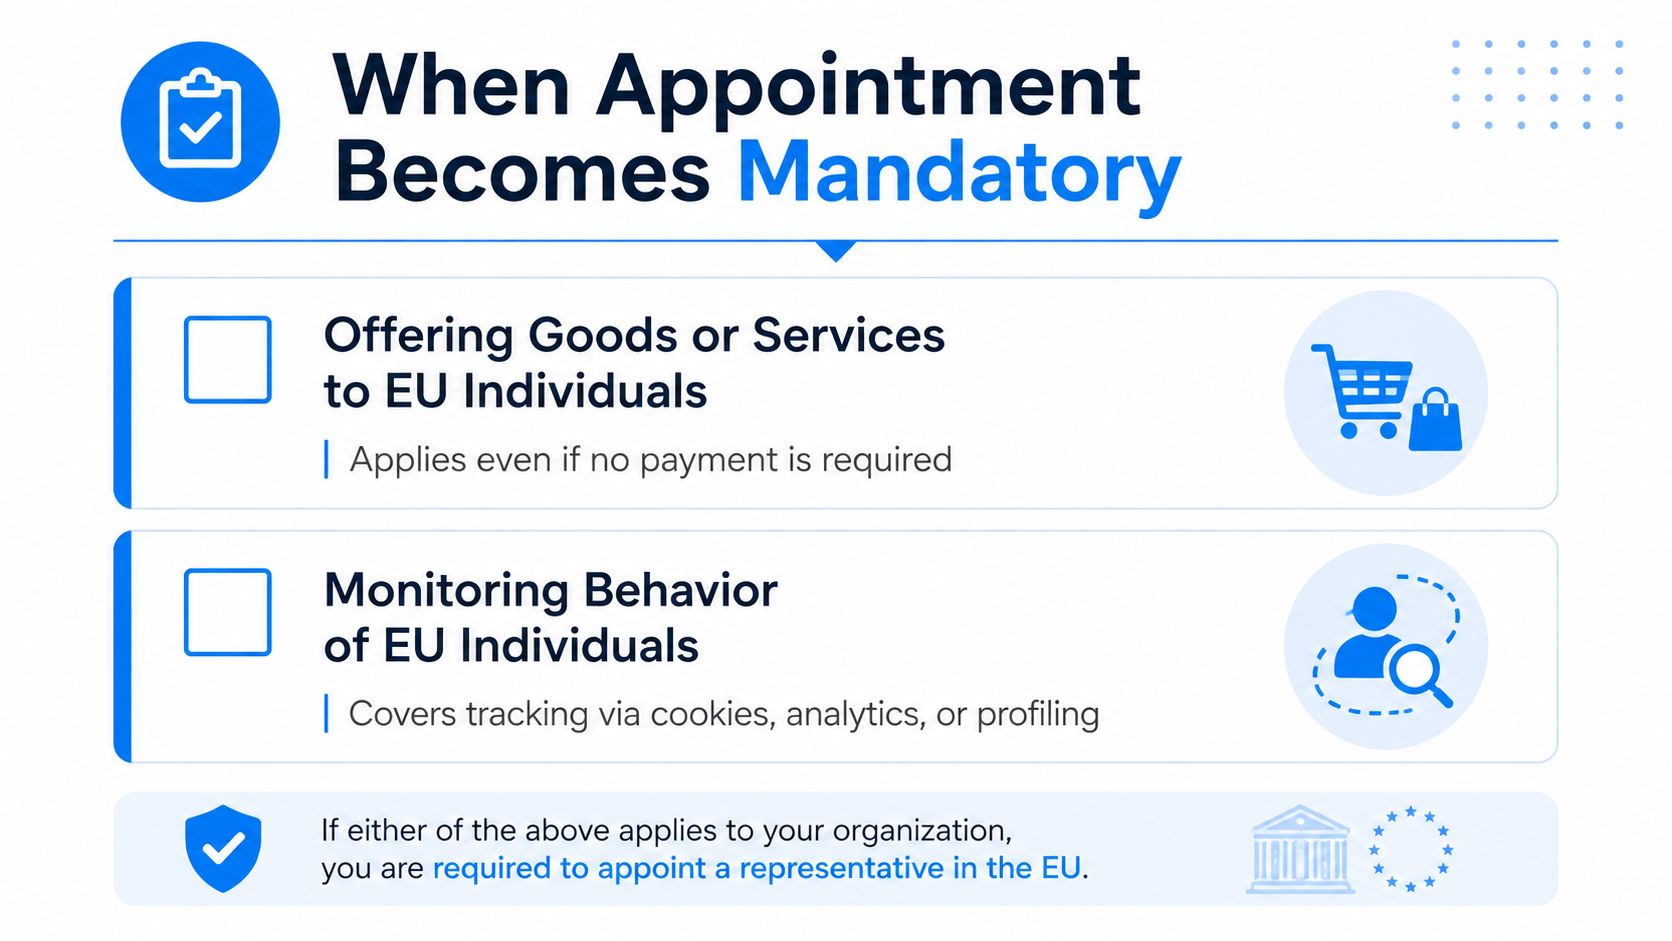
Atama sorusu iki testle başlar. AB üyesi olmayan bir veri sorumlusu veya veri işleyicisi, GDPR'ye tabi ise, bunun nedeni şudur: AB'deki insanlara mal veya hizmet sunan, veya AB'deki insanların davranışlarını izler., Madde 27, bir temsilci gerektirebilir. İlgili soru, müşterinin ödeme yapıp yapmadığı, şirketin AB'de çalışanı olup olmadığı veya işletmenin faaliyetini Avrupa yerine "küresel" olarak adlandırıp adlandırmadığı değildir.
Almanya'ya teslimat reklamı yapan Avustralyalı bir çevrimiçi perakendeci, AB bireylerine mal veya hizmet sunmanın basit bir örneğidir. Fransa'daki kullanıcıların konumunu izleyen, etkinliklerini analiz eden veya hedefli etkileşim için profillerini oluşturan Kanadalı bir mobil uygulama da izleme tetikleyicisi kapsamına girebilir. Ücretsiz hizmetler de yine de uygun olabilir, çünkü sunulan hizmetin ödeme içermesi gerekmez.
Muafiyeti dikkatlice uygulayın.
Madde 27, işlemenin yalnızca ara sıra yapılması, işlemenin niteliği, bağlamı, kapsamı ve amaçları dikkate alındığında, gerçek kişilerin hak ve özgürlükleri için risk oluşturmasının muhtemel olmaması ve büyük ölçekte dahil etmemek, Madde 9'da belirtilen özel veri kategorilerinin veya Madde 10'da belirtilen suç mahkumiyetleri ve suçlarla ilgili kişisel verilerin işlenmesi de bu kapsamdadır. Kamu yetkilileri ve kurumları da temsil zorunluluğunun dışındadır. Muafiyet, gerekçeli bir değerlendirme olarak belgelenmeli, uygun bir varsayım olarak ele alınmamalıdır.
Ekipler genellikle "ara sıra" ifadesini "ana işimiz değil" şeklinde yanlış yorumluyor. Bu güvenilir bir test değildir. Temel ürünü AB kullanıcılarını hedefleyen bir şirket, Avrupa ticari faaliyetinin sadece bir bölümünü temsil etse bile verilerini rutin olarak işleyebilir. Benzer şekilde, AB'de işyeri bulunmayan bir işletme de bu gerekliliğe tabi olabilir, çünkü Madde 27 analizi Madde 3(2) devreye girdiğinde ortaya çıkabilir.
Şu karar dizisini kullanın:
-
Kuruluşun konumunu belirleyin. Veri sorumlusu veya veri işleyicisi AB dışında mı yerleşik?
-
Bölgesel kapsamı değerlendirin. Kuruluş, Madde 3(2) uyarınca GDPR'ye tabi midir?
-
Tetikleyiciyi gözden geçirin. AB'deki insanlara mal veya hizmet sunuyor mu, yoksa AB'deki davranışlarını mı izliyor?
-
Muafiyeti dikkatlice değerlendirin. İşleme ara sıra mı yapılıyor, önemli bir risk oluşturma olasılığı düşük mü ve büyük ölçekli 9. veya 10. Madde kapsamındaki işlemlerden muaf mı?
-
Sonucu kaydedin. Bölgesel kapsam analizini, muafiyet gerekçesini ve onayını gizlilik yönetimi dosyasında saklayın.
GDPR Madde 27 temsili kılavuzu
Pratik bir değerlendirme, pazarlama dili, para birimi ve teslimat seçenekleri, uygulama kullanılabilirliği, çerez ve analiz yapılandırmaları, müşteri coğrafyası ve ürün işlevselliğini incelemelidir. Ayrıca, özel kategori veya suç mahkumiyeti verilerinin herhangi bir kullanımının muafiyeti otomatik olarak geçersiz kıldığını varsaymaktan kaçınmalıdır. İlgili yasal soru, bu tür verilerin işlenip işlenmediğidir. büyük ölçekte, Madde 27(2)'deki diğer koşullarla birlikte. İşletme muafiyetin neden geçerli olduğunu açıklayamıyorsa, bir temsilci atamak genellikle daha savunulabilir bir operasyonel tercihtir.
Temel Görev ve Sorumluluklar
Temsilcinin günlük işi çoğunlukla şunlarla ilgilidir: kontrollü iletişim. Denetleyici makamlar ve veri sahipleri tarafından tanımlanabilir kalmalı, ilgili yazışmaları almalı ve atama yapan kuruluşun buna göre hareket edebilmesini sağlamalıdır. Bu rol, temsilcinin güncel şirket iletişim bilgilerine, üzerinde anlaşılmış bir üst kademeye iletilecek bir prosedüre ve bir sorgunun neyle ilgili olduğunu anlamak için yeterli işlem bilgisine erişimi olduğunda işe yarar.
Üç sorumluluk ayrı ayrı ele alınmayı hak ediyor.
Yetkililerle iletişimin yönetimi
Bir denetim makamı, veri sorumlusunun veya veri işleyicisinin işleme süreçleriyle ilgili bir talep gönderebilir, kayıt isteyebilir veya bir şikayet hakkında iletişim kurabilir. Temsilci, mesajı kaydetmeli, kapsamını doğrulamalı, belirlenen iç sorumluyu bilgilendirmeli, orijinal yazışmaları saklamalı ve kuruluşun yanıtını takip etmelidir. Şirketin yasal pozisyonu hakkında doğaçlama yapmamalı veya talimatlar ve uygun bilgiler olmadan esaslı soruları yanıtlamamalıdır.
Veri öznesi isteklerinin yönlendirilmesi
AB'deki bir kişi, erişim, silme, itiraz veya diğer veri koruma konuları hakkında temsilciyle iletişime geçebilir. Madde 27(4) uyarınca, denetleyici makamlar ve veri sahipleri temsilciye başvurabilir, ek olarak veya yerine Veri sorumlusu veya veri işleyicisine, GDPR'ye uyumluluğun sağlanması amacıyla yapılan işlemeyle ilgili konularda temsilci bilgi verir. Temsilci, talebin geçerli olup olmadığına karar vermez veya verileri kendisi silmez. Bunun yerine, talebi doğru bir şekilde kaydetmeli, kuruluşun hak talepleri ekibine iletmeli, aktarımı izlemeli ve iletişimin kanıtlarını saklamalıdır.
Zayıf düzenlemeler başarısız olur. Kimsenin takip etmediği bir posta kutusu, operasyonel içeriği olmadan temsil görünümü yaratır. Önerilen sözleşmesel ve operasyonel güvenlik önlemleri, iletişimleri kimin onayladığını, kimlik doğrulama sorularının nasıl ele alındığını, yanıtın hangi ekip tarafından verildiğini ve çözülmemiş taleplerin nasıl üst kademeye iletileceğini tanımlamalıdır.
Kullanılabilir kayıtların tutulması
Temsilciden, işleme faaliyetlerine ilişkin kayıtlara erişimi desteklemesi istenebilir; bu durum şu durumlarda geçerlidir: Madde 30 GDPR Madde 30, temsilciyi kayıtlar çerçevesinde açıkça ele almaktadır ve veri sorumlusu veya veri işleyicisi ve, uygun olduğu durumlarda, temsilci ilgili kaydı talep üzerine denetleyici makama sunmak zorundadır. Bu, imzalı bir atama mektubunu saklamaktan daha fazlasını gerektirir. Şirket, güncel bir işleme envanteri, veri sorumlusu ve veri işleyicisi bilgileri, veri ve birey kategorileri, alıcı bilgileri, saklama mantığı, transfer düzenlemeleri ve temsilcinin güncel iletişim bilgilerini muhafaza etmelidir.
Temsilci, kuruluşun tüm gizlilik uyumluluk programını oluşturmaktan veya kontrol etmekten sorumlu olmaz. Sağlam bir işletme modeli, bu sorumlulukları birbirinden ayırır. resmi irtibat noktası görevleri Gizlilik danışmanlığı, güvenlik operasyonları, olay müdahalesi ve işletme sahipliği konularından.
Bir temsilci, yetkili makama cevabın kime ait olduğunu, destekleyici kayıtların nerede bulunduğunu ve yanıtın ne zaman koordine edileceğini bildirebilmelidir. Eğer bunu yapamıyorsa, atama sadece bir evrak işidir.
Birden Çok AB Düzenleyici Çerçevesini Yönetmek
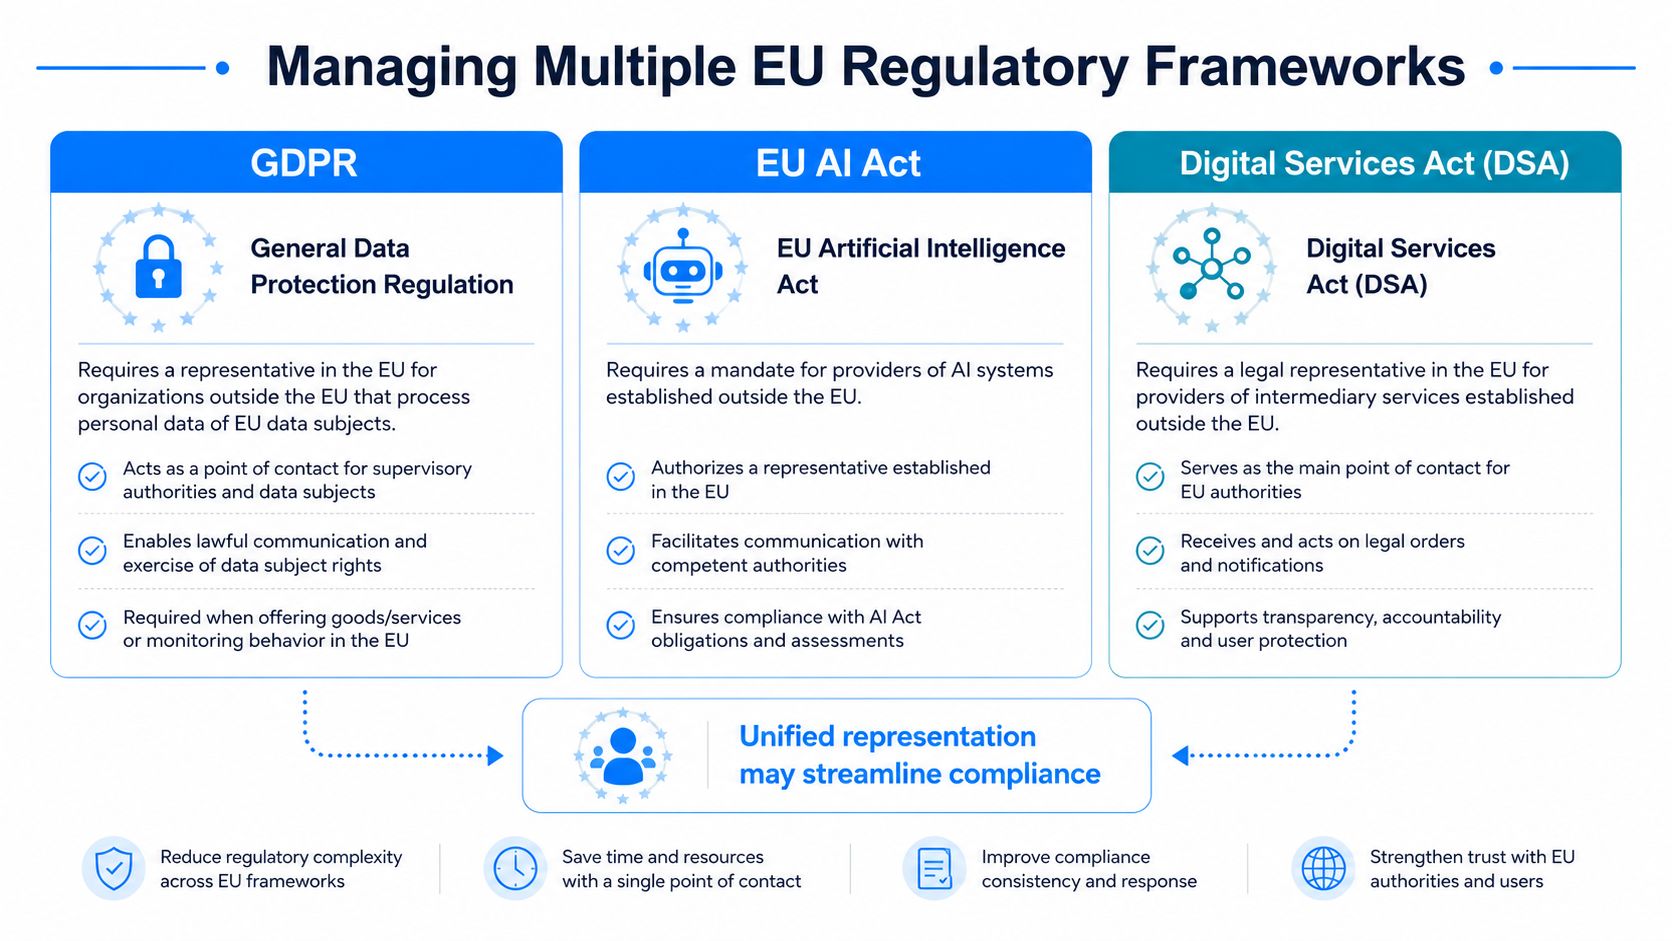
Madde 27 giderek daha geniş bir temsil sorununun bir parçası haline geliyor. Avrupa pazarlarına giren şirketlerin, temsilci, yetkili temsilci veya irtibat noktası yükümlülükleriyle bağlantılı olarak bu yükümlülükleri de incelemeleri gerekebilir. AB Yapay Zeka Yasası, Dijital Hizmetler Yasası, Veri Yasası ve NIS2. Tam rolü, tetikleyici unsuru, uygunluk kriterleri ve yetkili merci çerçeveye göre farklılık gösterdiğinden, GDPR Madde 27 uyarınca yapılan bir atamanın diğer tüm yasaları otomatik olarak karşıladığı şeklinde yorumlanmamalıdır.
Stratejik tercih, parçalanma ve konsolidasyon arasında yapılmalıdır.
| İşletim modeli | Neler işe yarıyor? | Risk oluşturduğu yer |
|---|---|---|
| Ayrı temsilciler | Her hizmet sağlayıcı bir yasa ve onun düzenleyici kurumu konusunda uzmanlaşabilir. | Birden fazla gelen kutusu, tutarsız kayıtlar, yinelenen yükseltme yolları |
| Tek bir koordineli görev | Merkezi bir kayıt alma süreci, kayıt tutmayı, yönlendirmeyi ve kanıtları standartlaştırabilir. | Her çerçeve yine de kendi geçerli atamasına, kapsamına ve yetkisine ihtiyaç duyar. |
| AB içi kuruluş | Yerel personel, düzenleyici çalışmaları operasyonlarla bütünleştirebilir. | Bir tüzel kişilik oluşturmak, her bir yasal yükümlülüğü haritalandırma ihtiyacını ortadan kaldırmaz. |
Bir pazar yeri sağlayıcısı, GDPR taleplerini, DSA bildirimlerini ve Veri Koruma Yasası iletişimlerini ayrı ekipler aracılığıyla yönetebilir. Belirli yapay zeka sistemleri veya modelleri sağlayan AB dışı bir sağlayıcı, rolüne ve geçerli Yapay Zeka Yasası gerekliliklerine bağlı olarak, yetkili bir temsilciye ihtiyaç olup olmadığını da değerlendirmelidir. Bağlantılı ürün üreticisi, GDPR, Veri Koruma Yasası ve siber güvenlik iletişimlerini koordine etmeye ihtiyaç duyabilir. Bu örnekler, tek bir temsilcinin otomatik olarak yeterli olduğu anlamına gelmez. Bunlar, kuruluşun bir işletme modeli seçmeden önce yükümlülükleri haritalandırmasının nedenini göstermektedir.
Birleştirme için sınırlar gereklidir.
Birleştirilmiş bir yetki, mükerrer başvuruları azaltabilir ve gelen bildirimlerin, zaman damgalarının, sorumlu kişilerin ve yükseltme kararlarının tek bir kaydını tutmayı kolaylaştırabilir. Ayrıca, üst düzey uyumluluk ekiplerine, çeşitli sağlayıcı raporlarını uzlaştırmak yerine, açık düzenleyici konulara ilişkin tek bir görünüm sunabilir.
Buradaki ödünleşme, hukuki kesinliktir. Her çerçeve kendi kapsamına, yetkisine, iletişim prosedürüne, gizlilik uygulamasına, saklama yaklaşımına ve fesih mekanizmasına ihtiyaç duyar. Tek bir sağlayıcı, yasal olarak izin verildiği durumlarda birden fazla AB düzenleyici çerçevesi altında temsilci veya irtibat noktası işlevlerini yerine getirebilir, ancak her atama, ilgili mevzuatın uygunluk, kapsam, yetki, görevler ve diğer gerekliliklerini bağımsız olarak karşılamalıdır.
AB Veri Yasası temsilci kaynağı
Faydalı bir model şudur: çerçeveye özgü yetkiye sahip bir işletim kanalı. Hizmet sağlayıcı, iletişimleri merkezi olarak kabul edip kaydedebilir ve ardından her bir öğeyi ilgili yetki kapsamındaki doğru hukuk ve operasyon ekibine yönlendirebilir.
Aynı kuruluşun örtüşen ürünleri, ortak gizlilik operasyonları ve tutarlı denetim kayıtlarına duyulan gerçek bir ihtiyaç olduğunda konsolidasyon en mantıklı çözümdür. Bir çerçeve uzmanlık gerektiriyorsa, bir düzenleyici kurum farklı bir irtibat kişisi bekliyorsa veya riskler ve raporlama hatları önemli ölçüde farklıysa, ayrı atamalar tercih edilebilir.
Atama Süreci ve Görev Belgeleri
Güvenilir bir atama, hizmet sağlayıcı kısa listesiyle değil, kapsam haritasıyla başlar. AB üyesi olmayan her bir tüzel kişiliği, AB bireylerine ulaşan ürünleri, ilgili işleme faaliyetlerini, etkilenen veri sahiplerinin bulunduğu Üye Devletleri ve piyasada bir irtibat kişisi gerektirebilecek çerçeveleri listeleyin. Bu, bir şirketin bir marka için birini atarken, başka bir veri sorumlusunu veya veri işleyicisini yetki alanı dışında bırakmasını önler.
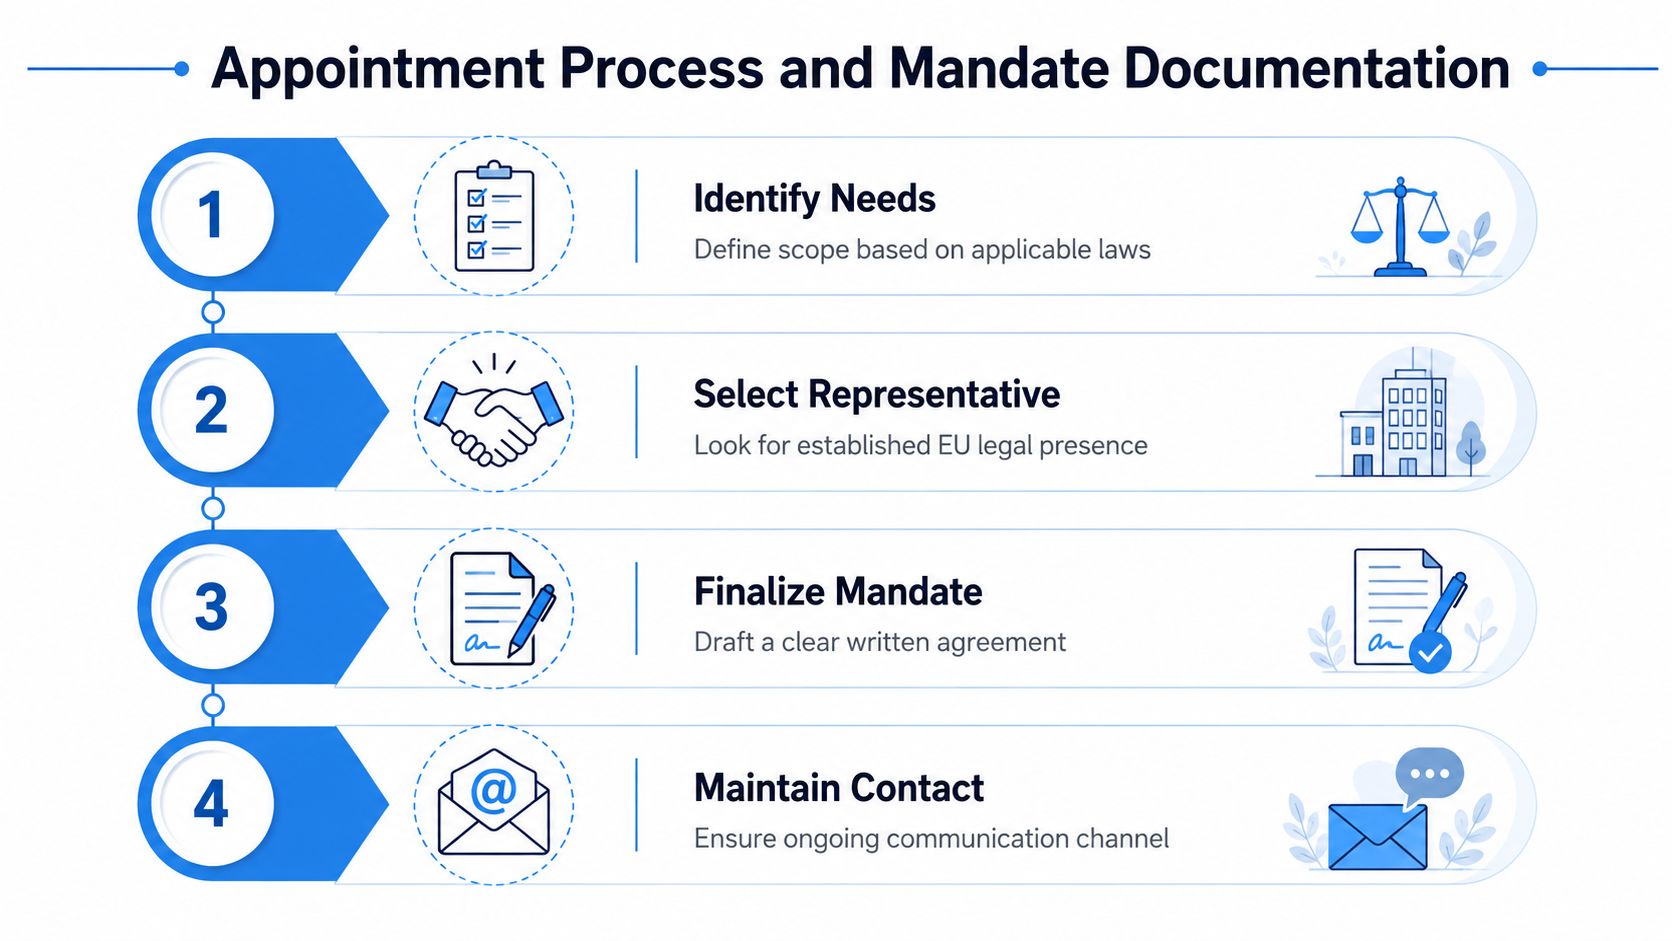
Operasyonel hazırlık için seçin
Temsilcinin uygun bir AB üye devletinde görevlendirilmesi ve kuruluşun, önerilen sağlayıcının ilgili yetkililer ve veri sahipleriyle etkili bir şekilde iletişim kurup kuramayacağını test etmesi gerekmektedir. Bir sağlayıcının bir SaaS platformunu, reklam teknolojisini, bağlantılı ürünü, sağlık hizmetini veya yapay zeka sistemini hızlı bir şekilde anlaması gerektiğinde, sektör bilgisi önemlidir.
Pratik sorular sorun:
-
Gelen iletişimleri kim izliyor? Belirtilen işlevi, kapsama sürecini ve yetkilendirme sorumlusunu yazılı olarak alın.
-
Neler kaydediliyor? Bildirimlerin, taleplerin, zaman damgalarının, eklerin, iletme işlemlerinin ve çözüm durumunun saklandığını doğrulayın.
-
Yetki kapsamı nasıl kontrol edilir? Hizmet sağlayıcı, yönlendirme ve koordinasyon işlemlerini şirketin uyumluluk kararlarını almaktan ayrı tutmalıdır.
-
Hangi sorumluluk düzenlemeleri geçerlidir? Sigorta, kapsam dışı durumlar, taşeronlar, gizlilik ve iş birliği yükümlülüklerini gözden geçirin.
-
İşten çıkarıldıktan sonra ne olur? Anlaşmada devir teslim, bildirim güncellemeleri, kayıt saklama ve düzenleyici kurumla iletişim konuları açıklanmalıdır.
Bunlar, yasal Madde 27 gerekliliklerinin eksiksiz bir listesi değil, tavsiye edilen özen ve sözleşme noktalarıdır. Atamanın operasyonel olarak kullanılabilir bir düzenlemeye dönüşmesine yardımcı olurlar.
İncelemeye dayanabilecek bir yetki metni yazın.
GDPR Madde 27, atamanın şu şekilde olmasını gerektirir: yazılı olarak. Yetki belgesi, atama yetkisi veren kurumu, temsilciyi, geçerli işleme kapsamını, iletişim alma yetkisini, veri sahibiyle iletişim düzenlemelerini, sorun bildirme prosedürlerini, gizlilik beklentilerini, sorumluluk dağılımını, iş birliği yükümlülüklerini ve fesih şartlarını belirtmelidir. Ayrıca, "Avrupa uyumluluğu" gibi genel bir ifadeye güvenmek yerine, varsa hangi ek çerçevelerin dahil edildiğini de belirtmelidir. Bu noktaların bazıları yasal asgari şartlar iken, diğerleri düzenlemenin pratikte işlev görmesine yardımcı olan önerilen sözleşmesel güvencelerdir.
Gizlilik yükümlülükleri kapsamında temsilcinin kimlik bilgilerini içeren gizlilik bildirimini ve diğer ilgili kamuya açık bilgileri güncelleyin. GDPR'nin 13. ve 14. Maddeleri Uygulayın. İmzalı yetki belgesini, kurumsal yetki kanıtını, işlem envanterini, kapsam değerlendirmesini, ilgiliyse muafiyet analizini ve değişiklik günlüğünü bir arada saklayın. Ürünler, müşteri bölgeleri, takip araçları, yasal kuruluşlar veya düzenleyici yükümlülükler değiştiğinde kayıtları tekrar gözden geçirin.
AB Yapay Zeka Yasası yetkili temsilcilik hizmeti
Kısa bir uygulama sırası kullanın: kapsamı onaylayın, gerekli incelemeleri tamamlayın, yetki belgesini imzalayın, iletişim bilgilerini yayınlayın, veri alım yolunu test edin, müşteri destek ve gizlilik ekiplerini bilgilendirin, ardından periyodik kontrolleri planlayın. Yapay zeka ürünleri olan kuruluşlar için, ayrı bir yetkili temsilci gerekliliği, tek bir işletim modeli amaçlanmış olsa bile, GDPR zorunluluğundan bağımsız olarak değerlendirilmelidir.
Yaptırım Riskleri ve Uyumluluk Sonuçları
Madde 27 temsilcisinin atanmaması, bir hata olarak değerlendirilir. Madde 83(4) ihlali. Altında GDPR Madde 83(4)(a), Madde 27 de dahil olmak üzere diğer hükümler uyarınca veri sorumlusunun ve veri işleyicisinin yükümlülüklerinin ihlali, idari para cezalarına tabidir. 10 milyon Euro'ya kadar veya bir işletme söz konusu olduğunda, önceki mali yılın toplam küresel yıllık cirosunun 'ine kadar olan kısmı, hangisi daha yüksekse o kadar..
Bu üst sınır, bir sonucun tahmini olarak değerlendirilmemelidir. Ancak, atamanın kuruluşun risk kayıt defterinde neden yer alması gerektiğini göstermektedir. Temsilcinin eksikliği, sıradan düzenleyici olayların yönetilmesini de zorlaştırabilir. Bir şikayet beklenmedik bir kanaldan gelebilir, bir ihlal bildiriminin net bir alıcısı olmayabilir ve bir yetkilinin talebi, iç ekipler kimin sorumlu olduğunu belirleyene kadar cevapsız kalabilir.
Madde 27'nin uygulanmasına ilişkin riskler hakkında rehberlik
Madde 27'nin uygulanmasına ilişkin riskler hakkında rehberlik
Madde 27'nin uygulanmasına ilişkin riskler hakkında rehberlik
Boşluklar nasıl görünür hale gelir?
Denetleyici makamlar ve veri sahipleri, şikayetler, soruşturmalar veya bilgi talepleri yoluyla bu açığı ortaya çıkarabilir. Sınır ötesi işbirliği, özellikle bir şirket tek bir marka altında birden fazla ürün veya tüzel kişilik işletiyorsa, tutarsız bir iletişim yapısını daha belirgin hale getirebilir.
Veri sorumlusu veya veri işleyicisi, GDPR uyumluluğu, işleme kararları ve ilgili faaliyetler için genel yasal dayanak konularından sorumlu olmaya devam eder. Temsilcinin, yetki ve bu role bağlı yükümlülüklerle ilgili olarak kendi yasal rolü ve potansiyel riskleri vardır ve bu da ticari ilişkiyi değiştirir. Bu nedenle, bir hizmet sağlayıcının açık bir yetki belgesine, uygun prosedürlere ve tanımlanmış bir çözüm modeline sahip olması gerekir. Bir temsilci atamak, veri sorumlusunun veya veri işleyicisinin GDPR sorumluluğunu temsilciye devretmez.
Risk yönetimi bakış açısı: Temsilci, yasa dışı bir işleme faaliyetini düzeltmeyecektir. Ancak, temel bir iletişim hatasının, yönetim programının eksik olduğuna dair ilk kanıt haline gelmesini engelleyebilir.
Pratik çözüm oldukça basittir. Tetikleyiciyi doğrulayın, varsa istisnaları belgeleyin, ilgili AB odaklı faaliyet başlamadan önce temsilciyi atayın, doğru ayrıntıları yayınlayın, iletişim yolunu test edin ve sürecin işlediğine dair kanıtları saklayın. Bu yaklaşım, bir yetkilinin veya veri sahibinin eksik bağlantıyı keşfetmesini beklemekten daha faydalıdır.
AB Pazar Stratejinize Temsili Entegre Etmek
Temsil süreci, ürün lansmanı, gizlilik bildirimleri, işleme kayıtları, hak talebi prosedürleri, olay yönetimi ve herhangi bir Veri Koruma Sorumlusu (DPO) değerlendirmesiyle birlikte planlanmalıdır. Lansmandan sonra bir iletişim noktası atamak, müşteri desteği, hukuk ve güvenlik ekiplerini koordineli eylem gerektiren iletişimlere hazırlıksız bırakabilir.
Bir pazara giriş planı dört soruyu yanıtlamalıdır:
-
Hizmeti hangi kuruluş sunuyor veya işlem amaçlarını belirliyor?
-
AB'deki hangi hedef kitleler ve davranışlar izleniyor veya takip ediliyor?
-
Hangi yasal çerçeveler ürün için temas noktası yükümlülükleri oluşturmaktadır?
-
Bir bildirim veya talep geldikten sonra her bir yanıtın sorumluluğu kime aittir?
En güçlü işletme modeli, temsilciliği altyapı olarak ele alır. Müşterilere ve yetkililere kuruluşa net bir giriş yolu sunar, belgelenmiş bir devir teslim süreci oluşturur ve her yeni pazar kararının sıfırdan başlamasını gerektirmeden genişlemeyi destekler. Ayrıca, ekiplerin yanıtları kimin onayladığını, kayıtları kimin tuttuğunu ve kamuya açık iletişim bilgilerini kimin güncellediğini belirlemesi gerektiğinden, iç sorumluluğu görünür kılar.
Bütçeleme, sadece randevu ücretini kapsamamalıdır. Görev incelemesi, bildirim güncellemeleri, giriş testleri, kayıt tutma, personel eğitimi, çerçeve haritalama ve periyodik kapsam kontrolleri de dahil edilmelidir. İletişimi izleyemeyen veya denetim izini koruyamayan düşük maliyetli bir randevu, ortadan kaldırdığından daha fazla operasyonel iş yükü yaratabilir.
Avrupa dijital düzenlemeleri geliştikçe, şirketler birbirinden bağımsız uyumluluk birimleri oluşturmaktan kaçınmalıdır. Çerçeveye özgü yasal değerlendirme, kontrollü ve merkezi bir iletişim modeliyle birleştirildiğinde, GDPR, yapay zeka, platform, veri erişimi ve siber güvenlik yükümlülüklerinin birbirinin yerine geçebileceği yanılgısına düşmeden konsolidasyonu destekleyebilir.
Dilicheck Rep, GDPR Madde 27, AB Yapay Zeka Yasası, Dijital Hizmetler Yasası, Veri Yasası ve NIS2 iletişim noktası hizmetleri de dahil olmak üzere, AB ve Birleşik Krallık mevzuatına ilişkin resmi temsil hizmeti sunar; yetki dokümantasyonu ve yetkili makam ile veri sahibi arasındaki iletişimin yapılandırılmış bir şekilde yürütülmesini sağlar. Temsil kapsamınızı ve çalışma modelinizi gözden geçirin. Dilicheck Temsilcisi Bir sonraki AB pazarına girişinizden önce.
Yasal Uyarı: Bu kılavuz yalnızca genel bilgilendirme amacıyla sunulmuştur ve hukuki tavsiye niteliği taşımaz. AB veri koruma ve diğer düzenleyici gerekliliklerin uygulanması, her kuruluşun özel koşullarına bağlıdır. Bu bilgilere güvenmeden veya uyumluluk kararları almadan önce, gerektiğinde uygun hukuki tavsiye almalısınız.
Son güncelleme: Ağustos 2026
Açıklama: Bu makale, yapay zeka desteğiyle bir gizlilik uzmanı tarafından hazırlanmıştır.