
“「」」”
あなたはAI製品をEU市場に出荷しようとしていますが、問題はブリュッセル規則集があなたに届くかどうかではなく、どの部分が最初にあなたの製品に影響を与えるかです。あなたがEU外にいる場合、 EU人工知能法 遠隔地からの法的覚書のようなものだ。製品設計、ドキュメント作成、リスク評価、そして発売前にチームが任命しなければならない人物など、あらゆる面で変化をもたらす。.
私が最もよく目にする間違いは単純です。EU以外のチームは、この法律はヨーロッパにオフィスを開設してから初めて重要になると考えています。それは間違いです。規則(EU) 2024/1689は、 水平体制 と 全13章、113記事 これは、プロバイダーの所在地に関わらず、AIシステムをEU市場に投入し、サービスを開始する方法を規定するものです。遵守期限は既に始まっており、2025年から段階的に適用が開始されます。. 汎用AI義務は2025年8月2日から適用される。, そしてAI法は 2026年8月2日より一般的に適用されます. 後ほど、特定の高リスクAI要件が適用されます。 2027年12月2日 そして 2028年8月2日 該当する場合 EU人工知能法の枠組み.
実際的な結果は明白です。製品ロードマップ、証拠となるデータ、ガバナンスモデルを今構築しておかないと、後になってプレッシャーの中で後付けで対応せざるを得なくなります。それは、EUでの最初の販売前にコンプライアンスを考慮した設計を行うよりも、常にコストがかかり、時間がかかり、煩雑になります。.
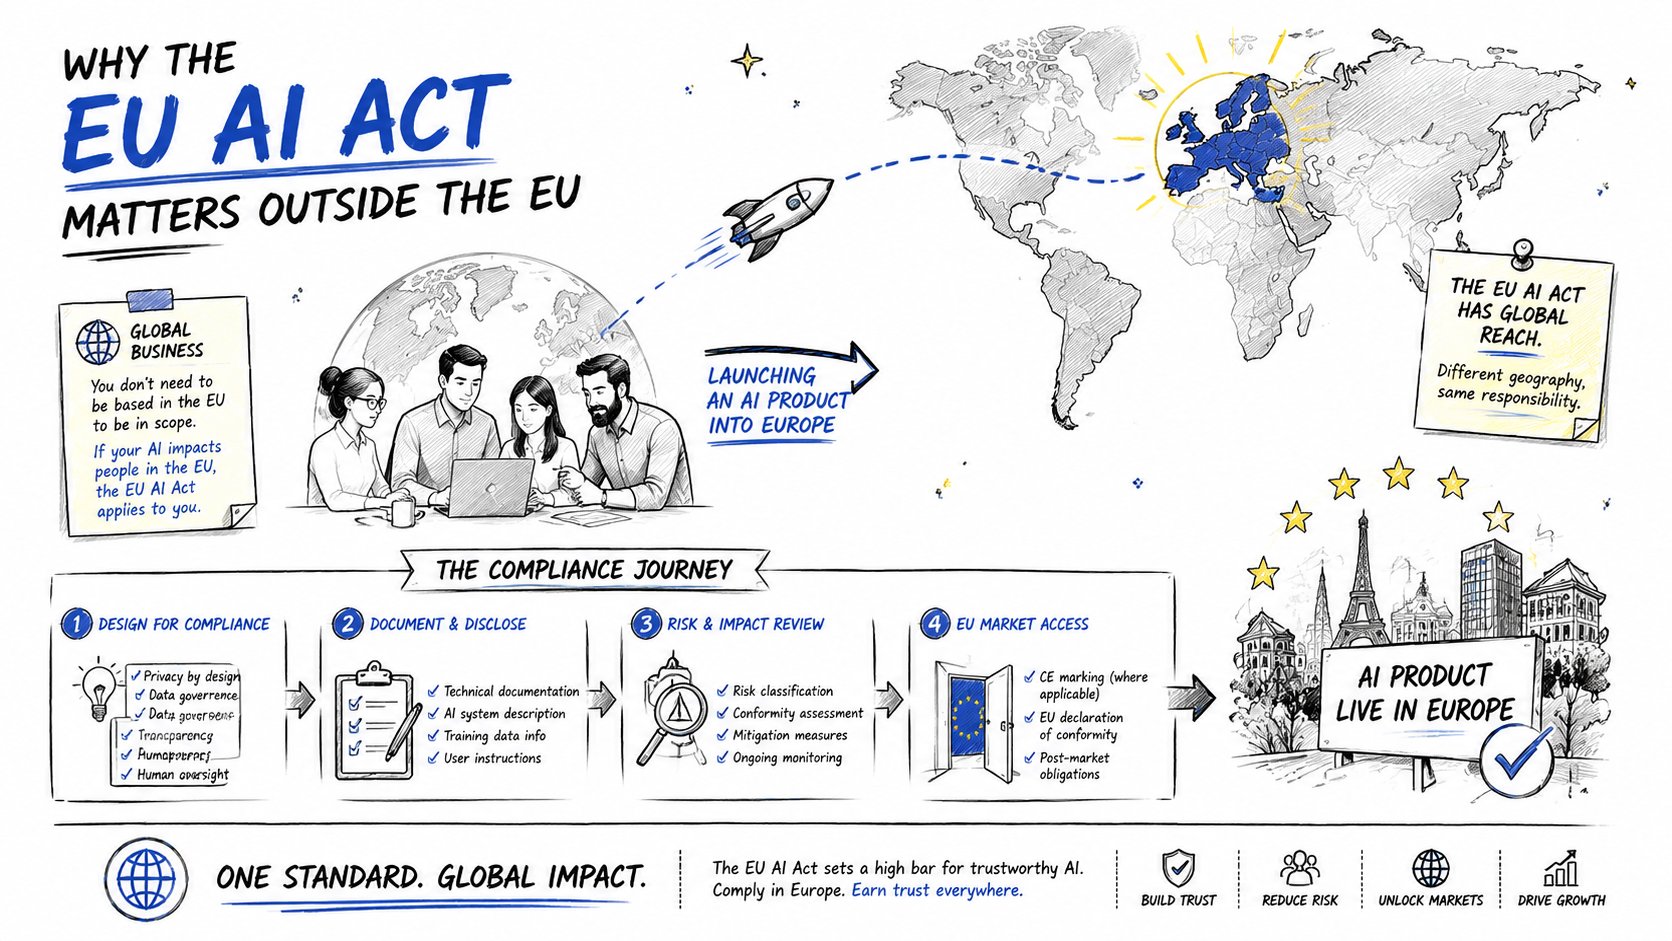
EU域外のプロバイダーにとって、問題は「EU AI法に準拠しているか?」ではなく、「どのバージョンの製品が、再設計なしでEUの審査を通過できるか?」です。この考え方こそが、市場にスムーズに参入できるか、あるいはデフォルトモデル、オンボーディングフロー、ログ記録方法が欧州の規則に適合していないことに後から気づくかの分かれ目となります。.
EUのAI法がEU域外で重要な理由
シンガポールに拠点を置くベンダーであっても、強力なビジネスモデルを持っていても、EUの顧客をターゲットにした瞬間にEUの義務を負う可能性があります。問題となるのは適用範囲です。この法律は、EU市場に投入され、EU域内で運用されるAIシステムに適用され、さらにAIシステムの出力がEU域内で使用される場合、EU域外のプロバイダーや導入業者にも適用されるため、企業の所在地によって適用範囲から外れることはありません。営業担当者がベルリン向けにプレゼンテーション資料を作成している場合、法務部門は既にこの法律を確認しておくべきです。.
プロバイダーこそが真の分析単位である
この法律は、 プロバイダー 重要なのは、設立書類に記載されている事務所の住所ではなく、システム自体の所在地です。もしあなたの会社がAIシステムを開発し、EU市場に投入した場合、たとえすべてのエンジニアがカリフォルニアやテルアビブにいても、その会社は対象となります。だからこそ、EU域外の企業にとって地域テストが重要なのです。このテストは、たまたまEU域内に所在する組織ではなく、製品を管理する組織の所在地に基づいて行われます。.
実践的なルール: 設計、使用目的、アップデート、またはEU市場へのリリースを管理している場合は、この法律が適用される可能性があると考えてください。.
この制度は象徴的なものではなく、包括的なものです。ガバナンス、監督、執行のための完全な規制枠組みであり、発売前に準備しなければならない事項を変更します。EU域外のプロバイダーが準備に遅れると、通常は時間的制約の中で製品の主張を書き直し、証拠を再構築し、EUの担当者を任命することになります。.
データ保護とAI義務の両方を扱うEU域外のプロバイダーの場合、 GDPR準拠サービス 概要を理解することで、両体制の相違点を明確にすることができる。. EU GDPR代表者 データ保護義務が適用される場合には、並行して関連する可能性がありますが、それをAI法への対応準備と混同しないでください。AI法には独自の論理があり、製品チームはそれを独立した市場参入要件として扱う必要があります。.
なぜ早期就労の方が費用が安いのか
早期の分類は、再設計を回避できるためコスト削減につながります。製品、法務、セキュリティ、機械学習の各チームがシステムを早期に分類すれば、発売前に機能セットを変更する必要があるかどうかを判断できます。製品がEUの承認プロセスに入ってしまうと、後から修正を行うたびに、コード、ドキュメント、販売用語、外部への説明など、あらゆる面で調整上の問題が生じます。.
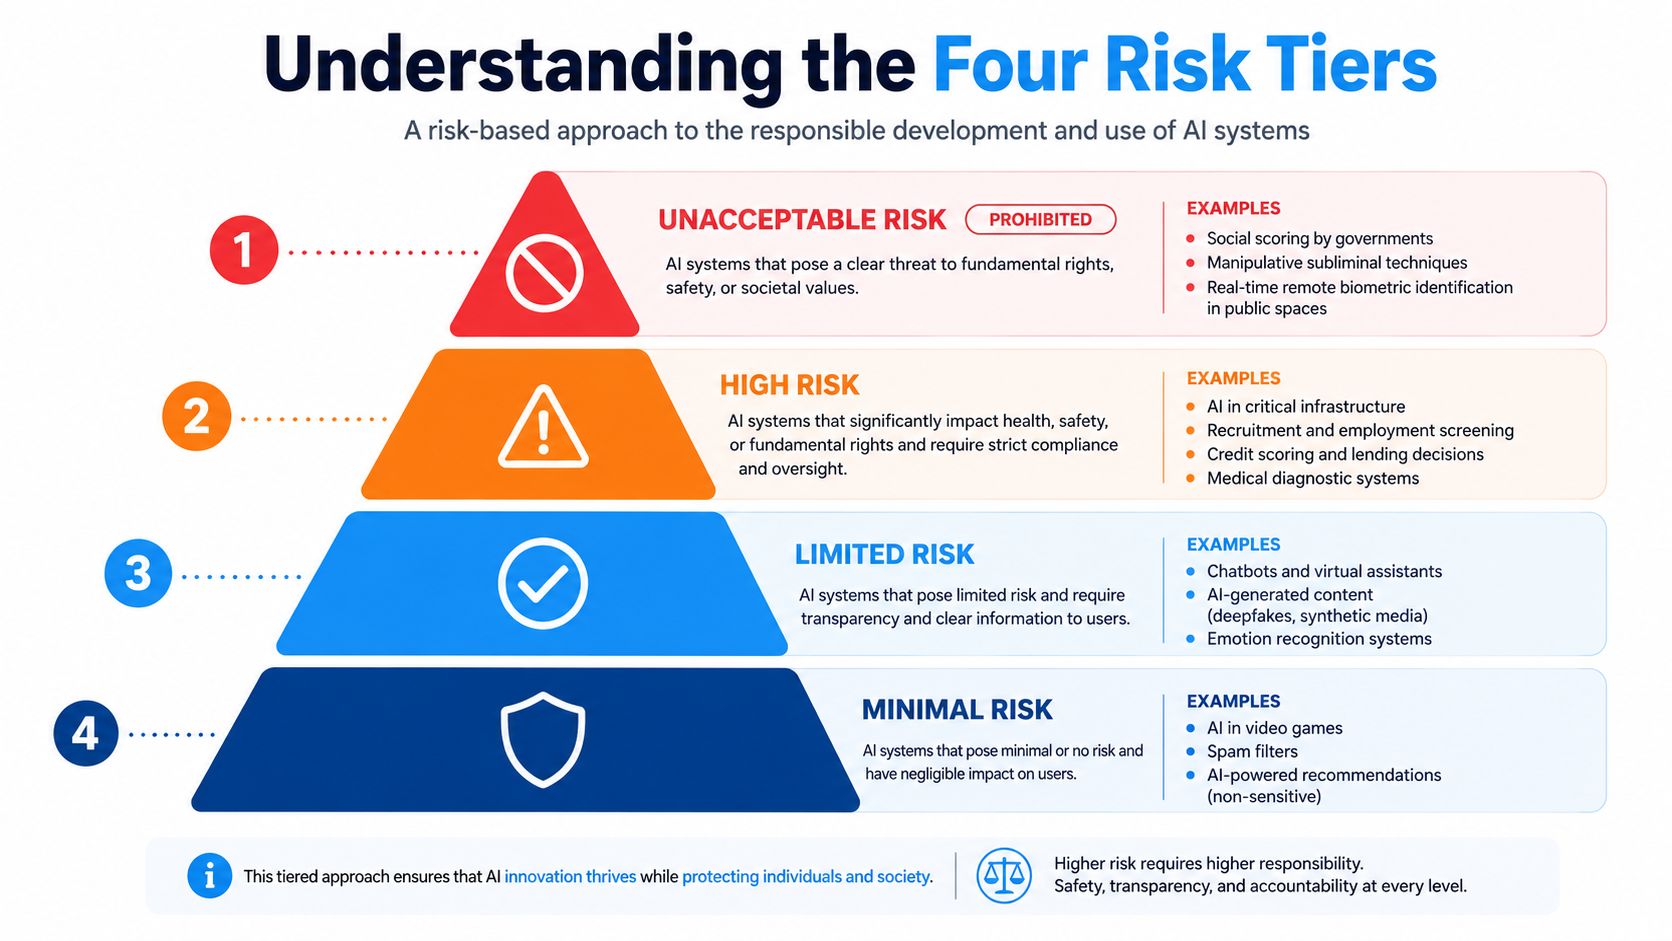
4つのリスク段階を理解する
ピラミッドの頂点から始めましょう。赤い線はそこにあるからです。EU AI法は、いくつかの慣行を次のように扱います。 容認できない そしてそれらを完全に禁止する。検証されたタイムラインでは、これらの禁止された慣行とAIリテラシー規則は、 2025年2月2日, そして、これらは2026年のより広範な施行日前に強化され始める制度の一部である。 EU人工知能法の枠組み. EU域外の企業にとって、これは、ある市場では完全に有効な製品であっても、EU域内ではこれらの基準のいずれかに該当する場合、販売が事実上不可能になる可能性があることを意味する。.
禁止されている行為がまず最初に挙げられる
禁止されている階層は約 ソーシャルスコアリング, 操作的な手法、無差別な顔認識、その他EUが容認できないリスクとみなす行為。これらは法理論セミナーで取り上げるような例外的なケースではなく、製品発売を完全に阻止しかねない重大な問題です。もし製品がこうしたカテゴリーに該当する行為に依存している場合、適切な対応は「文書化を強化する」ことではなく、その機能を再設計するか削除することです。.
この段階の要点は単純です。一部の利用方法は非常に有害であるため、法律は内部統制が整備されているかどうかを問うことなく、単純にそれらを禁止します。.
高リスクシステムには、ポリシーメモではなく、コンプライアンスファイルが必要です。
次の段階は 高リスクAI. これには、機械や医療機器などの規制対象製品に組み込まれたシステム、および雇用、重要インフラ、生体認証などの機密性の高い分野で使用されるスタンドアロンシステムが含まれます。この法律では、これらのシステムを単なるソフトウェア機能ではなく、監査対象製品として扱っているため、EU域外の創業者の多くが予想するよりもはるかに重い負担となります。.
重要な判断基準は、モデルが優れているかどうかではなく、そのユースケースが高リスクのカテゴリーに該当し、したがって完全なコンプライアンスパッケージが必要かどうかです。該当する場合、プロバイダーはより重い義務を負うことになります。.
限定的リスクや最小限のリスクは免罪符ではない
その下には、デフォルトの透明性レイヤーがあり、これはしばしば限定的リスクと表現されます。これらのシステムは、市場投入前の審査手続きを経る必要はありませんが、それでもユーザーに対する義務が発生します。最下層は最小リスクであり、この層では法律の適用範囲が最も緩やかです。これは「無視してよい」という意味ではありません。つまり、製品が最も厳しい要件を回避できる可能性はありますが、それでもユースケースが本当にその要件に該当するかどうかを確認する必要があるということです。.
分類テスト: 3つの質問を自問自答してください。そのシステムは禁止されているのか、リスクが高いのか、それとも比較的緩やかな透明性レベルに該当するのか?もし明確に答えられないなら、あなたのガバナンスは準備が整っていません。.
汎用AIは水平方向のレイヤーを追加する
この法律はまた、 汎用AIモデル. これは重要な点です。なぜなら、基盤モデルのガバナンスは製品固有のコンプライアンスとは異なるからです。モデルサプライヤーは、下流の製品チームが独自の導入評価を完了する前から、技術テスト、文書化、およびインシデント報告の義務を負う可能性があります。 EU AI法モデル監督.
ポートフォリオを分類する正しい方法は、各製品をいずれかの階層にマッピングし、次に、その階層を上位に押し上げる機能があるかどうかを確認することです。マーケティング用語で分類するのではなく、実際の機能、意図された目的、そして予測可能な使用状況に基づいて分類してください。.
適合性評価の進め方を選択する
システムが高リスクの場合、問題はすぐに手続き上の問題になります。適合性評価を内部で完了できるか、それとも外部に委託する必要があるかを知る必要があります。 通知機関 市場参入前に関与する必要がある。その選択は、どのような高リスクシステムを出荷するかによって決まり、発売スケジュールにも影響を与える。.
ほとんどの独立型高リスクシステムは内部統制を採用している
多くのスタンドアロンの高リスクAIシステムにとって、その道は 自己評価. これは、安易なコンプライアンスを意味するものではありません。プロバイダー自身が証拠パッケージを作成し、必要なチェックを完了し、適合宣言書を作成する必要があることを意味します。プロバイダーはシステムを市場に出す前に、システムが規則に適合していることを証明しなければならないため、この作業は依然として重大なものです。.
評価手順は体系的に行うべきです。まずリスク管理プロセスから始め、次にデータとトレーニングのガバナンスを検証し、技術文書をまとめ、最後にログ記録と人的監視管理を確認します。その後、必要に応じてEUデータベースへの登録手続きに進むことができます。.
製品安全AIには第三者による精査が必要だ
AIシステムが機械や医療機器などの規制対象製品の安全コンポーネントとなる場合、状況は一変します。そのような場合、第三者機関の関与が必須となることがあります。つまり、タイムラインはもはや自社の内部レビューサイクルだけで制御できるものではなくなり、外部の適合性審査プロセスの進行速度にも左右されるということです。.
多くの非EUチームがここで時間を無駄にしてしまう。彼らはAIコンプライアンスを製品認証と並行して完了できると思い込んでいるが、実際にはプロセスが連動しており、文書も完全に一致させる必要があることに気づくのだ。.
| プロバイダーの種類 | AIシステムまたはモデル | 認定代理人が必要 | ソース |
|---|---|---|---|
| EU域外のプロバイダー | 特定の高リスクAIシステム | はい、第22条 | EUR-Lex 規則 (EU) 2024/1689 の公式テキスト |
| EU域外のプロバイダー | 汎用AI(GPAI)モデル | 一般的にはそうです、第54条 | EUR-Lex 規則 (EU) 2024/1689 の公式テキスト |
| EU域外のプロバイダー | GPAIモデルを無料かつオープンソースで認定する | 第54条(6)項の適用除外の可能性 | EUR-Lex 規則 (EU) 2024/1689 の公式テキスト |
| EU域外のプロバイダー | その他のリスクの低いAIシステム | それだけの理由ではない | EUR-Lex 規則 (EU) 2024/1689 の公式テキスト |
適合性ルートは製品設計上の決定事項です。カテゴリを間違えると、ファイル全体がコストのかかるノイズとなってしまいます。.
早めに決断しましょう
最終的なアーキテクチャ確定前に、社内チームは製品が単体で高リスクなのか、規制対象製品で高リスクなのかを判断すべきです。発売準備段階まで待つのは遅すぎます。その頃には、法務作業はエンジニアリング上の制約を受け、適合性確保の道のりを後戻りさせることは困難になるでしょう。.
EU域外の企業にとって、EU関連のコンプライアンスに精通した責任者を置くことは重要です。製品が高リスクと判断された場合、適合性確認を単なる事務作業と捉えてはいけません。それは、製品が合法的に市場に参入できるかどうかを左右する重要なステップなのです。.
ドキュメントと品質管理スタックの構築
この法律で定められた文書作成義務は抽象的なものではありません。それは規制当局が検査できる、生きた技術記録です。ファイルが不十分だったり、矛盾していたり、古くなっていたりすれば、コンプライアンスシステムは存在せず、責任問題が山積しているだけです。.
技術ファイルは管理文書のように扱う
技術文書は、システムが市場に投入される前に作成され、常に最新の状態に保たれていなければなりません。その文書には、システム、その設計、意図された目的、および仕様を満たすために使用される制御について記述する必要があります。また、トレーニング、検証、テストの根拠となる証拠、およびモデルとそのインフラストラクチャを保護するサイバーセキュリティ対策も含まれている必要があります。 高リスク技術文書、第11条および附属書IV.
もしあなたのチームがその資料を迅速に作成できないのであれば、準備不足です。規制当局はスライド資料を求めているわけではありません。彼らが求めているのは、販売されるシステムの実際のバージョンに関連する証拠です。.
品質管理はスローガンではなく、制御ループである。
品質管理システムは、方針書ではなく、運用プロセスとして記述されるべきです。バージョン管理、変更管理、インシデント対応、市販後モニタリング、そして現場データからエンジニアリング上の意思決定に至るまでのプロセスが必要です。そうすることで、システムがリリース後も承認された構成から逸脱することなく、コンプライアンスを維持していることを示すことができます。.
有用な内部ルールは単純である。.
リリースによって動作、トレーニングデータ、出力、またはログ記録に変更が生じる場合は、展開前に文書化されたレビューを実施する必要があります。.
このルールは、製品チームとコンプライアンスチームの連携を維持するのに役立ちます。また、エンジニアリングチームがモデルのアップデートをリリースしても、法務チームがその変更に気づかないという典型的な失敗を防ぐのにも役立ちます。.
証拠には日付と追跡可能性がなければならない
バージョン管理され、タイムスタンプが付与された証拠こそが、当局からシステムの設計と管理方法について質問された際に、あなたを守る鍵となります。記録が受信トレイ、共有ドライブ、個別の承認などに分散している場合、一貫性のあるコンプライアンス状況を説明するのは困難です。この法律は、トレーサビリティによって執行が可能になるため、トレーサビリティを重視しています。.
資料をきちんと整理しておきましょう。モデルの系譜を記録し、評価実行の記録を保管し、すべての資料更新に所有者と承認履歴があることを確認してください。これが、規制当局から証拠を求められた際に、信頼できる資料と慌てて対応しなければならない資料との違いです。.
透明性、ユーザー情報、およびデータガバナンス
透明性とデータガバナンスは、同一の運用レイヤーに統合されるべきです。ユーザーがAIとのやり取りを認識していない場合や、データセットの管理が不十分な場合、モデル自体が技術的に優れていても、システムは法律に違反する可能性があります。これは単なる法的問題ではなく、製品上の問題です。.
ユーザーへの情報開示は、目に見える形で即座に行われる必要がある。
最低限、ユーザーは自分がAIシステムとやり取りしていることを知る必要があります。つまり、製品設計、オンボーディングフロー、顧客向けの言語でそれを明確に伝える必要があります。同じ論理が次のことにも当てはまります。 ディープフェイク また、AIが生成したコンテンツについては、ユーザーが何を見ているのかについて誤解しないよう、明確な表示が必要となる。.
汎用モデルの場合、透明性に関する課題はトレーニング側にも及びます。プロバイダーは、ユーザーが理解しやすいようにトレーニングデータを要約する必要があり、使用するデータセットにおけるEUの著作権保護規定を遵守しなければなりません。コンテンツチームとデータチームの連携が取れていないと、情報開示内容に食い違いが生じ、ローンチ全体に悪影響を及ぼす可能性があります。.
データガバナンスは透明性の技術的な側面である。
データガバナンスなしに、適切な情報開示は不可能です。データセットが乱雑であったり、偏っていたり、文書化が不十分であったりすると、透明性に関する声明は保証ではなく、単なる言い訳になってしまいます。だからこそ、この法律はデータ品質、記録管理、そして人的監視を密接に結びつけているのです。.
これに対処する最も簡単な方法は、製品チームが共通の証拠レイヤーを所有することです。.
- ユーザーに明確に伝える: システムがAIベースである場合、それがワークフローのどの部分で重要になるかを明記してください。.
- データセットの品質を管理する: 文書の来歴、フィルタリング、および既知の制限事項。.
- 記録を保管する: ユーザーや規制当局に対して行う主張を裏付ける技術的な証拠を保管してください。.
- 人間の介入を可能にする: 出力が安全でない場合や間違っている場合に、誰かが介入できるようにしておくこと。.
ユーザー向けの説明と技術記録が一致しない場合は、監査でそれが明らかになると考えてください。.
EUのデータアクセスおよび共有義務も負う企業の場合、 EUデータ保護法の代表者 AIコンプライアンス業務と並行して実施することができ、その業務内容が重複する部分に対応できます。これはAI法に基づく規制に取って代わるものではありませんが、複数のEU義務が同じ運用チームに課せられる場合の業務の分断を軽減することができます。.
デザイン上の選択は、コンプライアンスを可視化するべきである。
優れたチームは、法令遵守を法的フッターに隠すのではなく、製品自体に組み込む。ラベル、モデルカード、インターフェースのプロンプト、内部リリースゲートなどはすべて、透明性が後付けではなく、システムの一部であることを証明するのに役立つ。.
技術的に優れたモデルであっても、エンドユーザーが使い方を推測せざるを得ない状況であれば、法律に適合しない可能性があります。これが、あなたの製品が満たさなければならない基準です。.
正式な代理人が必要な場合
EU域外のプロバイダーは、特定の高リスクAIシステムについては第22条、汎用AI(GPAI)モデルについては第54条という2つの異なる経路を通じて、EU AI法に基づく認可代理人を必要とする場合があります。.
EU域外のプロバイダーは、認定代理人の問題を早期に解決する必要があります。 高リスクAIシステム EU市場で販売する場合で、EUに拠点を置いていない場合は、第22条によりEUに拠点を置く認可代理人が必要となる場合があります。別途、 汎用 AI (GPAI) モデル EU域外からEU市場に参入する場合、第54条は原則としてEU域内に拠点を置く認可代理人を必要としますが、適用されるフリー・オープンソース例外規定が適用される場合があります。この義務は市場アクセス構造の中に含まれるため、最終段階での法的整理ではなく、立ち上げ計画の一部として扱うべきです。.
権限は限定的かつ形式的なものである
代理人は書面による委任状に基づいて行動します。代理人は、プロバイダーを特定し、対象となるAIシステムまたはモデルの範囲を定義し、連絡先情報を最新の状態に保ち、各国の所管当局およびAIオフィスとの協力を要求しなければなりません。代理人は連絡窓口および文書保管者であり、コンプライアンス部門の代わりとなるものではありません。.
その分離は重要です。義務は依然としてプロバイダーに帰属します。代理人は、EU域内でそれらの義務に連絡を取りやすく、追跡しやすく、執行しやすくする役割を担います。.
これをコンサルタントと混同しないでください
コンプライアンスコンサルタントに相談することをお勧めします。認定代理人は、外部委託の法務サポートのように扱うことはできません。その役割はより限定的であり、代理人は委任事項に関連する法的措置の対象となる可能性があります。委任事項が曖昧であったり、時代遅れであったり、管理が不十分であったりすると、新たな弱点が生じることになります。.
EU域外の企業にとって、クリーンルールは単純明快です。システムが高リスクである場合、第22条が適用される場合があります。システムが高リスクでない場合、第22条は適用されない可能性がありますが、プロバイダーが汎用AIモデルをEU市場に投入する場合、第54条に基づき、別途、認定代理人の要件が発生する可能性があります。.
| プロバイダーの種類 | AIシステムまたはモデル | 認定代理人が必要 | ソース |
|---|---|---|---|
| EU域外のプロバイダー | 特定の高リスクAIシステム | はい、第22条 | EUR-Lex 規則 (EU) 2024/1689 の公式テキスト |
| EU域外のプロバイダー | 汎用AI(GPAI)モデル | 一般的にはそうです、第54条 | EUR-Lex 規則 (EU) 2024/1689 の公式テキスト |
| EU域外のプロバイダー | GPAIモデルを無料かつオープンソースで認定する | 第54条(6)項の適用除外の可能性 | EUR-Lex 規則 (EU) 2024/1689 の公式テキスト |
| EU域外のプロバイダー | その他のリスクの低いAIシステム | それだけの理由ではない | EUR-Lex規則(EU)2024/1689/oj/engの公式テキスト |
権限付与の規定は、便宜のためではなく、検証のために策定されるべきである。規制当局の要求に耐えられないような規定は、十分な効力を持たない。.
貴社が既に EUデータ保護代表者, AI法に基づく任命は一見馴染みがあるように見えるかもしれませんが、両者の役割は互換性がありません。発動要件、範囲、立証責任が異なるため、AI法に基づく任務はGDPRのテンプレートではなく、AI法の構造に従う必要があります。.
多くの企業がコンプライアンスで不十分な点
最大のギャップは実行力です。EYの2025年の調査によると、 80% 組織の EU人工知能法, しかし、 28% 完全に準拠していた EY AI GRC調査2025. 意識は広く浸透している。弱点は、その意識を実際のコンプライアンスプロセスへと結びつけることだ。.
なぜその差がEU域外企業にとってより重要なのか
EU域外の企業は、通常、EU特有の業務習慣が弱い。営業チームがヨーロッパ市場をターゲットにしているにもかかわらず、EU関連の書類を誰も所有しておらず、委任状ファイルも最新の状態になっておらず、当局との連絡窓口も統一されていないといった状況が起こりうる。こうした状況は、問い合わせがあった瞬間に摩擦を生む原因となる。.
委員会はまた、その実施方法についても示唆している。制裁措置に移る前に、技術的なコンプライアンスに関する対話、モデルへのアクセス、情報提供要請、リスク軽減要求から始める。最初の失敗は、多くの場合、遅延、混乱、または適切な証拠を迅速に提供できないために、対応が遅れたり、見落とされたりすることである。 AIオフィスの執行権限.
当局が最初に注目するもの
当局は通常、まず3つの弱点を見つけ出す。企業に明確な文書記録がない。EUとの連絡窓口が不明確である。社内規定が市場に出回っている製品と一致していない。これらは些細な欠陥ではない。組織がコンプライアンスを運用できていないことを示している。.
私の見解: 記録が監査に対応できる状態でない場合、たとえ社内規定に何が記載されていようとも、まだ法令遵守しているとは言えません。.
規律をもって修正します。EU 担当のオーナーを任命します。製品分類をロックします。証拠を最新の状態に保ちます。会社が既に EUデータ保護代表者, それをAI法に基づく書類の代わりとして扱わないでください。発動要件、適用範囲、立証責任は異なり、AI法の規定はそれ自体で成立する必要があります。.
EU域外のプロバイダーが今すぐすべきこと
EU AI Actのほとんどの規定が現在適用されている 2026年8月2日, 非EUプロバイダーは、製品の分類、文書化、適合性評価経路、および認定代理人の要件を今すぐ確認するとともに、後日適用される規定への準備も行う必要があります。EU向け製品はすべて、発売後ではなく今すぐに、4つのリスクレベルに基づいて分類し、適合性経路を確認し、技術ファイルの範囲を定めてください。高リスクシステムまたはGPAIモデルが関係する場合は、EU認定代理人が必要かどうかを評価し、委任状が最新かつ具体的であることを確認してください。.
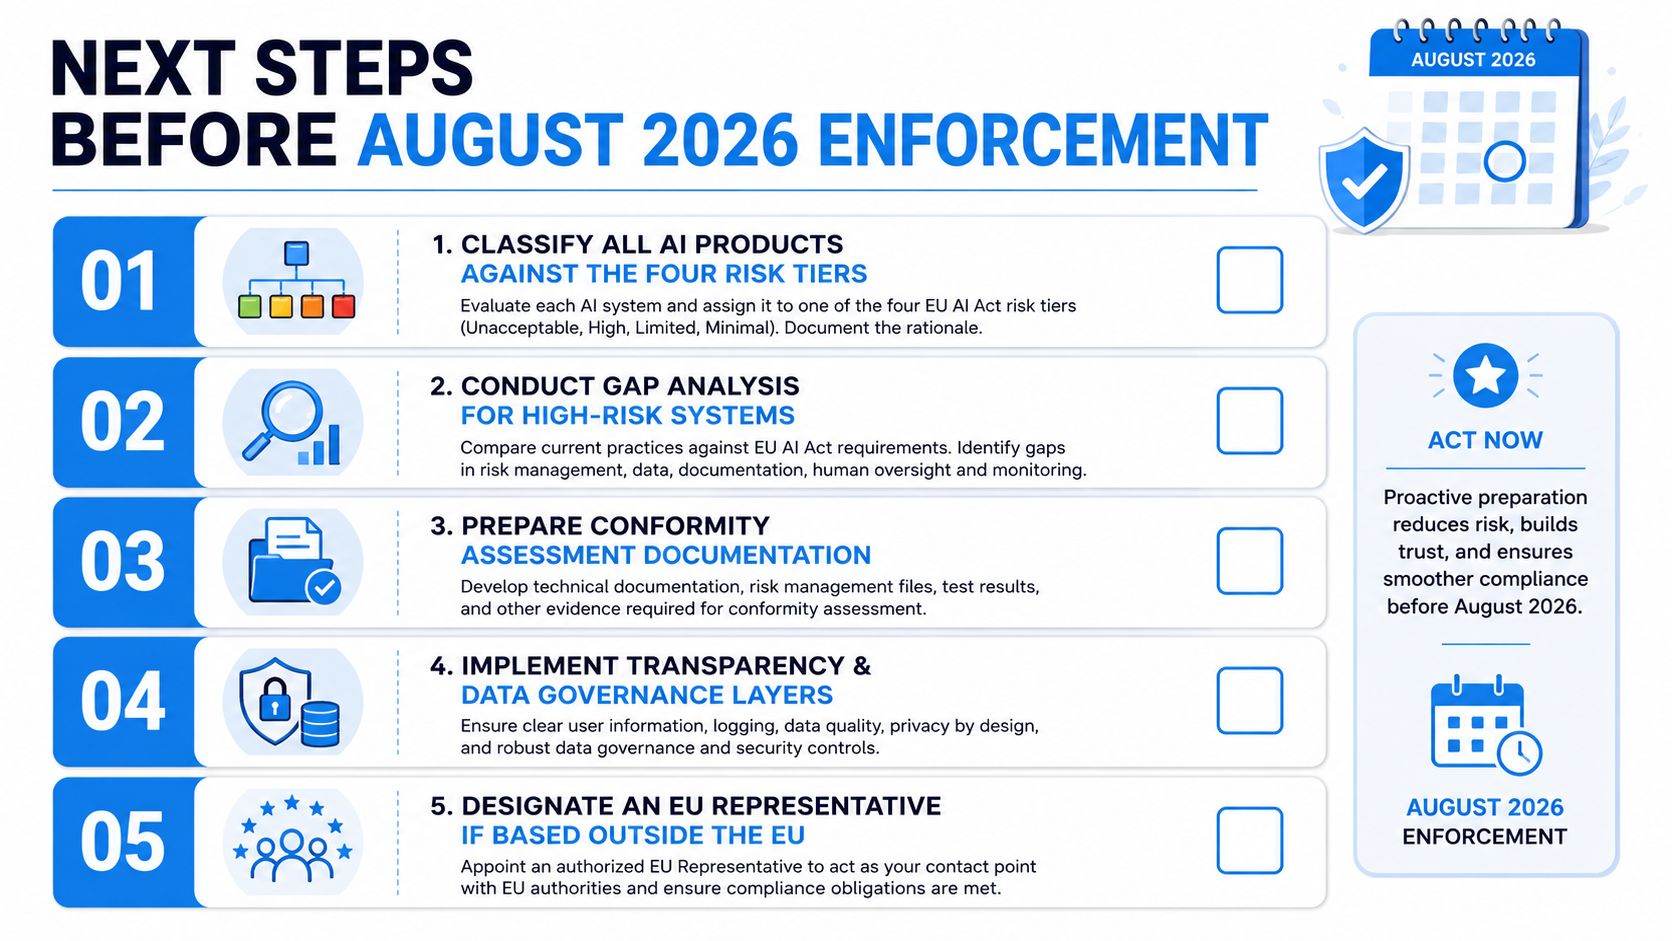
執行を円滑に処理できるプロバイダーは、バージョン管理された証拠、EUとの連絡体制、積極的な報告を運用モデルに組み込んでいるプロバイダーです。AI法を政策の刷新ではなく、継続的な規律として捉えてください。EUの義務全体にわたって代理体制を構築し、連絡チェーンをクリーンに保つための構造化された方法が必要な場合は、こちらをご覧ください。 DilicheckRep また、その市場における指定モデルが、貴チームが既に構築しているコンプライアンス体制にどのように適合するかを検討してください。.
よくある質問:EU域外プロバイダー向けのEU AI法遵守
Q:EUのAI法はEU域外の企業にも適用されますか?
A: はい。EU AI法は、EU域外の事業者であっても、AIシステムをEU市場に投入したり、EU域内でサービスを開始したり、EU域内で使用したりする場合に適用されます。適用範囲に含まれるために、貴社がヨーロッパにオフィスを構えている必要はありません。.
Q:EUのAI法における高リスクAIシステムとは何ですか?
A: 高リスクAIシステムとは、雇用、重要インフラ、生体認証、教育、または規制対象製品の安全部品として使用されるシステムなど、法律で定められたカテゴリーに該当するシステムを指します。高リスクシステムには、文書化、リスク管理、ログ記録、人的監視、適合性評価など、より厳格な義務が課せられます。.
Q:EU域外のプロバイダーは、EU人工知能法に基づく認可代理人を必要としますか?
A: はい。EU域外のプロバイダーは、第22条に基づき特定の高リスクAIシステムをEU市場で提供する場合、または第54条に基づき汎用AI(GPAI)モデルをEU市場に投入する場合、EU認定代理人を任命する必要がある場合があります。ただし、一定の条件を満たす無料かつオープンソースのGPAIモデルは免除される場合があります。.
Q:EU人工知能法はいつ適用されますか?
A: EU人工知能法は段階的に施行される。禁止行為に関する規則など、一部の規定は2025年から適用が開始された。ほとんどの義務に関する主要な施行日は2026年8月2日であり、一部の高リスク製品に関する規則はそれ以降に適用される。.
Q:EU人工知能法(AI Act)を遵守するために必要な書類は何ですか?
A: 高リスクのAIシステムの場合、プロバイダーは通常、技術文書、リスク管理プロセス、データガバナンス記録、ログ管理、人的監視措置、市販後監視プロセス、および必要に応じて適合宣言書を必要とします。.
Q:EU人工知能法における適合性評価とは何ですか?
A: 適合性評価とは、高リスクAIシステムがEU市場に投入される前に、当該法の要件を満たしていることを示すために用いられるプロセスです。一部のスタンドアロン型の高リスクシステムは内部統制プロセスに従うことができますが、規制対象製品の一部であるAIは第三者による評価が必要となる場合があります。.
質問:汎用AIモデルは、EUのAI法に基づく義務を発生させる可能性がありますか?
A: はい。汎用AIモデルは、本法に基づく別の義務層を発生させる可能性があり、これには文書化、透明性の確保、そして場合によっては、システムリスクに関連する追加的な義務が含まれます。.
Q:EU人工知能法(AI Act)への準拠に向けた最初のステップは何ですか?
A: 最初のステップは分類です。プロバイダーは、システムが禁止されているか、高リスクか、透明性義務の対象となるか、あるいはリスクが最小限であるかを判断する必要があります。この分類によって、コンプライアンスの手順、文書作成の負担、および導入スケジュールが決まります。.
DilicheckRepは、GDPR第27条、EU人工知能法、デジタルサービス法、データ保護法、NIS2コンタクトポイントサービスなど、EUおよび英国の正式な規制対応サービスを提供しており、委任状の作成や、当局およびデータ主体とのコミュニケーションの体系的な処理も行っています。次回のEU市場参入前に、DilicheckRepと連携して、貴社の対応範囲と運用モデルを見直してください。.
免責事項: 本ガイドは一般的な情報提供のみを目的としており、法的助言を構成するものではありません。EUのデータ保護およびその他の規制要件の適用は、各組織の具体的な状況によって異なります。本情報に依拠したり、法令遵守に関する決定を下したりする前に、必要に応じて適切な法的助言を得てください。.
開示: この記事はAIの支援と人間のレビューを受けて作成されました。.