
あなたは既に難題に直面しています。会社はEU、英国、あるいはその両方で販売活動を行っており、法務チームはGDPR第27条に関する明確な回答を求め、プライバシー責任者は職務を遂行できるデータ保護責任者(DPO)を求め、調達部門は代理業務、助言、監査、ソフトウェアを曖昧な「GDPRソリューション」としてまとめたベンダーのプレゼンテーション資料を前に途方に暮れています。これが落とし穴なのです。. GDPR準拠サービスは単一のカテゴリーではありません, そして、そのような方法で購入すると、チームは不足している部分を見落としたり、ツールを過剰に購入したりして、プレゼンテーション資料上では問題なさそうに見えても、規制当局の精査に耐えられないという事態に陥ってしまうのです。.
正しい考え方はこうだ。. 表現 市場における法務上の連絡窓口となる。. DPOアウトソーシング 独立したプライバシー保護におけるリーダーシップを提供します。. 監査 どこが壊れているか教えてあげます。. SaaSプラットフォーム 日常業務が崩壊しないようにする。成功するスタックは通常、それらのモデルの組み合わせであり、どれか一つを選ぶものではない。.
| 原型 | 実際のところ、 | できないこと | 最適な使用例 |
|---|---|---|---|
| 規制当局への対応 | 当局およびデータ主体のための、EUまたは英国の義務付けられた連絡窓口を作成する | それはあなたのプライバシーチームになったり、あなたの是正プログラムを実行したりするものではありません。 | EU圏外または英国以外の企業で、現地に代理人を必要とする企業 |
| アウトソーシングされたデータ保護責任者(DPO) | 独立した助言、モニタリング、および規制当局との連携を提供する。 | 自動的に記録を維持したり、プロセスのずれを修正したりすることはありません。 | 社内で雇用することなく、第37条から第39条の適用範囲を必要とする企業 |
| コンプライアンス監査 | テストの準備状況、ギャップ、および証拠の質 | 報告書が提出された後も、プログラムが存続するわけではない。 | 事後検証、取締役会による保証、または規制当局による事前検証 |
| SaaSコンプライアンスプラットフォーム | 同意、ROPA、DPIA、ベンダー追跡などのワークフローを自動化します | これは法的責任に取って代わるものではなく、あなたの代理人としての役割も果たしません。 | コンプライアンスを大規模に運用できるだけの成熟度を備えたチーム |
どのベンダーから購入するかを決めようとしているなら、「どのモデルが最適か」と問うのではなく、既に負っている義務、法的主体を必要とする義務、そして継続的な運用サポートを必要とする義務について考えてみてください。.
多国籍企業のバイヤーが明確なコンプライアンス体制を必要とする理由
多国籍企業の購買担当者が白紙の状態から始めることはめったにありません。営業チームはフランス、ドイツ、オランダに進出し、英国部門はプライバシーに関する問題を次々と提起し、マーケティング部門は法務部門がレビューするよりも速いペースで新しいツールを追加し続けています。そんな中、取締役の一人が、なぜEU AI法、デジタルサービス法、EUデータ保護法、NIS2がGDPRと同じ調達に関する議論の対象になっているのかと疑問を呈します。答えは明白です。. 義務の範囲は拡大しているにもかかわらず、ベンダーは依然として、あらゆる問題に単一のモデルが適合するかのようにプライバシーサービスを販売している。.
最初の間違いは、あらゆるプライバシーサービスをコンサルティングレイヤーとして扱うことです。これは単発の評価には有効ですが、企業が担当者、処理のリアルタイム記録、そして人事異動後も継続するエスカレーションパスを必要とする場合には通用しません。2つ目の間違いは、ソフトウェアが説明責任を担えると思い込むことです。ソフトウェアは証拠を整理することはできますが、法律で実際の役割を担う担当者が求められている場合、委任された代表者や独立したデータ保護責任者(DPO)になることはできません。.
実務的な購入者の問題
グローバル企業は、抽象的な「GDPR準拠」を求めているわけではありません。国境を越えた事業運営、現地当局との連絡、そして繰り返し発生する証拠提出要求に対応できるシステムを構築しようとしているのです。購入にあたっての課題は単純明快で、どのレイヤーがどの義務を解決し、どのレイヤーがまだ不足しているのか、ということです。
EU域外の企業にとって、第27条に基づく代表権は、解決すべき最初の構造的要件となることが多い。GDPRは、多くの外国の管理者および処理者に対してEU域内に代表者を置くことを義務付けており、その代表者は、処理に関連するすべての問題について、監督当局およびデータ主体から連絡が取れる状態にある必要がある。 GDPR第27条. それは正式な義務であり、単なる便宜上の郵便受けではありません。.
規模の大きな組織には、それ以上のものが必要です。データ保護責任者(DPO)の機能は、ガバナンスと独立性を担います。監査は弱点を明らかにします。SaaSプラットフォームは、記録、リクエスト、ワークフローの逸脱を防ぎます。ある層を他の層の代わりとして使用すると、問い合わせが発生したときに初めて、網羅性のギャップが明らかになります。.
明確なコンプライアンス体制を構築することで、こうした失敗を回避できます。法務、助言、診断、運用ツールといった各役割を明確に分離することで、それぞれが異なる問題を解決できるようになります。これらの役割を曖昧にしてしまうと、誤った約束にお金を払い、本来負うべき義務を果たせなくなるという事態に陥ります。.
4つのサービス類型を解説
購入者は「GDPR準拠」をあたかも一つのサービスであるかのように売り込まれ続けていますが、実際はそうではありません。市場は4つの異なるサービスモデルに分かれており、それぞれ異なる役割、異なる契約形態、そして異なる障害モードを持っています。これらを区別せずに比較すると、誤った提案に惑わされ、コンプライアンス体制のギャップを見落としてしまうでしょう。.
規制当局への対応は、法律上の連絡窓口としての役割です。
規制当局への対応 EUまたは英国で正式な市場内法務インターフェースを必要とする組織のために存在します。多くの非EU管理者および処理者にとって、第27条は、処理事項に関して監督当局およびデータ主体から連絡を受けることができるEU内の代表者を必要とします。 第27条. それは法的に認められた任命であり、明確な権限と記録が伴うものであり、通常のコンサルティングとは大きく異なる。.
このサービスは、関連するプライバシー規制に対応するグローバル事業者にとっても重要ですが、その中核となる機能は変わりません。担当者は正式な連絡を受け取り、適切に転送し、規制当局に対して委任内容を常に可視化します。担当者はあくまでも役割を担う存在であり、要望に応じて助言を提供するわけではありません。.
アウトソーシングされたDPOサポートは、ガバナンスの実践である。
DPOアウトソーシング 独立性、監視、助言、および規制当局との連携を網羅しています。データ保護責任者(DPO)は組織の責任体制内に位置づけられているため、アウトソーシングされたサービスは、その独立性を維持し、実際の職務を明確に定義する必要があります。プライバシーサポートだけでは不十分です。.
質の低いものは簡単に見分けられます。ベンダーは「DPOパッケージ」と称して販売していますが、実際には一般的なプライバシーコンサルティングに顧問料を上乗せしただけのものです。契約書に意思決定の範囲、エスカレーション手順、規制当局との連絡方法が明記されていない場合、購入者はDPO機能ではなく、アドバイスを購入したことになります。.
監査とSaaSプラットフォームは、それぞれ異なる問題を解決する。
A コンプライアンス監査 これは診断的な作業です。証拠、プロセスの成熟度、およびギャップを検証するため、企業が独立した検証や改善ロードマップを必要とする場合に役立ちます。プログラムの日常的な運用は行いません。.
A SaaSコンプライアンスプラットフォーム は運用レイヤーです。同意、処理記録、DPIAワークフロー、ベンダーリスク、および同様の繰り返しタスクを処理します。GDPRツールの独立したベンチマークでは、この区別が明確になります。 GDPRbenchフレームワーク GDPR関連のワークロードに対する正確性、GDPRクエリへの応答時間、ストレージ容量のオーバーヘッドを評価する。これがソフトウェアを評価する正しい視点だ。プラットフォームを評価する基準は、インターフェースの見栄えの良さではなく、ワークロードを正確かつ効率的に実行できるかどうかである。.
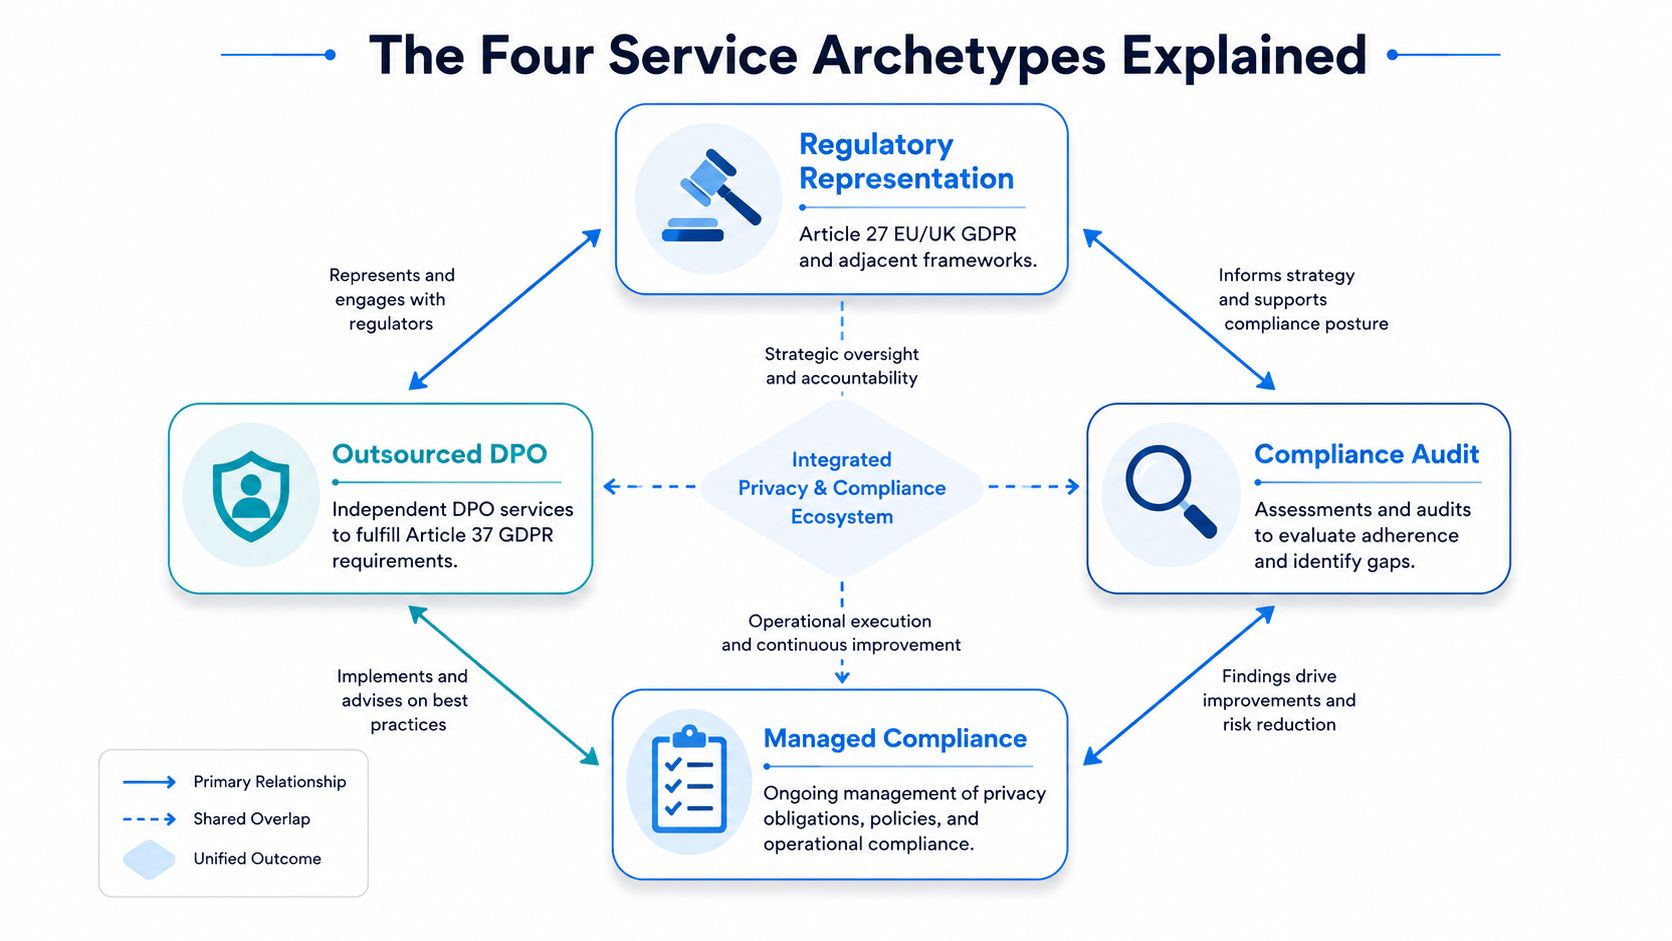
実用的な教訓は単純明快だ。. 代理人制度は法的主体を生み出す。DPOのアウトソーシングはガバナンス能力を生み出す。監査は証拠を生み出す。SaaSは継続性を生み出す。. ほとんどの企業はこれらのうち少なくとも2つを必要とし、多くの企業は4つすべてが連携して機能することを必要としている。.
購入決定を左右する執行の実態
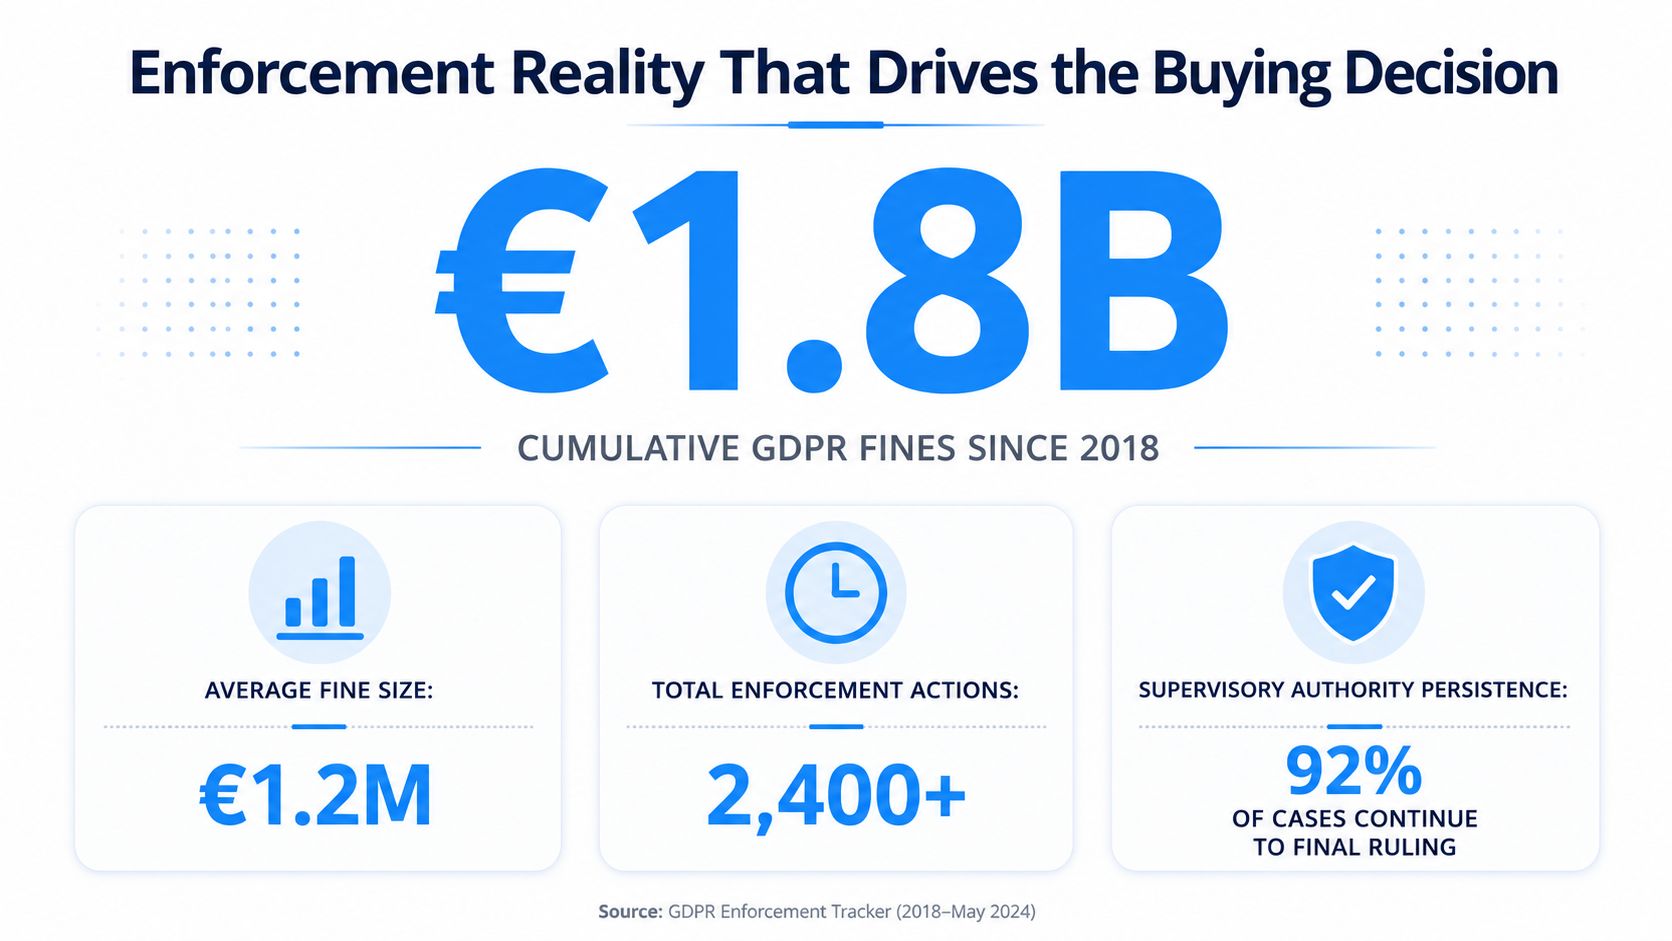
GDPRの施行を背景ノイズとして扱う多国籍企業は、すでに後れを取っている。規制当局は、脆弱な運用モデルは試されることを明確にしている。CMS GDPR施行トラッカーは記録している。 2024年3月1日までに2,086件の罰金を科す。, 上へ 前年比510, 記録された罰金の総額は約 44億8000万ユーロ. 。 による 2026年3月1日, 同じトラッカーは成長し、 罰金2,685件 合計で約 61億1000万ユーロ. 平均罰金は 2018年から2024年の期間 約 214万ユーロ. 参照 CMSの執行状況追跡番号と数値 基礎となる報告のため。.
これが調達方法を変える理由
これらの数字は、調達方法を根本的に変えるものです。コンプライアンスプログラムは、一度限りの法的整理ではなく、継続的な運用です。複数の法域にわたって有効であり、規制当局との連携を維持し、明確な証拠記録を保持する必要があります。.
だからこそ、外国の管理者や処理者は、第27条に基づく代理人の選任を任意の手続きとみなすべきではないのです。代理人は正式な連絡窓口です。問題が発生する前にその連絡窓口が存在しない場合、事業は初日からリスクにさらされることになります。.
市場は、年間コンサルティングを既定路線とする考え方から離れつつあります。顧客は今、問い合わせに対応し、迅速にコミュニケーションを円滑に進め、プレッシャーのかかる状況下でも記録をきちんと管理できるサービスを求めています。ベンダーがそれができないのであれば、洗練されたポリシーテンプレートも意味をなしません。.
工具は運用性能に基づいて評価される
ソフトウェアにも同様のプレッシャーがかかっています。購入者は、営業資料で見栄えの良い機能一覧表にはもう飽き飽きしています。彼らが求めているのは、プラットフォームが実際のGDPRワークロードを正しく処理し、十分な速さで応答し、ストレージを無駄に消費したり、本番システムをダウンさせたりしないことの証明です。.
だから GDPRbenchフレームワーク 重要なのは、正確性、GDPRクエリへの応答時間、ストレージ容量のオーバーヘッドなどを評価することです。これはソフトウェアにとって適切な基準です。プラットフォームがワークロードをクリーンかつ効率的に実行できるかどうかを評価してください。.
現在、規制当局は不十分な文書だけでなく、不十分な運用も罰するようになっています。規制当局からの要請があった際に、担当者、データ保護責任者(DPO)、プラットフォームが連携できない場合、そのプログラムは脆弱すぎると言えます。.
その含意は露骨だ。. GDPR(一般データ保護規則)への準拠サービスは、今や事業継続計画の一部となっている。. 規制当局が訪れた際に、連絡が取れ、監査に対応でき、迅速に対応できるようなベンダーには、相応の対価を支払うべきです。.
4つの原型を並べて比較する
不適切な調達を阻止する最も手っ取り早い方法は、4つの典型的な調達形態について、それぞれの業務内容、法的権限を持つ主体、そして事業領域における位置づけを比較することです。これは基本的なことのように聞こえますが、ほとんどのベンダー資料ではこれらの質問を避けています。なぜなら、これらの質問への回答は、サービスの範囲を露呈してしまうからです。.
| 原型 | 主要成果物 | 法律関係者 | 最適な企業プロフィール |
|---|---|---|---|
| 規制当局への対応 | EUまたは英国の正式な連絡窓口、ルーティングされた通信、委任記録 | 担当者は、指定された連絡機能に関してクライアントの代理として行動します。 | EUまたは英国に販売する非EUまたは非英国企業で、義務付けられた現地インターフェースが必要な場合 |
| アウトソーシングされたデータ保護責任者(DPO) | プライバシーの監視、助言、モニタリング、当局との連携、政策立案 | DPO機能はガバナンスの範囲内で活動するが、クライアントは依然として責任を負う。 | 独立したプライバシーリーダーシップを必要とする中堅企業および大企業チーム |
| コンプライアンス監査 | ギャップ分析、準備状況評価、改善策の検討、証拠レビュー | 監査人は独立して行動し、クライアントに報告する。 | 取締役会による審査、合併、または規制当局とのやり取りの前に検証が必要な企業 |
| SaaSコンプライアンスプラットフォーム | 自動化された記録、ワークフロー、および証拠の追跡 | クライアントはプラットフォームを通じて行動し、ベンダーはツールを提供する。 | 内部所有権を持ち、規模拡大と再現性を必要とするチーム |
規制当局への対応 これは、クライアントに代わって管轄区域内に正式な外部主体を設置する唯一のモデルです。多くのベンダーはこの点を曖昧にしようとします。サービスが「代理」をカバーしていると謳っていても、契約書に委任状が明確に記載されていなければ、それは第27条に基づく任命とは異なります。.
アウトソーシングされたデータ保護責任者(DPO) は異なります。非常に有力な選択肢となり得ますが、必要な場合に担当者を代替することはできず、監査機能を果たすこともできません。その強みは、業務の自動化ではなく、ガバナンスと独立性にあります。.
監査 真実が必要な時に役立ち、慰めは不要です。弱点は明らかです。報告書が提出されても、誰かが是正措置の責任者にならない限り、何も進展しません。だからこそ、監査は通常、単独で行われるのではなく、追加的に行われるのです。.
SaaSプラットフォーム これらはまさに主力ツールです。チームが記録を維持し、ワークフローを実行するのに役立ちますが、それだけで法的責任を解決できるわけではありません。プラットフォームは事実を保存することはできますが、法律が求める役割を果たすことはできません。.
多国籍企業のシナリオに合わせたサービスタイプのマッチング
最適なソリューション構成は、企業がコンサルタント、ソフトウェア、顧問契約のどれを好むかではなく、事業運営のどの段階にあるかによって決まります。EU圏外のSaaSスタートアップ、成長中の多国籍企業、そして危機的状況から立ち直った大企業では、必要なソリューション構成は異なります。それぞれに必要なのは、同じ4つの構成要素ですが、その割合はそれぞれ異なります。.
EU域外のSaaS企業がEUと英国で事業を開始する
最初の発売では、, 第27条が適用される場合には、代表者の選任は義務である。, なぜなら、企業には市場における正式な窓口が必要だからだ。. DPOアウトソーシング 社内にプライバシーに関するリーダーシップが不足している場合に役立つ可能性がある。. SaaSツール 製品が同意、データ主体アクセス要求(DSAR)、ベンダー追跡、または処理記録を初日から扱う場合、監査は重要になります。大規模な企業顧客への対応や、参入障壁の高い市場への参入を準備している場合を除き、通常、包括的な監査は任意です。.
ここでの間違いは、表現方法について「様子見」しようとすることだ。それでは、最初の意味のあるデータ要求が届く前に、避けられるはずの摩擦が生じてしまう。.
複数の加盟国に販売を展開する成長企業
これは典型的な中堅企業の問題です。社内にプライバシー関連のリソースはありますが、人員が不足しており、市場全体に連絡窓口がありません。このような状況では、, 表現は構造的な要件である, アウトソーシングされたDPO 継続性を加える最良の方法であることが多く、 プラットフォームツール 繰り返し発生する業務量がチームを圧迫するのを防ぐ。.
企業がGDPRを他のフレームワークと整合させる必要がある場合、統合が重要になります。GDPR、AI法、DSA、データ保護法、NIS2に関するコミュニケーションを1つのチャネルで行う方が、5つの個別の外部連絡先を用意するよりも管理が容易です。もしそれが運用上退屈に聞こえるとしても、それで良いのです。断片的なエスカレーションよりも、退屈な方がコストがかかりません。.
事件後の組織
違反または権限調査の後、最初に必要なのは 監査または準備状況評価. これにより、経営陣は事実に基づいた基準を得ることができます。組織内に担当地域担当者がいない場合は、代理人の派遣が必要となり、対応を調整するためのデータ保護責任者(DPO)の体制を整える必要があります。SaaSツールは、明確な証拠を生成し、インシデント対応チームが必要とするログを保存できる場合にのみ有効です。.
この段階にある組織にとって、コンプライアンスはもはや単なる方針策定の作業ではなく、是正措置、証拠管理、そしてコミュニケーションの規律となる。.
EU一般データ保護規則(GDPR)第27条に基づく代理人サービス
監督者とデータ主体のコミュニケーションを1つの構造化されたチャネルにルーティングする正式なEU連絡モデルが必要な場合は、以下を参照してください。 DilicheckRep. これは表現層に位置し、コンサルティング層には位置していません。まさにそれが、スタックのこの部分に属する理由です。.
価格設定モデルと各価格帯で購入できるもの
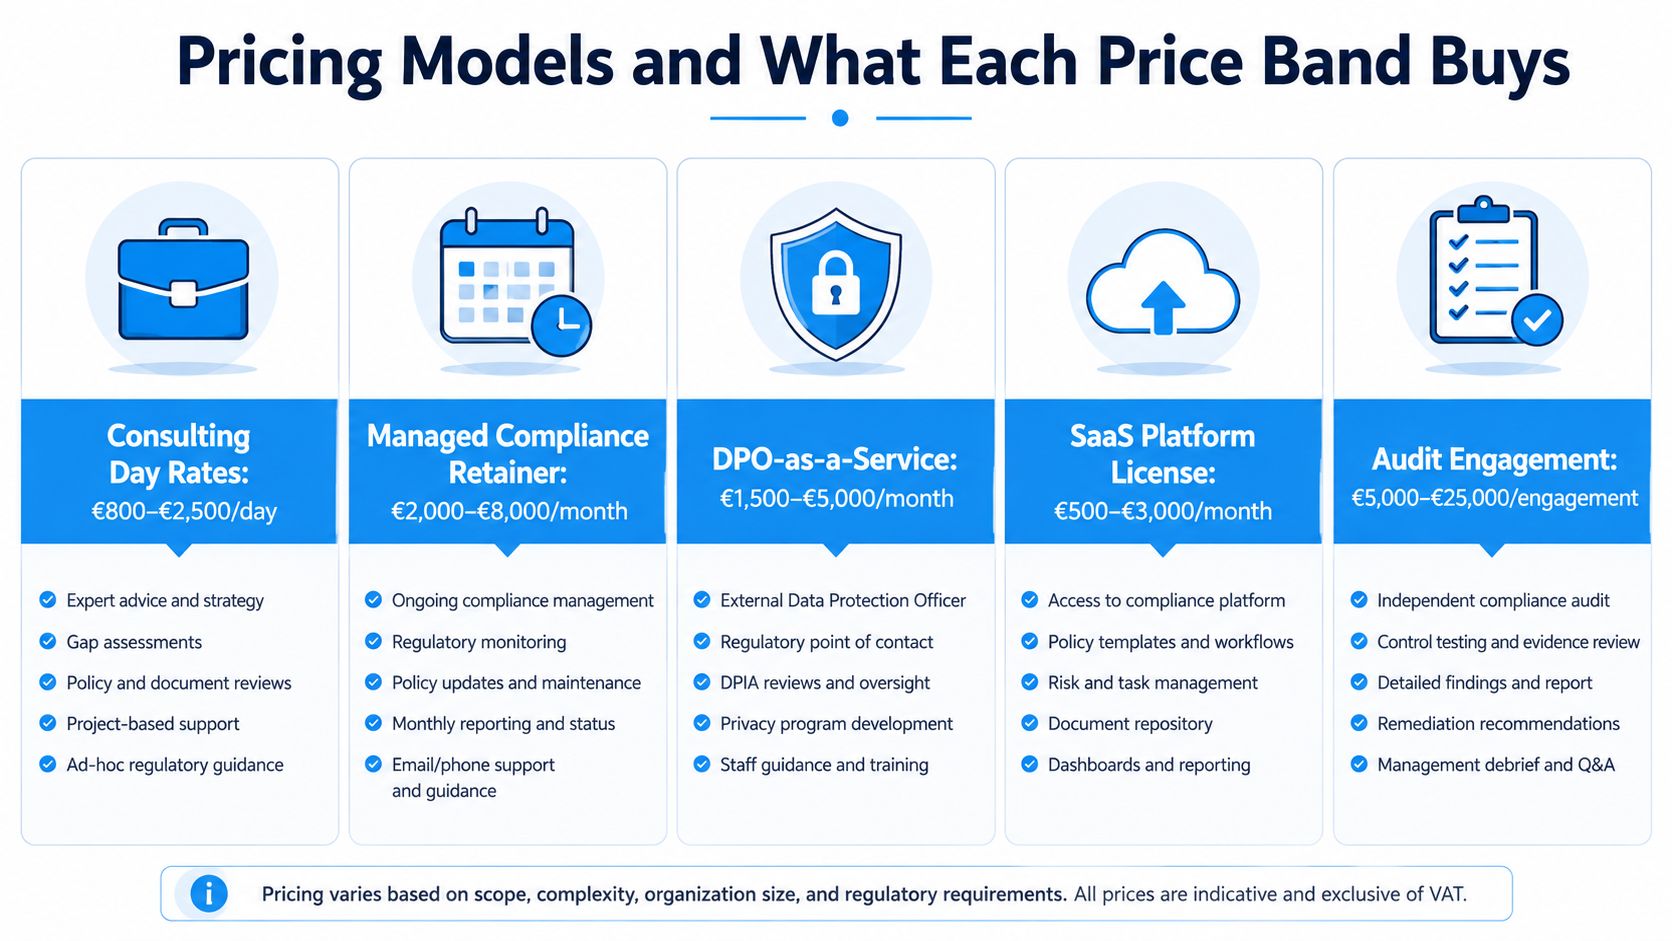
公開されている価格設定は、販売ページよりもサービスモデルについて多くを物語っています。2026年の市場比較では、コンサルティングはおよそ 1日あたり500ユーロから3,000ユーロ, コンプライアンス管理 月額1,000ユーロ~25,000ユーロ, DPOaaS(データ保護責任者サービス) 月額300ユーロから15,000ユーロ, ソフトウェアプラットフォーム 月額50ユーロから25,000ユーロ, 監査は 1件あたり3,000ユーロから100,000ユーロ. 同じ情報源によると、中小企業は一般的に 月額500ユーロから3,000ユーロ 中堅企業は通常、ソフトウェアとアウトソーシングされたDPOスタックを組み合わせて使用し、 年間3万ユーロから8万ユーロ 体系的なプログラムに基づいて。これらの範囲は UnderDefenseによる2026年の比較.
価格が通常示すもの
A 日額コンサルティング料金 専門知識とプロジェクトの集中度を購入する。契約が明確にそのように構成されていない限り、継続性を購入するわけではない。 コンプライアンス管理顧問 継続的な運用サポートを購入できるが、それが実際の業務遂行を含むのか、それとも助言の提供のみを含むのかを別途確認する必要がある。. DPOaaS(データ保護責任者サービス) 真のDPO機能に必要な独立性と規制対応機能を購入すべきである。. ソフトウェアのサブスクリプション 反復作業、記録管理、ワークフローの自動化を購入する。. 監査費用 是正措置ではなく、独立した評価を購入してください。.
調達における最大のミスは、業務範囲の混同です。チームは、定期的な電話会議しか提供しないサービスに対して顧問料を支払ったり、プラットフォームと小規模なアドバイザリー層で対応できたはずの業務に対して監査レベルの料金を支払ったりします。これは無駄です。.
範囲が狭すぎる案件と範囲が広すぎる案件
代理業務やDPO(データ保護責任者)の選定において、範囲が狭すぎる契約はよく見られます。ベンダーは形式的な「パッケージ」を提示するかもしれませんが、実際の委任事項の文言は曖昧すぎて精査に耐えられない場合があります。範囲が広すぎる契約も同様に問題です。プラットフォームとより限定的なレビューでより迅速に特定できたはずの発見事項を出すために、監査費用全額が費やされるケースが時折見られます。.
経験則: 月額料金はモデルを示し、契約ごとの料金は業務範囲を示します。.
中小企業であれば、ソフトウェアとアウトソーシングによるDPO(データ保護責任者)を組み合わせた構成が、通常は最も分かりやすい出発点となります。中堅企業であれば、年間支出は定期的な救済措置ではなく、継続的な保護を反映したものであるべきです。大企業であれば、あらゆる義務を一つのモデルでカバーしているかのように見せかける単一の請求書ではなく、階層化されたサービスを期待すべきです。.
本当に重要なベンダー評価基準
調達チームは、機能グリッドを好んで使います。なぜなら、機能グリッドは採点しやすいからです。しかし、これは今回の目的には不適切なツールです。ベンダーが、業務範囲、管轄区域、エスカレーション手順、監査対応可能なログを証明できるかどうかを問うべきです。これらが満たされないのは、見せかけに過ぎません。.
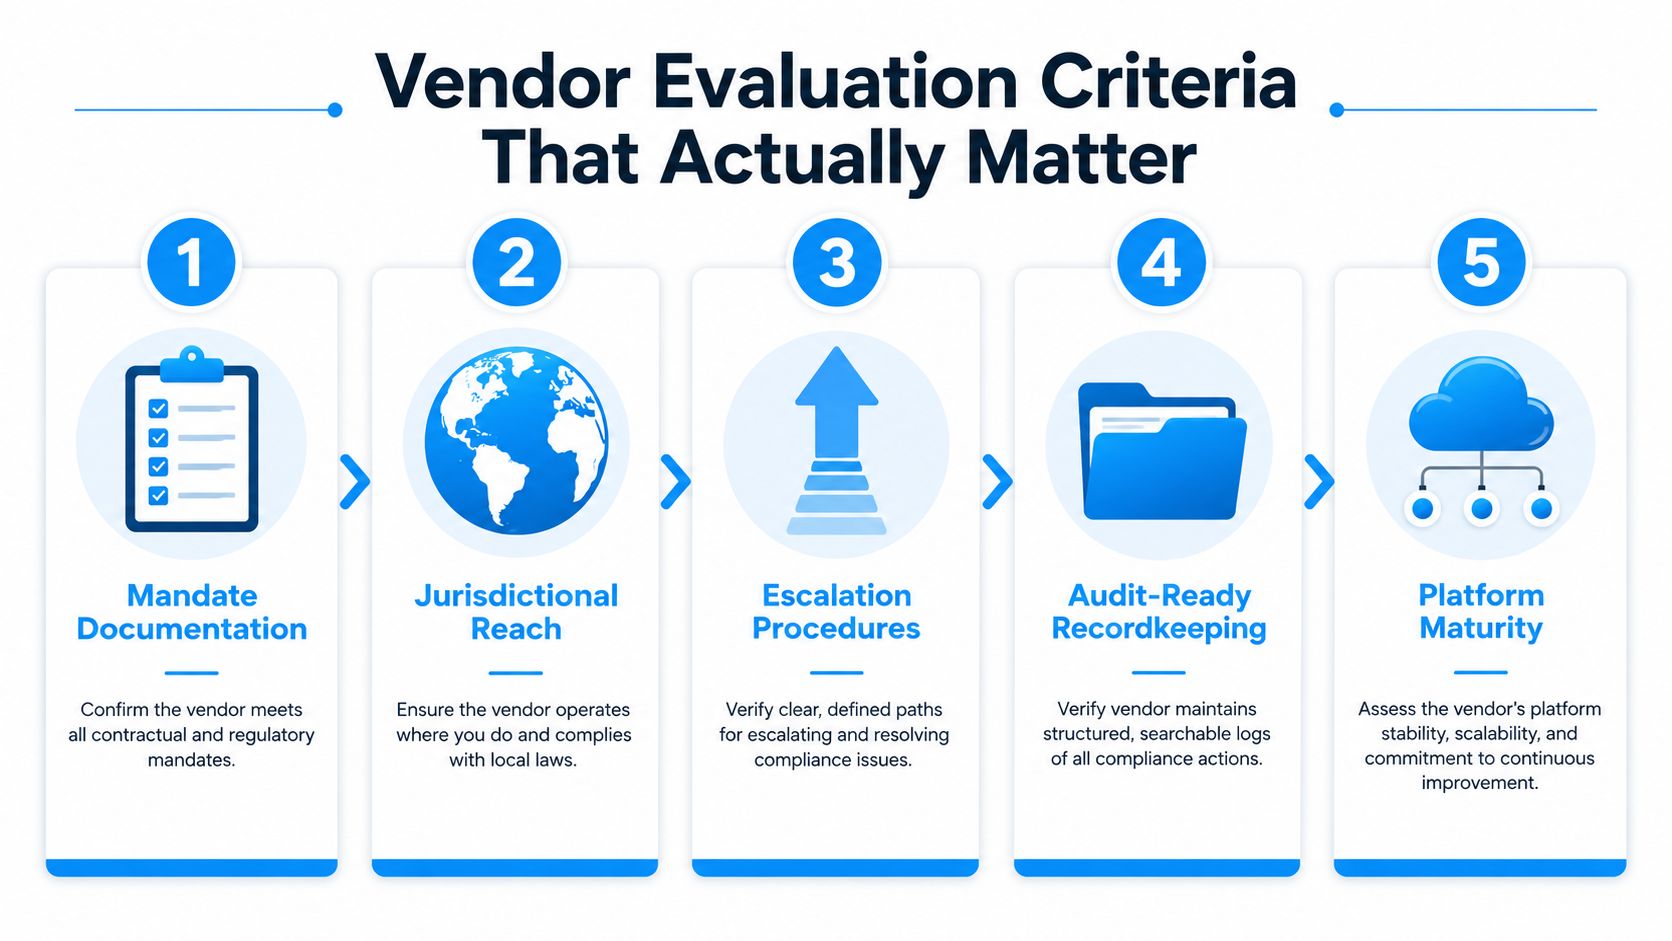
私が放棄しない7つのチェック
- 書面による委任範囲。. サービス内容が代理業務であれば、委任状にその旨を明確に記載する必要がある。データ保護責任者(DPO)のサポートであれば、その独立性と責任範囲を明示する必要がある。.
- EUまたは英国における事業拠点として指定されている。. 実効的な管轄区域を持たない代理人は、初日から弱い存在であり、2日目には使い物にならなくなる。.
- 文書化された受入および転送手順。. 当局とデータ主体が必要としているのは、信頼できる通信手段であり、たった一人の従業員しか監視しない共有受信トレイではない。.
- 複数の枠組みを統合した証拠。. 企業がGDPRとAI法、DSA、データ保護法、またはNIS2の義務を同時に履行している場合、ベンダーはそれらのチャネルがどのように処理されているかを示す必要があります。.
- タイムスタンプ付きのリクエストログ記録。. 記録されていなければ、後々弁護できなくなる。.
- 代理業務とコンサルティング業務は明確に区別されるべきである。. そういった境界線を曖昧にする業者は、すでに契約が複雑になることを示唆していると言えるでしょう。.
- 継続的な補償を反映した購読条件。. サービスが継続的なものであるならば、そのビジネスモデルは継続的な義務のように見えるべきである。.
そのリストが重要なのは、規制当局はプレゼンテーションの完成度には関心がないからだ。彼らが関心を持つのは、適切な役割が存在したかどうか、コミュニケーションが正しく伝達されたかどうか、そして企業が何が起こったのかを説明できるかどうかである。.
調達における最も一般的な失敗は、マーケティング主導の「EU代表」パッケージを購入することです。権限、転送プロセス、記録の追跡が曖昧なため、規制当局の精査に耐えられないのです。.
正式な代表委任状をどのように作成すべきかについての実践的な参考資料が必要な場合は、以下を参照してください。 DilicheckRep また、その文書が、あなたの法務チームが弁護できる形で、代理業務とコンサルティング業務を明確に区別しているかどうかを確認してください。.
コンプライアンススタックの構築と最終的な推奨事項
のために EUおよび英国以外の商業販売業者, ベースレイヤーは 規制関連の代理業務 必要に応じて、さらに SaaSツール 運用規律のため。追加 DPOアウトソーシング プライバシー機能が不十分で、ガバナンスを適切に処理できない場合。 AI法に基づきEU市場にシステムを投入するAIプロバイダー, コミュニケーションと説明責任のチャネルは精査が始まる前に稼働している必要があるため、代表者とDPOのサポートを無視することは難しくなります。 DSAに基づくデジタルサービスプロバイダー, 複数の枠組みにわたる統一的な代表の方が、個別の任命よりも理にかなっている。 EUデータ保護法およびNIS2に基づくコネクテッド製品およびデータインフラストラクチャ事業者, 統合は調達における最大のメリットである。なぜなら、複数の義務には、規律ある単一の連絡経路が必要となるからだ。.
拡張性のあるプログラムを求めるなら、個別のサービスを購入するのではなく、スタックを構築しましょう。. DilicheckRep これは、単発の任命よりも多国籍企業の事業運営により適した、統合された代表者モデルの一例である。.
貴社がEUまたは英国における代表業務、DPOのアウトソーシング、および複数のフレームワークにわたるエスカレーションを、システムスタックを分断することなく網羅しようとしている場合、Dilicheck Repはその運用上の課題に対応するために構築されています。Dilicheck Repは、市場における正式な規制代表業務と、監督機関およびデータ主体とのコミュニケーションの構造化された処理を提供します。これは、多くの多国籍企業のプログラムがまさに失敗に終わる部分です。.
Dilicheck Repは、GDPR第27条、EU人工知能法、デジタルサービス法、データ保護法、NIS2コンタクトポイントサービスなど、EUおよび英国の正式な規制対応サービスを提供しており、委任状の作成や、当局およびデータ主体とのコミュニケーションの体系的な処理も行っています。次回のEU市場参入前に、Dilicheck Repと連携して、貴社の代理範囲と運用モデルを見直してください。.
免責事項:本ガイドは一般的な情報提供のみを目的としており、法的助言を構成するものではありません。EUのデータ保護およびその他の規制要件の適用は、各組織の具体的な状況によって異なります。本情報に依拠したり、法令遵守に関する決定を下したりする前に、必要に応じて適切な法的助言を得てください。.
最終更新日:2026年8月
開示:この記事は、コンプライアンス専門家がAIの支援を受けて作成しました。.