
Ви вже маєте справу зі складною частиною. Компанія продає до ЄС, Великої Британії або до обох країн, юридична команда хоче чіткої відповіді щодо статті 27, керівник із питань конфіденційності хоче, щоб уповноважений з захисту даних виконав цю роботу, а відділ закупівель дивиться на пропозиції постачальників, які змішують представництво, консультування, аудит та програмне забезпечення в одне розпливчасте “рішення GDPR”. Ось у чому пастка. Послуги з дотримання GDPR не є однією категорією, і купуючи їх таким чином, команди пропускають прогалини, перекуповують інструменти та в результаті отримують покриття, яке добре виглядає на слайдах, але не проходить ретельну перевірку регулятора.
Ось як правильно про це подумати. Представництво створює точку контакту з юридичними питаннями на ринку. Аутсорсинг DPO надає вам незалежне керівництво щодо конфіденційності. Аудити скажу тобі, що зламалося. SaaS-платформи запобігти розпаду рутинної роботи. Переможний стек зазвичай є комбінацією цих моделей, а не вибором між ними.
| Архетип | Що це насправді робить | Чого воно не робить | Найкращий варіант використання |
|---|---|---|---|
| Регуляторне представництво | Створює обов'язковий контактний пункт ЄС або Великої Британії для органів влади та суб'єктів даних | Це не стає вашою командою з питань конфіденційності та не керує вашою програмою виправлення | Фірми з країн, що не входять до ЄС або Великої Британії, яким потрібен представник на ринку |
| Аутсорсинг DPO | Надає незалежні консультації, моніторинг та регуляторний зв'язок | Він не автоматично веде ваші записи та не виправляє відхилення процесу | Компанії, яким потрібне покриття згідно зі статтями 37–39 без найму власних співробітників |
| Аудит відповідності | Готовність тестів, прогалини та якість доказів | Це не підтримує програму після подання звіту | Розгляд після інциденту, підтвердження правлінням або довіра до розгляду регулятором |
| Платформа відповідності SaaS | Автоматизує робочі процеси, такі як згода, ROPA, DPIA та відстеження постачальників | Це не замінює юридичної відповідальності та не діє як ваш уповноважений представник | Команди з достатньою зрілістю для впровадження відповідності вимогам у великих масштабах |
Якщо ви намагаєтеся вирішити, якого постачальника придбати, не питайте, яка модель “найкраща”. Запитайте, які зобов’язання ви вже маєте, для яких потрібен юридичний представник, а для яких потрібна постійна операційна підтримка.
Чому багатонаціональним покупцям потрібен чіткий стек дотримання вимог
Міжнародний закупівельний бізнес рідко починає з чистого аркуша. Команда з продажу просувається у Францію, Німеччину та Нідерланди, британський підрозділ постійно порушує питання конфіденційності, а маркетинговий відділ додає нові інструменти швидше, ніж юридичний відділ встигає їх розглянути. Потім член правління запитує, чому Закон ЄС про штучний інтелект, Закон ЄС про цифрові послуги, Закон ЄС про дані та NIS2 обговорюються в одному розділі з GDPR. Відповідь проста. Поверхня зобов'язань розширюється, але постачальники все ще продають послуги конфіденційності так, ніби одна модель підходить для кожної проблеми.
Перша помилка полягає в тому, щоб розглядати кожну службу конфіденційності як консалтинговий рівень. Це працює для одноразової оцінки, але не працює, коли бізнесу потрібна названа контактна особа, живий запис обробки та шлях ескалації, який витримує передачу даних. Друга помилка полягає в припущенні, що програмне забезпечення може нести відповідальність. Воно може організовувати докази, але не може бути уповноваженим представником або незалежним співробітником по захисту даних, коли закон вимагає фактичного відповідального за цю роль.
Практична проблема покупця
Глобальні компанії не намагаються купити “відповідність GDPR” абстрактно. Вони намагаються зібрати стек, який може підтримувати транскордонні операції, контакти з місцевими органами влади та періодичні запити на докази. Питання покупки просте: який рівень вирішує яке зобов'язання, а якого рівня ще бракує?
Для підприємств, що не входять до ЄС, представництво згідно зі статтею 27 часто є першою структурною вимогою, яку потрібно врегулювати. GDPR вимагає від багатьох іноземних контролерів та обробників даних представника в Союзі, і цей представник повинен бути доступним для наглядових органів та суб'єктів даних з усіх питань, пов'язаних з обробкою, як зазначено в Стаття 27 GDPR. Це офіційне зобов'язання, а не поштова скринька ввічливості.
Більшим організаціям потрібно більше, ніж просто це. Функція DPO охоплює управління та незалежність. Аудит виявляє слабкі місця. SaaS-платформи запобігають зміщенню записів, запитів та робочих процесів. Використовуйте один рівень як заміну іншим, і прогалини в охопленні виявляться лише тоді, коли надійде запит.
Чіткий стек дотримання вимог дозволяє уникнути цієї невдачі. Він розділяє юридичну роль, консультативну роль, діагностичний рівень та операційні інструменти. Кожна з них вирішує різну проблему. Покупці, які розмивають їх, зрештою платять за неправильну обіцянку та все одно несуть відсутні зобов'язання.
Пояснення чотирьох архетипів служіння
Покупцям постійно продають “відповідність GDPR”, ніби це одна послуга. Це не так. Ринок поділяється на чотири різні моделі послуг, кожна з яких має різне завдання, різну форму договору та різний режим відмови. Якщо ви їх не розділите, ви порівняєте неправильні пропозиції та пропустите прогалину у вашому стеку дотримання вимог.
Регуляторне представництво є роллю юридичного контакту
Регуляторне представництво існує для організацій, яким потрібен офіційний юридичний інтерфейс на ринку в ЄС або Великій Британії. Для багатьох контролерів та обробників даних з країн, що не входять до ЄС, стаття 27 вимагає представника в Союзі, з яким можуть зв’язатися наглядові органи та суб’єкти даних з питань обробки, як зазначено в Стаття 27. Це юридичне призначення з чітко визначеними мандатами та чіткими записами, і воно виходить далеко за рамки звичайного консалтингу.
Ця послуга також важлива для глобальних операторів, які мають справу з відповідними режимами конфіденційності, але основна функція не змінюється. Представник отримує офіційні повідомлення, належним чином їх направляє та забезпечує видимість доручення для регулятора. Він є виконавцем певної ролі, а не консультантом на вимогу.
Підтримка аутсорсингових DPO – це управління на практиці
Аутсорсинг DPO охоплює незалежність, моніторинг, консультування та регуляторний інтерфейс. Службовець з захисту даних знаходиться всередині структури підзвітності організації, тому аутсорсингова служба повинна зберігати цю незалежність та чітко визначати фактичні обов'язки. Однієї лише підтримки конфіденційності недостатньо.
Слабкі версії легко помітити. Постачальники продають “пакет DPO”, який насправді є просто загальним консалтингом з питань конфіденційності з оплатою гонорара зверху. Якщо в угоді не прописані межі прийняття рішень, шляхи ескалації та те, як працюватиме контакт з регуляторними органами, покупець придбав консультацію, а не функцію DPO.
Аудити та SaaS-платформи вирішують різні проблеми
A аудит відповідності – це діагностична вправа. Вона перевіряє докази, зрілість процесів та прогалини, що робить її корисною, коли бізнесу потрібна незалежна перевірка або дорожня карта виправлень. Програма не виконується щодня.
A Платформа відповідності SaaS – це операційний рівень. Він обробляє згоду, записи про обробку, робочі процеси DPIA, ризики постачальників та аналогічні повторювані завдання. Незалежний бенчмаркінг інструментів GDPR робить цю різницю чіткою, оскільки фреймворк GDPRbench оцінює правильність відносно робочих навантажень GDPR, часу відповіді на запити GDPR та накладних витрат місця для зберігання. Це правильна лінза для програмного забезпечення. Оцінюйте платформу за тим, чи правильно та ефективно вона виконує робоче навантаження, а не за тим, наскільки відшліфованим виглядає інтерфейс.
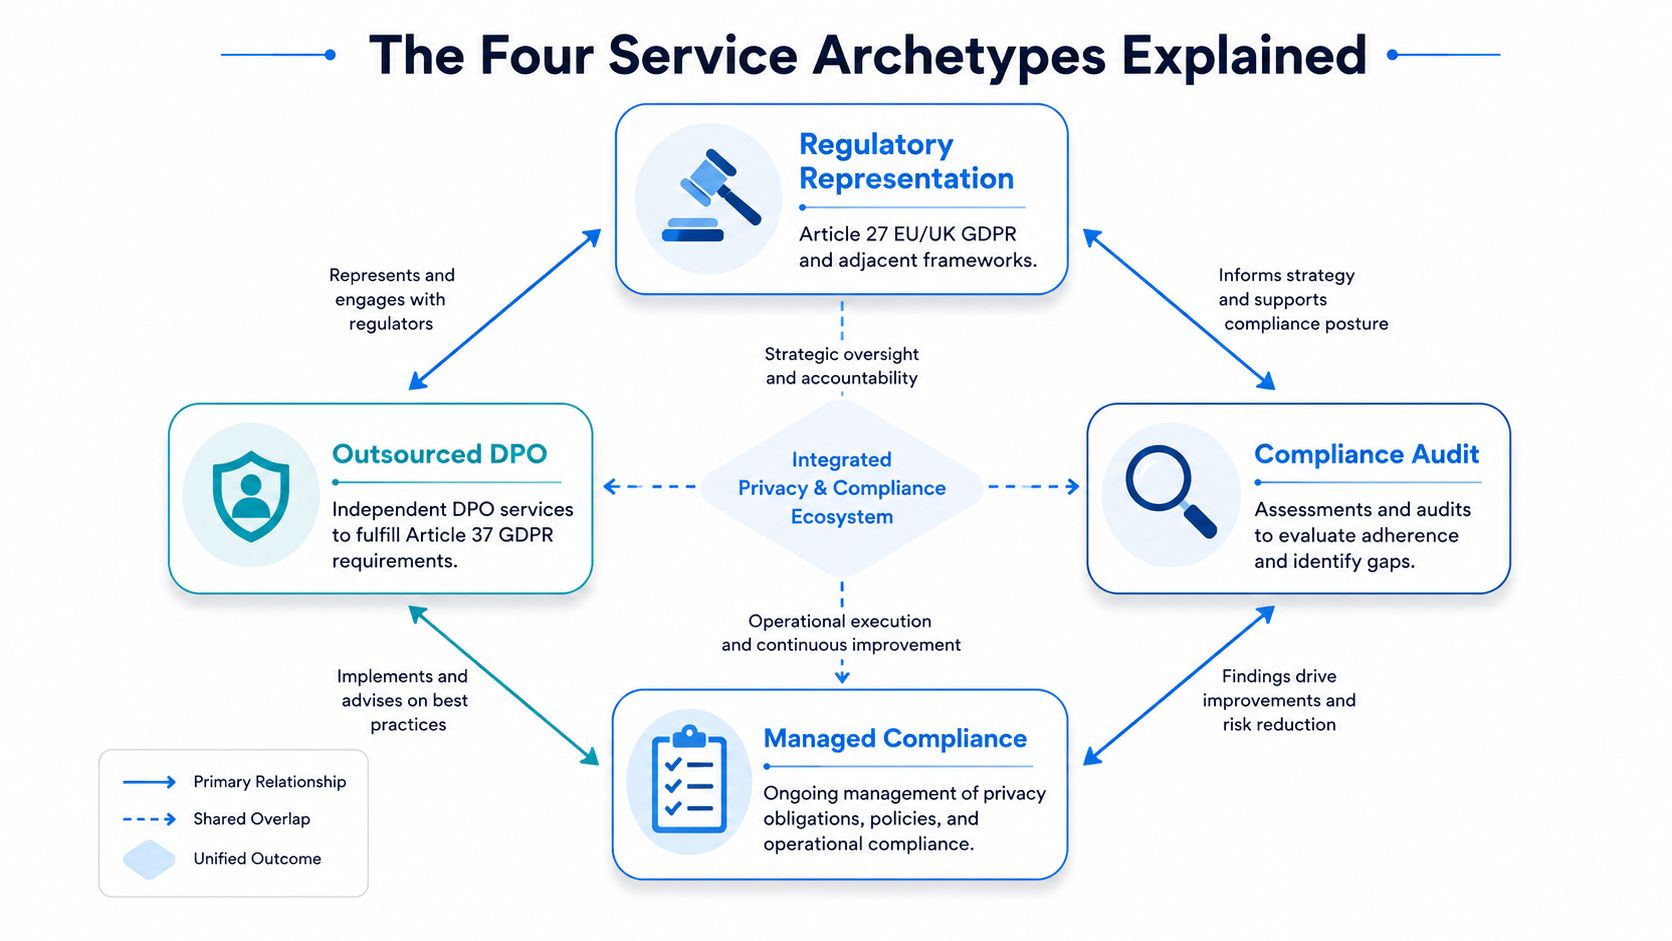
Практичний висновок простий. Представництво створює юридичного суб'єкта. Аутсорсинг DPO створює управлінські можливості. Аудит створює докази. SaaS створює безперервність. Більшості підприємств потрібно щонайменше два з них, а багатьом потрібно, щоб усі чотири працювали разом.
Реальність правозастосування, яка впливає на рішення про купівлю
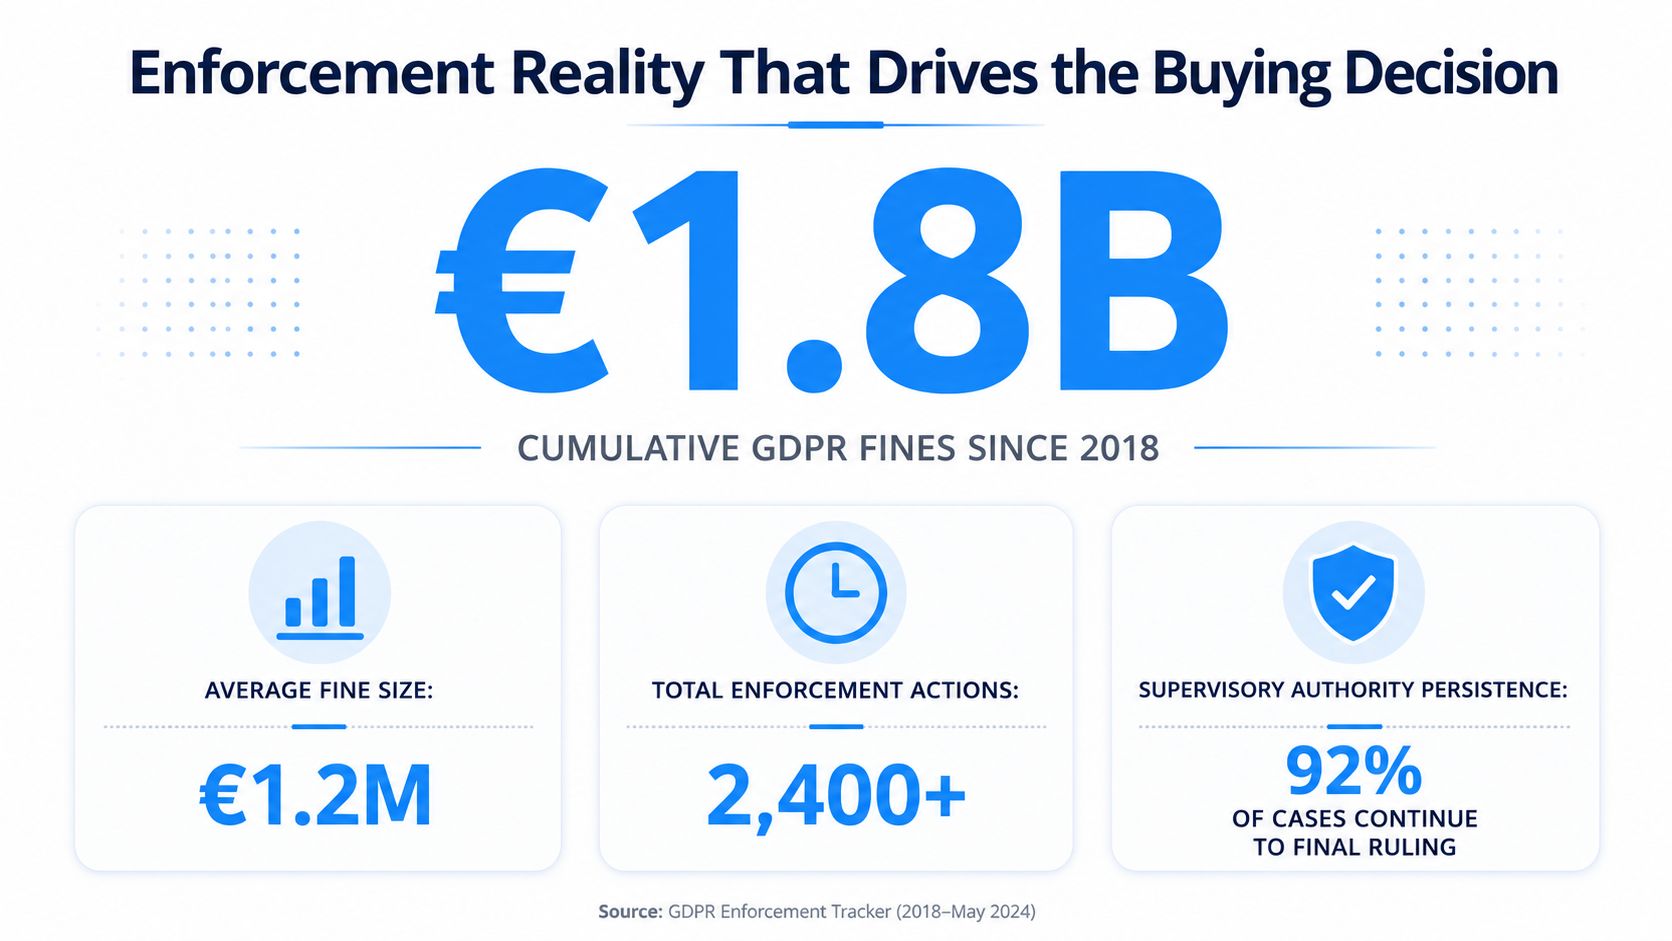
Транснаціональна компанія, яка ставиться до забезпечення дотримання GDPR як до фонового шуму, вже відстає. Регулятори чітко дали зрозуміти, що слабкі операційні моделі проходять тестування. Зафіксовано CMS GDPR Enforcement Tracker. 2086 штрафів до 1 березня 2024 року, на 510 порівняно з попереднім роком, при цьому зареєстровані штрафи склали близько 4,48 млрд євро. Від 1 березня 2026 року, той самий трекер виріс до 2685 штрафів загалом близько 6,11 млрд євро. Середній штраф по всьому Період з 2018 по 2024 рік було приблизно 2,14 млн євро. Див. Номери та показники відстеження правоохоронних органів CMS для базової звітності.
Чому це змінює закупівлі
Ці цифри змінюють систему закупівель простим чином. Програма дотримання вимог – це постійна діяльність, а не одноразове юридичне врегулювання. Вона має діяти в різних юрисдикціях, відповідати вимогам регуляторних органів та зберігати безперешкодний слід доказів.
Саме тому іноземні контролери та обробники повинні припинити розглядати представництво згідно зі статтею 27 як необов'язкове адміністративне рішення. Представник є офіційною контактною особою. Якщо така контактна особа не існує до початку питань, бізнес піддається ризику з першого дня.
Ринок також відходить від щорічного консалтингу як стандартної відповіді. Покупці тепер хочуть послугу, яка може обробляти запити, швидко направляти повідомлення та зберігати записи в недоторканому вигляді під тиском. Якщо постачальник не може цього зробити, то відшліфовані шаблони політик не мають значення.
Інструменти оцінюються за експлуатаційними характеристиками
Такий самий тиск стосується й програмного забезпечення. Покупцям набридли таблиці функцій, які добре виглядають у рекламних матеріалах. Вони хочуть доказів того, що платформа правильно обробляє реальні робочі навантаження GDPR, реагує достатньо швидко, не витрачає даремно сховище та не порушує роботу виробничих систем.
Ось чому фреймворк GDPRbench має значення. Він оцінює правильність, час відповіді на запити GDPR та витрати місця для зберігання. Це правильний стандарт для програмного забезпечення. Оцінюйте платформу за тим, чи виконує вона робоче навантаження чисто та ефективно.
Тепер правозастосування карає за слабкі операції, а не лише за погану документацію. Якщо ваш представник, особа з захисту даних та платформа не можуть співпрацювати під час запиту регулятора, програма є надто нестабільною.
Натяк прямолінійний. Послуги з дотримання вимог GDPR тепер належать до планування безперервності бізнесу. Платіть постачальникам, які забезпечують зв'язок з вами, дозволяють проводити аудит та реагують на появу регулятора.
Порівняння чотирьох архетипів
Найшвидший спосіб зупинити погані закупівлі – це порівняти чотири архетипи за тим, що вони роблять, хто юридично діє та де вони вписуються. Це звучить просто, але більшість презентацій постачальників уникають цих питань, оскільки відповіді розкривають межі послуги.
| Архетип | Основний результат | Юридичний діяч | Профіль компанії Best-Fit |
|---|---|---|---|
| Регуляторне представництво | Офіційний контактний пункт ЄС або Великої Британії, маршрутизовані повідомлення, записи про доручення | Представник діє від імені клієнта, виконуючи призначену контактну функцію. | Фірми, що не входять до ЄС або Великої Британії, що продають свою продукцію в ЄС або Великій Британії та потребують обов'язкового локального інтерфейсу |
| Аутсорсинг DPO | Нагляд за конфіденційністю, консультування, моніторинг, взаємодія з владою, внесення змін до політики | Функція DPO діє в рамках управління, але клієнт залишається підзвітним | Команди середнього та великого бізнесу, яким потрібне незалежне керівництво з питань конфіденційності |
| Аудит відповідності | Аналіз прогалин, оцінка готовності, результати коригувальних заходів, огляд доказів | Аудитор діє незалежно та звітує перед клієнтом | Компанії, які потребують підтвердження перед розглядом радою директорів, злиттям або взаємодією з регуляторними органами |
| Платформа відповідності SaaS | Автоматизовані записи, робочі процеси та сліди доказів | Клієнт працює через платформу, постачальник надає інструменти | Команди з внутрішньою відповідальністю, яким потрібні масштабність та повторюваність |
Регуляторне представництво – єдина модель, яка створює офіційного зовнішнього учасника в юрисдикції від імені клієнта. Саме це багато постачальників намагаються розмити. Якщо послуга охоплює “представництво”, але в договорі чітко не встановлені повноваження, це не те саме, що призначення за статтею 27.
Аутсорсинг DPO відрізняється. Це може бути дуже сильним вибором, але він не може замінити представника там, де він потрібен, і не може виконувати функції вашої аудиторської функції. Його сильною стороною є управління та незалежність, а не операційна автоматизація.
Аудити корисні, коли вам потрібна правда, а не втіха. Слабкість очевидна. Після подання звіту нічого не зрушить з місця, якщо хтось не візьме на себе відповідальність за роботу з виправлення ситуації. Ось чому аудити зазвичай є адитивними, а не самостійними.
SaaS-платформи є робочими конячками. Вони допомагають командам вести облік та запускати робочі процеси, але самі по собі не вирішують питання юридичної відповідальності. Платформа може зберігати факти. Вона не може бути тією роллю, якої вимагає закон.
Зіставлення типів послуг з багатонаціональними сценаріями
Правильний стек залежить від того, на якому етапі свого операційного життя знаходиться компанія, а не від того, чи подобаються їй консультанти, програмне забезпечення чи штатні працівники. SaaS-стартапу з-за меж ЄС, масштабованій багатонаціональній компанії та підприємству, що переживає інцидент, не потрібен однаковий набір інструментів. Їм потрібні ті самі чотири архетипи в різних пропорціях.
SaaS-компанія з країн, що не входять до ЄС, запускається в ЄС та Великій Британії
Для першого запуску, представництво є обов'язковим, якщо застосовується стаття 27, оскільки бізнесу потрібна офіційна точка контакту на ринку. Аутсорсинг DPO може бути корисним, якщо в компанії немає внутрішнього керівництва з питань конфіденційності. SaaS-інструменти стає важливим, якщо продукт обробляє згоду, DSAR, відстеження постачальників або записи обробки з першого дня. Повний аудит зазвичай є необов'язковим, якщо тільки бізнес не готується до великого корпоративного клієнта або виходу на ринок з високим тертям.
Помилка тут полягає в спробі “зачекати і подивитися” на представлення. Це створює тертя, якого можна уникнути, ще до того, як надійде перший змістовний запит на дані.
Зростаюча компанія, що продає товари в кількох країнах-членах
Це класична проблема середнього ринку. Внутрішній ресурс конфіденційності існує, але він обмежений і не має контактної точки на ринку скрізь. У такому випадку, представництво є структурною вимогою, аутсорсинговий DPO часто є найкращим способом додати безперервність, і інструменти платформи запобігає руйнівному навантаженню команди.
Якщо компанії також потрібно узгодити GDPR з іншими фреймворками, консолідація має значення. Один канал для комунікації GDPR, AI Act, DSA, Data Act та NIS2 легше керувати, ніж п'ятьма окремими зовнішніми контактами. Якщо це звучить операційно нудно, то добре. Нудьга дешевша за фрагментовану ескалацію.
Організація після інциденту
Після порушення або запиту щодо повноважень, першою потребою є аудит або оцінка готовності. Це дає керівництву фактичну базу. Представництво необхідне, якщо в організації немає місцевого контакту, а також має бути функція DPO для координації реагування. Інструменти SaaS допомагають лише за умови, що вони можуть створювати переконливі докази та зберігати журнали, необхідні команді з інцидентів.
Для організацій на цьому етапі дотримання вимог більше не є вправою щодо політики. Це коригувальні заходи, контроль доказів та комунікаційна дисципліна.
Служба представників згідно зі статтею 27 GDPR ЄС
Якщо вам потрібна офіційна модель контактів з ЄС, яка спрямовує комунікації з наглядовими органами та суб’єктами даних в один структурований канал, перегляньте DilicheckRep. Він знаходиться на рівні представлення, а не на рівні консультування, саме тому він і належить до цієї частини стеку.
Моделі ціноутворення та що купує кожен ціновий діапазон
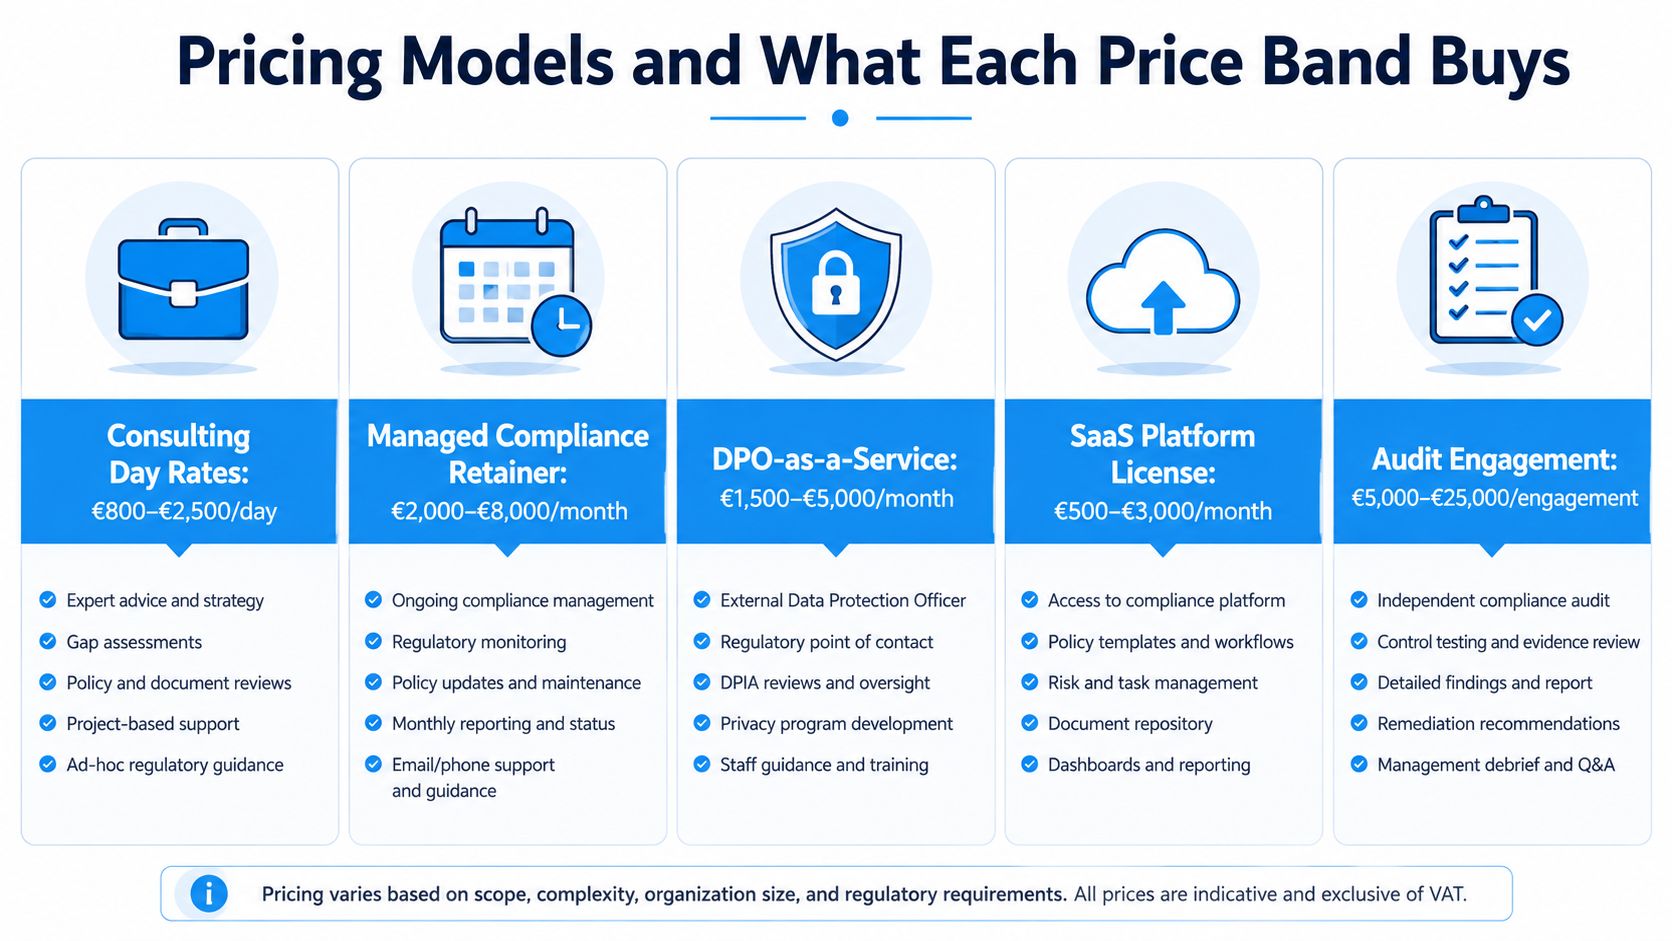
Опубліковані ціни розповідають вам більше про модель обслуговування, ніж сторінка продажів. Порівняння ринку за 2026 рік показує, що консалтинг приблизно від 500 до 3000 євро на день, кероване дотримання вимог на від 1000 до 25 000 євро на місяць, DPO як послуга у від 300 до 15 000 євро на місяць, програмні платформи на від 50 до 25 000 євро на місяць, та аудити на від 3000 до 100 000 євро за взаємодію. У тому ж джерелі зазначається, що малі та середні підприємства зазвичай витрачають від 500 до 3000 євро на місяць на комбінованому програмному забезпеченні та аутсорсинговому стеку DPO, тоді як організації середнього бізнесу зазвичай витрачають від 30 000 до 80 000 євро на рік за структурованою програмою. Ці діапазони походять від Порівняння UnderDefense за 2026 рік.
Що зазвичай сигналізує ціна
A щоденна консультаційна ставка купує експертизу та інтенсивність проекту. Це не купує безперервність, якщо залучення чітко не структуровано таким чином. керований гарант відповідності купує постійне операційне покриття, але вам все одно потрібно перевірити, чи включає це фактичне виконання мандатів, чи лише консультаційну доступність. DPO як послуга повинні придбати незалежність та регуляторний інтерфейс, яких потребує справжня функція DPO. Підписки на програмне забезпечення купити повторення, ведення обліку та автоматизацію робочих процесів. Аудиторські збори купуйте незалежну оцінку, а не ремонтні роботи.
Найбільша помилка у закупівлях – це плутанина з обсягом робіт. Команди платять фіксовані ціни за послугу, яка пропонує лише заплановані дзвінки, або ж ціни на рівні аудиту за роботу, яку могла б виконати платформа з меншим консультаційним рівнем. Це марна трата.
Недостатньо та надмірно охоплені завдання
Недостатньо чіткі аудиторські завдання є поширеним явищем у представництві та закупівлях для DPO. Постачальник може запропонувати “пакет”, який звучить офіційно, але фактичне формулювання мандата занадто розпливчасте, щоб витримати ретельну перевірку. Надмірно чіткі аудиторські завдання є не менш негативними. Іноді можна побачити, як повні витрати на аудит використовуються для отримання висновків, які можна було б виявити швидше за допомогою платформи та вужчого огляду.
Емпіричне правило: Вартість за місяць вказує на модель. Вартість за доручення вказує на обсяг.
Якщо ви представник малого та середнього бізнесу, комбіноване програмне забезпечення та аутсорсинговий стек DPO зазвичай є найчистішою відправною точкою. Якщо ви представник середнього бізнесу, річні витрати повинні відображати безперервне покриття, а не періодичні рятувальні роботи. Якщо ви представник великого бізнесу, вам слід очікувати багаторівневих послуг, а не одного рахунку-фактури, який вдає, що одна модель покриває всі зобов'язання.
Критерії оцінки постачальників, які дійсно мають значення
Команди закупівель люблять сітки характеристик, тому що їх легко оцінити. Вони також є неправильним інструментом для цієї роботи. Вам слід запитати, чи може постачальник довести обсяг мандата, юрисдикційний охоплення, дисципліну ескалації та журнали, готові до аудиту. Все, що менше, – це театр.
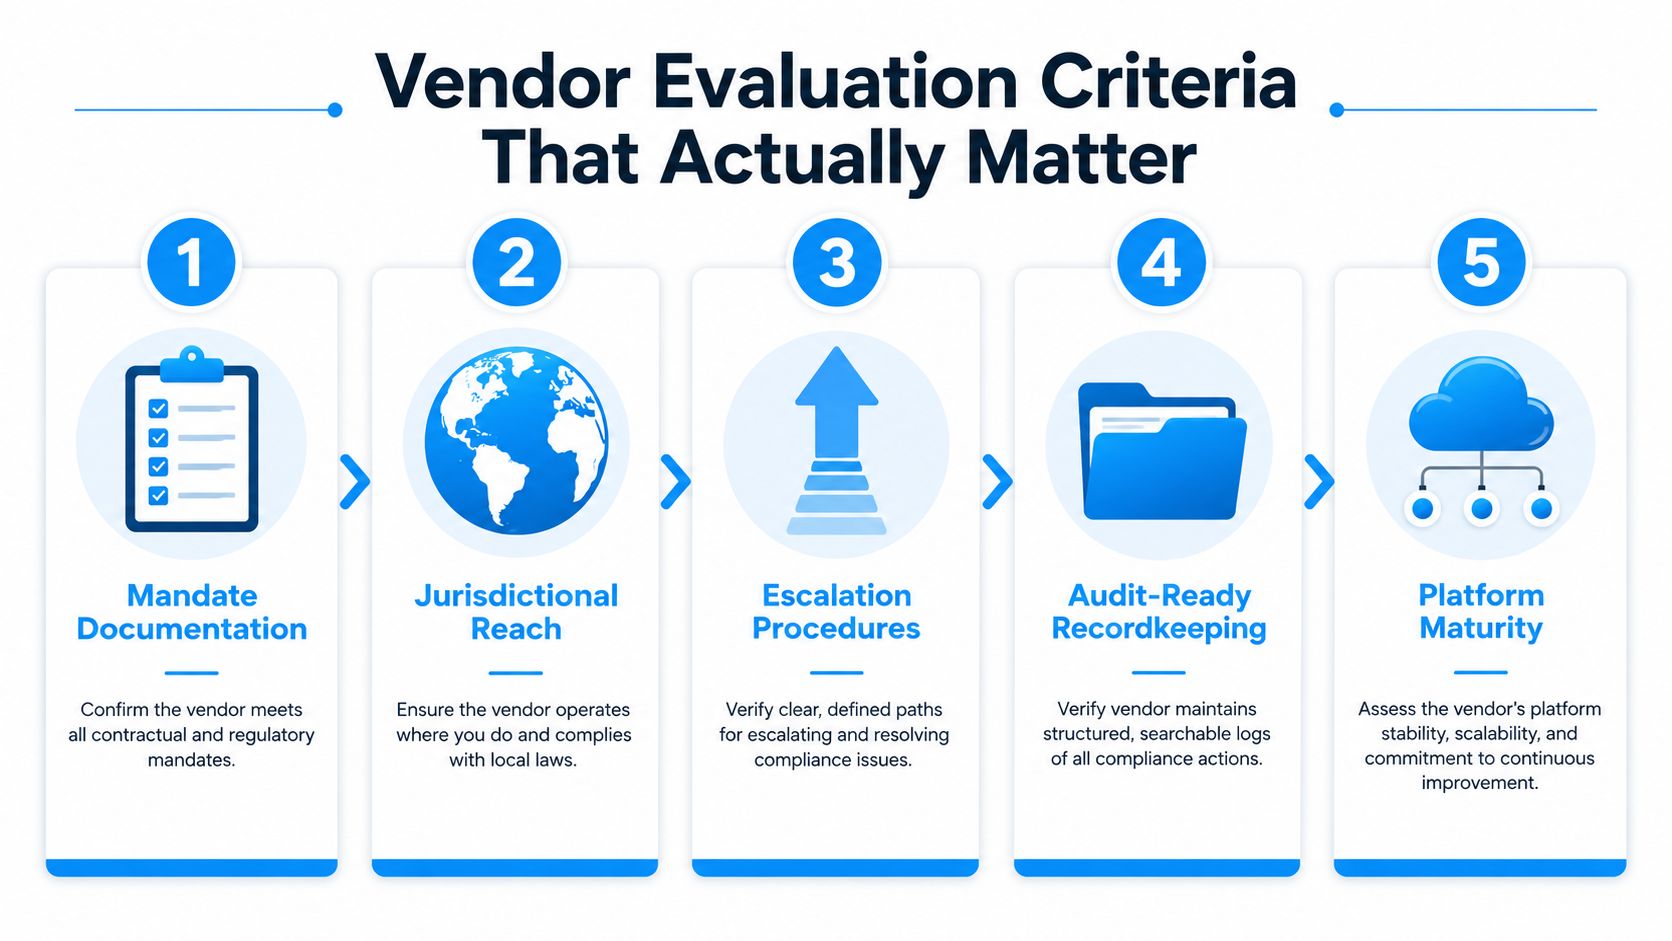
Сім перевірок, від яких я б не відмовився
- Обсяг письмового мандата. Якщо послуга полягає у представництві, це має бути чітко зазначено в мандаті. Якщо це підтримка співробітника служби захисту даних, незалежність та обов'язки мають бути чітко визначені.
- Названа оперативна присутність ЄС або Великої Британії. Представництво без реального юрисдикційного впливу слабке з першого дня та непридатне для використання з другого.
- Документовані процедури прийому та пересилання. Органам влади та суб’єктам даних потрібен надійний канал, а не спільна поштова скринька, яку контролює лише один співробітник.
- Докази консолідації кількох фреймворків. Якщо компанія поєднує GDPR із зобов'язаннями щодо штучного інтелекту, DSA, Data Act або NIS2, постачальник повинен продемонструвати, як обробляються ці канали.
- Реєстрація запитів з міткою часу. Якщо це не зареєструвати, це не можна буде захистити пізніше.
- Чітке розмежування між представництвом та консультуванням. Постачальник, який розмиває ці межі, вже говорить вам, що контракт буде безладним.
- Умови передплати, що відображають безперервне покриття. Якщо послуга має бути постійною, комерційна модель повинна виглядати як постійне зобов'язання.
Цей список важливий, оскільки регуляторам байдуже, наскільки продумана презентація. Їм важливо, чи існувала правильна роль, чи правильно було спрямовано комунікації та чи може компанія продемонструвати, що сталося.
Найпоширенішим провалом закупівель є придбання маркетингово орієнтованого пакету “представника ЄС”, який не витримує перевірки регулятора, оскільки мандат, процес пересилання та слід лісозаготівлі є нечіткими.
Якщо вам потрібен практичний орієнтир щодо того, як слід формулювати офіційний мандат на представництво, перегляньте DilicheckRep і перевірте, чи документ розмежовує представництво від консультування таким чином, щоб ваша юридична команда могла захистити вас.
Створення вашого стеку відповідності та остаточні рекомендації
Для комерційні продавці з країн поза ЄС та Великої Британії, базовий шар – це регуляторне представництво де це необхідно, а також SaaS-інструменти для операційної дисципліни. Додати Аутсорсинг DPO коли функція конфіденційності занадто слабка, щоб добре виконувати управління. Для Постачальники штучного інтелекту, які розміщують системи на ринку ЄС відповідно до Закону про штучний інтелект, представництво та підтримку осіб з порушеннями інформації стає важче ігнорувати, оскільки канали комунікації та підзвітності мають бути активними до початку перевірки. Для постачальники цифрових послуг згідно з Угодою про цифрові послуги (DSA), єдине представництво в різних фреймворках має більше сенсу, ніж окремі призначення. Для підключені продукти та оператори інфраструктури даних відповідно до Закону ЄС про дані та NIS2, консолідація — це перемога у закупівлях, оскільки для кількох зобов'язань потрібен один дисциплінований шлях контакту.
Якщо вам потрібна програма, яка масштабується, не купуйте ізольовані сервіси. Створіть стек. DilicheckRep є прикладом моделі консолідованого представництва, яка краще підходить для багатонаціональних операцій, ніж разові призначення.
Якщо ваша компанія намагається охопити представництво в ЄС або Великій Британії, аутсорсинг DPO та ескалацію в кількох фреймворках без фрагментації стеку, Dilicheck Rep створений для вирішення цієї операційної проблеми. Він забезпечує офіційне представництво на ринку з боку регуляторних органів та структуровану обробку комунікацій з наглядовими органами та суб'єктами даних, що є саме тим, що призводить до збоїв у багатьох міжнародних програмах.
Dilicheck Rep забезпечує офіційне представництво в регуляторних органах ЄС та Великої Британії, включаючи статтю 27 GDPR, Закон ЄС про штучний інтелект, Закон ЄС про цифрові послуги, Закон про дані та послуги контактних осіб NIS2, надаючи документацію щодо доручення та структуровану обробку доручень та комунікацій із суб’єктами даних. Перегляньте обсяг вашого представництва та операційну модель з Dilicheck Rep перед наступним виходом на ринок ЄС.
Застереження: Цей посібник надається лише для загального ознайомлення та не є юридичною консультацією. Застосування вимог ЄС щодо захисту даних та інших нормативних вимог залежить від конкретних обставин кожної організації. За потреби вам слід отримати відповідну юридичну консультацію, перш ніж покладатися на цю інформацію або приймати рішення щодо дотримання вимог.
Останнє оновлення: серпень 2026 р.
Розкриття інформації: Цю статтю підготував експерт із дотримання вимог за допомогою штучного інтелекту.