
Sie haben das Schwierigste bereits hinter sich. Das Unternehmen verkauft in die EU, nach Großbritannien oder in beide Länder, die Rechtsabteilung benötigt eine eindeutige Antwort auf Artikel 27, der Datenschutzbeauftragte sucht einen kompetenten Datenschutzbeauftragten, und die Einkaufsabteilung sieht sich mit Anbieterpräsentationen konfrontiert, die Vertretung, Beratung, Prüfung und Software zu einer vagen “DSGVO-Lösung” vermischen. Das ist die Falle. DSGVO-Konformitätsdienstleistungen sind keine einheitliche Kategorie, Und genau so kaufen Teams sie ein: Sie übersehen Lücken, kaufen zu viel Equipment und haben am Ende einen Schutz, der in einer Präsentation gut aussieht, aber bei der Prüfung durch die Aufsichtsbehörden versagt.
So sollte man es richtig angehen. Darstellung schafft den rechtlichen Ansprechpartner vor Ort. DPO-Outsourcing bietet Ihnen eine unabhängige Führungsrolle im Bereich Datenschutz. Prüfungen Ich sage Ihnen, was kaputt ist. SaaS-Plattformen Sorgen Sie dafür, dass die Routinearbeit nicht zusammenbricht. Der optimale Stack ist in der Regel eine Kombination dieser Modelle, keine Auswahl zwischen ihnen.
| Archetyp | Was es wirklich tut | Was es nicht tut | Bester Anwendungsfall |
|---|---|---|---|
| Regulierungsvertretung | Schafft eine vorgeschriebene EU- oder britische Kontaktstelle für Behörden und Betroffene | Es wird weder zu Ihrem Datenschutzteam noch führt es Ihr Sanierungsprogramm durch. | Unternehmen außerhalb der EU oder außerhalb Großbritanniens, die einen Vertreter vor Ort benötigen. |
| Ausgelagerter Datenschutzbeauftragter | Bietet unabhängige Beratung, Überwachung und regulatorische Schnittstelle | Es pflegt Ihre Datensätze nicht automatisch und behebt auch keine Prozessabweichungen. | Unternehmen, die Versicherungsschutz nach Artikel 37 bis 39 benötigen, ohne eigene Mitarbeiter einzustellen |
| Compliance-Audit | Bereitschaft der Tests, Lücken und Qualität der Nachweise | Es hält das Programm nach der Abgabe des Berichts nicht am Leben. | Überprüfung nach dem Vorfall, Bestätigung durch den Vorstand oder Validierung vor der Regulierungsbehörde |
| SaaS-Compliance-Plattform | Automatisiert Arbeitsabläufe wie Einwilligung, ROPA, DPIA und Lieferantenverfolgung | Es ersetzt weder die rechtliche Verantwortung noch fungiert es als Ihr bevollmächtigter Vertreter. | Teams mit ausreichender Reife, um die Einhaltung der Vorschriften in großem Umfang umzusetzen |
Wenn Sie sich für einen Anbieter entscheiden müssen, fragen Sie nicht, welches Modell das “beste” ist. Fragen Sie sich stattdessen, welche Verpflichtungen Sie bereits haben, welche einen Rechtsvertreter benötigen und welche kontinuierliche operative Unterstützung erfordern.
Warum multinationale Käufer einen transparenten Compliance-Rahmen benötigen
Ein multinationaler Einkäufer beginnt selten bei null. Das Vertriebsteam expandiert nach Frankreich, Deutschland und in die Niederlande, die britische Niederlassung wirft immer wieder Fragen zum Datenschutz auf, und das Marketing führt neue Tools schneller ein, als die Rechtsabteilung sie prüfen kann. Dann fragt ein Vorstandsmitglied, warum das EU-Gesetz über künstliche Intelligenz, das Gesetz über digitale Dienste, das EU-Datenschutzgesetz und NIS2 in derselben Beschaffungsdiskussion wie die DSGVO behandelt werden. Die Antwort ist klar. Der Verantwortungsbereich erweitert sich, doch die Anbieter verkaufen Datenschutzdienste immer noch so, als ob ein einziges Modell für jedes Problem geeignet wäre.
Der erste Fehler besteht darin, jeden Datenschutzdienst als Beratungsstelle zu betrachten. Das mag für eine einmalige Bewertung funktionieren, scheitert aber, wenn das Unternehmen einen festen Ansprechpartner, eine lückenlose Dokumentation der Verarbeitungsvorgänge und einen Eskalationsweg benötigt, der auch bei Personalwechseln Bestand hat. Der zweite Fehler ist die Annahme, Software könne Verantwortlichkeit übernehmen. Sie kann zwar Beweise organisieren, aber sie kann nicht der gesetzlich vorgeschriebene Vertreter oder unabhängige Datenschutzbeauftragte sein, wenn das Gesetz eine solche Rolle vorschreibt.
Das praktische Käuferproblem
Globale Unternehmen versuchen nicht, die DSGVO-Konformität abstrakt zu erwerben. Sie wollen eine Infrastruktur aufbauen, die grenzüberschreitende Geschäftstätigkeiten, die Kommunikation mit lokalen Behörden und wiederkehrende Nachweisanforderungen unterstützt. Die zentrale Frage ist: Welche Komponente erfüllt welche Verpflichtung, und welche fehlt noch?
Für Unternehmen außerhalb der EU ist die Erfüllung der Anforderungen gemäß Artikel 27 DSGVO oft die erste zu erfüllende strukturelle Voraussetzung. Die DSGVO schreibt für viele ausländische Verantwortliche und Auftragsverarbeiter einen Vertreter in der Union vor, der für Aufsichtsbehörden und betroffene Personen in allen Fragen der Datenverarbeitung erreichbar sein muss, wie in Artikel 27 DSGVO dargelegt. Artikel 27 der DSGVO. Das ist eine formelle Verpflichtung, kein Kulanzbriefkasten.
Größere Organisationen benötigen mehr. Ein Datenschutzbeauftragter (DSB) gewährleistet Governance und Unabhängigkeit. Audits decken Schwachstellen auf. SaaS-Plattformen verhindern, dass Datensätze, Anfragen und Workflows verloren gehen. Wird eine Ebene als Ersatz für die anderen verwendet, treten die Lücken erst bei einer Anfrage zutage.
Ein klar strukturierter Compliance-Prozess vermeidet dieses Problem. Er trennt die rechtliche, die beratende, die diagnostische und die operative Rolle. Jede dieser Rollen löst ein anderes Problem. Käufer, die diese Rollen vermischen, zahlen letztendlich für das falsche Versprechen und tragen weiterhin die fehlende Verpflichtung.
Die vier Dienstleistungsarchetypen erklärt
Käufern wird immer wieder “DSGVO-Konformität” als einheitliche Dienstleistung verkauft. Das ist sie aber nicht. Der Markt gliedert sich in vier verschiedene Servicemodelle mit jeweils unterschiedlichen Aufgaben, Vertragsstrukturen und potenziellen Fehlerquellen. Werden diese nicht differenziert betrachtet, vergleicht man die falschen Angebote und übersieht die Lücke in der eigenen Compliance-Strategie.
Die Vertretung vor Aufsichtsbehörden ist eine juristische Kontaktfunktion
Regulierungsvertretung Für Organisationen, die eine formale rechtliche Schnittstelle in der EU oder im Vereinigten Königreich benötigen, existiert eine solche. Für viele Verantwortliche und Auftragsverarbeiter außerhalb der EU schreibt Artikel 27 die Benennung eines Vertreters in der Union vor, der von Aufsichtsbehörden und betroffenen Personen in Fragen der Datenverarbeitung kontaktiert werden kann, wie in der EU-Verordnung dargelegt. Artikel 27. Das ist eine rechtmäßige Ernennung mit einem klar definierten Mandat und eindeutiger Dokumentation und geht weit über eine gewöhnliche Beratung hinaus.
Der Service ist auch für global agierende Unternehmen relevant, die mit entsprechenden Datenschutzbestimmungen befasst sind, die Kernfunktion bleibt jedoch unverändert. Ein/e Vertreter/in empfängt offizielle Mitteilungen, leitet sie ordnungsgemäß weiter und sorgt dafür, dass das Mandat gegenüber der Aufsichtsbehörde transparent ist. Es handelt sich um eine Rollenbesetzung, nicht um eine Beratung auf Anfrage.
Die Auslagerung der Unterstützung durch einen Datenschutzbeauftragten ist gelebte Governance.
DPO-Outsourcing Dies umfasst Unabhängigkeit, Überwachung, Beratung und die Schnittstelle zu den Aufsichtsbehörden. Der Datenschutzbeauftragte ist in die Verantwortlichkeitsstruktur der Organisation eingebunden, daher muss der ausgelagerte Dienstleister diese Unabhängigkeit wahren und die konkreten Aufgaben klar definieren. Reine Datenschutzberatung genügt diesen Anforderungen nicht.
Die schwachen Varianten sind leicht zu erkennen. Anbieter verkaufen ein “Datenschutzbeauftragten-Paket”, das in Wirklichkeit nur eine allgemeine Datenschutzberatung mit einer zusätzlichen Gebühr ist. Wenn die Vereinbarung keine Entscheidungsgrenzen, Eskalationswege und die Vorgehensweise bei der Kontaktaufnahme mit Aufsichtsbehörden festlegt, hat der Käufer lediglich eine Beratung und keine Datenschutzbeauftragtenfunktion erworben.
Audits und SaaS-Plattformen lösen unterschiedliche Probleme
A Compliance-Audit Es handelt sich um eine Diagnosemaßnahme. Sie prüft Nachweise, Prozessreife und Schwachstellen und ist daher nützlich, wenn ein Unternehmen eine unabhängige Validierung oder einen Maßnahmenplan benötigt. Sie führt das Programm nicht im Tagesgeschäft durch.
A SaaS-Compliance-Plattform ist die operative Ebene. Sie kümmert sich um Einwilligungen, Verarbeitungsprotokolle, Datenschutz-Folgenabschätzungen, Lieferantenrisiken und ähnliche wiederkehrende Aufgaben. Unabhängige Benchmarks für DSGVO-Tools verdeutlichen diesen Unterschied, denn GDPRbench-Framework Bewertet wird die Korrektheit im Hinblick auf DSGVO-konforme Arbeitslasten, die Antwortzeit auf DSGVO-Anfragen und den Speicherplatzbedarf. Das ist der richtige Maßstab für Software. Beurteilen Sie die Plattform danach, ob sie die Arbeitslast korrekt und effizient bewältigt, nicht danach, wie ansprechend die Benutzeroberfläche aussieht.
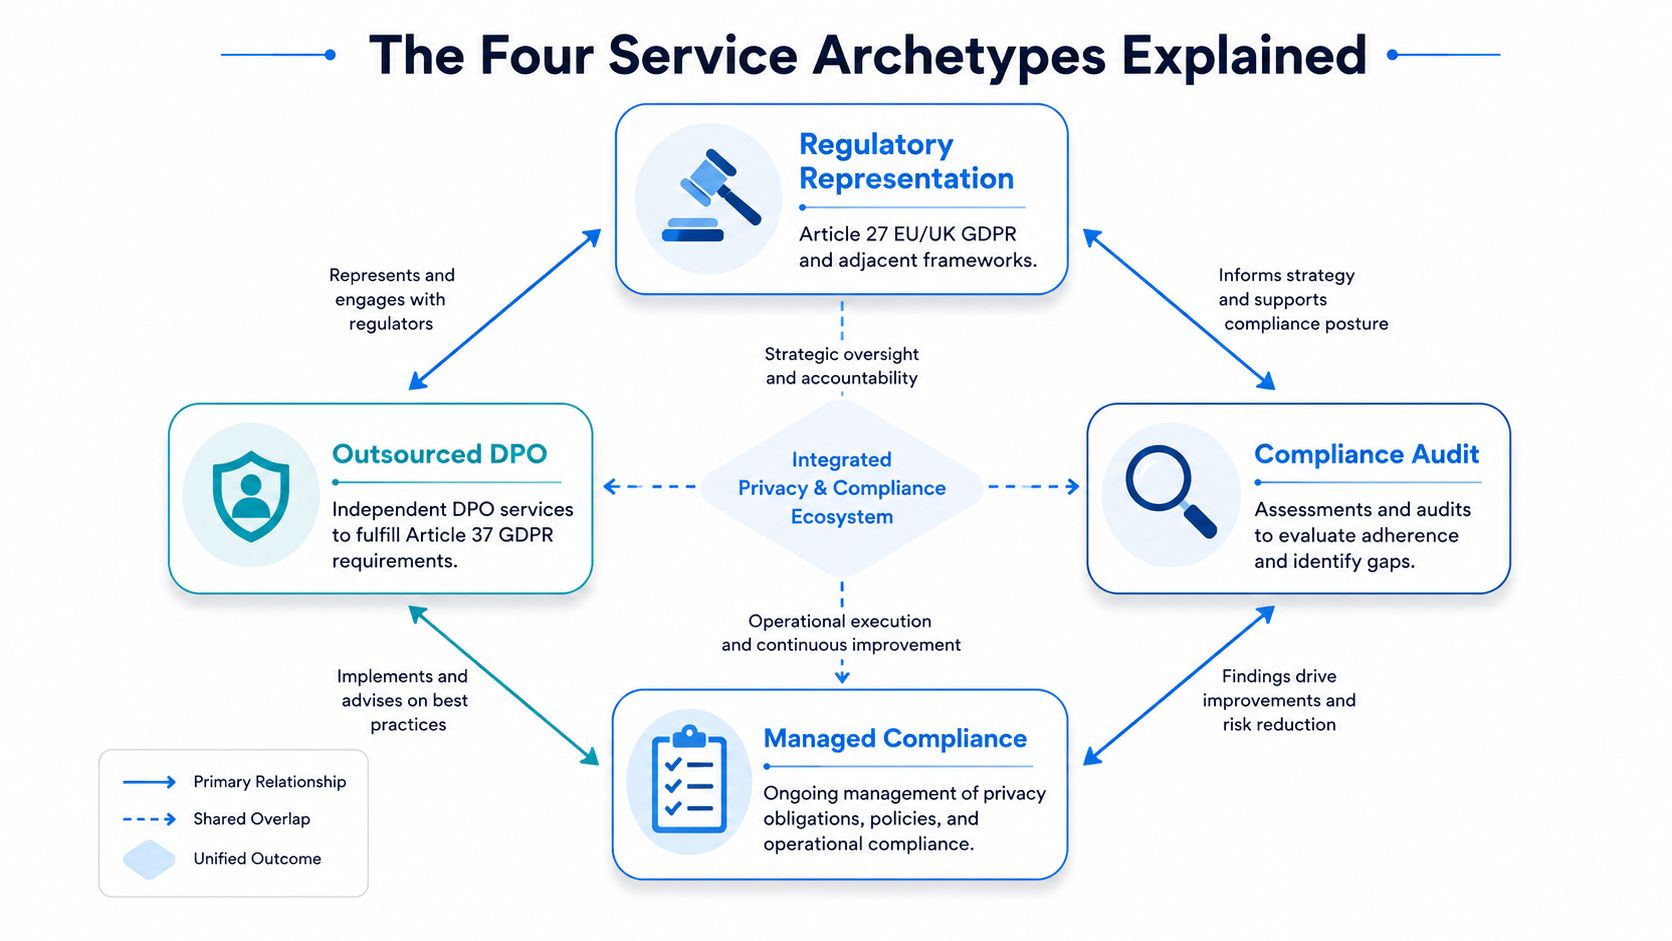
Die praktische Schlussfolgerung ist eindeutig. Vertretung schafft einen Rechtsakteur. Die Auslagerung des Datenschutzbeauftragten schafft Governance-Kapazitäten. Audits liefern Beweise. SaaS gewährleistet Kontinuität. Die meisten Unternehmen benötigen mindestens zwei davon, und viele benötigen alle vier in Kombination.
Die Durchsetzungsrealität, die die Kaufentscheidung beeinflusst
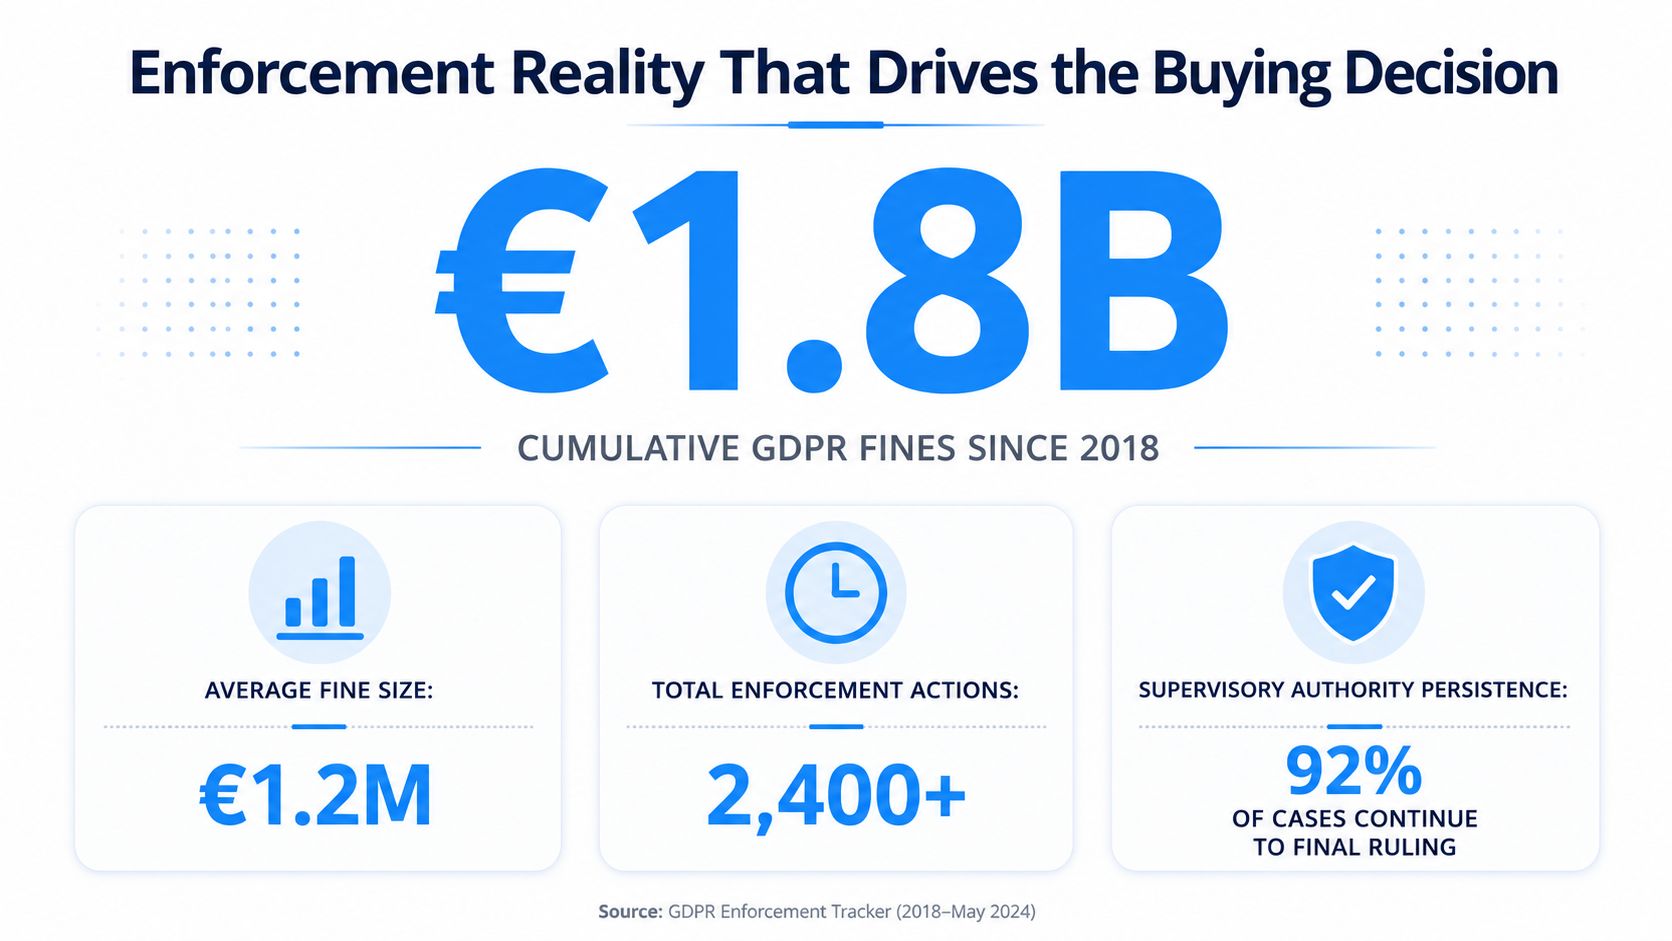
Ein multinationales Unternehmen, das die Durchsetzung der DSGVO vernachlässigt, ist bereits im Rückstand. Die Aufsichtsbehörden haben deutlich gemacht, dass schwache Geschäftsmodelle auf die Probe gestellt werden. Der CMS GDPR Enforcement Tracker hat dies dokumentiert. 2.086 Bußgelder bis zum 1. März 2024, bis zu 510 aus dem Vorjahr, Die verhängten Geldstrafen beliefen sich insgesamt auf etwa 4,48 Milliarden Euro. Von 1. März 2026, Derselbe Tracker war gewachsen zu 2.685 Bußgelder insgesamt rund 6,11 Milliarden Euro. Die durchschnittliche Geldstrafe über die Zeitraum 2018 bis 2024 handelte von 2,14 Millionen Euro. Siehe die CMS-Durchsetzungs-Tracker-Zahlen und -Zahlen für die zugrunde liegende Berichterstattung.
Warum dies die Beschaffung verändert
Diese Zahlen verändern das Beschaffungswesen grundlegend. Ein Compliance-Programm ist ein fortlaufender Prozess, keine einmalige rechtliche Angelegenheit. Es muss in verschiedenen Rechtsordnungen Bestand haben, mit den Anfragen der Aufsichtsbehörden Schritt halten und eine lückenlose Beweisführung gewährleisten.
Aus diesem Grund sollten ausländische Verantwortliche und Auftragsverarbeiter die Vertretung gemäß Artikel 27 nicht länger als optionale Verwaltungsmaßnahme betrachten. Der Vertreter ist die formelle Kontaktstelle. Existiert diese Kontaktstelle nicht, bevor Fragen auftauchen, ist das Unternehmen vom ersten Tag an gefährdet.
Der Markt entfernt sich zunehmend von jährlichen Beratungsangeboten als Standardlösung. Käufer erwarten heute einen Service, der Anfragen schnell aufnimmt, die Kommunikation zügig weiterleitet und auch unter Zeitdruck die Integrität der Unterlagen wahrt. Kann der Anbieter dies nicht leisten, nützen selbst ausgefeilte Richtlinienvorlagen nichts.
Die Werkzeuge werden anhand ihrer operativen Leistung beurteilt.
Der gleiche Druck herrscht auch bei Software. Käufer lassen sich nicht mehr mit Funktionsübersichten zufriedengeben, die in Verkaufspräsentationen gut aussehen. Sie wollen Beweise dafür, dass die Plattform reale DSGVO-Workloads korrekt bewältigt, schnell genug reagiert und weder Speicherplatz verschwendet noch Produktionssysteme beeinträchtigt.
Deshalb GDPRbench-Framework Es kommt auf die Korrektheit, die Reaktionszeit auf DSGVO-Anfragen und den benötigten Speicherplatz an. Das ist der richtige Maßstab für Software. Beurteilen Sie die Plattform danach, ob sie die Arbeitslast sauber und effizient bewältigt.
Die Durchsetzung der Vorschriften bestraft nun nicht nur mangelhafte Dokumentation, sondern auch unzureichende Betriebsabläufe. Wenn Ihr Vertreter, Ihr Datenschutzbeauftragter und Ihre Plattform bei einer Anfrage der Aufsichtsbehörde nicht zusammenarbeiten können, ist das Programm zu instabil.
Die Andeutung ist eindeutig. Dienstleistungen zur Einhaltung der DSGVO gehören heute zur Geschäftskontinuitätsplanung. Bezahlen Sie nur die Anbieter, die dafür sorgen, dass Sie erreichbar, überprüfbar und reaktionsschnell sind, wenn die Aufsichtsbehörde auftaucht.
Direkter Vergleich der vier Archetypen
Der schnellste Weg, Fehlentscheidungen bei der Beschaffung zu verhindern, besteht darin, die vier Archetypen hinsichtlich ihrer Aufgaben, der rechtlichen Zuständigkeiten und ihrer jeweiligen Rolle zu vergleichen. Das klingt simpel, doch die meisten Anbieterpräsentationen meiden diese Fragen, da die Antworten die Grenzen des jeweiligen Angebots offenlegen würden.
| Archetyp | Primäres Ergebnis | Rechtsakteur | Optimales Firmenprofil |
|---|---|---|---|
| Regulierungsvertretung | Formelle EU- oder UK-Kontaktstelle, weitergeleitete Kommunikation, Mandatsaufzeichnungen | Der Vertreter handelt im Namen des Kunden für die festgelegte Kontaktfunktion | Unternehmen außerhalb der EU oder des Vereinigten Königreichs, die in die EU oder ins Vereinigte Königreich verkaufen und eine vorgeschriebene lokale Schnittstelle benötigen |
| Ausgelagerter Datenschutzbeauftragter | Datenschutzaufsicht, Beratung, Überwachung, Schnittstelle zu Behörden, Politikberatung | Die Funktion des Datenschutzbeauftragten (DSB) agiert im Rahmen der Unternehmensführung, die Verantwortung liegt jedoch weiterhin beim Kunden. | Teams im Mittelstand und in Großunternehmen, die eine unabhängige Datenschutzführung benötigen |
| Compliance-Audit | Lückenanalyse, Bereitschaftsbewertung, Ergebnisse der Abhilfemaßnahmen, Überprüfung der Nachweise | Der Abschlussprüfer handelt unabhängig und erstattet dem Kunden Bericht. | Unternehmen, die vor einer Aufsichtsratsprüfung, einer Fusion oder einer behördlichen Interaktion eine Validierung benötigen |
| SaaS-Compliance-Plattform | Automatisierte Aufzeichnungen, Arbeitsabläufe und Beweisführungen | Der Kunde agiert über die Plattform, der Anbieter liefert die Werkzeuge. | Teams mit interner Verantwortung, die Skalierbarkeit und Wiederholbarkeit benötigen |
Regulierungsvertretung Dies ist das einzige Modell, das einen formellen externen Akteur im jeweiligen Rechtsraum im Namen des Mandanten einsetzt. Genau diesen Punkt versuchen viele Anbieter zu verschleiern. Wenn eine Dienstleistung die “Vertretung” umfasst, der Vertrag aber kein eindeutiges Mandat festlegt, ist dies nicht mit einer Beauftragung nach Artikel 27 gleichzusetzen.
Ausgelagerter Datenschutzbeauftragter ist anders. Es kann eine sehr gute Wahl sein, aber es kann einen Vertreter nicht ersetzen, wo einer erforderlich ist, und es kann nicht als Ihre Prüfungsfunktion fungieren. Seine Stärke liegt in der Steuerung und Unabhängigkeit, nicht in der operativen Automatisierung.
Prüfungen Sie sind dann nützlich, wenn man die Wahrheit braucht, nicht bloße Beruhigung. Die Schwäche liegt auf der Hand: Sobald der Bericht vorliegt, geschieht nichts, solange niemand die Verantwortung für die Behebung der Mängel übernimmt. Deshalb ergänzen Audits in der Regel bestehende Maßnahmen und sind keine eigenständigen Lösungen.
SaaS-Plattformen Sie sind die Arbeitspferde. Sie helfen Teams bei der Datenpflege und der Durchführung von Arbeitsabläufen, aber sie lösen nicht allein das Problem der rechtlichen Verantwortlichkeit. Eine Plattform kann Fakten speichern. Sie kann aber nicht die vom Gesetz geforderte Rolle übernehmen.
Zuordnung von Dienstleistungstypen zu multinationalen Szenarien
Der richtige Technologie-Stack hängt von der jeweiligen Phase des Unternehmenslebenszyklus ab, nicht von persönlichen Vorlieben bezüglich Beratern, Software oder Retainern. Ein SaaS-Startup außerhalb der EU, ein expandierendes multinationales Unternehmen und ein Unternehmen nach einem Sicherheitsvorfall benötigen nicht denselben Mix. Sie benötigen jedoch dieselben vier Archetypen in unterschiedlichen Anteilen.
Ein SaaS-Unternehmen von außerhalb der EU, das in der EU und Großbritannien startet.
Für eine erste Markteinführung, Eine Vertretung ist obligatorisch, wenn Artikel 27 Anwendung findet., weil das Unternehmen einen formellen Ansprechpartner im Markt benötigt. DPO-Outsourcing kann nützlich sein, wenn dem Unternehmen eine interne Datenschutzführung fehlt. SaaS-Tools Dies wird wichtig, wenn das Produkt von Anfang an Einwilligungen, Auskunftsersuchen, Lieferantenverfolgung oder Verarbeitungsdatensätze verarbeitet. Ein vollständiges Audit ist in der Regel optional, es sei denn, das Unternehmen bereitet sich auf einen Großkunden oder einen Markteintritt mit hohen Hürden vor.
Der Fehler liegt darin, bei der Datenrepräsentation abzuwarten. Dadurch entstehen vermeidbare Reibungsverluste, noch bevor die erste sinnvolle Datenanfrage eingeht.
Ein wachsendes Unternehmen, das in mehrere Mitgliedstaaten verkauft
Dies ist ein typisches Problem mittelständischer Unternehmen. Interne Datenschutzressourcen sind zwar vorhanden, aber überlastet und es gibt nicht überall einen Ansprechpartner vor Ort. In diesem Szenario, Repräsentation ist die strukturelle Anforderung, ausgelagerter Datenschutzbeauftragter ist oft der beste Weg, um Kontinuität zu gewährleisten, und Plattformwerkzeuge verhindert, dass das Team von der wiederkehrenden Arbeitsbelastung erdrückt wird.
Wenn das Unternehmen die DSGVO auch mit anderen Rahmenwerken in Einklang bringen muss, ist eine Konsolidierung entscheidend. Ein einziger Kommunikationskanal für DSGVO, KI-Gesetz, DSA, Datenschutzgesetz und NIS2 ist einfacher zu handhaben als fünf separate externe Ansprechpartner. Klingt das nach Routinearbeit? Gut so. Routine ist günstiger als fragmentierte Eskalation.
Eine Organisation nach dem Vorfall
Nach einem Verstoß oder einer behördlichen Untersuchung besteht die erste Notwendigkeit darin, Audit- oder Bereitschaftsbewertung. Dies bietet dem Management eine faktische Grundlage. Ist im Unternehmen kein Ansprechpartner vor Ort vorhanden, ist eine Vertretung erforderlich, und es sollte eine Datenschutzbeauftragtenfunktion eingerichtet sein, um die Reaktion zu koordinieren. SaaS-Tools sind nur dann hilfreich, wenn sie eindeutige Beweise liefern und die vom Incident-Team benötigten Protokolle sichern können.
Für Organisationen in dieser Phase ist Compliance keine reine Richtlinienübung mehr. Es geht um Abhilfemaßnahmen, Beweissicherung und Kommunikationsdisziplin.
Vertretungsdienst gemäß Artikel 27 der EU-DSGVO
Falls Sie ein formelles EU-Kontaktmodell benötigen, das die Kommunikation zwischen Aufsichtsbehörden und betroffenen Personen in einem strukturierten Kanal bündelt, überprüfen Sie DilicheckRep. Es befindet sich in der Repräsentationsschicht, nicht in der Beratungsschicht, und genau deshalb gehört es in diesen Teil des Protokollstapels.
Preismodelle und was die einzelnen Preisklassen bieten
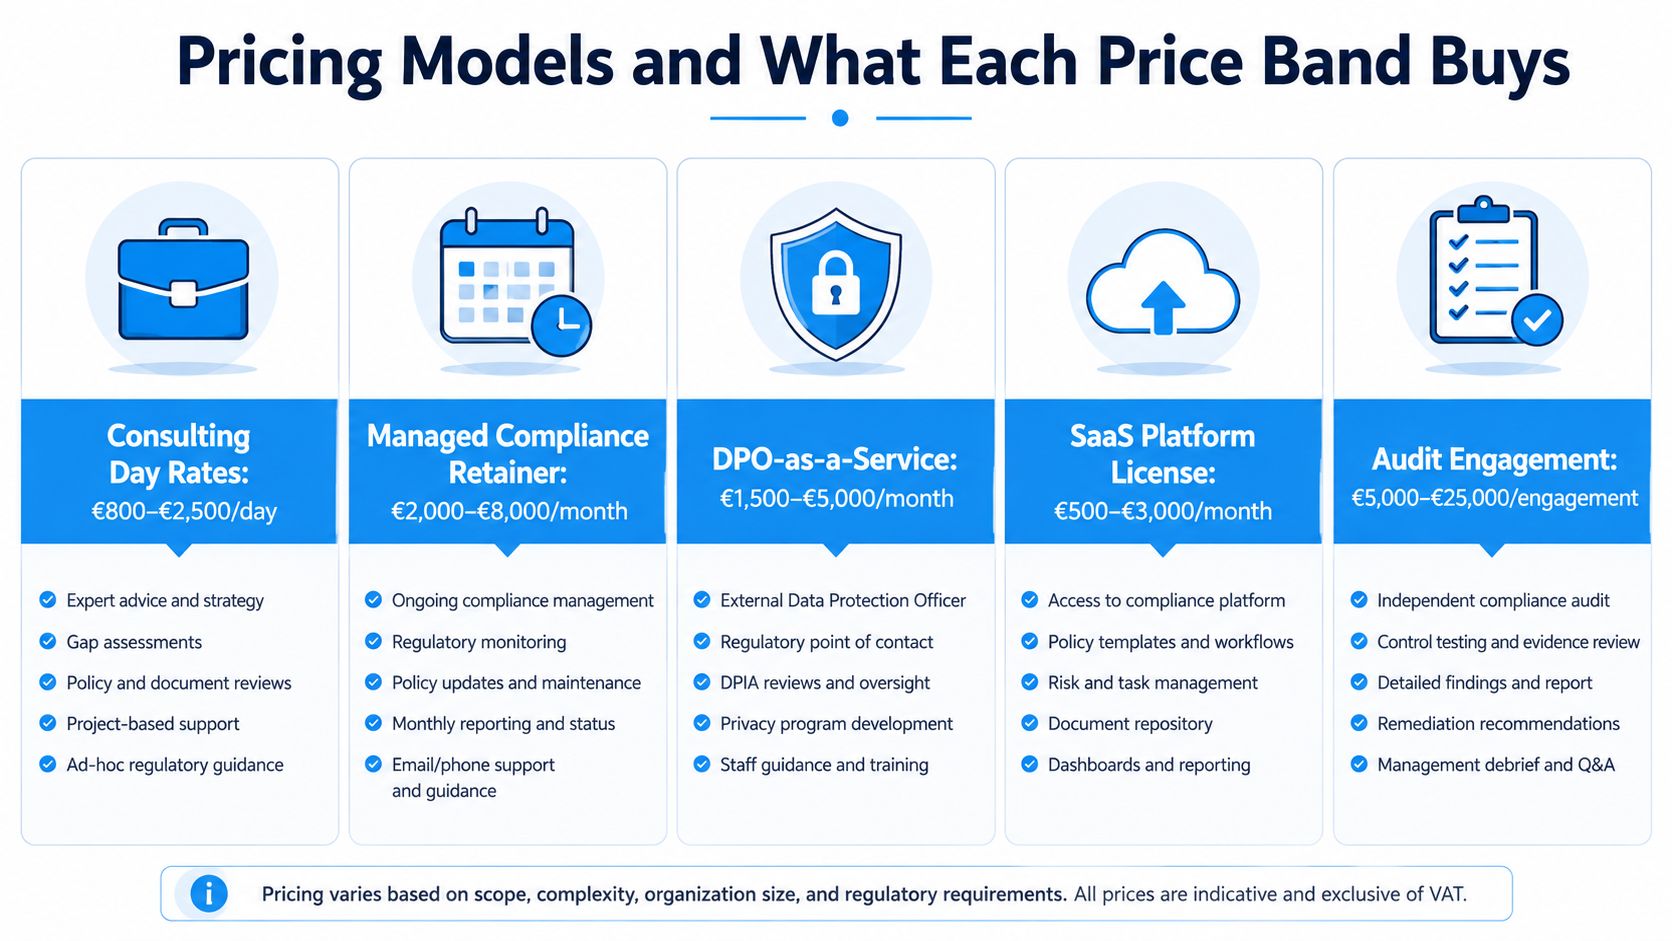
Die veröffentlichten Preise geben mehr Aufschluss über das Leistungsmodell als die Verkaufsseite. Der Marktvergleich von 2026 zeigt, dass Beratungsleistungen etwa … kosten werden. 500 bis 3.000 Euro pro Tag, verwaltete Compliance bei 1.000 € bis 25.000 € pro Monat, DPO-as-a-Service bei 300 € bis 15.000 € pro Monat, Softwareplattformen bei 50 bis 25.000 Euro pro Monat, und Prüfungen bei 3.000 € bis 100.000 € pro Engagement. Dieselbe Quelle merkt an, dass KMU üblicherweise ausgeben 500 € bis 3.000 € pro Monat auf eine kombinierte Software- und ausgelagerte DPO-Lösung, während mittelständische Unternehmen typischerweise ausgeben 30.000 € bis 80.000 € jährlich im Rahmen eines strukturierten Programms. Diese Spannen stammen aus UnderDefense-Vergleich 2026.
Was der Preis üblicherweise signalisiert
A Tagessatz für Beratung Man erwirbt Fachwissen und Projektintensität. Kontinuität wird dadurch nicht gewährleistet, es sei denn, die Zusammenarbeit ist explizit so strukturiert. Managed Compliance Retainer Sie erwerben damit eine fortlaufende operative Deckung, aber Sie müssen trotzdem prüfen, ob diese auch die tatsächliche Mandatsbearbeitung oder nur die Beratungsleistung umfasst. Datenschutzbeauftragter als Dienstleistung sollte die Unabhängigkeit und die regulatorische Schnittstelle erwerben, die eine echte Datenschutzbeauftragtenfunktion erfordert. Software-Abonnements Kaufen Sie Wiederholungen, Aufzeichnungen und Workflow-Automatisierung. Prüfungsgebühren Kaufen Sie eine unabhängige Begutachtung, keine Sanierung.
Der größte Fehler bei der Beschaffung ist die unklare Definition des Leistungsumfangs. Teams zahlen Pauschalpreise für eine Dienstleistung, die lediglich geplante Telefonate umfasst, oder sie zahlen Preise auf Prüfungsniveau für Arbeiten, die von einer Plattform mit einer kleineren Beratungsebene hätten übernommen werden können. Das ist Verschwendung.
Unter- und überdimensionierte Aufträge
Bei der Auswahl von Datenschutzbeauftragten und der Vertretung von Interessenkonflikten sind unzureichend definierte Aufträge häufig. Ein Anbieter mag ein formal klingendes “Paket” anbieten, doch die eigentliche Auftragsbeschreibung ist zu vage, um einer genauen Prüfung standzuhalten. Überzogene Aufträge sind genauso problematisch. Manchmal wird das gesamte Budget für eine Prüfung verwendet, um Ergebnisse zu erzielen, die mit einer Plattform und einer fokussierteren Prüfung schneller hätten identifiziert werden können.
Faustregel: Die monatlichen Kosten geben Aufschluss über das Modell. Die Kosten pro Mandat geben Aufschluss über den Umfang.
Für KMU ist die Kombination aus Software und ausgelagertem Datenschutzbeauftragten meist der einfachste Einstieg. Mittelständische Unternehmen sollten eine kontinuierliche Betreuung erwarten, nicht nur sporadische Notfallmaßnahmen. Großunternehmen sollten gestaffelte Services erwarten, nicht eine einzige Rechnung, die vorgibt, alle Verpflichtungen mit einem einzigen Modell abzudecken.
Lieferantenbewertungskriterien, die wirklich zählen
Einkaufsteams schätzen Feature-Raster, weil sie leicht zu bewerten sind. Sie sind jedoch das falsche Werkzeug für diese Aufgabe. Sie sollten fragen, ob der Anbieter den Umfang des Mandats, die Zuständigkeit, die Eskalationsprozesse und die revisionssicheren Protokolle nachweisen kann. Alles andere ist reine Show.
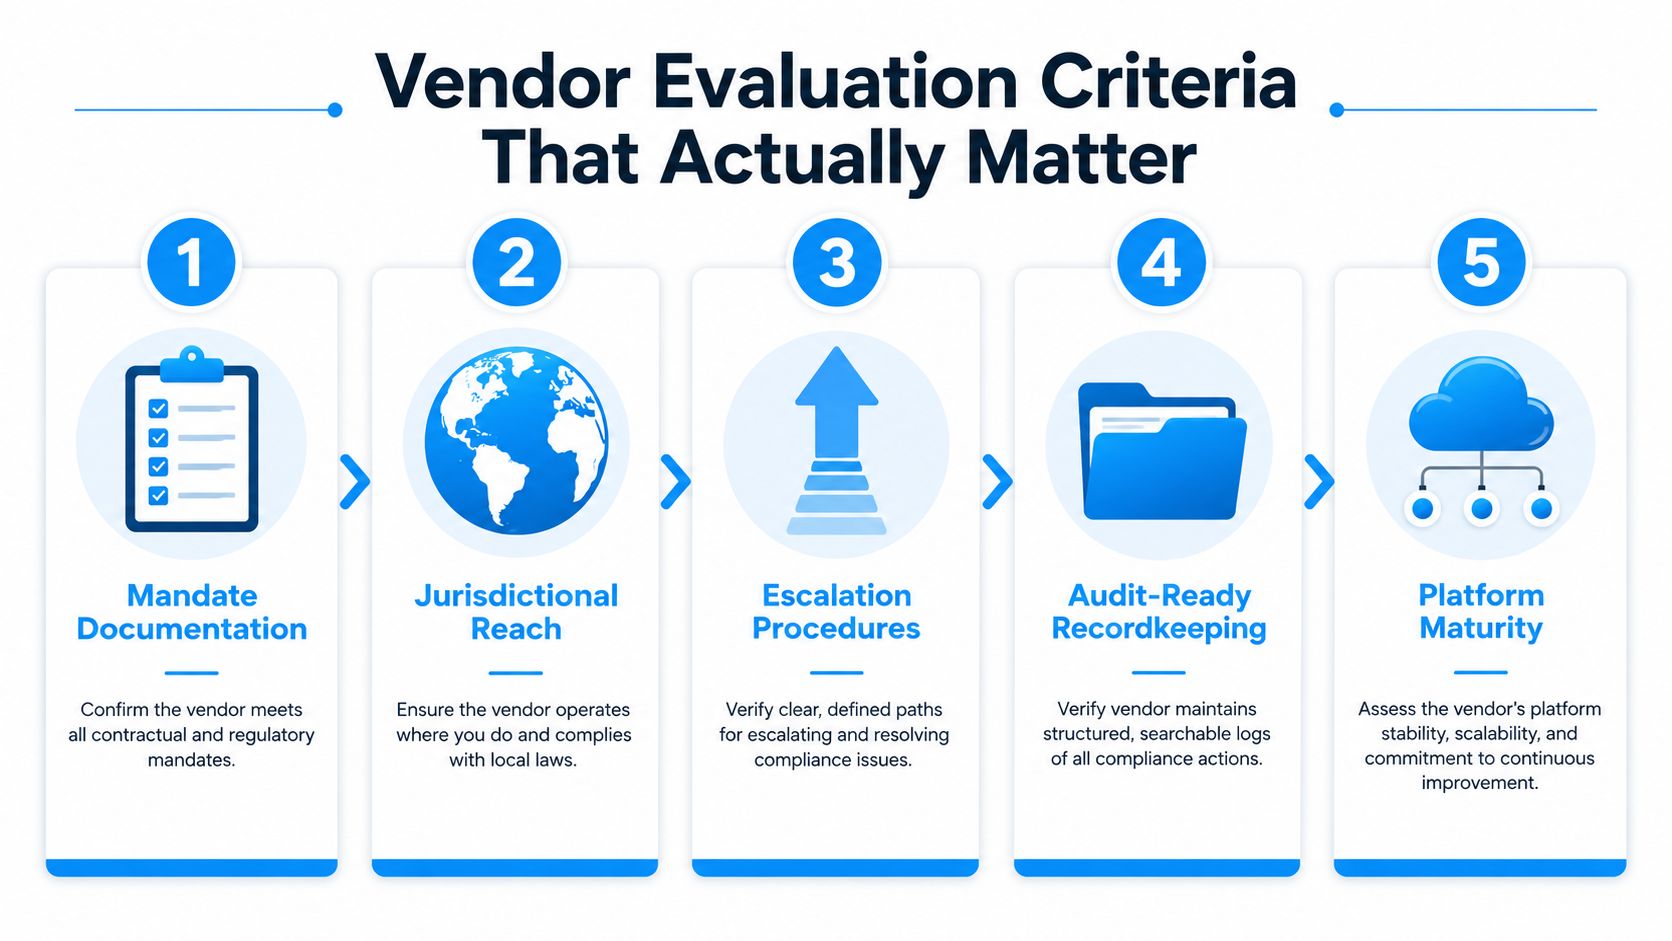
Die sieben Schecks, auf die ich nicht verzichten würde
- Schriftlicher Mandatsumfang. Handelt es sich um eine Vertretungsleistung, muss dies im Mandat klar formuliert sein. Handelt es sich um die Unterstützung durch einen Datenschutzbeauftragten, müssen Unabhängigkeit und Verantwortlichkeiten explizit festgelegt sein.
- Benannte operative Präsenz in der EU oder im Vereinigten Königreich. Eine Vertretung ohne wirkliche rechtliche Präsenz ist am ersten Tag schwach und am zweiten Tag unbrauchbar.
- Dokumentierte Aufnahme- und Weiterleitungsverfahren. Behörden und Betroffene benötigen einen zuverlässigen Kommunikationskanal, nicht einen gemeinsamen Posteingang, der nur von einem Mitarbeiter überwacht wird.
- Evidenz für die Konsolidierung mehrerer Rahmenwerke. Wenn das Unternehmen gleichzeitig die Anforderungen der DSGVO, des AI Act, des DSA, des Data Act oder der NIS2-Verpflichtungen erfüllen muss, sollte der Anbieter darlegen, wie diese Kanäle gehandhabt werden.
- Protokollierung von Anfragen mit Zeitstempel. Wenn es nicht protokolliert wird, lässt es sich später nicht verteidigen.
- Klare Trennung zwischen Vertretung und Beratung. Ein Anbieter, der diese Grenzen verwischt, signalisiert Ihnen bereits, dass der Vertrag kompliziert werden wird.
- Abonnementbedingungen, die eine kontinuierliche Abdeckung gewährleisten. Soll der Service dauerhaft sein, so sollte das Geschäftsmodell wie eine fortlaufende Verpflichtung aussehen.
Diese Liste ist wichtig, weil es den Aufsichtsbehörden egal ist, wie ausgefeilt die Präsentation ist. Sie wollen wissen, ob die richtige Rolle existierte, ob die Kommunikation korrekt ablief und ob das Unternehmen den Sachverhalt darlegen kann.
Der häufigste Fehler bei der Beschaffung ist der Kauf eines marketingorientierten “EU-Vertreter”-Pakets, das einer Überprüfung durch die Regulierungsbehörden nicht standhält, weil das Mandat, der Weiterleitungsprozess und die Protokollierungspfade allesamt vage sind.
Wenn Sie einen praktischen Anhaltspunkt dafür benötigen, wie ein formelles Vertretungsmandat formuliert werden sollte, überprüfen Sie DilicheckRep und prüfen Sie, ob das Dokument die Vertretung von der Beratung so trennt, dass Ihr Rechtsteam dies auch verteidigen kann.
Aufbau Ihrer Compliance-Infrastruktur und abschließende Empfehlungen
Für Gewerbliche Verkäufer außerhalb der EU und des Vereinigten Königreichs, Die Basisschicht ist regulatorische Vertretung wo immer erforderlich, plus SaaS-Tools zur operativen Disziplin. Hinzufügen DPO-Outsourcing wenn die Datenschutzfunktion zu schwach ist, um eine effektive Governance zu gewährleisten. Anbieter von KI-Systemen, die diese gemäß dem KI-Gesetz auf dem EU-Markt in Verkehr bringen, Vertretung und Unterstützung durch Datenschutzbeauftragte werden schwieriger zu ignorieren, da die Kommunikations- und Rechenschaftsmechanismen vor Beginn der Überprüfung funktionsfähig sein müssen. Anbieter digitaler Dienste im Rahmen des DSA, Eine einheitliche Vertretung über verschiedene Rahmenbedingungen hinweg ist sinnvoller als separate Ernennungen. Betreiber vernetzter Produkte und Dateninfrastrukturen gemäß EU-Datenschutzgesetz und NIS2, Konsolidierung ist der Beschaffungsvorteil, denn mehrere Verpflichtungen erfordern einen disziplinierten Kontaktweg.
Wenn Sie ein skalierbares Programm benötigen, kaufen Sie keine isolierten Dienste. Bauen Sie einen Technologie-Stack auf. DilicheckRep ist ein Beispiel für ein konsolidiertes Repräsentationsmodell, das besser zu multinationalen Unternehmen passt als einmalige Ernennungen.
Wenn Ihr Unternehmen die Vertretung gegenüber EU- oder britischen Behörden, die Auslagerung des Datenschutzbeauftragten und die Eskalation von Problemen im Zusammenhang mit verschiedenen Rahmenwerken abdecken möchte, ohne die Infrastruktur zu fragmentieren, ist Dilicheck Rep die ideale Lösung für diese Herausforderung. Es bietet formale regulatorische Vertretung vor Ort und eine strukturierte Abwicklung der Kommunikation mit Aufsichtsbehörden und betroffenen Personen – genau hier scheitern viele multinationale Programme.
Dilicheck Rep bietet formelle Vertretung in EU- und britischen Regulierungsangelegenheiten, einschließlich DSGVO Artikel 27, EU-KI-Gesetz, Digital Services Act, Data Act und NIS2-Kontaktstellendiensten, inklusive Mandatsdokumentation und strukturierter Bearbeitung der Kommunikation mit Behörden und Betroffenen. Überprüfen Sie Ihren Vertretungsumfang und Ihr Betriebsmodell mit Dilicheck Rep vor Ihrem nächsten EU-Markteintritt.
Haftungsausschluss: Dieser Leitfaden dient ausschließlich allgemeinen Informationszwecken und stellt keine Rechtsberatung dar. Die Anwendung der EU-Datenschutzbestimmungen und anderer regulatorischer Anforderungen hängt von den spezifischen Gegebenheiten der jeweiligen Organisation ab. Sie sollten sich gegebenenfalls rechtlich beraten lassen, bevor Sie sich auf diese Informationen verlassen oder Entscheidungen zur Einhaltung der Vorschriften treffen.
Letzte Aktualisierung: August 2026
Offenlegung: Dieser Artikel wurde von einem Compliance-Experten mit Unterstützung von KI erstellt.