
אתם כבר מתמודדים עם החלק הקשה. החברה מוכרת לאיחוד האירופי, לבריטניה או לשניהם, הצוות המשפטי רוצה תשובה ברורה לגבי סעיף 27, ראש מחלקת הפרטיות רוצה קצין הגנה על מידע (DPO) שיכול לעשות את העבודה, וצוות הרכש נועץ מבטים בספקים שמטשטשים ייצוג, ייעוץ, ביקורת ותוכנה לכדי "פתרון GDPR" מעורפל אחד. זוהי המלכודת. שירותי תאימות לתקנות ה-GDPR אינם קטגוריה אחת, וקנייתם בדרך זו היא הדרך בה קבוצות מפספסות פערים, קונות כלים יתר על המידה, ומסיימות עם כיסוי שנראה בסדר בסיפורת שקופיות אך נכשל בבדיקה של הרגולטור.
הנה הדרך הנכונה לחשוב על זה. יִצוּג יוצר את נקודת הקשר המשפטית בשוק. מיקור חוץ של DPO מעניק לך מנהיגות עצמאית בתחום הפרטיות. ביקורות להגיד לך מה שבור. פלטפורמות SaaS למנוע מהעבודה השגרתית להתפרק. הערימה המנצחת היא בדרך כלל הרכב של המודלים הללו, ולא בחירה ביניהם.
| אַב טִיפּוּס | מה זה באמת עושה | מה זה לא עושה | מקרה השימוש הטוב ביותר |
|---|---|---|---|
| ייצוג רגולטורי | יוצר נקודת קשר מחייבת באיחוד האירופי או בבריטניה עבור רשויות ונושאי מידע | זה לא הופך לצוות הפרטיות שלך או מנהל את תוכנית התיקון שלך | חברות שאינן מהאיחוד האירופי או בריטניה הזקוקות לנציג בשוק |
| פקיד הגנה על מידע (DPO) במיקור חוץ | מספק ייעוץ עצמאי, ניטור וממשק רגולטורי | זה לא מתחזק אוטומטית את הרשומות שלך או מתקן סטיות בתהליך | חברות הזקוקות לכיסוי לפי סעיפים 37 עד 39 מבלי להעסיק עובדים פנימיים |
| ביקורת תאימות | בדיקות מוכנות, פערים ואיכות ראיות | זה לא שומר על התוכנית בחיים לאחר הגשת הדוח | סקירה לאחר אירוע, אימות מועצת המנהלים או אימות טרום-רגולטורי |
| פלטפורמת תאימות SaaS | אוטומציה של זרימות עבודה כמו הסכמה, ROPA, DPIA ומעקב אחר ספקים | זה לא מחליף אחריות משפטית או משמש כנציג הממונה עליך | צוותים בעלי בגרות מספקת כדי ליישם תאימות בקנה מידה גדול |
אם אתם מנסים להחליט איזה ספק לקנות, אל תשאלו איזה דגם הוא "הטוב ביותר". שאלו אילו התחייבויות כבר יש לכם, אילו מהן דורשות גורם משפטי, ואילו מהן דורשות תמיכה תפעולית מתמשכת.
מדוע קונים רב-לאומיים זקוקים למערכת תאימות ברורה
קונה רב לאומי מתחיל לעיתים רחוקות עם דף נקי. צוות מכירות דוחף את פעילותו לצרפת, גרמניה והולנד, היחידה בבריטניה ממשיכה להעלות שאלות בנוגע לפרטיות, והשיווק ממשיך להוסיף כלים חדשים מהר יותר ממה שהרשות המשפטית יכולה לבדוק אותם. ואז חבר דירקטוריון שואל מדוע חוק הבינה המלאכותית של האיחוד האירופי, חוק השירותים הדיגיטליים, חוק הנתונים של האיחוד האירופי ו-NIS2 נמצאים באותו דיון רכש כמו ה-GDPR. התשובה פשוטה. שטח החובות מתרחב, אך ספקים עדיין מוכרים שירותי פרטיות כאילו מודל אחד מתאים לכל בעיה.
הטעות הראשונה היא להתייחס לכל שירות פרטיות כאל שכבת ייעוץ. זה עובד עבור הערכה חד פעמית, אבל זה נכשל כאשר העסק זקוק לנקודת קשר ספציפית, רישום חי של עיבוד ונתיב הסלמה ששורד תחלופה. הטעות השנייה היא ההנחה שתוכנה יכולה לשאת באחריות. היא יכולה לארגן ראיות, אבל היא לא יכולה להיות הנציג הממונה או ה-DPO העצמאי כאשר החוק דורש בעל תפקיד בפועל.
בעיית הקונה המעשית
חברות גלובליות לא מנסות לקנות "תאימות ל-GDPR" באופן מופשט. הן מנסות להרכיב מערך שיכול לתמוך בפעילות חוצת גבולות, בקשר עם רשויות מקומיות ובבקשות חוזרות לראיות. שאלת הקנייה פשוטה, איזו שכבה פותרת איזו חובה, ואיזו שכבה עדיין חסרה?
עבור עסקים שאינם מהאיחוד האירופי, ייצוג לפי סעיף 27 הוא לעתים קרובות הדרישה המבנית הראשונה שיש להסדיר. ה-GDPR דורש נציג באיחוד עבור בקרים ומעבדים זרים רבים, ונציג זה חייב להיות זמין לרשויות הפיקוח ולנושאי הנתונים בכל הסוגיות הקשורות לעיבוד, כפי שצוין ב סעיף 27 של ה-GDPR. זוהי חובה רשמית, לא תיבת דואר של נימוס.
ארגונים גדולים יותר זקוקים ליותר מזה. פונקציית DPO מכסה ממשל ועצמאות. ביקורות חושפות את נקודות התורפה. פלטפורמות SaaS מונעות מהרישומים, הבקשות וזרימות העבודה להיסחף. השתמשו בשכבה אחת כתחליף לאחרות, ופערי הכיסוי יתגלו רק כאשר תוגש פנייה.
ערימת תאימות ברורה מונעת את הכישלון הזה. היא מפרידה בין התפקיד המשפטי, תפקיד הייעוץ, שכבת האבחון והכלים התפעוליים. כל אחד מהם פותר בעיה שונה. קונים שמטשטשים אותם בסופו של דבר משלמים עבור ההבטחה הלא נכונה ועדיין נושאים את החובה החסרה.
הסבר על ארבעת ארכיטיפים של שירות
קונים ממשיכים לקבל את ההנחה "תאימות לתקנות ה-GDPR" כאילו מדובר בשירות אחד. זה לא כך. השוק מתפצל לארבעה מודלים שונים של שירותים, שלכל אחד מהם עבודה שונה, צורת חוזה שונה ומצב כשל שונה. אם לא תפרידו ביניהם, תשוו את ההצעות הלא נכונות ותפספסו את הפער במערך התאימות שלכם.
ייצוג רגולטורי הוא תפקיד של איש קשר משפטי
ייצוג רגולטורי קיים עבור ארגונים הזקוקים לממשק משפטי רשמי בשוק באיחוד האירופי או בבריטניה. עבור בקרים ומעבדים רבים שאינם חברי האיחוד האירופי, סעיף 27 דורש נציג באיחוד שאיתו ניתן ליצור קשר על ידי רשויות פיקוח ונושאי נתונים בנוגע לענייני עיבוד, כפי שנקבע ב סעיף 27. זהו מינוי משפטי, עם מנדט מוגדר ותיעוד ברור, והוא חורג הרחק מייעוץ רגיל.
השירות חשוב גם עבור מפעילים גלובליים העוסקים במשטרי פרטיות קשורים, אך תפקיד הליבה שלו לא משתנה. נציג מקבל הודעות רשמיות, מנתב אותן כראוי ושומר על המנדט גלוי לרגולטור. זהו בעל תפקיד, לא ייעוץ לפי דרישה.
תמיכה של גורמי הגנה חיצוניים היא ממשל בפועל
מיקור חוץ של DPO מכסה עצמאות, ניטור, ייעוץ וממשק רגולטורי. מנהל המידע (DPO) יושב בתוך מבנה האחריות של הארגון, כך שהשירות המועבר למיקור חוץ צריך לשמר עצמאות זו ולהגדיר בבירור את החובות בפועל. תמיכה בפרטיות לבדה אינה עומדת במטרה.
קל לזהות את הגרסאות החלשות. ספקים מוכרים "חבילת DPO" שהיא למעשה ייעוץ פרטיות כללי עם עמלה נוספת. אם ההסכם אינו מפרט את גבולות ההחלטה, נתיבי ההסלמה וכיצד יעבוד הקשר הרגולטורי, הקונה רכש ייעוץ, לא תפקיד של DPO.
ביקורות ופלטפורמות SaaS פותרות בעיות שונות
A ביקורת תאימות זהו תרגיל אבחוני. הוא בודק ראיות, בגרות תהליכים ופערים, מה שהופך אותו לשימושי כאשר עסק זקוק לאימות עצמאי או למפת דרכים לתיקון. הוא אינו מפעיל את התוכנית מדי יום.
A פלטפורמת תאימות SaaS היא השכבה התפעולית. היא מטפלת בהסכמה, רישומי עיבוד, זרימות עבודה של DPIA, סיכוני ספקים ומשימות חוזרות דומות. ביצועי ביצועים עצמאיים עבור כלי GDPR מבהירים את ההבדל, מכיוון ש- מסגרת GDPRbench מעריך את נכונותם מול עומסי עבודה של GDPR, זמן תגובה לשאילתות GDPR ותקורת שטח אחסון. זוהי העדשה הנכונה לתוכנה. שפטו את הפלטפורמה לפי האם היא מבצעת את עומס העבודה בצורה נכונה ויעילה, ולא לפי עד כמה הממשק נראה מלוטש.
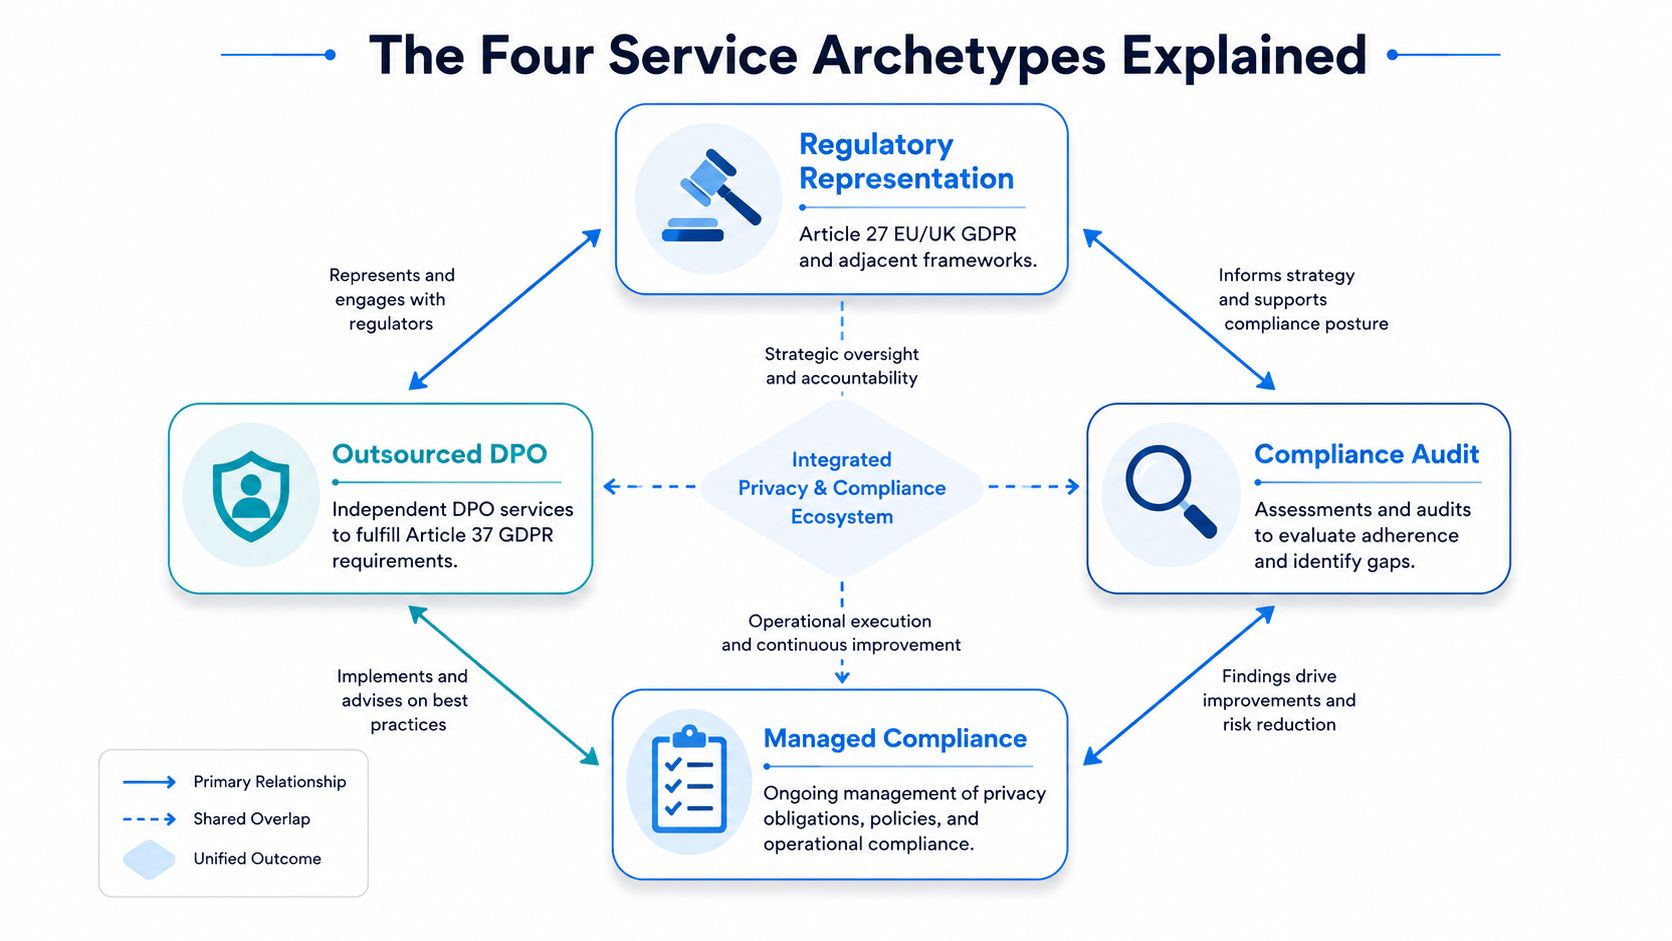
המסקנה המעשית היא פשוטה. ייצוג יוצר גורם משפטי. מיקור חוץ של משרד הגנת המידע (DPO) יוצר יכולת משילות. ביקורות יוצרות ראיות. SaaS יוצר המשכיות. רוב העסקים זקוקים לפחות לשניים מאלה, ורבים זקוקים לארבעתם יחד.
מציאות האכיפה שמניעה את החלטת הקנייה
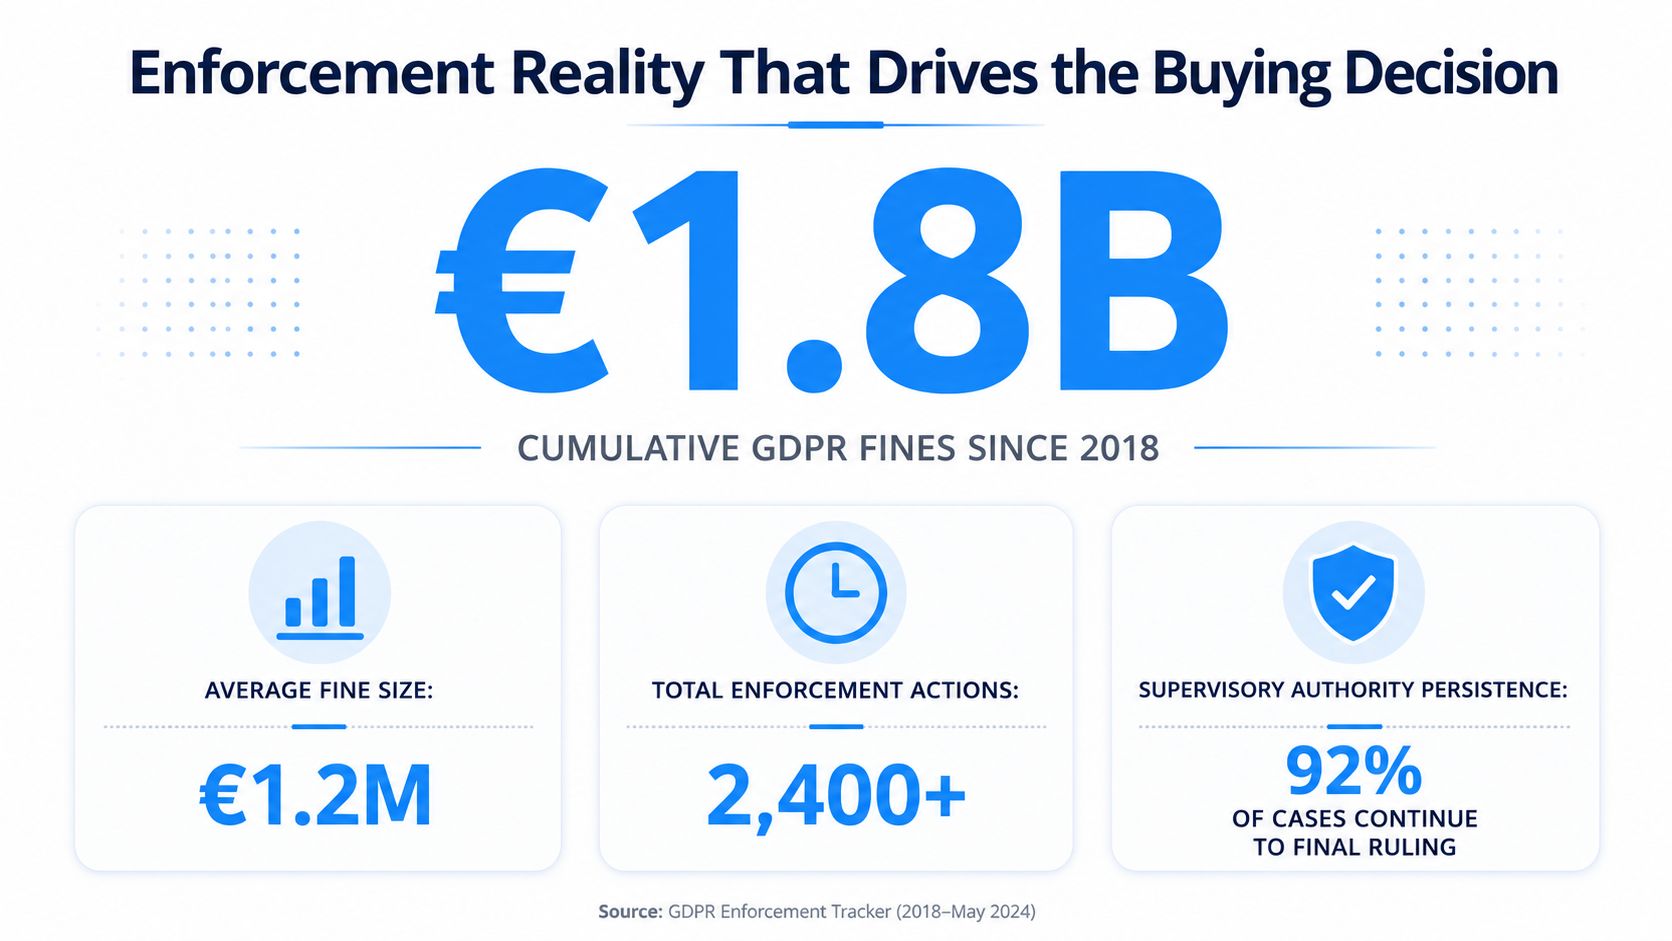
חברה רב-לאומית שמתייחסת לאכיפת ה-GDPR כאל רעש רקע כבר מפגרת. הרגולטורים הבהירו כי מודלים תפעוליים חלשים נבחנים. מעקב אחר אכיפת ה-GDPR של CMS תיעד. 2,086 קנסות עד ה-1 במרץ 2024, למעלה על ידי 510 מהשנה הקודמת, כאשר סך הקנסות שנרשמו עומד על כ 4.48 מיליארד אירו. על ידי 1 במרץ 2026, אותו גשש גדל ל 2,685 קנסות סך הכל בערך 6.11 מיליארד אירו. הקנס הממוצע ברחבי תקופה 2018 עד 2024 היה בערך 2.14 מיליון אירו. ראה את מספרים ונתונים של מעקב אחר אכיפת CMS עבור הדיווח הבסיסי.
למה זה משנה את הרכש
נתונים אלה משנים את תחום הרכש בצורה פשוטה. תוכנית תאימות היא פעולה מתמשכת, לא ניקוי משפטי חד פעמי. היא צריכה לעמוד בקצב מגוון של תחומי שיפוט, לעמוד בקצב הקשר עם הרגולטורים ולשמור על נתיב ראיות נקי.
זו הסיבה שבקרים ומעבדים זרים צריכים להפסיק להתייחס לייצוג לפי סעיף 27 כאל ניהול אופציונלי. הנציג הוא נקודת הקשר הרשמית. אם נקודת קשר זו אינה קיימת לפני תחילת השאלות, העסק חשוף מהיום הראשון.
השוק גם מתרחק מייעוץ שנתי כתשובה ברירת המחדל. קונים רוצים כעת שירות שיכול לקלוט פנייה, לנתב תקשורת במהירות ולשמור על רישומים שלמים תחת לחץ. אם הספק לא יכול לעשות זאת, תבניות פוליסה מלוטשות לא חשובות.
כלי עבודה נשפטים על סמך ביצועים תפעוליים
אותו לחץ חל על תוכנה. קונים סיימו עם רשתות תכונות שנראות טוב במכירות. הם רוצים הוכחה שהפלטפורמה מטפלת בעומסי עבודה אמיתיים של GDPR בצורה נכונה, מגיבה מספיק מהר, ואינה מבזבזת אחסון או משבשת מערכות ייצור.
זו הסיבה ש- מסגרת GDPRbench חשוב. הוא מעריך את הנכונות, זמן התגובה לשאילתות GDPR, ואת תקורת שטח האחסון. זהו הסטנדרט הנכון לתוכנה. שפטו את הפלטפורמה על סמך האם היא מבצעת את עומס העבודה בצורה נקייה ויעילה.
אכיפה מענישה כעת פעולות חלשות, לא רק תיעוד חלש. אם הנציג, ה-DPO והפלטפורמה שלכם לא יכולים לעבוד יחד במהלך בקשה מהרגולטור, התוכנית שברירית מדי.
הרמיזה היא בוטה. שירותי תאימות ל-GDPR שייכים כעת לתכנון המשכיות עסקית. שלמו עבור הספקים ששומרים עליכם זמינים ליצירת קשר, ניתנים לביקורת ותגובתיים כאשר הרגולטור מופיע.
השוואה זו לצד זו של ארבעת הארכיטיפים
הדרך המהירה ביותר לעצור רכש גרוע היא להשוות בין ארבעת הארכיטיפים מבחינת מה שהם עושים, מי פועל מבחינה משפטית והיכן הם משתלבים. זה נשמע בסיסי, אבל רוב חפיסות הספקים נמנעות משאלות אלו משום שהתשובות חושפות את גבולות השירות.
| אַב טִיפּוּס | תוצר ראשי | שחקן משפטי | פרופיל החברה Best-Fit |
|---|---|---|---|
| ייצוג רגולטורי | נקודת קשר רשמית של האיחוד האירופי או בריטניה, תקשורת מנותבת, רישומי מנדט | הנציג פועל מטעם הלקוח עבור תפקיד איש הקשר שנקבע לו | חברות שאינן מהאיחוד האירופי או שאינן בריטיות שמוכרות לאיחוד האירופי או לבריטניה, וזקוקות לממשק מקומי מחייב |
| פקיד הגנה על מידע (DPO) במיקור חוץ | פיקוח על פרטיות, ייעוץ, ניטור, ממשק רשויות, קלט מדיניות | תפקיד ה-DPO פועל במסגרת הממשל, אך הלקוח נשאר אחראי | צוותי שוק בינוני וארגוני הזקוקים למנהיגות עצמאית בתחום הפרטיות |
| ביקורת תאימות | ניתוח פערים, הערכת מוכנות, ממצאי תיקון, סקירת ראיות | רואה החשבון פועל באופן עצמאי ומדווח ללקוח | חברות הזקוקות לאימות לפני סקירה של דירקטוריון, מיזוג או אינטראקציה רגולטורית |
| פלטפורמת תאימות SaaS | רשומות אוטומטיות, זרימות עבודה ומעקבי ראיות | הלקוח פועל דרך הפלטפורמה, הספק מספק כלים | צוותים בעלי בעלות פנימית הזקוקים לקנה מידה וחזרה |
ייצוג רגולטורי הוא המודל היחיד כאן שיוצר גורם חיצוני רשמי בתחום השיפוט מטעם הלקוח. זוהי הנקודה שספקים רבים מנסים לטשטש. אם שירות אומר שהוא מכסה "ייצוג", אבל החוזה לא קובע בבירור מנדט, זה לא אותו דבר כמו מינוי לפי סעיף 27.
פקיד הגנה על מידע (DPO) במיקור חוץ שונה. זוהי יכולה להיות בחירה חזקה מאוד, אך היא אינה יכולה להחליף נציג היכן שנדרש, והיא אינה יכולה לשמש כפונקציית הביקורת שלך. כוחה הוא ממשל ועצמאות, לא אוטומציה תפעולית.
ביקורות שימושיים כשצריך אמת, לא נחמה. החולשה ברורה. ברגע שהדוח מוגש, שום דבר לא זז אלא אם כן מישהו אחראי על עבודת התיקון. זו הסיבה שביקורות הן בדרך כלל תוספתיות, לא עצמאיות.
פלטפורמות SaaS הם סוסי העבודה. הם עוזרים לצוותים לתחזק רישומים ולהפעיל זרימות עבודה, אבל הם לא פותרים את נושא האחריות המשפטית בעצמם. פלטפורמה יכולה לאחסן את העובדות. זה לא יכול להיות התפקיד שהחוק דורש.
התאמת סוגי שירותים לתרחישים רב-לאומיים
הערימה הנכונה תלויה במקום שבו החברה נמצאת בחיי הפעילות שלה, לא בשאלה האם היא מעדיפה יועצים, תוכנה או עובדים בשירותיה. סטארט-אפ SaaS שאינו מהאיחוד האירופי, חברת SaaS רב-לאומית שמגדילה את היקף הפעילות שלה, וארגון לאחר אירוע אירוע אחר, אינם זקוקים לאותו תמהיל. הם זקוקים לאותם ארבעה ארכיטיפים בפרופורציות שונות.
חברת SaaS שאינה מהאיחוד האירופי המושקת באיחוד האירופי ובבריטניה
לקראת השקה ראשונה, ייצוג חובה כאשר סעיף 27 חל, כי העסק זקוק לנקודת קשר רשמית בשוק. מיקור חוץ של DPO עשוי להיות שימושי אם לחברה חסרה מנהיגות פנימית בתחום הפרטיות. כלי SaaS הופך לחשוב אם המוצר מטפל בהסכמה, דיווחי DSAR, מעקב אחר ספקים או רישומי עיבוד מהיום הראשון. ביקורת מלאה היא בדרך כלל אופציונלית אלא אם כן העסק מתכונן ללקוח ארגוני גדול או לכניסה לשוק בעל חיכוך גבוה.
הטעות כאן היא לנסות "לחכות ולראות" לגבי ייצוג. זה יוצר חיכוכים שניתן היה למנוע עוד לפני שבקשת הנתונים המשמעותית הראשונה מגיעה.
חברה צומחת המוכרת למספר מדינות חברות
זוהי הבעיה הקלאסית של שוק הביניים. משאב פרטיות פנימי קיים, אך הוא מצומצם ואין בו נקודת קשר בשוק בכל מקום. בתרחיש כזה, ייצוג הוא הדרישה המבנית, DPO במיקור חוץ היא לעתים קרובות הדרך הטובה ביותר להוסיף המשכיות, ו כלי עבודה פלטפורמה מונע מעומס העבודה החוזר על עצמו לקבור את הצוות.
אם החברה צריכה להתאים את ה-GDPR למסגרות אחרות, איחוד חשוב. ערוץ אחד לתקשורת GDPR, חוק הבינה המלאכותית, DSA, חוק הנתונים ו-NIS2 קל יותר לניהול מאשר חמישה אנשי קשר חיצוניים נפרדים. אם זה נשמע משעמם מבחינה תפעולית, יופי. משעמם זול יותר מהסלמה מקוטעת.
ארגון לאחר אירוע
לאחר חקירת הפרה או חקירת רשות, הצורך הראשון הוא ביקורת או הערכת מוכנות. זה נותן להנהלה בסיס עובדתי. ייצוג נדרש אם לארגון חסר איש קשר מקומי בהיקף הפעילות, ויש להקים פונקציית DPO כדי לתאם את התגובה. כלי SaaS עוזרים רק אם הם יכולים לייצר ראיות נקיות ולשמר את הלוגים שצוות האירועים זקוק להם.
עבור ארגונים בשלב זה, ציות אינו עוד תרגיל של מדיניות. מדובר בתיקון, בקרת ראיות ומשמעת תקשורתית.
שירות נציגים לפי סעיף 27 בתקנות ה-GDPR של האיחוד האירופי
אם אתם זקוקים למודל קשר רשמי של האיחוד האירופי שמנתב את התקשורת עם הפיקוח ועם נושאי הנתונים לערוץ מובנה אחד, סקרו אותו דיליצ'קרפ. הוא יושב בשכבת הייצוג, לא בשכבת הייעוץ, וזו בדיוק הסיבה שהוא שייך לחלק הזה של המחסנית.
מודלי תמחור ומה כל טווח מחירים קונה
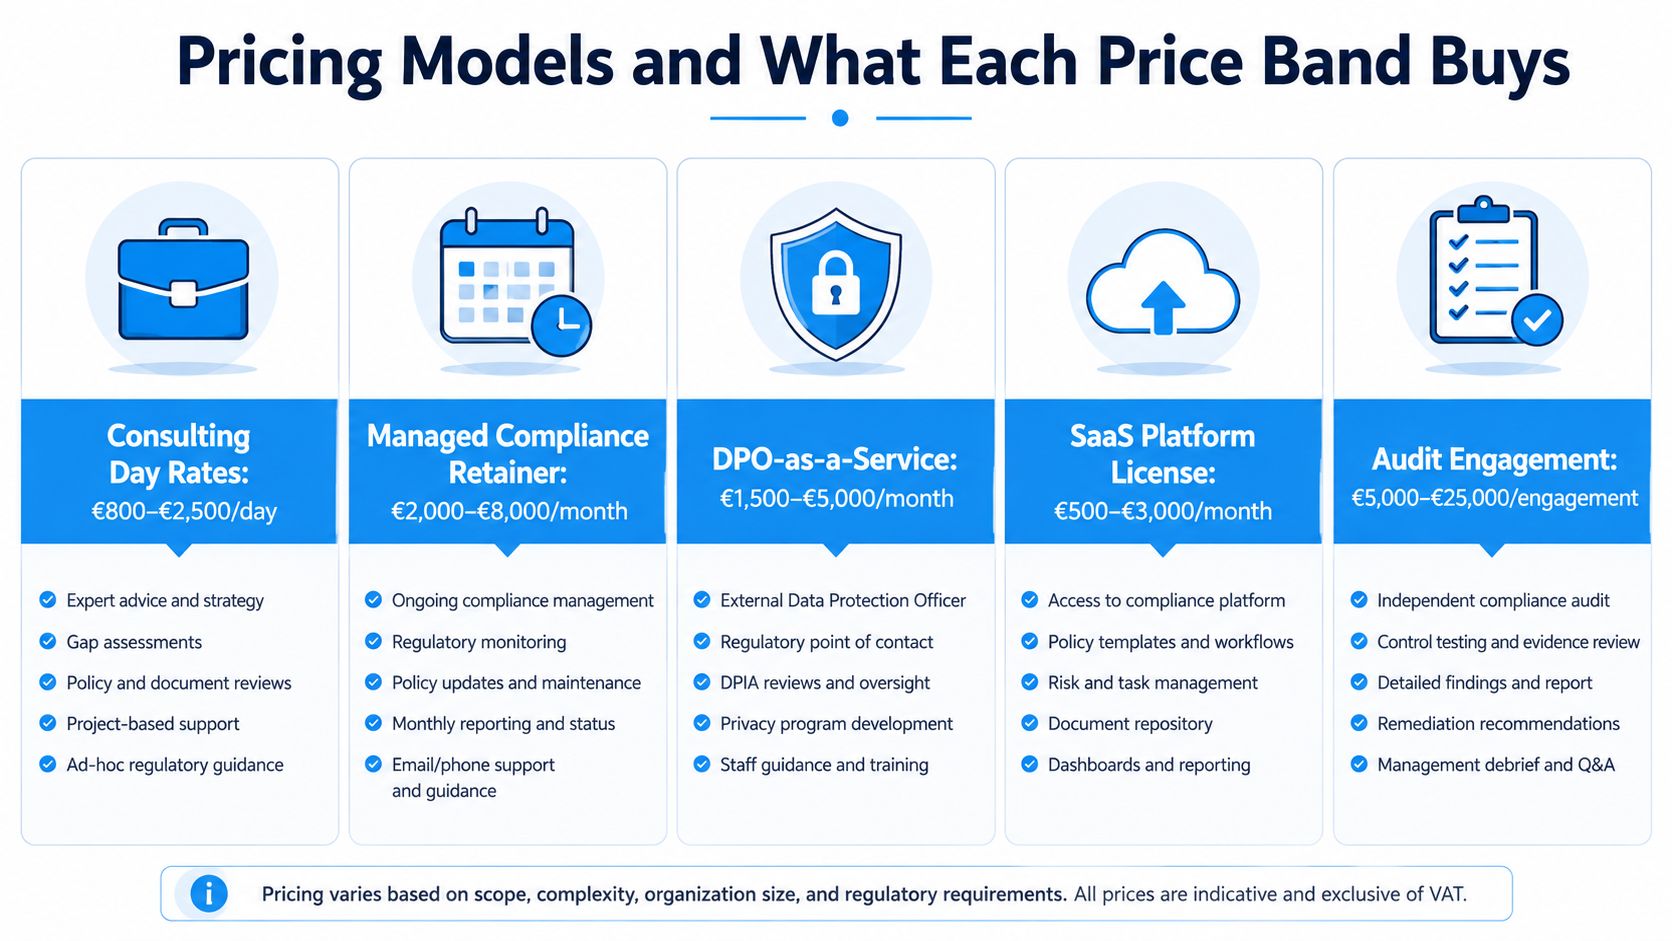
תמחור שפורסם מספר לכם יותר על מודל השירות מאשר דף המכירות. השוואת השוק של 2026 מראה ייעוץ במחיר של בערך 500 עד 3,000 אירו ליום, תאימות מנוהלת ב 1,000 עד 25,000 אירו לחודש, DPO כשירות ב 300 עד 15,000 אירו לחודש, פלטפורמות תוכנה ב 50 עד 25,000 אירו לחודש, וביקורות ב 3,000 עד 100,000 אירו לכל התקשרות. אותו מקור מציין כי עסקים קטנים ובינוניים בדרך כלל מוציאים 500 עד 3,000 אירו לחודש על תוכנה משולבת וערמת DPO חיצונית, בעוד שארגונים בינוניים בדרך כלל מוציאים 30,000 עד 80,000 אירו בשנה בתוכנית מובנית. טווחים אלה מגיעים מ השוואה של UnderDefense לשנת 2026.
מה שהמחיר בדרך כלל מאותת
A תעריף ייעוץ יומי קונה מומחיות ועוצמת פרויקט. זה לא קונה המשכיות אלא אם כן המעורבות בנויה במפורש כך. א ניהול תנאי ציות קונה כיסוי תפעולי שוטף, אך עדיין צריך לבדוק האם זה כולל טיפול בפועל במנדט או רק זמינות ייעוץ. DPO כשירות צריך לרכוש את העצמאות והממשק הרגולטורי שנדרשות לתפקוד אמיתי של DPO. מנויי תוכנה קנה חזרה, רישום ואוטומציה של תהליכי עבודה. שכר טרחת ביקורת לקנות הערכה עצמאית, לא תיקון.
טעות הרכש הגדולה ביותר היא בלבול בהיקף. צוותים משלמים מחירי ריטיינר עבור שירות שמציע רק שיחות מתוזמנות, או שהם משלמים מחירים ברמת ביקורת עבור עבודה שיכולה הייתה להיות מטופלת על ידי פלטפורמה בתוספת שכבת ייעוץ קטנה יותר. זה בזבוז.
התקשרויות שלא הוגדרו כראוי והיו מוגדרות כראוי
התקשרויות שלא מוקצות מספיק נפוצות בייצוג וברכישת DPO. ספק עשוי להציע "חבילה" שנשמעת רשמית, אך נוסח המנדט בפועל מעורפל מדי מכדי לשרוד בדיקה. התקשרויות שמוקצות יתר על המידה הן גרועות באותה מידה. לפעמים רואים הוצאות ביקורת מלאות המשמשות להפקת ממצאים שניתן היה לזהות מהר יותר בעזרת פלטפורמה וסקירה מצומצמת יותר.
הֲלָכָה לְמַעֲשֶׂה: עלות לחודש אומרת לך את המודל. עלות למנדט אומרת לך את ההיקף.
אם אתם עסק קטן (SMB), שילוב התוכנה עם חבילת DPO במיקור חוץ הוא בדרך כלל נקודת ההתחלה הנקייה ביותר. אם אתם עסק בינוני, ההוצאה השנתית צריכה לשקף כיסוי רציף, לא עבודות הצלה תקופתיות. אם אתם עסק ארגוני, עליכם לצפות לשירותים מרובים, לא לחשבונית אחת שמעמידה פנים שמודל אחד מכסה כל התחייבות.
קריטריונים להערכת ספקים שחשובים באמת
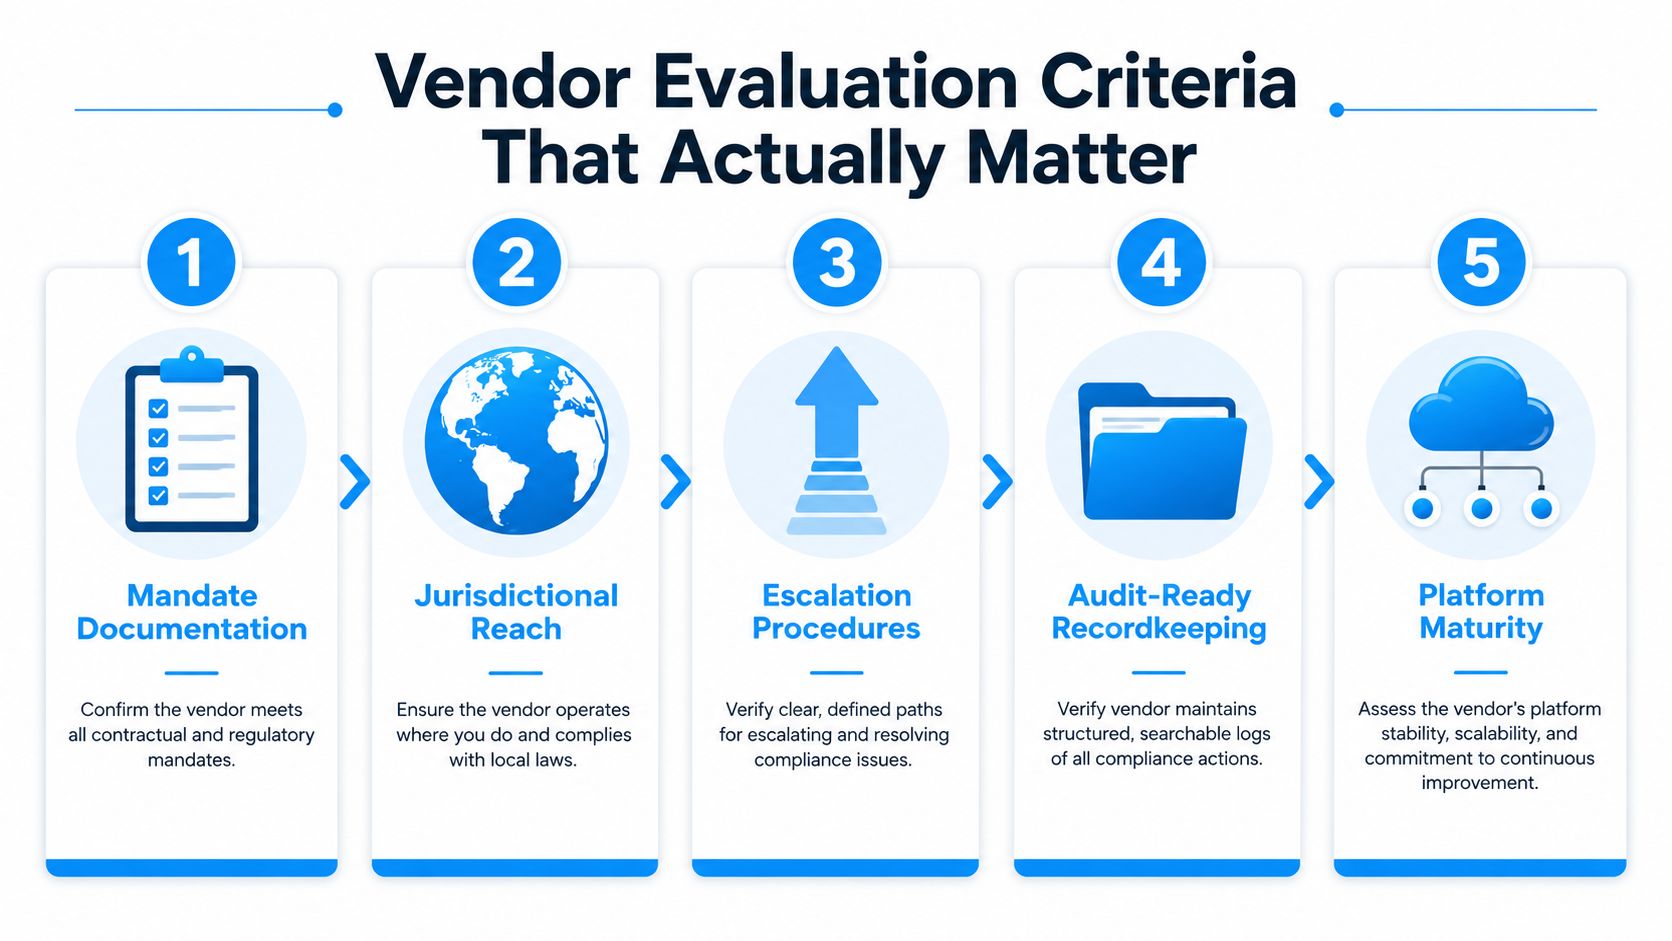
צוותי רכש אוהבים רשתות תכונות משום שקל לדרג אותן. הן גם הכלי הלא נכון למשימה הזו. כדאי לשאול האם הספק יכול להוכיח היקף המנדט, טווח שיפוט, משמעת הסלמה ויומני רישום מוכנים לביקורת. כל דבר פחות מזה הוא תיאטרון.
שבעת הצ'קים שלא הייתי מוותר עליהם
- היקף המנדט בכתב. אם השירות הוא ייצוג, יש לציין זאת במפורש במנדט. אם מדובר בתמיכה של פקיד הגנה על מידע (DPO), העצמאות והאחריות צריכות להיות מפורשות.
- נוכחות מבצעית ידועה של האיחוד האירופי או הבריטניה. ייצוג ללא טביעת רגל שיפוטית ממשית חלש ביום הראשון ובלתי שמיש ביום השני.
- נהלי קליטה והעברה מתועדים. רשויות ונושאי מידע זקוקים לערוץ אמין, לא לתיבת דואר נכנס משותפת שרק עובד אחד מנטר.
- ראיות לאיחוד רב-מסגרות. אם החברה מתמודדת עם GDPR יחד עם חוק הבינה המלאכותית, חוק ה-DSA, חוק הנתונים או התחייבויות NIS2, על הספק להראות כיצד מטופלים ערוצים אלה.
- רישום בקשות עם חותמת זמן. אם זה לא יתועד, זה לא יהיה בר הגנה מאוחר יותר.
- הפרדה ברורה בין ייצוג לייעוץ. ספק שמטשטש את הגבולות האלה כבר אומר לך שהחוזה יהיה מבולגן.
- תנאי מנוי המשקפים כיסוי רציף. אם השירות נועד להיות מתמשך, המודל המסחרי צריך להיראות כמו התחייבות מתמשכת.
רשימה זו חשובה משום שלרגולטורים לא אכפת עד כמה המצגת מלוטשת. אכפת להם האם התפקיד הנכון התקיים, האם התקשורת נותבה כהלכה, והאם החברה יכולה להראות מה קרה.
כישלון הרכש הנפוץ ביותר הוא רכישת חבילה המונחית על ידי "נציג האיחוד האירופי" המונחית על ידי שיווק, שאינה יכולה לשרוד בדיקה של הרגולטור משום שהמנדט, תהליך ההעברה ומסלול כריתת העצים כולם מעורפלים.
אם אתם רוצים נקודת ייחוס מעשית לאופן שבו יש לנסח מנדט ייצוג רשמי, עיינו ב דיליצ'קרפ ולבדוק האם המסמך מפריד בין ייצוג לייעוץ באופן שבו הצוות המשפטי שלך יכול להגן עליו.
בניית ערימת התאימות שלך והמלצות סופיות
עֲבוּר מוכרים מסחריים שאינם מהאיחוד האירופי ומחוץ לבריטניה, שכבת הבסיס היא ייצוג רגולטורי בכל מקום שיידרש, בנוסף כלי SaaS למשמעת מבצעית. הוסף מיקור חוץ של DPO כאשר פונקציית הפרטיות דלה מדי מכדי להתמודד היטב עם משילות. ספקי בינה מלאכותית המציבים מערכות בשוק האיחוד האירופי במסגרת חוק הבינה המלאכותית, ייצוג ותמיכה של פקידי הגנה על מידע הופכים קשים יותר להתעלמות, משום שערוצי התקשורת והאחריות צריכים להיות פעילים לפני תחילת הבדיקה. ספקי שירותים דיגיטליים במסגרת הסכם ה-DSA, ייצוג מאוחד בין מסגרות הגיוני יותר ממינויים נפרדים. מוצרים מחוברים ומפעילי תשתית נתונים במסגרת חוק הנתונים של האיחוד האירופי ו-NIS2, איחוד הוא ניצחון ברכש, משום שחובות מרובות דורשות נתיב קשר אחד וממושמע.
אם אתם רוצים תוכנית שמתרחבת, אל תקנו שירותים מבודדים. בנו מערך של שירותים. דיליצ'קרפ היא דוגמה לסוג של מודל ייצוג מאוחד שמתאים יותר לפעילות רב-לאומית מאשר מינויים חד פעמיים.
אם החברה שלכם מנסה לכסות ייצוג באיחוד האירופי או בבריטניה, מיקור חוץ של משרד הגנת המידע (DPO) והסלמה מרובת מסגרות מבלי לפצל את מערך המידע, Dilicheck Rep בנוי לבעיית תפעולית זו. הוא מספק ייצוג רגולטורי רשמי בשוק וטיפול מובנה בתקשורת עם פיקוח ועם נושאי מידע, וזה בדיוק המקום שבו תוכניות רב-לאומיות רבות קורסות.
Dilicheck Rep מספקת ייצוג רגולטורי רשמי באיחוד האירופי ובבריטניה, כולל סעיף 27 בתקנות ה-GDPR, חוק הבינה המלאכותית של האיחוד האירופי, חוק השירותים הדיגיטליים, חוק הנתונים ושירותי נקודת קשר של NIS2, עם תיעוד מנדטים וטיפול מובנה בתקשורת עם נושאי מידע וסמכות. סקור את היקף הייצוג ומודל הפעולה שלך עם Dilicheck Rep לפני ההשקה הבאה שלך לשוק באיחוד האירופי.
הצהרת אחריות: מדריך זה מסופק למטרות מידע כללי בלבד ואינו מהווה ייעוץ משפטי. יישום דרישות הגנת המידע של האיחוד האירופי ודרישות רגולטוריות אחרות תלוי בנסיבות הספציפיות של כל ארגון. עליך לקבל ייעוץ משפטי מתאים במידת הצורך לפני הסתמכות על מידע זה או קבלת החלטות בנוגע לציות.
עודכן לאחרונה: אוגוסט 2026
גילוי נאות: מאמר זה הוכן על ידי מומחה תאימות בסיוע בינה מלאכותית.