
Anda sudah berurusan dengan bagian yang sulit. Perusahaan menjual produk ke Uni Eropa, Inggris, atau keduanya, tim hukum menginginkan jawaban yang jelas tentang Pasal 27, penanggung jawab privasi menginginkan seorang DPO (Petugas Perlindungan Data) yang dapat melakukan pekerjaan tersebut, dan bagian pengadaan sedang menatap presentasi vendor yang mengaburkan representasi, konsultasi, audit, dan perangkat lunak menjadi satu "solusi GDPR" yang samar. Itulah jebakannya. Layanan kepatuhan GDPR bukanlah satu kategori saja., Dan membeli dengan cara itu adalah cara tim melewatkan celah, membeli peralatan secara berlebihan, dan akhirnya memiliki cakupan yang terlihat bagus dalam presentasi slide tetapi gagal di bawah pengawasan regulator.
Inilah cara yang tepat untuk memikirkannya. Perwakilan menciptakan titik kontak hukum di pasar lokal. Pengalihdayaan DPO memberikan Anda kepemimpinan independen dalam hal privasi. Audit akan memberitahu Anda apa yang rusak. Platform SaaS Jaga agar pekerjaan rutin tidak berantakan. Susunan yang unggul biasanya merupakan komposisi dari model-model tersebut, bukan pilihan di antara mereka.
| Pola dasar | Apa sebenarnya fungsinya? | Apa yang tidak dilakukannya | Kasus penggunaan terbaik |
|---|---|---|---|
| Perwakilan regulasi | Menciptakan titik kontak resmi Uni Eropa atau Inggris untuk otoritas dan subjek data. | Tim ini tidak akan menjadi tim privasi Anda atau menjalankan program perbaikan Anda. | Perusahaan non-Uni Eropa atau non-Inggris yang membutuhkan perwakilan di pasar setempat. |
| DPO yang dipekerjakan dari luar | Memberikan saran independen, pemantauan, dan antarmuka regulasi. | Sistem ini tidak secara otomatis memelihara catatan Anda atau memperbaiki penyimpangan proses. | Perusahaan yang membutuhkan perlindungan Pasal 37 hingga 39 tanpa harus merekrut tenaga ahli internal. |
| Audit kepatuhan | Kesiapan tes, kesenjangan, dan kualitas bukti | Hal itu tidak membuat program tetap berjalan setelah laporan disampaikan. | Tinjauan pasca-insiden, jaminan dewan, atau validasi pra-regulator |
| Platform kepatuhan SaaS | Mengotomatiskan alur kerja seperti persetujuan, ROPA, DPIA, dan pelacakan vendor. | Hal ini tidak menggantikan pertanggungjawaban hukum atau bertindak sebagai perwakilan Anda yang ditunjuk. | Tim-tim yang memiliki kematangan yang cukup untuk mengoperasionalkan kepatuhan dalam skala besar. |
Jika Anda mencoba memutuskan vendor mana yang akan dibeli, jangan tanyakan model mana yang "terbaik." Tanyakan kewajiban apa yang sudah Anda pikul, kewajiban mana yang membutuhkan pihak hukum, dan kewajiban mana yang membutuhkan dukungan operasional berkelanjutan.
Mengapa Pembeli Multinasional Membutuhkan Struktur Kepatuhan yang Jelas?
Pembeli multinasional jarang memulai dari nol. Tim penjualan terus berekspansi ke Prancis, Jerman, dan Belanda, unit di Inggris terus mengangkat pertanyaan tentang privasi, dan tim pemasaran terus menambahkan alat-alat baru lebih cepat daripada yang dapat ditinjau oleh tim hukum. Kemudian seorang anggota dewan bertanya mengapa Undang-Undang AI Uni Eropa, Undang-Undang Layanan Digital, Undang-Undang Data Uni Eropa, dan NIS2 berada dalam diskusi pengadaan yang sama dengan GDPR. Jawabannya jelas. Lingkup kewajiban semakin meluas, tetapi para vendor masih menjual layanan privasi seolah-olah satu model cocok untuk setiap masalah.
Kesalahan pertama adalah memperlakukan setiap layanan privasi sebagai lapisan konsultasi. Itu berhasil untuk penilaian sekali saja, tetapi gagal ketika bisnis membutuhkan titik kontak yang ditunjuk, catatan langsung tentang pemrosesan, dan jalur eskalasi yang tetap berlaku meskipun terjadi pergantian manajemen. Kesalahan kedua adalah berasumsi bahwa perangkat lunak dapat memikul pertanggungjawaban. Perangkat lunak dapat mengorganisir bukti, tetapi tidak dapat menjadi perwakilan yang ditunjuk atau DPO independen di mana hukum mensyaratkan pemegang peran yang sebenarnya.
Masalah praktis bagi pembeli
Perusahaan global tidak mencoba membeli "kepatuhan GDPR" secara abstrak. Mereka mencoba menyusun serangkaian solusi yang dapat mendukung operasi lintas batas, kontak dengan otoritas lokal, dan permintaan bukti yang berulang. Pertanyaan pembeliannya sederhana, lapisan mana yang menyelesaikan kewajiban mana, dan lapisan mana yang masih kurang?
Bagi bisnis non-UE, perwakilan berdasarkan Pasal 27 seringkali menjadi persyaratan struktural pertama yang harus dipenuhi. GDPR mewajibkan perwakilan di Uni Eropa untuk banyak pengendali dan pengolah data asing, dan perwakilan tersebut harus dapat dihubungi oleh otoritas pengawas dan subjek data terkait semua masalah yang berkaitan dengan pemrosesan, sebagaimana dinyatakan dalam Pasal 27 GDPR. Itu adalah kewajiban formal, bukan sekadar kotak surat formal.
Organisasi yang lebih besar membutuhkan lebih dari itu. Fungsi DPO mencakup tata kelola dan independensi. Audit mengungkap titik lemah. Platform SaaS menjaga agar catatan, permintaan, dan alur kerja tidak menyimpang. Gunakan satu lapisan sebagai pengganti lapisan lainnya, dan celah cakupan hanya akan muncul ketika ada penyelidikan.
Struktur kepatuhan yang jelas menghindari kegagalan tersebut. Struktur ini memisahkan peran hukum, peran penasihat, lapisan diagnostik, dan perangkat operasional. Masing-masing memecahkan masalah yang berbeda. Pembeli yang mengaburkan hal ini akhirnya membayar untuk janji yang salah dan tetap memikul kewajiban yang hilang.
Penjelasan tentang Empat Arketipe Layanan
Pembeli terus ditawari "kepatuhan GDPR" seolah-olah itu adalah satu layanan tunggal. Padahal tidak. Pasar terbagi menjadi empat model layanan berbeda, masing-masing dengan tugas yang berbeda, bentuk kontrak yang berbeda, dan mode kegagalan yang berbeda. Jika Anda tidak memisahkannya, Anda akan membandingkan penawaran yang salah dan melewatkan celah dalam rangkaian kepatuhan Anda.
Perwakilan regulasi adalah peran kontak hukum.
Perwakilan regulasi Ketentuan ini ada untuk organisasi yang membutuhkan antarmuka hukum formal di pasar Uni Eropa atau Inggris. Bagi banyak pengendali dan pengolah data non-Uni Eropa, Pasal 27 mensyaratkan adanya perwakilan di Uni Eropa yang dapat dihubungi oleh otoritas pengawas dan subjek data mengenai masalah pemrosesan, sebagaimana diatur dalam Pasal 27. Itu adalah penunjukan resmi, dengan mandat yang jelas dan catatan yang terdefinisi, dan jauh di luar lingkup konsultasi biasa.
Layanan ini juga penting bagi operator global yang berurusan dengan rezim privasi terkait, tetapi fungsi intinya tidak berubah. Seorang perwakilan menerima komunikasi formal, meneruskannya dengan benar, dan menjaga agar mandat tersebut tetap terlihat oleh regulator. Perannya adalah sebagai pemegang tugas, bukan pemberi nasihat berdasarkan permintaan.
Dukungan DPO yang dioutsourcing adalah tata kelola dalam praktik.
Pengalihdayaan DPO Hal ini mencakup independensi, pemantauan, pemberian nasihat, dan antarmuka regulasi. DPO berada di dalam struktur akuntabilitas organisasi, sehingga layanan yang dialihdayakan harus menjaga independensi tersebut dan mendefinisikan tugas-tugas aktual dengan jelas. Dukungan privasi saja tidak memenuhi standar.
Versi yang lemah mudah dikenali. Vendor menjual "paket DPO" yang sebenarnya hanyalah konsultasi privasi umum dengan biaya tambahan. Jika perjanjian tersebut tidak menjelaskan batasan pengambilan keputusan, jalur eskalasi, dan bagaimana kontak dengan regulator akan berjalan, pembeli telah membeli nasihat, bukan fungsi DPO.
Audit dan platform SaaS memecahkan masalah yang berbeda.
A audit kepatuhan Ini adalah latihan diagnostik. Latihan ini menguji bukti, kematangan proses, dan kesenjangan, sehingga berguna ketika bisnis membutuhkan validasi independen atau peta jalan perbaikan. Latihan ini tidak menjalankan program sehari-hari.
A Platform kepatuhan SaaS Ini adalah lapisan operasional. Lapisan ini menangani persetujuan, catatan pemrosesan, alur kerja DPIA, risiko vendor, dan tugas berulang serupa. Tolok ukur independen untuk perangkat GDPR memperjelas perbedaannya, karena Kerangka kerja GDPRbench Mengevaluasi kebenaran terhadap beban kerja GDPR, waktu respons terhadap permintaan GDPR, dan biaya penyimpanan. Itulah sudut pandang yang tepat untuk perangkat lunak. Nilailah platform berdasarkan apakah platform tersebut menjalankan beban kerja dengan benar dan efisien, bukan berdasarkan seberapa bagus tampilan antarmuka.
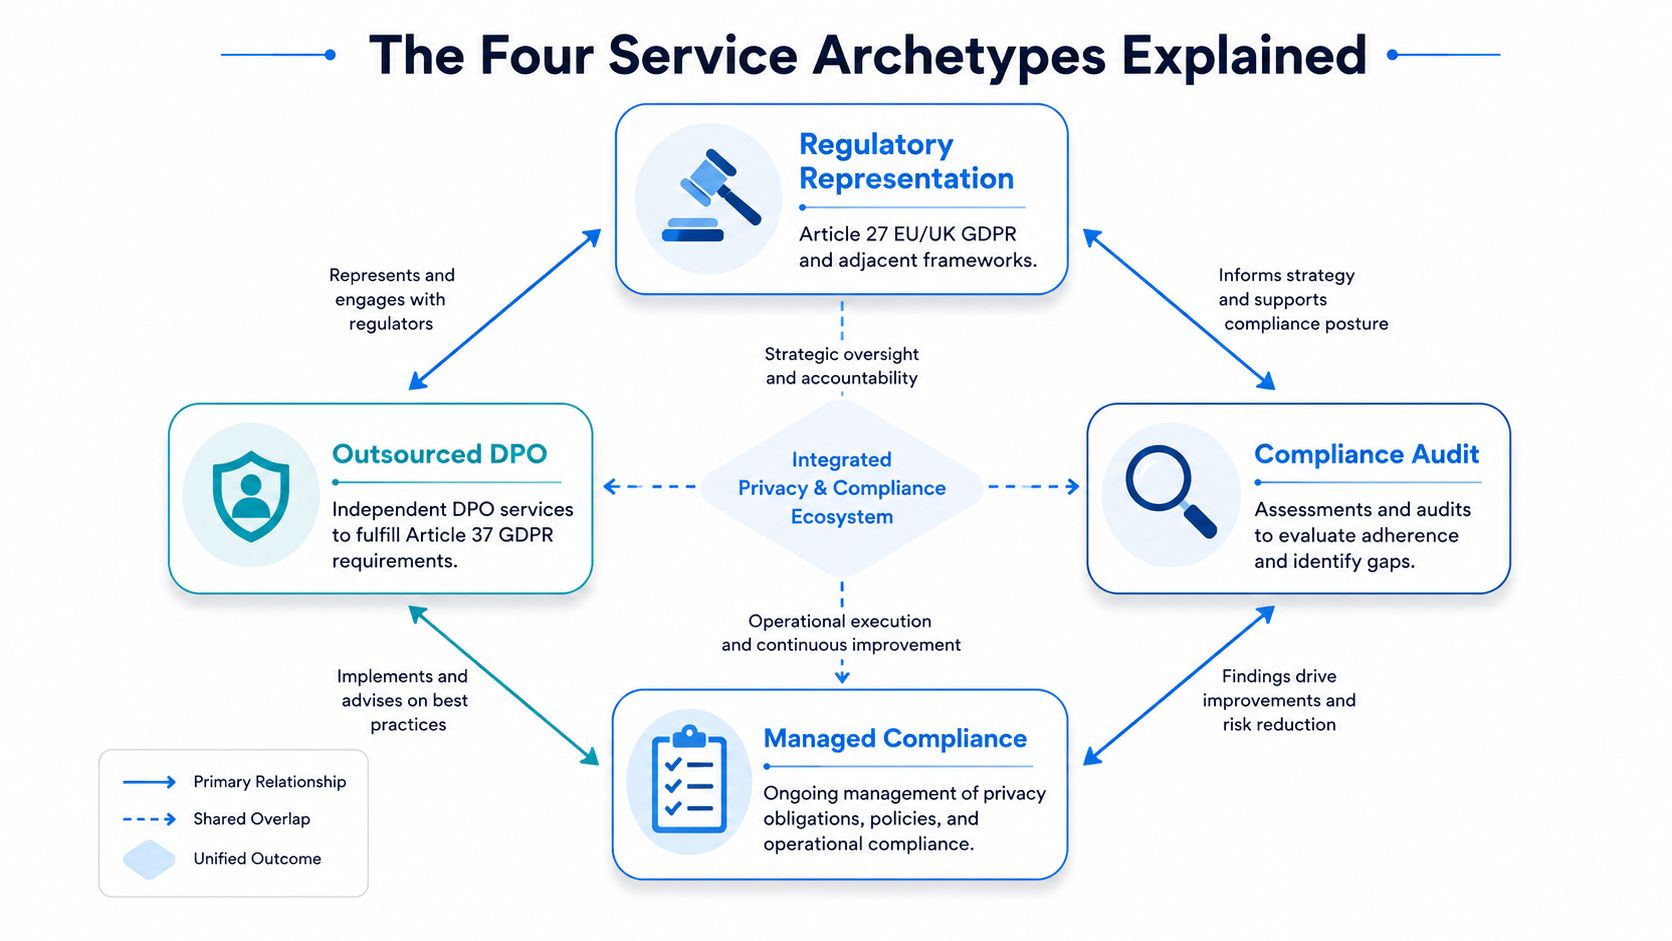
Kesimpulan praktisnya sangat jelas. Perwakilan menciptakan aktor hukum. Alih daya DPO menciptakan kapasitas tata kelola. Audit menciptakan bukti. SaaS menciptakan kesinambungan. Sebagian besar bisnis membutuhkan setidaknya dua dari hal ini, dan banyak yang membutuhkan keempatnya untuk bekerja bersama-sama.
Realita Penegakan Hukum yang Mempengaruhi Keputusan Pembelian
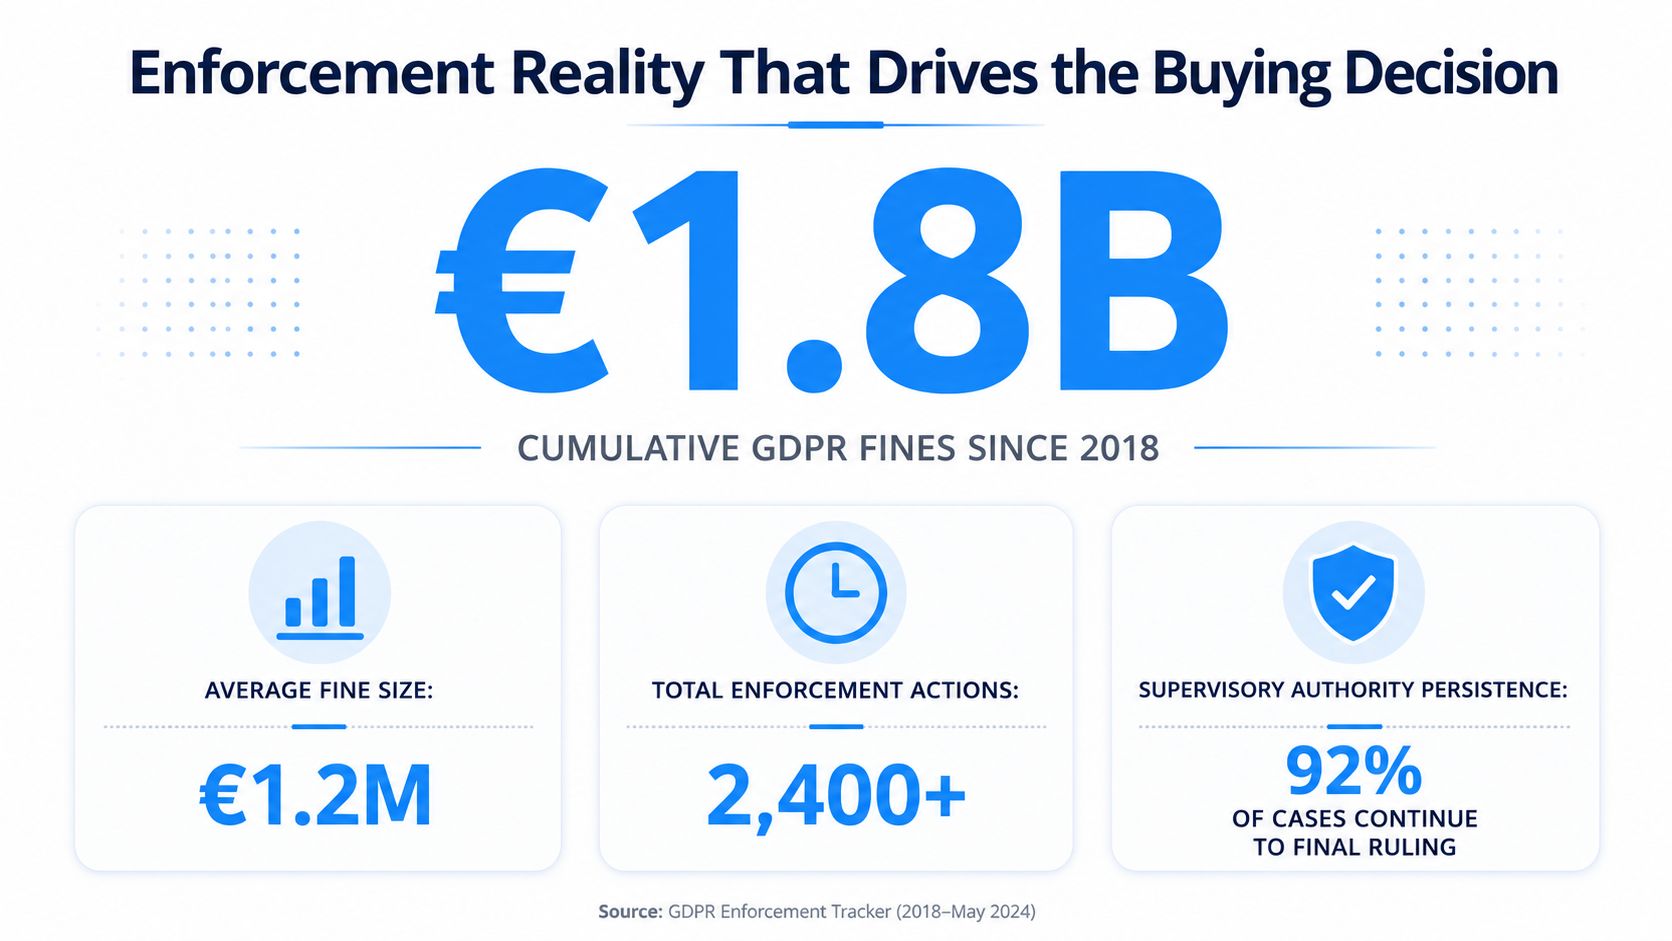
Perusahaan multinasional yang menganggap penegakan GDPR sebagai hal sepele sudah tertinggal. Regulator telah memperjelas bahwa model operasional yang lemah akan diuji. CMS GDPR Enforcement Tracker mencatat hal ini. 2.086 denda hingga 1 Maret 2024, naik oleh 510 dari tahun sebelumnya, dengan total denda yang tercatat sekitar EUR 4,48 miliar. Oleh 1 Maret 2026, pelacak yang sama telah berkembang menjadi 2.685 denda total sekitar EUR 6,11 miliar. Denda rata-rata di seluruh Periode 2018 hingga 2024 tentang EUR 2,14 juta. Lihat Angka dan data pelacak penegakan hukum CMS untuk pelaporan yang mendasarinya.
Mengapa hal ini mengubah pengadaan?
Angka-angka tersebut mengubah pengadaan dengan cara yang sederhana. Program kepatuhan adalah operasi berkelanjutan, bukan sekadar perbaikan hukum sekali waktu. Program ini harus berlaku di berbagai yurisdiksi, mengikuti perkembangan kontak dengan regulator, dan menjaga jejak bukti yang bersih.
Itulah mengapa pengendali dan pengolah data asing harus berhenti memperlakukan perwakilan Pasal 27 sebagai administrasi opsional. Perwakilan adalah titik kontak formal. Jika titik kontak tersebut tidak ada sebelum pertanyaan diajukan, bisnis tersebut akan terekspos sejak hari pertama.
Pasar juga mulai menjauh dari konsultasi tahunan sebagai solusi standar. Pembeli sekarang menginginkan layanan yang dapat menangani pertanyaan, mengarahkan komunikasi dengan cepat, dan menjaga catatan tetap utuh di bawah tekanan. Jika vendor tidak dapat melakukan itu, templat kebijakan yang dipoles pun tidak akan berarti apa-apa.
Peralatan dinilai berdasarkan kinerja operasionalnya.
Tekanan yang sama berlaku untuk perangkat lunak. Pembeli sudah bosan dengan daftar fitur yang terlihat bagus dalam presentasi penjualan. Mereka menginginkan bukti bahwa platform tersebut menangani beban kerja GDPR yang sebenarnya dengan benar, merespons cukup cepat, dan tidak memboroskan penyimpanan atau merusak sistem produksi.
Itulah mengapa Kerangka kerja GDPRbench Hal ini penting. Standar ini mengevaluasi kebenaran, waktu respons terhadap permintaan GDPR, dan biaya penyimpanan. Itulah standar yang tepat untuk perangkat lunak. Nilailah platform berdasarkan apakah platform tersebut menjalankan beban kerja dengan bersih dan efisien.
Penegakan hukum sekarang menghukum operasional yang lemah, bukan hanya dokumentasi yang lemah. Jika perwakilan Anda, DPO (Petugas Perlindungan Data), dan platform Anda tidak dapat bekerja sama selama permintaan regulator, program tersebut terlalu rapuh.
Implikasinya sangat jelas. Layanan kepatuhan GDPR kini termasuk dalam perencanaan keberlangsungan bisnis. Bayarlah vendor yang memastikan Anda tetap dapat dihubungi, diaudit, dan responsif ketika regulator datang.
Perbandingan Berdampingan dari Empat Arketipe
Cara tercepat untuk menghentikan pengadaan yang buruk adalah dengan membandingkan keempat arketipe tersebut berdasarkan apa yang mereka lakukan, siapa yang bertindak secara hukum, dan di mana posisi mereka. Kedengarannya mendasar, tetapi sebagian besar presentasi vendor menghindari pertanyaan-pertanyaan tersebut karena jawabannya akan mengungkap batasan layanan yang diberikan.
| Pola dasar | Hasil Utama yang Harus Disampaikan | Aktor Hukum | Profil Perusahaan yang Paling Sesuai |
|---|---|---|---|
| Perwakilan regulasi | Titik kontak resmi Uni Eropa atau Inggris, komunikasi yang dialihkan, catatan mandat. | Perwakilan tersebut bertindak atas nama klien untuk fungsi kontak yang ditunjuk. | Perusahaan non-Uni Eropa atau non-Inggris yang menjual ke Uni Eropa atau Inggris, dan membutuhkan antarmuka lokal yang diwajibkan. |
| DPO yang dipekerjakan dari luar | Pengawasan privasi, saran, pemantauan, antarmuka otoritas, masukan kebijakan. | Fungsi DPO (Petugas Perlindungan Data) beroperasi dalam kerangka tata kelola, tetapi klien tetap bertanggung jawab. | Tim pasar menengah dan perusahaan besar yang membutuhkan kepemimpinan independen dalam bidang privasi. |
| Audit kepatuhan | Analisis kesenjangan, penilaian kesiapan, temuan perbaikan, tinjauan bukti | Auditor bertindak secara independen dan melaporkan hasilnya kepada klien. | Perusahaan yang memerlukan validasi sebelum peninjauan dewan direksi, merger, atau interaksi dengan regulator. |
| Platform kepatuhan SaaS | Pencatatan otomatis, alur kerja, dan jejak bukti | Klien bertindak melalui platform, vendor menyediakan perangkat pendukung. | Tim dengan kepemilikan internal yang membutuhkan skala dan pengulangan. |
Perwakilan regulasi Ini adalah satu-satunya model di sini yang menciptakan aktor eksternal formal di yurisdiksi atas nama klien. Itulah poin yang coba dikaburkan oleh banyak vendor. Jika suatu layanan menyatakan mencakup "perwakilan," tetapi kontrak tidak secara jelas menetapkan mandat, itu tidak sama dengan penunjukan berdasarkan Pasal 27.
DPO yang dipekerjakan dari luar Ini berbeda. Ini bisa menjadi pilihan yang sangat kuat, tetapi tidak dapat menggantikan perwakilan jika diperlukan, dan tidak dapat bertindak sebagai fungsi audit Anda. Kekuatannya terletak pada tata kelola dan independensi, bukan otomatisasi operasional.
Audit Berguna ketika Anda membutuhkan kebenaran, bukan kenyamanan. Kelemahannya jelas. Setelah laporan disampaikan, tidak ada yang bergerak kecuali seseorang bertanggung jawab atas pekerjaan perbaikan. Itulah mengapa audit biasanya bersifat tambahan, bukan berdiri sendiri.
Platform SaaS Mereka adalah tulang punggung sistem. Mereka membantu tim memelihara catatan dan menjalankan alur kerja, tetapi mereka tidak menyelesaikan masalah pertanggungjawaban hukum sendirian. Sebuah platform dapat menyimpan fakta. Namun, platform tersebut tidak dapat memainkan peran yang dituntut oleh hukum.
Mencocokkan Jenis Layanan dengan Skenario Multinasional
Susunan strategi yang tepat bergantung pada tahap operasional perusahaan, bukan pada apakah perusahaan menyukai konsultan, perangkat lunak, atau biaya tetap. Perusahaan rintisan SaaS non-Uni Eropa, perusahaan multinasional yang sedang berkembang, dan perusahaan pasca-insiden tidak membutuhkan kombinasi yang sama. Mereka membutuhkan empat arketipe yang sama dalam proporsi yang berbeda.
Sebuah perusahaan SaaS non-Uni Eropa yang diluncurkan di Uni Eropa dan Inggris.
Untuk peluncuran pertama, Perwakilan wajib dilakukan apabila Pasal 27 berlaku., karena bisnis tersebut membutuhkan titik kontak formal di pasar. Pengalihdayaan DPO Hal ini mungkin berguna jika perusahaan tidak memiliki kepemimpinan internal di bidang privasi. Alat bantu SaaS Hal ini menjadi penting jika produk tersebut menangani persetujuan, DSAR (Domain Subject Access Request), pelacakan vendor, atau pemrosesan catatan sejak hari pertama. Audit penuh biasanya bersifat opsional kecuali jika bisnis tersebut sedang mempersiapkan diri untuk pelanggan perusahaan besar atau memasuki pasar dengan hambatan tinggi.
Kesalahan di sini adalah mencoba untuk "menunggu dan melihat" representasi. Hal itu menciptakan gesekan yang dapat dihindari bahkan sebelum permintaan data yang bermakna pertama kali tiba.
Sebuah perusahaan yang sedang berkembang dan menjual produknya ke berbagai negara anggota.
Ini adalah masalah klasik pasar menengah. Sumber daya privasi internal ada, tetapi jumlahnya terbatas dan tidak memiliki titik kontak di setiap pasar. Dalam skenario tersebut, representasi adalah persyaratan struktural, DPO yang dipekerjakan dari luar seringkali merupakan cara terbaik untuk menambah kesinambungan, dan alat platform mencegah beban kerja berulang membebani tim.
Jika perusahaan juga perlu menyelaraskan GDPR dengan kerangka kerja lain, konsolidasi menjadi penting. Satu saluran untuk komunikasi GDPR, AI Act, DSA, Data Act, dan NIS2 lebih mudah dikelola daripada lima kontak eksternal yang terpisah. Jika itu terdengar membosankan secara operasional, bagus. Membosankan lebih murah daripada eskalasi yang terfragmentasi.
Organisasi pasca-insiden
Setelah terjadi pelanggaran atau penyelidikan oleh pihak berwenang, kebutuhan pertama adalah... audit atau penilaian kesiapan. Hal itu memberikan dasar faktual bagi manajemen. Perwakilan diperlukan jika organisasi tidak memiliki kontak lokal yang sesuai, dan fungsi DPO (Data Protection Officer) harus ada untuk mengoordinasikan respons. Perangkat lunak SaaS hanya membantu jika dapat menghasilkan bukti yang akurat dan menyimpan log yang dibutuhkan tim penanganan insiden.
Bagi organisasi pada fase ini, kepatuhan bukan lagi sekadar latihan kebijakan. Ini adalah upaya perbaikan, pengendalian bukti, dan disiplin komunikasi.
Layanan perwakilan berdasarkan Pasal 27 GDPR Uni Eropa
Jika Anda memerlukan model kontak Uni Eropa formal yang mengarahkan komunikasi pengawasan dan subjek data ke dalam satu saluran terstruktur, tinjau DilicheckRep. Ini berada di lapisan representasi, bukan lapisan konsultasi, dan itulah mengapa ia seharusnya berada di bagian tumpukan ini.
Model Penetapan Harga dan Apa yang Dibeli di Setiap Rentang Harga
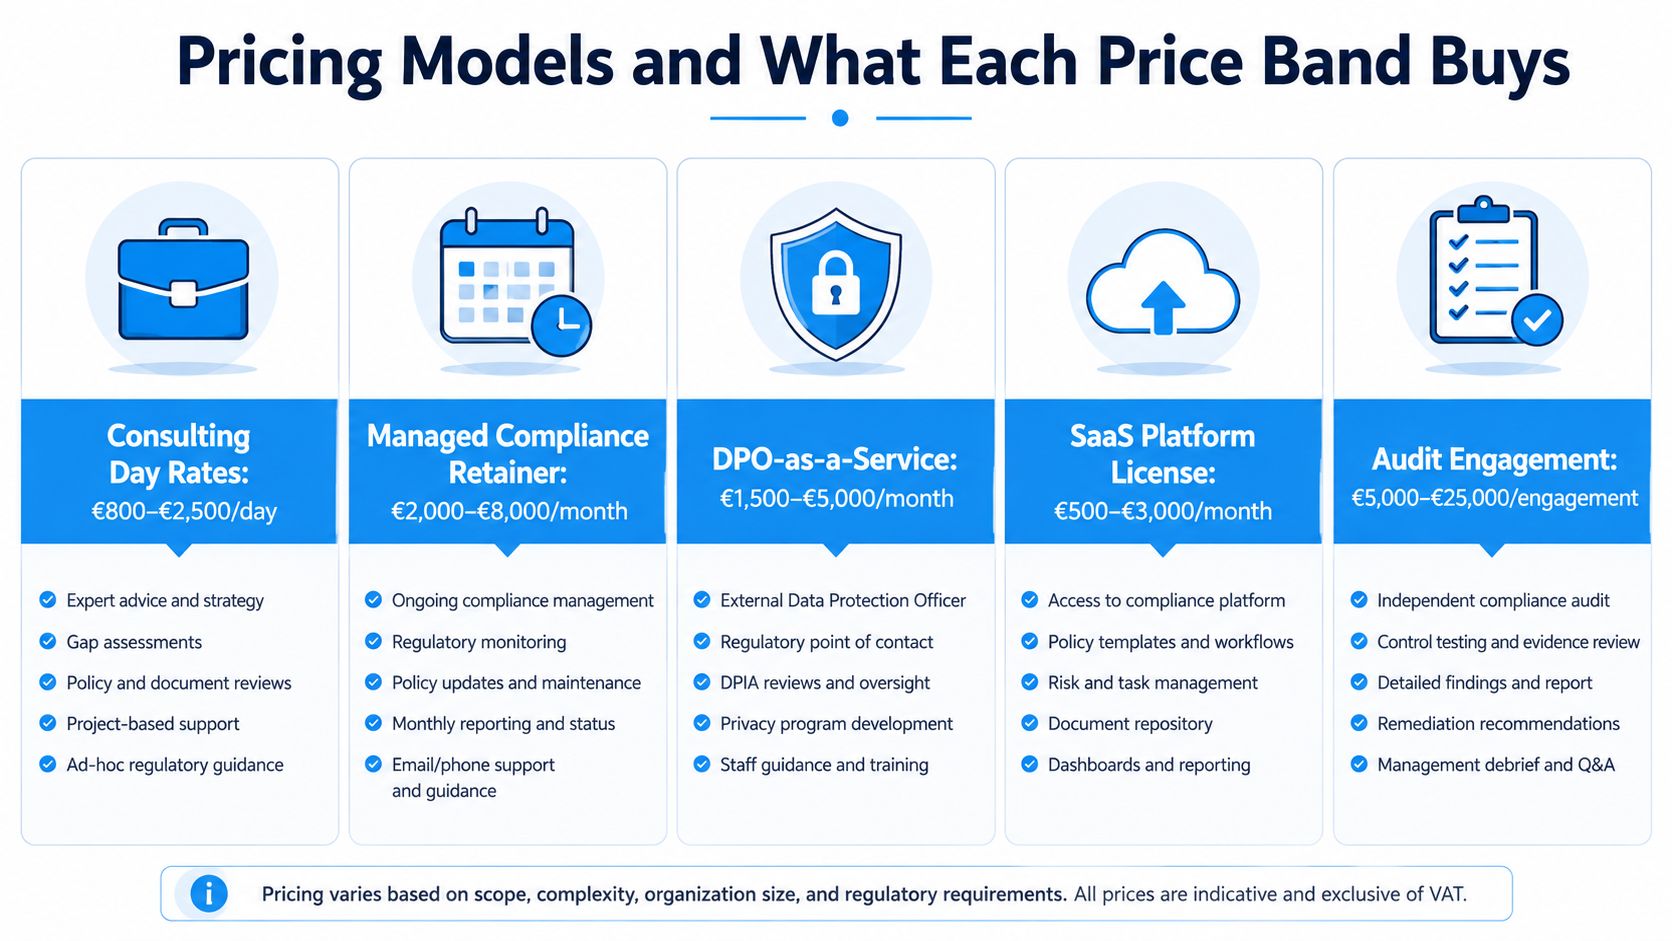
Penetapan harga yang dipublikasikan memberikan informasi lebih banyak tentang model layanan daripada yang tertera di halaman penjualan. Perbandingan pasar tahun 2026 menunjukkan layanan konsultasi berada di kisaran tertentu. €500 hingga €3.000 per hari, mengelola kepatuhan di €1.000 hingga €25.000 per bulan, DPO-as-a-Service di €300 hingga €15.000 per bulan, platform perangkat lunak di €50 hingga €25.000 per bulan, dan audit di €3.000 hingga €100.000 per proyek. Sumber yang sama mencatat bahwa UKM umumnya menghabiskan €500 hingga €3.000 per bulan pada kombinasi perangkat lunak dan layanan DPO (Data Protection Officer) yang dioutsourcing, sementara organisasi menengah biasanya menghabiskan €30.000 hingga €80.000 per tahun pada program terstruktur. Rentang tersebut berasal dari Perbandingan UnderDefense tahun 2026.
Apa yang biasanya ditunjukkan oleh harga?
A tarif konsultasi harian Membeli keahlian dan intensitas proyek. Itu tidak membeli kesinambungan kecuali jika keterlibatan tersebut secara eksplisit disusun seperti itu. A retainer kepatuhan terkelola membeli perlindungan operasional berkelanjutan, tetapi Anda tetap perlu memeriksa apakah itu termasuk penanganan mandat aktual atau hanya ketersediaan layanan konsultasi. DPO-as-a-Service Seharusnya membeli kemandirian dan antarmuka regulasi yang dibutuhkan oleh fungsi DPO (Data Protection Officer) yang sesungguhnya. Langganan perangkat lunak membeli pengulangan, pencatatan, dan otomatisasi alur kerja. Biaya audit Belilah penilaian independen, bukan perbaikan.
Kesalahan pengadaan terbesar adalah kebingungan ruang lingkup. Tim membayar harga retainer untuk layanan yang hanya menawarkan panggilan terjadwal, atau mereka membayar harga setara audit untuk pekerjaan yang sebenarnya dapat ditangani oleh platform ditambah lapisan konsultasi yang lebih kecil. Itu adalah pemborosan.
Penugasan dengan cakupan yang kurang dan cakupan yang berlebihan
Penugasan dengan cakupan yang terlalu sempit sering terjadi dalam pembelian jasa representasi dan DPO (Data Protection Organization). Vendor mungkin menawarkan "paket" yang terdengar formal, tetapi bahasa mandat sebenarnya terlalu kabur untuk lolos dari pengawasan. Penugasan dengan cakupan yang terlalu luas juga sama buruknya. Terkadang Anda melihat seluruh anggaran audit digunakan untuk menghasilkan temuan yang sebenarnya dapat diidentifikasi lebih cepat dengan platform dan tinjauan yang lebih sempit.
Aturan praktis: Biaya per bulan memberi tahu Anda modelnya. Biaya per mandat memberi tahu Anda ruang lingkupnya.
Jika Anda adalah UKM, kombinasi perangkat lunak dan layanan DPO (Data Protection Officer) yang dioutsourcing biasanya merupakan titik awal yang paling bersih. Jika Anda adalah perusahaan menengah, pengeluaran tahunan harus mencerminkan cakupan berkelanjutan, bukan pekerjaan penyelamatan berkala. Jika Anda adalah perusahaan besar, Anda harus mengharapkan layanan berlapis, bukan satu faktur yang berpura-pura satu model mencakup setiap kewajiban.
Kriteria Evaluasi Vendor yang Benar-Benar Penting
Tim pengadaan menyukai feature grid karena mudah dinilai. Namun, feature grid bukanlah alat yang tepat untuk pekerjaan ini. Anda seharusnya menanyakan apakah vendor dapat membuktikan ruang lingkup mandat, jangkauan yurisdiksi, disiplin eskalasi, dan log yang siap diaudit. Apa pun yang kurang dari itu hanyalah sandiwara.
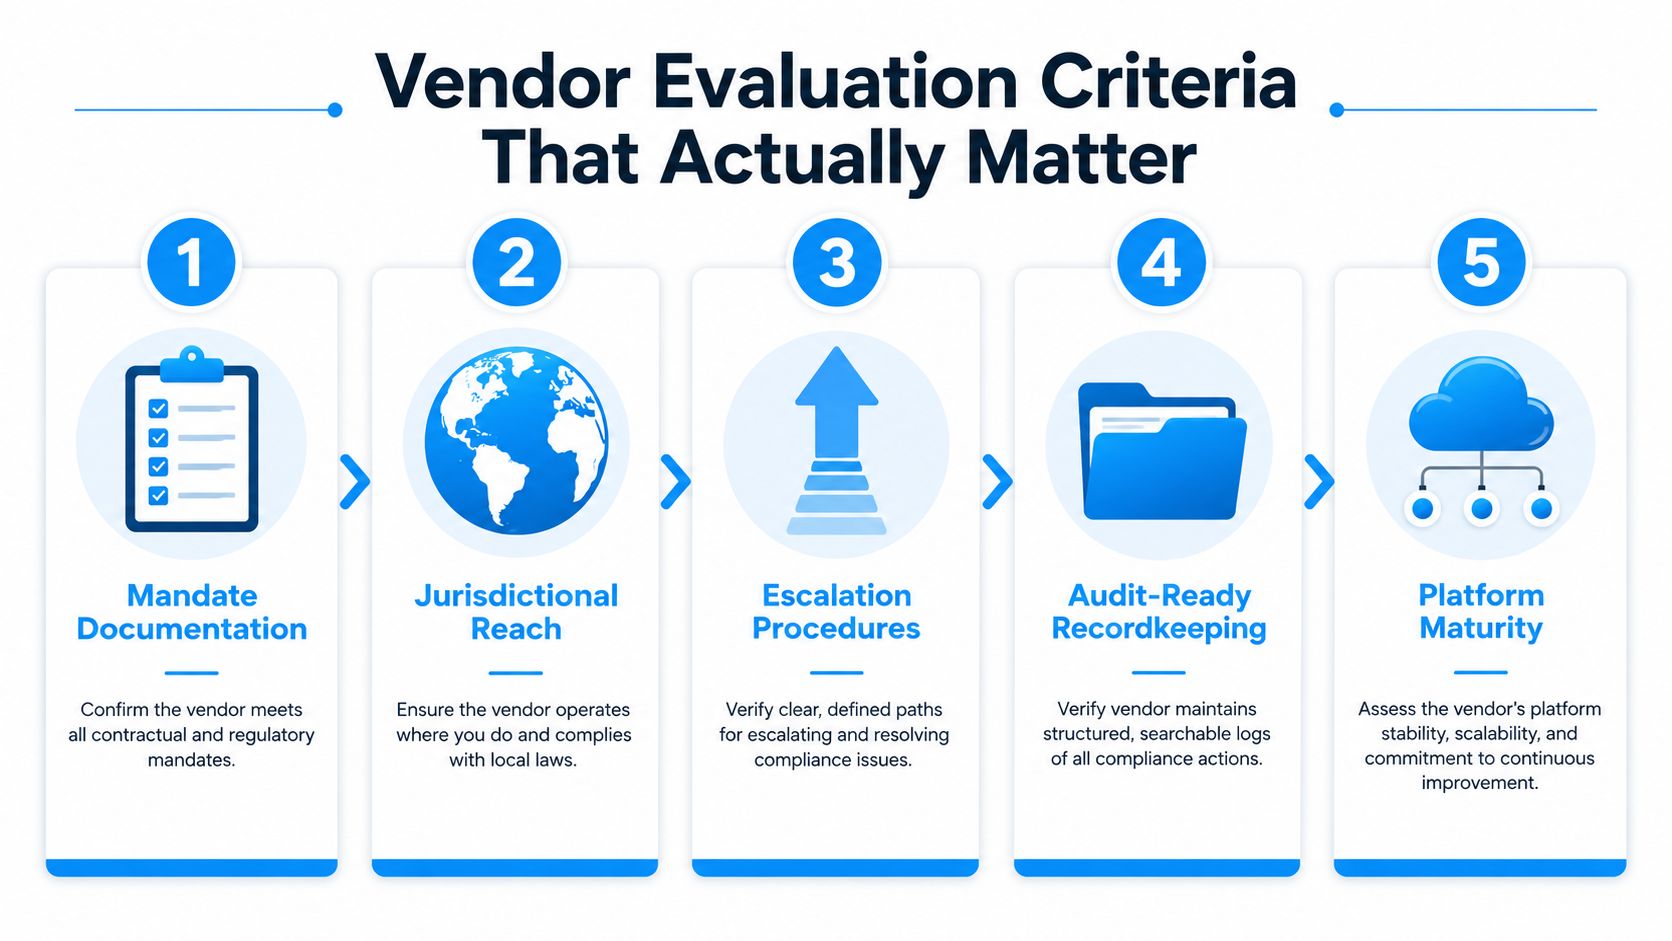
Tujuh cek yang tidak akan saya batalkan
- Lingkup mandat tertulis. Jika layanan tersebut berupa perwakilan, mandatnya harus menyatakannya dengan jelas. Jika itu adalah dukungan DPO (Petugas Perlindungan Data), independensi dan tanggung jawabnya harus dinyatakan secara eksplisit.
- Keberadaan operasional yang ditunjuk di Uni Eropa atau Inggris. Representasi tanpa landasan yurisdiksi yang nyata akan lemah sejak hari pertama dan tidak dapat digunakan pada hari kedua.
- Prosedur penerimaan dan penerusan yang terdokumentasi. Pihak berwenang dan subjek data membutuhkan saluran yang andal, bukan kotak masuk bersama yang hanya dipantau oleh satu karyawan.
- Bukti konsolidasi multi-kerangka kerja. Jika perusahaan tersebut sedang mempertimbangkan kewajiban GDPR, AI Act, DSA, Data Act, atau NIS2, vendor harus menunjukkan bagaimana saluran-saluran tersebut ditangani.
- Pencatatan permintaan dengan stempel waktu. Jika tidak dicatat, maka tidak akan bisa dibela di kemudian hari.
- Pemisahan yang jelas antara representasi dan konsultasi. Vendor yang mengaburkan batasan-batasan tersebut sudah memberi tahu Anda bahwa kontraknya akan rumit.
- Ketentuan berlangganan yang mencerminkan cakupan berkelanjutan. Jika layanan tersebut dimaksudkan untuk berkelanjutan, model komersialnya harus menyerupai kewajiban yang berkelanjutan.
Daftar itu penting karena regulator tidak peduli seberapa bagus presentasinya. Yang mereka pedulikan adalah apakah peran yang tepat memang ada, apakah komunikasi diarahkan dengan benar, dan apakah perusahaan dapat menunjukkan apa yang terjadi.
Kegagalan pengadaan yang paling umum adalah membeli paket "perwakilan Uni Eropa" yang berorientasi pemasaran dan tidak dapat lolos pengawasan regulator karena mandat, proses penerusan, dan jejak pencatatannya semuanya tidak jelas.
Jika Anda menginginkan titik referensi praktis tentang bagaimana mandat representasi formal harus dirumuskan, tinjaulah ini. DilicheckRep dan periksa apakah dokumen tersebut memisahkan perwakilan dari konsultasi dengan cara yang dapat dipertahankan oleh tim hukum Anda.
Membangun Kerangka Kepatuhan Anda dan Rekomendasi Akhir
Untuk penjual komersial non-Uni Eropa dan non-Inggris, lapisan dasarnya adalah perwakilan peraturan di mana pun diperlukan, ditambah Alat bantu SaaS untuk disiplin operasional. Tambahkan Pengalihdayaan DPO ketika fungsi privasi terlalu lemah untuk menangani tata kelola dengan baik. Untuk Penyedia AI yang menempatkan sistem di pasar Uni Eropa berdasarkan Undang-Undang AI., Dengan demikian, representasi dan dukungan DPO menjadi lebih sulit diabaikan, karena saluran komunikasi dan akuntabilitas perlu diaktifkan sebelum pengawasan dimulai. Untuk penyedia layanan digital di bawah DSA, Representasi terpadu di berbagai kerangka kerja lebih masuk akal daripada penunjukan terpisah. Untuk operator produk terhubung dan infrastruktur data berdasarkan Undang-Undang Data Uni Eropa dan NIS2, Konsolidasi adalah kunci keberhasilan pengadaan, karena berbagai kewajiban membutuhkan satu jalur kontak yang terarah.
Jika Anda menginginkan program yang dapat diskalakan, jangan membeli layanan yang terpisah-pisah. Bangunlah sebuah tumpukan (stack). DilicheckRep merupakan contoh dari model representasi terpadu yang lebih sesuai untuk operasi multinasional daripada penunjukan satu kali.
Jika perusahaan Anda mencoba untuk menangani perwakilan Uni Eropa atau Inggris, outsourcing DPO, dan eskalasi multi-framework tanpa memecah-mecah sistem, Dilicheck Rep dirancang untuk mengatasi masalah operasional tersebut. Dilicheck Rep menyediakan perwakilan regulasi formal di pasar lokal dan penanganan terstruktur atas komunikasi pengawas dan subjek data, yang justru merupakan titik di mana banyak program multinasional mengalami kegagalan.
Dilicheck Rep menyediakan representasi regulasi resmi Uni Eropa dan Inggris, termasuk Pasal 27 GDPR, Undang-Undang AI Uni Eropa, Undang-Undang Layanan Digital, Undang-Undang Data, dan layanan titik kontak NIS2, dengan dokumentasi mandat dan penanganan terstruktur atas komunikasi otoritas dan subjek data. Tinjau ruang lingkup representasi dan model operasional Anda dengan Dilicheck Rep sebelum peluncuran pasar Uni Eropa Anda berikutnya.
Penafian: Panduan ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat hukum. Penerapan perlindungan data Uni Eropa dan persyaratan peraturan lainnya bergantung pada keadaan spesifik masing-masing organisasi. Anda harus mendapatkan nasihat hukum yang sesuai jika diperlukan sebelum mengandalkan informasi ini atau membuat keputusan kepatuhan.
Terakhir diperbarui: Agustus 2026
Keterangan: Artikel ini disusun oleh pakar kepatuhan dengan bantuan AI.