Ein US-amerikanisches SaaS-Unternehmen kann monatelang seinen Markteintritt in Europa vorbereiten und dann feststellen, dass seine Datenschutzerklärung keine Kontaktmöglichkeit in der EU vorsieht, sein Kundensupport nicht auf die Korrespondenz mit Behörden vorbereitet ist und niemand dokumentiert hat, wer für die Bearbeitung von Betroffenenanfragen zuständig ist. Das Unternehmen hat möglicherweise weder eine EU-Niederlassung noch europäische Mitarbeiter oder eine lokale Tochtergesellschaft, dennoch können seine Dienstleistungen es in den Geltungsbereich der DSGVO fallen lassen.
Diese Lücke ist der Ort, an dem ein EU-Datenschutzbeauftragter wird wichtig. Artikel 27 ist kein Ersatz für die Einhaltung der DSGVO, einen lokalen Datenschutzbeauftragten oder eine Niederlassung in der EU. Wenn ein Verantwortlicher oder Auftragsverarbeiter nicht in der EU ansässig unterliegt jedoch der DSGVO gemäß Artikel 3(2), Artikel 27 sieht grundsätzlich die Benennung eines Vertreters in der Union vor, sofern keine Ausnahme nach Artikel 27 Absatz 2 greift. Diese Rolle muss zunehmend mit den Vertretungs- oder Kontaktstellenpflichten aus anderen europäischen Digitalgesetzen in Einklang gebracht werden.
Die Rolle des EU-Datenschutzbeauftragten verstehen
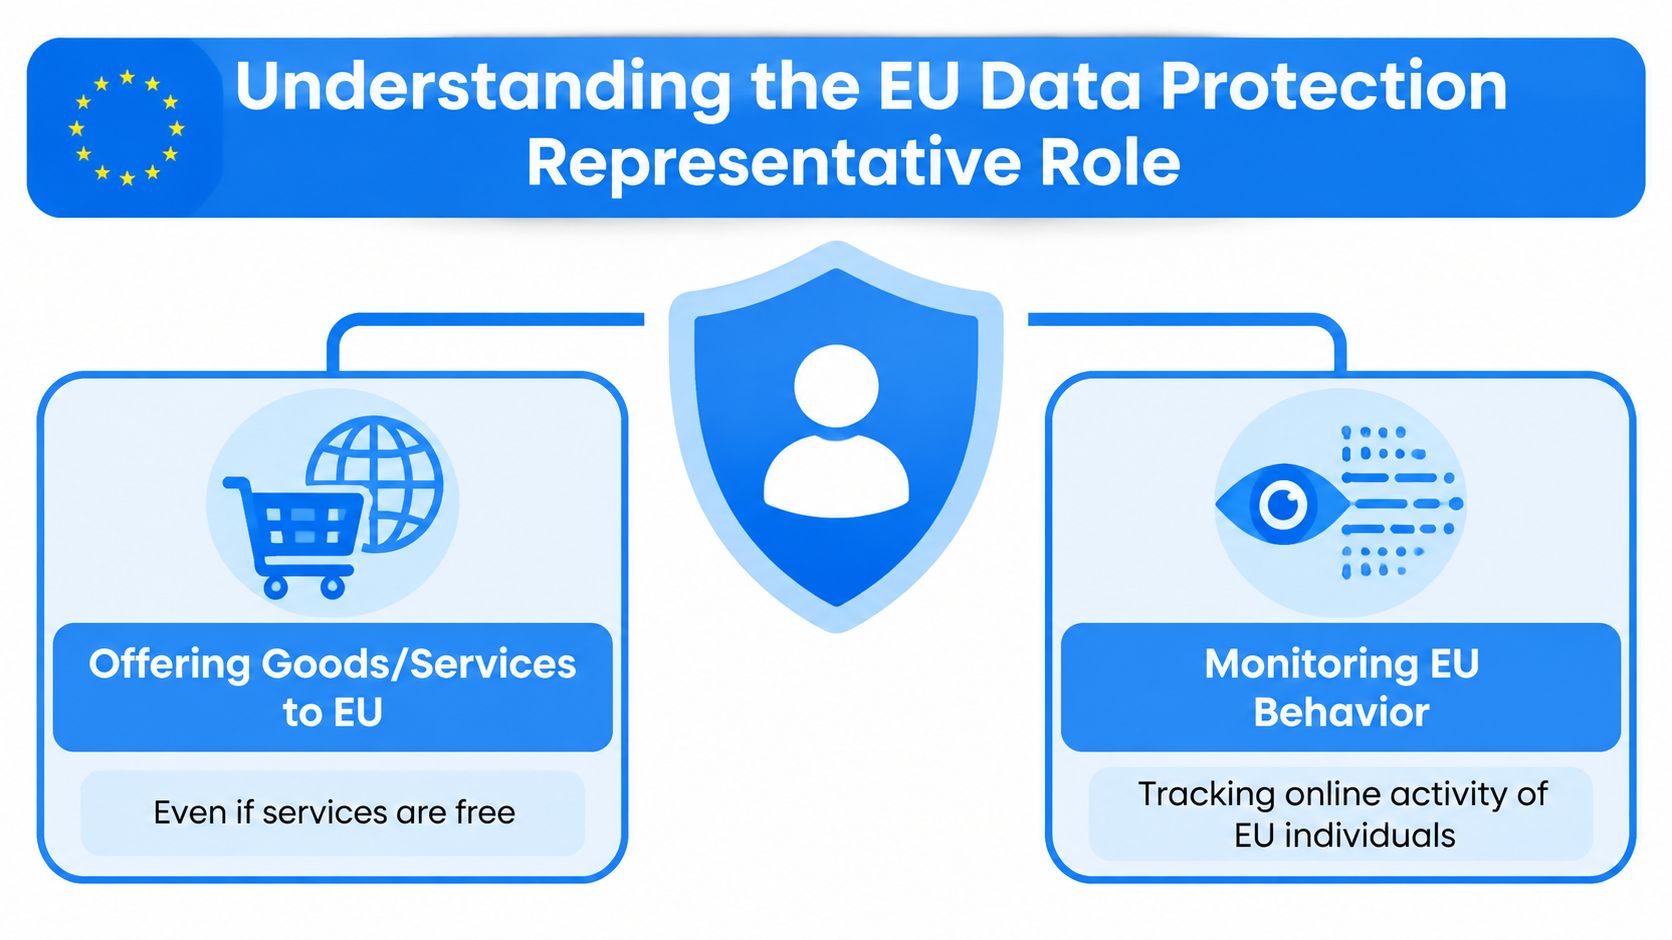
Am einfachsten lässt sich die Rolle verstehen, indem man sie als eine Registrierte Kontaktstelle für DSGVO-Angelegenheiten in der EU. Ein Unternehmen außerhalb der EU, das der DSGVO unterliegt, gemäß Artikel 3(2) Da das Unternehmen Waren oder Dienstleistungen für Personen in der EU anbietet oder deren Verhalten überwacht, kann es einen EU-Vertreter benötigen, sofern keine enge Ausnahme greift. Der Vertreter muss in einem Mitgliedstaat, in dem sich die betroffenen Personen, deren personenbezogene Daten verarbeitet werden, befinden, schriftlich bestellt und von Aufsichtsbehörden und betroffenen Personen in allen Fragen der Datenverarbeitung zum Zwecke der Einhaltung der DSGVO bevollmächtigt sein. Diese Anforderungen sind in der DSGVO festgelegt. Artikel 27 der DSGVO.
Nehmen wir an, eine kanadische Analyseplattform bedient nun auch französische Kunden. Ihre Entwickler, die Rechtsabteilung und die Server befinden sich möglicherweise außerhalb der EU, doch französische Nutzer benötigen dennoch eine einfache Möglichkeit, das Unternehmen bezüglich der Verarbeitung ihrer personenbezogenen Daten zu kontaktieren. Auch eine Aufsichtsbehörde benötigt einen identifizierbaren Vertreter in der Union, der in relevanten Fragen der Datenverarbeitung ansprechbar ist und sich mit der für die Verarbeitung verantwortlichen Organisation abstimmen kann.
Eine Kontaktstelle mit gesetzlichem Auftrag, kein Ersatzentscheidungsträger
Ein EU-Datenschutzbeauftragter ist nicht dasselbe wie ein Datenschutzbeauftragter. Ein Datenschutzbeauftragter (DSB) berät das Unternehmen, überwacht dessen Datenschutzprogramm und nimmt die ihm nach der DSGVO zugewiesenen Aufgaben wahr. Ein Vertreter hingegen fungiert als Ansprechpartner für Behörden und Betroffene vor Ort im Rahmen eines spezifischen gesetzlichen Auftrags. Ein Unternehmen kann beide Rollen benötigen, und die Ernennung einer Person erfüllt nicht automatisch die andere. Der Europäische Datenschutzausschuss (EDSA) vertritt zudem die Auffassung, dass die Rolle des Vertreters nach Artikel 27 mit der Funktion als externer DSB für dasselbe Unternehmen unvereinbar ist, da der DSB unabhängig handeln und Interessenkonflikte vermeiden muss.
Der Datenschutzbeauftragte ist nicht einfach nur ein Berater, der Cookie-Banner prüft oder Datenschutzerklärungen überarbeitet. Er kann Mitteilungen entgegennehmen, die Kommunikation mit Aufsichtsbehörden und Betroffenen erleichtern und dazu beitragen, dass relevante Informationen dem Unternehmen und gegebenenfalls den Behörden zugänglich gemacht werden. Er übernimmt nicht die Entscheidungen des Verantwortlichen oder Auftragsverarbeiters über die Zwecke und Mittel der Verarbeitung und sollte nicht als interne Datenschutzfunktion des Unternehmens dargestellt werden.
Praktische Regel: Behandeln Sie den Vertreter wie einen offiziell benannten EU-Ansprechpartner für regulatorische Angelegenheiten. Er muss erreichbar, ordnungsgemäß ernannt und in den Antwortprozess der Organisation eingebunden sein.
Diese Unterscheidung ist bei Beschwerden oder Untersuchungen relevant. Kontaktiert eine betroffene Person den Datenschutzbeauftragten bezüglich eines Löschungsantrags, sollte dieser den Antrag über den etablierten Workflow des Unternehmens zur Bearbeitung von Datenrechten weiterleiten. Fordert eine Behörde Akten an, sollte der Datenschutzbeauftragte den zuständigen internen Verantwortlichen ermitteln, den Schriftverkehr dokumentieren und die Antwort nachverfolgen können.
Der Text der DSGVO der Europäischen Kommission wurde im Jahr 2015 verabschiedet. 2016 und wurde anwendbar auf 25. Mai 2018, Damit ist Artikel 27 Bestandteil des grundlegenden Governance-Rahmens für grenzüberschreitende digitale Geschäfte nach 2018. Artikel 27 selbst entscheidet nicht über die Anwendbarkeit der DSGVO. Der territoriale Anwendungsbereich wird grundsätzlich durch Artikel 3 geregelt. Fällt ein Verantwortlicher oder Auftragsverarbeiter mit Sitz außerhalb der EU unter Artikel 3 Absatz 2, findet Artikel 27 in der Regel Anwendung, sofern keine Ausnahme vorliegt. Auch die Bestellung eines Vertreters fällt darunter. nicht, für sich genommen, begründet dies eine Niederlassung des Verantwortlichen oder Auftragsverarbeiters in der EU.
Wann eine Terminvereinbarung verpflichtend wird
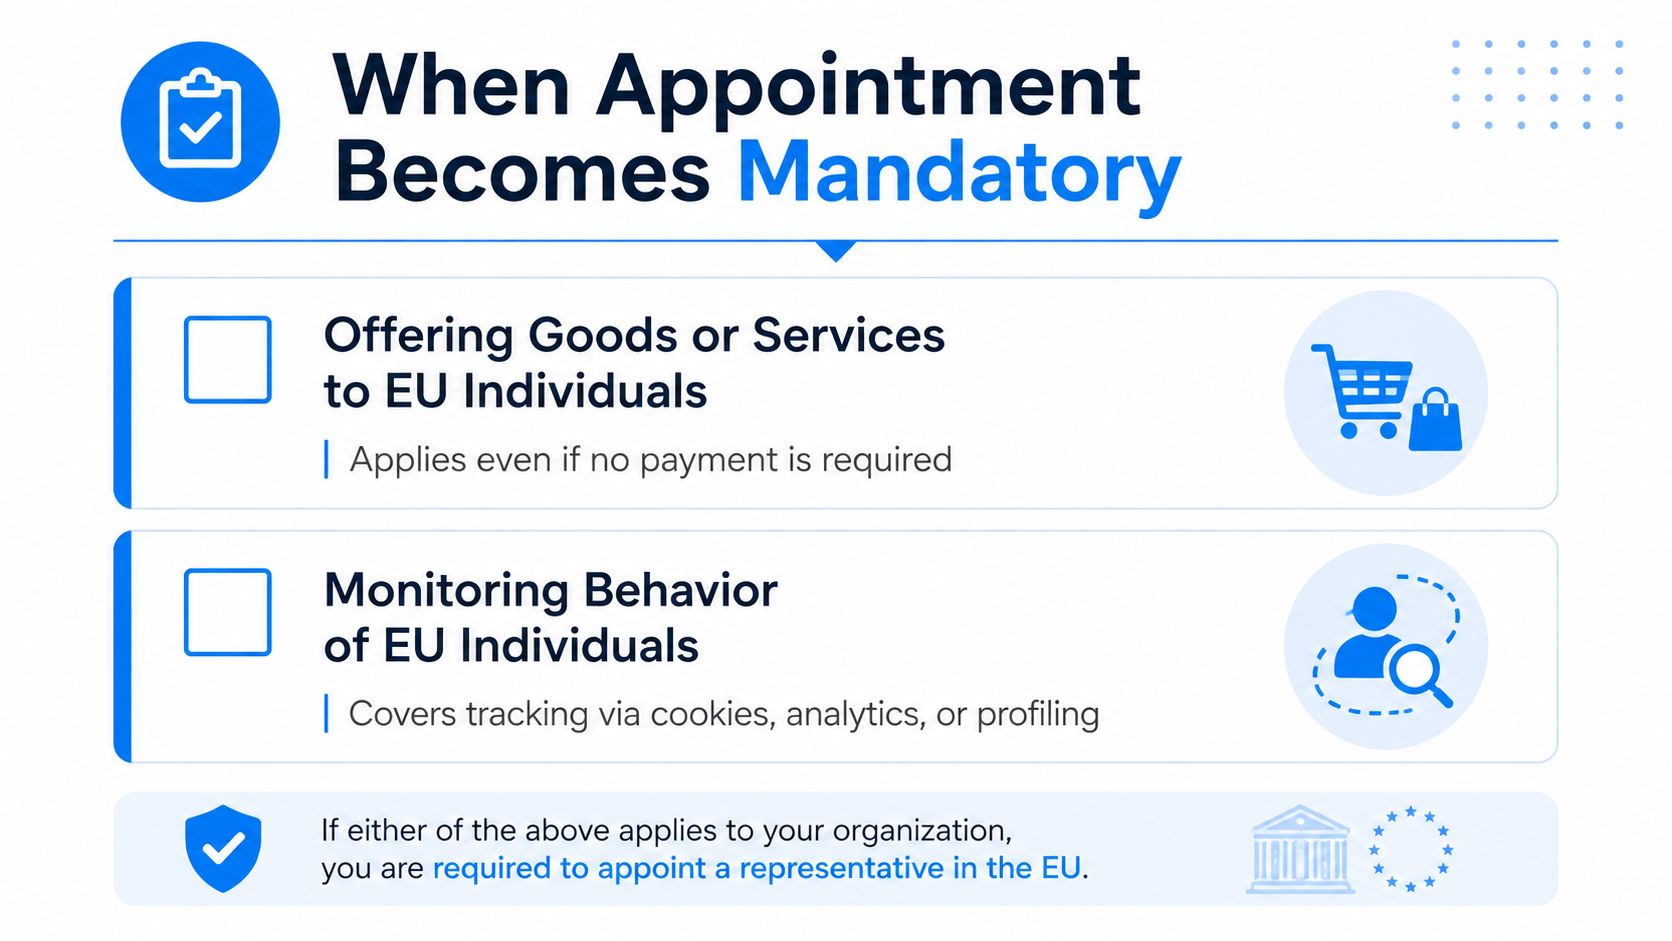
Die Frage der Ernennung beginnt mit zwei Prüfungen. Wenn ein Verantwortlicher oder Auftragsverarbeiter außerhalb der EU der DSGVO unterliegt, weil er bietet Waren oder Dienstleistungen für Personen in der EU an, oder überwacht das Verhalten von Menschen in der EU, Gemäß Artikel 27 kann ein Vertreter erforderlich sein. Entscheidend ist nicht, ob der Kunde bezahlt hat, ob das Unternehmen Mitarbeiter in der EU beschäftigt oder ob das Unternehmen seine Tätigkeit als “global” statt als europäisch bezeichnet.
Ein australischer Online-Händler, der Lieferungen nach Deutschland anbietet, ist ein typisches Beispiel für das Angebot von Waren oder Dienstleistungen an EU-Bürger. Eine kanadische mobile Anwendung, die den Standort von Nutzern in Frankreich verfolgt, deren Aktivitäten analysiert oder Profile für gezielte Werbung erstellt, kann ebenfalls unter die Überwachungskriterien fallen. Auch kostenlose Dienste können erfasst werden, da das Angebot keine Zahlung beinhalten muss.
Wenden Sie die Ausnahmeregelung sorgfältig an.
Artikel 27 enthält eine enge Ausnahme, wenn die Verarbeitung nur gelegentlich erfolgt, voraussichtlich kein Risiko für die Rechte und Freiheiten natürlicher Personen darstellt, wobei Art, Kontext, Umfang und Zweck der Verarbeitung zu berücksichtigen sind, und nicht einschließen, im großen Maßstab, Die Verarbeitung besonderer Kategorien personenbezogener Daten gemäß Artikel 9 oder personenbezogener Daten über strafrechtliche Verurteilungen und Straftaten gemäß Artikel 10 ist ausgenommen. Behörden und Einrichtungen sind ebenfalls von der Repräsentativitätspflicht ausgenommen. Die Ausnahme sollte als begründete Abwägung dokumentiert und nicht als bloße Annahme behandelt werden.
Teams interpretieren “gelegentlich” oft fälschlicherweise als “nicht unser Hauptgeschäft”. Das ist kein verlässliches Kriterium. Ein Unternehmen, dessen Kernprodukt sich an EU-Nutzer richtet, kann deren Daten routinemäßig verarbeiten, selbst wenn Europa nur einen Teil seiner Geschäftstätigkeit ausmacht. Ebenso kann ein Unternehmen ohne Niederlassung in der EU der Anforderung unterliegen, da die Prüfung nach Artikel 27 erfolgen kann, sobald Artikel 3 Absatz 2 Anwendung findet.
Verwenden Sie diese Entscheidungssequenz:
-
Ermitteln Sie den Standort der Organisation. Ist der Verantwortliche oder Auftragsverarbeiter außerhalb der EU ansässig?
-
Territorialer Umfang beurteilen. Unterliegt die Organisation gemäß Artikel 3(2) der DSGVO?
-
Überprüfen Sie den Auslöser. Bietet es Waren oder Dienstleistungen für Menschen in der EU an oder überwacht es deren Verhalten in der EU?
-
Prüfen Sie die Ausnahme sorgfältig. Erfolgt die Verarbeitung gelegentlich, ist es unwahrscheinlich, dass sie ein relevantes Risiko birgt, und findet keine Verarbeitung in großem Umfang gemäß Artikel 9 oder Artikel 10 statt?
-
Notieren Sie das Ergebnis. Die Analyse des territorialen Geltungsbereichs, die Begründung für die Ausnahmeregelung und die Genehmigung sind zusammen mit der Akte zur Datenschutzverwaltung aufzubewahren.
Leitfaden gemäß Artikel 27 DSGVO
Eine praxisorientierte Bewertung sollte Marketingsprache, Währung und Lieferoptionen, App-Verfügbarkeit, Cookie- und Analyseeinstellungen, Kundengeografie und Produktfunktionalität untersuchen. Sie sollte zudem vermeiden, anzunehmen, dass die Verwendung von Daten besonderer Kategorien oder Daten über strafrechtliche Verurteilungen die Ausnahme automatisch aufhebt. Die relevante rechtliche Frage ist, ob solche Daten verarbeitet werden. im großen Maßstab, Neben den übrigen Voraussetzungen des Artikels 27 Absatz 2. Kann das Unternehmen nicht erklären, warum die Ausnahme Anwendung findet, ist die Bestellung eines Vertreters oft die betrieblich sinnvollere Option.
Kernaufgaben und Verantwortlichkeiten
Die tägliche Arbeit des Abgeordneten besteht hauptsächlich aus: kontrollierte Kommunikation. Die zuständige Stelle muss für Aufsichtsbehörden und betroffene Personen identifizierbar bleiben, relevante Korrespondenz erhalten und sicherstellen, dass die benennende Organisation darauf reagieren kann. Die Rolle funktioniert nur, wenn die zuständige Stelle über aktuelle Unternehmenskontakte, einen vereinbarten Eskalationsprozess und ausreichend Zugriff auf Verarbeitungsinformationen verfügt, um den Gegenstand einer Anfrage zu verstehen.
Drei Verantwortlichkeiten verdienen eine gesonderte Behandlung.
Umgang mit behördlichen Mitteilungen
Eine Aufsichtsbehörde kann Anfragen bezüglich der Datenverarbeitung durch einen Verantwortlichen oder Auftragsverarbeiter stellen, Unterlagen anfordern oder sich zu einer Beschwerde äußern. Der zuständige Vertreter sollte die Nachricht protokollieren, ihren Umfang prüfen, den zuständigen internen Verantwortlichen benachrichtigen, die Originalkorrespondenz aufbewahren und die Reaktion des Unternehmens verfolgen. Er sollte die Rechtslage des Unternehmens nicht eigenmächtig darlegen oder inhaltliche Fragen ohne entsprechende Anweisungen und Informationen beantworten.
Weiterleitung von Anfragen betroffener Personen
Eine Person in der EU kann sich bezüglich Auskunft, Löschung, Widerspruch oder anderer datenschutzrechtlicher Angelegenheiten an den Datenschutzbeauftragten wenden. Gemäß Artikel 27 Absatz 4 können sich Aufsichtsbehörden und betroffene Personen an den Datenschutzbeauftragten wenden., zusätzlich oder anstelle von Der/Die Vertreter/in ist für die Bearbeitung von Anfragen im Zusammenhang mit der Datenverarbeitung zum Zwecke der Einhaltung der DSGVO zuständig. Er/Sie entscheidet nicht über die Gültigkeit der Anfrage und löscht die Daten nicht selbst. Stattdessen erfasst er/sie die Anfrage präzise, leitet sie an das zuständige Team für die Beantwortung von Anfragen von Betroffenen weiter, überwacht die Übergabe und bewahrt den Nachweis der Kommunikation auf.
Schwache Regelungen scheitern. Ein Postfach, das niemand überwacht, erweckt den Anschein von Repräsentation ohne entsprechende Handlungsfähigkeit. Empfohlene vertragliche und betriebliche Sicherheitsvorkehrungen sollten festlegen, wer Mitteilungen bestätigt, wie Fragen zur Identitätsprüfung behandelt werden, welches Team für die Beantwortung zuständig ist und wie ungelöste Anfragen eskaliert werden.
Aufbewahrung brauchbarer Aufzeichnungen
Der Vertreter kann gebeten werden, den Zugang zu Aufzeichnungen über Verarbeitungstätigkeiten zu unterstützen, Artikel 30 Artikel 30 der DSGVO sieht ausdrücklich die Einbindung des Vertreters in die Aufzeichnungen vor. Der Verantwortliche bzw. Auftragsverarbeiter und gegebenenfalls der Vertreter müssen die relevanten Aufzeichnungen auf Anfrage der Aufsichtsbehörde zur Verfügung stellen. Dies erfordert mehr als die Aufbewahrung eines unterzeichneten Bevollmächtigungsschreibens. Das Unternehmen muss ein aktuelles Verzeichnis der verarbeiteten Daten führen, einschließlich Angaben zum Verantwortlichen und Auftragsverarbeiter, Kategorien von Daten und betroffenen Personen, Empfängerinformationen, Aufbewahrungslogik, Übermittlungsmodalitäten und den aktuellen Kontaktdaten des Vertreters.
Der Datenschutzbeauftragte übernimmt keine Verantwortung für die Erstellung oder Kontrolle des gesamten Datenschutzprogramms der Organisation. Ein solides Betriebsmodell trennt diese Aufgaben. formelle Kontaktstellenaufgaben von Datenschutzberatung über Sicherheitsmaßnahmen und Reaktion auf Sicherheitsvorfälle bis hin zur Unternehmensführung.
Ein Vertreter sollte der zuständigen Behörde Auskunft darüber geben können, wer für die Antwort zuständig ist, wo sich die entsprechenden Unterlagen befinden und wann die Bearbeitung koordiniert wird. Kann er dies nicht, ist die Beauftragung lediglich formaler Natur.
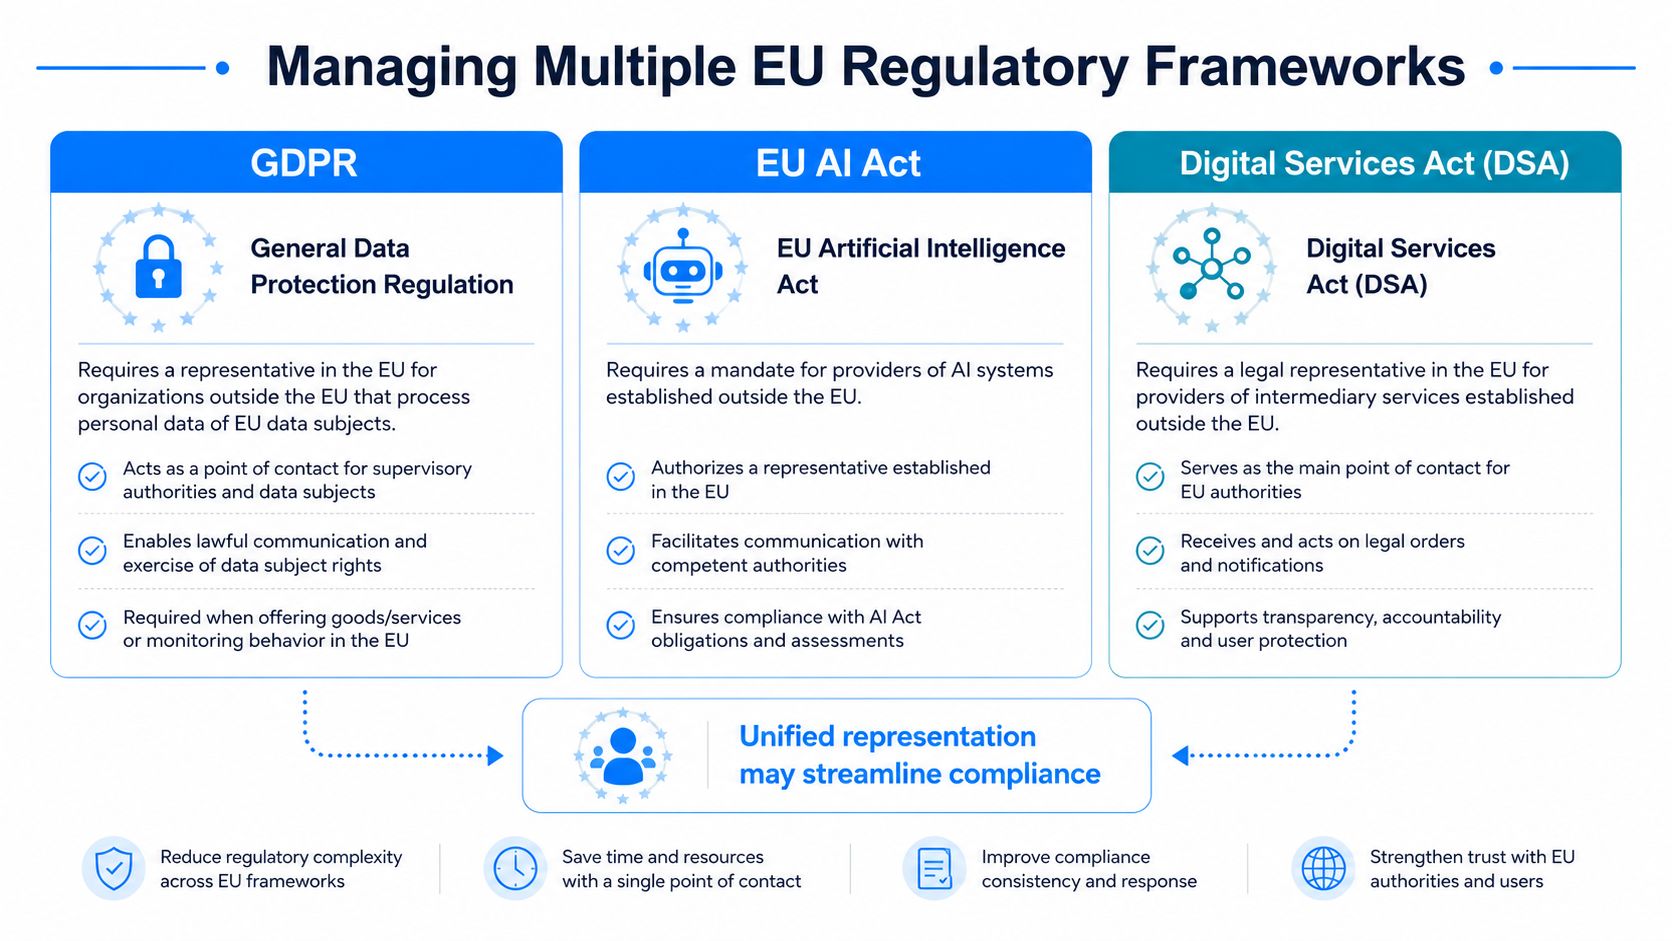
Verwaltung mehrerer EU-Regulierungsrahmen
Artikel 27 ist zunehmend Teil eines umfassenderen Problems der Repräsentation. Unternehmen, die in europäische Märkte eintreten, müssen möglicherweise auch die mit dem Artikel verbundenen Pflichten bezüglich Vertreter, Bevollmächtigter oder Ansprechpartner prüfen. EU-KI-Gesetz, Gesetz über digitale Dienste, Datenschutzgesetz und NIS2. Die genaue Rolle, der Auslöser, die Zulassungskriterien und die zuständige Behörde unterscheiden sich je nach Rechtsrahmen, daher sollte eine Ernennung nach Artikel 27 DSGVO nicht als automatisch alle anderen Gesetze erfüllend angesehen werden.
Die strategische Entscheidung liegt zwischen Fragmentierung und Konsolidierung.
| Betriebsmodell | Was funktioniert | Wo es Risiken birgt |
|---|---|---|
| Separate Vertreter | Jeder Anbieter kann sich auf ein bestimmtes Gesetz und die dazugehörige Regulierungsbehörde spezialisieren. | Mehrere Posteingänge, inkonsistente Datensätze, doppelte Eskalationswege |
| Ein koordiniertes Mandat | Ein zentraler Erfassungsprozess kann die Protokollierung, Weiterleitung und Beweissicherung standardisieren. | Jedes Rahmenwerk benötigt weiterhin seine eigene gültige Ernennung, seinen eigenen Geltungsbereich und seine eigene Befugnis. |
| EU-interne Einrichtung | Lokale Mitarbeiter können regulatorische Aufgaben in den operativen Bereich integrieren. | Die Gründung einer juristischen Person beseitigt nicht die Notwendigkeit, jede einzelne rechtliche Verpflichtung zu erfassen. |
Ein Marktplatzbetreiber kann DSGVO-Anfragen, DSA-Mitteilungen und die Kommunikation gemäß dem Datenschutzgesetz über separate Teams abwickeln. Ein Anbieter bestimmter KI-Systeme oder -Modelle außerhalb der EU muss je nach seiner Rolle und den geltenden Anforderungen des KI-Gesetzes prüfen, ob ein Bevollmächtigter erforderlich ist. Ein Hersteller vernetzter Produkte muss möglicherweise die Kommunikation im Zusammenhang mit DSGVO, Datenschutzgesetz und Cybersicherheit koordinieren. Diese Beispiele bedeuten nicht, dass ein Bevollmächtigter automatisch ausreicht. Sie verdeutlichen vielmehr, warum das Unternehmen seine Pflichten erfassen sollte, bevor es ein Betriebsmodell wählt.
Konsolidierung braucht Grenzen
Ein konsolidiertes Mandat kann die doppelte Erfassung von Meldungen reduzieren und die Führung eines zentralen Registers eingehender Meldungen, Zeitstempel, zuständiger Verantwortlichen und Eskalationsentscheidungen vereinfachen. Es ermöglicht zudem den Compliance-Teams, einen Überblick über offene regulatorische Angelegenheiten zu erhalten, anstatt mehrere Berichte von Leistungserbringern abgleichen zu müssen.
Der Kompromiss liegt in der rechtlichen Präzision. Jeder Rechtsrahmen erfordert einen eigenen Geltungsbereich, eigene Befugnisse, Kommunikationsverfahren, Vertraulichkeitsbehandlung, Aufbewahrungsrichtlinien und Kündigungsmechanismen. Ein einzelner Anbieter kann, sofern rechtlich zulässig, Vertreter- oder Kontaktfunktionen in mehreren EU-Rechtsrahmen übernehmen, jedoch muss jede einzelne Beauftragung die jeweiligen Anforderungen der einschlägigen Gesetzgebung hinsichtlich Eignung, Geltungsbereich, Mandat, Aufgaben und sonstigen Pflichten erfüllen.
Repräsentative Ressource des EU-Datenschutzgesetzes
Ein nützliches Modell ist ein Betriebskanal mit rahmenspezifischer Autorität. Der Anbieter kann Mitteilungen zentral entgegennehmen und protokollieren und anschließend jedes Element an das zuständige Rechts- und Betriebsteam gemäß dem jeweiligen Mandat weiterleiten.
Eine Konsolidierung ist am sinnvollsten, wenn ein Unternehmen über ähnliche Produkte, gemeinsame Datenschutzprozesse und einen echten Bedarf an konsistenten Prüfprotokollen verfügt. Separate Ernennungen können vorzuziehen sein, wenn ein Rahmenwerk Fachkompetenz erfordert, eine Aufsichtsbehörde einen separaten Ansprechpartner erwartet oder die Risiken und Berichtswege wesentlich unterschiedlich sind.
Ernennungsverfahren und Mandatsdokumentation
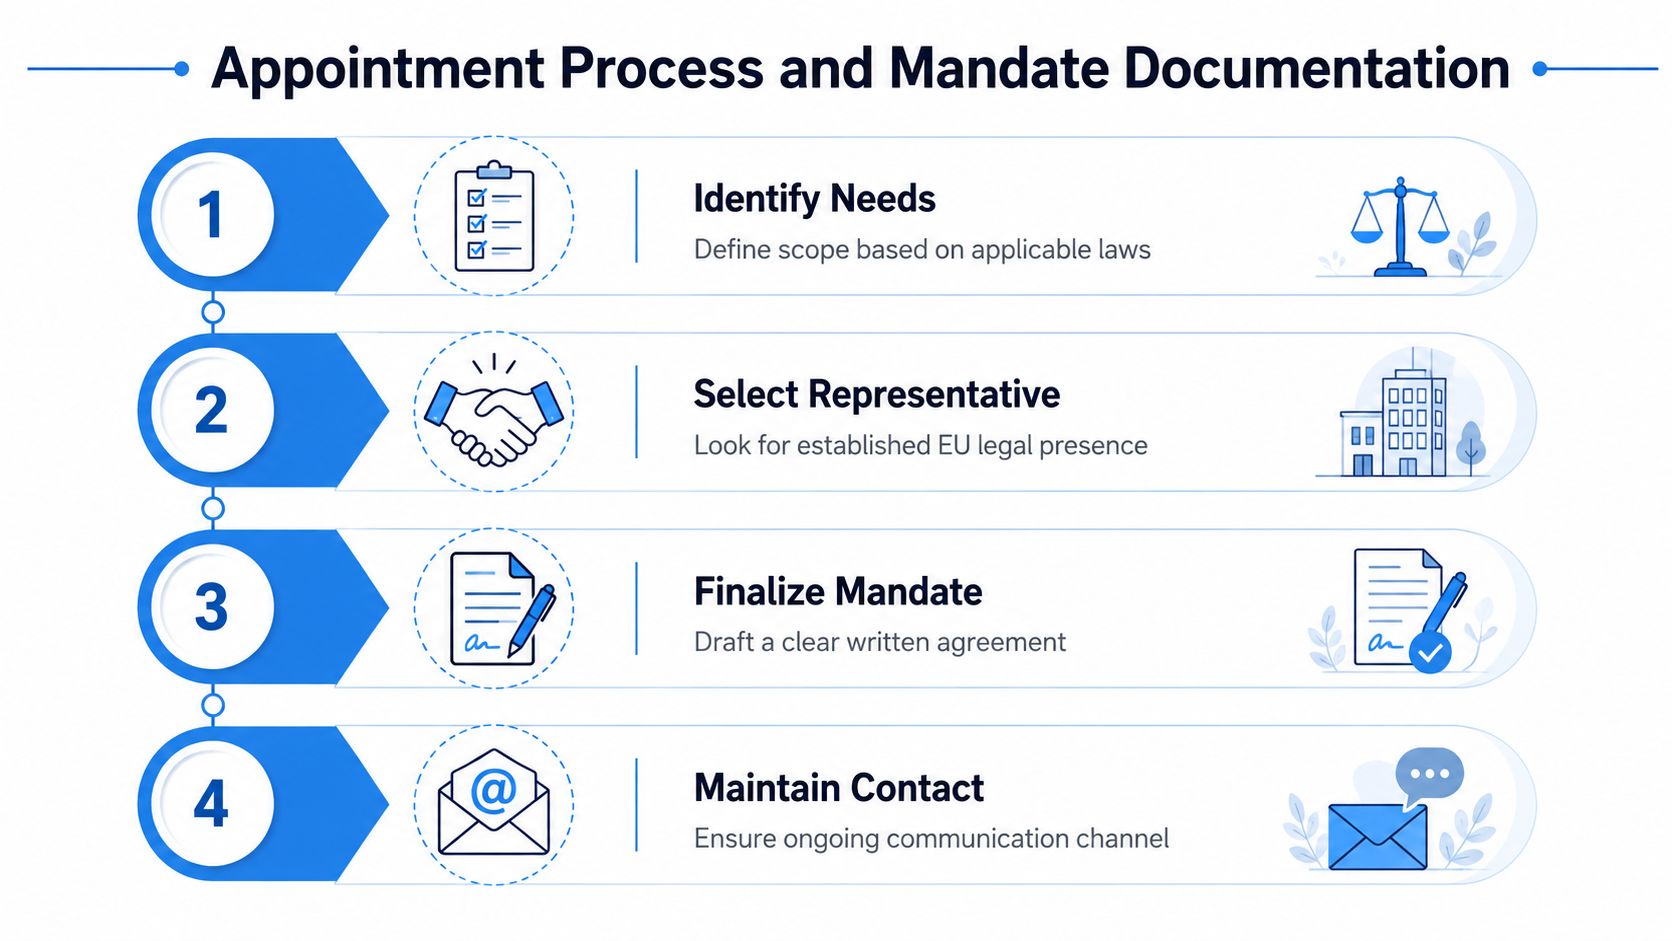
Eine glaubwürdige Beauftragung beginnt mit einer Übersicht des Aufgabenbereichs, nicht mit einer Liste potenzieller Dienstleister. Führen Sie alle juristischen Personen außerhalb der EU, die Produkte, die EU-Bürger erreichen, die relevanten Verarbeitungstätigkeiten, die Mitgliedstaaten, in denen die betroffenen Personen ansässig sind, und die Rahmenbedingungen auf, die gegebenenfalls einen Ansprechpartner vor Ort erfordern. Dadurch wird verhindert, dass ein Unternehmen jemanden für eine Marke beauftragt, während andere Verantwortliche oder Auftragsverarbeiter nicht in den Zuständigkeitsbereich fallen.
Für die Einsatzbereitschaft auswählen
Der Vertreter muss in einem geeigneten EU-Mitgliedstaat ansässig sein, und die Organisation sollte prüfen, ob der vorgeschlagene Anbieter effektiv mit den zuständigen Behörden und betroffenen Personen kommunizieren kann. Branchenkenntnisse sind wichtig, wenn ein Anbieter sich schnell in eine SaaS-Plattform, Werbetechnologie, ein vernetztes Produkt, einen Gesundheitsdienst oder ein KI-System einarbeiten muss.
Stellen Sie praktische Fragen:
-
Wer überwacht die eingehende Kommunikation? Lassen Sie sich die benannte Funktion, den Abdeckungsprozess und den Eskalationsverantwortlichen schriftlich bestätigen.
-
Was wird protokolliert? Stellen Sie sicher, dass Benachrichtigungen, Anfragen, Zeitstempel, Anhänge, Weiterleitungsaktionen und der Lösungsstatus erhalten bleiben.
-
Wie wird der Geltungsbereich der Berechtigungen kontrolliert? Der Anbieter sollte zwischen Weiterleitung und Koordination sowie der Entscheidungsfindung im Bereich der Compliance des Unternehmens unterscheiden.
-
Welche Haftungsregelungen gelten? Überprüfung von Versicherungsbedingungen, Ausschlüssen, Subunternehmern, Vertraulichkeits- und Kooperationspflichten.
-
Was geschieht nach der Kündigung? Die Vereinbarung sollte die Übergabe, Aktualisierungen von Benachrichtigungen, Aufbewahrung von Aufzeichnungen und die Kommunikation mit der Aufsichtsbehörde regeln.
Dies sind empfohlene Sorgfalts- und Vertragspunkte, keine vollständige Liste der gesetzlichen Anforderungen gemäß Artikel 27. Sie tragen dazu bei, die Ernennung in eine operativ nutzbare Vereinbarung umzusetzen.
Verfassen Sie ein Mandat, das einer kritischen Prüfung standhält.
Artikel 27 der DSGVO verlangt, dass die Bezeichnung schriftlich. Das Mandat sollte die beauftragende Stelle, den Vertreter, den Anwendungsbereich der Datenverarbeitung, die Befugnis zum Empfang von Mitteilungen, die Kontaktmöglichkeiten für betroffene Personen, Eskalationsverfahren, Vertraulichkeitserwartungen, die Haftungsverteilung, die Mitwirkungspflichten und die Kündigungsbedingungen festlegen. Es sollte außerdem angeben, welche zusätzlichen Rahmenwerke gegebenenfalls einbezogen sind, anstatt sich auf eine allgemeine Bezeichnung wie “europäische Konformität” zu stützen. Einige dieser Punkte sind gesetzliche Mindestanforderungen, während andere empfohlene vertragliche Schutzmaßnahmen darstellen, die das praktische Funktionieren der Vereinbarung gewährleisten.
Aktualisieren Sie die Datenschutzerklärung und andere relevante, öffentlich zugängliche Informationen mit den Identifikationsdaten des Vertreters, sofern Transparenzpflichten gemäß Artikel 13 und 14 DSGVO Wenden Sie sich an die geltenden Bestimmungen. Bewahren Sie das unterzeichnete Mandat, den Nachweis der Unternehmensbefugnis, die Bearbeitungsliste, die Umfangsanalyse, gegebenenfalls die Ausnahmeanalyse und das Änderungsprotokoll zusammen auf. Überprüfen Sie die Unterlagen erneut, wenn sich Produkte, Kundenregionen, Tracking-Tools, juristische Personen oder regulatorische Pflichten ändern.
Bevollmächtigter Vertreterdienst gemäß EU-KI-Gesetz
Nutzen Sie eine kurze Implementierungssequenz: Geltungsbereich festlegen, Sorgfaltsprüfung durchführen, Mandat unterzeichnen, Kontaktdaten veröffentlichen, Erfassungsprozess testen, Kundensupport und Datenschutzteam informieren und anschließend regelmäßige Kontrollen einplanen. Bei Organisationen mit KI-Produkten sollte die Anforderung eines separaten Bevollmächtigten unabhängig von der DSGVO-Vorgabe geprüft werden, selbst wenn ein einheitliches Betriebsmodell vorgesehen ist.
Durchsetzungsrisiken und Folgen der Einhaltung
Die Nichtbenennung eines Vertreters gemäß Artikel 27 wird als … behandelt. Verstoß gegen Artikel 83(4). Unter Artikel 83 Absatz 4 Buchstabe a DSGVO, Verstöße gegen die Pflichten des Verantwortlichen und des Auftragsverarbeiters gemäß Artikel 27 unterliegen unter anderem Geldbußen in Höhe von bis zu 10 Millionen Euro oder, im Falle eines Unternehmens, bis zu 21³ Billionen des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres, je nachdem, welcher Betrag höher ist..
Diese Obergrenze sollte nicht als Vorhersage eines Ergebnisses verstanden werden. Sie zeigt jedoch, warum die Ernennung in das Risikoregister der Organisation aufgenommen werden sollte. Ein fehlender Vertreter kann auch die Bewältigung üblicher regulatorischer Ereignisse erschweren. Eine Beschwerde kann über einen unerwarteten Kanal eingehen, eine Meldung über einen Verstoß kann keinen eindeutigen Empfänger haben, und eine behördliche Anfrage kann unbeantwortet bleiben, während interne Teams die Zuständigkeit klären.
Leitfaden zur Durchsetzung von Artikel 27
Leitfaden zur Durchsetzung von Artikel 27
Leitfaden zur Durchsetzung von Artikel 27
Wie Lücken sichtbar werden
Aufsichtsbehörden und Betroffene können die Lücke durch Beschwerden, Untersuchungen oder Informationsanfragen aufdecken. Auch die grenzüberschreitende Zusammenarbeit kann eine uneinheitliche Kontaktstruktur deutlicher machen, insbesondere wenn ein Unternehmen mehrere Produkte oder Rechtseinheiten unter einer Marke betreibt.
Der Verantwortliche bzw. Auftragsverarbeiter bleibt für die inhaltliche Einhaltung der DSGVO, seine Verarbeitungsentscheidungen und die Rechtsgrundlage der jeweiligen Tätigkeiten verantwortlich. Der Vertreter hat eine eigene gesetzliche Rolle und ein potenzielles Haftungsrisiko im Zusammenhang mit seinem Mandat und den damit verbundenen Pflichten, was die Geschäftsbeziehung verändert. Ein Anbieter sollte daher über ein klares Mandat, geeignete Verfahren und ein definiertes Eskalationsmodell verfügen. Die Bestellung eines Vertreters überträgt die Haftung des Verantwortlichen bzw. Auftragsverarbeiters gemäß DSGVO nicht auf den Vertreter.
Risikomanagement-Perspektive: Der Beauftragte wird eine rechtswidrige Datenverarbeitung nicht beheben. Er kann jedoch verhindern, dass ein grundlegender Kontaktfehler zum ersten Anzeichen für die Unvollständigkeit des Governance-Programms wird.
Die praktische Vorgehensweise ist einfach: Auslöser prüfen, Ausnahmen dokumentieren, vor Beginn relevanter Aktivitäten mit EU-Bezug einen Vertreter benennen, genaue Details veröffentlichen, den Kommunikationsweg testen und Nachweise für die Funktionsfähigkeit des Verfahrens sichern. Dieser Ansatz ist sinnvoller, als darauf zu warten, dass eine Behörde oder die betroffene Person die fehlende Verbindung entdeckt.
Integration der Repräsentation in Ihre EU-Marktstrategie
Die Vertretung sollte parallel zur Produkteinführung, den Datenschutzhinweisen, den Verarbeitungsverzeichnissen, den Verfahren zur Geltendmachung von Rechten, dem Vorfallmanagement und etwaigen Datenschutzbeauftragtenbewertungen geplant werden. Die Benennung eines Ansprechpartners erst nach der Produkteinführung kann dazu führen, dass Kundensupport, Rechtsabteilung und Sicherheitsteams nicht auf Kommunikationsvorgänge vorbereitet sind, die ein koordiniertes Vorgehen erfordern.
Ein Markteintrittsplan sollte vier Fragen beantworten:
-
Welche Stelle bietet die Dienstleistung an bzw. legt die Verarbeitungszwecke fest?
-
Welche Zielgruppen und Verhaltensweisen in der EU werden erfasst bzw. überwacht?
-
Welche Rechtsrahmen begründen Verpflichtungen an den Kontaktpunkten für das Produkt?
-
Wem gehört die jeweilige Antwort, sobald eine Benachrichtigung oder Anfrage eingeht?
Das stärkste Betriebsmodell betrachtet Repräsentation als Teil der Infrastruktur. Es bietet Kunden und Behörden einen klaren Zugang zur Organisation, schafft einen dokumentierten Übergabeprozess und unterstützt Expansion, ohne dass jede neue Marktentscheidung von Grund auf neu getroffen werden muss. Zudem macht es interne Verantwortlichkeiten transparent, da Teams festlegen müssen, wer Antworten genehmigt, Aufzeichnungen führt und öffentliche Kontaktinformationen aktualisiert.
Die Budgetplanung sollte mehr als nur die Honorargebühr umfassen. Dazu gehören die Überprüfung des Mandats, Aktualisierung von Bekanntmachungen, Eingangstests, Aktenführung, Mitarbeiterschulungen, Rahmenplanung und regelmäßige Überprüfungen des Geltungsbereichs. Ein kostengünstiger Auftrag, der weder die Kommunikation überwachen noch einen Prüfpfad erstellen kann, kann unter Umständen mehr operativen Aufwand verursachen als er einspart.
Mit der Weiterentwicklung der europäischen Digitalregulierung sollten Unternehmen die Bildung isolierter Compliance-Silos vermeiden. Eine rahmenspezifische Rechtsbewertung in Verbindung mit einem kontrollierten, zentralisierten Kommunikationsmodell kann die Konsolidierung unterstützen, ohne dabei vorzugeben, dass die Pflichten in den Bereichen DSGVO, KI, Plattformen, Datenzugriff und Cybersicherheit austauschbar sind.
Dilicheck Rep bietet formelle Vertretung vor EU- und britischen Regulierungsbehörden, einschließlich Artikel 27 der DSGVO, EU-KI-Gesetz, Gesetz über digitale Dienste, Datenschutzgesetz und NIS2-Kontaktstellendienste, inklusive Mandatsdokumentation und strukturierter Bearbeitung der Kommunikation mit Behörden und Betroffenen. Überprüfen Sie Ihren Vertretungsumfang und Ihr Betriebsmodell mit Dilicheck Rep vor Ihrem nächsten Markteintritt in der EU.
Haftungsausschluss: Dieser Leitfaden dient lediglich allgemeinen Informationszwecken und stellt keine Rechtsberatung dar. Die Anwendung der EU-Datenschutzbestimmungen und anderer regulatorischer Anforderungen hängt von den spezifischen Gegebenheiten jeder Organisation ab. Sie sollten sich gegebenenfalls rechtlich beraten lassen, bevor Sie sich auf diese Informationen verlassen oder Entscheidungen zur Einhaltung der Bestimmungen treffen.
Letzte Aktualisierung: August 2026
Offenlegung: Dieser Artikel wurde von einem Datenschutzexperten mit Unterstützung von KI erstellt.