
Hint şirketleri, Avrupa'da ofisleri, personelleri veya altyapıları olmasa bile GDPR kapsamına girebilirler. Asıl soru konum değil, işletmenin AB'deki insanları hedefleyip hedeflemediği veya oradaki davranışlarını izleyip izlemediğidir.
Bu durum hemen iki soruyu gündeme getiriyor. Birincisi, GDPR Madde 3(2) kapsamında uygulanıyor mu? İkincisi, eğer uygulanıyorsa, şirketin Madde 27 uyarınca bir AB temsilcisine de ihtiyacı var mı?
Bu kılavuz, Hint şirketlerinin GDPR kapsamını nasıl değerlendirmesi gerektiğini, Madde 27'nin ne zaman uygulanacağını, bir AB temsilcisinin ne yaptığını ve Hindistan'daki DPDP çalışmalarının 2026'da gizlilik hazırlığına nasıl destek olabileceğini açıklamaktadır.
GDPR'ın 2026'da Hint Şirketleri İçin Önemi
GDPR analizi artık Hint şirketleri için niş bir hukuki uygulama olmaktan çıktı. Pazara giriş, kurumsal satışlar, tedarik, sözleşme müzakereleri, güvenlik incelemesi ve müşteri güvenini etkiliyor. Bir şirket tamamen Hindistan merkezli olsa bile, AB'deki kişilerle doğru şekilde etkileşim kurarsa doğrudan GDPR yükümlülükleriyle karşı karşıya kalabilir.
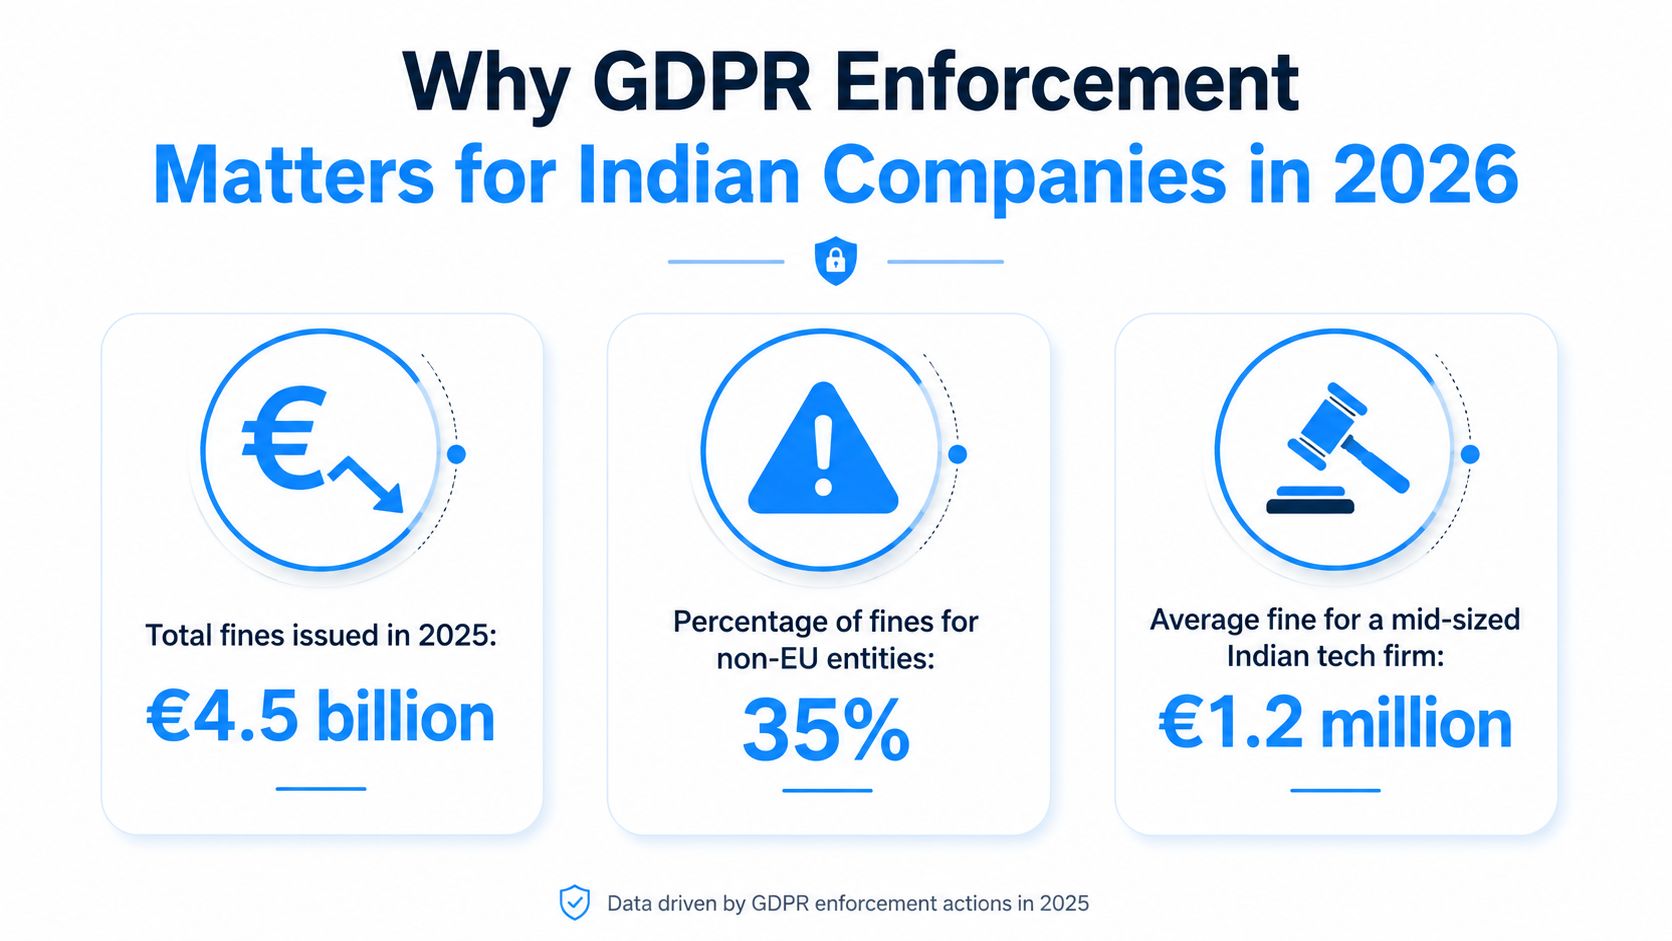
Bu, AB müşterilerine hizmet veren bir SaaS sağlayıcısının, AB alıcılarına gönderim yapan bir e-ticaret işletmesinin veya AB'deki kullanıcı davranışlarını inceleyen bir analiz platformunun resmi bir GDPR pozisyonuna ihtiyaç duyabileceği anlamına gelir. Bazı durumlarda, Madde 27 uyarınca bir AB temsilcisine de ihtiyaç duyabilirler.
Risk, para cezalarının ötesine geçiyor. Geciken anlaşmalar, tedarik süreçlerindeki sürtüşmeler, tutarsız gizlilik bildirimleri, veri sahibi taleplerinin yavaş işlenmesi ve düzenlenmiş pazarlara girerken zayıf iç sahiplenme de risk faktörleri arasında yer alıyor.
Liderlik noktası: AB'ye yayılma planın bir parçasıysa, GDPR kapsamını müşteri edinimi başladıktan sonra değil, lansmandan önce değerlendirin.
Avrupa Veri Koruma Kurulu'nun GDPR'nin bölgesel kapsamına ilişkin rehberi
GDPR, Hindistan şirketleri için ne zaman geçerlidir?
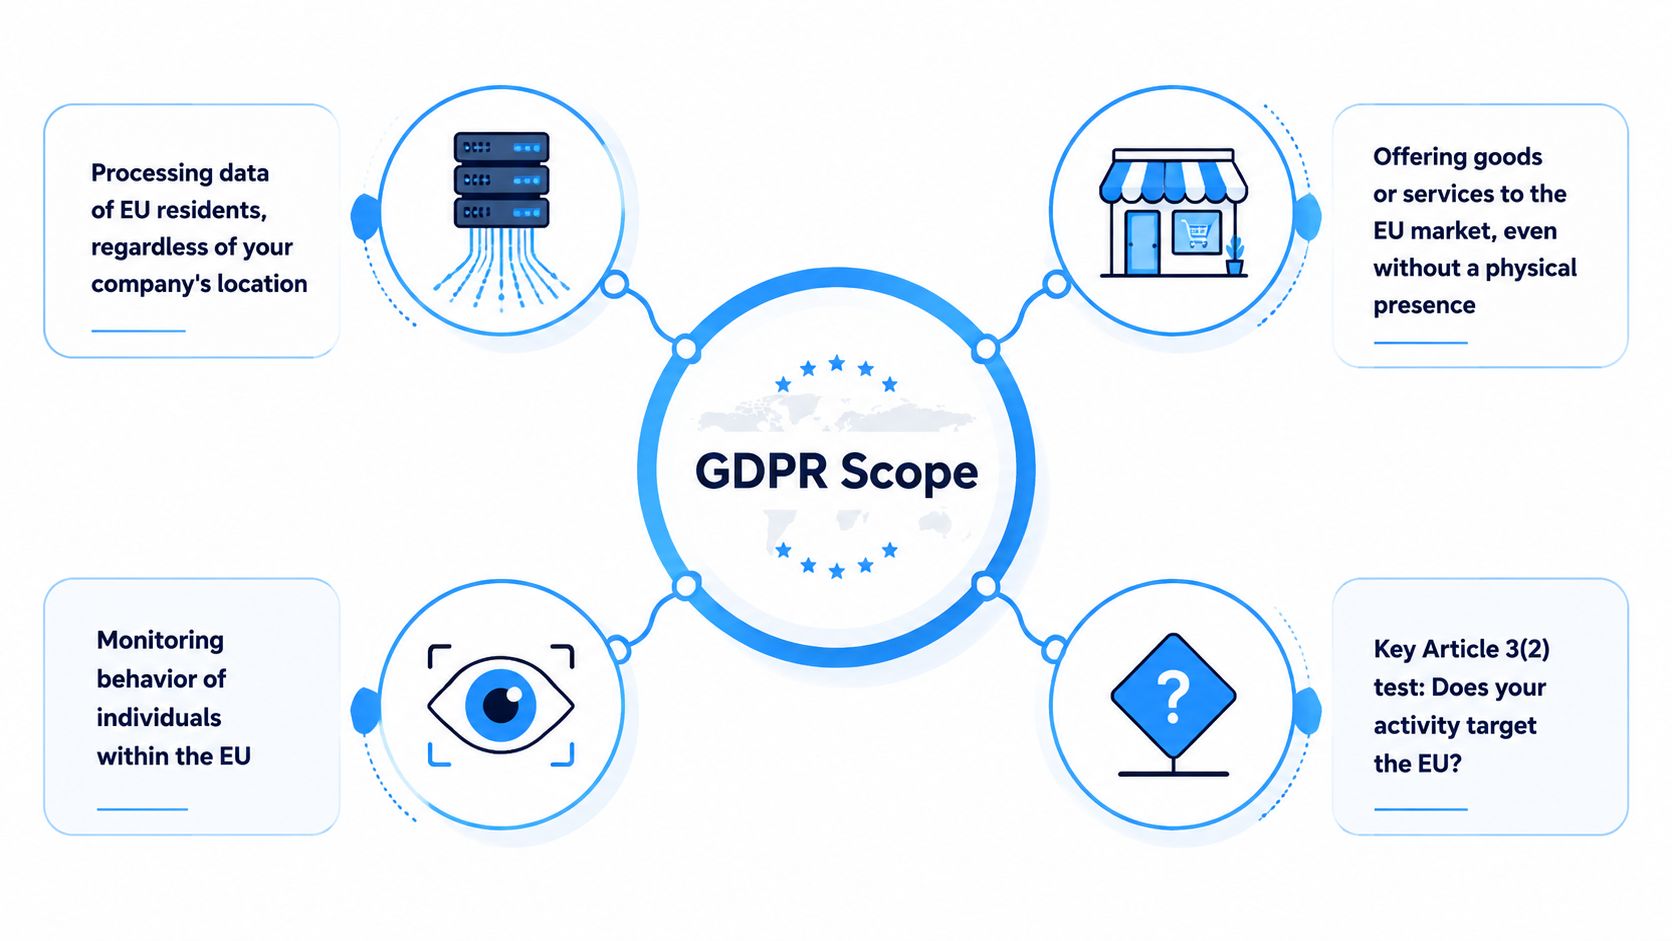
GDPR, Avrupa ile bağlantılı verilere erişen her Hint işletmesi için geçerli değildir. Temel test, özellikle GDPR'yi AB dışındaki belirli kuruluşlara genişleten 3. Madde, özellikle de 3(2) Maddesinden kaynaklanmaktadır.
Pratik anlamda, bir Hint şirketi aşağıdaki durumlarda kapsam dahilinde olabilir:
- AB'deki insanlara mal veya hizmet sunan
- AB'deki insanların davranışlarını izler.
Eğer bu maddelerden herhangi biri geçerliyse, şirket şeffaflık, yasal dayanak, hakların işlenmesi, güvenlik, sözleşmeler, kayıt tutma ve Madde 27'nin bir AB temsilcisi gerektirip gerektirmediği de dahil olmak üzere GDPR yükümlülüklerinin geri kalanını değerlendirmelidir.
Madde 3(2) başlangıç noktasıdır
Birçok ekip yanlış soruyla başlıyor: Avrupa'da bir ofisimiz var mı? Madde 3(2) uyarınca fiziksel varlık ana mesele değildir. Bengaluru, Mumbai, Haydarabad, Pune, Chennai veya Hindistan'ın başka bir yerinde bulunan bir şirket yine de doğrudan GDPR'ye tabi olabilir.
Daha doğru sorular şunlardır:
- AB ülkelerindeki insanlara bilerek satış mı yapıyoruz yoksa pazarlama mı yürütüyoruz?
- AB ülkelerindeki kişiler hizmetimize kaydoluyor mu, ödeme yapıyor mu veya hizmetimizi kullanıyor mu?
- AB'deki bireylerin davranışlarını izliyor, profillerini çıkarıyor veya analiz ediyor muyuz?
- Ürünümüz, sözleşmemiz veya destek süreçlerimiz doğrudan GDPR riskine yol açıyor mu?
İyi bir kapsam incelemesi kanıta dayalı olmalıdır. Ürün tasarımı, ödeme süreçleri, kargo ayarları, fiyatlandırma, reklam kampanyaları, destek operasyonları, analiz araçları, sözleşmeler ve gizlilik bildirimleri incelenmelidir.
Bir Hint şirketinin AB pazarını hedef alıyor olabileceğine dair işaretler.
AB'nin hedef belirleme süreci genellikle tek bir olguya değil, pratik göstergelere göre değerlendirilir. Yaygın işaretler şunlardır:
- Kayıt olma, ödeme veya teslimat süreçlerinde AB ülkesi seçimi
- Euro cinsinden fiyatlandırma veya AB pazarları için oluşturulmuş kampanyalar
- AB müşterilerine yönelik satış iletişimi veya müşteri yönetimi.
- AB üye devletlerindeki müşteriler için yerelleştirilmiş destek
- AB kullanıcıları göz önünde bulundurularak yazılmış şartlar, gizlilik bildirimleri veya ticari materyaller.
- GDPR şartlarını ve haklarını destekleyen kurumsal sözleşmeler
Tek başına bir faktör sorunu çözmeyebilir. Birkaç faktörün bir arada bulunması genellikle AB yanlısı kasıtlı faaliyetlere işaret eder.
| İş koşulları | Uyumluluk sorusu |
|---|---|
| AB'ye yönelik satış faaliyetleri | Şirket, AB'deki insanlara bilerek mal veya hizmet mi sunuyor? |
| AB'ye entegrasyon veya teslimat | Ürün ve ticari akışlar AB kullanıcılarına mı yoksa müşterilerine mi hizmet etmek üzere tasarlanmıştır? |
| Kurumsal tedarik | AB müşterileri GDPR'ye özgü sözleşme ve süreç taahhütleri bekliyor mu? |
| AB'den gelen tesadüfi trafik | Gerçek bir hedefleme mi söz konusu, yoksa AB'den yalnızca ara sıra erişim mi sağlanıyor? |
AB üyesi olmayan kuruluşlar için GDPR'nin bölgesel kapsamına ilişkin resmi EDPB kılavuzu.
Davranış izlemenin GDPR kapsamını tetikleyebileceği durumlar
Hint şirketleri genellikle satışlara odaklanır ve Madde 3(2)'nin ayrı izleme bölümünü göz ardı eder. GDPR kapsamı, işletmenin AB'deki davranışları gözlemlediği veya analiz ettiği durumlarda da ortaya çıkabilir.
Bunlara şunlar dahil olabilir:
- Tanımlanabilir kullanıcılara bağlı davranışsal analizler
- reklam teknolojisi ve takip araçları
- Öneriler veya segmentasyon için profil oluşturma
- konum tabanlı analiz
- Bireysel davranışlara bağlı dolandırıcılık izleme
- Kullanıcı etkinliğini zaman içinde incelemek için kullanılan çerezler veya teknolojiler.
Bu durum özellikle SaaS, reklam teknolojisi, pazarlama teknolojisi, analitik ve mobil uygulama işletmeleri için önemlidir. Güçlü bir AB satış stratejisi olmasa bile, AB'deki davranışların izlenmesi doğrudan GDPR ile ilgili bir durum yaratabilir.
Hint Şirketlerinin 27. Madde Temsilcisine İhtiyaç Duyduğu Zamanlar
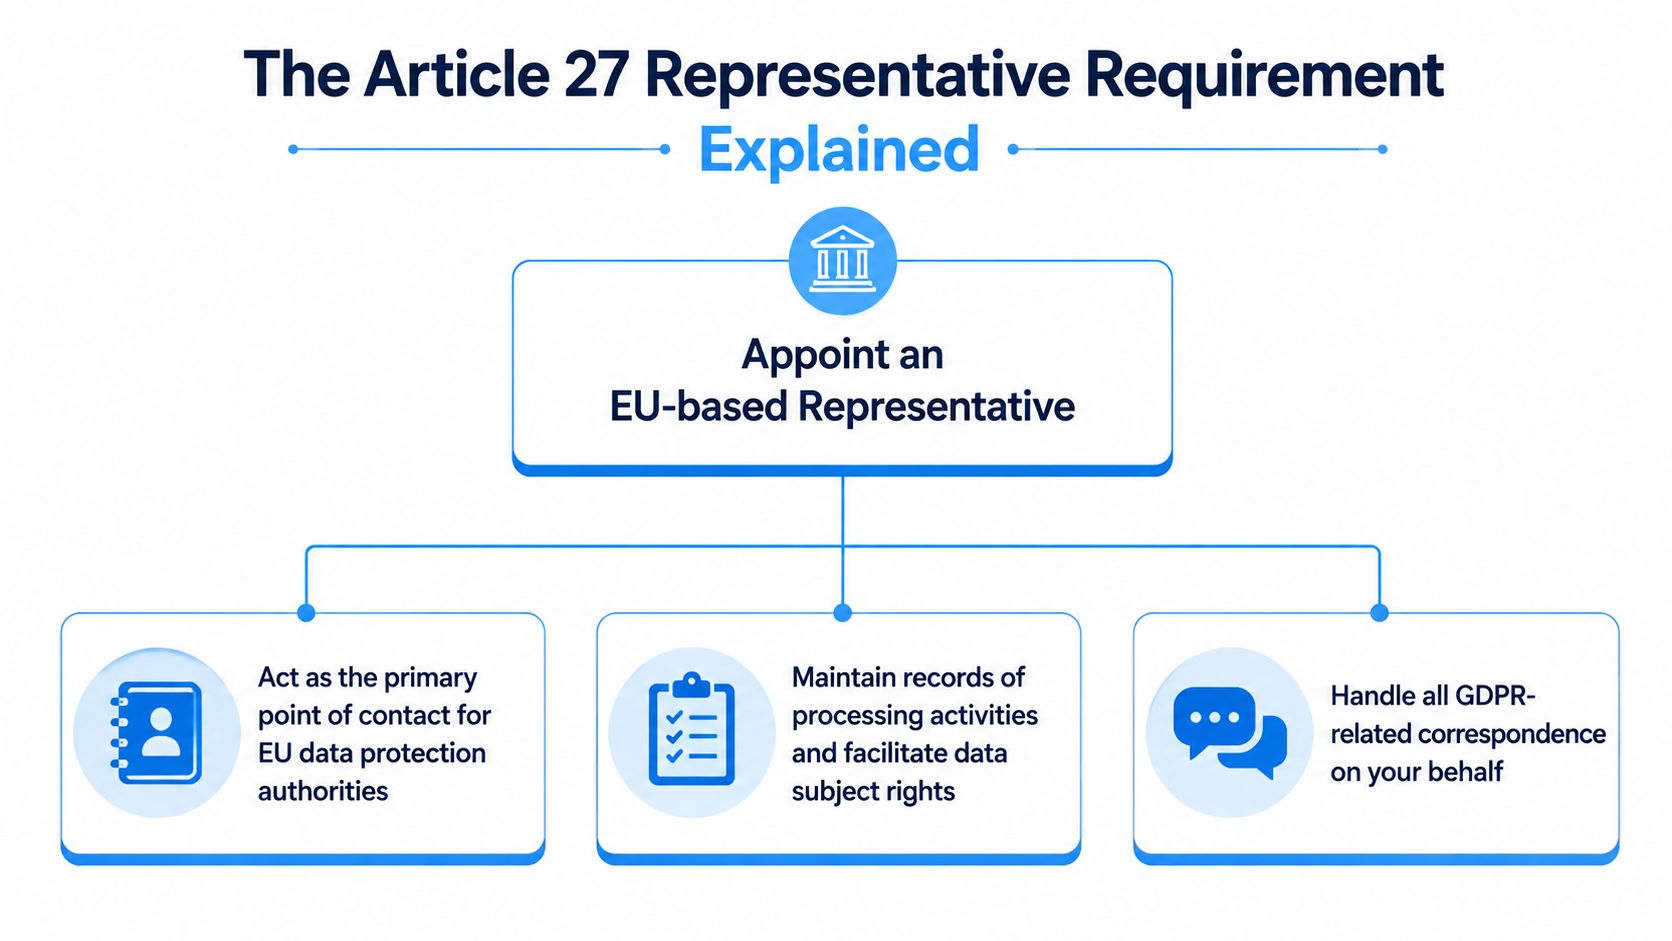
Madde 27, Madde 3(2) kapsamına giren AB dışı bir veri sorumlusu veya veri işleyicisinin AB'de bir temsilci atamasını gerektirebilir. Bu, AB ile ilgili herhangi bir veriyi işleyen her Hint şirketi için otomatik değildir. Şirketin öncelikle GDPR kapsamına girmesi ve ardından herhangi bir istisnanın uygulanıp uygulanmadığını değerlendirmesi gerekir.
Atama yazılı olarak yapılmalı ve kapsanan kuruluşu, ilgili işleme faaliyetlerini, iletişim kurallarını ve çözüm yollarını açıkça belirtmelidir.
Temsilcinin pratikte yaptığı şey
AB temsilcisi, kapsam dahilindeki işlemeyle ilgili konularda denetleyici makamlar ve veri sahipleri için yerel bir irtibat noktası görevi görür. Bu rol, iletişimi, yönlendirmeyi ve hesap verebilirliği destekler. Şirketin yasal sorumluluğunu devretmez.
Pratikte, temsilcinin şunları yapabilmesi gerekir:
- düzenleyici kurumdan gelen iletişimleri almak
- veri sahibi sorgularını almak veya yönlendirmek
- İlgili kayıtlara ve dahili iletişim bilgilerine işaret edin.
- Şirkete zamanında bilgi iletilmesini desteklemek
- Kapsam dahilindeki işlemler için işlevsel bir iletişim yapısının korunmasına yardımcı olun.
Bu nedenle Madde 27, sadece bir posta kutusu formalitesi olarak ele alınmamalıdır. Şirketin güncel kayıtları, net sahipliği veya işlevsel bir talep işleme süreci yoksa, atama tek başına sorunu çözmeyecektir.
Pratik kural: Madde 27'yi bağımsız bir evrak işi olarak değil, işletme modelinizin bir parçası olarak ele alın.
Madde 27 muafiyetinin ne zaman uygulanabileceği
Bazı kuruluşlar, bireylerin hak ve özgürlükleri için risk oluşturması muhtemel olmayan ve özel kategori verilerinin veya suç verilerinin büyük ölçekli işlenmesini içermeyen ara sıra yapılan veri işleme işlemleri için sınırlı muafiyete güvenebilirler.
Bu istisna dikkatli bir şekilde uygulanmalıdır. AB ile ilgili faaliyetler tekrarlayan, ticari nitelikte, ürüne entegre edilmiş veya düzenli analiz veya davranışsal araçlarla destekleniyorsa, belgelenmiş bir Madde 27 değerlendirmesi, istisnanın geçerli olduğunu varsaymaktan genellikle daha güvenlidir.
Bu rolü kurum içinde nasıl işlevsel hale getirebiliriz?
Temsilci atamadan önce şirket, aşağıdaki konularda kimin yetkili olduğuna karar vermelidir:
- düzenleyici iletişimleri
- veri sahibi talebinin işlenmesi
- hukuki analiz
- mühendislik ve ürün yanıtları
- olay ve güvenlik tırmanması
- kayıt tutma güncellemeleri
Temsilci düzenlemesi ayrıca gizlilik bildirimleri, işleme kayıtları, talep alma kanalları ve sorun çözme prosedürleriyle de uyumlu olmalıdır. İç iş akışı ne kadar güçlü olursa, Madde 27 uyarınca yapılan atama o kadar faydalı olur.
Hint Şirketleri İçin Yaygın Senaryolar
Farklı iş modelleri, GDPR ile ilgili farklı soruları gündeme getiriyor.
AB müşterilerine hizmet veren Hint menşeli SaaS şirketi. Eğer bir Hint yazılım şirketi aktif olarak AB kuruluşlarına satış yapıyorsa veya AB merkezli kullanıcılara destek veriyorsa, GDPR kapsamına girebilir. Şirket ayrıca, veri sorumlusu, veri işleyicisi veya her ikisi olarak hareket ettiği alanları da belirlemelidir.
AB tüketicilerine yönelik e-ticaret satışı. Eğer bir Hintli perakendeci AB tüketicilerine yönelik pazarlama yapıyorsa, AB siparişlerini kabul ediyorsa veya AB alıcıları için sipariş karşılama ve destek hizmeti sunuyorsa, muhtemelen kapsamlı bir hedefleme analizi yapması gerekecektir.
Reklam teknolojisi ve analitik. Bu işletmeler genellikle izleme unsurunu hafife alıyor. AB'deki bireylerle bağlantılı profil oluşturma, segmentasyon, izleme ve davranış tabanlı analizler, doğrudan GDPR yükümlülüklerini tetikleyebilir.
AB ile ilgili verileri dolaylı olarak işleyen hizmet sağlayıcılar. Hindistan merkezli bir hizmet sağlayıcı, Avrupa ile bağlantılı kişisel verileri yalnızca müşterisinin talimatı üzerine işleyebilir. Bu durum riski otomatik olarak ortadan kaldırmaz, ancak hizmet modelinin, talimatların ve rol dağılımının yakından incelenmesi gerektiği anlamına gelir.
AB'den gelen trafik ara sıra kesintiye uğruyor. Az sayıda AB ziyaretçisi, ara sıra gelen potansiyel müşteri adayları veya münferit işlemler her zaman GDPR kapsamının mevcut olduğu anlamına gelmez. Asıl soru, işletmenin AB'deki insanlarla kasıtlı olarak etkileşim kurup kurmadığı veya oradaki davranışlarını izleyip izlemediğidir.
Kapsam değerlendirmesi, AB temsilcisi atama veya uygulanabilir bir yanıt süreci oluşturma konusunda uzman yardımına ihtiyaç duyan şirketler için, İstiridye Kalkanı Bu da değerlendirilebilecek seçeneklerden biridir.
En sık yapılan hata, şirketin nerede bulunduğuna odaklanmaktır. Hukuki tetikleyici unsur faaliyettir.
AB Ofisi Olmasa Bile Yaptırım Uygulamasının Önemi
Bazı Hint şirketleri, Avrupa'da şubeleri veya çalışanları yoksa GDPR riskinin düşük olduğunu varsayıyor. Bu çok dar bir bakış açısı. GDPR'nin uygulanması AB'deki birden fazla denetleyici otoriteye dağıtılmış durumda ve risk, etkilenen kişilerin bulunduğu her yerde ortaya çıkabilir.
Bu önemlidir çünkü kapsam, şikayetler, tedarik beklentileri ve düzenleyici kurumla iletişim, herhangi bir resmi yaptırım sonucu ortaya çıkmadan önce bile baskı yaratabilir. Birçok işletme için ilk etki operasyonel ve ticari niteliktedir. Bu durum, anlaşma sürtüşmelerinde, güvenlik incelemelerinde, müşteri anketlerinde ve artan hak taleplerinde kendini gösterir.
Savunulabilir bir pozisyon, yalnızca hukuki teoriye bağlı değildir. GDPR'nin neden uygulanıp uygulanmadığını, gelen taleplerin kime ait olduğunu, hangi kayıtların mevcut olduğunu ve şirketin pratikte nasıl yanıt verdiğini açıklayabilmeyi gerektirir.
DPDP Hazırlığı, GDPR Hazırlığını Nasıl Destekler?
Hint şirketleri için GDPR'ye hazırlık, giderek artan bir şekilde yeni projelere hazırlıkla örtüşüyor. Dijital Kişisel Verilerin Korunması Yasası, 2023 ve DPDP Kuralları, 2025. İki rejim tamamen aynı olmasa da, şirketleri benzer operasyonel yetenekler geliştirmeye itiyorlar.
Bunlara şunlar dahildir:
- veri eşleme ve işleme envanterleri
- daha net bildirimler ve onay tasarımı
- Gizlilikle ilgili iletişim ve sorunların çözümü için sorumluluk
- işlemci ve tedarikçi gözetimi
- ihlal müdahale planlaması
- daha güçlü dokümantasyon disiplini
Avrupa Veri Koruma Kurulu'nun (EDPB) 27. Madde ve bölgesel kapsam hakkındaki resmi kılavuzu
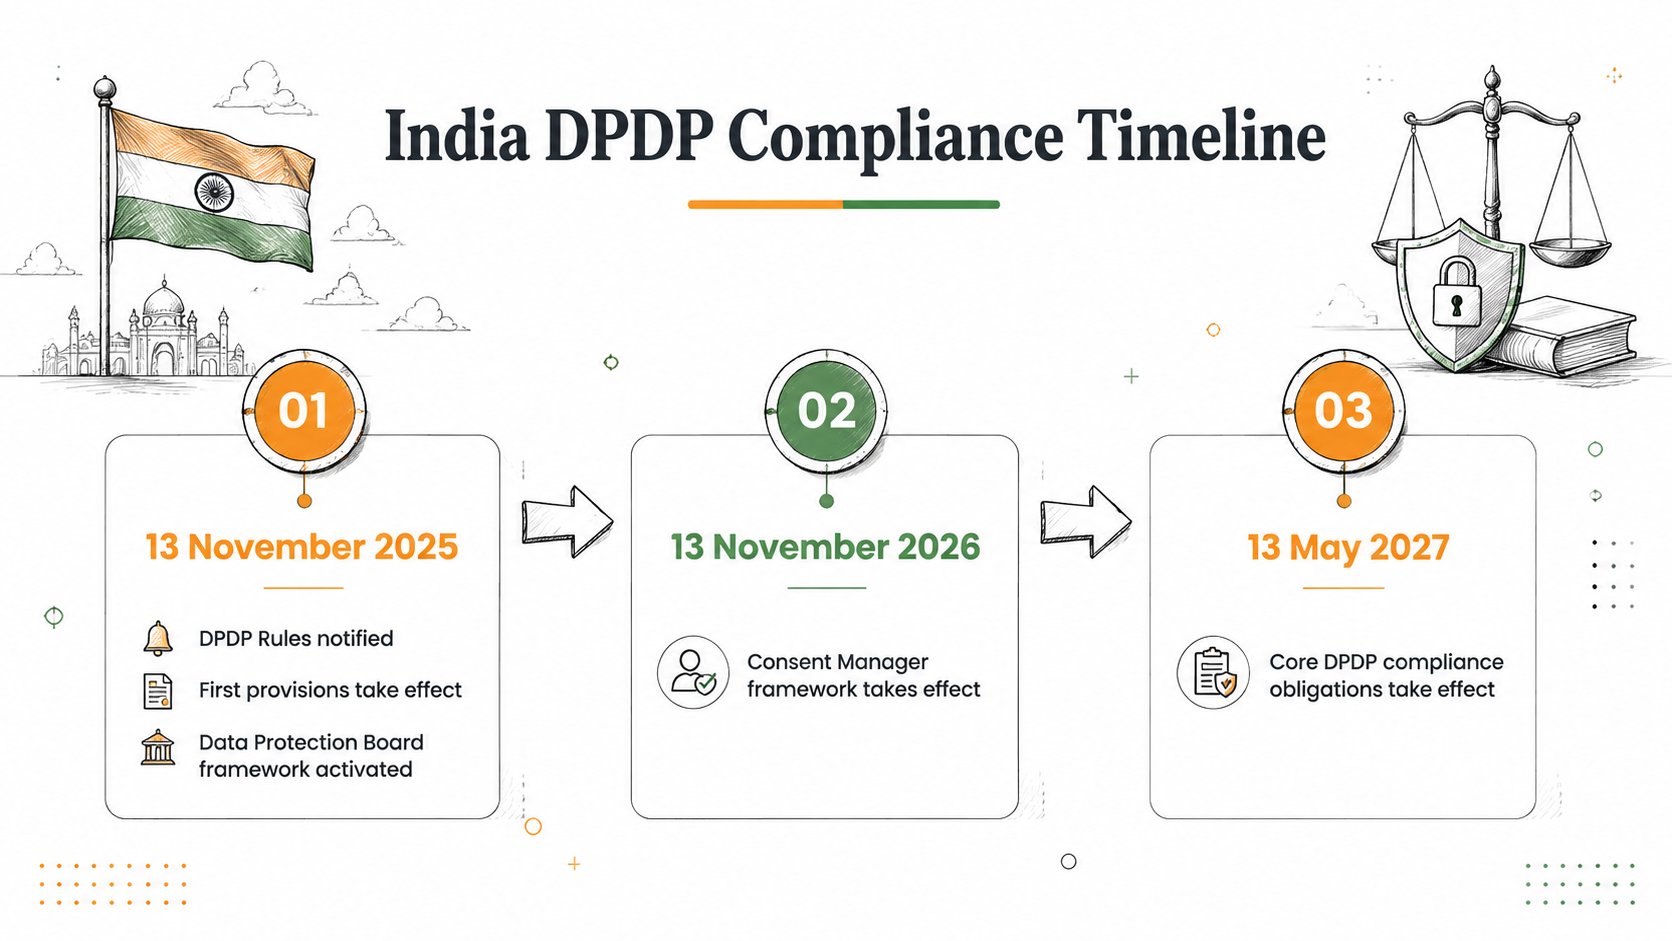
Destekleyici materyalde açıklanan DPDP uygulama takvimi, uluslararası alanda faaliyet gösteren Hint şirketleri için faydalı bir planlama yolu oluşturmaktadır. İdari hükümler şu tarihten itibaren yürürlüğe girer: 13 Kasım 2025, o Onay Yöneticisi çerçeveden 13 Kasım 2026, ve daha geniş operasyonel yükümlülüklerden kaynaklanan 13 Mayıs 2027.
Hâlâ önemli bir ayrım söz konusu. Veri Koruma Yönetmeliği (DPDP) kapsamında, bazı kuruluşların belirli durumlarda Veri Koruma Görevlisi veya yetkili temsilcinin iletişim bilgilerini yayınlaması gerekebilir. GDPR kapsamında ise, Madde 27, kapsam dahilindeki AB dışı kuruluşlar için ayrı bir AB temsilcisi gerekliliği oluşturabilir. Biri diğerinin yerini almaz.
Dijital Kişisel Verilerin Korunması Kuralları, 2025 (GSR 846(E))
DPDP Yasası yürürlüğe girme bildirimi (GSR 843(E))
Uluslararası Veri Transferleri, Veri Koruma Anlaşmaları ve Standart Sözleşme Maddeleri
Avrupa müşterilerine hizmet veren Hint şirketleri için hazırlık, genellikle kapsam analizi ve gizlilik bildirimlerinin ötesine uzanır. Kişisel veriler AB veya AEA'dan Hindistan'a aktarılıyorsa, tarafların genellikle uygun bir aktarım mekanizmasına ihtiyacı olacaktır.
Hindistan'ın şu anda AB yeterlilik kararı bulunmadığı için, Standart Sözleşme Maddeleri, veya SCC'ler, Bunlar yaygın olarak kullanılmaktadır. Birçok kurumsal anlaşmada, Hintli bir sağlayıcıdan hem Madde 28 veri işleme anlaşmasını hem de ilgili Standart Sözleşme Maddelerini imzalaması istenebilir.
| Belge | Ana amaç | Tipik kullanım |
|---|---|---|
| Madde 28 Veri Koruma Yasası | Talimatlar, güvenlik, alt işlemciler ve yardım yükümlülükleri gibi gerekli denetleyici-işlemci koşullarını belirler. | AB üyesi bir müşterinin kişisel verilerini kendi adına işlemek üzere Hindistan'da faaliyet gösteren bir sağlayıcıyı görevlendirdiği durumlarda kullanılır. |
| SCC'ler | AB veya AEA dışına, yeterlilik kararı bulunmayan bir ülkeye gönderilen kişisel veriler için bir aktarım mekanizması sağlar. | Kişisel verilerin AB veya AEA'dan Hindistan'a aktarılması durumunda kullanılır. |
Pratikte, birçok Hint şirketi her ikisine de ihtiyaç duyar. Veri Koruma Yasası (DPA) işleme ilişkisini düzenler. Standart Sözleşme Maddeleri (SCC'ler) ise sınır ötesi veri transferini ele alır.
Bu, DPDP hazırlığının yardımcı olabileceği bir diğer alandır. Güncel tedarikçi listelerine, belgelenmiş güvenlik önlemlerine, net alt yüklenici denetimine ve disiplinli onay süreçlerine sahip bir şirket, AB müşterilerinin tedarik beklentilerini karşılamak için çok daha iyi bir konumdadır.
Faydalı bir hazırlık değerlendirmesi, sözleşmelerin, güvenlik belgelerinin, transfer dilinin ve fiili operasyonların uyumlu olup olmadığını kontrol etmelidir.
Hindistan Şirketleri için 2026 GDPR Hazırlık Kontrol Listesi
CloudCops GmbH ile denetime hazır bulut çözümü.
Bu kontrol listesini pratik bir eylem planı olarak kullanın.
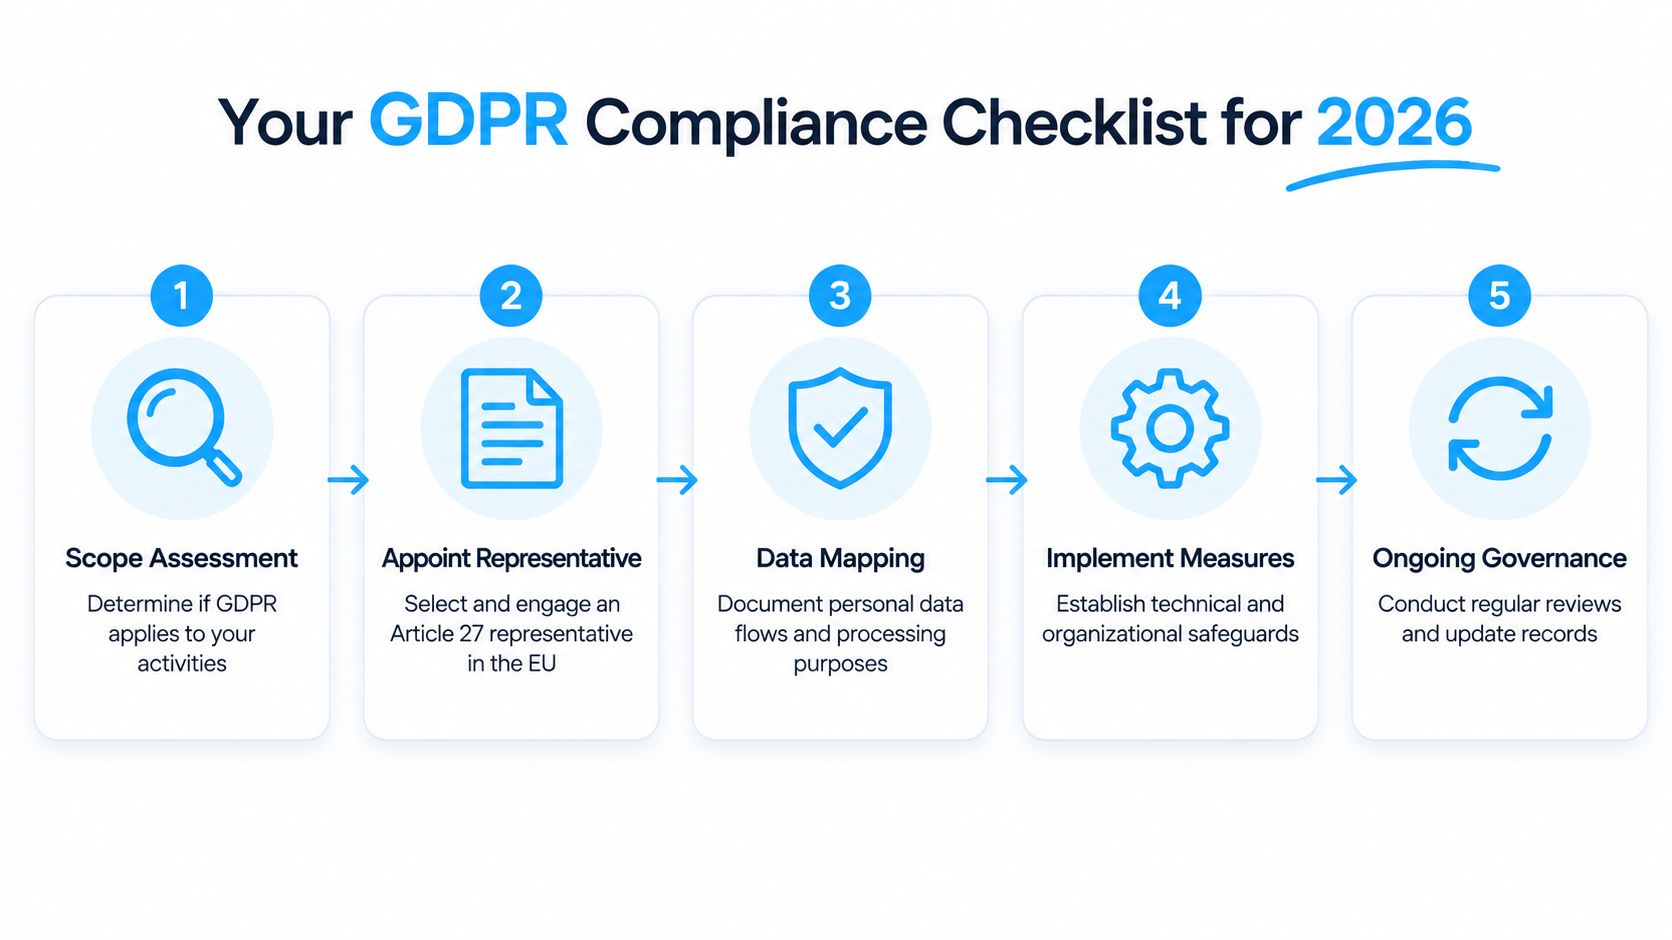
- Madde 3(2)'nin kapsamını değerlendirin. AB'deki insanlarla ilgili satış, işe alım, sözleşmeler, analizler, reklam teknolojisi, destek ve ürün kararlarını inceleyin.
- Rolleri ve veri akışlarını eşleştirin. Şirketin veri sorumlusu, veri işleyicisi veya her ikisi olarak hareket ettiği alanları belirleyin ve sistemleri, amaçları, alıcıları ve tedarikçileri belgeleyin.
- Madde 27'yi değerlendirin. Madde 3(2) uygulanıyorsa, bir AB temsilcisinin gerekli olup olmadığına karar verin ve gerekçeyi kaydedin.
- Dışa dönük malzemeleri kontrol edin. Gizlilik bildirimlerini, sözleşme dilini, destek kanallarını ve haklarla ilgili mesajları fiili operasyonlarla uyumlu hale getirin.
- İstek işleme iş akışı oluşturun. Giriş, doğrulama, yönlendirme, sahiplik, üst kademeye iletme, onaylama ve kanıt saklama süreçlerini tanımlayın.
- Transfer hazırlığını gözden geçirin. Veri koruma anlaşmalarının, standart sözleşme maddelerinin, alt yüklenici açıklamalarının ve destekleyici güvenlik bilgilerinin satın alma incelemesi için hazır olup olmadığını doğrulayın.
- DPDP'yi yönetişim tetikleyicisi olarak kullanın. Hindistan'daki gizlilik uygulamalarını ayrı çalışma süreçleri yürütmek yerine, daha geniş kapsamlı sınır ötesi hazırlıklarla uyumlu hale getirin.
- Düzenli olarak yeniden değerlendirin. Ürünler, analiz yöntemleri, müşteri tipleri, coğrafyalar veya işlem faaliyetleri değiştiğinde kapsamı gözden geçirin.
Savunulabilir bir GDPR pozisyonu, belgelenmiş gerekçelere, güncel kayıtlara, doğru kamuoyu açıklamalarına ve baskı altında işleyen bir yanıt sürecine bağlıdır.
Çözüm
GDPR, Avrupa'da fiziksel bir varlığı olmasa bile Hint şirketlerine doğrudan uygulanabilir. Asıl mesele, işletmenin AB'deki kişileri hedef alıp almadığı veya oradaki davranışlarını izleyip izlemediğidir. Eğer izliyorsa, Madde 27 ayrıca bir AB temsilcisinin atanmasını da gerektirebilir.
2026 için en iyi yaklaşım, GDPR'ı izole bir yasal sorun olarak ele almamaktır. Bunun yerine, DPDP uygulamasını da ciddiye alan daha geniş bir gizlilik hazırlık programının parçası olarak ele alınması daha iyidir. Bunu iyi yapan şirketlerin tedarik süreçlerinde daha hızlı hareket etme, müşteri taleplerine daha iyi yanıt verme ve AB pazarlarına daha az gereksiz boşlukla girme olasılıkları daha yüksektir.
Yasal Uyarı: Bu kılavuz yalnızca genel bilgi amaçlıdır ve yasal tavsiye niteliği taşımaz. AB veri koruma ve diğer düzenleyici gerekliliklerin uygulanması, her kuruluşun özel koşullarına bağlıdır. Bu bilgilere güvenmeden veya uyumluluk kararları almadan önce, gerektiğinde uygun yasal tavsiye almalısınız.
Yapay zeka uyarısı: Bu makale, yapay zeka yardımıyla bir uzman tarafından hazırlanmıştır.