
Las empresas indias pueden estar sujetas al GDPR incluso sin tener una oficina, personal ni infraestructura en Europa. La cuestión clave no radica en la ubicación. Se trata de si el negocio tiene como objetivo personas de la UE o vigila su comportamiento allí.
Eso plantea dos preguntas inmediatas. En primer lugar, ¿se aplica el RGPD de acuerdo con el artículo 3, apartado 2? En segundo lugar, si es así, ¿la empresa también necesita un representante de la UE de acuerdo con el artículo 27?
Esta guía explica cómo las empresas indias deben evaluar el alcance del GDPR, cuándo se aplica el artículo 27, qué hace un representante de la UE y cómo el trabajo del DPDP en India puede contribuir a la preparación para la privacidad en 2026.
¿Por qué el RGPD es importante para las empresas indias en 2026?
El análisis del RGPD ya no es un ejercicio jurídico de nicho para las empresas indias. Afecta la entrada al mercado, las ventas corporativas, la adquisición de bienes, la negociación de contratos, la revisión de la seguridad y la confianza del cliente. Una empresa puede estar totalmente ubicada en India y aún así enfrentar obligaciones directas en virtud del RGPD si interactúa con personas de la UE de la manera adecuada.
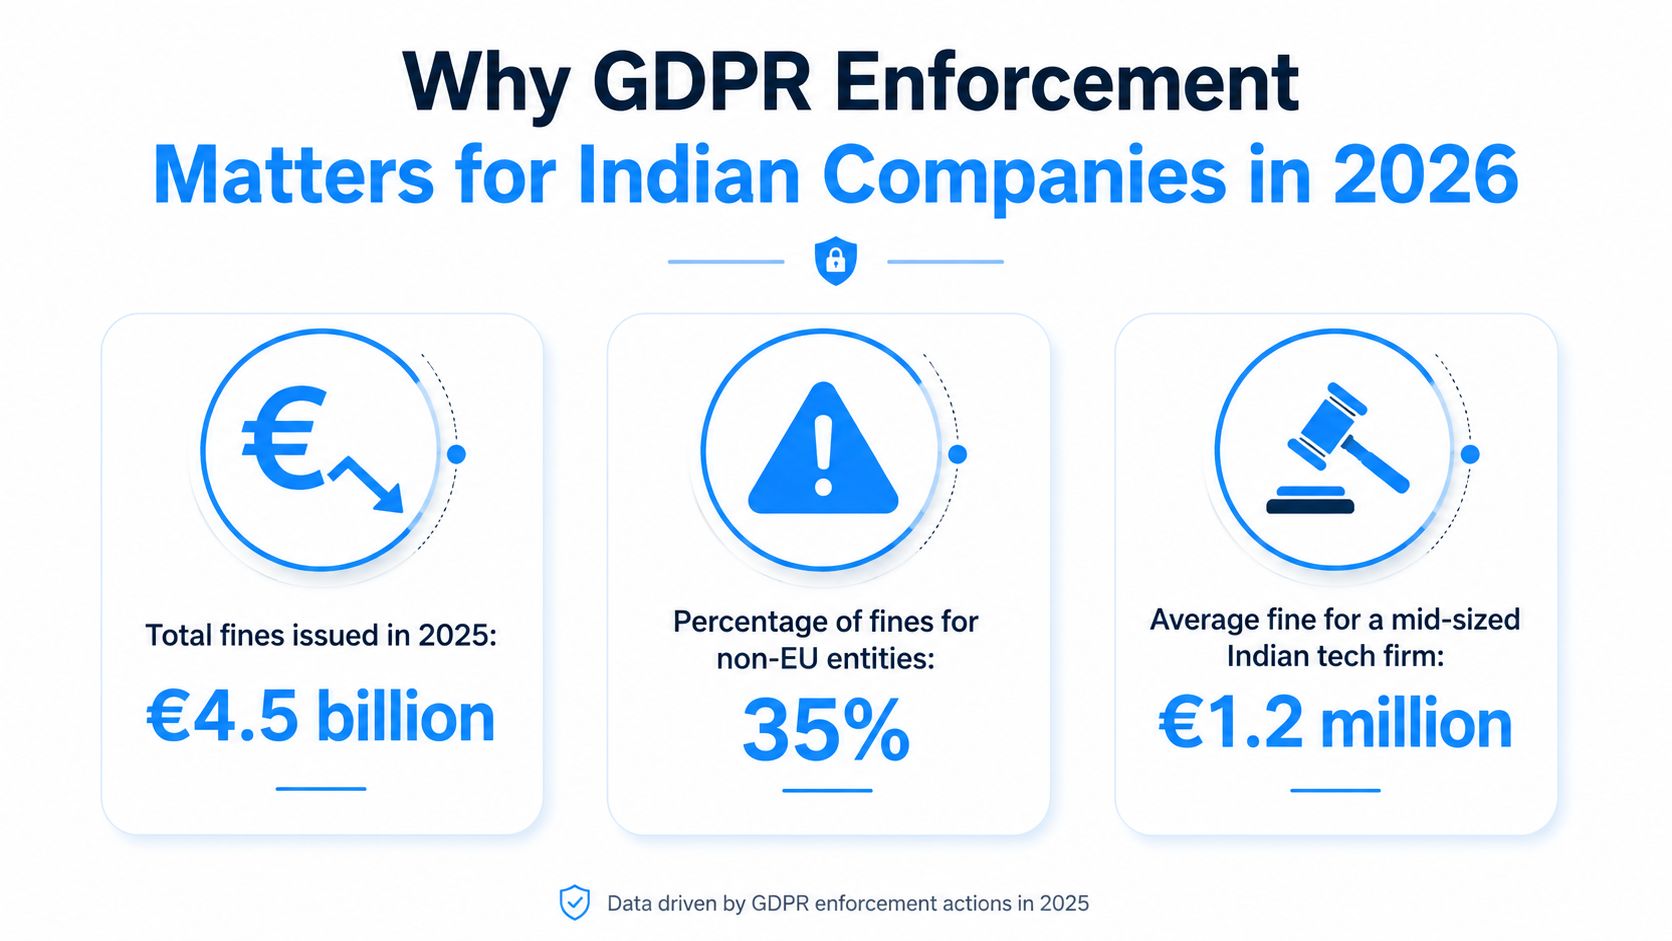
Esto significa que un proveedor de SaaS con clientes de la UE, una empresa de comercio electrónico que envía productos a compradores de la UE o una plataforma de análisis que estudia el comportamiento de los usuarios en la UE, todos ellos pueden necesitar una posición formal en virtud del GDPR. En algunos casos, también pueden necesitar un representante de la UE conforme al artículo 27.
El riesgo va más allá de las multas. También incluye retrasos en los acuerdos, fricciones en la contratación pública, avisos de privacidad inconsistentes, un manejo lento de las solicitudes de los interesados y una débil implicación interna al entrar en mercados regulados.
Punto de liderazgo: Si la expansión de la UE forma parte del plan, evalúe el alcance del GDPR antes de su lanzamiento, no después de que comience la adquisición de clientes.
Orientaciones de la Comisión Europea sobre el alcance territorial del RGPD
¿Cuándo se aplica el RGPD a las empresas indias?
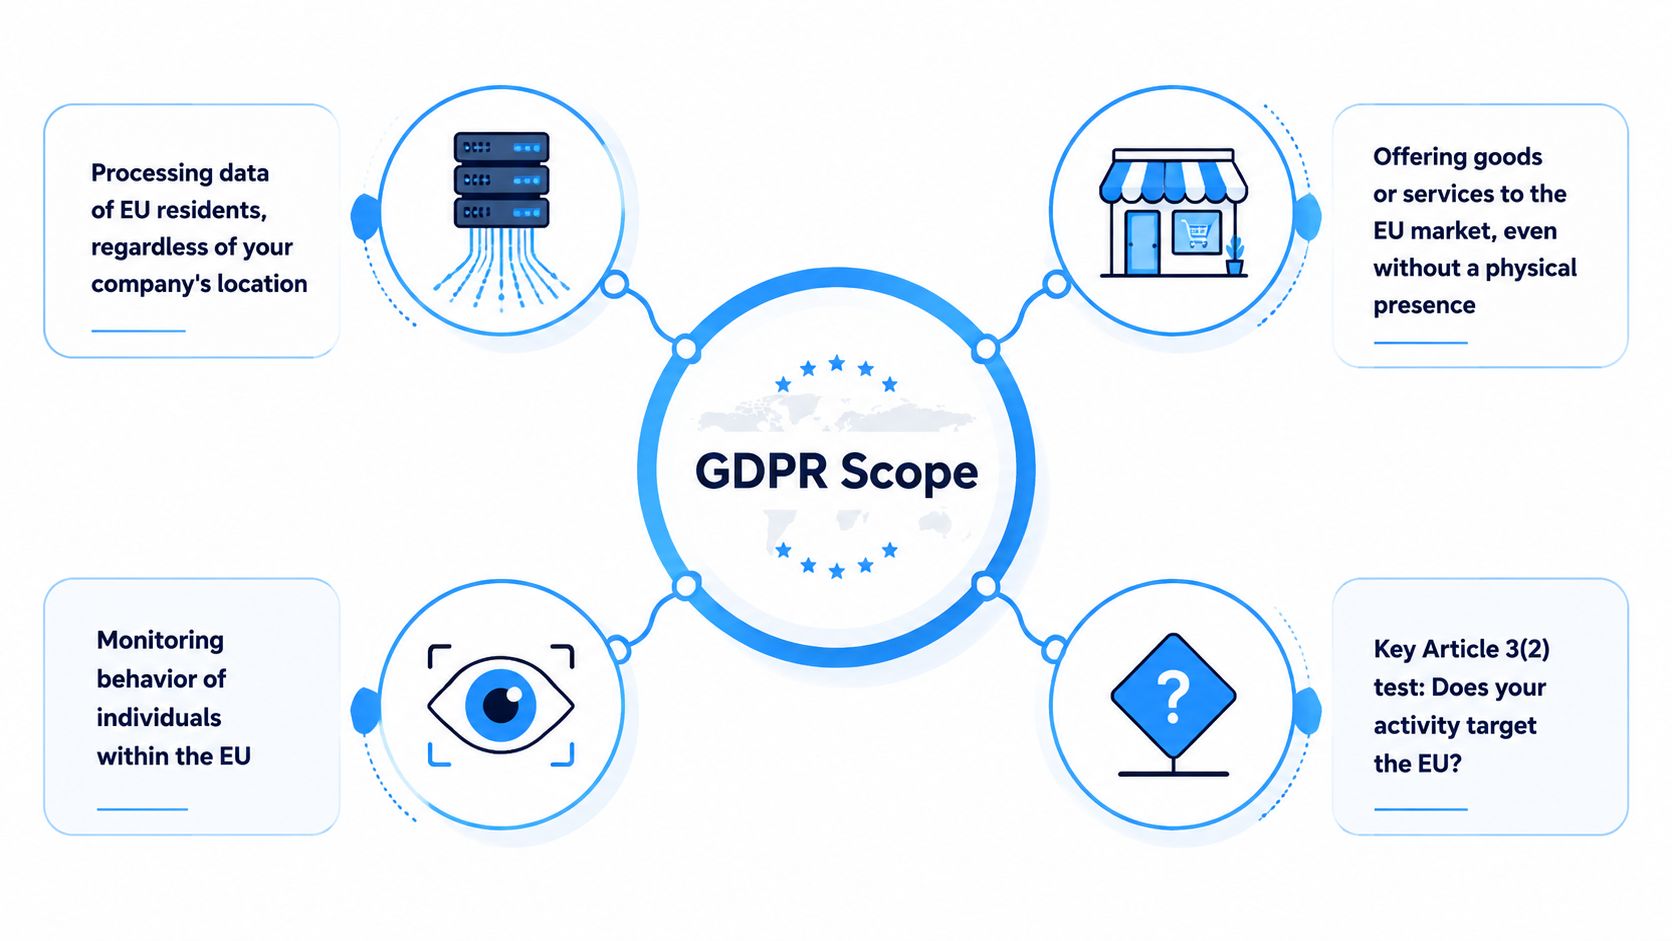
El RGPD no se aplica a todas las empresas indias que procesan datos relacionados con Europa. La prueba fundamental se basa en el artículo 3, especialmente en su apartado 2, que extiende el alcance del RGPD a determinadas organizaciones situadas fuera de la UE.
En términos prácticos, una empresa india puede estar incluida en el ámbito de aplicación si:
- ofrece bienes o servicios a personas en la UE
- vigila el comportamiento de las personas en la UE
Si alguna de las partes aplica estas obligaciones, la empresa debería evaluar el resto de sus obligaciones en virtud del RGDP, incluidas la transparencia, la base legal, el tratamiento de los derechos, la seguridad, los contratos, la gestión de registros y si el artículo 27 requiere una representación en la UE.
El artículo 3(2) es el punto de partida
Muchas empresas empiezan con la pregunta equivocada: ¿Tenemos una oficina en Europa? La presencia física no es el principal problema según el artículo 3(2). Una empresa con sede en Bengaluru, Mumbai, Hyderabad, Pune, Chennai o en cualquier otro lugar de la India aún puede estar directamente sujeta al GDPR.
Las mejores preguntas son:
- ¿Vendemos o comercializamos deliberadamente a personas de la UE?
- ¿La gente de la UE se está suscribiendo, pagando o utilizando nuestro servicio?
- ¿Estamos rastreando, perfilando o analizando el comportamiento de las personas en la UE?
- ¿Los flujos de producto, contrato o soporte generan una exposición directa al RGPD?
Una buena revisión del alcance debería basarse en pruebas. Debe examinar el diseño del producto, los procesos de pago, las configuraciones de envío, los precios, las campañas publicitarias, las operaciones de soporte, los instrumentos de análisis, los contratos y los avisos de privacidad.
Indicios de que una empresa india podría estar apuntando a la UE
El objetivo de la UE suele ser evaluado a través de indicadores prácticos, no de un único dato. Los signos comunes incluyen:
- Selección de países de la UE en los flujos de onboarding, pago final y entrega
- El precio en euros o las campañas diseñadas para los mercados de la UE
- atención comercial o gestión de cuentas dirigidas a clientes de la UE
- Apoyo localizado para los clientes en los Estados miembros de la UE
- condiciones, avisos de privacidad o materiales comerciales escritos teniendo en cuenta a los usuarios de la UE
- Contratos empresariales que incluyen términos y derechos de acuerdo con el RGPD
Un factor por sí solo no puede resolver el problema. La combinación de varios factores suele indicar una actividad deliberada dirigida contra la UE.
| Situación empresarial | Pregunta sobre la conformidad |
|---|---|
| Actividad comercial en la UE | ¿La empresa está ofreciendo deliberadamente productos o servicios a personas en la UE? |
| Inclusión o entrega de la UE | ¿Los flujos de productos y comercialización están diseñados para servir a los usuarios o clientes de la UE? |
| Adquisición de bienes corporales | ¿Los clientes de la UE esperan compromisos contractuales y procesales específicos del RGPD? |
| Tráfico incidental de la UE | Existe un enfoque real de la cuestión, o solo se da acceso ocasional desde la UE? |
Cuando la supervisión del comportamiento puede dar lugar a la aplicación del RGPD
Las empresas indias suelen centrarse en las ventas y pasan por alto el aspecto de supervisión independiente del artículo 3, apartado 2. El ámbito de aplicación del RGPD también puede surgir cuando la empresa observa o analiza comportamientos en la UE.
Esto puede incluir:
- Análisis de comportamiento vinculado a usuarios identificables
- Técnicas de publicidad y herramientas de seguimiento
- Perfiles para recomendaciones o segmentación
- Análisis basado en la ubicación
- La vigilancia de las fraudes está vinculada al comportamiento individual
- cookies o tecnologías utilizadas para estudiar la actividad del usuario a lo largo del tiempo
Esto es especialmente importante para las empresas de SaaS, tecnología de publicidad, marketing digital, análisis y aplicaciones móviles. Incluso sin una fuerte campaña de ventas en la UE, el seguimiento del comportamiento en la UE puede tener una relevancia directa en virtud del GDPR.
Cuando las empresas indias necesitan un representante de acuerdo con el artículo 27
El artículo 27 puede exigir que un controlador o procesador que no sea de la UE, conforme a lo dispuesto en el artículo 3(2), nombre un representante en la UE. Esto no es automático para todas las empresas indias que manipulen datos relacionados con la UE. La empresa primero debe estar incluida en el ámbito de aplicación del RGPD, y luego evaluar si se aplica alguna excepción.
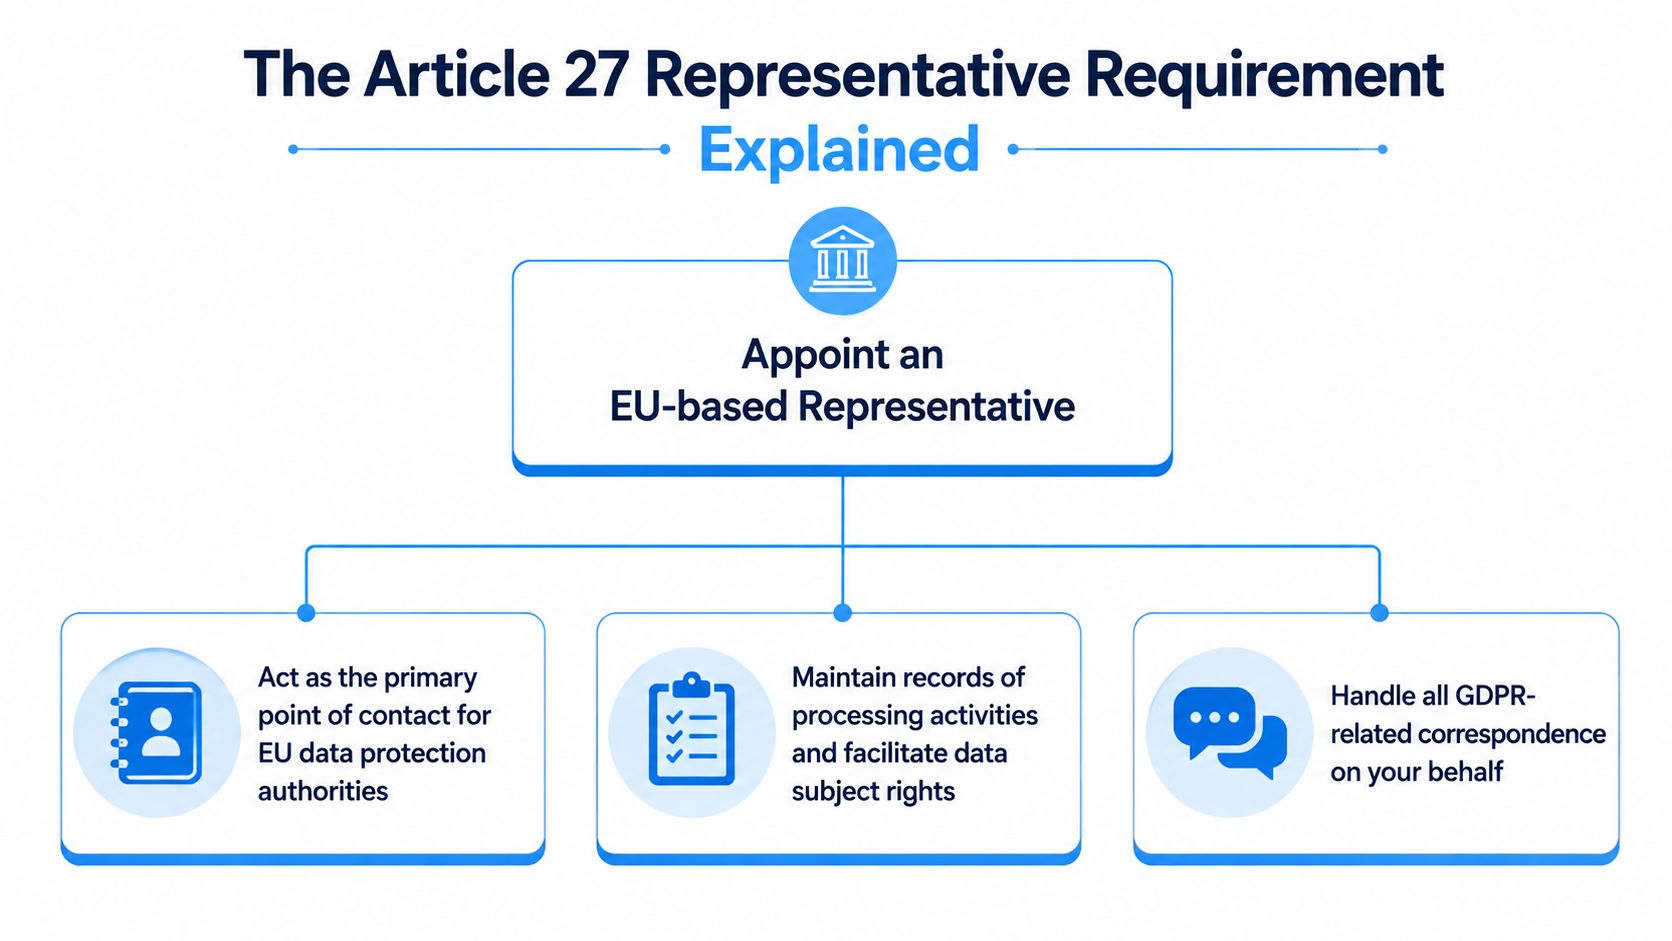
La designación debe realizarse por escrito y debe definir claramente a la entidad cubierta, las actividades de procesamiento relevantes, las reglas de comunicación y los canales de escalamiento.
Lo que hace el representante en la práctica
Un representante de la UE actúa como punto de contacto local para las autoridades de supervisión y los titulares de datos en asuntos relacionados con el tratamiento contemplado en la normativa. Este papel facilita la comunicación, la asignación de tareas y la rendición de cuentas. No implica la transferencia de la responsabilidad legal de la empresa.
En la práctica, el representante debería poder:
- recibir comunicaciones del regulador
- recibir o canalizar las solicitudes de los interesados
- indicar los registros y los contactos internos pertinentes
- Apoye la escalada oportuna ante la empresa
- ayuda a mantener una estructura de contacto funcional para los procesos incluidos en el ámbito de aplicación
Es por eso que el artículo 27 no debería ser tratado como una mera formalidad que se limita a la función de buzón de correspondencia. Si la empresa carece de registros actuales, de una clara identificación de la titularidad o de un proceso funcional de tramitación de solicitudes, la nombramiento por sí solo no resolverá el problema.
Regla práctica: Tracte el artículo 27 como parte de su modelo operativo, y no como una tarea separada de documentación.
Cuando puede aplicarse la exención del artículo 27
Algunas organizaciones pueden depender de la excepción limitada para el tratamiento ocasional, que es poco probable que resulte en un riesgo para los derechos y las libertades de las personas y no implique un tratamiento a gran escala de datos de categorías especiales ni de datos relativos a delitos.
Esta exención debe aplicarse con cautela. Si la actividad relacionada con la UE es recurrente, comercial, integrada en el producto o respaldada por análisis o herramientas de comportamiento habituales, una evaluación documentada conforme al artículo 27 suele ser más segura que asumir que la exención se aplica.
Cómo poner en práctica el rol internamente
Antes de nombrar a un representante, la empresa debe decidir quién es el propietario interno:
- Comunicaciones del regulador
- Gestión de las solicitudes de los interesados
- Análisis jurídico
- Reacciones de ingeniería y de producto
- incidente y escalada de la situación de seguridad
- Actualizaciones de la gestión de registros
El acuerdo sobre la representación también debería estar en consonancia con los avisos de privacidad, los registros de tratamiento, los canales de recepción de solicitudes y los procedimientos de escalamiento. Cuanto más robusto sea el flujo de trabajo interno, más útil será la designación con arreglo al artículo 27.
Escenarios comunes para las empresas indias
Los diferentes modelos de negocio plantean diferentes preguntas sobre el RGPD.
SaaS de India con clientes de la UE. Si una empresa de software india vende activamente a organizaciones de la UE o ofrece soporte a usuarios con sede en la UE, puede surgir la necesidad de cumplir con los requisitos del RGPD. Además, la empresa debe determinar dónde ejerce funciones de controlador, procesador o ambas.
Comercio electrónico de venta a consumidores de la UE. Si un minorista indio comercializa con compradores de la UE, acepta pedidos de la UE o gestiona el cumplimiento y el soporte para los compradores de la UE, es probable que haya que realizar una sólida análisis de segmentación.
Tecnología de publicidad y análisis. Estas empresas a menudo subestiman el aspecto de la vigilancia. El perfilado, la segmentación, el seguimiento y las analíticas basadas en el comportamiento de los individuos en la UE pueden desencadenar obligaciones directas con el RGPD.
Proveedores de servicios que procesan datos relacionados con la UE de forma indirecta. Un proveedor de servicios de India puede tratar datos personales relacionados con Europa solo porque su cliente lo indique. Esto no elimina automáticamente el riesgo, pero sí significa que el modelo de servicio, las instrucciones y la asignación de funciones deben ser revisados cuidadosamente.
Tráfico esporádico en la UE. Algunos visitantes de la UE, los leads procedentes de visitas ocasionales o las transacciones aisladas no siempre significan que exista el alcance del RGPD. La pregunta clave sigue siendo si la empresa está deliberadamente involucrando a personas de la UE o monitoreando su comportamiento allí.
Para empresas que necesitan ayuda especializada para evaluar el alcance del problema, nombrar un representante de la UE o crear un proceso de respuesta práctico, Oyster Shield Es una opción que hay que considerar.
El error más común es centrarse en dónde se encuentra la empresa. El factor desencadenante legal es la actividad.
¿Por qué la aplicación de la ley sigue siendo importante sin una oficina de la UE?
Algunas empresas indias consideran que el riesgo del GDPR es bajo si no tienen ninguna sucursal o personal en Europa. Esta visión es demasiado estrecha. La aplicación del GDPR está distribuida entre múltiples autoridades de supervisión en la UE, y la exposición puede producirse dondequiera que se encuentren las personas afectadas.
Esto importa porque el alcance de la cuestión, las quejas, las expectativas en materia de adquisición y los contactos con los reguladores pueden generar presión incluso antes de que se produzca un resultado formal de aplicación. Para muchas empresas, el primer impacto es operativo y comercial. Se manifiesta en la fricción en los acuerdos, en las revisiones de seguridad, en los cuestionarios de los clientes y en las solicitudes de derechos que se amplían.
Una posición defensable depende de más que de la teoría jurídica. Depende de poder explicar por qué el RGPD aplica o no aplica, quién es el titular de las solicitudes que recibe, qué registros existen y cómo responde la empresa en la práctica.
Cómo la preparación de DPDP contribuye a la preparación para el RGPD
Para las empresas indias, la preparación para el GDPR se complementa cada vez más con la preparación para Ley de Protección Digital de Datos Personales, 2023 y el Reglas del DPDP, 2025. Los dos regímenes no son idénticos, pero ambos empujan a las empresas a desarrollar muchas de las mismas capacidades operativas.
Esto incluye:
- inventarios de mapeo y procesamiento de datos
- avisos y diseño de consentimiento más claros
- Responsabilidad por los contactos privados y las escaladas
- Supervisión del procesador y del fabricante
- Planificación de respuesta a incidentes
- Una disciplina más rigurosa en la documentación
Guía oficial del EDPB sobre el artículo 27 y el ámbito territorial
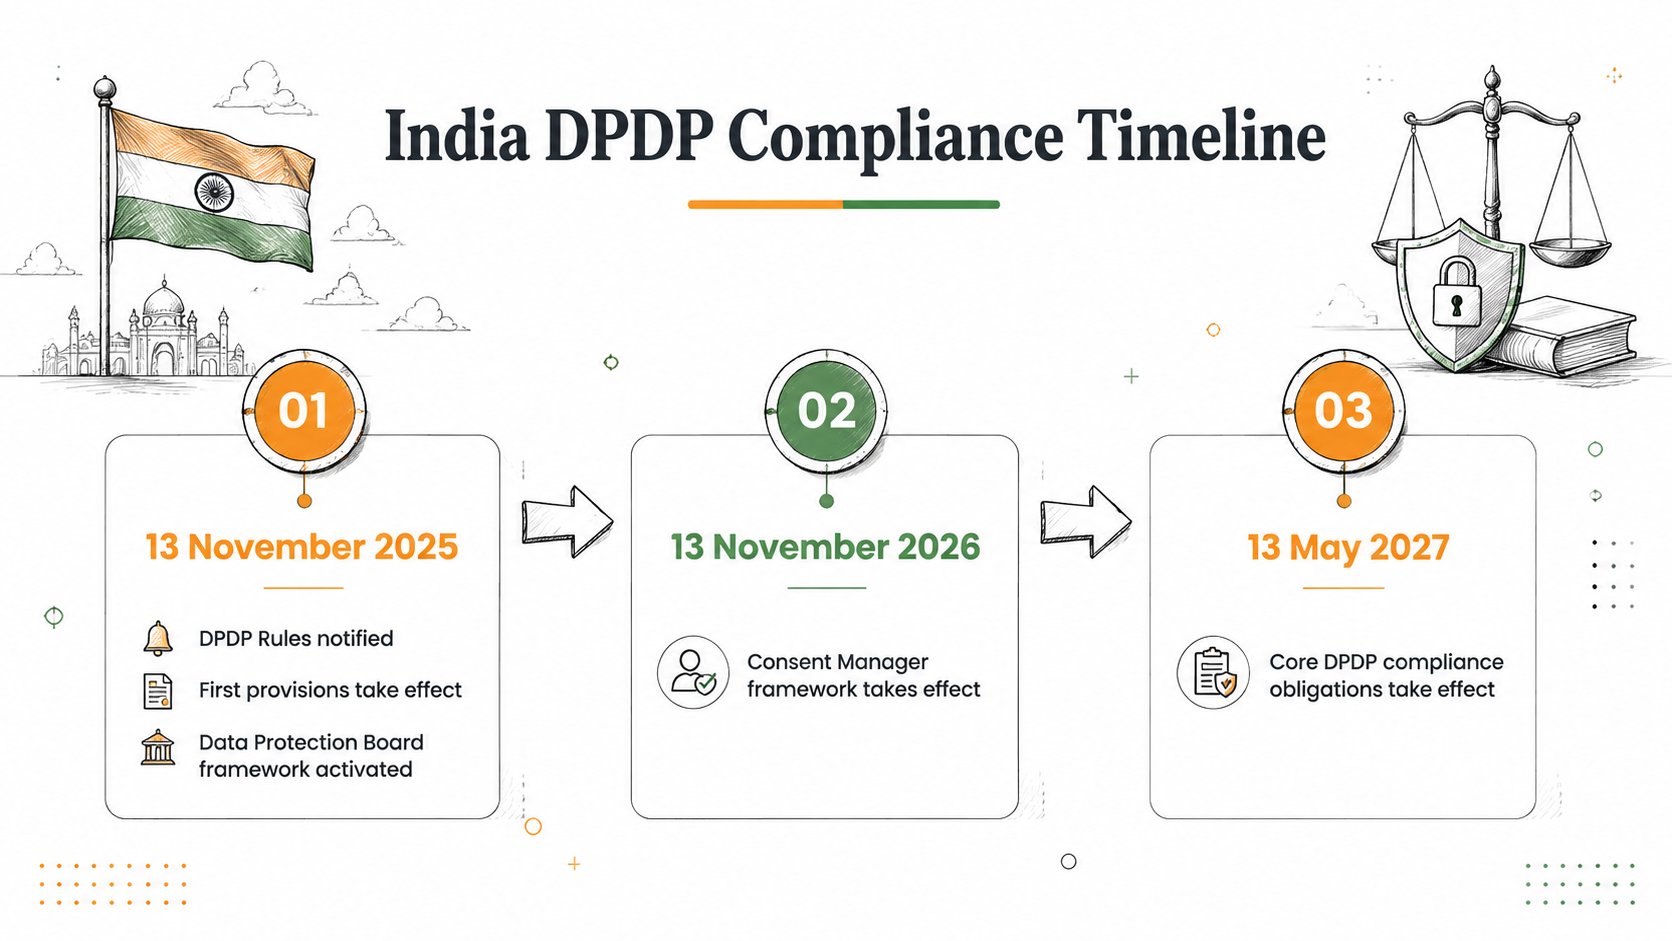
El cronograma de implementación del DPDP descrito en el material de apoyo crea un camino de planificación útil para las empresas indias activas a nivel internacional. Las disposiciones administrativas entrarán en vigor a partir de 13 de noviembre de 2025, el Gestor de consentimiento marco de 13 de noviembre de 2026, y obligaciones operacionales más amplias 13 de mayo de 2027.
Todavía existe una importante distinción. Bajo el DPDP, algunas organizaciones pueden necesitar publicar los datos de contacto de un Delegado de Protección de Datos o representante autorizado en ciertos contextos. Bajo el GDPR, el artículo 27 puede crear una exigencia separada de representante de la UE para las entidades no pertenecientes a la UE incluidas en el ámbito de aplicación. Uno no sustituye al otro.
Normas digitales de protección de datos personales, 2025 (G.S.R. 846(E))
Notificación de inicio de vigencia de la Ley DPDP (G.S.R. 843(E))
Transferencias internacionales de datos, autoras de la normativa de protección de datos y SCC
Para las empresas indias que sirven a clientes europeos, la preparación suele ir más allá del análisis de alcance y de las notificaciones sobre privacidad. Si los datos personales se transfieren desde la UE o el EEE a la India, las partes normalmente necesitarán un mecanismo de transferencia adecuado.
Dado que en la actualidad la India no cuenta con una decisión de adecuación de la UE, Cláusulas contractuales estándar, o SCCs, Son los que se utilizan con mayor frecuencia. En muchas transacciones empresariales, a un proveedor indio se le puede pedir que firme tanto el acuerdo de tratamiento de datos del artículo 28 como los correspondientes SCCs.
| Documento | Propósito principal | Utilización típica |
|---|---|---|
| Artículo 28 del DPA | Establece los términos requeridos para el controlador-procesador, como instrucciones, seguridad, subprocessadores y obligaciones de asistencia. | Se utiliza cuando un cliente de la UE nombra a un proveedor indio para procesar datos personales en su nombre. |
| SCCs | Proporciona un mecanismo de transferencia de datos personales enviados fuera de la UE o el EEE a un país que no cuenta con una decisión de adecuación. | Se utiliza cuando los datos personales se transfieren desde la UE o el EEE a la India. |
En la práctica, muchas empresas indias necesitan ambas cosas. La DPA regula la relación de tratamiento. Las SCC regulan la transferencia transfronteriza.
Este es otro ámbito en el que la preparación para el DPDP puede ser de gran ayuda. Una empresa que cuente con listas de proveedores actualizadas, salvaguardas documentadas, una supervisión clara de los subprocesadores y procesos de aprobación disciplinados está mucho mejor posicionada para cumplir con las expectativas de los clientes de la UE en materia de adquisiciones.
Una útil revisión de la preparación debería comprobar si los contratos, la documentación de seguridad, la lengua de transferencia y las operaciones efectivas están en consonancia.
Una lista de verificación de preparación para el RGPD 2026 para empresas indias
Nube lista para auditoría con CloudCops GmbH
Utilice esta lista de verificación como un plan de acción práctico.
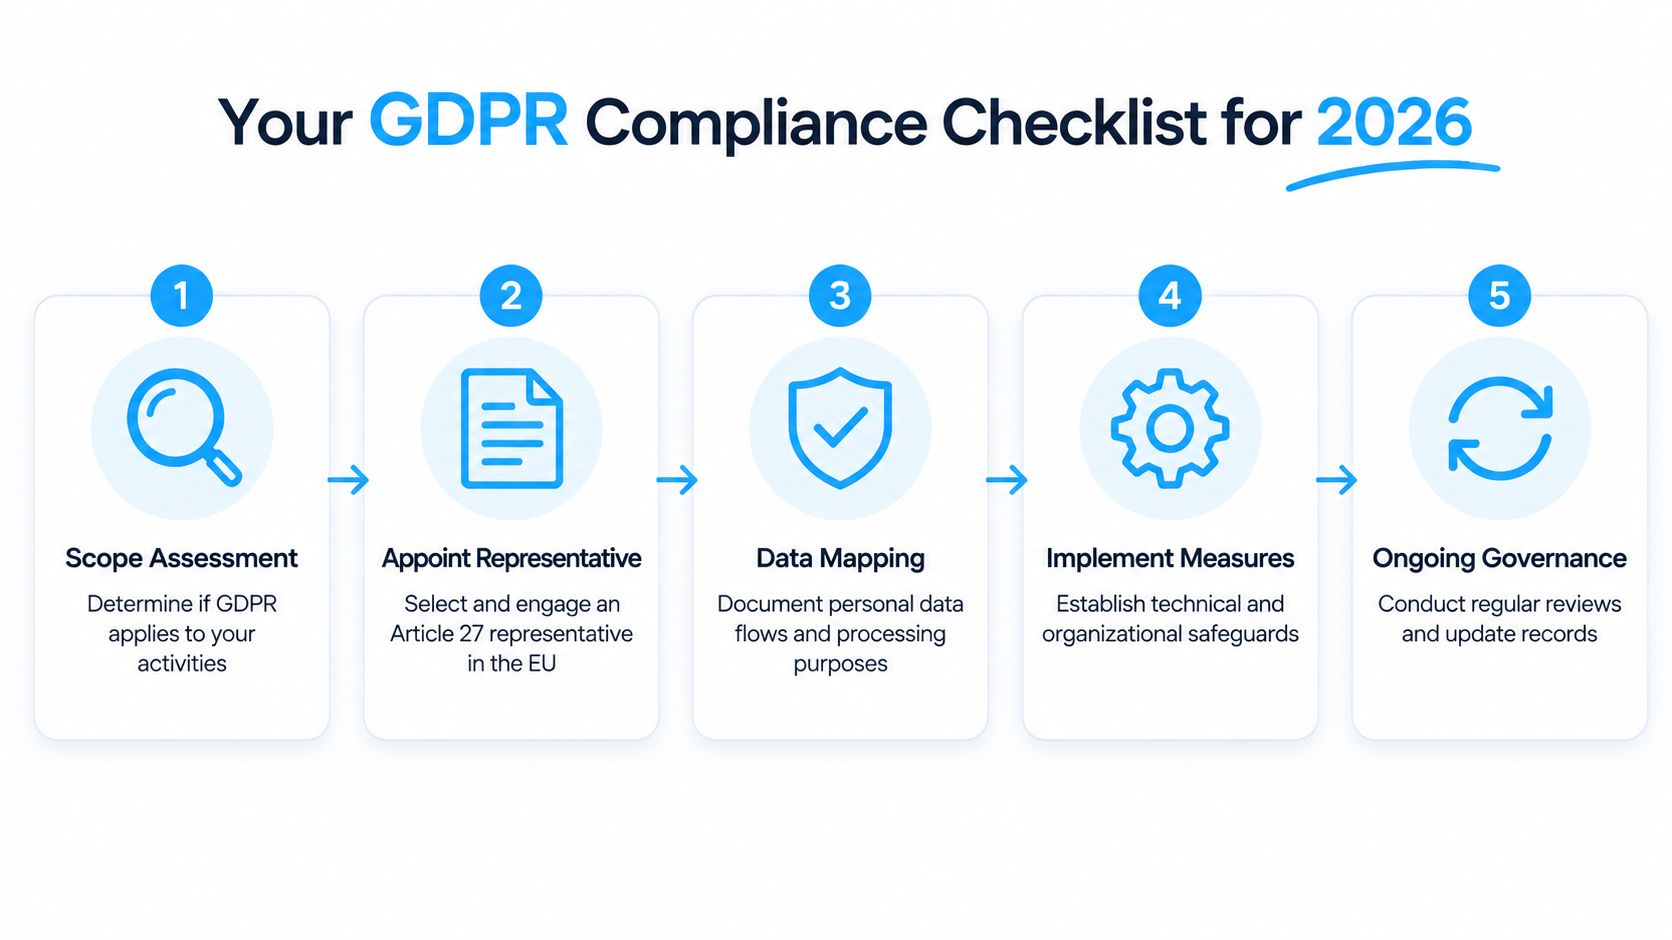
- Evalúe el alcance del artículo 3(2). Analice las ventas, la incorporación a la empresa, los contratos, la analítica, la publicidad, el soporte y las decisiones relacionadas con el producto en el ámbito de la UE.
- Roles de mapa y flujos de datos. Identifique dónde la empresa actúa como controlador, procesador o ambas funciones, y documente los sistemas, los fines, los destinatarios y los proveedores.
- Evalúe el artículo 27. Si se aplica el artículo 3, apartado 2, decida si se requiere un representante de la UE y justifique su decisión.
- Verifique los materiales que dan hacia afuera. Alinear las políticas de privacidad, el lenguaje contractual, los canales de soporte y la comunicación sobre derechos con las prácticas reales.
- Crear un flujo de trabajo para procesar solicitudes. Defina los procesos de toma de datos, verificación, encaminamiento, propiedad, escalamiento, aprobación y retención de evidencia.
- Revisar la disponibilidad para el traslado. Compruebe si los DPAs, los SCC, las divulgaciones de subprocesadores y la información de seguridad complementaria están listos para su examen en el proceso de adquisición.
- Utilice DPDP como un desencadenante de la gobernanza. Alinear la implementación de la privacidad en la India con la preparación transfronteriza más amplia, en lugar de llevar a cabo procesos de trabajo separados.
- Reevalúe regularmente. Revisar el alcance de la auditoría siempre que los productos, análisis, tipos de clientes, geografías o actividades de procesamiento cambien.
Una postura defensiva en el RGPD depende de un razonamiento documentado, registros actuales, declaraciones públicas precisas y un proceso de respuesta que funcione bajo presión.
Conclusión
El RGPD puede aplicarse directamente a las empresas indias incluso sin tener presencia física en Europa. La cuestión real es si la empresa tiene como objetivo personas de la UE o si monitoriza su comportamiento allí. Si es así, el artículo 27 también podría exigir la designación de un representante de la UE.
Para 2026, la mejor estrategia es no tratar el GDPR como un problema jurídico aislado. Es mejor abordarlo como parte de un programa más amplio de preparación para la privacidad, que también tenga en cuenta la implementación del DPDP. Las empresas que lo hacen bien tienen más probabilidades de avanzar más rápidamente en la adquisición de servicios, responder mejor a la diligencia debida por parte de los clientes y entrar en los mercados de la UE con menos lagunas evitables.
Exención de responsabilidad: Esta guía tiene como objetivo únicamente proporcionar información general y no constituye asesoramiento jurídico. La aplicación de las normas de protección de datos de la UE y otras obligaciones reglamentarias depende de las circunstancias específicas de cada organización. Es necesario obtener asesoramiento jurídico adecuado en caso necesario antes de confiar en esta información o tomar decisiones relativas a la conformidad.
Advertencia sobre IA: Este artículo fue preparado por un experto con asistencia de IA.