
Syarikat-syarikat India boleh tertakluk di bawah GDPR walaupun tanpa pejabat, kakitangan atau infrastruktur di Eropah. Persoalan utama bukanlah lokasi. Ia adalah sama ada perniagaan tersebut menyasarkan orang di EU atau memantau tingkah laku mereka di sana.
Itu menimbulkan dua persoalan segera. Pertama, adakah GDPR terpakai di bawah Perkara 3(2)? Kedua, jika terpakai, adakah syarikat itu juga memerlukan wakil EU di bawah Perkara 27?
Panduan ini menerangkan bagaimana syarikat India harus menilai skop GDPR, bila Perkara 27 terpakai, apa yang dilakukan oleh wakil EU dan bagaimana kerja DPDP di India dapat menyokong kesediaan privasi pada tahun 2026.
Mengapa GDPR Penting untuk Syarikat India pada tahun 2026
Analisis GDPR bukan lagi satu latihan perundangan khusus untuk syarikat India. Ia mempengaruhi kemasukan pasaran, jualan perusahaan, perolehan, rundingan kontrak, semakan keselamatan dan kepercayaan pelanggan. Sebuah syarikat boleh berpangkalan sepenuhnya di India dan masih menghadapi obligasi GDPR langsung jika ia berinteraksi dengan orang di EU dengan cara yang betul.
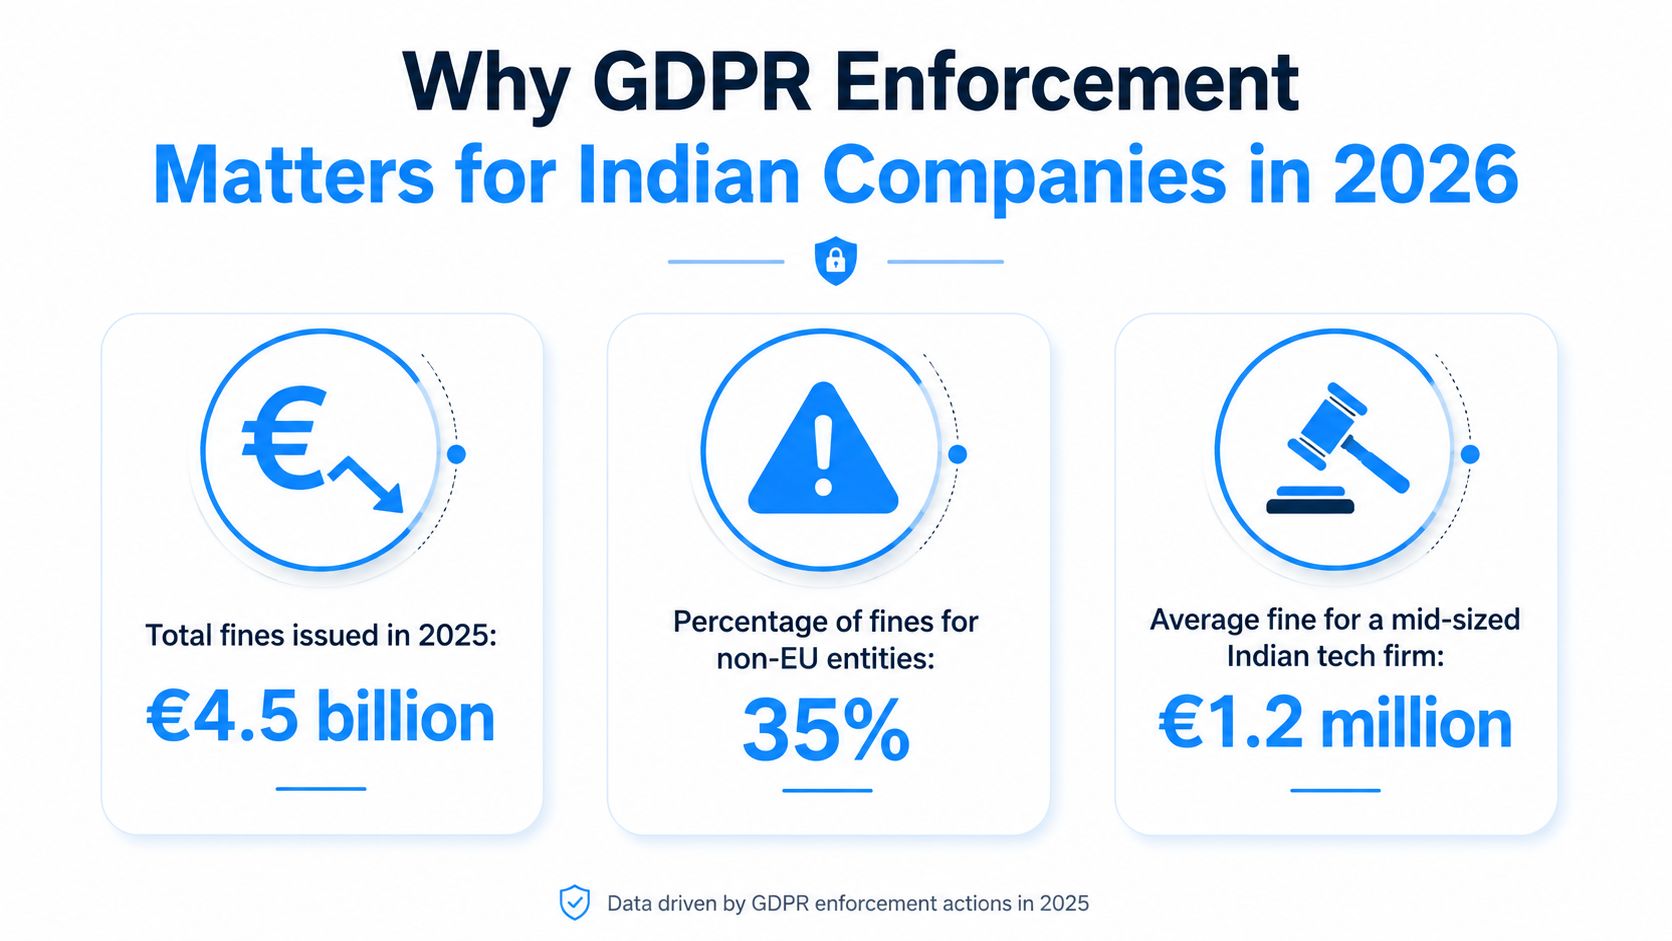
Ini bermakna penyedia SaaS dengan pelanggan EU, perniagaan e-dagang yang menghantar kepada pembeli EU atau platform analitik yang mengkaji tingkah laku pengguna di EU mungkin memerlukan jawatan GDPR formal. Dalam beberapa kes, mereka juga mungkin memerlukan wakil EU di bawah Perkara 27.
Risikonya melangkaui denda. Ia juga termasuk tawaran yang tertangguh, pergeseran perolehan, notis privasi yang tidak konsisten, pengendalian permintaan subjek data yang perlahan dan pemilikan dalaman yang lemah apabila memasuki pasaran yang dikawal selia.
Titik kepimpinan: Jika pengembangan EU adalah sebahagian daripada rancangan, nilaikan skop GDPR sebelum pelancaran, bukan selepas pemerolehan pelanggan bermula.
Panduan Lembaga Perlindungan Data Eropah mengenai skop wilayah GDPR
Bilakah GDPR Digunakan untuk Syarikat India?
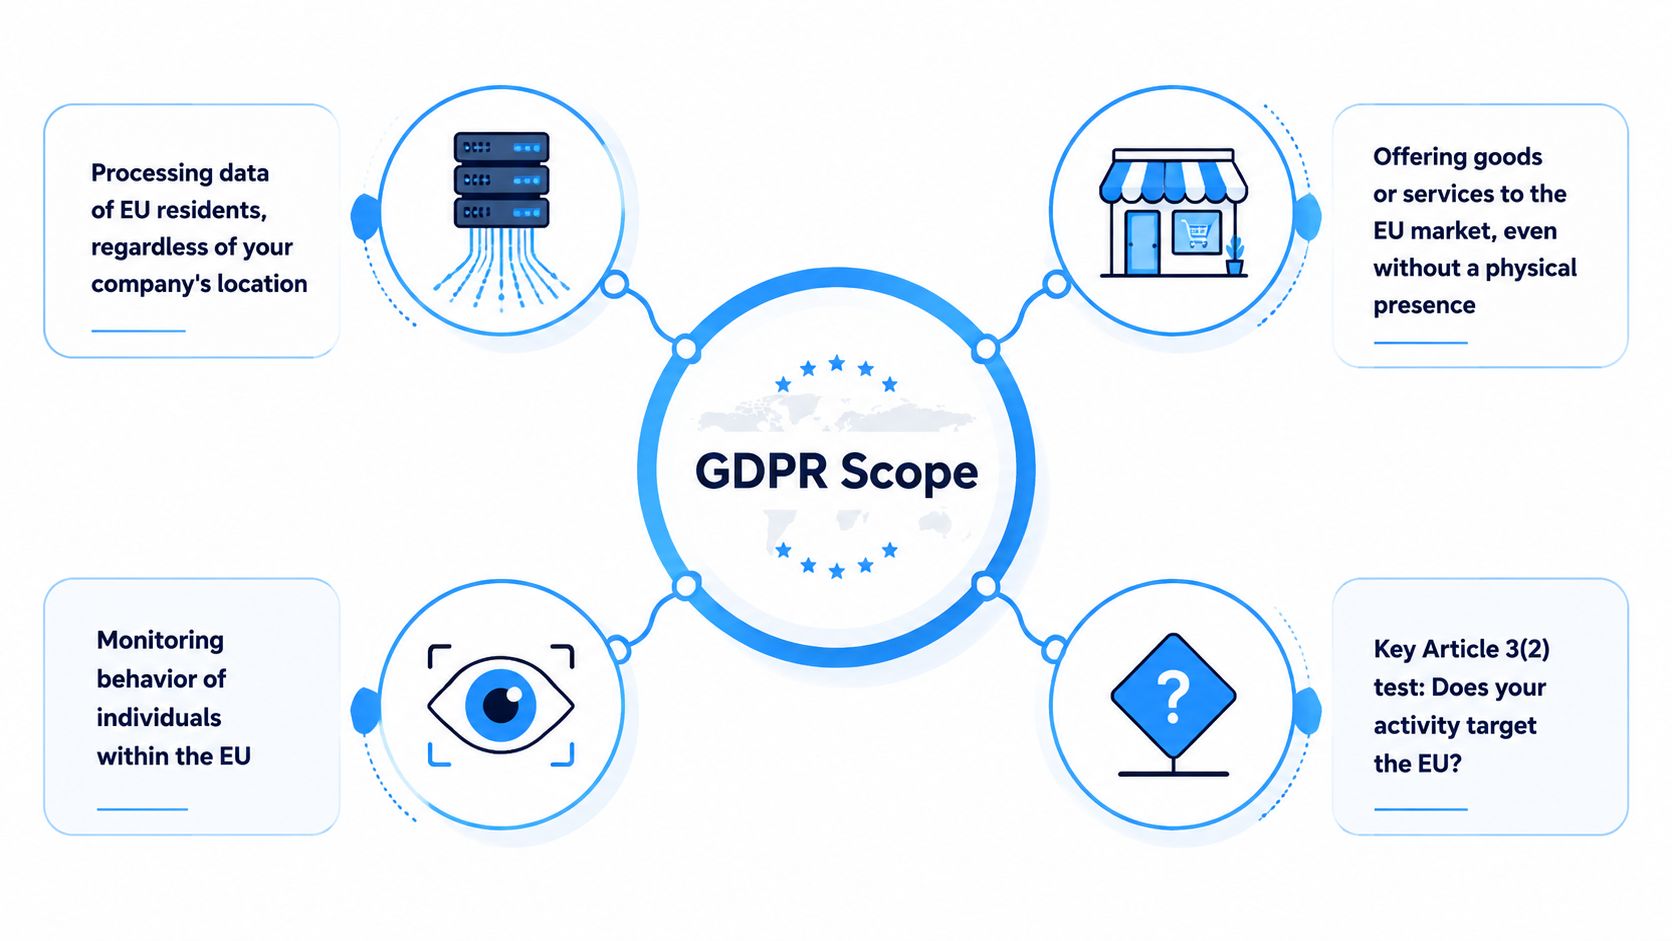
GDPR tidak terpakai kepada setiap perniagaan India yang menyentuh data yang berkaitan dengan Eropah. Ujian terasnya datang daripada Perkara 3, terutamanya Perkara 3(2), yang melanjutkan GDPR kepada organisasi tertentu di luar EU.
Secara praktikalnya, sebuah syarikat India mungkin termasuk dalam skop jika ia:
- menawarkan barangan atau perkhidmatan kepada orang ramai di EU
- memantau tingkah laku orang ramai di EU
Jika mana-mana pihak terpakai, syarikat tersebut harus menilai kewajipan GDPRnya yang lain, termasuk ketelusan, asas yang sah, pengendalian hak, keselamatan, kontrak, penyimpanan rekod dan sama ada Perkara 27 mewajibkan wakil EU.
Perkara 3(2) adalah titik permulaan
Banyak pasukan bermula dengan soalan yang salah: adakah kita mempunyai pejabat di Eropah? Kehadiran fizikal bukanlah isu utama di bawah Perkara 3(2). Sebuah syarikat yang berpangkalan di Bengaluru, Mumbai, Hyderabad, Pune, Chennai atau di tempat lain di India masih boleh tertakluk secara langsung kepada GDPR.
Soalan yang lebih baik ialah:
- Adakah kita sengaja menjual atau memasarkan kepada orang ramai di EU?
- Adakah orang di EU mendaftar, membayar atau menggunakan perkhidmatan kami?
- Adakah kami menjejaki, membuat profil atau menganalisis tingkah laku individu di EU?
- Adakah aliran produk, kontrak atau sokongan kami mewujudkan pendedahan langsung kepada GDPR?
Semakan skop yang baik haruslah berasaskan bukti. Ia harus mengkaji reka bentuk produk, aliran pembayaran, tetapan penghantaran, harga, kempen iklan, operasi sokongan, perkakasan analitik, kontrak dan notis privasi.
Tanda-tanda bahawa sebuah syarikat India mungkin menyasarkan EU
Penyasaran EU biasanya dinilai melalui petunjuk praktikal, bukan satu fakta sahaja. Isyarat biasa termasuk:
- Pemilihan negara EU dalam aliran onboarding, checkout atau penghantaran
- penetapan harga dalam euro atau kempen yang dibina untuk pasaran EU
- jangkauan jualan atau pengurusan akaun yang disasarkan kepada pelanggan EU
- sokongan setempat untuk pelanggan di Negara Anggota EU
- terma, notis privasi atau bahan komersial yang ditulis dengan mengambil kira pengguna EU
- kontrak perusahaan yang mengandaikan terma dan sokongan hak GDPR
Satu faktor sahaja mungkin tidak dapat menyelesaikan isu tersebut. Beberapa faktor bersama-sama sering menunjukkan aktiviti yang disengajakan untuk berhadapan dengan EU.
| Keadaan perniagaan | Soalan pematuhan |
|---|---|
| Aktiviti jualan yang dihadapi EU | Adakah syarikat itu sengaja menawarkan barangan atau perkhidmatan kepada penduduk di EU? |
| Penyertaan atau penghantaran EU | Adakah aliran produk dan komersial dibina untuk melayani pengguna atau pelanggan EU? |
| Perolehan perusahaan | Adakah pelanggan EU menjangkakan komitmen kontrak dan proses khusus GDPR? |
| Trafik EU sampingan | Adakah terdapat penyasaran sebenar, atau hanya akses sekali-sekala daripada EU? |
Panduan rasmi EDPB mengenai skop wilayah GDPR untuk organisasi bukan EU
Apabila pemantauan tingkah laku boleh mencetuskan skop GDPR
Syarikat-syarikat India sering menumpukan pada jualan dan terlepas pandang bahagian pemantauan berasingan Perkara 3(2). Skop GDPR juga boleh timbul apabila perniagaan memerhati atau menganalisis tingkah laku di EU.
Itu boleh termasuk:
- analitik tingkah laku yang dikaitkan dengan pengguna yang boleh dikenal pasti
- teknologi iklan dan alat penjejakan
- pemprofilan untuk cadangan atau segmentasi
- analisis berasaskan lokasi
- pemantauan penipuan yang berkaitan dengan tingkah laku individu
- kuki atau teknologi yang digunakan untuk mengkaji aktiviti pengguna dari semasa ke semasa
Ini penting terutamanya untuk perniagaan SaaS, teknologi iklan, teknologi pemasaran, analitik dan aplikasi mudah alih. Walaupun tanpa usul jualan EU yang kukuh, pemantauan tingkah laku di EU boleh mewujudkan perkaitan langsung dengan GDPR.
Apabila Syarikat India Memerlukan Wakil Artikel 27
Perkara 27 boleh mewajibkan pengawal atau pemproses bukan EU yang termasuk dalam Perkara 3(2) untuk melantik wakil di EU. Ini tidak automatik untuk setiap syarikat India yang mengendalikan sebarang data berkaitan EU. Syarikat tersebut perlu berada dalam skop GDPR terlebih dahulu, kemudian menilai sama ada sebarang pengecualian terpakai.
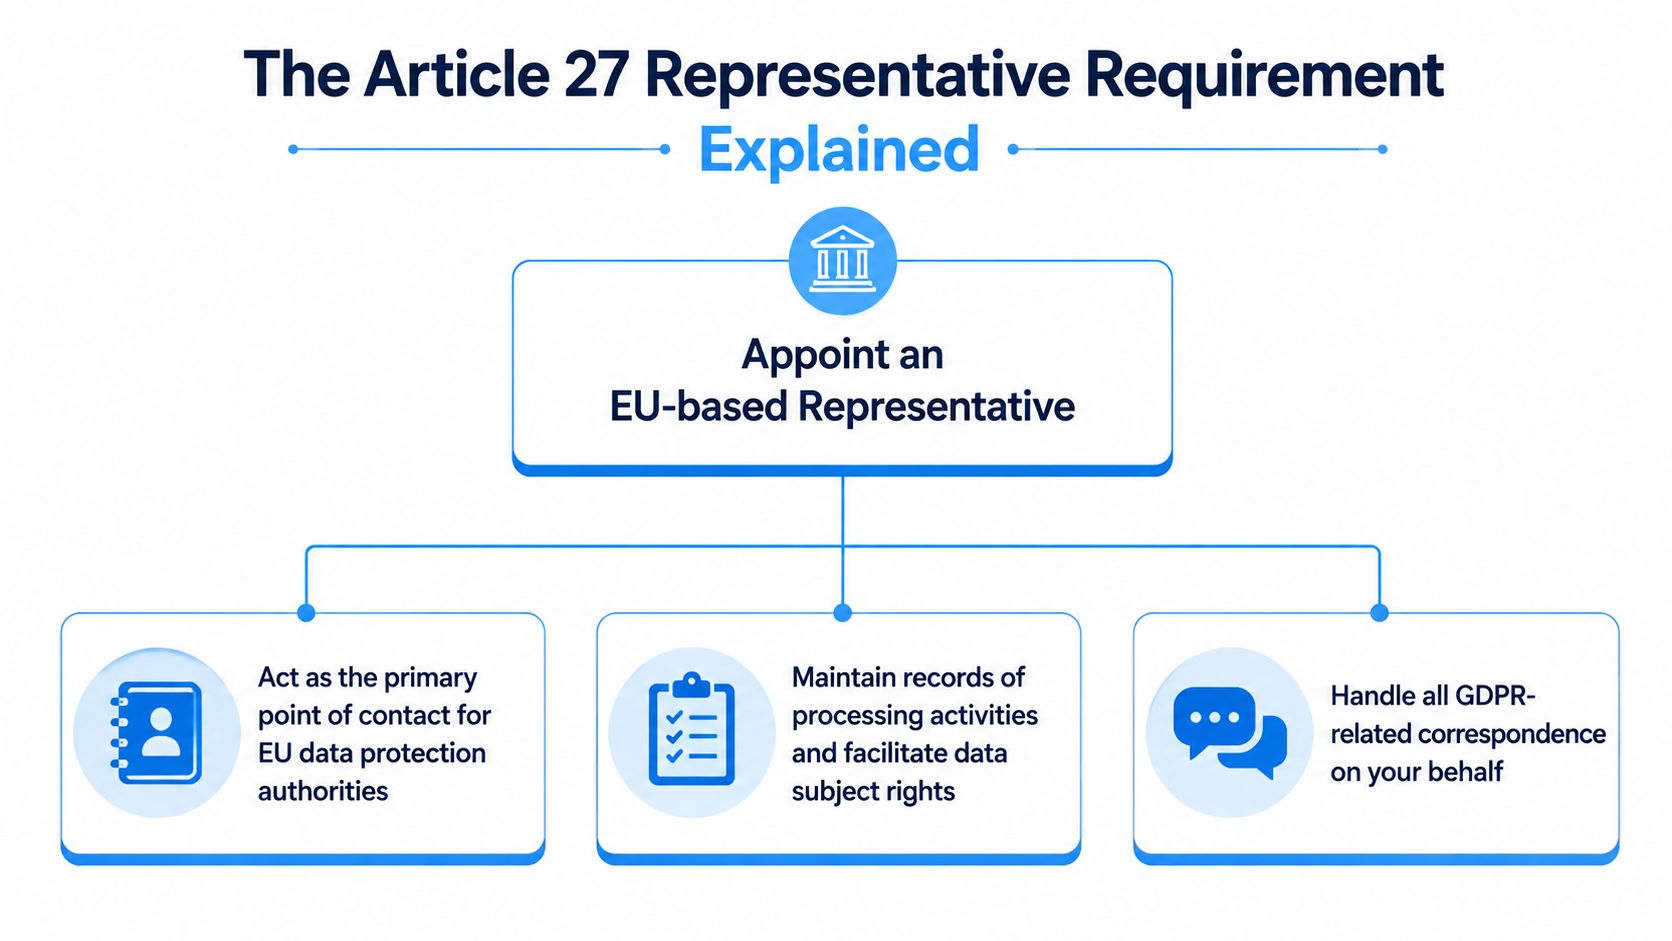
Pelantikan mesti dibuat secara bertulis dan hendaklah mentakrifkan entiti yang dilindungi, aktiviti pemprosesan yang berkaitan, peraturan komunikasi dan laluan eskalasi dengan jelas.
Apa yang dilakukan oleh wakil dalam praktiknya
Wakil EU bertindak sebagai titik hubungan tempatan untuk pihak berkuasa penyeliaan dan subjek data mengenai isu berkaitan pemprosesan dalam skop. Peranan ini menyokong komunikasi, penghalaan dan akauntabiliti. Ia tidak memindahkan tanggungjawab undang-undang syarikat.
Dalam praktiknya, wakil tersebut sepatutnya dapat:
- menerima komunikasi pengawal selia
- menerima atau menghalakan pertanyaan subjek data
- tunjukkan rekod dan hubungan dalaman yang berkaitan
- menyokong eskalasi tepat pada masanya kepada syarikat
- membantu mengekalkan struktur hubungan yang boleh dilaksanakan untuk pemprosesan dalam skop
Inilah sebabnya mengapa Perkara 27 tidak boleh dianggap sebagai formaliti peti mel sahaja. Jika syarikat itu kekurangan rekod semasa, pemilikan yang jelas atau proses pengendalian permintaan yang berfungsi, pelantikan sahaja tidak akan menyelesaikan masalah tersebut.
Peraturan praktikal: Anggap Perkara 27 sebagai sebahagian daripada model operasi anda, bukan sebagai tugasan kerja kertas yang berdiri sendiri.
Bilakah pengecualian Perkara 27 boleh terpakai
Sesetengah organisasi mungkin bergantung pada pengecualian terhad untuk pemprosesan sekali-sekala yang tidak mungkin mengakibatkan risiko kepada hak dan kebebasan individu dan tidak melibatkan pemprosesan data kategori khas atau data kesalahan jenayah berskala besar.
Pengecualian itu harus digunakan dengan berhati-hati. Jika aktiviti berkaitan EU berulang, komersial, tertanam dalam produk, atau disokong oleh analitik atau alat tingkah laku biasa, penilaian Artikel 27 yang didokumenkan biasanya lebih selamat daripada menganggap pengecualian itu terpakai.
Cara mengendalikan peranan secara dalaman
Sebelum melantik wakil, syarikat harus memutuskan siapa yang memiliki secara dalaman:
- komunikasi pengawal selia
- pengendalian permintaan subjek data
- analisis undang-undang
- tindak balas kejuruteraan dan produk
- insiden dan peningkatan keselamatan
- kemas kini penyimpanan rekod
Pengaturan perwakilan juga harus selaras dengan notis privasi, rekod pemprosesan, saluran pengambilan permintaan dan prosedur peningkatan. Semakin kukuh aliran kerja dalaman, semakin berguna pelantikan Artikel 27.
Senario Biasa untuk Syarikat India
Model perniagaan yang berbeza menimbulkan persoalan GDPR yang berbeza.
SaaS India dengan pelanggan EU. Jika syarikat perisian India secara aktif menjual kepada organisasi EU atau menyokong pengguna yang berpangkalan di EU, skop GDPR mungkin timbul. Syarikat itu juga harus memetakan di mana ia bertindak sebagai pengawal, pemproses atau kedua-duanya.
Jualan e-dagang kepada pengguna EU. Jika peruncit India memasarkan kepada pembeli EU, menerima pesanan EU atau mengurus pemenuhan dan sokongan untuk pembeli EU, kemungkinan besar terdapat analisis penyasaran yang kukuh untuk dilakukan.
Teknologi iklan dan analitik. Perniagaan-perniagaan ini sering memandang rendah aspek pemantauan. Pemprofilan, segmentasi, penjejakan dan analitik berasaskan tingkah laku yang dikaitkan dengan individu di EU boleh mencetuskan obligasi GDPR secara langsung.
Penyedia perkhidmatan yang memproses data berkaitan EU secara tidak langsung. Pembekal India mungkin mengendalikan data peribadi yang berkaitan dengan Eropah hanya kerana pelanggannya mengarahkannya berbuat demikian. Itu tidak menghapuskan risiko secara automatik, tetapi ia bermakna model perkhidmatan, arahan dan peruntukan peranan perlu dikaji semula dengan teliti.
Trafik EU yang sporadis. Beberapa pelawat EU, bakal pelanggan masuk sekali-sekala atau transaksi terpencil tidak selalunya bermaksud skop GDPR wujud. Persoalan utama masih kekal sama ada perniagaan itu sengaja melibatkan orang di EU atau memantau tingkah laku mereka di sana.
Bagi syarikat yang memerlukan bantuan pakar dalam menilai skop, melantik wakil EU atau membina proses tindak balas yang boleh dilaksanakan, Perisai Tiram merupakan satu pilihan yang perlu dipertimbangkan.
Kesilapan yang paling biasa adalah memberi tumpuan kepada lokasi syarikat. Pencetus undang-undang adalah aktiviti tersebut.
Mengapa Penguatkuasaan Masih Penting Tanpa Pejabat EU
Sesetengah syarikat India menganggap risiko GDPR adalah rendah jika mereka tidak mempunyai cawangan atau kakitangan di Eropah. Itu pandangan yang terlalu sempit. Penguatkuasaan GDPR diagihkan merentasi pelbagai pihak berkuasa penyeliaan di EU, dan pendedahan boleh timbul di mana sahaja individu yang terjejas berada.
Ini penting kerana skop, aduan, jangkaan perolehan dan hubungan dengan pengawal selia semuanya boleh mewujudkan tekanan walaupun sebelum sebarang hasil penguatkuasaan formal. Bagi kebanyakan perniagaan, impak pertama adalah operasi dan komersial. Ia muncul dalam pergeseran perjanjian, semakan keselamatan, soal selidik pelanggan dan permintaan hak yang meningkat.
Pendirian yang boleh dipertahankan bergantung kepada lebih daripada sekadar teori perundangan. Ia bergantung pada keupayaan untuk menjelaskan mengapa GDPR terpakai atau tidak, siapa yang memiliki permintaan masuk, rekod apa yang wujud dan bagaimana syarikat bertindak balas dalam praktik.
Bagaimana Kesediaan DPDP Menyokong Kesediaan GDPR
Bagi syarikat India, kesediaan GDPR semakin bertindih dengan persediaan untuk Akta Perlindungan Data Peribadi Digital, 2023 dan Peraturan DPDP, 2025. Kedua-dua rejim ini tidak sama, tetapi ia mendorong syarikat untuk membina banyak keupayaan operasi yang sama.
Itu termasuk:
- pemetaan data dan inventori pemprosesan
- notis yang lebih jelas dan reka bentuk persetujuan
- pemilikan untuk kenalan privasi dan peningkatan
- pengawasan pemproses dan vendor
- perancangan tindak balas pelanggaran
- disiplin dokumentasi yang lebih kukuh
Panduan rasmi EDPB mengenai Perkara 27 dan skop wilayah
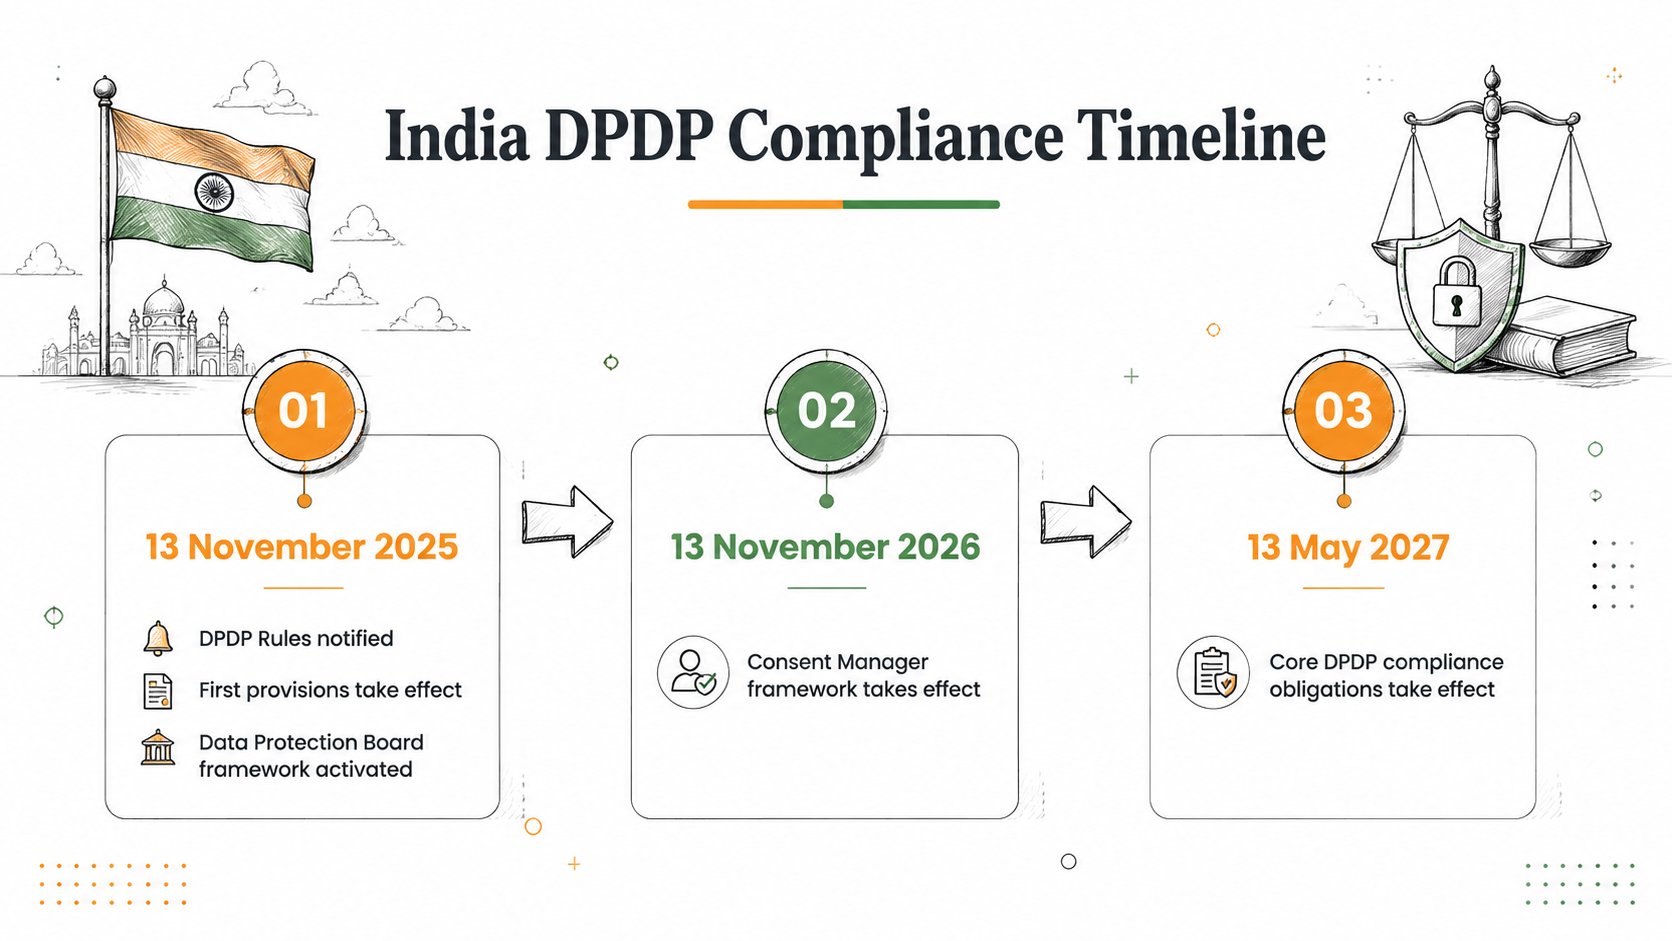
Garis masa pelaksanaan DPDP yang diterangkan dalam bahan sokongan mewujudkan laluan perancangan yang berguna untuk syarikat India yang aktif di peringkat antarabangsa. Peruntukan pentadbiran berkuat kuasa mulai 13 November 2025, yang Pengurus Persetujuan rangka kerja daripada 13 November 2026, dan kewajipan operasi yang lebih luas daripada 13 Mei 2027.
Masih terdapat perbezaan penting. Di bawah DPDP, sesetengah organisasi mungkin perlu menerbitkan butiran hubungan untuk Pegawai Perlindungan Data atau wakil yang diberi kuasa dalam konteks tertentu. Di bawah GDPR, Perkara 27 boleh mewujudkan keperluan perwakilan EU yang berasingan untuk entiti bukan EU dalam skop. Satu tidak menggantikan yang lain.
Peraturan Perlindungan Data Peribadi Digital, 2025 (GSR 846(E))
Pemberitahuan permulaan kuat kuasa Akta DPDP (GSR 843(E))
Pemindahan Data Antarabangsa, DPA dan SCC
Bagi syarikat India yang menawarkan perkhidmatan kepada pelanggan Eropah, kesediaan selalunya melangkaui analisis skop dan notis privasi. Jika data peribadi dipindahkan dari EU atau EEA ke India, pihak-pihak yang terlibat biasanya memerlukan mekanisme pemindahan yang sesuai.
Oleh kerana India pada masa ini tidak mempunyai keputusan kecukupan EU, Klausa Kontrak Standard, atau SCC, biasa digunakan. Dalam banyak urusan perusahaan, penyedia India mungkin diminta untuk menandatangani perjanjian pemprosesan data Perkara 28 dan SCC yang berkaitan.
| Dokumen | Tujuan utama | Penggunaan biasa |
|---|---|---|
| Perkara 28 DPA | Menetapkan terma pengawal-pemproses yang diperlukan seperti arahan, keselamatan, subpemproses dan kewajipan bantuan | Digunakan apabila pelanggan EU melantik penyedia India untuk memproses data peribadi bagi pihaknya |
| SCC | Menyediakan mekanisme pemindahan untuk data peribadi yang dihantar ke luar EU atau EEA ke sesebuah negara tanpa keputusan kecukupan | Digunakan apabila data peribadi dipindahkan dari EU atau EEA ke India |
Dalam praktiknya, banyak syarikat India memerlukan kedua-duanya. DPA mengawal hubungan pemprosesan. SCC menangani pemindahan rentas sempadan.
Ini merupakan satu lagi bidang di mana penyediaan DPDP boleh membantu. Syarikat yang mempunyai senarai vendor semasa, perlindungan yang didokumenkan, pengawasan subpemproses yang jelas dan proses kelulusan yang berdisiplin adalah jauh lebih baik untuk memenuhi jangkaan perolehan pelanggan EU.
Kajian kesediaan yang berguna harus menyemak sama ada kontrak, dokumentasi keselamatan, bahasa pemindahan dan operasi sebenar semuanya sejajar.
Senarai Semak Kesediaan GDPR 2026 untuk Syarikat India
awan sedia audit dengan CloudCops GmbH
Gunakan senarai semak ini sebagai pelan tindakan praktikal.
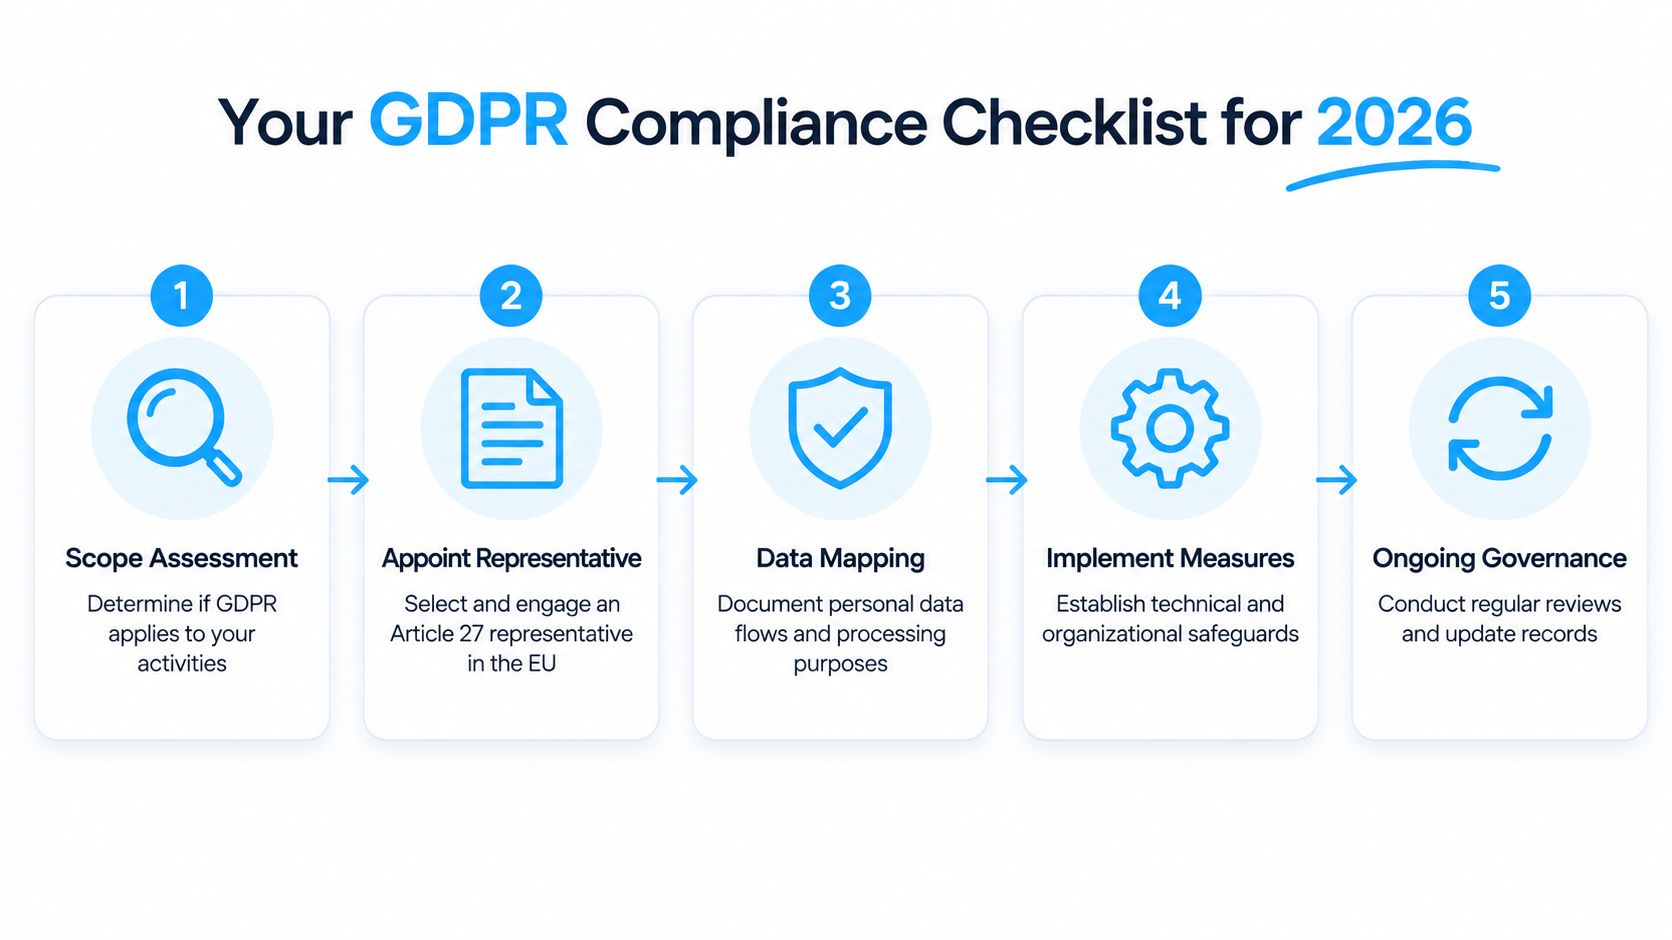
- Menilai skop Perkara 3(2). Semak jualan, onboarding, kontrak, analitik, teknologi iklan, sokongan dan keputusan produk yang berkaitan dengan orang di EU.
- Peranan peta dan aliran data. Kenal pasti di mana syarikat bertindak sebagai pengawal, pemproses atau kedua-duanya, dan dokumentasikan sistem, tujuan, penerima dan vendor.
- Menilai Perkara 27. Jika Perkara 3(2) terpakai, tentukan sama ada wakil EU diperlukan dan catatkan alasannya.
- Periksa bahan yang menghadap ke luar. Selaraskan notis privasi, bahasa kontrak, saluran sokongan dan pesanan hak dengan operasi sebenar.
- Bina aliran kerja pengendalian permintaan. Takrifkan pengambilan, pengesahan, penghalaan, pemilikan, peningkatan, kelulusan dan pengekalan bukti.
- Semak kesediaan pemindahan. Sahkan sama ada DPA, SCC, pendedahan subpemproses dan maklumat keselamatan sokongan sedia untuk semakan perolehan.
- Gunakan DPDP sebagai pencetus tadbir urus. Selaraskan pelaksanaan privasi India dengan kesediaan rentas sempadan yang lebih luas dan bukannya menjalankan aliran kerja yang berasingan.
- Nilai semula secara berkala. Semak skop apabila produk, analitik, jenis pelanggan, geografi atau aktiviti pemprosesan berubah.
Kedudukan GDPR yang boleh dipertahankan bergantung pada penaakulan yang didokumenkan, rekod semasa, kenyataan awam yang tepat dan proses tindak balas yang berfungsi di bawah tekanan.
Kesimpulan
GDPR boleh terpakai secara langsung kepada syarikat India walaupun tanpa kehadiran fizikal di Eropah. Isu sebenar ialah sama ada perniagaan tersebut menyasarkan orang di EU atau memantau tingkah laku mereka di sana. Jika ia berlaku, Perkara 27 juga mungkin memerlukan pelantikan wakil EU.
Bagi tahun 2026, pendekatan terbaik adalah tidak menganggap GDPR sebagai masalah perundangan yang terpencil. Ia lebih baik ditangani sebagai sebahagian daripada program kesediaan privasi yang lebih luas yang turut memandang serius pelaksanaan DPDP. Syarikat yang melakukan ini dengan baik lebih cenderung untuk bergerak lebih pantas dalam perolehan, bertindak balas dengan lebih baik terhadap usaha pelanggan dan memasuki pasaran EU dengan lebih sedikit jurang yang boleh dielakkan.
Penafian: Panduan ini disediakan untuk tujuan maklumat umum sahaja dan bukan merupakan nasihat undang-undang. Penggunaan perlindungan data EU dan keperluan kawal selia lain bergantung pada keadaan khusus setiap organisasi. Anda harus mendapatkan nasihat undang-undang yang sesuai jika perlu sebelum bergantung pada maklumat ini atau membuat keputusan pematuhan.
Notis AI: Artikel ini disediakan oleh pakar dengan bantuan AI.