
Indische Unternehmen können auch ohne Niederlassung, Mitarbeiter oder Infrastruktur in Europa unter die DSGVO fallen. Entscheidend ist nicht der Standort, sondern ob das Unternehmen gezielt Personen in der EU anspricht oder deren Verhalten dort überwacht.
Daraus ergeben sich zwei unmittelbare Fragen. Erstens: Ist die DSGVO gemäß Artikel 3 Absatz 2 anwendbar? Zweitens: Falls ja, benötigt das Unternehmen gemäß Artikel 27 auch einen EU-Vertreter?
Dieser Leitfaden erklärt, wie indische Unternehmen den Anwendungsbereich der DSGVO beurteilen sollten, wann Artikel 27 Anwendung findet, welche Aufgaben ein EU-Vertreter hat und wie die Arbeit des DPDP in Indien die Vorbereitung auf den Datenschutz im Jahr 2026 unterstützen kann.
Warum die DSGVO für indische Unternehmen im Jahr 2026 wichtig ist
Die DSGVO-Analyse ist für indische Unternehmen längst keine Nischenangelegenheit mehr. Sie beeinflusst Markteintritt, Unternehmensvertrieb, Beschaffung, Vertragsverhandlungen, Sicherheitsüberprüfungen und das Kundenvertrauen. Selbst Unternehmen mit Sitz in Indien können den direkten DSGVO-Pflichten unterliegen, wenn sie ordnungsgemäß mit Personen in der EU interagieren.
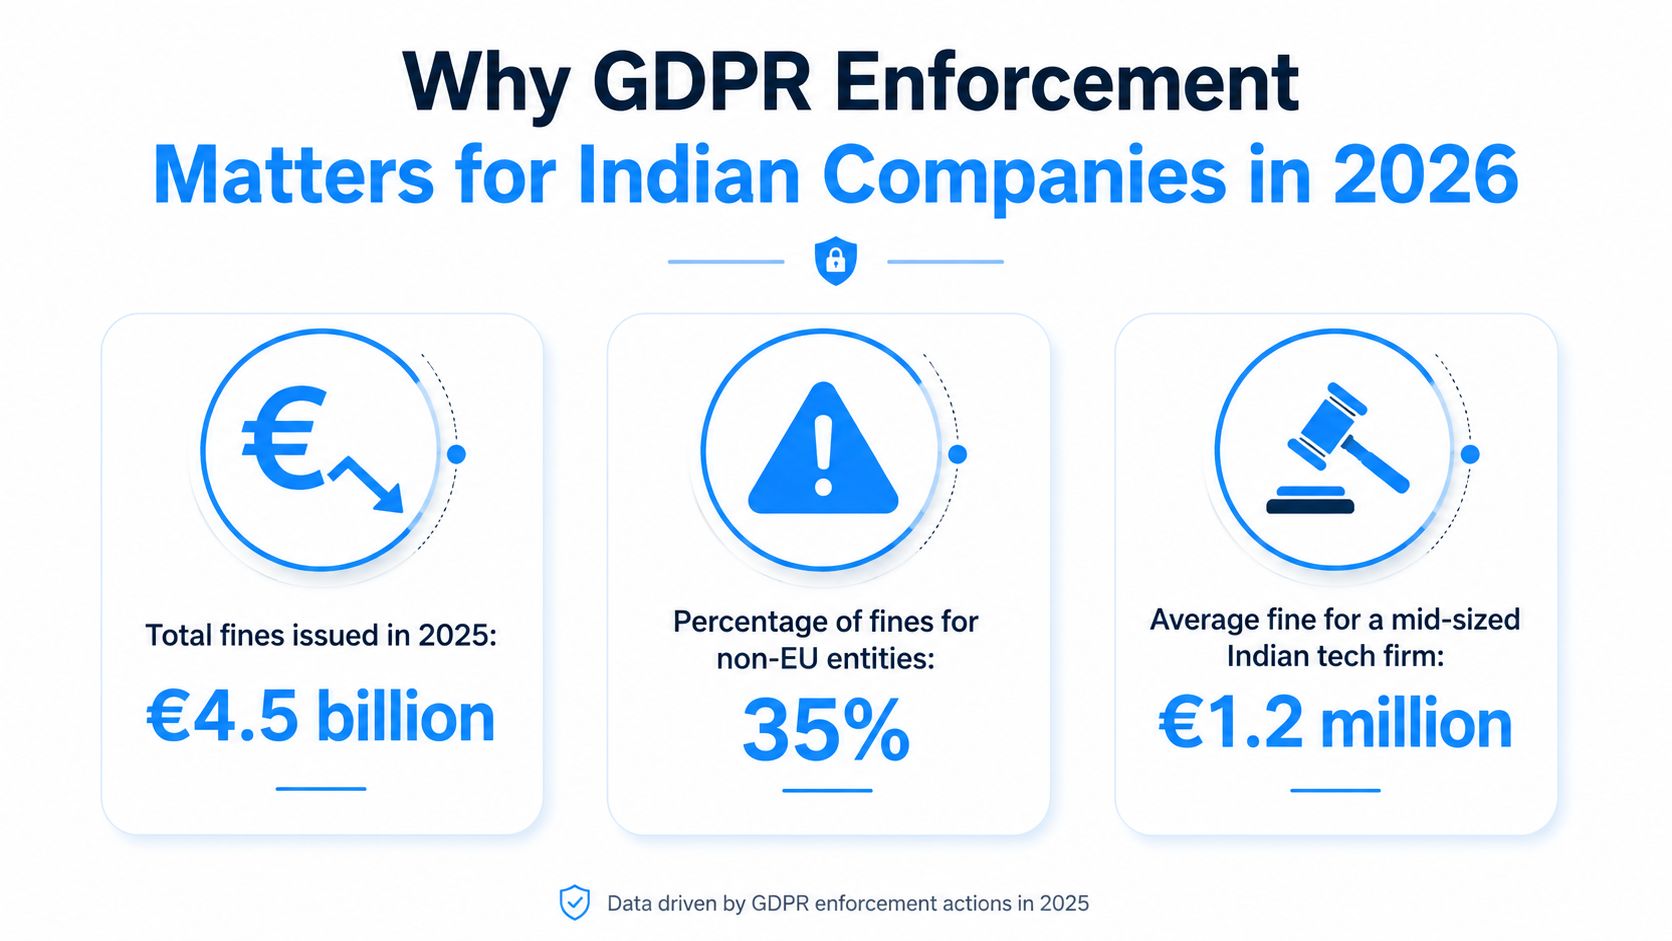
Das bedeutet, dass ein SaaS-Anbieter mit EU-Kunden, ein E-Commerce-Unternehmen, das an EU-Käufer liefert, oder eine Analyseplattform, die das Nutzerverhalten in der EU untersucht, unter Umständen eine formale DSGVO-Stellungnahme benötigen. In manchen Fällen benötigen sie möglicherweise auch einen EU-Vertreter gemäß Artikel 27.
Das Risiko geht über Bußgelder hinaus. Es umfasst auch verzögerte Geschäftsabschlüsse, Reibungsverluste im Beschaffungswesen, uneinheitliche Datenschutzhinweise, langsame Bearbeitung von Anfragen betroffener Personen und eine schwache interne Verantwortlichkeit beim Eintritt in regulierte Märkte.
Führungspunkt: Wenn eine EU-Erweiterung Teil des Plans ist, sollte der Geltungsbereich der DSGVO vor dem Start und nicht erst nach Beginn der Kundengewinnung geprüft werden.
Leitlinien des Europäischen Datenschutzausschusses zum territorialen Anwendungsbereich der DSGVO
Wann gilt die DSGVO für indische Unternehmen?
Die DSGVO gilt nicht für jedes indische Unternehmen, das Daten mit Bezug zu Europa verarbeitet. Entscheidend ist Artikel 3, insbesondere Artikel 3 Absatz 2, der den Geltungsbereich der DSGVO auf bestimmte Organisationen außerhalb der EU ausdehnt.
In der Praxis kann ein indisches Unternehmen in den Anwendungsbereich fallen, wenn es:
- bietet Waren oder Dienstleistungen für Personen in der EU an
- überwacht das Verhalten von Menschen in der EU
Wenn einer der beiden Aspekte zutrifft, sollte das Unternehmen die übrigen Verpflichtungen gemäß der DSGVO prüfen, einschließlich Transparenz, Rechtsgrundlage, Umgang mit Rechten, Sicherheit, Verträge, Aufbewahrung von Aufzeichnungen und die Frage, ob Artikel 27 einen EU-Vertreter erfordert.
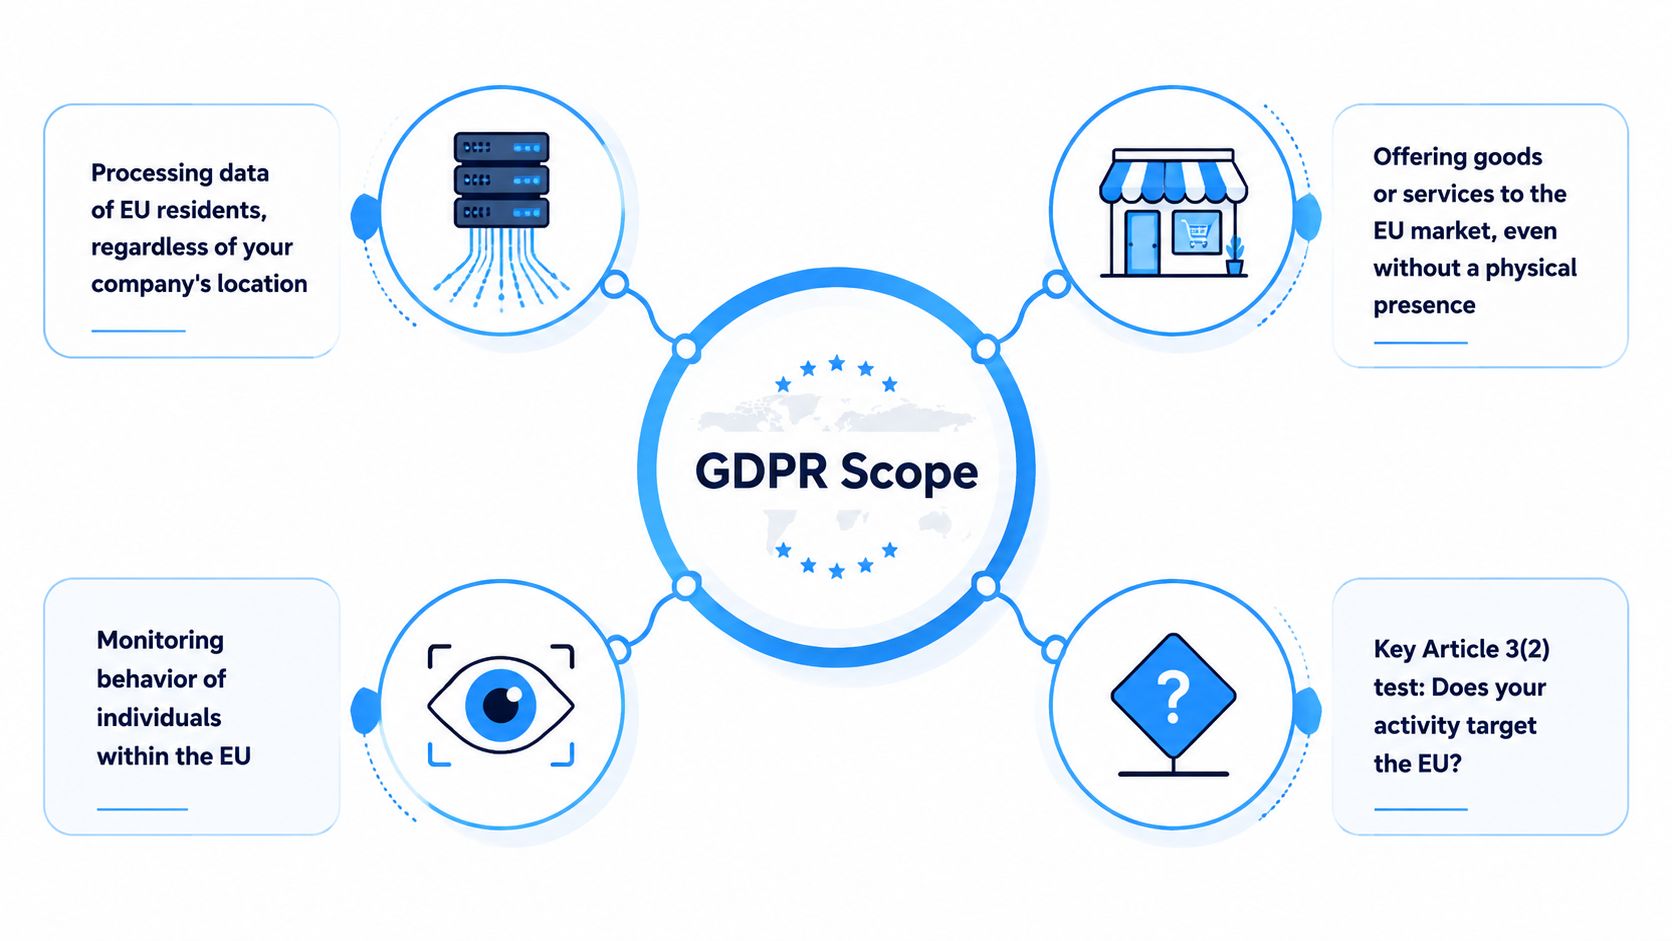
Artikel 3(2) ist der Ausgangspunkt.
Viele Teams stellen von Anfang an die falsche Frage: Haben wir ein Büro in Europa? Die physische Präsenz ist gemäß Artikel 3 Absatz 2 nicht das Hauptkriterium. Ein Unternehmen mit Sitz in Bengaluru, Mumbai, Hyderabad, Pune, Chennai oder anderswo in Indien kann dennoch direkt der DSGVO unterliegen.
Die besseren Fragen lauten:
- Verkaufen oder vermarkten wir gezielt an Personen in der EU?
- Melden sich Menschen in der EU für unseren Service an, bezahlen dafür oder nutzen sie ihn?
- Verfolgen, profilieren oder analysieren wir das Verhalten von Einzelpersonen in der EU?
- Entsteht durch unsere Produkt-, Vertrags- oder Supportprozesse ein direktes Risiko gemäß DSGVO?
Eine gute Überprüfung des Projektumfangs sollte auf Fakten basieren. Sie sollte Produktdesign, Bestellprozesse, Versandeinstellungen, Preisgestaltung, Werbekampagnen, Support-Abläufe, Analysetools, Verträge und Datenschutzhinweise untersuchen.
Anzeichen dafür, dass ein indisches Unternehmen möglicherweise die EU im Visier hat
Die EU-Zielgruppenstrategie wird üblicherweise anhand praktischer Indikatoren und nicht anhand einzelner Fakten beurteilt. Gängige Indikatoren sind:
- Auswahl eines EU-Landes im Onboarding-, Checkout- oder Lieferprozess
- Preisgestaltung in Euro oder Kampagnen, die für EU-Märkte konzipiert wurden
- Vertriebsansprache oder Kundenbetreuung mit Fokus auf EU-Kunden
- Lokale Unterstützung für Kunden in den EU-Mitgliedstaaten
- Nutzungsbedingungen, Datenschutzhinweise oder kommerzielle Materialien, die für EU-Nutzer verfasst wurden
- Unternehmensverträge, die die Bestimmungen und Rechte der DSGVO berücksichtigen
Ein einzelner Faktor allein mag die Angelegenheit nicht klären. Mehrere Faktoren zusammen deuten oft auf gezielte Aktivitäten gegenüber der EU hin.
| Geschäftslage | Compliance-Frage |
|---|---|
| Vertriebsaktivitäten mit Fokus auf die EU | Bietet das Unternehmen gezielt Waren oder Dienstleistungen für Personen in der EU an? |
| EU-Onboarding oder -Lieferung | Sind Produkt- und Geschäftsabläufe auf die Bedürfnisse von EU-Nutzern oder -Kunden ausgerichtet? |
| Unternehmensbeschaffung | Erwarten EU-Kunden DSGVO-spezifische Vertrags- und Prozessverpflichtungen? |
| Nebenverkehr in der EU | Handelt es sich um gezielte Angriffe oder nur um gelegentlichen Zugriff aus der EU? |
Wann kann die Verhaltensüberwachung den Anwendungsbereich der DSGVO auslösen?
Indische Unternehmen konzentrieren sich oft auf den Vertrieb und vernachlässigen dabei die gesonderte Überwachungskomponente von Artikel 3 Absatz 2. Der Anwendungsbereich der DSGVO kann auch dann gegeben sein, wenn das Unternehmen Verhalten in der EU beobachtet oder analysiert.
Das kann Folgendes umfassen:
- Verhaltensanalysen, die mit identifizierbaren Nutzern verknüpft sind
- Werbetechnologie- und Tracking-Tools
- Profilerstellung für Empfehlungen oder Segmentierung
- standortbezogene Analyse
- Betrugsüberwachung ist an das individuelle Verhalten gekoppelt
- Cookies oder Technologien, die zur Untersuchung der Nutzeraktivität im Laufe der Zeit verwendet werden
Dies ist insbesondere für SaaS-, Ad-Tech-, MarTech-, Analytics- und Mobile-App-Unternehmen relevant. Selbst ohne eine starke Vertriebsoffensive in der EU kann die Überwachung des Nutzerverhaltens in der EU direkte Relevanz für die DSGVO schaffen.
Wenn indische Unternehmen einen Vertreter gemäß Artikel 27 benötigen
Artikel 27 kann von einem Verantwortlichen oder Auftragsverarbeiter mit Sitz außerhalb der EU, der unter Artikel 3 Absatz 2 fällt, die Benennung eines Vertreters in der EU verlangen. Dies gilt nicht automatisch für jedes indische Unternehmen, das Daten mit EU-Bezug verarbeitet. Das Unternehmen muss zunächst unter die DSGVO fallen und anschließend prüfen, ob eine Ausnahme greift.
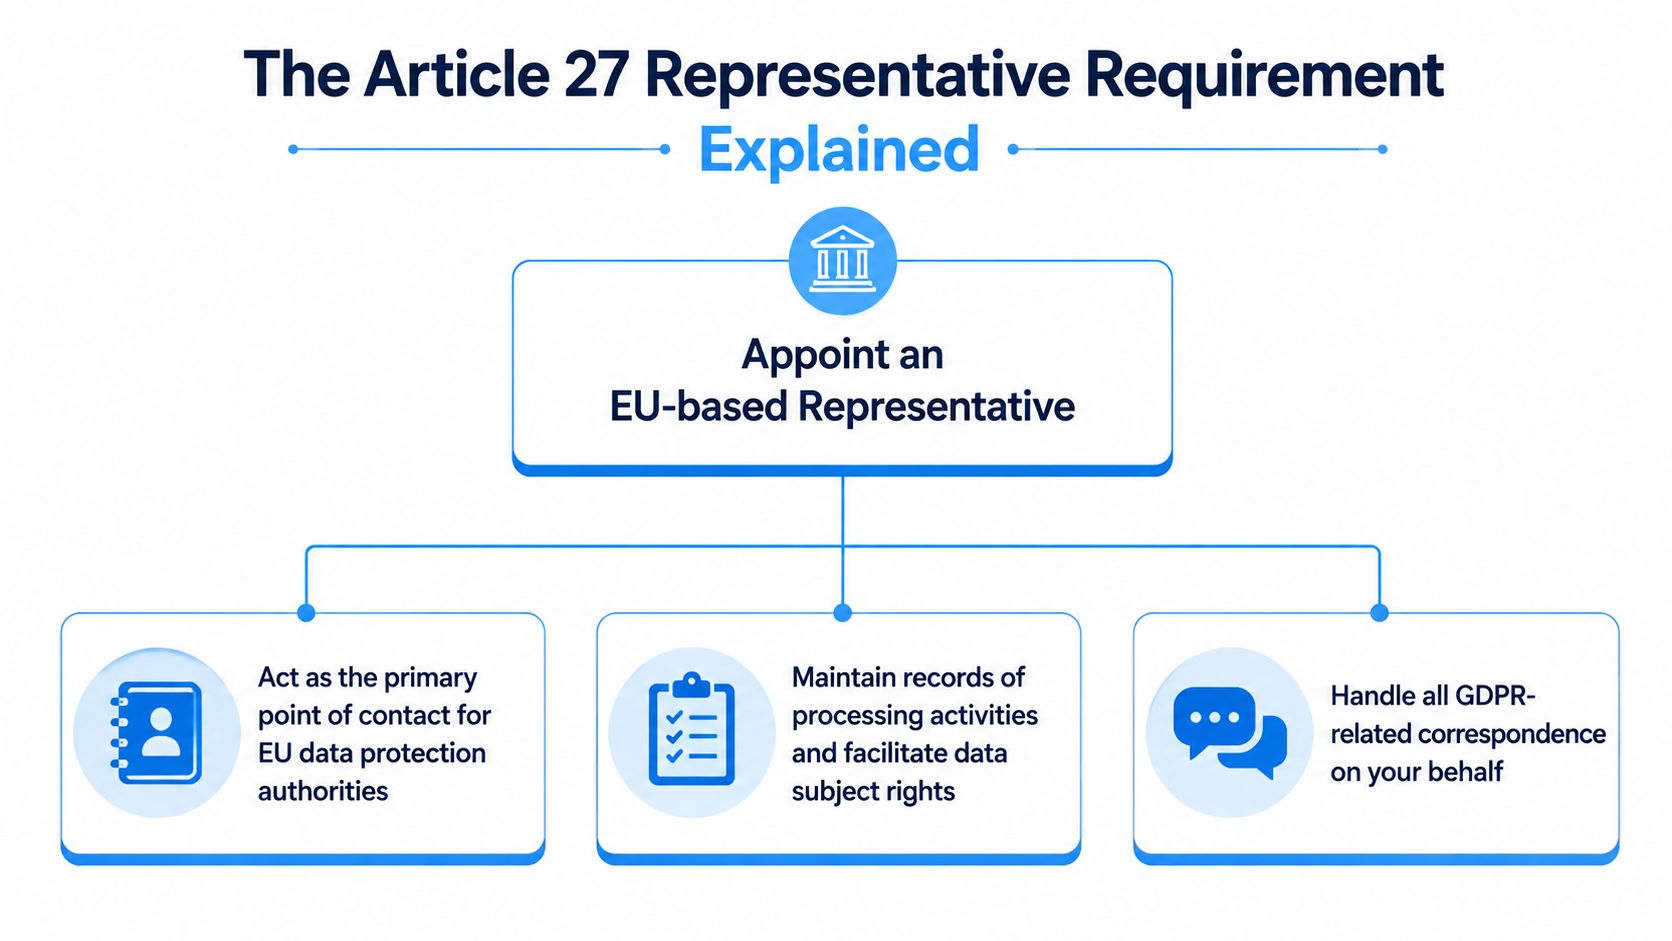
Die Ernennung muss schriftlich erfolgen und sollte die betroffene Stelle, die relevanten Verarbeitungstätigkeiten, die Kommunikationsregeln und die Eskalationswege klar definieren.
Was der Vertreter in der Praxis tut
Ein EU-Vertreter fungiert als lokaler Ansprechpartner für Aufsichtsbehörden und betroffene Personen in Fragen der Datenverarbeitung. Diese Rolle unterstützt die Kommunikation, Weiterleitung von Anfragen und die Rechenschaftspflicht. Sie überträgt jedoch nicht die rechtliche Verantwortung des Unternehmens.
In der Praxis sollte der Vertreter in der Lage sein:
- Mitteilungen der Aufsichtsbehörde erhalten
- Anfragen von betroffenen Personen entgegennehmen oder weiterleiten
- verweisen Sie auf die relevanten Unterlagen und internen Kontakte
- Unterstützung einer zeitnahen Eskalation an das Unternehmen
- Unterstützung bei der Aufrechterhaltung einer praktikablen Kontaktstruktur für die Bearbeitung im Rahmen des Geltungsbereichs
Deshalb sollte Artikel 27 nicht als reine Formalität betrachtet werden. Fehlen dem Unternehmen aktuelle Unterlagen, klare Eigentumsverhältnisse oder ein funktionierender Prozess zur Bearbeitung von Anfragen, löst die Ernennung allein das Problem nicht.
Praktische Regel: Behandeln Sie Artikel 27 als Teil Ihres Betriebsmodells und nicht als eine separate bürokratische Aufgabe.
Wann die Ausnahme nach Artikel 27 Anwendung finden kann
Einige Organisationen können sich auf die begrenzte Ausnahme für gelegentliche Verarbeitungen berufen, die voraussichtlich kein Risiko für die Rechte und Freiheiten von Einzelpersonen darstellen und keine Verarbeitung von Daten besonderer Kategorien oder Daten über Straftaten in großem Umfang beinhalten.
Diese Ausnahme sollte mit Vorsicht angewendet werden. Wenn die EU-bezogene Aktivität wiederkehrend, kommerziell oder im Produkt eingebettet ist oder durch regelmäßige Analyse- oder Verhaltensanalysetools unterstützt wird, ist eine dokumentierte Bewertung nach Artikel 27 in der Regel sicherer als die Annahme, dass die Ausnahme Anwendung findet.
Wie die Rolle intern umgesetzt werden kann
Vor der Ernennung eines Vertreters sollte das Unternehmen klären, wem die Zuständigkeit intern obliegt:
- Mitteilungen der Aufsichtsbehörde
- Bearbeitung von Anfragen betroffener Personen
- Rechtsanalyse
- technische und produktbezogene Reaktionen
- Vorfall- und Sicherheitseskalation
- Aktualisierungen der Aufzeichnungen
Die Vertretungsregelung sollte zudem mit Datenschutzhinweisen, Verarbeitungsprotokollen, Kanälen für die Antragsannahme und Eskalationsverfahren abgestimmt sein. Je effizienter die internen Arbeitsabläufe gestaltet sind, desto sinnvoller ist die Bestellung gemäß Artikel 27.
Häufige Szenarien für indische Unternehmen
Unterschiedliche Geschäftsmodelle werfen unterschiedliche Fragen zur DSGVO auf.
Indisches SaaS-Unternehmen mit EU-Kunden. Wenn ein indisches Softwareunternehmen aktiv an EU-Organisationen verkauft oder Nutzer mit Sitz in der EU betreut, kann die DSGVO für das Unternehmen relevant sein. Das Unternehmen sollte außerdem genau festlegen, in welchen Fällen es als Verantwortlicher, Auftragsverarbeiter oder beides agiert.
E-Commerce-Verkauf an EU-Verbraucher. Wenn ein indischer Einzelhändler EU-Käufer als Zielgruppe hat, EU-Bestellungen annimmt oder die Auftragsabwicklung und den Support für EU-Käufer übernimmt, ist wahrscheinlich eine umfassende Zielgruppenanalyse erforderlich.
Werbetechnologie und Analytik. Diese Unternehmen unterschätzen oft die Bedeutung der Überwachung. Profiling, Segmentierung, Tracking und verhaltensbasierte Analysen, die mit Personen in der EU verknüpft sind, können direkte DSGVO-Pflichten auslösen.
Dienstleister, die EU-bezogene Daten indirekt verarbeiten. Ein indischer Anbieter darf personenbezogene Daten mit Bezug zu Europa nur dann verarbeiten, wenn sein Kunde ihn dazu anweist. Das beseitigt zwar nicht automatisch das Risiko, erfordert aber eine genaue Überprüfung des Servicemodells, der Anweisungen und der Rollenverteilung.
Sporadischer EU-Verkehr. Einige wenige Besucher aus der EU, gelegentliche Anfragen oder vereinzelte Transaktionen bedeuten nicht zwangsläufig, dass die DSGVO Anwendung findet. Die entscheidende Frage bleibt, ob das Unternehmen gezielt mit Personen in der EU interagiert oder deren Verhalten dort überwacht.
Für Unternehmen, die fachliche Unterstützung bei der Beurteilung des Geltungsbereichs, der Ernennung eines EU-Vertreters oder der Entwicklung eines praktikablen Reaktionsprozesses benötigen, Austernschild ist eine Option, die man in Betracht ziehen sollte.
Der häufigste Fehler besteht darin, sich auf den Standort des Unternehmens zu konzentrieren. Der rechtliche Auslöser ist die Geschäftstätigkeit.
Warum die Durchsetzung auch ohne EU-Büro weiterhin wichtig ist
Manche indische Unternehmen gehen fälschlicherweise davon aus, dass das Risiko durch die DSGVO gering ist, wenn sie keine Niederlassung oder Mitarbeiter in Europa haben. Die Durchsetzung der DSGVO ist in der EU auf mehrere Aufsichtsbehörden verteilt, und ein Risiko kann überall dort entstehen, wo sich betroffene Personen befinden.
Das ist von Bedeutung, da Umfang, Beschwerden, Erwartungen im Beschaffungswesen und der Kontakt mit Aufsichtsbehörden bereits vor einem formellen Durchsetzungsergebnis Druck erzeugen können. Für viele Unternehmen sind die ersten Auswirkungen operativer und kommerzieller Natur. Sie zeigen sich in Schwierigkeiten bei Geschäftsabschlüssen, Sicherheitsüberprüfungen, Kundenbefragungen und eskalierten Anfragen bezüglich Rechten.
Eine vertretbare Position erfordert mehr als nur juristische Theorie. Sie setzt voraus, dass man erklären kann, warum die DSGVO anwendbar ist oder nicht, wer für eingehende Anfragen zuständig ist, welche Datensätze existieren und wie das Unternehmen in der Praxis reagiert.
Wie die Vorbereitung auf den Datenschutz-Grundverordnung-Datenschutz (DPDP) die DSGVO-Vorbereitung unterstützt
Für indische Unternehmen überschneidet sich die DSGVO-Konformität zunehmend mit den Vorbereitungen auf die Gesetz zum Schutz digitaler personenbezogener Daten, 2023 und die DPDP-Regeln, 2025. Die beiden Systeme sind nicht identisch, aber sie drängen die Unternehmen dazu, viele der gleichen operativen Fähigkeiten aufzubauen.
Dazu gehört:
- Datenmapping und -verarbeitung von Inventaren
- klarere Hinweise und Einwilligungsgestaltung
- Zuständigkeit für Datenschutzkontakte und Eskalationen
- Prozessor- und Lieferantenaufsicht
- Planung der Reaktion auf Sicherheitsvorfälle
- stärkere Dokumentationsdisziplin
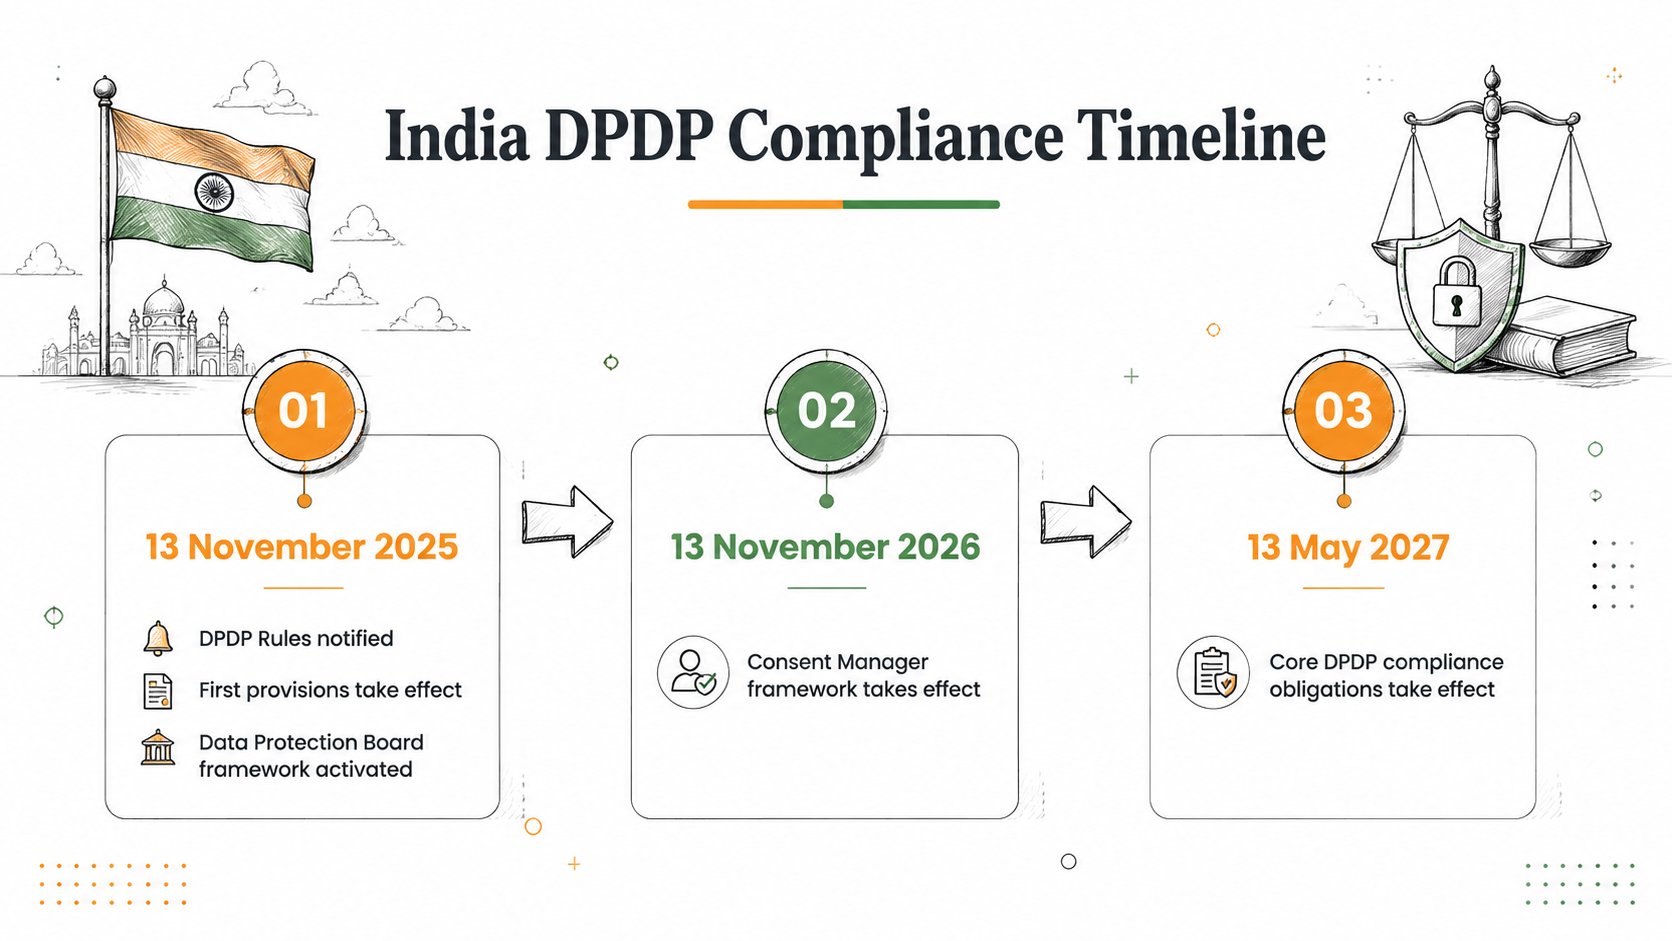
Der im Begleitmaterial beschriebene Zeitplan für die Umsetzung des DPDP bietet international tätigen indischen Unternehmen eine hilfreiche Planungsgrundlage. Die administrativen Bestimmungen treten in Kraft ab 13. November 2025, Die Einwilligungsmanager Rahmenwerk von 13. November 2026, und weitergehende operative Verpflichtungen von 13. Mai 2027.
Es besteht weiterhin ein wichtiger Unterschied. Gemäß DPDP müssen manche Organisationen in bestimmten Fällen die Kontaktdaten eines Datenschutzbeauftragten oder eines Bevollmächtigten veröffentlichen. Artikel 27 der DSGVO kann hingegen eine separate EU-Vertretungspflicht für betroffene Nicht-EU-Organisationen vorsehen. Die beiden Regelungen schließen sich nicht gegenseitig aus.
Digitale Datenschutzbestimmungen für personenbezogene Daten, 2025 (GSR 846(E))
Bekanntmachung des Inkrafttretens des DPDP-Gesetzes (GSR 843(E))
Internationale Datentransfers, Datenschutzvereinbarungen und Standardvertragsklauseln
Für indische Unternehmen, die europäische Kunden bedienen, geht die Vorbereitung oft über die Analyse des Geltungsbereichs und die Datenschutzhinweise hinaus. Werden personenbezogene Daten aus der EU oder dem EWR nach Indien übermittelt, benötigen die Beteiligten in der Regel einen geeigneten Übermittlungsmechanismus.
Da Indien derzeit keinen EU-Angemessenheitsbeschluss hat., Standardvertragsklauseln, oder SCCs, werden häufig verwendet. Bei vielen Unternehmensverträgen wird ein indischer Anbieter möglicherweise aufgefordert, sowohl eine Datenverarbeitungsvereinbarung gemäß Artikel 28 als auch die entsprechenden Standardvertragsklauseln zu unterzeichnen.
| Dokumentieren | Hauptzweck | Typische Verwendung |
|---|---|---|
| Artikel 28 DPA | Legt die erforderlichen Bedingungen für die Zusammenarbeit zwischen Auftragsverarbeiter und Verantwortlichem fest, wie z. B. Anweisungen, Sicherheit, Unterauftragsverarbeiter und Unterstützungspflichten. | Wird verwendet, wenn ein EU-Kunde einen indischen Anbieter mit der Verarbeitung personenbezogener Daten in seinem Auftrag beauftragt. |
| SCCs | Bietet einen Übermittlungsmechanismus für personenbezogene Daten, die außerhalb der EU oder des EWR in ein Land ohne Angemessenheitsbeschluss übermittelt werden. | Wird verwendet, wenn personenbezogene Daten aus der EU oder dem EWR nach Indien übermittelt werden. |
In der Praxis benötigen viele indische Unternehmen beides. Die Datenschutzvereinbarung (DPA) regelt die Verarbeitungsbeziehung. Die Standardvertragsklauseln (SCCs) regeln den grenzüberschreitenden Datentransfer.
Auch hier kann die Vorbereitung auf das DPDP hilfreich sein. Ein Unternehmen mit aktuellen Lieferantenlisten, dokumentierten Sicherheitsvorkehrungen, klarer Aufsicht über Unterauftragnehmer und disziplinierten Genehmigungsprozessen ist deutlich besser gerüstet, um die Beschaffungserwartungen der EU-Kunden zu erfüllen.
Eine sinnvolle Bereitschaftsprüfung sollte überprüfen, ob Verträge, Sicherheitsdokumentation, Übertragungsformulierungen und tatsächliche Abläufe übereinstimmen.
Eine Checkliste zur DSGVO-Bereitschaft bis 2026 für indische Unternehmen
Auditfähige Cloud mit CloudCops GmbH
Nutzen Sie diese Checkliste als praktischen Aktionsplan.
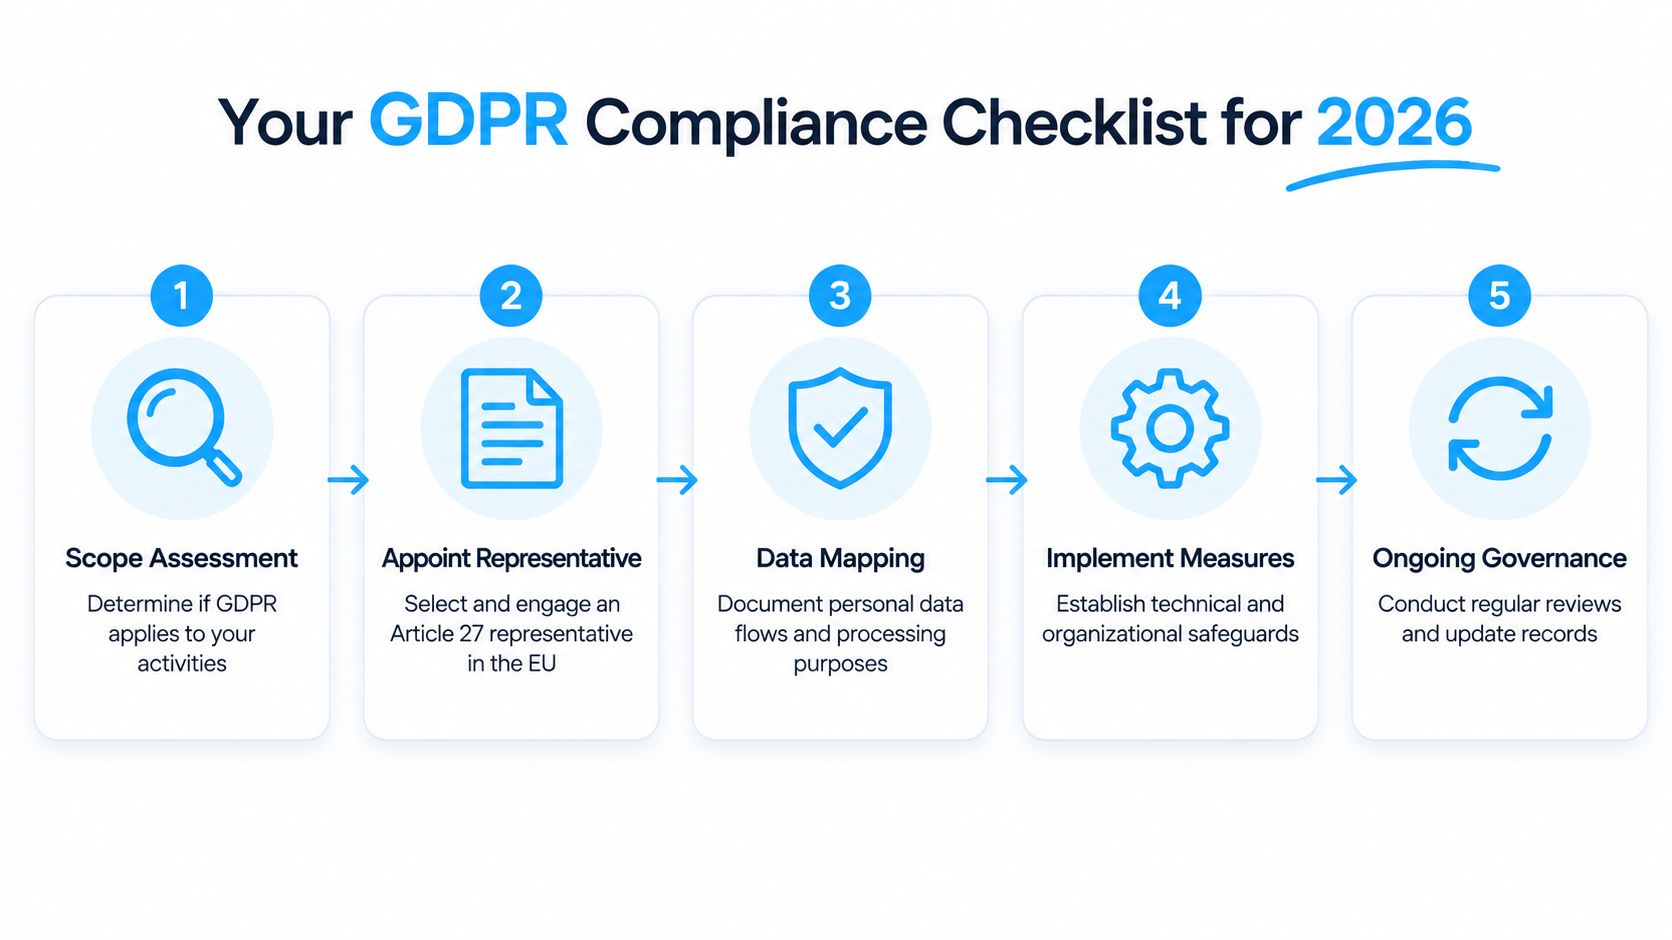
- Prüfen Sie den Anwendungsbereich von Artikel 3(2). Überprüfung von Vertrieb, Onboarding, Verträgen, Analysen, Werbetechnologie, Support und Produktentscheidungen im Zusammenhang mit Personen in der EU.
- Rollen und Datenflüsse abbilden. Ermitteln Sie, in welchen Fällen das Unternehmen als Verantwortlicher, Auftragsverarbeiter oder beides agiert, und dokumentieren Sie Systeme, Zwecke, Empfänger und Lieferanten.
- Beurteilen Sie Artikel 27. Ist Artikel 3 Absatz 2 anwendbar, ist zu entscheiden, ob ein Vertreter der EU erforderlich ist, und die Begründung ist zu vermerken.
- Prüfen Sie die nach außen gerichteten Materialien. Passen Sie Datenschutzhinweise, Vertragstexte, Supportkanäle und Informationen zu Rechten an die tatsächlichen Abläufe an.
- Erstellen Sie einen Workflow zur Bearbeitung von Anfragen. Definition von Annahme, Überprüfung, Weiterleitung, Zuständigkeit, Eskalation, Genehmigung und Aufbewahrung von Nachweisen.
- Überprüfung der Transferbereitschaft. Bitte prüfen Sie, ob die Datenschutzvereinbarungen (DPAs), die Standardvertragsklauseln (SCCs), die Offenlegungen der Unterauftragnehmer und die dazugehörigen Sicherheitsinformationen für die Überprüfung im Beschaffungsprozess bereit sind.
- DPDP als Governance-Trigger verwenden. Die Umsetzung des indischen Datenschutzes sollte an einer umfassenderen grenzüberschreitenden Bereitschaft ausgerichtet werden, anstatt separate Arbeitsabläufe zu verfolgen.
- Regelmäßig neu bewerten. Überprüfen Sie den Umfang immer dann, wenn sich Produkte, Analysen, Kundentypen, geografische Gebiete oder Verarbeitungstätigkeiten ändern.
Eine vertretbare Position im Sinne der DSGVO setzt dokumentierte Argumentation, aktuelle Aufzeichnungen, präzise öffentliche Stellungnahmen und einen unter Druck leistungsfähigen Reaktionsprozess voraus.
Abschluss
Die DSGVO kann auch für indische Unternehmen ohne physische Präsenz in Europa direkt gelten. Entscheidend ist, ob das Unternehmen gezielt Personen in der EU anspricht oder deren Verhalten dort überwacht. In diesem Fall kann Artikel 27 die Bestellung eines EU-Vertreters erforderlich machen.
Für 2026 empfiehlt es sich, die DSGVO nicht als isoliertes Rechtsproblem zu betrachten. Vielmehr sollte sie als Teil eines umfassenderen Programms zur Vorbereitung auf den Datenschutz angegangen werden, das auch die Umsetzung des Datenschutzgesetzes ernst nimmt. Unternehmen, die dies erfolgreich umsetzen, können Beschaffungsprozesse beschleunigen, besser auf Kundenanfragen reagieren und mit weniger vermeidbaren Lücken in die EU-Märkte eintreten.
Haftungsausschluss: Dieser Leitfaden dient ausschließlich allgemeinen Informationszwecken und stellt keine Rechtsberatung dar. Die Anwendung der EU-Datenschutzbestimmungen und anderer regulatorischer Anforderungen hängt von den spezifischen Gegebenheiten der jeweiligen Organisation ab. Sie sollten sich gegebenenfalls rechtlich beraten lassen, bevor Sie sich auf diese Informationen verlassen oder Entscheidungen zur Einhaltung der Vorschriften treffen.
Hinweis zur KI: Dieser Artikel wurde von einem Experten mit Unterstützung einer KI erstellt.