
Perusahaan India dapat tercakup dalam GDPR bahkan tanpa kantor, staf, atau infrastruktur di Eropa. Pertanyaan kuncinya bukanlah lokasi. Melainkan apakah bisnis tersebut menargetkan orang-orang di Uni Eropa atau memantau perilaku mereka di sana.
Hal itu menimbulkan dua pertanyaan mendesak. Pertama, apakah GDPR berlaku berdasarkan Pasal 3(2)? Kedua, jika berlaku, apakah perusahaan juga memerlukan perwakilan Uni Eropa berdasarkan Pasal 27?
Panduan ini menjelaskan bagaimana perusahaan-perusahaan India harus menilai ruang lingkup GDPR, kapan Pasal 27 berlaku, apa yang dilakukan oleh perwakilan Uni Eropa, dan bagaimana kerja DPDP di India dapat mendukung kesiapan privasi pada tahun 2026.
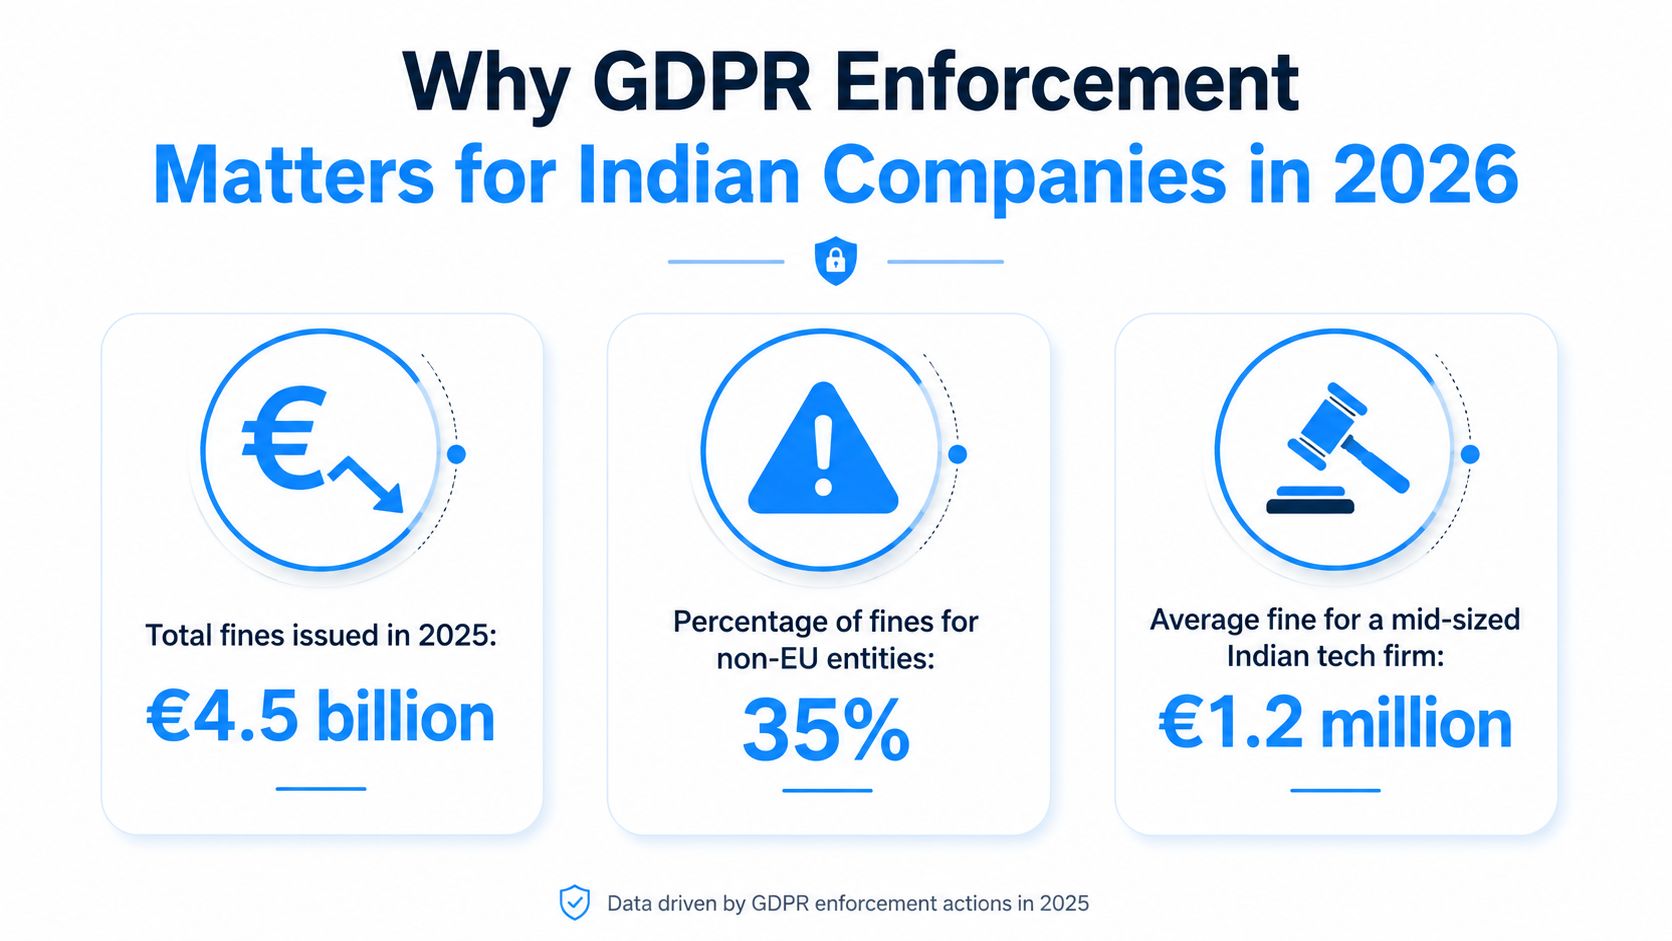
Mengapa GDPR Penting bagi Perusahaan India di Tahun 2026
Analisis GDPR bukan lagi sekadar praktik hukum khusus bagi perusahaan-perusahaan India. Hal ini memengaruhi masuknya pasar, penjualan perusahaan, pengadaan, negosiasi kontrak, peninjauan keamanan, dan kepercayaan pelanggan. Sebuah perusahaan dapat sepenuhnya berbasis di India dan tetap menghadapi kewajiban GDPR secara langsung jika berinteraksi dengan orang-orang di Uni Eropa dengan cara yang tepat.
Artinya, penyedia SaaS dengan pelanggan di Uni Eropa, bisnis e-commerce yang mengirimkan barang ke pembeli di Uni Eropa, atau platform analitik yang mempelajari perilaku pengguna di Uni Eropa mungkin memerlukan posisi resmi terkait GDPR. Dalam beberapa kasus, mereka mungkin juga memerlukan perwakilan Uni Eropa berdasarkan Pasal 27.
Risikonya lebih dari sekadar denda. Risiko tersebut juga mencakup penundaan kesepakatan, gesekan pengadaan, pemberitahuan privasi yang tidak konsisten, penanganan permintaan subjek data yang lambat, dan kepemilikan internal yang lemah saat memasuki pasar yang diatur.
Poin kepemimpinan: Jika ekspansi ke Uni Eropa termasuk dalam rencana, nilai cakupan GDPR sebelum peluncuran, bukan setelah akuisisi pelanggan dimulai.
Pedoman Dewan Perlindungan Data Eropa tentang cakupan teritorial GDPR
Kapan GDPR Berlaku untuk Perusahaan India?
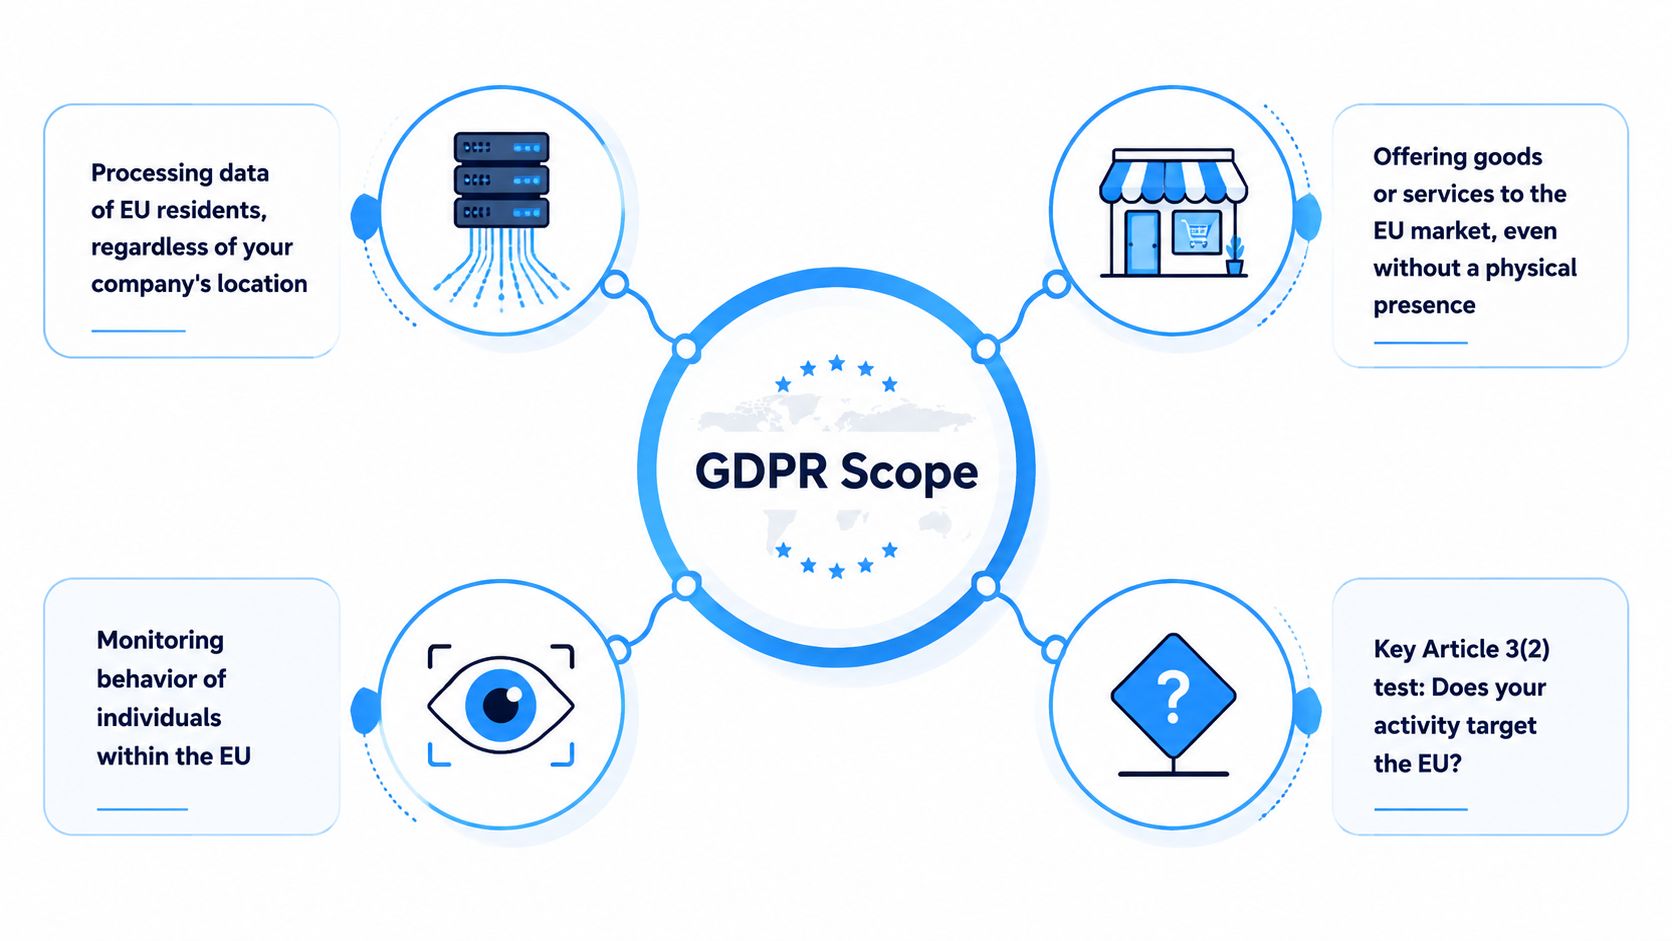
GDPR tidak berlaku untuk setiap bisnis di India yang mengelola data yang terkait dengan Eropa. Uji inti berasal dari Pasal 3, khususnya Pasal 3(2), yang memperluas cakupan GDPR ke organisasi-organisasi tertentu di luar Uni Eropa.
Secara praktis, sebuah perusahaan India dapat termasuk dalam cakupan ini jika:
- menawarkan barang atau jasa kepada orang-orang di Uni Eropa
- memantau perilaku orang-orang di Uni Eropa
Jika salah satu bagian tersebut berlaku, perusahaan harus menilai kewajiban GDPR lainnya, termasuk transparansi, dasar hukum, penanganan hak, keamanan, kontrak, pencatatan, dan apakah Pasal 27 mensyaratkan perwakilan Uni Eropa.
Pasal 3(2) adalah titik awal
Banyak tim memulai dengan pertanyaan yang salah: apakah kita memiliki kantor di Eropa? Kehadiran fisik bukanlah masalah utama berdasarkan Pasal 3(2). Sebuah perusahaan yang berbasis di Bengaluru, Mumbai, Hyderabad, Pune, Chennai, atau tempat lain di India masih dapat secara langsung tunduk pada GDPR.
Pertanyaan yang lebih baik adalah:
- Apakah kita sengaja menjual atau memasarkan kepada orang-orang di Uni Eropa?
- Apakah orang-orang di Uni Eropa mendaftar, membayar, atau menggunakan layanan kami?
- Apakah kita melacak, membuat profil, atau menganalisis perilaku individu di Uni Eropa?
- Apakah produk, kontrak, atau alur dukungan kami menimbulkan risiko langsung terhadap GDPR?
Tinjauan ruang lingkup yang baik harus berbasis bukti. Tinjauan tersebut harus memeriksa desain produk, alur pembayaran, pengaturan pengiriman, penetapan harga, kampanye iklan, operasi dukungan, alat analitik, kontrak, dan pemberitahuan privasi.
Tanda-tanda bahwa sebuah perusahaan India mungkin menargetkan Uni Eropa
Penargetan Uni Eropa biasanya dinilai melalui indikator praktis, bukan hanya satu fakta. Sinyal umum meliputi:
- Pemilihan negara Uni Eropa dalam proses pendaftaran, pembayaran, atau pengiriman.
- penetapan harga dalam euro atau kampanye yang dirancang untuk pasar Uni Eropa.
- Upaya penjualan atau pengelolaan akun yang ditujukan kepada pelanggan Uni Eropa.
- dukungan lokal untuk pelanggan di Negara Anggota Uni Eropa
- syarat dan ketentuan, pemberitahuan privasi, atau materi komersial yang ditulis dengan mempertimbangkan pengguna Uni Eropa.
- kontrak perusahaan yang mengasumsikan ketentuan dan dukungan hak GDPR
Satu faktor saja mungkin tidak cukup untuk menyelesaikan masalah. Beberapa faktor secara bersamaan sering kali menunjukkan adanya aktivitas yang disengaja yang ditujukan kepada Uni Eropa.
| Kondisi bisnis | Pertanyaan kepatuhan |
|---|---|
| Aktivitas penjualan yang berorientasi ke Uni Eropa | Apakah perusahaan tersebut sengaja menawarkan barang atau jasa kepada orang-orang di Uni Eropa? |
| Proses onboarding atau pengiriman Uni Eropa | Apakah alur produk dan komersial dirancang untuk melayani pengguna atau pelanggan Uni Eropa? |
| Pengadaan perusahaan | Apakah pelanggan Uni Eropa mengharapkan komitmen kontrak dan proses khusus GDPR? |
| Lalu lintas insidental Uni Eropa | Apakah ada penargetan yang nyata, atau hanya akses sesekali dari Uni Eropa? |
Panduan resmi EDPB tentang cakupan teritorial GDPR untuk organisasi non-UE.
Kapan pemantauan perilaku dapat memicu cakupan GDPR?
Perusahaan-perusahaan India seringkali berfokus pada penjualan dan mengabaikan bagian pemantauan terpisah dari Pasal 3(2). Lingkup GDPR juga dapat muncul ketika bisnis mengamati atau menganalisis perilaku di Uni Eropa.
Hal itu dapat mencakup:
- Analisis perilaku yang terkait dengan pengguna yang dapat diidentifikasi.
- teknologi periklanan dan alat pelacakan
- pembuatan profil untuk rekomendasi atau segmentasi
- analisis berbasis lokasi
- Pemantauan kecurangan terkait dengan perilaku individu
- cookie atau teknologi yang digunakan untuk mempelajari aktivitas pengguna dari waktu ke waktu
Hal ini sangat penting terutama bagi bisnis SaaS, teknologi periklanan, teknologi pemasaran, analitik, dan aplikasi seluler. Bahkan tanpa gerakan penjualan yang kuat di Uni Eropa, pemantauan perilaku di Uni Eropa dapat menciptakan relevansi langsung dengan GDPR.
Kapan Perusahaan India Membutuhkan Perwakilan Pasal 27?
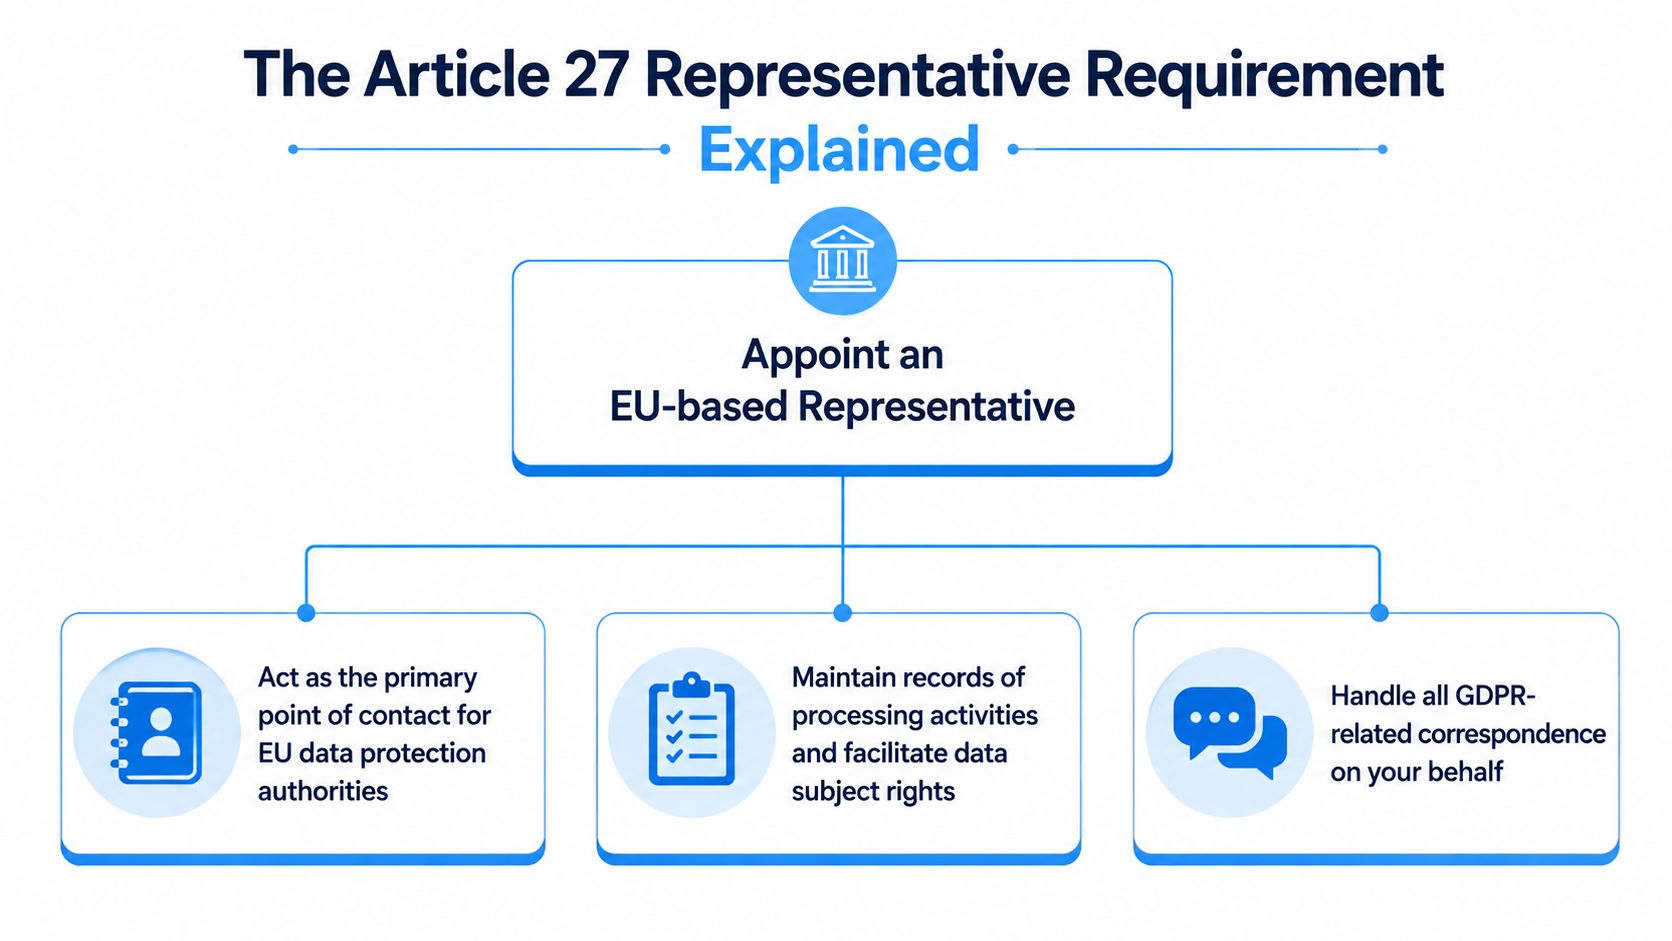
Pasal 27 dapat mewajibkan pengendali atau pengolah data non-UE yang termasuk dalam Pasal 3(2) untuk menunjuk perwakilan di UE. Hal ini tidak otomatis berlaku untuk setiap perusahaan India yang menangani data terkait UE. Perusahaan tersebut pertama-tama harus berada dalam cakupan GDPR, kemudian menilai apakah ada pengecualian yang berlaku.
Penunjukan harus dilakukan secara tertulis dan harus secara jelas mendefinisikan entitas yang tercakup, aktivitas pemrosesan yang relevan, aturan komunikasi, dan jalur eskalasi.
Apa yang dilakukan perwakilan dalam praktiknya?
Perwakilan Uni Eropa bertindak sebagai titik kontak lokal bagi otoritas pengawas dan subjek data terkait masalah yang berkaitan dengan pemrosesan yang tercakup dalam ruang lingkup. Peran ini mendukung komunikasi, pengarahan, dan akuntabilitas. Peran ini tidak mengalihkan tanggung jawab hukum perusahaan.
Dalam praktiknya, perwakilan tersebut harus mampu:
- menerima komunikasi dari regulator
- menerima atau meneruskan permintaan subjek data
- arahkan ke catatan dan kontak internal yang relevan
- mendukung eskalasi tepat waktu ke perusahaan
- membantu menjaga struktur kontak yang efektif untuk pemrosesan yang sesuai dengan ruang lingkup.
Oleh karena itu, Pasal 27 tidak boleh dianggap hanya sebagai formalitas belaka. Jika perusahaan tidak memiliki catatan terkini, kepemilikan yang jelas, atau proses penanganan permintaan yang fungsional, penunjukan saja tidak akan menyelesaikan masalah.
Aturan praktis: Anggap Pasal 27 sebagai bagian dari model operasional Anda, bukan sebagai tugas administrasi yang berdiri sendiri.
Kapan pengecualian Pasal 27 dapat diterapkan?
Beberapa organisasi mungkin mengandalkan pengecualian terbatas untuk pemrosesan sesekali yang kecil kemungkinannya menimbulkan risiko terhadap hak dan kebebasan individu dan tidak melibatkan pemrosesan data kategori khusus atau data tindak pidana dalam skala besar.
Pengecualian tersebut harus diterapkan dengan hati-hati. Jika aktivitas terkait Uni Eropa bersifat berulang, komersial, tertanam dalam produk, atau didukung oleh analitik atau alat perilaku reguler, penilaian Pasal 27 yang terdokumentasi biasanya lebih aman daripada mengasumsikan pengecualian tersebut berlaku.
Bagaimana cara mengoperasionalkan peran tersebut secara internal?
Sebelum menunjuk seorang perwakilan, perusahaan harus memutuskan siapa yang memiliki hak internal atas hal-hal berikut:
- komunikasi regulator
- penanganan permintaan subjek data
- analisis hukum
- respons teknik dan produk
- insiden dan eskalasi keamanan
- pembaruan pencatatan
Pengaturan perwakilan juga harus selaras dengan pemberitahuan privasi, catatan pemrosesan, saluran penerimaan permintaan, dan prosedur eskalasi. Semakin kuat alur kerja internal, semakin bermanfaat penunjukan berdasarkan Pasal 27.
Skenario Umum untuk Perusahaan India
Model bisnis yang berbeda menimbulkan pertanyaan GDPR yang berbeda pula.
Perusahaan SaaS India dengan pelanggan di Uni Eropa. Jika sebuah perusahaan perangkat lunak India secara aktif menjual produknya kepada organisasi-organisasi di Uni Eropa atau mendukung pengguna yang berbasis di Uni Eropa, maka cakupan GDPR mungkin akan muncul. Perusahaan tersebut juga harus memetakan di mana ia bertindak sebagai pengendali data, pengolah data, atau keduanya.
Penjualan e-commerce kepada konsumen Uni Eropa. Jika peritel India memasarkan produknya kepada pembeli di Uni Eropa, menerima pesanan dari Uni Eropa, atau mengelola pemenuhan dan dukungan untuk pembeli di Uni Eropa, kemungkinan besar perlu dilakukan analisis penargetan yang kuat.
Teknologi periklanan dan analitik. Bisnis-bisnis ini sering meremehkan aspek pemantauan. Pembuatan profil, segmentasi, pelacakan, dan analisis berbasis perilaku yang terkait dengan individu di Uni Eropa dapat memicu kewajiban GDPR secara langsung.
Penyedia layanan yang memproses data terkait Uni Eropa secara tidak langsung. Penyedia layanan India mungkin menangani data pribadi yang terkait dengan Eropa hanya karena pelanggannya menginstruksikan demikian. Hal itu tidak secara otomatis menghilangkan risiko, tetapi berarti model layanan, instruksi, dan alokasi peran perlu ditinjau secara cermat.
Lalu lintas Uni Eropa yang sporadis. Beberapa pengunjung dari Uni Eropa, prospek masuk sesekali, atau transaksi terisolasi tidak selalu berarti cakupan GDPR ada. Pertanyaan kuncinya tetap apakah bisnis tersebut sengaja berinteraksi dengan orang-orang di Uni Eropa atau memantau perilaku mereka di sana.
Bagi perusahaan yang membutuhkan bantuan spesialis dalam menilai ruang lingkup, menunjuk perwakilan Uni Eropa, atau membangun proses respons yang dapat diterapkan, Perisai Tiram adalah salah satu opsi yang perlu dipertimbangkan.
Kesalahan yang paling umum adalah berfokus pada lokasi perusahaan. Pemicu hukumnya adalah aktivitas tersebut.
Mengapa Penegakan Hukum Masih Penting Tanpa Kantor Uni Eropa
Beberapa perusahaan India berasumsi risiko GDPR rendah jika mereka tidak memiliki cabang atau staf di Eropa. Itu adalah pandangan yang terlalu sempit. Penegakan GDPR didistribusikan ke berbagai otoritas pengawas di Uni Eropa, dan risiko dapat muncul di mana pun individu yang terdampak berada.
Hal itu penting karena cakupan, keluhan, ekspektasi pengadaan, dan kontak dengan regulator semuanya dapat menciptakan tekanan bahkan sebelum ada hasil penegakan hukum formal. Bagi banyak bisnis, dampak pertama bersifat operasional dan komersial. Hal ini muncul dalam gesekan kesepakatan, tinjauan keamanan, kuesioner pelanggan, dan permintaan hak yang meningkat.
Posisi yang dapat dipertahankan bergantung pada lebih dari sekadar teori hukum. Hal itu bergantung pada kemampuan untuk menjelaskan mengapa GDPR berlaku atau tidak berlaku, siapa pemilik permintaan yang masuk, catatan apa yang ada, dan bagaimana perusahaan merespons dalam praktiknya.
Bagaimana Kesiapan DPDP Mendukung Kesiapan GDPR
Bagi perusahaan-perusahaan India, kesiapan GDPR semakin tumpang tindih dengan persiapan untuk... Undang-Undang Perlindungan Data Pribadi Digital, 2023 dan Peraturan DPDP, 2025. Kedua rezim tersebut tidak identik, tetapi keduanya mendorong perusahaan untuk membangun banyak kemampuan operasional yang sama.
Itu termasuk:
- pemetaan data dan pemrosesan inventaris
- desain pemberitahuan dan persetujuan yang lebih jelas
- Kepemilikan atas kontak dan eskalasi privasi
- pengawasan prosesor dan vendor
- perencanaan respons terhadap pelanggaran
- disiplin dokumentasi yang lebih ketat
Pedoman resmi EDPB tentang Pasal 27 dan cakupan teritorial.
Garis waktu implementasi DPDP yang dijelaskan dalam materi pendukung menciptakan jalur perencanaan yang bermanfaat bagi perusahaan-perusahaan India yang aktif secara internasional. Ketentuan administratif mulai berlaku sejak 13 November 2025, itu Pengelola Persetujuan kerangka kerja dari 13 November 2026, dan kewajiban operasional yang lebih luas dari 13 Mei 2027.
Masih ada perbedaan penting. Berdasarkan DPDP, beberapa organisasi mungkin perlu mempublikasikan detail kontak untuk Petugas Perlindungan Data atau perwakilan resmi dalam konteks tertentu. Berdasarkan GDPR, Pasal 27 dapat menciptakan persyaratan perwakilan Uni Eropa yang terpisah untuk entitas non-Uni Eropa yang tercakup. Yang satu tidak menggantikan yang lain.
Peraturan Perlindungan Data Pribadi Digital, 2025 (GSR 846(E))
Pemberitahuan dimulainya Undang-Undang DPDP (GSR 843(E))
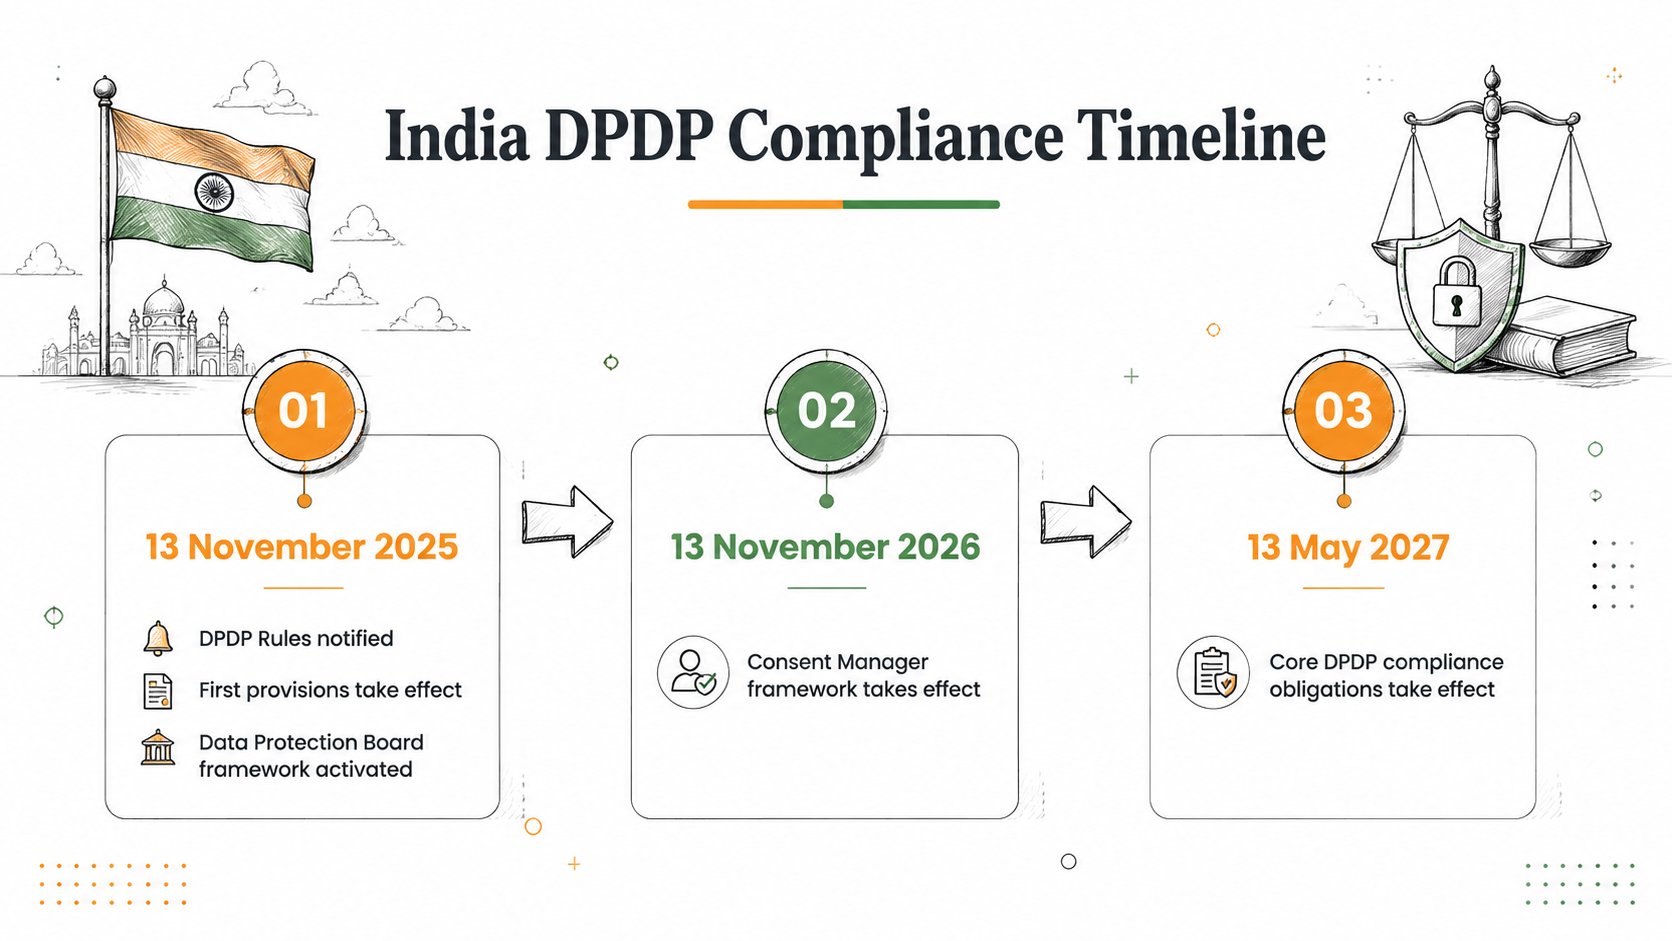
Transfer Data Internasional, DPA, dan SCC
Bagi perusahaan-perusahaan India yang melayani pelanggan Eropa, kesiapan seringkali melampaui analisis ruang lingkup dan pemberitahuan privasi. Jika data pribadi ditransfer dari Uni Eropa atau EEA ke India, para pihak biasanya memerlukan mekanisme transfer yang sesuai.
Karena India saat ini belum memiliki keputusan kecukupan dari Uni Eropa, Klausul Kontrak Standar, atau SCCs, umumnya digunakan. Dalam banyak kesepakatan perusahaan, penyedia layanan India mungkin diminta untuk menandatangani perjanjian pemrosesan data Pasal 28 dan SCC (Standard Contractual Clauses) yang relevan.
| Dokumen | Tujuan utama | Penggunaan umum |
|---|---|---|
| Pasal 28 DPA | Menetapkan persyaratan wajib antara pengontrol dan prosesor, seperti instruksi, keamanan, subprosesor, dan kewajiban bantuan. | Digunakan ketika pelanggan Uni Eropa menunjuk penyedia layanan India untuk memproses data pribadi atas namanya. |
| SCCs | Menyediakan mekanisme transfer untuk data pribadi yang dikirim ke luar Uni Eropa atau EEA ke negara yang belum memiliki keputusan kecukupan. | Digunakan saat data pribadi ditransfer dari Uni Eropa atau EEA ke India. |
Dalam praktiknya, banyak perusahaan India membutuhkan keduanya. DPA mengatur hubungan pemrosesan. SCC menangani transfer lintas batas.
Ini adalah area lain di mana persiapan DPDP dapat membantu. Perusahaan dengan daftar vendor terkini, pengamanan yang terdokumentasi, pengawasan subprosesor yang jelas, dan proses persetujuan yang disiplin akan jauh lebih siap untuk memenuhi harapan pengadaan pelanggan Uni Eropa.
Tinjauan kesiapan yang bermanfaat harus memeriksa apakah kontrak, dokumentasi keamanan, bahasa transfer, dan operasi aktual semuanya selaras.
Daftar Periksa Kesiapan GDPR 2026 untuk Perusahaan di India
Cloud yang siap diaudit dengan CloudCops GmbH
Gunakan daftar periksa ini sebagai rencana tindakan praktis.
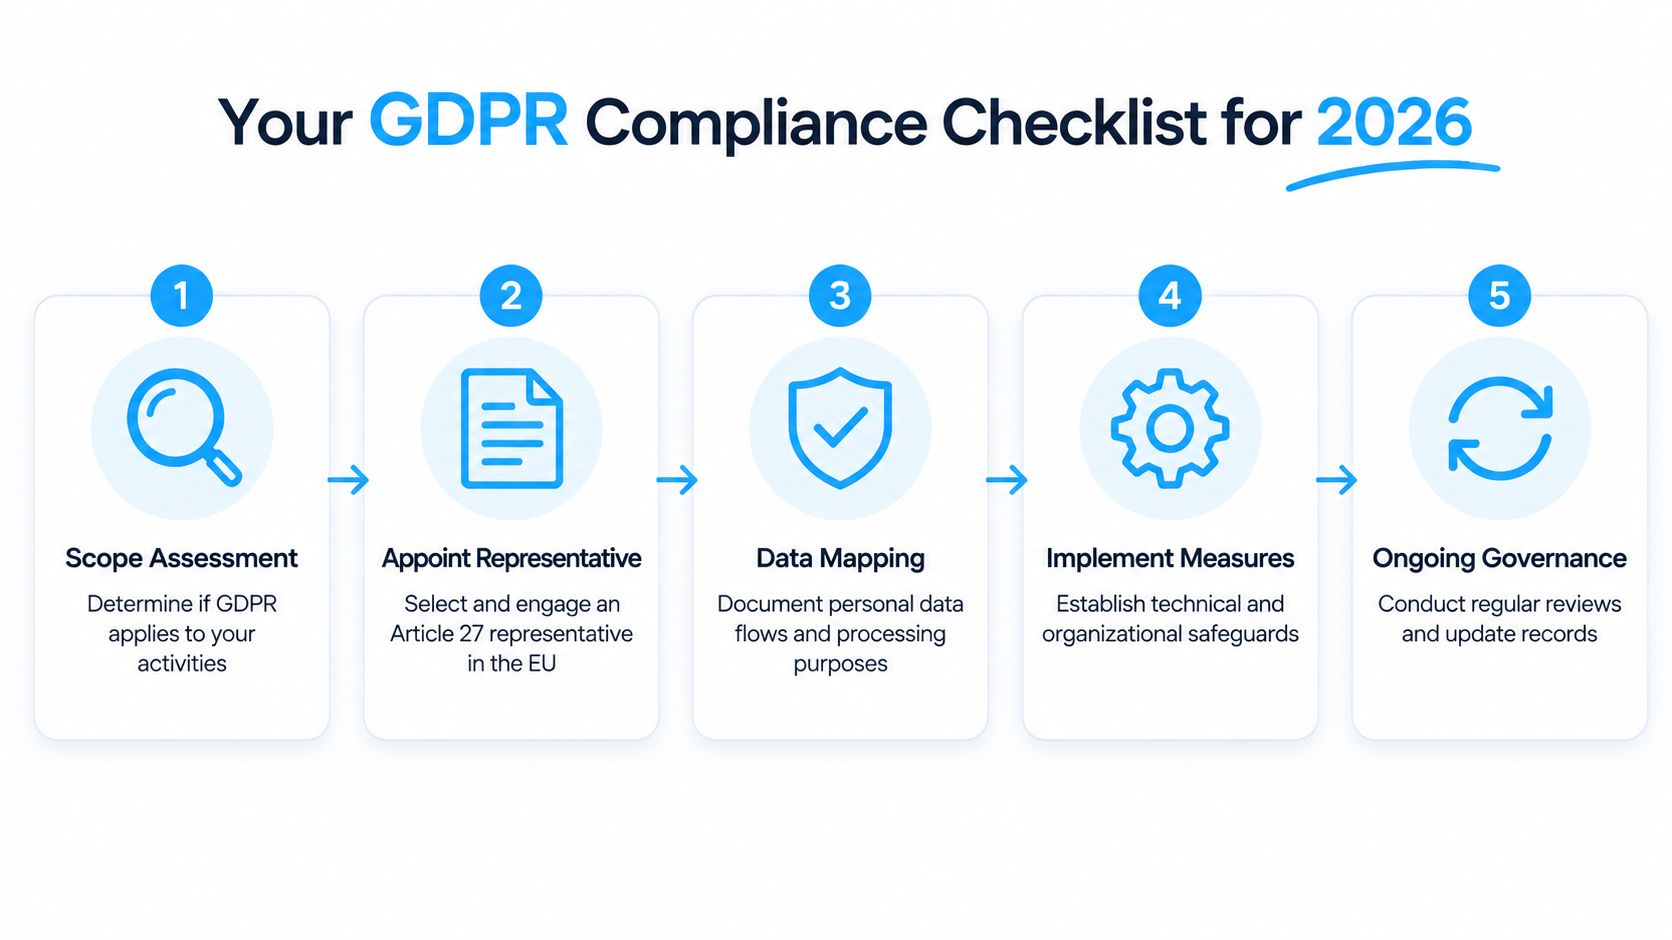
- Menilai ruang lingkup Pasal 3(2). Meninjau keputusan terkait penjualan, orientasi karyawan baru, kontrak, analitik, teknologi periklanan, dukungan pelanggan, dan produk yang berhubungan dengan orang-orang di Uni Eropa.
- Petakan peran dan alur data. Identifikasi di mana perusahaan bertindak sebagai pengendali, pengolah, atau keduanya, dan dokumentasikan sistem, tujuan, penerima, dan vendor.
- Kaji Pasal 27. Jika Pasal 3(2) berlaku, tentukan apakah perwakilan Uni Eropa diperlukan dan catat alasannya.
- Periksa materi yang menghadap ke luar. Selaraskan pemberitahuan privasi, bahasa kontrak, saluran dukungan, dan pesan hak-hak karyawan dengan operasional yang sebenarnya.
- Bangun alur kerja penanganan permintaan. Definisikan penerimaan, verifikasi, pengalihan, kepemilikan, eskalasi, persetujuan, dan penyimpanan bukti.
- Tinjau kesiapan transfer. Konfirmasikan apakah DPA, SCC, pengungkapan subprosesor, dan informasi keamanan pendukung sudah siap untuk ditinjau dalam proses pengadaan.
- Gunakan DPDP sebagai pemicu tata kelola. Menyelaraskan implementasi privasi di India dengan kesiapan lintas batas yang lebih luas, daripada menjalankan alur kerja terpisah.
- Lakukan penilaian ulang secara berkala. Tinjau kembali ruang lingkup setiap kali produk, analitik, jenis pelanggan, wilayah geografis, atau aktivitas pemrosesan berubah.
Posisi GDPR yang dapat dipertahankan bergantung pada penalaran yang terdokumentasi, catatan terkini, pernyataan publik yang akurat, dan proses respons yang berfungsi di bawah tekanan.
Kesimpulan
GDPR dapat diterapkan langsung pada perusahaan India bahkan tanpa kehadiran fisik di Eropa. Isu sebenarnya adalah apakah bisnis tersebut menargetkan orang-orang di Uni Eropa atau memantau perilaku mereka di sana. Jika ya, Pasal 27 mungkin juga mensyaratkan penunjukan perwakilan Uni Eropa.
Untuk tahun 2026, pendekatan terbaik bukanlah memperlakukan GDPR sebagai masalah hukum yang terisolasi. Lebih baik menanganinya sebagai bagian dari program kesiapan privasi yang lebih luas yang juga menganggap serius implementasi DPDP. Perusahaan yang melakukannya dengan baik cenderung bergerak lebih cepat dalam pengadaan, merespons uji tuntas pelanggan dengan lebih baik, dan memasuki pasar Uni Eropa dengan lebih sedikit celah yang dapat dihindari.
Penafian: Panduan ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat hukum. Penerapan perlindungan data Uni Eropa dan persyaratan peraturan lainnya bergantung pada keadaan spesifik masing-masing organisasi. Anda harus mendapatkan nasihat hukum yang sesuai jika diperlukan sebelum mengandalkan informasi ini atau membuat keputusan kepatuhan.
Pemberitahuan AI: Artikel ini disusun oleh seorang ahli dengan bantuan AI.