
Индийские компании могут подпадать под действие GDPR, даже не имея офиса, персонала или инфраструктуры в Европе. Ключевой вопрос не в местоположении. Вопрос в том, ориентируется ли компания на людей в ЕС или отслеживает их поведение там.
Это сразу же порождает два вопроса. Во-первых, применяется ли GDPR в соответствии со статьей 3(2)? Во-вторых, если да, то нужна ли компании также представитель ЕС в соответствии со статьей 27?
В этом руководстве объясняется, как индийским компаниям следует оценивать сферу действия GDPR, когда применяется статья 27, чем занимается представитель ЕС и как работа по защите персональных данных в Индии может способствовать обеспечению готовности к защите конфиденциальности к 2026 году.
Почему GDPR важен для индийских компаний в 2026 году
Анализ GDPR перестал быть узкоспециализированной юридической задачей для индийских компаний. Он влияет на выход на рынок, корпоративные продажи, закупки, ведение переговоров по контрактам, проверку безопасности и доверие клиентов. Компания может полностью базироваться в Индии и при этом сталкиваться с прямыми обязательствами по GDPR, если она правильно взаимодействует с представителями ЕС.
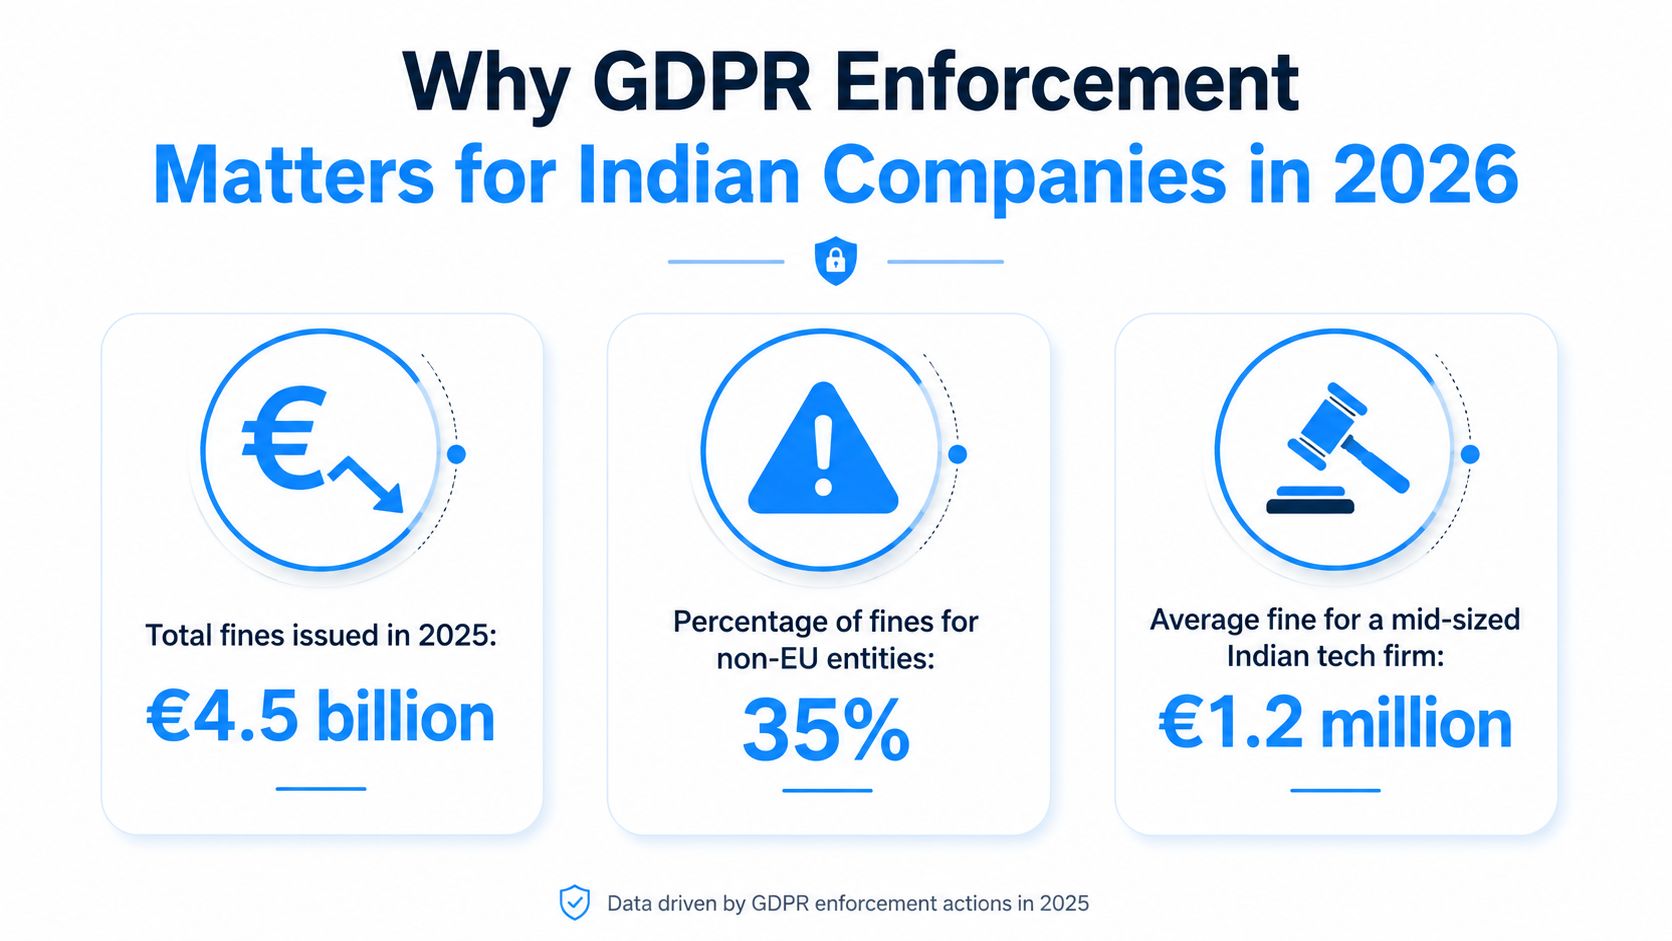
Это означает, что поставщику SaaS-услуг с клиентами из ЕС, компании электронной коммерции, осуществляющей доставку покупателям из ЕС, или аналитической платформе, изучающей поведение пользователей в ЕС, может потребоваться официальная позиция в отношении GDPR. В некоторых случаях им также может потребоваться представитель в ЕС в соответствии со статьей 27.
Риск выходит за рамки штрафов. Он также включает в себя задержки в заключении сделок, проблемы с закупками, непоследовательность в уведомлениях о конфиденциальности, медленную обработку запросов субъектов данных и слабую внутреннюю ответственность при выходе на регулируемые рынки.
Лидерский тезис: Если расширение на ЕС входит в планы, оцените сферу действия GDPR до запуска, а не после начала привлечения клиентов.
Рекомендации Европейского совета по защите данных относительно территориальной сферы действия GDPR.
В каких случаях GDPR применяется к индийским компаниям?
GDPR не распространяется на все индийские предприятия, работающие с данными, связанными с Европой. Основной критерий вытекает из статьи 3, особенно из статьи 3(2), которая распространяет действие GDPR на определенные организации за пределами ЕС.
На практике индийская компания может подпадать под действие данной законодательства, если она:
- предлагает товары или услуги людям в ЕС
- отслеживает поведение людей в ЕС
Если применима хотя бы одна из этих составляющих, компания должна оценить остальные свои обязательства в соответствии с GDPR, включая прозрачность, правовые основания, обработку прав, безопасность, контракты, ведение учета, а также необходимость наличия представителя ЕС в соответствии со статьей 27.
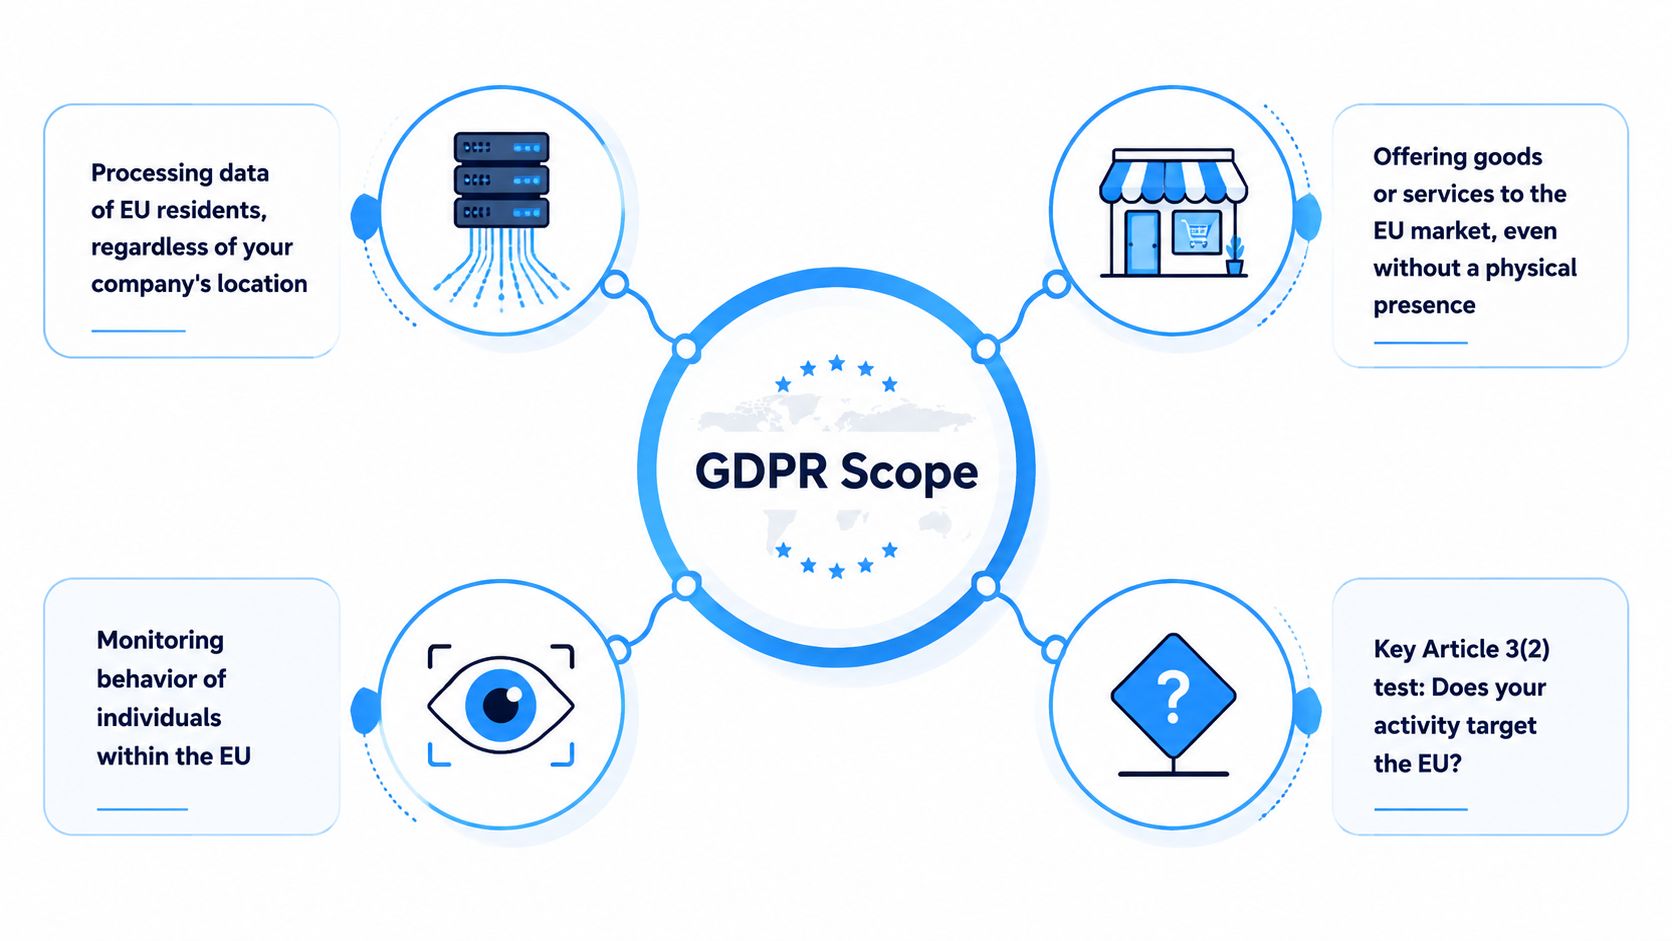
Статья 3(2) является отправной точкой
Многие команды начинают с неправильного вопроса: есть ли у нас офис в Европе? Физическое присутствие не является главным вопросом в соответствии со статьей 3(2). Компания, базирующаяся в Бангалоре, Мумбаи, Хайдарабаде, Пуне, Ченнаи или в другом месте Индии, все еще может напрямую подпадать под действие GDPR.
Более уместные вопросы:
- Мы намеренно продаем или продвигаем свою продукцию людям в ЕС?
- Регистрируются ли, оплачивают ли или используют ли наши услуги жители ЕС?
- Отслеживаем ли мы, составляем ли профили или анализируем поведение отдельных лиц в ЕС?
- Создают ли наши процессы, связанные с продуктами, контрактами или поддержкой, прямую угрозу со стороны GDPR?
Качественный анализ объема работ должен основываться на фактических данных. Он должен включать в себя изучение дизайна продукта, процессов оформления заказа, настроек доставки, ценообразования, рекламных кампаний, работы службы поддержки, аналитических инструментов, договоров и уведомлений о конфиденциальности.
Признаки того, что индийская компания может нацелиться на ЕС.
Эффективность мер, принимаемых ЕС, обычно оценивается на основе практических показателей, а не какого-либо одного факта. К общим сигналам относятся:
- Выбор страны ЕС в процессах регистрации, оформления заказа или доставки.
- ценообразование в евро или рекламные кампании, разработанные для рынков ЕС.
- Осуществление продаж или управление клиентскими счетами, ориентированное на клиентов из ЕС.
- локализованная поддержка клиентов в странах-членах ЕС
- Условия использования, уведомления о конфиденциальности или коммерческие материалы, разработанные с учетом потребностей пользователей из ЕС.
- Корпоративные контракты, предусматривающие соблюдение условий и прав, предусмотренных GDPR, обеспечивают поддержку прав.
Одного фактора недостаточно, чтобы решить проблему. Несколько факторов в совокупности часто указывают на целенаправленную деятельность, направленную против ЕС.
| деловое состояние | Вопрос о соответствии требованиям |
|---|---|
| активность продаж в ЕС | Предлагает ли компания намеренно товары или услуги людям, проживающим в ЕС? |
| регистрация или доставка в ЕС | Созданы ли потоки продукции и коммерческой деятельности с учетом потребностей пользователей или клиентов в ЕС? |
| Закупки предприятия | Ожидают ли клиенты из ЕС выполнения договорных и процессуальных обязательств, касающихся GDPR? |
| Случайный трафик ЕС | Действительно ли осуществляется целенаправленный доступ, или же доступ со стороны ЕС предоставляется лишь эпизодически? |
Когда мониторинг поведения может подпадать под действие GDPR
Индийские компании часто сосредотачиваются на продажах и упускают из виду отдельный раздел мониторинга статьи 3(2). Сфера действия GDPR может также возникнуть, если компания наблюдает или анализирует поведение в ЕС.
Это может включать в себя:
- поведенческий анализ, связанный с идентифицируемыми пользователями
- рекламные технологии и инструменты отслеживания
- профилирование для рекомендаций или сегментации
- анализ на основе местоположения
- мониторинг мошенничества, основанный на поведении отдельных лиц.
- файлы cookie или технологии, используемые для изучения активности пользователей с течением времени
Это особенно важно для компаний, работающих в сфере SaaS, рекламных технологий, маркетинговых технологий, аналитики и мобильных приложений. Даже без решительных мер по стимулированию продаж в ЕС, мониторинг поведения пользователей в ЕС может иметь прямое отношение к GDPR.
Когда индийским компаниям нужен представитель в соответствии со статьей 27
Статья 27 может потребовать от контролера или обработчика данных, не являющегося резидентом ЕС и подпадающего под действие статьи 3(2), назначить представителя в ЕС. Это не является автоматическим для каждой индийской компании, обрабатывающей данные, связанные с ЕС. Компания сначала должна соответствовать требованиям GDPR, а затем оценить, применяются ли какие-либо исключения.
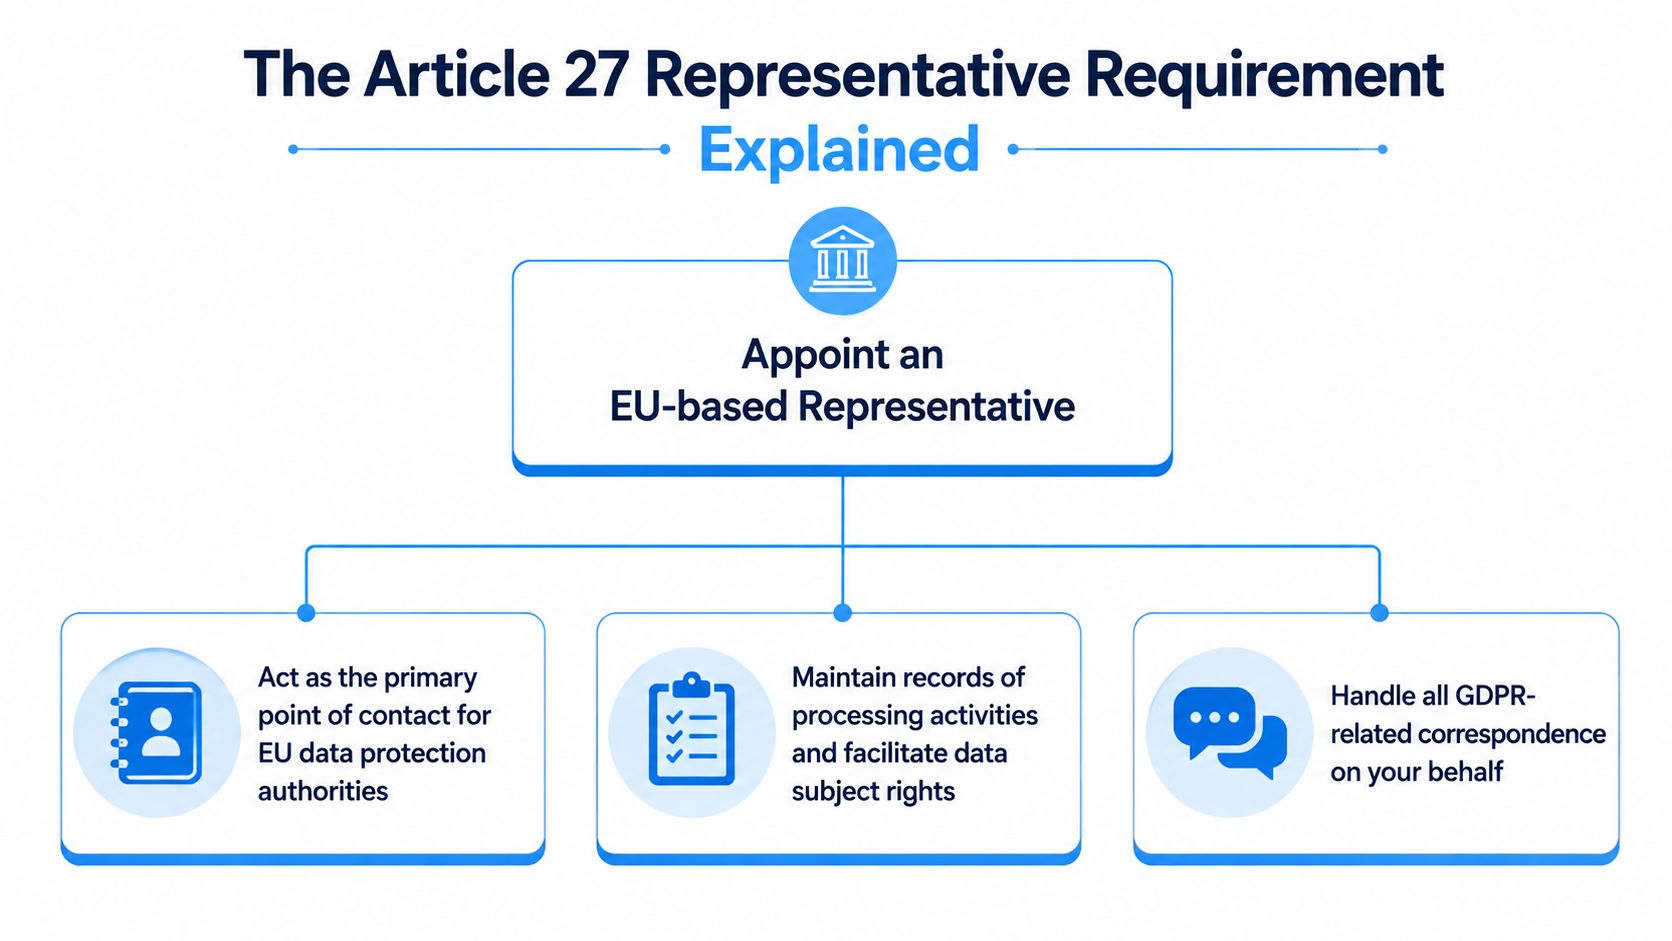
Назначение должно быть оформлено в письменной форме и должно четко определять субъект, на которого распространяется действие соглашения, соответствующие виды обработки данных, правила обмена информацией и пути эскалации.
Что представитель делает на практике
Представитель ЕС выступает в качестве местного контактного лица для надзорных органов и субъектов данных по вопросам, связанным с обработкой данных, подпадающей под действие данного соглашения. Эта роль обеспечивает коммуникацию, маршрутизацию и подотчетность. Она не возлагает на компанию юридическую ответственность.
На практике представитель должен уметь:
- получать сообщения от регулирующих органов
- получать или направлять запросы субъектов данных
- укажите на соответствующие записи и внутренние контактные данные
- обеспечение своевременного информирования компании о возникших проблемах.
- помочь поддерживать работоспособную структуру контактов для обработки в рамках данной области.
Именно поэтому статью 27 не следует рассматривать как формальность, касающуюся только почтового ящика. Если у компании отсутствуют актуальные документы, четкая структура собственности или функционирующий процесс обработки запросов, одно лишь назначение не решит проблему.
Практическое правило: Рассматривайте статью 27 как часть вашей операционной модели, а не как отдельную бумажную задачу.
Когда может применяться исключение, предусмотренное статьей 27
Некоторые организации могут полагаться на ограниченное исключение для эпизодической обработки данных, которая вряд ли создаст риск для прав и свобод отдельных лиц и не включает крупномасштабную обработку данных особых категорий или данных о преступлениях.
Данное исключение следует применять с осторожностью. Если деятельность, связанная с ЕС, носит повторяющийся, коммерческий характер, интегрирована в продукт или поддерживается регулярными аналитическими или поведенческими инструментами, то документально подтвержденная оценка в соответствии со статьей 27 обычно безопаснее, чем предположение о применении исключения.
Как реализовать эту роль внутри компании?
Перед назначением представителя компания должна определить, кто является внутренним владельцем:
- связи с регулятором
- обработка запросов субъектов данных
- правовой анализ
- инженерные и производственные решения
- эскалация инцидентов и угроз безопасности
- обновления в ведении учета
Соглашение о представительстве также должно соответствовать уведомлениям о конфиденциальности, записям об обработке данных, каналам приема запросов и процедурам эскалации. Чем эффективнее внутренний рабочий процесс, тем полезнее становится назначение в соответствии со статьей 27.
Типичные сценарии для индийских компаний
Различные бизнес-модели порождают различные вопросы, касающиеся GDPR.
Индийский SaaS-провайдер, работающий с клиентами из ЕС. Если индийская компания-разработчик программного обеспечения активно продает свою продукцию организациям, расположенным в ЕС, или оказывает поддержку пользователям из ЕС, может возникнуть необходимость в применении GDPR. Компания также должна определить, где она выступает в качестве контролера, обработчика или и того, и другого.
Интернет-магазин осуществляет продажи потребителям в ЕС. Если индийский ритейлер ориентируется на покупателей из ЕС, принимает заказы из ЕС или занимается выполнением заказов и поддержкой покупателей из ЕС, ему, вероятно, потребуется провести тщательный анализ целевой аудитории.
Рекламные технологии и аналитика. Эти компании часто недооценивают аспект мониторинга. Профилирование, сегментация, отслеживание и поведенческая аналитика, привязанные к конкретным лицам в ЕС, могут повлечь за собой прямые обязательства в соответствии с GDPR.
Поставщики услуг обрабатывают данные, относящиеся к ЕС, косвенно. Индийский провайдер может обрабатывать персональные данные, связанные с Европой, только по указанию своего клиента. Это не исключает риска автоматически, но означает, что модель обслуживания, инструкции и распределение ролей нуждаются в тщательном анализе.
Периодический трафик из ЕС. Небольшое количество посетителей из ЕС, случайные входящие запросы или отдельные транзакции не всегда означают, что действие GDPR распространяется на этот регион. Ключевой вопрос остается в том, целенаправленно ли компания взаимодействует с людьми в ЕС или же отслеживает их поведение там.
Для компаний, которым необходима специализированная помощь в оценке масштабов проблемы, назначении представителя ЕС или разработке эффективного процесса реагирования, Устричный щит Это один из вариантов, который стоит рассмотреть.
Наиболее распространенная ошибка — это сосредоточение внимания на местонахождении компании. Юридическим основанием для иска является сама деятельность.
Почему контроль за соблюдением законодательства по-прежнему важен даже без представительства ЕС в Европейском союзе
Некоторые индийские компании считают, что риск нарушения GDPR низок, если у них нет филиалов или сотрудников в Европе. Это слишком узкий взгляд. Контроль за соблюдением GDPR распределен между множеством надзорных органов в ЕС, и риски могут возникнуть независимо от местонахождения затронутых лиц.
Это важно, потому что масштабы, жалобы, ожидания в отношении закупок и контакты с регулирующими органами могут создавать давление еще до официального принятия мер принудительного характера. Для многих предприятий первое воздействие проявляется в операционной и коммерческой сферах. Оно проявляется в проблемах при заключении сделок, проверках безопасности, анкетах клиентов и запросах на предоставление прав, требующих эскалации.
Обоснованная позиция зависит не только от юридической теории. Она зависит от способности объяснить, почему GDPR применяется или не применяется, кому принадлежат входящие запросы, какие записи существуют и как компания реагирует на практике.
Как готовность к DPDP способствует готовности к GDPR
Для индийских компаний готовность к GDPR все чаще пересекается с подготовкой к самому GDPR. Закон о защите персональных данных в цифровой среде, 2023 г. и Правила ДПДП, 2025 год. Эти два режима не идентичны, но они подталкивают компании к созданию многих одинаковых операционных возможностей.
Это включает в себя:
- каталоги картирования и обработки данных
- более понятные уведомления и дизайн согласия
- право собственности на контакты и эскалации, касающиеся конфиденциальности.
- контроль за процессором и поставщиком
- планирование реагирования на утечку
- более строгая дисциплина в отношении документации
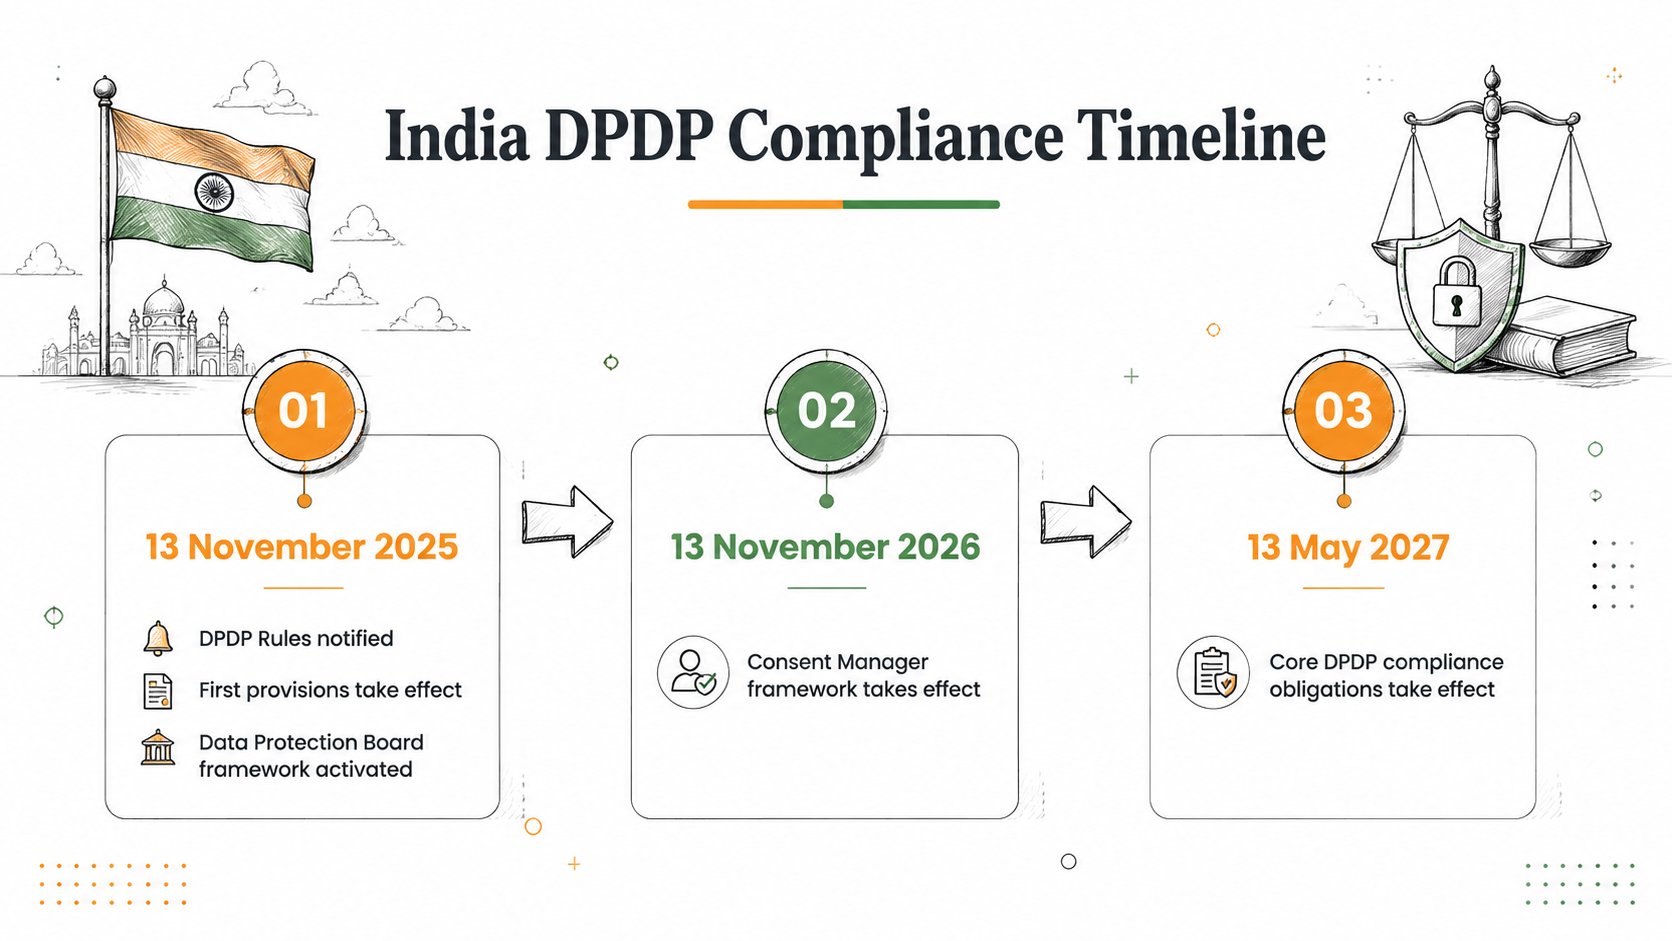
Описанный в сопроводительных материалах график внедрения DPDP создает удобный план действий для индийских компаний, работающих на международном уровне. Административные положения вступают в силу с 13 ноября 2025 г., то Менеджер согласия структура из 13 ноября 2026 г., и более широкие оперативные обязательства от 13 мая 2027 г..
Важное различие всё же существует. В соответствии с GDPR, некоторым организациям может потребоваться публиковать контактные данные сотрудника по защите данных или уполномоченного представителя в определённых контекстах. В соответствии с GDPR, статья 27 может устанавливать отдельное требование о представителе из ЕС для организаций, не входящих в ЕС и подпадающих под действие регламента. Одно не заменяет другое.
Правила защиты персональных данных в цифровую эпоху, 2025 г. (GSR 846(E))
Уведомление о вступлении в силу Закона о защите персональных данных (GSR 843(E))
Международная передача данных, соглашения об обработке данных и стандартные договорные положения.
Для индийских компаний, обслуживающих европейских клиентов, готовность часто выходит за рамки анализа объема работ и уведомлений о конфиденциальности. Если персональные данные передаются из ЕС или ЕЭЗ в Индию, сторонам, как правило, потребуется соответствующий механизм передачи.
Поскольку в настоящее время Индия не имеет решения ЕС о достаточности квот, Стандартные договорные положения, или SCCs, Они широко используются. Во многих корпоративных сделках от индийского поставщика могут потребовать подписать как соглашение об обработке данных в соответствии со статьей 28, так и соответствующие стандартные договорные положения (SCC).
| Документ | Основная цель | Типичное использование |
|---|---|---|
| Статья 28 Соглашения об отсрочке судебного преследования | В документе изложены необходимые условия взаимодействия контроллера и процессора, такие как инструкции, безопасность, субпроцессоры и обязательства по оказанию помощи. | Используется, когда клиент из ЕС назначает индийского поставщика для обработки персональных данных от своего имени. |
| SCCs | Предоставляет механизм передачи персональных данных, отправляемых за пределы ЕС или ЕЭЗ в страну, в отношении которой не принято решение о достаточности уровня защиты данных. | Используется при передаче персональных данных из ЕС или ЕЭЗ в Индию. |
На практике многим индийским компаниям необходимы оба документа. Соглашение об обработке данных регулирует отношения в сфере обработки данных. Стандартные договорные положения регулируют трансграничную передачу данных.
Это еще одна область, где подготовка к DPDP может оказаться полезной. Компания, имеющая актуальные списки поставщиков, документально подтвержденные гарантии, четкий контроль за субподрядчиками и дисциплинированные процессы утверждения, гораздо лучше подготовлена к удовлетворению ожиданий заказчиков из ЕС в отношении закупок.
В ходе проверки готовности следует убедиться в том, что контракты, документация по безопасности, условия передачи прав и фактическая деятельность соответствуют друг другу.
Контрольный список готовности к GDPR для индийских компаний к 2026 году
Облако, готовое к аудиту, от CloudCops GmbH.
Используйте этот контрольный список в качестве практического плана действий.
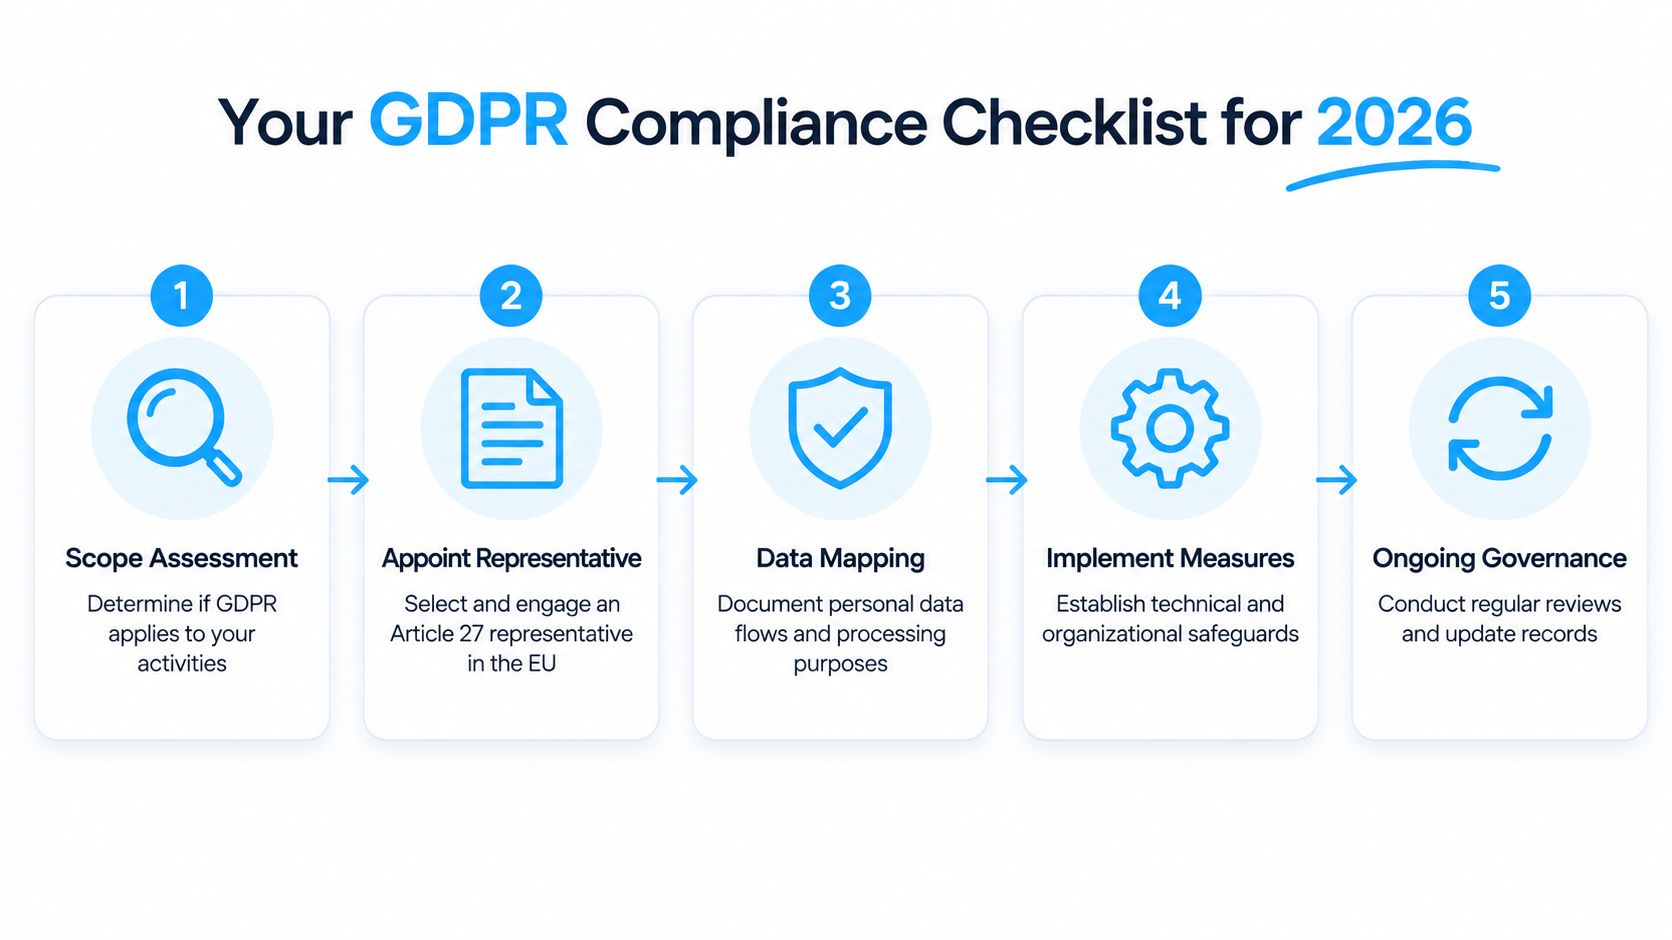
- Оценить сферу действия статьи 3(2). Проанализируйте продажи, процесс адаптации новых сотрудников, контракты, аналитику, рекламные технологии, поддержку и решения по продуктам, касающиеся пользователей в ЕС.
- Сопоставьте роли и потоки данных. Определите, в каких случаях компания выступает в качестве контролера, обработчика или и того, и другого, и задокументируйте системы, цели, получателей и поставщиков.
- Оценить статью 27. Если применяется статья 3(2), решите, требуется ли представитель ЕС, и зафиксируйте обоснование.
- Проверьте материалы, обращенные наружу. Приведите уведомления о конфиденциальности, формулировки договоров, каналы поддержки и сообщения о правах в соответствие с реальной операционной деятельностью.
- Создайте алгоритм обработки запросов. Определите этапы приема, проверки, маршрутизации, ответственности, эскалации, утверждения и хранения подтверждающих документов.
- Проверьте готовность к переводу. Подтвердите, готовы ли соглашения об обработке данных (DPA), договорные обязательства (SCC), раскрытие информации о субподрядчиках и подтверждающая информация о безопасности к рассмотрению в рамках процедуры закупок.
- Используйте DPDP в качестве механизма управления. Необходимо согласовать внедрение мер по защите конфиденциальности в Индии с более широкой готовностью к трансграничным мерам, а не создавать отдельные рабочие группы.
- Регулярно проводите переоценку. Пересматривайте объем работ при каждом изменении продуктов, аналитических инструментов, типов клиентов, географических регионов или процессов обработки данных.
Обоснованная позиция в отношении GDPR зависит от документально подтвержденных аргументов, актуальной документации, точных публичных заявлений и процесса реагирования, работающего в условиях стресса.
Заключение
GDPR может применяться непосредственно к индийским компаниям, даже если у них нет физического присутствия в Европе. Реальный вопрос заключается в том, ориентируется ли компания на людей в ЕС или отслеживает их поведение там. Если да, то статья 27 может также потребовать назначения представителя в ЕС.
В 2026 году наилучший подход заключается не в том, чтобы рассматривать GDPR как изолированную юридическую проблему. Лучше решать этот вопрос в рамках более широкой программы подготовки к защите конфиденциальности, которая также серьезно относится к внедрению GDPR. Компании, которые хорошо справляются с этим, с большей вероятностью будут быстрее проводить закупки, лучше реагировать на запросы клиентов и выходить на рынки ЕС с меньшим количеством предотвратимых пробелов.
Предупреждение: Данное руководство носит исключительно информационный характер и не является юридической консультацией. Применение требований ЕС по защите данных и других нормативных актов зависит от конкретных обстоятельств каждой организации. При необходимости следует обратиться за соответствующей юридической консультацией, прежде чем полагаться на эту информацию или принимать решения о соблюдении требований.
Примечание об использовании ИИ: Данная статья подготовлена экспертом с помощью искусственного интеллекта.