
Các công ty Ấn Độ vẫn có thể thuộc phạm vi điều chỉnh của GDPR ngay cả khi không có văn phòng, nhân viên hoặc cơ sở hạ tầng ở châu Âu. Vấn đề mấu chốt không phải là vị trí địa lý, mà là liệu doanh nghiệp đó có nhắm mục tiêu đến người dân ở EU hay theo dõi hành vi của họ ở đó hay không.
Điều đó đặt ra hai câu hỏi ngay lập tức. Thứ nhất, GDPR có áp dụng theo Điều 3(2) không? Thứ hai, nếu có, công ty có cần một đại diện EU theo Điều 27 không?
Hướng dẫn này giải thích cách các công ty Ấn Độ nên đánh giá phạm vi của GDPR, khi nào Điều 27 được áp dụng, vai trò của đại diện EU và cách thức hoạt động của DPDP tại Ấn Độ có thể hỗ trợ sự sẵn sàng về bảo mật dữ liệu vào năm 2026.
Vì sao GDPR lại quan trọng đối với các công ty Ấn Độ vào năm 2026
Phân tích GDPR không còn là một vấn đề pháp lý chuyên biệt dành riêng cho các công ty Ấn Độ. Nó ảnh hưởng đến việc thâm nhập thị trường, bán hàng doanh nghiệp, mua sắm, đàm phán hợp đồng, đánh giá an ninh và lòng tin của khách hàng. Một công ty có thể đặt trụ sở hoàn toàn tại Ấn Độ nhưng vẫn phải tuân thủ trực tiếp các nghĩa vụ của GDPR nếu họ tương tác với các bên ở EU theo cách không đúng đắn.
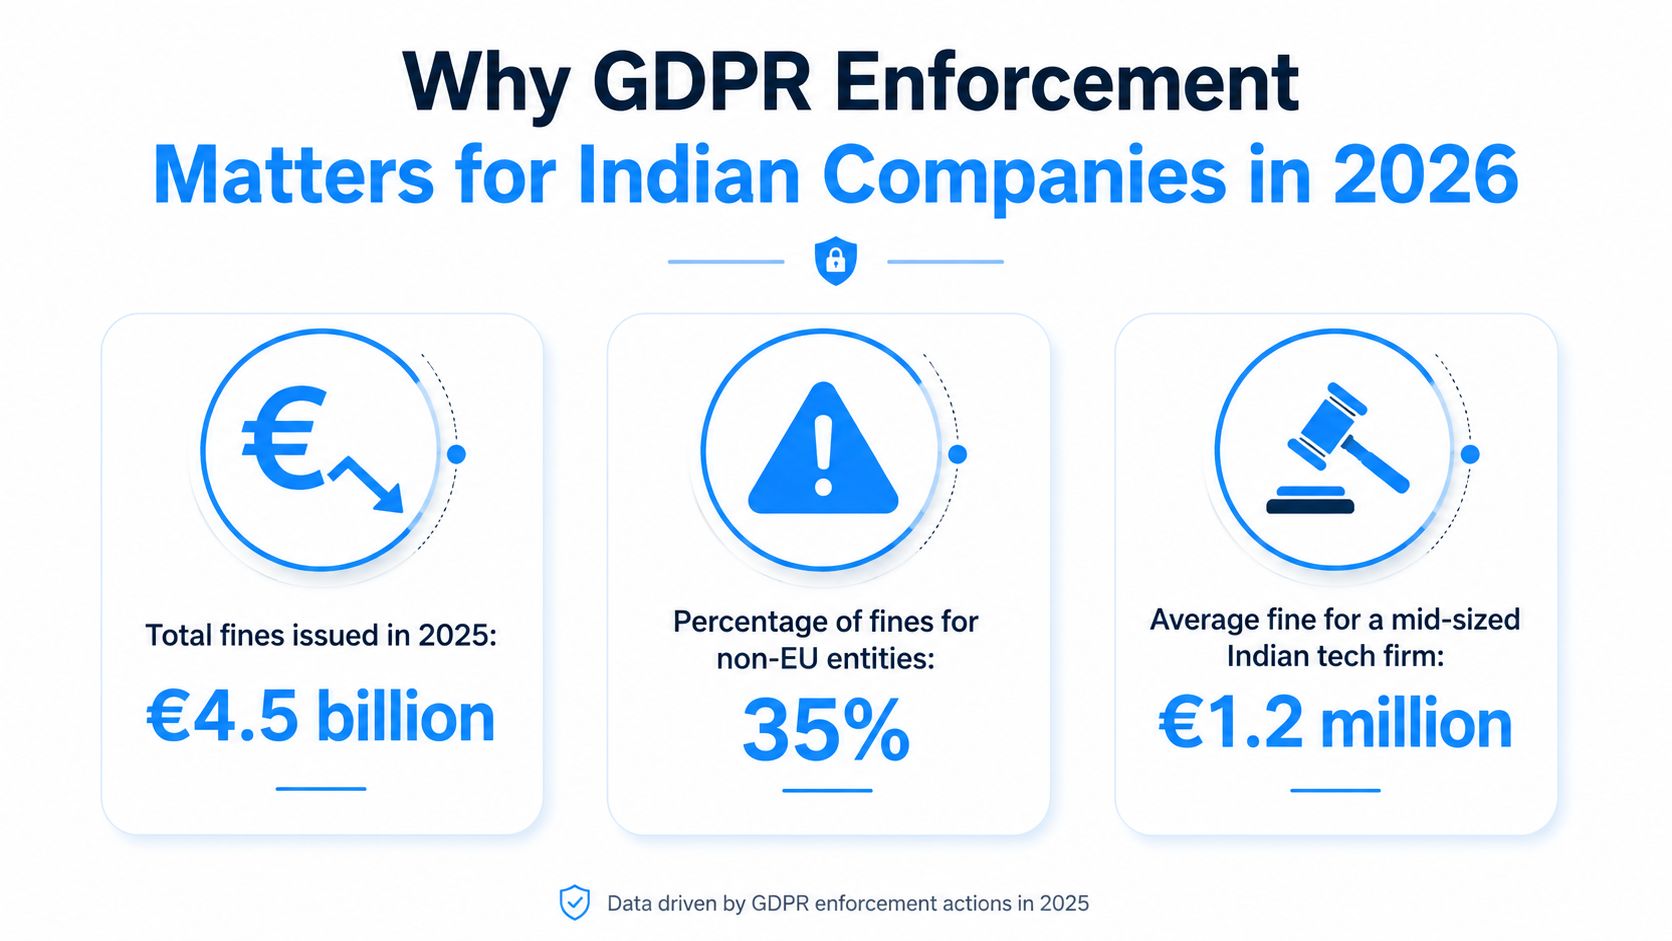
Điều đó có nghĩa là một nhà cung cấp phần mềm dưới dạng dịch vụ (SaaS) có khách hàng tại EU, một doanh nghiệp thương mại điện tử vận chuyển hàng cho người mua tại EU, hoặc một nền tảng phân tích nghiên cứu hành vi người dùng tại EU đều có thể cần một vị trí pháp lý chính thức theo GDPR. Trong một số trường hợp, họ cũng có thể cần một đại diện tại EU theo Điều 27.
Rủi ro không chỉ dừng lại ở các khoản phạt. Nó còn bao gồm việc trì hoãn các giao dịch, ma sát trong quá trình mua sắm, thông báo về quyền riêng tư không nhất quán, xử lý chậm trễ các yêu cầu của chủ thể dữ liệu và sự yếu kém trong trách nhiệm nội bộ khi thâm nhập vào các thị trường được quản lý.
Điểm mấu chốt về khả năng lãnh đạo: Nếu việc mở rộng sang EU nằm trong kế hoạch, hãy đánh giá phạm vi áp dụng GDPR trước khi triển khai, chứ không phải sau khi bắt đầu thu hút khách hàng.
Hướng dẫn của Hội đồng Bảo vệ Dữ liệu Châu Âu về phạm vi lãnh thổ của GDPR
GDPR áp dụng cho các công ty Ấn Độ khi nào?
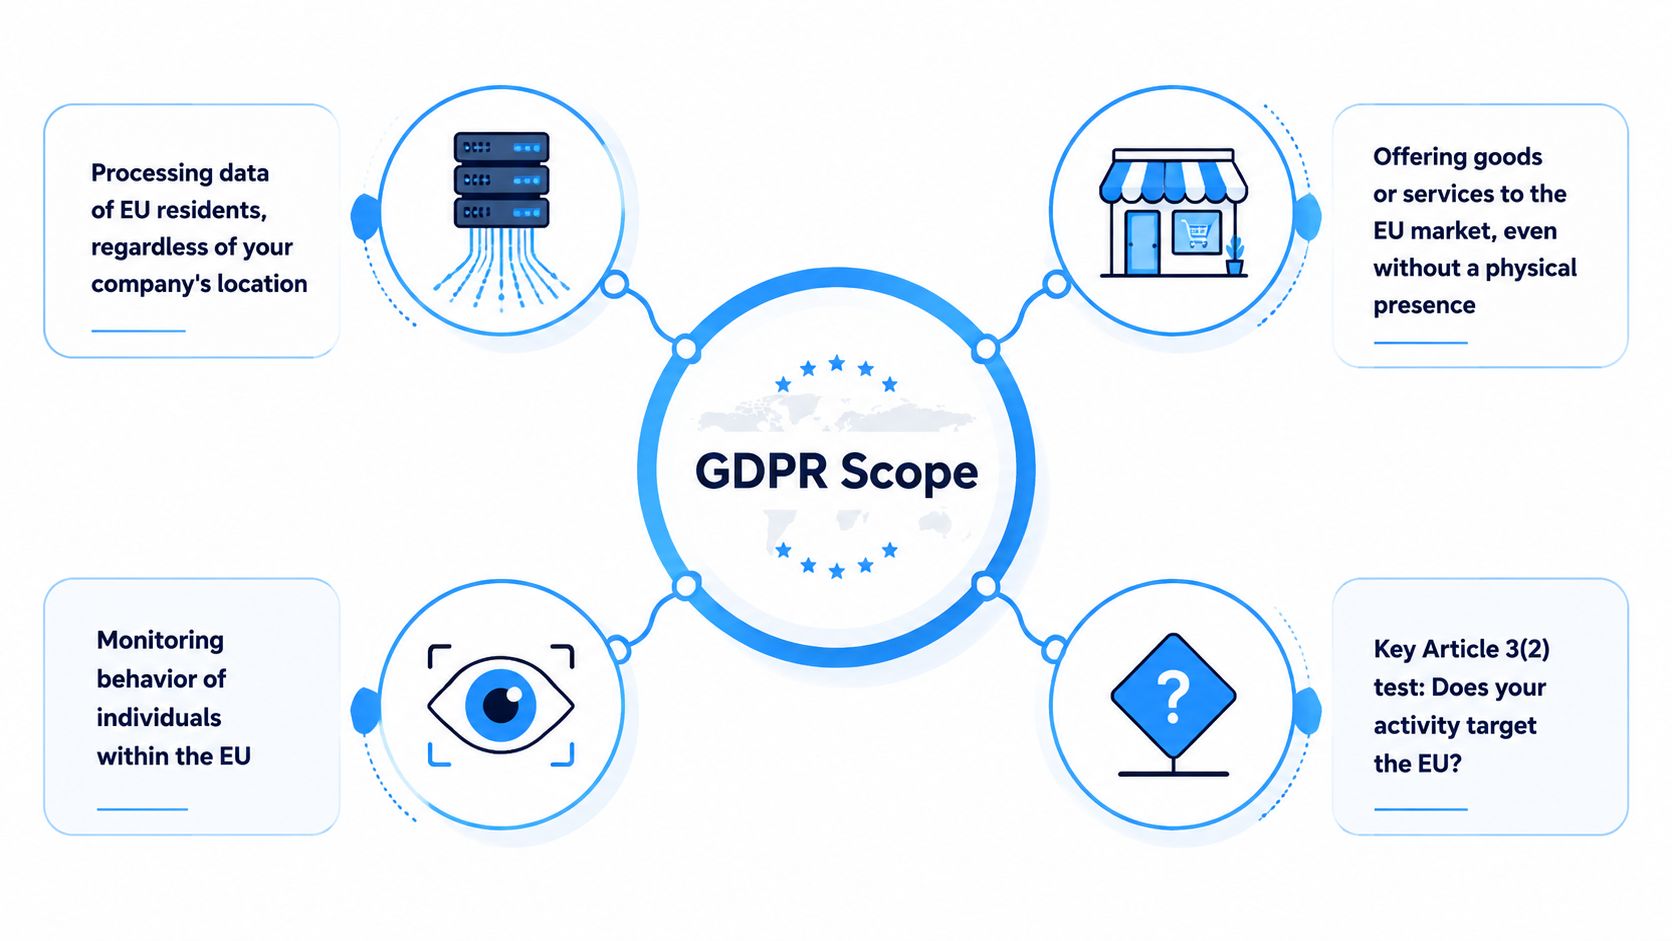
GDPR không áp dụng cho mọi doanh nghiệp Ấn Độ xử lý dữ liệu liên quan đến châu Âu. Tiêu chí cốt lõi đến từ Điều 3, đặc biệt là Điều 3(2), mở rộng phạm vi áp dụng của GDPR cho một số tổ chức bên ngoài EU.
Trên thực tế, một công ty Ấn Độ có thể thuộc phạm vi điều chỉnh nếu:
- cung cấp hàng hóa hoặc dịch vụ cho người dân ở EU
- giám sát hành vi của người dân trong EU
Nếu một trong hai điều khoản này áp dụng, công ty nên đánh giá các nghĩa vụ còn lại của mình theo GDPR, bao gồm tính minh bạch, cơ sở pháp lý, xử lý quyền, bảo mật, hợp đồng, lưu giữ hồ sơ và liệu Điều 27 có yêu cầu đại diện EU hay không.
Điều 3(2) là điểm khởi đầu
Nhiều nhóm bắt đầu với câu hỏi sai: chúng ta có văn phòng ở Châu Âu không? Sự hiện diện vật lý không phải là vấn đề chính theo Điều 3(2). Một công ty có trụ sở tại Bengaluru, Mumbai, Hyderabad, Pune, Chennai hoặc bất kỳ nơi nào khác ở Ấn Độ vẫn có thể chịu sự điều chỉnh trực tiếp của GDPR.
Những câu hỏi hay hơn là:
- Chúng ta có đang cố tình bán hàng hoặc tiếp thị cho người dân ở EU không?
- Liệu người dân ở EU có đang đăng ký, trả phí hoặc sử dụng dịch vụ của chúng tôi không?
- Chúng ta có đang theo dõi, lập hồ sơ hay phân tích hành vi của các cá nhân trong EU không?
- Liệu sản phẩm, hợp đồng hoặc quy trình hỗ trợ của chúng ta có tạo ra rủi ro trực tiếp liên quan đến GDPR không?
Một đánh giá phạm vi dự án tốt cần dựa trên bằng chứng. Nó cần xem xét thiết kế sản phẩm, quy trình thanh toán, cài đặt vận chuyển, giá cả, chiến dịch quảng cáo, hoạt động hỗ trợ, công cụ phân tích, hợp đồng và thông báo về quyền riêng tư.
Dấu hiệu cho thấy một công ty Ấn Độ có thể đang nhắm mục tiêu vào thị trường EU.
Việc đặt mục tiêu của EU thường được đánh giá thông qua các chỉ số thực tiễn, chứ không phải chỉ một dữ kiện duy nhất. Các dấu hiệu phổ biến bao gồm:
- Lựa chọn quốc gia EU trong quy trình đăng ký, thanh toán hoặc giao hàng.
- Giá cả tính bằng euro hoặc các chiến dịch được xây dựng cho thị trường EU.
- Hoạt động tiếp cận bán hàng hoặc quản lý tài khoản hướng đến khách hàng EU.
- Hỗ trợ địa phương cho khách hàng tại các quốc gia thành viên EU
- các điều khoản, thông báo về quyền riêng tư hoặc tài liệu thương mại được soạn thảo dành cho người dùng EU.
- các hợp đồng doanh nghiệp giả định các điều khoản và quyền theo GDPR
Một yếu tố đơn lẻ có thể không giải quyết được vấn đề. Nhiều yếu tố kết hợp thường cho thấy hoạt động có chủ đích nhằm vào EU.
| Tình hình kinh doanh | Câu hỏi về sự tuân thủ |
|---|---|
| Hoạt động bán hàng hướng tới EU | Liệu công ty đó có cố tình cung cấp hàng hóa hoặc dịch vụ cho người dân ở EU hay không? |
| Quy trình tiếp nhận hoặc giao hàng tại EU | Liệu các quy trình sản phẩm và thương mại có được xây dựng để phục vụ người dùng hoặc khách hàng của EU hay không? |
| Mua sắm doanh nghiệp | Khách hàng EU có mong đợi những cam kết cụ thể về hợp đồng và quy trình liên quan đến GDPR không? |
| Giao thông EU ngẫu nhiên | Liệu có sự nhắm mục tiêu thực sự hay chỉ là sự truy cập không thường xuyên từ EU? |
Hướng dẫn chính thức của EDPB về phạm vi lãnh thổ của GDPR đối với các tổ chức ngoài EU
Khi nào việc giám sát hành vi có thể kích hoạt phạm vi áp dụng GDPR
Các công ty Ấn Độ thường tập trung vào doanh số bán hàng và bỏ qua phần giám sát riêng biệt của Điều 3(2). Phạm vi của GDPR cũng có thể phát sinh khi doanh nghiệp quan sát hoặc phân tích hành vi ở EU.
Điều đó có thể bao gồm:
- phân tích hành vi liên kết với người dùng có thể nhận dạng được
- công nghệ quảng cáo và công cụ theo dõi
- Phân tích hồ sơ để đưa ra đề xuất hoặc phân khúc thị trường
- phân tích dựa trên vị trí
- giám sát gian lận gắn liền với hành vi cá nhân
- cookie hoặc các công nghệ được sử dụng để nghiên cứu hoạt động của người dùng theo thời gian
Điều này đặc biệt quan trọng đối với các doanh nghiệp SaaS, công nghệ quảng cáo, công nghệ tiếp thị, phân tích dữ liệu và ứng dụng di động. Ngay cả khi không có chiến dịch bán hàng mạnh mẽ tại EU, việc theo dõi hành vi người dùng tại EU cũng có thể tạo ra sự liên quan trực tiếp đến GDPR.
Khi nào các công ty Ấn Độ cần một đại diện theo Điều 27?
Điều 27 có thể yêu cầu một bên kiểm soát hoặc xử lý dữ liệu không thuộc EU mà thuộc phạm vi Điều 3(2) phải chỉ định một đại diện tại EU. Điều này không tự động áp dụng cho mọi công ty Ấn Độ xử lý bất kỳ dữ liệu nào liên quan đến EU. Trước tiên, công ty cần phải nằm trong phạm vi GDPR, sau đó đánh giá xem có bất kỳ trường hợp miễn trừ nào được áp dụng hay không.
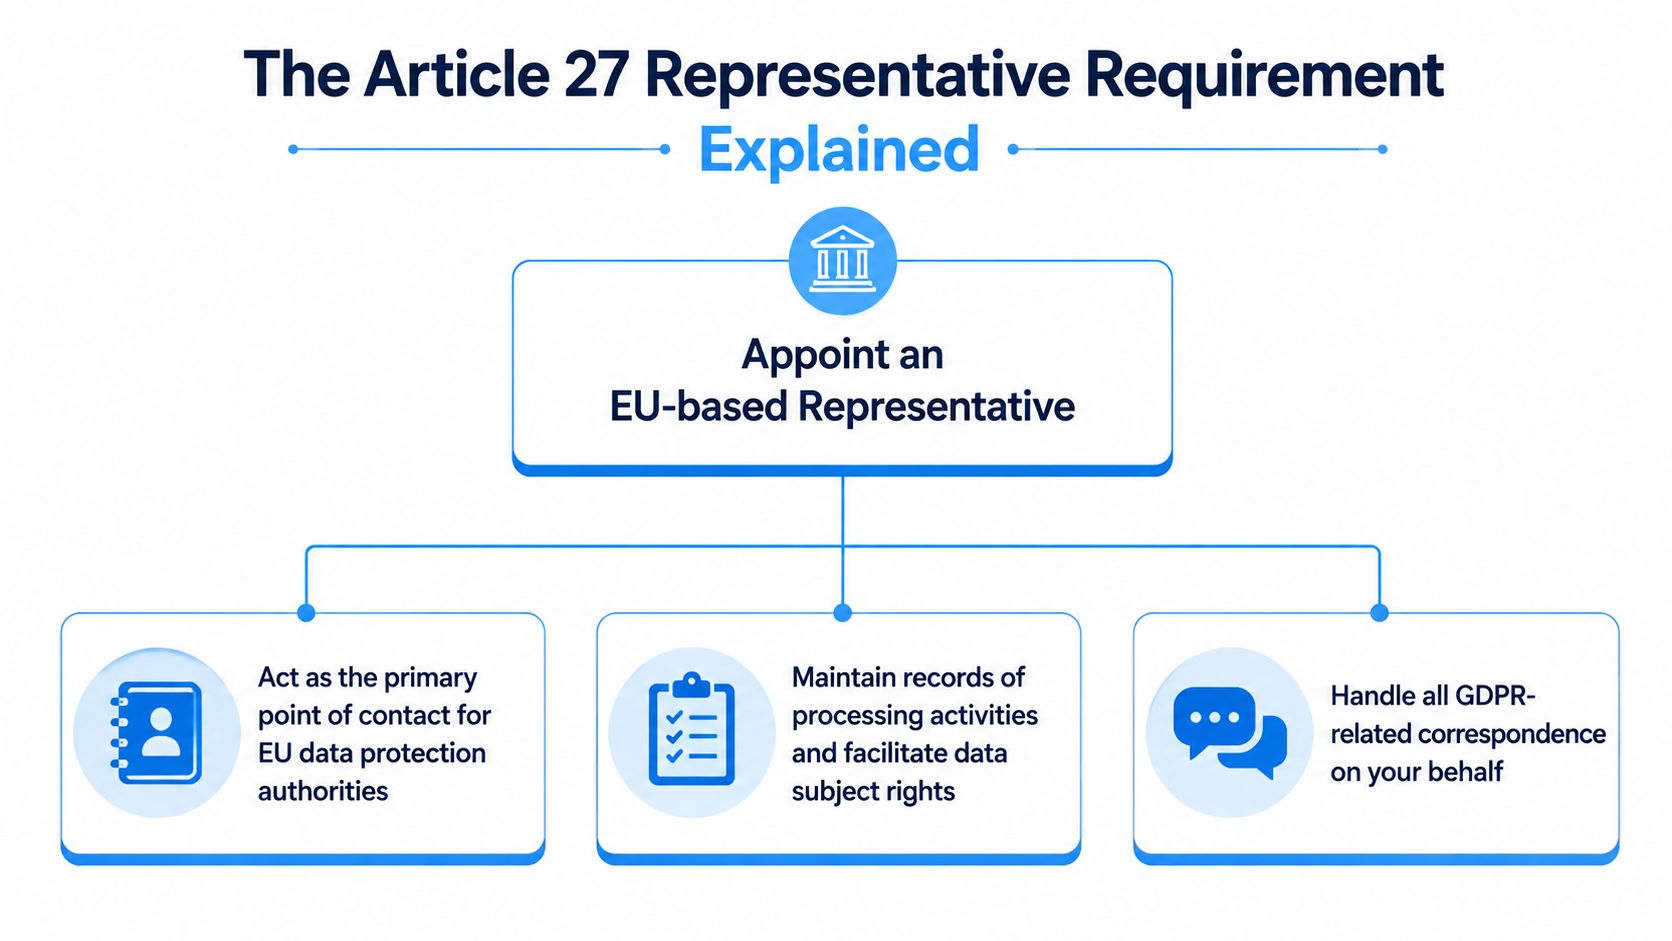
Việc bổ nhiệm phải được thực hiện bằng văn bản và cần nêu rõ đối tượng được bao gồm, các hoạt động xử lý dữ liệu liên quan, quy tắc liên lạc và các kênh giải quyết khiếu nại.
Những việc mà người đại diện làm trên thực tế
Đại diện EU đóng vai trò là điểm liên lạc địa phương cho các cơ quan giám sát và chủ thể dữ liệu về các vấn đề liên quan đến việc xử lý dữ liệu thuộc phạm vi điều chỉnh. Vai trò này hỗ trợ việc liên lạc, chuyển tiếp và chịu trách nhiệm. Nó không chuyển giao trách nhiệm pháp lý của công ty.
Trên thực tế, người đại diện cần có khả năng:
- nhận thông báo từ cơ quan quản lý
- tiếp nhận hoặc chuyển tiếp các yêu cầu của chủ thể dữ liệu
- Chỉ ra các hồ sơ và thông tin liên hệ nội bộ có liên quan.
- hỗ trợ việc báo cáo kịp thời cho công ty.
- Giúp duy trì cấu trúc liên lạc hiệu quả cho quá trình xử lý trong phạm vi dự án.
Đây là lý do tại sao Điều 27 không nên được coi là một thủ tục hình thức. Nếu công ty thiếu hồ sơ hiện hành, quyền sở hữu rõ ràng hoặc quy trình xử lý yêu cầu hiệu quả, thì việc bổ nhiệm đơn thuần sẽ không giải quyết được vấn đề.
Nguyên tắc thực tiễn: Hãy coi Điều 27 như một phần của mô hình hoạt động của bạn, chứ không phải là một nhiệm vụ giấy tờ riêng lẻ.
Khi nào điều khoản miễn trừ theo Điều 27 có thể được áp dụng
Một số tổ chức có thể dựa vào ngoại lệ có giới hạn đối với việc xử lý dữ liệu không thường xuyên, không có khả năng gây rủi ro cho quyền và tự do của cá nhân và không liên quan đến việc xử lý dữ liệu thuộc danh mục đặc biệt hoặc dữ liệu về tội phạm trên quy mô lớn.
Việc áp dụng ngoại lệ đó cần thận trọng. Nếu hoạt động liên quan đến EU diễn ra thường xuyên, mang tính thương mại, được tích hợp vào sản phẩm hoặc được hỗ trợ bởi các công cụ phân tích hoặc hành vi thường xuyên, thì việc đánh giá theo Điều 27 được ghi chép đầy đủ thường an toàn hơn là giả định rằng ngoại lệ được áp dụng.
Làm thế nào để triển khai vai trò này một cách hiệu quả trong nội bộ công ty?
Trước khi bổ nhiệm người đại diện, công ty cần quyết định xem ai là người chịu trách nhiệm nội bộ:
- thông tin liên lạc của cơ quan quản lý
- xử lý yêu cầu của chủ thể dữ liệu
- phân tích pháp lý
- phản hồi kỹ thuật và sản phẩm
- sự cố và leo thang an ninh
- cập nhật hồ sơ
Việc sắp xếp người đại diện cũng cần phù hợp với các thông báo về quyền riêng tư, hồ sơ xử lý, kênh tiếp nhận yêu cầu và quy trình giải quyết khiếu nại. Quy trình làm việc nội bộ càng hiệu quả, việc bổ nhiệm theo Điều 27 càng hữu ích.
Các tình huống thường gặp đối với các công ty Ấn Độ
Các mô hình kinh doanh khác nhau đặt ra những câu hỏi khác nhau về GDPR.
Phần mềm dịch vụ (SaaS) của Ấn Độ với khách hàng EU. Nếu một công ty phần mềm Ấn Độ tích cực bán hàng cho các tổ chức thuộc EU hoặc hỗ trợ người dùng có trụ sở tại EU, phạm vi áp dụng GDPR có thể phát sinh. Công ty cũng cần xác định rõ vai trò của mình là bên kiểm soát dữ liệu, bên xử lý dữ liệu, hay cả hai.
Bán hàng trực tuyến cho người tiêu dùng EU. Nếu một nhà bán lẻ Ấn Độ nhắm mục tiêu đến người mua hàng thuộc EU, chấp nhận đơn đặt hàng từ EU, hoặc quản lý việc thực hiện đơn hàng và hỗ trợ cho người mua từ EU, thì rất có thể họ cần phải thực hiện một phân tích nhắm mục tiêu kỹ lưỡng.
Công nghệ quảng cáo và phân tích dữ liệu. Các doanh nghiệp này thường đánh giá thấp khía cạnh giám sát. Việc lập hồ sơ, phân khúc, theo dõi và phân tích dựa trên hành vi của cá nhân tại EU có thể dẫn đến các nghĩa vụ trực tiếp theo GDPR.
Các nhà cung cấp dịch vụ xử lý dữ liệu liên quan đến EU một cách gián tiếp. Một nhà cung cấp dịch vụ của Ấn Độ chỉ được phép xử lý dữ liệu cá nhân liên quan đến châu Âu khi khách hàng của họ yêu cầu. Điều này không tự động loại bỏ rủi ro, nhưng nó có nghĩa là mô hình dịch vụ, hướng dẫn và phân công vai trò cần được xem xét kỹ lưỡng.
Lưu lượng truy cập EU không ổn định. Một vài khách truy cập từ EU, các khách hàng tiềm năng đến từ nước ngoài hoặc các giao dịch riêng lẻ không phải lúc nào cũng đồng nghĩa với việc GDPR thuộc phạm vi điều chỉnh. Câu hỏi quan trọng vẫn là liệu doanh nghiệp có chủ động tương tác với người dùng ở EU hay đang theo dõi hành vi của họ tại đó hay không.
Đối với các công ty cần sự hỗ trợ chuyên môn trong việc đánh giá phạm vi, chỉ định đại diện EU hoặc xây dựng quy trình ứng phó khả thi, Lá chắn hàu là một lựa chọn cần xem xét.
Sai lầm phổ biến nhất là chỉ tập trung vào địa điểm đặt trụ sở của công ty. Cơ sở pháp lý chính là hoạt động kinh doanh.
Vì sao việc thực thi pháp luật vẫn quan trọng ngay cả khi không có Văn phòng EU
Một số công ty Ấn Độ cho rằng rủi ro GDPR thấp nếu họ không có chi nhánh hoặc nhân viên ở châu Âu. Đó là một quan điểm quá hạn hẹp. Việc thực thi GDPR được phân bổ cho nhiều cơ quan giám sát khác nhau trong EU, và rủi ro có thể phát sinh bất kể các cá nhân bị ảnh hưởng ở đâu.
Điều đó rất quan trọng bởi vì phạm vi, khiếu nại, kỳ vọng về mua sắm và liên hệ với cơ quan quản lý đều có thể tạo áp lực ngay cả trước khi có bất kỳ kết quả thực thi chính thức nào. Đối với nhiều doanh nghiệp, tác động đầu tiên là về mặt hoạt động và thương mại. Nó thể hiện ở sự mâu thuẫn trong giao dịch, đánh giá an ninh, bảng câu hỏi khách hàng và các yêu cầu về quyền được nâng cao.
Một lập trường có thể bảo vệ được không chỉ phụ thuộc vào lý thuyết pháp lý. Nó phụ thuộc vào khả năng giải thích tại sao GDPR có hoặc không áp dụng, ai sở hữu các yêu cầu đến, những hồ sơ nào tồn tại và công ty phản hồi như thế nào trên thực tế.
Sự chuẩn bị sẵn sàng cho DPDP hỗ trợ sự chuẩn bị sẵn sàng cho GDPR như thế nào?
Đối với các công ty Ấn Độ, việc chuẩn bị tuân thủ GDPR ngày càng trùng khớp với việc chuẩn bị cho các quy định khác. Luật Bảo vệ Dữ liệu Cá nhân Kỹ thuật số, năm 2023 và Quy định DPDP, 2025. Hai chế độ này không hoàn toàn giống nhau, nhưng chúng đều thúc đẩy các công ty xây dựng nhiều năng lực vận hành tương tự.
Điều đó bao gồm:
- Lập bản đồ dữ liệu và xử lý hàng tồn kho
- thông báo và thiết kế đồng ý rõ ràng hơn
- chịu trách nhiệm về các liên hệ riêng tư và các vấn đề cần giải quyết.
- giám sát bộ xử lý và nhà cung cấp
- kế hoạch ứng phó sự cố vi phạm
- kỷ luật lập hồ sơ chặt chẽ hơn
Hướng dẫn chính thức của EDPB về Điều 27 và phạm vi lãnh thổ
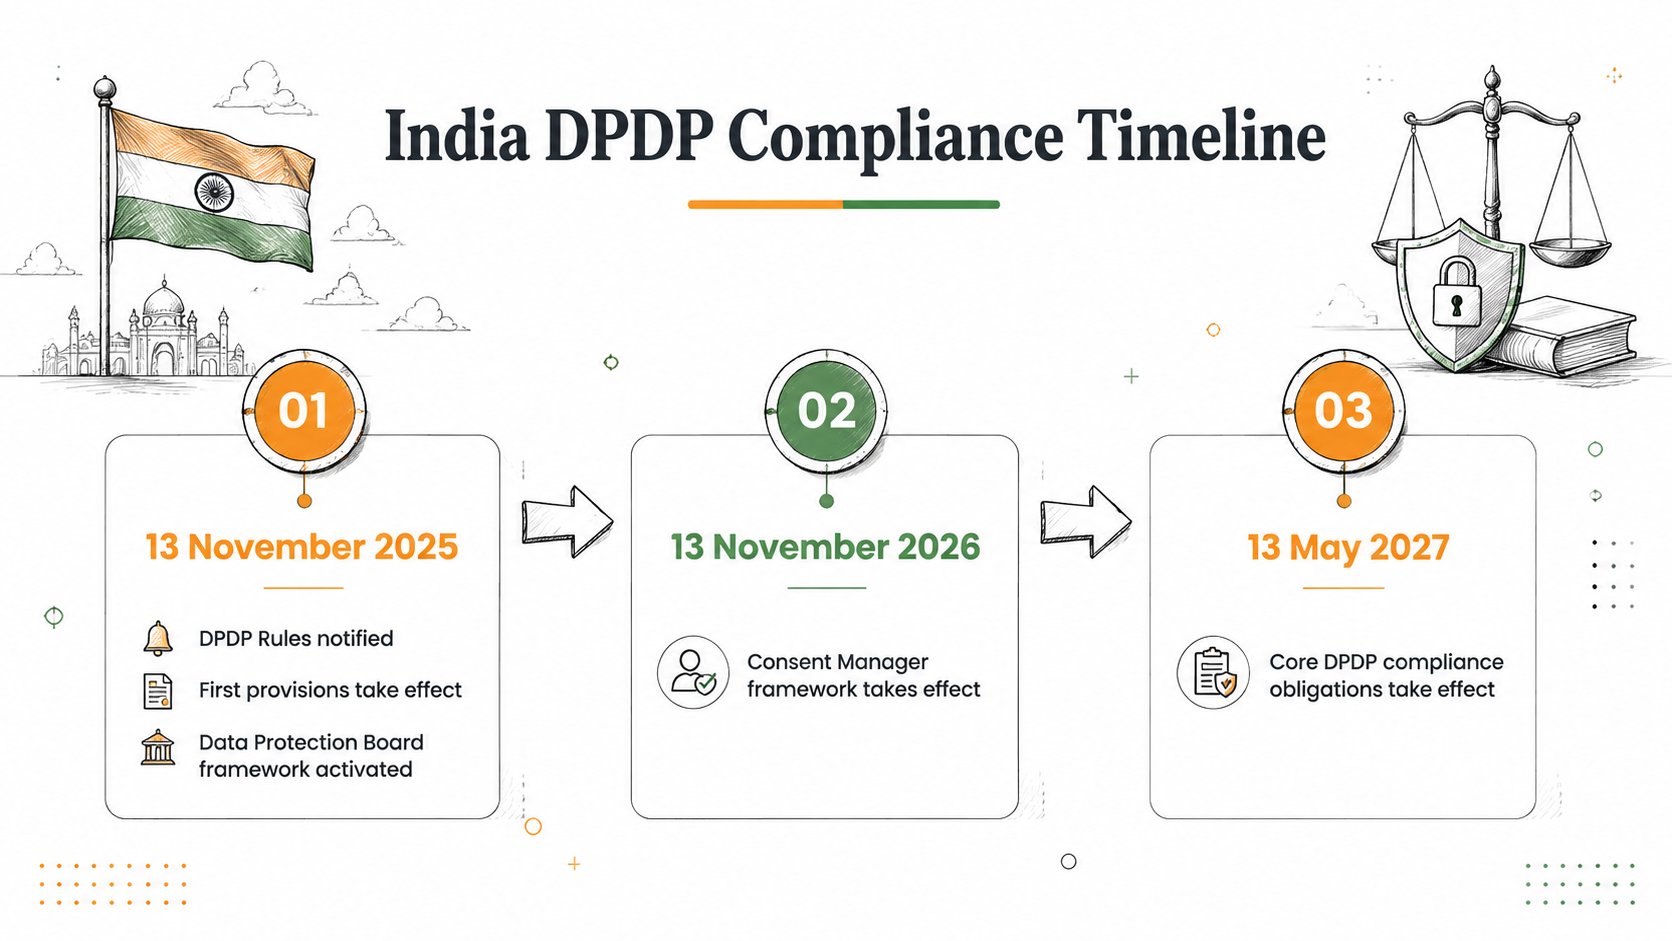
Lịch trình thực hiện DPDP được mô tả trong tài liệu bổ sung tạo ra một lộ trình lập kế hoạch hữu ích cho các công ty Ấn Độ hoạt động quốc tế. Các quy định hành chính có hiệu lực từ ngày... Ngày 13 tháng 11 năm 2025, cái Trình quản lý sự đồng ý khung từ Ngày 13 tháng 11 năm 2026, và các nghĩa vụ vận hành rộng hơn từ Ngày 13 tháng 5 năm 2027.
Vẫn còn một sự khác biệt quan trọng. Theo DPDP, một số tổ chức có thể cần phải công bố thông tin liên hệ của Cán bộ Bảo vệ Dữ liệu hoặc người đại diện được ủy quyền trong một số trường hợp nhất định. Theo GDPR, Điều 27 có thể tạo ra yêu cầu riêng về người đại diện EU đối với các thực thể ngoài EU thuộc phạm vi áp dụng. Hai điều khoản này không thay thế cho nhau.
Quy tắc bảo vệ dữ liệu cá nhân kỹ thuật số, 2025 (GSR 846(E))
Thông báo bắt đầu có hiệu lực của Đạo luật DPDP (GSR 843(E))
Chuyển dữ liệu quốc tế, Thỏa thuận bảo vệ dữ liệu (DPA) và Điều khoản hợp đồng tiêu chuẩn (SCC)
Đối với các công ty Ấn Độ phục vụ khách hàng châu Âu, sự chuẩn bị thường vượt ra ngoài việc phân tích phạm vi và thông báo về quyền riêng tư. Nếu dữ liệu cá nhân được chuyển từ EU hoặc EEA sang Ấn Độ, các bên thường cần một cơ chế chuyển giao phù hợp.
Vì hiện tại Ấn Độ chưa có quyết định công nhận năng lượng tái tạo tương đương của EU, Các điều khoản hợp đồng tiêu chuẩn, hoặc SCCs, Các điều khoản này thường được sử dụng. Trong nhiều thỏa thuận doanh nghiệp, nhà cung cấp Ấn Độ có thể được yêu cầu ký cả thỏa thuận xử lý dữ liệu theo Điều 28 và các điều khoản hợp đồng tiêu chuẩn (SCC) liên quan.
| Tài liệu | Mục đích chính | Sử dụng thông thường |
|---|---|---|
| Điều 28 DPA | Quy định các điều khoản bắt buộc giữa bộ điều khiển và bộ xử lý, chẳng hạn như hướng dẫn, bảo mật, bộ xử lý phụ và nghĩa vụ hỗ trợ. | Được sử dụng khi khách hàng EU chỉ định nhà cung cấp Ấn Độ xử lý dữ liệu cá nhân thay mặt họ. |
| SCCs | Cung cấp cơ chế chuyển giao dữ liệu cá nhân được gửi ra ngoài EU hoặc EEA đến một quốc gia không có quyết định về mức độ bảo vệ dữ liệu tương đương. | Được sử dụng khi dữ liệu cá nhân được chuyển từ EU hoặc EEA sang Ấn Độ. |
Trên thực tế, nhiều công ty Ấn Độ cần cả hai. Thỏa thuận bảo vệ dữ liệu (DPA) điều chỉnh mối quan hệ xử lý dữ liệu. Các điều khoản hợp đồng tiêu chuẩn (SCC) giải quyết vấn đề chuyển giao dữ liệu xuyên biên giới.
Đây là một lĩnh vực khác mà việc chuẩn bị DPDP có thể giúp ích. Một công ty có danh sách nhà cung cấp hiện tại, các biện pháp bảo vệ được ghi chép đầy đủ, sự giám sát rõ ràng đối với các nhà thầu phụ và quy trình phê duyệt có kỷ luật sẽ có vị thế tốt hơn nhiều để đáp ứng kỳ vọng mua sắm của khách hàng EU.
Một cuộc đánh giá mức độ sẵn sàng hữu ích cần kiểm tra xem các hợp đồng, tài liệu an ninh, ngôn ngữ chuyển giao và hoạt động thực tế có phù hợp với nhau hay không.
Danh sách kiểm tra mức độ sẵn sàng tuân thủ GDPR năm 2026 dành cho các công ty Ấn Độ
Giải pháp điện toán đám mây sẵn sàng cho kiểm toán với CloudCops GmbH
Hãy sử dụng danh sách kiểm tra này như một kế hoạch hành động thiết thực.
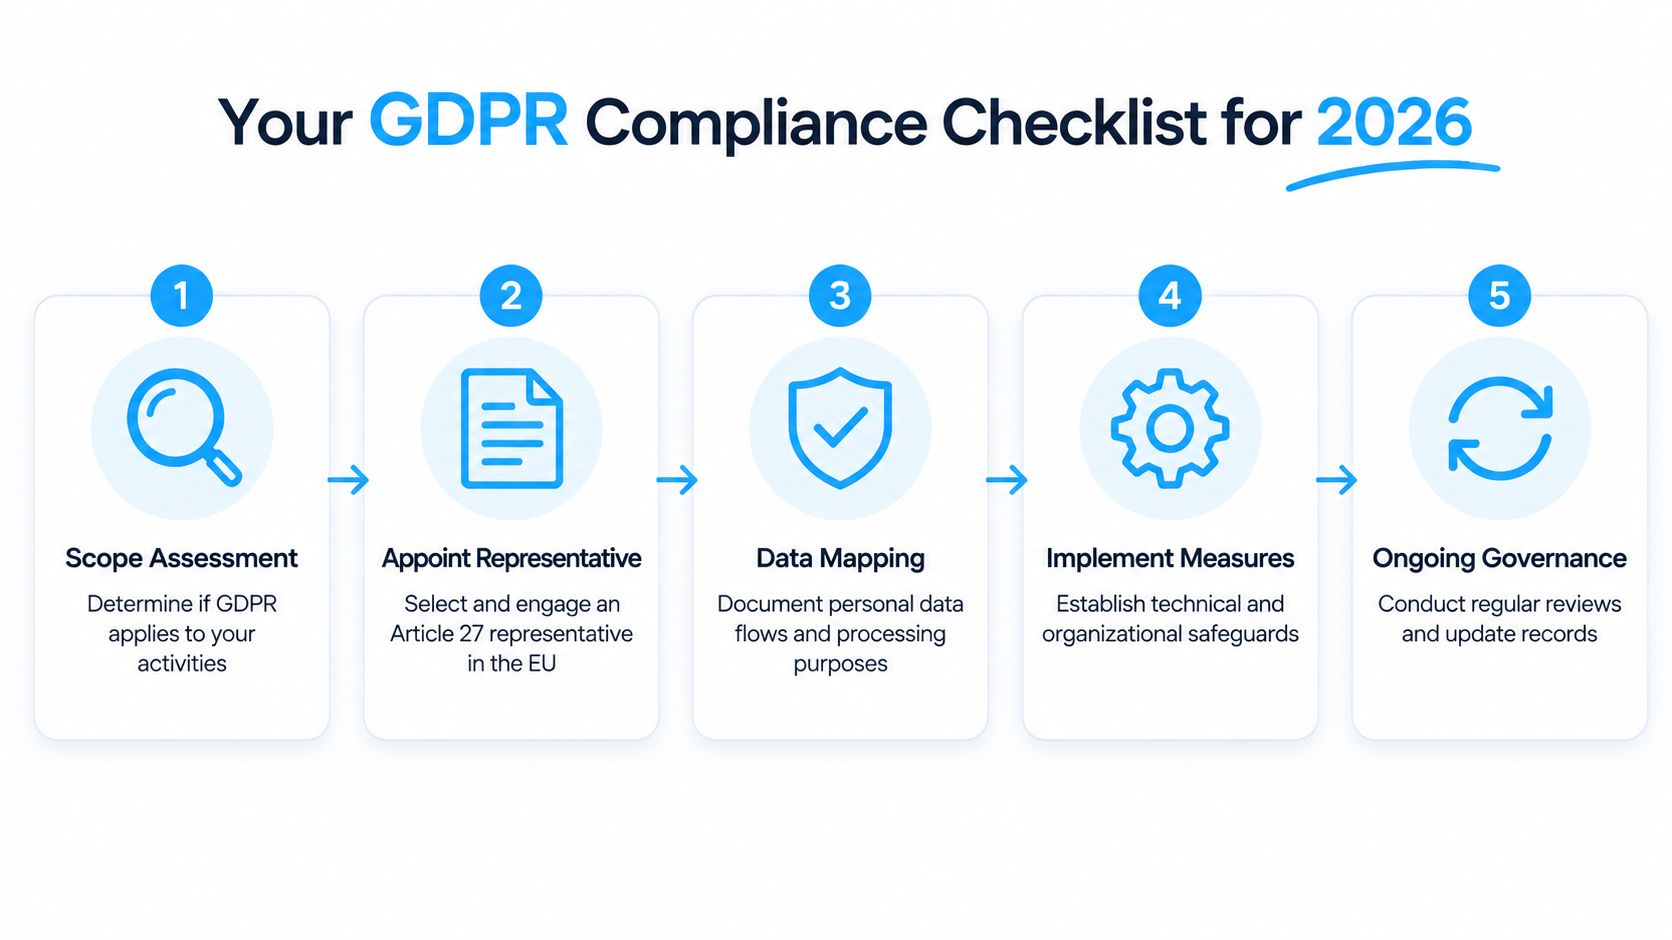
- Đánh giá phạm vi Điều 3(2). Xem xét lại các quyết định liên quan đến bán hàng, quy trình tiếp nhận khách hàng, hợp đồng, phân tích dữ liệu, công nghệ quảng cáo, hỗ trợ và sản phẩm dành cho người dùng tại EU.
- Lập bản đồ vai trò và luồng dữ liệu. Xác định xem công ty đóng vai trò là bên kiểm soát, bên xử lý, hoặc cả hai, và ghi lại các hệ thống, mục đích, người nhận và nhà cung cấp.
- Đánh giá Điều 27. Nếu Điều 3(2) áp dụng, hãy quyết định xem có cần đại diện của EU hay không và ghi lại lý do.
- Kiểm tra các vật liệu hướng ra ngoài. Đảm bảo các thông báo về quyền riêng tư, ngôn ngữ hợp đồng, kênh hỗ trợ và thông điệp về quyền lợi phù hợp với hoạt động thực tế.
- Xây dựng quy trình xử lý yêu cầu. Xác định các quy trình tiếp nhận, xác minh, chuyển tiếp, quyền sở hữu, leo thang, phê duyệt và lưu trữ bằng chứng.
- Xem xét khả năng chuyển giao. Xác nhận xem các thỏa thuận bảo mật dữ liệu (DPA), điều khoản hợp đồng tiêu chuẩn (SCC), thông tin công bố của nhà thầu phụ và các thông tin bảo mật hỗ trợ đã sẵn sàng để xem xét trong quá trình đấu thầu hay chưa.
- Sử dụng DPDP như một công cụ kích hoạt quản trị. Cần điều chỉnh việc thực thi luật bảo mật dữ liệu của Ấn Độ sao cho phù hợp với sự sẵn sàng hợp tác xuyên biên giới rộng hơn, thay vì thực hiện các luồng công việc riêng biệt.
- Đánh giá lại thường xuyên. Xem xét lại phạm vi bất cứ khi nào có sự thay đổi về sản phẩm, phân tích, loại khách hàng, khu vực địa lý hoặc hoạt động xử lý.
Một lập trường có thể bảo vệ được theo GDPR phụ thuộc vào lý lẽ được ghi chép lại, hồ sơ hiện hành, các tuyên bố công khai chính xác và một quy trình phản hồi hiệu quả ngay cả trong điều kiện áp lực.
Phần kết luận
GDPR có thể áp dụng trực tiếp cho các công ty Ấn Độ ngay cả khi không có sự hiện diện vật lý nào ở châu Âu. Vấn đề thực sự là liệu doanh nghiệp đó có nhắm mục tiêu vào người dân ở EU hay theo dõi hành vi của họ ở đó hay không. Nếu có, Điều 27 cũng có thể yêu cầu chỉ định một đại diện EU.
Đối với năm 2026, cách tiếp cận tốt nhất không phải là coi GDPR như một vấn đề pháp lý riêng lẻ. Tốt hơn hết là nên xử lý nó như một phần của chương trình chuẩn bị về quyền riêng tư rộng hơn, trong đó cũng coi trọng việc thực thi DPDP. Các công ty làm tốt điều này có nhiều khả năng hành động nhanh hơn trong quá trình mua sắm, phản hồi tốt hơn đối với sự thẩm định của khách hàng và thâm nhập thị trường EU với ít lỗ hổng không đáng có hơn.
Tuyên bố miễn trừ trách nhiệm: Hướng dẫn này chỉ mang tính chất thông tin chung và không cấu thành tư vấn pháp lý. Việc áp dụng các quy định về bảo vệ dữ liệu và các quy định khác của EU phụ thuộc vào hoàn cảnh cụ thể của từng tổ chức. Bạn nên tìm kiếm tư vấn pháp lý phù hợp khi cần thiết trước khi dựa vào thông tin này hoặc đưa ra các quyết định tuân thủ.
Lưu ý từ AI: Bài viết này được biên soạn bởi một chuyên gia với sự hỗ trợ của trí tuệ nhân tạo.