
บริษัทอินเดียอาจอยู่ภายใต้กฎ GDPR แม้ว่าจะไม่มีสำนักงาน พนักงาน หรือโครงสร้างพื้นฐานในยุโรปก็ตาม ประเด็นสำคัญไม่ได้อยู่ที่สถานที่ตั้ง แต่ขึ้นอยู่กับว่าธุรกิจนั้นมุ่งเป้าหมายไปยังผู้คนในสหภาพยุโรปหรือติดตามพฤติกรรมของพวกเขาในประเทศนั้นหรือไม่.
นั่นทำให้เกิดคำถามสองข้อทันที ข้อแรก GDPR บังคับใช้ภายใต้มาตรา 3(2) หรือไม่? ข้อที่สอง หากบังคับใช้ บริษัทจำเป็นต้องมีตัวแทนสหภาพยุโรปภายใต้มาตรา 27 ด้วยหรือไม่?
คู่มือนี้อธิบายว่าบริษัทในอินเดียควรประเมินขอบเขตของ GDPR อย่างไร เมื่อใดที่มาตรา 27 มีผลบังคับใช้ บทบาทของตัวแทนสหภาพยุโรป และวิธีที่การดำเนินงานของ DPDP ในอินเดียสามารถสนับสนุนความพร้อมด้านความเป็นส่วนตัวในปี 2026 ได้.
เหตุใด GDPR จึงมีความสำคัญต่อบริษัทอินเดียในปี 2026
การวิเคราะห์ GDPR ไม่ใช่เรื่องเฉพาะกลุ่มทางกฎหมายสำหรับบริษัทในอินเดียอีกต่อไปแล้ว มันส่งผลกระทบต่อการเข้าสู่ตลาด การขายสินค้าให้กับองค์กร การจัดซื้อ การเจรจาสัญญา การตรวจสอบความปลอดภัย และความไว้วางใจของลูกค้า บริษัทอาจตั้งอยู่ในอินเดียอย่างเต็มรูปแบบ แต่ยังคงต้องเผชิญกับข้อผูกพัน GDPR โดยตรง หากบริษัทนั้นดำเนินธุรกิจกับผู้คนในสหภาพยุโรปอย่างถูกต้อง.
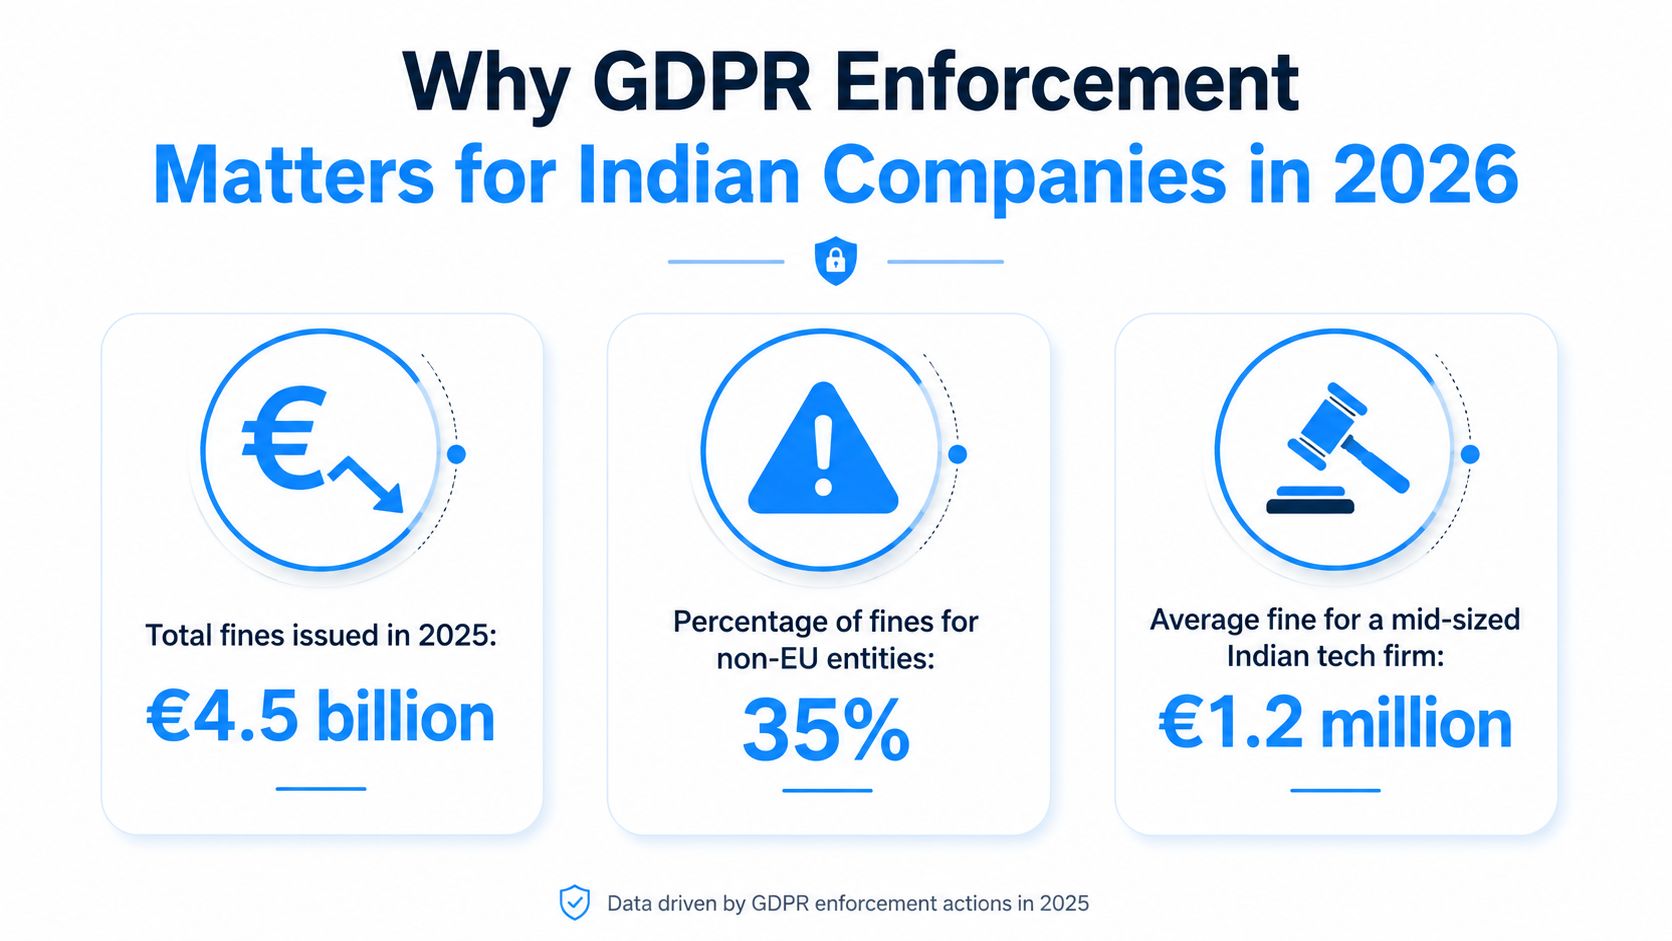
นั่นหมายความว่า ผู้ให้บริการ SaaS ที่มีลูกค้าในสหภาพยุโรป ธุรกิจอีคอมเมิร์ซที่จัดส่งสินค้าให้กับผู้ซื้อในสหภาพยุโรป หรือแพลตฟอร์มวิเคราะห์ข้อมูลที่ศึกษาพฤติกรรมผู้ใช้ในสหภาพยุโรป อาจจำเป็นต้องมีสถานะอย่างเป็นทางการภายใต้ GDPR ในบางกรณี พวกเขาอาจจำเป็นต้องมีตัวแทนในสหภาพยุโรปภายใต้มาตรา 27 ด้วย.
ความเสี่ยงไม่ได้จำกัดอยู่แค่ค่าปรับเท่านั้น แต่ยังรวมถึงการทำธุรกรรมล่าช้า ปัญหาในการจัดซื้อจัดจ้าง ประกาศความเป็นส่วนตัวที่ไม่สอดคล้องกัน การจัดการคำขอของเจ้าของข้อมูลที่ล่าช้า และการขาดความรับผิดชอบภายในองค์กรเมื่อเข้าสู่ตลาดที่มีการกำกับดูแลด้วย.
ประเด็นสำคัญสำหรับผู้นำ: หากการขยายธุรกิจไปยังสหภาพยุโรปเป็นส่วนหนึ่งของแผน ควรประเมินขอบเขตของ GDPR ก่อนเริ่มดำเนินการ ไม่ใช่หลังจากเริ่มดึงดูดลูกค้าแล้ว.
คำแนะนำของคณะกรรมการคุ้มครองข้อมูลแห่งยุโรปเกี่ยวกับขอบเขตทางภูมิศาสตร์ของ GDPR
GDPR มีผลบังคับใช้กับบริษัทในอินเดียเมื่อใด?
GDPR ไม่ได้บังคับใช้กับธุรกิจทุกแห่งในอินเดียที่เกี่ยวข้องกับข้อมูลในยุโรป หลักเกณฑ์สำคัญมาจากมาตรา 3 โดยเฉพาะมาตรา 3(2) ซึ่งขยายขอบเขตการบังคับใช้ GDPR ไปยังองค์กรบางแห่งที่อยู่นอกสหภาพยุโรป.
ในทางปฏิบัติ บริษัทอินเดียอาจเข้าข่ายข้อกำหนดนี้ได้หากเป็นไปตามเงื่อนไขดังต่อไปนี้:
- เสนอสินค้าหรือบริการแก่ผู้คนในสหภาพยุโรป
- ตรวจสอบพฤติกรรมของผู้คนในสหภาพยุโรป
หากข้อใดข้อหนึ่งเป็นไปตามเงื่อนไข บริษัทควรประเมินข้อผูกพันอื่นๆ ภายใต้ GDPR รวมถึงความโปร่งใส หลักการทางกฎหมาย การจัดการสิทธิ์ ความปลอดภัย สัญญา การเก็บรักษาบันทึก และว่ามาตรา 27 กำหนดให้ต้องมีตัวแทนในสหภาพยุโรปหรือไม่.
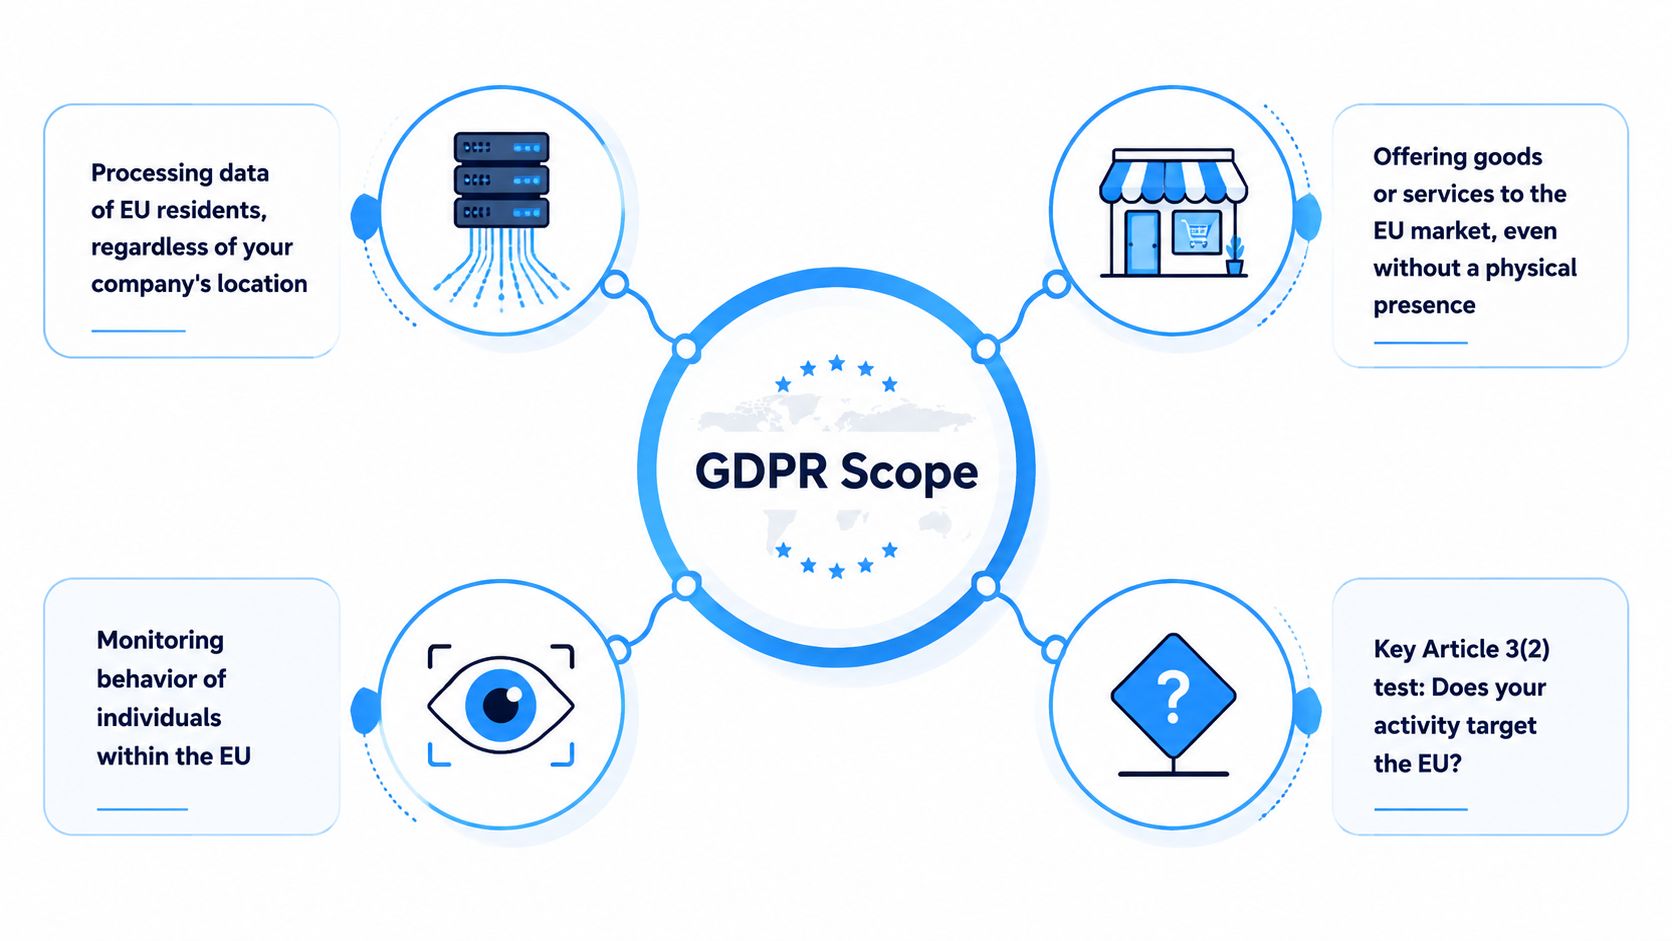
มาตรา 3(2) เป็นจุดเริ่มต้น
หลายทีมเริ่มต้นด้วยคำถามที่ผิด: เรามีสำนักงานในยุโรปหรือไม่? การมีอยู่จริงไม่ใช่ประเด็นหลักภายใต้มาตรา 3(2) บริษัทที่ตั้งอยู่ในบังกาลอร์ มุมไบ ไฮเดอราบัด ปูเน เชนไน หรือที่อื่นๆ ในอินเดียยังคงสามารถอยู่ภายใต้ GDPR ได้โดยตรง.
คำถามที่ดีกว่าคือ:
- เราจงใจขายหรือทำการตลาดให้กับผู้คนในสหภาพยุโรปหรือไม่?
- มีคนในสหภาพยุโรปสมัครใช้บริการ ชำระเงิน หรือใช้งานบริการของเราอยู่หรือไม่?
- เรากำลังติดตาม เก็บข้อมูล หรือวิเคราะห์พฤติกรรมของบุคคลในสหภาพยุโรปอยู่หรือไม่?
- ผลิตภัณฑ์ สัญญา หรือขั้นตอนการสนับสนุนของเราก่อให้เกิดความเสี่ยงโดยตรงต่อ GDPR หรือไม่?
การตรวจสอบขอบเขตงานที่ดีควรมีหลักฐานสนับสนุน ควรตรวจสอบการออกแบบผลิตภัณฑ์ ขั้นตอนการชำระเงิน การตั้งค่าการจัดส่ง การกำหนดราคา แคมเปญโฆษณา การดำเนินงานด้านการสนับสนุน เครื่องมือวิเคราะห์ สัญญา และประกาศเกี่ยวกับความเป็นส่วนตัว.
มีสัญญาณบ่งชี้ว่าบริษัทอินเดียแห่งหนึ่งอาจกำลังเล็งเป้าหมายไปที่สหภาพยุโรป
โดยปกติแล้ว การกำหนดเป้าหมายของสหภาพยุโรปจะถูกประเมินจากตัวชี้วัดที่เป็นรูปธรรม ไม่ใช่จากข้อเท็จจริงเพียงอย่างเดียว ตัวชี้วัดทั่วไปได้แก่:
- การเลือกประเทศในสหภาพยุโรปในขั้นตอนการลงทะเบียน การชำระเงิน หรือการจัดส่ง
- การกำหนดราคาเป็นยูโร หรือแคมเปญที่สร้างขึ้นสำหรับตลาดสหภาพยุโรป
- การประชาสัมพันธ์เพื่อการขายหรือการบริหารจัดการลูกค้าในกลุ่มประเทศสหภาพยุโรป
- การสนับสนุนเฉพาะพื้นที่สำหรับลูกค้าในประเทศสมาชิกสหภาพยุโรป
- ข้อกำหนด เงื่อนไข นโยบายความเป็นส่วนตัว หรือเอกสารทางการค้าที่เขียนขึ้นโดยคำนึงถึงผู้ใช้ในสหภาพยุโรปเป็นหลัก
- สัญญาองค์กรที่อ้างอิงถึงข้อกำหนดและสิทธิ์ตาม GDPR
ปัจจัยเพียงอย่างเดียวอาจไม่สามารถตัดสินปัญหาได้ ปัจจัยหลายอย่างรวมกันมักบ่งชี้ถึงกิจกรรมที่มีเจตนามุ่งเป้าไปที่สหภาพยุโรป.
| สภาวะทางธุรกิจ | คำถามเกี่ยวกับการปฏิบัติตามกฎระเบียบ |
|---|---|
| กิจกรรมการขายที่มุ่งเน้นสหภาพยุโรป | บริษัทจงใจเสนอสินค้าหรือบริการแก่ผู้คนในสหภาพยุโรปหรือไม่? |
| การขึ้นทะเบียนหรือการจัดส่งในสหภาพยุโรป | กระบวนการไหลเวียนของผลิตภัณฑ์และการค้าถูกสร้างขึ้นเพื่อให้บริการผู้ใช้หรือลูกค้าในสหภาพยุโรปหรือไม่? |
| การจัดซื้อขององค์กร | ลูกค้าในสหภาพยุโรปคาดหวังข้อผูกพันตามสัญญาและกระบวนการที่เกี่ยวข้องกับ GDPR โดยเฉพาะหรือไม่? |
| การจราจรของสหภาพยุโรปโดยบังเอิญ | มีการกำหนดเป้าหมายอย่างชัดเจนหรือไม่ หรือเป็นเพียงการเข้าถึงเป็นครั้งคราวจากสหภาพยุโรป? |
คำแนะนำอย่างเป็นทางการจาก EDPB เกี่ยวกับขอบเขตทางภูมิศาสตร์ของ GDPR สำหรับองค์กรนอกสหภาพยุโรป
เมื่อการตรวจสอบพฤติกรรมอาจเข้าข่ายขอบเขตของ GDPR
บริษัทอินเดียมักจะมุ่งเน้นไปที่การขายและมองข้ามส่วนการตรวจสอบแยกต่างหากของมาตรา 3(2) ขอบเขตของ GDPR อาจเกิดขึ้นได้ในกรณีที่ธุรกิจสังเกตหรือวิเคราะห์พฤติกรรมในสหภาพยุโรป.
ซึ่งอาจรวมถึง:
- การวิเคราะห์พฤติกรรมที่เชื่อมโยงกับผู้ใช้ที่สามารถระบุตัวตนได้
- เทคโนโลยีโฆษณาและเครื่องมือติดตาม
- การสร้างโปรไฟล์เพื่อการแนะนำหรือการแบ่งกลุ่ม
- การวิเคราะห์ตามตำแหน่งที่ตั้ง
- การตรวจสอบการฉ้อโกงที่เชื่อมโยงกับพฤติกรรมส่วนบุคคล
- คุกกี้หรือเทคโนโลยีที่ใช้ในการศึกษาพฤติกรรมการใช้งานของผู้ใช้ในช่วงเวลาต่างๆ
เรื่องนี้มีความสำคัญอย่างยิ่งสำหรับธุรกิจ SaaS, เทคโนโลยีโฆษณา, เทคโนโลยีการตลาด, การวิเคราะห์ข้อมูล และแอปพลิเคชันบนมือถือ แม้ว่าจะไม่มีการเคลื่อนไหวของยอดขายในสหภาพยุโรปที่แข็งแกร่ง การติดตามพฤติกรรมในสหภาพยุโรปก็สามารถสร้างความสัมพันธ์โดยตรงกับ GDPR ได้.
เมื่อบริษัทอินเดียต้องการตัวแทนตามมาตรา 27
มาตรา 27 อาจกำหนดให้ผู้ควบคุมหรือผู้ประมวลผลข้อมูลนอกสหภาพยุโรปที่เข้าข่ายตามมาตรา 3(2) ต้องแต่งตั้งตัวแทนในสหภาพยุโรป อย่างไรก็ตาม การดำเนินการนี้ไม่ได้เป็นไปโดยอัตโนมัติสำหรับทุกบริษัทในอินเดียที่จัดการข้อมูลที่เกี่ยวข้องกับสหภาพยุโรป บริษัทจะต้องอยู่ในขอบเขตของ GDPR ก่อน จากนั้นจึงประเมินว่ามีข้อยกเว้นใดบ้าง.
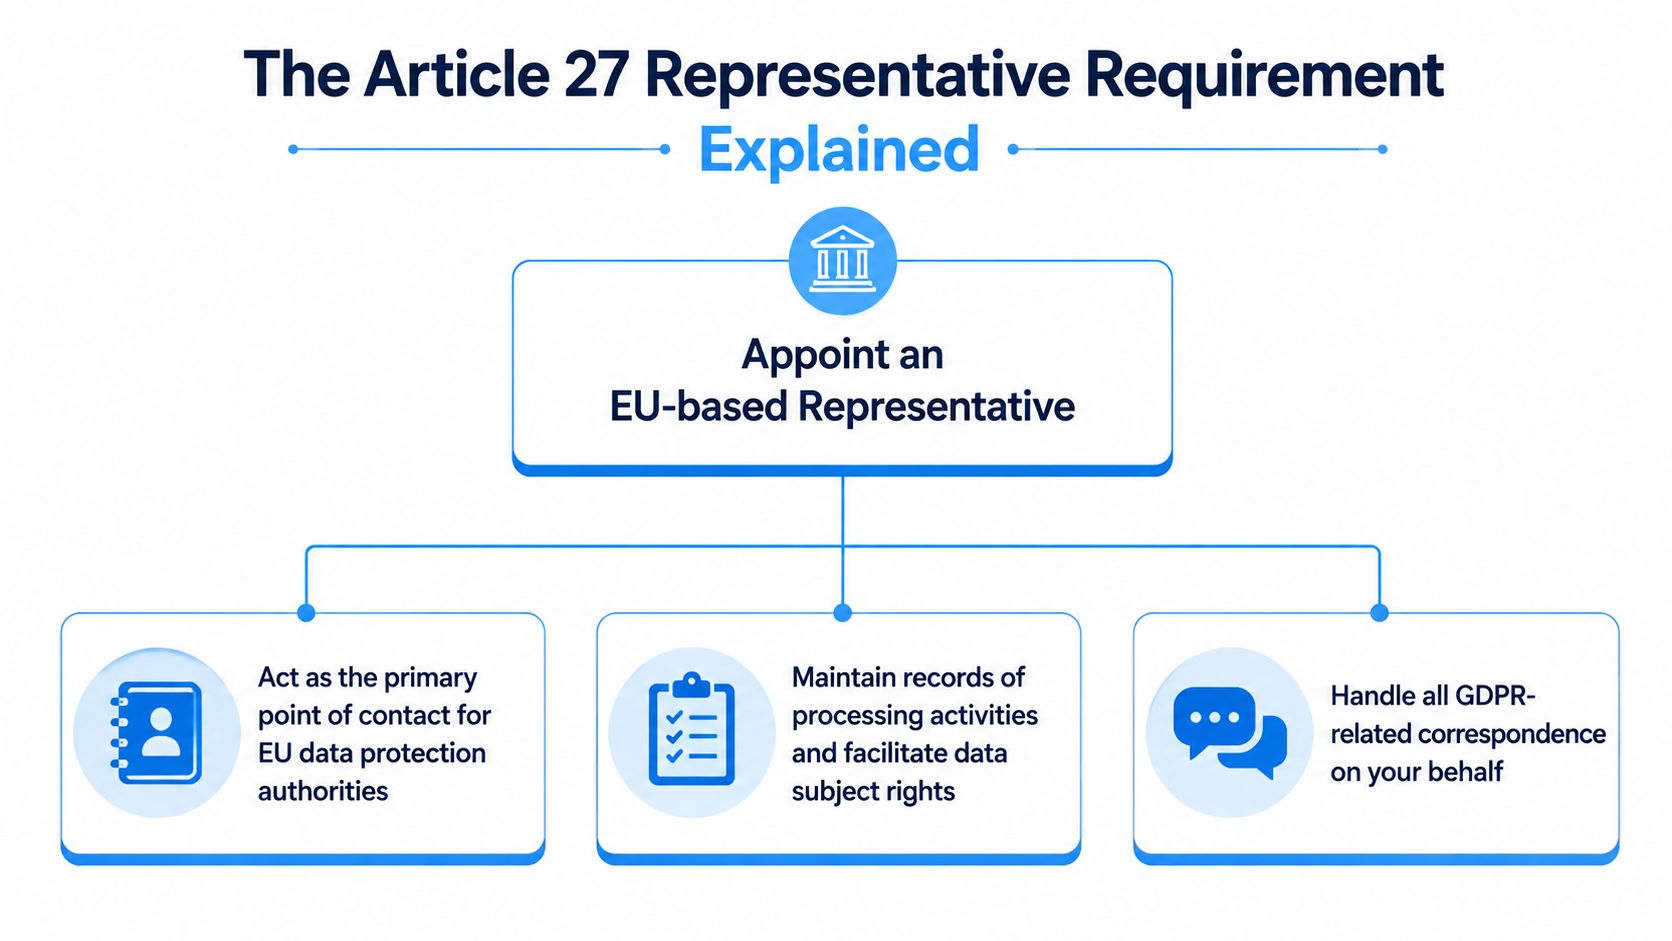
การแต่งตั้งจะต้องทำเป็นลายลักษณ์อักษรและต้องระบุอย่างชัดเจนถึงหน่วยงานที่อยู่ภายใต้ขอบเขตการดำเนินการ กิจกรรมการประมวลผลที่เกี่ยวข้อง กฎการสื่อสาร และขั้นตอนการแจ้งเรื่องไปยังผู้ที่เกี่ยวข้อง.
สิ่งที่ตัวแทนทำในทางปฏิบัติ
ตัวแทนของสหภาพยุโรปทำหน้าที่เป็นจุดติดต่อในพื้นที่สำหรับหน่วยงานกำกับดูแลและเจ้าของข้อมูลในประเด็นที่เกี่ยวข้องกับการประมวลผลข้อมูลที่อยู่ในขอบเขตอำนาจหน้าที่ บทบาทนี้สนับสนุนการสื่อสาร การส่งต่อ และความรับผิดชอบ แต่ไม่ได้โอนความรับผิดชอบทางกฎหมายของบริษัทไปให้หน่วยงานเหล่านั้น.
ในทางปฏิบัติ ตัวแทนควรจะสามารถ:
- รับการสื่อสารจากหน่วยงานกำกับดูแล
- รับหรือส่งต่อข้อสอบถามจากเจ้าของข้อมูล
- ชี้ไปยังบันทึกที่เกี่ยวข้องและผู้ติดต่อภายใน
- สนับสนุนการแจ้งเรื่องไปยังบริษัทอย่างทันท่วงที
- ช่วยรักษาโครงสร้างการติดต่อที่ใช้งานได้จริงสำหรับการประมวลผลที่อยู่ในขอบเขต
ด้วยเหตุนี้ มาตรา 27 จึงไม่ควรถูกมองว่าเป็นเพียงพิธีการทางจดหมายเท่านั้น หากบริษัทขาดบันทึกข้อมูลที่เป็นปัจจุบัน ขาดความเป็นเจ้าของที่ชัดเจน หรือขาดกระบวนการจัดการคำขอที่ใช้งานได้จริง การแต่งตั้งเพียงอย่างเดียวจะไม่สามารถแก้ปัญหาได้.
กฎปฏิบัติ: ให้ถือว่ามาตรา 27 เป็นส่วนหนึ่งของรูปแบบการดำเนินงานของคุณ ไม่ใช่เป็นเพียงงานเอกสารที่ต้องทำแยกต่างหาก.
เมื่อใดจึงจะสามารถใช้ข้อยกเว้นตามมาตรา 27 ได้
บางองค์กรอาจอาศัยข้อยกเว้นที่จำกัดสำหรับการประมวลผลเป็นครั้งคราว ซึ่งไม่น่าจะก่อให้เกิดความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล และไม่เกี่ยวข้องกับการประมวลผลข้อมูลประเภทพิเศษหรือข้อมูลความผิดทางอาญาในวงกว้าง.
ควรใช้ข้อยกเว้นนั้นอย่างระมัดระวัง หากกิจกรรมที่เกี่ยวข้องกับสหภาพยุโรปเกิดขึ้นซ้ำ ๆ เป็นเชิงพาณิชย์ ฝังอยู่ในผลิตภัณฑ์ หรือได้รับการสนับสนุนจากเครื่องมือวิเคราะห์หรือพฤติกรรมเป็นประจำ การประเมินตามมาตรา 27 ที่มีเอกสารประกอบมักจะปลอดภัยกว่าการสันนิษฐานว่าข้อยกเว้นนั้นใช้ได้.
วิธีการนำบทบาทนี้ไปปฏิบัติภายในองค์กร
ก่อนแต่งตั้งตัวแทน บริษัทควรตัดสินใจก่อนว่าใครเป็นเจ้าของภายในองค์กรในเรื่องต่อไปนี้:
- การสื่อสารของหน่วยงานกำกับดูแล
- การจัดการคำขอของเจ้าของข้อมูล
- การวิเคราะห์ทางกฎหมาย
- การตอบสนองด้านวิศวกรรมและผลิตภัณฑ์
- เหตุการณ์และการยกระดับความปลอดภัย
- การอัปเดตการบันทึกข้อมูล
การแต่งตั้งตัวแทนควรสอดคล้องกับประกาศเกี่ยวกับความเป็นส่วนตัว บันทึกการประมวลผล ช่องทางการรับคำขอ และขั้นตอนการส่งต่อปัญหา ยิ่งกระบวนการทำงานภายในมีประสิทธิภาพมากเท่าใด การแต่งตั้งตามมาตรา 27 ก็ยิ่งมีประโยชน์มากขึ้นเท่านั้น.
สถานการณ์ทั่วไปสำหรับบริษัทในอินเดีย
รูปแบบธุรกิจที่แตกต่างกันก่อให้เกิดคำถามเกี่ยวกับ GDPR ที่แตกต่างกันออกไป.
บริษัท SaaS สัญชาติอินเดียที่มีลูกค้าในสหภาพยุโรป. หากบริษัทซอฟต์แวร์ของอินเดียจำหน่ายสินค้าให้กับองค์กรในสหภาพยุโรปหรือให้การสนับสนุนผู้ใช้ที่อยู่ในสหภาพยุโรป ขอบเขตของ GDPR อาจเกิดขึ้นได้ บริษัทควรระบุด้วยว่าตนเองทำหน้าที่เป็นผู้ควบคุมข้อมูล ผู้ประมวลผลข้อมูล หรือทั้งสองอย่าง.
การขายสินค้าผ่านอีคอมเมิร์ซให้กับผู้บริโภคในสหภาพยุโรป. หากผู้ค้าปลีกชาวอินเดียทำการตลาดให้กับผู้ซื้อในสหภาพยุโรป รับคำสั่งซื้อจากสหภาพยุโรป หรือจัดการการจัดส่งและการสนับสนุนสำหรับผู้ซื้อในสหภาพยุโรป มีแนวโน้มว่าจะต้องมีการวิเคราะห์กลุ่มเป้าหมายอย่างละเอียดถี่ถ้วน.
เทคโนโลยีโฆษณาและการวิเคราะห์ข้อมูล. ธุรกิจเหล่านี้มักประเมินความสำคัญของการติดตามตรวจสอบต่ำเกินไป การสร้างโปรไฟล์ การแบ่งกลุ่ม การติดตาม และการวิเคราะห์ตามพฤติกรรมที่เชื่อมโยงกับบุคคลในสหภาพยุโรป อาจก่อให้เกิดข้อผูกพันโดยตรงภายใต้ GDPR.
ผู้ให้บริการที่ประมวลผลข้อมูลที่เกี่ยวข้องกับสหภาพยุโรปโดยอ้อม. ผู้ให้บริการในอินเดียอาจจัดการข้อมูลส่วนบุคคลที่เชื่อมโยงกับยุโรปได้ก็ต่อเมื่อลูกค้าสั่งให้ทำเช่นนั้นเท่านั้น ซึ่งไม่ได้หมายความว่าจะขจัดความเสี่ยงไปได้โดยอัตโนมัติ แต่หมายความว่ารูปแบบการให้บริการ คำสั่ง และการแบ่งบทบาทจำเป็นต้องได้รับการตรวจสอบอย่างละเอียดถี่ถ้วน.
การจราจรของสหภาพยุโรปไม่แน่นอน. นักท่องเที่ยวจากสหภาพยุโรปเพียงไม่กี่ราย ลูกค้าเป้าหมายที่เข้ามาเป็นครั้งคราว หรือธุรกรรมที่เกิดขึ้นเป็นครั้งคราว ไม่ได้หมายความว่าขอบเขตของ GDPR จะมีอยู่เสมอไป คำถามสำคัญยังคงอยู่ว่าธุรกิจนั้นจงใจติดต่อกับผู้คนในสหภาพยุโรปหรือติดตามพฤติกรรมของพวกเขาในประเทศนั้นหรือไม่.
สำหรับบริษัทที่ต้องการความช่วยเหลือจากผู้เชี่ยวชาญในการประเมินขอบเขตงาน การแต่งตั้งตัวแทนในสหภาพยุโรป หรือการสร้างกระบวนการตอบสนองที่ใช้งานได้จริง, หอยนางรมโล่ เป็นอีกทางเลือกหนึ่งที่ควรพิจารณา.
ข้อผิดพลาดที่พบบ่อยที่สุดคือการมุ่งเน้นไปที่สถานที่ตั้งของบริษัท แต่ตัวกำหนดทางกฎหมายคือ กิจกรรมที่บริษัทดำเนินการ.
เหตุใดการบังคับใช้กฎหมายจึงยังคงมีความสำคัญ แม้จะไม่มีสำนักงานในสหภาพยุโรป
บริษัทอินเดียบางแห่งคิดว่าความเสี่ยงจาก GDPR จะต่ำหากไม่มีสาขาหรือพนักงานในยุโรป แต่ความคิดเช่นนั้นแคบเกินไป การบังคับใช้ GDPR กระจายอยู่ทั่วหน่วยงานกำกับดูแลหลายแห่งในสหภาพยุโรป และความเสี่ยงอาจเกิดขึ้นได้ไม่ว่าบุคคลที่ได้รับผลกระทบจะอยู่ที่ใดก็ตาม.
เรื่องนี้สำคัญเพราะขอบเขต การร้องเรียน ความคาดหวังในการจัดซื้อ และการติดต่อกับหน่วยงานกำกับดูแล ล้วนสามารถสร้างแรงกดดันได้แม้กระทั่งก่อนที่จะมีการบังคับใช้กฎหมายอย่างเป็นทางการ สำหรับธุรกิจจำนวนมาก ผลกระทบแรกมักเกิดขึ้นในด้านการดำเนินงานและเชิงพาณิชย์ โดยปรากฏในรูปแบบของความขัดแย้งในการทำธุรกรรม การตรวจสอบความปลอดภัย แบบสอบถามลูกค้า และการร้องขอสิทธิ์ที่เพิ่มขึ้น.
การยืนหยัดอย่างมีเหตุผลนั้นขึ้นอยู่กับมากกว่าทฤษฎีทางกฎหมาย มันขึ้นอยู่กับความสามารถในการอธิบายว่าเหตุใด GDPR จึงใช้ได้หรือไม่ได้ ใครเป็นเจ้าของคำขอที่เข้ามา มีบันทึกอะไรบ้าง และบริษัทตอบสนองอย่างไรในทางปฏิบัติ.
ความพร้อมของ DPDP สนับสนุนความพร้อมของ GDPR อย่างไร
สำหรับบริษัทในอินเดีย การเตรียมความพร้อมสำหรับ GDPR นั้นมีความเกี่ยวพันกับการเตรียมความพร้อมสำหรับ... (ข้อความต้นฉบับไม่ชัดเจน) มากขึ้นเรื่อยๆ พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลดิจิทัล พ.ศ. 2566 และ กฎระเบียบ DPDP ปี 2025. ระบบทั้งสองไม่เหมือนกันเสียทีเดียว แต่ต่างก็ผลักดันให้บริษัทต่างๆ สร้างขีดความสามารถในการดำเนินงานที่คล้ายคลึงกันหลายประการ.
ซึ่งรวมถึง:
- การแมปข้อมูลและการประมวลผลสินค้าคงคลัง
- การออกแบบประกาศและการขอความยินยอมที่ชัดเจนยิ่งขึ้น
- ความเป็นเจ้าของสำหรับข้อมูลติดต่อด้านความเป็นส่วนตัวและการยกระดับปัญหา
- การกำกับดูแลผู้ประมวลผลและผู้ขาย
- การวางแผนรับมือการละเมิด
- ระเบียบวินัยในการจัดทำเอกสารที่เข้มงวดมากขึ้น
คำแนะนำอย่างเป็นทางการของ EDPB เกี่ยวกับมาตรา 27 และขอบเขตทางภูมิศาสตร์
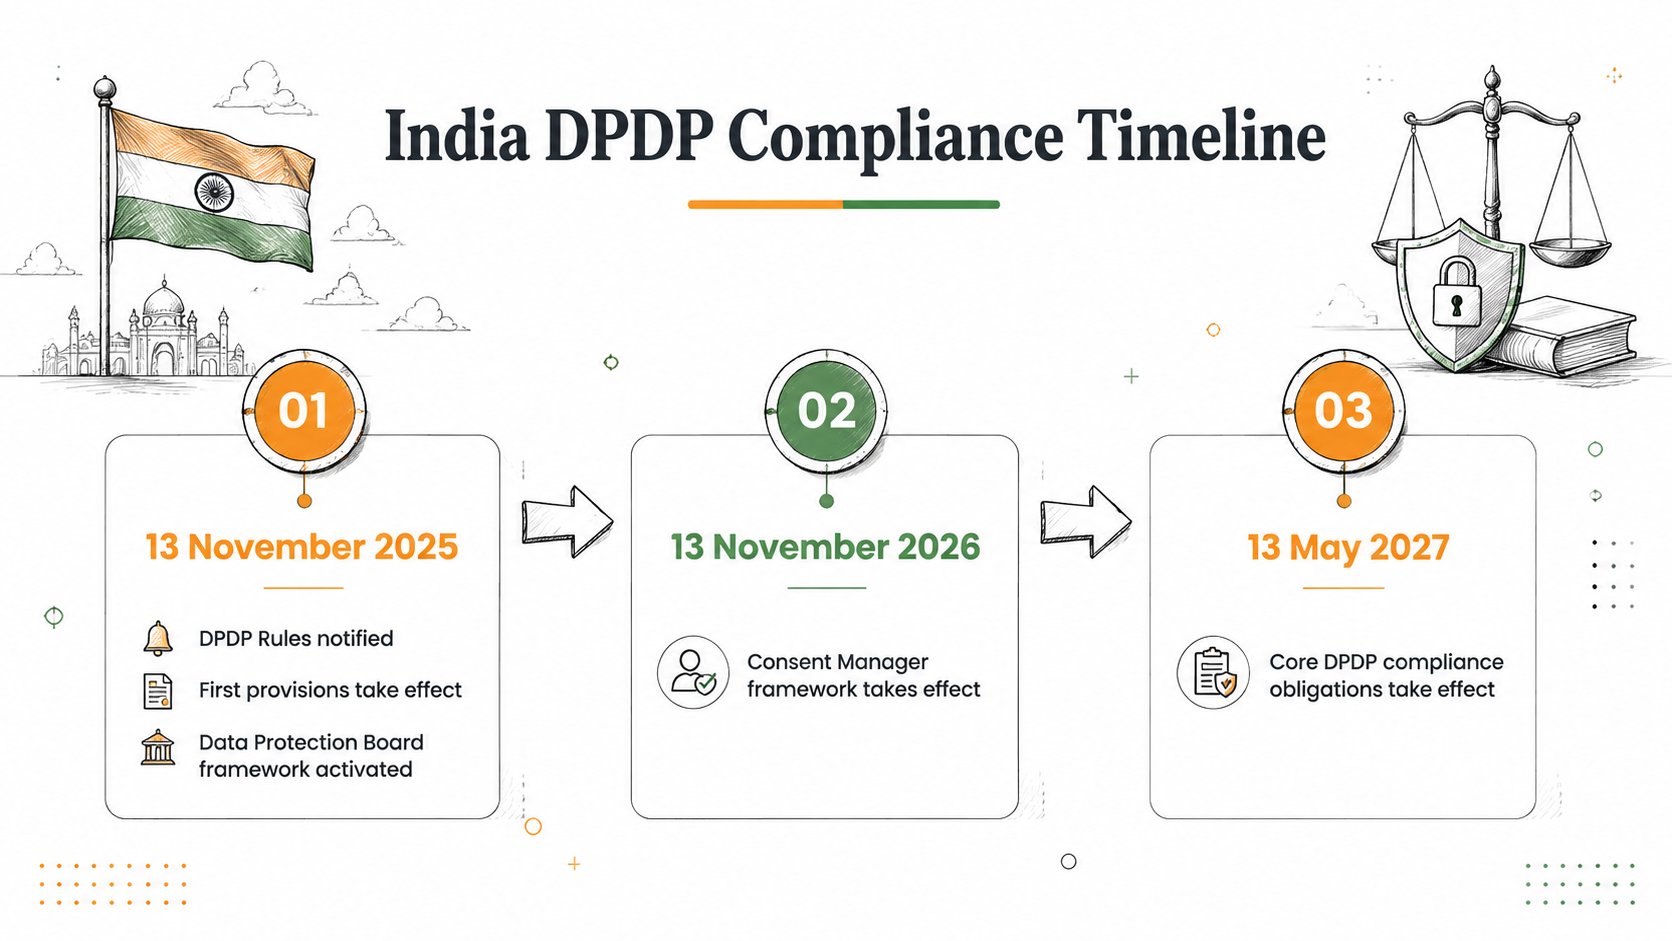
แผนการดำเนินงาน DPDP ที่อธิบายไว้ในเอกสารประกอบสร้างเส้นทางการวางแผนที่เป็นประโยชน์สำหรับบริษัทอินเดียที่ดำเนินธุรกิจในระดับสากล บทบัญญัติทางด้านการบริหารจะมีผลบังคับใช้ตั้งแต่วันที่ 13 พฤศจิกายน 2025, ผู้จัดการความยินยอม กรอบจาก 13 พฤศจิกายน 2026, และภาระผูกพันในการดำเนินงานที่กว้างขึ้นจาก 13 พฤษภาคม 2560.
ยังคงมีความแตกต่างที่สำคัญอยู่ ภายใต้ DPDP องค์กรบางแห่งอาจต้องเผยแพร่รายละเอียดการติดต่อของเจ้าหน้าที่คุ้มครองข้อมูลหรือตัวแทนที่ได้รับอนุญาตในบางบริบท ในขณะที่ภายใต้ GDPR มาตรา 27 สามารถสร้างข้อกำหนดตัวแทนของสหภาพยุโรปแยกต่างหากสำหรับหน่วยงานนอกสหภาพยุโรปที่อยู่ในขอบเขตได้ กฎหมายทั้งสองฉบับไม่สามารถใช้แทนกันได้.
กฎระเบียบว่าด้วยการคุ้มครองข้อมูลส่วนบุคคลดิจิทัล พ.ศ. 2568 (GSR 846(E))
ประกาศการเริ่มใช้พระราชบัญญัติ DPDP (GSR 843(E))
การโอนถ่ายข้อมูลระหว่างประเทศ, ข้อตกลงการประมวลผลข้อมูล (DPA) และข้อตกลงบริการมาตรฐาน (SCC)
สำหรับบริษัทอินเดียที่ให้บริการลูกค้าในยุโรป ความพร้อมมักจะครอบคลุมมากกว่าการวิเคราะห์ขอบเขตและประกาศเกี่ยวกับความเป็นส่วนตัว หากมีการถ่ายโอนข้อมูลส่วนบุคคลจากสหภาพยุโรปหรือเขตเศรษฐกิจยุโรปไปยังอินเดีย คู่สัญญาจะต้องมีกลไกการถ่ายโอนที่เหมาะสม.
เนื่องจากปัจจุบันอินเดียยังไม่ได้รับการตัดสินใจด้านความเหมาะสมจากสหภาพยุโรป, ข้อกำหนดสัญญามาตรฐาน, หรือ เอสซีซี, โดยทั่วไปแล้วมีการใช้ข้อตกลงเหล่านี้ ในข้อตกลงทางธุรกิจหลายฉบับ ผู้ให้บริการชาวอินเดียอาจถูกขอให้ลงนามในข้อตกลงการประมวลผลข้อมูลตามมาตรา 28 และข้อตกลงมาตรฐานการบริการ (SCC) ที่เกี่ยวข้องด้วย.
| เอกสาร | วัตถุประสงค์หลัก | การใช้งานทั่วไป |
|---|---|---|
| มาตรา 28 DPA | กำหนดเงื่อนไขที่จำเป็นระหว่างผู้ควบคุมและผู้ประมวลผล เช่น คำสั่ง ความปลอดภัย ผู้ประมวลผลย่อย และภาระผูกพันในการให้ความช่วยเหลือ | ใช้ในกรณีที่ลูกค้าในสหภาพยุโรปแต่งตั้งผู้ให้บริการในอินเดียเพื่อประมวลผลข้อมูลส่วนบุคคลในนามของตน |
| เอสซีซี | จัดให้มีกลไกการถ่ายโอนข้อมูลส่วนบุคคลที่ส่งออกนอกสหภาพยุโรปหรือเขตเศรษฐกิจยุโรปไปยังประเทศที่ไม่มีการตัดสินใจด้านความเหมาะสม | ใช้เมื่อมีการถ่ายโอนข้อมูลส่วนบุคคลจากสหภาพยุโรปหรือเขตเศรษฐกิจยุโรปไปยังอินเดีย |
ในทางปฏิบัติ บริษัทอินเดียหลายแห่งต้องการทั้งสองอย่าง ข้อตกลงการประมวลผลข้อมูล (DPA) ควบคุมความสัมพันธ์ในการประมวลผล ในขณะที่ข้อตกลงมาตรฐานการคุ้มครองข้อมูล (SCC) ครอบคลุมการโอนข้อมูลข้ามพรมแดน.
นี่เป็นอีกด้านหนึ่งที่การเตรียมการตามหลัก DPDP สามารถช่วยได้ บริษัทที่มีรายชื่อผู้ขายที่ทันสมัย มีเอกสารคุ้มครองที่ชัดเจน มีการกำกับดูแลผู้รับช่วงงานที่ชัดเจน และมีกระบวนการอนุมัติที่เป็นระบบ จะมีความพร้อมมากกว่าในการตอบสนองความคาดหวังด้านการจัดซื้อจัดจ้างของลูกค้าในสหภาพยุโรป.
การตรวจสอบความพร้อมที่มีประโยชน์ควรตรวจสอบว่าสัญญา เอกสารด้านความปลอดภัย ภาษาที่ใช้ในการถ่ายโอนข้อมูล และการดำเนินงานจริงทั้งหมดสอดคล้องกันหรือไม่.
รายการตรวจสอบความพร้อมสำหรับ GDPR ปี 2026 สำหรับบริษัทในอินเดีย
ระบบคลาวด์ที่พร้อมสำหรับการตรวจสอบโดย CloudCops GmbH
ใช้รายการตรวจสอบนี้เป็นแผนปฏิบัติการที่เป็นรูปธรรม.
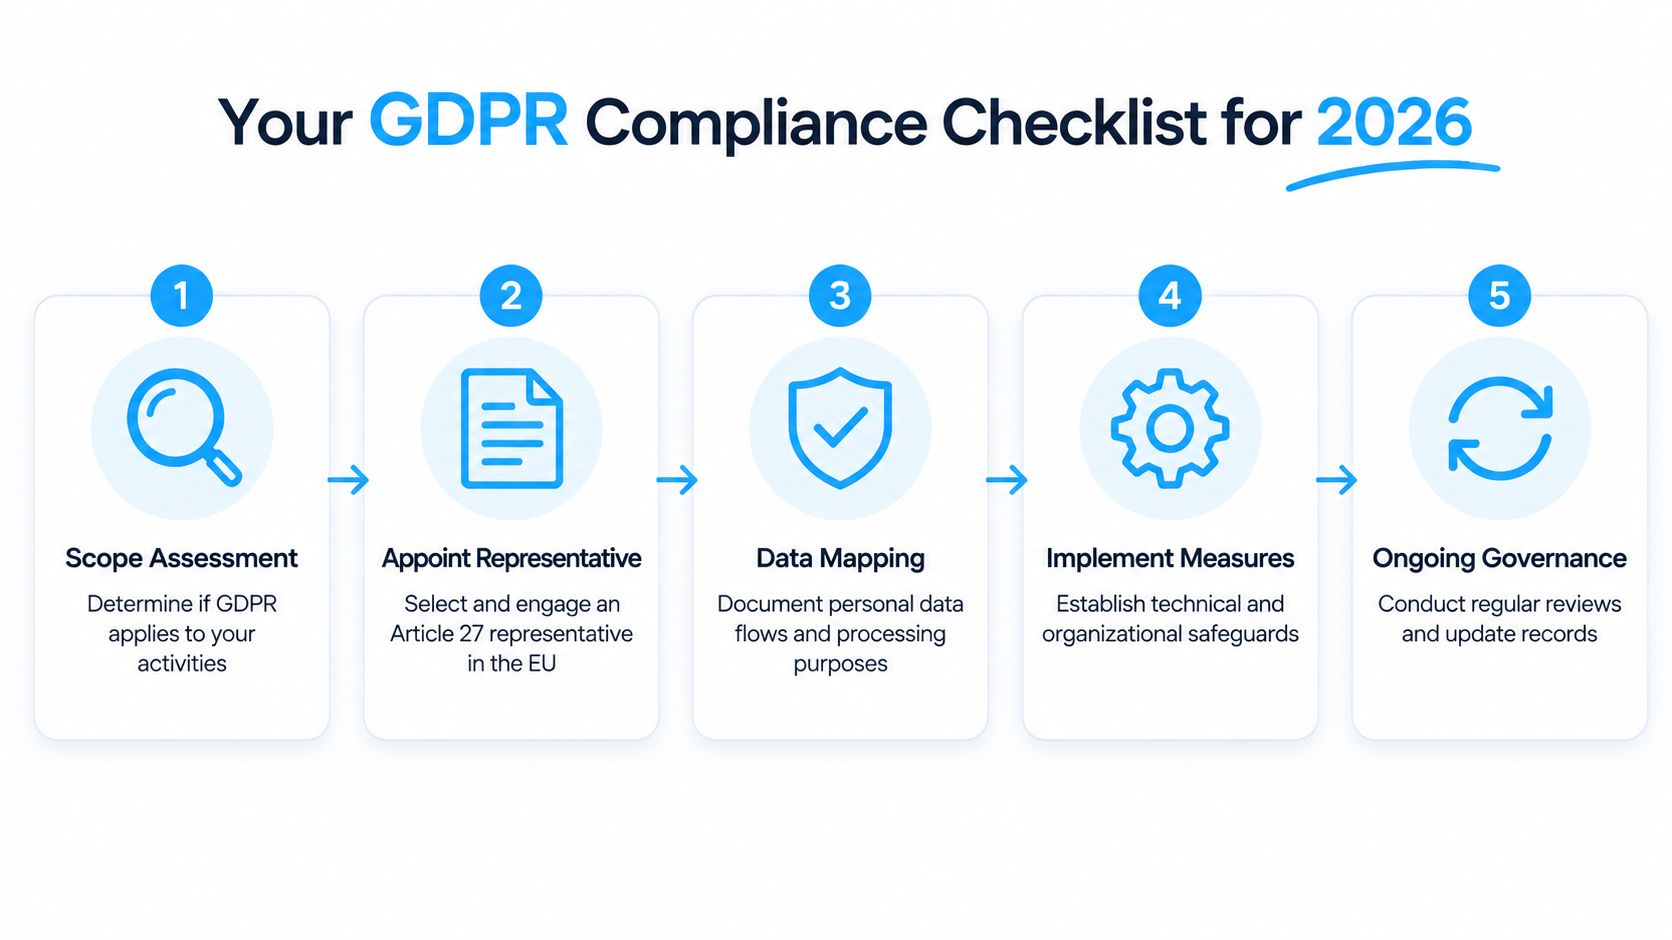
- ประเมินขอบเขตของมาตรา 3(2). ตรวจสอบการขาย การเริ่มต้นใช้งาน สัญญา การวิเคราะห์ข้อมูล เทคโนโลยีโฆษณา การสนับสนุน และการตัดสินใจเกี่ยวกับผลิตภัณฑ์ที่เกี่ยวข้องกับผู้คนในสหภาพยุโรป.
- กำหนดบทบาทและกระแสข้อมูลในแผนผัง. ระบุว่าบริษัททำหน้าที่เป็นผู้ควบคุมข้อมูล ผู้ประมวลผลข้อมูล หรือทั้งสองอย่าง และจัดทำเอกสารเกี่ยวกับระบบ วัตถุประสงค์ ผู้รับ และผู้ขาย.
- ประเมินมาตรา 27. หากมาตรา 3(2) มีผลบังคับใช้ ให้พิจารณาว่าจำเป็นต้องมีตัวแทนของสหภาพยุโรปหรือไม่ และบันทึกเหตุผล.
- ตรวจสอบวัสดุที่อยู่ด้านนอก. ปรับข้อความเกี่ยวกับนโยบายความเป็นส่วนตัว ภาษาในสัญญา ช่องทางการสนับสนุน และข้อความเกี่ยวกับสิทธิ์ให้สอดคล้องกับการดำเนินงานจริง.
- สร้างเวิร์กโฟลว์การจัดการคำขอ. กำหนดนิยามของขั้นตอนการรับเรื่อง การตรวจสอบ การส่งต่อ การรับผิดชอบ การยกระดับปัญหา การอนุมัติ และการเก็บรักษาหลักฐาน.
- ตรวจสอบความพร้อมในการโอนย้าย. ตรวจสอบว่าข้อตกลงการคุ้มครองข้อมูลส่วนบุคคล (DPA), ข้อตกลงมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (SCC), การเปิดเผยข้อมูลของผู้ประมวลผลย่อย และข้อมูลความปลอดภัยที่เกี่ยวข้อง พร้อมสำหรับการตรวจสอบโดยฝ่ายจัดซื้อจัดจ้างแล้วหรือไม่.
- ใช้ DPDP เป็นตัวกระตุ้นการกำกับดูแล. ควรปรับการดำเนินการด้านความเป็นส่วนตัวของอินเดียให้สอดคล้องกับการเตรียมความพร้อมข้ามพรมแดนในวงกว้าง แทนที่จะดำเนินการแยกเป็นแต่ละส่วนงานต่างหาก.
- ประเมินผลอย่างสม่ำเสมอ. ทบทวนขอบเขตงานทุกครั้งที่มีการเปลี่ยนแปลงเกี่ยวกับผลิตภัณฑ์ การวิเคราะห์ ประเภทลูกค้า ภูมิศาสตร์ หรือกิจกรรมการประมวลผล.
การวางตัวให้สอดคล้องกับ GDPR อย่างมีเหตุผลนั้น ขึ้นอยู่กับเหตุผลที่บันทึกไว้เป็นลายลักษณ์อักษร บันทึกที่เป็นปัจจุบัน คำแถลงต่อสาธารณะที่ถูกต้อง และกระบวนการตอบสนองที่สามารถทำงานได้ภายใต้แรงกดดัน.
บทสรุป
GDPR สามารถบังคับใช้กับบริษัทอินเดียได้โดยตรง แม้ว่าจะไม่มีสำนักงานหรือสาขาในยุโรปก็ตาม ประเด็นสำคัญอยู่ที่ว่าธุรกิจนั้นมุ่งเป้าหมายไปยังบุคคลในสหภาพยุโรปหรือติดตามพฤติกรรมของพวกเขาในสหภาพยุโรปหรือไม่ หากเป็นเช่นนั้น มาตรา 27 อาจกำหนดให้ต้องแต่งตั้งตัวแทนในสหภาพยุโรปด้วย.
สำหรับปี 2026 แนวทางที่ดีที่สุดคือไม่ควรมอง GDPR เป็นปัญหาทางกฎหมายที่แยกต่างหาก แต่ควรจัดการในฐานะส่วนหนึ่งของโครงการเตรียมความพร้อมด้านความเป็นส่วนตัวที่ครอบคลุมมากขึ้น ซึ่งให้ความสำคัญกับการดำเนินการตาม DPDP อย่างจริงจัง บริษัทที่ดำเนินการเรื่องนี้ได้ดีมีแนวโน้มที่จะดำเนินการจัดซื้อจัดจ้างได้รวดเร็วยิ่งขึ้น ตอบสนองต่อการตรวจสอบของลูกค้าได้ดีขึ้น และเข้าสู่ตลาดสหภาพยุโรปโดยมีช่องโหว่ที่หลีกเลี่ยงได้น้อยลง.
ข้อสงวนสิทธิ์: คู่มือนี้จัดทำขึ้นเพื่อเป็นข้อมูลทั่วไปเท่านั้นและไม่ถือเป็นคำแนะนำทางกฎหมาย การบังคับใช้กฎหมายคุ้มครองข้อมูลของสหภาพยุโรปและข้อกำหนดทางกฎหมายอื่นๆ ขึ้นอยู่กับสถานการณ์เฉพาะของแต่ละองค์กร คุณควรขอคำแนะนำทางกฎหมายที่เหมาะสมหากจำเป็นก่อนที่จะนำข้อมูลนี้ไปใช้หรือตัดสินใจเกี่ยวกับการปฏิบัติตามกฎหมาย.
หมายเหตุจาก AI: บทความนี้จัดทำโดยผู้เชี่ยวชาญโดยใช้ AI ช่วย.