
Empresas indianas podem estar sujeitas ao GDPR mesmo sem um escritório, equipe ou infraestrutura na Europa. A questão principal não é a localização, mas sim se a empresa tem como público-alvo pessoas na UE ou monitora seu comportamento naquele país.
Isso levanta duas questões imediatas. Primeiro, o RGPD se aplica nos termos do Artigo 3(2)? Segundo, em caso afirmativo, a empresa também precisa de um representante na UE nos termos do Artigo 27?
Este guia explica como as empresas indianas devem avaliar o âmbito do RGPD, quando o Artigo 27 se aplica, o que faz um representante da UE e como o trabalho da DPDP na Índia pode apoiar a preparação para a privacidade em 2026.
Por que o GDPR é importante para as empresas indianas em 2026
A análise do RGPD deixou de ser um exercício jurídico de nicho para as empresas indianas. Ela afeta a entrada no mercado, as vendas corporativas, as compras, a negociação de contratos, a revisão de segurança e a confiança do cliente. Uma empresa pode estar totalmente sediada na Índia e ainda assim estar sujeita a obrigações diretas do RGPD se interagir com pessoas na UE da maneira correta.
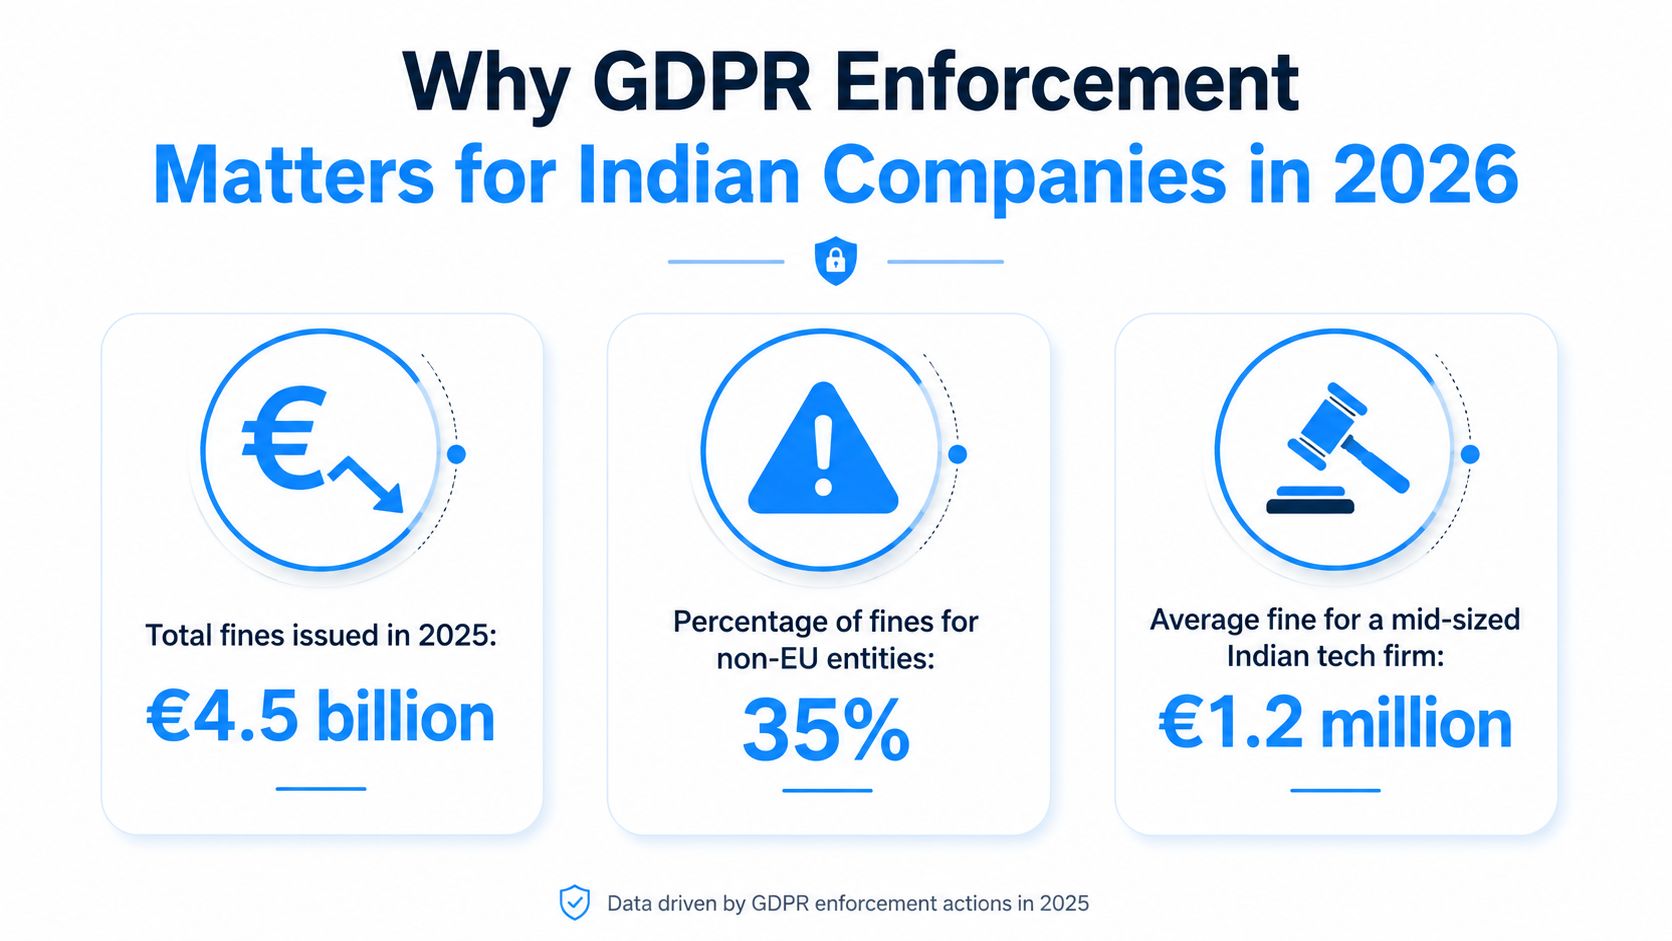
Isso significa que um fornecedor de SaaS com clientes na UE, uma empresa de comércio eletrônico que envia produtos para compradores na UE ou uma plataforma de análise que estuda o comportamento do usuário na UE podem precisar de um cargo formal em conformidade com o GDPR. Em alguns casos, eles também podem precisar de um representante na UE, conforme o Artigo 27.
O risco vai além das multas. Inclui também atrasos em negociações, atritos em processos de licitação, avisos de privacidade inconsistentes, lentidão no atendimento de solicitações de titulares de dados e fraca responsabilidade interna ao entrar em mercados regulamentados.
Ponto de liderança: Se a expansão para a UE fizer parte do plano, avalie o escopo do GDPR antes do lançamento, e não depois que a aquisição de clientes começar.
Orientações do Conselho Europeu de Proteção de Dados sobre o âmbito territorial do RGPD
Quando o GDPR se aplica às empresas indianas?
O RGPD não se aplica a todas as empresas indianas que lidam com dados relacionados à Europa. O critério fundamental reside no Artigo 3, especialmente no Artigo 3(2), que estende o RGPD a certas organizações fora da UE.
Em termos práticos, uma empresa indiana pode estar abrangida pelo escopo se:
- oferece bens ou serviços a pessoas na UE
- monitora o comportamento das pessoas na UE
Caso alguma das duas disposições se aplique, a empresa deverá avaliar as demais obrigações do RGPD, incluindo transparência, fundamento jurídico, tratamento de direitos, segurança, contratos, manutenção de registros e se o Artigo 27 exige um representante na UE.
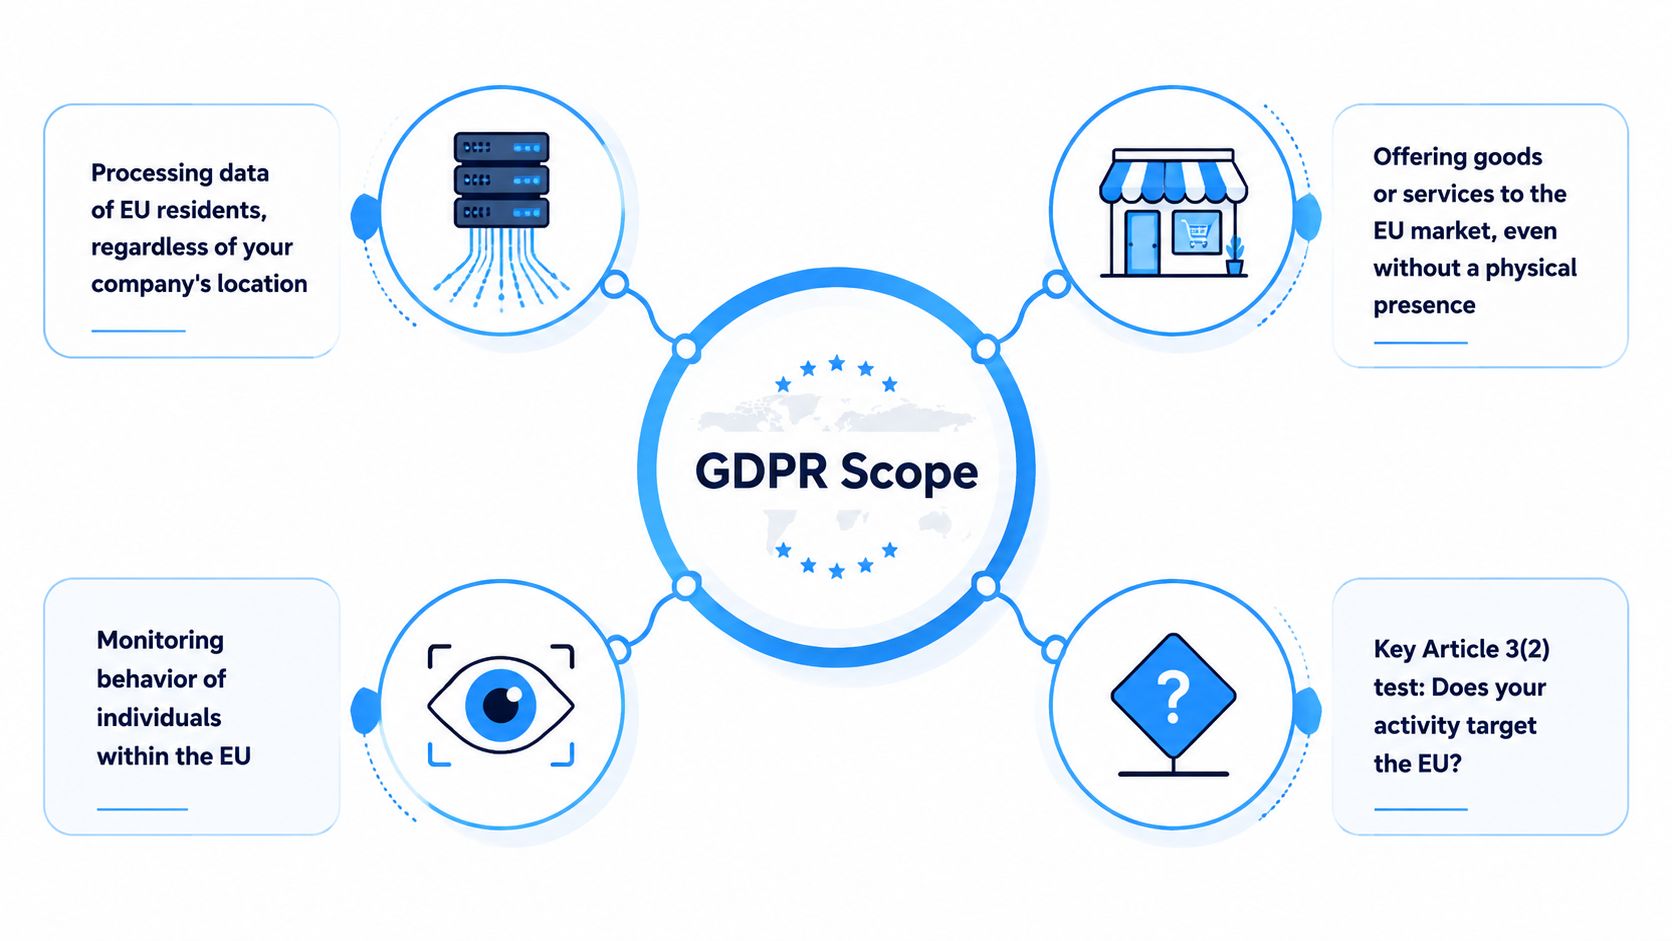
O artigo 3(2) é o ponto de partida.
Muitas equipes começam com a pergunta errada: temos um escritório na Europa? A presença física não é a questão principal nos termos do Artigo 3(2). Uma empresa sediada em Bengaluru, Mumbai, Hyderabad, Pune, Chennai ou em qualquer outro lugar da Índia ainda pode estar diretamente sujeita ao GDPR.
As perguntas mais pertinentes são:
- Estamos deliberadamente vendendo ou fazendo marketing para pessoas na UE?
- Há pessoas na UE que se inscrevem, pagam ou utilizam o nosso serviço?
- Estamos rastreando, criando perfis ou analisando o comportamento de indivíduos na UE?
- Nossos fluxos de produto, contrato ou suporte criam exposição direta ao GDPR?
Uma boa análise de escopo deve ser baseada em evidências. Ela deve examinar o design do produto, os fluxos de finalização da compra, as configurações de envio, os preços, as campanhas publicitárias, as operações de suporte, as ferramentas de análise, os contratos e os avisos de privacidade.
Indícios de que uma empresa indiana pode estar visando a UE.
A definição de metas pela UE geralmente é feita com base em indicadores práticos, e não em um único fato. Os sinais comuns incluem:
- Seleção de país da UE nos fluxos de integração, finalização da compra ou entrega
- Preços em euros ou campanhas criadas para mercados da UE
- Prospecção de vendas ou gestão de contas direcionada a clientes da UE
- Suporte localizado para clientes nos Estados-Membros da UE
- termos, avisos de privacidade ou materiais comerciais redigidos tendo em mente os utilizadores da UE
- Contratos empresariais que incorporam termos e direitos do RGPD (Regulamento Geral sobre a Proteção de Dados)
Um único fator pode não resolver a questão. A combinação de vários fatores frequentemente aponta para uma atividade deliberada direcionada à UE.
| Condições comerciais | Questão de conformidade |
|---|---|
| Atividade de vendas voltada para a UE | A empresa está oferecendo bens ou serviços a pessoas na UE de forma deliberada? |
| Integração ou entrega na UE | Os fluxos de produtos e comerciais foram concebidos para atender aos usuários ou clientes da UE? |
| Compras empresariais | Os clientes da UE esperam compromissos contratuais e processuais específicos do RGPD? |
| Tráfego incidental da UE | Existe um direcionamento real ou apenas um acesso ocasional por parte da UE? |
Quando o comportamento de monitoramento pode acionar o escopo do GDPR
As empresas indianas frequentemente se concentram nas vendas e negligenciam o aspecto de monitoramento separado do Artigo 3(2). O escopo do GDPR também pode surgir quando a empresa observa ou analisa o comportamento na UE.
Isso pode incluir:
- análises comportamentais vinculadas a usuários identificáveis
- tecnologia de anúncios e ferramentas de rastreamento
- criação de perfis para recomendações ou segmentação
- análise baseada em localização
- monitoramento de fraudes vinculado ao comportamento individual
- cookies ou tecnologias utilizadas para estudar a atividade do usuário ao longo do tempo
Isso é especialmente importante para empresas de SaaS, ad-tech, martech, analytics e aplicativos móveis. Mesmo sem uma forte estratégia de vendas na UE, o monitoramento do comportamento de vendas na UE pode gerar relevância direta para o GDPR.
Quando as empresas indianas precisam de um representante do Artigo 27
O Artigo 27 pode exigir que um controlador ou processador não pertencente à UE, abrangido pelo Artigo 3(2), nomeie um representante na UE. Isso não é automático para todas as empresas indianas que lidam com dados relacionados à UE. A empresa precisa primeiro estar dentro do escopo do GDPR e, em seguida, avaliar se alguma isenção se aplica.
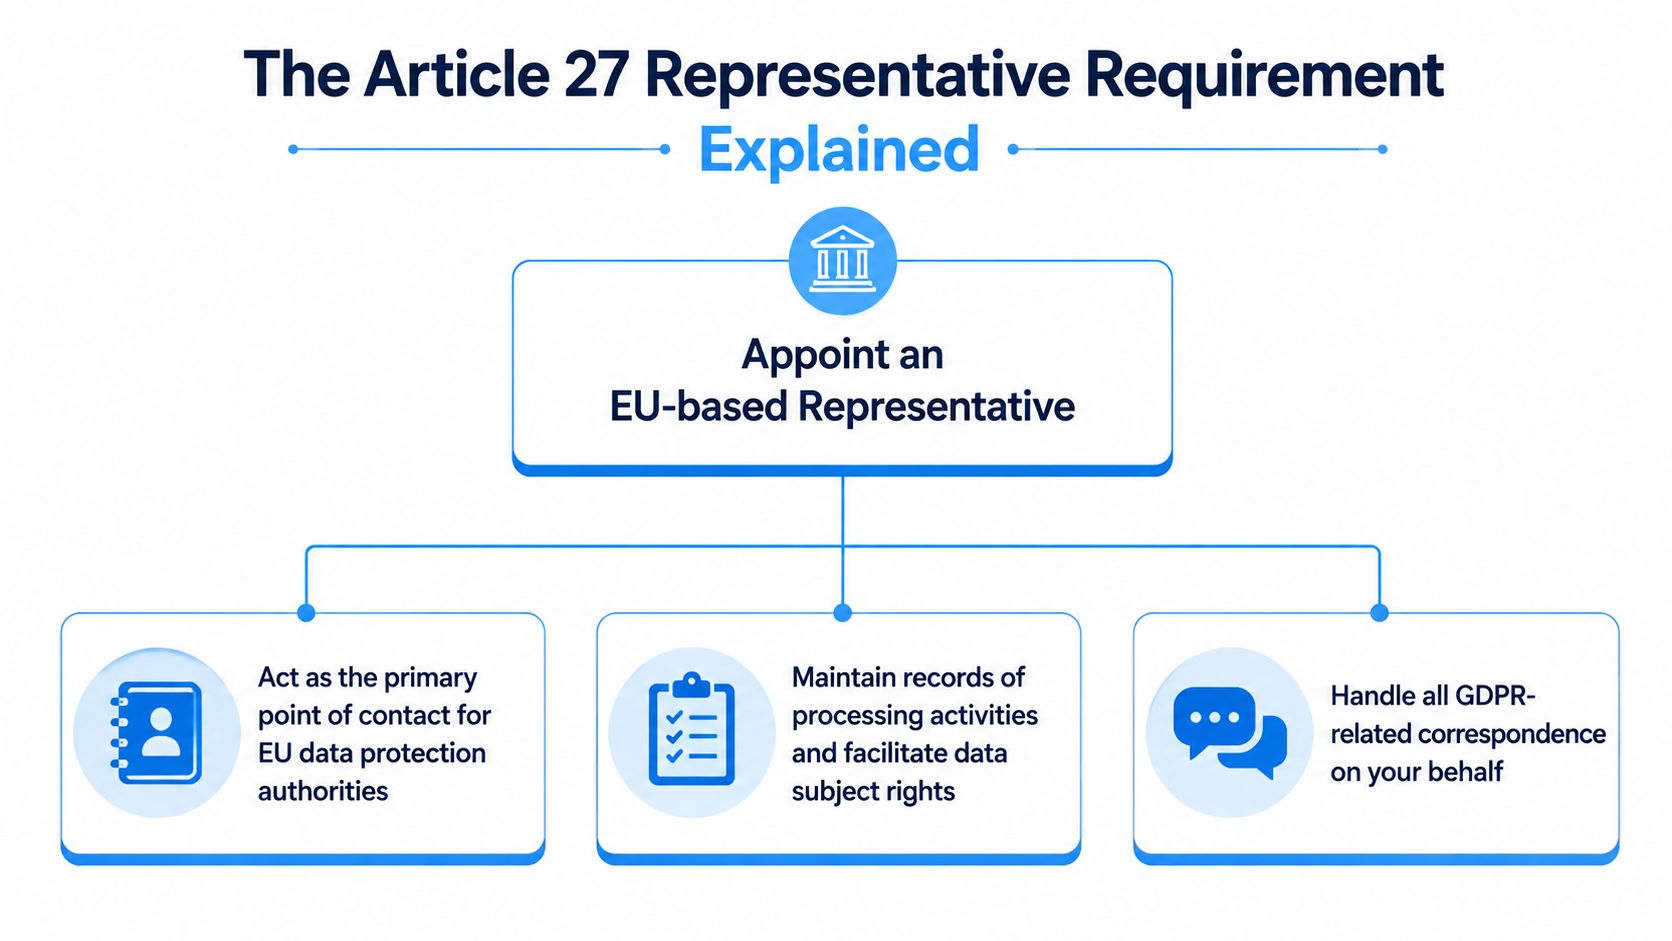
A nomeação deve ser feita por escrito e deve definir claramente a entidade abrangida, as atividades de processamento relevantes, as regras de comunicação e os canais de escalonamento.
O que o representante faz na prática
Um representante da UE atua como ponto de contato local para as autoridades de supervisão e titulares dos dados em questões relacionadas ao processamento abrangido pelo escopo. Essa função apoia a comunicação, o encaminhamento e a responsabilização. Ela não transfere a responsabilidade legal da empresa.
Na prática, o representante deve ser capaz de:
- receber comunicações do órgão regulador
- receber ou encaminhar consultas de titulares de dados
- Indique os registros relevantes e os contatos internos.
- apoiar a escalação oportuna para a empresa
- Ajudar a manter uma estrutura de contato funcional para o processamento em questão.
Por isso, o Artigo 27 não deve ser tratado como uma mera formalidade burocrática. Se a empresa não possui registros atualizados, uma definição clara de responsabilidades ou um processo funcional de tratamento de solicitações, a nomeação por si só não resolverá o problema.
Regra prática: Considere o Artigo 27 como parte do seu modelo operacional, e não como uma tarefa burocrática isolada.
Quando a isenção do Artigo 27 pode ser aplicada.
Algumas organizações podem recorrer à isenção limitada para o processamento ocasional que seja improvável de resultar em risco para os direitos e liberdades dos indivíduos e que não envolva o processamento em larga escala de dados de categoria especial ou dados relativos a infrações penais.
Essa isenção deve ser aplicada com cautela. Se a atividade relacionada à UE for recorrente, comercial, integrada ao produto ou respaldada por análises regulares ou ferramentas comportamentais, uma avaliação documentada do Artigo 27 geralmente é mais segura do que presumir que a isenção se aplica.
Como operacionalizar a função internamente
Antes de nomear um representante, a empresa deve decidir internamente quem detém a propriedade de:
- comunicações do regulador
- tratamento de solicitações do titular dos dados
- análise jurídica
- respostas de engenharia e produto
- escalonamento de incidentes e segurança
- atualizações de registro
O acordo de representação também deve estar alinhado com os avisos de privacidade, registros de processamento, canais de recebimento de solicitações e procedimentos de escalonamento. Quanto mais robusto for o fluxo de trabalho interno, mais útil se torna a nomeação prevista no Artigo 27.
Cenários comuns para empresas indianas
Diferentes modelos de negócio levantam diferentes questões relativas ao RGPD (Regulamento Geral sobre a Proteção de Dados).
SaaS indiano com clientes na UE. Se uma empresa de software indiana vende ativamente para organizações da UE ou oferece suporte a usuários sediados na UE, o escopo do GDPR pode ser aplicável. A empresa também deve mapear em quais situações atua como controladora, processadora ou ambas.
Comércio eletrônico com vendas para consumidores da UE. Se um varejista indiano comercializa seus produtos para compradores da UE, aceita pedidos da UE ou gerencia o atendimento e o suporte para compradores da UE, provavelmente há uma análise de segmentação robusta a ser feita.
Tecnologia de publicidade e análise de dados. Essas empresas frequentemente subestimam o aspecto do monitoramento. A criação de perfis, a segmentação, o rastreamento e a análise comportamental vinculados a indivíduos na UE podem gerar obrigações diretas de acordo com o GDPR.
Prestadores de serviços que processam dados relacionados à UE indiretamente. Um provedor indiano pode lidar com dados pessoais relacionados à Europa somente se o seu cliente assim o instruir. Isso não elimina automaticamente o risco, mas significa que o modelo de serviço, as instruções e a atribuição de funções precisam ser cuidadosamente analisados.
Tráfego esporádico da UE. Alguns visitantes da UE, leads ocasionais ou transações isoladas nem sempre significam que o GDPR se aplica. A questão fundamental continua sendo se a empresa está engajando pessoas na UE de forma deliberada ou monitorando o comportamento delas naquele país.
Para empresas que precisam de ajuda especializada para avaliar o âmbito de aplicação, nomear um representante da UE ou elaborar um processo de resposta viável, Escudo de Ostras É uma opção a ser considerada.
O erro mais comum é focar na localização da empresa. O gatilho legal é a atividade.
Por que a aplicação da lei ainda é importante mesmo sem um escritório da UE
Algumas empresas indianas presumem que o risco relacionado ao GDPR é baixo se não tiverem filiais ou funcionários na Europa. Essa visão é muito limitada. A aplicação do GDPR é distribuída entre várias autoridades de supervisão na UE, e a exposição pode ocorrer independentemente de onde os indivíduos afetados estejam localizados.
Isso é importante porque o escopo, as reclamações, as expectativas de aquisição e o contato com os órgãos reguladores podem gerar pressão mesmo antes de qualquer resultado formal de fiscalização. Para muitas empresas, o primeiro impacto é operacional e comercial. Ele se manifesta em atritos em negociações, revisões de segurança, questionários de clientes e solicitações de direitos intensificadas.
Uma posição defensável depende de mais do que teoria jurídica. Depende da capacidade de explicar por que o RGPD se aplica ou não, a quem pertencem os pedidos recebidos, que registos existem e como a empresa responde na prática.
Como a preparação para a DPDP apoia a preparação para o RGPD
Para as empresas indianas, a adequação ao GDPR se sobrepõe cada vez mais à preparação para a... Lei de Proteção de Dados Pessoais Digitais, 2023 e o Regulamento DPDP, 2025. Os dois regimes não são idênticos, mas incentivam as empresas a desenvolver muitas das mesmas capacidades operacionais.
Isso inclui:
- mapeamento de dados e inventários de processamento
- Avisos mais claros e design de consentimento
- Responsabilidade pelos contatos e escalonamentos relacionados à privacidade
- supervisão de processadores e fornecedores
- planejamento de resposta a violações
- disciplina de documentação mais rigorosa
Orientações oficiais do CEPD sobre o Artigo 27 e o âmbito territorial.
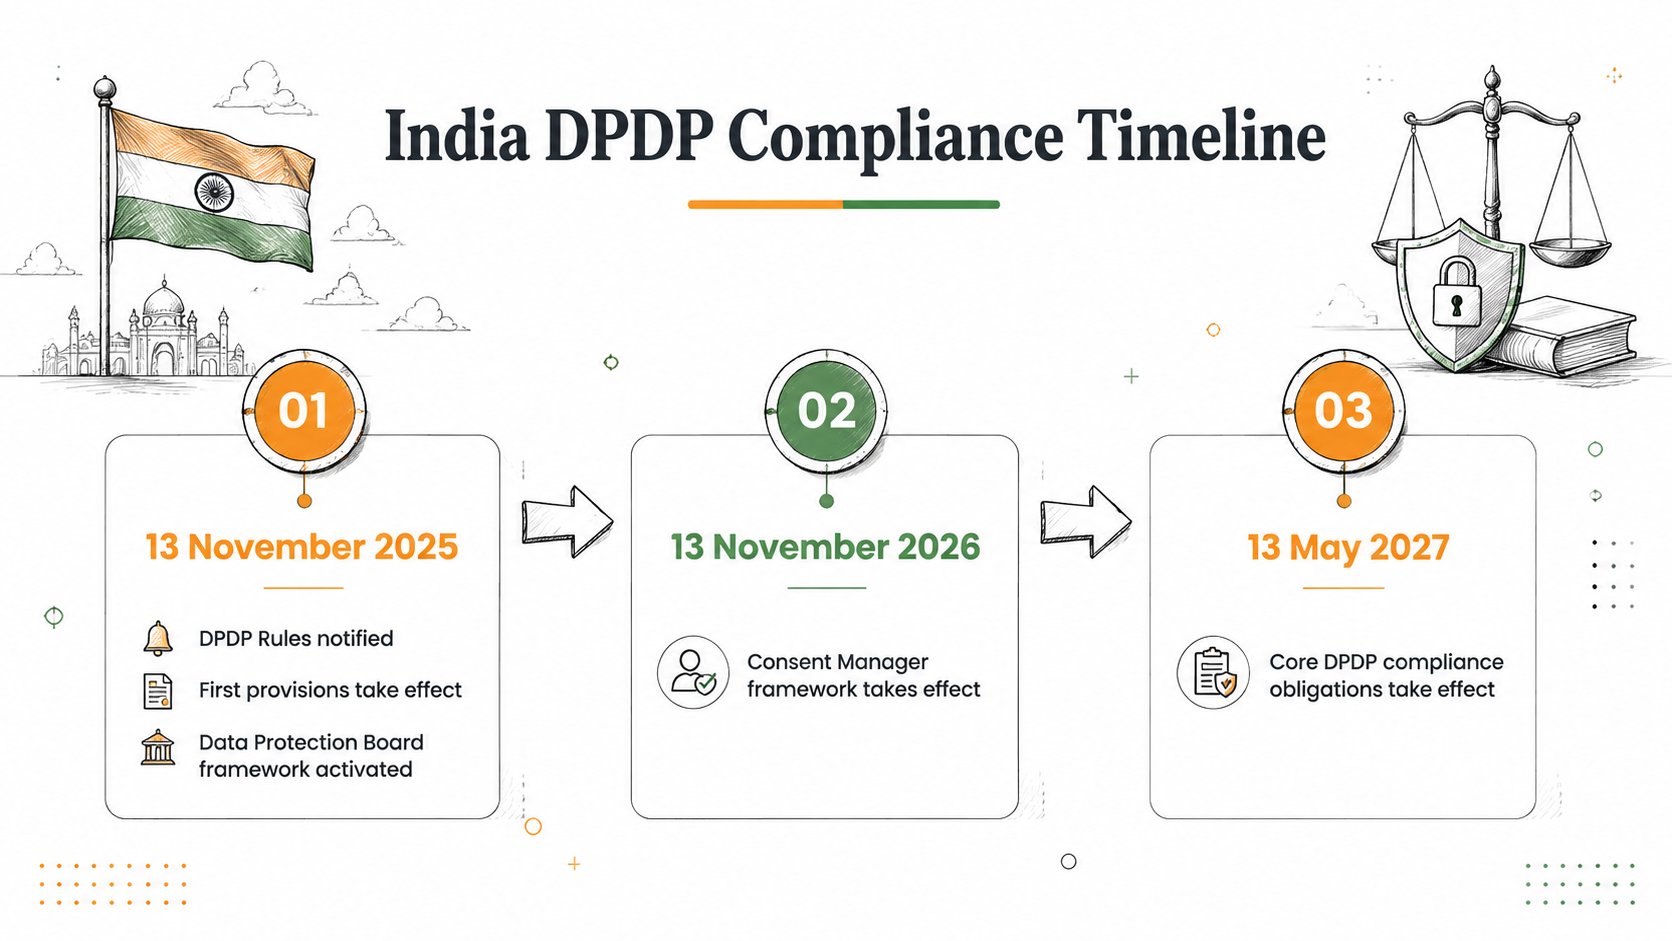
O cronograma de implementação do DPDP descrito no material de apoio cria um caminho de planejamento útil para empresas indianas com atuação internacional. As disposições administrativas entram em vigor a partir de 13 de novembro de 2025, o Gerenciador de consentimento estrutura de 13 de novembro de 2026, e obrigações operacionais mais amplas de 13 de maio de 2027.
Ainda existe uma distinção importante. De acordo com a DPDP, algumas organizações podem precisar publicar os dados de contato de um Encarregado de Proteção de Dados ou representante autorizado em determinados contextos. Já o Artigo 27 do GDPR pode criar uma exigência separada de representante na UE para entidades não pertencentes à UE abrangidas pelo Regulamento. Uma não substitui a outra.
Regulamento de Proteção de Dados Pessoais Digitais, 2025 (GSR 846(E))
Notificação de entrada em vigor da Lei DPDP (GSR 843(E))
Transferências Internacionais de Dados, DPAs e SCCs
Para empresas indianas que atendem clientes europeus, o preparo geralmente vai além da análise de escopo e dos avisos de privacidade. Se dados pessoais forem transferidos da UE ou do EEE para a Índia, as partes geralmente precisarão de um mecanismo de transferência adequado.
Como a Índia não possui atualmente uma decisão de adequação da UE, Cláusulas Contratuais Padrão, ou SCCs, são comumente utilizadas. Em muitos contratos empresariais, um fornecedor indiano pode ser solicitado a assinar tanto um acordo de processamento de dados do Artigo 28 quanto as Cláusulas Contratuais Padrão (SCCs) relevantes.
| Documento | Objetivo principal | Uso típico |
|---|---|---|
| Artigo 28 da Lei de Proteção de Dados | Define os termos obrigatórios entre controlador e processador, como instruções, segurança, subprocessadores e obrigações de assistência. | Utilizado quando um cliente da UE nomeia um fornecedor indiano para processar dados pessoais em seu nome. |
| SCCs | Fornece um mecanismo de transferência para dados pessoais enviados para fora da UE ou do EEE para um país sem uma decisão de adequação. | Utilizado quando dados pessoais são transferidos da UE ou do EEE para a Índia. |
Na prática, muitas empresas indianas precisam de ambos. O DPA (Acordo de Processamento de Dados) regula a relação de processamento. As SCCs (Contratos Centrais de Crédito) tratam da transferência transfronteiriça.
Esta é outra área em que a preparação para o DPDP pode ajudar. Uma empresa com listas de fornecedores atualizadas, salvaguardas documentadas, supervisão clara dos subcontratados e processos de aprovação rigorosos está muito mais bem preparada para atender às expectativas de aquisição dos clientes da UE.
Uma avaliação de prontidão útil deve verificar se os contratos, a documentação de segurança, a linguagem de transferência e as operações reais estão todos alinhados.
Lista de verificação de preparação para o GDPR 2026 para empresas indianas
Nuvem pronta para auditoria com a CloudCops GmbH
Utilize esta lista de verificação como um plano de ação prático.
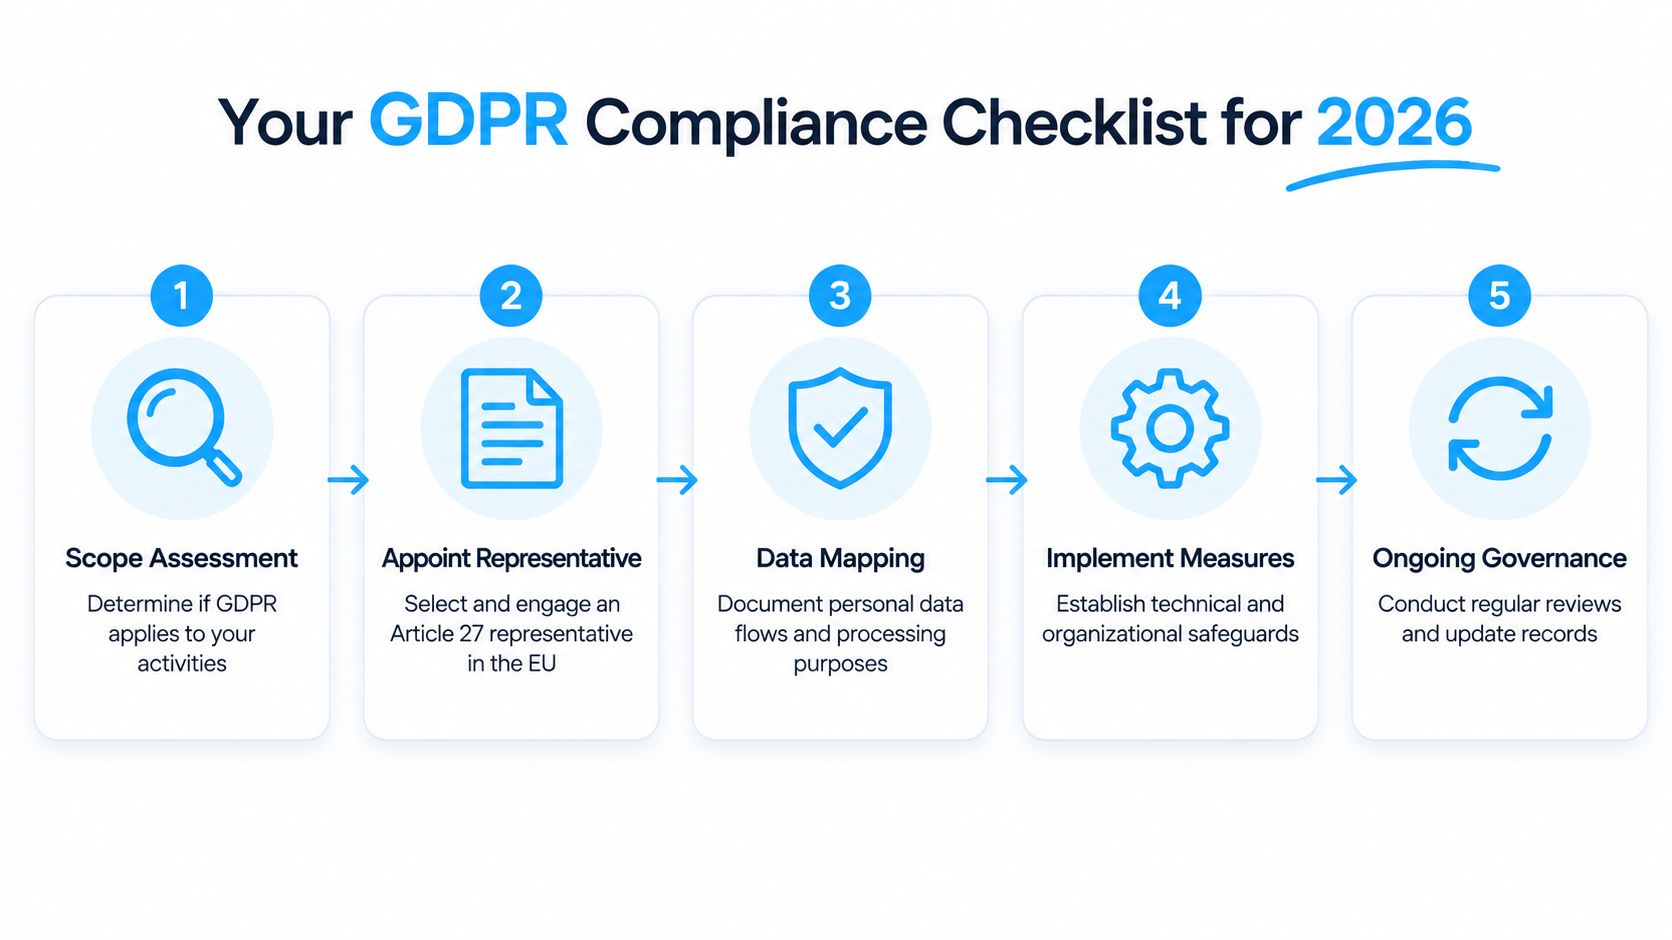
- Avaliar o âmbito de aplicação do artigo 3.º, n.º 2. Analisar as decisões relativas a vendas, integração de novos funcionários, contratos, análises, tecnologia de publicidade, suporte e produtos, no que diz respeito a pessoas na UE.
- Mapear funções e fluxos de dados. Identifique onde a empresa atua como controladora, processadora ou ambas, e documente os sistemas, finalidades, destinatários e fornecedores.
- Analise o Artigo 27. Caso o artigo 3.º, n.º 2, seja aplicável, decida se é necessário um representante da UE e registe a sua fundamentação.
- Verifique os materiais voltados para o exterior. Alinhe os avisos de privacidade, a linguagem contratual, os canais de suporte e as mensagens sobre direitos com as operações reais.
- Crie um fluxo de trabalho para tratamento de solicitações. Defina os processos de entrada, verificação, encaminhamento, responsabilidade, escalonamento, aprovação e retenção de evidências.
- Avaliar a prontidão para transferência. Confirme se os DPAs, SCCs, divulgações de subcontratados e informações de segurança de suporte estão prontos para revisão de aquisição.
- Utilize o DPDP como um gatilho de governança. Alinhar a implementação da privacidade na Índia com uma preparação transfronteiriça mais ampla, em vez de executar fluxos de trabalho separados.
- Reavalie regularmente. Revise o escopo sempre que houver alterações nos produtos, análises, tipos de clientes, regiões geográficas ou atividades de processamento.
Uma posição defensável em conformidade com o RGPD depende de raciocínio documentado, registros atualizados, declarações públicas precisas e um processo de resposta que funcione sob pressão.
Conclusão
O RGPD pode ser aplicado diretamente a empresas indianas, mesmo sem qualquer presença física na Europa. A questão principal é se a empresa tem como público-alvo pessoas na UE ou monitoriza o seu comportamento nesse território. Se o fizer, o Artigo 27.º poderá também exigir a nomeação de um representante na UE.
Para 2026, a melhor abordagem não é tratar o GDPR como um problema jurídico isolado. É mais eficaz integrá-lo a um programa mais amplo de preparação para a privacidade, que também leve a sério a implementação da Diretiva 3.0/401/2026. As empresas que fizerem isso bem têm maior probabilidade de agilizar os processos de aquisição, responder melhor às exigências dos clientes e entrar nos mercados da UE com menos lacunas evitáveis.
Aviso: Este guia é fornecido apenas para fins informativos gerais e não constitui aconselhamento jurídico. A aplicação da legislação da UE sobre proteção de dados e outros requisitos regulamentares depende das circunstâncias específicas de cada organização. Deverá obter aconselhamento jurídico adequado, sempre que necessário, antes de se basear nesta informação ou de tomar decisões de conformidade.
Aviso sobre IA: Este artigo foi preparado por um especialista com auxílio de inteligência artificial.