
インド企業は、ヨーロッパにオフィス、従業員、インフラを一切持たなくても、GDPRの適用対象となる可能性がある。重要なのは所在地ではなく、その企業がEU域内の人々をターゲットにしているか、あるいはEU域内での人々の行動を監視しているかである。.
これによって、すぐに2つの疑問が生じる。第一に、GDPRは第3条(2)項に基づいて適用されるのか。第二に、適用される場合、企業は第27条に基づいてEU代理人を置く必要があるのか。
このガイドでは、インド企業がGDPRの適用範囲をどのように評価すべきか、第27条が適用される場合、EU代表者がどのような役割を担うのか、そしてインドにおけるDPDPの取り組みが2026年のプライバシー保護への準備をどのように支援できるのかを説明します。.
2026年にインド企業にとってGDPRが重要な理由
GDPR分析は、もはやインド企業にとってニッチな法的課題ではありません。市場参入、法人向け販売、調達、契約交渉、セキュリティレビュー、顧客からの信頼など、あらゆる面に影響を与えます。インドに拠点を置く企業であっても、EU域内の人々と適切な方法で取引を行う場合は、GDPRの直接的な義務を負う可能性があります。.
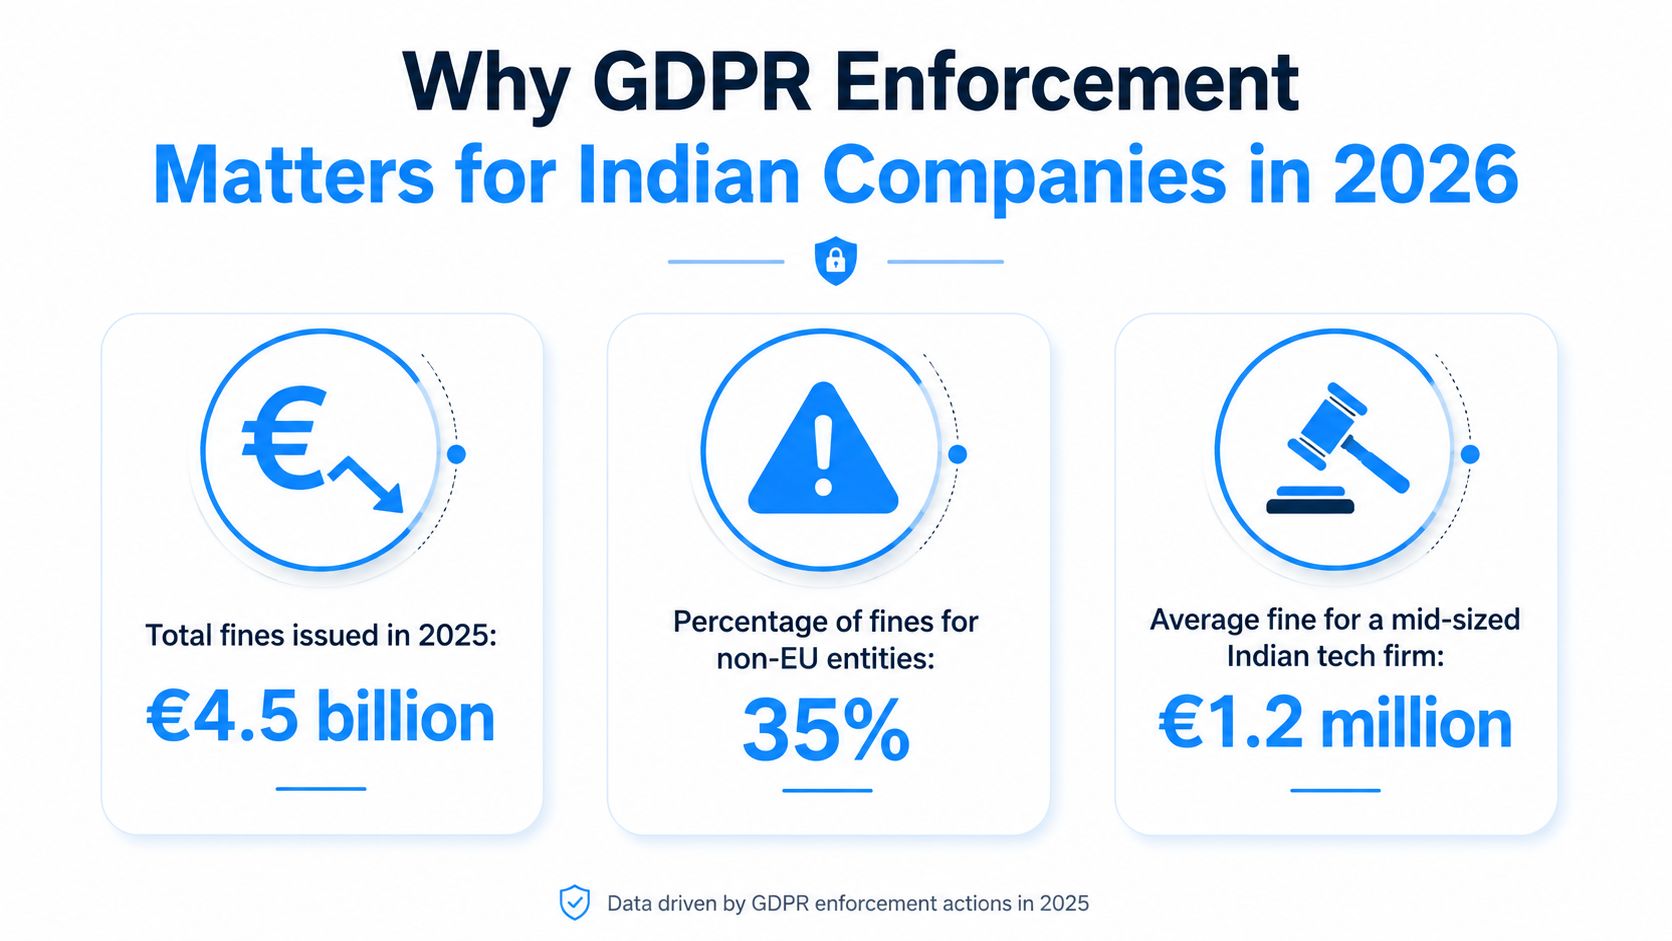
つまり、EUの顧客を持つSaaSプロバイダー、EUの購入者に商品を発送するeコマース企業、またはEUにおけるユーザー行動を分析するアナリティクスプラットフォームは、いずれも正式なGDPR対応体制を構築する必要がある可能性がある。場合によっては、第27条に基づきEU代理人を置く必要もある。.
リスクは罰金だけにとどまらない。規制市場への参入時における取引の遅延、調達上の摩擦、プライバシーに関する通知の不整合、データ主体からの要求への対応の遅さ、そして社内責任体制の弱さなども含まれる。.
リーダーシップのポイント: EUへの事業拡大を計画に含めている場合は、顧客獲得開始後ではなく、事業開始前にGDPRの適用範囲を評価する必要があります。.
欧州データ保護委員会によるGDPRの適用範囲に関するガイダンス
GDPRはインド企業にいつ適用されるのか?
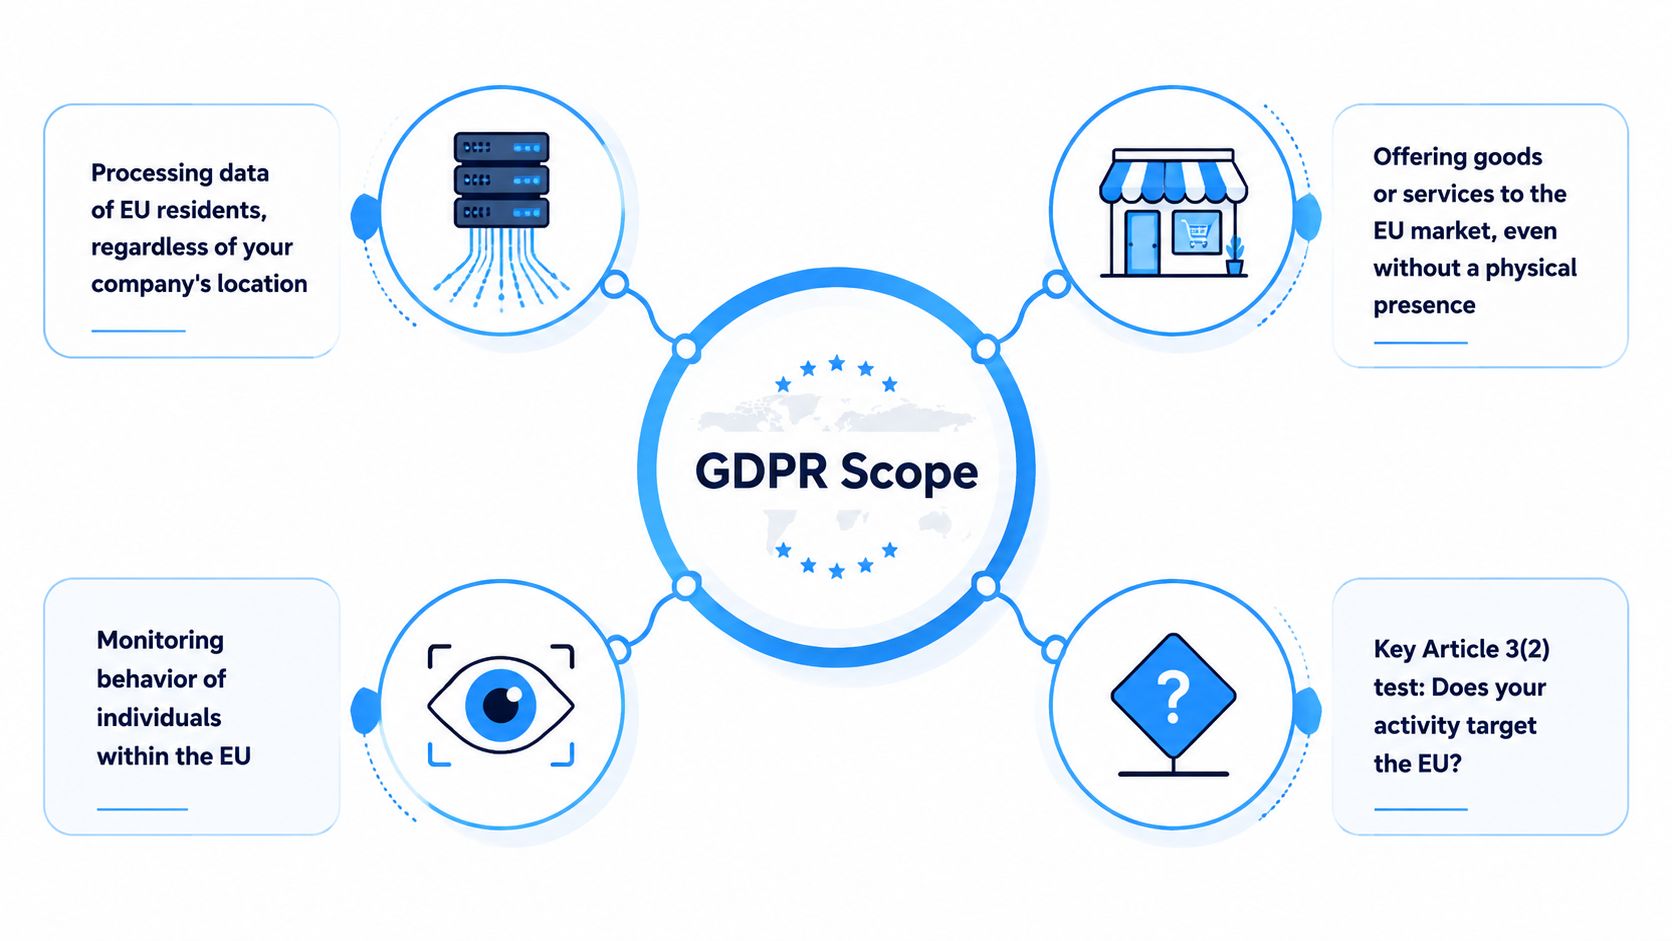
GDPRは、ヨーロッパに関連するデータを扱うすべてのインド企業に適用されるわけではありません。その適用範囲の核心は第3条、特に第3条第2項にあり、この条項はGDPRをEU域外の特定の組織にも拡大適用しています。.
実際には、インド企業が以下の条件を満たす場合、対象範囲に含まれる可能性があります。
- EU域内の人々に商品やサービスを提供する
- EUにおける人々の行動を監視する
いずれかの条項が適用される場合、企業は透明性、法的根拠、権利の取り扱い、セキュリティ、契約、記録保持、および第27条がEU代表者を必要とするかどうかなど、GDPRのその他の義務を評価する必要があります。.
第3条(2)が出発点である
多くのチームは、「ヨーロッパにオフィスがあるか?」という間違った質問から始めてしまいます。GDPR第3条(2)項では、物理的な拠点の有無は主要な問題ではありません。バンガロール、ムンバイ、ハイデラバード、プネ、チェンナイ、あるいはインド国内のその他の地域に拠点を置く企業であっても、GDPRの適用対象となる可能性があります。.
より良い質問は次のとおりです。
- 私たちは意図的にEUの人々に商品を販売したり、マーケティング活動を行ったりしているのでしょうか?
- EU域内の人々は、当社のサービスに登録したり、料金を支払ったり、利用したりしていますか?
- 私たちはEU域内の個人の行動を追跡、プロファイリング、または分析しているのでしょうか?
- 当社の製品、契約、またはサポートの流れは、GDPRに直接抵触するリスクを生み出しますか?
優れたスコープレビューは、証拠に基づいているべきです。製品設計、チェックアウトフロー、配送設定、価格設定、広告キャンペーン、サポート業務、分析ツール、契約、プライバシーに関する通知などを検証する必要があります。.
インド企業がEU市場を狙っている可能性を示す兆候
EUによる標的選定は、通常、単一の事実ではなく、実際的な指標に基づいて判断される。一般的な兆候としては、以下のようなものがある。
- オンボーディング、チェックアウト、または配送フローにおけるEU諸国の選択
- ユーロ建ての価格設定、またはEU市場向けに構築されたキャンペーン
- EUの顧客を対象とした営業活動またはアカウント管理
- EU加盟国のお客様向け地域密着型サポート
- EUユーザーを念頭に置いて作成された利用規約、プライバシーに関する通知、または商業資料
- GDPRの条項と権利を前提とした企業契約は、
一つの要因だけでは問題は解決しない。複数の要因が重なると、意図的なEU向け活動を示唆することが多い。.
| 事業状況 | コンプライアンスに関する質問 |
|---|---|
| EU向け販売活動 | その企業は意図的にEU域内の人々に商品やサービスを提供しているのか? |
| EUでのオンボーディングまたは配送 | 製品および商取引の流れは、EUの利用者または顧客向けに構築されているか? |
| 企業調達 | EUの顧客は、GDPRに特化した契約や手続き上の義務を期待しているのだろうか? |
| 偶発的なEU交通 | 実際に標的を絞ったアクセスが行われているのか、それともEUからのアクセスは時折発生するだけなのか? |
非EU組織に対するGDPRの適用範囲に関するEDPBの公式ガイダンス
行動監視がGDPRの適用範囲をトリガーする可能性がある
インド企業はしばしば売上にばかり目を向け、GDPR第3条第2項の監視に関する規定を見落としがちです。GDPRの適用範囲は、企業がEU域内で行動を観察または分析する場合にも生じます。.
これには以下が含まれます。
- 特定可能なユーザーに関連付けられた行動分析
- 広告技術とトラッキングツール
- 推奨事項やセグメンテーションのためのプロファイリング
- 位置情報に基づく分析
- 個人の行動に連動した不正監視
- クッキーまたは、ユーザーのアクティビティを長期的に分析するために使用されるテクノロジー
これは特にSaaS、アドテク、マーケティングテクノロジー、アナリティクス、モバイルアプリ関連企業にとって重要です。EUでの販売活動が活発でなくても、EU域内での行動を監視することは、GDPRに直接関連する可能性があります。.
インド企業が第27条代表者を必要とする場合
第27条は、第3条(2)に該当する非EU域内の管理者または処理者に対し、EU域内に代理人を任命することを義務付けることができる。ただし、これはEU関連データを扱うすべてのインド企業に自動的に適用されるわけではない。企業はまずGDPRの適用範囲内にあるかどうかを確認し、次に免除規定が適用されるかどうかを評価する必要がある。.
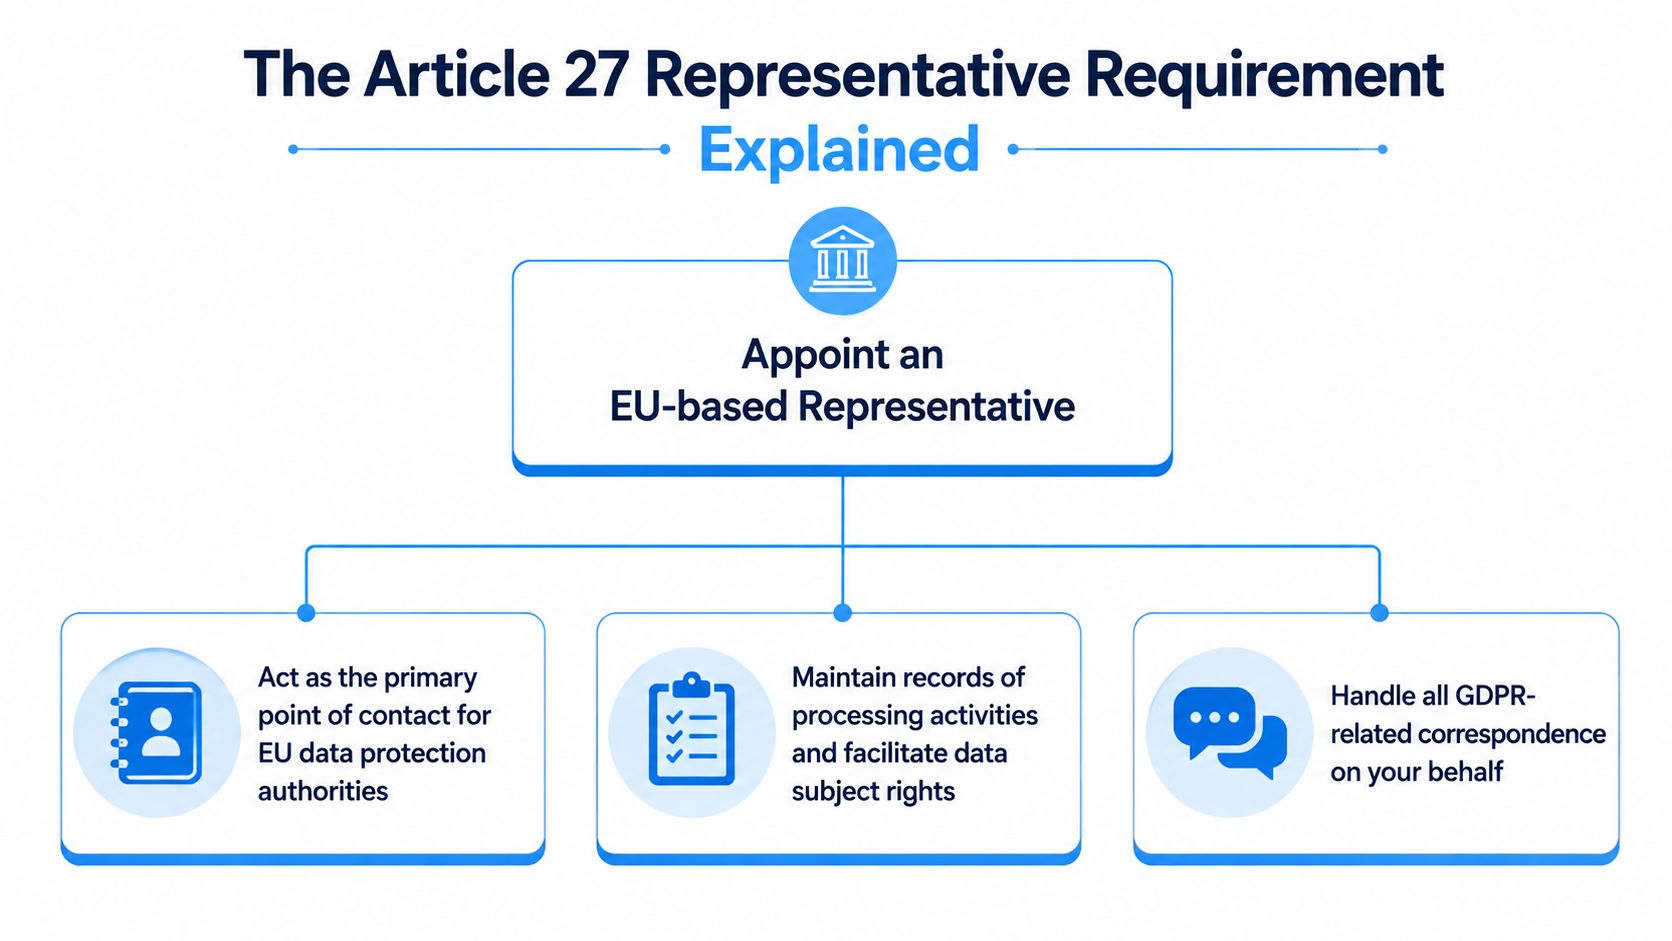
任命は書面で行う必要があり、対象となる事業体、関連する処理活動、コミュニケーション規則、およびエスカレーション経路を明確に定義する必要があります。.
担当者が実際に行うこと
EU代表者は、対象となるデータ処理に関する問題について、監督当局およびデータ主体との現地連絡窓口として機能します。この役割は、コミュニケーション、情報伝達、および説明責任を支援するものであり、企業の法的責任を移転するものではありません。.
実際には、担当者は以下のことができるべきである。
- 規制当局からの連絡を受け取る
- データ主体からの問い合わせを受信または転送する
- 関連する記録と内部連絡先を指摘する
- 会社へのタイムリーなエスカレーションをサポートする
- 対象範囲内の処理のための実用的な連絡体制の維持を支援する
だからこそ、第27条は単なる形式的な手続きとして扱われるべきではないのです。会社に最新の記録、明確な所有権、あるいは機能的な依頼処理プロセスが欠けている場合、任命だけでは問題は解決しません。.
実践的なルール: 第27条は、単独の事務作業としてではなく、業務モデルの一部として扱ってください。.
第27条の免除が適用される場合
一部の組織は、個人の権利や自由に対するリスクをもたらす可能性が低く、かつ特別なカテゴリーのデータや犯罪データの大規模な処理を伴わない、一時的な処理について、限定的な免除規定に依拠する可能性がある。.
その免除規定は慎重に適用すべきである。EU関連の活動が継続的、商業的、製品に組み込まれている、あるいは定期的な分析ツールや行動分析ツールによって支えられている場合、免除規定が適用されると考えるよりも、文書化された第27条評価を実施する方が通常は安全である。.
社内でその役割をどのように運用するか
代表者を任命する前に、会社は内部で誰が以下の権利を所有しているかを決定する必要があります。
- 規制当局とのコミュニケーション
- データ主体からの要求への対応
- 法的分析
- エンジニアリングおよび製品対応
- インシデントおよびセキュリティのエスカレーション
- 記録管理の更新
代理人制度は、プライバシーに関する通知、処理記録、申請受付経路、およびエスカレーション手順とも整合している必要があります。内部ワークフローが強化されるほど、第27条に基づく代理人任命の有用性は高まります。.
インド企業によくあるシナリオ
ビジネスモデルが異なれば、GDPRに関する問題も異なってくる。.
EUの顧客を持つインドのSaaS企業。. インドのソフトウェア企業がEUの組織に積極的に販売活動を行ったり、EUを拠点とするユーザーをサポートしたりする場合、GDPRの適用範囲が生じる可能性があります。また、企業は、自社が管理者、処理者、またはその両方として活動している箇所を明確にする必要があります。.
EUの消費者を対象とした電子商取引。. インドの小売業者がEUの買い物客をターゲットにマーケティングを行ったり、EUからの注文を受け付けたり、EUの購入者に対する配送やサポートを管理したりする場合、綿密なターゲティング分析を行う必要がある可能性が高い。.
広告技術と分析。. これらの企業は、監視という側面を過小評価しがちです。EU域内の個人に関連するプロファイリング、セグメンテーション、トラッキング、行動分析は、GDPR(一般データ保護規則)に基づく直接的な義務を生じさせる可能性があります。.
EU関連データを間接的に処理するサービスプロバイダー。. インドのプロバイダーが欧州に関連する個人データを取り扱うのは、顧客からの指示があった場合に限られます。これはリスクを自動的に排除するものではありませんが、サービスモデル、指示内容、役割分担を綿密に検討する必要があることを意味します。.
EUからのトラフィックは散発的である。. EUからの訪問者が少数であったり、時折問い合わせがあったり、単発的な取引があったりするだけでは、必ずしもGDPRの適用範囲が存在するとは限りません。重要なのは、企業が意図的にEU域内の人々と関わりを持っているのか、あるいはEU域内での彼らの行動を監視しているのかどうかという点です。.
範囲の評価、EU代表者の任命、または実行可能な対応プロセスの構築に関して専門家の支援が必要な企業向けに、, オイスターシールド 検討すべき選択肢の一つです。.
最もよくある間違いは、会社の所在地にばかり注目してしまうことです。法的責任が生じるのは、その事業活動そのものです。.
EU事務所がなくても執行が重要な理由
インド企業の中には、ヨーロッパに支店や従業員がいなければGDPRのリスクは低いと考えるところもある。しかし、それは視野が狭すぎる。GDPRの執行はEU内の複数の監督機関に分散しており、影響を受ける個人がどこにいてもリスクが生じる可能性がある。.
これは重要な点です。なぜなら、業務範囲、苦情、調達に関する期待、規制当局とのやり取りなどは、正式な執行措置が取られる前から、あらゆる面でプレッシャーを生み出す可能性があるからです。多くの企業にとって、最初の影響は業務面と商業面に現れます。取引上の摩擦、セキュリティレビュー、顧客アンケート、権利行使の要求のエスカレーションといった形で現れるのです。.
正当な立場を確立するには、法理論だけでは不十分です。GDPRが適用されるか否か、受信するリクエストの所有者は誰なのか、どのような記録が存在するのか、そして企業が実際にどのように対応するのかを説明できることが重要です。.
DPDPの準備がGDPRへの準備をどのようにサポートするか
インド企業にとって、GDPRへの準備は、 デジタル個人データ保護法、2023年 そして DPDP規則、2025年. 両制度は全く同じではないが、企業に対し、多くの点で共通する運用能力の構築を促すという点では共通している。.
これには以下が含まれます。
- データマッピングとインベントリ処理
- より明確な通知と同意のデザイン
- プライバシーに関する連絡およびエスカレーションの責任者
- プロセッサーおよびベンダーの監督
- 侵害対応計画
- より厳格な文書管理体制
欧州データ保護委員会(EDPB)による第27条および適用範囲に関する公式ガイダンス
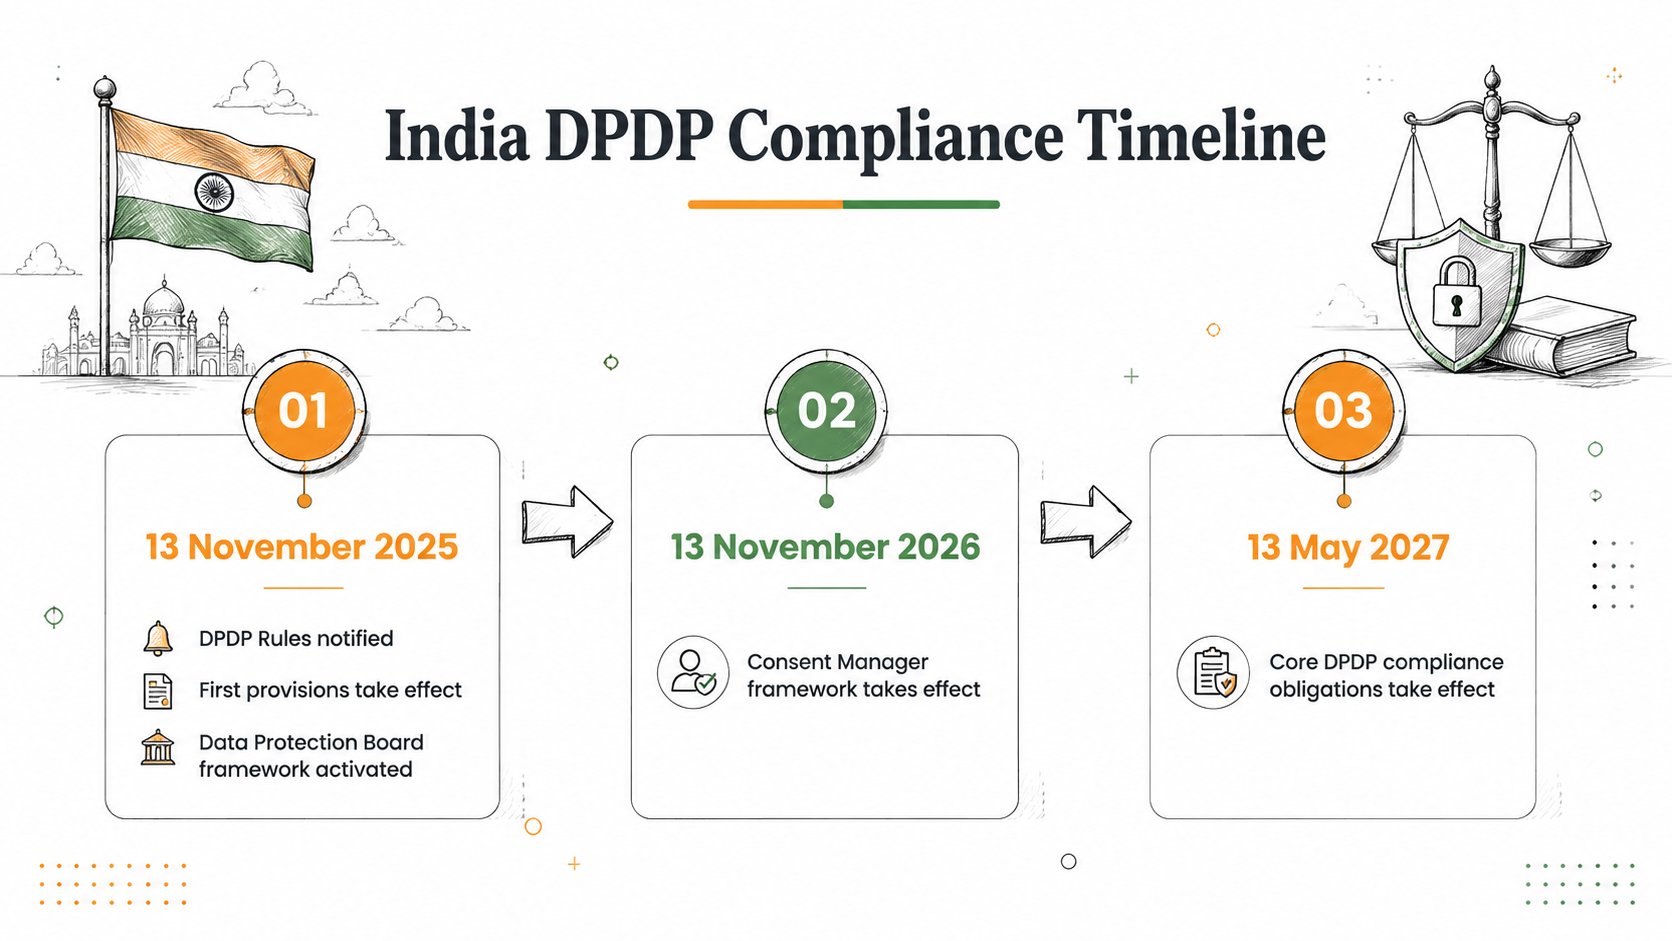
補足資料に記載されているDPDP実施スケジュールは、国際的に活動するインド企業にとって有用な計画策定の道筋となる。行政規定は 2025年11月13日, 、 同意管理 フレームワークから 2026年11月13日, およびより広範な運用上の義務 2027年5月13日.
重要な違いは依然として存在します。DPDP(データ保護に関する規則)の下では、特定の状況において、組織によってはデータ保護責任者または権限のある代理人の連絡先を公開する必要がある場合があります。GDPR(一般データ保護規則)では、第27条により、対象となる非EU域内組織に対して、別途EU域内代理人の要件が設けられる可能性があります。どちらかが他方を置き換えるものではありません。.
デジタル個人データ保護規則、2025年(GSR 846(E))
国際データ転送、データ保護協定(DPA)、標準契約条項(SCC)
欧州の顧客にサービスを提供するインド企業にとって、準備は多くの場合、範囲分析やプライバシー通知にとどまりません。EUまたはEEAからインドに個人データが転送される場合、通常、関係当事者は適切な転送メカニズムを必要とします。.
インドは現在EUの十分性認定を受けていないため、, 標準契約条項, 、 または SCC, これらは一般的に使用されています。多くの企業間取引において、インドのプロバイダーは、第28条に基づくデータ処理契約と関連する標準契約条項(SCC)の両方に署名するよう求められる場合があります。.
| 書類 | 主な目的 | 典型的な使用例 |
|---|---|---|
| DPA第28条 | 命令、セキュリティ、サブプロセッサ、支援義務など、コントローラとプロセッサ間の必要な条件を規定する。 | EUの顧客が、自社に代わって個人データを処理するためにインドのプロバイダーを指定する場合に使用されます。 |
| SCC | EUまたはEEA域外の十分性認定を受けていない国へ送信される個人データの移転メカニズムを提供する。 | 個人データがEUまたはEEAからインドに転送される際に使用されます。 |
実際には、多くのインド企業は両方を必要としています。データ処理契約(DPA)はデータ処理関係を規定し、標準契約条項(SCC)は国境を越えたデータ移転を規定します。.
これは、DPDP(データ保護計画)の準備が役立つもう一つの分野です。最新のベンダーリスト、文書化された安全対策、明確な下請け業者の監督、そして規律ある承認プロセスを備えた企業は、EU顧客の調達に関する期待に応える上で、はるかに有利な立場にあります。.
有益な準備状況レビューでは、契約書、セキュリティ関連文書、移転に関する文言、および実際の運用がすべて整合しているかどうかを確認する必要がある。.
インド企業向け2026年GDPR対応準備チェックリスト
このチェックリストを実践的な行動計画として活用してください。.
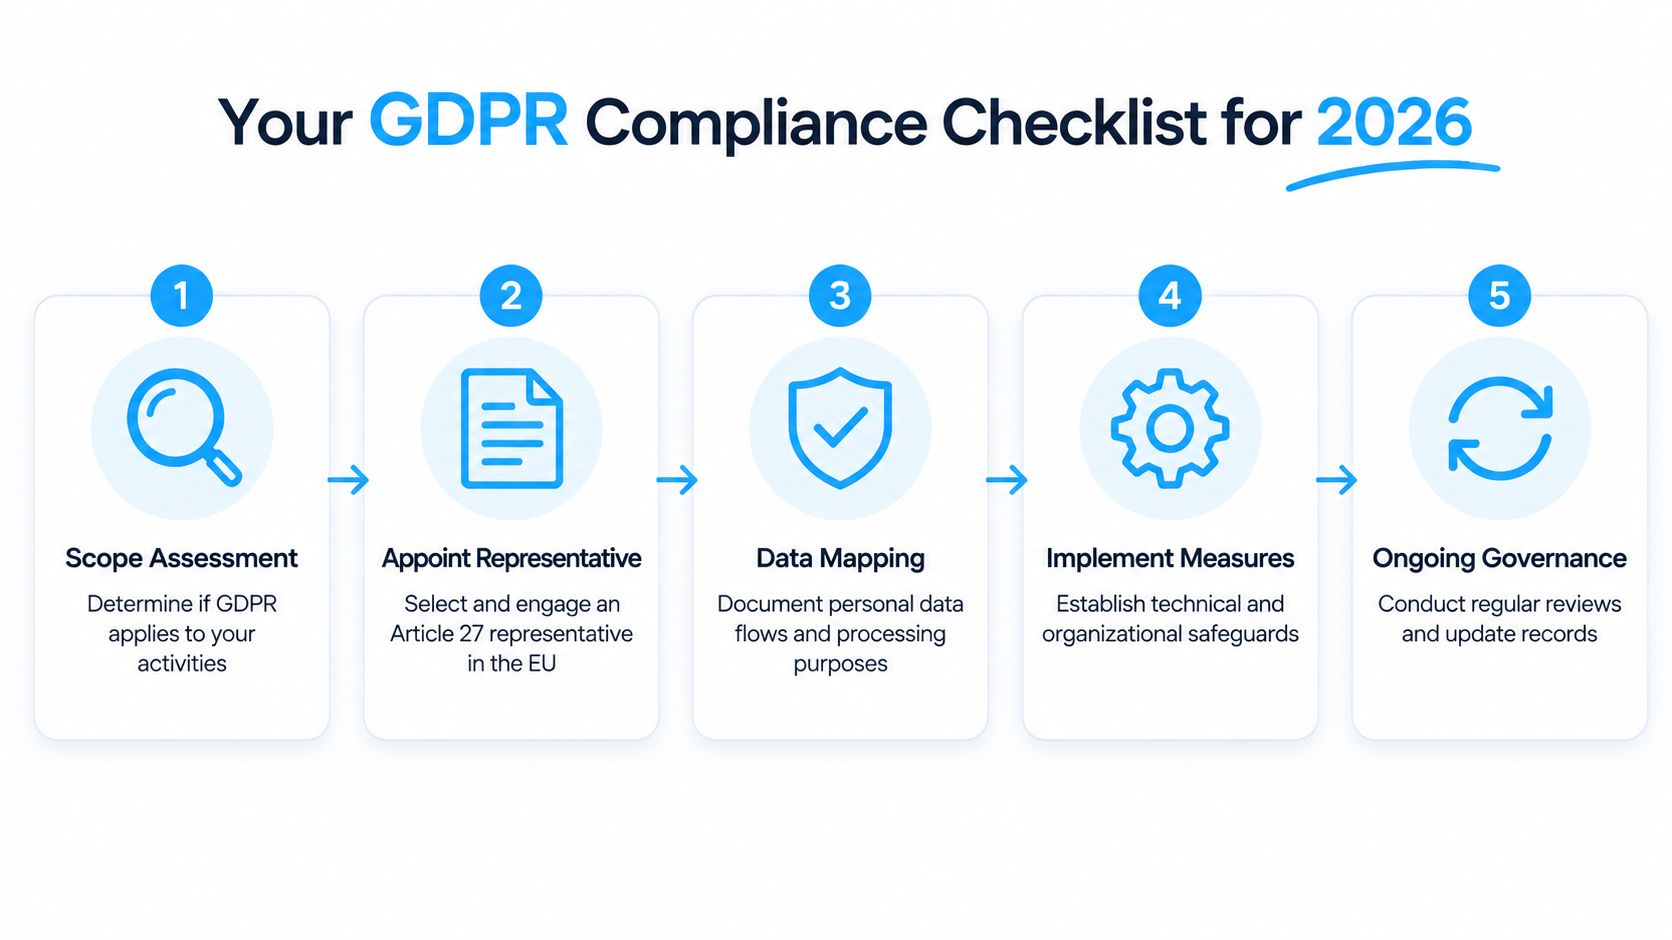
- 第3条(2)の適用範囲を評価する。. EU域内の人々に関連する販売、オンボーディング、契約、分析、広告技術、サポート、および製品に関する意思決定をレビューする。.
- 役割とデータフローをマッピングする。. 企業が管理者、処理者、またはその両方として機能している箇所を特定し、システム、目的、受領者、およびベンダーを文書化する。.
- 第27条を評価する。. 第3条(2)が適用される場合は、EU代表が必要かどうかを判断し、その理由を記録してください。.
- 外側の素材を確認してください。. プライバシーに関する通知、契約条項、サポートチャネル、および権利に関するメッセージングを、実際の業務内容と整合させる。.
- リクエスト処理ワークフローを構築する。. 受付、検証、ルーティング、所有権、エスカレーション、承認、および証拠保管について定義する。.
- 転校準備状況を確認する。. DPA(データ処理契約)、SCC(セキュリティ契約条項)、サブプロセッサー開示、および関連するセキュリティ情報が調達審査の準備ができているかどうかを確認してください。.
- DPDPをガバナンスのトリガーとして使用する。. インドにおけるプライバシー保護の実施は、個別の作業の流れを並行して進めるのではなく、より広範な国境を越えた対応準備と整合させるべきである。.
- 定期的に再評価する。. 製品、分析、顧客タイプ、地域、または処理活動に変更があった場合は、必ず範囲を見直してください。.
GDPRにおける正当な立場は、文書化された論理的根拠、最新の記録、正確な公式声明、そしてプレッシャー下でも機能する対応プロセスにかかっている。.
結論
GDPRは、ヨーロッパに物理的な拠点を持たないインド企業にも直接適用される可能性があります。真の問題は、その企業がEU域内の人々を対象としているか、あるいはEU域内での人々の行動を監視しているかという点です。もしそうであれば、第27条に基づき、EU代表者の任命が必要となる場合もあります。.
2026年に向けて、GDPRを単独の法的問題として扱うのではなく、より広範なプライバシー対応プログラムの一環として、データ保護・データ保護(DPDP)の実施も真剣に検討する形で取り組むのが最善策です。こうした取り組みをうまく行う企業は、調達プロセスを迅速化し、顧客のデューデリジェンスに適切に対応し、回避可能なギャップを少なくしてEU市場に参入できる可能性が高くなります。.
免責事項:本ガイドは一般的な情報提供のみを目的としており、法的助言を構成するものではありません。EUのデータ保護およびその他の規制要件の適用は、各組織の具体的な状況によって異なります。本情報に依拠したり、法令遵守に関する決定を下したりする前に、必要に応じて適切な法的助言を得てください。.
AIに関する注記:この記事は、専門家がAIの支援を受けて作成しました。.