
Sebuah perusahaan SaaS yang berbasis di AS dapat menghabiskan waktu berbulan-bulan untuk mempersiapkan peluncurannya di Eropa, hanya untuk menemukan bahwa pemberitahuan privasinya tidak memiliki titik kontak di Uni Eropa, tim dukungan pelanggannya tidak siap untuk korespondensi dengan pihak berwenang, dan tidak ada yang mendokumentasikan siapa yang akan menerima permintaan subjek data. Perusahaan tersebut mungkin tidak memiliki kantor di Uni Eropa, tidak memiliki karyawan di Eropa, dan tidak memiliki anak perusahaan lokal, namun layanannya tetap dapat membuatnya termasuk dalam cakupan teritorial GDPR.
Celah itu adalah tempat di mana sebuah Perwakilan perlindungan data Uni Eropa menjadi penting. Pasal 27 bukanlah pengganti kepatuhan GDPR, DPO lokal, atau lembaga Uni Eropa. Di mana pengontrol atau pengolah data adalah tidak didirikan di Uni Eropa tetapi tunduk pada GDPR berdasarkan Pasal 3(2), Pasal 27 umumnya mengharuskan untuk menunjuk seorang perwakilan di Uni Eropa kecuali berlaku pengecualian Pasal 27(2). Peran tersebut semakin perlu disesuaikan dengan kewajiban perwakilan atau titik kontak yang timbul berdasarkan hukum digital Eropa lainnya.
Memahami Peran Perwakilan Perlindungan Data Uni Eropa
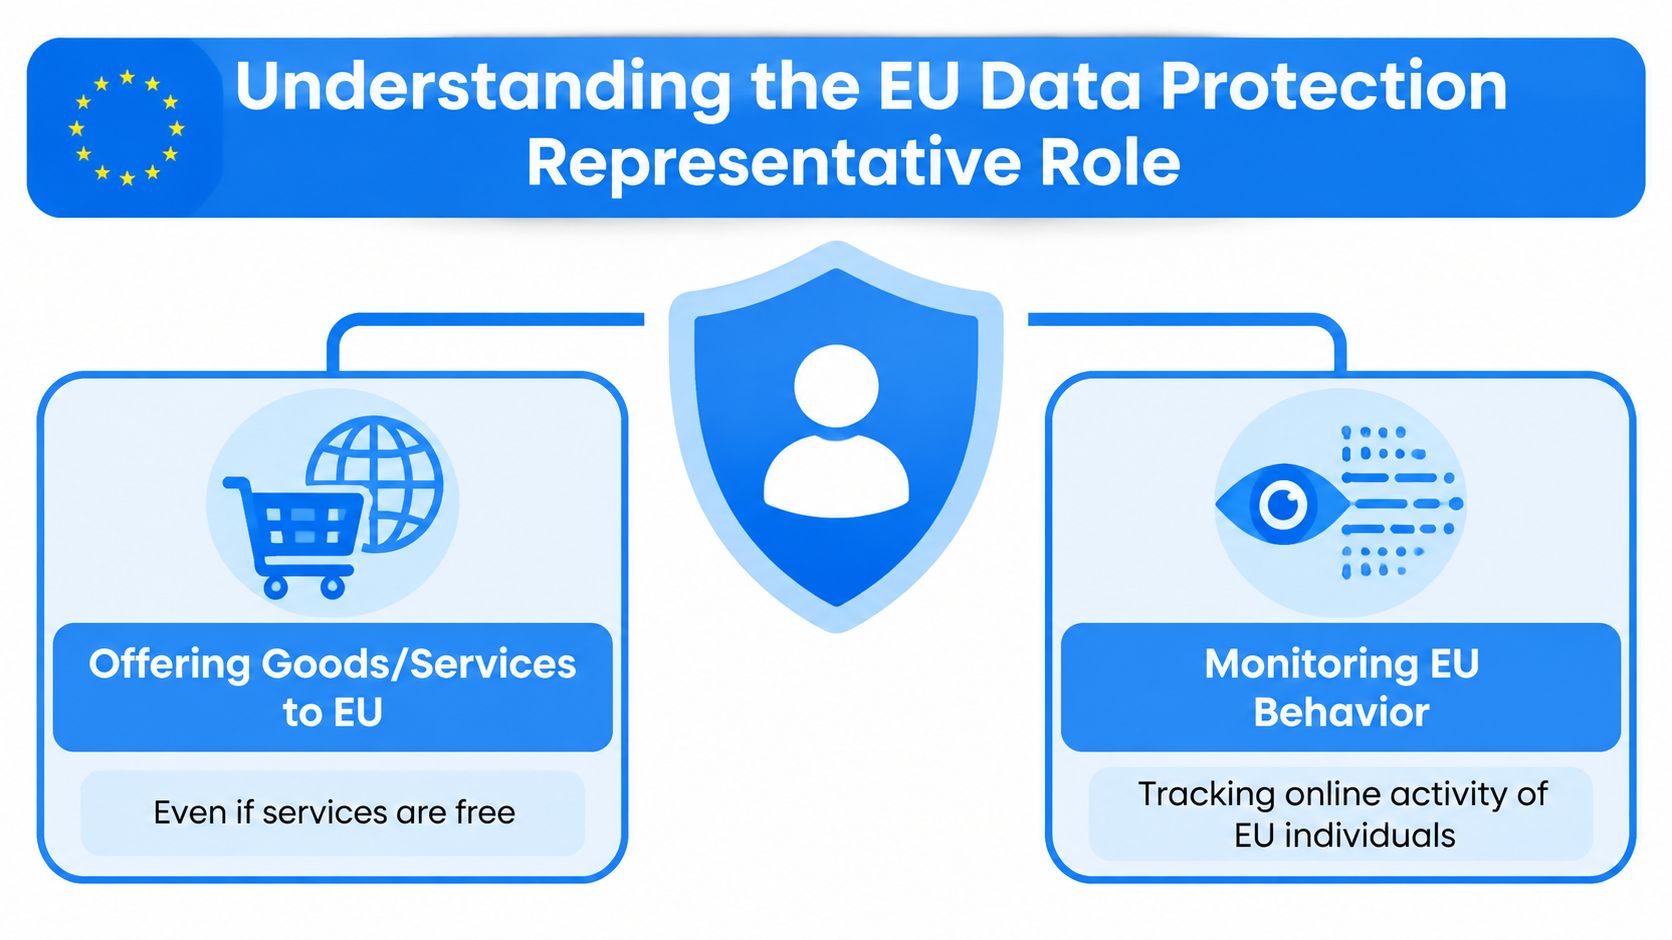
Cara paling sederhana untuk memahami peran tersebut adalah dengan memperlakukannya sebagai sebuah Titik kontak terdaftar untuk masalah GDPR di Uni Eropa. Sebuah bisnis non-Uni Eropa yang tunduk pada GDPR berdasarkan Pasal 3(2) Karena menawarkan barang atau jasa kepada orang-orang di Uni Eropa atau memantau perilaku mereka, mungkin memerlukan perwakilan Uni Eropa, kecuali berlaku pengecualian terbatas. Perwakilan tersebut harus berkedudukan di Negara Anggota tempat subjek data yang data pribadinya diproses berada, ditunjuk secara tertulis, dan diberi mandat untuk dihubungi oleh otoritas pengawas dan subjek data mengenai semua masalah yang berkaitan dengan pemrosesan untuk tujuan memastikan kepatuhan terhadap GDPR. Persyaratan ini diatur dalam Pasal 27 GDPR.
Pertimbangkan sebuah platform analitik Kanada yang mulai melayani pelanggan Prancis. Para insinyur, tim hukum, dan servernya mungkin tetap berada di luar Uni Eropa, tetapi pengguna Prancis tetap membutuhkan cara praktis untuk menghubungi bisnis tersebut mengenai bagaimana data pribadi mereka diproses. Otoritas pengawas juga membutuhkan perwakilan yang dapat diidentifikasi di Uni Eropa yang dapat dihubungi mengenai masalah pemrosesan yang relevan dan berkoordinasi dengan organisasi yang bertanggung jawab atas pemrosesan tersebut.
Titik kontak dengan mandat hukum, bukan pengganti pembuat keputusan.
Perwakilan perlindungan data Uni Eropa tidak sama dengan seorang Petugas Perlindungan Data. Seorang DPO (Petugas Perlindungan Data) memberikan nasihat kepada organisasi, memantau program perlindungan datanya, dan menjalankan fungsi yang ditugaskan pada peran tersebut berdasarkan GDPR. Sebaliknya, perwakilan bertindak sebagai kontak di pasar untuk otoritas dan subjek data berdasarkan mandat hukum tertentu. Suatu bisnis dapat membutuhkan keduanya, dan penunjukan salah satunya tidak secara otomatis memenuhi peran yang lain. EDPB (Dewan Perlindungan Data Eropa) juga berpendapat bahwa peran perwakilan Pasal 27 tidak sesuai dengan peran sebagai DPO eksternal untuk organisasi yang sama, karena DPO harus dapat bertindak secara independen dan menghindari konflik kepentingan.
Perwakilan tersebut bukan sekadar konsultan yang meninjau spanduk cookie atau menulis ulang kebijakan privasi. Ia dapat menerima komunikasi, memfasilitasi keterlibatan dengan otoritas pengawas dan subjek data, serta membantu membuat informasi yang relevan dapat diakses oleh organisasi dan, jika berlaku, pihak berwenang. Ia tidak mengambil alih keputusan pengontrol atau pengolah data tentang tujuan dan cara pemrosesan, dan tidak boleh dianggap sebagai fungsi privasi internal bisnis.
Aturan praktis: Perlakukan perwakilan tersebut seperti kontak resmi Uni Eropa yang ditunjuk untuk komunikasi regulasi. Perwakilan tersebut harus dapat dihubungi, ditunjuk dengan benar, dan terhubung dengan proses respons organisasi.
Perbedaan tersebut penting selama pengaduan atau investigasi. Jika subjek data menghubungi perwakilan terkait permintaan penghapusan, perwakilan tersebut harus mengarahkan permintaan tersebut melalui alur kerja penanganan hak akses yang telah ditetapkan perusahaan. Jika otoritas meminta catatan, perwakilan tersebut harus dapat mengidentifikasi pemilik internal yang tepat, menyimpan catatan percakapan, dan melacak responsnya.
Teks GDPR Komisi Eropa diadopsi pada tahun... 2016 dan menjadi berlaku pada 25 Mei 2018, menjadikan Pasal 27 sebagai bagian dari kerangka kerja tata kelola pasca-2018 yang mendasar untuk bisnis digital lintas batas. Pasal 27 sendiri tidak menentukan apakah GDPR berlaku. Lingkup teritorial diatur terutama oleh Pasal 3. Jika pengontrol atau pengolah data non-UE termasuk dalam Pasal 3(2), Pasal 27 biasanya berlaku kecuali ada pengecualian. Penunjukan perwakilan juga tidak bukan, dengan sendirinya, menciptakan kantor perwakilan pengendali atau pengolah data di Uni Eropa.
Ketika Pengangkatan Menjadi Wajib
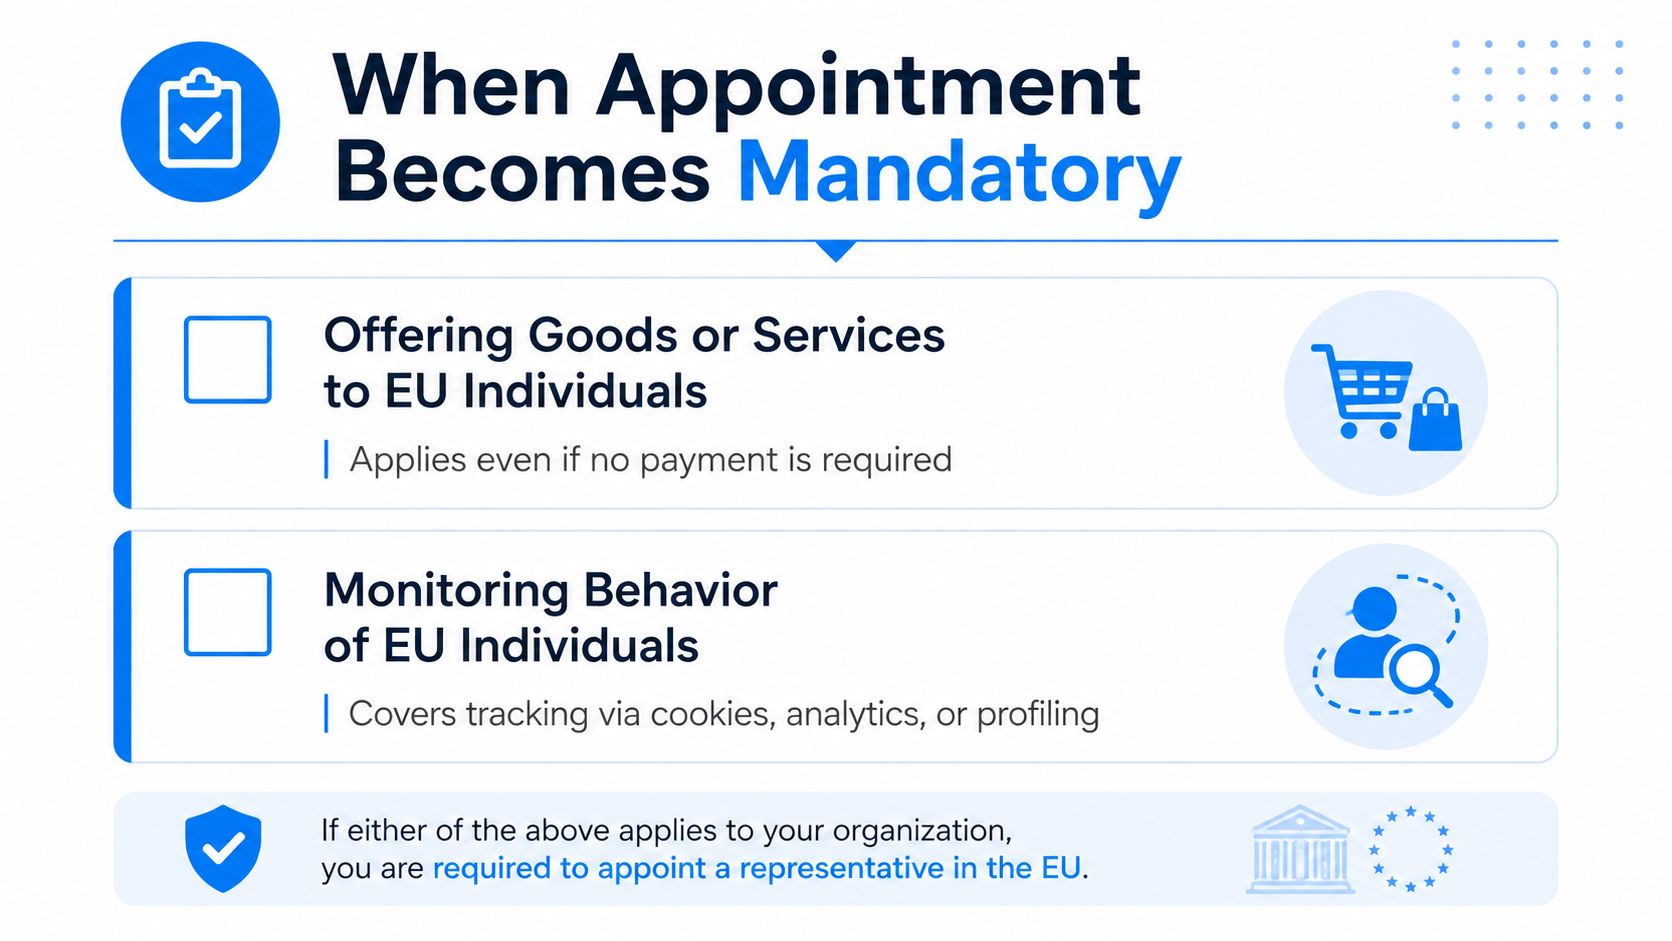
Pertanyaan mengenai penunjukan dimulai dengan dua tes. Jika pengontrol atau pengolah data non-UE tunduk pada GDPR karena menawarkan barang atau jasa kepada orang-orang di Uni Eropa, atau memantau perilaku orang-orang di Uni Eropa, Pasal 27 mungkin mensyaratkan adanya perwakilan. Pertanyaan yang relevan bukanlah apakah pelanggan telah membayar, apakah perusahaan tersebut memiliki staf di Uni Eropa, atau apakah bisnis tersebut menyebut aktivitasnya sebagai "global" dan bukan Eropa.
Peritel daring Australia yang mengiklankan pengiriman ke Jerman adalah contoh langsung dari penawaran barang atau jasa kepada individu di Uni Eropa. Aplikasi seluler Kanada yang melacak lokasi pengguna di Prancis, menganalisis aktivitas mereka, atau membuat profil mereka untuk keterlibatan yang ditargetkan mungkin termasuk dalam pemicu pemantauan. Layanan gratis pun masih dapat memenuhi syarat, karena penawaran tersebut tidak perlu melibatkan pembayaran.
Terapkan pengecualian tersebut dengan hati-hati.
Pasal 27 memuat pengecualian sempit di mana pemrosesan hanya bersifat sesekali, kecil kemungkinannya menimbulkan risiko terhadap hak dan kebebasan individu, dengan mempertimbangkan sifat, konteks, cakupan dan tujuan pemrosesan, dan tidak tidak termasuk, dalam skala besar, pemrosesan kategori data khusus yang disebutkan dalam Pasal 9 atau data pribadi yang berkaitan dengan hukuman pidana dan pelanggaran yang disebutkan dalam Pasal 10. Otoritas dan badan publik juga berada di luar persyaratan perwakilan. Pengecualian tersebut harus didokumentasikan sebagai penilaian yang beralasan, bukan diperlakukan sebagai asumsi yang mudah.
Tim sering salah mengartikan “sesekali” sebagai “bukan bisnis utama kami.” Itu bukan kriteria yang dapat diandalkan. Sebuah perusahaan yang produk intinya ditujukan untuk pengguna Uni Eropa dapat memproses data mereka secara rutin meskipun Eropa hanya mewakili sebagian dari aktivitas komersialnya. Demikian pula, bisnis yang tidak memiliki kantor di Uni Eropa masih dapat tunduk pada persyaratan tersebut, karena analisis Pasal 27 dapat muncul setelah Pasal 3(2) diterapkan.
Gunakan urutan pengambilan keputusan ini:
-
Identifikasi lokasi organisasi tersebut. Apakah pengendali atau pengolah data tersebut berlokasi di luar Uni Eropa?
-
Menilai cakupan teritorial. Apakah organisasi tersebut tunduk pada GDPR berdasarkan Pasal 3(2)?
-
Tinjau kembali pemicunya. Apakah lembaga ini menawarkan barang atau jasa kepada masyarakat di Uni Eropa, atau memantau perilaku mereka di Uni Eropa?
-
Pertimbangkan pengecualian tersebut dengan cermat. Apakah pemrosesan tersebut bersifat sesekali, kecil kemungkinannya menimbulkan risiko yang relevan, dan bebas dari pemrosesan skala besar berdasarkan Pasal 9 atau Pasal 10?
-
Catat kesimpulannya. Simpan analisis cakupan teritorial, alasan pengecualian, dan persetujuan bersama dengan berkas tata kelola privasi.
Panduan representatif Pasal 27 GDPR
Penilaian praktis harus mempertimbangkan bahasa pemasaran, mata uang dan opsi pengiriman, ketersediaan aplikasi, konfigurasi cookie dan analitik, geografi pelanggan, dan fungsionalitas produk. Penilaian tersebut juga harus menghindari asumsi bahwa penggunaan data kategori khusus atau data terkait hukuman pidana secara otomatis membatalkan pengecualian tersebut. Pertanyaan hukum yang relevan adalah apakah data tersebut diproses. dalam skala besar, bersamaan dengan syarat-syarat Pasal 27(2) lainnya. Jika bisnis tidak dapat menjelaskan mengapa pengecualian berlaku, menunjuk perwakilan seringkali merupakan pilihan operasional yang lebih dapat dibenarkan.
Tugas dan Tanggung Jawab Utama
Pekerjaan sehari-hari perwakilan tersebut sebagian besar berkaitan dengan komunikasi terkontrol. Perwakilan tersebut harus tetap dapat diidentifikasi oleh otoritas pengawas dan subjek data, menerima korespondensi yang relevan, dan memastikan bahwa organisasi yang menunjuknya dapat menindaklanjutinya. Peran ini hanya berfungsi jika perwakilan tersebut memiliki kontak perusahaan yang terkini, jalur eskalasi yang disepakati, dan akses ke informasi pemrosesan yang cukup untuk memahami apa yang menjadi perhatian suatu pertanyaan.
Tiga tanggung jawab tersebut layak diperlakukan secara terpisah.
Menangani komunikasi otoritas
Otoritas pengawas dapat mengirimkan permintaan tentang pemrosesan oleh pengendali atau pengolah data, meminta catatan, atau berkomunikasi tentang pengaduan. Perwakilan tersebut harus mencatat pesan, memverifikasi ruang lingkupnya, memberi tahu pemilik internal yang ditunjuk, menyimpan korespondensi asli, dan melacak respons organisasi. Perwakilan tersebut tidak boleh mengimprovisasi posisi hukum perusahaan atau menjawab pertanyaan substantif tanpa instruksi dan informasi yang memadai.
Mengarahkan permintaan subjek data
Seseorang di Uni Eropa dapat menghubungi perwakilan mengenai akses, penghapusan, keberatan, atau masalah perlindungan data lainnya. Berdasarkan Pasal 27(4), otoritas pengawas dan subjek data dapat menghubungi perwakilan, sebagai tambahan atau pengganti Pengontrol atau pengolah data, terkait masalah pemrosesan untuk tujuan memastikan kepatuhan terhadap GDPR. Perwakilan tersebut tidak memutuskan apakah permintaan tersebut valid atau menghapus data itu sendiri. Sebaliknya, ia harus mencatat permintaan tersebut secara akurat, meneruskannya ke tim respons hak organisasi, memantau proses penerusan, dan menyimpan bukti komunikasi tersebut.
Pengaturan yang lemah akan gagal. Kotak surat yang tidak dipantau siapa pun menciptakan kesan representasi tanpa substansi operasional. Perlindungan kontraktual dan operasional yang direkomendasikan harus mendefinisikan siapa yang mengakui komunikasi, bagaimana pertanyaan verifikasi identitas ditangani, tim mana yang bertanggung jawab atas tanggapan, dan bagaimana permintaan yang belum terselesaikan ditindaklanjuti.
Memelihara catatan yang dapat digunakan.
Perwakilan tersebut mungkin diminta untuk mendukung akses ke catatan aktivitas pemrosesan jika Pasal 30 berlaku. Pasal 30 GDPR secara tegas mempertimbangkan perwakilan dalam kerangka pencatatan, dan pengontrol atau pengolah data, dan jika berlaku, perwakilan harus menyediakan catatan yang relevan kepada otoritas pengawas jika diminta. Hal itu membutuhkan lebih dari sekadar menyimpan surat penunjukan yang ditandatangani. Perusahaan harus memelihara inventaris pemrosesan yang mutakhir, detail pengontrol dan pengolah data, kategori data dan individu, informasi penerima, logika retensi, pengaturan transfer, dan detail kontak perwakilan yang terkini.
Perwakilan tersebut tidak bertanggung jawab untuk membuat atau mengendalikan seluruh program kepatuhan privasi organisasi. Model operasional yang baik memisahkan hal tersebut. tugas titik kontak formal mulai dari saran privasi, operasi keamanan, respons insiden, hingga kepemilikan bisnis.
Seorang perwakilan harus dapat memberi tahu pihak berwenang siapa pemilik jawaban tersebut, di mana dokumen pendukungnya berada, dan kapan tanggapan akan dikoordinasikan. Jika tidak dapat melakukannya, penunjukan tersebut hanya sekadar formalitas di atas kertas.
Mengelola Berbagai Kerangka Regulasi Uni Eropa
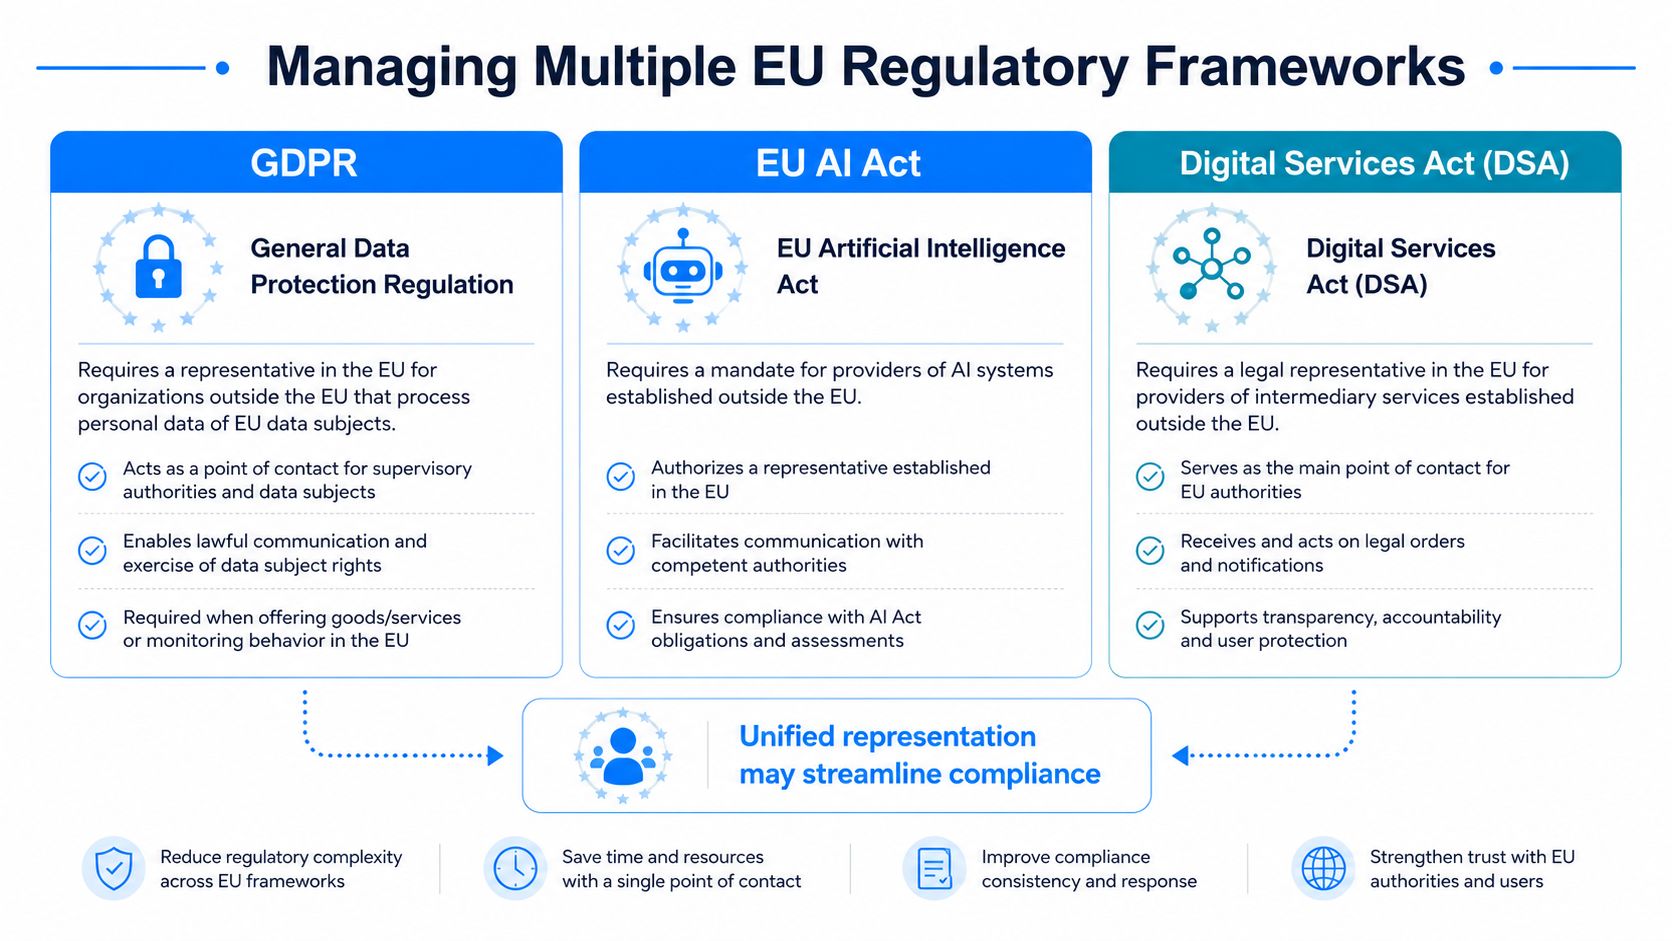
Pasal 27 semakin menjadi bagian dari masalah representasi yang lebih luas. Perusahaan yang memasuki pasar Eropa mungkin juga perlu memeriksa kewajiban perwakilan, perwakilan resmi, atau titik kontak yang terkait dengan hal tersebut. Undang-Undang AI Uni Eropa, Undang-Undang Layanan Digital, Undang-Undang Data, dan NIS2. Peran, pemicu, kriteria kelayakan, dan otoritas yang berwenang berbeda-beda tergantung kerangka kerjanya, sehingga penunjukan berdasarkan Pasal 27 GDPR tidak dapat diartikan sebagai otomatis memenuhi setiap hukum lainnya.
Pilihan strategisnya adalah antara fragmentasi dan konsolidasi.
| Model pengoperasian | Apa yang berhasil | Di mana hal itu menimbulkan risiko |
|---|---|---|
| Perwakilan terpisah | Setiap penyedia layanan dapat mengkhususkan diri dalam satu bidang hukum dan regulatornya. | Beberapa kotak masuk, catatan yang tidak konsisten, jalur eskalasi yang duplikat. |
| Satu mandat terkoordinasi | Proses penerimaan terpusat dapat menstandarisasi pencatatan, pengarahan, dan bukti. | Setiap kerangka kerja tetap membutuhkan penunjukan, ruang lingkup, dan kewenangan yang sah masing-masing. |
| Entitas internal Uni Eropa | Staf lokal dapat mengintegrasikan pekerjaan regulasi dengan operasional. | Pembentukan suatu badan hukum tidak menghilangkan kebutuhan untuk memetakan setiap kewajiban hukum. |
Penyedia platform marketplace mungkin mengelola permintaan GDPR, pemberitahuan DSA, dan komunikasi Undang-Undang Perlindungan Data melalui tim yang terpisah. Penyedia sistem atau model AI tertentu di luar Uni Eropa, tergantung pada perannya dan persyaratan Undang-Undang Perlindungan Data yang berlaku, mungkin juga perlu menilai apakah perwakilan resmi diperlukan. Produsen produk terhubung mungkin perlu mengoordinasikan komunikasi GDPR, Undang-Undang Perlindungan Data, dan keamanan siber. Contoh-contoh ini tidak berarti satu perwakilan secara otomatis sudah cukup. Contoh-contoh ini menunjukkan mengapa organisasi harus memetakan kewajiban sebelum memilih model operasional.
Konsolidasi membutuhkan batasan.
Mandat terpadu dapat mengurangi duplikasi penerimaan dan mempermudah pemeliharaan satu register tunggal untuk pemberitahuan masuk, cap waktu, pemilik yang bertanggung jawab, dan keputusan eskalasi. Hal ini juga dapat memberikan tim kepatuhan senior satu pandangan tentang masalah regulasi yang masih terbuka, daripada mengharuskan mereka untuk mencocokkan beberapa laporan penyedia.
Komprominya adalah ketelitian hukum. Setiap kerangka kerja membutuhkan ruang lingkup, wewenang, prosedur komunikasi, perlakuan kerahasiaan, pendekatan penyimpanan, dan mekanisme penghentiannya sendiri. Satu penyedia dapat menjalankan fungsi perwakilan atau titik kontak di bawah beberapa kerangka peraturan Uni Eropa jika diizinkan secara hukum, tetapi setiap penunjukan harus secara independen memenuhi kelayakan, ruang lingkup, mandat, tugas, dan persyaratan lain dari undang-undang yang relevan.
Sumber daya perwakilan Undang-Undang Data Uni Eropa
Model yang bermanfaat adalah satu saluran operasi dengan otoritas khusus kerangka kerja. Penyedia layanan dapat menerima dan mencatat komunikasi secara terpusat, kemudian mengarahkan setiap item ke tim hukum dan operasional yang tepat sesuai dengan mandat yang relevan.
Konsolidasi paling masuk akal ketika organisasi yang sama memiliki produk yang tumpang tindih, operasi privasi bersama, dan kebutuhan nyata akan jejak audit yang konsisten. Penunjukan terpisah mungkin lebih disukai jika kerangka kerja membutuhkan kompetensi spesialis, regulator mengharapkan kontak yang berbeda, atau risiko dan jalur pelaporan berbeda secara material.
Proses Pengangkatan dan Dokumentasi Mandat
Penunjukan yang kredibel dimulai dengan peta ruang lingkup, bukan daftar pendek penyedia layanan. Cantumkan setiap entitas hukum non-UE, produk yang menjangkau individu di UE, aktivitas pemrosesan yang relevan, Negara Anggota tempat subjek data yang terpengaruh berada, dan kerangka kerja yang mungkin memerlukan kontak di pasar tersebut. Hal ini mencegah perusahaan menunjuk seseorang untuk satu merek sementara membiarkan pengontrol atau pengolah data lain berada di luar mandat.
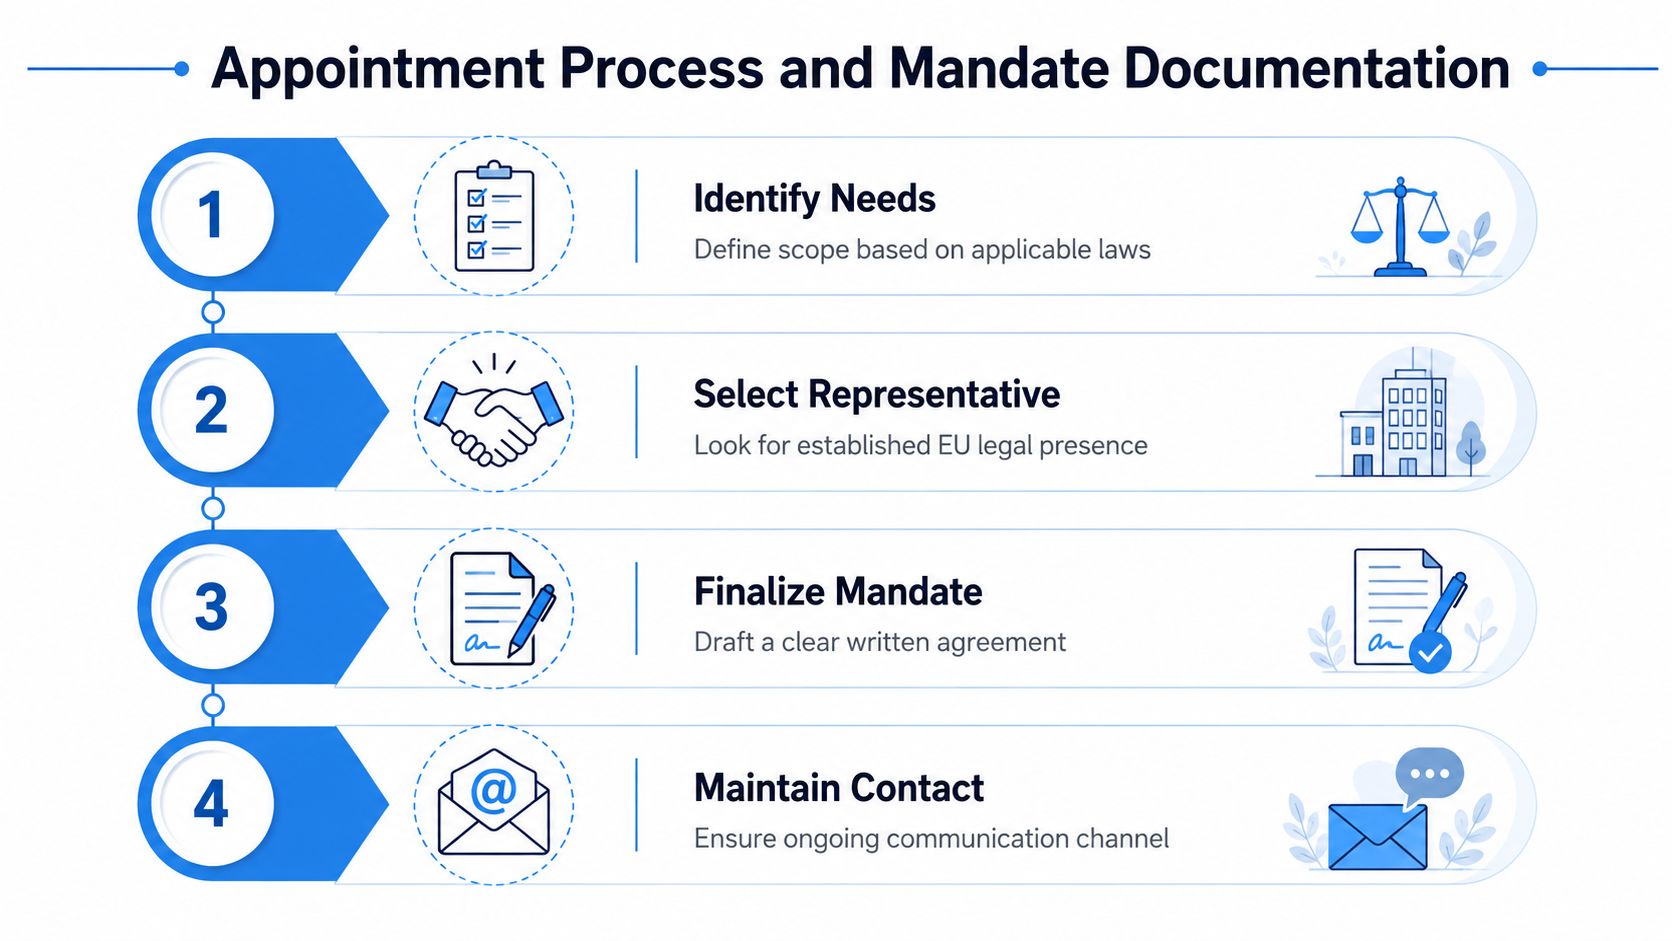
Pilih untuk kesiapan operasional.
Perwakilan harus berkedudukan di Negara Anggota Uni Eropa yang sesuai, dan organisasi tersebut harus menguji apakah penyedia yang diusulkan dapat berkomunikasi secara efektif dengan otoritas terkait dan subjek data. Pengalaman di industri sangat penting ketika penyedia perlu memahami platform SaaS, teknologi periklanan, produk terhubung, layanan kesehatan, atau sistem AI dengan cepat.
Ajukan pertanyaan praktis:
-
Siapa yang memantau komunikasi masuk? Dapatkan nama fungsi, proses cakupan, dan pemilik eskalasi secara tertulis.
-
Apa yang dicatat dalam log? Konfirmasikan bahwa pemberitahuan, permintaan, cap waktu, lampiran, tindakan penerusan, dan status penyelesaian telah disimpan.
-
Bagaimana cakupan wewenang dikendalikan? Penyedia layanan harus membedakan antara penerusan dan koordinasi dengan pengambilan keputusan kepatuhan perusahaan.
-
Ketentuan pertanggungjawaban apa yang berlaku? Tinjau kembali polis asuransi, pengecualian, subkontraktor, kerahasiaan, dan kewajiban kerja sama.
-
Apa yang terjadi setelah pemutusan hubungan kerja? Perjanjian tersebut harus menjelaskan proses serah terima, pemberitahuan pembaruan, penyimpanan catatan, dan komunikasi dengan regulator.
Ini adalah poin-poin ketelitian dan pembuatan kontrak yang direkomendasikan, bukan daftar lengkap persyaratan Pasal 27 yang diatur dalam undang-undang. Hal ini membantu mengubah penunjukan menjadi pengaturan yang dapat digunakan secara operasional.
Tuliskan mandat yang dapat bertahan dari pengawasan ketat.
Pasal 27 GDPR mensyaratkan penunjukan tersebut harus secara tertulis. Mandat tersebut harus mengidentifikasi entitas yang menunjuk, perwakilan, ruang lingkup pemrosesan yang berlaku, wewenang untuk menerima komunikasi, pengaturan kontak subjek data, prosedur eskalasi, harapan kerahasiaan, alokasi tanggung jawab, kewajiban kerja sama, dan ketentuan pengakhiran. Mandat tersebut juga harus menyatakan kerangka kerja tambahan mana yang disertakan, jika ada, daripada mengandalkan label umum seperti "kepatuhan Eropa". Beberapa poin ini merupakan persyaratan minimum berdasarkan undang-undang, sementara yang lain merupakan perlindungan kontraktual yang direkomendasikan yang membantu pengaturan tersebut berfungsi dalam praktik.
Perbarui pemberitahuan privasi dan informasi publik relevan lainnya dengan detail identitas perwakilan jika kewajiban transparansi berdasarkan Pasal 13 dan 14 GDPR Terapkan. Simpan mandat yang telah ditandatangani, bukti kewenangan perusahaan, inventaris pemrosesan, penilaian ruang lingkup, analisis pengecualian jika relevan, dan catatan perubahan secara bersamaan. Tinjau kembali catatan tersebut ketika produk, wilayah pelanggan, alat pelacakan, entitas hukum, atau kewajiban peraturan berubah.
Layanan perwakilan resmi berdasarkan Undang-Undang AI Uni Eropa
Gunakan urutan implementasi yang singkat: setujui ruang lingkup, selesaikan uji tuntas, tanda tangani mandat, publikasikan detail kontak, uji jalur penerimaan, berikan pengarahan kepada tim dukungan pelanggan dan privasi, lalu jadwalkan pemeriksaan berkala. Untuk organisasi dengan produk AI, persyaratan perwakilan resmi terpisah harus dievaluasi secara independen dari mandat GDPR, bahkan jika model operasional yang dimaksud adalah satu model.
Risiko Penegakan Hukum dan Konsekuensi Kepatuhan
Kegagalan menunjuk perwakilan Pasal 27 diperlakukan sebagai Pelanggaran Pasal 83 ayat (4). Di bawah Pasal 83(4)(a) GDPR, Pelanggaran terhadap kewajiban pengendali dan pengolah data sesuai dengan, antara lain, ketentuan Pasal 27, dapat dikenakan denda administratif sebesar... hingga €10 juta atau, dalam hal suatu perusahaan, hingga 2% dari total omset tahunan di seluruh dunia pada tahun keuangan sebelumnya, mana pun yang lebih tinggi..
Batasan tersebut tidak boleh dianggap sebagai prediksi hasil akhir. Hal itu menunjukkan mengapa penunjukan tersebut perlu dimasukkan dalam daftar risiko organisasi. Ketidakhadiran perwakilan juga dapat mempersulit pengelolaan peristiwa regulasi biasa. Keluhan mungkin datang melalui saluran yang tidak terduga, pemberitahuan pelanggaran mungkin tidak memiliki penerima yang jelas, dan permintaan otoritas mungkin tidak terjawab sementara tim internal menentukan siapa yang bertanggung jawab.
panduan mengenai paparan penegakan hukum Pasal 27
panduan mengenai paparan penegakan hukum Pasal 27
panduan mengenai paparan penegakan hukum Pasal 27
Bagaimana kesenjangan menjadi terlihat
Otoritas pengawas dan subjek data dapat mengungkap kesenjangan tersebut melalui pengaduan, investigasi, atau permintaan informasi. Kerja sama lintas batas juga dapat membuat struktur kontak yang tidak konsisten menjadi lebih jelas, terutama ketika suatu perusahaan mengoperasikan beberapa produk atau entitas hukum di bawah satu merek.
Pengontrol atau pengolah data tetap bertanggung jawab atas kepatuhan substantif terhadap GDPR, keputusan pemrosesan, dan dasar hukum keseluruhan untuk aktivitas yang relevan. Perwakilan memiliki peran hukum dan potensi tanggung jawabnya sendiri terkait dengan mandat dan kewajiban yang melekat pada peran tersebut, yang mengubah hubungan komersial. Oleh karena itu, penyedia layanan harus memiliki mandat yang jelas, prosedur yang tepat, dan model eskalasi yang terdefinisi. Penunjukan perwakilan tidak mentransfer tanggung jawab GDPR pengontrol atau pengolah data kepada perwakilan tersebut.
Perspektif manajemen risiko: Perwakilan tersebut tidak akan memperbaiki aktivitas pemrosesan yang melanggar hukum. Namun, ia dapat mencegah kegagalan kontak mendasar agar tidak menjadi bukti pertama bahwa program tata kelola belum lengkap.
Respons praktisnya cukup sederhana. Verifikasi pemicunya, dokumentasikan setiap pengecualian, tunjuk perwakilan sebelum aktivitas yang berhubungan dengan Uni Eropa dimulai, publikasikan detail yang akurat, uji jalur komunikasi, dan simpan bukti bahwa proses tersebut berjalan dengan baik. Pendekatan ini lebih bermanfaat daripada menunggu otoritas atau subjek data menemukan mata rantai yang hilang.
Mengintegrasikan Perwakilan ke dalam Strategi Pasar Uni Eropa Anda
Perwakilan harus direncanakan bersamaan dengan peluncuran produk, pemberitahuan privasi, catatan pemrosesan, prosedur respons hak, manajemen insiden, dan penilaian DPO (Petugas Perlindungan Data). Menunjuk titik kontak setelah peluncuran dapat membuat tim dukungan pelanggan, hukum, dan keamanan tidak siap untuk komunikasi yang membutuhkan tindakan terkoordinasi.
Rencana memasuki pasar harus menjawab empat pertanyaan:
-
Entitas mana yang menawarkan layanan atau menentukan tujuan pemrosesan?
-
Audiens dan perilaku Uni Eropa mana yang menjadi target atau dipantau?
-
Kerangka hukum mana yang menciptakan kewajiban titik kontak untuk produk tersebut?
-
Siapa yang memiliki hak atas setiap respons setelah pemberitahuan atau permintaan tiba?
Model operasional terkuat memperlakukan representasi sebagai infrastruktur. Model ini memberikan pelanggan dan pihak berwenang jalur yang jelas untuk masuk ke dalam organisasi, menciptakan proses serah terima yang terdokumentasi, dan mendukung ekspansi tanpa mengharuskan setiap keputusan pasar baru dimulai dari awal. Model ini juga membuat akuntabilitas internal terlihat, karena tim harus mengidentifikasi siapa yang menyetujui tanggapan, memelihara catatan, dan memperbarui informasi kontak publik.
Penganggaran harus mencakup lebih dari sekadar biaya penunjukan. Sertakan peninjauan mandat, pembaruan pemberitahuan, pengujian awal, pemeliharaan catatan, pelatihan staf, pemetaan kerangka kerja, dan pemeriksaan ruang lingkup berkala. Penunjukan berbiaya rendah yang tidak dapat memantau komunikasi atau menyimpan jejak audit dapat menciptakan lebih banyak pekerjaan operasional daripada yang dihilangkan.
Seiring perkembangan regulasi digital Eropa, perusahaan harus menghindari membangun silo kepatuhan yang terisolasi. Penilaian hukum spesifik kerangka kerja yang dikombinasikan dengan model komunikasi terpusat yang terkontrol dapat mendukung konsolidasi tanpa menganggap bahwa kewajiban GDPR, AI, platform, akses data, dan keamanan siber dapat dipertukarkan.
Dilicheck Rep menyediakan representasi regulasi resmi Uni Eropa dan Inggris, termasuk Pasal 27 GDPR, Undang-Undang AI Uni Eropa, Undang-Undang Layanan Digital, Undang-Undang Data, dan layanan titik kontak NIS2, dengan dokumentasi mandat dan penanganan terstruktur atas komunikasi otoritas dan subjek data. Tinjau ruang lingkup representasi dan model operasional Anda dengan Perwakilan Dilicheck sebelum peluncuran pasar Uni Eropa Anda berikutnya.
Penafian: Panduan ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat hukum. Penerapan perlindungan data Uni Eropa dan persyaratan peraturan lainnya bergantung pada keadaan spesifik masing-masing organisasi. Anda harus mendapatkan nasihat hukum yang sesuai jika diperlukan sebelum mengandalkan informasi ini atau membuat keputusan kepatuhan.
Terakhir diperbarui: Agustus 2026
Keterangan: Artikel ini disusun oleh pakar privasi dengan bantuan AI.