
قد تقضي شركة برمجيات كخدمة (SaaS) مقرها الولايات المتحدة شهورًا في التحضير لإطلاق خدماتها في أوروبا، لتكتشف لاحقًا أن إشعار الخصوصية الخاص بها لا يتضمن أي جهة اتصال في الاتحاد الأوروبي، وأن فريق دعم العملاء لديها غير مستعد للمراسلات مع السلطات، وأنه لم يتم توثيق الجهة المسؤولة عن تلقي طلبات أصحاب البيانات. قد لا يكون للشركة مكتب في الاتحاد الأوروبي، ولا موظفين أوروبيين، ولا فرع محلي، ومع ذلك، فإن خدماتها قد تجعلها خاضعة للنطاق الإقليمي للائحة العامة لحماية البيانات (GDPR).
تلك الفجوة هي حيث ممثل حماية البيانات في الاتحاد الأوروبي يصبح الأمر بالغ الأهمية. لا تُغني المادة 27 عن الامتثال للائحة العامة لحماية البيانات، أو عن وجود مسؤول حماية بيانات محلي، أو عن وجود مؤسسة تابعة للاتحاد الأوروبي. في حال كان المتحكم أو المعالج غير معترف بها في الاتحاد الأوروبي لكنها تخضع للائحة العامة لحماية البيانات (GDPR) بموجب المادة 3(2), تنص المادة 27 عموماً على وجوب تعيين ممثل في الاتحاد ما لم ينطبق استثناء من المادة 27(2). ويتزايد ضرورة أن يتكامل هذا الدور مع التزامات التمثيل أو نقاط الاتصال الناشئة بموجب قوانين رقمية أوروبية أخرى.
فهم دور ممثل حماية البيانات في الاتحاد الأوروبي
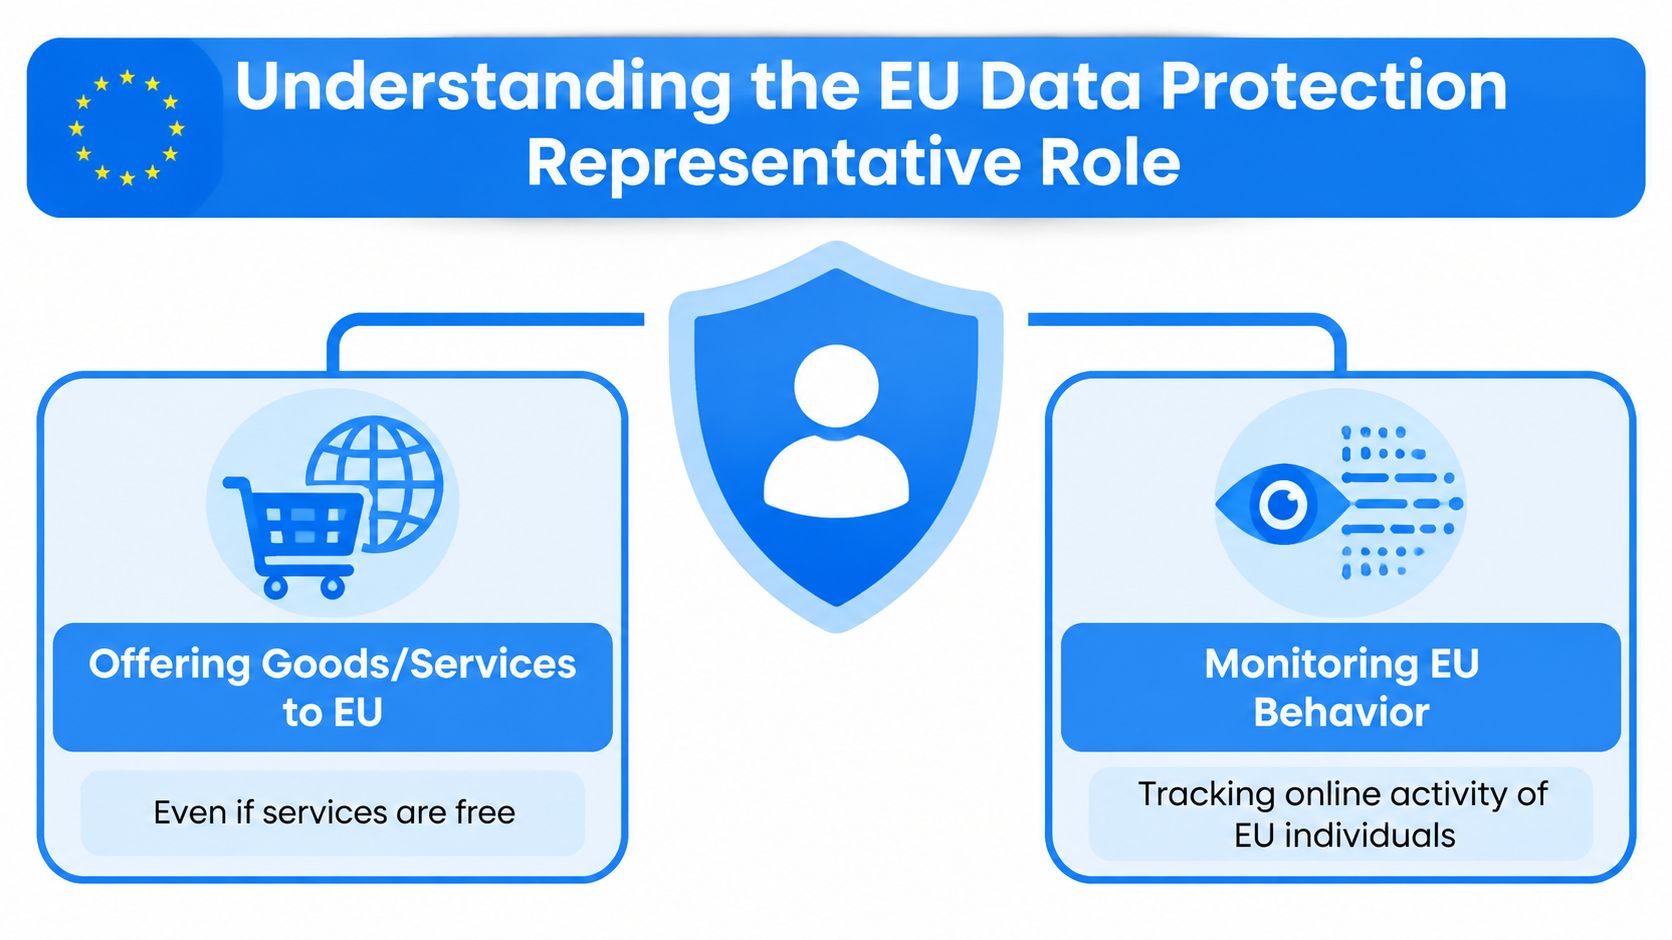
أبسط طريقة لفهم هذا الدور هي التعامل معه على أنه نقطة اتصال معتمدة لشؤون اللائحة العامة لحماية البيانات في الاتحاد الأوروبي. شركة غير تابعة للاتحاد الأوروبي تخضع للائحة العامة لحماية البيانات (GDPR) بموجب المادة 3(2) قد تحتاج الشركات التي تقدم سلعًا أو خدمات لأفراد في الاتحاد الأوروبي، أو تراقب سلوكهم، إلى ممثل في الاتحاد الأوروبي، ما لم ينطبق استثناء محدود. يجب أن يكون الممثل موجودًا في دولة عضو حيث يتواجد أصحاب البيانات الذين تُعالج بياناتهم الشخصية، وأن يُعيّن كتابيًا، وأن يكون مُخوّلًا بالتواصل مع السلطات الإشرافية وأصحاب البيانات بشأن جميع المسائل المتعلقة بالمعالجة لضمان الامتثال للائحة العامة لحماية البيانات (GDPR). ترد هذه المتطلبات في المادة 27 من اللائحة العامة لحماية البيانات.
لنفترض منصة تحليلات كندية بدأت بتقديم خدماتها لعملاء فرنسيين. قد يبقى مهندسوها وفريقها القانوني وخوادمها خارج الاتحاد الأوروبي، لكن المستخدمين الفرنسيين ما زالوا بحاجة إلى وسيلة عملية للتواصل مع الشركة بشأن كيفية معالجة بياناتهم الشخصية. كما تحتاج هيئة الإشراف إلى ممثل واضح في الاتحاد الأوروبي يمكن الرجوع إليه في مسائل المعالجة ذات الصلة والتنسيق مع الجهة المسؤولة عن المعالجة.
نقطة اتصال ذات تفويض قانوني، وليست جهة بديلة لاتخاذ القرار
لا يُعدّ ممثل حماية البيانات في الاتحاد الأوروبي هو نفسه مسؤول حماية البيانات. يقدم مسؤول حماية البيانات المشورة للمنظمة، ويراقب برنامج حماية البيانات الخاص بها، ويؤدي المهام الموكلة إليه بموجب اللائحة العامة لحماية البيانات. في المقابل، يعمل الممثل كجهة اتصال محلية بين السلطات وأصحاب البيانات بموجب تفويض قانوني محدد. قد تحتاج المؤسسة إلى كليهما، ولا يغني تعيين أحدهما تلقائيًا عن الآخر. وقد اتخذ المجلس الأوروبي لحماية البيانات موقفًا مفاده أن دور الممثل المنصوص عليه في المادة 27 لا يتوافق مع العمل كمسؤول حماية بيانات خارجي لنفس المنظمة، إذ يجب أن يكون مسؤول حماية البيانات قادرًا على العمل باستقلالية وتجنب تضارب المصالح.
لا يقتصر دور الممثل على كونه مستشارًا يراجع إشعارات ملفات تعريف الارتباط أو يعيد صياغة سياسة الخصوصية. بل قد يتلقى مراسلات، ويسهل التواصل مع السلطات الإشرافية وأصحاب البيانات، ويساعد في إتاحة المعلومات ذات الصلة للمنظمة، وللسلطات المختصة عند الاقتضاء. ولا يحل هذا الممثل محل قرارات المتحكم أو المعالج بشأن أغراض ووسائل المعالجة، ولا ينبغي تقديمه على أنه وظيفة الخصوصية الداخلية للشركة.
قاعدة عملية: تعامل مع الممثل كجهة اتصال رسمية معتمدة من الاتحاد الأوروبي للتواصل بشأن اللوائح التنظيمية. يجب أن يكون متاحاً، ومعيناً بشكل صحيح، ومرتبطاً بعملية الاستجابة الخاصة بالمنظمة.
يُعدّ هذا التمييز بالغ الأهمية أثناء تقديم شكوى أو إجراء تحقيق. فإذا تواصل صاحب البيانات مع الممثل بشأن طلب حذف، ينبغي على الممثل توجيه الطلب عبر آلية التعامل مع الحقوق المعتمدة في الشركة. وإذا طلبت جهة رسمية سجلات، فينبغي أن يكون الممثل قادرًا على تحديد المالك الداخلي المختص، وحفظ المراسلات، ومتابعة الرد.
تم اعتماد نص اللائحة العامة لحماية البيانات (GDPR) الصادرة عن المفوضية الأوروبية في 2016 وأصبح ساري المفعول في 25 مايو 2018, وبذلك، أصبحت المادة 27 جزءًا من الإطار التأسيسي لحوكمة الأعمال الرقمية العابرة للحدود لما بعد عام 2018. ولا تحدد المادة 27 بحد ذاتها ما إذا كان نظام حماية البيانات العامة (GDPR) ينطبق أم لا. ويخضع النطاق الإقليمي بشكل أساسي للمادة 3. وإذا كان المتحكم أو المعالج من خارج الاتحاد الأوروبي يندرج ضمن نطاق المادة 3(2)، فإن المادة 27 تُطبق عادةً ما لم يتوفر استثناء. كما أن تعيين ممثل ينطبق أيضًا. لا, ، بحد ذاته، ينشئ مؤسسة للمراقب أو المعالج في الاتحاد الأوروبي.
عندما يصبح تحديد الموعد إلزاميًا
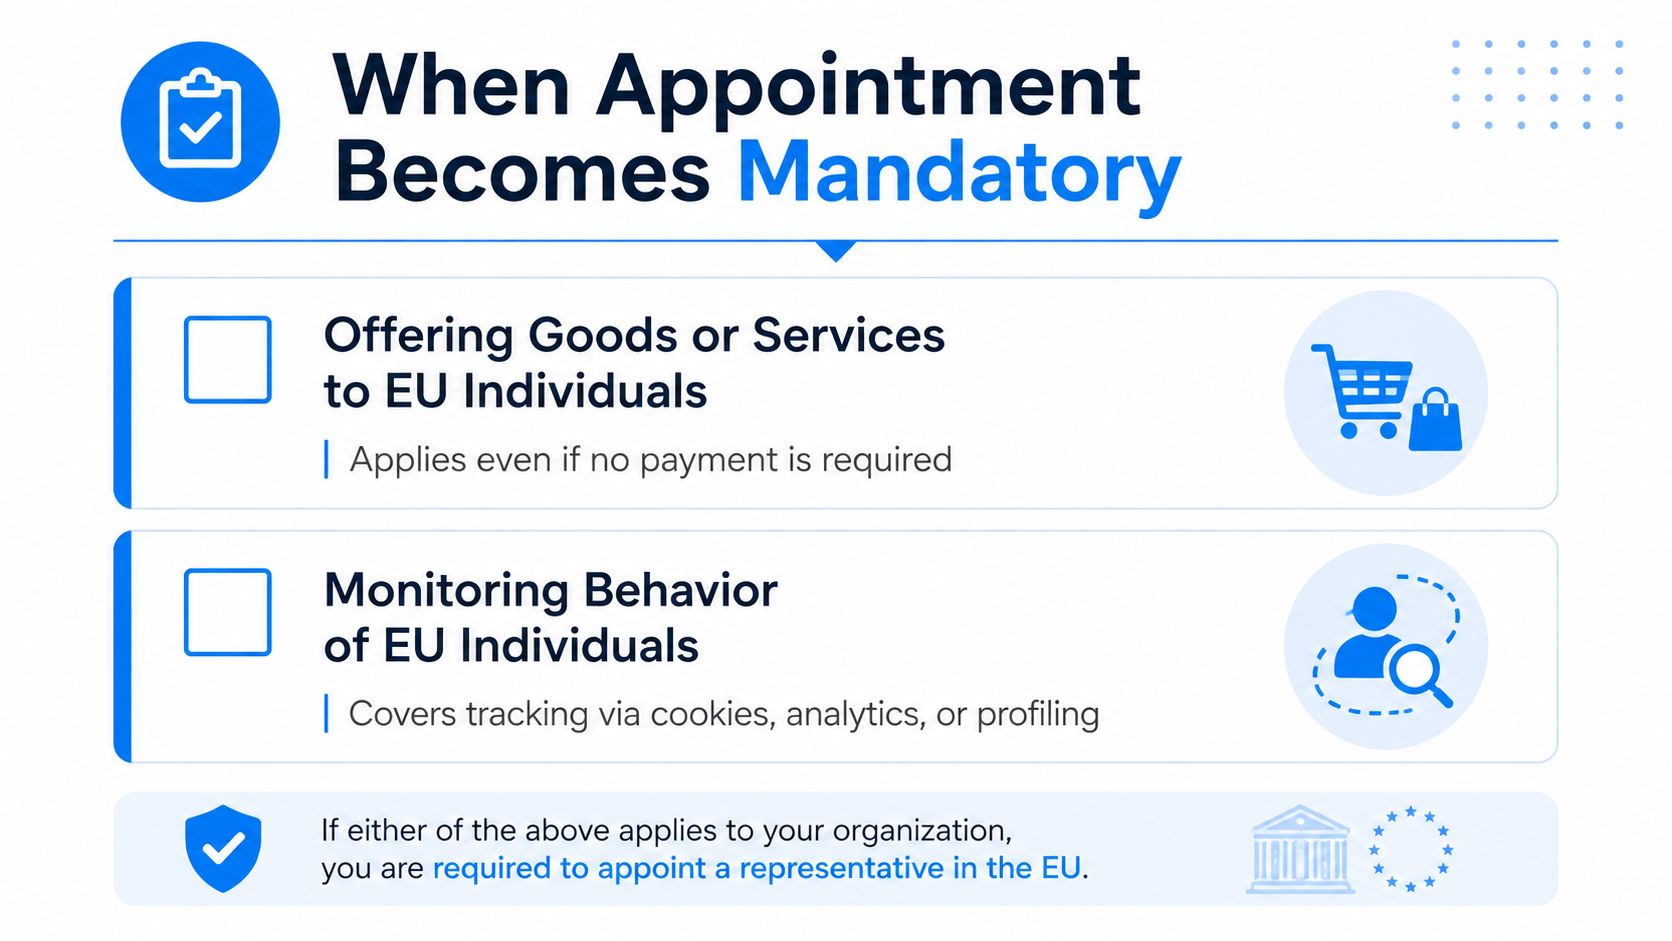
تبدأ عملية تحديد التعيين باختبارين. إذا كان المتحكم أو المعالج غير الأوروبي خاضعًا للائحة العامة لحماية البيانات (GDPR) لأنه يقدم سلعًا أو خدمات للأشخاص في الاتحاد الأوروبي, ، أو يراقب سلوك الناس في الاتحاد الأوروبي, قد تتطلب المادة 27 وجود ممثل. والسؤال المهم ليس ما إذا كان العميل قد دفع، أو ما إذا كان لدى الشركة موظفون من الاتحاد الأوروبي، أو ما إذا كانت الشركة تصف نشاطها بأنه "عالمي" بدلاً من "أوروبي".
يُعدّ متجر تجزئة أسترالي عبر الإنترنت يُعلن عن خدمة التوصيل إلى ألمانيا مثالاً واضحاً على تقديم سلع أو خدمات لأفراد الاتحاد الأوروبي. وقد يندرج تطبيق جوال كندي يتتبع مواقع المستخدمين في فرنسا، أو يحلل أنشطتهم، أو يُصنّفهم لأغراض التفاعل المُستهدف، ضمن نطاق المراقبة. ويمكن أن تُعتبر الخدمات المجانية مؤهلة أيضاً، لأن العرض لا يتطلب بالضرورة دفع أي مقابل.
طبّق الإعفاء بعناية
تتضمن المادة 27 استثناءً ضيقًا حيث يكون المعالجة عرضية فقط، ومن غير المرجح أن تؤدي إلى خطر على حقوق وحريات الأشخاص الطبيعيين، مع مراعاة طبيعة المعالجة وسياقها ونطاقها وأغراضها، و لا يشمل ذلك، على نطاق واسع, معالجة فئات البيانات الخاصة المشار إليها في المادة 9 أو البيانات الشخصية المتعلقة بالإدانات الجنائية والجرائم المشار إليها في المادة 10. كما أن السلطات والهيئات العامة مستثناة من شرط التمثيل. وينبغي توثيق الاستثناء كتقييم مُبرَّر، لا اعتباره مجرد افتراض مُريح.
كثيرًا ما تُسيء الفرق فهم مصطلح "عرضي" على أنه "ليس نشاطنا الرئيسي". وهذا ليس معيارًا موثوقًا. فقد تقوم شركةٌ تستهدف منتجاتها الأساسية مستخدمي الاتحاد الأوروبي بمعالجة بياناتهم بشكل روتيني حتى لو كانت أوروبا تمثل جزءًا فقط من نشاطها التجاري. وبالمثل، قد تخضع شركةٌ لا تملك مقرات في الاتحاد الأوروبي لهذا الشرط، لأن تحليل المادة 27 قد ينشأ بمجرد تطبيق المادة 3(2).
استخدم تسلسل القرارات هذا:
-
حدد موقع المنظمة. هل تم إنشاء جهة التحكم أو المعالجة خارج الاتحاد الأوروبي؟
-
تقييم النطاق الإقليمي. هل تخضع المنظمة للائحة العامة لحماية البيانات (GDPR) بموجب المادة 3(2)؟
-
راجع آلية التحفيز. هل تقدم سلعاً أو خدمات للأشخاص في الاتحاد الأوروبي، أو تراقب سلوكهم في الاتحاد الأوروبي؟
-
قم بتقييم الإعفاء بعناية. هل تتم المعالجة بشكل عرضي، ومن غير المرجح أن تؤدي إلى مخاطر ذات صلة، وخالية من المعالجة واسعة النطاق بموجب المادة 9 أو المادة 10؟
-
سجل النتيجة. احتفظ بتحليل النطاق الإقليمي، وأسباب الاستثناء، والموافقة مع ملف إدارة الخصوصية.
دليل تمثيلي للمادة 27 من اللائحة العامة لحماية البيانات
ينبغي أن يشمل التقييم العملي دراسة لغة التسويق، والعملة، وخيارات التسليم، وتوافر التطبيق، وإعدادات ملفات تعريف الارتباط والتحليلات، والموقع الجغرافي للعملاء، ووظائف المنتج. كما ينبغي تجنب افتراض أن أي استخدام لبيانات الفئات الخاصة أو بيانات الإدانات الجنائية يُبطل الاستثناء تلقائيًا. والسؤال القانوني ذو الصلة هو ما إذا كانت هذه البيانات تُعالج أم لا. على نطاق واسع, إلى جانب الشروط الأخرى المنصوص عليها في المادة 27(2). إذا لم تتمكن الشركة من تبرير سبب تطبيق الإعفاء، فإن تعيين ممثل غالباً ما يكون الخيار التشغيلي الأكثر منطقية.
الواجبات والمسؤوليات الأساسية
تتمحور معظم مهام الممثل اليومية حول الاتصالات الخاضعة للتحكم. يجب أن يظلّ هذا الدور قابلاً للتحديد من قِبل السلطات الإشرافية وأصحاب البيانات، وأن يتلقى المراسلات ذات الصلة، وأن يضمن قدرة الجهة المُعيِّنة على اتخاذ الإجراءات اللازمة. ولا يُؤدّى هذا الدور إلا إذا كان لدى الممثل جهات اتصال حالية في الشركة، وقناة تصعيد مُتفق عليها، وإمكانية الوصول إلى معلومات كافية حول معالجة البيانات لفهم طبيعة الاستفسار.
ثلاث مسؤوليات تستحق معالجة منفصلة.
التعامل مع اتصالات السلطة
يجوز لهيئة الإشراف إرسال طلب بشأن معالجة البيانات من قِبل جهة التحكم أو المعالجة، أو طلب سجلات، أو التواصل بشأن شكوى. ويتعين على الممثل تسجيل الرسالة، والتحقق من نطاقها، وإخطار المسؤول الداخلي المُعيّن، والاحتفاظ بالمراسلات الأصلية، ومتابعة ردّ المؤسسة. ولا يجوز له الارتجال بشأن الموقف القانوني للشركة أو الإجابة عن أسئلة جوهرية دون تعليمات ومعلومات كافية.
بيانات التوجيه تخضع للطلبات
يجوز لأي شخص في الاتحاد الأوروبي الاتصال بالممثل بشأن الوصول إلى بياناته أو حذفها أو الاعتراض عليها أو أي مسألة أخرى تتعلق بحماية البيانات. وبموجب المادة 27(4)، يجوز للسلطات الإشرافية وأصحاب البيانات مخاطبة الممثل., بالإضافة إلى أو بدلاً من يُخول المتحكم أو المعالج، بشأن المسائل المتعلقة بالمعالجة لضمان الامتثال للائحة العامة لحماية البيانات (GDPR)، ممثلاً عن جهة التحكم أو المعالج. ولا يقرر الممثل ما إذا كان الطلب صحيحاً أم لا، ولا يمحو البيانات نفسها. بل عليه أن يسجل الطلب بدقة، ويحيله إلى فريق الاستجابة لحقوق البيانات في المؤسسة، ويتابع عملية الإحالة، ويحتفظ بدليل على التواصل.
تفشل الترتيبات الضعيفة. فصندوق البريد الذي لا يراقبه أحد يوحي بوجود تمثيل دون وجود فعلي. ينبغي أن تحدد الضمانات التعاقدية والتشغيلية الموصى بها الجهة المسؤولة عن استلام المراسلات، وكيفية التعامل مع أسئلة التحقق من الهوية، والفريق المسؤول عن الرد، وكيفية تصعيد الطلبات غير المُلبّاة.
الاحتفاظ بسجلات قابلة للاستخدام
قد يُطلب من الممثل تقديم الدعم اللازم للوصول إلى سجلات أنشطة المعالجة حيث المادة 30 ينطبق ذلك. تنص المادة 30 من اللائحة العامة لحماية البيانات (GDPR) صراحةً على دور الممثل في إطار السجلات، ويتعين على المتحكم أو المعالج، وعند الاقتضاء، على الممثل، إتاحة السجل ذي الصلة للسلطة الإشرافية عند الطلب. وهذا يتطلب أكثر من مجرد الاحتفاظ بخطاب تعيين موقع. يجب على الشركة الاحتفاظ بسجل محدّث لعمليات المعالجة، وتفاصيل المتحكم والمعالج، وفئات البيانات والأفراد، ومعلومات المستلمين، ومنطق الاحتفاظ بالبيانات، وترتيبات النقل، وبيانات الاتصال الحالية للممثل.
لا يصبح الممثل مسؤولاً عن إنشاء أو إدارة برنامج امتثال الخصوصية الكامل للمنظمة. يفصل نموذج التشغيل السليم بين مهام نقطة الاتصال الرسمية من تقديم المشورة بشأن الخصوصية، وعمليات الأمن، والاستجابة للحوادث، وملكية الأعمال.
ينبغي أن يكون الممثل قادراً على إخبار الجهة المختصة بمن يملك الإجابة، ومكان وجود السجل الداعم، وموعد تنسيق الرد. وإذا لم يكن قادراً على ذلك، فإن التعيين يصبح مجرد إجراء شكلي.
إدارة أطر تنظيمية متعددة للاتحاد الأوروبي
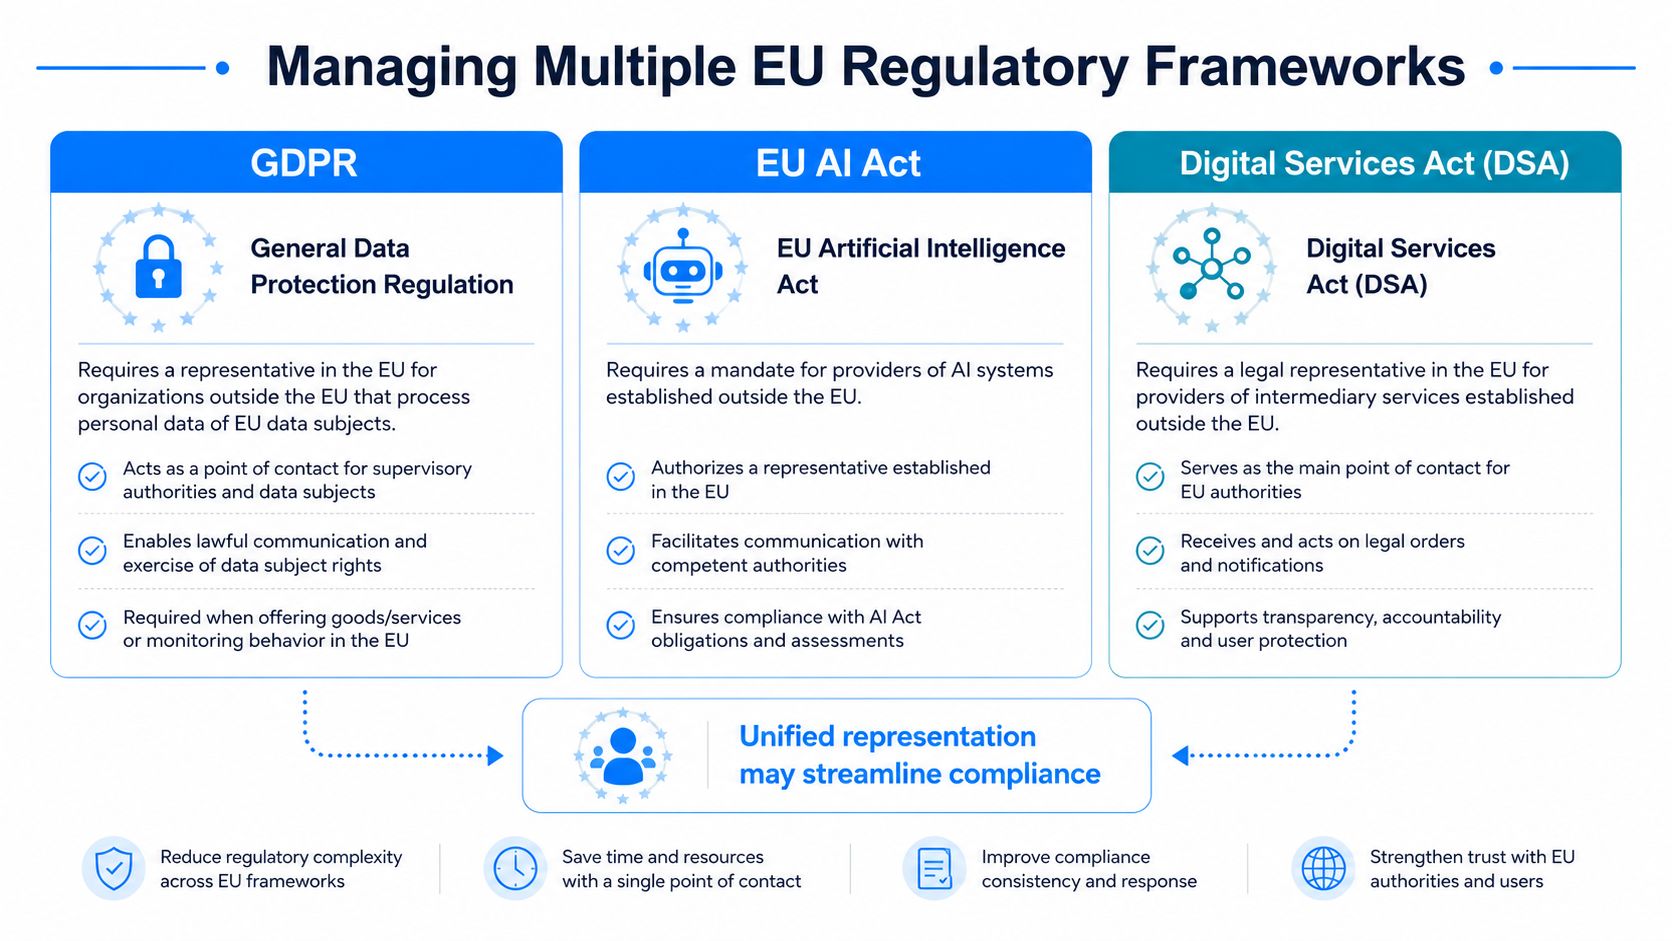
تُعدّ المادة 27 جزءًا متزايدًا من مشكلة تمثيل أوسع نطاقًا. وقد تحتاج الشركات التي تدخل الأسواق الأوروبية أيضًا إلى دراسة التزامات الممثل أو الممثل المعتمد أو نقطة الاتصال المرتبطة بذلك. قانون الذكاء الاصطناعي للاتحاد الأوروبي، وقانون الخدمات الرقمية، وقانون البيانات، ونظام معلومات الأمن القومي 2. يختلف الدور الدقيق، والمحفز، ومعايير الأهلية، والسلطة المختصة باختلاف الإطار، لذلك لا ينبغي وصف التعيين بموجب المادة 27 من اللائحة العامة لحماية البيانات بأنه يفي تلقائيًا بكل قانون آخر.
الخيار الاستراتيجي هو بين التجزئة والتوحيد.
| نموذج التشغيل | ما الذي ينجح؟ | حيث يُشكّل ذلك خطراً |
|---|---|---|
| ممثلون منفصلون | يمكن لكل مزود أن يتخصص في قانون واحد وهيئة تنظيمه | صناديق بريد متعددة، وسجلات غير متناسقة، ومسارات تصعيد مكررة |
| تفويض منسق واحد | يمكن لعملية استقبال مركزية أن توحد عملية التسجيل والتوجيه والأدلة | لا يزال كل إطار عمل بحاجة إلى تعيينه ونطاقه وسلطته الخاصة والصالحة |
| كيان داخلي تابع للاتحاد الأوروبي | قد يقوم الموظفون المحليون بدمج العمل التنظيمي مع العمليات التشغيلية. | إن إنشاء كيان لا يلغي الحاجة إلى تحديد كل التزام قانوني |
قد يتولى مزود خدمة السوق إدارة طلبات اللائحة العامة لحماية البيانات (GDPR) وإشعارات قانون الخدمات الرقمية (DSA) ومراسلات قانون البيانات من خلال فرق منفصلة. وقد يحتاج مزود أنظمة أو نماذج ذكاء اصطناعي معينة من خارج الاتحاد الأوروبي، بحسب دوره ومتطلبات قانون الذكاء الاصطناعي المعمول به، إلى تقييم ما إذا كان تعيين ممثل معتمد ضروريًا. وقد يحتاج مصنّع المنتجات المتصلة إلى تنسيق مراسلات اللائحة العامة لحماية البيانات وقانون البيانات والأمن السيبراني. لا تعني هذه الأمثلة أن ممثلًا واحدًا كافٍ تلقائيًا، بل توضح سبب ضرورة تحديد المؤسسة لالتزاماتها قبل اختيار نموذج التشغيل.
يحتاج التوحيد إلى حدود
يمكن لتفويض موحد أن يقلل من الازدواجية في استلام البيانات، ويسهل الاحتفاظ بسجل واحد للإشعارات الواردة، والطوابع الزمنية، والمسؤولين، وقرارات التصعيد. كما يمكنه أن يمنح فرق الامتثال العليا رؤية موحدة للمسائل التنظيمية المفتوحة، بدلاً من مطالبتهم بمطابقة تقارير متعددة من مقدمي الخدمات.
يكمن المقابل في الدقة القانونية. فكل إطار عمل يحتاج إلى نطاقه وسلطته وإجراءات التواصل الخاصة به، بالإضافة إلى مراعاة السرية ونهج الاحتفاظ بالبيانات وآلية الإنهاء. يجوز لمزود واحد القيام بمهام تمثيلية أو مهام نقطة اتصال بموجب أطر تنظيمية متعددة للاتحاد الأوروبي حيثما يسمح القانون بذلك، ولكن يجب أن يستوفي كل تعيين بشكل مستقل شروط الأهلية والنطاق والولاية والواجبات والمتطلبات الأخرى للتشريعات ذات الصلة.
مورد تمثيلي لقانون بيانات الاتحاد الأوروبي
نموذج مفيد هو قناة تشغيل واحدة ذات سلطة خاصة بالإطار. يمكن للمزود قبول وتسجيل الاتصالات مركزياً، ثم توجيه كل عنصر إلى الفريق القانوني والتشغيلي الصحيح بموجب التفويض ذي الصلة.
يُعدّ الدمج الخيار الأمثل عندما تتشارك المؤسسة نفسها في منتجاتها وعمليات حماية البيانات، وتحتاج فعلاً إلى سجلات تدقيق متسقة. وقد يكون التعيين المنفصل أفضل في حال تطلّب إطار العمل كفاءة متخصصة، أو إذا كانت الجهة التنظيمية تتوقع جهة اتصال مستقلة، أو إذا كانت المخاطر وخطوط الإبلاغ مختلفة بشكل جوهري.
عملية التعيين وتوثيق التفويض
يبدأ التعيين الموثوق بتحديد نطاق العمل، وليس بقائمة مختصرة لمقدمي الخدمات. يجب إدراج كل كيان قانوني خارج الاتحاد الأوروبي، والمنتجات التي تصل إلى الأفراد في الاتحاد الأوروبي، وأنشطة المعالجة ذات الصلة، والدول الأعضاء التي يتواجد فيها أصحاب البيانات المعنيون، والأطر التي قد تتطلب جهة اتصال محلية. هذا يمنع الشركة من تعيين شخص ما لعلامة تجارية واحدة مع استبعاد جهة تحكم أو معالجة أخرى من نطاق التفويض.
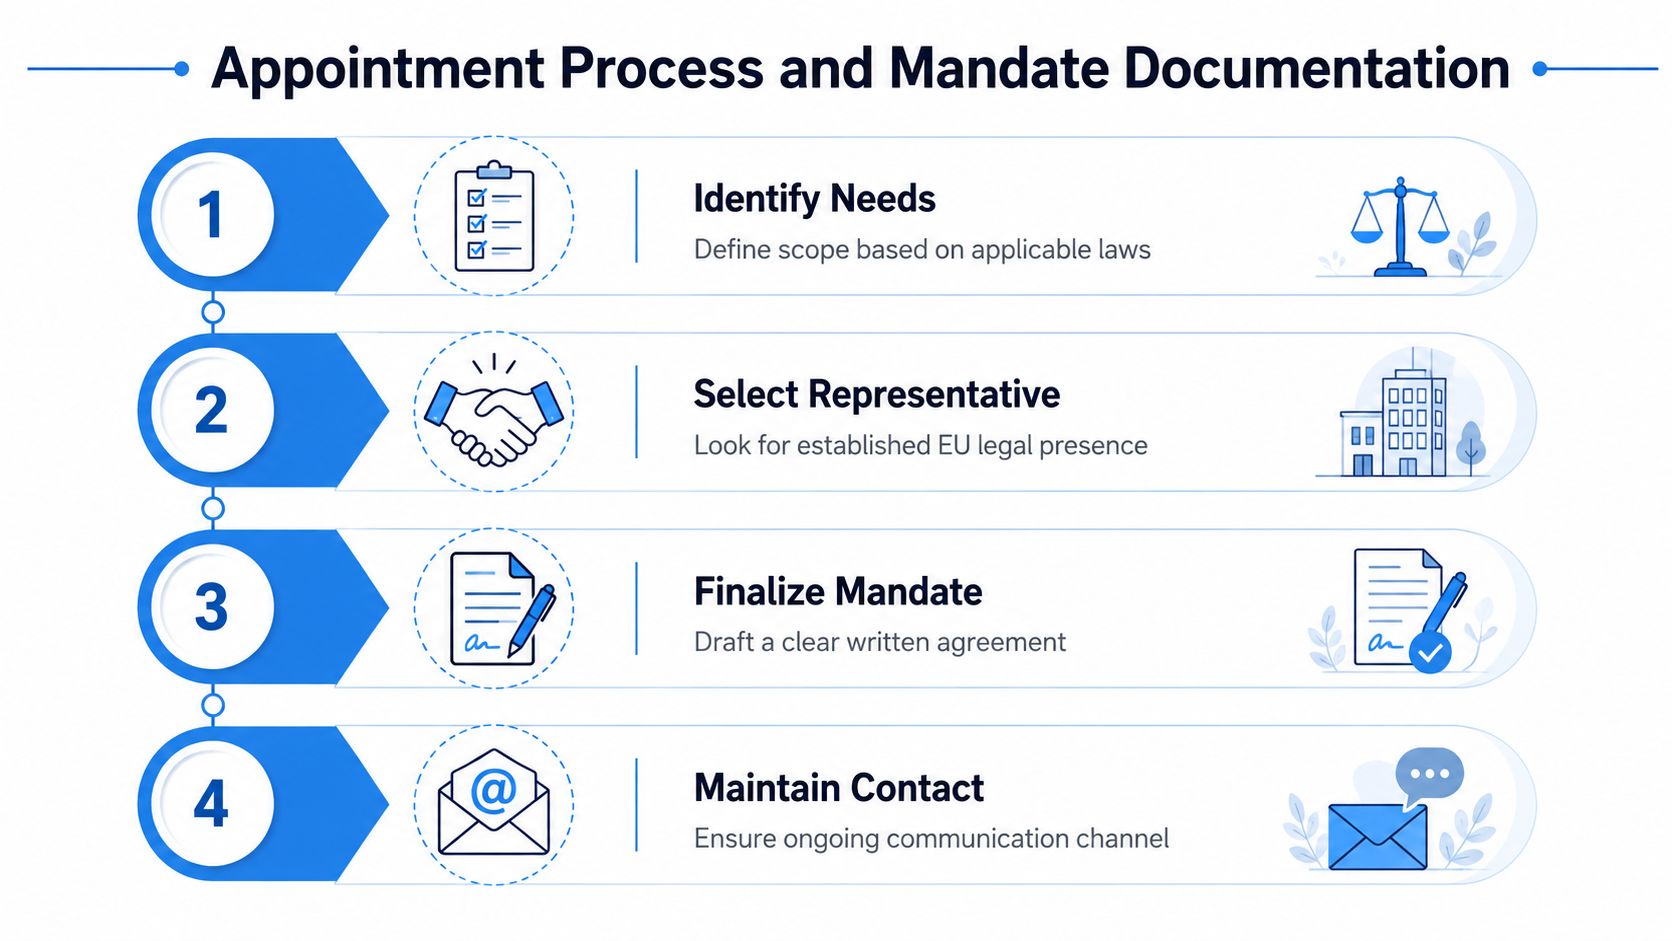
اختر بناءً على الجاهزية التشغيلية
يجب أن يكون الممثل موجودًا في إحدى الدول الأعضاء المناسبة في الاتحاد الأوروبي، وينبغي للمنظمة اختبار قدرة المزوّد المقترح على التواصل بفعالية مع السلطات المختصة والأفراد المعنيين بالبيانات. وتُعدّ الإلمام بالقطاع أمرًا بالغ الأهمية عندما يحتاج المزوّد إلى فهم منصة برمجيات كخدمة (SaaS)، أو تقنية إعلانية، أو منتج متصل، أو خدمة صحية، أو نظام ذكاء اصطناعي بسرعة.
اطرح أسئلة عملية:
-
من يراقب الاتصالات الواردة؟ احصل على اسم الوظيفة، وعملية التغطية، ومسؤول التصعيد كتابيًا.
-
ما الذي يتم تسجيله؟ تأكد من الاحتفاظ بالإشعارات والطلبات والطوابع الزمنية والمرفقات وإجراءات إعادة التوجيه وحالة الحل.
-
كيف يتم التحكم في نطاق الصلاحيات؟ ينبغي على مقدم الخدمة التمييز بين إعادة التوجيه والتنسيق وبين اتخاذ قرارات الامتثال الخاصة بالشركة.
-
ما هي ترتيبات المسؤولية المطبقة؟ مراجعة التأمين، والاستثناءات، والمقاولين من الباطن، والسرية، وواجبات التعاون.
-
ماذا يحدث بعد إنهاء الخدمة؟ ينبغي أن توضح الاتفاقية عملية التسليم، وتحديثات الإشعارات، والاحتفاظ بالسجلات، والتواصل مع الجهات التنظيمية.
هذه نقاطٌ مُوصى بها للعناية الواجبة والتعاقد، وليست قائمةً كاملةً بمتطلبات المادة 27 القانونية. وهي تُساعد في تحويل التعيين إلى ترتيبٍ عملي قابلٍ للتطبيق.
اكتب تفويضاً يمكنه الصمود أمام التدقيق
تنص المادة 27 من اللائحة العامة لحماية البيانات (GDPR) على أن يكون التعيين كتابةً. ينبغي أن يحدد التفويض الجهة المعينة، والممثل، ونطاق المعالجة المطبق، وسلطة تلقي المراسلات، وترتيبات التواصل مع أصحاب البيانات، وإجراءات التصعيد، وتوقعات السرية، وتوزيع المسؤولية، وواجبات التعاون، وشروط الإنهاء. كما ينبغي أن يوضح الأطر الإضافية المشمولة، إن وجدت، بدلاً من الاعتماد على مصطلح عام مثل "الامتثال الأوروبي". بعض هذه النقاط هي الحد الأدنى القانوني، بينما البعض الآخر عبارة عن ضمانات تعاقدية موصى بها تساعد على تطبيق الترتيب عملياً.
قم بتحديث إشعار الخصوصية والمعلومات العامة الأخرى ذات الصلة بتفاصيل تعريف الممثل حيثما توجد التزامات بالشفافية بموجب المادتان 13 و14 من اللائحة العامة لحماية البيانات يرجى تقديم الطلب. احتفظ بالتفويض الموقع، وإثبات صلاحية الشركة، وجرد العمليات، وتقييم النطاق، وتحليل الإعفاءات إن وجد، وسجل التغييرات معًا. راجع السجلات عند حدوث أي تغيير في المنتجات، أو مناطق العملاء، أو أدوات التتبع، أو الكيانات القانونية، أو الواجبات التنظيمية.
قانون الذكاء الاصطناعي للاتحاد الأوروبي يسمح بخدمة التمثيل
استخدم تسلسل تنفيذ مختصر: الموافقة على النطاق، وإتمام إجراءات التدقيق اللازمة، وتوقيع التفويض، ونشر بيانات الاتصال، واختبار آلية استقبال البيانات، وإطلاع فريقي دعم العملاء والخصوصية، ثم جدولة عمليات فحص دورية. بالنسبة للمؤسسات التي لديها منتجات ذكاء اصطناعي، يجب تقييم أي متطلبات منفصلة للممثل المعتمد بشكل مستقل عن متطلبات اللائحة العامة لحماية البيانات (GDPR)، حتى في حال اعتماد نموذج تشغيل واحد.
مخاطر الإنفاذ وعواقب الامتثال
يُعتبر عدم تعيين ممثل بموجب المادة 27 بمثابة انتهاك المادة 83 (4). تحت المادة 83 (4) (أ) من اللائحة العامة لحماية البيانات, تخضع انتهاكات التزامات المراقب والمعالج، وفقًا لأحكام المادة 27 من بين أحكام أخرى، لغرامات إدارية. يصل المبلغ إلى 10 ملايين يورو، أو في حالة الشركات، يصل إلى 2% من إجمالي الإيرادات السنوية العالمية للسنة المالية السابقة، أيهما أعلى..
لا ينبغي اعتبار هذا الحد الأقصى مؤشراً على النتيجة، ولكنه يوضح سبب إدراج هذا التعيين في سجل مخاطر المؤسسة. كما أن غياب ممثل رسمي قد يُصعّب إدارة الإجراءات التنظيمية الاعتيادية. فقد تصل شكوى عبر قناة غير متوقعة، وقد لا يكون هناك جهة مُستلمة واضحة لإشعار المخالفة، وقد يبقى طلب السلطة دون رد ريثما تحدد الفرق الداخلية الجهة المسؤولة عنه.
إرشادات بشأن التعرض لإنفاذ المادة 27
إرشادات بشأن التعرض لإنفاذ المادة 27
إرشادات بشأن التعرض لإنفاذ المادة 27
كيف تصبح الفجوات مرئية
بإمكان السلطات الرقابية والأفراد المعنيين بالبيانات كشف هذه الثغرة من خلال الشكاوى والتحقيقات وطلبات المعلومات. كما يمكن للتعاون عبر الحدود أن يُبرز عدم اتساق هيكل الاتصال، لا سيما عندما تُشغّل شركة ما عدة منتجات أو كيانات قانونية تحت علامة تجارية واحدة.
يظل المتحكم أو المعالج مسؤولاً عن امتثاله الجوهري للائحة العامة لحماية البيانات (GDPR)، وعن قرارات المعالجة، وعن الأساس القانوني العام للأنشطة ذات الصلة. وللممثل دوره القانوني الخاص، وما يترتب عليه من مسؤولية محتملة فيما يتعلق بالولاية والالتزامات المرتبطة بها، مما يُغير طبيعة العلاقة التجارية. لذا، ينبغي أن يكون لدى مقدم الخدمة ولاية واضحة، وإجراءات مناسبة، ونموذج تصعيد مُحدد. ولا يُنقل تعيين ممثل مسؤولية المتحكم أو المعالج بموجب اللائحة العامة لحماية البيانات (GDPR) إلى الممثل.
وجهة نظر إدارة المخاطر: لن يقوم الممثل بتصحيح عملية معالجة غير قانونية. ومع ذلك، يمكنه منع فشل الاتصال الأساسي من أن يصبح أول دليل على أن برنامج الحوكمة غير مكتمل.
الرد العملي واضح ومباشر. تحقق من المحفز، ووثّق أي استثناء، وعيّن الممثل قبل بدء أي نشاط ذي صلة بالاتحاد الأوروبي، وانشر التفاصيل الدقيقة، واختبر قناة الاتصال، واحتفظ بالأدلة التي تثبت فعالية العملية. هذا النهج أكثر فائدة من انتظار جهة رسمية أو صاحب البيانات لاكتشاف الحلقة المفقودة.
دمج التمثيل في استراتيجية سوق الاتحاد الأوروبي الخاصة بك
ينبغي التخطيط لتمثيل العملاء بالتزامن مع إطلاق المنتج، وإشعارات الخصوصية، وسجلات المعالجة، وإجراءات الاستجابة للحقوق، وإدارة الحوادث، وأي تقييم لمسؤول حماية البيانات. قد يؤدي تعيين جهة اتصال بعد الإطلاق إلى ترك فرق دعم العملاء والشؤون القانونية والأمنية غير مستعدة للتواصل الذي يتطلب تنسيقًا.
ينبغي أن تجيب خطة دخول السوق على أربعة أسئلة:
-
ما هي الجهة التي تقدم الخدمة أو تحدد أغراض المعالجة؟
-
ما هي الفئات المستهدفة أو السلوكيات التي يتم رصدها في الاتحاد الأوروبي؟
-
ما هي الأطر القانونية التي تُنشئ التزامات نقاط الاتصال للمنتج؟
-
من يملك كل رد بمجرد وصول الإشعار أو الطلب؟
يُعتبر نموذج التشغيل الأمثل هو الذي يُعامل التمثيل كبنية تحتية. فهو يُتيح للعملاء والسلطات مسارًا واضحًا للوصول إلى المؤسسة، ويُنشئ عملية تسليم موثقة، ويدعم التوسع دون الحاجة إلى البدء من الصفر في كل قرار سوقي جديد. كما أنه يُبرز المساءلة الداخلية، إذ يتعين على الفرق تحديد من يُوافق على الردود، ويُحافظ على السجلات، ويُحدّث معلومات الاتصال العامة.
ينبغي أن تشمل الميزانية أكثر من مجرد رسوم التعيين. يجب أن تتضمن مراجعة التفويض، وتحديث الإشعارات، واختبارات القبول، وصيانة السجلات، وتدريب الموظفين، ورسم خرائط الإطار، وفحوصات النطاق الدورية. قد يؤدي التعيين منخفض التكلفة الذي لا يستطيع مراقبة الاتصالات أو الحفاظ على سجل التدقيق إلى زيادة العمل التشغيلي أكثر مما يوفره.
مع تطور اللوائح الرقمية الأوروبية، ينبغي على الشركات تجنب إنشاء أقسام امتثال معزولة. يمكن لتقييم قانوني خاص بكل إطار عمل، مقترن بنموذج اتصال مركزي ومنظم، أن يدعم عملية التوحيد دون التظاهر بأن واجبات اللائحة العامة لحماية البيانات، والذكاء الاصطناعي، والمنصات، والوصول إلى البيانات، والأمن السيبراني قابلة للتبادل.
تقدم شركة Dilicheck Rep خدمات التمثيل التنظيمي الرسمي في الاتحاد الأوروبي والمملكة المتحدة، بما في ذلك المادة 27 من اللائحة العامة لحماية البيانات (GDPR)، وقانون الذكاء الاصطناعي للاتحاد الأوروبي، وقانون الخدمات الرقمية، وقانون البيانات، وخدمات نقاط الاتصال الخاصة بتوجيه أمن المعلومات الوطني (NIS2)، مع توفير وثائق التفويض والتعامل المنظم مع اتصالات السلطات وأصحاب البيانات. راجع نطاق تمثيلك ونموذج التشغيل الخاص بك مع مندوب شركة ديليشيك قبل إطلاق منتجك التالي في سوق الاتحاد الأوروبي.
تنصل: هذا الدليل مُقدّم لأغراض المعلومات العامة فقط، ولا يُعدّ استشارة قانونية. يخضع تطبيق قوانين حماية البيانات في الاتحاد الأوروبي وغيرها من المتطلبات التنظيمية للظروف الخاصة بكل مؤسسة. لذا، يُنصح بالحصول على استشارة قانونية مناسبة عند الضرورة قبل الاعتماد على هذه المعلومات أو اتخاذ أي قرارات تتعلق بالامتثال.
آخر تحديث: أغسطس 2026
إفصاح: تم إعداد هذه المقالة بواسطة خبير في الخصوصية بمساعدة الذكاء الاصطناعي.