
บริษัท SaaS สัญชาติอเมริกันอาจใช้เวลาหลายเดือนในการเตรียมการเปิดตัวในยุโรป แต่กลับพบว่าประกาศความเป็นส่วนตัวไม่มีจุดติดต่อในสหภาพยุโรป ทีมสนับสนุนลูกค้าไม่พร้อมสำหรับการติดต่อประสานงานกับหน่วยงานภาครัฐ และไม่มีใครจัดทำเอกสารว่าใครจะเป็นผู้รับคำขอข้อมูลจากเจ้าของข้อมูล บริษัทอาจไม่มีสำนักงานในสหภาพยุโรป ไม่มีพนักงานในยุโรป และไม่มีบริษัทสาขาในท้องถิ่น แต่บริการของบริษัทก็อาจทำให้บริษัทอยู่ภายใต้ขอบเขตทางภูมิศาสตร์ของ GDPR ได้.
ช่องว่างนั้นคือจุดที่ ผู้แทนด้านการคุ้มครองข้อมูลของสหภาพยุโรป กลายเป็นสิ่งสำคัญ มาตรา 27 ไม่สามารถใช้แทนการปฏิบัติตาม GDPR, เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ในท้องถิ่น หรือสถานประกอบการในสหภาพยุโรปได้ ในกรณีที่ผู้ควบคุมข้อมูลหรือผู้ประมวลผลข้อมูลคือ ไม่ได้จัดตั้งขึ้นในสหภาพยุโรป แต่ต้องอยู่ภายใต้ข้อกำหนดของ GDPR มาตรา 3(2), โดยทั่วไปแล้ว มาตรา 27 กำหนดให้ต้องแต่งตั้งตัวแทนในสหภาพยุโรป เว้นแต่จะได้รับการยกเว้นตามมาตรา 27(2) บทบาทดังกล่าวจำเป็นต้องสอดคล้องกับภาระผูกพันในการเป็นตัวแทนหรือจุดติดต่อที่เกิดขึ้นภายใต้กฎหมายดิจิทัลอื่นๆ ของยุโรปมากขึ้นเรื่อยๆ.
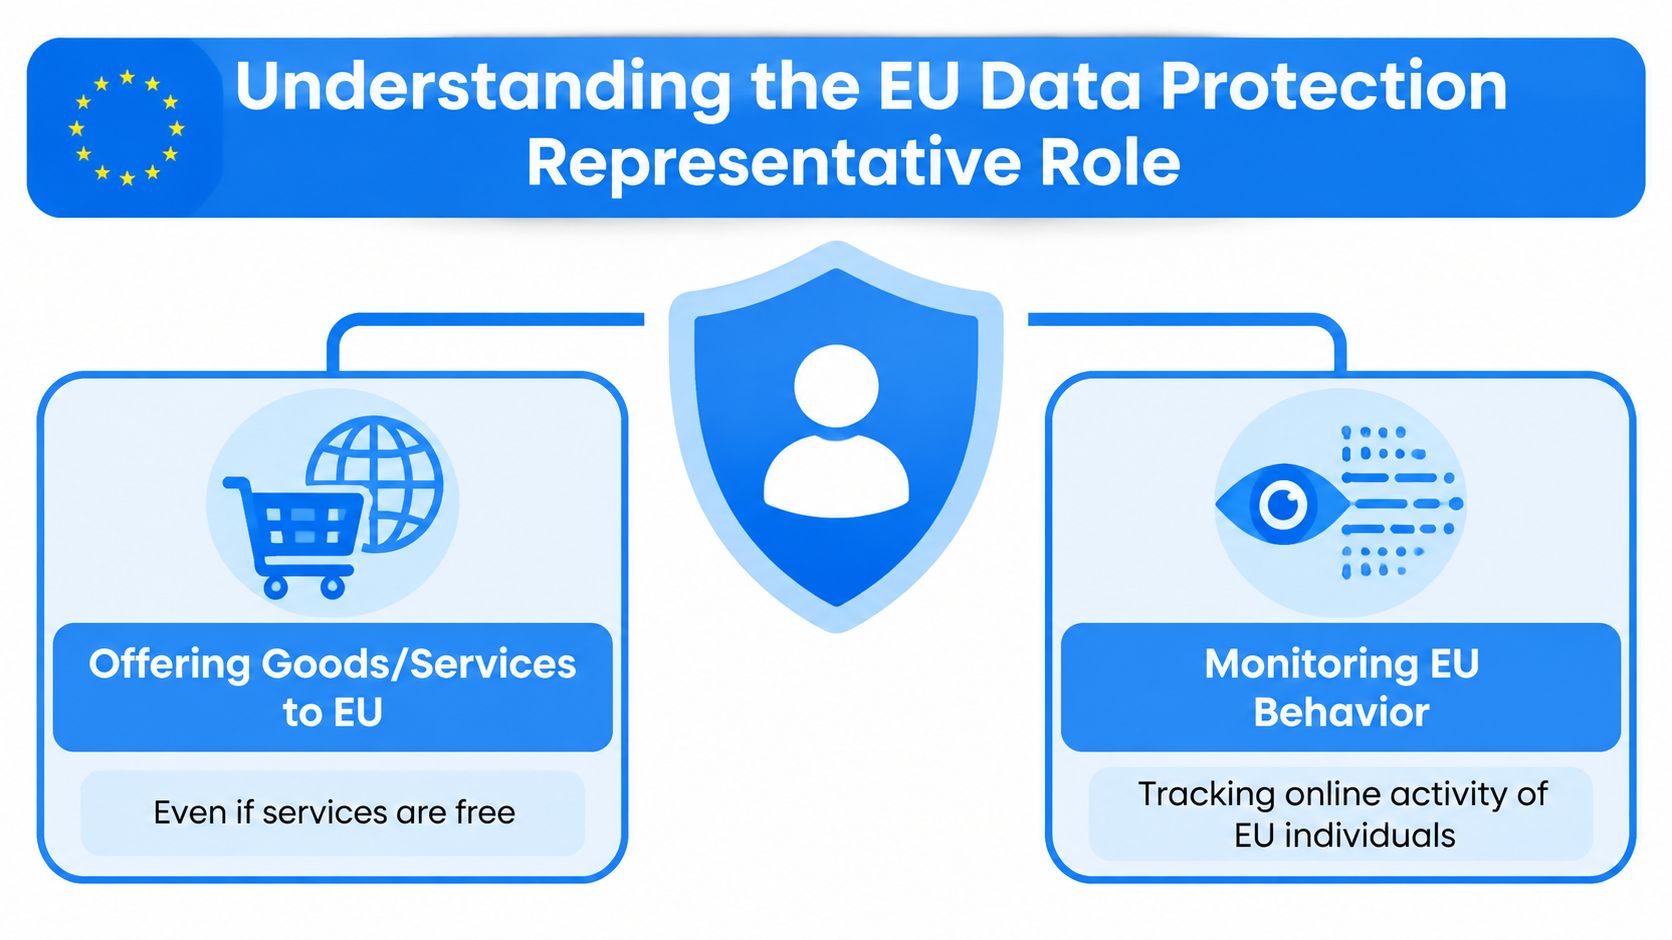
ทำความเข้าใจบทบาทของผู้แทนด้านการคุ้มครองข้อมูลของสหภาพยุโรป
วิธีที่ง่ายที่สุดในการทำความเข้าใจบทบาทนี้คือ การมองว่ามันเป็น... จุดติดต่อที่จดทะเบียนสำหรับเรื่อง GDPR ในสหภาพยุโรป. ธุรกิจนอกสหภาพยุโรปที่อยู่ภายใต้ข้อกำหนด GDPR มาตรา 3(2) เนื่องจากองค์กรนั้นๆ เสนอสินค้าหรือบริการแก่ผู้คนในสหภาพยุโรป หรือตรวจสอบพฤติกรรมของพวกเขา จึงอาจจำเป็นต้องมีตัวแทนในสหภาพยุโรป เว้นแต่จะมีข้อยกเว้นเฉพาะกรณี ตัวแทนจะต้องตั้งอยู่ในรัฐสมาชิกที่เจ้าของข้อมูลส่วนบุคคลซึ่งถูกประมวลผลตั้งอยู่ ได้รับการแต่งตั้งเป็นลายลักษณ์อักษร และมีอำนาจในการติดต่อกับหน่วยงานกำกับดูแลและเจ้าของข้อมูลในทุกประเด็นที่เกี่ยวข้องกับการประมวลผล เพื่อให้มั่นใจได้ว่ามีการปฏิบัติตาม GDPR ข้อกำหนดเหล่านี้ได้ระบุไว้ใน มาตรา 27 ของ GDPR.
ลองพิจารณาแพลตฟอร์มวิเคราะห์ข้อมูลของแคนาดาที่เริ่มให้บริการลูกค้าชาวฝรั่งเศส วิศวกร ทีมกฎหมาย และเซิร์ฟเวอร์อาจยังคงอยู่นอกสหภาพยุโรป แต่ผู้ใช้ชาวฝรั่งเศสยังคงต้องการช่องทางที่สะดวกในการติดต่อธุรกิจเกี่ยวกับการประมวลผลข้อมูลส่วนบุคคลของพวกเขา นอกจากนี้ หน่วยงานกำกับดูแลยังต้องการตัวแทนที่สามารถระบุตัวตนได้ในสหภาพยุโรป ซึ่งสามารถติดต่อสอบถามเกี่ยวกับเรื่องการประมวลผลที่เกี่ยวข้องและประสานงานกับองค์กรที่รับผิดชอบในการประมวลผลได้.
จุดติดต่อที่มีอำนาจตามกฎหมาย ไม่ใช่ผู้มีอำนาจตัดสินใจแทน
ผู้แทนด้านการคุ้มครองข้อมูลของสหภาพยุโรปไม่เหมือนกับ... เจ้าหน้าที่คุ้มครองข้อมูล. เจ้าหน้าที่คุ้มครองข้อมูล (DPO) ให้คำแนะนำแก่องค์กร ตรวจสอบโครงการคุ้มครองข้อมูล และปฏิบัติหน้าที่ที่ได้รับมอบหมายภายใต้ GDPR ในทางตรงกันข้าม ตัวแทนทำหน้าที่เป็นผู้ติดต่อในตลาดสำหรับหน่วยงานภาครัฐและเจ้าของข้อมูลภายใต้ข้อกำหนดทางกฎหมายเฉพาะ ธุรกิจอาจต้องการทั้งสองบทบาท และการแต่งตั้งบทบาทใดบทบาทหนึ่งไม่ได้หมายความว่าจะตอบสนองบทบาทของอีกบทบาทหนึ่งโดยอัตโนมัติ คณะกรรมการคุ้มครองข้อมูลแห่งยุโรป (EDPB) ยังมีจุดยืนว่า บทบาทตัวแทนตามมาตรา 27 นั้นไม่สอดคล้องกับการทำหน้าที่เป็น DPO ภายนอกสำหรับองค์กรเดียวกัน เนื่องจาก DPO ต้องสามารถปฏิบัติหน้าที่ได้อย่างอิสระและหลีกเลี่ยงความขัดแย้งทางผลประโยชน์.
ตัวแทนไม่ได้เป็นเพียงที่ปรึกษาที่ตรวจสอบแบนเนอร์คุกกี้หรือเขียนนโยบายความเป็นส่วนตัวใหม่เท่านั้น ตัวแทนอาจได้รับข้อมูลข่าวสาร อำนวยความสะดวกในการติดต่อกับหน่วยงานกำกับดูแลและเจ้าของข้อมูล และช่วยทำให้ข้อมูลที่เกี่ยวข้องเข้าถึงได้ง่ายสำหรับองค์กร และในกรณีที่เหมาะสม หน่วยงานที่เกี่ยวข้อง ตัวแทนไม่ได้เข้ามารับช่วงการตัดสินใจของผู้ควบคุมหรือผู้ประมวลผลเกี่ยวกับวัตถุประสงค์และวิธีการประมวลผล และไม่ควรนำเสนอว่าเป็นหน่วยงานด้านความเป็นส่วนตัวภายในของธุรกิจ.
กฎปฏิบัติ: ปฏิบัติต่อตัวแทนเสมือนเป็นผู้ติดต่ออย่างเป็นทางการของสหภาพยุโรปด้านการสื่อสารด้านกฎระเบียบ ตัวแทนนั้นต้องสามารถติดต่อได้ ได้รับการแต่งตั้งอย่างถูกต้อง และเชื่อมโยงกับกระบวนการตอบสนองขององค์กร.
ความแตกต่างนี้มีความสำคัญในระหว่างการร้องเรียนหรือการสอบสวน หากเจ้าของข้อมูลติดต่อตัวแทนเกี่ยวกับคำขอการลบข้อมูล ตัวแทนควรส่งต่อคำขอผ่านขั้นตอนการจัดการสิทธิ์ที่บริษัทกำหนดไว้ หากหน่วยงานที่เกี่ยวข้องขอเอกสาร ตัวแทนควรสามารถระบุเจ้าของภายในที่ถูกต้อง เก็บรักษาการติดต่อสื่อสาร และติดตามการตอบกลับได้.
ข้อความ GDPR ของคณะกรรมาธิการยุโรปได้รับการอนุมัติใน 2016 และสามารถนำไปประยุกต์ใช้ได้ใน 25 พฤษภาคม 2561, ทำให้มาตรา 27 เป็นส่วนหนึ่งของกรอบการกำกับดูแลพื้นฐานหลังปี 2018 สำหรับธุรกิจดิจิทัลข้ามพรมแดน มาตรา 27 ไม่ได้กำหนดว่า GDPR จะใช้บังคับหรือไม่ ขอบเขตทางภูมิศาสตร์ถูกควบคุมโดยหลักๆ โดยมาตรา 3 หากผู้ควบคุมหรือผู้ประมวลผลที่ไม่ใช่สหภาพยุโรปเข้าข่ายมาตรา 3(2) มาตรา 27 มักจะใช้บังคับ เว้นแต่จะมีข้อยกเว้น การแต่งตั้งตัวแทนก็เช่นกัน ไม่, โดยตัวมันเอง ก่อให้เกิดการจัดตั้งผู้ควบคุมหรือผู้ประมวลผลในสหภาพยุโรป.
เมื่อการนัดหมายกลายเป็นสิ่งจำเป็น
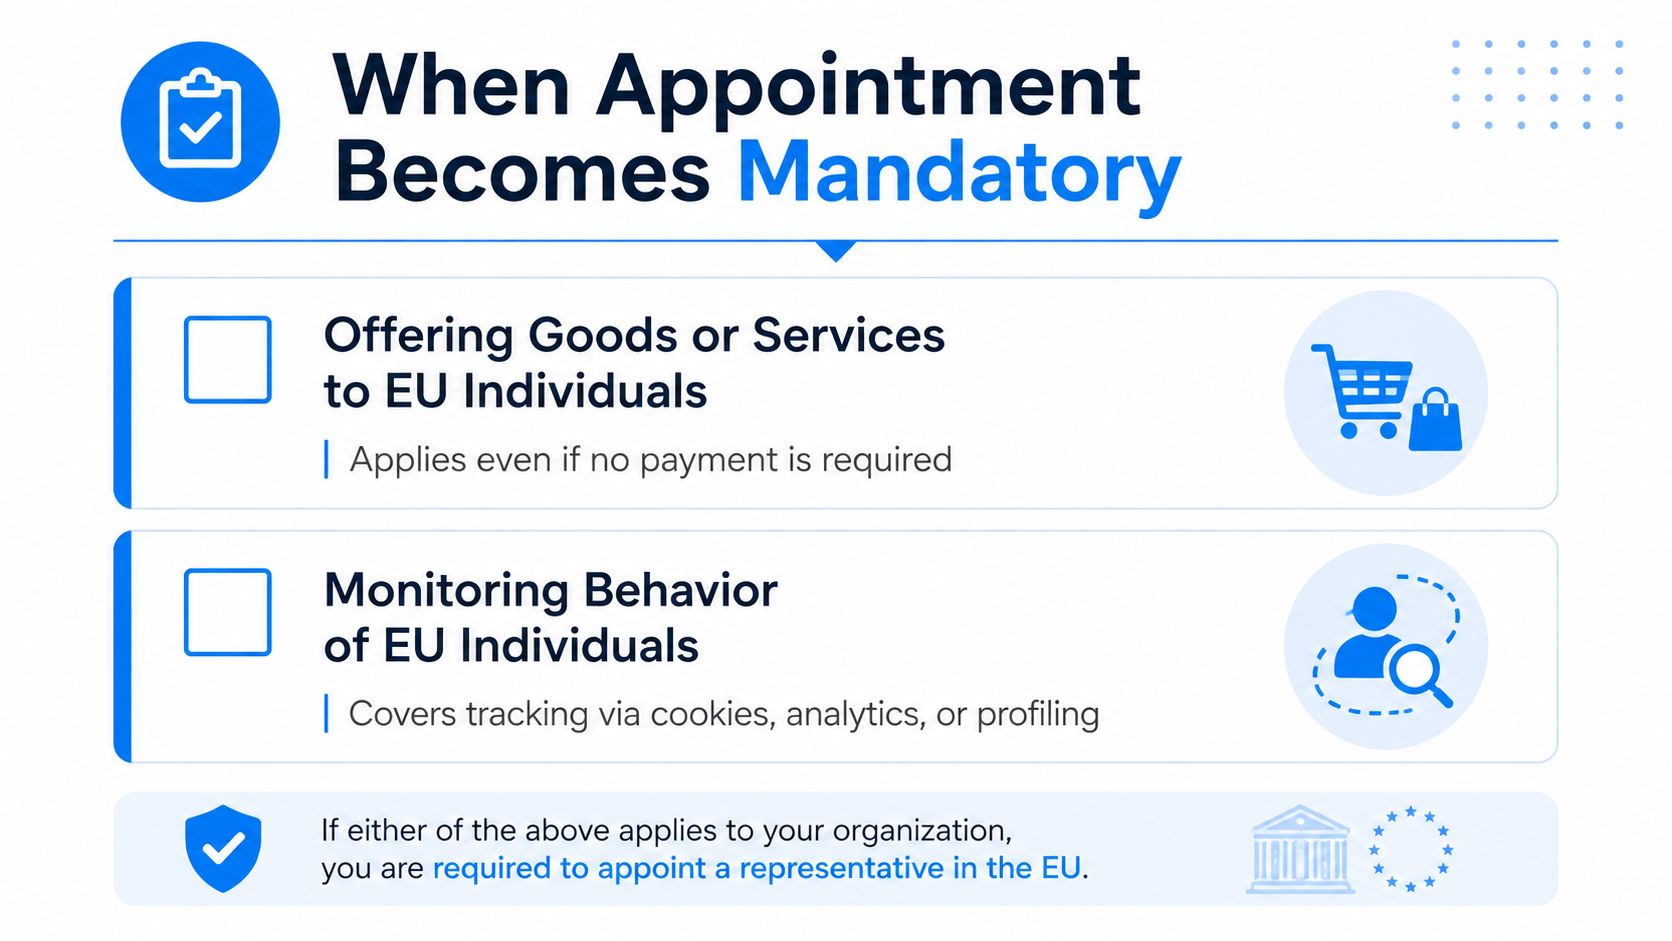
คำถามเกี่ยวกับการแต่งตั้งเริ่มต้นด้วยการทดสอบสองข้อ หากผู้ควบคุมหรือผู้ประมวลผลข้อมูลที่ไม่ใช่ประเทศในสหภาพยุโรปอยู่ภายใต้ GDPR เนื่องจาก... เสนอสินค้าหรือบริการแก่ผู้คนในสหภาพยุโรป, หรือ ตรวจสอบพฤติกรรมของผู้คนในสหภาพยุโรป, มาตรา 27 อาจกำหนดให้ต้องมีตัวแทน ประเด็นสำคัญไม่ได้อยู่ที่ว่าลูกค้าได้ชำระเงินหรือไม่ บริษัทมีพนักงานในสหภาพยุโรปหรือไม่ หรือธุรกิจนั้นเรียกกิจกรรมของตนว่า "ระดับโลก" แทนที่จะเป็น "ระดับยุโรป".
ร้านค้าออนไลน์ของออสเตรเลียที่โฆษณาจัดส่งสินค้าไปเยอรมนีเป็นตัวอย่างที่ชัดเจนของการเสนอสินค้าหรือบริการแก่บุคคลในสหภาพยุโรป แอปพลิเคชันมือถือของแคนาดาที่ติดตามตำแหน่งของผู้ใช้ในฝรั่งเศส วิเคราะห์กิจกรรม หรือสร้างโปรไฟล์เพื่อการมีส่วนร่วมแบบเจาะจงเป้าหมาย อาจเข้าข่ายการตรวจสอบ บริการฟรีก็ยังสามารถเข้าข่ายได้ เนื่องจากไม่จำเป็นต้องมีการชำระเงิน.
โปรดใช้ข้อยกเว้นอย่างระมัดระวัง
มาตรา 27 มีข้อยกเว้นอย่างจำกัดในกรณีที่การประมวลผลเกิดขึ้นเป็นครั้งคราวเท่านั้น ไม่น่าจะก่อให้เกิดความเสี่ยงต่อสิทธิและเสรีภาพของบุคคลธรรมดา โดยคำนึงถึงลักษณะ บริบท ขอบเขต และวัตถุประสงค์ของการประมวลผล และไม่ ไม่รวมถึง ในวงกว้าง, การประมวลผลข้อมูลประเภทพิเศษที่กล่าวถึงในมาตรา 9 หรือข้อมูลส่วนบุคคลที่เกี่ยวข้องกับการตัดสินลงโทษทางอาญาและความผิดที่กล่าวถึงในมาตรา 10 หน่วยงานและองค์กรของรัฐก็ไม่อยู่ในขอบเขตของข้อกำหนดการเป็นตัวแทนเช่นกัน การยกเว้นจะต้องได้รับการบันทึกไว้เป็นหลักฐานการประเมินอย่างมีเหตุผล ไม่ใช่เป็นการสันนิษฐานโดยสะดวก.
ทีมงานมักเข้าใจผิดว่า “เป็นครั้งคราว” หมายถึง “ไม่ใช่ธุรกิจหลักของเรา” ซึ่งไม่ใช่การทดสอบที่น่าเชื่อถือ บริษัทที่มีผลิตภัณฑ์หลักมุ่งเป้าไปที่ผู้ใช้ในสหภาพยุโรปอาจประมวลผลข้อมูลของผู้ใช้เหล่านั้นเป็นประจำ แม้ว่ายุโรปจะเป็นเพียงส่วนหนึ่งของกิจกรรมทางการค้าก็ตาม ในทำนองเดียวกัน ธุรกิจที่ไม่มีสถานที่ทำการในสหภาพยุโรปก็ยังคงต้องปฏิบัติตามข้อกำหนดดังกล่าวได้ เนื่องจากอาจมีการวิเคราะห์ตามมาตรา 27 เกิดขึ้นเมื่อมีการนำมาตรา 3(2) มาใช้.
ใช้ลำดับการตัดสินใจดังต่อไปนี้:
-
ระบุที่ตั้งขององค์กร. ตัวควบคุมหรือตัวประมวลผลตั้งอยู่นอกสหภาพยุโรปหรือไม่?
-
ประเมินขอบเขตทางภูมิศาสตร์. องค์กรนี้อยู่ภายใต้ GDPR ตามมาตรา 3(2) หรือไม่?
-
ตรวจสอบกลไกการทำงาน. หน่วยงานนี้เสนอสินค้าหรือบริการแก่ผู้คนในสหภาพยุโรป หรือติดตามพฤติกรรมของพวกเขาในสหภาพยุโรปหรือไม่?
-
โปรดประเมินข้อยกเว้นอย่างรอบคอบ. การประมวลผลนั้นเกิดขึ้นเป็นครั้งคราว ไม่น่าจะก่อให้เกิดความเสี่ยงที่สำคัญ และปราศจากการประมวลผลในวงกว้างตามมาตรา 9 หรือมาตรา 10 หรือไม่?
-
บันทึกข้อสรุป. เก็บการวิเคราะห์ขอบเขตทางภูมิศาสตร์ เหตุผลในการยกเว้น และการอนุมัติไว้ในไฟล์การกำกับดูแลความเป็นส่วนตัว.
คู่มือตัวแทนตามมาตรา 27 ของ GDPR
การประเมินเชิงปฏิบัติควรพิจารณาถึงภาษาทางการตลาด สกุลเงินและตัวเลือกการจัดส่ง ความพร้อมใช้งานของแอป การกำหนดค่าคุกกี้และการวิเคราะห์ ภูมิศาสตร์ของลูกค้า และฟังก์ชันการทำงานของผลิตภัณฑ์ นอกจากนี้ยังควรหลีกเลี่ยงการสันนิษฐานว่าการใช้ข้อมูลประเภทพิเศษหรือข้อมูลเกี่ยวกับการตัดสินลงโทษทางอาญาจะทำให้การยกเว้นนั้นเป็นโมฆะโดยอัตโนมัติ คำถามทางกฎหมายที่เกี่ยวข้องคือว่ามีการประมวลผลข้อมูลดังกล่าวหรือไม่ ในระดับใหญ่, ควบคู่ไปกับเงื่อนไขอื่นๆ ของมาตรา 27(2) หากธุรกิจไม่สามารถอธิบายได้ว่าเหตุใดจึงใช้ข้อยกเว้น การแต่งตั้งตัวแทนมักจะเป็นทางเลือกในการดำเนินงานที่สมเหตุสมผลกว่า.
หน้าที่และความรับผิดชอบหลัก
งานประจำวันของตัวแทนส่วนใหญ่เกี่ยวข้องกับ... การสื่อสารที่ถูกควบคุม. ตัวแทนจะต้องยังคงสามารถระบุตัวตนได้ต่อหน่วยงานกำกับดูแลและเจ้าของข้อมูล ได้รับจดหมายโต้ตอบที่เกี่ยวข้อง และทำให้องค์กรที่แต่งตั้งสามารถดำเนินการตามคำขอได้ บทบาทนี้จะประสบความสำเร็จก็ต่อเมื่อตัวแทนมีรายชื่อผู้ติดต่อในบริษัทปัจจุบัน มีขั้นตอนการแจ้งปัญหาที่ตกลงกันไว้ และเข้าถึงข้อมูลการประมวลผลได้เพียงพอที่จะเข้าใจว่าข้อสงสัยนั้นเกี่ยวข้องกับอะไร.
หน้าที่ทั้งสามประการนี้สมควรได้รับการพิจารณาแยกกัน.
การจัดการการสื่อสารของหน่วยงาน
หน่วยงานกำกับดูแลอาจส่งคำขอเกี่ยวกับกระบวนการประมวลผลข้อมูลของผู้ควบคุมหรือผู้ประมวลผล ขอเอกสาร หรือติดต่อเกี่ยวกับข้อร้องเรียน ตัวแทนควรบันทึกข้อความ ตรวจสอบขอบเขต แจ้งผู้รับผิดชอบภายในที่ได้รับมอบหมาย เก็บรักษาเอกสารต้นฉบับ และติดตามการตอบสนองขององค์กร ไม่ควรคาดเดาข้อกฎหมายของบริษัทหรือตอบคำถามสำคัญโดยปราศจากคำแนะนำและข้อมูลที่เหมาะสม.
การส่งต่อคำขอข้อมูลส่วนบุคคล
บุคคลในสหภาพยุโรปสามารถติดต่อตัวแทนเกี่ยวกับการเข้าถึง การลบ การคัดค้าน หรือเรื่องการคุ้มครองข้อมูลอื่น ๆ ภายใต้มาตรา 27(4) หน่วยงานกำกับดูแลและเจ้าของข้อมูลสามารถติดต่อตัวแทนได้, นอกเหนือจาก หรือแทนที่ ผู้ควบคุมหรือผู้ประมวลผลข้อมูล ในประเด็นที่เกี่ยวข้องกับการประมวลผลเพื่อวัตถุประสงค์ในการรับรองการปฏิบัติตาม GDPR ตัวแทนจะไม่ตัดสินว่าคำขอถูกต้องหรือไม่ หรือลบข้อมูลเอง แต่ควรบันทึกคำขออย่างถูกต้อง ส่งต่อไปยังทีมตอบสนองสิทธิ์ขององค์กร ตรวจสอบการส่งต่อ และเก็บหลักฐานการสื่อสารไว้.
การจัดการที่ไม่รัดกุมย่อมล้มเหลว กล่องจดหมายที่ไม่มีใครตรวจสอบจะสร้างภาพลวงตาของการเป็นตัวแทน แต่ขาดสาระสำคัญในการปฏิบัติงาน มาตรการป้องกันตามสัญญาและการปฏิบัติงานที่แนะนำควรระบุว่าใครเป็นผู้รับทราบการสื่อสาร วิธีการจัดการคำถามเกี่ยวกับการยืนยันตัวตน ทีมใดเป็นผู้รับผิดชอบในการตอบกลับ และวิธีการส่งต่อคำขอที่ยังไม่ได้รับการแก้ไข.
การรักษาบันทึกที่ใช้งานได้
ตัวแทนอาจถูกขอให้สนับสนุนการเข้าถึงบันทึกกิจกรรมการประมวลผลในกรณีต่างๆ มาตรา 30 กฎ GDPR มาตรา 30 ระบุอย่างชัดเจนถึงผู้แทนในกรอบการจัดเก็บบันทึก และผู้ควบคุมหรือผู้ประมวลผล และในกรณีที่เกี่ยวข้อง ผู้แทนต้องจัดเตรียมบันทึกที่เกี่ยวข้องให้แก่หน่วยงานกำกับดูแลเมื่อได้รับการร้องขอ ซึ่งหมายความมากกว่าแค่การเก็บรักษาจดหมายแต่งตั้งที่ลงนามแล้ว บริษัทควรเก็บรักษาข้อมูลการประมวลผลที่ทันสมัย รายละเอียดของผู้ควบคุมและผู้ประมวลผล ประเภทของข้อมูลและบุคคล ข้อมูลผู้รับ ตรรกะการเก็บรักษา ข้อตกลงการโอนย้าย และรายละเอียดการติดต่อปัจจุบันของผู้แทน.
ตัวแทนจะไม่รับผิดชอบในการสร้างหรือควบคุมโครงการปฏิบัติตามกฎหมายคุ้มครองความเป็นส่วนตัวทั้งหมดขององค์กร รูปแบบการดำเนินงานที่ดีจะแยกส่วนนี้ออกจากกัน หน้าที่จุดติดต่ออย่างเป็นทางการ ตั้งแต่การให้คำปรึกษาด้านความเป็นส่วนตัว การปฏิบัติการด้านความปลอดภัย การรับมือกับเหตุการณ์ และการเป็นเจ้าของธุรกิจ.
ผู้แทนควรสามารถแจ้งให้ผู้มีอำนาจทราบว่าใครเป็นเจ้าของคำตอบ เอกสารประกอบอยู่ที่ไหน และจะมีการประสานงานการตอบกลับเมื่อใด หากไม่สามารถทำเช่นนั้นได้ การแต่งตั้งนั้นก็เป็นเพียงแค่เอกสารเท่านั้น.
การบริหารจัดการกรอบกฎระเบียบของสหภาพยุโรปหลายกรอบ
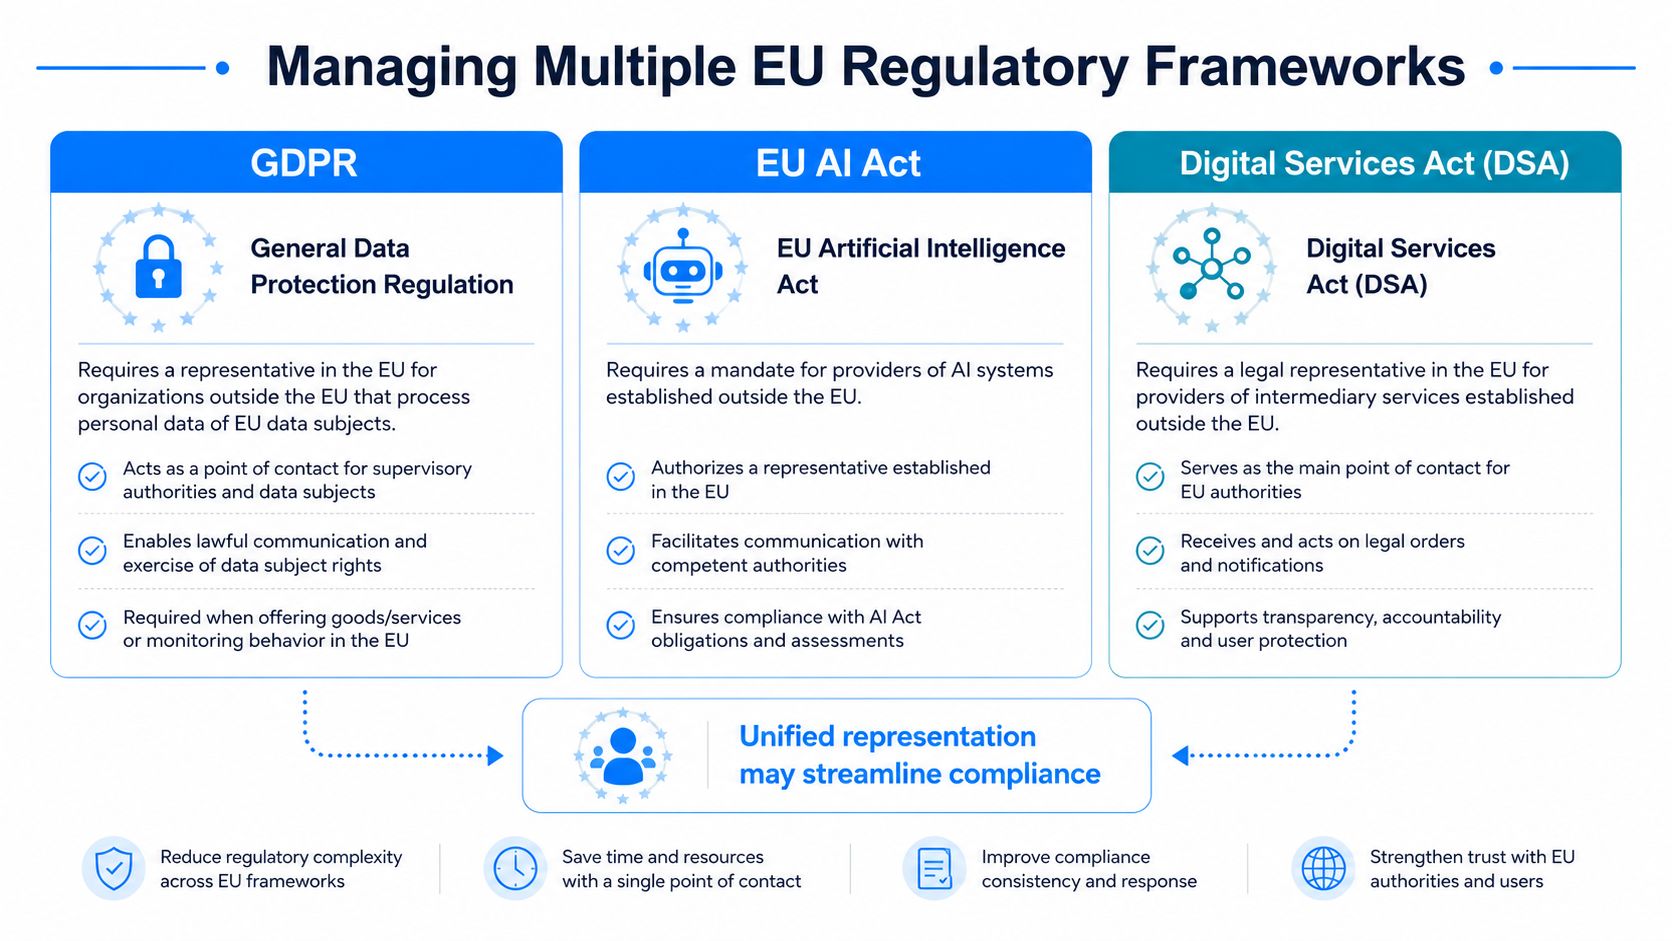
มาตรา 27 นับเป็นเพียงส่วนหนึ่งของปัญหาการเป็นตัวแทนที่กว้างขึ้น บริษัทที่เข้าสู่ตลาดในยุโรปอาจจำเป็นต้องตรวจสอบข้อผูกพันเกี่ยวกับตัวแทน ตัวแทนที่ได้รับอนุญาต หรือจุดติดต่อที่เกี่ยวข้องกับเรื่องนี้ด้วย กฎหมาย AI ของสหภาพยุโรป, กฎหมายบริการดิจิทัล, กฎหมายข้อมูล และ NIS2. บทบาทที่แน่นอน ตัวกระตุ้น เกณฑ์คุณสมบัติ และหน่วยงานที่มีอำนาจนั้นแตกต่างกันไปตามกรอบกฎหมาย ดังนั้น การแต่งตั้งตามมาตรา 27 ของ GDPR จึงไม่ควรถูกตีความว่าเป็นการปฏิบัติตามกฎหมายอื่นๆ โดยอัตโนมัติ.
ทางเลือกเชิงกลยุทธ์คือระหว่างการแยกส่วนและการรวมกิจการ.
| รูปแบบการดำเนินงาน | อะไรที่ได้ผล | ซึ่งก่อให้เกิดความเสี่ยง |
|---|---|---|
| ตัวแทนแยกต่างหาก | ผู้ให้บริการแต่ละรายสามารถเชี่ยวชาญในกฎหมายฉบับใดฉบับหนึ่งและหน่วยงานกำกับดูแลที่เกี่ยวข้องได้ | กล่องจดหมายหลายกล่อง ข้อมูลไม่สอดคล้องกัน เส้นทางการส่งต่อซ้ำซ้อน |
| ภารกิจที่ประสานงานกันหนึ่งเดียว | กระบวนการรับเรื่องส่วนกลางสามารถกำหนดมาตรฐานในการบันทึก การส่งต่อ และการรวบรวมหลักฐานได้ | แต่ละกรอบการทำงานยังคงต้องการการแต่งตั้ง ขอบเขต และอำนาจที่ถูกต้องของตนเอง |
| หน่วยงานภายในสหภาพยุโรป | เจ้าหน้าที่ท้องถิ่นอาจบูรณาการงานด้านกฎระเบียบเข้ากับการดำเนินงาน | การจัดตั้งนิติบุคคลไม่ได้ทำให้ความจำเป็นในการกำหนดข้อผูกพันทางกฎหมายแต่ละข้อหมดไป |
ผู้ให้บริการแพลตฟอร์มซื้อขายสินค้าออนไลน์อาจจัดการคำขอ GDPR, ประกาศ DSA และการสื่อสารตามพระราชบัญญัติข้อมูลผ่านทีมงานที่แยกจากกัน ผู้ให้บริการระบบหรือโมเดล AI บางประเภทที่อยู่นอกสหภาพยุโรป อาจต้องประเมินว่าจำเป็นต้องมีตัวแทนที่ได้รับอนุญาตหรือไม่ ขึ้นอยู่กับบทบาทและข้อกำหนดของพระราชบัญญัติ AI ที่เกี่ยวข้อง ผู้ผลิตผลิตภัณฑ์ที่เชื่อมต่ออาจต้องประสานงานด้าน GDPR พระราชบัญญัติข้อมูล และการสื่อสารด้านความปลอดภัยทางไซเบอร์ ตัวอย่างเหล่านี้ไม่ได้หมายความว่าตัวแทนเพียงคนเดียวจะเพียงพอโดยอัตโนมัติ แต่แสดงให้เห็นว่าเหตุใดองค์กรจึงควรวางแผนภาระผูกพันก่อนเลือกรูปแบบการดำเนินงาน.
การรวมกิจการจำเป็นต้องมีขอบเขต
การรวมอำนาจหน้าที่ไว้ในที่เดียวสามารถลดการรับเรื่องซ้ำซ้อนและทำให้การดูแลรักษาทะเบียนเดียวของการแจ้งเตือนขาเข้า การประทับเวลา เจ้าของที่รับผิดชอบ และการตัดสินใจในการยกระดับปัญหาทำได้ง่ายขึ้น นอกจากนี้ยังช่วยให้ทีมงานด้านการปฏิบัติตามกฎระเบียบระดับสูงสามารถมองเห็นภาพรวมของเรื่องกฎระเบียบที่ยังค้างอยู่ได้ทั้งหมด แทนที่จะต้องตรวจสอบรายงานจากผู้ให้บริการหลายราย.
ข้อแลกเปลี่ยนคือความแม่นยำทางกฎหมาย กรอบกฎหมายแต่ละกรอบต้องมีขอบเขต อำนาจ ขั้นตอนการสื่อสาร การรักษาความลับ วิธีการเก็บรักษา และกลไกการยุติสัญญาของตนเอง ผู้ให้บริการรายเดียวอาจทำหน้าที่เป็นตัวแทนหรือจุดติดต่อภายใต้กรอบกฎหมายของสหภาพยุโรปหลายกรอบได้ หากกฎหมายอนุญาต แต่การแต่งตั้งแต่ละครั้งต้องเป็นไปตามคุณสมบัติ ขอบเขต อำนาจหน้าที่ ภาระผูกพัน และข้อกำหนดอื่นๆ ของกฎหมายที่เกี่ยวข้องอย่างอิสระ.
แหล่งข้อมูลตัวแทนของกฎหมายข้อมูลของสหภาพยุโรป
แบบจำลองที่มีประโยชน์คือ ช่องทางการดำเนินงานหนึ่งช่องทางที่มีอำนาจเฉพาะกรอบการทำงาน. ผู้ให้บริการสามารถรับและบันทึกการสื่อสารจากส่วนกลาง จากนั้นส่งต่อแต่ละรายการไปยังทีมกฎหมายและทีมปฏิบัติการที่ถูกต้องภายใต้ขอบเขตอำนาจที่เกี่ยวข้อง.
การรวมหน่วยงานเข้าด้วยกันนั้นเหมาะสมที่สุดเมื่อองค์กรเดียวกันมีผลิตภัณฑ์ที่ซ้ำซ้อนกัน มีการดำเนินงานด้านความเป็นส่วนตัวร่วมกัน และมีความจำเป็นอย่างแท้จริงในการมีบันทึกการตรวจสอบที่สม่ำเสมอ การแต่งตั้งแยกกันอาจเหมาะสมกว่าในกรณีที่กรอบการทำงานต้องการความเชี่ยวชาญเฉพาะด้าน หน่วยงานกำกับดูแลคาดหวังผู้ติดต่อที่แตกต่างกัน หรือความเสี่ยงและสายงานการรายงานแตกต่างกันอย่างมีนัยสำคัญ.
ขั้นตอนการแต่งตั้งและเอกสารมอบอำนาจ
การแต่งตั้งที่น่าเชื่อถือเริ่มต้นด้วยแผนที่ขอบเขตงาน ไม่ใช่การคัดเลือกผู้ให้บริการ ระบุรายชื่อนิติบุคคลนอกสหภาพยุโรปแต่ละแห่ง ผลิตภัณฑ์ที่เข้าถึงบุคคลในสหภาพยุโรป กิจกรรมการประมวลผลที่เกี่ยวข้อง ประเทศสมาชิกที่ผู้ได้รับผลกระทบอาศัยอยู่ และกรอบการทำงานที่อาจต้องการผู้ติดต่อในตลาด วิธีนี้จะช่วยป้องกันไม่ให้บริษัทแต่งตั้งบุคคลใดบุคคลหนึ่งสำหรับแบรนด์หนึ่ง ในขณะที่ปล่อยให้ผู้ควบคุมหรือผู้ประมวลผลข้อมูลรายอื่นอยู่นอกเหนือขอบเขตอำนาจหน้าที่.
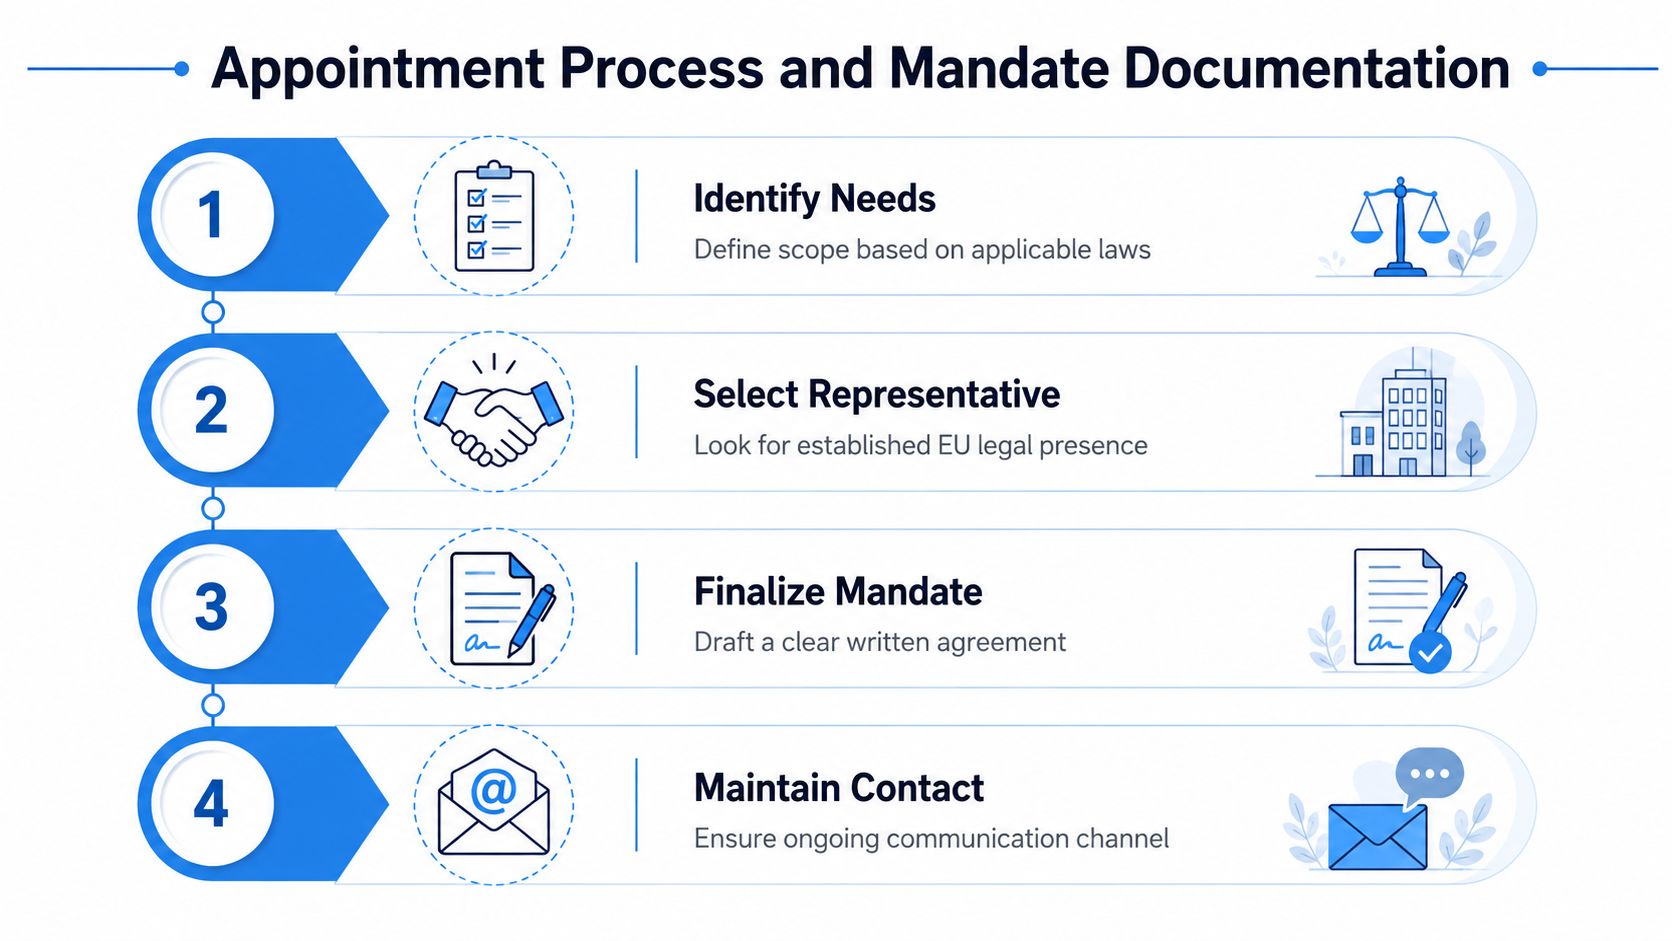
เลือกตามความพร้อมในการปฏิบัติงาน
ตัวแทนจะต้องได้รับการจัดตั้งขึ้นในประเทศสมาชิกสหภาพยุโรปที่เหมาะสม และองค์กรควรตรวจสอบว่าผู้ให้บริการที่เสนอสามารถสื่อสารกับหน่วยงานที่เกี่ยวข้องและเจ้าของข้อมูลได้อย่างมีประสิทธิภาพหรือไม่ ความคุ้นเคยในอุตสาหกรรมมีความสำคัญเมื่อผู้ให้บริการจำเป็นต้องทำความเข้าใจแพลตฟอร์ม SaaS เทคโนโลยีการโฆษณา ผลิตภัณฑ์ที่เชื่อมต่อ บริการด้านสุขภาพ หรือระบบ AI อย่างรวดเร็ว.
ถามคำถามที่นำไปใช้ได้จริง:
-
ใครเป็นผู้ตรวจสอบการสื่อสารขาเข้า? ขอให้ระบุหน้าที่ กระบวนการครอบคลุม และผู้รับผิดชอบในการส่งต่อปัญหาเป็นลายลักษณ์อักษร.
-
มีอะไรบ้างที่จะถูกบันทึก? ตรวจสอบให้แน่ใจว่าได้เก็บรักษาข้อมูลการแจ้งเตือน คำขอ เวลาประทับ ไฟล์แนบ การส่งต่อ และสถานะการแก้ไขปัญหาไว้แล้ว.
-
ขอบเขตอำนาจถูกควบคุมอย่างไร? ผู้ให้บริการควรแยกแยะความแตกต่างระหว่างการส่งต่อและการประสานงานกับการตัดสินใจด้านการปฏิบัติตามกฎระเบียบของบริษัท.
-
ข้อกำหนดความรับผิดใดบ้างที่เกี่ยวข้อง? ตรวจสอบรายละเอียดเกี่ยวกับประกันภัย ข้อจำกัดความรับผิดชอบ ผู้รับเหมาช่วง การรักษาความลับ และหน้าที่ในการให้ความร่วมมือ.
-
หลังจากเลิกจ้างแล้วจะเกิดอะไรขึ้น? ข้อตกลงควรระบุรายละเอียดเกี่ยวกับการส่งมอบงาน การแจ้งอัปเดต การเก็บรักษาบันทึก และการสื่อสารกับหน่วยงานกำกับดูแล.
นี่คือข้อแนะนำด้านความรอบคอบและการทำสัญญา ไม่ใช่รายการข้อกำหนดตามกฎหมายมาตรา 27 ที่ครบถ้วนสมบูรณ์ ข้อแนะนำเหล่านี้จะช่วยให้การแต่งตั้งนั้นสามารถนำไปใช้ได้จริงในทางปฏิบัติ.
เขียนข้อกำหนดที่สามารถทนต่อการตรวจสอบได้
มาตรา 27 ของ GDPR กำหนดให้การกำหนดต้องเป็นดังนี้ เป็นลายลักษณ์อักษร. ข้อกำหนดควรระบุหน่วยงานที่แต่งตั้ง ตัวแทน ขอบเขตการประมวลผลที่เกี่ยวข้อง อำนาจในการรับการติดต่อ การจัดการการติดต่อกับเจ้าของข้อมูล ขั้นตอนการยกระดับปัญหา ข้อกำหนดด้านการรักษาความลับ การจัดสรรความรับผิด หน้าที่ในการให้ความร่วมมือ และข้อกำหนดการยุติสัญญา นอกจากนี้ยังควรระบุถึงกรอบการทำงานเพิ่มเติมใดบ้างที่รวมอยู่ด้วย หากมี แทนที่จะใช้คำเรียกกว้างๆ เช่น “การปฏิบัติตามกฎระเบียบของยุโรป” บางประเด็นเหล่านี้เป็นข้อกำหนดขั้นต่ำตามกฎหมาย ในขณะที่บางประเด็นเป็นข้อแนะนำในสัญญาที่ช่วยให้การจัดการนั้นใช้งานได้จริง.
ปรับปรุงประกาศเกี่ยวกับความเป็นส่วนตัวและข้อมูลสาธารณะอื่นๆ ที่เกี่ยวข้อง โดยระบุรายละเอียดประจำตัวของผู้แทนในกรณีที่มีภาระผูกพันด้านความโปร่งใสภายใต้กฎหมาย มาตรา 13 และ 14 ของ GDPR ดำเนินการตามขั้นตอนที่กำหนด เก็บเอกสารสำคัญต่างๆ ไว้ด้วยกัน เช่น หนังสือมอบอำนาจที่ลงนามแล้ว หลักฐานแสดงอำนาจขององค์กร รายการสินค้าที่กำลังดำเนินการ การประเมินขอบเขตงาน การวิเคราะห์ข้อยกเว้น (หากเกี่ยวข้อง) และบันทึกการเปลี่ยนแปลง ตรวจสอบเอกสารเหล่านี้อีกครั้งเมื่อมีการเปลี่ยนแปลงผลิตภัณฑ์ ภูมิภาคของลูกค้า เครื่องมือติดตาม นิติบุคคล หรือหน้าที่ตามกฎระเบียบ.
บริการตัวแทนที่ได้รับอนุญาตภายใต้กฎหมาย AI ของสหภาพยุโรป
ใช้ลำดับขั้นตอนการดำเนินการที่สั้นกระชับ: อนุมัติขอบเขตงาน ตรวจสอบความถูกต้องครบถ้วน ลงนามในหนังสือมอบอำนาจ เผยแพร่รายละเอียดการติดต่อ ทดสอบช่องทางการรับข้อมูล แจ้งข้อมูลเบื้องต้นแก่ทีมสนับสนุนลูกค้าและทีมคุ้มครองข้อมูลส่วนบุคคล จากนั้นกำหนดตารางการตรวจสอบเป็นระยะ สำหรับองค์กรที่มีผลิตภัณฑ์ AI ควรประเมินข้อกำหนดผู้แทนที่ได้รับอนุญาตแยกต่างหากจากข้อกำหนดของ GDPR แม้ว่าจะมีรูปแบบการดำเนินงานเดียวกันก็ตาม.
ความเสี่ยงด้านการบังคับใช้กฎหมายและผลที่ตามมาจากการปฏิบัติตามกฎหมาย
การไม่แต่งตั้งผู้แทนตามมาตรา 27 ถือเป็นการกระทำที่ผิดกฎหมาย การละเมิดมาตรา 83(4). ภายใต้ มาตรา 83(4)(a) GDPR, การละเมิดหน้าที่ของผู้ควบคุมข้อมูลและผู้ประมวลผลข้อมูลตามบทบัญญัติอื่นๆ รวมถึงมาตรา 27 จะต้องถูกปรับทางปกครองเป็นจำนวนเงิน ไม่เกิน 10 ล้านยูโร หรือในกรณีของกิจการ ไม่เกิน 21,300 ล้านดอลลาร์สหรัฐ จากยอดขายรวมทั่วโลกประจำปีของปีงบประมาณก่อนหน้า แล้วแต่จำนวนใดจะสูงกว่า.
เพดานดังกล่าวไม่ควรถูกนำมาใช้เป็นตัวบ่งชี้ผลลัพธ์ แต่แสดงให้เห็นว่าเหตุใดการแต่งตั้งดังกล่าวจึงควรอยู่ในทะเบียนความเสี่ยงขององค์กร การขาดตัวแทนยังอาจทำให้การจัดการเหตุการณ์ด้านกฎระเบียบทั่วไปทำได้ยากขึ้น อาจมีข้อร้องเรียนเข้ามาจากช่องทางที่ไม่คาดคิด การแจ้งเตือนการละเมิดอาจไม่มีผู้รับที่ชัดเจน และคำขอจากหน่วยงานอาจค้างอยู่โดยไม่ได้รับการตอบสนองในขณะที่ทีมภายในกำลังพิจารณาว่าใครเป็นผู้รับผิดชอบ.
คำแนะนำเกี่ยวกับความเสี่ยงในการบังคับใช้มาตรา 27
คำแนะนำเกี่ยวกับความเสี่ยงในการบังคับใช้มาตรา 27
คำแนะนำเกี่ยวกับความเสี่ยงในการบังคับใช้มาตรา 27
ช่องว่างจะปรากฏให้เห็นได้อย่างไร
หน่วยงานกำกับดูแลและเจ้าของข้อมูลสามารถเปิดเผยช่องโหว่นี้ได้ผ่านการร้องเรียน การสอบสวน หรือการร้องขอข้อมูล ความร่วมมือข้ามพรมแดนยังสามารถทำให้โครงสร้างการติดต่อที่ไม่สอดคล้องกันปรากฏชัดเจนยิ่งขึ้น โดยเฉพาะอย่างยิ่งเมื่อบริษัทดำเนินธุรกิจหลายผลิตภัณฑ์หรือหลายนิติบุคคลภายใต้แบรนด์เดียวกัน.
ผู้ควบคุมข้อมูลหรือผู้ประมวลผลข้อมูลยังคงรับผิดชอบต่อการปฏิบัติตาม GDPR อย่างเป็นสาระสำคัญ การตัดสินใจในการประมวลผล และพื้นฐานทางกฎหมายโดยรวมสำหรับกิจกรรมที่เกี่ยวข้อง ตัวแทนมีบทบาทตามกฎหมายและความรับผิดชอบที่อาจเกิดขึ้นของตนเองที่เกี่ยวข้องกับอำนาจหน้าที่และภาระผูกพันที่แนบมากับบทบาทนั้น ซึ่งเปลี่ยนแปลงความสัมพันธ์ทางการค้า ดังนั้น ผู้ให้บริการควรมีอำนาจหน้าที่ที่ชัดเจน ขั้นตอนที่เหมาะสม และแบบจำลองการยกระดับปัญหาที่กำหนดไว้ การแต่งตั้งตัวแทนไม่ได้เป็นการโอนความรับผิดชอบ GDPR ของผู้ควบคุมข้อมูลหรือผู้ประมวลผลข้อมูลไปยังตัวแทน.
มุมมองด้านการบริหารความเสี่ยง: ตัวแทนจะไม่แก้ไขกิจกรรมการประมวลผลที่ไม่ถูกต้องตามกฎหมาย อย่างไรก็ตาม ตัวแทนสามารถป้องกันไม่ให้ความล้มเหลวในการติดต่อขั้นพื้นฐานกลายเป็นหลักฐานแรกที่บ่งชี้ว่าโครงการกำกับดูแลไม่สมบูรณ์ได้.
แนวทางปฏิบัติที่เหมาะสมนั้นตรงไปตรงมา คือ ตรวจสอบตัวกระตุ้น บันทึกข้อยกเว้นใดๆ แต่งตั้งตัวแทนก่อนเริ่มกิจกรรมที่เกี่ยวข้องกับสหภาพยุโรป เผยแพร่รายละเอียดที่ถูกต้อง ทดสอบช่องทางการสื่อสาร และเก็บรักษาหลักฐานว่ากระบวนการทำงานได้ วิธีนี้มีประโยชน์มากกว่าการรอให้หน่วยงานหรือเจ้าของข้อมูลค้นพบส่วนที่ขาดหายไปเอง.
การบูรณาการการเป็นตัวแทนเข้ากับกลยุทธ์ตลาดสหภาพยุโรปของคุณ
ควรวางแผนการแต่งตั้งตัวแทนควบคู่ไปกับการเปิดตัวผลิตภัณฑ์ การแจ้งเตือนเกี่ยวกับความเป็นส่วนตัว บันทึกการประมวลผล ขั้นตอนการตอบสนองต่อสิทธิ์ การจัดการเหตุการณ์ และการประเมิน DPO ใดๆ การแต่งตั้งจุดติดต่อหลังจากเปิดตัวอาจทำให้ทีมสนับสนุนลูกค้า ทีมกฎหมาย และทีมรักษาความปลอดภัยไม่พร้อมสำหรับการสื่อสารที่ต้องมีการประสานงานกัน.
แผนการเข้าสู่ตลาดควรตอบคำถามสี่ข้อต่อไปนี้:
-
หน่วยงานใดเป็นผู้ให้บริการหรือเป็นผู้กำหนดวัตถุประสงค์ในการประมวลผล?
-
กลุ่มเป้าหมายและพฤติกรรมใดบ้างในสหภาพยุโรปที่กำลังถูกกำหนดเป้าหมายหรือติดตาม?
-
กรอบกฎหมายใดบ้างที่สร้างภาระผูกพันในการติดต่อสำหรับผลิตภัณฑ์?
-
เมื่อได้รับแจ้งหรือคำขอแล้ว ใครเป็นผู้รับผิดชอบในการตอบกลับแต่ละครั้ง?
รูปแบบการดำเนินงานที่แข็งแกร่งที่สุดคือรูปแบบที่มองการเป็นตัวแทนเป็นโครงสร้างพื้นฐาน มันช่วยให้ลูกค้าและหน่วยงานภาครัฐเข้าถึงองค์กรได้อย่างชัดเจน สร้างกระบวนการส่งต่อข้อมูลที่เป็นระบบ และสนับสนุนการขยายตัวโดยไม่ต้องเริ่มต้นการตัดสินใจในตลาดใหม่ทุกครั้งตั้งแต่ต้น นอกจากนี้ยังทำให้ความรับผิดชอบภายในองค์กรปรากฏให้เห็นได้ชัดเจน เพราะทีมงานต้องระบุว่าใครเป็นผู้อนุมัติการตอบกลับ ดูแลรักษาบันทึก และอัปเดตข้อมูลการติดต่อสาธารณะ.
การจัดทำงบประมาณควรครอบคลุมมากกว่าแค่ค่าธรรมเนียมการนัดหมาย ควรรวมถึงการทบทวนข้อกำหนด การอัปเดตประกาศ การทดสอบเบื้องต้น การบำรุงรักษาบันทึก การฝึกอบรมพนักงาน การจัดทำแผนผังกรอบการทำงาน และการตรวจสอบขอบเขตงานเป็นระยะ การนัดหมายที่มีค่าใช้จ่ายต่ำแต่ไม่สามารถตรวจสอบการสื่อสารหรือเก็บรักษาหลักฐานการตรวจสอบได้ อาจสร้างภาระงานด้านการดำเนินงานมากกว่าที่จะลดลง.
ในขณะที่กฎระเบียบด้านดิจิทัลของยุโรปพัฒนาขึ้น บริษัทต่างๆ ควรหลีกเลี่ยงการสร้างระบบการปฏิบัติตามกฎระเบียบที่แยกส่วน การประเมินทางกฎหมายเฉพาะกรอบงานควบคู่ไปกับรูปแบบการสื่อสารแบบรวมศูนย์ที่มีการควบคุม สามารถสนับสนุนการรวมระบบได้โดยไม่ต้องแสร้งทำว่า GDPR, AI, แพลตฟอร์ม, การเข้าถึงข้อมูล และหน้าที่ด้านความปลอดภัยทางไซเบอร์นั้นสามารถใช้แทนกันได้.
Dilicheck Rep ให้บริการเป็นตัวแทนด้านกฎระเบียบอย่างเป็นทางการของสหภาพยุโรปและสหราชอาณาจักร รวมถึง GDPR มาตรา 27, กฎหมาย AI ของสหภาพยุโรป, กฎหมายบริการดิจิทัล, กฎหมายข้อมูล และบริการจุดติดต่อ NIS2 พร้อมเอกสารมอบอำนาจและการจัดการการสื่อสารกับหน่วยงานและเจ้าของข้อมูลอย่างเป็นระบบ ตรวจสอบขอบเขตการเป็นตัวแทนและรูปแบบการดำเนินงานของคุณกับเราได้เลย ตัวแทน Dilicheck ก่อนการเปิดตัวผลิตภัณฑ์ใหม่ในตลาด EU ครั้งต่อไปของคุณ.
ข้อสงวนสิทธิ์: คู่มือนี้จัดทำขึ้นเพื่อเป็นข้อมูลทั่วไปเท่านั้นและไม่ถือเป็นคำแนะนำทางกฎหมาย การบังคับใช้กฎหมายคุ้มครองข้อมูลของสหภาพยุโรปและข้อกำหนดทางกฎหมายอื่นๆ ขึ้นอยู่กับสถานการณ์เฉพาะของแต่ละองค์กร คุณควรขอคำแนะนำทางกฎหมายที่เหมาะสมหากจำเป็นก่อนที่จะนำข้อมูลนี้ไปใช้หรือตัดสินใจเกี่ยวกับการปฏิบัติตามกฎหมาย.
อัปเดตล่าสุด: สิงหาคม 2569
คำชี้แจง: บทความนี้จัดทำโดยผู้เชี่ยวชาญด้านความเป็นส่วนตัวโดยใช้ปัญญาประดิษฐ์ (AI) ช่วย.