
Американская SaaS-компания может потратить месяцы на подготовку к запуску в Европе, только чтобы обнаружить, что в ее уведомлении о конфиденциальности отсутствует контактная информация для ЕС, ее служба поддержки клиентов не готова к переписке с государственными органами, и никто не задокументировал, кто будет получать запросы от субъектов данных. У компании может не быть офиса в ЕС, сотрудников в Европе и местного филиала, но ее услуги все равно могут подпадать под действие GDPR.
Этот пробел — место, где Представитель ЕС по защите данных становится важным. Статья 27 не заменяет соблюдение GDPR, местного специалиста по защите данных или представительства в ЕС. В случаях, когда контролер или обработчик данных не зарегистрирован в ЕС но подпадает под действие GDPR в соответствии с Статья 3(2), Статья 27, как правило, требует назначения представителя в Союзе, если только не применяется исключение, предусмотренное статьей 27(2). Эта роль все чаще должна соответствовать обязанностям представителя или контактного лица, вытекающим из других европейских законов о цифровых технологиях.
Понимание роли представителя ЕС по защите данных
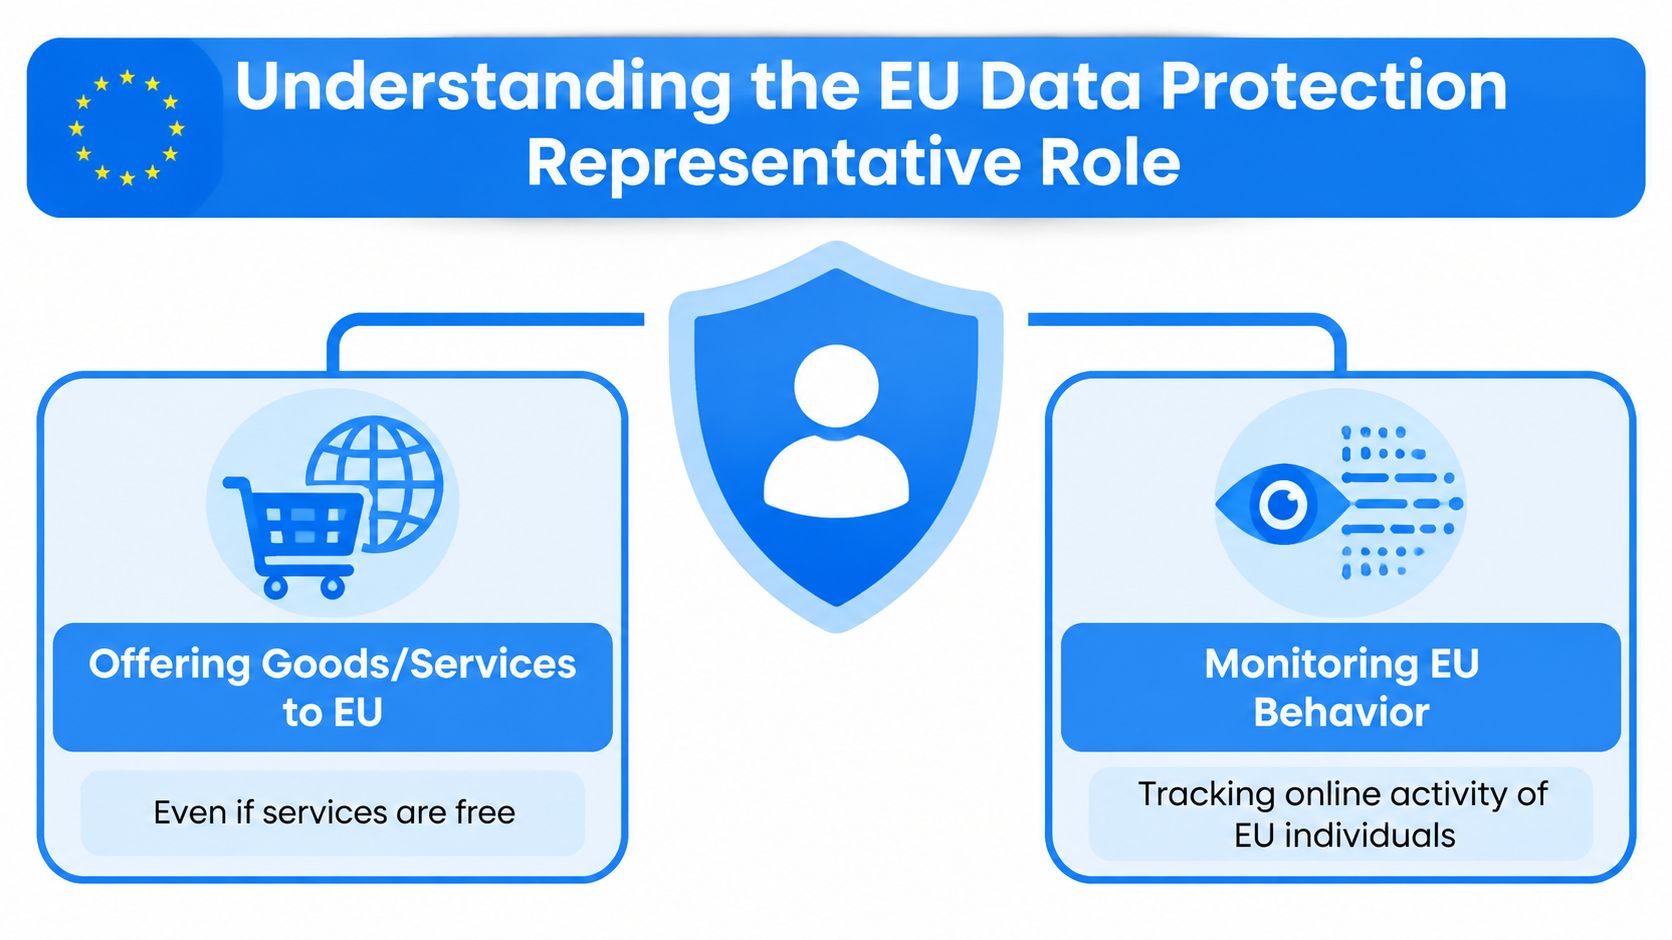
Простейший способ понять эту роль — рассматривать её как Зарегистрированный контактный пункт по вопросам GDPR в ЕС.. Компания, не входящая в ЕС, на которую распространяется действие GDPR в соответствии с... Статья 3(2) Поскольку обработка данных осуществляется с целью предоставления товаров или услуг лицам, проживающим в ЕС, или мониторинга их поведения, может потребоваться представитель в ЕС, за исключением случаев применения узкого исключения. Представитель должен быть зарегистрирован в государстве-члене ЕС, где находятся субъекты данных, чьи персональные данные обрабатываются, назначен в письменной форме и уполномочен надзорными органами и субъектами данных обращаться к нему по всем вопросам, связанным с обработкой данных, в целях обеспечения соблюдения GDPR. Эти требования изложены в Статья 27 GDPR.
Рассмотрим канадскую аналитическую платформу, которая начинает обслуживать французских клиентов. Ее инженеры, юридическая команда и серверы могут оставаться за пределами ЕС, но французским пользователям все равно необходим практический способ связаться с компанией по поводу обработки их персональных данных. Надзорному органу также необходим идентифицируемый представитель в Европейском Союзе, к которому можно обращаться по соответствующим вопросам обработки данных и который может координировать действия с организацией, ответственной за обработку.
Контактное лицо, обладающее установленными законом полномочиями, а не заменяющее лицо, принимающее решения.
Представитель ЕС по защите данных — это не то же самое, что и... Сотрудник по защите данных. Специалист по защите данных (DPO) консультирует организацию, контролирует ее программу защиты данных и выполняет функции, возложенные на него в соответствии с GDPR. Представитель, напротив, выступает в качестве контактного лица на рынке для органов власти и субъектов данных в рамках конкретного законодательного мандата. Компании могут потребоваться оба специалиста, и назначение одного не автоматически удовлетворяет другой роли. Европейский совет по защите данных (EDPB) также придерживается позиции, что роль представителя в соответствии со статьей 27 несовместима с выполнением функций внешнего специалиста по защите данных для той же организации, поскольку специалист по защите данных должен быть способен действовать независимо и избегать конфликтов интересов.
Представитель не является просто консультантом, который проверяет баннеры с уведомлением о файлах cookie или переписывает политику конфиденциальности. Он может получать сообщения, содействовать взаимодействию с надзорными органами и субъектами данных, а также помогать обеспечивать доступ к соответствующей информации для организации и, где это применимо, для органов власти. Он не принимает на себя решения контролера или обработчика данных относительно целей и способов обработки, и его не следует представлять как внутреннюю функцию компании по обеспечению конфиденциальности.
Практическое правило: Относитесь к представителю как к официально назначенному контактному лицу ЕС по вопросам нормативного регулирования. Он должен быть доступен, иметь надлежащий статус и быть вовлечен в процесс реагирования организации.
Это различие имеет значение при подаче жалобы или проведении расследования. Если субъект данных обращается к представителю с просьбой об удалении, представитель должен направить запрос через установленный в компании порядок обработки прав. Если запрос на предоставление записей поступает от уполномоченного органа, представитель должен иметь возможность определить правообладателя внутри компании, сохранить переписку и отследить ответ.
Текст GDPR Европейской комиссии был принят в 2016 и стало применимым на 25 мая 2018 г., Таким образом, статья 27 становится частью основополагающей структуры управления трансграничным цифровым бизнесом после 2018 года. Сама по себе статья 27 не определяет, применяется ли GDPR. Территориальная сфера действия регулируется главным образом статьей 3. Если контролер или обработчик, не являющийся гражданином ЕС, подпадает под действие статьи 3(2), обычно применяется статья 27, если не предусмотрено исключение. Назначение представителя также не является основанием для применения GDPR. нет, Само по себе это создает учреждение, осуществляющее контроль или обработку данных, в ЕС.
Когда предварительная запись становится обязательной
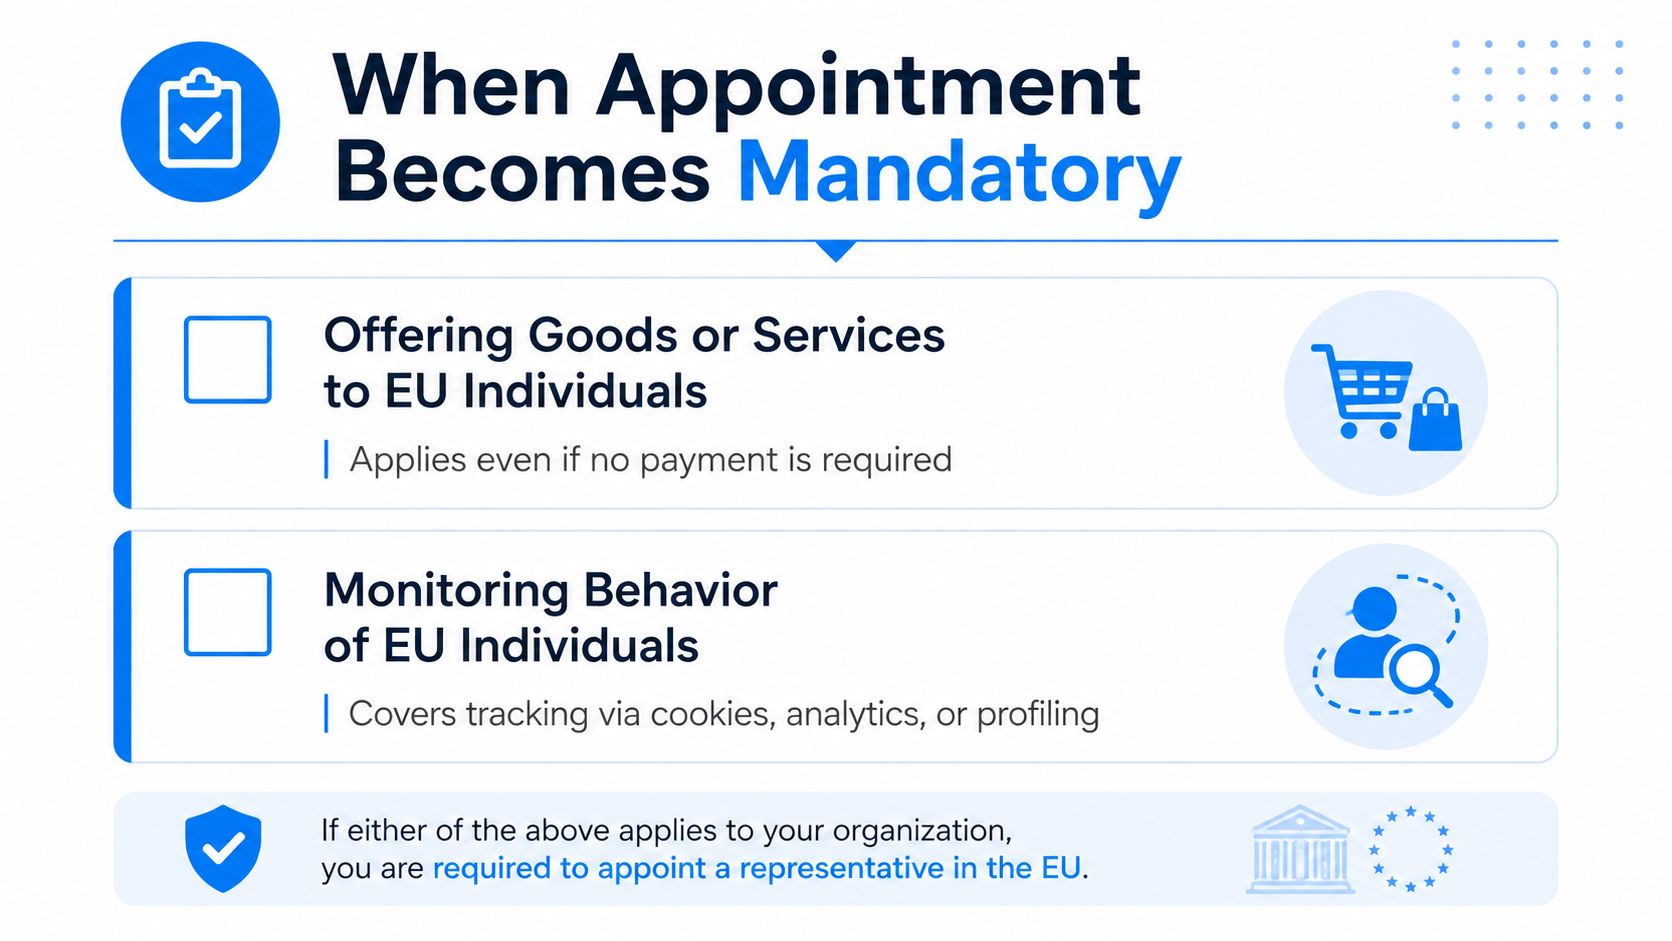
Вопрос о назначении начинается с двух проверок. Если контролер или обработчик данных, не являющийся гражданином ЕС, подпадает под действие GDPR, потому что... предлагает товары или услуги людям в ЕС, или отслеживает поведение людей в ЕС, Статья 27 может потребовать присутствия представителя. Вопрос не в том, оплатил ли клиент услугу, есть ли у компании сотрудники из ЕС или называет ли компания свою деятельность “глобальной”, а не европейской.
Австралийский интернет-магазин, рекламирующий доставку в Германию, является наглядным примером предложения товаров или услуг гражданам ЕС. Канадское мобильное приложение, отслеживающее местоположение пользователей во Франции, анализирующее их активность или создающее их профили для целевого взаимодействия, также может подпадать под действие системы мониторинга. Бесплатные услуги также могут соответствовать критериям, поскольку их предоставление не обязательно должно быть платным.
Используйте льготу внимательно.
Статья 27 содержит узкое исключение в случаях, когда обработка носит лишь эпизодический характер, вряд ли приведет к риску для прав и свобод физических лиц, с учетом характера, контекста, масштаба и целей обработки, и не представляет угрозы. не включать в больших масштабах, Обработка особых категорий данных, указанных в статье 9, или персональных данных, касающихся судимостей и правонарушений, указанных в статье 10, также подпадает под действие данного положения. Государственные органы и учреждения также не подпадают под требование о представительстве. Исключение должно быть оформлено как обоснованная оценка, а не как удобное предположение.
Команды часто ошибочно принимают “случайный” за “не наш основной бизнес”. Это ненадежный критерий. Компания, чей основной продукт ориентирован на пользователей из ЕС, может обрабатывать их данные на регулярной основе, даже если Европа составляет лишь часть ее коммерческой деятельности. Аналогично, компания, не имеющая представительств в ЕС, все равно может подпадать под это требование, поскольку анализ по статье 27 может возникнуть после применения статьи 3(2).
Используйте следующую последовательность принятия решений:
-
Укажите местонахождение организации. Находится ли контролер или обработчик данных за пределами ЕС?
-
Оцените территориальный масштаб. Подпадает ли организация под действие GDPR в соответствии со статьей 3(2)?
-
Проверьте триггер. Предлагает ли она товары или услуги людям в ЕС или отслеживает их поведение в ЕС?
-
Внимательно оцените условия освобождения от налогов. Является ли обработка данных эпизодической, маловероятной для возникновения существенного риска и свободной от крупномасштабной обработки в соответствии со статьями 9 или 10?
-
Запишите вывод. Сохраните анализ территориальной сферы действия, обоснование исключений и утверждение вместе с файлом управления конфиденциальностью.
Типичное руководство по статье 27 GDPR
Практическая оценка должна учитывать маркетинговую терминологию, валюту и варианты доставки, доступность приложения, настройки файлов cookie и аналитики, географическое положение клиентов и функциональность продукта. Также следует избегать предположения, что любое использование данных, относящихся к особым категориям или содержащих информацию о судимости, автоматически лишает клиента права на освобождение от ответственности. Соответствующий законодательный вопрос заключается в том, обрабатываются ли такие данные. в больших масштабах, наряду с другими условиями статьи 27(2). Если предприятие не может объяснить, почему применяется исключение, назначение представителя часто является более обоснованным операционным решением.
Основные обязанности и ответственность
Основная часть повседневной работы представителя заключается в следующем: контролируемая связь. Представитель должен оставаться идентифицируемым для надзорных органов и субъектов данных, получать соответствующую корреспонденцию и обеспечивать возможность принятия мер со стороны организации, назначившей его. Эта роль эффективна только в том случае, если представитель имеет актуальные контакты в компании, согласованный порядок эскалации и доступ к достаточному объему информации, необходимой для понимания сути запроса.
Три обязанности заслуживают отдельного рассмотрения.
Обработка служебных сообщений
Надзорный орган может направить запрос о деятельности контролера или обработчика данных, запросить записи или сообщить о жалобе. Представитель должен зарегистрировать сообщение, проверить его содержание, уведомить назначенного внутреннего ответственного, сохранить оригинал переписки и отслеживать ответ организации. Он не должен импровизировать в отношении правовой позиции компании или отвечать на содержательные вопросы без инструкций и соответствующей информации.
Маршрутизация запросов субъектов данных
Лицо, находящееся в ЕС, может обратиться к представителю по вопросам доступа, удаления, возражений или другим вопросам защиты данных. В соответствии со статьей 27(4) надзорные органы и субъекты данных могут обратиться к представителю., в дополнение к или вместо Представитель обрабатывает данные контролером или обработчиком в целях обеспечения соответствия GDPR. Представитель не принимает решения о действительности запроса и не удаляет данные самостоятельно. Вместо этого он должен точно зафиксировать запрос, передать его в группу реагирования на нарушения прав организации, отслеживать передачу и сохранять доказательства обмена информацией.
Слабые договоренности приводят к провалу. Почтовый ящик, который никто не отслеживает, создает видимость представительства без реального практического содержания. Рекомендуемые договорные и операционные гарантии должны определять, кто получает сообщения, как обрабатываются вопросы, требующие подтверждения личности, какая команда отвечает за ответ и как нерешенные запросы передаются на более высокий уровень.
Ведение удобной для использования документации
Представителя могут попросить оказать содействие в получении доступа к записям о деятельности по обработке данных, если... Статья 30 Применяется. Статья 30 GDPR прямо предусматривает участие представителя в системе учета, и контролер или обработчик данных, а также, в соответствующих случаях, представитель, обязаны предоставлять соответствующую запись надзорному органу по запросу. Это требует большего, чем просто хранение подписанного письма о назначении. Компания должна поддерживать актуальный реестр обрабатываемых данных, сведения о контролере и обработчике данных, категории данных и физических лицах, информацию о получателях, логику хранения, порядок передачи данных и актуальные контактные данные представителя.
Представитель не становится ответственным за создание или контроль всей программы соблюдения требований конфиденциальности в организации. Надежная операционная модель отличает формальные обязанности контактного лица от консультаций по вопросам конфиденциальности, обеспечения безопасности, реагирования на инциденты и ведения бизнеса.
Представитель должен уметь сообщить уполномоченному лицу, кому принадлежит ответ, где находится подтверждающая документация и когда будет согласован ответ. Если он не может этого сделать, назначение является лишь формальностью.
Управление многочисленными нормативно-правовыми рамками ЕС
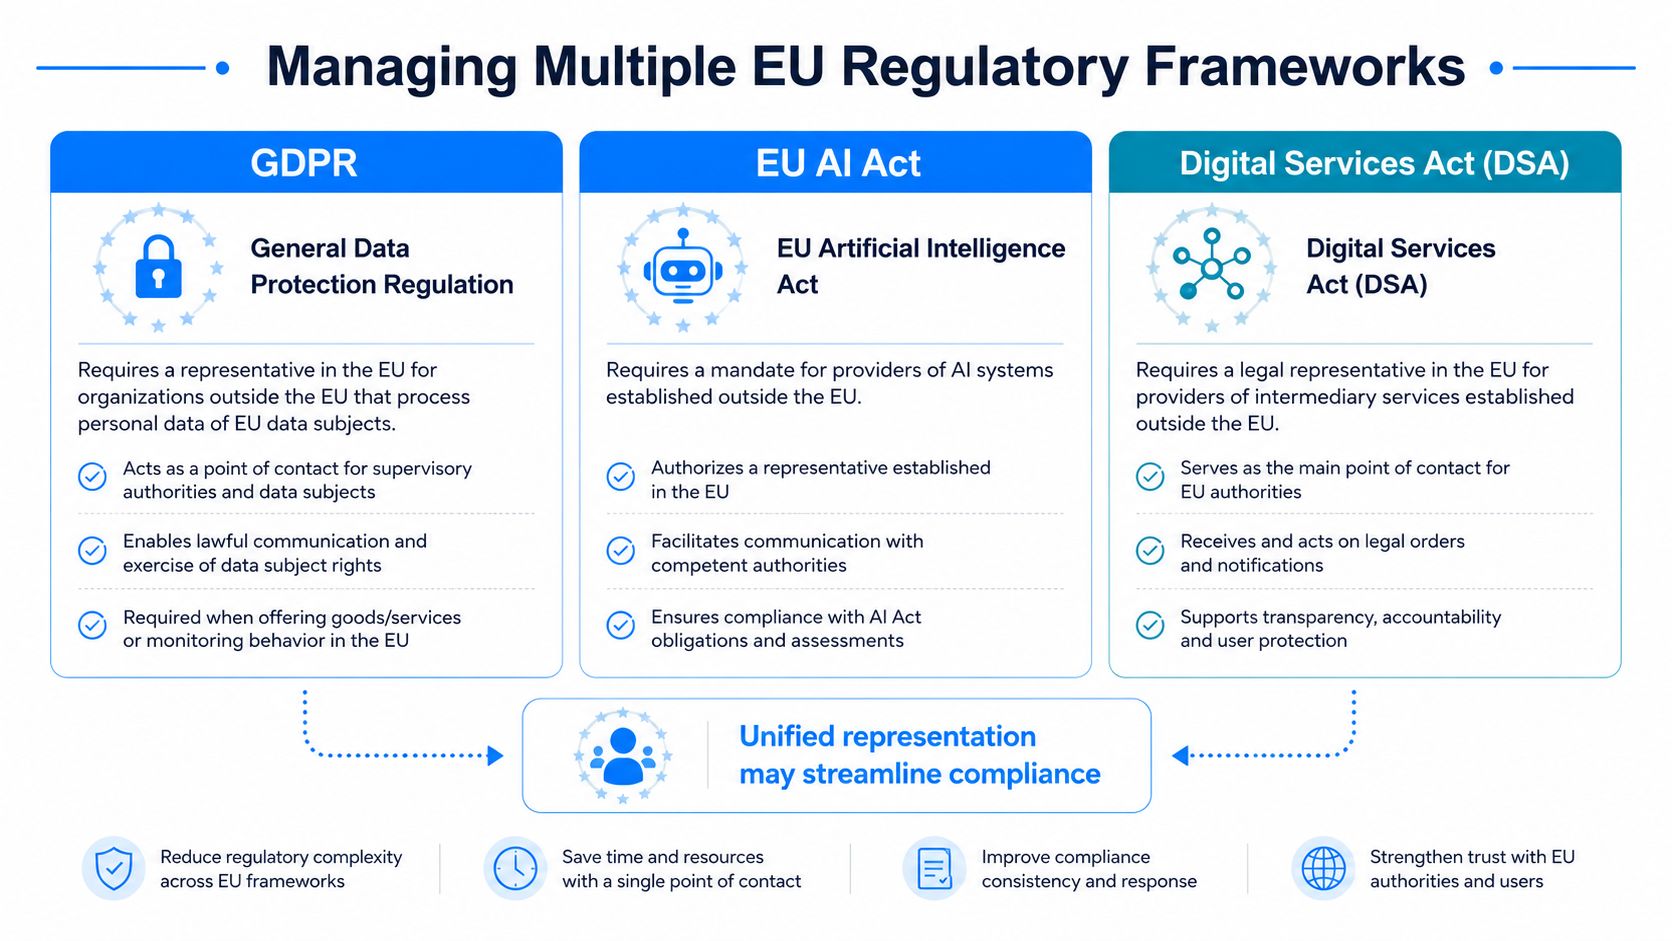
Статья 27 все чаще становится частью более широкой проблемы представительства. Компаниям, выходящим на европейские рынки, также может потребоваться изучить обязанности представителя, уполномоченного представителя или контактного лица, связанные с этим. Закон ЕС об ИИ, Закон о цифровых услугах, Закон о данных и NIS2. Точная роль, условия применения, критерии приемлемости и компетентный орган различаются в зависимости от нормативной базы, поэтому назначение в соответствии со статьей 27 GDPR не следует рассматривать как автоматическое соответствие всем остальным законам.
Стратегический выбор стоит между фрагментацией и консолидацией.
| Операционная модель | Что работает | Там, где это создает риск |
|---|---|---|
| Отдельные представители | Каждый поставщик услуг может специализироваться на одном законе и его регулирующем органе. | Множество почтовых ящиков, несогласованные записи, дублирующиеся пути эскалации. |
| Единый скоординированный мандат | Централизованный процесс приема данных может стандартизировать регистрацию, маршрутизацию и сбор подтверждающих документов. | Каждая из этих структур по-прежнему требует собственного законного назначения, определения сферы действия и полномочий. |
| Внутренний субъект ЕС | Местные сотрудники могут совмещать работу по регулированию с операционной деятельностью. | Создание юридического лица не отменяет необходимости составить карту всех юридических обязательств. |
Поставщик услуг на торговой площадке может обрабатывать запросы в соответствии с GDPR, уведомления DSA и сообщения в соответствии с Законом о защите данных через отдельные команды. Поставщику определенных систем или моделей ИИ, не являющемуся резидентом ЕС, в зависимости от его роли и применимых требований Закона об ИИ, также может потребоваться оценить необходимость наличия уполномоченного представителя. Производителю подключенных устройств может потребоваться координировать коммуникации в соответствии с GDPR, Законом о защите данных и требованиями кибербезопасности. Эти примеры не означают, что одного представителя автоматически достаточно. Они показывают, почему организации следует определить свои обязательства, прежде чем выбирать операционную модель.
Для консолидации необходимы границы.
Единый свод правил может сократить дублирование входящих запросов и упростить ведение единого реестра входящих уведомлений, временных меток, ответственных лиц и решений по эскалации. Он также может предоставить старшим группам по соблюдению нормативных требований единое представление об открытых вопросах регулирования, вместо того чтобы заставлять их сверять несколько отчетов поставщиков.
Компромисс заключается в юридической точности. Каждая нормативно-правовая база должна иметь свою сферу действия, полномочия, процедуру коммуникации, порядок обеспечения конфиденциальности, подход к хранению данных и механизм прекращения действия договора. Один поставщик услуг может выполнять функции представителя или контактного лица в рамках нескольких нормативных актов ЕС, если это разрешено законом, но каждое назначение должно независимо соответствовать критериям приемлемости, сфере действия, мандату, обязанностям и другим требованиям соответствующего законодательства.
Представительный ресурс по Закону ЕС о данных
Полезной моделью является один операционный канал с полномочиями, специфичными для данной структуры. Поставщик услуг может централизованно принимать и регистрировать сообщения, а затем направлять каждый элемент в соответствующую юридическую и операционную группу в соответствии с действующими полномочиями.
Консолидация наиболее целесообразна, когда одна и та же организация имеет пересекающиеся продукты, общие операции по обеспечению конфиденциальности и реальную потребность в согласованных аудиторских следах. Отдельные назначения могут быть предпочтительнее в случаях, когда структура требует специализированной компетенции, регулирующий орган ожидает отдельного контактного лица или риски и линии подчинения существенно различаются.
Процесс назначения и документация по полномочиям
Надежное назначение начинается с карты охвата, а не со списка потенциальных поставщиков услуг. Перечислите каждое юридическое лицо, не входящее в ЕС, продукты, поступающие к физическим лицам в ЕС, соответствующие виды обработки данных, государства-члены, где находятся субъекты данных, и нормативные акты, которые могут потребовать наличия представителя на рынке. Это предотвратит ситуацию, когда компания назначает специалиста для одного бренда, оставляя другого контроллера или обработчика данных вне рамок мандата.
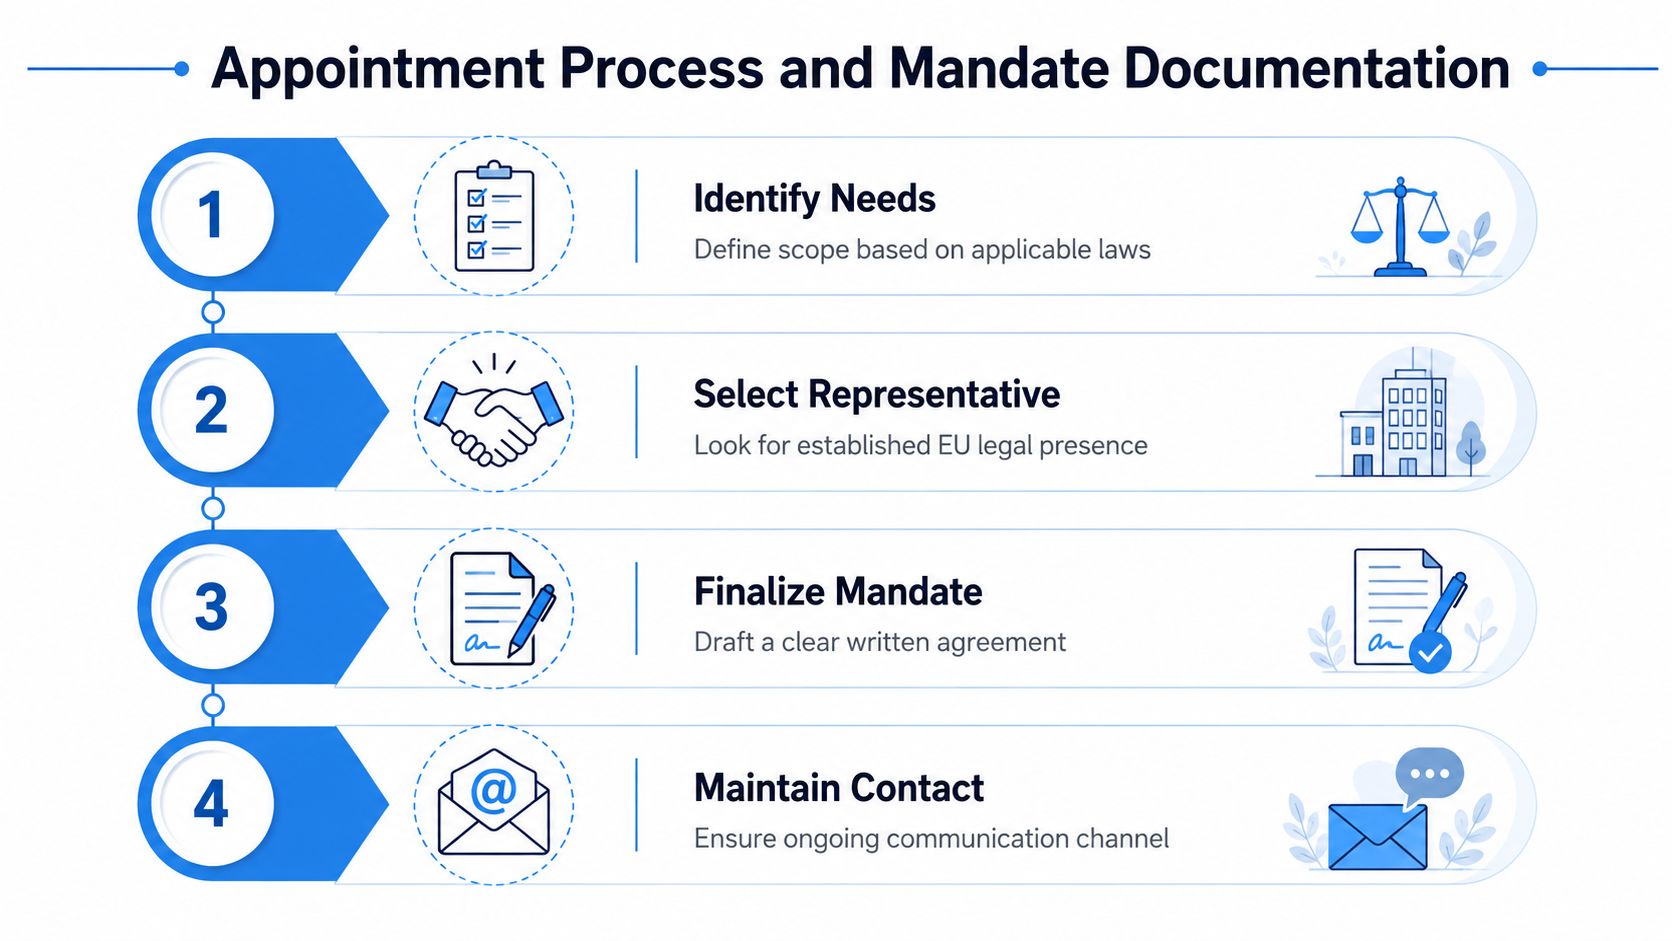
Выберите вариант, соответствующий оперативной готовности.
Представитель должен быть зарегистрирован в соответствующем государстве-члене ЕС, и организация должна проверить, может ли предлагаемый поставщик эффективно взаимодействовать с соответствующими органами и субъектами данных. Знание отрасли имеет значение, когда поставщику необходимо быстро разобраться в SaaS-платформе, рекламных технологиях, подключенных продуктах, медицинских услугах или системах искусственного интеллекта.
Задавайте практические вопросы:
-
Кто отслеживает входящие сообщения? Получите в письменном виде информацию о назначенной функции, процессе анализа покрытия и ответственном за эскалацию.
-
Что именно регистрируется? Убедитесь, что уведомления, запросы, отметки времени, вложения, действия по пересылке и статус решения сохранены.
-
Как регулируется сфера полномочий? Поставщик услуг должен различать пересылку и координацию и принятие компанией решений, касающихся соблюдения нормативных требований.
-
Какие положения об ответственности применяются? Проанализируйте вопросы страхования, исключения из условий договора, субподрядчиков, конфиденциальности и обязанностей по сотрудничеству.
-
Что происходит после увольнения? В соглашении должны быть четко прописаны порядок передачи дел, уведомления об обновлениях, хранение документации и взаимодействие с регулирующими органами.
Это рекомендуемые пункты для проведения комплексной проверки и заключения контракта, а не полный перечень требований статьи 27 закона. Они помогают превратить назначение в оперативно применимую схему.
Сформулируйте мандат, способный выдержать критику.
Статья 27 GDPR требует, чтобы обозначение соответствовало... в письменной форме. В мандате должны быть указаны назначающая организация, представитель, применимый объем обработки данных, полномочия на получение сообщений, порядок взаимодействия с субъектами данных, процедуры эскалации, ожидания в отношении конфиденциальности, распределение ответственности, обязанности по сотрудничеству и условия расторжения договора. В нем также должно быть указано, какие дополнительные рамки включены, если таковые имеются, вместо того, чтобы полагаться на общую формулировку, такую как “соответствие европейским стандартам”. Некоторые из этих пунктов являются установленными законом минимумами, в то время как другие представляют собой рекомендуемые договорные гарантии, которые помогают соглашению функционировать на практике.
Обновите уведомление о конфиденциальности и другую соответствующую общедоступную информацию, указав идентификационные данные представителя в случаях, когда действуют обязательства по обеспечению прозрачности. Статьи 13 и 14 GDPR Применяйте соответствующие меры. Храните вместе подписанное поручение, подтверждение полномочий компании, инвентаризацию процессов, оценку объема работ, анализ исключений (если применимо) и журнал изменений. Пересматривайте записи при изменении продуктов, регионов клиентов, инструментов отслеживания, юридических лиц или нормативных обязанностей.
Услуги уполномоченного представителя в соответствии с Законом ЕС об искусственном интеллекте
Используйте краткую последовательность внедрения: утвердите объем работ, проведите комплексную проверку, подпишите мандат, опубликуйте контактные данные, протестируйте способ приема заявок, проинформируйте службы поддержки клиентов и отделы по защите конфиденциальности, а затем запланируйте периодические проверки. Для организаций, использующих продукты на основе ИИ, любое отдельное требование об уполномоченном представителе должно оцениваться независимо от требований GDPR, даже если предполагается использование одной операционной модели.
Риски, связанные с правоприменением, и последствия соблюдения нормативных требований.
Неназначение представителя в соответствии со статьей 27 рассматривается как Статья 83(4) нарушение. Под Статья 83(4)(a) GDPR, Нарушения обязательств контролера и обработчика данных в соответствии, среди прочих положений, статьи 27 подлежат административным штрафам в размере до 10 миллионов евро или, в случае предприятия, до 21 трлн евро от общего мирового годового оборота за предыдущий финансовый год, в зависимости от того, какая сумма больше..
Этот потолок не следует рассматривать как прогноз результата. Он показывает, почему данное назначение должно быть внесено в реестр рисков организации. Отсутствие представителя также может затруднить управление обычными событиями, связанными с регулированием. Жалоба может поступить по неожиданному каналу, уведомление о нарушении может не иметь четкого адресата, а запрос регулирующего органа может остаться без ответа, пока внутренние команды определяют, кто за него отвечает.
руководство по вопросам применения статьи 27
руководство по вопросам применения статьи 27
руководство по вопросам применения статьи 27
Как становятся видны пробелы
Надзорные органы и субъекты данных могут выявить этот пробел посредством жалоб, расследований или запросов информации. Трансграничное сотрудничество также может сделать несогласованную структуру контактов более очевидной, особенно когда компания выпускает несколько продуктов или управляет несколькими юридическими лицами под одним брендом.
Контролер или обработчик данных по-прежнему несет ответственность за соблюдение GDPR по существу, за решения об обработке данных и за общую правовую основу соответствующей деятельности. Представитель имеет свою собственную установленную законом роль и потенциальную ответственность в связи с мандатом и обязательствами, связанными с этой ролью, что изменяет коммерческие отношения. Поэтому поставщик услуг должен иметь четкий мандат, соответствующие процедуры и определенную модель эскалации. Назначение представителя не перекладывает на представителя ответственность контролера или обработчика данных за соблюдение GDPR.
Взгляд с точки зрения управления рисками: Представитель не будет исправлять незаконную обработку данных. Однако он может предотвратить превращение элементарного сбоя связи в первое свидетельство неполноты программы управления.
Практический ответ прост. Необходимо проверить условия запуска процесса, задокументировать любые исключения, назначить представителя до начала соответствующей деятельности, ориентированной на ЕС, опубликовать точные данные, протестировать канал связи и сохранить доказательства эффективности процесса. Такой подход более полезен, чем ожидание, пока какой-либо орган власти или субъект данных обнаружит недостающее звено.
Интеграция представительства в вашу стратегию на рынке ЕС
Планирование взаимодействия с представителем компании должно осуществляться одновременно с запуском продукта, подготовкой уведомлений о конфиденциальности, ведением учета обработки данных, разработкой процедур реагирования на нарушения прав, управлением инцидентами и оценкой потребностей в сотрудниках по защите данных. Назначение контактного лица после запуска продукта может привести к тому, что службы поддержки клиентов, юридический отдел и служба безопасности окажутся неподготовленными к коммуникациям, требующим скоординированных действий.
План выхода на рынок должен ответить на четыре вопроса:
-
Какая организация предоставляет услугу или определяет цели обработки данных?
-
Какие группы населения и какие модели поведения в ЕС являются объектом наблюдения или мониторинга?
-
Какие правовые рамки создают обязательства по точкам контакта с продуктом?
-
Кому принадлежит каждый ответ после получения уведомления или запроса?
Наиболее эффективная операционная модель рассматривает представительство как инфраструктуру. Она обеспечивает клиентам и властям четкий путь в организацию, создает документированный процесс передачи информации и поддерживает расширение без необходимости начинать каждое решение по новому рынку с нуля. Она также делает внутреннюю подотчетность прозрачной, поскольку команды должны определять, кто утверждает ответы, ведет учет и обновляет контактную информацию для общественности.
Бюджет должен включать в себя не только плату за назначение. Необходимо предусмотреть проверку мандата, обновление уведомлений, тестирование при приеме, ведение документации, обучение персонала, составление карты структуры и периодические проверки объема работ. Низкозатратное назначение, которое не позволяет отслеживать коммуникации или сохранять контрольный журнал, может создать больше операционной работы, чем сократить.
По мере развития европейского цифрового регулирования компаниям следует избегать создания изолированных подразделений по обеспечению соответствия нормативным требованиям. Специализированная правовая оценка в сочетании с контролируемой централизованной моделью коммуникации может способствовать консолидации, не делая вид, что обязанности, связанные с GDPR, ИИ, платформами, доступом к данным и кибербезопасностью, взаимозаменяемы.
Компания Dilicheck Rep предоставляет услуги официального представительства в регулирующих органах ЕС и Великобритании, включая статьи 27 GDPR, Закон ЕС об искусственном интеллекте, Закон о цифровых услугах, Закон о данных и услуги контактного лица NIS2, с оформлением мандатной документации и структурированным взаимодействием с органами власти и субъектами данных. Проанализируйте объем вашего представительства и модель работы с помощью Dilicheck Rep. Представитель Диличека перед следующим выходом на рынок ЕС.
Предупреждение: Данное руководство носит исключительно общий информационный характер и не является юридической консультацией. Применение требований ЕС по защите данных и других нормативных актов зависит от конкретных обстоятельств каждой организации. При необходимости следует получить соответствующую юридическую консультацию, прежде чем полагаться на эту информацию или принимать решения о соблюдении требований.
Последнее обновление: август 2026 г.
Примечание: Данная статья подготовлена экспертом по вопросам конфиденциальности с использованием искусственного интеллекта.