
Sua empresa de SaaS de Boston conquista seu primeiro cliente em Berlim. A equipe de produto já conectou esse espaço de trabalho a sistemas de análise, suporte, faturamento e backup nos EUA. Então, o cliente envia uma solicitação de acesso a dados, e os fundadores descobrem que não ter um escritório na UE não é o verdadeiro problema. A questão real é se a empresa se enquadra no escopo territorial do GDPR.
Se você está perguntando se O RGPD aplica-se a empresas dos EUA., Em resumo, sim, às vezes. Uma empresa americana pode estar sujeita ao GDPR se oferecer bens ou serviços a pessoas na UE ou monitorar o comportamento delas lá. Em muitos casos, isso também levanta a questão de se a empresa deve nomear um responsável pela proteção de dados. Artigo 27 Representante da UE.
Este guia explica quando GDPR para empresas dos EUA torna-se relevante, o quê? Artigo 27 Na verdade, são necessários os passos práticos para construir um programa de conformidade viável.
O RGPD aplica-se a empresas dos EUA?
Sim, o GDPR pode ser aplicado a uma empresa americana mesmo que ela não tenha escritório, funcionários ou servidores na UE. Uma empresa americana pode entrar no território do GDPR por meio de decisões comuns de crescimento. Por exemplo, ao lançar uma landing page europeia, aceitar clientes na UE, personalizar anúncios para visitantes de lá ou analisar o comportamento deles em relação ao seu produto.
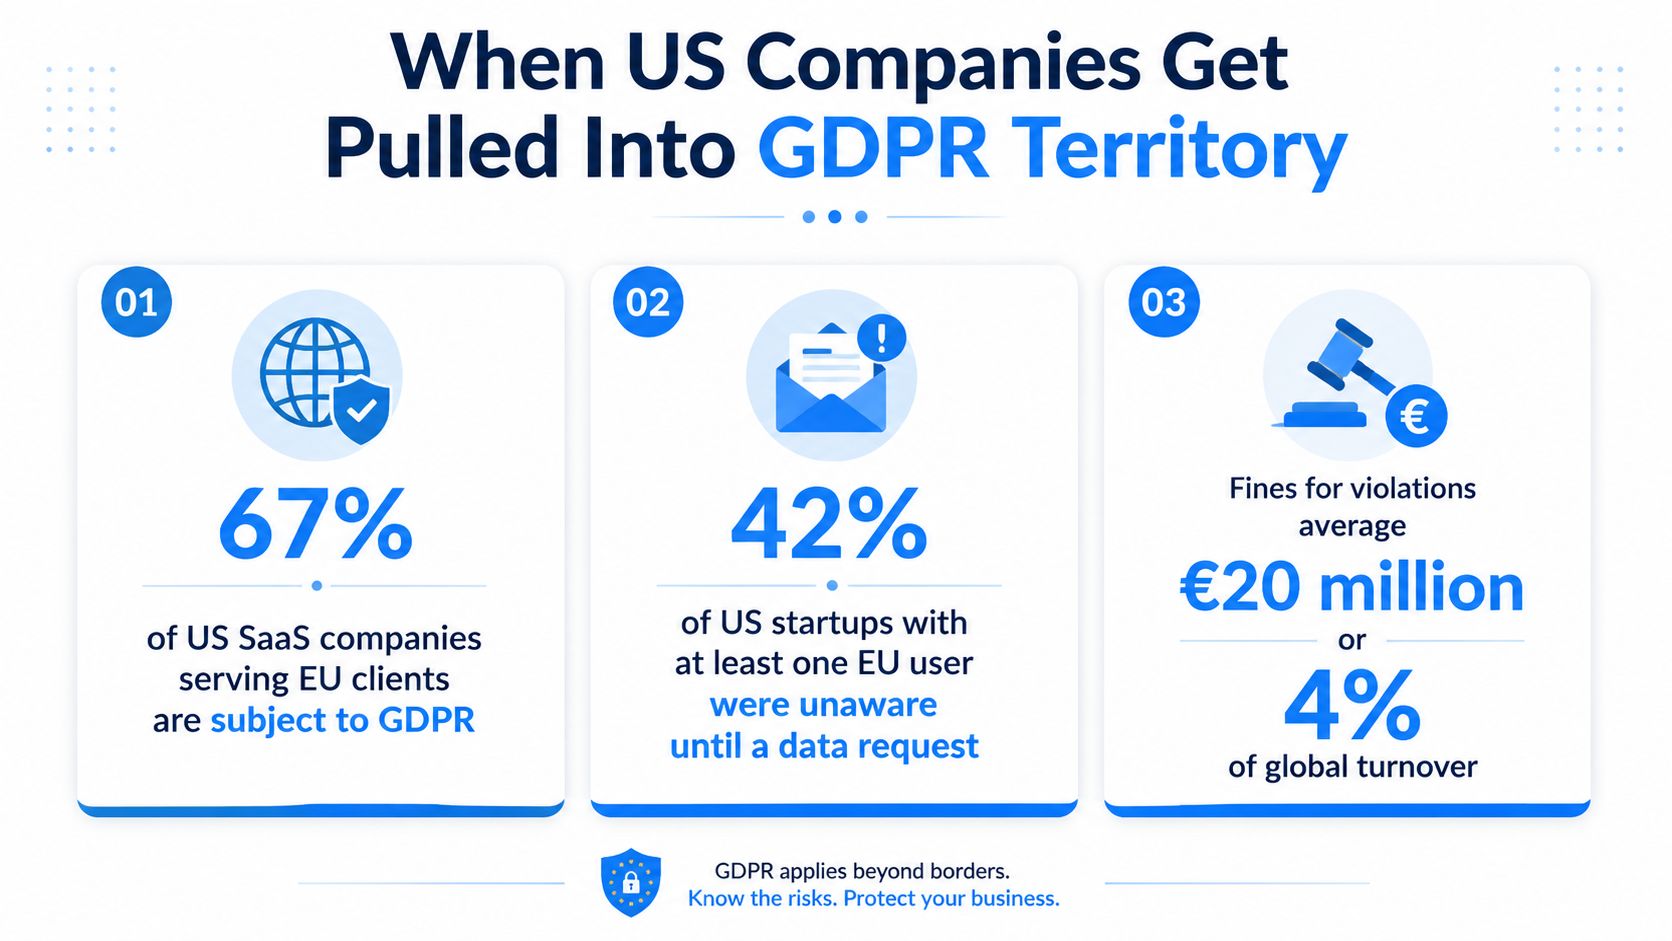
O RGPD está em vigor desde 25 de maio de 2018. Em março de 2025, as autoridades de proteção de dados da UE haviam emitido cerca de € 5,65 bilhões em multas do GDPR, com empresas sediadas nos EUA representando aproximadamente 83%, ou sobre € 4,68 bilhões, desse total, de acordo com Uma análise das multas do GDPR aplicadas a empresas americanas. Esses números não significam que todas as startups enfrentarão multas imediatas. Eles mostram, sim, que ter sede nos Estados Unidos não é uma defesa prática.
O teste de localização importa mais do que o passaporte.
A proteção do RGPD segue as circunstâncias do processamento, e não a bandeira da empresa ou a nacionalidade do indivíduo. Uma empresa americana que processa dados pessoais relacionados a pessoas na UE pode estar sujeita ao regulamento mesmo que seus servidores, funcionários e entidade jurídica estejam localizados nos Estados Unidos.
Para o cliente de Berlim, as primeiras questões práticas são simples:
- Intenção de mercado: Você está deliberadamente vendendo, integrando ou oferecendo suporte a pessoas na UE?
- Visibilidade comportamental: Você está rastreando usuários da UE para fins de análise, personalização, publicidade ou decisões de produto?
- Exposição operacional: Você consegue localizar os dados, explicar sua finalidade, responder a solicitações de direitos e prestar contas aos órgãos reguladores?
Se a resposta for sim, trate o GDPR como um requisito inicial, e não como um projeto jurídico posterior. Seu primeiro cliente na UE pode expor lacunas em avisos, gestão de direitos, contratos com fornecedores, salvaguardas de transferência e resposta a incidentes.
Visão do consultor sênior: O verdadeiro risco não é que um fundador tenha deixado passar algum detalhe na política de privacidade. É que ninguém consiga explicar para onde vão os dados pessoais da UE ou a quem pertence a resposta quando uma solicitação é recebida.
O que aciona o GDPR para empresas americanas?
Uma empresa SaaS dos EUA pode entrar no território do GDPR sem abrir um escritório na UE. A regulamentação geralmente entra por uma de duas vias. Artigo 3(1) Aplica-se quando um estabelecimento da UE está envolvido no processamento. Artigo 3(2) Pode ser aplicado a uma empresa fora da UE que ofereça bens ou serviços a pessoas na UE ou monitore o seu comportamento.
A segunda opção abrange muitas empresas americanas de SaaS, comércio eletrônico, publicidade e produtos digitais. Encare isso como uma questão de escopo a ser resolvida antes do lançamento, e não como burocracia para corrigir após a primeira reclamação.
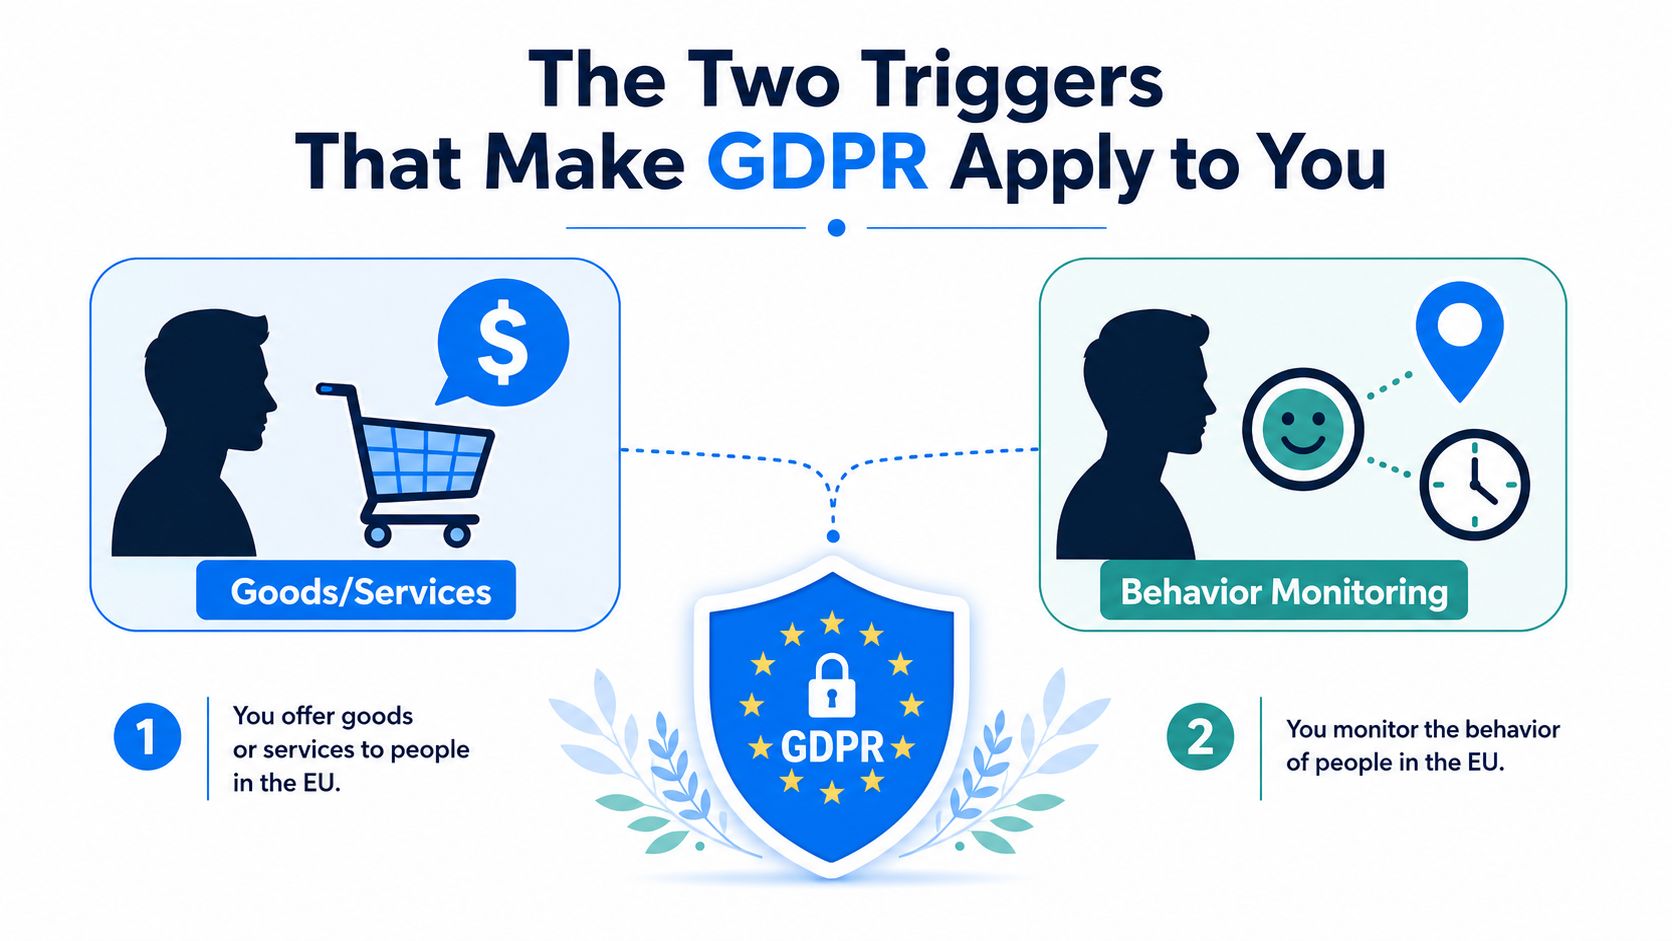
O primeiro gatilho é a oferta de bens ou serviços.
Não é necessário cobrar de um cliente da UE para gerar exposição. A questão relevante é se a sua conduta demonstra a intenção de atender pessoas na UE.
Procure por estes sinais:
- Design comercial localizado: Preços em euros, condições de envio para a UE, páginas em idiomas locais ou fluxos de finalização de compra direcionados a compradores europeus.
- Aquisição direcionada: Campanhas direcionadas ao público da UE, páginas de busca regionais ou prospecção de vendas para potenciais clientes da UE.
- Operações com o cliente: Contratos com indivíduos da UE, contas fornecidas a eles ou suporte para seu mercado.
Um website acessível e tráfego incidental da UE não sujeitam automaticamente uma empresa americana a todas as obrigações europeias. A análise depende da intenção comercial e do processamento associado a essa atividade.
O segundo gatilho é o comportamento de monitoramento.
O monitoramento vai além de simplesmente observar a tela de uma pessoa. Pode incluir análises, identificadores, tecnologia de publicidade, sinais de localização ou telemetria de produtos usados para avaliar ou prever comportamentos.
Peça à equipe de crescimento para verificar se:
- Cria perfis de visitantes da UE para fins de retargeting.
- Medidas que permitem às sessões da UE personalizar o conteúdo.
- Monitora a atividade em diversos dispositivos ou serviços.
- Utiliza dados de localização ou de tempo para inferir padrões de uso.
- Constrói audiências a partir de interações com a UE.
O B2B não é uma isenção geral. O processamento de dados de contato de uma empresa da UE ainda pode envolver funcionários ou outras pessoas identificáveis. Mapeie os indivíduos, as finalidades, os sistemas e as decisões envolvidas, em vez de classificar toda a atividade como fora do escopo do GDPR.
Use o Orientações do Conselho Europeu de Proteção de Dados sobre o âmbito territorial. Para registrar sua avaliação de escopo. Verifique-a novamente quando seus mercados, produtos ou conjunto de rastreamento mudarem.
Visão do consultor sênior: O principal risco não é uma frase ausente em uma política de privacidade. Trata-se de um fluxo de dados sem dono, uma finalidade de rastreamento pouco clara ou uma equipe que não consegue explicar sua decisão sobre o escopo do rastreamento quando questionada. Um representante da UE pode servir como ponto de contato, mas isso não resolve essas falhas nem isenta a empresa das obrigações de transferência, segurança e prestação de contas.
Quais são as obrigações do GDPR aplicáveis às empresas dos EUA?
Com a entrada em vigor do GDPR, uma política de privacidade por si só não será suficiente para garantir a eficácia do programa. O regulamento abrange o design do produto, o marketing, a engenharia, a segurança, as compras, o suporte ao cliente e a tomada de decisões executivas.
Comece com a finalidade do processamento. Para cada atividade, registre o base legal, O objetivo, os dados envolvidos, a forma de retenção, os destinatários e o responsável pelo tratamento dos dados. O consentimento não é uma solução universal. Se uma equipe optar pelo consentimento, deve garantir que a escolha seja informada, específica, livre e passível de revogação. Se optar pela necessidade contratual ou por interesses legítimos, deve documentar por que essa base se adequa ao tratamento em questão.
Construir a camada operacional
Sua camada operacional mínima deve incluir:
- Avisos claros: Explique o que você coleta, por que usa esses dados, por quanto tempo os retém, quem os recebe e como as pessoas podem exercer seus direitos.
- Admissão de direitos: Encaminhe os pedidos de acesso, exclusão, correção, objeção e portabilidade a um proprietário responsável. As verificações de identidade devem impedir a divulgação não autorizada sem criar barreiras desnecessárias.
- Um registro de processamento vivo: Mantenha um registro atualizado das atividades de processamento. Uma planilha pode funcionar para uma pequena empresa se tiver responsáveis, controle de versões e detalhes suficientes para permitir uma auditoria.
- Preparação para uma violação: Seu plano de resposta a incidentes deve identificar o responsável pela tomada de decisão, o consultor jurídico, o responsável pela segurança, o responsável pela comunicação e o contato com o órgão regulador. O prazo para notificação começa a contar a partir do momento em que a organização toma conhecimento de uma violação qualificada, portanto, a escalação não pode depender da disponibilidade online de apenas uma pessoa.
- Avaliação de risco: Utilize uma avaliação de impacto sobre a proteção de dados para o processamento de dados que possa gerar riscos significativos, especialmente o monitoramento sistemático ou o uso de dados sensíveis.
- Controles de segurança: Aplique restrições de acesso, criptografia quando apropriado, registro de logs, exclusão segura, controles do fornecedor e procedimentos de recuperação testados.
A registro de atividades de processamento, frequentemente chamado de ROPA, O documento de informações operacionais é um dos mais úteis para uma empresa americana sob o GDPR. Ele ajuda sua equipe a mapear finalidades, sistemas, fornecedores, transferências, retenção e propriedade, e geralmente é o primeiro registro necessário ao lidar com solicitações de direitos, dar suporte a um representante do Artigo 27 ou responder a perguntas de due diligence do cliente.
Regra operacional: Se a sua equipe de suporte não reconhecer uma solicitação de direitos, se a sua base legal não estiver registrada ou se a equipe de engenharia não conseguir identificar todos os repositórios de dados de produção, o programa ainda não está operacional.
A gestão de fornecedores merece um fluxo de trabalho próprio. Seu relacionamento com o cliente, suporte técnico, análise de produtos, plataforma de e-mail, ambiente em nuvem e provedor de backup podem processar dados pessoais. Analise cada contrato de processamento de dados, declaração de subcontratação, compromisso de segurança, cláusula de exclusão e mecanismo de transferência internacional. Um bom ponto de partida para o trabalho com contratos de clientes e fornecedores é este. Recurso de acordo de processamento de dados do RGPD.
Uma pequena equipe nos EUA pode lidar internamente com grande parte do inventário, do design do fluxo de trabalho e da documentação. Busque aconselhamento especializado quando o produto utilizar dados sensíveis, criação de perfis abrangentes, estruturas de grupo complexas ou transferências internacionais de grande volume. Não espere que um órgão regulador ou cliente corporativo revele que a pasta de evidências está vazia.
O que é o Artigo 27 do RGPD e as empresas americanas precisam dele?
Um Representante do Artigo 27 É um contato formal no mercado para uma organização não pertencente à UE abrangida pelo Artigo 3(2), a menos que se aplique uma exceção específica. A nomeação deve ser feita por escrito e o representante deve estar estabelecido em um Estado-Membro onde os titulares dos dados afetados estejam localizados.
A função tem uma finalidade operacional definida. O representante pode receber comunicações de titulares de dados e autoridades de supervisão, manter o registro das atividades de processamento do controlador e cooperar com os órgãos reguladores. A nomeação não reduz a responsabilidade ou a obrigação da sua empresa. O representante é um ponto de contato, não uma proteção contra responsabilidades.
Um representante da UE não é um escritório da UE.
Um representante da UE não cria um estabelecimento na UE, não gere o seu produto, não aprova as suas bases legais nem assume as suas obrigações de conformidade. A sua empresa continua a ser responsável pelo processamento, pelos contratos, pela segurança, pelos avisos de privacidade, pelos fluxos de trabalho de direitos e pelas decisões de transferência.
Trate com cautela qualquer serviço que utilize apenas caixas postais. O representante deve ter um mandato documentado, um processo de recebimento de mensagens confiável, registros adequados e um canal de escalonamento claro para sua organização. Seu aviso de privacidade deve identificar os dados de contato do representante, quando necessário.
A exceção é restrita. Geralmente, exige que o processamento seja ocasional, improvável de criar riscos para os indivíduos e não relacionado a dados de categorias especiais em larga escala ou a dados de condenações criminais. Uma assinatura contínua de SaaS, atividade recorrente de comércio eletrônico ou rastreamento comportamental contínuo exigem uma análise de exceção documentada, em vez de uma suposição de que o Artigo 27 não se aplica.
O representante também está inserido em uma estrutura de conformidade mais ampla. Ele não pode substituir seus registros, controles de fornecedores, procedimentos de direitos, análise de transferência ou evidências de processamento legal. Na prática, isso geralmente inclui o acesso a uma versão atualizada dos seus dados. ROPA Assim, sua equipe poderá responder a perguntas sobre escopo, finalidade, fornecedores e fluxo de dados com algo mais confiável do que a memória.
Como decidir se deve nomear um
Utilize três testes antes de nomear um:
- Teste de escopo: Confirme que o Artigo 3(2) se aplica e identifique os Estados-Membros onde se encontram os indivíduos afetados.
- Teste de isenção: Documente por que a isenção para processamento ocasional se aplica ou não.
- Teste operacional: Confirme se o provedor pode receber, registrar, encaminhar e dar prioridade às comunicações de autoridades e titulares de dados.
Um formal Serviço de representação nos termos do Artigo 27 do RGPD da UE Pode satisfazer o requisito de ponto de contato, mas não pode corrigir uma transferência ilegal, uma finalidade de processamento sem fundamento ou controles internos deficientes. Nomeie o representante e, em seguida, construa as evidências operacionais que o sustentam.
Precisa de uma sugestão prática para o próximo passo? Se a sua equipa provavelmente se enquadra no Artigo 3(2), reveja o seu âmbito de aplicação, a sua posição relativamente à isenção e o fluxo de trabalho de resposta antes que o crescimento da UE torne a lacuna mais difícil de defender. A Dilicheck Rep pode ajudar a estruturar esse processo antes do seu próximo lançamento.
Como o GDPR se conecta ao GDPR do Reino Unido, à DSA, à Lei de IA e ao NIS2
Um lançamento na Europa raramente cria uma única relação de conformidade. Cria uma rede de regras de acesso ao mercado, cada uma com seu próprio gatilho, escopo, registros e interface com o regulador.
O Regulamento Geral sobre a Proteção de Dados (RGPD) do Reino Unido Pode ser necessário um representante separado no Reino Unido para uma organização não britânica sujeita ao regime do Reino Unido. Desde o Brexit, o Reino Unido opera sua própria estrutura de proteção de dados e interface com o órgão regulador, embora muitos conceitos de conformidade ainda pareçam familiares para equipes que já trabalham com o GDPR da UE. Isso significa que uma empresa americana que vende tanto para a UE quanto para o Reino Unido pode precisar avaliar duas posições de escopo territorial, duas questões de representatividade e dois fluxos de trabalho de resposta, em vez de presumir que uma única nomeação abranja ambos os mercados.
Se o seu plano de crescimento incluir clientes, usuários ou marketing no Reino Unido, considere o GDPR do Reino Unido como um requisito de lançamento paralelo e confirme antecipadamente se você precisa de um ponto de contato formal no Reino Unido.
Precisa de cobertura também no Reino Unido? Se a sua empresa está a contactar pessoas no Reino Unido, analise se um representante ou modelo de contacto específico para o RGPD no Reino Unido se enquadra no seu plano de entrada no mercado, para além da sua estrutura na UE.
O Lei dos Serviços Digitais Pode afetar os serviços digitais e plataformas online abrangidos. Lei de IA da UE pode impor taxas a fornecedores não pertencentes à UE que coloquem sistemas de IA abrangidos no mercado da UE. NIS2 Pode criar obrigações de governança e contato em cibersegurança para organizações e fornecedores dentro de seu escopo.
Construa um mapa de governança
Não nomeie contatos separados às cegas na esperança de que a organização consiga coordenar posteriormente. Crie uma matriz estruturante que abranja:
- Gatilho territorial: Qual cliente, usuário, produto ou atividade enquadra a estrutura no seu âmbito de aplicação?
- Requisito representativo: É necessário um representante formal, representante autorizado ou ponto de contato?
- Conjunto de evidências: Quais mandatos, avisos, registros, arquivos técnicos ou logs de incidentes devem ser mantidos?
- Caminho de escalonamento: Quem recebe as comunicações dos órgãos reguladores, as reclamações dos clientes e os avisos urgentes?
Um modelo operacional unificado pode reduzir a fragmentação do processo de entrada de dados, mas não unifica as obrigações legais. Um representante da DSA não atende aos requisitos do Artigo 27 do GDPR, e um representante do GDPR não atende automaticamente aos requisitos da Lei de Informática. O representante da Dilicheck descreve um Serviço de representação legal da DSA Como parte de um modelo de representação mais amplo, sua avaliação de escopo ainda precisa identificar cada estrutura separadamente.
Visão prática: Consolide a administração sempre que possível. Mantenha as análises jurídicas, os mandatos, os registros e a prestação de contas distintos, conforme exigido por lei.
As três decisões mais importantes
A primeira decisão é sua. base legal para o processamento principal do produto. Escolha com base na finalidade do processamento, não na conveniência. O consentimento não deve substituir a arquitetura do produto, e os interesses legítimos não devem ser um rótulo aplicado posteriormente. Documente a decisão, a análise de ponderação quando relevante e a explicação para o usuário.
A segunda decisão é sua. modelo representativo. Escolha um fornecedor que possa executar uma procuração por escrito, manter os registros necessários, receber comunicações e acionar os responsáveis prontamente. Evite tratar o representante como uma apólice de seguro. A empresa ainda detém o controle sobre o processamento, a responsabilidade, os direitos de resposta, a segurança e a transferência de informações.
A opção padrão defensável é simples: Indique o contato certo e, em seguida, crie os controles que tornem esse contato útil.
A terceira decisão é sua. fonte única de verdade para transferências. Mantenha o cadastro de fornecedores, o mapa de fluxo de dados, os mecanismos de transferência, as avaliações de impacto, as medidas suplementares e as versões de contrato conectados. Se os departamentos de compras, segurança, engenharia e jurídico mantiverem versões separadas, ninguém saberá qual delas reflete a realidade da produção.
As empresas americanas também devem planejar medidas de fiscalização que alcancem organizações sem um estabelecimento na UE. A existência de um representante não elimina a exposição, e a ausência dele não faz com que o processo subjacente desapareça. Um programa defensável não se resume a uma documentação perfeita. Trata-se de um conjunto de decisões atuais, responsáveis designados, fluxos de trabalho funcionais e evidências que correspondam à função do produto.
Perguntas frequentes: GDPR para empresas dos EUA e Artigo 27
O RGPD aplica-se a empresas dos EUA?
Sim, pode. O GDPR pode ser aplicável a uma empresa americana se ela oferecer bens ou serviços a pessoas na UE ou monitorar o comportamento delas naquele país. O fato de não ter um escritório na UE não exclui automaticamente uma empresa do seu âmbito de aplicação.
As empresas americanas sempre precisam de um representante do Artigo 27?
Nem sempre. Uma empresa americana geralmente precisa de um representante do Artigo 27 quando o GDPR se aplica de acordo com o Artigo 3(2) e nenhuma isenção se enquadra. Como a isenção é restrita, a maioria das equipes deve documentar a análise antecipadamente, especialmente antes de fechar contratos com clientes da UE ou expandir o marketing na UE.
Qual é a maneira mais rápida de saber se provavelmente precisamos de um?
Comece com duas perguntas. Você está oferecendo bens ou serviços a pessoas na UE ou monitorando o comportamento delas? Em caso afirmativo, o Artigo 27 pode ser aplicável. Uma breve análise do escopo geralmente pode confirmar se a representação deve fazer parte da sua lista de verificação de lançamento.
A nomeação de um representante nos torna conformes ao RGPD?
Não. Um representante oferece um ponto de contato formal na UE, o que é importante, mas a conformidade ainda depende das suas notificações, fundamentos jurídicos, contratos, transferências, segurança e gestão de direitos. O valor prático é maior quando a representação é combinada com um processo interno funcional.
Onde o representante deve estar localizado?
O representante deve estar estabelecido em um Estado-Membro da UE onde alguns dos indivíduos afetados estejam localizados. Na prática, a melhor opção costuma ser o mercado ou grupo de mercados onde sua empresa atua ativamente na venda, suporte ou monitoramento de usuários.
As empresas americanas precisam de um ROPA?
Muitas vezes, sim. Um registro das atividades de processamento ajuda uma empresa americana a explicar quais dados pessoais ela manipula, por que os manipula, quais sistemas e fornecedores estão envolvidos, por quanto tempo os dados são armazenados e onde reside a responsabilidade internamente. Mesmo quando a equipe é pequena, um ROPA atualizado costuma ser um dos documentos mais úteis para lidar com solicitações de direitos, dar suporte a um representante do Artigo 27 e demonstrar que o programa está em conformidade com a realidade da produção.
Uma empresa SaaS dos EUA pode se valer da isenção para processamento ocasional?
Às vezes, sim, mas muitas empresas de SaaS têm dificuldades para se qualificar. Se você tem clientes recorrentes na UE, uso contínuo do produto ou análises e rastreamento regulares, a isenção pode ser difícil de justificar. É por isso que muitas equipes optam por validar a isenção cuidadosamente ou nomear um representante antes que o crescimento crie riscos evitáveis.
Um representante da UE é o mesmo que abrir um escritório da UE?
Não. Um representante do Artigo 27 não é um escritório, filial ou subsidiária da UE. Trata-se de um contato formal para fins regulatórios que auxilia sua empresa a cumprir uma exigência específica sem a necessidade de criar um estabelecimento local.
A Dilicheck Rep oferece representação regulatória formal na UE e no Reino Unido, incluindo o Artigo 27 do GDPR, a Lei de IA da UE, a Lei de Serviços Digitais, a Lei de Dados e serviços de ponto de contato NIS2, com documentação de mandato e gerenciamento estruturado das comunicações com autoridades e titulares de dados. Analise o escopo da sua representação e o modelo operacional com Representante da Dilicheck antes do seu próximo lançamento no mercado da UE.
Isenção de responsabilidade: Este guia é fornecido apenas para fins de informação geral e não constitui aconselhamento jurídico. A aplicação da legislação da UE sobre proteção de dados e outros requisitos regulamentares depende das circunstâncias específicas de cada organização. Deverá obter aconselhamento jurídico adequado, sempre que necessário, antes de se basear nesta informação ou de tomar decisões de conformidade.
Divulgação: Este artigo foi preparado com auxílio de inteligência artificial e revisão humana.