
Ваша бостонская SaaS-компания заключает первый контракт с клиентом в Берлине. Команда разработчиков уже подключила это рабочее пространство к аналитике, поддержке, выставлению счетов и системе резервного копирования, расположенной в США. Затем клиент отправляет запрос на доступ к данным, и ваши основатели обнаруживают, что отсутствие офиса в ЕС — это не главная проблема. Настоящая проблема заключается в том, подпадает ли ваш бизнес под территориальную сферу действия GDPR.
Если вы спрашиваете, следует ли GDPR распространяется на компании из США., Короткий ответ: да, иногда. Американская компания может подпадать под действие GDPR, если она предлагает товары или услуги людям в ЕС или отслеживает их поведение там. Во многих случаях это также поднимает вопрос о том, должна ли компания назначать ответственного за соблюдение GDPR. Статья 27 Представитель ЕС.
В этом руководстве объясняется, когда GDPR для компаний США становится актуальным, что Статья 27 Что на самом деле требуется, и какие практические шаги необходимо предпринять для создания работоспособной программы соответствия.
Распространяется ли GDPR на компании из США?
Да, GDPR может применяться к американской компании, даже если у нее нет офиса, сотрудников или серверов в ЕС. Американский бизнес может попасть под действие GDPR в результате обычных решений, связанных с ростом. Например, вы запускаете европейскую целевую страницу, принимаете клиентов из ЕС, персонализируете рекламу для посетителей из ЕС или анализируете их поведение в отношении вашего продукта.
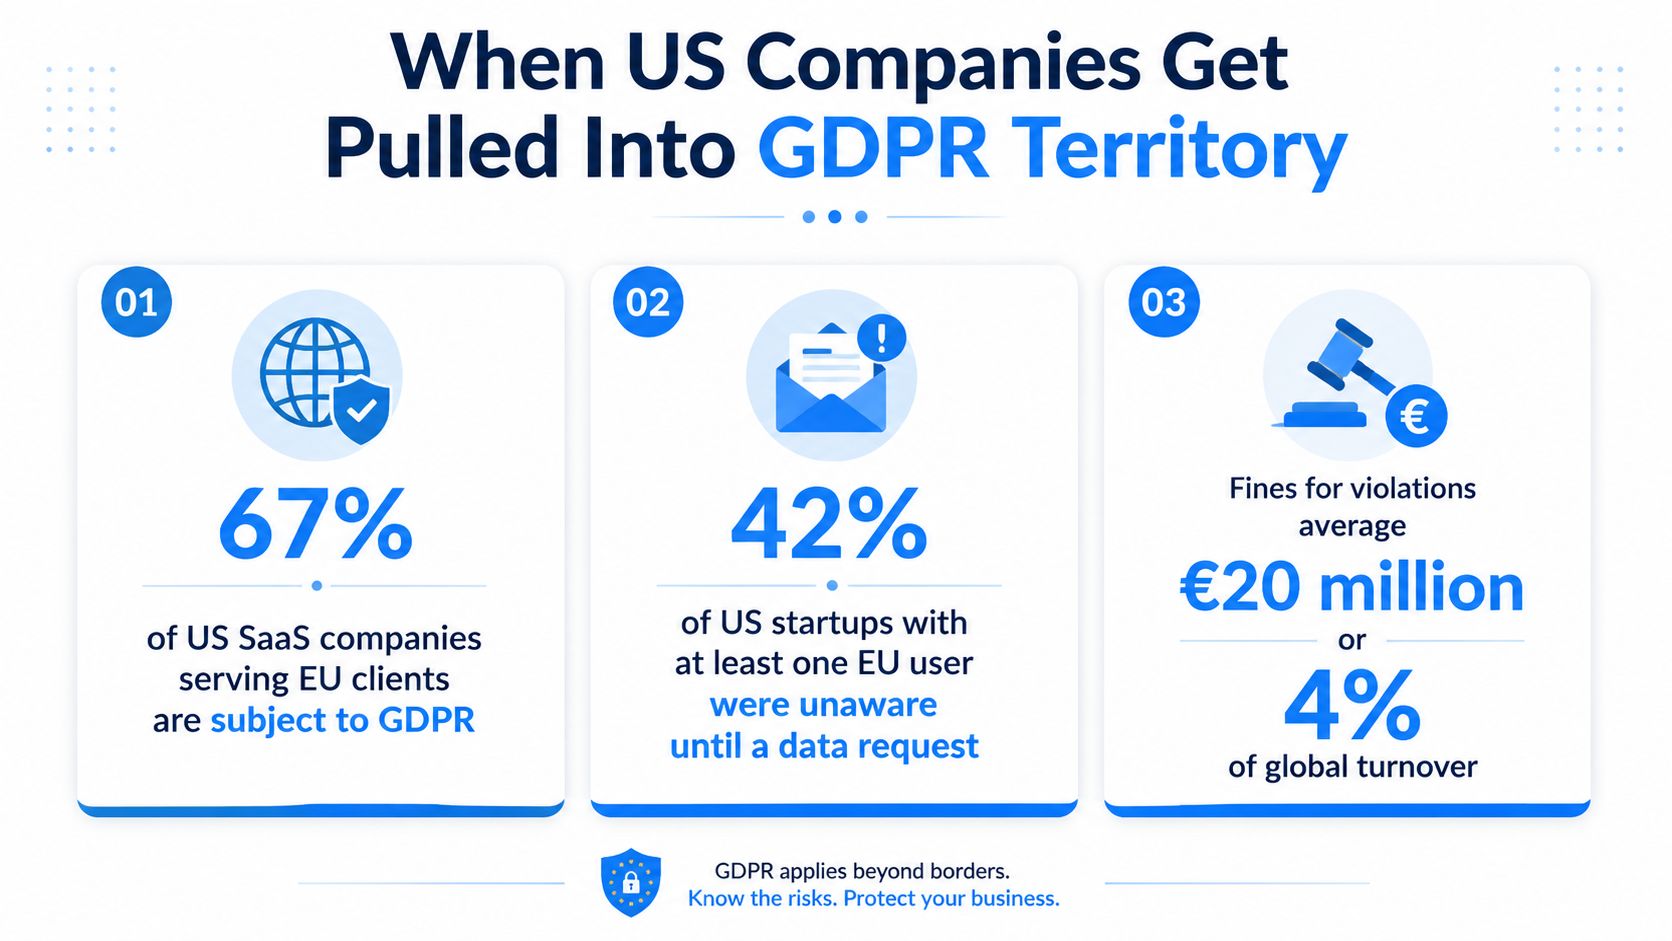
GDPR действует с тех пор, как 25 мая 2018 г.. К марту 2025 года органы ЕС по защите данных выпустили около Штрафы за нарушение GDPR на сумму 5,65 миллиарда евро, при этом на компании, базирующиеся в США, приходится примерно 83%, или около 4,68 миллиарда евро, из этой общей суммы, согласно Анализ штрафов, наложенных на американские компании в соответствии с GDPR.. Эти цифры не означают, что каждый стартап немедленно столкнется со штрафом. Они показывают, что наличие штаб-квартиры в Соединенных Штатах не является практичной защитой.
Проверка на определение местоположения важнее, чем паспорт.
Защита в соответствии с GDPR зависит от обстоятельств обработки данных, а не от страны происхождения компании или гражданства физического лица. Американская компания, обрабатывающая персональные данные лиц, находящихся в ЕС, может подпадать под действие регламента, даже если ее серверы, сотрудники и юридическое лицо находятся в Соединенных Штатах.
Для берлинского клиента первые практические вопросы просты:
- Намерения рынка: Вы целенаправленно продаете, привлекаете или поддерживаете людей в ЕС?
- Поведенческая прозрачность: Вы отслеживаете пользователей из ЕС в целях аналитики, персонализации, рекламы или принятия решений по продуктам?
- Операционная уязвимость: Вы можете найти данные, объяснить их назначение, ответить на запросы о правах и предоставить информацию регулирующим органам?
Если ответ положительный, рассматривайте GDPR как необходимое условие запуска, а не как юридический проект, который будет реализован постфактум. Ваш первый клиент из ЕС может одновременно выявить пробелы в уведомлениях, обработке прав, договорах с поставщиками, гарантиях передачи данных и реагировании на инциденты.
Мнение старшего советника: Реальный риск заключается не в том, что основатель компании пропустил какую-то строчку в политике конфиденциальности. Риск состоит в том, что никто не может объяснить, куда попадают персональные данные граждан ЕС или кому принадлежит ответ на полученный запрос.
Что является основанием для применения GDPR к компаниям из США?
Американская SaaS-компания может попасть под действие GDPR, не открывая офис в ЕС. Как правило, регламент применяется одним из двух способов. Статья 3(1) Применяется в случаях, когда в процессе обработки участвует предприятие, зарегистрированное в ЕС. Статья 3(2) Это может относиться к предприятиям за пределами ЕС, которые предлагают товары или услуги людям, находящимся в ЕС, или отслеживают их поведение.
Второй вариант охватывает многие американские компании, работающие в сфере SaaS, электронной коммерции, рекламы и цифровых продуктов. Рассматривайте это как вопрос масштаба, который необходимо решить до запуска, а не как бумажную волокиту, которую нужно исправить после первой жалобы.
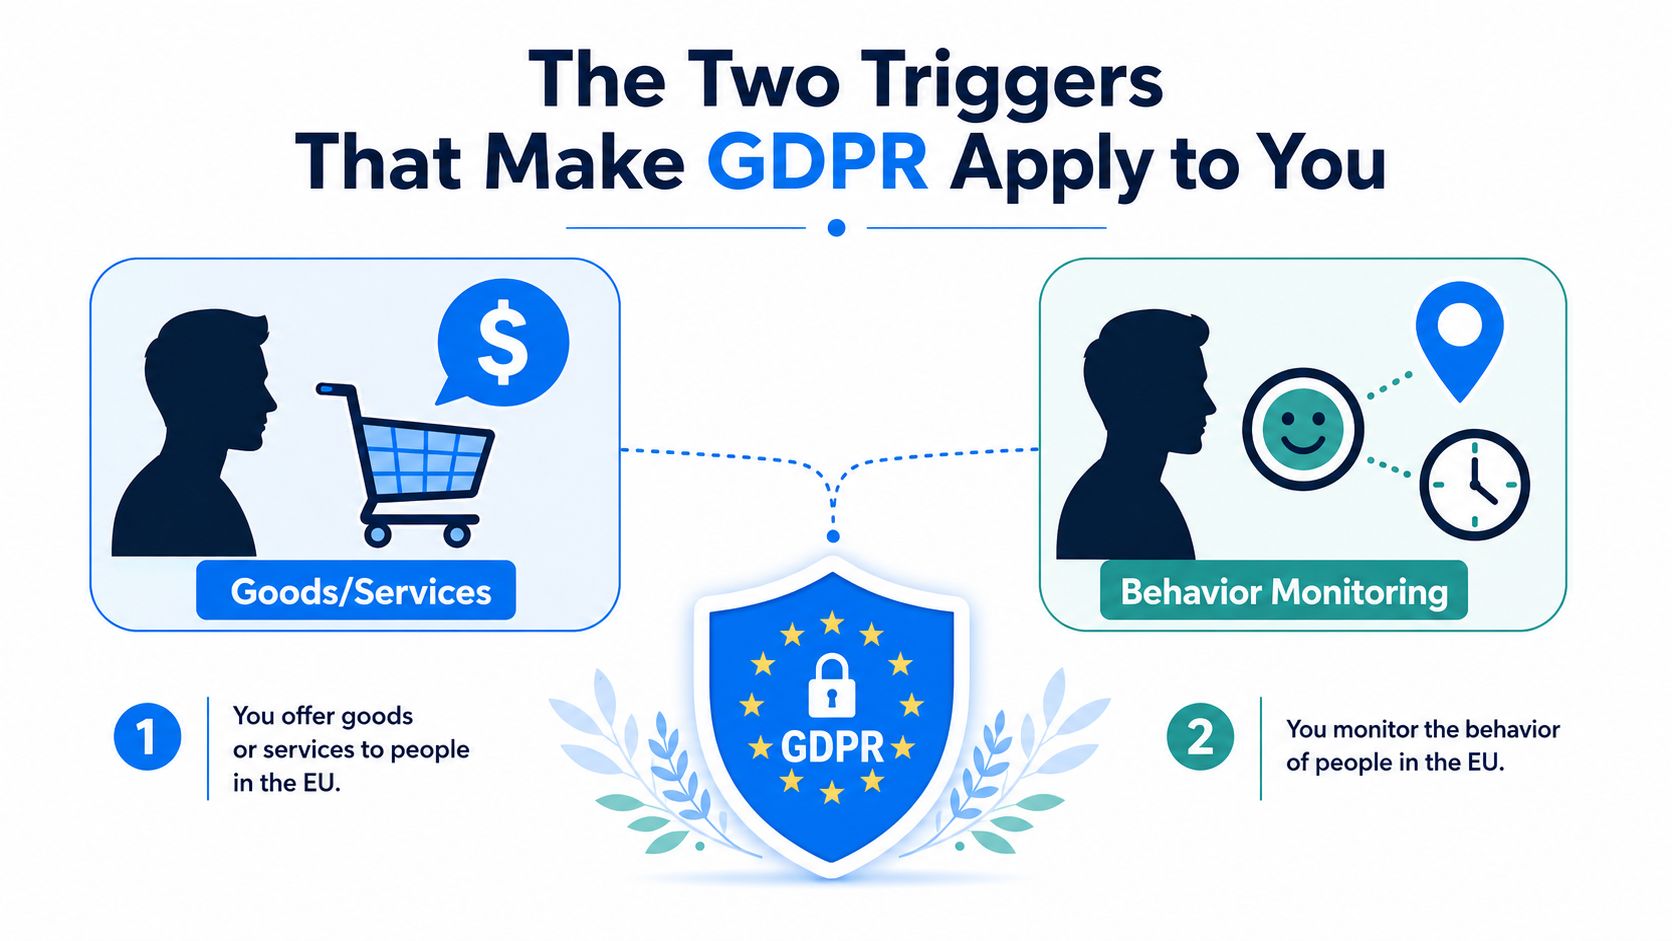
Первый триггер — предложение товаров или услуг.
Для создания видимости вам не обязательно взимать плату с клиента из ЕС. Важный вопрос заключается в том, свидетельствует ли ваше поведение о намерении оказывать услуги людям в ЕС.
Обратите внимание на следующие сигналы:
- Локализованный коммерческий дизайн: Цены в евро, условия доставки по ЕС, страницы на местных языках или процедуры оформления заказа, ориентированные на европейских покупателей.
- Целевое приобретение: Кампании, ориентированные на аудиторию ЕС, региональные страницы результатов поиска или работа с потенциальными клиентами из ЕС.
- Операции с клиентами: Контракты с физическими лицами из ЕС, предоставленные им счета или поддержка их рынка.
Доступность веб-сайта и случайный трафик из ЕС не обязывают американскую компанию автоматически соблюдать все европейские обязательства. Анализ определяется коммерческими намерениями и обработкой данных, связанной с этой деятельностью.
Второй триггер — мониторинг поведения.
Мониторинг выходит за рамки простого наблюдения за экраном человека. Он может включать в себя аналитику, идентификаторы, рекламные технологии, сигналы местоположения или телеметрию продуктов, используемые для оценки или прогнозирования поведения.
Попросите команду по развитию проверить, соответствует ли это следующим требованиям:
- Создает профили посетителей из ЕС для ретаргетинга.
- Использует данные о сессиях в ЕС для персонализации контента.
- Отслеживает активность на разных устройствах или сервисах.
- Использует данные о местоположении или времени для определения моделей поведения пользователей.
- Формирует аудиторию на основе взаимодействия с ЕС.
Обработка данных в сегменте B2B не является всеобщим исключением. Обработка контактных данных для компании из ЕС может по-прежнему включать сотрудников или других идентифицируемых лиц. Вместо того чтобы классифицировать всю деятельность как не подпадающую под действие GDPR, следует составить карту задействованных лиц, целей, систем и решений.
Используйте Рекомендации Европейского совета по защите данных относительно территориальной сферы действия. Зафиксируйте результаты оценки масштаба проекта. Перепроверяйте их при изменении рынков, продукта или системы отслеживания.
Мнение старшего советника: Основной риск заключается не в пропущенном предложении в политике конфиденциальности. Это поток данных, не принадлежащих компании, неясная цель отслеживания или команда, которая не может объяснить свое решение о масштабах обработки данных при возникновении вопросов. Представитель ЕС может предоставить контактную информацию, но это не устраняет эти недостатки и не освобождает компанию от обязанностей по передаче данных, обеспечению безопасности и подотчетности.
Какие обязательства GDPR распространяются на компании из США?
После вступления в силу GDPR одной лишь политики конфиденциальности будет недостаточно для реализации программы. Регламент распространяется на разработку продукции, маркетинг, проектирование, безопасность, закупки, поддержку клиентов и принятие решений руководством.
Начните с цели обработки. Для каждого действия запишите следующее: законное основание, Цель, обрабатываемые данные, подход к хранению, получатели и ответственное лицо. Согласие не является универсальным инструментом исправления ситуации. Если команда выбирает согласие, она должна сделать этот выбор осознанным, конкретным, добровольным и легко отзываемым. Если она выбирает необходимость по договору или законные интересы, необходимо документально обосновать, почему это основание соответствует фактической обработке.
Создайте операционный уровень
Ваш минимальный операционный слой должен включать:
- Чёткие уведомления: Объясните, какие данные вы собираете, зачем вы их используете, как долго вы их храните, кто их получает и как люди могут реализовать свои права.
- Ввод прав: Направляйте запросы на доступ, удаление, исправление, возражение и перенос данных ответственному владельцу. Проверки личности должны предотвращать несанкционированное разглашение информации, не создавая при этом ненужных препятствий.
- Актуальная запись процесса обработки данных: Ведите актуальный учет всех обрабатываемых процессов. Для небольшой компании подойдет электронная таблица, если в ней указаны ответственные лица, осуществляется контроль версий и содержится достаточно подробная информация для проведения аудита.
- Готовность к нарушению безопасности: В вашем плане реагирования на инциденты должны быть указаны лицо, принимающее решения, юрист-эксперт, руководитель службы безопасности, ответственный за коммуникации и контактное лицо от регулирующих органов. Соответствующий отсчет времени уведомления начинается с момента, когда организация узнает о соответствующем нарушении, поэтому эскалация не может зависеть от присутствия в сети одного человека.
- Оценка риска: Для обработки данных, которая может создавать значительные риски, особенно при систематическом мониторинге или использовании конфиденциальных данных, необходимо провести оценку воздействия на защиту данных.
- Меры безопасности: Применяйте ограничения доступа, шифрование там, где это необходимо, ведение журналов, безопасное удаление, контроль со стороны поставщика и проверенные процедуры восстановления.
A запись о деятельности по обработке, часто называемый РОПА, GDPR — один из наиболее полезных операционных документов для американской компании. Он помогает вашей команде составить карту целей, систем, поставщиков, передач, хранения и собственности, и часто является первым документом, необходимым при обработке запросов на права, поддержке представителя, работающего в соответствии со статьей 27, или ответах на вопросы о надлежащей проверке клиентов.
Оперативное правило: Если ваша служба поддержки не может распознать запрос на предоставление прав, ваше юридическое основание не зафиксировано или инженеры не могут идентифицировать все хранилища производственных данных, программа еще не запущена.
Управление поставщиками заслуживает отдельного направления работы. Ваши системы управления взаимоотношениями с клиентами, службы поддержки, анализа продуктов, почтовой платформы, облачной среды и поставщика резервного копирования могут обрабатывать персональные данные. Тщательно изучите каждое соглашение об обработке данных, раскрытие информации субподрядчикам, обязательства по обеспечению безопасности, положения об удалении и механизмы международной передачи данных. Полезной отправной точкой для работы с договорами с клиентами и поставщиками является следующее. Ресурс соглашения об обработке данных в соответствии с GDPR.
Небольшая команда в США может самостоятельно справиться с большей частью инвентаризации, проектированием рабочих процессов и документацией. Обратитесь за консультацией к специалистам, если продукт использует конфиденциальные данные, требует обширного профилирования, имеет сложные структуры групп или осуществляет большие объемы международных переводов. Не ждите, пока регулирующий орган или корпоративный клиент сообщат о том, что папка с доказательствами пуста.
Что такое статья 27 GDPR и нужна ли она компаниям в США?
Ан Представитель по статье 27 является официальным контактом на рынке для организации, не входящей в ЕС, подпадающей под действие статьи 3(2), если не применяется узкое исключение. Назначение должно быть оформлено в письменной форме, а представитель должен быть зарегистрирован в государстве-члене, где находятся субъекты данных, на которых распространяются данные.
Данная должность имеет четко определенную операционную цель. Представитель может получать сообщения от субъектов данных и надзорных органов, вести учет операций по обработке данных, осуществляемых контроллером, и сотрудничать с регулирующими органами. Назначение не уменьшает ответственность или обязательства вашей компании. Представитель является контактным лицом, а не защитой от ответственности.
Представитель ЕС не является офисом ЕС.
Представитель ЕС не создает представительство в ЕС, не управляет вашим продуктом, не утверждает ваши законные основания и не берет на себя ваши обязанности по соблюдению нормативных требований. Ваша компания остается ответственной за обработку данных, контракты, безопасность, уведомления о конфиденциальности, рабочие процессы обработки прав и решения о передаче данных.
К любым услугам, предоставляемым только по почте, следует относиться с осторожностью. У представителя должны быть документально оформленные полномочия, надежная процедура приема обращений, соответствующая документация и четкий порядок обращения в вашу организацию для решения проблем. В вашем уведомлении о конфиденциальности контактные данные представителя должны быть указаны там, где это необходимо.
Исключение имеет узкую направленность. Как правило, оно требует, чтобы обработка данных носила эпизодический характер, не создавала рисков для отдельных лиц и не была связана с крупномасштабными данными особых категорий или данными о судимости. Постоянная подписка на SaaS-сервис, повторяющаяся активность в электронной коммерции или непрерывное отслеживание поведения требуют документально подтвержденного анализа на предмет исключения, а не предположения, что статья 27 не применяется.
Представитель также является частью более широкой системы обеспечения соответствия нормативным требованиям. Он не может заменить ваши записи, контроль за поставщиками, процедуры обработки прав, анализ передачи данных или доказательства законности обработки. На практике это обычно включает доступ к актуальной информации. РОПА Таким образом, ваша команда сможет отвечать на вопросы, касающиеся объема работ, назначения, поставщиков и потоков данных, используя нечто более надежное, чем память.
Как принять решение о назначении такого человека?
Перед назначением кандидата необходимо провести три теста:
- Проверка осциллографа: Подтвердите, что статья 3(2) применяется, и укажите государства-члены, в которых находятся пострадавшие лица.
- Тест на освобождение от требований: Укажите, почему применяется или не применяется исключение для случаев эпизодической обработки.
- Эксплуатационные испытания: Убедитесь, что поставщик услуг может получать, регистрировать, пересылать и передавать информацию, касающуюся полномочий и субъектов данных, на вышестоящий уровень.
формальный Представитель службы поддержки в соответствии со статьей 27 GDPR ЕС Может удовлетворить требование о наличии контактной точки, но не может исправить незаконную передачу, необоснованную цель обработки или слабые механизмы внутреннего контроля. Назначьте представителя, а затем соберите подтверждающие его действия доказательства.
Нужен практический следующий шаг? Если ваша команда, вероятно, подпадает под действие статьи 3(2), пересмотрите сферу действия, позицию по исключению и рабочий процесс реагирования до того, как рост ЕС сделает защиту от этого пробела более сложной. Dilicheck Rep может помочь структурировать этот процесс перед вашим следующим запуском.
Как GDPR связан с британским GDPR, DSA, Законом об искусственном интеллекте и NIS2.
Запуск продукта на европейском рынке редко приводит к установлению единого механизма соблюдения нормативных требований. Он создает сеть правил доступа на рынок, каждое из которых имеет свой собственный механизм запуска, область применения, порядок ведения учета и взаимодействие с регулирующими органами.
Он GDPR Великобритании Для организации, не являющейся британской, подпадающей под действие британского режима, может потребоваться отдельный представитель в Великобритании. После Brexit Великобритания управляет собственной системой защиты данных и взаимодействием с регулирующими органами, хотя многие концепции соответствия по-прежнему кажутся знакомыми командам, уже работающим над GDPR ЕС. Это означает, что американской компании, продающей товары и услуги как в ЕС, так и в Великобритании, может потребоваться оценить две позиции по территориальному охвату, задать два репрезентативных вопроса и разработать два алгоритма реагирования, вместо того чтобы предполагать, что одна встреча охватывает оба рынка.
Если ваш план развития включает в себя клиентов, пользователей или маркетинг в Великобритании, рассматривайте британский GDPR как параллельное требование для запуска и заранее уточните, нужен ли вам официальный контактный представитель в Великобритании.
Вам нужна страховка и для Великобритании? Если ваша компания работает с клиентами в Великобритании, необходимо рассмотреть вопрос о включении в ваш план выхода на рынок отдельного представителя или контактного лица, ответственного за соблюдение GDPR в Великобритании, наряду с вашим планом выхода на рынок ЕС.
Он Закон о цифровых услугах может повлиять на охватываемые цифровые услуги и онлайн-платформы. Закон ЕС об искусственном интеллекте может вводить пошлины в отношении поставщиков, не входящих в ЕС, которые размещают соответствующие системы искусственного интеллекта на рынке ЕС. НИС2 может создавать механизмы управления кибербезопасностью и устанавливать договорные обязательства для организаций и поставщиков, входящих в сферу ее действия.
Создайте единую карту управления.
Не назначайте отдельных контактных лиц вслепую, надеясь, что организация сможет скоординировать действия позже. Создайте матрицу структуры, охватывающую:
- Территориальный триггер: К какому клиенту, пользователю, продукту или виду деятельности относится данная концепция?
- Типичное требование: Требуется ли официальный представитель, уполномоченный представитель или контактное лицо?
- Набор доказательств: Какие предписания, уведомления, записи, технические файлы или журналы инцидентов необходимо вести?
- Путь эскалации: Кто получает сообщения от регулирующих органов, жалобы клиентов и срочные уведомления?
Единая операционная модель может уменьшить разрозненность в обработке запросов, но она не объединяет юридические обязанности. Представитель DSA не соответствует статье 27 GDPR, и представитель GDPR автоматически не соответствует роли, предусмотренной Законом об искусственном интеллекте. Представитель Dilicheck описывает Услуги юридического представителя DSA в рамках более широкой модели представления, но при оценке масштаба вам все равно необходимо отдельно определить каждую структуру.
Практический совет: По возможности консолидируйте административные функции. Разделяйте юридический анализ, предписания, документацию и подотчетность там, где этого требует закон.
Три самых важных решения
Первое решение принимаете вы. законное основание для основной обработки продукта. Выбирайте его, исходя из цели обработки, а не из удобства. Согласие не должно заменять архитектуру продукта, а законные интересы не должны становиться ярлыком, навешиваемым постфактум. Документируйте решение, анализ баланса интересов, где это уместно, и пояснение для пользователя.
Второе решение — ваше. репрезентативная модель. Выберите поставщика услуг, который сможет выполнить письменное поручение, вести необходимую документацию, принимать сообщения и оперативно реагировать на возникающие проблемы. Избегайте рассматривать представителя как страховой полис. Компания по-прежнему несет ответственность за обработку данных, ответственность, защиту прав, безопасность и передачу информации.
Обоснованный вариант по умолчанию прост: Назначьте подходящего контактного лица, а затем создайте механизмы контроля, которые сделают это контактное лицо полезным.
Третье решение — ваше. единый источник достоверной информации для переводов. Необходимо поддерживать связь между реестром поставщиков, картой потоков данных, механизмами передачи, оценками воздействия, дополнительными мерами и версиями контрактов. Если отделы закупок, безопасности, проектирования и юриспруденции используют отдельные версии, никто не будет знать, какая из них отражает реальную производственную ситуацию.
Американским компаниям также следует планировать меры по обеспечению соблюдения законодательства, которые распространяются на организации, не имеющие представительства в ЕС. Наличие представителя не исключает риска, а его отсутствие не устраняет сам процесс обработки данных. Обоснованная программа — это не идеальная документация. Это набор текущих решений, назначенных ответственных лиц, работающих рабочих процессов и доказательств, соответствующих функционалу продукта.
Часто задаваемые вопросы: GDPR для компаний США и статья 27
Распространяется ли GDPR на компании из США?
Да, это возможно. GDPR может применяться к американской компании, если она предлагает товары или услуги лицам, проживающим в ЕС, или отслеживает их поведение там. Отсутствие офиса в ЕС не исключает компанию из сферы действия регламента автоматически.
Всегда ли американским компаниям нужен представитель в соответствии со статьей 27?
Не всегда. Американская компания, как правило, нуждается в представителе по статье 27, когда GDPR применяется в соответствии со статьей 3(2) и ни одно исключение не подходит. Поскольку исключение узкое, большинству команд следует задокументировать анализ на раннем этапе, особенно до заключения договоров с клиентами из ЕС или расширения маркетинга в ЕС.
Как быстрее всего определить, понадобится ли нам он?
Начните с двух вопросов. Предлагаете ли вы товары или услуги людям в ЕС или отслеживаете их поведение? Если да, то может применяться статья 27. Быстрый анализ масштабов обычно позволяет подтвердить, следует ли включать представительство в ваш контрольный список для запуска проекта.
Означает ли назначение представителя соответствие требованиям GDPR?
Нет. Представитель предоставляет вам официальный контактный пункт в ЕС, что важно, но соблюдение требований по-прежнему зависит от ваших уведомлений, законных оснований, договоров, передач, безопасности и обработки прав. Практическая ценность наиболее высока, когда представительство сочетается с работающим внутренним процессом.
Где должен находиться представитель?
Представитель должен быть зарегистрирован в государстве-члене ЕС, где находятся некоторые из затронутых лиц. На практике, как правило, наилучшим выбором является рынок или группа рынков, где ваша компания активно продает, поддерживает или отслеживает пользователей.
Нужен ли американским компаниям отчет ROPA?
Часто да. Документ, отражающий процесс обработки данных, помогает американской компании объяснить, какие персональные данные она обрабатывает, почему она это делает, какие системы и поставщики задействованы, как долго данные хранятся и кто несет ответственность внутри компании. Даже если команда небольшая, актуальный документ о процессе обработки данных часто является одним из наиболее полезных документов для обработки запросов о правах, поддержки представителя в соответствии со статьей 27 и демонстрации соответствия программы реальным производственным процессам.
Может ли американская SaaS-компания полагаться на исключение для обработки заказов в отдельных случаях?
Иногда, но многим SaaS-компаниям сложно получить разрешение на использование продукта. Если у вас есть постоянные клиенты из ЕС, регулярное использование продукта или регулярная аналитика и отслеживание, обосновать необходимость исключения может быть непросто. Именно поэтому многие команды предпочитают тщательно проверять обоснованность исключения или назначать представителя до того, как рост создаст предотвратимые риски.
Можно ли считать, что представительство в ЕС равнозначно открытию офиса в ЕС?
Нет. Представитель по статье 27 не является офисом, филиалом или дочерней компанией ЕС. Это формальная контактная должность в сфере регулирования, которая помогает вашей компании выполнить конкретное требование без создания местного представительства.
Компания Dilicheck Rep предоставляет услуги официального представительства в регулирующих органах ЕС и Великобритании, включая статьи 27 GDPR, Закон ЕС об искусственном интеллекте, Закон о цифровых услугах, Закон о данных и услуги контактного лица NIS2, с оформлением мандатной документации и структурированным взаимодействием с органами власти и субъектами данных. Проанализируйте объем вашего представительства и модель работы с помощью Dilicheck Rep. Представитель Диличека перед следующим выходом на рынок ЕС.
Предупреждение: Данное руководство носит исключительно общий информационный характер и не является юридической консультацией. Применение требований ЕС по защите данных и других нормативных актов зависит от конкретных обстоятельств каждой организации. При необходимости следует получить соответствующую юридическую консультацию, прежде чем полагаться на эту информацию или принимать решения о соблюдении требований.
Раскрытие информации: Данная статья была подготовлена с помощью искусственного интеллекта и экспертной оценки.