
Votre entreprise SaaS basée à Boston signe son premier client à Berlin. L'équipe produit a déjà connecté cet espace de travail aux outils d'analyse, de support, de facturation et à un système de sauvegarde hébergé aux États-Unis. Le client soumet alors une demande d'accès aux données, et vos fondateurs réalisent que l'absence de bureau dans l'UE n'est pas le véritable problème. Le véritable enjeu est de savoir si votre entreprise relève du champ d'application territorial du RGPD.
Si vous demandez si Le RGPD s'applique aux entreprises américaines, En résumé, la réponse est oui, parfois. Une entreprise américaine peut être soumise au RGPD si elle propose des biens ou des services à des personnes résidant dans l'UE ou si elle surveille leur comportement sur place. Dans de nombreux cas, cela soulève également la question de savoir si l'entreprise doit désigner un délégué à la protection des données (DPO). Article 27 représentant de l'UE.
Ce guide explique quand RGPD pour les entreprises américaines devient pertinent, qu'est-ce qui Article 27 il faut réellement prévoir les étapes pratiques pour mettre en place un programme de conformité efficace.
Le RGPD s'applique-t-il aux entreprises américaines ?
Oui, le RGPD peut s'appliquer à une entreprise américaine même si elle n'a ni bureau, ni employés, ni serveurs dans l'UE. Une entreprise américaine peut être soumise au RGPD par le biais de décisions de croissance courantes : création d'une page d'accueil européenne, acceptation de clients dans l'UE, personnalisation de la publicité pour les visiteurs européens ou analyse de leur comportement sur son produit.
Le RGPD s'applique depuis 25 mai 2018. En mars 2025, les autorités européennes de protection des données avaient publié environ 5,65 milliards d'euros d'amendes pour non-respect du RGPD, les entreprises basées aux États-Unis représentant environ 83%, ou à propos de 4,68 milliards d'euros, de ce total, selon une analyse des amendes infligées aux entreprises américaines au titre du RGPD. Ces chiffres ne signifient pas que toutes les start-ups s'exposent à une amende immédiate. Ils montrent simplement qu'avoir son siège social aux États-Unis ne constitue pas une défense efficace.
Le test de localisation est plus important que le passeport
La protection du RGPD dépend des circonstances du traitement, et non du pays d'origine de l'entreprise ou de la nationalité de la personne concernée. Une entreprise américaine traitant des données personnelles de personnes résidant dans l'UE peut être soumise à cette réglementation même si ses serveurs, ses employés et son siège social sont situés aux États-Unis.
Pour le client berlinois, les premières questions pratiques sont simples :
- Intention du marché : Vendez-vous, intégrez-vous ou soutenez-vous délibérément des personnes dans l'UE ?
- Visibilité comportementale : Suivez-vous les utilisateurs de l'UE à des fins d'analyse, de personnalisation, de publicité ou de décisions relatives aux produits ?
- Exposition opérationnelle : Pouvez-vous localiser les données, expliquer leur finalité, répondre aux demandes relatives aux droits et répondre aux organismes de réglementation ?
Si la réponse est oui, considérez le RGPD comme une exigence de lancement, et non comme un projet juridique a posteriori. Votre premier client européen pourrait révéler des lacunes en matière de notifications, de gestion des droits, de contrats fournisseurs, de protection des transferts et de réponse aux incidents.
Point de vue du conseiller principal : Le véritable risque n'est pas qu'un fondateur ait omis une mention dans sa politique de confidentialité. Il réside plutôt dans l'incapacité d'expliquer où vont les données personnelles des citoyens européens ni qui est responsable du traitement des demandes d'information.
Quels sont les éléments déclencheurs du RGPD pour les entreprises américaines ?
Une entreprise SaaS américaine peut être soumise au RGPD sans ouvrir de bureau dans l'UE. La réglementation s'applique généralement par deux voies. Article 3(1) s'applique lorsqu'un établissement de l'UE est impliqué dans le traitement. Article 3(2) peut s'appliquer à une entreprise située hors de l'UE qui propose des biens ou des services à des personnes résidant dans l'UE ou qui surveille leur comportement.
La seconde option concerne de nombreuses entreprises américaines de SaaS, de commerce électronique, de publicité et de produits numériques. Il s'agit d'une question de périmètre à définir avant le lancement, et non d'un travail administratif à accomplir après la première réclamation.
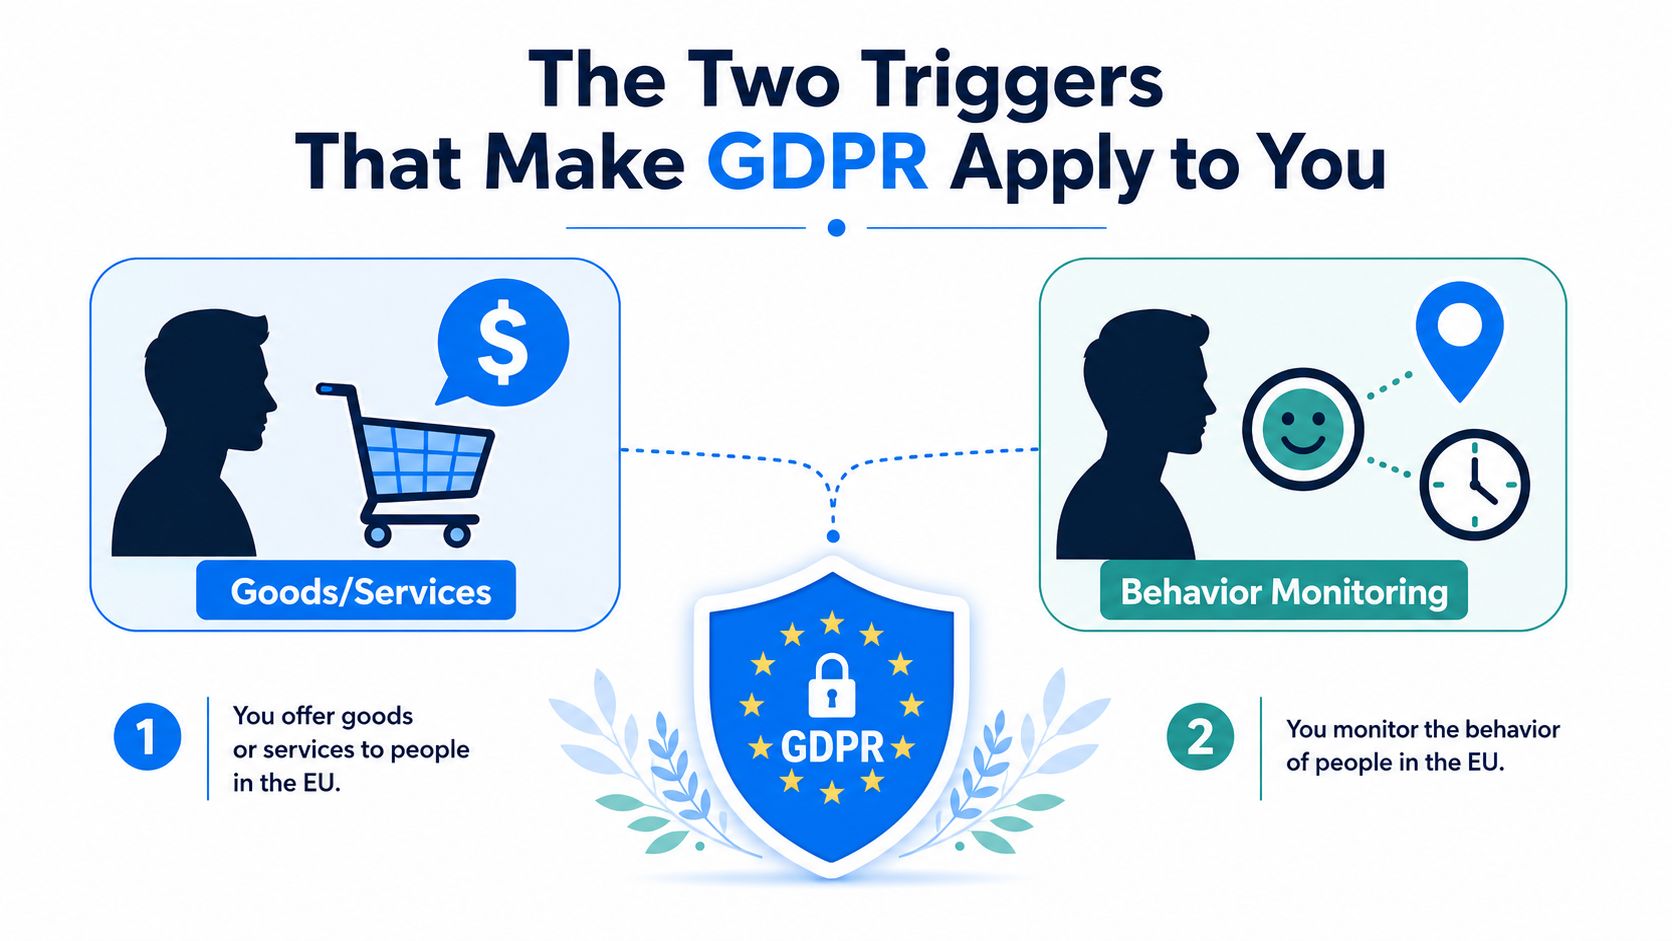
Le premier déclencheur consiste à proposer des biens ou des services
Il n'est pas nécessaire de facturer un client de l'UE pour que votre comportement vous expose. L'important est de savoir si votre action démontre une intention de servir les personnes résidant dans l'UE.
Soyez attentif à ces signaux :
- Conception commerciale localisée : Prix en euros, conditions d'expédition de l'UE, pages en langue locale ou processus de paiement destinés aux acheteurs européens.
- Acquisition ciblée : Campagnes destinées aux publics de l'UE, pages de recherche régionales ou prospection commerciale auprès des clients potentiels de l'UE.
- Opérations clients : Contrats avec des particuliers de l'UE, comptes qui leur sont fournis ou soutien à leur marché.
L'accessibilité d'un site web et le trafic occasionnel provenant de l'UE n'assujettissent pas automatiquement une entreprise américaine à toutes les obligations européennes. L'analyse repose sur l'intention commerciale et le traitement des données lié à cette activité.
Le deuxième déclencheur est la surveillance du comportement.
La surveillance ne se limite pas à l'observation de l'écran d'une personne. Elle peut inclure l'analyse de données, l'utilisation d'identifiants, de technologies publicitaires, de signaux de géolocalisation ou de données télémétriques de produits pour évaluer ou prédire les comportements.
Demandez à l'équipe de croissance de vérifier si :
- Profilage des visiteurs de l'UE à des fins de reciblage.
- Mesures prises par l'UE pour personnaliser le contenu des sessions.
- Permet de suivre l'activité sur différents appareils ou services.
- Utilise les données de localisation ou de synchronisation pour déduire les habitudes des utilisateurs.
- Constitue un public à partir des interactions avec l'UE.
Le B2B ne constitue pas une exemption générale. Le traitement des données de contact pour une entreprise de l'UE peut impliquer des employés ou d'autres personnes identifiables. Il convient d'identifier les personnes, les finalités, les systèmes et les décisions concernés plutôt que de classer l'ensemble de l'activité comme non soumise au RGPD.
Utilisez le Orientations du Comité européen de la protection des données sur le champ d'application territorial Pour consigner votre évaluation de la portée. Revérifiez-la lorsque vos marchés, votre produit ou votre infrastructure de suivi évoluent.
Point de vue du conseiller principal : Le principal risque ne réside pas dans l'absence d'une phrase dans une politique de confidentialité. Il s'agit plutôt d'un flux de données non contrôlé, d'une finalité de suivi floue ou d'une équipe incapable de justifier ses décisions en matière de portée des données lorsqu'elle est interrogée. La présence d'un représentant au sein de l'UE peut certes servir de point de contact, mais elle ne corrige pas ces manquements et n'exonère pas l'entreprise de ses obligations en matière de transfert, de sécurité et de responsabilité.
Quelles sont les obligations du RGPD applicables aux entreprises américaines ?
Une fois le RGPD applicable, une politique de confidentialité ne suffira plus. La réglementation concerne la conception des produits, le marketing, l'ingénierie, la sécurité, les achats, le service client et les décisions de la direction.
Commencez par l'objectif du traitement. Pour chaque activité, enregistrez le fondement légal, Le consentement doit préciser la finalité, les données concernées, les modalités de conservation, les destinataires et le responsable du traitement. Il ne constitue pas une solution universelle. Si une équipe opte pour le consentement, ce choix doit être éclairé, spécifique, libre et facilement révocable. Si elle choisit la nécessité contractuelle ou les intérêts légitimes, elle doit documenter en quoi ce fondement est approprié au traitement effectué.
Construire la couche opérationnelle
Votre couche opérationnelle minimale doit inclure :
- Messages clairs : Expliquez ce que vous collectez, pourquoi vous l'utilisez, combien de temps vous le conservez, qui le reçoit et comment les personnes peuvent exercer leurs droits.
- Prise en charge des droits : Les demandes d'accès, de suppression, de rectification, d'opposition et de portabilité doivent être adressées à un responsable désigné. Les contrôles d'identité doivent empêcher toute divulgation non autorisée sans créer d'obstacles inutiles.
- Un registre de traitement vivant : Tenez un registre à jour des activités de traitement. Un tableur peut convenir à une petite entreprise s'il est géré par des responsables, avec un système de contrôle des versions et suffisamment détaillé pour permettre un audit.
- Préparation en cas de brèche : Votre plan de gestion des incidents doit identifier le décideur, le responsable juridique, le responsable de la sécurité, le responsable de la communication et le contact auprès de l'autorité de régulation. Le délai de notification commence dès que l'organisation a connaissance d'une violation de données pertinente ; l'escalade ne peut donc pas dépendre de la présence en ligne d'une seule personne.
- L'évaluation des risques: Utilisez une analyse d'impact relative à la protection des données pour les traitements susceptibles d'engendrer des risques importants, notamment la surveillance systématique ou l'utilisation de données sensibles.
- Contrôles de sécurité : Appliquer des restrictions d'accès, le chiffrement le cas échéant, la journalisation, la suppression sécurisée, les contrôles des fournisseurs et des procédures de récupération testées.
A registre des activités de traitement, souvent appelé un ROPA, Ce document est l'un des plus utiles pour une entreprise américaine soumise au RGPD. Il permet à votre équipe de recenser les finalités, les systèmes, les fournisseurs, les transferts, la conservation et la propriété des données, et constitue souvent le premier document requis pour traiter les demandes d'exercice des droits, accompagner un représentant désigné en vertu de l'article 27 ou répondre aux questions de vigilance des clients.
Règle opérationnelle : Si votre équipe d'assistance ne peut pas reconnaître une demande de droits, si votre base légale n'est pas enregistrée ou si l'équipe d'ingénierie ne peut pas identifier tous les magasins de données de production, le programme n'est pas encore opérationnel.
La gestion des fournisseurs mérite un volet dédié. Vos services de relation client, d'assistance, d'analyse produit, de messagerie, de cloud et de sauvegarde peuvent chacun traiter des données personnelles. Examinez attentivement chaque accord de traitement des données, déclaration des sous-traitants, engagement de sécurité, clause de suppression et mécanisme de transfert international. Ce document constitue un point de départ utile pour l'élaboration des contrats clients et fournisseurs. Ressource pour l'accord de traitement des données RGPD.
Une petite équipe américaine peut gérer en interne une grande partie de l'inventaire, de la conception des flux de travail et de la documentation. Faites appel à un spécialiste si le produit utilise des données sensibles, un profilage poussé, des structures de groupe complexes ou effectue des transferts internationaux importants. N'attendez pas qu'un organisme de réglementation ou un client entreprise vous signale que le dossier de preuves est vide.
Qu’est-ce que l’article 27 du RGPD et les entreprises américaines en ont-elles besoin ?
Un Représentant de l'article 27 Il s'agit d'un contact officiel sur le marché pour une organisation non membre de l'UE visée à l'article 3, paragraphe 2, sauf exemption limitée. La désignation doit être faite par écrit et le représentant doit être établi dans un État membre où se trouvent les personnes concernées.
Ce rôle a un objectif opérationnel précis. Le représentant peut recevoir les communications des personnes concernées et des autorités de contrôle, tenir à jour le registre des activités de traitement du responsable du traitement et coopérer avec les autorités de réglementation. Sa désignation n'exonère en rien votre entreprise de toute responsabilité. Le représentant est un interlocuteur privilégié, et non un bouclier juridique.
Un représentant de l'UE n'est pas un bureau de l'UE.
Un représentant au sein de l'UE ne crée pas d'établissement au sein de l'UE, ne gère pas votre produit, n'approuve pas vos bases légales ni ne prend en charge vos obligations de conformité. Votre entreprise demeure responsable du traitement des données, des contrats, de la sécurité, des mentions d'information sur la protection des données, des procédures de gestion des droits et des décisions relatives aux transferts.
Tout service de messagerie électronique doit être traité avec prudence. Le représentant doit disposer d'un mandat écrit, d'une procédure de prise en charge fiable, de dossiers appropriés et d'une voie de recours claire pour contacter votre organisation. Votre politique de confidentialité doit indiquer les coordonnées du représentant lorsque cela est requis.
L'exemption est limitée. Elle exige généralement que le traitement soit occasionnel, peu susceptible de présenter des risques pour les personnes et sans lien avec des données à grande échelle relevant de catégories particulières ou de casiers judiciaires. Un abonnement SaaS en cours, une activité de commerce électronique récurrente ou un suivi comportemental continu nécessitent une analyse d'exemption documentée plutôt qu'une simple présomption d'inapplicabilité de l'article 27.
Le représentant s'inscrit également dans un dispositif de conformité plus large. Il ne peut se substituer à vos registres, contrôles des fournisseurs, procédures de gestion des droits, analyses de transfert ni preuves de traitement licite. En pratique, cela inclut généralement l'accès à un système de contrôle de conformité à jour. ROPA Ainsi, votre équipe pourra répondre aux questions relatives à la portée, à l'objectif, aux fournisseurs et aux flux de données avec une méthode plus fiable que la mémoire.
Comment décider s'il convient d'en nommer un
Effectuez trois tests avant d'en nommer un :
- Test de portée : Confirmer que l’article 3(2) s’applique et identifier les États membres où se trouvent les personnes concernées.
- Test d'exemption : Documentez les raisons pour lesquelles l'exemption relative au traitement occasionnel s'applique ou non.
- Test de fonctionnement : Vérifiez que le fournisseur peut recevoir, enregistrer, transmettre et faire remonter les communications des autorités et des personnes concernées.
Un formel Service de représentation conformément à l'article 27 du RGPD de l'UE Cela peut satisfaire à l'exigence de point de contact, mais ne peut remédier à un transfert illicite, à une finalité de traitement non autorisée ou à des contrôles internes défaillants. Désignez un représentant, puis constituez un dossier de preuves opérationnelles.
Besoin d'une prochaine étape concrète ? Si votre équipe relève vraisemblablement de l'article 3(2), revoyez votre périmètre d'action, votre situation en matière d'exemption et votre processus de réponse avant que la croissance de l'UE ne rende la défense de votre position plus difficile. Dilicheck Rep peut vous aider à structurer ce processus avant votre prochain lancement.
Liens entre le RGPD et le RGPD britannique, la DSA, la loi sur l'IA et la NIS2
Un lancement en Europe crée rarement une seule relation de conformité. Il crée un réseau de règles d'accès au marché, chacune avec son propre déclencheur, son champ d'application, ses enregistrements et son interface avec les autorités de réglementation.
Le RGPD au Royaume-Uni Une organisation non britannique soumise à la réglementation britannique peut avoir besoin d'un représentant distinct au Royaume-Uni. Depuis le Brexit, le Royaume-Uni dispose de son propre cadre de protection des données et de son propre système d'interface avec les autorités de régulation, même si de nombreux concepts de conformité restent familiers aux équipes travaillant déjà sur le RGPD européen. Par conséquent, une entreprise américaine commercialisant ses produits à la fois dans l'UE et au Royaume-Uni devra peut-être définir deux postes territoriaux, deux questions représentatives et deux procédures de réponse, au lieu de considérer qu'une seule désignation couvre les deux marchés.
Si votre plan de croissance inclut des clients, des utilisateurs ou du marketing au Royaume-Uni, considérez le RGPD britannique comme une exigence de lancement parallèle et confirmez rapidement si vous avez besoin d'un point de contact officiel au Royaume-Uni.
Besoin d'une couverture au Royaume-Uni également ? Si votre entreprise cible des personnes au Royaume-Uni, examinez si un représentant ou un modèle de contact RGPD distinct pour le Royaume-Uni doit figurer dans votre plan d'entrée sur le marché, en plus de votre dispositif pour l'UE.
Le Loi sur les services numériques peut affecter les services numériques et les plateformes en ligne concernés. Loi européenne sur l'IA peut imposer des droits de douane aux fournisseurs non membres de l'UE qui mettent sur le marché de l'UE des systèmes d'IA couverts. NIS2 peut créer des obligations de gouvernance et de contrat en matière de cybersécurité pour les organisations et les fournisseurs relevant de son champ d'application.
Élaborer une carte de gouvernance
Ne désignez pas de contacts isolés à l'aveuglette en espérant que l'organisation puisse coordonner les opérations ultérieurement. Créez une matrice de référence couvrant :
- Déclencheur territorial : Quel client, utilisateur, produit ou activité fait entrer ce cadre dans son champ d'application ?
- Exigence représentative : Un représentant officiel, un représentant autorisé ou un point de contact est-il requis ?
- Ensemble de preuves : Quels mandats, avis, registres, dossiers techniques ou journaux d'incidents doivent être conservés ?
- Voie d'escalade : Qui reçoit les communications des organismes de réglementation, les plaintes des clients et les avis urgents ?
Un modèle opérationnel unifié peut réduire la fragmentation des processus, mais il ne fusionne pas les obligations légales. Un représentant DSA ne satisfait pas aux exigences de l'article 27 du RGPD, et un représentant RGPD ne remplit pas automatiquement les conditions requises par la loi sur l'IA. Dilicheck Rep décrit un Service de représentation légale DSA dans le cadre d'un modèle de représentation plus large, mais votre évaluation de la portée doit tout de même identifier chaque cadre séparément.
Conseils pratiques : Consolidez l'administration lorsque cela est possible. Veillez à ce que les analyses juridiques, les mandats, les dossiers et la responsabilité restent distincts lorsque la loi l'exige.
Les trois décisions les plus importantes
La première décision vous appartient. base légale du traitement de base du produit. Choisissez le traitement en fonction de sa finalité, et non par commodité. Le consentement ne doit pas se substituer à l'architecture du produit, et les intérêts légitimes ne doivent pas être un simple prétexte a posteriori. Documentez la décision, l'analyse comparative le cas échéant, et les explications destinées à l'utilisateur.
La deuxième décision vous appartient. modèle représentatif. Choisissez un prestataire capable d'exécuter un mandat écrit, de tenir les registres requis, de recevoir les communications et de gérer les situations complexes rapidement. Évitez de considérer le représentant comme une simple assurance. L'entreprise reste responsable du traitement, de la responsabilité, de la gestion des droits, de la sécurité et du transfert des données.
La valeur par défaut défendable est simple : Désignez le bon interlocuteur, puis mettez en place les mécanismes de contrôle qui rendent ce contact utile.
La troisième décision vous appartient. source unique d'information pour les transferts. Veillez à ce que le registre des fournisseurs, le schéma des flux de données, les mécanismes de transfert, les analyses d'impact, les mesures complémentaires et les versions contractuelles soient cohérents. Si les services achats, sécurité, ingénierie et juridique utilisent des versions distinctes, il sera impossible de savoir laquelle reflète la réalité de la production.
Les entreprises américaines doivent également se préparer à des mesures d'application de la loi qui s'appliquent aux organisations n'ayant pas d'établissement dans l'UE. La présence d'un représentant n'exonère pas de toute responsabilité, et son absence ne fait pas disparaître le traitement sous-jacent. Un programme fiable ne se résume pas à une documentation parfaite. Il s'agit d'un ensemble de décisions à jour, de responsables désignés, de processus opérationnels et de preuves qui correspondent à la fonction du produit.
FAQ : RGPD pour les entreprises américaines et article 27
Le RGPD s'applique-t-il aux entreprises américaines ?
Oui, c'est possible. Le RGPD peut s'appliquer à une entreprise américaine si elle propose des biens ou des services à des personnes résidant dans l'UE ou si elle surveille leur comportement sur place. L'absence de bureau dans l'UE n'exonère pas automatiquement une entreprise du champ d'application du RGPD.
Les entreprises américaines ont-elles toujours besoin d'un représentant désigné en vertu de l'article 27 ?
Pas toujours. Une entreprise américaine a généralement besoin d'un représentant désigné au titre de l'article 27 lorsque le RGPD s'applique en vertu de l'article 3, paragraphe 2, et qu'aucune exemption n'est applicable. L'exemption étant limitée, la plupart des équipes devraient documenter l'analyse au plus tôt, notamment avant de signer des contrats avec des clients de l'UE ou d'étendre leurs activités marketing en Europe.
Quel est le moyen le plus rapide de savoir si nous en avons probablement besoin ?
Commencez par vous poser deux questions : proposez-vous des biens ou des services à des personnes résidant dans l’UE, ou surveillez-vous leur comportement ? Si oui, l’article 27 pourrait s’appliquer. Un examen rapide de votre périmètre d’action permettra généralement de confirmer si la représentation doit figurer sur votre liste de contrôle de lancement.
La désignation d'un représentant nous rend-elle conformes au RGPD ?
Non. Un représentant vous offre un point de contact officiel au sein de l'UE, ce qui est important, mais la conformité reste tributaire de vos notifications, bases légales, contrats, transferts, sécurité et gestion des droits. Son intérêt pratique est maximal lorsqu'il s'accompagne d'un processus interne opérationnel.
Où le représentant doit-il être situé ?
Le représentant doit être établi dans un État membre de l'UE où résident certaines personnes concernées. En pratique, le choix le plus judicieux est généralement le marché ou le groupe de marchés où votre entreprise commercialise, assure le support ou suit activement les utilisateurs.
Les entreprises américaines ont-elles besoin d'un ROPA ?
Souvent, oui. Un registre des activités de traitement (ROPA) permet à une entreprise américaine d'expliquer quelles données personnelles elle traite, pourquoi elle les traite, quels systèmes et fournisseurs sont impliqués, combien de temps les données sont conservées et à qui incombe la responsabilité en interne. Même au sein d'une petite équipe, un ROPA à jour est souvent l'un des documents les plus utiles pour traiter les demandes d'accès aux données, appuyer un représentant désigné en vertu de l'article 27 et démontrer que le programme correspond à la réalité de la production.
Une entreprise SaaS américaine peut-elle se prévaloir de l'exemption relative au traitement occasionnel ?
Parfois, mais de nombreuses entreprises SaaS peinent à remplir les conditions requises. Si vous avez des clients réguliers dans l'UE, une utilisation continue du produit ou des analyses et un suivi réguliers, l'exemption peut être difficile à justifier. C'est pourquoi de nombreuses équipes choisissent de vérifier soigneusement l'exemption ou de désigner un représentant avant que la croissance n'engendre des risques évitables.
Un représentant de l'UE, est-ce la même chose qu'ouvrir un bureau de l'UE ?
Non. Un représentant au titre de l'article 27 n'est ni un bureau, ni une succursale, ni une filiale de l'UE. Il s'agit d'un rôle de contact réglementaire officiel qui aide votre entreprise à satisfaire à une exigence spécifique sans créer d'établissement local.
Dilicheck Rep assure une représentation réglementaire formelle auprès des autorités européennes et britanniques, notamment pour la conformité à l'article 27 du RGPD, à la loi européenne sur l'IA, à la loi sur les services numériques, à la loi sur les données et aux services de point de contact NIS2, avec une documentation de mandat et une gestion structurée des communications avec les autorités et les personnes concernées. Examinez votre périmètre de représentation et votre modèle opérationnel avec Représentant Dilicheck avant votre prochain lancement sur le marché européen.
Clause de non-responsabilité: Ce guide est fourni à titre d'information générale uniquement et ne constitue pas un avis juridique. L'application du règlement européen sur la protection des données et des autres exigences réglementaires dépend de la situation particulière de chaque organisation. Il est conseillé de consulter un avocat si nécessaire avant de se fier à ces informations ou de prendre des décisions en matière de conformité.
Divulgation: Cet article a été préparé avec l'aide de l'IA et relu par des humains.