
Boston merkezli SaaS şirketiniz Berlin'de ilk müşterisiyle sözleşme imzaladı. Ürün ekibi bu çalışma alanını analiz, destek, faturalandırma ve ABD merkezli bir yedekleme sistemiyle çoktan entegre etti. Ardından müşteri bir veri erişim talebi gönderdi ve kurucularınız AB ofisine sahip olmamanın asıl sorun olmadığını keşfetti. Asıl sorun, işletmenizin GDPR'nin bölgesel kapsamına girip girmediğidir.
Eğer şunu soruyorsanız: GDPR, ABD şirketleri için de geçerlidir., Kısa cevap evet, bazen. Bir ABD şirketi, AB'deki kişilere mal veya hizmet sunuyorsa veya oradaki davranışlarını izliyorsa GDPR kapsamına girebilir. Çoğu durumda, bu durum şirketin bir yetkili ataması gerekip gerekmediği sorusunu da gündeme getirir. Madde 27 AB temsilcisi.
Bu kılavuz ne zaman olduğunu açıklıyor. ABD şirketleri için GDPR ne önem kazanırsa, o zaman ne Madde 27 Gerçekte ne gerektiriyor ve uygulanabilir bir uyumluluk programı oluşturmak için atılacak pratik adımlar.
GDPR ABD şirketleri için geçerli mi?
Evet, GDPR, bir ABD şirketinin AB'de ofisi, çalışanı veya sunucusu olmasa bile geçerli olabilir. Bir ABD işletmesi, sıradan büyüme kararlarıyla GDPR kapsamına girebilir. Örneğin, Avrupa'da bir açılış sayfası oluşturabilir, AB'deki müşterileri kabul edebilir, ziyaretçiler için kişiselleştirilmiş reklamlar sunabilir veya ürününüz genelindeki davranışlarını analiz edebilirsiniz.
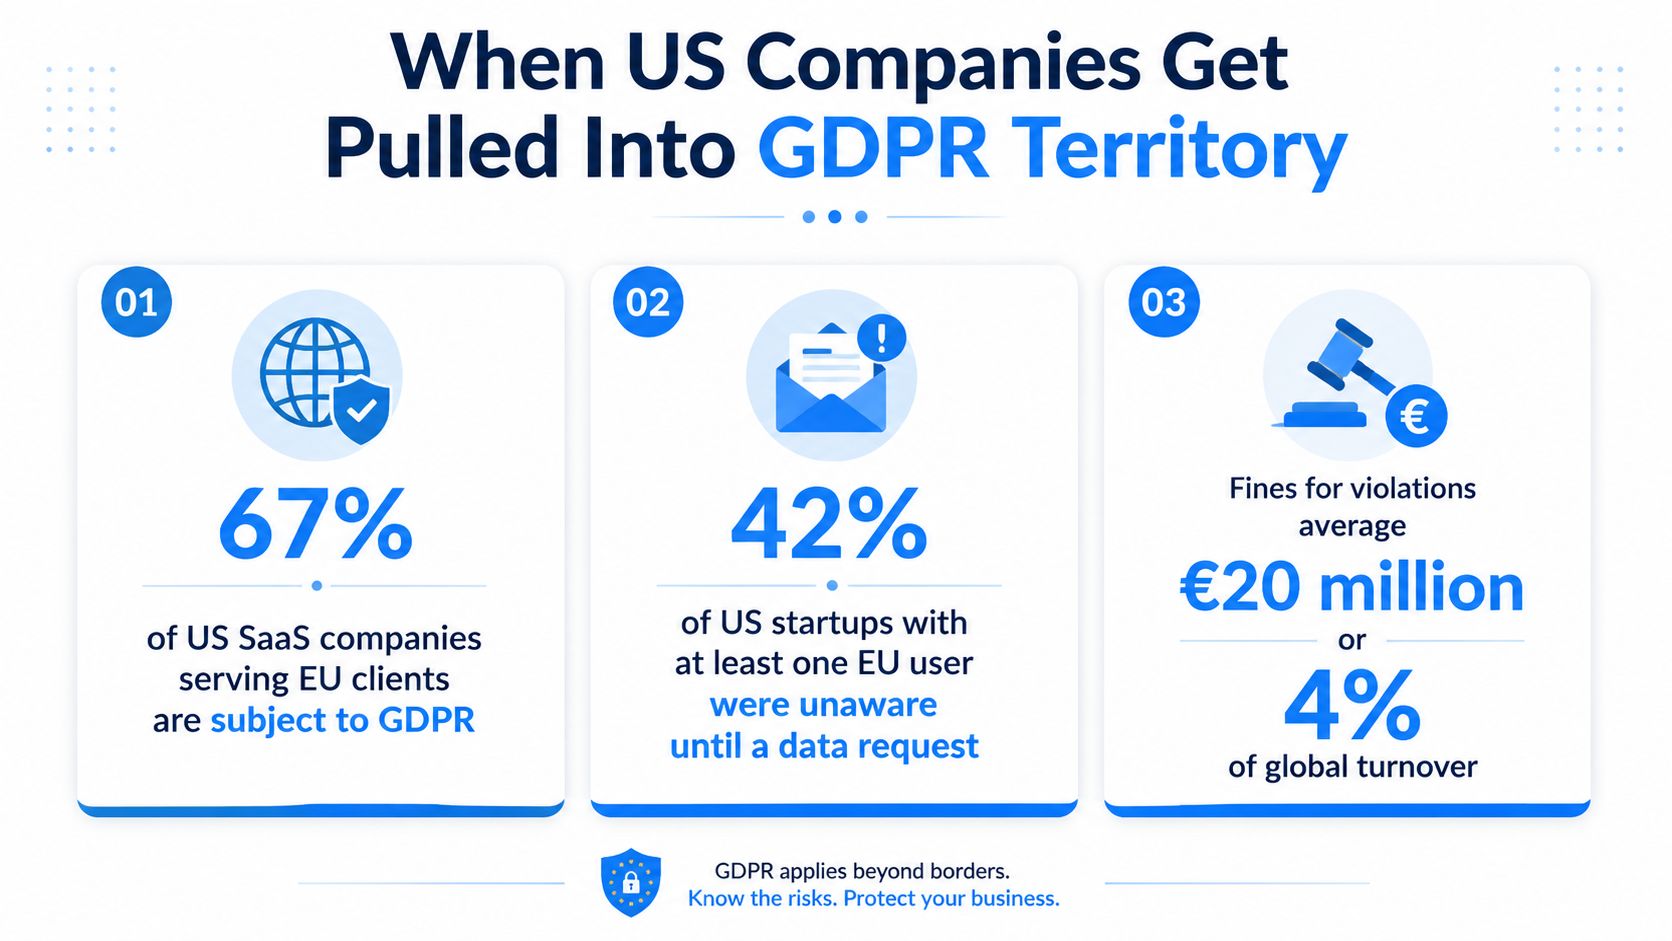
GDPR, yürürlüğe girdiği tarihten bu yana uygulanmaktadır. 25 Mayıs 2018. Mart 2025 itibarıyla, AB veri koruma yetkilileri yaklaşık olarak şu konularda uyarı yayınlamıştı: GDPR kapsamında 5,65 milyar avro para cezası, ABD merkezli şirketlerin payı yaklaşık olarak şu kadardır: 83%, veya yaklaşık olarak 4,68 milyar avro, toplamın, göre ABD firmalarına karşı uygulanan GDPR cezalarının analizi. Bu rakamlar, her girişim şirketinin anında para cezasıyla karşı karşıya kalacağı anlamına gelmiyor. Ancak, ABD'de merkez ofisinin bulunmasının pratik bir savunma olmadığını gösteriyorlar.
Konum testi pasaporttan daha önemlidir.
GDPR koruması, şirketin bayrağına veya bireyin uyruğuna değil, veri işleme koşullarına bağlıdır. AB'deki kişilerle bağlantılı olarak kişisel verileri işleyen bir ABD şirketi, sunucuları, çalışanları ve tüzel kişiliği Amerika Birleşik Devletleri'nde olsa bile, bu düzenleme kapsamına girebilir.
Berlin'deki müşteri için ilk pratik sorular basittir:
- Pazar hedefi: AB ülkelerindeki kişilere bilerek satış yapıyor, onları sisteme dahil ediyor veya destekliyor musunuz?
- Davranışsal görünürlük: AB kullanıcılarını analiz, kişiselleştirme, reklam veya ürün kararları için takip ediyor musunuz?
- Operasyonel maruziyet: Verileri bulabilir, amacını açıklayabilir, hak taleplerine cevap verebilir ve düzenleyici kurumlara yanıt verebilir misiniz?
Cevabınız evet ise, GDPR'ı sonradan halledilecek bir hukuk projesi olarak değil, lansman gerekliliği olarak ele alın. İlk AB müşteriniz, bildirimlerde, hak yönetiminde, tedarikçi sözleşmelerinde, veri transferi güvencelerinde ve olay müdahalesinde eksiklikleri aynı anda ortaya çıkarabilir.
Kıdemli danışmanın görüşü: Asıl risk, bir kurucunun gizlilik politikasında bir satırı atlamış olması değil. Asıl risk, AB kişisel verilerinin nereye gittiğini veya bir talep geldiğinde yanıtın kime ait olduğunu kimsenin açıklayamamasıdır.
ABD Şirketleri İçin GDPR'ı Tetikleyen Unsurlar Nelerdir?
Bir ABD SaaS şirketi, AB ofisi açmadan da GDPR kapsamına girebilir. Düzenlemeye genellikle iki yoldan biriyle girilir. Madde 3(1) Bu, bir AB kuruluşunun işleme sürecine dahil olduğu durumlarda geçerlidir. Madde 3(2) AB dışında faaliyet gösteren ve AB'deki kişilere mal veya hizmet sunan ya da davranışlarını izleyen işletmelere de uygulanabilir.
İkinci yol, birçok ABD merkezli SaaS, e-ticaret, reklam ve dijital ürün şirketini kapsıyor. Bunu, ilk şikayetten sonra düzeltilmesi gereken bir evrak işi olarak değil, lansmandan önce çözülmesi gereken bir kapsam sorunu olarak ele alın.
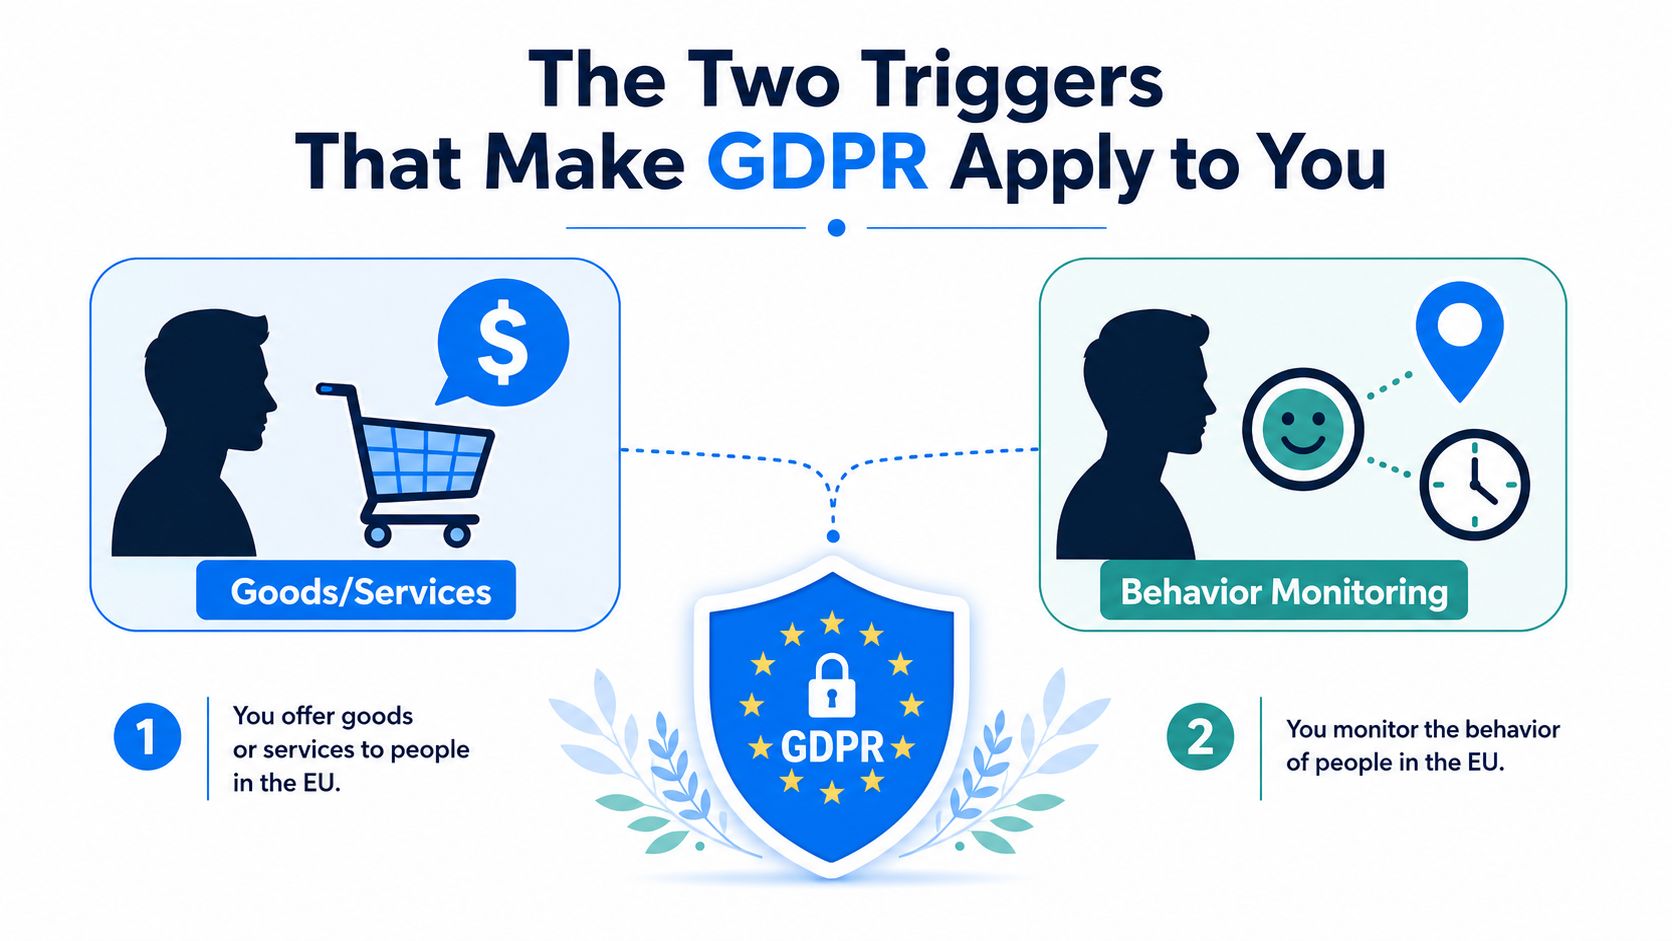
Birinci tetikleyici, mal veya hizmet sunmaktır.
AB müşterisinden ücret talep etmeniz, görünürlük yaratmak için şart değil. Önemli olan, davranışlarınızın AB'deki insanlara hizmet etme niyeti gösterip göstermediğidir.
Şu işaretlere dikkat edin:
- Yerelleştirilmiş ticari tasarım: Avrupa fiyatlandırması, AB kargo şartları, yerel dil sayfaları veya Avrupalı alıcılara yönelik ödeme süreçleri.
- Hedefli satın alma: AB hedef kitlelerine yönelik kampanyalar, bölgesel arama sayfaları veya AB potansiyel müşterilerine yönelik satış çalışmaları.
- Müşteri işlemleri: AB vatandaşlarıyla yapılan sözleşmeler, onlara sağlanan hesaplar veya pazarlarına yönelik destek.
Erişilebilir bir web sitesi ve tesadüfi AB trafiği, bir ABD şirketini otomatik olarak her Avrupa yükümlülüğüne tabi kılmaz. Analizi belirleyen şey ticari niyet ve bu faaliyetle bağlantılı veri işleme sürecidir.
İkinci tetikleyici davranışın izlenmesidir.
İzleme, bir kişinin ekranını izlemenin ötesine uzanır. Davranışı değerlendirmek veya tahmin etmek için kullanılan analizler, tanımlayıcılar, reklam teknolojisi, konum sinyalleri veya ürün telemetrisi gibi unsurları içerebilir.
Büyüme ekibinin şunları kontrol etmesini sağlayın:
- AB ziyaretçilerinin yeniden hedefleme için profilleri.
- AB oturumlarında içeriği kişiselleştirmeye yönelik önlemler.
- Cihazlar veya hizmetler genelindeki etkinlikleri izler.
- Kullanıcı davranış kalıplarını belirlemek için konum veya zamanlama verilerini kullanır.
- AB ile etkileşimlerden kitleler oluşturur.
B2B, genel bir istisna değildir. Bir AB şirketinin iletişim bilgilerinin işlenmesi, çalışanları veya diğer tanımlanabilir kişileri içerebilir. Tüm faaliyeti GDPR kapsamı dışında olarak sınıflandırmak yerine, ilgili kişileri, amaçları, sistemleri ve kararları haritalandırın.
Kullanın Avrupa Veri Koruma Kurulu'nun bölgesel kapsam hakkındaki kılavuzu Kapsam değerlendirmenizi kaydetmek için. Pazarlarınız, ürününüz veya izleme yığınınız değiştiğinde tekrar kontrol edin.
Kıdemli danışmanın görüşü: Asıl risk, gizlilik politikasında eksik bir cümle değil. Sahipsiz bir veri akışı, belirsiz bir izleme amacı veya sorgulandığında kapsam kararını açıklayamayan bir ekip. Bir AB temsilcisi bir iletişim noktası sağlayabilir, ancak bu eksiklikleri gidermez veya şirketi transfer, güvenlik ve hesap verebilirlik yükümlülüklerinden korumaz.
ABD Şirketleri İçin Hangi GDPR Yükümlülükleri Geçerlidir?
GDPR yürürlüğe girdiğinde, yalnızca gizlilik politikası yeterli olmayacaktır. Yönetmelik, ürün tasarımı, pazarlama, mühendislik, güvenlik, tedarik, müşteri desteği ve üst düzey karar alma süreçlerini kapsar.
İşleme amacından başlayın. Her aktivite için şunları kaydedin: yasal dayanak, Amaç, ilgili veriler, saklama yaklaşımı, alıcılar ve sorumlu kişi gibi hususlar belirtilmelidir. Onay, evrensel bir çözüm aracı değildir. Bir ekip onay seçeneğini tercih ederse, bu tercihin bilgilendirilmiş, belirli, özgürce verilmiş ve kolayca geri çekilebilir olması gerekir. Sözleşme gerekliliği veya meşru menfaatler seçiliyorsa, bu temelin gerçek işleme neden uygun olduğu belgelenmelidir.
İşletim katmanını oluşturun
Minimum işletim katmanınız şunları içermelidir:
- Açık uyarılar: Topladığınız verileri, neden kullandığınızı, ne kadar süreyle sakladığınızı, kimlerin bu verilere erişebildiğini ve kişilerin haklarını nasıl kullanabileceğini açıklayın.
- Hakların alınması: Erişim, silme, düzeltme, itiraz ve taşınabilirlik taleplerini sorumlu bir kişiye yönlendirin. Kimlik doğrulama işlemleri, gereksiz engeller oluşturmadan yetkisiz ifşayı önlemelidir.
- Canlı bir işlem kaydı: İşleme faaliyetlerinin güncel kaydını tutun. Bir elektronik tablo, sahipleri varsa, sürüm kontrolü varsa ve denetimi destekleyecek kadar ayrıntı içeriyorsa küçük bir şirket için işe yarayabilir.
- Saldırıya hazırlık: Olay planınızda karar verici, hukuk denetçisi, güvenlik sorumlusu, iletişim sorumlusu ve düzenleyici kurum irtibat kişisi belirtilmelidir. İlgili bildirim süreci, kuruluşun nitelikli bir ihlalden haberdar olduğu anda başlar; bu nedenle, olayın tırmandırılması tek bir kişinin çevrimiçi olmasına bağlı olamaz.
- Risk değerlendirmesi: Özellikle sistematik izleme veya hassas veri kullanımı gibi önemli riskler oluşturabilecek işlemler için veri koruma etki değerlendirmesi kullanın.
- Güvenlik kontrolleri: Erişim kısıtlamaları uygulayın, gerektiğinde şifreleme yapın, kayıt tutun, güvenli silme işlemlerini gerçekleştirin, tedarikçi kontrollerini uygulayın ve test edilmiş kurtarma prosedürlerini kullanın.
A işleme faaliyetlerinin kaydı, genellikle şu şekilde adlandırılır: ROPA, Bu belge, GDPR kapsamında bir ABD şirketi için en faydalı işletme belgelerinden biridir. Ekibinizin amaçları, sistemleri, tedarikçileri, veri transferlerini, saklama sürelerini ve sahipliklerini haritalandırmasına yardımcı olur ve genellikle hak taleplerini ele alırken, Madde 27 temsilcisine destek verirken veya müşteri durum tespit sorularını yanıtlarken ihtiyaç duyulan ilk kayıttır.
Operasyonel kural: Destek ekibiniz bir hak talebini tanıyamıyorsa, yasal dayanağınız kaydedilmemişse veya mühendislik ekibi her üretim veri deposunu tanımlayamıyorsa, program henüz çalışır durumda değildir.
Tedarikçi yönetimi ayrı bir çalışma alanını hak ediyor. Müşteri ilişkileriniz, destek masanız, ürün analitiğiniz, e-posta platformunuz, bulut ortamınız ve yedekleme sağlayıcınızın her biri kişisel verileri işleyebilir. Her veri işleme sözleşmesini, alt yüklenici açıklamasını, güvenlik taahhüdünü, silme hükmünü ve uluslararası transfer mekanizmasını gözden geçirin. Müşteri ve tedarikçi sözleşme çalışmaları için yararlı bir başlangıç noktası şudur: GDPR veri işleme sözleşmesi kaynağı.
Küçük bir ABD ekibi, envanterin, iş akışı tasarımının ve dokümantasyonun büyük bir kısmını şirket içinde halledebilir. Ürün hassas veriler, kapsamlı profil oluşturma, karmaşık grup yapıları veya yüksek hacimli uluslararası transferler kullanıyorsa uzman tavsiyesi alın. Bir düzenleyici kurumun veya kurumsal müşterinin kanıt dosyasının boş olduğunu ortaya çıkarmasını beklemeyin.
GDPR Madde 27 Nedir ve ABD Şirketlerinin Buna İhtiyacı Var mı?
Bir Madde 27 temsilcisi Madde 3(2) kapsamındaki AB dışı bir kuruluş için resmi bir piyasa irtibat kişisidir, dar bir istisna uygulanmadığı sürece. Atama yazılı olmalı ve temsilci, etkilenen veri sahiplerinin bulunduğu bir Üye Devlette yerleşik olmalıdır.
Bu rolün tanımlanmış bir çalışma amacı vardır. Temsilci, veri sahiplerinden ve denetleyici makamlardan gelen iletişimleri alabilir, veri sorumlusunun işleme faaliyetlerine ilişkin kayıtlarını tutabilir ve düzenleyicilerle işbirliği yapabilir. Atama, şirketinizin sorumluluğunu veya yükümlülüğünü azaltmaz. Temsilci bir iletişim noktasıdır, bir sorumluluk kalkanı değildir.
AB temsilcisi bir AB ofisi değildir.
Bir AB temsilcisi, AB'de bir kuruluş oluşturmaz, ürününüzü yönetmez, yasal dayanaklarınızı onaylamaz veya uyumluluk yükümlülüklerinizi üstlenmez. Şirketiniz, işleme, sözleşmeler, güvenlik, gizlilik bildirimleri, hak iş akışları ve transfer kararlarından sorumlu olmaya devam eder.
Sadece posta kutusu hizmeti sunan herhangi bir servise ihtiyatla yaklaşın. Temsilcinin belgelenmiş bir yetki belgesi, güvenilir bir başvuru süreci, uygun kayıtlar ve kuruluşunuzla net bir iletişim yolu olmalıdır. Gizlilik bildiriminizde, gerektiğinde temsilcinin iletişim bilgileri belirtilmelidir.
Muafiyet dar kapsamlıdır. Genellikle, işlemenin ara sıra yapılması, bireyler için risk oluşturmasının muhtemel olmaması ve büyük ölçekli özel kategori veya suç mahkumiyeti verileriyle ilgili olmaması gerekmektedir. Devam eden bir SaaS aboneliği, tekrarlayan e-ticaret faaliyeti veya sürekli davranışsal izleme, Madde 27'nin uygulanmadığı varsayımından ziyade, belgelenmiş bir muafiyet analizi gerektirir.
Temsilci ayrıca daha geniş bir uyumluluk yapısının içinde yer alır. Kayıtlarınızın, tedarikçi kontrollerinizin, hak prosedürlerinizin, transfer analizinizin veya yasal işleme kanıtlarınızın yerini alamaz. Uygulamada bu, genellikle güncel bilgilere erişimi içerir. ROPA Böylece ekibiniz kapsam, amaç, tedarikçi ve veri akışı sorularına hafızadan daha güvenilir bir şeyle cevap verebilir.
Birini atamaya nasıl karar verilir?
Birini atamadan önce üç test yapın:
- Kapsam testi: Madde 3(2)'nin geçerli olduğunu doğrulayın ve etkilenen bireylerin bulunduğu Üye Devletleri belirleyin.
- Muafiyet testi: Ara sıra yapılan işlemeye ilişkin muafiyetin neden uygulanıp uygulanmadığını belgeleyin.
- Çalışma testi: Hizmet sağlayıcının yetkili ve veri sahibiyle ilgili iletişimleri alabileceğini, kaydedebileceğini, iletebileceğini ve üst mercilere iletebileceğini doğrulayın.
Resmi AB GDPR Madde 27 temsilcilik hizmeti İletişim noktası gereksinimini karşılayabilir, ancak yasa dışı aktarımı, desteklenmeyen işleme amacını veya zayıf iç kontrolleri düzeltemez. Temsilciyi atayın, ardından bunun arkasındaki işletme kanıtlarını oluşturun.
Pratik bir sonraki adıma mı ihtiyacınız var? Eğer ekibiniz büyük olasılıkla Madde 3(2) kapsamına giriyorsa, AB'deki büyüme nedeniyle savunması zorlaşan boşluğun oluşmasından önce kapsamınızı, muafiyet pozisyonunuzu ve yanıt iş akışınızı gözden geçirin. Dilicheck Rep, bir sonraki lansmanınızdan önce bu süreci yapılandırmanıza yardımcı olabilir.
GDPR'ın Birleşik Krallık GDPR, DSA, Yapay Zeka Yasası ve NIS2 ile Bağlantısı
Avrupa'da bir lansman nadiren tek bir uyumluluk ilişkisi yaratır. Bunun yerine, her birinin kendine özgü tetikleyicisi, kapsamı, kayıtları ve düzenleyici arayüzü olan bir pazar erişim kuralları ağı oluşturur.
O Birleşik Krallık GDPR Birleşik Krallık rejimine tabi Birleşik Krallık dışı bir kuruluş için ayrı bir Birleşik Krallık temsilcisi gerekebilir. Brexit'ten bu yana, Birleşik Krallık kendi veri koruma çerçevesini ve düzenleyici arayüzünü yürütüyor, ancak birçok uyumluluk kavramı, AB GDPR üzerinde zaten çalışan ekipler için hala tanıdık görünüyor. Bu, hem AB'ye hem de Birleşik Krallık'a satış yapan bir ABD şirketinin, tek bir atamanın her iki pazarı da kapsadığını varsaymak yerine, iki bölgesel kapsam pozisyonunu, iki temsilci sorusunu ve iki yanıt iş akışını değerlendirmesi gerekebileceği anlamına gelir.
Büyüme planınız Birleşik Krallık müşterilerini, kullanıcılarını veya pazarlama faaliyetlerini içeriyorsa, Birleşik Krallık GDPR'ını paralel bir lansman gerekliliği olarak ele alın ve resmi bir Birleşik Krallık irtibat kişisine ihtiyacınız olup olmadığını erken aşamada teyit edin.
Birleşik Krallık kapsamına da mı ihtiyacınız var? Şirketiniz Birleşik Krallık'taki insanlara ulaşıyorsa, AB yapılanmanızın yanı sıra ayrı bir Birleşik Krallık GDPR temsilcisi veya iletişim modelinin de pazara giriş planınızda yer alması gerekip gerekmediğini gözden geçirin.
O Dijital Hizmetler Yasası Bu durum, kapsam dahilindeki dijital hizmetleri ve çevrimiçi platformları etkileyebilir. AB Yapay Zeka Yasası AB pazarına kapsama giren yapay zeka sistemlerini yerleştiren AB dışı sağlayıcılara vergiler uygulayabilir. NIS2 Kapsamı dahilindeki kuruluşlar ve tedarikçiler için siber güvenlik yönetişimi ve sözleşme yükümlülükleri oluşturabilir.
Tek bir yönetim haritası oluşturun
Ayrı ayrı irtibat kişileri atayıp, kuruluşun daha sonra koordinasyon sağlayabileceğini ummayın. Aşağıdakileri kapsayan bir çerçeve matrisi oluşturun:
- Bölgesel tetikleyici: Bu çerçeveyi hangi müşteri, kullanıcı, ürün veya faaliyet kapsam içine alıyor?
- Temsilî gereklilik: Resmi bir temsilciye, yetkili bir temsilciye veya irtibat noktasına ihtiyaç var mı?
- Kanıt seti: Hangi talimatlar, bildirimler, kayıtlar, teknik dosyalar veya olay günlükleri muhafaza edilmelidir?
- Yükseliş yolu: Düzenleyici kurumların iletişimlerini, müşteri şikayetlerini ve acil bildirimleri kimler alıyor?
Birleşik bir işletim modeli, parçalı veri alımını azaltabilir, ancak yasal yükümlülükleri birleştirmez. Bir DSA temsilcisi GDPR Madde 27'yi karşılamaz ve bir GDPR temsilcisi otomatik olarak Yapay Zeka Yasası rolünü karşılamaz. Dilicheck Rep, şunu açıklıyor: DSA yasal temsilcilik hizmeti Daha geniş bir temsil modelinin parçası olarak, ancak kapsam değerlendirmeniz yine de her çerçeveyi ayrı ayrı tanımlamalıdır.
Pratik bilgi: Mümkün olan yerlerde idari işlemleri birleştirin. Hukuki analizleri, talimatları, kayıtları ve hesap verebilirliği, yasanın gerektirdiği durumlarda ayrı tutun.
En Önemli Üç Karar
İlk karar sizin. ürünün temel işlenmesi için yasal dayanak. Seçimi kolaylık yerine işleme amacına göre yapın. Onay, ürün mimarisinin yerini almamalı ve meşru menfaatler sonradan yapıştırılan bir etiket haline gelmemelidir. Kararı, ilgili durumlarda denge analizini ve kullanıcıya yönelik açıklamayı belgeleyin.
İkinci karar sizin. temsili model. Yazılı talimatı yerine getirebilen, gerekli kayıtları tutabilen, iletişimi alabilen ve sorunları derhal üst mercilere iletebilen bir sağlayıcı seçin. Temsilciyi bir sigorta poliçesi gibi görmekten kaçının. Şirket hala işlem, sorumluluk, hak yanıtı, güvenlik ve transfer pozisyonuna sahiptir.
Savunulabilir varsayılan durum basittir: Doğru irtibat kişisini atayın, ardından bu irtibat kişisini faydalı hale getirecek kontrolleri oluşturun.
Üçüncü karar sizin. Transferler için tek doğruluk kaynağı. Tedarikçi kaydını, veri akış haritasını, transfer mekanizmalarını, etki değerlendirmelerini, ek önlemleri ve sözleşme sürümlerini birbirine bağlı tutun. Tedarik, güvenlik, mühendislik ve hukuk departmanları ayrı sürümler kullanırsa, hangisinin üretim gerçekliğini yansıttığını kimse bilemez.
ABD şirketleri, AB'de kuruluşu olmayan organizasyonlara da ulaşacak yaptırımlar için plan yapmalıdır. Bir temsilcinin varlığı riski ortadan kaldırmaz ve temsilcinin yokluğu da altta yatan işlemeyi ortadan kaldırmaz. Savunulabilir bir program kusursuz evrak işlerinden ibaret değildir. Mevcut kararlar, atanmış sahipler, işleyen iş akışları ve ürünün işlevine uyan kanıtlar bütünüdür.
Sıkça Sorulan Sorular: ABD Şirketleri için GDPR ve Madde 27
GDPR ABD şirketleri için de geçerli mi?
Evet, olabilir. GDPR, bir ABD şirketinin AB'deki kişilere mal veya hizmet sunması veya oradaki davranışlarını izlemesi durumunda geçerli olabilir. AB'de ofisinin olmaması, bir şirketi otomatik olarak kapsam dışında bırakmaz.
ABD şirketlerinin her zaman Madde 27 temsilcisine ihtiyacı var mı?
Her zaman değil. Bir ABD şirketinin, GDPR'nin 3(2) maddesi kapsamında uygulanması ve hiçbir istisnanın uygun olmaması durumunda genellikle 27. Madde temsilcisine ihtiyacı vardır. İstisna dar kapsamlı olduğundan, çoğu ekip analizi erken, özellikle AB müşterileriyle sözleşme imzalamadan veya AB pazarlamasını genişletmeden önce belgelemelidir.
Birine ihtiyacımız olup olmadığını anlamanın en hızlı yolu nedir?
İki soruyla başlayın. AB'deki insanlara mal veya hizmet sunuyor musunuz veya davranışlarını izliyor musunuz? Eğer cevabınız evet ise, Madde 27 geçerli olabilir. Hızlı bir kapsam incelemesi, temsilin lansman kontrol listenizin bir parçası olup olmaması gerektiğini genellikle doğrulayabilir.
Temsilci atamak bizi GDPR uyumlu hale getirir mi?
Hayır. Bir temsilci size AB'de resmi bir iletişim noktası sağlar ki bu önemlidir, ancak uyumluluk yine de bildirimlerinize, yasal dayanaklarınıza, sözleşmelerinize, transferlerinize, güvenliğinize ve hak yönetiminize bağlıdır. Temsilciliğin işleyen bir iç süreçle birleştirilmesi durumunda pratik değer en yüksek seviyededir.
Temsilci nerede bulunmalıdır?
Temsilcilik, etkilenen bazı kişilerin bulunduğu bir AB üye devletinde kurulmalıdır. Uygulamada, en iyi seçim genellikle şirketinizin aktif olarak satış yaptığı, destek verdiği veya kullanıcıları takip ettiği pazar veya pazar grubudur.
ABD şirketlerinin ROPA'ya ihtiyacı var mı?
Genellikle evet. İşleme faaliyetlerinin kaydı, bir ABD şirketinin hangi kişisel verileri işlediğini, neden işlediğini, hangi sistemlerin ve tedarikçilerin dahil olduğunu, verilerin ne kadar süreyle saklandığını ve şirket içinde sorumluluğun kimde olduğunu açıklamasına yardımcı olur. Ekip küçük olsa bile, güncel bir ROPA (İşleme Faaliyetleri Kaydı), hak taleplerini ele almak, Madde 27 temsilcisine destek olmak ve programın üretim gerçekliğiyle eşleştiğini göstermek için genellikle en faydalı belgelerden biridir.
ABD merkezli bir SaaS şirketi, ara sıra yapılan işlem muafiyetinden yararlanabilir mi?
Bazen mümkün olsa da, birçok SaaS şirketi bu şartı sağlamakta zorlanıyor. Düzenli AB müşterileriniz, devam eden ürün kullanımınız veya düzenli analiz ve izleme çalışmalarınız varsa, muafiyeti savunmak zor olabilir. Bu nedenle birçok ekip, büyüme gereksiz riskler yaratmadan önce muafiyeti dikkatlice doğrulamayı veya bir temsilci atamayı tercih ediyor.
AB temsilciliği açmak, AB ofisi açmakla aynı şey midir?
Hayır. Madde 27 temsilcisi bir AB ofisi, şubesi veya iştiraki değildir. Bu, şirketinizin yerel bir kuruluş oluşturmadan belirli bir gereksinimi karşılamasına yardımcı olan resmi bir düzenleyici irtibat görevidir.
Dilicheck Rep, GDPR Madde 27, AB Yapay Zeka Yasası, Dijital Hizmetler Yasası, Veri Yasası ve NIS2 iletişim noktası hizmetleri de dahil olmak üzere, AB ve Birleşik Krallık mevzuatına ilişkin resmi temsil hizmeti sunar; yetki dokümantasyonu ve yetkili makam ile veri sahibi arasındaki iletişimin yapılandırılmış bir şekilde yürütülmesini sağlar. Temsil kapsamınızı ve çalışma modelinizi gözden geçirin. Dilicheck Temsilcisi Bir sonraki AB pazarına girişinizden önce.
Yasal Uyarı: Bu kılavuz yalnızca genel bilgilendirme amacıyla sunulmuştur ve hukuki tavsiye niteliği taşımaz. AB veri koruma ve diğer düzenleyici gerekliliklerin uygulanması, her kuruluşun özel koşullarına bağlıdır. Bu bilgilere güvenmeden veya uyumluluk kararları almadan önce, gerektiğinde uygun hukuki tavsiye almalısınız.
Açıklama: Bu makale yapay zeka desteği ve insan incelemesiyle hazırlanmıştır.