
Ihr Bostoner SaaS-Unternehmen gewinnt seinen ersten Kunden in Berlin. Das Produktteam hat den Arbeitsbereich bereits mit Analyse-, Support-, Abrechnungs- und einem US-amerikanischen Backup-System verbunden. Dann stellt der Kunde einen Antrag auf Datenzugriff, und Ihre Gründer stellen fest, dass das Fehlen eines EU-Büros nicht das eigentliche Problem ist. Die eigentliche Frage ist, ob Ihr Unternehmen unter den Geltungsbereich der DSGVO fällt.
Wenn Sie fragen, ob Die DSGVO gilt auch für US-Unternehmen., Die kurze Antwort lautet: Ja, manchmal. Ein US-Unternehmen kann unter die DSGVO fallen, wenn es Waren oder Dienstleistungen für Personen in der EU anbietet oder deren Verhalten dort überwacht. In vielen Fällen stellt sich dabei auch die Frage, ob das Unternehmen einen Datenschutzbeauftragten ernennen muss. Artikel 27 EU-Vertreter.
Dieser Leitfaden erklärt, wann DSGVO für US-Unternehmen wird relevant, was Artikel 27 Was tatsächlich erforderlich ist, und die praktischen Schritte zum Aufbau eines praktikablen Compliance-Programms.
Gilt die DSGVO auch für US-Unternehmen?
Ja, die DSGVO kann auch für US-Unternehmen gelten, selbst wenn diese keine Niederlassung, Mitarbeiter oder Server in der EU haben. Ein US-Unternehmen kann durch normale Wachstumsentscheidungen in den Geltungsbereich der DSGVO fallen. Beispielsweise durch die Einrichtung einer europäischen Landingpage, die Annahme von Kunden aus der EU, die Personalisierung von Werbung für Besucher in der EU oder die Analyse ihres Verhaltens im Zusammenhang mit Ihrem Produkt.
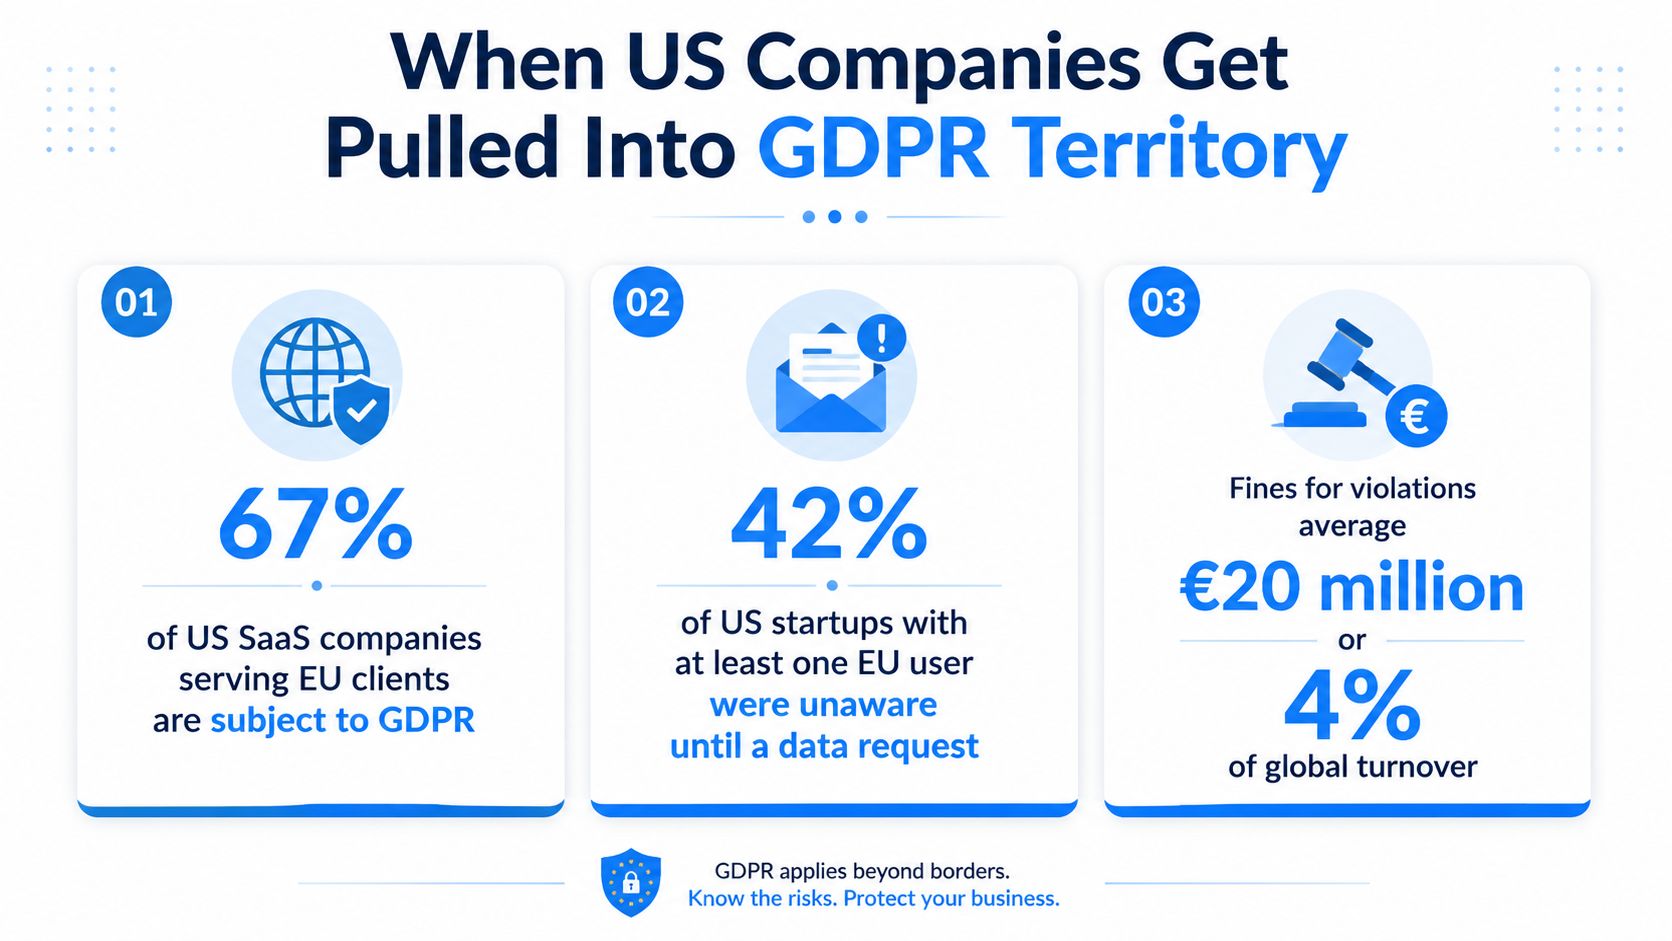
Die DSGVO gilt seit 25. Mai 2018. Bis März 2025 hatten die EU-Datenschutzbehörden etwa 5,65 Milliarden Euro an DSGVO-Bußgeldern, wobei US-amerikanische Unternehmen etwa den größten Anteil ausmachen. 83%, oder ungefähr 4,68 Milliarden Euro, von dieser Gesamtzahl, laut eine Analyse der DSGVO-Bußgelder gegen US-Firmen. Diese Zahlen bedeuten nicht, dass jedes Startup sofort mit einer Geldstrafe belegt wird. Sie zeigen aber, dass ein Hauptsitz in den Vereinigten Staaten kein wirksamer Schutz ist.
Der Standorttest ist wichtiger als der Reisepass.
Der Datenschutz gemäß DSGVO richtet sich nach den Umständen der Datenverarbeitung, nicht nach dem Firmensitz oder der Nationalität der betroffenen Person. Ein US-amerikanisches Unternehmen, das personenbezogene Daten von EU-Bürgern verarbeitet, kann unter die Verordnung fallen, selbst wenn sich seine Server, Mitarbeiter und seine juristische Person in den USA befinden.
Für den Berliner Kunden stellen sich zunächst einfache praktische Fragen:
- Marktabsicht: Betreiben Sie gezielt Vertrieb, Onboarding oder Support für Personen in der EU?
- Verhaltenssichtbarkeit: Verfolgen Sie Nutzerdaten aus der EU für Analysezwecke, Personalisierung, Werbung oder Produktentscheidungen?
- Operatives Risiko: Können Sie die Daten finden, ihren Zweck erläutern, Anfragen zu Rechten beantworten und auf Anfragen der Aufsichtsbehörden reagieren?
Lautet die Antwort „Ja“, sollten Sie die DSGVO als Voraussetzung für die Markteinführung betrachten, nicht als nachträgliches Rechtsprojekt. Ihr erster EU-Kunde könnte gleichzeitig Lücken in den Bereichen Benachrichtigungen, Umgang mit Rechten, Lieferantenverträge, Transferschutzmaßnahmen und Reaktion auf Sicherheitsvorfälle aufdecken.
Ansicht des leitenden Beraters: Das eigentliche Risiko besteht nicht darin, dass ein Gründer eine Zeile in der Datenschutzerklärung übersehen hat. Es besteht vielmehr darin, dass niemand erklären kann, wohin die personenbezogenen Daten von EU-Bürgern fließen oder wem die Antwort auf eine Anfrage gehört.
Welche Faktoren lösen die DSGVO für US-Unternehmen aus?
Ein US-amerikanisches SaaS-Unternehmen kann die Geltungsbereiche der DSGVO erreichen, ohne eine Niederlassung in der EU zu eröffnen. Die Verordnung wird üblicherweise auf einem von zwei Wegen eingeführt. Artikel 3(1) gilt, wenn eine Niederlassung in der EU an der Verarbeitung beteiligt ist. Artikel 3(2) kann auf ein Unternehmen außerhalb der EU Anwendung finden, das Waren oder Dienstleistungen für Personen in der EU anbietet oder deren Verhalten überwacht.
Der zweite Weg betrifft viele US-amerikanische SaaS-, E-Commerce-, Werbe- und Digitalproduktunternehmen. Betrachten Sie dies als eine Frage des Projektumfangs, die vor dem Start geklärt werden muss, und nicht als eine Formalität, die erst nach der ersten Beschwerde erledigt werden muss.
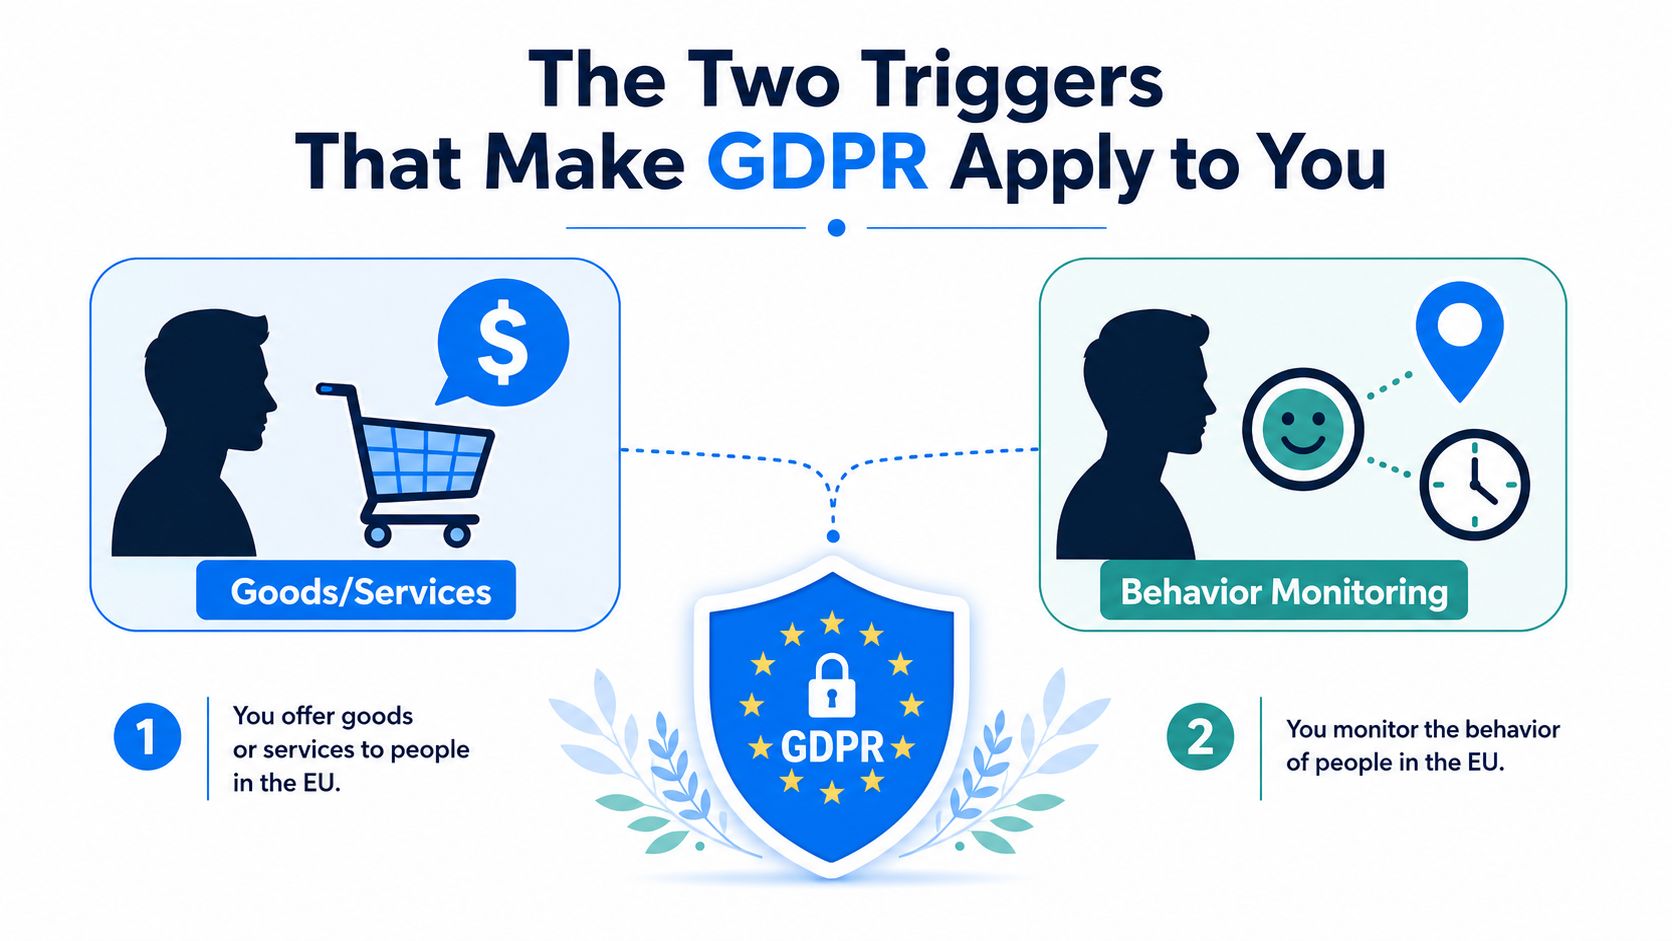
Auslöser eins ist das Anbieten von Waren oder Dienstleistungen.
Sie müssen einem EU-Kunden keine Gebühr berechnen, um Aufmerksamkeit zu erregen. Entscheidend ist, ob Ihr Verhalten die Absicht erkennen lässt, Kunden in der EU zu bedienen.
Achten Sie auf folgende Signale:
- Lokalisiertes kommerzielles Design: Euro-Preise, EU-Versandbedingungen, lokalsprachige Seiten oder Checkout-Prozesse, die auf europäische Käufer ausgerichtet sind.
- Gezielte Akquisition: Kampagnen, die sich an EU-Zielgruppen richten, regionale Suchseiten oder Vertriebsaktivitäten zur Kontaktaufnahme mit EU-Interessenten.
- Kundenbetrieb: Verträge mit EU-Bürgern, ihnen bereitgestellte Konten oder Unterstützung für ihren Markt.
Eine zugängliche Website und gelegentlicher Datenverkehr innerhalb der EU führen nicht automatisch dazu, dass ein US-Unternehmen allen europäischen Verpflichtungen unterliegt. Die Analyse richtet sich nach der wirtschaftlichen Absicht und der damit verbundenen Datenverarbeitung.
Auslöser zwei ist die Verhaltensüberwachung.
Die Überwachung geht über die bloße Beobachtung des Bildschirms einer Person hinaus. Sie kann Analysen, Kennungen, Werbetechnologien, Standortsignale oder Produkttelemetrie umfassen, die zur Bewertung oder Vorhersage des Verhaltens verwendet werden.
Lassen Sie das Wachstumsteam prüfen, ob Folgendes zutrifft:
- Profile von EU-Besuchern für Retargeting.
- Maßnahmen zur Personalisierung von Inhalten in EU-Sitzungen.
- Verfolgt Aktivitäten über verschiedene Geräte oder Dienste hinweg.
- Nutzt Standort- oder Zeitdaten, um auf Benutzermuster zu schließen.
- Baut Zielgruppen aus Interaktionen in der EU auf.
B2B-Transaktionen stellen keine generelle Ausnahme dar. Die Verarbeitung von Kontaktdaten für ein EU-Unternehmen kann weiterhin Mitarbeiter oder andere identifizierbare Personen betreffen. Anstatt die gesamte Aktivität als nicht DSGVO-konform einzustufen, sollten die beteiligten Personen, Zwecke, Systeme und Entscheidungen erfasst werden.
Verwenden Sie die Leitlinien des Europäischen Datenschutzausschusses zum territorialen Anwendungsbereich Um Ihre Umfangsbewertung zu dokumentieren. Überprüfen Sie sie erneut, wenn sich Ihre Märkte, Ihr Produkt oder Ihr Tracking-Stack ändern.
Ansicht des leitenden Beraters: Das zentrale Risiko besteht nicht in einem fehlenden Satz in der Datenschutzerklärung. Es ist vielmehr ein unkontrollierter Datenfluss, ein unklarer Tracking-Zweck oder ein Team, das seine Entscheidung zum Geltungsbereich auf Nachfrage nicht begründen kann. Ein EU-Vertreter kann zwar als Ansprechpartner dienen, behebt diese Mängel aber nicht und entbindet das Unternehmen nicht von seinen Pflichten in Bezug auf Datenübermittlung, Datensicherheit und Rechenschaftspflicht.
Welche DSGVO-Pflichten gelten für US-Unternehmen?
Sobald die DSGVO Anwendung findet, reicht eine Datenschutzerklärung allein nicht mehr aus. Die Verordnung betrifft Produktentwicklung, Marketing, Technik, Sicherheit, Beschaffung, Kundensupport und Managemententscheidungen.
Beginnen Sie mit dem Verarbeitungszweck. Notieren Sie für jede Aktivität den Rechtsgrundlage, Zweck, betroffene Daten, Aufbewahrungsmethode, Empfänger und Verantwortlicher müssen dokumentiert werden. Einwilligung ist kein Allheilmittel. Entscheidet sich ein Team für die Einwilligung, muss diese informiert, spezifisch, freiwillig und leicht widerrufbar sein. Wählt es die Vertragserfüllung oder berechtigte Interessen, muss die jeweilige Rechtsgrundlage für die Verarbeitung begründet werden.
Erstellen Sie die Betriebsschicht
Ihre minimale Betriebsschicht sollte Folgendes umfassen:
- Klare Hinweise: Erläutern Sie, welche Daten Sie erheben, warum Sie diese verwenden, wie lange Sie sie aufbewahren, wer sie erhält und wie die Bürger ihre Rechte ausüben können.
- Rechteaufnahme: Anfragen bezüglich Zugriff, Löschung, Berichtigung, Widerspruch und Datenübertragbarkeit sind an den zuständigen Inhaber weiterzuleiten. Identitätsprüfungen sollen unbefugte Offenlegung verhindern, ohne unnötige Hürden zu schaffen.
- Ein lebendiges Verarbeitungsprotokoll: Führen Sie ein aktuelles Protokoll der Verarbeitungsvorgänge. Eine Tabellenkalkulation kann für ein kleines Unternehmen ausreichen, sofern sie Verantwortliche, eine Versionskontrolle und genügend Details für eine Prüfung enthält.
- Bereitschaft zum Sicherheitsvorfall: Ihr Notfallplan muss den Entscheidungsträger, den Rechtsberater, den Sicherheitsbeauftragten, den Kommunikationsverantwortlichen und den Ansprechpartner der Aufsichtsbehörde benennen. Die Meldefrist beginnt, sobald das Unternehmen von einer relevanten Sicherheitsverletzung Kenntnis erlangt. Daher darf die Eskalation nicht davon abhängen, ob eine einzelne Person online ist.
- Risikobewertung: Führen Sie eine Datenschutz-Folgenabschätzung für Verarbeitungsvorgänge durch, die erhebliche Risiken bergen könnten, insbesondere für systematische Überwachung oder die Verwendung sensibler Daten.
- Sicherheitskontrollen: Zugriffsbeschränkungen, gegebenenfalls Verschlüsselung, Protokollierung, sicheres Löschen, Herstellerkontrollen und getestete Wiederherstellungsverfahren anwenden.
A Aufzeichnung der Verarbeitungstätigkeiten, oft als ein ROPA, Das Dokument ist eines der wichtigsten Betriebsdokumente für US-Unternehmen im Rahmen der DSGVO. Es unterstützt Ihr Team bei der Erfassung von Zwecken, Systemen, Anbietern, Datenübermittlungen, Aufbewahrungsfristen und Eigentumsrechten und ist oft das erste Dokument, das bei der Bearbeitung von Rechteanfragen, der Unterstützung eines Vertreters gemäß Artikel 27 oder der Beantwortung von Kundenfragen im Rahmen der Sorgfaltspflicht benötigt wird.
Betriebsregel: Wenn Ihr Support-Team eine Rechteanfrage nicht erkennen kann, Ihre Rechtsgrundlage nicht erfasst ist oder die Entwicklungsabteilung nicht jeden Produktionsdatenspeicher identifizieren kann, ist das Programm noch nicht betriebsbereit.
Das Lieferantenmanagement verdient einen eigenen Arbeitsbereich. Ihre Kundenbeziehungsmanagement-, Helpdesk-, Produktanalyse-, E-Mail-Plattform-, Cloud-Umgebungs- und Backup-Anbieter verarbeiten möglicherweise personenbezogene Daten. Überprüfen Sie jede Datenverarbeitungsvereinbarung, jede Offenlegung von Unterauftragnehmern, jede Sicherheitszusage, jede Löschbestimmung und jeden Mechanismus für internationale Datenübermittlung. Ein hilfreicher Ausgangspunkt für die Vertragsarbeit mit Kunden und Lieferanten ist folgender: Ressource zur DSGVO-Datenverarbeitungsvereinbarung.
Ein kleines US-Team kann einen Großteil der Bestandsverwaltung, Workflow-Gestaltung und Dokumentation intern übernehmen. Ziehen Sie Spezialisten hinzu, wenn das Produkt sensible Daten, umfangreiche Profilerstellung, komplexe Gruppenstrukturen oder ein hohes internationales Datenvolumen umfasst. Warten Sie nicht, bis eine Aufsichtsbehörde oder ein Unternehmenskunde feststellt, dass der Beweisordner leer ist.
Was ist Artikel 27 der DSGVO und benötigen US-Unternehmen ihn?
Ein Vertreter gemäß Artikel 27 Es handelt sich um einen förmlichen Ansprechpartner vor Ort für eine Organisation außerhalb der EU, die unter Artikel 3 Absatz 2 fällt, es sei denn, es liegt eine enge Ausnahmeregelung vor. Die Bestellung muss schriftlich erfolgen, und der Vertreter muss in einem Mitgliedstaat ansässig sein, in dem sich die betroffenen Personen befinden.
Die Rolle hat einen klar definierten Zweck. Der/Die Beauftragte kann Mitteilungen von Betroffenen und Aufsichtsbehörden entgegennehmen, das Verarbeitungsverzeichnis des Verantwortlichen führen und mit den Aufsichtsbehörden zusammenarbeiten. Die Bestellung mindert weder die Verantwortung noch die Haftung Ihres Unternehmens. Der/Die Beauftragte ist eine Kontaktstelle, kein Haftungsschutz.
Ein EU-Vertreter ist kein EU-Büro.
Ein EU-Vertreter errichtet keine Niederlassung in der EU, verwaltet Ihr Produkt nicht, genehmigt Ihre Rechtsgrundlagen nicht und übernimmt keine Compliance-Pflichten. Ihr Unternehmen bleibt verantwortlich für die Datenverarbeitung, Verträge, Sicherheit, Datenschutzhinweise, Rechteprozesse und Übertragungsentscheidungen.
Seien Sie bei Diensten, die ausschließlich über Postfächer abgewickelt werden, vorsichtig. Ein Mitarbeiter sollte über ein schriftliches Mandat, einen zuverlässigen Aufnahmeprozess, entsprechende Aufzeichnungen und einen klaren Eskalationsweg zu Ihrem Unternehmen verfügen. Ihre Datenschutzerklärung sollte die Kontaktdaten des Mitarbeiters gegebenenfalls enthalten.
Die Ausnahme ist eng gefasst. Sie setzt im Allgemeinen voraus, dass die Verarbeitung nur gelegentlich erfolgt, voraussichtlich keine Risiken für Einzelpersonen birgt und in keinem Zusammenhang mit umfangreichen Daten besonderer Kategorien oder Daten über strafrechtliche Verurteilungen steht. Ein laufendes SaaS-Abonnement, wiederkehrende E-Commerce-Aktivitäten oder kontinuierliches Verhaltens-Tracking erfordern eine dokumentierte Ausnahmeprüfung und nicht die Annahme, dass Artikel 27 nicht anwendbar ist.
Der Beauftragte ist zudem in einen umfassenderen Compliance-Prozess eingebunden. Er kann Ihre Aufzeichnungen, Lieferantenkontrollen, Rechteverfahren, Übertragungsanalysen oder Nachweise über die rechtmäßige Datenverarbeitung nicht ersetzen. In der Praxis umfasst dies üblicherweise den Zugriff auf aktuelle Daten. ROPA Damit Ihr Team Fragen zu Umfang, Zweck, Anbieter und Datenfluss mit etwas Zuverlässigerem als dem Gedächtnis beantworten kann.
Wie man entscheidet, ob man einen ernennen soll
Führen Sie drei Tests durch, bevor Sie einen Kandidaten ernennen:
- Oszilloskoptest: Bestätigen Sie, dass Artikel 3(2) Anwendung findet, und geben Sie die Mitgliedstaaten an, in denen sich die betroffenen Personen aufhalten.
- Ausnahmetest: Dokumentieren Sie, warum die Ausnahmeregelung für gelegentliche Verarbeitungsvorgänge anwendbar ist oder nicht.
- Funktionsprüfung: Bestätigen Sie, dass der Anbieter Mitteilungen von Behörden und betroffenen Personen empfangen, protokollieren, weiterleiten und eskalieren kann.
Ein formelles Vertretungsdienst gemäß Artikel 27 der EU-DSGVO Die Anforderung an eine Kontaktstelle kann zwar erfüllt werden, jedoch keine unrechtmäßige Übermittlung, keinen gerechtfertigten Verarbeitungszweck oder mangelhafte interne Kontrollen beheben. Benennen Sie einen Vertreter und dokumentieren Sie dessen Wirksamkeit.
Brauchen Sie einen praktischen nächsten Schritt? Falls Ihr Team voraussichtlich unter Artikel 3(2) fällt, überprüfen Sie Ihren Geltungsbereich, Ihre Ausnahmeregelung und Ihren Reaktionsablauf, bevor das EU-Wachstum die Verteidigung der bestehenden Lücke erschwert. Dilicheck Rep unterstützt Sie gerne bei der Strukturierung dieses Prozesses vor Ihrem nächsten Launch.
Wie die DSGVO mit der britischen DSGVO, dem DSA, dem AI Act und NIS2 zusammenhängt
Ein Markteintritt in Europa schafft selten nur eine einzige Compliance-Beziehung. Vielmehr entsteht ein Netzwerk von Marktzugangsregeln, von denen jede ihren eigenen Auslöser, Anwendungsbereich, ihre eigenen Aufzeichnungen und ihre eigene Schnittstelle zur Regulierungsbehörde hat.
Der DSGVO (Vertragsgrundverordnung) Für eine nicht-britische Organisation, die den britischen Datenschutzbestimmungen unterliegt, kann ein separater britischer Vertreter erforderlich sein. Seit dem Brexit verfügt Großbritannien über ein eigenes Datenschutzsystem und eine eigene Schnittstelle zur Aufsichtsbehörde, obwohl viele Compliance-Konzepte Teams, die bereits mit der EU-DSGVO arbeiten, vertraut vorkommen. Das bedeutet, dass ein US-Unternehmen, das sowohl in der EU als auch in Großbritannien tätig ist, möglicherweise zwei territoriale Zuständigkeiten, zwei Fragen zur Vertretung und zwei Antwortprozesse prüfen muss, anstatt davon auszugehen, dass eine einzige Bestellung beide Märkte abdeckt.
Wenn Ihr Wachstumsplan britische Kunden, Nutzer oder Marketingaktivitäten umfasst, behandeln Sie die britische DSGVO als parallele Markteinführungsanforderung und klären Sie frühzeitig, ob Sie einen formellen Ansprechpartner in Großbritannien benötigen.
Benötigen Sie auch eine Abdeckung für Großbritannien? Wenn Ihr Unternehmen Menschen in Großbritannien erreicht, sollten Sie prüfen, ob neben Ihrer EU-Struktur auch ein separater britischer DSGVO-Vertreter oder ein separates Kontaktmodell in Ihren Markteintrittsplan aufgenommen werden sollte.
Der Gesetz über digitale Dienste kann Auswirkungen auf betroffene digitale Dienste und Online-Plattformen haben. EU-KI-Gesetz kann Zölle auf Anbieter außerhalb der EU erheben, die betroffene KI-Systeme auf dem EU-Markt in Verkehr bringen. NIS2 kann Cybersicherheits-Governance- und Vertragsverpflichtungen für Organisationen und Lieferanten innerhalb seines Geltungsbereichs schaffen.
Erstellen Sie eine Governance-Karte
Benennen Sie nicht einfach wahllos einzelne Ansprechpartner und hoffen Sie nicht, dass die Organisation die Koordination später übernimmt. Erstellen Sie stattdessen eine Rahmenmatrix, die Folgendes umfasst:
- Territorialer Auslöser: Welcher Kunde, Nutzer, welches Produkt oder welche Aktivität bringt das Framework in den Geltungsbereich?
- Anforderung an einen Vertreter: Ist ein formeller Vertreter, ein Bevollmächtigter oder eine Kontaktstelle erforderlich?
- Beweismaterial: Welche Mandate, Bekanntmachungen, Aufzeichnungen, technischen Akten oder Vorfallsprotokolle müssen aufbewahrt werden?
- Eskalationspfad: Wer erhält Mitteilungen der Aufsichtsbehörden, Kundenbeschwerden und dringende Benachrichtigungen?
Ein einheitliches Betriebsmodell kann die fragmentierte Datenerfassung reduzieren, aber es vereint keine rechtlichen Pflichten. Ein Vertreter der DSA erfüllt nicht die Anforderungen von Artikel 27 DSGVO, und ein Vertreter der DSGVO erfüllt nicht automatisch die Rolle eines Vertreters nach dem AI Act. Der Dilicheck-Vertreter beschreibt eine DSA-Rechtsvertretungsdienst als Teil eines umfassenderen Repräsentationsmodells, aber Ihre Umfangsanalyse muss dennoch jedes Framework separat identifizieren.
Praktische Einblicke: Die Verwaltung sollte nach Möglichkeit zusammengelegt werden. Rechtliche Analysen, Mandate, Aufzeichnungen und Verantwortlichkeiten sollten getrennt bleiben, wo dies gesetzlich vorgeschrieben ist.
Die drei wichtigsten Entscheidungen
Die erste Entscheidung ist Ihre Rechtsgrundlage für die Kernverarbeitung des Produkts. Wählen Sie die Verarbeitungsmethode anhand des Verarbeitungszwecks, nicht aus Bequemlichkeit. Die Einwilligung darf nicht die Produktarchitektur ersetzen, und berechtigte Interessen dürfen nicht nachträglich als Etikett verwendet werden. Dokumentieren Sie die Entscheidung, gegebenenfalls die Abwägung und die verständliche Erklärung für den Nutzer.
Die zweite Entscheidung betrifft Sie repräsentatives Modell. Wählen Sie einen Anbieter, der ein schriftliches Mandat umsetzen, die erforderlichen Aufzeichnungen führen, Mitteilungen entgegennehmen und umgehend eskalieren kann. Behandeln Sie den Vertreter nicht wie eine Versicherung. Die Verantwortung für die Bearbeitung, Haftung, Rechteausübung, Sicherheit und Weiterleitung liegt weiterhin beim Unternehmen.
Die vertretbare Standardeinstellung ist einfach: Wählen Sie den richtigen Ansprechpartner und entwickeln Sie anschließend die Kontrollmechanismen, die diesen Ansprechpartner nützlich machen.
Die dritte Entscheidung liegt bei Ihnen. einheitliche Datenquelle für Überweisungen. Halten Sie Lieferantenregister, Datenflussdiagramm, Übertragungsmechanismen, Folgenabschätzungen, ergänzende Maßnahmen und Vertragsversionen miteinander verknüpft. Wenn Einkauf, Sicherheit, Entwicklung und Rechtsabteilung separate Versionen verwenden, weiß niemand mehr, welche die Produktionsrealität widerspiegelt.
US-Unternehmen sollten sich auch auf die Durchsetzung von Vorschriften vorbereiten, die Organisationen ohne EU-Niederlassung betreffen. Die Existenz eines Vertreters beseitigt das Risiko nicht, und dessen Fehlen lässt die zugrunde liegende Datenverarbeitung nicht verschwinden. Ein rechtssicheres Programm besteht nicht aus perfektem Papierkram. Es ist vielmehr eine Sammlung aktueller Entscheidungen, zugewiesener Verantwortlicher, funktionierender Arbeitsabläufe und Nachweise, die die Funktionsweise des Produkts widerspiegeln.
Häufig gestellte Fragen: DSGVO für US-Unternehmen und Artikel 27
Gilt die DSGVO auch für US-Unternehmen?
Ja, das ist möglich. Die DSGVO kann für ein US-amerikanisches Unternehmen gelten, wenn es Waren oder Dienstleistungen für Personen in der EU anbietet oder deren Verhalten dort überwacht. Ein Unternehmen ohne EU-Niederlassung fällt nicht automatisch nicht unter die DSGVO.
Benötigen US-Unternehmen immer einen Vertreter gemäß Artikel 27?
Nicht immer. Ein US-Unternehmen benötigt in der Regel einen Vertreter gemäß Artikel 27 DSGVO, wenn Artikel 3 Absatz 2 DSGVO Anwendung findet und keine Ausnahme greift. Da die Ausnahme eng gefasst ist, sollten die meisten Teams die Analyse frühzeitig dokumentieren, insbesondere vor der Gewinnung von EU-Kunden oder der Ausweitung des EU-Marketings.
Wie lässt sich am schnellsten feststellen, ob wir wahrscheinlich einen benötigen?
Beginnen Sie mit zwei Fragen: Bieten Sie Waren oder Dienstleistungen für Personen in der EU an oder überwachen Sie deren Verhalten? Falls ja, könnte Artikel 27 Anwendung finden. Eine kurze Überprüfung des Geltungsbereichs kann in der Regel bestätigen, ob eine Vertretung Teil Ihrer Checkliste für den Markteintritt sein sollte.
Führt die Benennung eines Vertreters dazu, dass wir die DSGVO einhalten?
Nein. Ein Vertreter bietet Ihnen zwar eine formelle Kontaktstelle in der EU, was wichtig ist, die Einhaltung der Vorschriften hängt jedoch weiterhin von Ihren Meldungen, Rechtsgrundlagen, Verträgen, Datentransfers, Sicherheitsvorkehrungen und der Wahrung Ihrer Rechte ab. Der praktische Nutzen ist am größten, wenn die Vertretung mit einem funktionierenden internen Prozess einhergeht.
Wo sollte der Vertreter seinen Sitz haben?
Der Vertreter sollte in einem EU-Mitgliedstaat ansässig sein, in dem sich betroffene Personen aufhalten. In der Praxis ist die beste Wahl meist der Markt oder die Marktgruppe, in der Ihr Unternehmen aktiv ist, Kunden betreut oder Nutzerdaten erfasst.
Benötigen US-Unternehmen eine ROPA?
Oft ja. Ein Verarbeitungsverzeichnis hilft einem US-Unternehmen zu erläutern, welche personenbezogenen Daten es verarbeitet, warum es diese verarbeitet, welche Systeme und Anbieter beteiligt sind, wie lange die Daten gespeichert werden und wo intern die Zuständigkeit liegt. Selbst bei kleinen Teams ist ein aktuelles Verarbeitungsverzeichnis oft eines der wichtigsten Dokumente, um Rechteanfragen zu bearbeiten, einen Vertreter gemäß Artikel 27 zu unterstützen und nachzuweisen, dass das Programm der Realität entspricht.
Kann sich ein US-amerikanisches SaaS-Unternehmen auf die Ausnahmeregelung für gelegentliche Datenverarbeitung berufen?
Manchmal gelingt es, aber viele SaaS-Unternehmen haben Schwierigkeiten, die Voraussetzungen zu erfüllen. Wenn Sie wiederkehrende EU-Kunden, eine kontinuierliche Produktnutzung oder regelmäßige Analysen und Tracking-Daten haben, kann die Befreiung schwer zu verteidigen sein. Deshalb entscheiden sich viele Teams dafür, die Befreiung sorgfältig zu prüfen oder einen Vertreter zu benennen, bevor das Wachstum vermeidbare Risiken birgt.
Ist ein EU-Vertreter dasselbe wie die Eröffnung eines EU-Büros?
Nein. Ein Vertreter gemäß Artikel 27 ist keine EU-Niederlassung, Zweigstelle oder Tochtergesellschaft. Es handelt sich um eine formelle Kontaktfunktion für regulatorische Angelegenheiten, die Ihrem Unternehmen hilft, eine bestimmte Anforderung zu erfüllen, ohne dass eine lokale Niederlassung errichtet werden muss.
Dilicheck Rep bietet formelle Vertretung vor EU- und britischen Regulierungsbehörden, einschließlich Artikel 27 der DSGVO, EU-KI-Gesetz, Gesetz über digitale Dienste, Datenschutzgesetz und NIS2-Kontaktstellendienste, inklusive Mandatsdokumentation und strukturierter Bearbeitung der Kommunikation mit Behörden und Betroffenen. Überprüfen Sie Ihren Vertretungsumfang und Ihr Betriebsmodell mit Dilicheck Rep vor Ihrem nächsten Markteintritt in der EU.
Haftungsausschluss: Dieser Leitfaden dient lediglich allgemeinen Informationszwecken und stellt keine Rechtsberatung dar. Die Anwendung der EU-Datenschutzbestimmungen und anderer regulatorischer Anforderungen hängt von den spezifischen Gegebenheiten jeder Organisation ab. Sie sollten sich gegebenenfalls rechtlich beraten lassen, bevor Sie sich auf diese Informationen verlassen oder Entscheidungen zur Einhaltung der Bestimmungen treffen.
Offenlegung: Dieser Artikel wurde mit KI-Unterstützung und unter menschlicher Überprüfung erstellt.