
Tu empresa de SaaS de Boston firma su primer cliente en Berlín. El equipo de producto ya ha conectado ese espacio de trabajo con análisis de datos, soporte, facturación y un sistema de respaldo con sede en Estados Unidos. Luego, el cliente envía una solicitud de acceso a datos, y tus fundadores descubren que no tener una oficina en la UE no es el problema real. El problema real es si tu negocio se encuentra dentro del ámbito territorial del GDPR.
Si estás preguntando si El RGPD se aplica a las empresas estadounidenses, La respuesta breve es sí, a veces. Una empresa estadounidense puede estar sujeta al GDPR si ofrece productos o servicios a personas en la UE o si monitorea su comportamiento allí. En muchos casos, esto también plantea la cuestión de si la empresa debe designar un Artículo 27 Representante de la UE.
Esta guía explica cuándo GDPR para las empresas estadounidenses ¿Qué se vuelve relevante? Artículo 27 En realidad requiere, y los pasos prácticos para crear un programa de cumplimiento eficaz.
¿Se aplica el RGPD a las empresas estadounidenses?
Sí, el RGPD puede aplicarse a una empresa estadounidense incluso si no tiene una oficina, empleados ni servidores en la UE. Una empresa estadounidense puede entrar en el ámbito del RGPD mediante decisiones de crecimiento habituales. Lanzas una página web de aterrizaje europea, aceptas clientes de la UE, personalizas la publicidad para los visitantes allí o analizas su comportamiento en tu producto.
El GDPR se aplica desde 25 de mayo de 2018. Hasta marzo de 2025, las autoridades de protección de datos de la UE habían emitido aproximadamente 5.650000 millones de euros en multas por el RGPD, con empresas con sede en Estados Unidos que representan aproximadamente 83%, o alrededor de 4.680 billones de euros, De ese total, según un análisis de las multas impuestas por el GDPR a empresas estadounidenses. Estos datos no significan que todas las startups enfrenten una multa inmediata. Sin embargo, sí muestran que estar radicadas en Estados Unidos no es una defensa práctica.
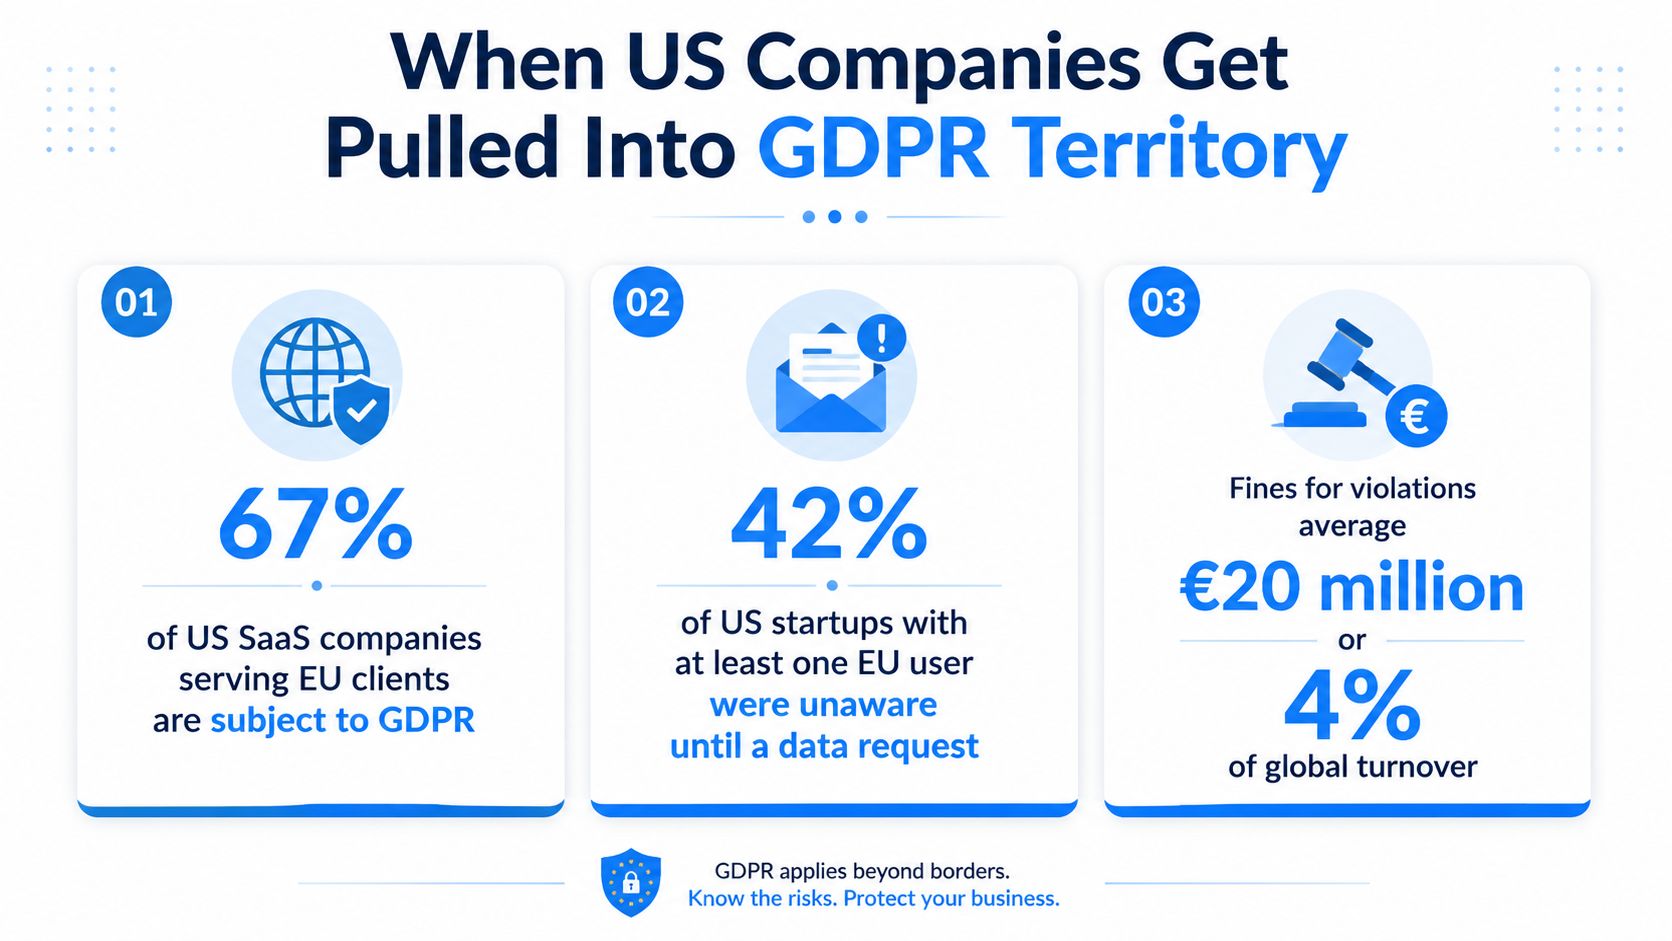
La prueba de ubicación es más importante que el pasaporte
La protección del RGPD se basa en las circunstancias del procesamiento, no en la nacionalidad del individuo ni en la bandera de la empresa. Una empresa estadounidense que procese datos personales relacionados con personas en la UE puede estar incluida en el reglamento incluso cuando sus servidores, empleados y entidad jurídica se encuentren en Estados Unidos.
Para el cliente de Berlín, las primeras preguntas prácticas son simples:
- Intención del mercado: ¿Está usted vendiendo, incorporando o apoyando deliberadamente a personas en la UE?
- Visibilidad conductual: ¿Estás rastreando a los usuarios de la UE para realizar análisis, personalización, publicidad o decisiones relacionadas con el producto?
- Exposición operativa: ¿Puede localizar los datos, explicar su propósito, responder a solicitudes de acceso a ellos y responder a las solicitudes de los reguladores?
Si la respuesta es sí, considere al RGPD como un requisito de lanzamiento, no como un proyecto jurídico desarrollado posteriormente. Su primer cliente de la UE podría revelar lagunas en los avisos, el manejo de derechos, los contratos con los proveedores, las salvaguardas para la transferencia de datos y la respuesta a incidentes al mismo tiempo.
Opinión del asesor principal: El verdadero riesgo no es que un fundador haya dejado un apartado en una política de privacidad. El riesgo real es que nadie pueda explicar a dónde se dirigen los datos personales de los ciudadanos de la UE ni quién es el responsable de responder cuando se recibe una solicitud.
¿Qué desencadena el RGPD para las empresas estadounidenses?
Una empresa estadounidense de SaaS puede llegar al ámbito del RGPD sin tener que abrir una oficina en la UE. La normativa suele entrar por uno de dos caminos. Artículo 3, apartado 1 Se aplica cuando un establecimiento de la UE participa en el procesamiento. Artículo 3, apartado 2 Se puede aplicar a una empresa fuera de la UE que ofrece productos o servicios a personas en la UE o que monitorea su comportamiento.
La segunda ruta abarca a muchas empresas de SaaS, comercio electrónico, publicidad y productos digitales de Estados Unidos. Trátese de una pregunta de alcance que debe resolverse antes del lanzamiento, y no como un documento para arreglar después de la primera queja.
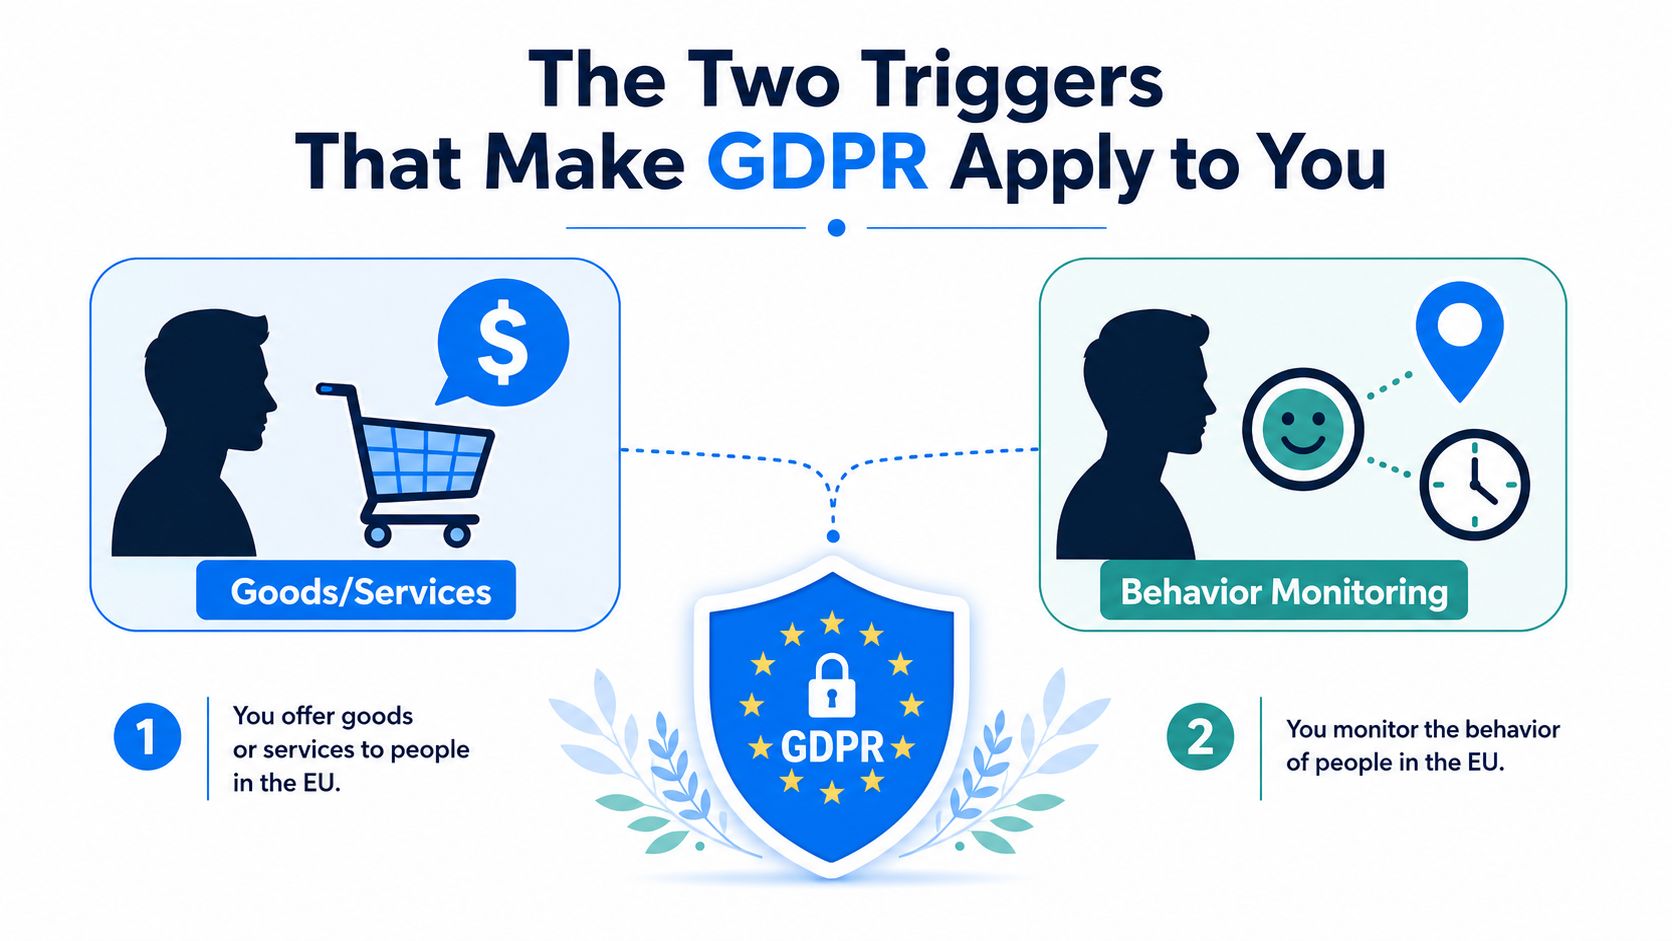
Trigger One ofrece productos o servicios
No es necesario cobrar a un cliente de la UE para generar exposición. La cuestión relevante es si su conducta muestra una intención de servir a la gente de la UE.
Busque estos signos:
- Diseño comercial localizado: Precios en euros, condiciones de envío de la UE, páginas en idiomas locales o procesos de pago dirigidos a compradores europeos.
- Adquisición dirigida: Campañas dirigidas al público de la UE, páginas de búsqueda regionales o actividades de prospección comercial dirigidas a prospectos de la UE.
- Operaciones de los clientes: Contratos con personas físicas de la UE, cuentas proporcionadas a ellas o apoyo para su mercado.
Un sitio web accesible y el tráfico incidental procedente de la UE no obligan automáticamente a una empresa estadounidense a cumplir todas las obligaciones europeas. La intención comercial y los procesos relacionados con esa actividad determinan el análisis.
Trigger Two está monitoreando el comportamiento
La monitorización va más allá de observar la pantalla de una persona. Puede incluir análisis, identificadores, tecnología de publicidad, señales de ubicación o telemetría de productos utilizados para evaluar o predecir el comportamiento.
Que el equipo de crecimiento verifique si:
- Perfiles de visitantes de la UE para la retargeting.
- Medidas para personalizar el contenido en las sesiones de la UE.
- Registra la actividad en todos los dispositivos o servicios.
- Utiliza datos de ubicación o tiempo para inferir patrones de uso del usuario.
- Construye audiencias a partir de las interacciones con la UE.
El B2B no es una excepción general. El procesamiento de datos de contacto de una empresa de la UE aún puede implicar empleados u otras personas identificables. En lugar de clasificar toda la actividad como fuera del ámbito del RGPD, mapee a las personas, los objetivos, los sistemas y las decisiones involucradas.
Utiliza el Orientación del Consejo Europeo de Protección de Datos sobre el ámbito territorial para registrar su evaluación del alcance. Revíselo cuando cambien sus mercados, productos o la estructura de seguimiento.
Opinión del asesor principal: El riesgo central no es una falta de precisión en la política de privacidad. Es un flujo de datos no controlado, un propósito de seguimiento poco claro o un equipo que no puede explicar su decisión de alcance cuando se le cuestiona. Un representante de la UE puede proporcionar un punto de contacto, pero eso no cura esos fallos ni protege a la empresa de las obligaciones de transferencia, seguridad y rendición de cuentas.
¿Qué obligaciones del RGPD se aplican a las empresas estadounidenses?
Una vez que se aplique el RGPD, una política de privacidad por sí sola no será suficiente para garantizar la protección de los datos. La normativa abarca todo el proceso de diseño de productos, marketing, ingeniería, seguridad, adquisición, atención al cliente y toma de decisiones ejecutivas.
Comienza por el propósito del procesamiento. Para cada actividad, registra base legal, el propósito, los datos involucrados, el enfoque de la retención, los destinatarios y la persona responsable. El consentimiento no es una herramienta universal para la reparación. Si un equipo elige el consentimiento, debe hacerlo de forma informada, específica, libremente otorgada y fácil de retirar. Si elige la necesidad contractual o los intereses legítimos, documente por qué esa base se ajusta al procesamiento real.
Construya la capa operativa
Su capa operativa mínima debería incluir:
- Informaciones claras: Explique qué datos recopila, por qué los utiliza, cuánto tiempo los retiene, a quién los recibe y cómo pueden ejercer sus derechos las personas.
- Recibimiento de solicitudes de derechos: Acceso a la ruta, eliminación, corrección, oposición y solicitud de portabilidad a un propietario responsable. Las verificaciones de identidad deberían evitar la divulgación no autorizada sin crear barreras innecesarias.
- Un registro de procesamiento en vivo: Mantenga un registro actual de las actividades de procesamiento. Una hoja de cálculo puede ser útil para una empresa pequeña si cuenta con propietarios, un sistema de control de versiones y suficientes detalles para permitir una auditoría.
- Preparación para incidentes: Su plan de incidentes debe identificar al responsable de la toma de decisiones, al revisor jurídico, al líder de seguridad, al propietario de las comunicaciones y al contacto con el regulador. El reloj de notificación correspondiente se inicia cuando la organización se entera de una infracción calificada, por lo que la escalada de la situación no puede depender de que una sola persona esté conectada.
- Evaluación de riesgos: Utilice una evaluación de impacto en materia de protección de datos para los procesos que puedan crear riesgos significativos, especialmente el monitoreo sistemático o el uso de datos sensibles.
- Controlos de seguridad: Aplique restricciones de acceso, cifrado cuando corresponda, registro, eliminación segura, controles del proveedor y procedimientos de recuperación probados.
A Registro de actividades de procesamiento, a menudo llamado un ROPA, El documento operativo es uno de los documentos operativos más útiles para una empresa estadounidense bajo el GDPR. Ayuda a su equipo a mapear objetivos, sistemas, proveedores, transferencias, retención y titularidad, y a menudo es el primer documento necesario cuando se manejan solicitudes de derechos, cuando se trabaja con un representante de conformidad con el artículo 27 o cuando se responden a preguntas sobre diligencia debida de los clientes.
Regla operativa: Si el equipo de soporte no puede reconocer una solicitud de derechos, la base legal no se registra, o la ingeniería no puede identificar todos los almacenes de datos de producción, el programa aún no está operativo.
La gestión de proveedores merece su propio flujo de trabajo. Su relación con el cliente, su servicio de asistencia, sus análisis de productos, su plataforma de correo electrónico, su entorno en la nube y su proveedor de respaldo pueden procesar datos personales cada uno de ellos. Revise cada acuerdo de procesamiento de datos, la divulgación de subprocesadores, el compromiso de seguridad, la disposición de eliminación y el mecanismo de transferencia internacional. Este documento es un punto de partida útil para la gestión de contratos con clientes y proveedores. Recurso del acuerdo de procesamiento de datos del RGPD.
Un pequeño equipo estadounidense puede manejar gran parte del inventario, el diseño del flujo de trabajo y la documentación internamente. Solicite asesoramiento especializado cuando el producto utilice datos confidenciales, un alto nivel de perfilación, estructuras de grupos complejas o transferencias internacionales en gran volumen. No espere a que un regulador o un cliente corporativo revele que la carpeta de evidencia está vacía.
¿Qué es el artículo 27 del RGPD y ¿las empresas estadounidenses lo necesitan?
Un Representante del artículo 27 Es un contacto formal en el mercado para una organización no perteneciente a la UE, conforme a lo dispuesto en el artículo 3(2), salvo que se aplique una excepción restrictiva. La designación debe ser por escrito y el representante debe estar establecido en un Estado miembro donde se encuentren las personas afectadas por el tratamiento.
El papel tiene un propósito operativo definido. El representante puede recibir comunicaciones de los interesados y de las autoridades de supervisión, mantener el registro de las actividades de procesamiento del controlador y cooperar con las autoridades reguladoras. La designación no reduce la responsabilidad o la responsabilidad de su empresa. El representante es un punto de contacto, no un escudo de responsabilidad.
Un representante de la UE no es una oficina de la UE
Un representante de la UE no crea una instalación de la UE, no gestiona su producto, no aprueba sus bases legales ni se encarga de sus obligaciones de cumplimiento. Su empresa sigue siendo la responsable del procesamiento, los contratos, la seguridad, las notificaciones de privacidad, los flujos de trabajo de derechos y las decisiones de transferencia.
Tenga cuidado con cualquier servicio que solo ofrezca servicios de correo electrónico. El representante debe tener un mandato documentado, un proceso de recepción confiable, registros adecuados y una ruta clara de escalamiento hacia su organización. Su aviso de privacidad debe indicar los datos de contacto del representante, si es necesario.
La exención es limitada. En general, requiere que el procesamiento sea ocasional, poco probable que genere riesgos para las personas y no esté relacionado con datos de gran escala sobre categorías especiales o condenas penales. Una suscripción continua de SaaS, una actividad recurrente de comercio electrónico o un seguimiento continuo del comportamiento requieren un análisis de la exención documentado, en lugar de asumir que el artículo 27 no se aplica.
El representante también se encuentra dentro de un conjunto más amplio de controles de cumplimiento. No puede reemplazar los registros, los controles de los proveedores, los procedimientos de autorización, el análisis de transferencias ni la prueba de un tratamiento legal. En la práctica, esto suele incluir el acceso a un registro actual. ROPA de esta manera, tu equipo podrá responder a preguntas sobre alcance, propósito, proveedor y flujo de datos con algo más fiable que la memoria.
Cómo decidir si nombrar a alguien
Utilice tres pruebas antes de nombrar a uno:
- Test de alcance: Confirme que el artículo 3, apartado 2, se aplica y identifique los Estados miembros en los que se encuentren las personas afectadas.
- Examen de exención: Documente por qué la exención para el procesamiento ocasional se aplica o no.
- Prueba de funcionamiento: Compruebe que el proveedor puede recibir, registrar, reenviar y agilizar las comunicaciones relativas a la autoridad y los datos de los interesados.
Una formal Artículo 27 del RGPD de la UE – Servicio de representación puede cumplir con el requisito de punto de contacto, pero no puede reparar una transferencia ilegal, un propósito de procesamiento no respaldado ni controles internos débiles. Designa al representante y luego construye la evidencia operativa que lo respalde.
¿Necesitas un paso práctico siguiente? Si su equipo probablemente se encuentre sujeto al artículo 3(2), revise su ámbito de aplicación, su posición de exención y su flujo de trabajo de respuesta antes de que el crecimiento de la UE haga más difícil defender la brecha. Dilicheck Rep puede ayudar a estructurar ese proceso antes de su próximo lanzamiento.
Cómo se vincula el RGPD al RGPD del Reino Unido, la DSA, la Ley de Inteligencia Artificial y la NIS2
Un lanzamiento europeo rara vez crea una sola relación de cumplimiento. Crea una red de normas de acceso al mercado, cada una con su propio mecanismo de activación, ámbito de aplicación, registros y interfaz con el regulador.
El RGPD del Reino Unido Puede ser necesario un representante independiente en el Reino Unido para una organización que no sea del Reino Unido y esté sujeta al régimen del Reino Unido. Desde la salida del Reino Unido de la Unión Europea, el país tiene su propio marco de protección de datos y su propio interfaz regulatorio, aunque muchos conceptos de cumplimiento aún resulten familiares para los equipos que ya trabajan con el GDPR de la UE. Esto significa que una empresa estadounidense que venda tanto a la UE como al Reino Unido podría necesitar evaluar dos posiciones territoriales, dos preguntas representativas y dos flujos de trabajo de respuesta, en lugar de asumir que una única designación cubre ambos mercados.
Si su plan de crecimiento incluye clientes, usuarios o marketing en el Reino Unido, considere al GDPR del Reino Unido como un requisito para el lanzamiento paralelo y confirme de forma temprana si necesita un punto de contacto oficial en el país.
¿Necesita cobertura también en el Reino Unido? Si su empresa llega a personas en el Reino Unido, revise si un representante o un modelo de contacto específico para el Reino Unido en virtud del RGPD se incluye en su plan de entrada al mercado junto con la configuración para la UE.
El Ley de Servicios Digitales puede afectar a los servicios digitales incluidos en el ámbito de aplicación y a las plataformas en línea. Reglamento de IA de la UE puede imponer aranceles a los proveedores que no sean de la UE que coloquen sistemas de IA cubiertos en el mercado de la UE. NIS2 puede crear normas de gobernanza y obligaciones de comunicación en materia de ciberseguridad para las organizaciones y los proveedores que se encuentren dentro de su ámbito de aplicación.
Construya un mapa de gobernanza
No designes contactos separados a ciegas y espera que la organización pueda coordinarlos más tarde. Crea una matriz de estructura que abarque:
- Despertador territorial: ¿Qué cliente, usuario, producto o actividad hace que el marco de trabajo se aplique?
- Requisitos para ser representante: ¿Se requiere un representante formal, un representante autorizado o un punto de contacto?
- Conjunto de pruebas: ¿Qué mandatos, avisos, registros, ficheros técnicos o registros de incidentes deben mantenerse?
- Ruta de escalada: ¿Quién recibe las comunicaciones de los reguladores, las quejas de los clientes y los avisos urgentes?
Un modelo operativo unificado puede reducir la fragmentación de la información, pero no fusiona las obligaciones legales. Un representante de DSA no cumple con el artículo 27 del RGPD, y un representante de RGPD no cumple automáticamente con el rol de un responsable de la Ley de Inteligencia Artificial. Dilicheck Rep describe esto: Servicio de representación legal de DSA como parte de un modelo de representación más amplio, pero su evaluación de alcance aún debe identificar cada marco de manera independiente.
Perspectiva práctica: Consolide la administración cuando sea posible. Mantenga las análisis legales, los mandatos, los registros y la rendición de cuentas separados cuando la ley lo requiera.
Las tres decisiones más importantes
La primera decisión es suya base legal para el procesamiento principal del producto. Elige esto en función de los objetivos de procesamiento, no de conveniencia. El consentimiento no debe convertirse en un sustituto de la arquitectura del producto, y los intereses legítimos no deben convertirse en una etiqueta aplicada tras el hecho. Documenta la decisión, la análisis de equilibrio cuando corresponda, y la explicación dirigida al usuario.
La segunda decisión es suya modelo representativo. Elija un proveedor que pueda emitir un mandato escrito, mantener los registros requeridos, recibir comunicaciones y actuar de inmediato en caso de emergencia. Evite tratar al representante como una póliza de seguro. La empresa sigue siendo titular de la gestión, la responsabilidad, la respuesta ante los derechos, la seguridad y la transferencia de la información.
El defecto defensible es simple: Elija el contacto adecuado y luego cree los controles que lo hagan útil.
La tercera decisión es suya Una única fuente de verdad para los transferencias. Mantenga los registros de los proveedores, el mapa del flujo de datos, los mecanismos de transferencia, las evaluaciones de impacto, las medidas complementarias y las versiones contractuales conectadas. Si las compras, la seguridad, la ingeniería y el departamento jurídico mantienen versiones separadas, nadie sabe cuál de ellas refleja la realidad de la producción.
Las empresas estadounidenses también deberían planificar la aplicación de las normas a organizaciones que no tengan una presencia en la UE. La existencia de un representante no elimina el riesgo de exposición, y la ausencia de uno no hace que el procesamiento subyacente desaparezca. Un programa defensable no es una documentación perfecta. Se trata de un conjunto de decisiones actuales, propietarios designados, flujos de trabajo operativos y pruebas que coincidan con lo que hace el producto.
FAQ: GDPR para empresas estadounidenses y artículo 27
¿Se aplica el RGPD a las empresas estadounidenses?
Sí, puede hacerlo. El RGPD puede aplicarse a una empresa estadounidense si ofrece productos o servicios a personas en la UE o si monitorea su comportamiento allí. No tener una oficina en la UE no excluye automáticamente a una empresa del ámbito de aplicación de dicho reglamento.
¿Las empresas estadounidenses siempre necesitan un representante del Artículo 27?
No siempre. Una empresa estadounidense generalmente necesita un representante de conformidad con el artículo 27 cuando se aplique el RGPD de conformidad con el artículo 3(2) y no se pueda obtener ninguna exención. Debido a que la exención es restrictiva, la mayoría de los equipos deberían documentar la análisis a tiempo, especialmente antes de firmar contratos con clientes de la UE o expandir su actividad de marketing en el mercado europeo.
¿Cuál es la forma más rápida de saber si probablemente necesitamos uno?
Comienza con dos preguntas. ¿Ofreces bienes o servicios a personas en la UE, o supervisas su comportamiento? Si es así, el artículo 27 podría aplicarse. Una rápida revisión del alcance suele confirmar si la representación debería formar parte de tu lista de verificación para el lanzamiento.
¿El nombramiento de un representante nos hace cumplir con el RGPD?
No. Un representante le proporciona un punto de contacto oficial en la UE, lo cual es importante, pero el cumplimiento aún depende de sus avisos, bases legales, contratos, transferencias, seguridad y gestión de derechos. Su valor práctico es más evidente cuando la representación se combina con un proceso interno eficaz.
¿Dónde debería estar ubicado el representante?
El representante debe estar establecido en un Estado miembro de la UE donde se encuentren algunos de los individuos afectados. En la práctica, la mejor opción suele ser el mercado o el grupo de mercados en los que su empresa está vendiendo, apoyando o rastreando activamente a los usuarios.
¿Necesitan las empresas estadounidenses una ROPA?
A menudo, sí. Un registro de las actividades de procesamiento ayuda a una empresa estadounidense a explicar qué datos personales maneja, por qué los maneja, qué sistemas y proveedores están involucrados, cuánto tiempo se mantienen los datos y dónde se encuentra la responsabilidad interna. Incluso cuando el equipo es pequeño, un ROPA actual suele ser uno de los documentos más útiles para gestionar solicitudes de derechos, respaldar a un representante de conformidad con el artículo 27 y demostrar que el programa se ajusta a la realidad de la producción.
¿Puede una empresa estadounidense de SaaS beneficiarse de la exención para el procesamiento ocasional?
A veces, pero muchas empresas de SaaS tienen dificultades para obtener la exención. Si tienes clientes recurrentes en la UE, un uso continuo del producto o análisis y seguimiento regulares, puede ser difícil defender la exención. Por eso, muchas equipos optan por validar la exención cuidadosamente o nombran a un representante antes de que el crecimiento genere un riesgo que no sea necesario.
¿Es el mismo proceso abrir una oficina de la UE que la creación de un representante de la UE?
No. Un representante del artículo 27 no es una oficina, sucursal o filial de la UE. Es un rol formal de contacto regulatorio que ayuda a su empresa a cumplir un requisito específico sin crear una sede local.
Dilicheck Rep ofrece representación reguladora formal en la UE y el Reino Unido, incluidos los artículos 27 del RGPD, la Ley de IA de la UE, la Ley de Servicios Digitales, la Ley de Datos y los servicios de punto de contacto NIS2, con documentación de mandato y gestión estructurada de las comunicaciones entre las autoridades y los titulares de datos. Revise el alcance de su representación y su modelo operativo Dilicheck Rep antes de su próximo lanzamiento en el mercado de la UE.
Aviso legal: Esta guía se proporciona únicamente con fines de información general y no constituye asesoramiento jurídico. La aplicación de la protección de datos de la UE y de otros requisitos normativos depende de las circunstancias específicas de cada organización. Debe obtener el asesoramiento jurídico adecuado cuando sea necesario antes de confiar en esta información o tomar decisiones de cumplimiento.
Divulgación: Este artículo fue preparado con la asistencia de IA y revisión humana.