
Ваша бостонська SaaS-компанія підписує контракт зі своїм першим клієнтом у Берліні. Команда розробників продукту вже підключила цей робочий простір до аналітики, підтримки, виставлення рахунків та системи резервного копіювання, що базується в США. Потім клієнт надсилає запит на доступ до даних, і ваші засновники виявляють, що відсутність офісу в ЄС не є справжньою проблемою. Справжнє питання полягає в тому, чи підпадає ваш бізнес під територіальну сферу дії GDPR.
Якщо ви запитуєте, чи GDPR застосовується до компаній США, коротка відповідь – так, іноді. Американська компанія може підпадати під дію GDPR, якщо вона пропонує товари чи послуги людям у ЄС або контролює їхню поведінку там. У багатьох випадках це також піднімає питання про те, чи повинна компанія призначити Представник ЄС за статтею 27.
У цьому посібнику пояснюється, коли GDPR для компаній США стає актуальним, що Стаття 27 фактично вимагає, а також практичні кроки для створення дієвої програми дотримання вимог.
Чи застосовується GDPR до компаній США?
Так, GDPR може застосовуватися до американської компанії, навіть якщо вона не має офісу, співробітників чи серверів у ЄС. Американський бізнес може потрапити на територію GDPR через звичайні рішення щодо зростання. Ви запускаєте європейську цільову сторінку, приймаєте клієнтів у ЄС, персоналізуєте рекламу для відвідувачів там або аналізуєте їхню поведінку у вашому продукті.
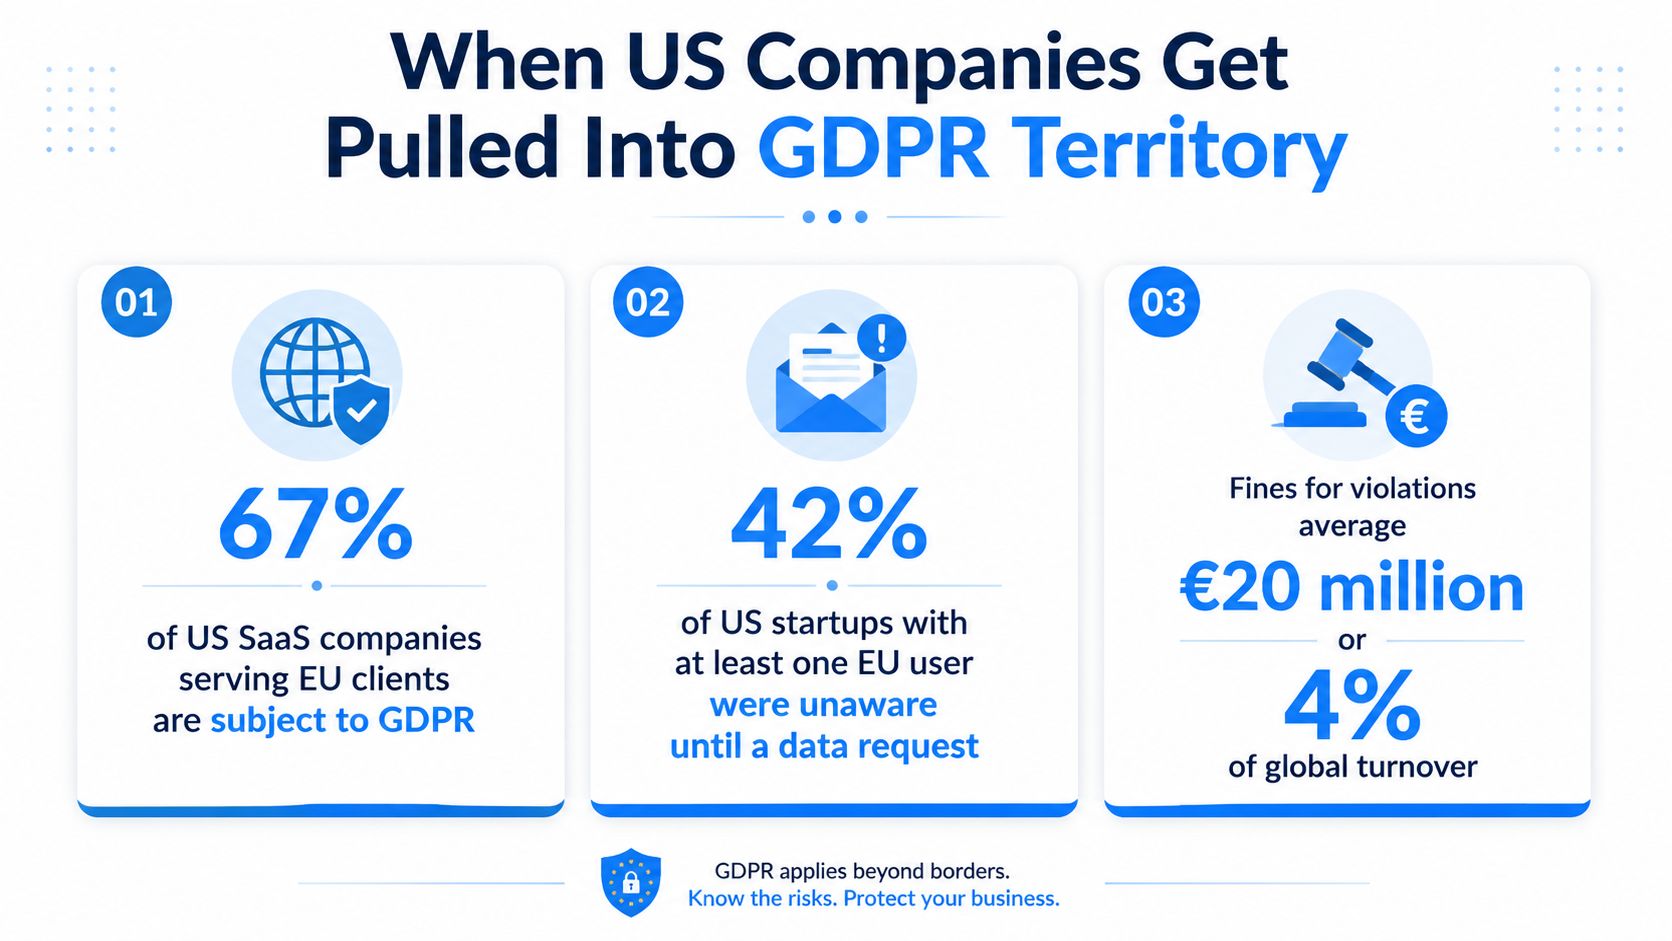
GDPR застосовується з 25 травня 2018 року. До березня 2025 року органи ЄС із захисту даних видали близько 5,65 мільярда євро штрафів за GDPR, причому приблизно на компанії зі США припадає 83%, або приблизно 4,68 млрд євро, з цієї загальної кількості, згідно з аналіз штрафів GDPR для американських фірм. Ці цифри не означають, що кожен стартап може бути негайно оштрафований. Вони показують, що наявність штаб-квартири в Сполучених Штатах не є практичним захистом.
Тест на місцезнаходження важливіший за паспорт
Захист GDPR залежить від обставин обробки, а не від прапора компанії чи громадянства особи. Американська компанія, яка обробляє персональні дані, пов’язані з людьми з ЄС, може підпадати під дію цього регламенту, навіть якщо її сервери, співробітники та юридична особа знаходяться у Сполучених Штатах.
Для берлінського клієнта перші практичні питання прості:
- Намір ринку: Ви навмисно продаєте, залучаєте або підтримуєте людей в ЄС?
- Поведінкова видимість: Ви відстежуєте користувачів з ЄС для аналітики, персоналізації, реклами чи рішень щодо продуктів?
- Операційний вплив: Чи можете ви знайти дані, пояснити їхнє призначення, відповісти на запити щодо прав та відповісти регуляторним органам?
Якщо відповідь ствердна, ставтеся до GDPR як до вимоги запуску, а не до юридичного проєкту після його реалізації. Ваш перший клієнт з ЄС може одночасно виявити прогалини в повідомленнях, управлінні правами, договорах з постачальниками, гарантіях передачі та реагуванні на інциденти.
Думка старшого радника: Справжній ризик полягає не в тому, що засновник пропустив рядок у політиці конфіденційності. Він полягає в тому, що ніхто не може пояснити, куди потрапляють персональні дані ЄС або кому належить відповідь на запит.
Що активує GDPR для американських компаній?
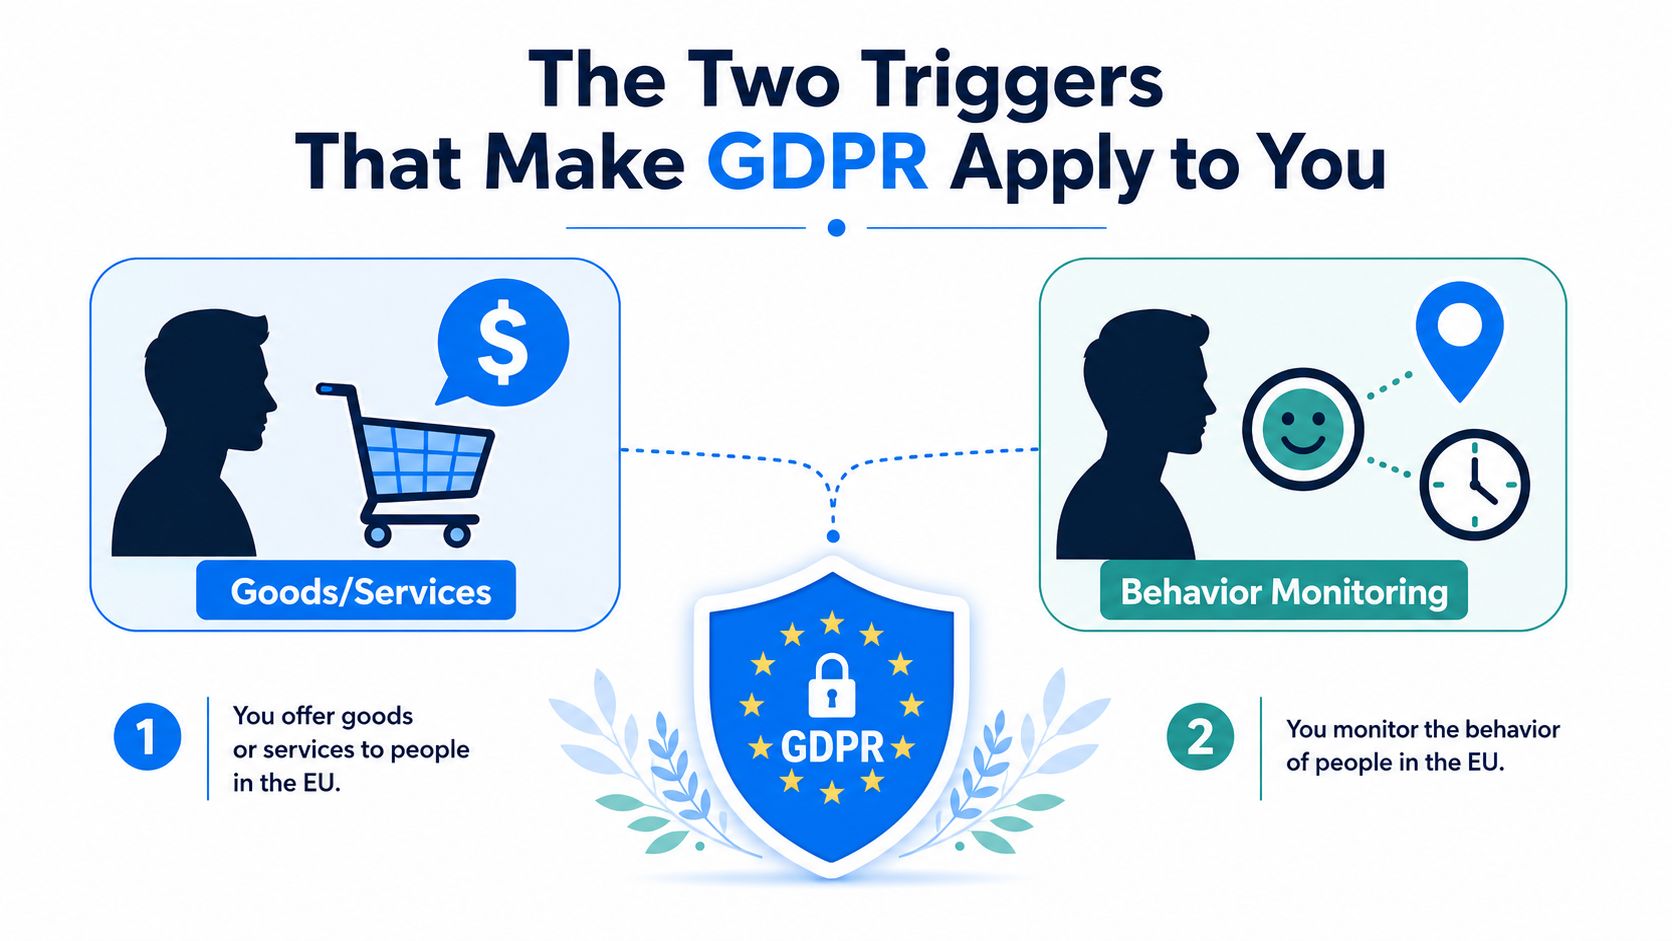
Американська SaaS-компанія може потрапити на територію, охоплену GDPR, не відкриваючи офіс у ЄС. Зазвичай регулювання здійснюється одним із двох шляхів. Стаття 3(1) застосовується, якщо до обробки залучено установу ЄС. Стаття 3(2) може застосовуватися до бізнесу за межами ЄС, який пропонує товари чи послуги людям у ЄС або контролює їхню поведінку.
Другий шлях охоплює багато американських компаній, що займаються SaaS, електронною комерцією, рекламою та цифровими продуктами. Ставтеся до цього як до питання обсягу, яке потрібно вирішити перед запуском, а не як до паперової роботи, яку потрібно виправити після першої скарги.
Перший тригер — це пропонування товарів або послуг
Вам не потрібно стягувати плату з клієнта з ЄС, щоб створити публічність. Актуальне питання полягає в тому, чи демонструє ваша поведінка намір служити людям у ЄС.
Шукайте ці сигнали:
- Локалізований комерційний дизайн: Ціни в євро, умови доставки в ЄС, сторінки місцевими мовами або процеси оформлення замовлення, орієнтовані на європейських покупців.
- Цільове придбання: Кампанії, спрямовані на аудиторію ЄС, регіональні сторінки пошуку або рекламні кампанії для потенційних клієнтів ЄС.
- Операції з клієнтами: Контракти з фізичними особами з ЄС, надані їм рахунки або підтримка їхнього ринку.
Доступний вебсайт та випадковий трафік з ЄС не підлягають автоматичному зобов'язанню американської компанії щодо всіх європейських зобов'язань. Комерційний намір та обробка, пов'язана з цією діяльністю, визначають аналіз.
Тригер другий – це моніторинг поведінки
Моніторинг виходить за рамки простого спостереження за екраном людини. Він може включати аналітику, ідентифікатори, рекламні технології, сигнали місцезнаходження або телеметрію продукту, що використовуються для оцінки або прогнозування поведінки.
Нехай команда з розвитку перевірить, чи це:
- Створює профілі відвідувачів з ЄС для ретаргетингу.
- Вимірює сесії ЄС для персоналізації контенту.
- Відстежує активність на різних пристроях або в різних сервісах.
- Використовує дані про місцезнаходження або час для визначення поведінки користувачів.
- Формує аудиторію завдяки взаємодії з ЄС.
B2B не є загальним винятком. Обробка контактних даних компанії з ЄС все ще може включати співробітників або інших осіб, яких можна ідентифікувати. Замість того, щоб класифікувати всю діяльність як таку, що не підпадає під дію GDPR, відобразіть задіяних осіб, цілі, системи та рішення.
Використовуйте Рекомендації Європейської ради із захисту даних щодо територіальної сфери застосування щоб записати оцінку обсягу. Перевіряйте її ще раз, коли змінюються ваші ринки, продукт або стек відстеження.
Думка старшого радника: Центральний ризик — це не пропущене речення в політиці конфіденційності. Це невідомий потік даних, незрозуміла мета відстеження або команда, яка не може пояснити своє рішення щодо обсягу, коли його оскаржують. Представник ЄС може надати контактну особу, але це не виправляє ці недоліки та не захищає компанію від обов'язків щодо передачі, безпеки та підзвітності.
Які зобов'язання щодо GDPR застосовуються до компаній США?
Після набрання чинності GDPR, однієї лише політики конфіденційності недостатньо для виконання програми. Регулювання поширюється на дизайн продукту, маркетинг, інженерію, безпеку, закупівлі, підтримку клієнтів та прийняття рішень керівництвом.
Почніть з мети обробки. Для кожної дії запишіть законна основа, мета, дані, що використовуються, підхід до зберігання, одержувачі та відповідальна особа. Згода не є універсальним інструментом для виправлення. Якщо команда обирає згоду, вона повинна зробити цей вибір усвідомленим, конкретним, добровільним та таким, що його легко відкликати. Якщо вона обирає договірну необхідність або законні інтереси, задокументуйте, чому ця підстава відповідає фактичній обробці.
Створіть операційний рівень
Ваш мінімальний операційний рівень повинен включати:
- Чіткі повідомлення: Поясніть, що ви збираєте, чому ви це використовуєте, як довго ви це зберігаєте, хто це отримує та як люди можуть реалізувати свої права.
- Споживання прав: Направляйте запити на доступ, видалення, виправлення, заперечення та перенесення даних відповідальному власнику. Перевірки особи повинні запобігати несанкціонованому розголошенню, не створюючи зайвих перешкод.
- Живий запис обробки: Ведіть актуальний облік дій з обробки. Електронна таблиця може працювати для невеликої компанії, якщо вона має власників, систему контролю версій та достатньо деталей для проведення аудиту.
- Готовність до порушення: У вашому плані дій має бути зазначено особу, яка приймає рішення, юридичного експерта, керівника відділу безпеки, відповідального за комунікації та контактну особу регуляторного органу. Відлік часу для сповіщення починається з того моменту, коли організації стає відомо про порушення, що кваліфікується, тому ескалація не може залежати від того, чи одна особа перебуває онлайн.
- Оцінка ризиків: Використовуйте оцінку впливу на захист даних для обробки, яка може створювати значні ризики, особливо систематичний моніторинг або використання конфіденційних даних.
- Контроль безпеки: Застосовуйте обмеження доступу, шифрування, де це доречно, ведення журналу, безпечне видалення, засоби контролю постачальників та перевірені процедури відновлення.
A запис про діяльність з обробки, який часто називають РОПА, є одним із найкорисніших операційних документів для американської компанії згідно з GDPR. Він допомагає вашій команді зіставити цілі, системи, постачальників, передачі, зберігання та право власності, і часто є першим записом, необхідним під час обробки запитів на права, підтримки представника згідно зі статтею 27 або відповідей на запитання щодо належної перевірки клієнтів.
Операційне правило: Якщо ваша служба підтримки не може розпізнати запит на право власності, ваша правова основа не зафіксована або інженери не можуть ідентифікувати кожне сховище виробничих даних, програма ще не працює.
Управління постачальниками заслуговує на окремий робочий процес. Ваш відділ взаємодії з клієнтами, служба підтримки, аналітика продуктів, платформа електронної пошти, хмарне середовище та постачальник резервного копіювання можуть обробляти персональні дані. Перегляньте кожну угоду про обробку даних, розкриття інформації субобробникам, зобов'язання щодо безпеки, положення про видалення та механізм міжнародної передачі. Корисною відправною точкою для роботи з клієнтами та постачальниками є наступне. Ресурс угоди про обробку даних GDPR.
Невелика команда зі США може самостійно обробляти більшу частину інвентаризації, розробки робочого процесу та документації. Отримайте консультацію спеціаліста, якщо продукт використовує конфіденційні дані, розширене профілювання, складні групові структури або великі міжнародні перекази. Не чекайте, поки регулятор або корпоративний клієнт повідомить, що папка з доказами порожня.
Що таке стаття 27 GDPR і чи потрібна вона американським компаніям?
Ан Представник за статтею 27 є офіційним контактом на ринку для організації, що не є резидентом ЄС, на яку поширюється дія статті 3(2), якщо не застосовується вузький виняток. Призначення має бути у письмовій формі, а представник повинен бути зареєстрований у державі-члені, де знаходяться відповідні суб'єкти даних.
Ця роль має чітко визначену операційну мету. Представник може отримувати повідомлення від суб'єктів даних та наглядових органів, вести облік діяльності контролера щодо обробки даних та співпрацювати з регуляторними органами. Призначення не зменшує відповідальності чи зобов'язань вашої компанії. Представник є контактною особою, а не захистом від відповідальності.
Представник ЄС не є офісом ЄС
Представник ЄС не створює представництво в ЄС, не керує вашим продуктом, не затверджує ваші законні підстави та не бере на себе ваші обов'язки щодо дотримання вимог. Ваша компанія залишається відповідальною за обробку, контракти, безпеку, повідомлення про конфіденційність, робочі процеси щодо прав та рішення про передачу даних.
Ставтеся до будь-якої послуги, що працює лише з поштовою скринькою, з обережністю. Представник повинен мати задокументований мандат, надійний процес прийому заявок, відповідні записи та чіткий шлях ескалації до вашої організації. У вашому повідомленні про конфіденційність слід вказати контактні дані представника, де це необхідно.
Виняток є вузьким. Зазвичай він вимагає, щоб обробка була епізодичною, навряд чи створювала ризики для осіб та не була пов’язана з великомасштабними даними спеціальної категорії або даними про кримінальні вироки. Постійна підписка на SaaS, періодична діяльність електронної комерції або постійне відстеження поведінки вимагають задокументованого аналізу винятків, а не припущення, що стаття 27 не застосовується.
Представник також входить до ширшого стеку контролю за дотриманням вимог. Він не може замінити ваші записи, засоби контролю постачальників, процедури забезпечення прав, аналіз передачі даних або докази законної обробки. На практиці це зазвичай включає доступ до поточної РОПА щоб ваша команда могла відповідати на запитання щодо обсягу, мети, постачальника та потоку даних, використовуючи щось надійніше, ніж пам'ять.
Як вирішити, чи призначати його
Використайте три тести, перш ніж призначити один:
- Тест осцилографії: Підтвердіть, що застосовується стаття 3(2), та вкажіть держави-члени, де знаходяться постраждалі особи.
- Тест на звільнення: Задокументуйте, чому застосовується або не застосовується звільнення для епізодичної обробки.
- Робочий тест: Підтвердіть, що постачальник може отримувати, реєструвати, пересилати та ескалювати повідомлення щодо повноважень та суб’єктів даних.
Формальний Служба представників згідно зі статтею 27 GDPR ЄС може задовольнити вимогу щодо контактної особи, але не може виправити незаконну передачу, непідтверджену мету обробки або слабкий внутрішній контроль. Призначте представника, а потім створіть операційні докази, що його підтверджують.
Потрібен практичний наступний крок? Якщо ваша команда ймовірно підпадає під дію статті 3(2), перегляньте свою сферу застосування, положення про винятки та робочий процес реагування, перш ніж зростання ЄС ускладнить захист цього розриву. Dilicheck Rep може допомогти структурувати цей процес перед вашим наступним запуском.
Як GDPR пов'язаний з GDPR Великої Британії, DSA, Законом про штучний інтелект та NIS2
Європейський запуск рідко створює одні відносини відповідності. Він створює мережу правил доступу до ринку, кожне з яких має власний тригер, сферу застосування, записи та інтерфейс регулятора.
The GDPR у Великій Британії може вимагати окремого представника з Великої Британії для організації, що не знаходиться в Великій Британії, на яку поширюється режим Великої Британії. Після Brexit Велика Британія використовує власну систему захисту даних та інтерфейс регулятора, хоча багато концепцій відповідності все ще виглядають знайомими командам, які вже працюють над GDPR ЄС. Це означає, що американській компанії, яка продає товари як у ЄС, так і у Великій Британії, може знадобитися оцінити дві посади з територіальним охопленням, два репрезентативні запитання та два робочі процеси відповідей, замість того, щоб вважати, що одне призначення охоплює обидва ринки.
Якщо ваш план зростання включає клієнтів, користувачів або маркетинг у Великій Британії, розглядайте GDPR у Великій Британії як вимогу паралельного запуску та заздалегідь уточнюйте, чи потрібна вам офіційна контактна особа у Великій Британії.
Також потрібне покриття у Великій Британії? Якщо ваша компанія охоплює людей у Великій Британії, перевірте, чи потрібно окремого представника GDPR у Великій Британії або контактну модель у вашому плані виходу на ринок поряд із вашою структурою для ЄС.
The Закон про цифрові послуги може вплинути на цифрові послуги та онлайн-платформи, що охоплюються цією діяльністю. Закон ЄС про штучний інтелект може накладати мита на постачальників з країн, що не з'являються в ЄС, які розміщують охоплені системи штучного інтелекту на ринку ЄС. НІС2 може створювати зобов'язання щодо управління кібербезпекою та контактів для організацій та постачальників у межах своєї сфери застосування.
Створіть одну карту управління
Не призначайте окремих контактів сліпо та не сподівайтеся, що організація зможе координувати дії пізніше. Створіть матрицю структури, що охоплює:
- Територіальний тригер: Який клієнт, користувач, продукт або діяльність вводить цю платформу в сферу застосування?
- Вимога до представника: Чи потрібен офіційний представник, уповноважений представник або контактна особа?
- Набір доказів: Які мандати, повідомлення, записи, технічні файли або журнали інцидентів необхідно вести?
- Шлях ескалації: Хто отримує повідомлення від регулятора, скарги клієнтів та термінові повідомлення?
Уніфікована операційна модель може зменшити фрагментарний надхід, але вона не об'єднує юридичні обов'язки. Представник DSA не відповідає вимогам статті 27 GDPR, а представник GDPR не автоматично відповідає вимогам Закону про штучний інтелект. Представник Dilicheck описує... Послуги юридичного представника DSA як частину ширшої моделі представлення, але ваша оцінка обсягу все одно повинна окремо визначати кожну структуру.
Практичне розуміння: Об’єднайте адміністрування, де це можливо. Розмежуйте юридичний аналіз, доручення, записи та підзвітність там, де цього вимагає закон.
Три найважливіші рішення
Перше рішення — ваше правова основа для основної обробки продукту. Оберіть за метою обробки, а не за зручністю. Згода не повинна замінювати архітектуру продукту, а законні інтереси не повинні ставати ярликом, що застосовується постфактум. Задокументуйте рішення, аналіз балансу, де це доречно, та пояснення для користувача.
Друге рішення — ваше репрезентативна модель. Оберіть постачальника, який може виконати письмове доручення, вести необхідний облік, отримувати повідомлення та оперативно передавати запити. Уникайте ставлення до представника як до страхового поліса. Компанія все ще несе відповідальність за обробку, відповідальність, реагування на права, безпеку та передачу позиції.
Виправданий дефолт простий: призначте потрібну контактну особу, а потім створіть елементи керування, які зроблять контакт корисним.
Третє рішення — ваше єдине джерело достовірної інформації про перекази. Підтримуйте зв'язок між реєстром постачальників, картою потоків даних, механізмами передачі, оцінками впливу, додатковими заходами та версіями контрактів. Якщо відділи закупівель, безпеки, інженерії та юридичного відділу ведуть окремі версії, ніхто не знає, яка з них відображає реальність виробництва.
Американським компаніям також слід планувати заходи щодо забезпечення дотримання законодавства, які поширюються на організації без представництва в ЄС. Наявність представника не усуває ризики, а його відсутність не зникає зникненням обробки даних. Програма, яку можна захистити, не є ідеальною документацією. Це набір поточних рішень, призначених власників, робочих процесів та доказів, що відповідають тому, що робить продукт.
Найчастіші запитання: GDPR для компаній США та стаття 27
Чи застосовується GDPR до компаній США?
Так, може. GDPR може застосовуватися до американської компанії, якщо вона пропонує товари чи послуги людям у ЄС або контролює їхню поведінку там. Відсутність офісу в ЄС не означає автоматично, що компанія не підпадає під дію GDPR.
Чи завжди американським компаніям потрібен представник за статтею 27?
Не завжди. Зазвичай американській компанії потрібен представник за статтею 27, коли GDPR застосовується відповідно до статті 3(2) і жодне звільнення не підходить. Оскільки звільнення є вузьким, більшість команд повинні документувати аналіз заздалегідь, особливо до підписання контрактів з клієнтами з ЄС або розширення маркетингу в ЄС.
Який найшвидший спосіб дізнатися, чи потрібен нам він?
Почніть із двох запитань. Чи пропонуєте ви товари чи послуги людям у ЄС, чи контролюєте їхню поведінку? Якщо так, може застосовуватися стаття 27. Швидкий огляд обсягу зазвичай може підтвердити, чи має представництво бути частиною вашого контрольного списку для запуску.
Чи призначення представника забезпечує відповідність нам GDPR?
Ні. Представник надає вам офіційний контактний номер у ЄС, що важливо, але дотримання вимог все ще залежить від ваших повідомлень, правових підстав, контрактів, передач, безпеки та управління правами. Практична цінність є найбільшою, коли представництво поєднується з робочим внутрішнім процесом.
Де має знаходитися представник?
Представник має бути зареєстрований у державі-члені ЄС, де знаходяться деякі постраждалі особи. На практиці найкращим вибором зазвичай є ринок або група ринків, де ваша компанія активно продає, підтримує або відстежує користувачів.
Чи потрібна ROPA компаніям США?
Часто так. Запис про діяльність з обробки допомагає американській компанії пояснити, які персональні дані вона обробляє, чому вона їх обробляє, які системи та постачальники задіяні, як довго зберігаються дані та на кому лежить внутрішня відповідальність. Навіть коли команда невелика, поточний ROPA часто є одним із найкорисніших документів для обробки запитів на дотримання прав, підтримки представника за статтею 27 та демонстрації того, що програма відповідає реаліям виробництва.
Чи може SaaS-компанія зі США покладатися на звільнення від епізодичної обробки?
Іноді, але багатьом SaaS-компаніям важко отримати відповідну кваліфікацію. Якщо у вас є постійні клієнти з ЄС, ви постійно користуєтеся продуктом або регулярно проводите аналітику та відстеження, виняток може бути важко захистити. Саме тому багато команд вирішують ретельно перевірити виняток або призначити представника, перш ніж зростання створить ризик, якого можна уникнути.
Чи є представник ЄС тим самим, що й відкриття офісу ЄС?
Ні. Представник за статтею 27 не є офісом, філією чи дочірньою компанією в ЄС. Це офіційна контактна особа з питань регулювання, яка допомагає вашій компанії виконати певну вимогу без створення місцевого представництва.
Dilicheck Rep надає офіційне представництво в регуляторних органах ЄС та Великої Британії, включаючи статтю 27 GDPR, Закон ЄС про штучний інтелект, Закон ЄС про цифрові послуги, Закон про дані та послуги контактних осіб NIS2, надаючи документацію щодо доручення та структуровану обробку зв'язку з повноваженнями та суб'єктами даних. Перегляньте обсяг вашого представництва та операційну модель за допомогою Представник Ділічека перед вашим наступним виходом на ринок ЄС.
Застереження: Цей посібник надається лише для загального ознайомлення та не є юридичною консультацією. Застосування вимог ЄС щодо захисту даних та інших нормативних актів залежить від конкретних обставин кожної організації. За потреби вам слід отримати відповідну юридичну консультацію, перш ніж покладатися на цю інформацію або приймати рішення щодо дотримання вимог.
Розкриття інформації: Цю статтю було підготовлено за допомогою штучного інтелекту та перевірено людиною.