
Perusahaan SaaS Anda di Boston mendapatkan pelanggan pertama di Berlin. Tim produk telah menghubungkan ruang kerja tersebut ke analitik, dukungan, penagihan, dan sistem cadangan berbasis AS. Kemudian pelanggan mengajukan permintaan akses data, dan para pendiri Anda menemukan bahwa tidak memiliki kantor di Uni Eropa bukanlah masalah sebenarnya. Masalah sebenarnya adalah apakah bisnis Anda termasuk dalam cakupan teritorial GDPR.
Jika Anda bertanya apakah GDPR berlaku untuk perusahaan-perusahaan AS., Singkatnya, jawabannya adalah ya, terkadang. Sebuah perusahaan AS dapat berada di bawah GDPR jika menawarkan barang atau jasa kepada orang-orang di Uni Eropa atau memantau perilaku mereka di sana. Dalam banyak kasus, hal itu juga menimbulkan pertanyaan apakah perusahaan tersebut harus menunjuk seorang Pasal 27 Perwakilan Uni Eropa.
Panduan ini menjelaskan kapan GDPR untuk perusahaan AS menjadi relevan, apa Pasal 27 Persyaratan sebenarnya, dan langkah-langkah praktis untuk membangun program kepatuhan yang dapat diterapkan.
Apakah GDPR berlaku untuk perusahaan-perusahaan di AS?
Ya, GDPR dapat berlaku untuk perusahaan AS meskipun tidak memiliki kantor, karyawan, atau server di Uni Eropa. Bisnis AS dapat memasuki wilayah GDPR melalui keputusan pertumbuhan biasa. Anda meluncurkan halaman arahan Eropa, menerima pelanggan di Uni Eropa, mempersonalisasi iklan untuk pengunjung di sana, atau menganalisis perilaku mereka di seluruh produk Anda.
GDPR telah berlaku sejak 25 Mei 2018. Pada Maret 2025, otoritas perlindungan data Uni Eropa telah mengeluarkan sekitar Denda GDPR sebesar €5,65 miliar, dengan perusahaan-perusahaan yang berbasis di AS menyumbang sekitar 83%, atau tentang €4,68 miliar, dari total tersebut, menurut analisis denda GDPR terhadap perusahaan-perusahaan AS. Angka-angka ini tidak berarti setiap perusahaan rintisan akan langsung didenda. Namun, angka-angka ini menunjukkan bahwa berkantor pusat di Amerika Serikat bukanlah jaminan yang praktis.
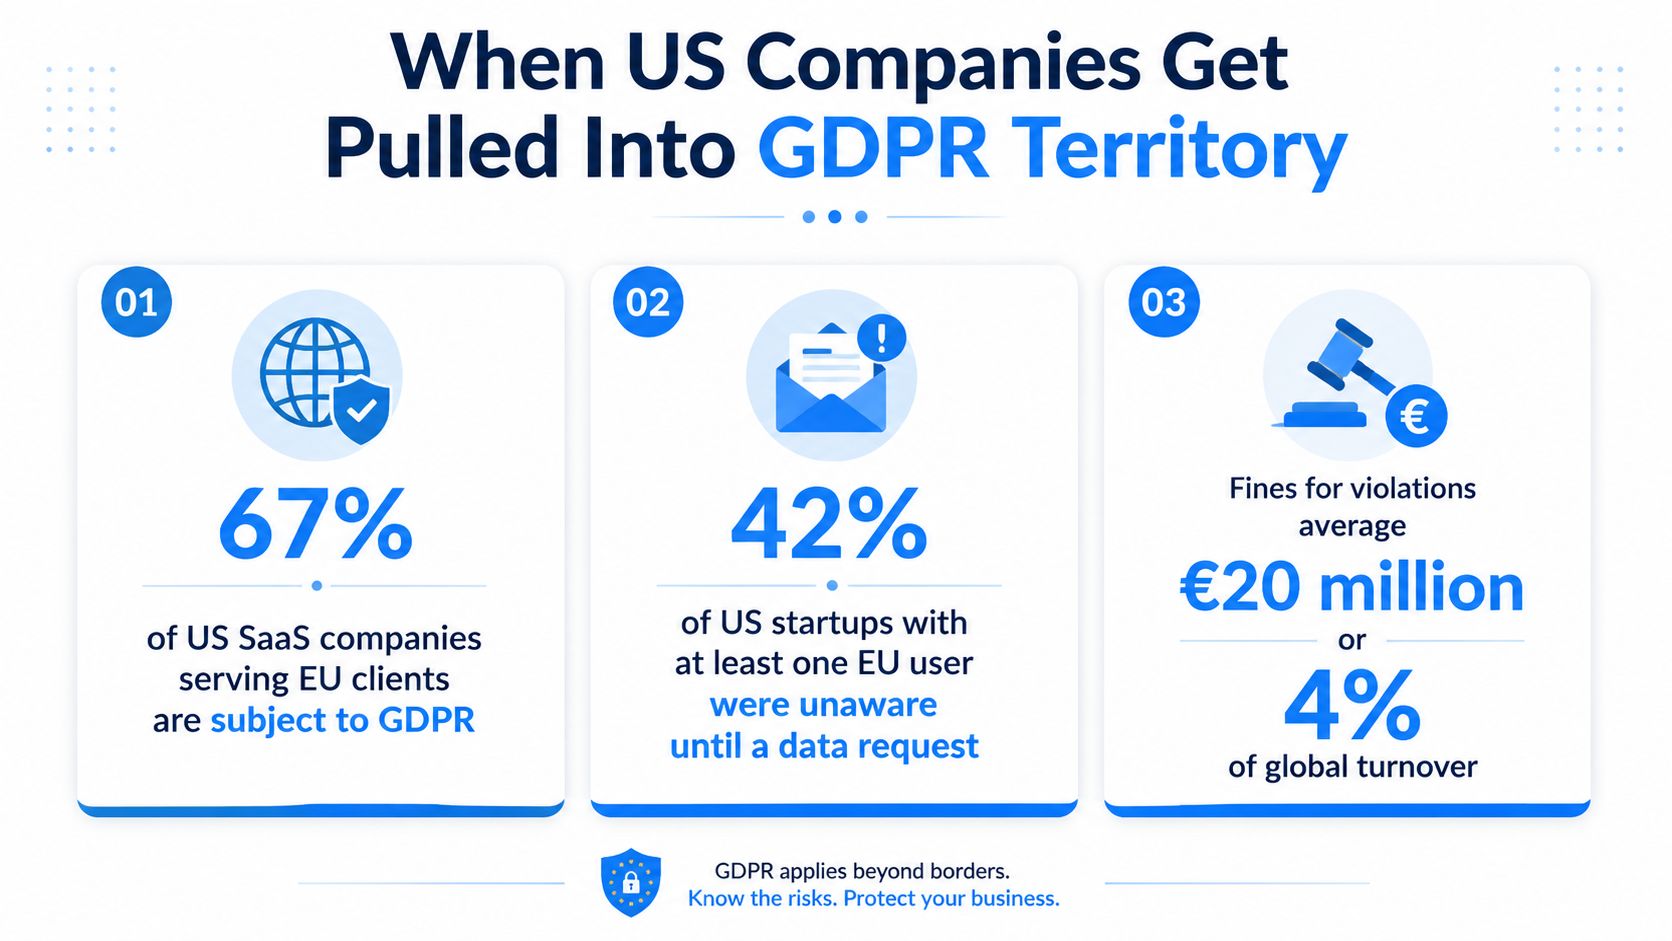
Tes lokasi lebih penting daripada paspor.
Perlindungan GDPR mengikuti keadaan pemrosesan, bukan bendera perusahaan atau kewarganegaraan individu. Sebuah perusahaan AS yang memproses data pribadi terkait dengan orang-orang di Uni Eropa dapat termasuk dalam peraturan tersebut bahkan ketika server, karyawan, dan badan hukumnya berada di Amerika Serikat.
Bagi pelanggan di Berlin, pertanyaan praktis pertama sangat sederhana:
- Tujuan pasar: Apakah Anda sengaja menjual, melakukan onboarding, atau memberikan dukungan kepada orang-orang di Uni Eropa?
- Visibilitas perilaku: Apakah Anda melacak pengguna Uni Eropa untuk keperluan analitik, personalisasi, periklanan, atau pengambilan keputusan produk?
- Paparan operasional: Bisakah Anda menemukan data tersebut, menjelaskan tujuannya, menjawab permintaan hak, dan menanggapi regulator?
Jika jawabannya ya, perlakukan GDPR sebagai persyaratan peluncuran, bukan proyek hukum setelah kejadian. Pelanggan Uni Eropa pertama Anda mungkin akan mengungkap celah dalam pemberitahuan, penanganan hak, kontrak vendor, perlindungan transfer, dan respons insiden secara bersamaan.
Pandangan penasihat senior: Risiko sebenarnya bukanlah bahwa seorang pendiri melewatkan satu baris dalam kebijakan privasi. Risiko sebenarnya adalah tidak ada yang dapat menjelaskan ke mana data pribadi Uni Eropa pergi atau siapa yang memiliki respons ketika permintaan tersebut tiba.
Apa yang Memicu Pemberlakuan GDPR bagi Perusahaan AS?
Perusahaan SaaS AS dapat memasuki wilayah GDPR tanpa membuka kantor di Uni Eropa. Regulasi ini biasanya masuk melalui salah satu dari dua jalur. Pasal 3(1) berlaku jika lembaga Uni Eropa terlibat dalam pemrosesan. Pasal 3(2) dapat berlaku untuk bisnis di luar Uni Eropa yang menawarkan barang atau jasa kepada orang-orang di Uni Eropa atau memantau perilaku mereka.
Rute kedua mencakup banyak perusahaan SaaS, e-commerce, periklanan, dan produk digital di AS. Anggap ini sebagai pertanyaan ruang lingkup yang harus diselesaikan sebelum peluncuran, bukan sebagai urusan administrasi yang harus diperbaiki setelah keluhan pertama.
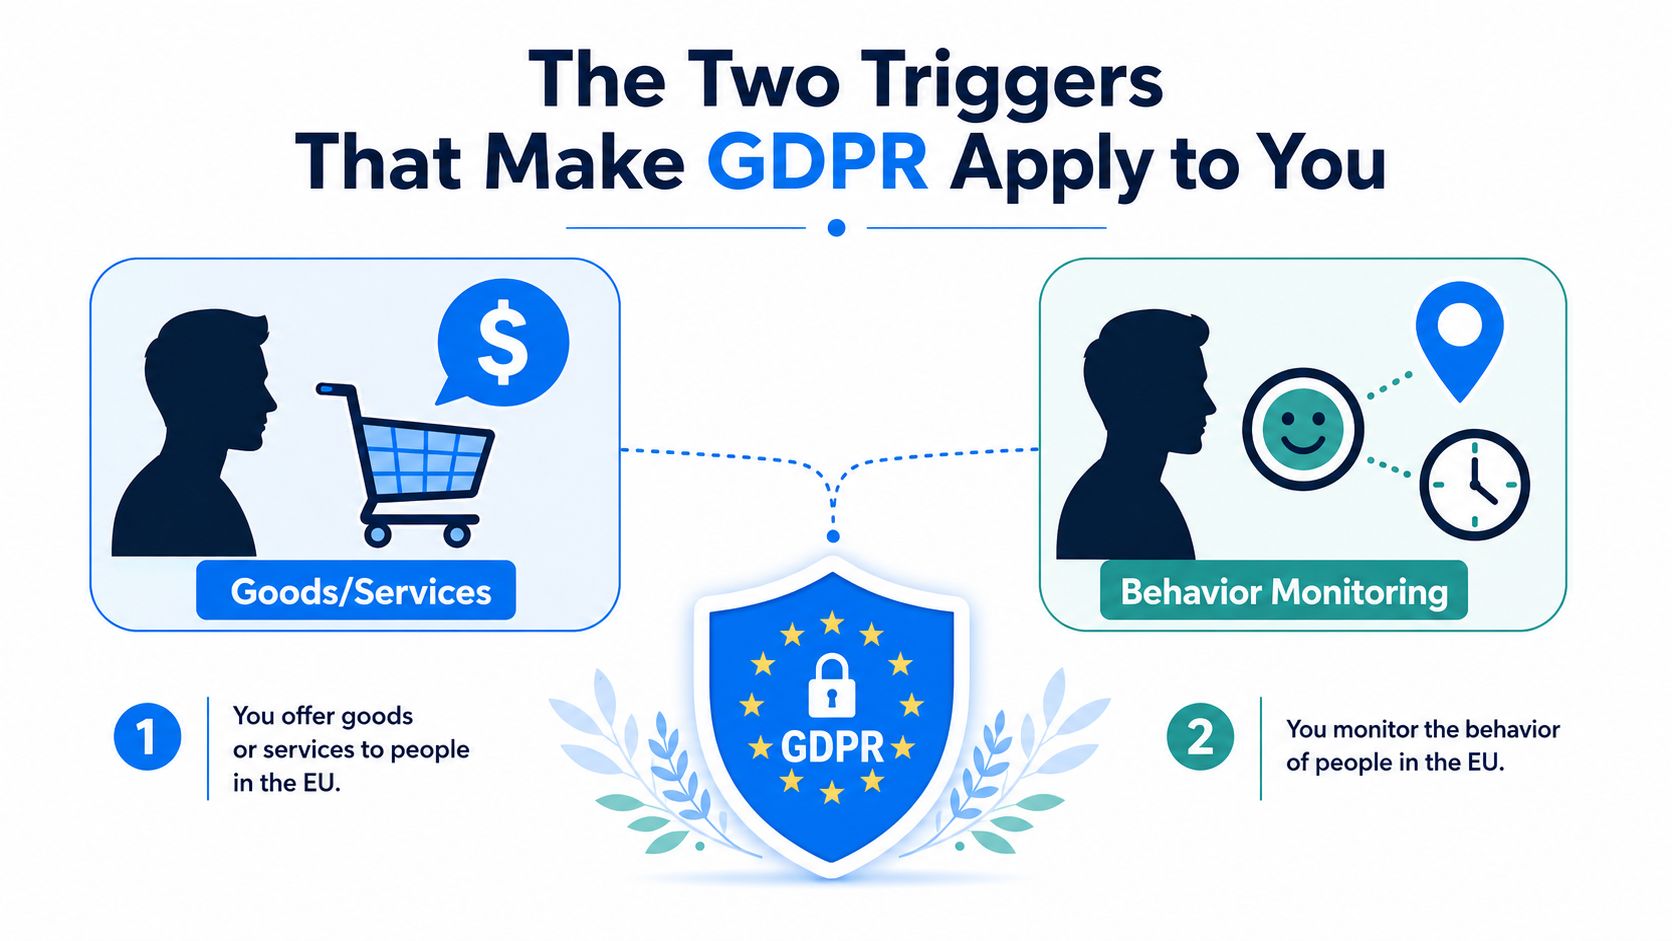
Pemicu pertama adalah menawarkan barang atau jasa.
Anda tidak perlu membebankan biaya kepada pelanggan Uni Eropa untuk menimbulkan risiko. Isu yang relevan adalah apakah perilaku Anda menunjukkan niat untuk melayani orang-orang di Uni Eropa.
Perhatikan sinyal-sinyal berikut:
- Desain komersial yang dilokalkan: Harga dalam Euro, ketentuan pengiriman Uni Eropa, halaman berbahasa lokal, atau alur pembayaran yang ditujukan untuk pembeli Eropa.
- Akuisisi yang ditargetkan: Kampanye yang ditujukan kepada audiens Uni Eropa, halaman pencarian regional, atau upaya penjualan kepada calon pelanggan di Uni Eropa.
- Operasi pelanggan: Kontrak dengan individu-individu Uni Eropa, rekening yang diberikan kepada mereka, atau dukungan untuk pasar mereka.
Situs web yang mudah diakses dan lalu lintas insidental ke Uni Eropa tidak secara otomatis membuat perusahaan AS tunduk pada setiap kewajiban Eropa. Niat komersial dan pemrosesan yang terkait dengan aktivitas tersebut menentukan analisisnya.
Pemicu kedua adalah memantau perilaku.
Pemantauan tidak hanya sebatas mengamati layar seseorang. Ini dapat mencakup analitik, pengidentifikasi, teknologi periklanan, sinyal lokasi, atau telemetri produk yang digunakan untuk mengevaluasi atau memprediksi perilaku.
Mintalah tim pertumbuhan untuk memeriksa apakah hal tersebut:
- Membuat profil pengunjung Uni Eropa untuk penargetan ulang.
- Mengupayakan sesi Uni Eropa untuk mempersonalisasi konten.
- Melacak aktivitas di berbagai perangkat atau layanan.
- Menggunakan data lokasi atau waktu untuk menyimpulkan pola pengguna.
- Membangun audiens dari interaksi di Uni Eropa.
B2B bukanlah pengecualian menyeluruh. Pemrosesan detail kontak untuk perusahaan Uni Eropa mungkin masih melibatkan karyawan atau orang lain yang dapat diidentifikasi. Petakan individu, tujuan, sistem, dan keputusan yang terlibat, alih-alih mengklasifikasikan seluruh aktivitas sebagai di luar GDPR.
Gunakan Pedoman Dewan Perlindungan Data Eropa tentang cakupan teritorial untuk mencatat penilaian ruang lingkup Anda. Periksa kembali saat pasar, produk, atau tumpukan pelacakan Anda berubah.
Pandangan penasihat senior: Risiko utamanya bukanlah kalimat yang hilang dalam kebijakan privasi. Melainkan aliran data yang tidak terkelola, tujuan pelacakan yang tidak jelas, atau tim yang tidak dapat menjelaskan keputusan ruang lingkupnya ketika ditantang. Perwakilan Uni Eropa dapat menyediakan titik kontak, tetapi hal itu tidak memperbaiki kegagalan tersebut atau melindungi perusahaan dari kewajiban transfer, keamanan, dan akuntabilitas.
Apa saja kewajiban GDPR yang berlaku untuk perusahaan-perusahaan di AS?
Setelah GDPR berlaku, kebijakan privasi saja tidak akan cukup. Regulasi ini mencakup desain produk, pemasaran, teknik, keamanan, pengadaan, dukungan pelanggan, dan pengambilan keputusan eksekutif.
Mulailah dengan tujuan pemrosesan. Untuk setiap aktivitas, catatlah hal-hal berikut. dasar hukum, tujuan, data yang terlibat, pendekatan penyimpanan, penerima, dan penanggung jawab. Persetujuan bukanlah alat perbaikan universal. Jika sebuah tim memilih persetujuan, mereka harus membuat pilihan yang terinformasi, spesifik, diberikan secara bebas, dan mudah untuk ditarik kembali. Jika mereka memilih kebutuhan kontrak atau kepentingan sah, dokumentasikan mengapa dasar tersebut sesuai dengan pemrosesan yang sebenarnya.
Membangun lapisan operasi
Lapisan operasi minimum Anda harus mencakup:
- Pemberitahuan yang jelas: Jelaskan apa yang Anda kumpulkan, mengapa Anda menggunakannya, berapa lama Anda menyimpannya, siapa yang menerimanya, dan bagaimana orang dapat menggunakan hak mereka.
- Penerimaan hak: Arahkan permintaan akses, penghapusan, koreksi, keberatan, dan portabilitas ke pemilik yang bertanggung jawab. Pemeriksaan identitas harus mencegah pengungkapan yang tidak sah tanpa menciptakan hambatan yang tidak perlu.
- Catatan pemrosesan yang selalu diperbarui: Buat catatan terkini tentang aktivitas pemrosesan. Spreadsheet dapat digunakan untuk perusahaan kecil jika memiliki pemilik, kontrol versi, dan detail yang cukup untuk mendukung audit.
- Kesiapan menghadapi pelanggaran keamanan: Rencana penanganan insiden Anda harus mengidentifikasi pengambil keputusan, peninjau hukum, penanggung jawab keamanan, pemilik komunikasi, dan kontak regulator. Penghitungan waktu pemberitahuan yang relevan dimulai ketika organisasi menyadari adanya pelanggaran yang memenuhi syarat, sehingga eskalasi tidak dapat bergantung pada satu orang yang sedang online.
- Penilaian risiko: Gunakan penilaian dampak perlindungan data untuk pemrosesan yang dapat menimbulkan risiko signifikan, terutama pemantauan sistematis atau penggunaan data sensitif.
- Kontrol keamanan: Terapkan pembatasan akses, enkripsi jika diperlukan, pencatatan log, penghapusan yang aman, kontrol vendor, dan prosedur pemulihan yang telah diuji.
A catatan aktivitas pemrosesan, sering disebut sebagai ROPA, Dokumen ini merupakan salah satu dokumen operasional yang paling berguna bagi perusahaan AS di bawah GDPR. Dokumen ini membantu tim Anda memetakan tujuan, sistem, vendor, transfer, retensi, dan kepemilikan, dan seringkali menjadi catatan pertama yang dibutuhkan saat menangani permintaan hak, mendukung perwakilan Pasal 27, atau menjawab pertanyaan uji tuntas pelanggan.
Aturan operasional: Jika tim dukungan Anda tidak dapat mengenali permintaan hak akses, dasar hukum Anda tidak tercatat, atau tim teknik tidak dapat mengidentifikasi setiap penyimpanan data produksi, program tersebut belum dapat dioperasikan.
Manajemen vendor memerlukan alur kerja tersendiri. Hubungan pelanggan, help desk, analitik produk, platform email, lingkungan cloud, dan penyedia cadangan Anda masing-masing dapat memproses data pribadi. Tinjau setiap perjanjian pemrosesan data, pengungkapan subprosesor, komitmen keamanan, ketentuan penghapusan, dan mekanisme transfer internasional. Titik awal yang berguna untuk pekerjaan kontrak pelanggan dan vendor adalah ini. Sumber daya perjanjian pemrosesan data GDPR.
Tim kecil di AS dapat menangani sebagian besar inventaris, desain alur kerja, dan dokumentasi secara internal. Dapatkan saran spesialis ketika produk menggunakan data sensitif, pembuatan profil yang ekstensif, struktur grup yang kompleks, atau transfer internasional dalam jumlah besar. Jangan menunggu regulator atau pelanggan perusahaan mengungkapkan bahwa folder bukti kosong.
Apa Itu Pasal 27 GDPR dan Apakah Perusahaan AS Membutuhkannya?
Sebuah Perwakilan Pasal 27 merupakan kontak formal di pasar untuk organisasi non-UE yang tercakup dalam Pasal 3(2), kecuali berlaku pengecualian yang sempit. Penunjukan harus dilakukan secara tertulis, dan perwakilan harus berkedudukan di Negara Anggota tempat subjek data yang terdampak berada.
Peran ini memiliki tujuan operasional yang jelas. Perwakilan dapat menerima komunikasi dari subjek data dan otoritas pengawas, memelihara catatan pengontrol tentang aktivitas pemrosesan, dan bekerja sama dengan regulator. Penunjukan ini tidak mengurangi tanggung jawab atau kewajiban perusahaan Anda. Perwakilan tersebut adalah titik kontak, bukan tameng tanggung jawab.
Perwakilan Uni Eropa bukanlah kantor Uni Eropa.
Perwakilan Uni Eropa tidak mendirikan kantor perwakilan Uni Eropa, mengelola produk Anda, menyetujui dasar hukum Anda, atau mengambil alih tugas kepatuhan Anda. Perusahaan Anda tetap bertanggung jawab atas pemrosesan, kontrak, keamanan, pemberitahuan privasi, alur kerja hak, dan keputusan transfer.
Gunakan layanan yang hanya berbasis kotak surat dengan hati-hati. Perwakilan harus memiliki mandat yang terdokumentasi, proses penerimaan yang andal, catatan yang sesuai, dan jalur eskalasi yang jelas ke organisasi Anda. Pemberitahuan privasi Anda harus mencantumkan detail kontak perwakilan jika diperlukan.
Pengecualian ini terbatas. Secara umum, pengecualian ini mensyaratkan pemrosesan data bersifat sesekali, kecil kemungkinannya menimbulkan risiko bagi individu, dan tidak terkait dengan data kategori khusus skala besar atau data hukuman pidana. Langganan SaaS yang berkelanjutan, aktivitas e-commerce yang berulang, atau pelacakan perilaku yang terus-menerus memerlukan analisis pengecualian yang terdokumentasi, bukan asumsi bahwa Pasal 27 tidak berlaku.
Perwakilan tersebut juga berada dalam kerangka kepatuhan yang lebih luas. Ia tidak dapat menggantikan catatan Anda, kontrol vendor, prosedur hak akses, analisis transfer, atau bukti pemrosesan yang sah. Dalam praktiknya, hal itu biasanya mencakup akses ke catatan terkini. ROPA sehingga tim Anda dapat menjawab pertanyaan tentang ruang lingkup, tujuan, vendor, dan alur data dengan sesuatu yang lebih andal daripada sekadar ingatan.
Bagaimana cara memutuskan apakah akan menunjuk seseorang?
Gunakan tiga tes sebelum menunjuk seseorang:
- Uji cakupan: Konfirmasikan bahwa Pasal 3(2) berlaku dan identifikasi Negara Anggota tempat individu yang terdampak berada.
- Tes pengecualian: Jelaskan mengapa pengecualian pemrosesan sesekali berlaku atau tidak berlaku.
- Pengujian operasional: Konfirmasikan bahwa penyedia layanan dapat menerima, mencatat, meneruskan, dan meningkatkan wewenang serta komunikasi subjek data.
Sebuah formal Layanan perwakilan berdasarkan Pasal 27 GDPR Uni Eropa Hal ini dapat memenuhi persyaratan titik kontak, tetapi tidak dapat memperbaiki transfer yang melanggar hukum, tujuan pemrosesan yang tidak didukung, atau kontrol internal yang lemah. Tunjuk perwakilan, lalu bangun bukti operasional di baliknya.
Butuh langkah praktis selanjutnya? Jika tim Anda kemungkinan besar termasuk dalam Pasal 3(2), tinjau ruang lingkup, posisi pengecualian, dan alur kerja respons Anda sebelum pertumbuhan Uni Eropa membuat celah tersebut semakin sulit untuk dipertahankan. Dilicheck Rep dapat membantu menyusun proses tersebut sebelum peluncuran Anda berikutnya.
Bagaimana GDPR Terhubung dengan GDPR Inggris, DSA, Undang-Undang AI, dan NIS2
Peluncuran di Eropa jarang menciptakan satu hubungan kepatuhan tunggal. Sebaliknya, hal itu menciptakan jaringan aturan akses pasar, yang masing-masing memiliki pemicu, cakupan, catatan, dan antarmuka regulatornya sendiri.
Itu GDPR Inggris Hal ini dapat memerlukan perwakilan Inggris yang terpisah untuk organisasi non-Inggris yang tunduk pada rezim Inggris. Sejak Brexit, Inggris menjalankan kerangka kerja perlindungan data dan antarmuka regulatornya sendiri, meskipun banyak konsep kepatuhan masih tampak familiar bagi tim yang sudah bekerja dengan GDPR Uni Eropa. Itu berarti perusahaan AS yang menjual produk ke Uni Eropa dan Inggris mungkin perlu menilai dua posisi cakupan teritorial, dua pertanyaan perwakilan, dan dua alur kerja respons, alih-alih berasumsi bahwa satu penunjukan mencakup kedua pasar.
Jika rencana pertumbuhan Anda mencakup pelanggan, pengguna, atau pemasaran di Inggris Raya, perlakukan GDPR Inggris Raya sebagai persyaratan peluncuran paralel dan konfirmasikan sejak awal apakah Anda memerlukan kontak resmi di Inggris Raya.
Apakah Anda juga membutuhkan liputan di Inggris? Jika perusahaan Anda menjangkau orang-orang di Inggris, tinjau apakah perwakilan GDPR Inggris atau model kontak terpisah perlu dimasukkan dalam rencana masuk pasar Anda di samping pengaturan Uni Eropa Anda.
Itu Undang-Undang Layanan Digital dapat memengaruhi layanan digital dan platform online yang tercakup. Undang-Undang AI Uni Eropa dapat mengenakan bea masuk pada penyedia non-UE yang menempatkan sistem AI yang tercakup di pasar UE. NIS2 dapat menciptakan tata kelola keamanan siber dan kewajiban kontak bagi organisasi dan pemasok dalam lingkupnya.
Buat satu peta tata kelola.
Jangan menunjuk kontak terpisah secara membabi buta dan berharap organisasi dapat berkoordinasi kemudian. Buat matriks kerangka kerja yang mencakup:
- Pemicu teritorial: Pelanggan, pengguna, produk, atau aktivitas mana yang termasuk dalam cakupan kerangka kerja ini?
- Persyaratan perwakilan: Apakah diperlukan perwakilan resmi, perwakilan yang diberi wewenang, atau titik kontak?
- Kumpulan bukti: Mandat, pemberitahuan, catatan, berkas teknis, atau log insiden apa yang harus dipelihara?
- Jalur eskalasi: Siapa yang menerima komunikasi dari regulator, keluhan pelanggan, dan pemberitahuan mendesak?
Model operasional terpadu dapat mengurangi fragmentasi penerimaan data, tetapi tidak menggabungkan kewajiban hukum. Perwakilan DSA tidak memenuhi Pasal 27 GDPR, dan perwakilan GDPR tidak secara otomatis memenuhi peran Undang-Undang AI. Perwakilan Dilicheck menjelaskan sebuah Layanan perwakilan hukum DSA sebagai bagian dari model representasi yang lebih luas, tetapi penilaian ruang lingkup Anda tetap perlu mengidentifikasi setiap kerangka kerja secara terpisah.
Wawasan praktis: Konsolidasikan administrasi jika memungkinkan. Pisahkan analisis hukum, mandat, catatan, dan akuntabilitas jika hukum mengharuskan demikian.
Tiga Keputusan yang Paling Penting
Keputusan pertama ada di tangan Anda. dasar hukum untuk pemrosesan inti produk. Pilihlah berdasarkan tujuan pemrosesan, bukan berdasarkan kenyamanan. Persetujuan tidak boleh menjadi pengganti arsitektur produk, dan kepentingan sah tidak boleh menjadi label yang diterapkan setelah fakta. Dokumentasikan keputusan, analisis penyeimbangan jika relevan, dan penjelasan yang ditujukan kepada pengguna.
Keputusan kedua adalah milikmu. model representatif. Pilihlah penyedia layanan yang dapat melaksanakan mandat tertulis, menyimpan catatan yang diperlukan, menerima komunikasi, dan segera menindaklanjuti masalah. Hindari memperlakukan perwakilan sebagai polis asuransi. Perusahaan tetap memiliki hak atas pemrosesan, tanggung jawab, hak respons, keamanan, dan posisi transfer.
Kebijakan default yang dapat dibenarkan itu sederhana: Tunjuklah kontak yang tepat, lalu bangunlah kontrol yang membuat kontak tersebut bermanfaat.
Keputusan ketiga adalah milik Anda. Sumber informasi tunggal yang akurat untuk transfer. Jaga agar daftar vendor, peta aliran data, mekanisme transfer, penilaian dampak, langkah-langkah tambahan, dan versi kontrak tetap terhubung. Jika pengadaan, keamanan, teknik, dan hukum mempertahankan versi yang terpisah, tidak ada yang tahu mana yang mencerminkan realitas produksi.
Perusahaan AS juga harus merencanakan penegakan hukum yang menjangkau organisasi tanpa kantor cabang di Uni Eropa. Keberadaan perwakilan tidak menghilangkan risiko, dan ketiadaan perwakilan tidak membuat proses yang mendasarinya hilang. Program yang dapat dipertanggungjawabkan bukanlah dokumen yang sempurna. Program tersebut adalah serangkaian keputusan terkini, pemilik yang ditunjuk, alur kerja yang efektif, dan bukti yang sesuai dengan fungsi produk.
Pertanyaan yang Sering Diajukan (FAQ): GDPR untuk Perusahaan AS dan Pasal 27
Apakah GDPR berlaku untuk perusahaan-perusahaan AS?
Ya, bisa. GDPR dapat berlaku untuk perusahaan AS jika perusahaan tersebut menawarkan barang atau jasa kepada orang-orang di Uni Eropa atau memantau perilaku mereka di sana. Tidak memiliki kantor di Uni Eropa tidak secara otomatis membuat perusahaan tersebut berada di luar cakupan GDPR.
Apakah perusahaan AS selalu membutuhkan perwakilan Pasal 27?
Tidak selalu. Perusahaan AS umumnya membutuhkan perwakilan Pasal 27 ketika GDPR berlaku berdasarkan Pasal 3(2) dan tidak ada pengecualian yang sesuai. Karena pengecualiannya sempit, sebagian besar tim harus mendokumentasikan analisis sejak dini, terutama sebelum menandatangani kontrak dengan pelanggan Uni Eropa atau memperluas pemasaran di Uni Eropa.
Apa cara tercepat untuk mengetahui apakah kita kemungkinan membutuhkannya?
Mulailah dengan dua pertanyaan. Apakah Anda menawarkan barang atau jasa kepada orang-orang di Uni Eropa, atau memantau perilaku mereka? Jika ya, Pasal 27 mungkin berlaku. Tinjauan ruang lingkup singkat biasanya dapat mengkonfirmasi apakah representasi harus menjadi bagian dari daftar periksa peluncuran Anda.
Apakah menunjuk perwakilan membuat kita mematuhi GDPR?
Tidak. Perwakilan memberi Anda titik kontak formal di Uni Eropa, yang penting, tetapi kepatuhan tetap bergantung pada pemberitahuan Anda, dasar hukum, kontrak, transfer, jaminan, dan penanganan hak. Nilai praktisnya paling kuat ketika perwakilan dipadukan dengan proses internal yang berjalan dengan baik.
Di manakah perwakilan tersebut harus ditempatkan?
Perwakilan tersebut harus berkedudukan di Negara Anggota Uni Eropa tempat beberapa individu yang terdampak berada. Dalam praktiknya, pilihan terbaik biasanya adalah pasar atau kelompok pasar tempat perusahaan Anda aktif menjual, mendukung, atau melacak pengguna.
Apakah perusahaan-perusahaan AS membutuhkan ROPA?
Seringkali, ya. Catatan aktivitas pemrosesan membantu perusahaan AS menjelaskan data pribadi apa yang mereka tangani, mengapa mereka menanganinya, sistem dan vendor mana yang terlibat, berapa lama data disimpan, dan di mana tanggung jawab internal berada. Bahkan ketika timnya kecil, ROPA (Record of Processing Activities) yang terbaru seringkali menjadi salah satu dokumen yang paling berguna untuk menangani permintaan hak, mendukung perwakilan Pasal 27, dan menunjukkan bahwa program tersebut sesuai dengan realitas produksi.
Bisakah perusahaan SaaS AS mengandalkan pengecualian pemrosesan sesekali?
Terkadang, tetapi banyak perusahaan SaaS kesulitan untuk memenuhi syarat. Jika Anda memiliki pelanggan Uni Eropa yang berulang, penggunaan produk yang berkelanjutan, atau analitik dan pelacakan rutin, pengecualian tersebut mungkin sulit untuk dipertahankan. Itulah mengapa banyak tim memilih untuk memvalidasi pengecualian tersebut dengan cermat atau menunjuk perwakilan sebelum pertumbuhan menciptakan risiko yang dapat dihindari.
Apakah perwakilan Uni Eropa sama dengan membuka kantor Uni Eropa?
Tidak. Perwakilan Pasal 27 bukanlah kantor, cabang, atau anak perusahaan Uni Eropa. Ini adalah peran kontak regulasi formal yang membantu perusahaan Anda memenuhi persyaratan tertentu tanpa perlu membuat kantor cabang lokal.
Dilicheck Rep menyediakan representasi regulasi resmi Uni Eropa dan Inggris, termasuk Pasal 27 GDPR, Undang-Undang AI Uni Eropa, Undang-Undang Layanan Digital, Undang-Undang Data, dan layanan titik kontak NIS2, dengan dokumentasi mandat dan penanganan terstruktur atas komunikasi otoritas dan subjek data. Tinjau ruang lingkup representasi dan model operasional Anda dengan Perwakilan Dilicheck sebelum peluncuran pasar Uni Eropa Anda berikutnya.
Penafian: Panduan ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat hukum. Penerapan perlindungan data Uni Eropa dan persyaratan peraturan lainnya bergantung pada keadaan spesifik masing-masing organisasi. Anda harus mendapatkan nasihat hukum yang sesuai jika diperlukan sebelum mengandalkan informasi ini atau membuat keputusan kepatuhan.
Penyingkapan: Artikel ini disusun dengan bantuan AI dan tinjauan manusia.