
ボストンに拠点を置くあなたのSaaS企業は、ベルリンで最初の顧客を獲得しました。製品チームは既に、そのワークスペースを分析、サポート、請求、そして米国拠点のバックアップシステムに接続済みです。ところが、顧客からデータアクセス要求が届き、創業者たちはEUにオフィスがないこと自体が本当の問題ではないことに気づきます。本当の問題は、あなたのビジネスがGDPRの適用範囲に含まれるかどうかだったのです。.
もしあなたが尋ねているなら GDPRは米国企業にも適用される, 簡潔に言えば、答えは「はい、場合によっては」です。米国企業は、EU域内の人々に商品やサービスを提供したり、EU域内での人々の行動を監視したりする場合、GDPRの対象となる可能性があります。多くの場合、これは企業がGDPRの適用を受けるかどうかという問題も引き起こします。 第27条 EU代表.
このガイドでは、 米国企業向けのGDPR 何が重要になるか 第27条 実際に必要なこと、そして実行可能なコンプライアンスプログラムを構築するための具体的な手順。.
GDPRは米国企業にも適用されますか?
はい、GDPRは、EUにオフィス、従業員、サーバーを持たない米国企業にも適用される可能性があります。米国企業は、通常の事業拡大のための意思決定を通じてGDPRの適用範囲に入ることがあります。例えば、ヨーロッパ向けのランディングページを開設したり、EUの顧客を受け入れたり、EUの訪問者向けに広告をパーソナライズしたり、自社製品における顧客の行動を分析したりする場合などが挙げられます。.
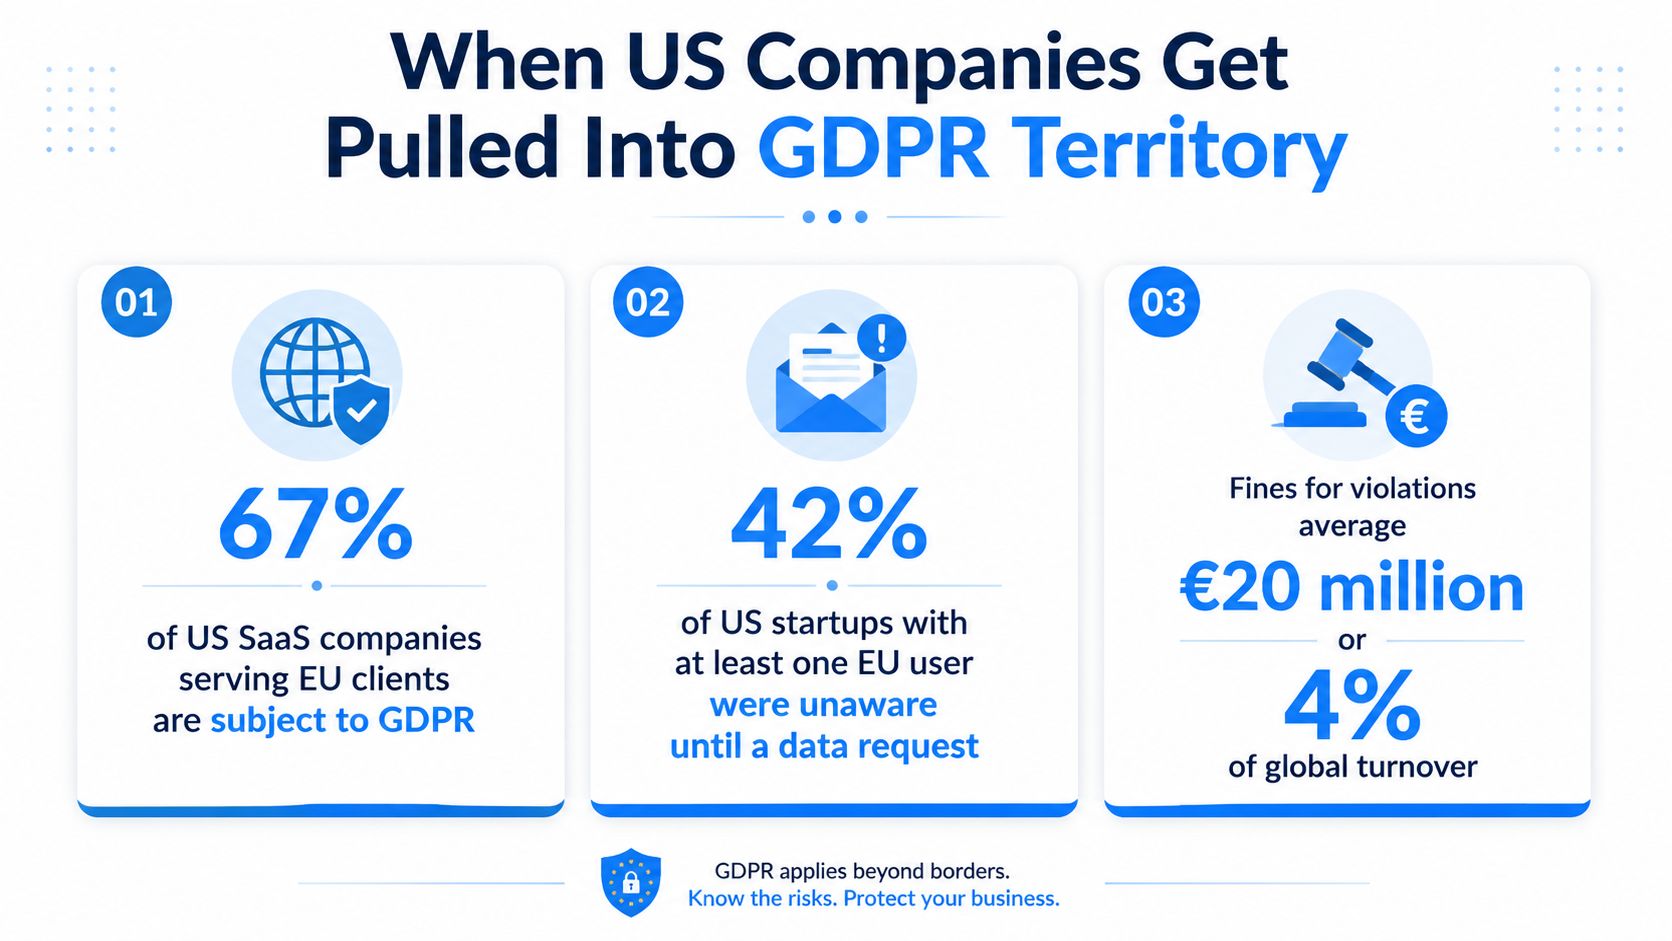
GDPRは 2018年5月25日. 2025年3月までに、EUのデータ保護当局は約 GDPR違反による罰金総額56億5000万ユーロ, 米国に拠点を置く企業が約 83%, または約 46億8000万ユーロ, その合計のうち、 米国企業に対するGDPR違反罰金の分析. これらの数字は、すべてのスタートアップ企業が直ちに罰金を科されることを意味するものではありません。しかし、本社を米国に置いていることが、現実的な弁護にはならないことを示しています。.
場所のテストはパスポートよりも重要です
GDPRによる保護は、企業の本拠地や個人の国籍ではなく、データ処理が行われる状況に基づいて適用されます。EU域内の人々の個人データを処理する米国企業は、たとえサーバー、従業員、および法人組織が米国に所在していても、GDPRの適用対象となる可能性があります。.
ベルリンの顧客にとって、最初の実務的な疑問は単純だ。
- 市場の意図: あなたは意図的にEU域内の人々に商品を販売したり、新規顧客を獲得したり、サポートしたりしていますか?
- 行動可視化: 分析、パーソナライゼーション、広告、または製品開発の意思決定のために、EUユーザーの行動を追跡していますか?
- 運用上のリスク: データを見つけ出し、その目的を説明し、権利に関する要求に回答し、規制当局に対応できますか?
答えがイエスなら、GDPRは事後的な法的プロジェクトではなく、サービス開始時の必須要件として捉えましょう。最初のEU顧客との取引で、通知、権利処理、ベンダー契約、データ移転時の保護措置、インシデント対応などにおける不備が同時に明らかになる可能性があります。.
上級顧問の見解: 本当のリスクは、創業者がプライバシーポリシーの文面を見落としたことではない。EUの個人データがどこへ行くのか、あるいは要求があった際に誰がその回答の責任を負うのかを誰も説明できないことにある。.
米国企業にとってGDPR適用の引き金となるのはどのような場合か?
米国のSaaS企業は、EUにオフィスを開設しなくてもGDPRの適用範囲に入ることができる。この規制は通常、2つの経路のいずれかを通じて適用される。. 第3条(1) EU域内の施設が処理に関与する場合に適用されます。. 第3条(2) これは、EU域外に所在する企業であっても、EU域内の人々に商品やサービスを提供したり、彼らの行動を監視したりする場合に適用できる。.
2つ目のルートは、米国の多くのSaaS、eコマース、広告、デジタル製品企業を対象としています。これは、最初の苦情が発生した後に修正する書類上の問題ではなく、ローンチ前に解決すべき範囲の問題として捉えてください。.
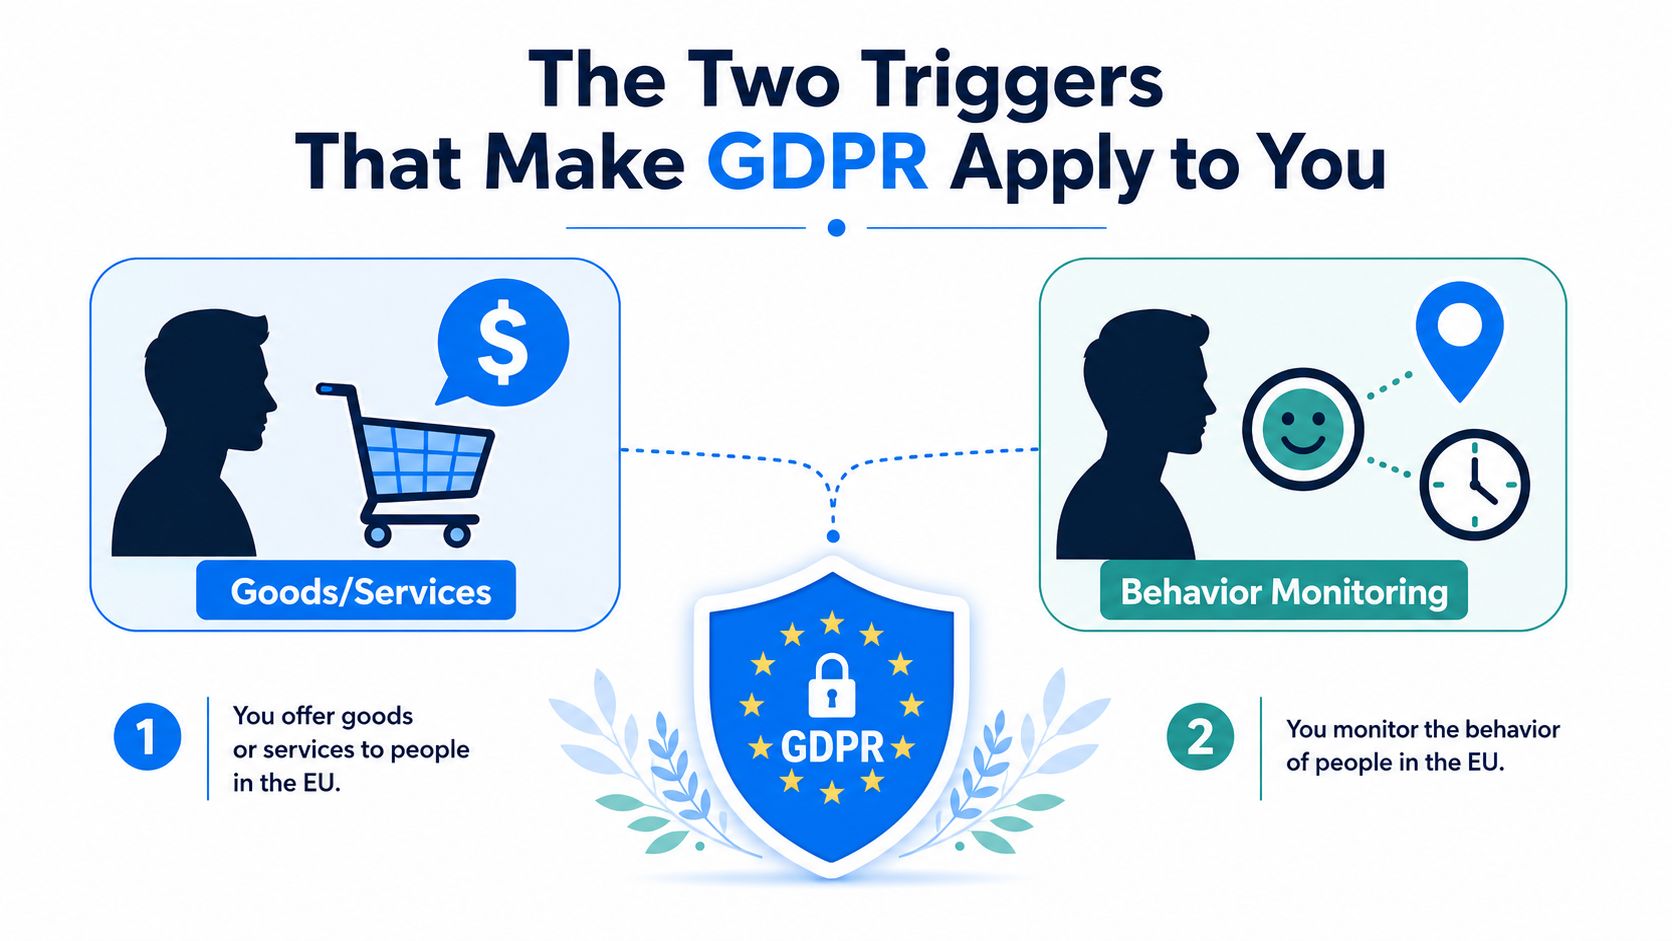
トリガー1は、商品やサービスを提供することです。
EUの顧客に料金を請求する必要はありません。重要なのは、あなたの行動がEUの人々にサービスを提供しようとする意図を示しているかどうかです。.
以下の兆候に注意してください。
- 地域に根ざした商業デザイン: ユーロ建て価格、EU配送条件、現地語ページ、またはヨーロッパの購入者を対象とした決済フロー。.
- ターゲット買収: EUの顧客層を対象としたキャンペーン、地域検索ページ、またはEUの見込み客への営業活動。.
- 顧客業務: EU域内の個人との契約、彼らに提供するアカウント、または彼らの市場に対するサポート。.
アクセス可能なウェブサイトや偶発的なEU域内トラフィックは、米国企業を自動的にすべての欧州法規制の対象とするものではありません。商業目的と、その活動に関連するデータ処理が、分析の基準となります。.
トリガー2は行動の監視である
監視は、単に人の画面を見るだけにとどまりません。行動を評価または予測するために使用される分析、識別子、広告技術、位置情報、製品テレメトリなども含まれます。.
成長チームに以下の点を確認してもらいましょう。
- EUからの訪問者のプロファイルを分析し、リターゲティングに活用する。.
- EUセッションにおけるコンテンツのパーソナライズに関する対策。.
- デバイスやサービスを横断したアクティビティを追跡します。.
- 位置情報や時間データを利用して、ユーザーの行動パターンを推測する。.
- EUとの交流を通じてオーディエンスを構築する。.
B2Bは全面的にGDPRの適用除外となるわけではありません。EU企業の連絡先情報を処理する場合、従業員やその他の特定可能な人物が関与する可能性があります。活動全体をGDPRの適用外と分類するのではなく、関与する個人、目的、システム、および決定事項を洗い出すことが重要です。.
使用する 欧州データ保護委員会による適用範囲に関するガイダンス スコープ評価を記録しておきましょう。市場、製品、またはトラッキングスタックに変更があった場合は、再確認してください。.
上級顧問の見解: 根本的なリスクは、プライバシーポリシーに一文抜けていることではありません。それは、所有権のないデータフロー、不明確な追跡目的、あるいは異議申し立てを受けた際にその範囲決定を説明できないチームの存在です。EUの担当者は連絡窓口となるかもしれませんが、これらの問題点を解消したり、企業をデータ移転、セキュリティ、説明責任の義務から免れさせたりするものではありません。.
米国企業にはどのようなGDPR義務が適用されますか?
GDPRが適用される場合、プライバシーポリシーだけでは対応できません。この規制は、製品設計、マーケティング、エンジニアリング、セキュリティ、調達、カスタマーサポート、そして経営上の意思決定にまで及びます。.
処理目的から始めます。各アクティビティについて、 法的根拠, 目的、関連するデータ、保持方法、受信者、責任者を明記する必要があります。同意は万能の解決策ではありません。チームが同意を選択する場合は、十分な情報に基づき、具体的で、自由意思に基づき、かつ容易に撤回できるものでなければなりません。契約上の必要性または正当な利益を根拠とする場合は、その根拠が実際の処理に合致する理由を文書化する必要があります。.
オペレーティングレイヤーを構築する
最低限必要なオペレーティングレイヤーには以下が含まれるべきです。
- 明確な通知: 収集する情報の内容、利用目的、保管期間、情報を受け取る相手、そして人々が権利を行使する方法を説明してください。.
- 権利取得: アクセス、削除、訂正、異議申し立て、データポータビリティに関する要求は、責任者に転送する。本人確認は、不必要な障壁を設けることなく、不正な情報漏洩を防止するものでなければならない。.
- 生きた処理記録: 処理活動の最新記録を維持してください。小規模企業であれば、担当者が明確で、バージョン管理機能があり、監査に対応できる十分な詳細情報が記載されていれば、スプレッドシートでも十分対応できます。.
- 侵害への備え: インシデント対応計画では、意思決定者、法務担当者、セキュリティ責任者、広報担当者、および規制当局との連絡担当者を特定する必要があります。関連する通知期間は、組織が該当する侵害を認識した時点から開始されるため、担当者がオンラインであることだけを前提とした対応は認められません。.
- リスクアセスメント: 重大なリスクを生じさせる可能性のある処理、特に体系的な監視や機密データの使用については、データ保護影響評価を実施してください。.
- セキュリティ対策: アクセス制限、必要に応じた暗号化、ログ記録、安全なデータ削除、ベンダー管理、およびテスト済みの復旧手順を適用する。.
A 処理活動の記録, しばしば、 服, これは、GDPR(一般データ保護規則)の下で米国企業にとって最も有用な業務文書の1つです。チームが目的、システム、ベンダー、データ移転、データ保持、所有権を把握するのに役立ち、権利要求の処理、第27条に基づく代理人のサポート、顧客デューデリジェンスに関する質問への回答などを行う際に、最初に必要となる記録となることがよくあります。.
運用ルール: サポートチームが権利要求を認識できない場合、法的根拠が記録されていない場合、またはエンジニアリングチームがすべての本番データストアを特定できない場合、プログラムはまだ運用されていません。.
ベンダー管理は、独自のワークストリームとして扱うべきです。顧客関係、ヘルプデスク、製品分析、メールプラットフォーム、クラウド環境、バックアッププロバイダーはそれぞれ個人データを処理する可能性があります。すべてのデータ処理契約、サブプロセッサーの開示、セキュリティに関する約束、削除条項、国際転送メカニズムを確認してください。顧客およびベンダーとの契約作業の有用な出発点は次のとおりです。 GDPRデータ処理契約に関する資料.
小規模な米国チームであれば、在庫管理、ワークフロー設計、文書作成の大部分を社内で処理できます。ただし、製品が機密データ、広範なプロファイリング、複雑なグループ構造、または大量の国際送金を使用する場合は、専門家のアドバイスを受けるようにしてください。規制当局や企業顧客から証拠フォルダが空であることを指摘されるまで待ってはいけません。.
GDPR第27条とは何か?米国企業はそれを必要とするのか?
1 第27条代表 これは、第3条(2)に該当する非EU組織にとって、市場における正式な連絡窓口となる。ただし、限定的な例外が適用される場合はこの限りではない。任命は書面で行われなければならず、代表者は影響を受けるデータ主体が所在する加盟国に設置されなければならない。.
この役割には明確な業務目的があります。担当者は、データ主体や監督当局からの連絡を受け付け、データ処理活動に関する管理者の記録を維持し、規制当局と協力することができます。担当者の任命は、貴社の責任や法的義務を軽減するものではありません。担当者は連絡窓口であり、法的責任を回避するためのものではありません。.
EU代表はEU事務所ではない
EU代表者は、EU事業所の設立、製品の管理、法的根拠の承認、コンプライアンス義務の代行は行いません。データ処理、契約、セキュリティ、プライバシー通知、権利に関するワークフロー、データ移転の決定については、引き続き貴社が責任を負います。.
メールボックスのみのサービスには注意が必要です。担当者は、正式な委任状、信頼できる受付プロセス、適切な記録管理、そして貴社への明確なエスカレーション経路を備えている必要があります。プライバシーポリシーには、必要に応じて担当者の連絡先を明記してください。.
この免除規定は限定的です。一般的に、処理が一時的なものであり、個人にリスクをもたらす可能性が低く、大規模な特別カテゴリーデータや犯罪歴データとは無関係であることが求められます。継続的なSaaSサブスクリプション、定期的なeコマース活動、または継続的な行動追跡については、第27条が適用されないと仮定するのではなく、文書化された免除分析を行う必要があります。.
担当者は、より広範なコンプライアンススタックの中に位置します。担当者は、お客様の記録、ベンダー管理、権利手順、転送分析、または合法的な処理の証拠に取って代わることはできません。実際には、通常、これには最新の 服 そうすれば、チームは範囲、目的、ベンダー、データフローに関する質問に、記憶よりも信頼性の高い情報に基づいて答えることができるようになります。.
任命するかどうかをどのように決定するか
任命する前に、以下の3つのテストを実施してください。
- 範囲テスト: 第3条(2)が適用されることを確認し、影響を受ける個人が所在する加盟国を特定する。.
- 免除テスト: 臨時の処理に関する免除規定が適用されるか否か、その理由を文書化してください。.
- 動作テスト: プロバイダーが、権限者およびデータ主体からの通信を受信、記録、転送、およびエスカレーションできることを確認してください。.
正式な EU一般データ保護規則(GDPR)第27条に基づく代理人サービス 連絡窓口の要件は満たせますが、違法なデータ移転、根拠のない処理目的、または不十分な内部統制を是正することはできません。まず担当者を任命し、次にその担当者の行動を裏付ける運用上の証拠を構築してください。.
具体的な次のステップが必要ですか? 貴社チームが第3条(2)項に該当する可能性が高い場合は、EUの成長によって現状維持が困難になる前に、適用範囲、免除の立場、および対応ワークフローを見直してください。Dilicheck Repは、次回のサービス開始前にそのプロセスを構築するお手伝いをいたします。.
GDPRは英国のGDPR、DSA、AI法、NIS2とどのように関連しているか
欧州での事業開始は、単一のコンプライアンス関係を生み出すことはほとんどない。むしろ、それぞれに独自の発動条件、適用範囲、記録、規制当局との連携方法を持つ、市場アクセス規則のネットワークを構築することになる。.
の 英国GDPR 英国の規制の対象となる非英国組織の場合、別途英国代理人が必要となる場合があります。ブレグジット以降、英国は独自のデータ保護フレームワークと規制当局との連携体制を構築していますが、多くのコンプライアンス概念は、EU GDPRに既に取り組んでいるチームにとっては依然として馴染み深いものとなっています。つまり、EUと英国の両方で販売活動を行っている米国企業は、1つの代理人任命で両方の市場をカバーできると想定するのではなく、2つの地域的範囲、2つの代理人に関する質問、および2つの対応ワークフローを検討する必要があるかもしれません。.
成長計画に英国の顧客、ユーザー、またはマーケティングが含まれている場合は、英国のGDPRを並行して実施する要件として扱い、正式な英国の連絡担当者が必要かどうかを早期に確認してください。.
イギリスでの報道も必要ですか? 貴社が英国の顧客にサービスを提供している場合、EUにおける体制構築と並行して、英国GDPR(一般データ保護規則)に対応した担当者または連絡モデルを別途設けるべきかどうかを市場参入計画に組み込むべきかどうかを検討してください。.
の デジタルサービス法 対象となるデジタルサービスおよびオンラインプラットフォームに影響を与える可能性があります。 EU人工知能法 EU域外の事業者が対象となるAIシステムをEU市場に投入する場合、EUは当該事業者に課税することができる。. NIS2 組織およびサプライヤーに対し、その適用範囲内におけるサイバーセキュリティに関するガバナンスおよび契約上の義務を定めることができる。.
ガバナンスマップを1つ作成する
組織が後で調整してくれるだろうと期待して、無計画に個別の担当者を任命しないでください。以下の項目を網羅するフレームワークマトリックスを作成してください。
- 領土トリガー: どの顧客、ユーザー、製品、または活動がこのフレームワークの適用範囲に含まれるのか?
- 代表者の要件: 正式な代理人、権限を与えられた代理人、または連絡担当者は必要ですか?
- 証拠セット: どの指令、通知、記録、技術ファイル、またはインシデントログを保管する必要がありますか?
- エスカレーションパス: 規制当局からの連絡、顧客からの苦情、緊急通知は誰が受け取るのか?
統一された運用モデルは断片的な受付を減らすことができますが、法的義務を統合するものではありません。DSA 代表者は GDPR 第 27 条を満たしておらず、GDPR 代表者が自動的に AI Act の役割を満たすわけでもありません。Dilicheck Rep は、 DSA法律代理人サービス より広範な表現モデルの一部として捉えることもできますが、範囲評価では各フレームワークを個別に特定する必要があります。.
実践的な洞察: 可能な限り管理業務を統合する。法律で別々にすることが求められている場合は、法的分析、義務、記録、および説明責任を明確に区別する。.
最も重要な3つの決断
最初の決定は 製品の中核処理の法的根拠. 処理目的に基づいて選択し、利便性に基づいて選択してはいけません。同意は製品アーキテクチャの代替となるべきではなく、正当な利益は事後的に適用されるべきではありません。決定内容、該当する場合は利益衡量分析、およびユーザー向けの説明を文書化してください。.
2番目の決定はあなたの 代表的なモデル. 書面による委任状を執行し、必要な記録を保持し、連絡を受け取り、迅速にエスカレーションできるプロバイダーを選択してください。担当者を保険のように扱うのは避けてください。処理、責任、権利対応、セキュリティ、および移転に関する責任は、依然として会社にあります。.
正当化できるデフォルト設定はシンプルだ。 適切な担当者を任命し、その担当者が効果的に活用できるような管理体制を構築する。.
3つ目の決定は 転送に関する唯一の信頼できる情報源. ベンダー登録簿、データフローマップ、転送メカニズム、影響評価、補足措置、契約書のバージョンはすべて連携させておく必要があります。調達、セキュリティ、エンジニアリング、法務部門がそれぞれ別のバージョンを管理している場合、どれが実際の運用状況を反映しているのか誰も分からなくなってしまいます。.
米国企業は、EU域内に拠点を持たない組織にも及ぶ法執行措置への対応策を計画すべきである。代理人の存在はリスクを排除するものではなく、代理人の不在は根本的な処理を消滅させるものでもない。正当性のあるプログラムとは、完璧な書類作成のことではない。それは、現在の意思決定、担当者の割り当て、業務フロー、そして製品の機能と一致する証拠の集合体である。.
よくある質問:米国企業向けGDPRと第27条
GDPRは米国企業にも適用されますか?
はい、適用されます。米国企業がEU域内の人々に商品やサービスを提供したり、EU域内での人々の行動を監視したりする場合、GDPRが適用される可能性があります。EUにオフィスがないからといって、自動的に適用範囲から外れるわけではありません。.
米国企業は常に第27条に基づく代理人を必要とするのでしょうか?
必ずしもそうとは限りません。米国企業は、GDPR第3条(2)項に基づきGDPRが適用され、かつ適用除外が認められない場合、一般的に第27条に基づく代理人を置く必要があります。適用除外の範囲が狭いため、ほとんどのチームは、特にEUの顧客と契約を締結したり、EUでのマーケティング活動を拡大したりする前に、分析結果を早期に文書化しておくべきです。.
私たちにそれが本当に必要かどうかを判断する最も手っ取り早い方法は何ですか?
まず、2つの質問から始めましょう。あなたはEU域内の人々に商品やサービスを提供していますか、それとも彼らの行動を監視していますか?もしそうであれば、第27条が適用される可能性があります。簡単な範囲確認を行うことで、代表者を配置することが事業開始チェックリストに含まれるべきかどうかが通常は分かります。.
代理人を任命することで、GDPR(一般データ保護規則)に準拠することになりますか?
いいえ。代理人はEUにおける正式な連絡窓口を提供してくれるため重要ですが、コンプライアンスは依然として、通知、法的根拠、契約、データ移転、セキュリティ、権利処理に依存します。代理人の実効性は、効果的な社内プロセスと組み合わせることで最大限に発揮されます。.
担当者はどこに配置すべきですか?
代表者は、影響を受ける個人が居住するEU加盟国に設置する必要があります。実際には、貴社が積極的に販売、サポート、またはユーザー追跡を行っている市場、あるいは複数の市場を代表者とするのが最適です。.
米国企業はROPA(リスク管理計画)を必要とするのか?
多くの場合、そうです。処理活動記録は、米国企業がどのような個人データを取り扱っているか、なぜ取り扱っているか、どのシステムやベンダーが関わっているか、データの保存期間、そして社内の責任の所在を説明するのに役立ちます。チームの規模が小さくても、最新の処理活動記録は、権利要求への対応、第27条に基づく代理人のサポート、そしてプログラムが実際の運用状況と一致していることを示す上で、最も有用な文書の一つとなることがよくあります。.
米国のSaaS企業は、一時的な処理に関する免除規定を利用できるのでしょうか?
例外もありますが、多くのSaaS企業は要件を満たすのに苦労しています。EUの顧客が継続的に利用されていたり、製品の使用が継続していたり、定期的な分析や追跡が行われていたりする場合、免除の正当性を主張するのは困難になる可能性があります。そのため、多くのチームは、成長によって回避可能なリスクが生じる前に、免除の妥当性を慎重に検証したり、代理人を任命したりすることを選択します。.
EU代表者を任命することと、EU事務所を開設することは同じことですか?
いいえ。第27条に基づく代理人は、EUの事務所、支店、子会社ではありません。これは、現地に拠点を設けることなく、貴社が特定の要件を満たすための正式な規制上の連絡窓口としての役割です。.
Dilicheck Repは、GDPR第27条、EU AI法、デジタルサービス法、データ法、NIS2コンタクトポイントサービスを含む、EUおよび英国の正式な規制代理業務を提供し、委任文書の作成と、当局およびデータ主体とのコミュニケーションの構造化された処理を行います。代理業務の範囲と運用モデルについては、 ディリチェック担当者 次回のEU市場参入前に。.
免責事項: 本ガイドは一般的な情報提供のみを目的としており、法的助言を構成するものではありません。EUのデータ保護およびその他の規制要件の適用は、各組織の具体的な状況によって異なります。本情報に依拠したり、法令遵守に関する決定を下したりする前に、必要に応じて適切な法的助言を得てください。.
開示: この記事はAIの支援と人間のレビューを受けて作成されました。.