
भारतीय कंपनियां यूरोप में कार्यालय, कर्मचारी या बुनियादी ढांचे के बिना भी GDPR के दायरे में आ सकती हैं। मुख्य प्रश्न स्थान का नहीं है। महत्वपूर्ण यह है कि क्या व्यवसाय यूरोपीय संघ में लोगों को लक्षित करता है या वहां उनके व्यवहार की निगरानी करता है।.
इससे दो तत्काल प्रश्न उठते हैं। पहला, क्या अनुच्छेद 3(2) के तहत GDPR लागू होता है? दूसरा, यदि ऐसा है, तो क्या कंपनी को अनुच्छेद 27 के तहत यूरोपीय संघ के प्रतिनिधि की भी आवश्यकता है?
यह मार्गदर्शिका बताती है कि भारतीय कंपनियों को GDPR के दायरे का आकलन कैसे करना चाहिए, अनुच्छेद 27 कब लागू होता है, यूरोपीय संघ का प्रतिनिधि क्या करता है, और भारत में DPDP का काम 2026 में गोपनीयता संबंधी तैयारियों में कैसे सहायता कर सकता है।.
भारतीय कंपनियों के लिए 2026 में GDPR क्यों महत्वपूर्ण है?
भारतीय कंपनियों के लिए GDPR का विश्लेषण अब कोई सीमित कानूनी प्रक्रिया नहीं रह गई है। यह बाजार में प्रवेश, उद्यम बिक्री, खरीद, अनुबंध वार्ता, सुरक्षा समीक्षा और ग्राहक विश्वास को प्रभावित करता है। कोई कंपनी पूरी तरह से भारत में स्थित होने के बावजूद भी सीधे GDPR दायित्वों का सामना कर सकती है, यदि वह यूरोपीय संघ के लोगों के साथ सही तरीके से संपर्क करती है।.
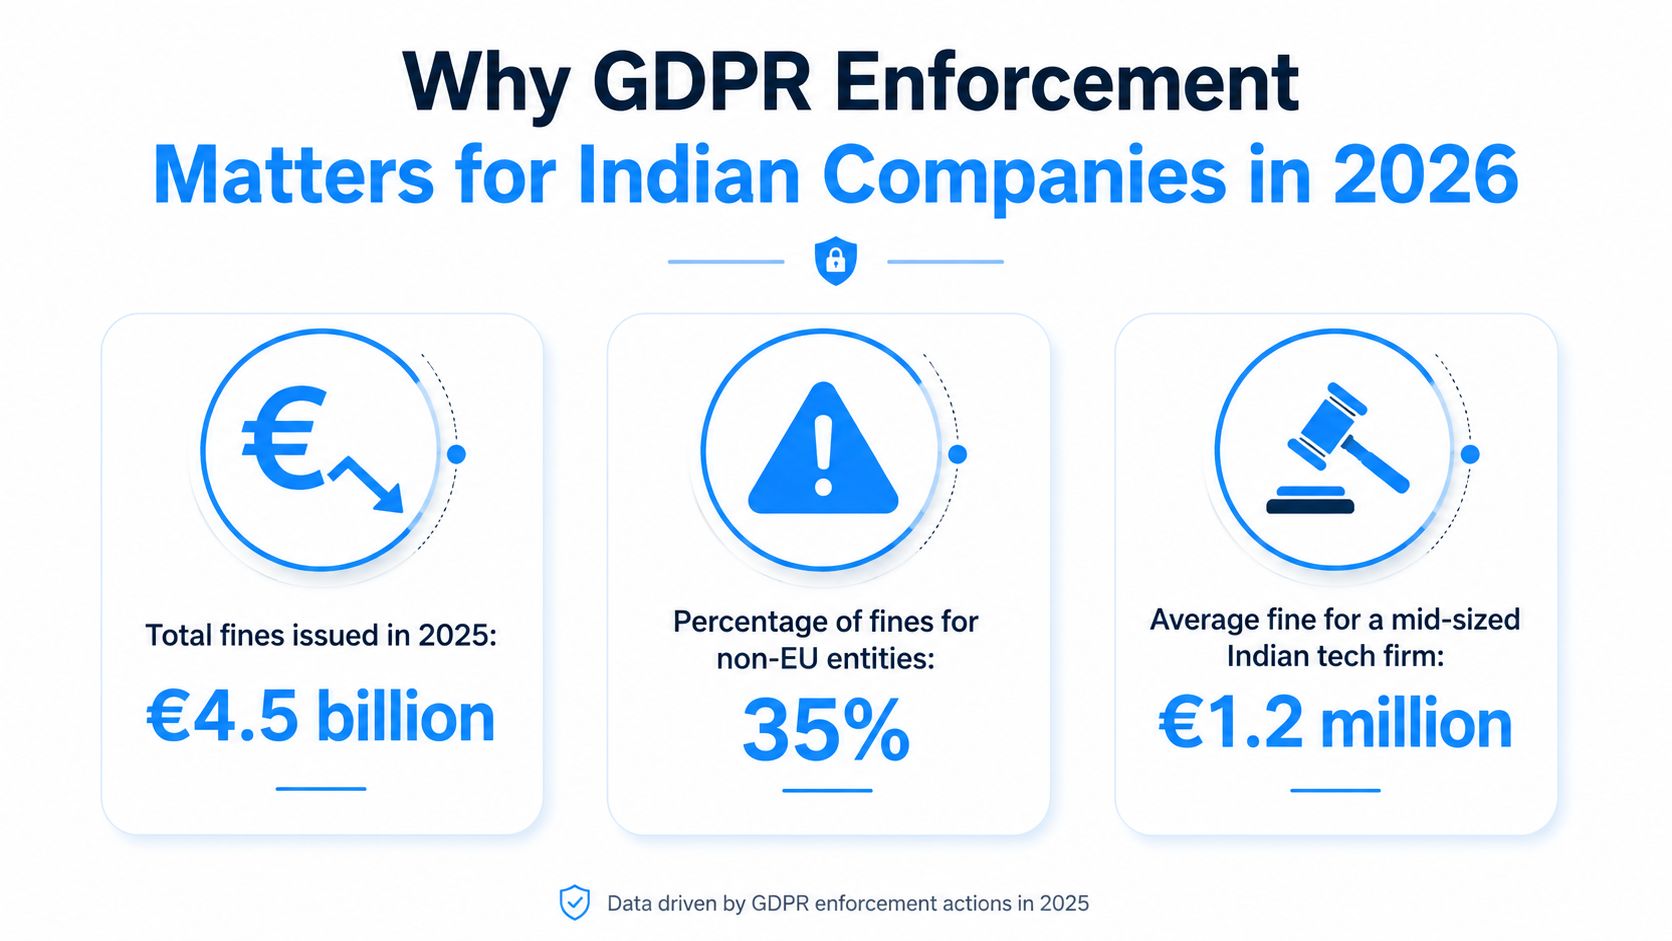
इसका मतलब यह है कि यूरोपीय संघ के ग्राहकों वाले SaaS प्रदाता, यूरोपीय संघ के खरीदारों को सामान भेजने वाले ई-कॉमर्स व्यवसाय या यूरोपीय संघ में उपयोगकर्ता व्यवहार का अध्ययन करने वाले एनालिटिक्स प्लेटफॉर्म, सभी को औपचारिक GDPR स्थिति की आवश्यकता हो सकती है। कुछ मामलों में, उन्हें अनुच्छेद 27 के तहत एक यूरोपीय संघ प्रतिनिधि की भी आवश्यकता हो सकती है।.
जोखिम केवल जुर्माने तक ही सीमित नहीं है। इसमें सौदों में देरी, खरीद प्रक्रिया में बाधाएं, असंगत गोपनीयता नोटिस, डेटा विषय अनुरोधों को संभालने में देरी और विनियमित बाजारों में प्रवेश करते समय कमजोर आंतरिक स्वामित्व जैसी समस्याएं भी शामिल हैं।.
नेतृत्व का बिंदु: यदि यूरोपीय संघ में विस्तार योजना का हिस्सा है, तो ग्राहक अधिग्रहण शुरू होने के बाद नहीं, बल्कि लॉन्च से पहले जीडीपीआर के दायरे का आकलन करें।.
यूरोपीय डेटा संरक्षण बोर्ड का GDPR के क्षेत्रीय दायरे पर मार्गदर्शन
भारतीय कंपनियों पर GDPR कब लागू होता है?
GDPR हर उस भारतीय व्यवसाय पर लागू नहीं होता जो यूरोप से जुड़े डेटा का उपयोग करता है। इसका मूल आधार अनुच्छेद 3 है, विशेष रूप से अनुच्छेद 3(2), जो GDPR को यूरोपीय संघ के बाहर के कुछ संगठनों तक विस्तारित करता है।.
व्यवहारिक रूप से, एक भारतीय कंपनी निम्नलिखित स्थितियों में दायरे में आ सकती है:
- यूरोपीय संघ में लोगों को सामान या सेवाएं प्रदान करता है
- यूरोपीय संघ में लोगों के व्यवहार पर नज़र रखता है
यदि इनमें से कोई भी पहलू लागू होता है, तो कंपनी को अपने शेष GDPR दायित्वों का आकलन करना चाहिए, जिसमें पारदर्शिता, कानूनी आधार, अधिकारों का प्रबंधन, सुरक्षा, अनुबंध, रिकॉर्ड रखना और यह शामिल है कि क्या अनुच्छेद 27 के तहत यूरोपीय संघ के प्रतिनिधि की आवश्यकता है।.
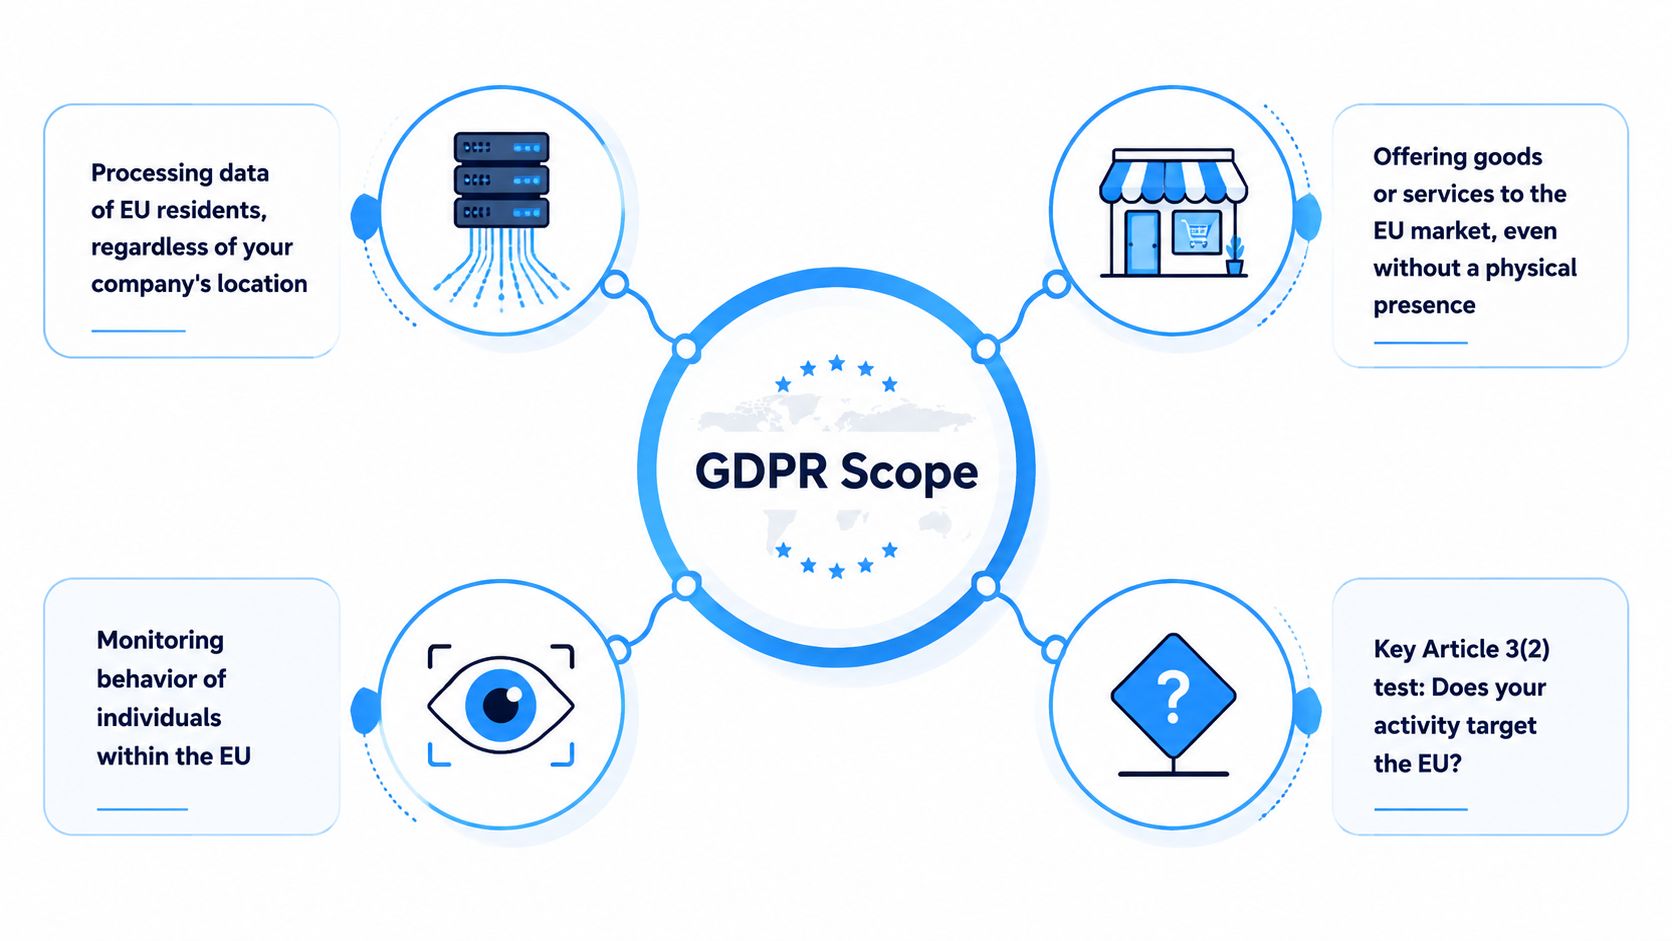
अनुच्छेद 3(2) प्रारंभिक बिंदु है
कई टीमें गलत सवाल से शुरुआत करती हैं: क्या यूरोप में हमारा कोई कार्यालय है? अनुच्छेद 3(2) के तहत भौतिक उपस्थिति मुख्य मुद्दा नहीं है। बेंगलुरु, मुंबई, हैदराबाद, पुणे, चेन्नई या भारत में कहीं और स्थित कंपनी भी सीधे GDPR के अधीन हो सकती है।.
बेहतर सवाल ये हैं:
- क्या हम जानबूझकर यूरोपीय संघ के लोगों को सामान बेच रहे हैं या उनका विपणन कर रहे हैं?
- क्या यूरोपीय संघ के लोग हमारी सेवा के लिए साइन अप कर रहे हैं, भुगतान कर रहे हैं या उसका उपयोग कर रहे हैं?
- क्या हम यूरोपीय संघ में व्यक्तियों के व्यवहार पर नज़र रख रहे हैं, उनकी प्रोफाइल बना रहे हैं या उनका विश्लेषण कर रहे हैं?
- क्या हमारे उत्पाद, अनुबंध या सहायता प्रक्रियाएं सीधे तौर पर GDPR के दायरे में आती हैं?
एक अच्छी स्कोप समीक्षा साक्ष्य-आधारित होनी चाहिए। इसमें उत्पाद डिज़ाइन, चेकआउट प्रक्रिया, शिपिंग सेटिंग्स, मूल्य निर्धारण, विज्ञापन अभियान, सहायता संचालन, एनालिटिक्स टूलिंग, अनुबंध और गोपनीयता नोटिस की जांच की जानी चाहिए।.
ऐसे संकेत मिल रहे हैं कि कोई भारतीय कंपनी यूरोपीय संघ को निशाना बना रही है।
यूरोपीय संघ के लक्ष्य निर्धारण का मूल्यांकन आमतौर पर व्यावहारिक संकेतकों के आधार पर किया जाता है, न कि किसी एक तथ्य के आधार पर। सामान्य संकेतकों में शामिल हैं:
- ऑनबोर्डिंग, चेकआउट या डिलीवरी प्रक्रियाओं में यूरोपीय संघ के देश का चयन
- यूरो में मूल्य निर्धारण या यूरोपीय संघ के बाजारों के लिए तैयार किए गए अभियान
- यूरोपीय संघ के ग्राहकों को लक्षित बिक्री संपर्क या खाता प्रबंधन
- यूरोपीय संघ के सदस्य देशों में ग्राहकों के लिए स्थानीयकृत सहायता
- यूरोपीय संघ के उपयोगकर्ताओं को ध्यान में रखकर लिखे गए नियम, गोपनीयता नोटिस या व्यावसायिक सामग्री
- उद्यम अनुबंध जो GDPR की शर्तों और अधिकारों का समर्थन करते हैं
केवल एक कारक से समस्या का समाधान नहीं हो सकता। कई कारक मिलकर अक्सर जानबूझकर यूरोपीय संघ के प्रति लक्षित गतिविधि की ओर इशारा करते हैं।.
| व्यापारिक स्थिति | अनुपालन प्रश्न |
|---|---|
| यूरोपीय संघ को लक्षित बिक्री गतिविधि | क्या कंपनी जानबूझकर यूरोपीय संघ के लोगों को सामान या सेवाएं प्रदान कर रही है? |
| यूरोपीय संघ में प्रवेश या वितरण | क्या उत्पाद और वाणिज्यिक प्रवाह यूरोपीय संघ के उपयोगकर्ताओं या ग्राहकों की सेवा के लिए बनाए गए हैं? |
| उद्यम खरीद | क्या यूरोपीय संघ के ग्राहक GDPR-विशिष्ट अनुबंध और प्रक्रिया संबंधी प्रतिबद्धताओं की अपेक्षा करते हैं? |
| आकस्मिक यूरोपीय संघ यातायात | क्या वास्तव में लक्षित हस्तक्षेप हो रहा है, या यूरोपीय संघ से केवल कभी-कभार ही पहुंच मिलती है? |
गैर-यूरोपीय संघ संगठनों के लिए GDPR के क्षेत्रीय दायरे पर EDPB का आधिकारिक मार्गदर्शन
जब निगरानी व्यवहार GDPR के दायरे को ट्रिगर कर सकता है
भारतीय कंपनियां अक्सर बिक्री पर ध्यान केंद्रित करती हैं और अनुच्छेद 3(2) के अलग निगरानी खंड को नजरअंदाज कर देती हैं। जीडीपीआर का दायरा तब भी उत्पन्न हो सकता है जब व्यवसाय यूरोपीय संघ में व्यवहार का अवलोकन या विश्लेषण करता है।.
इसमें निम्नलिखित शामिल हो सकते हैं:
- पहचान योग्य उपयोगकर्ताओं से जुड़ा व्यवहार विश्लेषण
- विज्ञापन तकनीक और ट्रैकिंग उपकरण
- अनुशंसाओं या विभाजन के लिए प्रोफाइलिंग
- स्थान-आधारित विश्लेषण
- व्यक्तिगत व्यवहार से जुड़ी धोखाधड़ी की निगरानी
- कुकीज़ या ऐसी तकनीकें जिनका उपयोग समय के साथ उपयोगकर्ता की गतिविधि का अध्ययन करने के लिए किया जाता है
यह SaaS, विज्ञापन तकनीक, मार्केटिंग तकनीक, एनालिटिक्स और मोबाइल ऐप व्यवसायों के लिए विशेष रूप से महत्वपूर्ण है। मजबूत यूरोपीय संघ बिक्री रणनीति के अभाव में भी, यूरोपीय संघ में व्यवहार की निगरानी से GDPR के लिए सीधा संबंध स्थापित हो सकता है।.
जब भारतीय कंपनियों को अनुच्छेद 27 प्रतिनिधि की आवश्यकता होती है
अनुच्छेद 27 के तहत अनुच्छेद 3(2) के अंतर्गत आने वाले गैर-यूरोपीय संघ नियंत्रक या प्रोसेसर को यूरोपीय संघ में एक प्रतिनिधि नियुक्त करने की आवश्यकता हो सकती है। यूरोपीय संघ से संबंधित किसी भी डेटा को संभालने वाली प्रत्येक भारतीय कंपनी के लिए यह स्वतः अनिवार्य नहीं है। कंपनी को पहले जीडीपीआर के दायरे में आना होगा, फिर यह आकलन करना होगा कि क्या कोई छूट लागू होती है।.
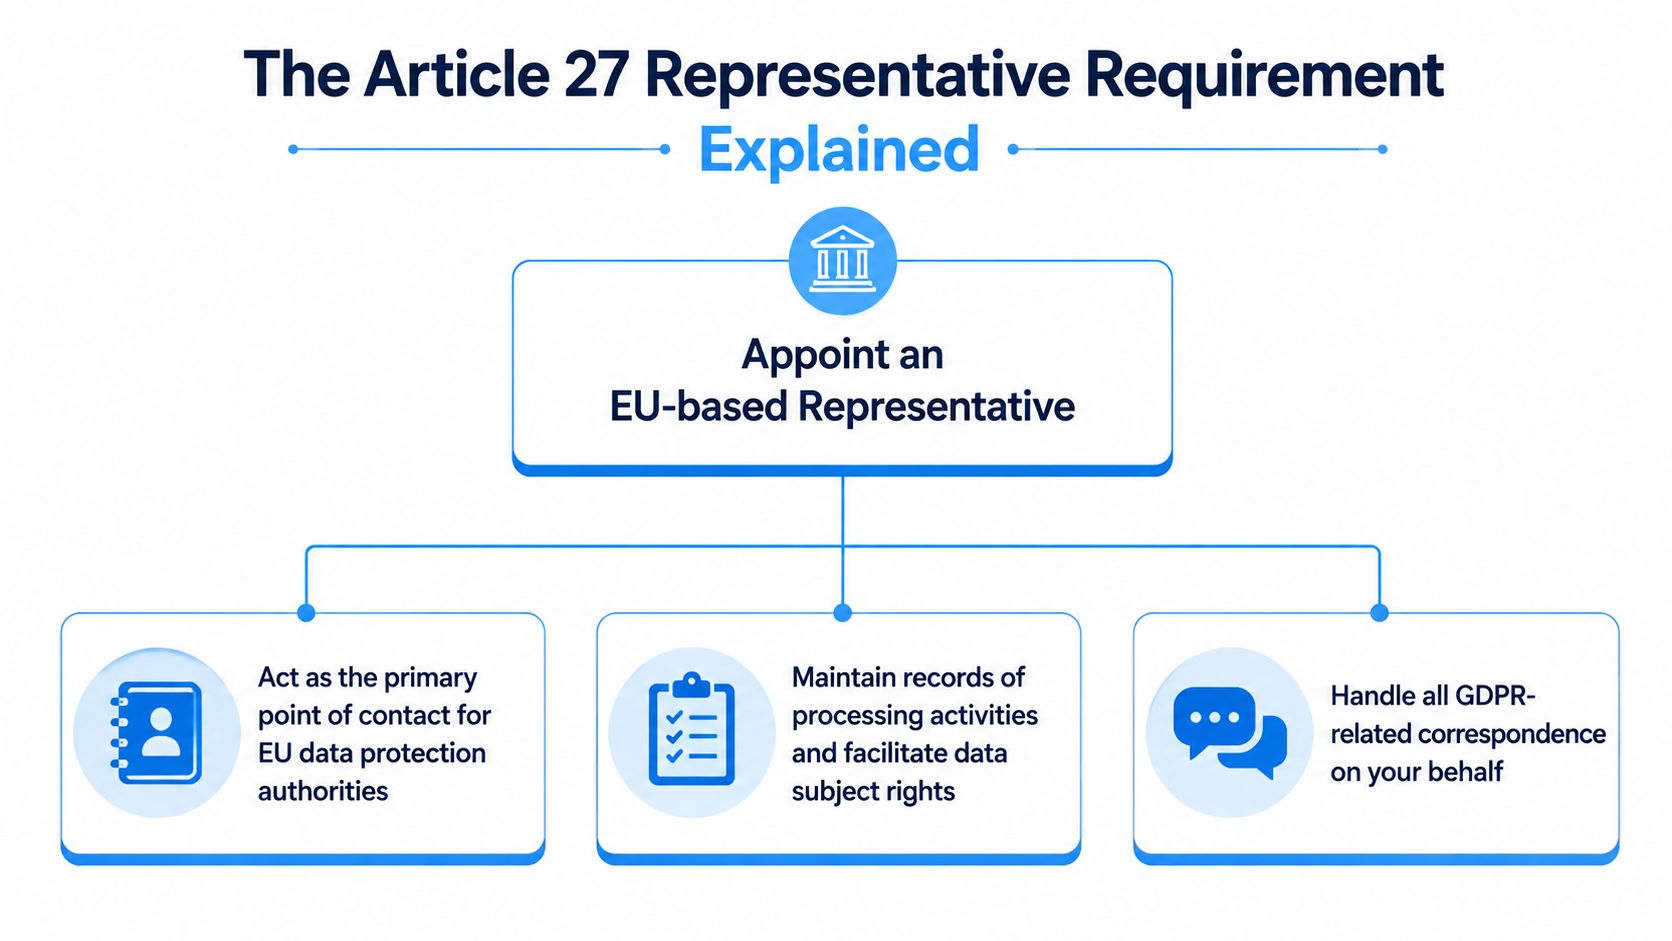
नियुक्ति लिखित रूप में की जानी चाहिए और इसमें संबंधित इकाई, प्रासंगिक प्रसंस्करण गतिविधियां, संचार नियम और शिकायत निवारण के तरीके स्पष्ट रूप से परिभाषित होने चाहिए।.
प्रतिनिधि व्यवहार में क्या करता है
यूरोपीय संघ का प्रतिनिधि, कार्यक्षेत्र में आने वाले प्रसंस्करण से संबंधित मुद्दों पर पर्यवेक्षी अधिकारियों और डेटा विषयों के लिए स्थानीय संपर्क बिंदु के रूप में कार्य करता है। यह भूमिका संचार, मार्गदर्शन और जवाबदेही में सहयोग प्रदान करती है। इससे कंपनी की कानूनी जिम्मेदारी हस्तांतरित नहीं होती है।.
व्यवहार में, प्रतिनिधि को निम्नलिखित कार्य करने में सक्षम होना चाहिए:
- नियामक संचार प्राप्त करें
- डेटा विषय संबंधी पूछताछ प्राप्त करना या उसे आगे भेजना
- प्रासंगिक अभिलेखों और आंतरिक संपर्कों की ओर इशारा करें
- कंपनी को समय पर समस्या की जानकारी देने में सहायता करें
- कार्यक्षेत्र के अंतर्गत आने वाली प्रक्रियाओं के लिए एक व्यावहारिक संपर्क संरचना बनाए रखने में सहायता करना
इसीलिए अनुच्छेद 27 को केवल औपचारिकता समझकर निपटाया नहीं जाना चाहिए। यदि कंपनी के पास अद्यतन रिकॉर्ड, स्पष्ट स्वामित्व या सुचारू अनुरोध-निपटान प्रक्रिया का अभाव है, तो केवल नियुक्ति से समस्या का समाधान नहीं होगा।.
व्यावहारिक नियम: अनुच्छेद 27 को अपने परिचालन मॉडल के हिस्से के रूप में मानें, न कि एक अलग कागजी कार्रवाई के रूप में।.
अनुच्छेद 27 के तहत छूट कब लागू हो सकती है
कुछ संगठन ऐसे सीमित छूट पर भरोसा कर सकते हैं जो कभी-कभार किए जाने वाले ऐसे प्रसंस्करण के लिए लागू होती है जिससे व्यक्तियों के अधिकारों और स्वतंत्रता को खतरा होने की संभावना नहीं होती है और जिसमें विशेष श्रेणी के डेटा या आपराधिक अपराध डेटा का बड़े पैमाने पर प्रसंस्करण शामिल नहीं होता है।.
उस छूट का प्रयोग सावधानीपूर्वक किया जाना चाहिए। यदि यूरोपीय संघ से संबंधित गतिविधि आवर्ती, व्यावसायिक, उत्पाद में अंतर्निहित, या नियमित विश्लेषण या व्यवहार संबंधी उपकरणों द्वारा समर्थित है, तो छूट लागू होने की धारणा के बजाय अनुच्छेद 27 के तहत दस्तावेजी मूल्यांकन करना आमतौर पर अधिक सुरक्षित होता है।.
आंतरिक रूप से इस भूमिका को कैसे क्रियान्वित किया जाए
प्रतिनिधि नियुक्त करने से पहले, कंपनी को यह तय करना चाहिए कि आंतरिक रूप से निम्नलिखित का स्वामित्व किसके पास है:
- नियामक संचार
- डेटा विषय अनुरोध प्रबंधन
- कानूनी विश्लेषण
- इंजीनियरिंग और उत्पाद प्रतिक्रियाएं
- घटना और सुरक्षा में वृद्धि
- रिकॉर्ड रखने संबंधी अपडेट
प्रतिनिधि व्यवस्था को गोपनीयता संबंधी सूचनाओं, प्रक्रिया के रिकॉर्ड, अनुरोध प्राप्त करने के चैनलों और आगे की कार्यवाही से संबंधित प्रक्रियाओं के अनुरूप होना चाहिए। आंतरिक कार्यप्रवाह जितना सुदृढ़ होगा, अनुच्छेद 27 के तहत नियुक्ति उतनी ही उपयोगी साबित होगी।.
भारतीय कंपनियों के लिए सामान्य परिदृश्य
अलग-अलग व्यावसायिक मॉडल अलग-अलग GDPR संबंधी प्रश्न उठाते हैं।.
यूरोपीय संघ के ग्राहकों वाली भारतीय एसएएएस सेवा।. यदि कोई भारतीय सॉफ्टवेयर कंपनी यूरोपीय संघ के संगठनों को सक्रिय रूप से अपने उत्पाद बेचती है या यूरोपीय संघ स्थित उपयोगकर्ताओं को सेवाएं प्रदान करती है, तो GDPR का दायरा उस पर लागू हो सकता है। कंपनी को यह भी स्पष्ट करना चाहिए कि वह नियंत्रक, प्रोसेसर या दोनों की भूमिका कहाँ निभाती है।.
यूरोपीय संघ के उपभोक्ताओं को ई-कॉमर्स के माध्यम से सामान बेचना।. यदि कोई भारतीय खुदरा विक्रेता यूरोपीय संघ के खरीदारों को लक्षित करके विपणन करता है, यूरोपीय संघ के ऑर्डर स्वीकार करता है, या यूरोपीय संघ के खरीदारों के लिए पूर्ति और सहायता का प्रबंधन करता है, तो संभवतः एक मजबूत लक्ष्यीकरण विश्लेषण करने की आवश्यकता है।.
विज्ञापन तकनीक और विश्लेषण।. ये व्यवसाय अक्सर निगरानी के पहलू को कम आंकते हैं। यूरोपीय संघ में व्यक्तियों से संबंधित प्रोफाइलिंग, सेगमेंटेशन, ट्रैकिंग और व्यवहार-आधारित विश्लेषण सीधे GDPR दायित्वों को जन्म दे सकते हैं।.
वे सेवा प्रदाता जो अप्रत्यक्ष रूप से यूरोपीय संघ से संबंधित डेटा को संसाधित करते हैं।. एक भारतीय सेवा प्रदाता यूरोप से संबंधित व्यक्तिगत डेटा को केवल तभी संभाल सकता है जब उसका ग्राहक उसे ऐसा करने का निर्देश दे। इससे जोखिम स्वतः समाप्त नहीं हो जाता, लेकिन इसका अर्थ यह है कि सेवा मॉडल, निर्देश और भूमिका आवंटन की गहन समीक्षा आवश्यक है।.
यूरोपीय संघ से अनियमित यातायात।. कुछ यूरोपीय संघ के आगंतुकों, कभी-कभार आने वाले संभावित ग्राहकों या छिटपुट लेन-देन का मतलब यह नहीं है कि व्यवसाय GDPR के दायरे में आता है। मुख्य प्रश्न यह है कि क्या व्यवसाय जानबूझकर यूरोपीय संघ के लोगों से संपर्क कर रहा है या वहां उनके व्यवहार की निगरानी कर रहा है।.
जिन कंपनियों को कार्यक्षेत्र का आकलन करने, यूरोपीय संघ के प्रतिनिधि की नियुक्ति करने या एक व्यावहारिक प्रतिक्रिया प्रक्रिया बनाने में विशेषज्ञ सहायता की आवश्यकता होती है, उनके लिए, ऑयस्टर शील्ड यह एक विकल्प है जिस पर विचार किया जा सकता है।.
सबसे आम गलती कंपनी के स्थान पर ध्यान केंद्रित करना है। कानूनी आधार तो गतिविधि ही होती है।.
यूरोपीय संघ कार्यालय के बिना भी प्रवर्तन क्यों महत्वपूर्ण है
कुछ भारतीय कंपनियों का मानना है कि अगर यूरोप में उनकी कोई शाखा या कर्मचारी नहीं हैं, तो GDPR का जोखिम कम है। यह एक संकीर्ण सोच है। GDPR का प्रवर्तन यूरोपीय संघ में कई पर्यवेक्षी प्राधिकरणों द्वारा किया जाता है, और प्रभावित व्यक्ति कहीं भी स्थित हों, जोखिम उत्पन्न हो सकता है।.
यह महत्वपूर्ण है क्योंकि कार्यक्षेत्र, शिकायतें, खरीद संबंधी अपेक्षाएं और नियामक से संपर्क, ये सभी औपचारिक प्रवर्तन परिणाम आने से पहले ही दबाव बना सकते हैं। कई व्यवसायों के लिए, पहला प्रभाव परिचालन और व्यावसायिक होता है। यह सौदों में टकराव, सुरक्षा समीक्षा, ग्राहक प्रश्नावली और अधिकारों के लिए किए गए अनुरोधों में दिखाई देता है।.
किसी भी स्थिति का बचाव करने के लिए केवल कानूनी सिद्धांत ही पर्याप्त नहीं होते। इसके लिए यह समझाना आवश्यक है कि GDPR लागू होता है या नहीं, आने वाले अनुरोधों का स्वामित्व किसके पास है, कौन से रिकॉर्ड मौजूद हैं और कंपनी व्यवहार में कैसे प्रतिक्रिया देती है।.
डीपीडीपी की तैयारी किस प्रकार जीडीपीआर की तैयारी में सहायक होती है?
भारतीय कंपनियों के लिए, GDPR की तैयारी तेजी से अन्य तैयारियों के साथ जुड़ती जा रही है। डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 और यह डीपीडीपी नियम, 2025. ये दोनों व्यवस्थाएं एक जैसी नहीं हैं, लेकिन वे कंपनियों को कई समान परिचालन क्षमताएं विकसित करने के लिए प्रेरित करती हैं।.
इसमें शामिल हैं:
- डेटा मैपिंग और प्रोसेसिंग इन्वेंट्री
- स्पष्ट सूचनाएं और सहमति डिजाइन
- गोपनीयता संबंधी संपर्कों और शिकायतों के समाधान के लिए स्वामित्व
- प्रोसेसर और विक्रेता की निगरानी
- उल्लंघन प्रतिक्रिया योजना
- बेहतर दस्तावेज़ीकरण अनुशासन
अनुच्छेद 27 और क्षेत्रीय दायरे पर ईडीपीबी का आधिकारिक मार्गदर्शन
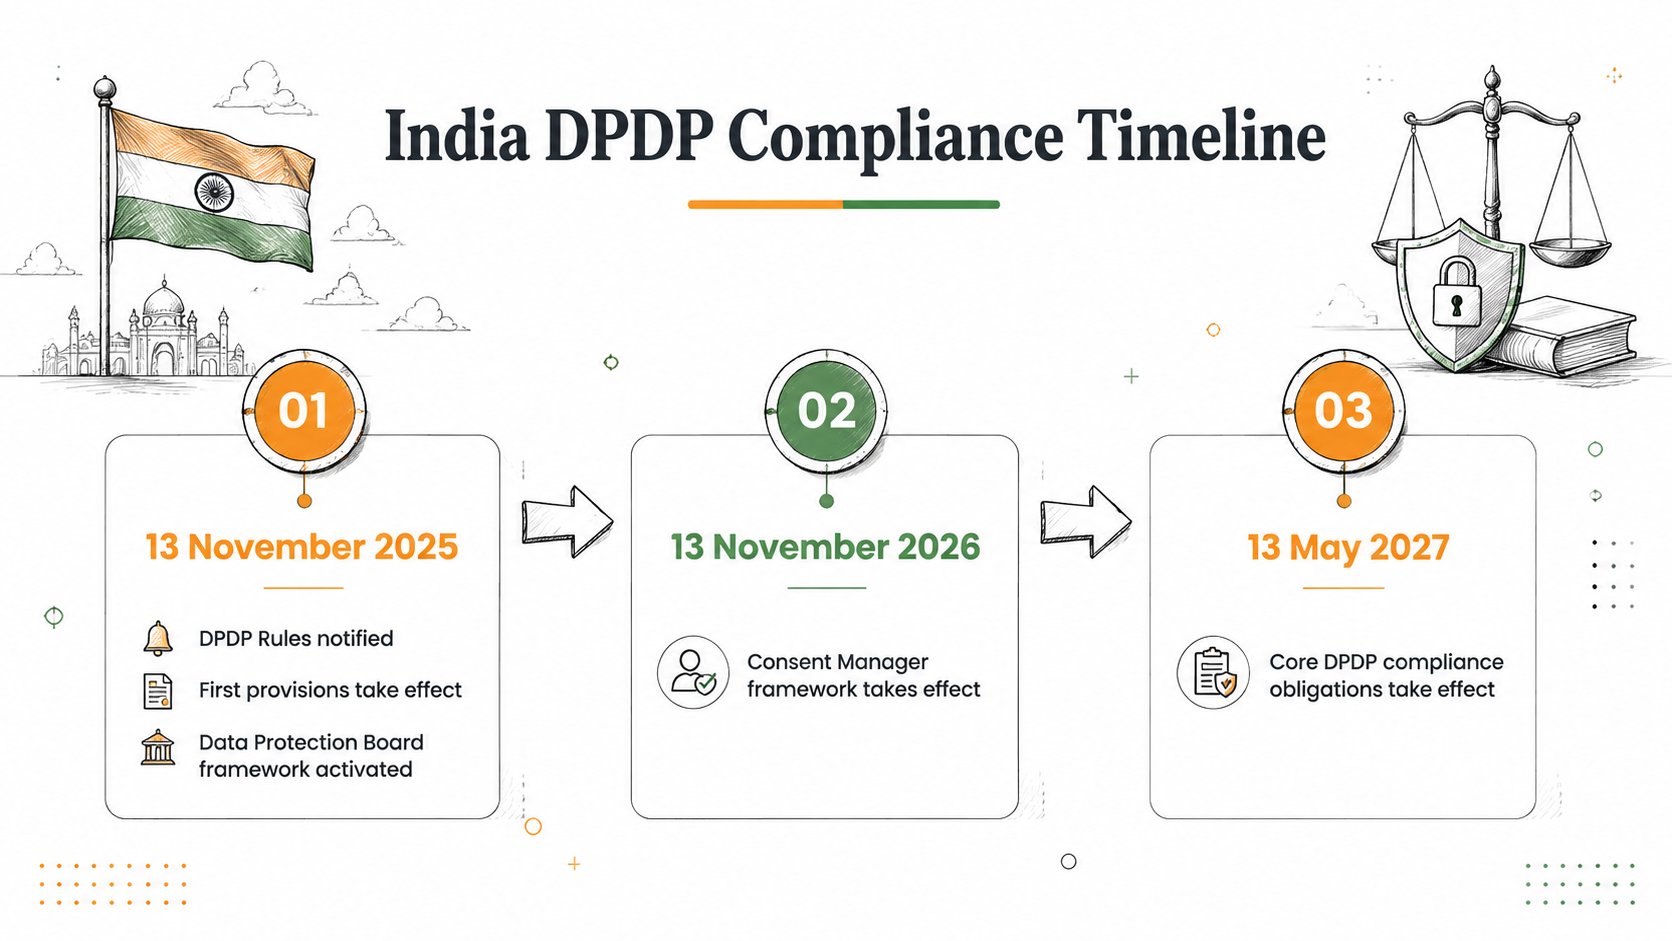
सहायक सामग्री में वर्णित डीपीडीपी कार्यान्वयन समयरेखा अंतरराष्ट्रीय स्तर पर सक्रिय भारतीय कंपनियों के लिए एक उपयोगी योजना मार्ग प्रदान करती है। प्रशासनिक प्रावधान इससे प्रभावी होंगे। 13 नवंबर 2025, सहमति प्रबंधक ढाँचा से 13 नवंबर 2026, और व्यापक परिचालन दायित्वों से 13 मई 2027.
फिर भी एक महत्वपूर्ण अंतर है। DPDP के तहत, कुछ संगठनों को विशिष्ट परिस्थितियों में डेटा सुरक्षा अधिकारी या अधिकृत प्रतिनिधि के संपर्क विवरण प्रकाशित करने की आवश्यकता हो सकती है। GDPR के तहत, अनुच्छेद 27 के दायरे में आने वाली गैर-यूरोपीय संघ संस्थाओं के लिए एक अलग यूरोपीय संघ प्रतिनिधि की आवश्यकता निर्धारित की जा सकती है। एक दूसरे का विकल्प नहीं है।.
डिजिटल व्यक्तिगत डेटा संरक्षण नियम, 2025 (जीएसआर 846(ई))
डीपीडीपी अधिनियम के प्रारंभ होने की अधिसूचना (जीएसआर 843(ई))
अंतर्राष्ट्रीय डेटा स्थानान्तरण, डीपीए और एससीसी
यूरोपीय ग्राहकों को सेवा प्रदान करने वाली भारतीय कंपनियों के लिए, तैयारी अक्सर कार्यक्षेत्र विश्लेषण और गोपनीयता सूचनाओं से कहीं अधिक होती है। यदि व्यक्तिगत डेटा यूरोपीय संघ या ईईए से भारत में स्थानांतरित किया जाता है, तो संबंधित पक्षों को आमतौर पर एक उपयुक्त स्थानांतरण तंत्र की आवश्यकता होगी।.
क्योंकि भारत के पास फिलहाल यूरोपीय संघ का पर्याप्तता निर्णय नहीं है, मानक संविदात्मक खंड, या एससीसी, इनका आमतौर पर उपयोग किया जाता है। कई उद्यम सौदों में, एक भारतीय प्रदाता से अनुच्छेद 28 डेटा प्रोसेसिंग समझौते और संबंधित एससीसी पर हस्ताक्षर करने के लिए कहा जा सकता है।.
| दस्तावेज़ | मुख्य उद्देश्य | सामान्य उपयोग |
|---|---|---|
| अनुच्छेद 28 डीपीए | इसमें नियंत्रक-प्रोसेसर के लिए आवश्यक शर्तें जैसे निर्देश, सुरक्षा, उप-प्रोसेसर और सहायता दायित्व निर्धारित किए गए हैं। | इसका उपयोग तब किया जाता है जब कोई यूरोपीय संघ का ग्राहक अपनी ओर से व्यक्तिगत डेटा संसाधित करने के लिए किसी भारतीय प्रदाता को नियुक्त करता है। |
| एससीसी | यह यूरोपीय संघ या ईईए से बाहर किसी ऐसे देश में भेजे गए व्यक्तिगत डेटा के लिए एक हस्तांतरण तंत्र प्रदान करता है जिसके लिए पर्याप्तता निर्णय नहीं लिया गया है। | इसका उपयोग तब किया जाता है जब व्यक्तिगत डेटा यूरोपीय संघ या ईईए से भारत में स्थानांतरित किया जाता है। |
व्यवहार में, कई भारतीय कंपनियों को दोनों की आवश्यकता होती है। डीपीए प्रसंस्करण संबंध को नियंत्रित करता है। एससीसी सीमा पार हस्तांतरण को संबोधित करता है।.
यह एक और क्षेत्र है जहां डीपीडीपी की तैयारी मददगार साबित हो सकती है। वर्तमान विक्रेता सूचियों, दस्तावेजीकृत सुरक्षा उपायों, स्पष्ट उप-प्रक्रिया निगरानी और अनुशासित अनुमोदन प्रक्रियाओं वाली कंपनी यूरोपीय संघ के ग्राहकों की खरीद संबंधी अपेक्षाओं को पूरा करने के लिए बेहतर स्थिति में होती है।.
एक उपयोगी तैयारी समीक्षा में यह जांच करनी चाहिए कि अनुबंध, सुरक्षा दस्तावेज, हस्तांतरण संबंधी भाषा और वास्तविक संचालन सभी आपस में मेल खाते हैं या नहीं।.
भारतीय कंपनियों के लिए 2026 GDPR की तैयारी संबंधी चेकलिस्ट
क्लाउडकॉप्स जीएमबीएच के साथ ऑडिट के लिए तैयार क्लाउड
इस चेकलिस्ट को एक व्यावहारिक कार्य योजना के रूप में उपयोग करें।.
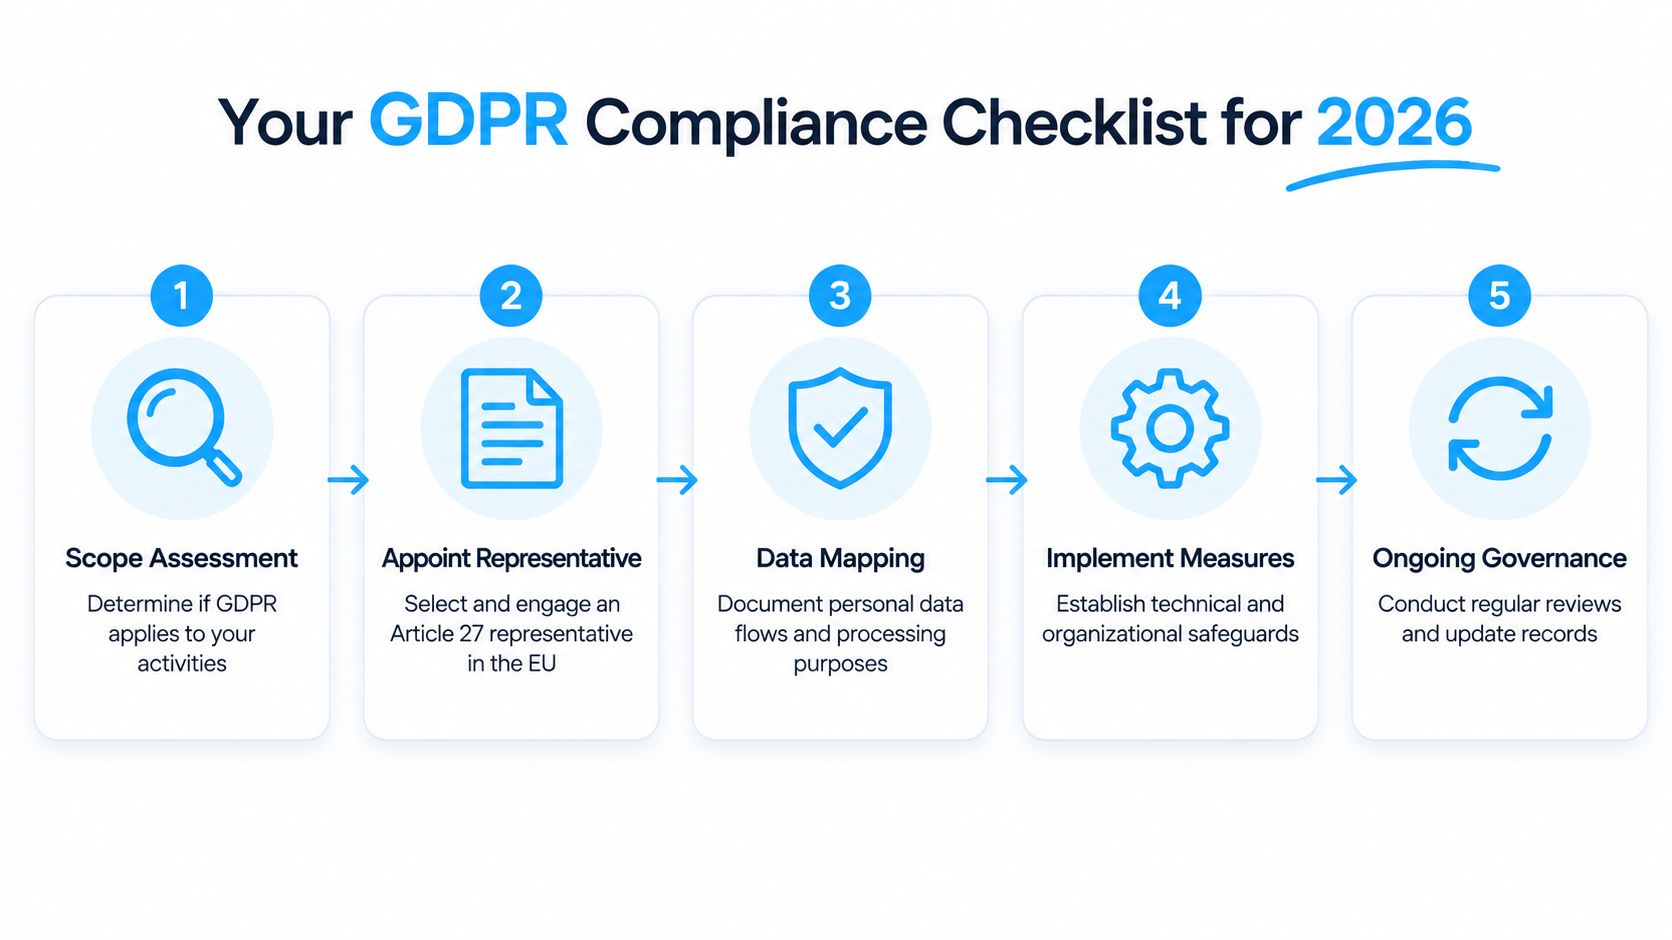
- अनुच्छेद 3(2) के दायरे का आकलन करें।. यूरोपीय संघ में लोगों से जुड़े बिक्री, ऑनबोर्डिंग, अनुबंध, विश्लेषण, विज्ञापन तकनीक, समर्थन और उत्पाद संबंधी निर्णयों की समीक्षा करें।.
- भूमिकाओं और डेटा प्रवाह का मानचित्रण करें।. यह पहचानें कि कंपनी नियंत्रक, संसाधक या दोनों के रूप में कहाँ कार्य करती है, और प्रणालियों, उद्देश्यों, प्राप्तकर्ताओं और विक्रेताओं का दस्तावेजीकरण करें।.
- अनुच्छेद 27 का मूल्यांकन करें।. यदि अनुच्छेद 3(2) लागू होता है, तो तय करें कि क्या यूरोपीय संघ के प्रतिनिधि की आवश्यकता है और तर्क दर्ज करें।.
- बाहरी रूप से प्रदर्शित सामग्री की जांच करें।. गोपनीयता संबंधी सूचनाओं, अनुबंध की भाषा, सहायता चैनलों और अधिकारों से संबंधित संदेशों को वास्तविक परिचालन के अनुरूप बनाएं।.
- अनुरोध-प्रबंधन कार्यप्रवाह बनाएं।. प्रवेश, सत्यापन, रूटिंग, स्वामित्व, वृद्धि, अनुमोदन और साक्ष्य प्रतिधारण को परिभाषित करें।.
- स्थानांतरण की तैयारियों की समीक्षा करें।. पुष्टि करें कि डीपीए, एससीसी, सबप्रोसेसर खुलासे और सहायक सुरक्षा जानकारी खरीद समीक्षा के लिए तैयार हैं या नहीं।.
- डीपीडीपी का उपयोग शासन के एक प्रेरक के रूप में करें।. अलग-अलग कार्यधाराएँ चलाने के बजाय, भारतीय गोपनीयता कार्यान्वयन को व्यापक सीमा पार तैयारियों के साथ संरेखित करें।.
- नियमित रूप से पुनर्मूल्यांकन करें।. उत्पादों, विश्लेषणों, ग्राहक प्रकारों, भौगोलिक क्षेत्रों या प्रसंस्करण गतिविधियों में परिवर्तन होने पर कार्यक्षेत्र की समीक्षा करें।.
GDPR के तहत बचाव योग्य स्थिति दस्तावेजी तर्क, वर्तमान रिकॉर्ड, सटीक सार्वजनिक बयान और दबाव में काम करने वाली प्रतिक्रिया प्रक्रिया पर निर्भर करती है।.
निष्कर्ष
GDPR उन भारतीय कंपनियों पर भी सीधे लागू हो सकता है जिनकी यूरोप में कोई भौतिक उपस्थिति नहीं है। असली मुद्दा यह है कि क्या व्यवसाय यूरोपीय संघ के लोगों को लक्षित करता है या वहां उनके व्यवहार की निगरानी करता है। यदि ऐसा है, तो अनुच्छेद 27 के तहत यूरोपीय संघ के प्रतिनिधि की नियुक्ति भी अनिवार्य हो सकती है।.
2026 के लिए, GDPR को एक अलग कानूनी समस्या के रूप में न देखना ही सबसे अच्छा तरीका है। इसे एक व्यापक गोपनीयता तत्परता कार्यक्रम के हिस्से के रूप में संभालना बेहतर है, जिसमें गोपनीयता नीति कार्यान्वयन (DPDP) को भी गंभीरता से लिया जाए। जो कंपनियां इसे अच्छी तरह से लागू करती हैं, उनके लिए खरीद प्रक्रिया में तेजी लाना, ग्राहकों की जांच-पड़ताल का बेहतर जवाब देना और अनावश्यक कमियों के साथ यूरोपीय संघ के बाजारों में प्रवेश करना अधिक संभव है।.
अस्वीकरण: यह मार्गदर्शिका केवल सामान्य जानकारी के लिए प्रदान की गई है और इसे कानूनी सलाह नहीं माना जाना चाहिए। यूरोपीय संघ के डेटा संरक्षण और अन्य नियामक आवश्यकताओं का अनुप्रयोग प्रत्येक संगठन की विशिष्ट परिस्थितियों पर निर्भर करता है। इस जानकारी पर भरोसा करने या अनुपालन संबंधी निर्णय लेने से पहले, जहां आवश्यक हो, उचित कानूनी सलाह अवश्य लें।.
एआई सूचना: यह लेख एआई की सहायता से एक विशेषज्ञ द्वारा तैयार किया गया है।.