
חברות הודיות יכולות לחלות תחת ה-GDPR גם ללא משרד, צוות או תשתית באירופה. השאלה המרכזית אינה מיקום. השאלה היא האם העסק מכוון לאנשים באיחוד האירופי או עוקב אחר התנהגותם שם.
זה יוצר שתי שאלות מיידיות. ראשית, האם ה-GDPR חל במסגרת סעיף 3(2)? שנית, אם כן, האם החברה זקוקה גם לנציג מהאיחוד האירופי במסגרת סעיף 27?
מדריך זה מסביר כיצד חברות הודיות צריכות להעריך את היקף ה-GDPR, מתי סעיף 27 חל, מה עושה נציג האיחוד האירופי, וכיצד עבודת DPDP בהודו יכולה לתמוך במוכנות לפרטיות בשנת 2026.
מדוע ה-GDPR חשוב לחברות הודיות בשנת 2026
ניתוח GDPR כבר אינו פעילות משפטית נישה עבור חברות הודיות. הוא משפיע על כניסה לשוק, מכירות ארגוניות, רכש, משא ומתן על חוזים, סקירת אבטחה ואמון לקוחות. חברה יכולה להיות מבוססת לחלוטין בהודו ועדיין להתמודד עם התחייבויות GDPR ישירות אם היא מקיימת אינטראקציה נכונה עם אנשים באיחוד האירופי.
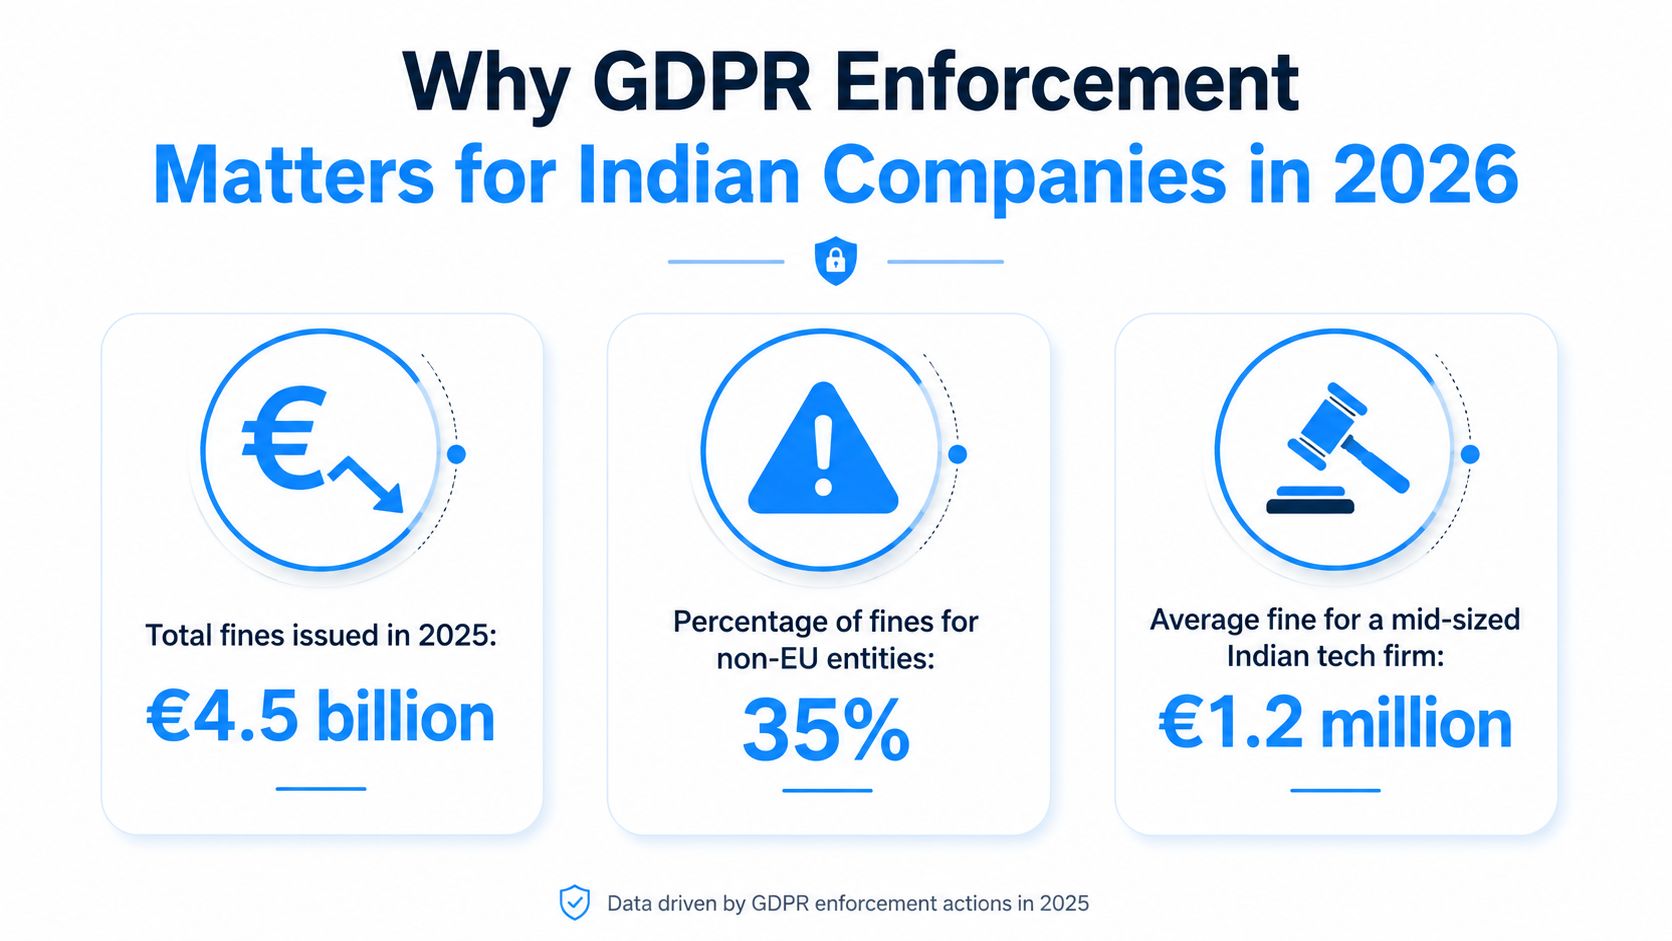
משמעות הדבר היא שספק SaaS עם לקוחות באיחוד האירופי, עסק מסחר אלקטרוני ששולח מוצרים לקונים באיחוד האירופי, או פלטפורמת ניתוח נתונים החוקרת את התנהגות המשתמשים באיחוד האירופי, כולם עשויים להזדקק למשרת GDPR רשמית. במקרים מסוימים, הם עשויים להזדקק גם לנציג האיחוד האירופי במסגרת סעיף 27.
הסיכון חורג מקנסות. הוא כולל גם עיכובים בעסקאות, חיכוכים ברכש, הודעות פרטיות לא עקביות, טיפול איטי בבקשות של נושאי נתונים ובעלות פנימית חלשה בעת כניסה לשווקים מוסדרים.
נקודת מנהיגות: אם הרחבת האיחוד האירופי היא חלק מהתוכנית, יש להעריך את היקף ה-GDPR לפני ההשקה, ולא לאחר תחילת גיוס הלקוחות.
הנחיות הוועדה האירופית להגנת מידע בנוגע להיקף הטריטוריאלי של ה-GDPR
מתי חל ה-GDPR על חברות הודיות?
ה-GDPR אינו חל על כל עסק הודי שנוגע במידע הקשור לאירופה. המבחן המרכזי נובע מסעיף 3, ובמיוחד מסעיף 3(2), אשר מרחיב את ה-GDPR לארגונים מסוימים מחוץ לאיחוד האירופי.
מבחינה מעשית, חברה הודית עשויה להיכלל במסגרת התחום אם היא:
- מציע סחורות או שירותים לאנשים באיחוד האירופי
- עוקב אחר התנהגותם של אנשים באיחוד האירופי
אם אחד מהסעיפים חל, החברה צריכה להעריך את שאר התחייבויות ה-GDPR שלה, כולל שקיפות, בסיס חוקי, טיפול בזכויות, אבטחה, חוזים, שמירת רישומים והאם סעיף 27 דורש נציג מהאיחוד האירופי.
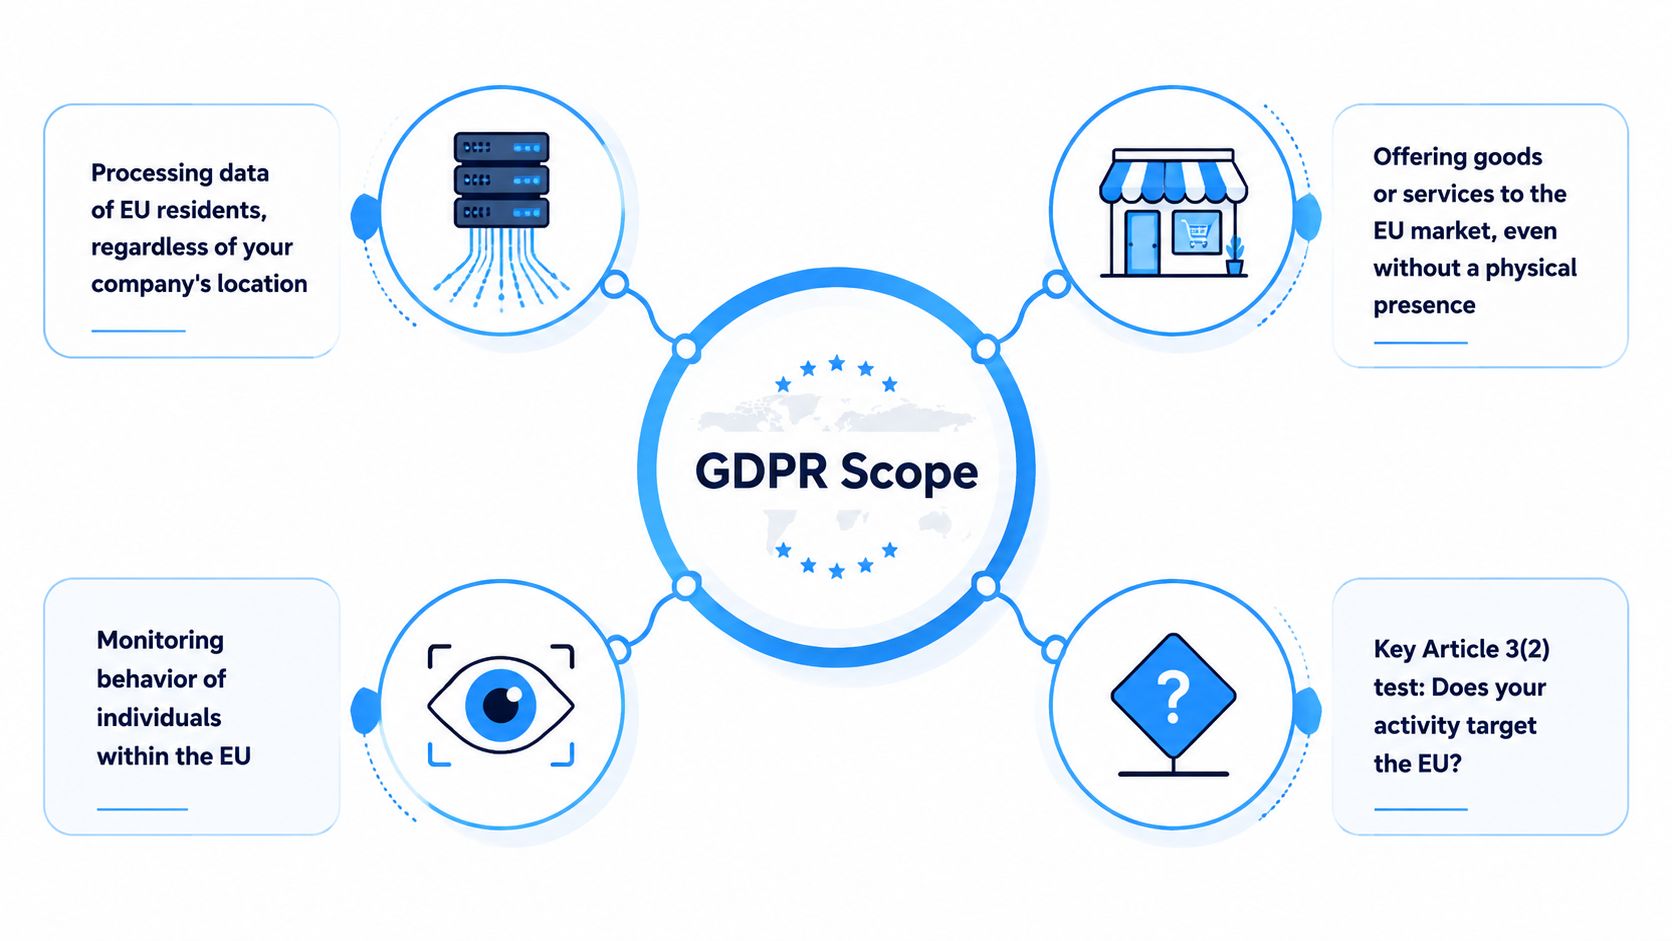
סעיף 3(2) הוא נקודת המוצא
צוותים רבים מתחילים עם השאלה הלא נכונה: האם יש לנו משרד באירופה? נוכחות פיזית אינה הסוגיה העיקרית תחת סעיף 3(2). חברה שבסיסה בבנגלור, מומבאי, היידראבאד, פונה, צ'נאי או במקום אחר בהודו עדיין יכולה להיות כפופה ישירות לתקנת ה-GDPR.
השאלות הטובות יותר הן:
- האם אנחנו מוכרים או משווקים במכוון לאנשים באיחוד האירופי?
- האם אנשים באיחוד האירופי נרשמים לשירות שלנו, משלמים עבורו או משתמשים בו?
- האם אנו עוקבים, יוצרים פרופילים או מנתחים את התנהגותם של אנשים באיחוד האירופי?
- האם תהליכי המוצר, החוזה או התמיכה שלנו יוצרים חשיפה ישירה ל-GDPR?
סקירת היקף טובה צריכה להיות מבוססת ראיות. היא צריכה לבחון את עיצוב המוצר, תהליכי התשלום, הגדרות המשלוח, תמחור, קמפיינים פרסומיים, פעולות תמיכה, כלי ניתוח נתונים, חוזים והודעות פרטיות.
סימנים לכך שחברה הודית עשויה להתמקד באיחוד האירופי
מטרות האיחוד האירופי בדרך כלל נשפטות באמצעות אינדיקטורים מעשיים, ולא באמצעות עובדה אחת. אותות נפוצים כוללים:
- בחירת מדינה באיחוד האירופי בתהליך הקליטה, התשלום או המשלוח
- תמחור ביורו או קמפיינים שנבנו עבור שווקי האיחוד האירופי
- קידום מכירות או ניהול חשבונות המכוונים ללקוחות באיחוד האירופי
- תמיכה מקומית ללקוחות במדינות החברות באיחוד האירופי
- תנאים, הודעות פרטיות או חומרים מסחריים שנכתבו תוך מחשבה על משתמשי האיחוד האירופי
- חוזים ארגוניים המניחים תמיכה בתנאי וזכויות GDPR
גורם אחד לבדו לא בהכרח יפתור את הסוגיה. כמה מהם יחד מצביעים לעתים קרובות על פעילות מכוונת מול האיחוד האירופי.
| מצב עסקי | שאלת תאימות |
|---|---|
| פעילות מכירות הפונה לאיחוד האירופי | האם החברה מציעה במכוון סחורות או שירותים לאנשים באיחוד האירופי? |
| קליטה או מסירה באיחוד האירופי | האם זרימות מוצרים ומסחר בנויות כדי לשרת משתמשים או לקוחות באיחוד האירופי? |
| רכש ארגוני | האם לקוחות באיחוד האירופי מצפים להתחייבויות חוזיות ותהליכים ספציפיות ל-GDPR? |
| תנועה מקרית באיחוד האירופי | האם יש מיקוד אמיתי, או רק גישה מזדמנת מהאיחוד האירופי? |
הנחיות רשמיות של ה-EDPB בנוגע להיקף הטריטוריאלי של GDPR עבור ארגונים שאינם האיחוד האירופי
מתי ניטור התנהגות יכול להפעיל את היקף ה-GDPR
חברות הודיות מתמקדות לעתים קרובות במכירות ומתעלמות מסעיף הניטור הנפרד של סעיף 3(2). היקף ה-GDPR יכול להתעורר גם כאשר העסק צופה או מנתח התנהגות באיחוד האירופי.
זה יכול לכלול:
- ניתוחי התנהגות המקושרים למשתמשים ניתנים לזיהוי
- כלי פרסום ומעקב
- יצירת פרופילים לצורך המלצות או פילוח
- ניתוח מבוסס מיקום
- ניטור הונאות הקשור להתנהגות אישית
- קובצי Cookie או טכנולוגיות המשמשות לחקר פעילות משתמשים לאורך זמן
זה חשוב במיוחד לעסקי SaaS, פרסום-טק, שיווק-טק, אנליטיקה ואפליקציות מובייל. אפילו ללא תנועת מכירות חזקה באיחוד האירופי, ניטור התנהגות באיחוד האירופי יכול ליצור רלוונטיות ישירה ל-GDPR.
כאשר חברות הודיות זקוקות לנציג לפי סעיף 27
סעיף 27 יכול לדרוש מבקר או מעבד שאינו האיחוד האירופי, הנכלל בסעיף 3(2), למנות נציג באיחוד האירופי. זה לא אוטומטי עבור כל חברה הודית המטפלת בנתונים הקשורים לאיחוד האירופי. החברה צריכה תחילה להיות תחת תחום ה-GDPR, ולאחר מכן להעריך האם חל פטור כלשהו.
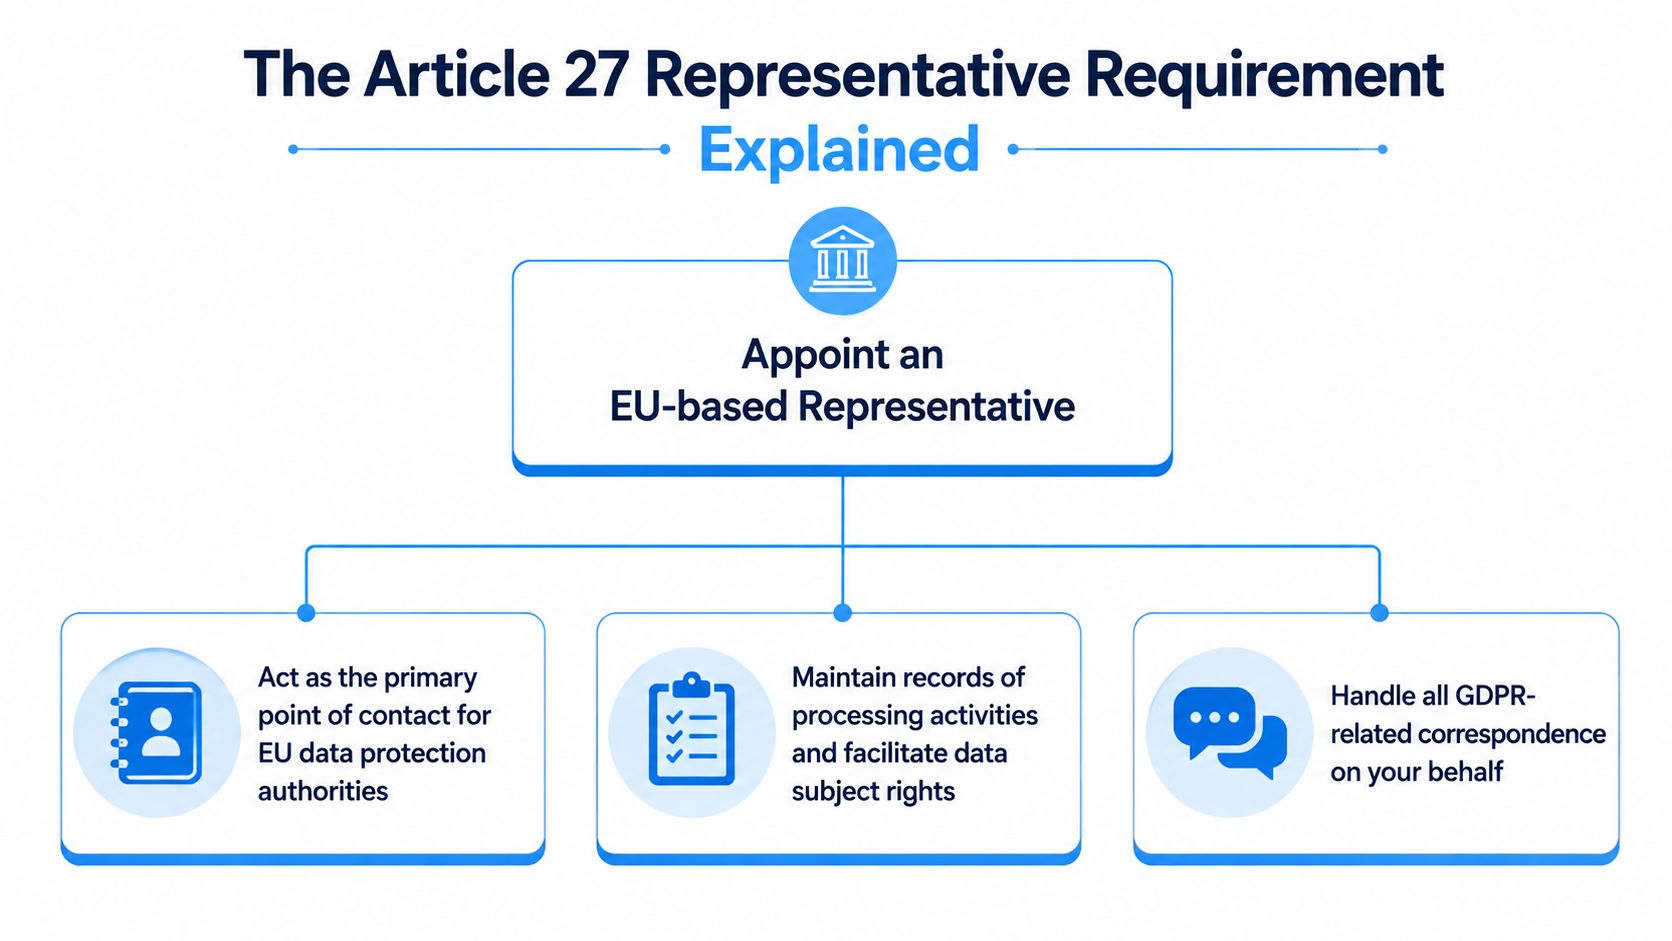
המינוי חייב להיעשות בכתב ועליו להגדיר בבירור את הגוף המכוסה, פעילויות העיבוד הרלוונטיות, כללי התקשורת ודרכי ההסלמה.
מה עושה הנציג בפועל
נציג האיחוד האירופי משמש כנקודת קשר מקומית עבור רשויות פיקוח ונושאי נתונים בנושאים הקשורים לעיבוד נתונים הנמצאים תחת תחום העיבוד. התפקיד תומך בתקשורת, ניתוב ואחריותיות. הוא אינו מעביר את האחריות המשפטית של החברה.
בפועל, הנציג אמור להיות מסוגל:
- לקבל הודעות הרגולטור
- לקבל או לנתב פניות של נושא המידע
- להצביע על הרשומות הרלוונטיות ואנשי הקשר הפנימיים
- תמיכה בהסלמה בזמן לחברה
- לסייע בשמירה על מבנה קשר תקין לעיבוד במסגרת הפרויקט
זו הסיבה שאין להתייחס לסעיף 27 כאל פורמליות של תיבת דואר בלבד. אם לחברה חסרים רישומים עדכניים, בעלות ברורה או תהליך פונקציונלי לטיפול בבקשות, המינוי לבדו לא יפתור את הבעיה.
כלל מעשי: התייחסו לסעיף 27 כחלק ממודל ההפעלה שלכם, ולא כמשימה ניירת עצמאית.
מתי הפטור לפי סעיף 27 עשוי לחול
ארגונים מסוימים עשויים להסתמך על הפטור המוגבל עבור עיבוד מזדמן שאינו צפוי לגרום לסיכון לזכויותיהם וחירויותיהם של אנשים ואינו כרוך בעיבוד בקנה מידה גדול של נתונים בקטגוריה מיוחדת או נתונים של עבירות פליליות.
יש ליישם פטור זה בזהירות. אם פעילות הקשורה לאיחוד האירופי היא חוזרת, מסחרית, משולבת במוצר, או נתמכת על ידי כלי ניתוח או התנהגות קבועים, הערכה מתועדת לפי סעיף 27 בדרך כלל בטוחה יותר מאשר הנחה שהפטור חל.
כיצד ליישם את התפקיד באופן פנימי
לפני מינוי נציג, החברה צריכה להחליט מי הבעלים הפנימית של:
- תקשורת הרגולטור
- טיפול בבקשות של נושא המידע
- ניתוח משפטי
- הנדסה ותגובות למוצר
- הסלמה ביטחונית ואירועים
- עדכוני ניהול רשומות
הסדר הנציג צריך להיות תואם גם להודעות הפרטיות, רישומי עיבוד, ערוצי קליטת בקשות ונהלי הסלמה. ככל שתהליך העבודה הפנימי חזק יותר, כך מינוי סעיף 27 יהיה שימושי יותר.
תרחישים נפוצים עבור חברות הודיות
מודלים עסקיים שונים מעלים שאלות שונות בנוגע ל-GDPR.
SaaS הודי עם לקוחות באיחוד האירופי. אם חברת תוכנה הודית מוכרת באופן פעיל לארגונים באיחוד האירופי או תומכת במשתמשים שבסיסם באיחוד האירופי, ייתכן שיתעורר היקף ה-GDPR. על החברה גם למפות היכן היא פועלת כבקר, כמעבד או שניהם.
מכירה אלקטרונית לצרכנים באיחוד האירופי. אם קמעונאי הודי משווק לקונים מהאיחוד האירופי, מקבל הזמנות מהאיחוד האירופי, או מנהל אספקה ותמיכה עבור קונים מהאיחוד האירופי, סביר להניח שיש לבצע ניתוח מיקוד מעמיק.
טכנולוגיית פרסום ואנליטיקה. עסקים אלה לעיתים קרובות ממעיטים בערכם של פעולות הניטור. יצירת פרופילים, פילוח, מעקב וניתוח מבוסס התנהגות הקשורים לאנשים באיחוד האירופי עלולים להפעיל התחייבויות ישירות של ה-GDPR.
ספקי שירותים מעבדים נתונים הקשורים לאיחוד האירופי בעקיפין. ספק הודי רשאי לטפל במידע אישי הקשור לאירופה רק משום שלקוחו מורה לו לעשות זאת. זה לא מסיר באופן אוטומטי את הסיכון, אך פירושו שמודל השירות, ההוראות וחלוקת התפקידים דורשים בדיקה מדוקדקת.
תנועה ספוראדית באיחוד האירופי. מספר מצומצם של מבקרים באיחוד האירופי, לידים נכנסים מזדמנים או עסקאות בודדות לא בהכרח מעידים על היקף ה-GDPR. השאלה המרכזית נותרת האם העסק מתקשר במכוון עם אנשים באיחוד האירופי או עוקב אחר התנהגותם שם.
עבור חברות הזקוקות לעזרה מקצועית בהערכת היקף, מינוי נציג האיחוד האירופי או בניית תהליך תגובה מעשי, אויסטר שילד היא אפשרות אחת שיש לשקול.
הטעות הנפוצה ביותר היא התמקדות במקום בו ממוקמת החברה. הטריגר המשפטי הוא הפעילות.
מדוע אכיפה עדיין חשובה ללא משרד האיחוד האירופי
חלק מהחברות ההודיות מניחות שסיכון ה-GDPR נמוך אם אין להן סניף או צוות באירופה. זוהי תפיסה צרה מדי. אכיפת ה-GDPR מבוזרת על פני מספר רשויות פיקוח באיחוד האירופי, וחשיפה עלולה להיווצר בכל מקום בו נמצאים האנשים המושפעים.
זה חשוב משום שהיקף, תלונות, ציפיות רכש וקשר עם הרגולטורים - כל אלה יכולים ליצור לחץ עוד לפני כל תוצאה רשמית של אכיפה. עבור עסקים רבים, ההשפעה הראשונה היא תפעולית ומסחרית. היא מתבטאת בחיכוכים בעסקאות, ביקורות אבטחה, שאלוני לקוחות ובקשות זכויות מועצמות.
עמדה ראויה להגנה תלויה ביותר מאשר תיאוריה משפטית. היא תלויה ביכולת להסביר מדוע ה-GDPR חל או לא חל, למי שייכים בקשות נכנסות, אילו רשומות קיימות וכיצד החברה מגיבה בפועל.
כיצד מוכנות DPDP תומכת במוכנות ל-GDPR
עבור חברות הודיות, המוכנות ל-GDPR חופפת יותר ויותר להכנה ל- חוק הגנת מידע אישי דיגיטלי, 2023 וה- חוקי DPDP, 2025. שני המשטרים אינם זהים, אך הם דוחפים חברות לבנות רבות מאותן יכולות תפעוליות.
זה כולל:
- מיפוי נתונים ועיבוד מלאי
- הודעות ברורות יותר ועיצוב הסכמה
- בעלות על אנשי קשר והסלמות בנוגע לפרטיות
- פיקוח על מעבדים וספקים
- תכנון תגובה לפריצות
- משמעת תיעוד חזקה יותר
הנחיות רשמיות של ה-EDPB בנוגע לסעיף 27 והיקף טריטוריאלי
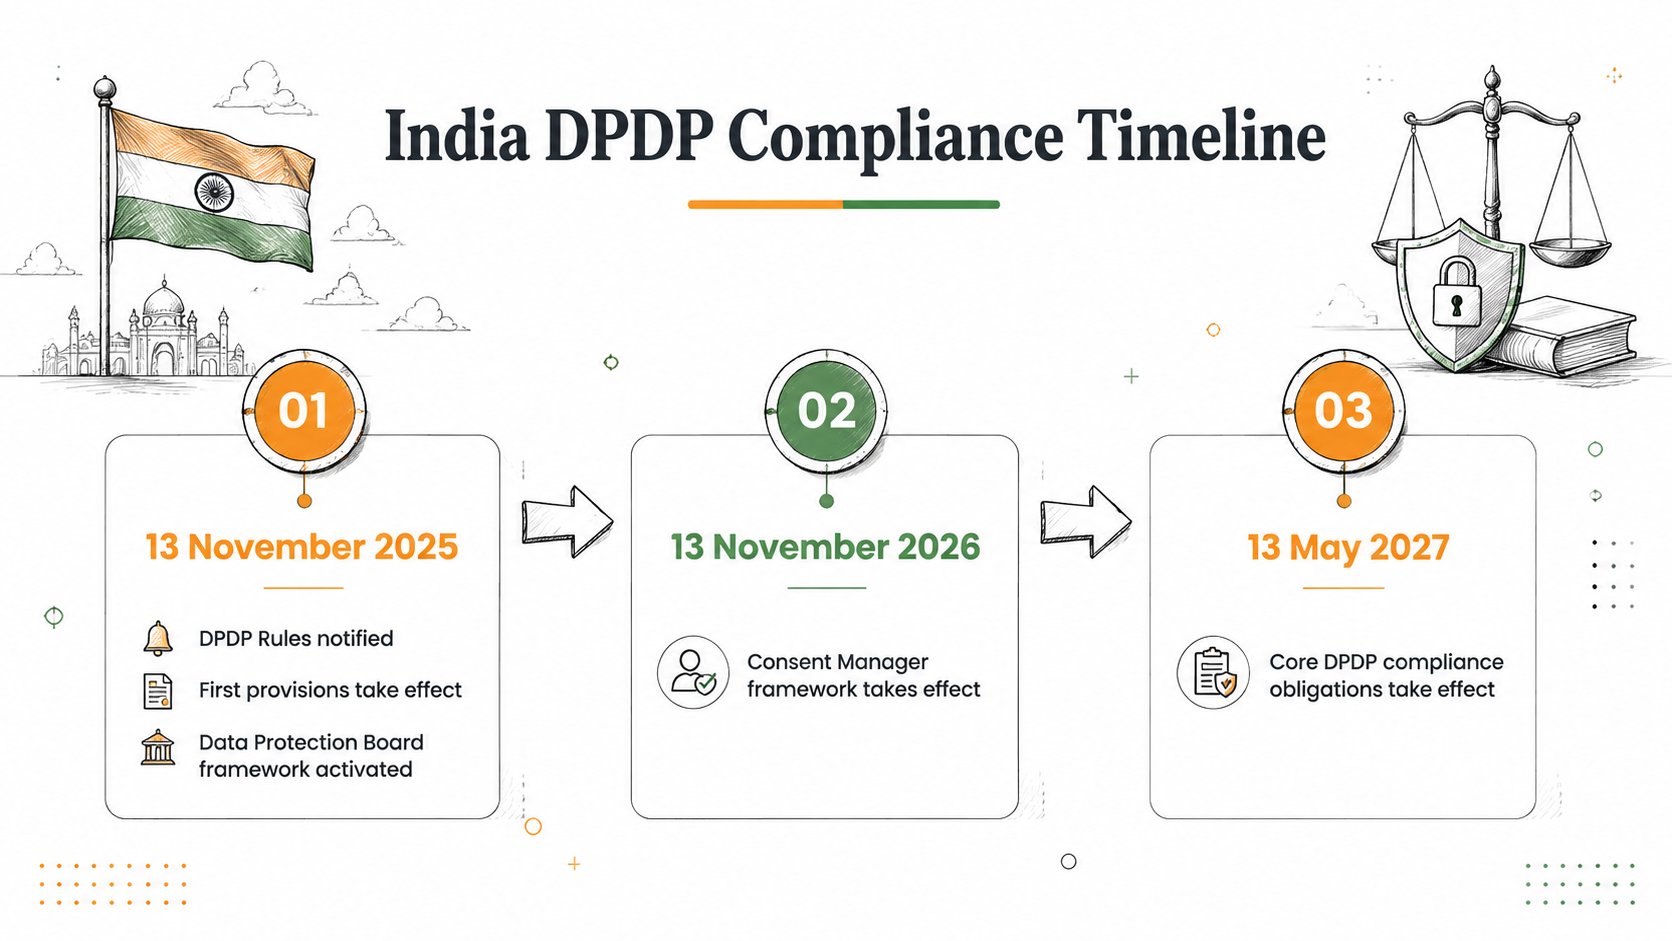
לוח הזמנים של יישום DPDP המתואר בחומר התומך יוצר נתיב תכנון שימושי עבור חברות הודיות פעילות בינלאומית. הוראות מנהליות נכנסות לתוקף החל מ... 13 בנובמבר 2025, ה- מנהל הסכמה מסגרת מ 13 בנובמבר 2026, וחובות תפעוליות רחבות יותר מצד 13 במאי 2027.
עדיין קיים הבחנה חשובה. במסגרת תקנת הגנת המידע וההגנה על נתונים (DPDP), ארגונים מסוימים עשויים להידרש לפרסם פרטי קשר של קצין הגנת מידע או נציג מורשה בהקשרים מסוימים. במסגרת תקנת ה-GDPR, סעיף 27 יכול ליצור דרישה נפרדת לנציג האיחוד האירופי עבור ישויות שאינן שייכות לאיחוד האירופי. אחת מהן אינה מחליפה את השנייה.
כללי הגנת מידע אישי דיגיטלי, 2025 (GSR 846(E))
הודעת תחילת חוק DPDP (GSR 843(E))
העברות נתונים בינלאומיות, הסכמי DPA ו-SCC
עבור חברות הודיות המשרתות לקוחות אירופאים, המוכנות לרוב חורגת מניתוח היקף והודעות פרטיות. אם נתונים אישיים מועברים מהאיחוד האירופי או הכלכלי האירופי להודו, הצדדים בדרך כלל יזדקקו למנגנון העברה מתאים.
מכיוון שהודו אינה קבעה כרגע החלטת הולם של האיחוד האירופי, סעיפים חוזיים סטנדרטיים, או SCCs, נפוצים. בעסקאות ארגוניות רבות, ספק הודי עשוי להתבקש לחתום הן על הסכם עיבוד נתונים לפי סעיף 28 והן על הסכמי ה-SCC הרלוונטיים.
| מִסְמָך | מטרה עיקרית | שימוש אופייני |
|---|---|---|
| סעיף 28 לחוק זכויות אדם | קובע מונחים נדרשים בין בקר למעבד כגון הוראות, אבטחה, מעבדי משנה וחובות סיוע | משמש כאשר לקוח מהאיחוד האירופי ממנה ספק הודי לעבד נתונים אישיים מטעמו. |
| SCCs | מספק מנגנון העברה של נתונים אישיים הנשלחים מחוץ לאיחוד האירופי או EEA למדינה ללא החלטת נאותות | משמש כאשר נתונים אישיים מועברים מהאיחוד האירופי או מה-EEA להודו |
בפועל, חברות הודיות רבות זקוקות לשניהם. חוק עיבוד המידע מסדיר את יחסי העיבוד. ה-SCCs מטפלים בהעברה חוצת גבולות.
זהו תחום נוסף שבו הכנת DPDP יכולה לסייע. חברה עם רשימות ספקים עדכניות, אמצעי הגנה מתועדים, פיקוח ברור על מעבדי משנה ותהליכי אישור ממושמעים, נמצאת במצב טוב הרבה יותר לעמוד בציפיות הרכש של לקוחות האיחוד האירופי.
סקירת מוכנות מועילה צריכה לבדוק האם החוזים, תיעוד האבטחה, שפת ההעברה והפעולות בפועל כולם תואמים.
רשימת בדיקה למוכנות ל-GDPR לשנת 2026 עבור חברות הודיות
ענן מוכן לביקורת עם CloudCops GmbH
השתמשו ברשימת תיוג זו כתוכנית פעולה מעשית.
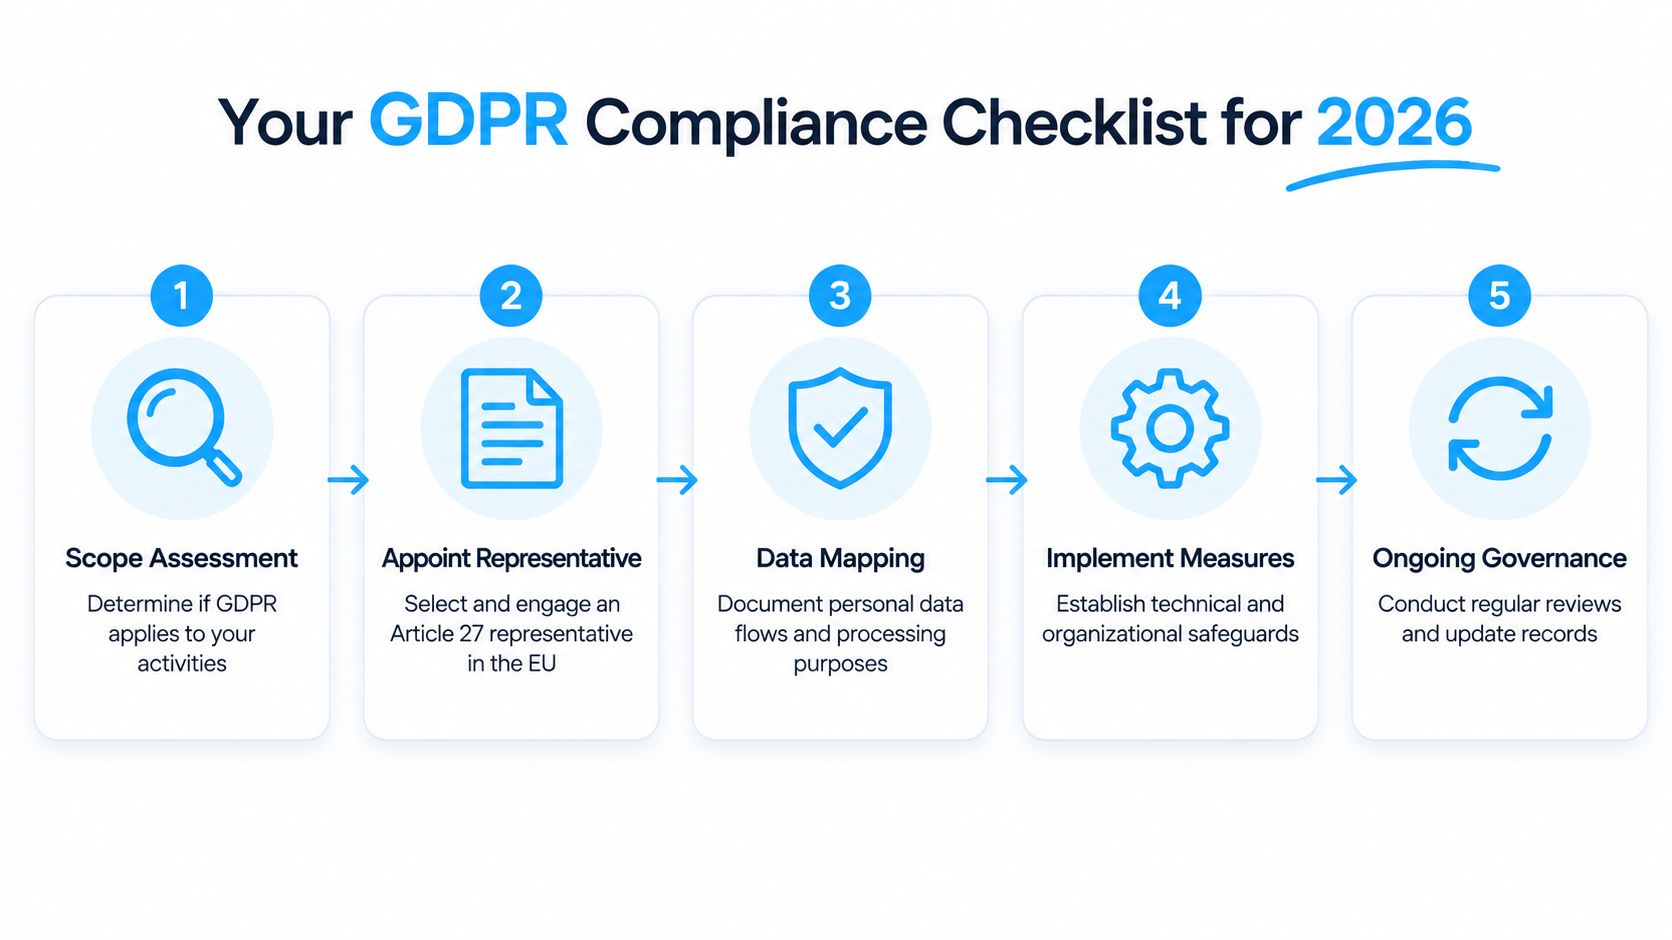
- הערכת היקף סעיף 3(2). סקירת מכירות, קליטה, חוזים, ניתוח נתונים, טכנולוגיית פרסום, תמיכה והחלטות מוצר הקשורות לאנשים באיחוד האירופי.
- מיפוי תפקידים וזרימות נתונים. זהה היכן החברה פועלת כבקר, מעבד או שניהם, ותעד מערכות, מטרות, נמענים וספקים.
- הערכת סעיף 27. אם סעיף 3(2) חל, יש להחליט האם נדרש נציג האיחוד האירופי ולרשום את הנמקתו.
- בדקו חומרים הפונים כלפי חוץ. התאם את הודעות הפרטיות, לשון החוזה, ערוצי התמיכה והודעות הזכויות לפעילות בפועל.
- בניית זרימת עבודה לטיפול בבקשות. הגדירו קליטה, אימות, ניתוב, בעלות, הסלמה, אישור ושמירת ראיות.
- סקור את מוכנות ההעברה. אשר האם הסמכות לניהול נתונים, הסמכות תנאי רכישה (SCC), גילויים של מעבדי משנה ומידע אבטחה תומך מוכנים לסקירת רכש.
- השתמש ב-DPDP כטריגר ממשל. להתאים את יישום הפרטיות בהודו עם מוכנות חוצת גבולות רחבה יותר במקום להפעיל זרמי עבודה נפרדים.
- בצע הערכה מחדש באופן קבוע. יש לבדוק את ההיקף בכל פעם שמוצרים, ניתוחים, סוגי לקוחות, אזורים גיאוגרפיים או פעילויות עיבוד משתנים.
עמדה ראויה להגנה בנוגע ל-GDPR תלויה בהיגיון מתועד, תיעוד עדכני, הצהרות פומביות מדויקות ותהליך תגובה שעובד תחת לחץ.
מַסְקָנָה
ה-GDPR יכול לחול ישירות על חברות הודיות גם ללא נוכחות פיזית באירופה. השאלה האמיתית היא האם העסק מכוון לאנשים באיחוד האירופי או עוקב אחר התנהגותם שם. אם כן, סעיף 27 עשוי לדרוש גם מינוי נציג של האיחוד האירופי.
לשנת 2026, הגישה הטובה ביותר היא לא להתייחס ל-GDPR כבעיה משפטית מבודדת. עדיף לטפל בה כחלק מתוכנית מוכנות רחבה יותר לפרטיות, אשר גם מתייחסת ברצינות ליישום ה-DPDP. חברות שעושות זאת היטב נוטות יותר לפעול מהר יותר ברכש, להגיב טוב יותר לבדיקות לקוחות ולהיכנס לשווקים באיחוד האירופי עם פחות פערים שניתן למנוע.
הצהרת אחריות: מדריך זה מסופק למטרות מידע כללי בלבד ואינו מהווה ייעוץ משפטי. יישום דרישות הגנת המידע של האיחוד האירופי ודרישות רגולטוריות אחרות תלוי בנסיבות הספציפיות של כל ארגון. עליך לקבל ייעוץ משפטי מתאים במידת הצורך לפני הסתמכות על מידע זה או קבלת החלטות בנוגע לציות.
הודעת בינה מלאכותית: מאמר זה הוכן על ידי מומחה בסיוע בינה מלאכותית.