
قد تخضع الشركات الهندية للائحة العامة لحماية البيانات (GDPR) حتى بدون وجود مكتب أو موظفين أو بنية تحتية في أوروبا. المسألة الأساسية ليست الموقع، بل ما إذا كانت الشركة تستهدف الأفراد في الاتحاد الأوروبي أو تراقب سلوكهم هناك.
يثير ذلك سؤالين فوريين. أولاً، هل ينطبق نظام حماية البيانات العامة (GDPR) بموجب المادة 3(2)؟ ثانياً، إذا كان ينطبق، فهل تحتاج الشركة أيضاً إلى ممثل في الاتحاد الأوروبي بموجب المادة 27؟
يشرح هذا الدليل كيف ينبغي للشركات الهندية تقييم نطاق اللائحة العامة لحماية البيانات (GDPR)، ومتى تنطبق المادة 27، وماذا يفعل ممثل الاتحاد الأوروبي، وكيف يمكن لعمل DPDP في الهند أن يدعم الاستعداد للخصوصية في عام 2026.
لماذا يُعدّ قانون حماية البيانات العامة (GDPR) مهمًا للشركات الهندية في عام 2026
لم يعد تحليل اللائحة العامة لحماية البيانات (GDPR) مجرد إجراء قانوني متخصص للشركات الهندية، بل أصبح يؤثر على دخول السوق، ومبيعات الشركات، والمشتريات، والتفاوض على العقود، ومراجعة الأمن، وثقة العملاء. ويمكن لشركة أن تتخذ من الهند مقرًا لها بالكامل، ومع ذلك تظل ملزمة بواجبات اللائحة العامة لحماية البيانات إذا تعاملت مع أشخاص في الاتحاد الأوروبي بالطريقة الصحيحة.
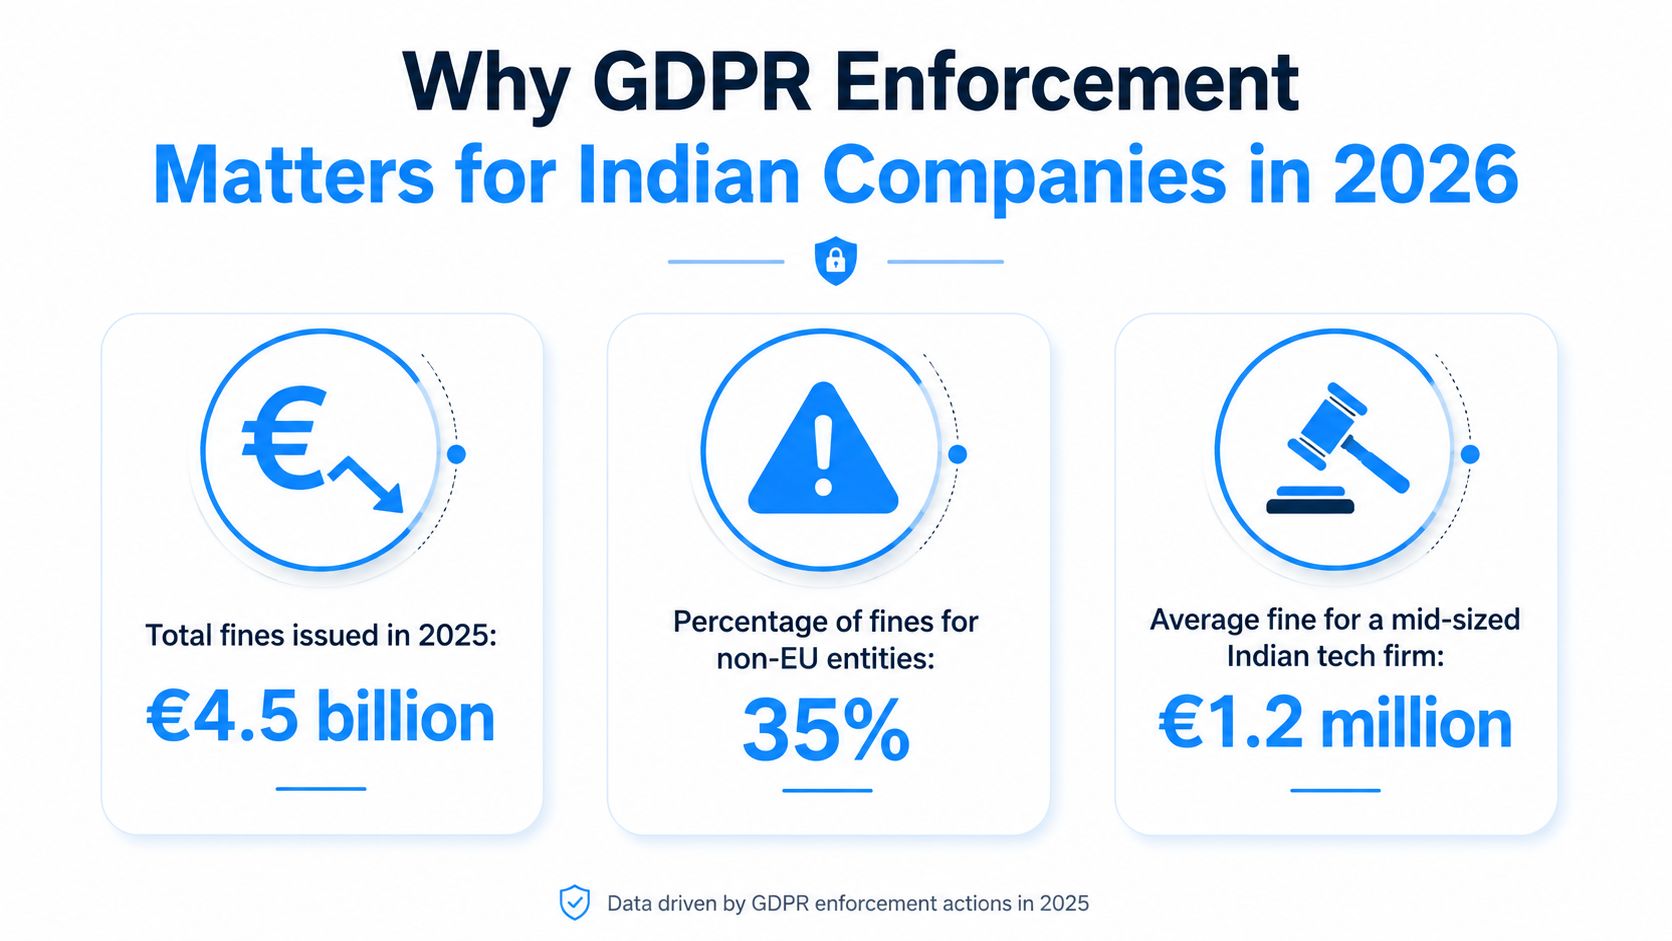
هذا يعني أن مزود خدمات البرمجيات كخدمة (SaaS) الذي لديه عملاء في الاتحاد الأوروبي، أو شركة تجارة إلكترونية تشحن منتجاتها إلى مشترين في الاتحاد الأوروبي، أو منصة تحليلات تدرس سلوك المستخدمين في الاتحاد الأوروبي، قد يحتاجون جميعًا إلى موقف رسمي بشأن اللائحة العامة لحماية البيانات (GDPR). وفي بعض الحالات، قد يحتاجون أيضًا إلى ممثل في الاتحاد الأوروبي بموجب المادة 27.
ولا يقتصر الخطر على الغرامات فحسب، بل يشمل أيضاً تأخير الصفقات، ومشاكل في عمليات الشراء، وإشعارات خصوصية غير متسقة، وبطء في معالجة طلبات أصحاب البيانات، وضعف الملكية الداخلية عند دخول الأسواق الخاضعة للتنظيم.
نقطة القيادة: إذا كان التوسع في الاتحاد الأوروبي جزءًا من الخطة، فقم بتقييم نطاق اللائحة العامة لحماية البيانات قبل الإطلاق، وليس بعد بدء اكتساب العملاء.
إرشادات المجلس الأوروبي لحماية البيانات بشأن النطاق الإقليمي للائحة العامة لحماية البيانات (GDPR).
متى ينطبق قانون حماية البيانات العامة (GDPR) على الشركات الهندية؟
لا ينطبق قانون حماية البيانات العامة (GDPR) على جميع الشركات الهندية التي تتعامل مع بيانات مرتبطة بأوروبا. ويستند المعيار الأساسي إلى المادة 3، وتحديداً المادة 3(2)، التي توسع نطاق تطبيق القانون ليشمل بعض المؤسسات خارج الاتحاد الأوروبي.
من الناحية العملية، قد تندرج شركة هندية ضمن النطاق إذا كانت:
- يقدم سلعًا أو خدمات للأشخاص في الاتحاد الأوروبي
- يراقب سلوك الناس في الاتحاد الأوروبي
إذا انطبق أي من هذين البندين، فيجب على الشركة تقييم بقية التزاماتها بموجب اللائحة العامة لحماية البيانات، بما في ذلك الشفافية، والأساس القانوني، ومعالجة الحقوق، والأمن، والعقود، وحفظ السجلات، وما إذا كانت المادة 27 تتطلب وجود ممثل للاتحاد الأوروبي.
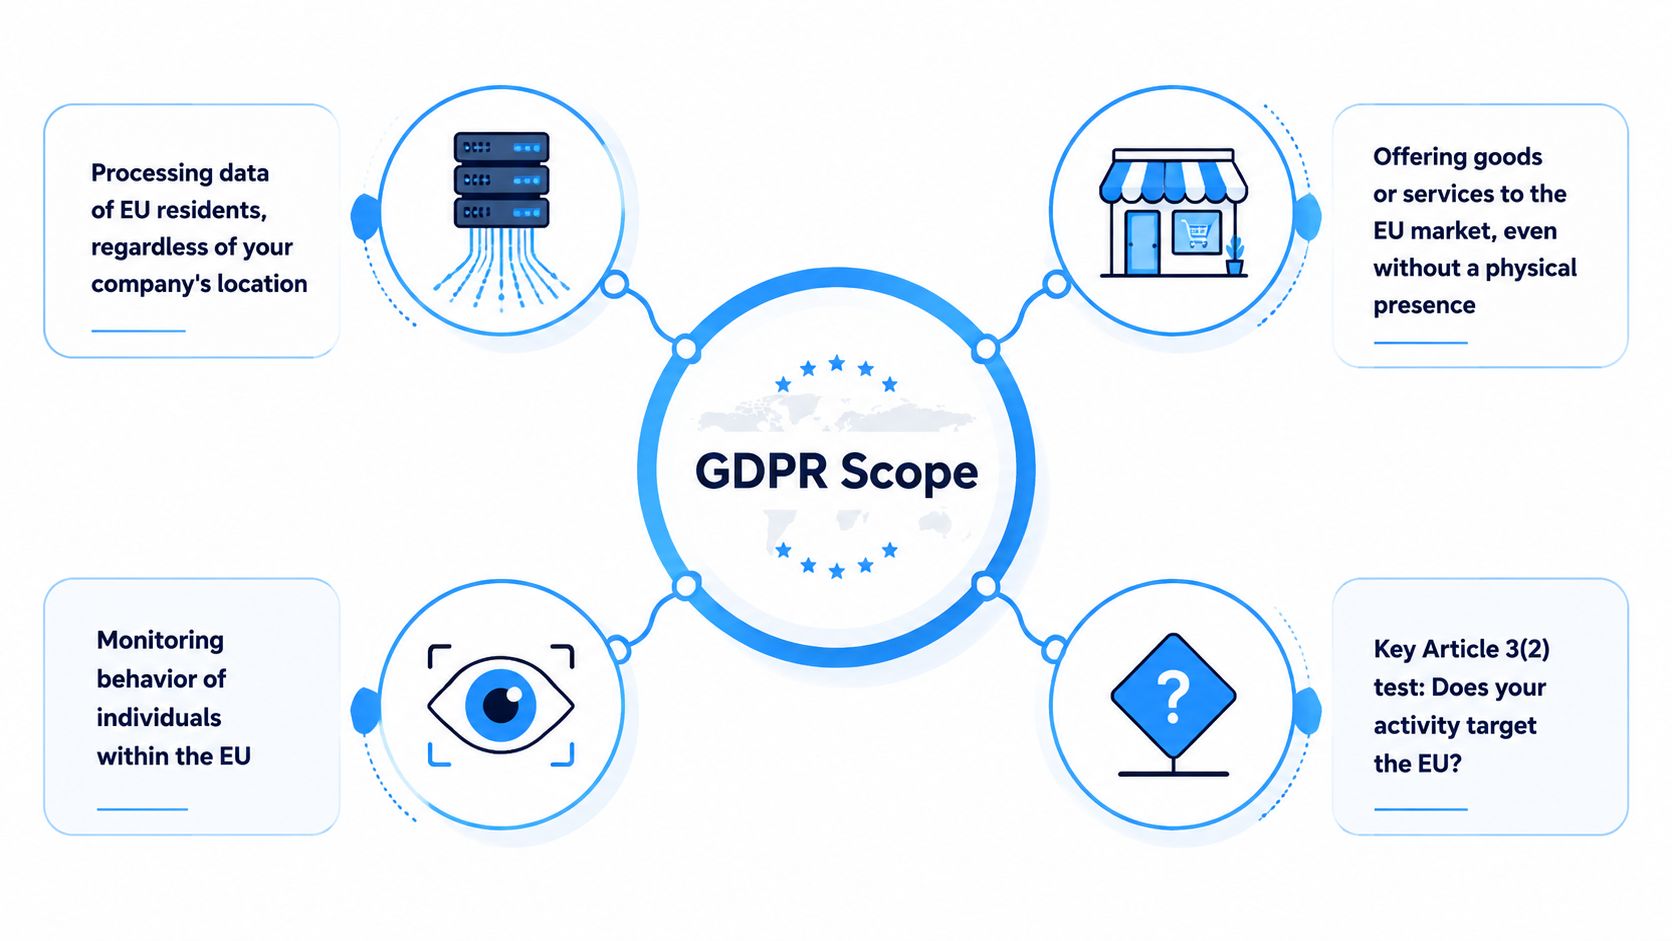
المادة 3(2) هي نقطة البداية
تبدأ العديد من الفرق بسؤال خاطئ: هل لدينا مكتب في أوروبا؟ لا يُعدّ التواجد الفعلي هو القضية الرئيسية بموجب المادة 3(2). فقد تخضع شركة مقرها في بنغالورو أو مومباي أو حيدر آباد أو بونه أو تشيناي أو أي مكان آخر في الهند لأحكام اللائحة العامة لحماية البيانات (GDPR) بشكل مباشر.
الأسئلة الأفضل هي:
- هل نقوم عمداً بالبيع أو التسويق للأشخاص في الاتحاد الأوروبي؟
- هل يقوم الأشخاص في الاتحاد الأوروبي بالتسجيل في خدمتنا أو دفع ثمنها أو استخدامها؟
- هل نقوم بتتبع أو تحديد أو تحليل سلوك الأفراد في الاتحاد الأوروبي؟
- هل تُعرّض منتجاتنا أو عقودنا أو عمليات الدعم التي نقوم بها أنفسنا لمخاطر مباشرة تتعلق باللائحة العامة لحماية البيانات (GDPR)؟
ينبغي أن تستند مراجعة النطاق الجيدة إلى الأدلة. وينبغي أن تتناول تصميم المنتج، وعمليات الدفع، وإعدادات الشحن، والتسعير، والحملات الإعلانية، وعمليات الدعم، وأدوات التحليل، والعقود، وإشعارات الخصوصية.
مؤشرات على أن شركة هندية قد تستهدف الاتحاد الأوروبي
عادةً ما يتم تقييم استهداف الاتحاد الأوروبي من خلال مؤشرات عملية، وليس من خلال حقيقة واحدة. وتشمل المؤشرات الشائعة ما يلي:
- اختيار دولة من دول الاتحاد الأوروبي في عمليات التسجيل أو الدفع أو التسليم
- التسعير باليورو أو الحملات المصممة لأسواق الاتحاد الأوروبي
- التواصل مع العملاء في الاتحاد الأوروبي أو إدارة حساباتهم
- دعم محلي للعملاء في الدول الأعضاء في الاتحاد الأوروبي
- الشروط، وإشعارات الخصوصية، أو المواد التجارية المكتوبة مع مراعاة مستخدمي الاتحاد الأوروبي
- تدعم عقود المؤسسات التي تفترض شروط وحقوق اللائحة العامة لحماية البيانات (GDPR)
قد لا يحلّ عامل واحد المشكلة بمفرده. فوجود عدة عوامل مجتمعة غالباً ما يشير إلى نشاط متعمد موجه نحو الاتحاد الأوروبي.
| ظروف العمل | سؤال الامتثال |
|---|---|
| نشاط المبيعات الموجهة إلى الاتحاد الأوروبي | هل تقوم الشركة عمداً بتقديم سلع أو خدمات لأشخاص في الاتحاد الأوروبي؟ |
| إجراءات الانضمام أو التسليم في الاتحاد الأوروبي | هل تم تصميم تدفقات المنتجات والتجارة لخدمة مستخدمي أو عملاء الاتحاد الأوروبي؟ |
| مشتريات المؤسسة | هل يتوقع عملاء الاتحاد الأوروبي التزامات تعاقدية وإجرائية خاصة باللائحة العامة لحماية البيانات (GDPR)؟ |
| حركة مرور الاتحاد الأوروبي العرضية | هل هناك استهداف حقيقي، أم أن الوصول من الاتحاد الأوروبي يقتصر على فترات متقطعة؟ |
متى يمكن أن يؤدي رصد السلوك إلى نطاق اللائحة العامة لحماية البيانات (GDPR)؟
غالباً ما تركز الشركات الهندية على المبيعات وتتجاهل بند المراقبة المنفصل في المادة 3(2). وقد ينشأ نطاق اللائحة العامة لحماية البيانات أيضاً عندما تراقب الشركة أو تحلل السلوك في الاتحاد الأوروبي.
قد يشمل ذلك ما يلي:
- تحليلات سلوكية مرتبطة بمستخدمين محددين
- أدوات تكنولوجيا الإعلان والتتبع
- تحديد السمات الشخصية لأغراض التوصيات أو التجزئة
- التحليل القائم على الموقع
- مراقبة الاحتيال المرتبطة بالسلوك الفردي
- ملفات تعريف الارتباط أو التقنيات المستخدمة لدراسة نشاط المستخدم بمرور الوقت
يُعدّ هذا الأمر بالغ الأهمية، لا سيما بالنسبة لشركات البرمجيات كخدمة (SaaS)، وتقنيات الإعلان، وتقنيات التسويق، والتحليلات، وتطبيقات الهواتف المحمولة. فحتى في غياب تشريعات قوية في الاتحاد الأوروبي بشأن المبيعات، يُمكن أن يُؤدي رصد سلوك المستخدمين داخل الاتحاد الأوروبي إلى تطبيق مباشر للائحة العامة لحماية البيانات (GDPR).
متى تحتاج الشركات الهندية إلى ممثل بموجب المادة 27
قد تنص المادة 27 على إلزام جهة تحكم أو معالجة بيانات من خارج الاتحاد الأوروبي، تندرج ضمن المادة 3(2)، بتعيين ممثل لها في الاتحاد الأوروبي. ولا يُطبق هذا الإجراء تلقائيًا على جميع الشركات الهندية التي تتعامل مع بيانات متعلقة بالاتحاد الأوروبي. إذ يجب أولًا أن تكون الشركة خاضعة لنطاق اللائحة العامة لحماية البيانات (GDPR)، ثم تقييم ما إذا كان أي استثناء ينطبق عليها.
المادة 27 من اللائحة العامة لحماية البيانات
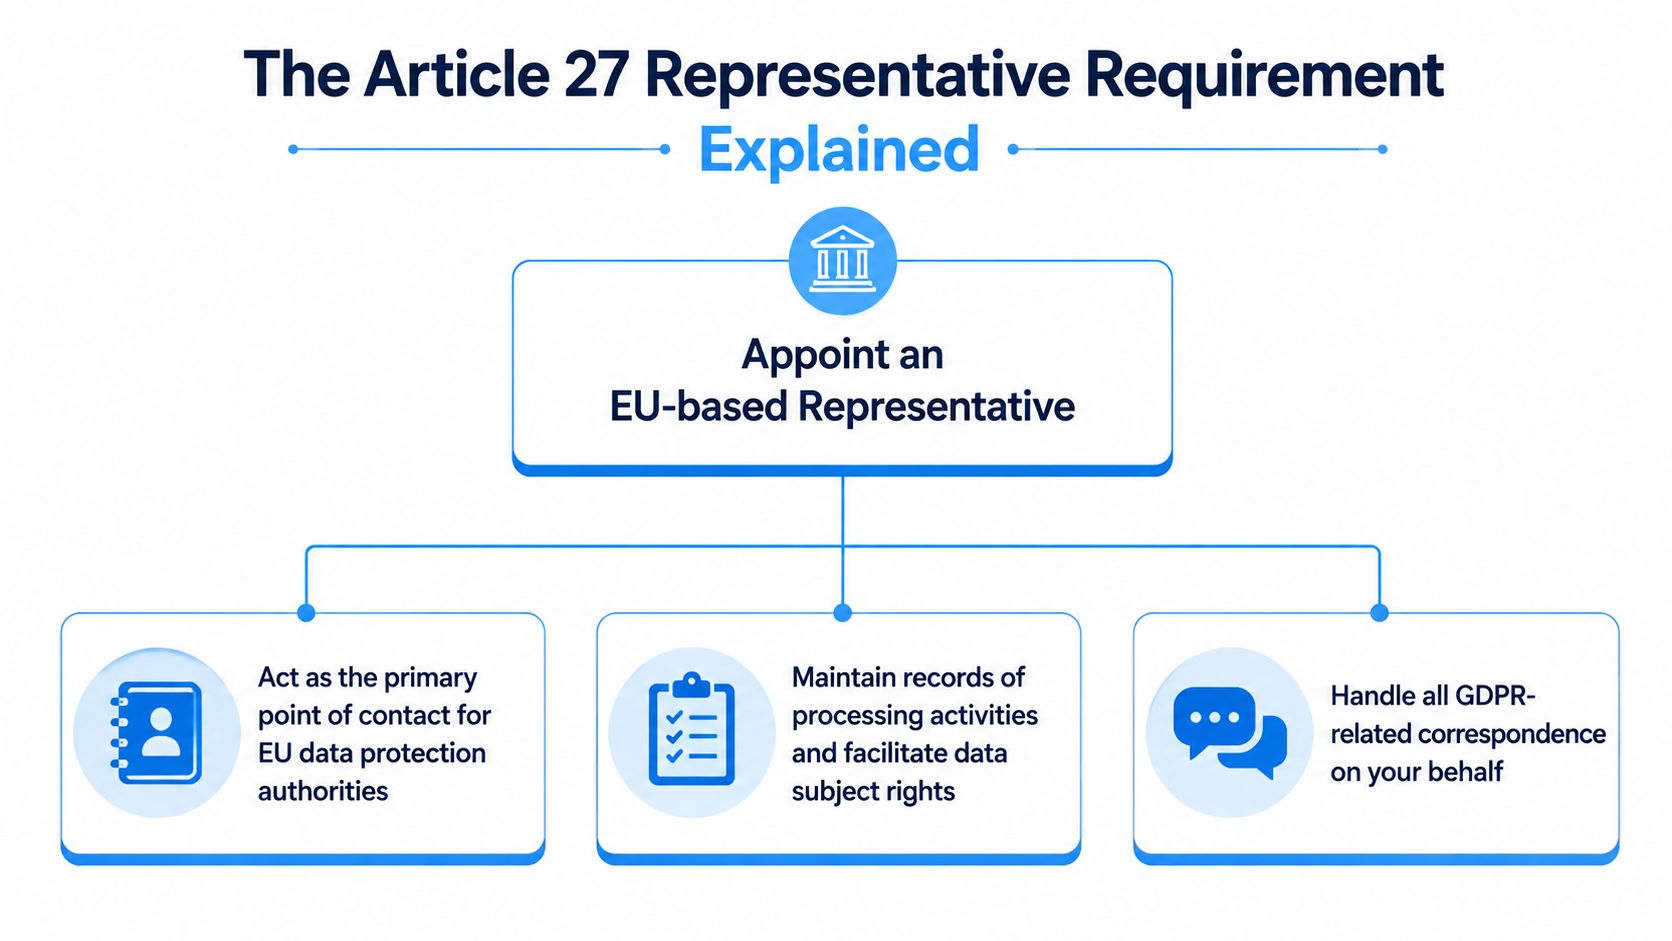
يجب أن يتم التعيين كتابياً وأن يحدد بوضوح الكيان المشمول، وأنشطة المعالجة ذات الصلة، وقواعد الاتصال، ومسارات التصعيد.
ما يفعله الممثل عملياً
يتولى ممثل الاتحاد الأوروبي دور نقطة اتصال محلية مع السلطات الإشرافية والأفراد المعنيين بالبيانات فيما يتعلق بالمسائل المتعلقة بالمعالجة المشمولة. يدعم هذا الدور التواصل والتوجيه والمساءلة، ولا ينقل المسؤولية القانونية للشركة.
عملياً، ينبغي أن يكون الممثل قادراً على:
- تلقي اتصالات الجهات التنظيمية
- استلام أو توجيه استفسارات أصحاب البيانات
- أشر إلى السجلات ذات الصلة وجهات الاتصال الداخلية
- تقديم الدعم اللازم لتصعيد المشكلات إلى الشركة في الوقت المناسب
- المساعدة في الحفاظ على هيكل اتصال عملي للمعالجة المشمولة بالنطاق
لهذا السبب، لا ينبغي التعامل مع المادة 27 كإجراء شكلي لا يتعدى كونه مجرد وسيلة تواصل. فإذا كانت الشركة تفتقر إلى سجلات حديثة، أو ملكية واضحة، أو آلية فعّالة للتعامل مع الطلبات، فإن التعيين وحده لن يحل المشكلة.
قاعدة عملية: تعامل مع المادة 27 كجزء من نموذج التشغيل الخاص بك، وليس كمهمة ورقية مستقلة.
متى يجوز تطبيق الإعفاء المنصوص عليه في المادة 27
قد تعتمد بعض المنظمات على الاستثناء المحدود للمعالجة العرضية التي من غير المرجح أن تؤدي إلى خطر على حقوق الأفراد وحرياتهم ولا تنطوي على معالجة واسعة النطاق لبيانات الفئات الخاصة أو بيانات الجرائم الجنائية.
ينبغي تطبيق هذا الاستثناء بحذر. فإذا كان النشاط المتعلق بالاتحاد الأوروبي متكرراً، أو تجارياً، أو مضمناً في المنتج، أو مدعوماً بتحليلات منتظمة أو أدوات سلوكية، فإن إجراء تقييم موثق بموجب المادة 27 يكون عادةً أكثر أماناً من افتراض انطباق الاستثناء.
كيفية تفعيل هذا الدور داخلياً
قبل تعيين ممثل، يجب على الشركة تحديد من يملكها داخلياً:
- اتصالات الجهة التنظيمية
- معالجة طلبات أصحاب البيانات
- تحليل قانوني
- الاستجابات الهندسية واستجابات المنتج
- تصعيد الحوادث والأمن
- تحديثات حفظ السجلات
ينبغي أن يتوافق الترتيب التمثيلي أيضاً مع إشعارات الخصوصية، وسجلات المعالجة، وقنوات تلقي الطلبات، وإجراءات التصعيد. وكلما كان سير العمل الداخلي أقوى، زادت فائدة التعيين بموجب المادة 27.
سيناريوهات شائعة للشركات الهندية
تثير نماذج الأعمال المختلفة أسئلة مختلفة تتعلق باللائحة العامة لحماية البيانات (GDPR).
شركة هندية تعمل بنظام SaaS ولديها عملاء في الاتحاد الأوروبي. إذا كانت شركة برمجيات هندية تبيع منتجاتها بنشاط لمنظمات في الاتحاد الأوروبي أو تدعم مستخدمين مقيمين في الاتحاد الأوروبي، فقد تخضع لنطاق اللائحة العامة لحماية البيانات (GDPR). ينبغي على الشركة أيضاً تحديد دورها كجهة تحكم، أو جهة معالجة بيانات، أو كليهما.
البيع عبر الإنترنت للمستهلكين في الاتحاد الأوروبي. إذا كان بائع التجزئة الهندي يسوق للمتسوقين في الاتحاد الأوروبي، أو يقبل طلبات الاتحاد الأوروبي، أو يدير عمليات التنفيذ والدعم لمشتري الاتحاد الأوروبي، فمن المرجح أن يكون هناك تحليل استهداف قوي يجب إجراؤه.
تكنولوجيا الإعلان والتحليلات. غالباً ما تقلل هذه الشركات من شأن جانب المراقبة. فعمليات تحديد الملفات الشخصية، وتقسيم المستخدمين، وتتبعهم، وتحليل سلوكهم المرتبط بالأفراد في الاتحاد الأوروبي، قد تؤدي إلى التزامات مباشرة بموجب اللائحة العامة لحماية البيانات (GDPR).
مقدمو الخدمات الذين يعالجون البيانات المتعلقة بالاتحاد الأوروبي بشكل غير مباشر. قد يتعامل مزود خدمة هندي مع البيانات الشخصية المرتبطة بأوروبا فقط بناءً على طلب العميل. هذا لا يزيل المخاطر تلقائيًا، ولكنه يعني ضرورة مراجعة نموذج الخدمة والتعليمات وتوزيع الأدوار بدقة.
حركة مرور متقطعة من الاتحاد الأوروبي. لا يعني وجود عدد قليل من زوار الاتحاد الأوروبي، أو بعض العملاء المحتملين، أو معاملات فردية بالضرورة خضوع الشركة لنطاق اللائحة العامة لحماية البيانات (GDPR). ويبقى السؤال الأساسي هو ما إذا كانت الشركة تتواصل عمداً مع أشخاص في الاتحاد الأوروبي أو تراقب سلوكهم هناك.
بالنسبة للشركات التي تحتاج إلى مساعدة متخصصة في تقييم النطاق، أو تعيين ممثل للاتحاد الأوروبي، أو بناء عملية استجابة فعّالة،, درع المحار يُعد هذا أحد الخيارات التي يجب أخذها في الاعتبار.
الخطأ الأكثر شيوعاً هو التركيز على موقع الشركة. أما المحفز القانوني فهو النشاط نفسه.
لماذا لا يزال تطبيق القانون مهماً حتى بدون مكتب للاتحاد الأوروبي
تفترض بعض الشركات الهندية أن مخاطر تطبيق اللائحة العامة لحماية البيانات (GDPR) منخفضة إذا لم يكن لديها فروع أو موظفين في أوروبا. هذه نظرة قاصرة. فإنفاذ اللائحة العامة لحماية البيانات موزع بين عدة هيئات إشرافية في الاتحاد الأوروبي، وقد تنشأ المخاطر أينما وُجد الأفراد المعنيون.
هذا الأمر بالغ الأهمية لأن نطاق الإجراءات، والشكاوى، وتوقعات المشتريات، والتواصل مع الجهات التنظيمية، كلها عوامل قد تُسبب ضغوطًا حتى قبل صدور أي قرار رسمي بالتنفيذ. بالنسبة للعديد من الشركات، يكون التأثير الأول تشغيليًا وتجاريًا، ويظهر في احتكاكات الصفقات، ومراجعات الأمن، واستبيانات العملاء، وطلبات الحقوق المُصعّدة.
إنّ الموقف القابل للدفاع عنه لا يعتمد على النظرية القانونية فحسب، بل يعتمد أيضاً على القدرة على شرح سبب انطباق اللائحة العامة لحماية البيانات أو عدم انطباقها، ومن يملك الطلبات الواردة، وما هي السجلات الموجودة، وكيف تستجيب الشركة عملياً.
كيف يدعم الاستعداد لحماية البيانات الاستعداد للائحة العامة لحماية البيانات
بالنسبة للشركات الهندية، يتداخل الاستعداد للائحة العامة لحماية البيانات (GDPR) بشكل متزايد مع الاستعداد لها. قانون حماية البيانات الشخصية الرقمية، 2023 و قواعد DPDP، 2025. النظامان ليسا متطابقين، لكنهما يدفعان الشركات إلى بناء العديد من القدرات التشغيلية نفسها.
وهذا يشمل:
- خرائط البيانات وقوائم المعالجة
- تصميم إشعارات وموافقة أكثر وضوحًا
- مسؤولية جهات الاتصال المعنية بالخصوصية والتصعيد
- الإشراف على المعالج والمورد
- تخطيط الاستجابة للاختراقات
- نظام توثيق أكثر صرامة
التوجيهات الرسمية للمجلس الأوروبي لحماية البيانات بشأن المادة 27 والنطاق الإقليمي
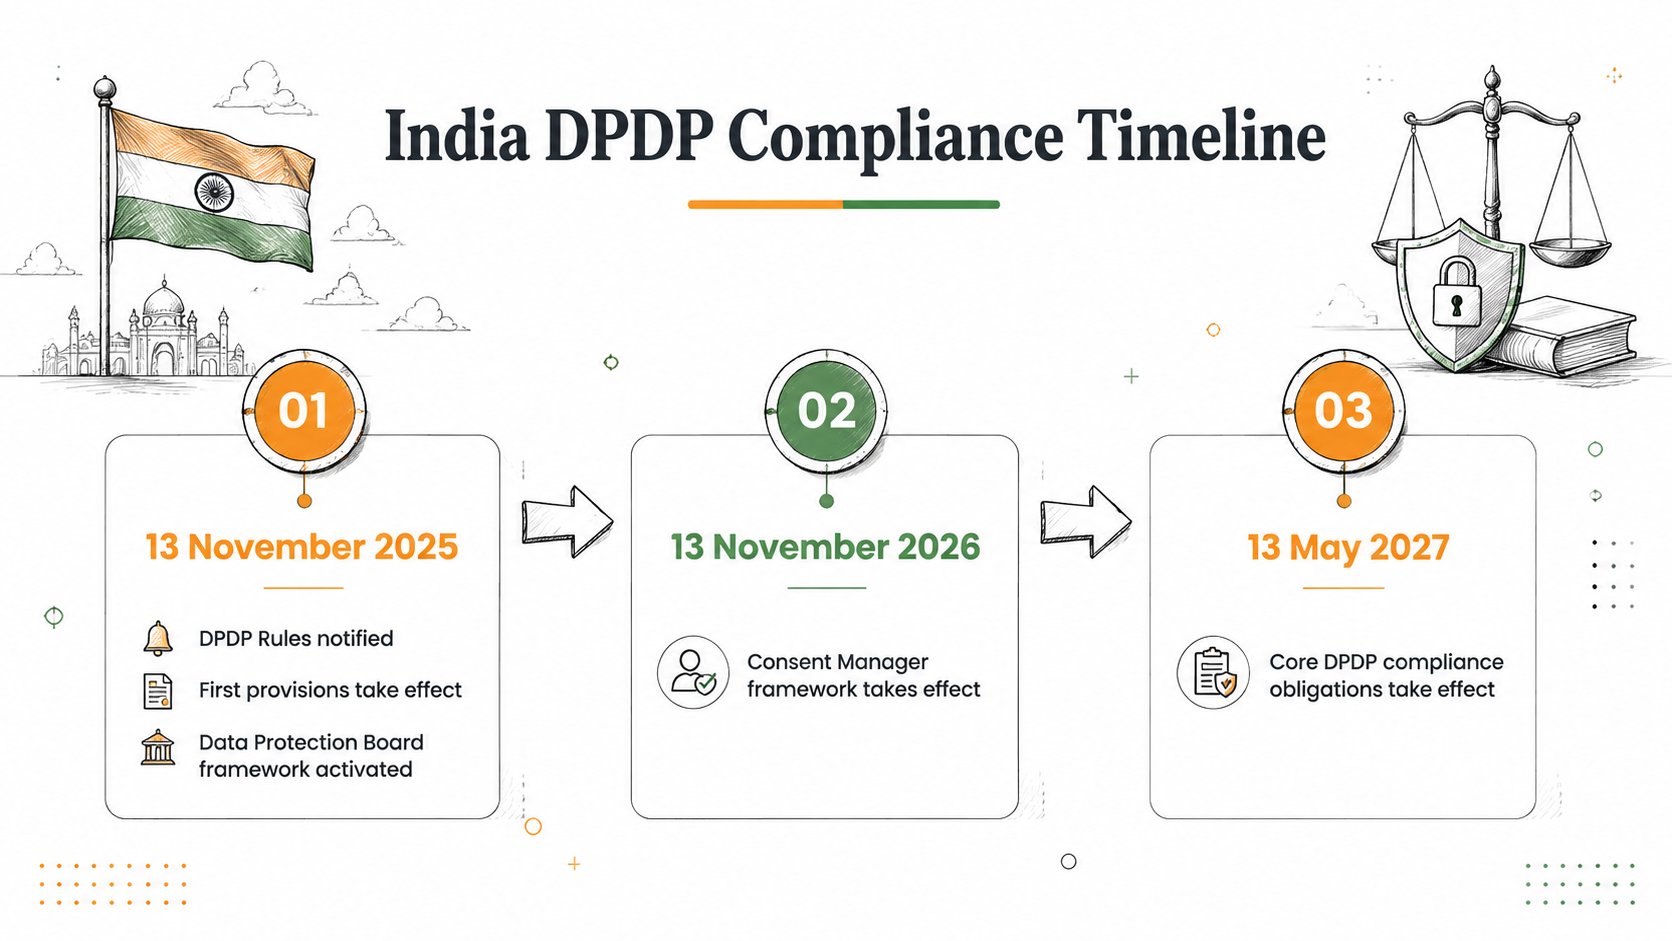
يُوفّر الجدول الزمني لتنفيذ برنامج حماية البيانات الشخصية (DPDP) الموضح في المواد الداعمة مسارًا تخطيطيًا مفيدًا للشركات الهندية العاملة دوليًا. وتدخل الأحكام الإدارية حيز التنفيذ اعتبارًا من 13 نوفمبر 2025, ، ال مدير الموافقة إطار عمل من 13 نوفمبر 2026, والتزامات تشغيلية أوسع نطاقاً من 13 مايو 2027.
لا يزال هناك فرق جوهري. بموجب لائحة حماية البيانات الشخصية (DPDP)، قد تحتاج بعض المؤسسات إلى نشر بيانات الاتصال بمسؤول حماية البيانات أو ممثل مُعتمد في سياقات مُحددة. أما بموجب اللائحة العامة لحماية البيانات (GDPR)، فتنص المادة 27 على إمكانية وجود مُمثل مُعتمد من الاتحاد الأوروبي للكيانات غير الأوروبية الخاضعة للائحة. ولا يُغني أحدهما عن الآخر.
قواعد حماية البيانات الشخصية الرقمية، 2025 (GSR 846(E))
إشعار بدء العمل بقانون حماية البيانات الشخصية (GSR 843(E))
عمليات نقل البيانات الدولية، واتفاقيات حماية البيانات، والبنود التعاقدية القياسية
بالنسبة للشركات الهندية التي تخدم عملاء أوروبيين، غالباً ما يتجاوز الاستعداد مجرد تحليل النطاق وإشعارات الخصوصية. فإذا نُقلت البيانات الشخصية من الاتحاد الأوروبي أو المنطقة الاقتصادية الأوروبية إلى الهند، فعادةً ما تحتاج الأطراف إلى آلية نقل مناسبة.
لأن الهند لا تملك حالياً قراراً من الاتحاد الأوروبي بشأن كفاية منتجاتها،, بنود التعاقد القياسية, ، أو SCCs, تُستخدم هذه الاتفاقيات بشكل شائع. في العديد من صفقات الشركات، قد يُطلب من مزود الخدمة الهندي توقيع اتفاقية معالجة البيانات بموجب المادة 28 والبنود التعاقدية القياسية ذات الصلة.
| وثيقة | الغرض الرئيسي | الاستخدام النموذجي |
|---|---|---|
| المادة 28 من قانون حماية البيانات | يحدد الشروط المطلوبة بين وحدة التحكم والمعالج، مثل التعليمات والأمان والمعالجات الفرعية والتزامات المساعدة. | يُستخدم هذا عندما يُعيّن عميل من الاتحاد الأوروبي مزود خدمة هندي لمعالجة البيانات الشخصية نيابةً عنه. |
| SCCs | يوفر آلية لنقل البيانات الشخصية المرسلة خارج الاتحاد الأوروبي أو المنطقة الاقتصادية الأوروبية إلى دولة لا يوجد بها قرار كفاية | يُستخدم عند نقل البيانات الشخصية من الاتحاد الأوروبي أو المنطقة الاقتصادية الأوروبية إلى الهند |
في الواقع، تحتاج العديد من الشركات الهندية إلى كليهما. ينظم اتفاق حماية البيانات علاقة المعالجة، بينما تتناول بنود التعاقد القياسية عملية النقل عبر الحدود.
هذا مجال آخر يمكن أن يُسهم فيه التحضير لبرنامج حماية البيانات الشخصية (DPDP). فالشركة التي لديها قوائم موردين محدّثة، وضمانات موثقة، وإشراف واضح على المعالجات الفرعية، وعمليات موافقة منضبطة، تكون في وضع أفضل بكثير لتلبية توقعات عملاء الاتحاد الأوروبي فيما يتعلق بالمشتريات.
ينبغي أن تتحقق مراجعة الجاهزية المفيدة من توافق العقود ووثائق الأمن ولغة النقل والعمليات الفعلية.
قائمة التحقق من جاهزية الشركات الهندية للائحة العامة لحماية البيانات (GDPR) لعام 2026
سحابة جاهزة للتدقيق مع شركة كلاود كوبس المحدودة
استخدم قائمة التحقق هذه كخطة عمل عملية.
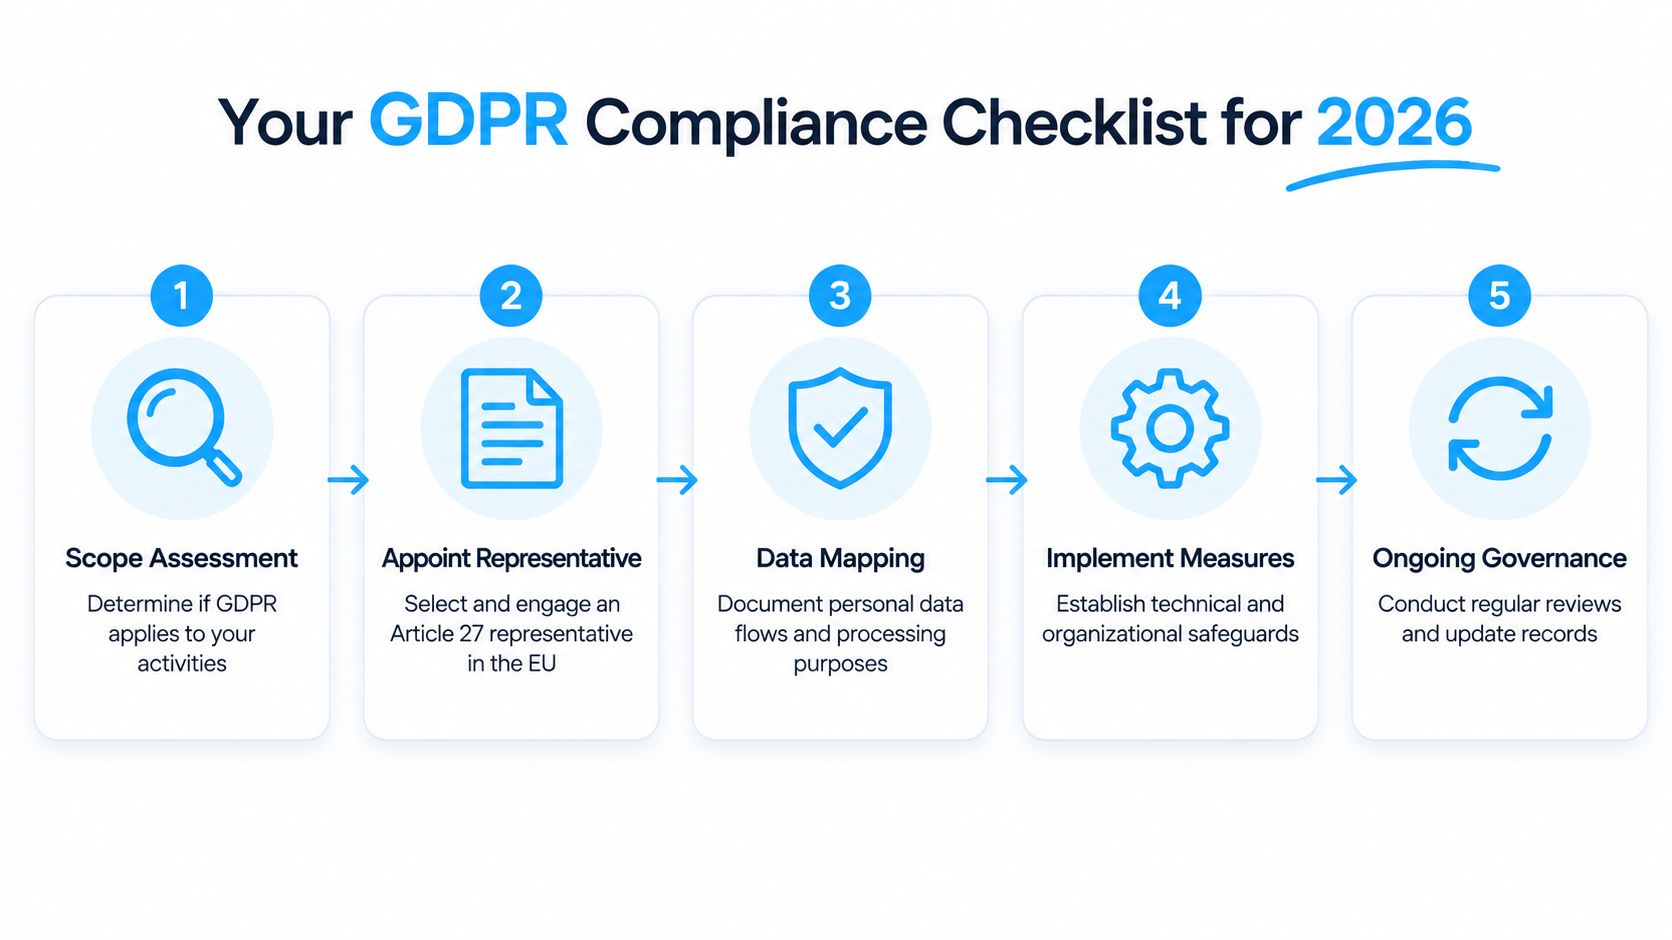
- تقييم نطاق المادة 3(2). مراجعة المبيعات، والتسجيل، والعقود، والتحليلات، وتكنولوجيا الإعلان، والدعم، وقرارات المنتج المتعلقة بالأشخاص في الاتحاد الأوروبي.
- رسم الأدوار وتدفقات البيانات. حدد الحالات التي تعمل فيها الشركة كجهة تحكم أو معالجة أو كليهما، وقم بتوثيق الأنظمة والأغراض والمستلمين والموردين.
- قم بتقييم المادة 27. إذا انطبقت المادة 3(2)، فقرر ما إذا كان مطلوباً وجود ممثل للاتحاد الأوروبي وسجل الأسباب.
- تحقق من المواد الموجهة للخارج. قم بمواءمة إشعارات الخصوصية، ولغة العقد، وقنوات الدعم، ورسائل الحقوق مع العمليات الفعلية.
- قم بإنشاء سير عمل لمعالجة الطلبات. حدد الاستلام والتحقق والتوجيه والملكية والتصعيد والموافقة والاحتفاظ بالأدلة.
- مراجعة جاهزية الانتقال. تأكد من جاهزية اتفاقيات حماية البيانات، وشروط التعاقد القياسية، وإفصاحات المعالج الفرعي، ومعلومات الأمان الداعمة لمراجعة عملية الشراء.
- استخدم DPDP كآلية لتفعيل الحوكمة. يجب مواءمة تطبيق الخصوصية في الهند مع الجاهزية الأوسع نطاقاً عبر الحدود بدلاً من تشغيل مسارات عمل منفصلة.
- أعد التقييم بانتظام. قم بمراجعة النطاق كلما تغيرت المنتجات أو التحليلات أو أنواع العملاء أو المناطق الجغرافية أو أنشطة المعالجة.
يعتمد الموقف القابل للدفاع عنه في إطار اللائحة العامة لحماية البيانات على الاستدلال الموثق، والسجلات الحالية، والتصريحات العامة الدقيقة، وعملية الاستجابة التي تعمل تحت الضغط.
خاتمة
يمكن تطبيق اللائحة العامة لحماية البيانات (GDPR) مباشرةً على الشركات الهندية حتى بدون وجود فعلي لها في أوروبا. يكمن جوهر المسألة في ما إذا كانت الشركة تستهدف الأفراد في الاتحاد الأوروبي أو تراقب سلوكهم هناك. في حال كان الأمر كذلك، فقد تتطلب المادة 27 تعيين ممثل لها في الاتحاد الأوروبي.
بالنسبة لعام 2026، لا ينبغي التعامل مع اللائحة العامة لحماية البيانات (GDPR) كمشكلة قانونية معزولة، بل من الأفضل التعامل معها كجزء من برنامج أوسع للاستعداد لحماية البيانات، يأخذ تطبيقها على محمل الجد. الشركات التي تُطبّق هذا النهج بفعالية ستكون أكثر قدرة على تسريع عمليات الشراء، والاستجابة بشكل أفضل لمتطلبات العناية الواجبة من العملاء، ودخول أسواق الاتحاد الأوروبي بثغرات أقل يمكن تجنبها.
تنويه: هذا الدليل مُقدّم لأغراض المعلومات العامة فقط، ولا يُعدّ استشارة قانونية. يخضع تطبيق قوانين حماية البيانات في الاتحاد الأوروبي وغيرها من المتطلبات التنظيمية للظروف الخاصة بكل مؤسسة. لذا، يُنصح بالحصول على استشارة قانونية مناسبة عند الضرورة قبل الاعتماد على هذه المعلومات أو اتخاذ أي قرارات تتعلق بالامتثال.
ملاحظة حول الذكاء الاصطناعي: تم إعداد هذه المقالة بواسطة خبير بمساعدة الذكاء الاصطناعي.