
Індійські компанії можуть підпадати під дію GDPR навіть без офісу, персоналу чи інфраструктури в Європі. Ключове питання не в місцезнаходженні. Ключове питання полягає в тому, чи орієнтується бізнес на людей в ЄС, чи контролює їхню поведінку там.
Це породжує два негайні питання. По-перше, чи застосовується GDPR згідно зі статтею 3(2)? По-друге, якщо так, чи потрібен компанії також представник ЄС згідно зі статтею 27?
У цьому посібнику пояснюється, як індійські компанії повинні оцінювати сферу застосування GDPR, коли застосовується стаття 27, що робить представник ЄС та як робота DPDP в Індії може сприяти готовності до забезпечення конфіденційності у 2026 році.
Чому GDPR важливий для індійських компаній у 2026 році
Аналіз GDPR більше не є нішевою юридичною практикою для індійських компаній. Він впливає на вихід на ринок, продажі підприємств, закупівлі, переговори щодо контрактів, перевірку безпеки та довіру клієнтів. Компанія може повністю базуватися в Індії та все одно стикатися з прямими зобов'язаннями щодо GDPR, якщо вона правильно взаємодіє з людьми в ЄС.
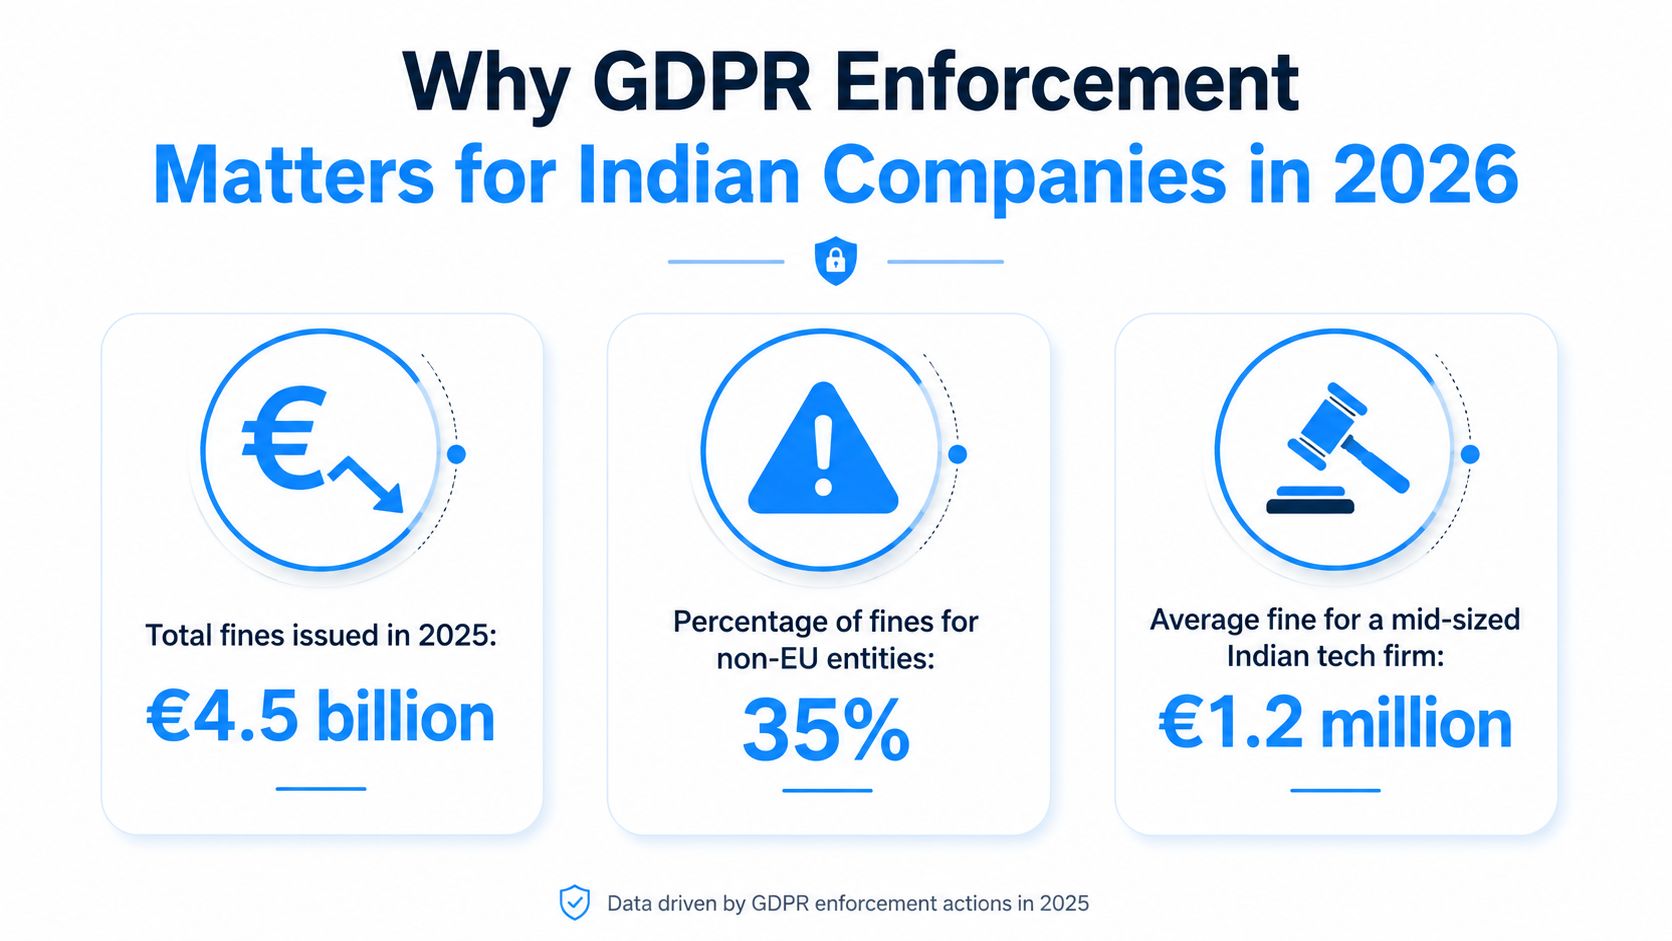
Це означає, що постачальник SaaS з клієнтами з ЄС, компанія електронної комерції, що здійснює доставку покупцям з ЄС, або аналітична платформа, що вивчає поведінку користувачів у ЄС, – усім їм може знадобитися офіційна позиція щодо GDPR. У деяких випадках їм також може знадобитися представник ЄС відповідно до статті 27.
Ризик виходить за рамки штрафів. Він також включає затримки угоди, суперечності у закупівлях, непослідовні повідомлення про конфіденційність, повільну обробку запитів суб'єктів даних та слабку внутрішню відповідальність під час виходу на регульовані ринки.
Лідерський пункт: Якщо розширення ЄС є частиною плану, оцініть обсяг GDPR до запуску, а не після початку залучення клієнтів.
Рекомендації Європейської ради із захисту даних щодо територіальної сфери застосування GDPR
Коли GDPR застосовується до індійських компаній?
GDPR не поширюється на кожен індійський бізнес, який має справу з даними, пов'язаними з Європою. Основний тест випливає зі статті 3, зокрема зі статті 3(2), яка поширює дію GDPR на певні організації за межами ЄС.
На практиці, індійська компанія може підпадати під дію, якщо вона:
- пропонує товари чи послуги людям у ЄС
- стежить за поведінкою людей у ЄС
Якщо застосовується будь-який з аспектів, компанія повинна оцінити решту своїх зобов'язань щодо GDPR, включаючи прозорість, правову основу, обробку прав, безпеку, контракти, ведення обліку та те, чи вимагає стаття 27 представника ЄС.
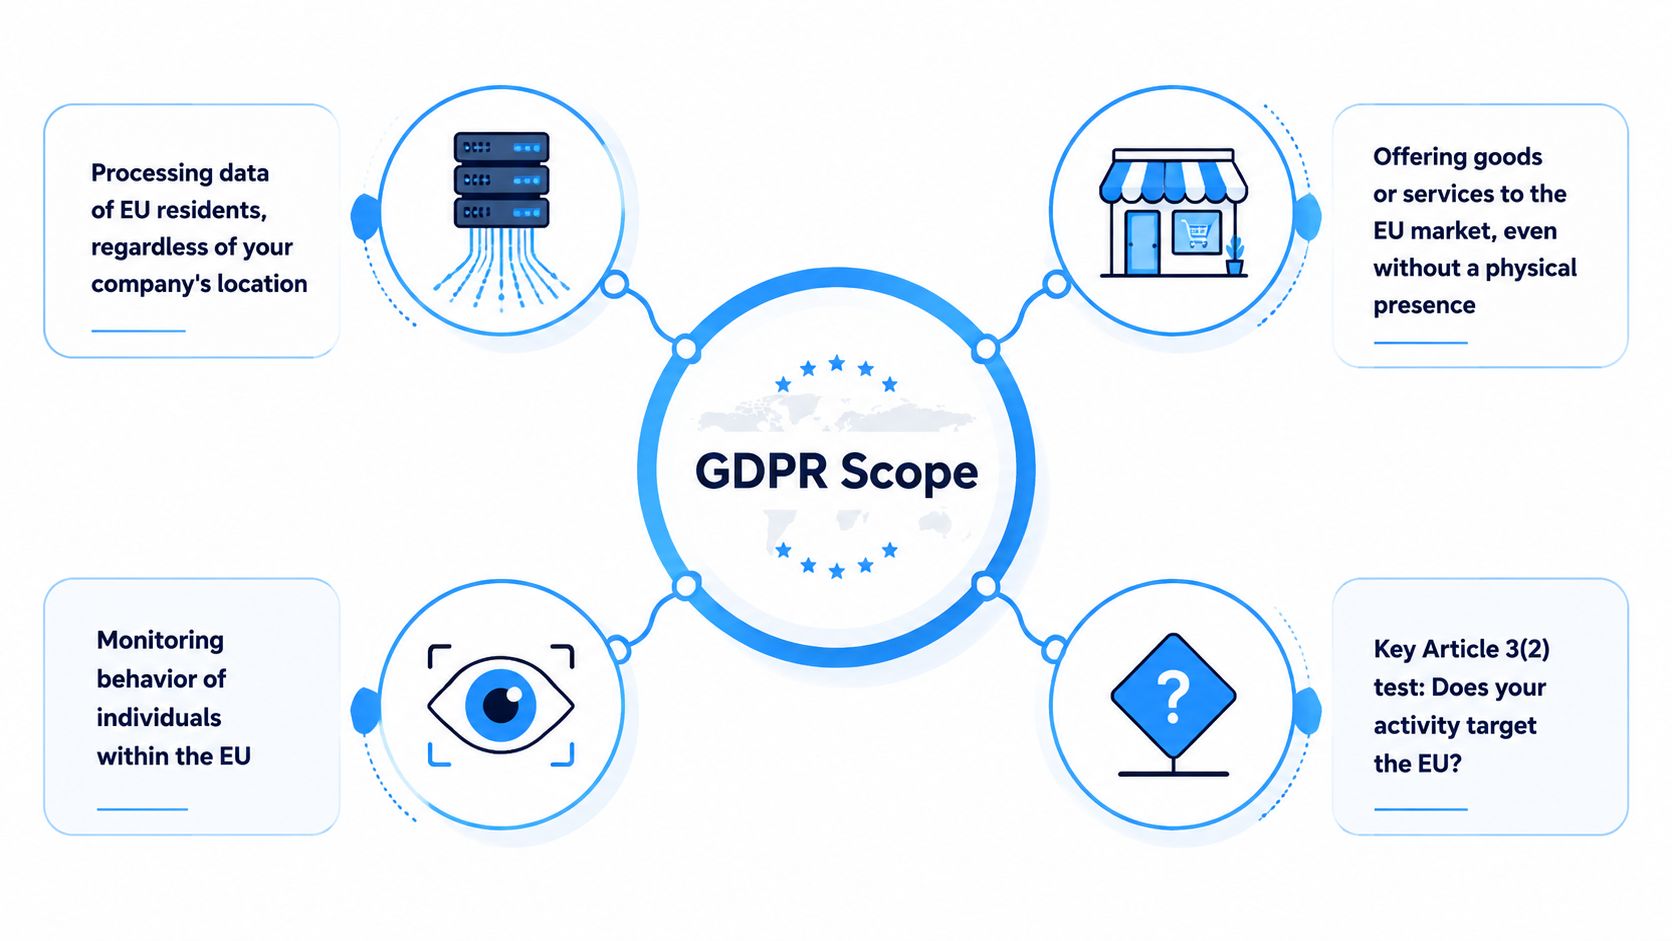
Стаття 3(2) є відправною точкою
Багато команд починають з неправильного питання: чи є у нас офіс у Європі? Фізична присутність не є головним питанням згідно зі статтею 3(2). Компанія, що базується в Бангалору, Мумбаї, Хайдарабаді, Пуні, Ченнаї чи будь-якому іншому місці Індії, все ще може безпосередньо підпадати під дію GDPR.
Кращі питання:
- Чи ми навмисно продаємо чи займаємося маркетингом людям у ЄС?
- Чи реєструються, платять або користуються нашими послугами люди з ЄС?
- Чи відстежуємо ми, профілюємо чи аналізуємо поведінку людей в ЄС?
- Чи створюють наші процеси продукту, контракту або підтримки прямий вплив GDPR?
Гарний огляд обсягу робіт має бути заснований на доказах. Він має охоплювати дизайн продукту, процеси оформлення замовлення, налаштування доставки, ціноутворення, рекламні кампанії, операції підтримки, інструменти аналітики, контракти та повідомлення про конфіденційність.
Ознаки того, що індійська компанія може орієнтуватися на ЄС
Орієнтація на ЄС зазвичай оцінюється за практичними показниками, а не за одним фактом. До поширених сигналів належать:
- Вибір країни ЄС під час реєстрації, оформлення замовлення або доставки
- ціноутворення в євро або кампанії, розроблені для ринків ЄС
- продажі або управління обліковими записами, спрямовані на клієнтів з ЄС
- локалізована підтримка клієнтів у країнах-членах ЄС
- умови, повідомлення про конфіденційність або комерційні матеріали, написані з урахуванням потреб користувачів з ЄС
- корпоративні контракти, що передбачають підтримку умов GDPR та прав
Один фактор сам по собі може не вирішити проблему. Декілька факторів разом часто вказують на навмисну діяльність, спрямовану на ЄС.
| Стан бізнесу | Питання відповідності |
|---|---|
| Продажі в ЄС | Чи компанія навмисно пропонує товари чи послуги людям у ЄС? |
| Реєстрація або доставка з ЄС | Чи побудовані потоки продуктів та комерційних товарів для обслуговування користувачів або клієнтів з ЄС? |
| Закупівлі підприємств | Чи очікують клієнти з ЄС зобов'язань щодо контрактів та процесів, що вимагають GDPR? |
| Випадковий трафік ЄС | Чи існує справжнє цільове призначення, чи доступ з ЄС є лише епізодичним? |
Коли моніторинг поведінки може призвести до застосування GDPR
Індійські компанії часто зосереджуються на продажах та нехтують окремим аспектом моніторингу, передбаченим статтею 3(2). Сфера застосування GDPR також може виникнути, коли бізнес спостерігає або аналізує поведінку в ЄС.
Це може включати:
- поведінкова аналітика, пов'язана з ідентифікованими користувачами
- рекламні технології та інструменти відстеження
- профілювання для рекомендацій або сегментації
- аналіз на основі місцезнаходження
- моніторинг шахрайства, пов'язаний з індивідуальною поведінкою
- файли cookie або технології, що використовуються для вивчення активності користувачів з плином часу
Це особливо важливо для SaaS, рекламних технологій, маркетингових технологій, аналітики та компаній, що займаються мобільними додатками. Навіть без рішучого руху продажів у ЄС, моніторинг поведінки в ЄС може мати пряме значення для GDPR.
Коли індійським компаніям потрібен представник за статтею 27
Стаття 27 може вимагати від контролера або обробника даних з країни поза ЄС, на якого поширюється дія статті 3(2), призначити представника в ЄС. Це не є автоматичним для кожної індійської компанії, яка обробляє будь-які дані, пов’язані з ЄС. Спочатку компанія повинна потрапити під дію GDPR, а потім оцінити, чи застосовуються якісь винятки.
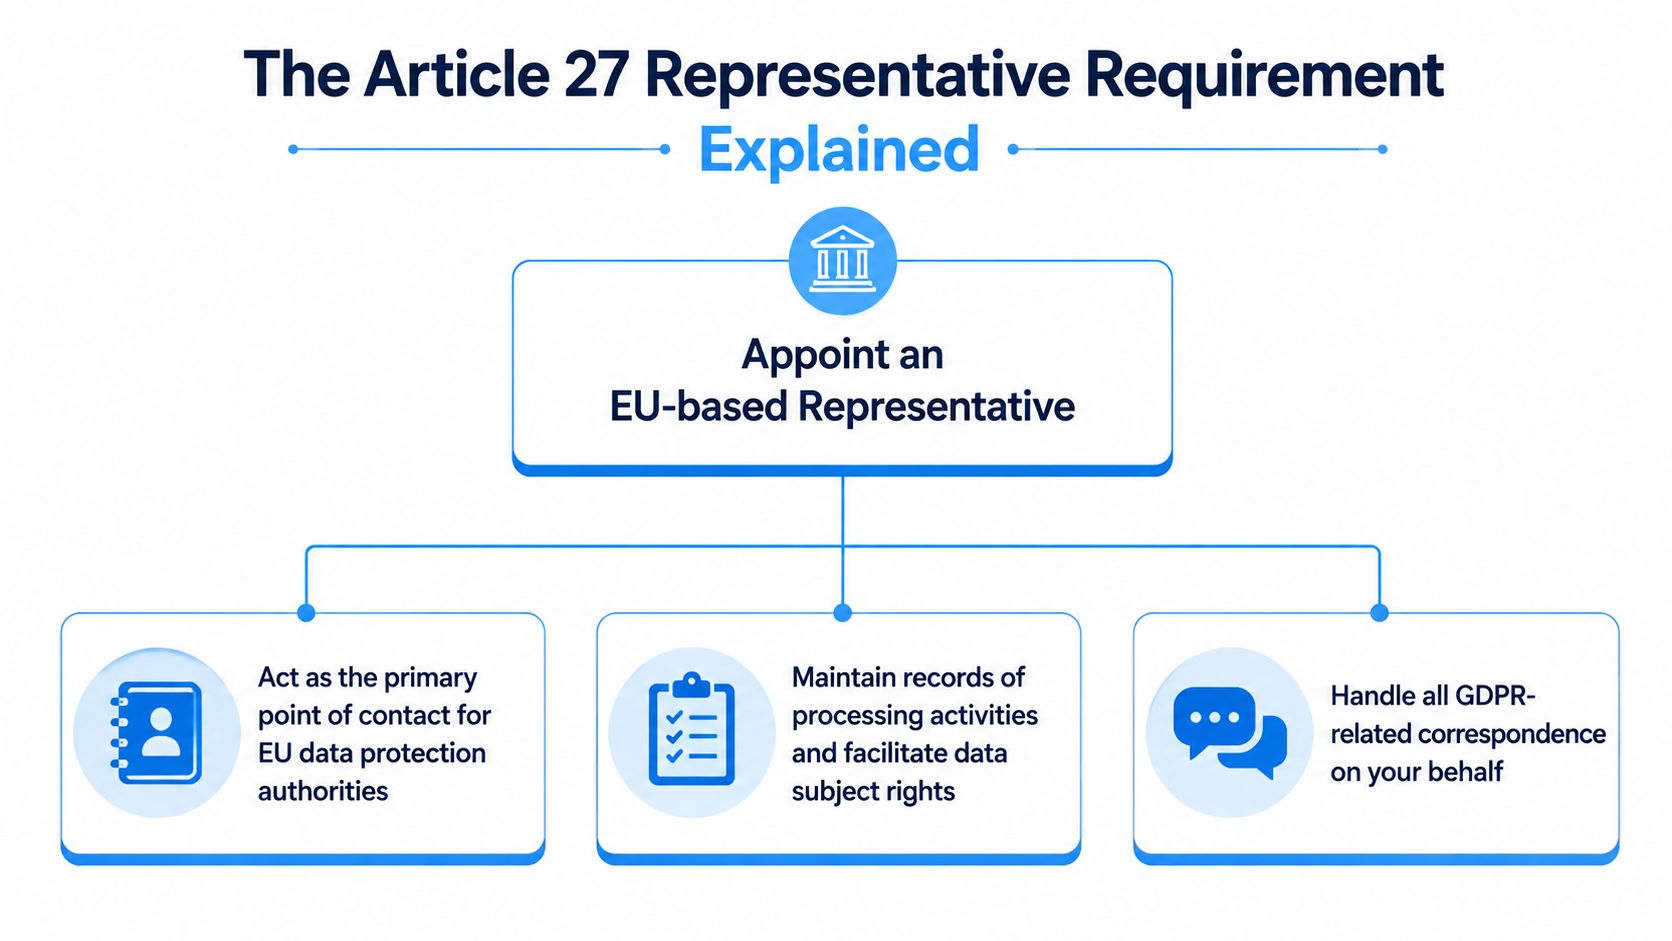
Призначення має бути здійснене у письмовій формі та має чітко визначати суб’єкт, на який поширюється діяльність, відповідні види обробки, правила комунікації та шляхи ескалації.
Що представник робить на практиці
Представник ЄС виступає місцевим контактним пунктом для наглядових органів та суб'єктів даних з питань, пов'язаних з обробкою даних у межах сфери застосування. Ця роль підтримує комунікацію, маршрутизацію та підзвітність. Вона не передає юридичну відповідальність компанії.
На практиці представник повинен мати змогу:
- отримувати повідомлення від регулятора
- отримувати або направляти запити суб'єктів даних
- вказати на відповідні записи та внутрішні контакти
- підтримка своєчасної ескалації до компанії
- допомогти підтримувати працездатну структуру контактів для обробки в межах обсягу
Ось чому статтю 27 не слід розглядати як формальність, пов’язану лише з поштовою скринькою. Якщо компанія не має актуальних записів, чіткого розподілу прав власності або функціонального процесу обробки запитів, одне лише призначення не вирішить проблему.
Практичне правило: Розглядайте статтю 27 як частину вашої операційної моделі, а не як окреме завдання з оформлення документів.
Коли може застосовуватися виняток згідно зі статтею 27
Деякі організації можуть покладатися на обмежений виняток для епізодичної обробки, яка навряд чи призведе до ризику для прав і свобод осіб і не передбачає масштабної обробки даних спеціальної категорії або даних про кримінальні правопорушення.
Цей виняток слід застосовувати обережно. Якщо діяльність, пов’язана з ЄС, є періодичною, комерційною, вбудованою в продукт або підкріпленою регулярною аналітикою чи поведінковими інструментами, задокументована оцінка за статтею 27 зазвичай безпечніша, ніж припущення, що застосовується виняток.
Як впровадити роль внутрішньо
Перш ніж призначити представника, компанія повинна вирішити, хто є внутрішньо власником:
- комунікації регулятора
- обробка запитів суб'єкта даних
- юридичний аналіз
- інженерні рішення та відповіді на продукти
- інцидентів та ескалації безпеки
- оновлення обліку
Умови представництва також повинні відповідати повідомленням про конфіденційність, записам про обробку, каналам прийому запитів та процедурам ескалації. Чим ефективніший внутрішній робочий процес, тим кориснішим стає призначення за статтею 27.
Типові сценарії для індійських компаній
Різні бізнес-моделі викликають різні питання щодо GDPR.
Індійський SaaS з клієнтами з ЄС. Якщо індійська компанія-розробник програмного забезпечення активно продає дані організаціям ЄС або підтримує користувачів з ЄС, це може призвести до застосування GDPR. Компанія також повинна визначити, де вона виступає контролером, обробником або і тим, і іншим.
Продажі електронною комерцією споживачам з ЄС. Якщо індійський роздрібний продавець орієнтується на покупців з ЄС, приймає замовлення з ЄС або керує виконанням замовлень та підтримкою покупців з ЄС, ймовірно, потрібно провести ретельний аналіз таргетування.
Рекламні технології та аналітика. Ці компанії часто недооцінюють важливість моніторингу. Профілювання, сегментація, відстеження та аналітика на основі поведінки, пов’язані з фізичними особами в ЄС, можуть призвести до прямих зобов’язань згідно з GDPR.
Постачальники послуг, які опосередковано обробляють дані, пов’язані з ЄС. Індійський постачальник може обробляти персональні дані, пов’язані з Європою, лише за дорученням клієнта. Це не усуває ризик автоматично, але означає, що модель обслуговування, інструкції та розподіл ролей потребують ретельного перегляду.
Спорадичний рух транспорту в ЄС. Кілька відвідувачів з ЄС, випадкові вхідні ліди або окремі транзакції не завжди означають, що GDPR поширюється на них. Ключовим питанням залишається те, чи бізнес навмисно залучає людей у ЄС, чи контролює їхню поведінку там.
Для компаній, яким потрібна спеціалізована допомога в оцінці обсягу, призначенні представника ЄС або побудові дієвого процесу реагування, Устричний щит є одним із варіантів, який варто розглянути.
Найпоширеніша помилка — зосередження уваги на місці розташування компанії. Правовим тригером є сама діяльність.
Чому правозастосування все ще має значення без Офісу ЄС
Деякі індійські компанії вважають, що ризик GDPR низький, якщо вони не мають філії чи персоналу в Європі. Це занадто вузький погляд. Застосування GDPR розподілено між кількома наглядовими органами в ЄС, і ризик може виникнути будь-де, де знаходяться постраждалі особи.
Це важливо, оскільки сфера застосування, скарги, очікування щодо закупівель та контакти з регуляторними органами можуть створювати тиск ще до будь-якого офіційного результату правозастосування. Для багатьох підприємств перший вплив є операційним та комерційним. Він проявляється в тертях угоди, перевірках безпеки, анкетах клієнтів та ескалації запитів на захист прав.
Захищена позиція залежить не лише від юридичної теорії. Вона залежить від можливості пояснити, чому GDPR застосовується чи ні, кому належать вхідні запити, які записи існують і як компанія реагує на практиці.
Як готовність до DPDP підтримує готовність до GDPR
Для індійських компаній готовність до GDPR дедалі частіше перетинається з підготовкою до Закон про захист цифрових персональних даних, 2023 і Правила DPDP, 2025. Ці два режими не ідентичні, але вони спонукають компанії створювати багато однакових операційних можливостей.
Це включає:
- картографування даних та обробка інвентаризації
- чіткіший дизайн повідомлень та згоди
- відповідальності за контакти з питань конфіденційності та ескалації
- нагляд за обробниками та постачальниками
- планування реагування на порушення
- суворіша дисципліна документації
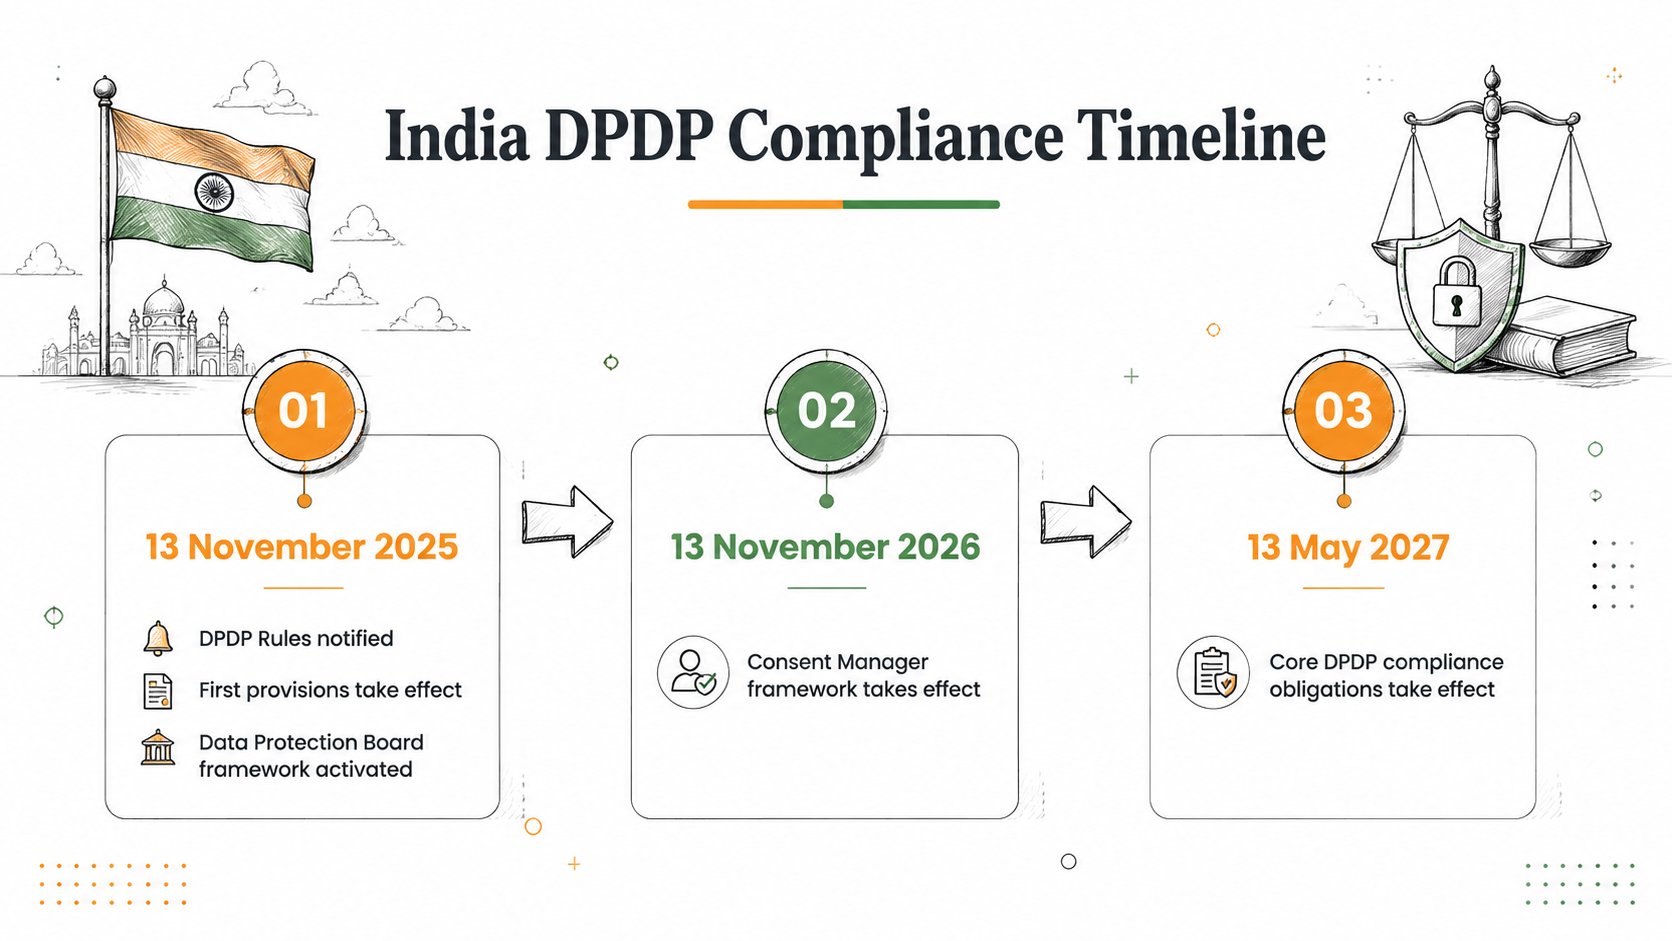
Графік впровадження DPDP, описаний у допоміжних матеріалах, створює корисний шлях планування для міжнародно активних індійських компаній. Адміністративні положення набувають чинності з 13 листопада 2025 року, той/та/те Менеджер згоди рамки з 13 листопада 2026 року, та ширші операційні зобов'язання від 13 травня 2027 року.
Існує все ще важлива відмінність. Згідно з DPDP, деякі організації можуть вимагати опублікувати контактну інформацію співробітника із захисту даних або уповноваженого представника в певних контекстах. Згідно з GDPR, стаття 27 може створити окрему вимогу щодо представника в ЄС для організацій, що не входять до сфери дії GDPR. Одне не замінює інше.
Правила захисту цифрових персональних даних, 2025 (GSR 846(E))
Повідомлення про набрання чинності Законом DPDP (GSR 843(E))
Міжнародна передача даних, угоди про захист даних та стандартні договірні угоди
Для індійських компаній, що обслуговують європейських клієнтів, готовність часто виходить за рамки аналізу обсягу та повідомлень про конфіденційність. Якщо персональні дані передаються з ЄС або ЄЕЗ до Індії, сторонам зазвичай потрібен відповідний механізм передачі.
Оскільки Індія наразі не має рішення ЄС щодо адекватності, Стандартні договірні положення, або СДК, зазвичай використовуються. У багатьох корпоративних угодах індійського постачальника можуть попросити підписати як угоду про обробку даних згідно зі статтею 28, так і відповідні стандартні договірні умови.
| Документ | Основне призначення | Типове використання |
|---|---|---|
| Стаття 28 Угоди про обробку даних | Визначає обов'язкові умови взаємодії контролера та обробника, такі як інструкції, безпека, субпідрядники та зобов'язання щодо надання допомоги | Використовується, коли клієнт з ЄС призначає індійського постачальника для обробки персональних даних від свого імені |
| СДК | Забезпечує механізм передачі персональних даних, що надсилаються за межі ЄС або ЄЕЗ, до країни, де не прийнято рішення про адекватність | Використовується під час передачі персональних даних з ЄС або ЄЕЗ до Індії |
На практиці багатьом індійським компаніям потрібні обидва варіанти. Угода про обробку даних регулює відносини, пов'язані з обробкою. Стандартні договірні угоди регулюють транскордонну передачу.
Це ще одна сфера, де може допомогти підготовка DPDP. Компанія з актуальними списками постачальників, задокументованими гарантіями, чітким наглядом за субпідрядниками та дисциплінованими процесами затвердження набагато краще підготовлена для виконання очікувань клієнтів з ЄС щодо закупівель.
Корисний огляд готовності має перевірити, чи узгоджуються контракти, документація безпеки, формулювання передачі та фактичні операції.
Контрольний список готовності до GDPR 2026 для індійських компаній
Хмара, готова до аудиту, з CloudCops GmbH
Використовуйте цей контрольний список як практичний план дій.
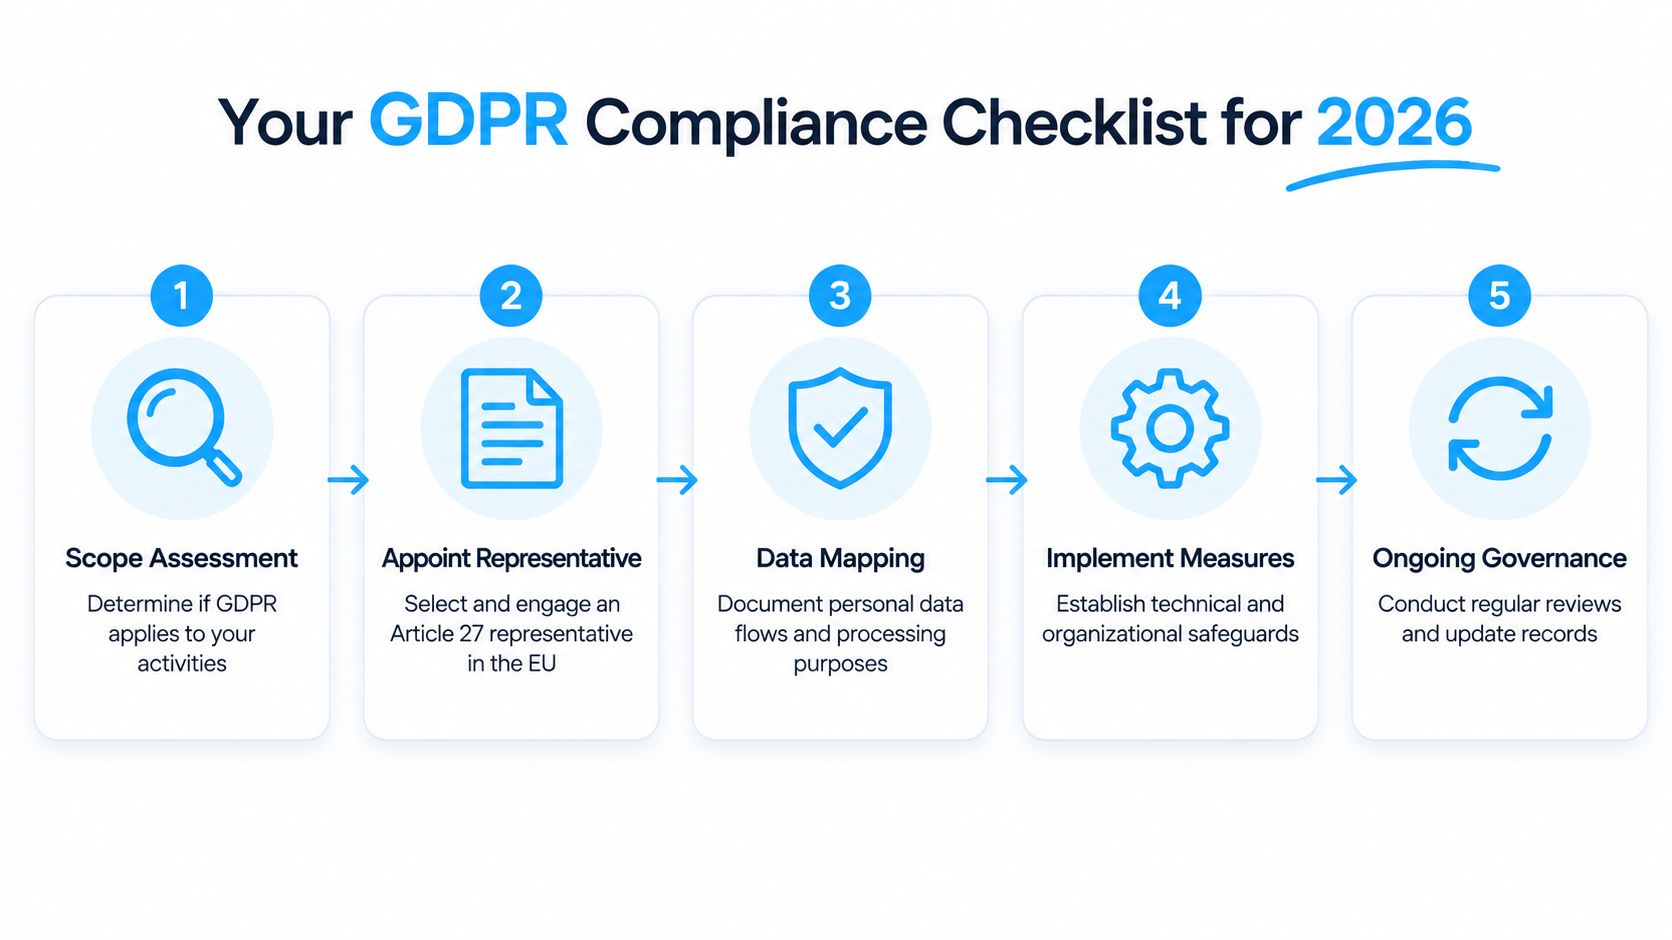
- Оцінити сферу застосування статті 3(2). Переглядайте продажі, адаптацію, контракти, аналітику, рекламні технології, підтримку та рішення щодо продуктів, пов'язані з людьми з ЄС.
- Зіставлення ролей та потоків даних. Визначте, де компанія виступає контролером, обробником або обома, а також задокументуйте системи, цілі, одержувачів та постачальників.
- Оцініть статтю 27. Якщо застосовується стаття 3(2), вирішіть, чи потрібен представник ЄС, та зафіксуйте обґрунтування.
- Перевірте матеріали, що виходять назовні. Узгодьте повідомлення про конфіденційність, формулювання договору, канали підтримки та повідомлення про права з фактичними операціями.
- Створіть робочий процес обробки запитів. Визначення прийому, перевірки, маршрутизації, відповідальності, ескалації, затвердження та зберігання доказів.
- Перевірка готовності до перенесення. Підтвердіть, чи готові до розгляду закупівель уповноважені особи з обробки даних, стандартні договірні угоди, розкриття інформації субпідрядниками та допоміжна інформація безпеки.
- Використовуйте DPDP як тригер управління. Узгодити впровадження конфіденційності в Індії з ширшою транскордонною готовністю, замість того, щоб запускати окремі робочі потоки.
- Регулярно переоцінюйте. Переглядайте обсяг охоплення щоразу, коли змінюються продукти, аналітика, типи клієнтів, географічні регіони або процеси обробки.
Обґрунтована позиція щодо GDPR залежить від задокументованого обґрунтування, актуальних записів, точних публічних заяв та процесу реагування, який працює під тиском.
Висновок
GDPR може застосовуватися безпосередньо до індійських компаній, навіть без будь-якої фізичної присутності в Європі. Справжнє питання полягає в тому, чи орієнтується бізнес на людей в ЄС, чи контролює їхню поведінку там. Якщо це так, стаття 27 також може вимагати призначення представника ЄС.
На 2026 рік найкращим підходом буде не розглядати GDPR як ізольовану правову проблему. Її краще вирішувати в рамках ширшої програми готовності до забезпечення конфіденційності, яка також серйозно ставиться до впровадження DPDP. Компанії, які добре це роблять, мають більше шансів швидше просуватися в закупівлях, краще реагувати на перевірку клієнтів та виходити на ринки ЄС з меншою кількістю прогалин, яких можна уникнути.
Застереження: Цей посібник надається лише для загального ознайомлення та не є юридичною консультацією. Застосування вимог ЄС щодо захисту даних та інших нормативних вимог залежить від конкретних обставин кожної організації. За потреби вам слід отримати відповідну юридичну консультацію, перш ніж покладатися на цю інформацію або приймати рішення щодо дотримання вимог.
Примітка щодо штучного інтелекту: Цю статтю підготував експерт за допомогою штучного інтелекту.