
บริษัท SaaS ของคุณในบอสตันได้เซ็นสัญญากับลูกค้ารายแรกในเบอร์ลิน ทีมพัฒนาผลิตภัณฑ์ได้เชื่อมต่อพื้นที่ทำงานนั้นเข้ากับระบบวิเคราะห์ข้อมูล การสนับสนุน การเรียกเก็บเงิน และระบบสำรองข้อมูลในสหรัฐอเมริกาเรียบร้อยแล้ว จากนั้นลูกค้าได้ยื่นคำขอเข้าถึงข้อมูล และผู้ก่อตั้งของคุณก็พบว่าการไม่มีสำนักงานในสหภาพยุโรปไม่ใช่ปัญหาที่แท้จริง ปัญหาที่แท้จริงคือธุรกิจของคุณอยู่ในขอบเขตทางภูมิศาสตร์ของ GDPR หรือไม่.
หากคุณกำลังถามว่า GDPR มีผลบังคับใช้กับบริษัทในสหรัฐอเมริกา, คำตอบสั้นๆ คือ ใช่ บางครั้ง บริษัทในสหรัฐอเมริกาอาจอยู่ภายใต้ GDPR หากเสนอสินค้าหรือบริการแก่ผู้คนในสหภาพยุโรป หรือตรวจสอบพฤติกรรมของพวกเขาในสหภาพยุโรป ในหลายกรณี นั่นก็ทำให้เกิดคำถามว่าบริษัทต้องแต่งตั้งตัวแทนหรือไม่ ผู้แทนสหภาพยุโรป มาตรา 27.
คู่มือนี้อธิบายว่าเมื่อใด GDPR สำหรับบริษัทในสหรัฐอเมริกา อะไรจะกลายเป็นสิ่งสำคัญ? มาตรา 27 สิ่งที่จำเป็นจริง ๆ และขั้นตอนปฏิบัติในการสร้างโปรแกรมการปฏิบัติตามกฎระเบียบที่ใช้งานได้จริง.
กฎ GDPR มีผลบังคับใช้กับบริษัทในสหรัฐอเมริกาหรือไม่?
ใช่แล้ว GDPR สามารถบังคับใช้กับบริษัทในสหรัฐอเมริกาได้ แม้ว่าบริษัทนั้นจะไม่มีสำนักงาน พนักงาน หรือเซิร์ฟเวอร์ในสหภาพยุโรปก็ตาม ธุรกิจในสหรัฐอเมริกาอาจเข้าสู่ขอบเขตของ GDPR ได้ผ่านการตัดสินใจเพื่อการเติบโตตามปกติ เช่น การเปิดตัวหน้าเว็บสำหรับตลาดยุโรป การรับลูกค้าในสหภาพยุโรป การปรับแต่งโฆษณาสำหรับผู้เข้าชมในยุโรป หรือการวิเคราะห์พฤติกรรมของพวกเขาในผลิตภัณฑ์ของคุณ.
GDPR มีผลบังคับใช้ตั้งแต่ 25 พฤษภาคม 2561. ภายในเดือนมีนาคม พ.ศ. 2568 หน่วยงานคุ้มครองข้อมูลของสหภาพยุโรปได้ออกประกาศเกี่ยวกับเรื่องนี้ไปแล้วประมาณ ค่าปรับ GDPR จำนวน 5.65 พันล้านยูโร, โดยบริษัทที่ตั้งอยู่ในสหรัฐอเมริกามีสัดส่วนประมาณ 83%, หรือประมาณ 4.68 พันล้านยูโร, จากจำนวนทั้งหมดนั้น ตามข้อมูลของ การวิเคราะห์บทลงโทษปรับ GDPR ต่อบริษัทในสหรัฐอเมริกา. ตัวเลขเหล่านี้ไม่ได้หมายความว่าสตาร์ทอัพทุกแห่งจะต้องถูกปรับทันที แต่แสดงให้เห็นว่าการมีสำนักงานใหญ่ในสหรัฐอเมริกาไม่ใช่ข้อแก้ตัวที่ใช้ได้ผลเสมอไป.
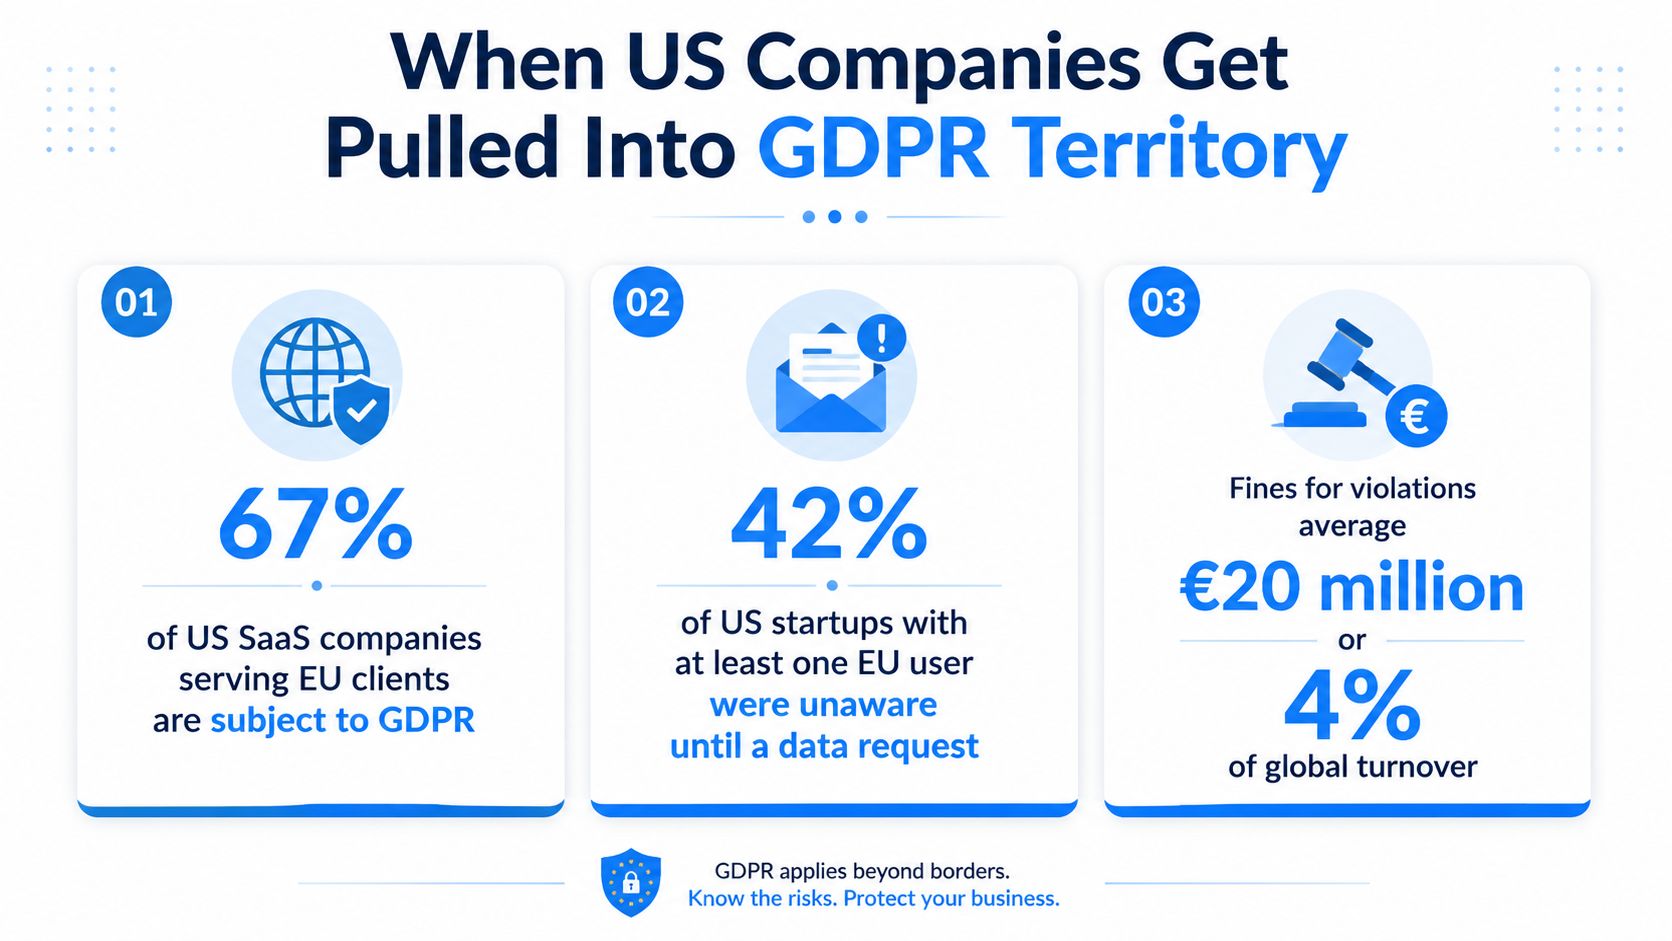
การทดสอบสถานที่ตั้งมีความสำคัญมากกว่าหนังสือเดินทาง
การคุ้มครองตาม GDPR ขึ้นอยู่กับสถานการณ์ในการประมวลผล ไม่ใช่ธงชาติของบริษัทหรือสัญชาติของบุคคล บริษัทในสหรัฐอเมริกาที่ประมวลผลข้อมูลส่วนบุคคลที่เกี่ยวข้องกับบุคคลในสหภาพยุโรปอาจอยู่ภายใต้ข้อบังคับนี้ได้ แม้ว่าเซิร์ฟเวอร์ พนักงาน และนิติบุคคลของบริษัทจะอยู่ในสหรัฐอเมริกาก็ตาม.
สำหรับลูกค้าในเบอร์ลิน คำถามเชิงปฏิบัติข้อแรกนั้นง่ายมาก:
- ความตั้งใจของตลาด: คุณจงใจขาย รับสมัคร หรือให้การสนับสนุนผู้คนในสหภาพยุโรปหรือไม่?
- การมองเห็นพฤติกรรม: คุณติดตามผู้ใช้ในสหภาพยุโรปเพื่อการวิเคราะห์ การปรับแต่งเฉพาะบุคคล การโฆษณา หรือการตัดสินใจเกี่ยวกับผลิตภัณฑ์หรือไม่?
- ความเสี่ยงในการปฏิบัติงาน: คุณสามารถค้นหาข้อมูล อธิบายวัตถุประสงค์ ตอบคำขอเกี่ยวกับสิทธิ์ และตอบสนองต่อหน่วยงานกำกับดูแลได้หรือไม่?
หากคำตอบคือใช่ ให้ถือว่า GDPR เป็นข้อกำหนดในการเริ่มต้นธุรกิจ ไม่ใช่โครงการทางกฎหมายที่ทำหลังจากเหตุการณ์เกิดขึ้นแล้ว ลูกค้ารายแรกในสหภาพยุโรปของคุณอาจเปิดเผยช่องโหว่ในเรื่องการแจ้งเตือน การจัดการสิทธิ์ สัญญาผู้ขาย การคุ้มครองการโอนข้อมูล และการรับมือกับเหตุการณ์ต่างๆ ในเวลาเดียวกัน.
ความเห็นของที่ปรึกษาอาวุโส: ความเสี่ยงที่แท้จริงไม่ใช่ว่าผู้ก่อตั้งจะมองข้ามข้อความในนโยบายความเป็นส่วนตัว แต่เป็นเพราะไม่มีใครสามารถอธิบายได้ว่าข้อมูลส่วนบุคคลของสหภาพยุโรปไปอยู่ที่ไหน หรือใครเป็นเจ้าของคำตอบเมื่อมีการร้องขอเข้ามา.
อะไรคือปัจจัยที่กระตุ้นให้บริษัทในสหรัฐอเมริกาต้องปฏิบัติตาม GDPR?
บริษัท SaaS ของสหรัฐฯ สามารถเข้าสู่เขตแดน GDPR ได้โดยไม่ต้องเปิดสำนักงานในสหภาพยุโรป โดยปกติแล้วกฎระเบียบนี้จะเข้ามาผ่านทางใดทางหนึ่งจากสองเส้นทาง. มาตรา 3(1) ใช้ในกรณีที่สถานประกอบการในสหภาพยุโรปมีส่วนเกี่ยวข้องกับการประมวลผล. มาตรา 3(2) สามารถนำไปใช้กับธุรกิจนอกสหภาพยุโรปที่เสนอสินค้าหรือบริการแก่ผู้คนในสหภาพยุโรป หรือติดตามพฤติกรรมของพวกเขาได้.
เส้นทางที่สองครอบคลุมบริษัท SaaS, อีคอมเมิร์ซ, โฆษณา และผลิตภัณฑ์ดิจิทัลจำนวนมากในสหรัฐอเมริกา ควรพิจารณาว่าเป็นประเด็นขอบเขตงานที่ต้องแก้ไขก่อนเปิดตัว ไม่ใช่เป็นเอกสารที่ต้องแก้ไขหลังจากได้รับข้อร้องเรียนครั้งแรก.
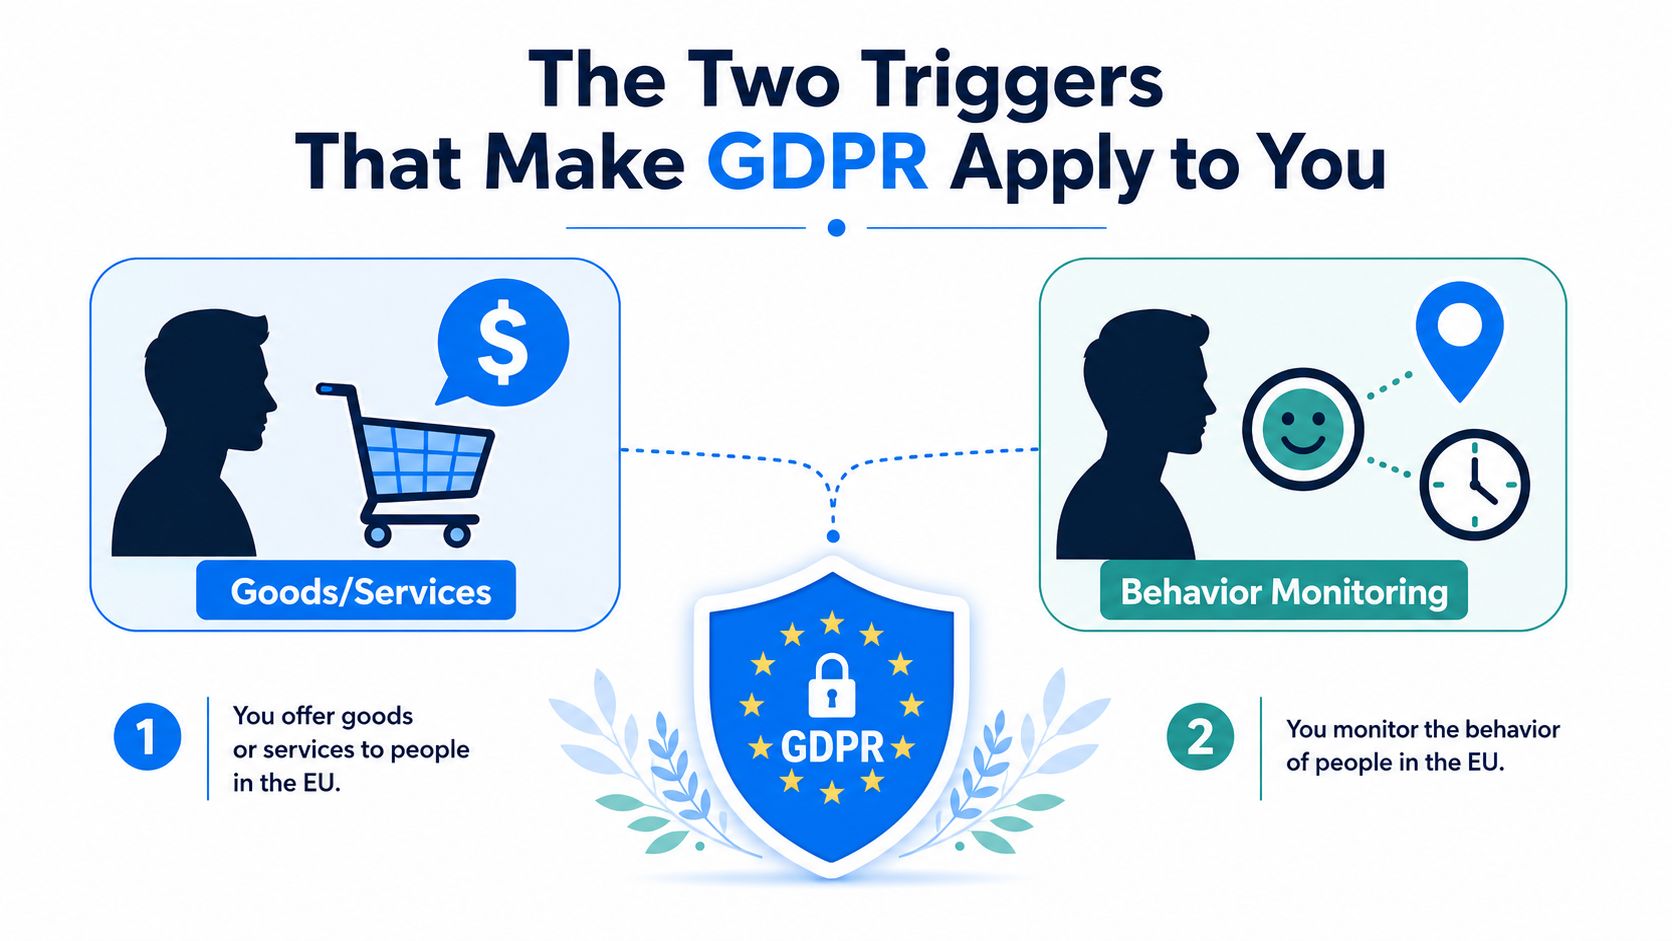
ปัจจัยกระตุ้นแรกคือการเสนอสินค้าหรือบริการ
คุณไม่จำเป็นต้องเรียกเก็บค่าบริการจากลูกค้าในสหภาพยุโรปเพื่อสร้างการรับรู้แบรนด์ ประเด็นสำคัญคือพฤติกรรมของคุณแสดงให้เห็นถึงเจตนาที่จะให้บริการแก่ผู้คนในสหภาพยุโรปหรือไม่.
สังเกตสัญญาณเหล่านี้:
- การออกแบบเชิงพาณิชย์เฉพาะพื้นที่: การกำหนดราคาเป็นเงินยูโร เงื่อนไขการจัดส่งของสหภาพยุโรป หน้าเว็บภาษาท้องถิ่น หรือขั้นตอนการชำระเงินที่ออกแบบมาสำหรับผู้ซื้อในยุโรป.
- การเข้าซื้อกิจการแบบเจาะจงเป้าหมาย: แคมเปญที่มุ่งเป้าไปที่กลุ่มเป้าหมายในสหภาพยุโรป หน้าผลการค้นหาระดับภูมิภาค หรือการติดต่อขายสินค้าไปยังลูกค้าเป้าหมายในสหภาพยุโรป.
- การดำเนินงานด้านลูกค้า: สัญญาที่ทำกับบุคคลในสหภาพยุโรป บัญชีที่จัดให้แก่บุคคลเหล่านั้น หรือการสนับสนุนตลาดของพวกเขา.
การมีเว็บไซต์ที่เข้าถึงได้และปริมาณการเข้าชมจากสหภาพยุโรปโดยบังเอิญ ไม่ได้หมายความว่าบริษัทของสหรัฐฯ จะต้องปฏิบัติตามข้อผูกพันของยุโรปทุกประการโดยอัตโนมัติ เจตนาทางการค้าและการประมวลผลที่เกี่ยวข้องกับกิจกรรมนั้นจะเป็นตัวกำหนดการวิเคราะห์.
ตัวกระตุ้นที่สองคือการตรวจสอบพฤติกรรม
การติดตามตรวจสอบไม่ได้จำกัดอยู่แค่การเฝ้าดูหน้าจอของบุคคลเท่านั้น แต่ยังรวมถึงการวิเคราะห์ข้อมูล ตัวระบุ เทคโนโลยีการโฆษณา สัญญาณระบุตำแหน่ง หรือข้อมูลทางเทคนิคของผลิตภัณฑ์ที่ใช้ในการประเมินหรือคาดการณ์พฤติกรรมด้วย.
ให้ทีมพัฒนาการเติบโตตรวจสอบว่า:
- สร้างโปรไฟล์ผู้เยี่ยมชมจากสหภาพยุโรปเพื่อใช้ในการกำหนดเป้าหมายใหม่.
- มาตรการของสหภาพยุโรปในการปรับแต่งเนื้อหาให้เหมาะสมกับแต่ละบุคคล.
- ติดตามกิจกรรมต่างๆ ข้ามอุปกรณ์หรือบริการ.
- ใช้ข้อมูลตำแหน่งที่ตั้งหรือเวลาเพื่ออนุมานรูปแบบการใช้งานของผู้ใช้.
- สร้างฐานผู้ชมจากการมีปฏิสัมพันธ์กับสหภาพยุโรป.
การทำธุรกรรมระหว่างธุรกิจกับธุรกิจ (B2B) ไม่ใช่ข้อยกเว้นโดยสิ้นเชิง การประมวลผลข้อมูลติดต่อสำหรับบริษัทในสหภาพยุโรปอาจยังคงเกี่ยวข้องกับพนักงานหรือบุคคลอื่นที่สามารถระบุตัวตนได้ ควรระบุตัวบุคคล วัตถุประสงค์ ระบบ และการตัดสินใจที่เกี่ยวข้อง แทนที่จะจัดประเภทกิจกรรมทั้งหมดว่าอยู่นอกเหนือ GDPR.
ใช้ คำแนะนำของคณะกรรมการคุ้มครองข้อมูลแห่งยุโรปเกี่ยวกับขอบเขตทางภูมิศาสตร์ เพื่อบันทึกการประเมินขอบเขตงานของคุณ ตรวจสอบอีกครั้งเมื่อตลาด ผลิตภัณฑ์ หรือระบบติดตามของคุณเปลี่ยนแปลง.
ความเห็นของที่ปรึกษาอาวุโส: ความเสี่ยงหลักไม่ได้อยู่ที่การขาดหายไปของประโยคในนโยบายความเป็นส่วนตัว แต่เป็นการไหลเวียนของข้อมูลที่ไม่มีเจ้าของ วัตถุประสงค์ในการติดตามที่ไม่ชัดเจน หรือทีมงานที่ไม่สามารถอธิบายการตัดสินใจเรื่องขอบเขตงานเมื่อถูกตั้งคำถามได้ ตัวแทนของสหภาพยุโรปอาจเป็นจุดติดต่อได้ แต่ก็ไม่สามารถแก้ไขข้อบกพร่องเหล่านั้นหรือปกป้องบริษัทจากภาระหน้าที่ในการถ่ายโอนข้อมูล ความปลอดภัย และความรับผิดชอบได้.
บริษัทในสหรัฐอเมริกามีข้อผูกพันใดบ้างภายใต้ GDPR?
เมื่อ GDPR มีผลบังคับใช้ นโยบายความเป็นส่วนตัวเพียงอย่างเดียวจะไม่เพียงพอ กฎระเบียบนี้ครอบคลุมถึงการออกแบบผลิตภัณฑ์ การตลาด วิศวกรรม ความปลอดภัย การจัดซื้อ การสนับสนุนลูกค้า และการตัดสินใจของผู้บริหาร.
เริ่มต้นด้วยวัตถุประสงค์ของการประมวลผล สำหรับแต่ละกิจกรรม ให้บันทึกข้อมูล พื้นฐานทางกฎหมาย, วัตถุประสงค์ ข้อมูลที่เกี่ยวข้อง วิธีการเก็บรักษา ผู้รับ และผู้รับผิดชอบ การขอความยินยอมไม่ใช่เครื่องมือแก้ไขปัญหาแบบครอบคลุม หากทีมเลือกใช้การขอความยินยอม ทีมจะต้องทำการเลือกอย่างรอบรู้ เฉพาะเจาะจง ให้โดยสมัครใจ และถอนความยินยอมได้ง่าย หากเลือกใช้ความจำเป็นตามสัญญาหรือผลประโยชน์ที่ชอบด้วยกฎหมาย ต้องบันทึกเหตุผลว่าทำไมพื้นฐานนั้นจึงเหมาะสมกับการประมวลผลจริง.
สร้างเลเยอร์ปฏิบัติการ
ชั้นการทำงานขั้นต่ำของคุณควรประกอบด้วย:
- ประกาศที่ชัดเจน: อธิบายว่าคุณเก็บรวบรวมข้อมูลอะไรบ้าง ใช้เพื่ออะไร เก็บรักษาไว้นานแค่ไหน ใครเป็นผู้ได้รับข้อมูล และผู้คนสามารถใช้สิทธิ์ของตนได้อย่างไร.
- การขอสิทธิ์: ส่งต่อคำขอเข้าถึง ลบ แก้ไข คัดค้าน และโอนย้ายข้อมูลไปยังเจ้าของที่รับผิดชอบ การตรวจสอบตัวตนควรป้องกันการเปิดเผยข้อมูลโดยไม่ได้รับอนุญาตโดยไม่สร้างอุปสรรคที่ไม่จำเป็น.
- บันทึกการประมวลผลแบบเรียลไทม์: จดบันทึกกิจกรรมการประมวลผลอย่างสม่ำเสมอ โปรแกรมสเปรดชีตก็ใช้ได้สำหรับบริษัทขนาดเล็ก หากมีผู้รับผิดชอบ มีระบบควบคุมเวอร์ชัน และมีรายละเอียดเพียงพอสำหรับการตรวจสอบ.
- ความพร้อมในการรับมือกับการโจมตี: แผนรับมือเหตุการณ์ของคุณต้องระบุผู้มีอำนาจตัดสินใจ ผู้ตรวจสอบด้านกฎหมาย หัวหน้าฝ่ายความปลอดภัย เจ้าของฝ่ายสื่อสาร และผู้ติดต่อหน่วยงานกำกับดูแล ระยะเวลาการแจ้งเตือนจะเริ่มนับตั้งแต่ที่องค์กรรับทราบถึงการละเมิดที่เข้าเกณฑ์ ดังนั้นการยกระดับการแจ้งเตือนจึงไม่สามารถขึ้นอยู่กับว่ามีคนออนไลน์อยู่เพียงคนเดียวหรือไม่.
- การประเมินความเสี่ยง: ควรใช้การประเมินผลกระทบด้านการคุ้มครองข้อมูลสำหรับกระบวนการที่อาจก่อให้เกิดความเสี่ยงอย่างมีนัยสำคัญ โดยเฉพาะอย่างยิ่งการตรวจสอบอย่างเป็นระบบหรือการใช้ข้อมูลที่ละเอียดอ่อน.
- มาตรการควบคุมความปลอดภัย: กำหนดการจำกัดการเข้าถึง การเข้ารหัสข้อมูลในกรณีที่เหมาะสม การบันทึกข้อมูล การลบข้อมูลอย่างปลอดภัย การควบคุมโดยผู้จำหน่าย และขั้นตอนการกู้คืนข้อมูลที่ผ่านการทดสอบแล้ว.
A บันทึกกิจกรรมการประมวลผล, มักเรียกว่า โรปา, เอกสารนี้เป็นเอกสารการดำเนินงานที่มีประโยชน์มากที่สุดฉบับหนึ่งสำหรับบริษัทในสหรัฐอเมริกาภายใต้ GDPR ช่วยให้ทีมของคุณกำหนดวัตถุประสงค์ ระบบ ผู้ขาย การโอน การเก็บรักษา และความเป็นเจ้าของ และมักเป็นเอกสารแรกที่จำเป็นเมื่อต้องจัดการกับคำขอสิทธิ์ สนับสนุนตัวแทนตามมาตรา 27 หรือตอบคำถามเกี่ยวกับการตรวจสอบสถานะลูกค้า.
กฎการปฏิบัติงาน: หากทีมสนับสนุนของคุณไม่สามารถรับรู้คำขอสิทธิ์ได้ ข้อมูลทางกฎหมายของคุณไม่ได้ถูกบันทึกไว้ หรือฝ่ายวิศวกรรมไม่สามารถระบุแหล่งเก็บข้อมูลการผลิตทั้งหมดได้ แสดงว่าโปรแกรมยังใช้งานไม่ได้.
การจัดการผู้ขายสมควรได้รับขั้นตอนการทำงานเฉพาะของตนเอง ฝ่ายลูกค้าสัมพันธ์ ฝ่ายช่วยเหลือด้านเทคนิค ฝ่ายวิเคราะห์ผลิตภัณฑ์ แพลตฟอร์มอีเมล สภาพแวดล้อมคลาวด์ และผู้ให้บริการสำรองข้อมูล อาจประมวลผลข้อมูลส่วนบุคคล ตรวจสอบข้อตกลงการประมวลผลข้อมูล การเปิดเผยข้อมูลผู้ประมวลผลย่อย ข้อผูกพันด้านความปลอดภัย ข้อกำหนดการลบ และกลไกการโอนข้อมูลระหว่างประเทศทุกฉบับ จุดเริ่มต้นที่เป็นประโยชน์สำหรับการทำงานด้านสัญญาของลูกค้าและผู้ขายคือสิ่งนี้ แหล่งข้อมูลข้อตกลงการประมวลผลข้อมูล GDPR.
ทีมงานขนาดเล็กในสหรัฐอเมริกาสามารถจัดการสินค้าคงคลัง การออกแบบขั้นตอนการทำงาน และเอกสารต่างๆ ได้เองภายในองค์กร ควรขอคำแนะนำจากผู้เชี่ยวชาญเมื่อผลิตภัณฑ์นั้นใช้ข้อมูลที่ละเอียดอ่อน การวิเคราะห์ข้อมูลเชิงลึก โครงสร้างกลุ่มที่ซับซ้อน หรือการโอนย้ายข้อมูลระหว่างประเทศปริมาณมาก อย่ารอให้หน่วยงานกำกับดูแลหรือลูกค้าองค์กรเปิดเผยว่าแฟ้มหลักฐานว่างเปล่า.
มาตรา 27 ของ GDPR คืออะไร และบริษัทในสหรัฐอเมริกาจำเป็นต้องปฏิบัติตามหรือไม่?
หนึ่ง ผู้แทนมาตรา 27 เป็นการติดต่ออย่างเป็นทางการในตลาดสำหรับองค์กรนอกสหภาพยุโรปที่อยู่ภายใต้มาตรา 3(2) เว้นแต่จะมีข้อยกเว้นที่จำกัด การแต่งตั้งจะต้องเป็นลายลักษณ์อักษร และตัวแทนจะต้องตั้งอยู่ในรัฐสมาชิกที่ผู้ได้รับผลกระทบมีข้อมูลอยู่.
บทบาทนี้มีวัตถุประสงค์ในการปฏิบัติงานที่ชัดเจน ตัวแทนสามารถรับการติดต่อจากเจ้าของข้อมูลและหน่วยงานกำกับดูแล รักษาบันทึกกิจกรรมการประมวลผลของผู้ควบคุมข้อมูล และให้ความร่วมมือกับหน่วยงานกำกับดูแล การแต่งตั้งตัวแทนไม่ได้ลดความรับผิดชอบหรือภาระผูกพันของบริษัทของคุณ ตัวแทนเป็นเพียงจุดติดต่อ ไม่ใช่เกราะป้องกันความรับผิด.
ผู้แทนสหภาพยุโรปไม่ใช่สำนักงานของสหภาพยุโรป
ตัวแทนของสหภาพยุโรปไม่ได้จัดตั้งสถานประกอบการในสหภาพยุโรป บริหารจัดการผลิตภัณฑ์ของคุณ อนุมัติฐานทางกฎหมายของคุณ หรือรับผิดชอบหน้าที่ด้านการปฏิบัติตามกฎระเบียบแทนคุณ บริษัทของคุณยังคงรับผิดชอบในการประมวลผล สัญญา ความปลอดภัย ประกาศความเป็นส่วนตัว ขั้นตอนการดำเนินการด้านสิทธิ์ และการตัดสินใจเกี่ยวกับการโอนย้ายข้อมูล.
ควรใช้บริการรับเรื่องร้องเรียนทางไปรษณีย์ด้วยความระมัดระวัง ตัวแทนควรมีอำนาจหน้าที่ที่ได้รับการบันทึกไว้อย่างชัดเจน มีกระบวนการรับเรื่องที่น่าเชื่อถือ มีบันทึกที่เหมาะสม และมีช่องทางการส่งต่อเรื่องไปยังองค์กรของคุณอย่างชัดเจน นโยบายความเป็นส่วนตัวของคุณควรระบุรายละเอียดการติดต่อของตัวแทนในกรณีที่จำเป็น.
ข้อยกเว้นนั้นมีขอบเขตจำกัด โดยทั่วไปแล้วจะต้องมีการประมวลผลเป็นครั้งคราว ไม่น่าจะก่อให้เกิดความเสี่ยงต่อบุคคล และไม่เกี่ยวข้องกับข้อมูลประเภทพิเศษหรือข้อมูลการตัดสินคดีอาญาขนาดใหญ่ การสมัครใช้งาน SaaS อย่างต่อเนื่อง กิจกรรมอีคอมเมิร์ซที่เกิดขึ้นซ้ำๆ หรือการติดตามพฤติกรรมอย่างต่อเนื่อง จำเป็นต้องมีการวิเคราะห์ข้อยกเว้นที่จัดทำเป็นเอกสาร แทนที่จะสันนิษฐานว่ามาตรา 27 ไม่สามารถใช้ได้.
ตัวแทนยังอยู่ภายใต้กรอบการปฏิบัติตามกฎระเบียบที่กว้างกว่านั้นด้วย ไม่สามารถแทนที่บันทึกของคุณ การควบคุมผู้ขาย ขั้นตอนสิทธิ์ การวิเคราะห์การโอน หรือหลักฐานการประมวลผลตามกฎหมายได้ ในทางปฏิบัติแล้ว นั่นมักรวมถึงการเข้าถึงข้อมูลปัจจุบันด้วย โรปา เพื่อให้ทีมของคุณสามารถตอบคำถามเกี่ยวกับขอบเขต วัตถุประสงค์ ผู้ขาย และการไหลของข้อมูลได้อย่างน่าเชื่อถือมากกว่าการจำด้วยความจำ.
จะตัดสินใจอย่างไรว่าจะแต่งตั้งบุคคลใดบุคคลหนึ่ง
ควรทำการทดสอบสามอย่างก่อนแต่งตั้งบุคคลใดบุคคลหนึ่ง:
- การทดสอบขอบเขต: ยืนยันว่ามาตรา 3(2) มีผลบังคับใช้ และระบุรัฐสมาชิกที่บุคคลที่ได้รับผลกระทบตั้งอยู่.
- การทดสอบการยกเว้น: โปรดระบุเหตุผลว่าทำไมข้อยกเว้นสำหรับการประมวลผลเป็นครั้งคราวจึงใช้ได้หรือไม่ได้.
- การทดสอบการทำงาน: ตรวจสอบให้แน่ใจว่าผู้ให้บริการสามารถรับ บันทึก ส่งต่อ และยกระดับการสื่อสารระหว่างหน่วยงานและผู้ที่เกี่ยวข้องกับข้อมูลส่วนบุคคลได้.
อย่างเป็นทางการ บริการตัวแทนตามมาตรา 27 ของ GDPR ของสหภาพยุโรป สามารถตอบสนองความต้องการด้านจุดติดต่อได้ แต่ไม่สามารถแก้ไขการโอนเงินที่ผิดกฎหมาย วัตถุประสงค์ในการประมวลผลที่ไม่ได้รับการสนับสนุน หรือการควบคุมภายในที่อ่อนแอได้ แต่งตั้งตัวแทนก่อน จากนั้นจึงสร้างหลักฐานการดำเนินงานรองรับ.
ต้องการขั้นตอนต่อไปที่เป็นรูปธรรมหรือไม่? หากทีมของคุณมีแนวโน้มที่จะเข้าข่ายตามมาตรา 3(2) ให้ตรวจสอบขอบเขต ตำแหน่งการยกเว้น และขั้นตอนการทำงานตอบสนองของคุณก่อนที่การเติบโตของสหภาพยุโรปจะทำให้การป้องกันช่องว่างทำได้ยากขึ้น Dilicheck Rep สามารถช่วยจัดโครงสร้างกระบวนการดังกล่าวได้ก่อนการเปิดตัวครั้งต่อไปของคุณ.
ความเชื่อมโยงระหว่าง GDPR กับ GDPR ของสหราชอาณาจักร, DSA, AI Act และ NIS2
การเปิดตัวผลิตภัณฑ์ในยุโรปมักไม่ได้ก่อให้เกิดความสัมพันธ์ด้านการปฏิบัติตามกฎระเบียบเพียงอย่างเดียว แต่จะสร้างเครือข่ายของกฎระเบียบการเข้าถึงตลาด ซึ่งแต่ละกฎมีตัวกระตุ้น ขอบเขต บันทึก และการติดต่อกับหน่วยงานกำกับดูแลที่แตกต่างกันไป.
เดอะ กฎ GDPR ของสหราชอาณาจักร อาจจำเป็นต้องมีตัวแทนในสหราชอาณาจักรแยกต่างหากสำหรับองค์กรที่ไม่ใช่ในสหราชอาณาจักรซึ่งอยู่ภายใต้กฎระเบียบของสหราชอาณาจักร นับตั้งแต่ Brexit สหราชอาณาจักรได้ดำเนินกรอบการคุ้มครองข้อมูลและส่วนต่อประสานกับหน่วยงานกำกับดูแลของตนเอง แม้ว่าแนวคิดด้านการปฏิบัติตามกฎระเบียบหลายอย่างยังคงดูคุ้นเคยสำหรับทีมที่ทำงานเกี่ยวกับ GDPR ของสหภาพยุโรปอยู่แล้วก็ตาม นั่นหมายความว่าบริษัทในสหรัฐฯ ที่ขายสินค้าทั้งในสหภาพยุโรปและสหราชอาณาจักรอาจต้องประเมินตำแหน่งที่มีขอบเขตทางภูมิศาสตร์สองตำแหน่ง คำถามเกี่ยวกับตัวแทนสองข้อ และขั้นตอนการตอบกลับสองขั้นตอน แทนที่จะคิดว่าการแต่งตั้งเพียงครั้งเดียวครอบคลุมทั้งสองตลาด.
หากแผนการเติบโตของคุณรวมถึงลูกค้า ผู้ใช้ หรือการตลาดในสหราชอาณาจักร ให้ถือว่า GDPR ของสหราชอาณาจักรเป็นข้อกำหนดคู่ขนานในการเปิดตัว และตรวจสอบตั้งแต่เนิ่นๆ ว่าคุณจำเป็นต้องมีผู้ติดต่ออย่างเป็นทางการในสหราชอาณาจักรหรือไม่.
ต้องการบริการครอบคลุมทั่วสหราชอาณาจักรด้วยหรือไม่? หากบริษัทของคุณติดต่อลูกค้าในสหราชอาณาจักร โปรดตรวจสอบว่าควรมีตัวแทน GDPR ของสหราชอาณาจักรหรือรูปแบบการติดต่อแยกต่างหากในแผนการเข้าสู่ตลาดของคุณควบคู่ไปกับการตั้งค่าสำหรับสหภาพยุโรปหรือไม่.
เดอะ พระราชบัญญัติบริการดิจิทัล อาจส่งผลกระทบต่อบริการดิจิทัลและแพลตฟอร์มออนไลน์ที่อยู่ในขอบเขตที่กำหนด กฎหมาย AI ของสหภาพยุโรป สามารถกำหนดภาษีศุลกากรสำหรับผู้ให้บริการนอกสหภาพยุโรปที่นำระบบ AI ที่อยู่ภายใต้ขอบเขตดังกล่าวเข้าสู่ตลาดสหภาพยุโรปได้. นิส2 สามารถสร้างหลักเกณฑ์การกำกับดูแลด้านความปลอดภัยทางไซเบอร์และข้อผูกพันด้านสัญญาสำหรับองค์กรและซัพพลายเออร์ที่อยู่ในขอบเขตของหลักเกณฑ์ดังกล่าวได้.
สร้างแผนผังการกำกับดูแลหนึ่งเดียว
อย่าแต่งตั้งผู้ติดต่อแยกกันโดยไม่คิดให้รอบคอบและหวังว่าองค์กรจะสามารถประสานงานได้ในภายหลัง ให้สร้างเมทริกซ์กรอบการทำงานที่ครอบคลุม:
- กลไกการยึดครองอาณาเขต: ลูกค้า ผู้ใช้ ผลิตภัณฑ์ หรือกิจกรรมใดที่เข้าขอบเขตของกรอบการทำงานนี้?
- ข้อกำหนดสำหรับตัวแทน: จำเป็นต้องมีตัวแทนอย่างเป็นทางการ ตัวแทนที่ได้รับอนุญาต หรือจุดติดต่อหรือไม่?
- ชุดหลักฐาน: เอกสารคำสั่ง ประกาศ บันทึก ไฟล์ทางเทคนิค หรือบันทึกเหตุการณ์ใดบ้างที่ต้องเก็บรักษาไว้?
- เส้นทางการยกระดับ: ใครเป็นผู้ได้รับจดหมายจากหน่วยงานกำกับดูแล ข้อร้องเรียนจากลูกค้า และประกาศเร่งด่วน?
รูปแบบการดำเนินงานที่เป็นหนึ่งเดียวสามารถลดการรับข้อมูลที่กระจัดกระจายได้ แต่ไม่ได้รวมหน้าที่ทางกฎหมายเข้าด้วยกัน ตัวแทน DSA ไม่ตรงตามข้อกำหนดมาตรา 27 ของ GDPR และตัวแทน GDPR ก็ไม่ได้ตรงตามบทบาทใน AI Act โดยอัตโนมัติ ตัวแทน Dilicheck อธิบายว่า... บริการตัวแทนทางกฎหมายของ DSA เป็นส่วนหนึ่งของรูปแบบการเป็นตัวแทนที่กว้างขึ้น แต่การประเมินขอบเขตของคุณยังคงต้องระบุแต่ละกรอบงานแยกกัน.
ข้อมูลเชิงปฏิบัติ: รวมศูนย์การบริหารจัดการเท่าที่จะเป็นไปได้ แยกการวิเคราะห์ทางกฎหมาย คำสั่งศาล บันทึก และความรับผิดชอบออกจากกันในกรณีที่กฎหมายกำหนดให้ต้องแยกออกจากกัน.
สามการตัดสินใจที่สำคัญที่สุด
การตัดสินใจครั้งแรกเป็นของคุณ พื้นฐานทางกฎหมายสำหรับการประมวลผลหลักของผลิตภัณฑ์. เลือกโดยพิจารณาจากวัตถุประสงค์ในการประมวลผล ไม่ใช่จากความสะดวกสบาย การยินยอมไม่ควรเป็นสิ่งทดแทนโครงสร้างของผลิตภัณฑ์ และผลประโยชน์ที่ชอบด้วยกฎหมายไม่ควรกลายเป็นฉลากที่ติดภายหลัง บันทึกการตัดสินใจ การวิเคราะห์ความสมดุล (หากเกี่ยวข้อง) และคำอธิบายที่ผู้ใช้เข้าใจได้.
การตัดสินใจครั้งที่สองคือของคุณ แบบจำลองตัวแทน. เลือกผู้ให้บริการที่สามารถดำเนินการตามคำสั่งเป็นลายลักษณ์อักษร เก็บรักษาบันทึกที่จำเป็น รับการติดต่อสื่อสาร และแจ้งเรื่องไปยังผู้ที่เกี่ยวข้องได้อย่างรวดเร็ว หลีกเลี่ยงการมองตัวแทนเป็นเหมือนกรมธรรม์ประกันภัย บริษัทยังคงเป็นเจ้าของสิทธิ์ในการประมวลผล ความรับผิด การตอบสนองต่อสิทธิ์ ความปลอดภัย และการโอนย้ายข้อมูล.
หลักการพื้นฐานที่สมเหตุสมผลนั้นง่ายมาก: แต่งตั้งผู้ติดต่อที่เหมาะสม จากนั้นสร้างระบบควบคุมที่ทำให้ผู้ติดต่อนั้นมีประโยชน์.
การตัดสินใจครั้งที่สามคือของคุณ แหล่งข้อมูลที่เชื่อถือได้เพียงแหล่งเดียวสำหรับการโอนเงิน. ควรเชื่อมโยงทะเบียนผู้ขาย แผนผังการไหลของข้อมูล กลไกการถ่ายโอน การประเมินผลกระทบ มาตรการเสริม และสัญญาฉบับต่างๆ เข้าด้วยกัน หากฝ่ายจัดซื้อ ฝ่ายรักษาความปลอดภัย ฝ่ายวิศวกรรม และฝ่ายกฎหมายเก็บรักษาเอกสารแยกกัน จะไม่มีใครรู้ว่าฉบับใดสะท้อนความเป็นจริงในการผลิต.
บริษัทในสหรัฐอเมริกาควรวางแผนสำหรับการบังคับใช้กฎหมายที่ครอบคลุมถึงองค์กรที่ไม่มีสถานประกอบการในสหภาพยุโรปด้วย การมีตัวแทนไม่ได้ทำให้ความเสี่ยงหมดไป และการไม่มีตัวแทนก็ไม่ได้ทำให้กระบวนการพื้นฐานหายไป โปรแกรมที่สามารถตรวจสอบได้นั้นไม่ใช่เอกสารที่สมบูรณ์แบบ แต่เป็นชุดของการตัดสินใจในปัจจุบัน ผู้รับผิดชอบที่ได้รับมอบหมาย ขั้นตอนการทำงาน และหลักฐานที่สอดคล้องกับสิ่งที่ผลิตภัณฑ์ทำได้.
คำถามที่พบบ่อย: GDPR สำหรับบริษัทในสหรัฐอเมริกาและมาตรา 27
กฎ GDPR มีผลบังคับใช้กับบริษัทในสหรัฐอเมริกาหรือไม่?
ใช่แล้ว กฎ GDPR อาจมีผลบังคับใช้กับบริษัทในสหรัฐอเมริกา หากบริษัทนั้นเสนอสินค้าหรือบริการแก่ผู้คนในสหภาพยุโรป หรือตรวจสอบพฤติกรรมของพวกเขาในประเทศเหล่านั้น การที่ไม่มีสำนักงานในสหภาพยุโรปไม่ได้หมายความว่าบริษัทนั้นจะพ้นจากขอบเขตของกฎ GDPR โดยอัตโนมัติ.
บริษัทในสหรัฐฯ จำเป็นต้องมีตัวแทนตามมาตรา 27 เสมอหรือไม่?
ไม่เสมอไป โดยทั่วไปแล้วบริษัทในสหรัฐอเมริกาจำเป็นต้องมีตัวแทนตามมาตรา 27 เมื่อ GDPR มีผลบังคับใช้ภายใต้มาตรา 3(2) และไม่มีข้อยกเว้นใดที่เหมาะสม เนื่องจากข้อยกเว้นนั้นแคบ ทีมส่วนใหญ่จึงควรจัดทำเอกสารการวิเคราะห์ตั้งแต่เนิ่นๆ โดยเฉพาะอย่างยิ่งก่อนที่จะลงนามกับลูกค้าในสหภาพยุโรปหรือขยายการตลาดในสหภาพยุโรป.
วิธีที่เร็วที่สุดที่จะบอกได้ว่าเราอาจต้องการมันหรือไม่คืออะไร?
เริ่มต้นด้วยคำถามสองข้อ คุณกำลังเสนอสินค้าหรือบริการแก่ผู้คนในสหภาพยุโรป หรือกำลังติดตามพฤติกรรมของพวกเขาอยู่หรือไม่? ถ้าใช่ มาตรา 27 อาจมีผลบังคับใช้ การตรวจสอบขอบเขตอย่างรวดเร็วโดยทั่วไปสามารถยืนยันได้ว่าควรมีการเป็นตัวแทนอยู่ในรายการตรวจสอบสำหรับการเปิดตัวของคุณหรือไม่.
การแต่งตั้งตัวแทนทำให้เราปฏิบัติตาม GDPR หรือไม่?
ไม่ ตัวแทนจะช่วยให้คุณมีจุดติดต่ออย่างเป็นทางการในสหภาพยุโรป ซึ่งเป็นสิ่งสำคัญ แต่การปฏิบัติตามกฎระเบียบยังคงขึ้นอยู่กับประกาศ หลักเกณฑ์ทางกฎหมาย สัญญา การโอน การรักษาความปลอดภัย และการจัดการสิทธิ์ของคุณ ประโยชน์ในทางปฏิบัติจะสูงสุดเมื่อการมีตัวแทนควบคู่ไปกับกระบวนการภายในที่ใช้งานได้จริง.
ตัวแทนควรประจำอยู่ที่ใด?
ควรจัดตั้งตัวแทนในประเทศสมาชิกสหภาพยุโรปที่มีผู้ได้รับผลกระทบอาศัยอยู่ ในทางปฏิบัติแล้ว ตัวเลือกที่ดีที่สุดมักจะเป็นตลาดหรือกลุ่มตลาดที่บริษัทของคุณดำเนินธุรกิจขาย ให้การสนับสนุน หรือติดตามผู้ใช้งานอยู่.
บริษัทในสหรัฐอเมริกาจำเป็นต้องมี ROPA หรือไม่?
โดยทั่วไปแล้วใช่ บันทึกกิจกรรมการประมวลผลข้อมูลช่วยให้บริษัทในสหรัฐฯ อธิบายได้ว่าบริษัทจัดการข้อมูลส่วนบุคคลอะไรบ้าง เหตุใดจึงจัดการข้อมูลเหล่านั้น ระบบและผู้ขายใดเกี่ยวข้อง ข้อมูลจะถูกเก็บรักษาไว้นานแค่ไหน และใครเป็นผู้รับผิดชอบภายในองค์กร แม้ว่าทีมจะมีขนาดเล็ก แต่บันทึกกิจกรรมการประมวลผลข้อมูล (ROPA) ฉบับปัจจุบันมักเป็นเอกสารที่มีประโยชน์ที่สุดฉบับหนึ่งสำหรับการจัดการคำขอสิทธิ์ การสนับสนุนตัวแทนตามมาตรา 27 และแสดงให้เห็นว่าโปรแกรมนั้นสอดคล้องกับความเป็นจริงในการผลิต.
บริษัท SaaS ในสหรัฐอเมริกาสามารถใช้ข้อยกเว้นสำหรับการประมวลผลเป็นครั้งคราวได้หรือไม่?
บางครั้งอาจได้รับยกเว้น แต่บริษัท SaaS หลายแห่งประสบปัญหาในการขอรับการยกเว้น หากคุณมีลูกค้าในสหภาพยุโรปที่ใช้บริการซ้ำ มีการใช้งานผลิตภัณฑ์อย่างต่อเนื่อง หรือมีการวิเคราะห์และติดตามข้อมูลเป็นประจำ การขอรับการยกเว้นอาจทำได้ยาก นั่นเป็นเหตุผลที่หลายทีมเลือกที่จะตรวจสอบการยกเว้นอย่างรอบคอบ หรือแต่งตั้งตัวแทนก่อนที่การเติบโตจะสร้างความเสี่ยงที่หลีกเลี่ยงได้.
การมีตัวแทนของสหภาพยุโรปเหมือนกับการเปิดสำนักงานในสหภาพยุโรปหรือไม่?
ไม่ ผู้แทนตามมาตรา 27 ไม่ใช่สำนักงาน สาขา หรือบริษัทในเครือของสหภาพยุโรป แต่เป็นบทบาทการติดต่อด้านกฎระเบียบอย่างเป็นทางการที่ช่วยให้บริษัทของคุณปฏิบัติตามข้อกำหนดเฉพาะโดยไม่ต้องจัดตั้งสถานประกอบการในท้องถิ่น.
Dilicheck Rep ให้บริการเป็นตัวแทนด้านกฎระเบียบอย่างเป็นทางการของสหภาพยุโรปและสหราชอาณาจักร รวมถึง GDPR มาตรา 27, กฎหมาย AI ของสหภาพยุโรป, กฎหมายบริการดิจิทัล, กฎหมายข้อมูล และบริการจุดติดต่อ NIS2 พร้อมเอกสารมอบอำนาจและการจัดการการสื่อสารกับหน่วยงานและเจ้าของข้อมูลอย่างเป็นระบบ ตรวจสอบขอบเขตการเป็นตัวแทนและรูปแบบการดำเนินงานของคุณกับเราได้เลย ตัวแทน Dilicheck ก่อนการเปิดตัวผลิตภัณฑ์ใหม่ในตลาด EU ครั้งต่อไปของคุณ.
ข้อสงวนสิทธิ์: คู่มือนี้จัดทำขึ้นเพื่อเป็นข้อมูลทั่วไปเท่านั้นและไม่ถือเป็นคำแนะนำทางกฎหมาย การบังคับใช้กฎหมายคุ้มครองข้อมูลของสหภาพยุโรปและข้อกำหนดทางกฎหมายอื่นๆ ขึ้นอยู่กับสถานการณ์เฉพาะของแต่ละองค์กร คุณควรขอคำแนะนำทางกฎหมายที่เหมาะสมหากจำเป็นก่อนที่จะนำข้อมูลนี้ไปใช้หรือตัดสินใจเกี่ยวกับการปฏิบัติตามกฎหมาย.
คำชี้แจง: บทความนี้จัดทำขึ้นโดยใช้ปัญญาประดิษฐ์ (AI) และตรวจสอบโดยมนุษย์.