
Seorang pemimpin produk di sebuah perusahaan SaaS India membuka peta jalan kepatuhan dan melihat 13 Mei 2027 Dilingkari merah. Tanggal tersebut bukanlah saat kerangka kerja Perlindungan Data Pribadi Digital menjadi topik kebijakan. Ini adalah titik di mana perusahaan harus menunjukkan bahwa pemberitahuan, persetujuan, penanganan hak, pengamanan, penyimpanan, kontrol vendor, dan proses penanganan pelanggaran berfungsi dalam produksi.
Hal itu menimbulkan masalah praktis. Tim privasi membutuhkan kapasitas rekayasa, tim pengadaan membutuhkan waktu untuk menegosiasikan ulang kontrak pemroses data, tim keamanan membutuhkan bukti, dan tim produk mungkin perlu membangun kembali alur persetujuan dan penarikan data. Perusahaan yang melayani pelanggan Eropa juga perlu menyelaraskan pekerjaan ini dengan kewajiban Uni Eropa dan Inggris yang sudah ada, daripada membuat program kepatuhan terpisah lainnya.
Pertanyaan yang tepat bukanlah apakah organisasi Anda memiliki kebijakan DPDP. Melainkan apakah organisasi tersebut dapat melacak data pribadi dari pengumpulan hingga penghapusan, membuktikan mengapa data tersebut diproses, menanggapi permintaan dari Pemegang Data Utama, merekonstruksi insiden, dan menunjukkan bahwa pemasok mengikuti perlindungan yang setara. Itulah yang seharusnya dilakukan perusahaan-perusahaan India sebelum tenggat waktu DPDP Mei 2027.
Mengapa Batas Waktu DPDP Mei 2027 Sudah Menjadi Masalah Saat Ini?
Batas waktunya sudah ditetapkan, dan jendela persiapannya terbatas. Berbagai pelacak hukum dan pengarahan industri menetapkan tanggal kepatuhan DPDP substantif penuh pada 13 Mei 2027, tepat 18 bulan setelah Peraturan DPDP diumumkan pada tanggal 13 November 2025. (analisis garis waktu dan tenggat waktuMenganggap Mei 2027 sebagai bulan dimulainya pekerjaan akan membingungkan antara gerbang penegakan hukum dengan tanggal pengiriman.
Pada saat itu, perusahaan Anda harus memiliki kontrol operasional untuk Penanganan pemberitahuan dan persetujuan, pelaporan pelanggaran, pengamanan yang wajar, kontrol data anak, penanganan hak, dan transfer lintas batas.. Kontrol tersebut bergantung pada sistem, kontrak, pemilik, pengujian, dan bukti. Pemberitahuan privasi yang disusun menjelang tenggat waktu tidak akan memperbaiki aplikasi yang tidak memiliki tanda terima persetujuan yang andal, atau register vendor yang tidak dapat mengidentifikasi ke mana data pelanggan mengalir.
Konversikan tanggal menjadi dependensi
Pimpinan harus segera menerjemahkan tenggat waktu ke dalam alur kerja penyelesaian:
- Rekayasa produk: Membangun atau memodifikasi antarmuka pengumpulan data, persetujuan, penarikan persetujuan, preferensi, dan hak.
- Tata kelola data: Lengkapi inventaris alur data, catatan tujuan, logika retensi, dan pemicu penghapusan.
- Keamanan: Mendemonstrasikan enkripsi, tata kelola akses, pemantauan, respons insiden, dan penyimpanan log.
- Pengadaan: Tinjau perjanjian pengolah data dan minta perlindungan yang setara dari vendor terkait.
- Hukum dan kepatuhan: Menyelaraskan pemberitahuan, kontrak, pengaturan lintas batas, prosedur pengaduan, dan catatan akuntabilitas.
- Tata kelola eksekutif: Tetapkan pemilik yang bertanggung jawab dan tinjau risiko yang belum terselesaikan sebagai penghambat pelaksanaan, bukan sekadar pengamatan administratif.
Itu Jangka waktu implementasi 18 bulan Tujuannya adalah untuk membantu organisasi beralih dari penyusunan kebijakan ke kesiapan operasional, tetapi perbaikan rekayasa dan vendor menghabiskan waktu tersebut.peringatan peraturan tentang penegakan bertahapTim yang menunggu hingga kuartal pertama tahun 2027 akan memiliki sedikit ruang untuk kegagalan pengujian, keterlambatan pemasok, revisi penilaian dampak perlindungan data, atau perubahan arsitektur persetujuan.
Aturan praktis: Jika suatu kontrol tidak dapat menghasilkan bukti dari sistem nyata, maka kontrol tersebut belum siap untuk diterapkan.
Mulailah dengan inventarisasi eksekutif dari setiap sistem, vendor, perjalanan pelanggan, dan proses bisnis yang menangani data pribadi. Kemudian ajukan satu pertanyaan untuk setiap item: Apa yang harus diubah, siapa yang bertanggung jawab atas perubahan tersebut, dan bukti apa yang akan membuktikan penyelesaiannya? Latihan itu mengubah tanggal yang masih jauh menjadi rencana pengiriman yang teratur.
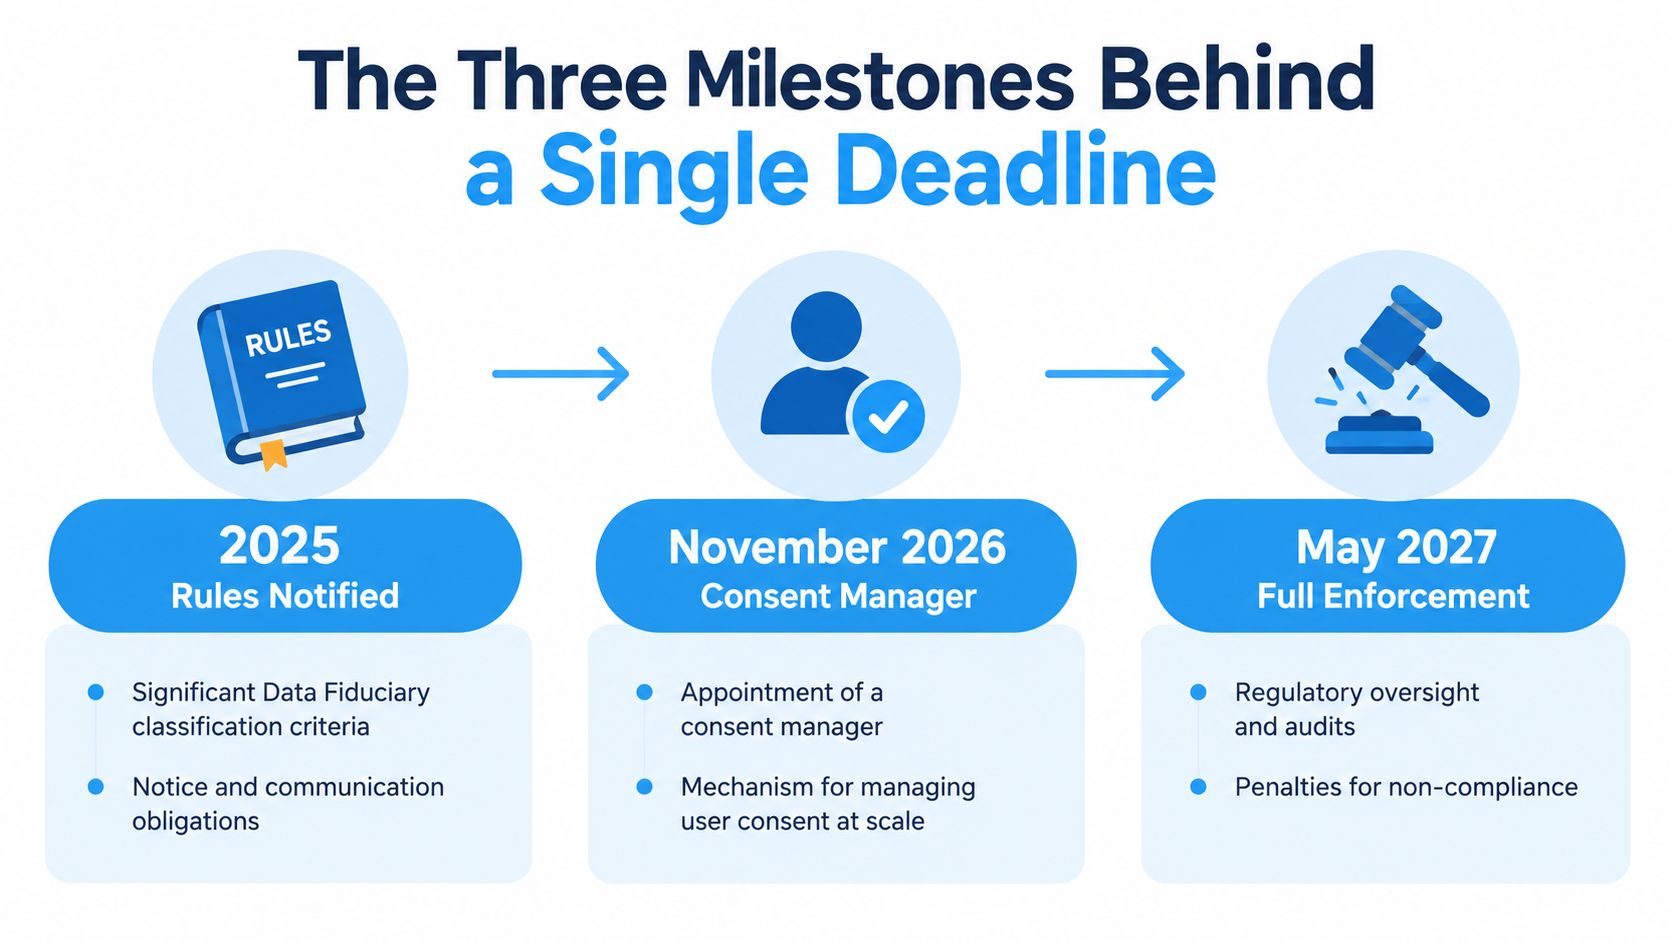
Tiga Tonggak Penting di Balik Satu Batas Waktu
Kesiapan DPDP mengikuti jadwal bertahap, tetapi perusahaan harus menjalankannya sebagai satu program rekayasa dan tata kelola. Aturan tersebut diumumkan pada November 2025. Beberapa ketentuan berlaku segera, sedangkan tahap selanjutnya dimulai setelahnya. 12 bulan, dan kewajiban substantif terakhir mencapai Batas waktu 18 bulan pada Mei 2027. Model bertahap ini menciptakan tiga gerbang pengiriman, yang masing-masing membutuhkan pemilik yang jelas, rencana pengujian, dan jejak bukti. panduan bagian dan tenggat waktu yang efektif Menjelaskan bagian-bagian yang relevan dan waktunya.
Gerbang satu, Peraturan yang diberitahukan
Mulailah dengan klasifikasi, penerapan, dan ketentuan yang sudah berlaku. Tentukan apakah organisasi tersebut dapat termasuk dalam ekspektasi Fiduciari Data Signifikan, kemudian tetapkan tata kelola yang diperlukan untuk pemberitahuan, catatan pemrosesan, pengawasan pemasok, dan akuntabilitas.
Klasifikasi mengubah rencana penyampaian. Hal ini memengaruhi desain tata kelola, pekerjaan penilaian, harapan pelaporan, dan bukti yang harus diminta oleh pimpinan dari tim privasi dan keamanan. Perlakukan tahapan ini sebagai alur kerja aktif, bukan memo hukum.
Tahap kedua, tonggak penting Pengelola Persetujuan November 2026
Tanggal penting yang akan datang adalah 13 November 2026, ketika tahapan pendaftaran Consent Manager dimulai di bawah rezim bertahap. Produk konsumen, platform teknologi periklanan, penyedia SaaS, dan bisnis e-commerce harus menyelesaikan arsitektur persetujuan mereka sebelum itu.
Tentukan apakah persetujuan akan dikelola secara langsung atau melalui perantara terdaftar. Tinjau kontrak vendor, uji integrasi SDK dan API, dan verifikasi bahwa alur kerja penarikan dan pengaduan mempertahankan jejak audit yang dapat dipertanggungjawabkan. Keputusan ini juga memengaruhi sistem yang melayani pengguna Uni Eropa dan Inggris, jadi tim harus menghindari membangun jalur persetujuan khusus India yang nantinya memerlukan desain ulang yang mahal.
Gerbang ketiga, kepatuhan substantif penuh
Itu 13 Mei 2027 Tahap selanjutnya mencakup kewajiban operasional inti. Pada tahap ini, organisasi harus menunjukkan bahwa model operasinya berfungsi di seluruh sistem produksi, dengan bukti yang mendukung peninjauan dan perbaikan.
Rencanakan mundur dari setiap tahapan. November 2026 harus mengkonfirmasi arsitektur persetujuan. Mei 2027 harus mengkonfirmasi model operasional lengkap, termasuk tata kelola, teknologi, dan ketergantungan kepatuhan lintas batasnya.
Membangun Pengamanan yang Mampu Bertahan dari Audit
Kesiapan keamanan DPDP termasuk dalam daftar tugas rekayasa dan rencana audit internal. Peraturan 2025 mensyaratkan pengamanan yang wajar yang mencakup: Enkripsi saat transit dan saat diam, kontrol akses yang ketat, penyamaran atau anonimisasi jika sesuai, pemantauan aktivitas akses dan pemrosesan, penyimpanan log selama satu tahun, prosedur respons insiden, dan perlindungan setara dalam kontrak pengolah data. (Panduan pengamanan DPDP).
Kebijakan privasi dapat menjelaskan kontrol-kontrol ini, tetapi tidak dapat menggantikannya. Auditor, pelanggan, regulator, atau investigasi internal akan mencari catatan konfigurasi, riwayat akses, artefak insiden, penilaian pemasok, dan bukti perubahan.
Membangun tumpukan kontrol
Mulailah dengan enkripsi dan manajemen kunci. Dokumentasikan repositori mana yang berisi data pribadi, bagaimana enkripsi diaktifkan, siapa yang dapat mengakses kunci, bagaimana akses ditinjau, dan apa yang terjadi ketika kunci atau kredensial dirotasi. Hindari memperlakukan pengaturan default penyedia cloud sebagai deskripsi kontrol yang lengkap. Bukti Anda harus menghubungkan pengaturan tersebut dengan aktivitas pemrosesan yang relevan.
Kontrol akses membutuhkan disiplin yang sama. Gunakan izin berbasis peran, hapus akun yang tidak aktif, pisahkan hak akses administratif, dan catat tinjauan hak akses minimal secara berkala. Pemilik kontrol harus disebutkan, hasil tinjauan harus disimpan, dan pengecualian harus memiliki masa berlaku atau keputusan perbaikan.
Pencatatan log adalah bagian di mana banyak program menjadi tidak dapat diverifikasi. Sentralisasikan akses dan catatan pemrosesan, lindungi dari perubahan yang tidak sah, dan pastikan retensi berfungsi untuk periode yang dibutuhkan. Tim keamanan harus menghubungkan sumber log ke sistem yang tercatat dalam inventaris data, sehingga penanggung jawab insiden dapat mengidentifikasi bukti yang relevan tanpa harus memulai pencarian manual di setiap lingkungan.
Nyatakan kepemilikan bukti secara eksplisit.
Tetapkan kepemilikan bukti kepada orang-orang yang mengoperasikan setiap kontrol:
- Rekayasa keamanan: konfigurasi enkripsi, manajemen kunci, perbaikan kerentanan, dan pemantauan keamanan.
- Manajemen identitas dan akses: tinjauan peran, catatan akses istimewa, dan kontrol penggabung-pindah-keluar.
- Rekayasa platform: pencadangan, pengujian pemulihan, alur log, dan pengaturan retensi.
- Pengadaan dan risiko vendor: penilaian prosesor, klausul kontrak, dan pelacakan perbaikan.
- Tata kelola privasi: Pemetaan kontrol, pengecualian, dan hubungan antara pengamanan dan tujuan pemrosesan.
Bukti audit harus dikumpulkan sebagai bagian dari operasi normal, bukan dikumpulkan selama penyelidikan.
Bagi perusahaan yang melayani pasar Eropa, tata kelola keamanan juga dapat bersinggungan dengan kewajiban siber yang lebih luas. Jika peran tersebut relevan dengan model operasional Eropa organisasi, tim dapat meninjau dan menerapkan hal tersebut. Perwakilan Uni Eropa untuk kepatuhan NIS2 sebagai bagian dari penilaian representasi mereka. Poin pentingnya bukanlah menambahkan logo lain ke register kepatuhan. Melainkan membangun satu lingkungan kontrol yang dapat dilacak yang dapat mendukung DPDP, jaminan pelanggan, dan persyaratan Eropa yang berlaku.
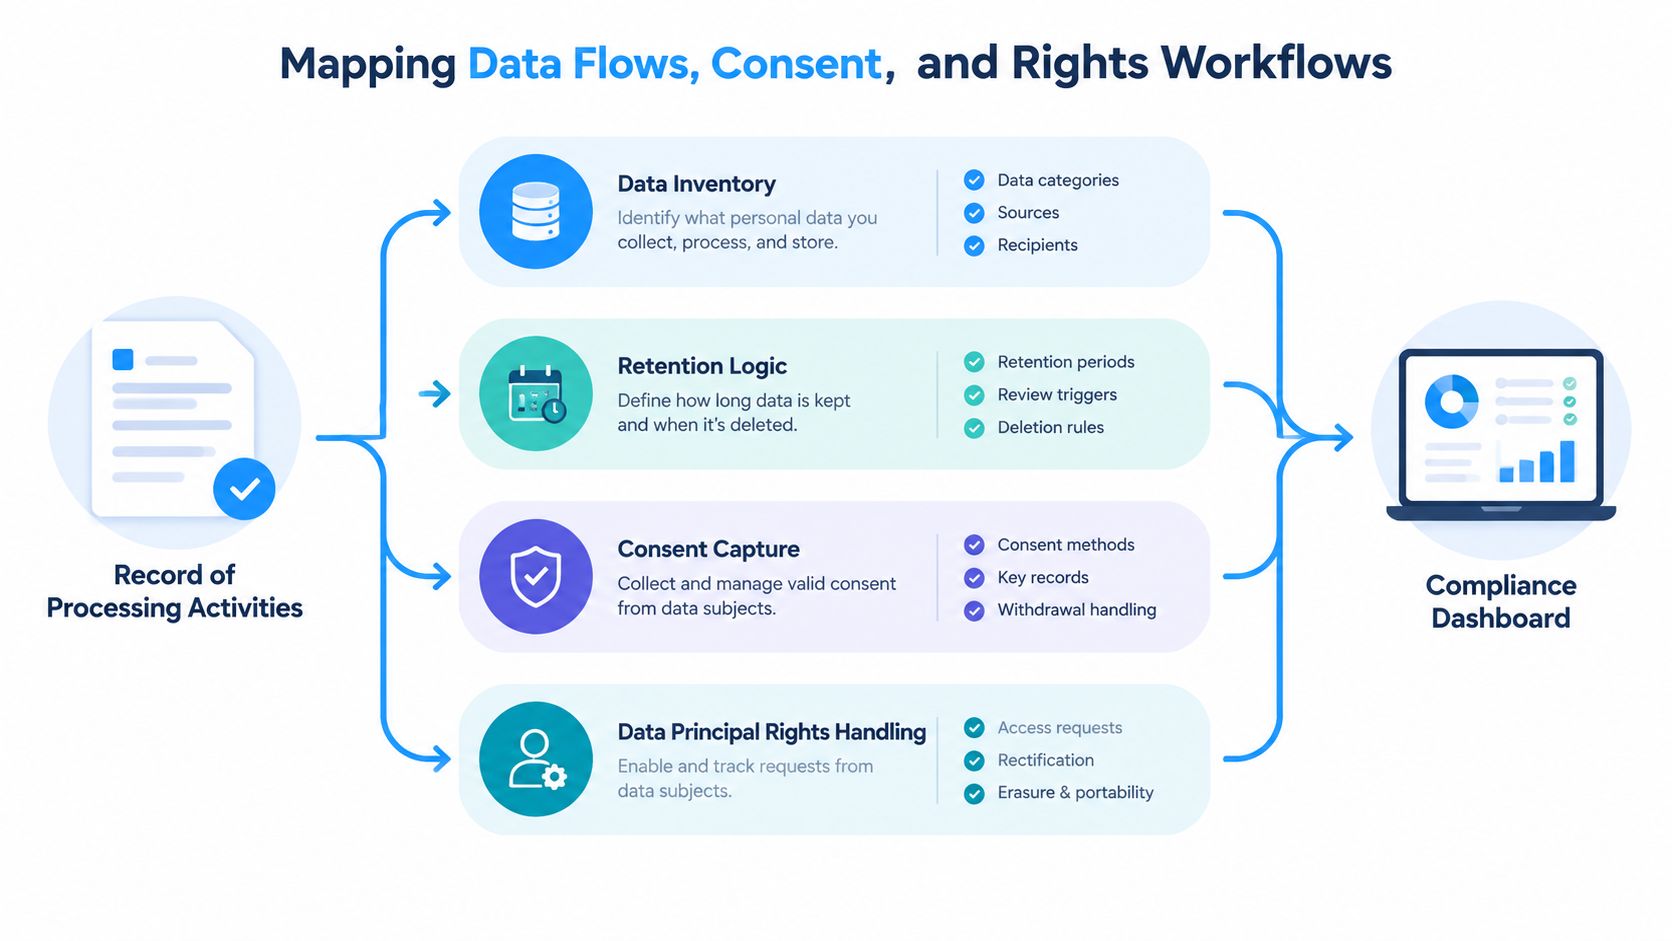
Alur Kerja Pemetaan Alur Data, Persetujuan, dan Hak
Pelanggan mencabut persetujuan melalui aplikasi, namun alat analitik, platform dukungan, dan basis data vendor terus memproses data yang sama. Kegagalan tersebut biasanya dimulai dengan inventaris yang tidak terhubung, catatan persetujuan, jadwal retensi, dan antrian hak akses. Perlakukan semua itu sebagai satu kesatuan infrastruktur rekayasa dan tata kelola, atau perusahaan tidak dapat membuktikan apa yang terjadi di seluruh lingkungannya.
Mulailah dengan Catatan Aktivitas Pemrosesan Daftar gaya. Untuk setiap aktivitas pemrosesan, catat kategori data pribadi, tujuan, lokasi penyimpanan, penerima, periode penyimpanan, pemicu penghapusan atau anonimisasi, dan pemilik yang bertanggung jawab.
Dapatkan persetujuan sebagai bukti.
Kotak centang saja bukanlah sistem persetujuan. Simpan teks pemberitahuan atau persetujuan yang ditampilkan secara tepat, pengidentifikasi utama data, stempel waktu, tujuan, saluran pengumpulan, dan setiap peristiwa penarikan persetujuan selanjutnya. Hubungkan tanda terima tersebut dengan aktivitas pemrosesan dan sistem yang bergantung padanya.
Ujilah jalur yang sulit, bukan hanya perjalanan yang sukses. Tim produk harus menguji persetujuan sebagian, penarikan persetujuan setelah berbagi data, penutupan akun, perubahan persetujuan di berbagai perangkat, dan kegagalan sinkronisasi vendor. Jika platform tidak dapat menunjukkan apa yang terjadi pada catatan persetujuan, tim hukum tidak dapat membela alur kerja tersebut.
Target pencapaian Consent Manager pada November 2026 menjadikan integrasi ini sangat mendesak. Perusahaan harus mengidentifikasi alur persetujuan mana yang harus terhubung ke Consent Manager dan merancang antarmuka, catatan, dan model kepemilikan sebelum ketergantungan tersebut menjadi penghambat rilis.
Otomatiskan penanganan hak akses
Permintaan akses, koreksi, penghapusan, pengaduan, dan nominasi memerlukan saluran penerimaan yang terdefinisi dan alur kerja yang akuntabel. Integrasikan verifikasi identitas ke dalam proses penerimaan, mulai penghitung waktu SLA, arahkan permintaan ke pemilik sistem, dan eskalasi pengecualian ketika sistem sumber tidak dapat menyelesaikan tindakan tersebut.
Logika retensi harus dapat dieksekusi. Setiap kategori data memerlukan siklus hidup yang menyatakan kapan data disimpan, ditinjau, dihapus, atau dianonimkan. Hubungkan aturan-aturan tersebut dengan alur kerja hak akses dan pelanggaran, termasuk proses pemberitahuan yang beroperasi tanpa penundaan dan pelaporan tindak lanjut. 72 jam.
Jika perwakilan Uni Eropa termasuk dalam model operasional yang sama, maka... Perwakilan GDPR Uni Eropa Dapat memberikan penunjukan resmi berbasis Uni Eropa untuk operasi lintas batas yang relevan. Jaga agar catatan penunjukan tetap terhubung dengan inventaris pemrosesan dan alur kerja komunikasi, daripada memperlakukannya sebagai dokumen hukum yang terisolasi.
Di mana DPDP Memenuhi Kewajiban Kepatuhan Uni Eropa dan Inggris
Perusahaan SaaS India dapat memenuhi daftar periksa DPDP dan tetap gagal memenuhi kewajiban Eropanya. DPDP tidak menggantikan GDPR Uni Eropa, GDPR Inggris, atau Undang-Undang AI Uni Eropa. Perusahaan yang menjual produk ke Eropa harus membangun sistem yang sesuai. model mandat terpadu: kontrol rekayasa dan tata kelola bersama untuk persyaratan umum, dengan aturan khusus yurisdiksi di mana rezimnya berbeda.
Perusahaan India yang menawarkan layanan kepada masyarakat di Uni Eropa memerlukan perwakilan Pasal 27 kecuali jika dapat memastikan bahwa tidak ada pemicu teritorial GDPR yang berlaku untuk pemrosesan datanya. Perusahaan yang menilai ambang batas tersebut dapat menggunakan panduan ini. apakah GDPR berlaku untuk perusahaan India Sebagai bagian dari penjajakan awal mereka. Penilaian disiplin yang sama diperlukan berdasarkan GDPR Inggris untuk pemrosesan yang relevan yang melibatkan orang-orang di Inggris Raya. Penyedia AI juga harus menilai kewajiban representatif berdasarkan Undang-Undang AI Uni Eropa di samping tanggung jawab GDPR mereka.
Berbagi infrastruktur operasional
Inventaris data tunggal dapat mendukung catatan DPDP, catatan pemrosesan GDPR, uji tuntas pelanggan, dan penilaian transfer. Tanda terima persetujuan bersama dapat menyimpan bukti di seluruh proses pemberitahuan dan persetujuan yang berlaku. Pohon eskalasi pelanggaran umum dapat mengarahkan insiden ke keamanan, privasi, pelanggan yang terdampak, dan otoritas terkait sesuai dengan rezim yang berlaku.
Landasan hukum tidak selalu cocok. Desain persetujuan dan pemberitahuan DPDP mungkin tidak memenuhi setiap landasan hukum GDPR. Hak-hak Pemegang Data dapat berbeda dari hak-hak Uni Eropa atau Inggris, sementara persyaratan data anak dan kondisi transfer lintas batas memerlukan analisis terpisah. Bangun satu lapisan kontrol, lalu konfigurasikan logika pengambilan keputusan khusus yurisdiksi alih-alih memelihara sistem yang terpisah.
| Kewajiban | Undang-Undang DPDP | GDPR Uni Eropa | GDPR Inggris |
|---|---|---|---|
| Transparansi | Pemberitahuan yang jelas dan penanganan persetujuan untuk pemrosesan yang berlaku. | Kewajiban informasi dan pemberitahuan pemrosesan yang transparan | Kewajiban transparansi yang setara di bawah kerangka kerja Inggris |
| Justifikasi pemrosesan | Persetujuan dan dasar hukum lain yang diizinkan berdasarkan DPDP | Berbagai dasar hukum, termasuk persetujuan, kontrak, dan kepentingan yang sah. | Berbagai dasar hukum di bawah kerangka GDPR Inggris yang dipertahankan |
| Catatan dan tata kelola | Pemetaan data, akuntabilitas, pengamanan, dan kewajiban fidusia yang berlaku. | ROPA, akuntabilitas, DPIA jika diperlukan, dan kontrol tata kelola. | ROPA, akuntabilitas, DPIA jika diperlukan, dan kontrol tata kelola. |
| Operasi hak | Alur kerja hak Data Principal untuk permintaan yang berlaku. | Hak akses, koreksi, penghapusan, pembatasan, keberatan, dan hak-hak terkait lainnya. | Hak yang setara dengan administrasi peraturan khusus Inggris. |
| Transfer internasional | Aturan transfer lintas batas DPDP dan pembatasan pemerintah | Mekanisme dan pengamanan transfer, termasuk pengaturan SCC jika relevan. | Mekanisme dan perlindungan transfer di Inggris, termasuk pengaturan khusus untuk Inggris. |
| Perwakilan | Tergantung pada peran DPDP organisasi dan persyaratan yang berlaku. | Pasal 27 penilaian representatif untuk organisasi non-UE yang relevan | Penilaian perwakilan Inggris untuk organisasi non-Inggris yang relevan |
Bagi perusahaan yang tidak memiliki kehadiran di pasar, sebuah Layanan perwakilan regulasi Uni Eropa Hal ini dapat menjadi bagian dari model tata kelola lintas batasnya. Namun, hal ini tidak mentransfer kepemilikan kepatuhan. Perusahaan tetap membutuhkan inventaris yang akurat, kontrak yang dapat ditegakkan, keputusan yang terdokumentasi, dan bukti yang menunjukkan bagaimana setiap kewajiban ditangani. Representasi harus terhubung dengan catatan operasional tersebut, bukan disimpan dalam berkas hukum terpisah.
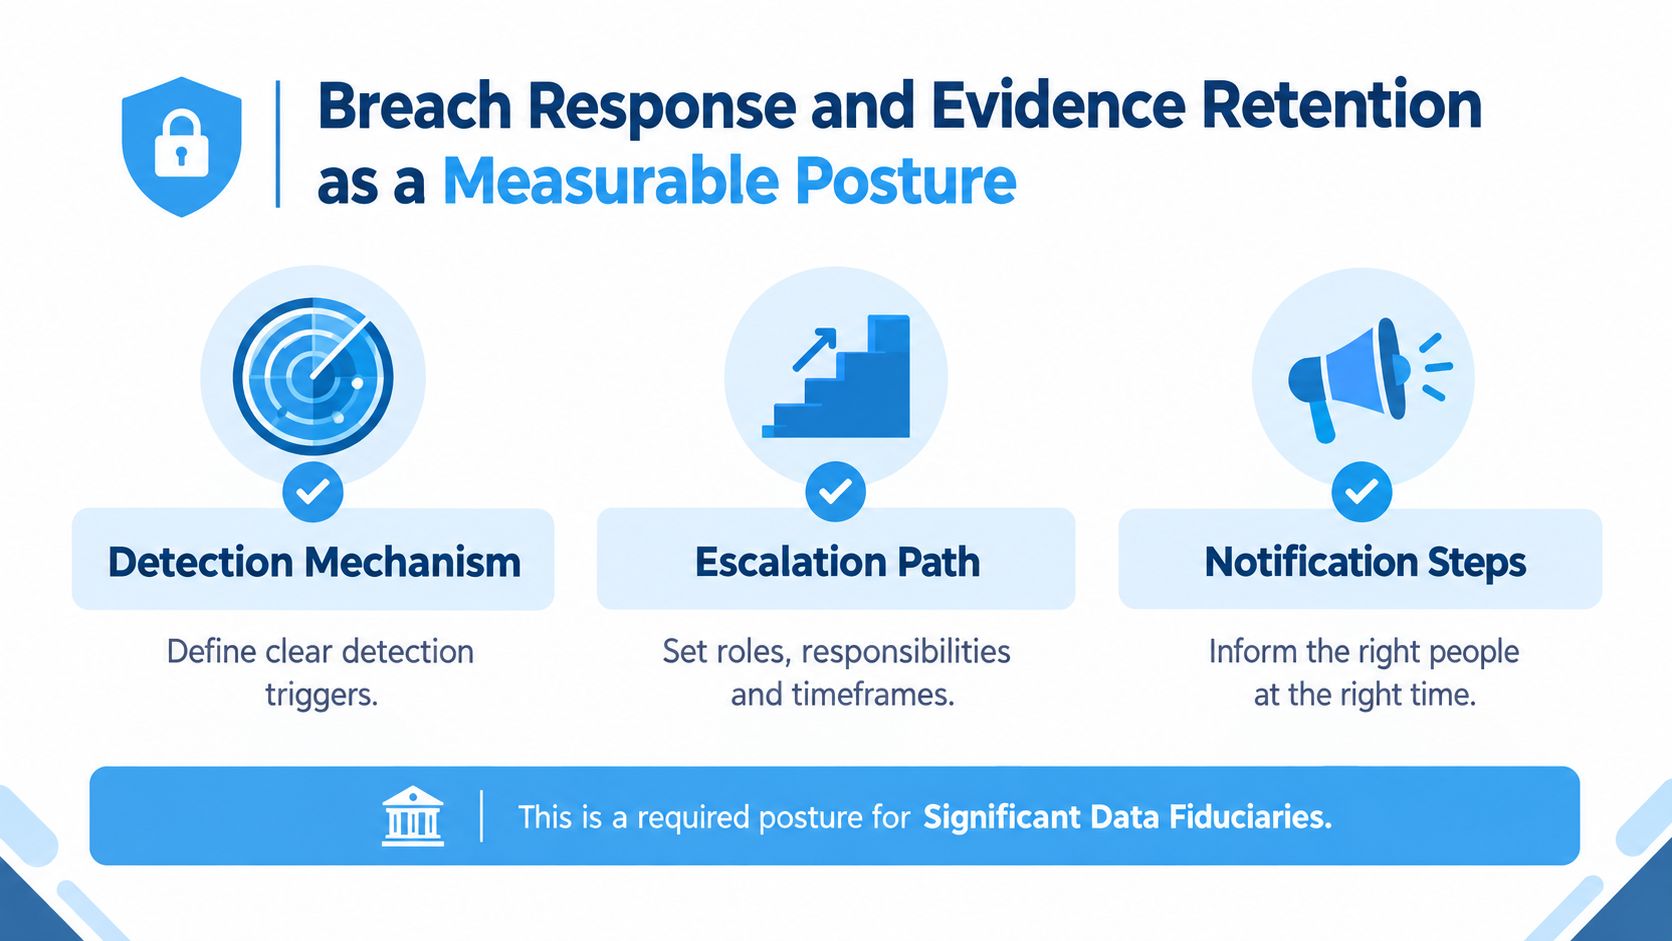
Respons Pelanggaran dan Penyimpanan Bukti sebagai Sikap yang Terukur
Rencana respons terhadap pelanggaran data tidak seharusnya hanya tersimpan dalam file PDF yang belum pernah diuji coba oleh siapa pun. Berdasarkan panduan implementasi DPDP, pemberitahuan pelanggaran data kepada Dewan Perlindungan Data memerlukan pemberitahuan awal. tanpa penundaan, diikuti dengan laporan terperinci dalam 72 jam. Hal itu menjadikan deteksi, klasifikasi, eskalasi, dan pelestarian bukti sebagai bagian dari sikap kepatuhan.
Proses penanganan insiden Anda harus mengidentifikasi saat organisasi menyadari potensi pelanggaran signifikan. Batas waktu tidak boleh bergantung pada penyelesaian analisis akar penyebab. Tetapkan komandan insiden, tentukan siapa yang dapat mengklasifikasikan suatu kejadian, siapkan templat pemberitahuan, dan dokumentasikan bagaimana Pihak yang Bertanggung Jawab atas Data dan Dewan Direksi akan dihubungi.
Pertahankan jalur rekonstruksi.
Log forensik, catatan akses, peringatan, tiket, keputusan, komunikasi, dan artefak sistem harus dipindahkan ke penyimpanan yang tahan terhadap perubahan. Tetapkan penangguhan hukum untuk bukti yang relevan dan cegah penghapusan rutin agar tidak merusak garis waktu yang dibutuhkan untuk penyelidikan Dewan, pertanyaan pelanggan, atau klaim Pemegang Data.
Ukurlah proses tersebut dengan indikator operasional:
- Deteksi: Seberapa cepat tim tersebut mengidentifikasi insiden yang dicurigai?
- Penahanan: Seberapa cepat komandan insiden dapat membatasi paparan lebih lanjut?
- Triase: Apakah insiden-insiden tersebut diklasifikasikan dalam jangka waktu target organisasi?
- Pemberitahuan: Mampukah tim menyiapkan dan menyetujui pemberitahuan yang dibutuhkan tanpa penundaan yang dapat dihindari?
- Kualitas latihan: Apakah latihan simulasi meja (tabletop exercise) mengungkap pemilik yang tidak jelas, log yang hilang, atau celah eskalasi vendor?
Program penanganan insiden yang matang membuktikan apa yang terjadi, kapan terjadi, siapa yang memutuskan apa, dan kontrol apa yang diaktifkan.
Perusahaan-perusahaan India yang melayani pelanggan Eropa juga harus menghubungkan proses ini dengan model komunikasi mereka dengan pelanggan dan regulator. Tim yang meninjau ketentuan kontrak dan tugas eskalasi juga dapat mempertimbangkan panduan ini. menghindari jebakan pelanggaran 72 jam dalam perjanjian pemrosesan data. Jika relevan, Layanan kepatuhan GDPR Uni Eropa Meskipun dapat berjalan beriringan dengan tata kelola insiden internal, tidak ada layanan eksternal yang dapat menggantikan log yang hilang atau pohon eskalasi yang belum diuji.
Skenario Kesiapan 12 Bulan untuk Perusahaan India yang Sedang Berkembang
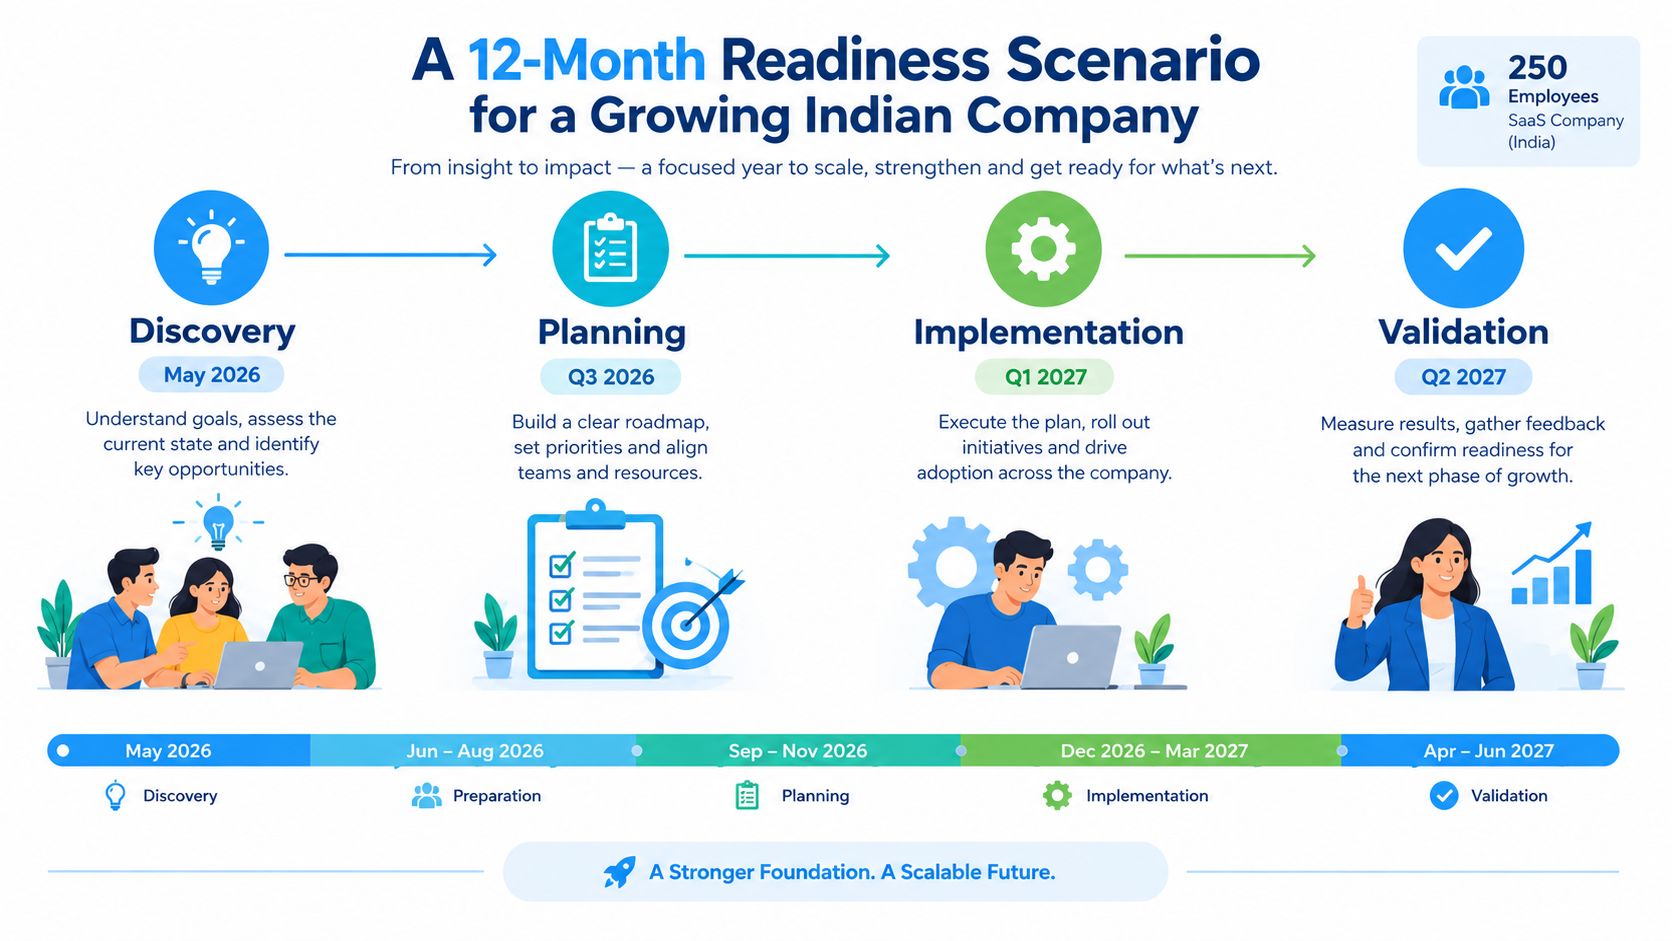
Pertimbangkan sebuah perusahaan SaaS fiktif asal India dengan 250 karyawan, melayani pelanggan di India, Uni Eropa, dan Inggris. Pada Mei 2026, pendiri mengetahui bahwa pencapaian Consent Manager tiba sebelum tanggal pemberlakuan akhir. Perusahaan memiliki penanggung jawab privasi, tim keamanan, dan insinyur produk, tetapi catatan persetujuan terbagi antara basis data aplikasi, platform dukungan pelanggan, dan alat pemasaran.
Pendiri mengalokasikan kembali dua insinyur dan penanggung jawab privasi dari pekerjaan fitur. Keputusan itu menciptakan tekanan komersial, tetapi menunda pekerjaan tersebut akan membuat perusahaan harus mendesain ulang persetujuan, retensi, kontrak vendor, dan bukti insiden secara bersamaan.
Urutkan pekerjaan berdasarkan ketergantungan.
Pada bulan Juli, perusahaan menyelesaikan inventaris aliran datanya dan menemukan bahwa integrasi penjualan mengirimkan informasi akun ke vendor yang tidak tercantum dalam dokumentasi privasi asli. Pada bulan Agustus, perusahaan menulis ulang aturan retensi dan memetakan pemicu penghapusan ke penutupan pelanggan, berakhirnya kontrak, dan catatan dukungan.
Pada bulan September, tim mengakui bahwa mereka kurang berinvestasi dalam pencatatan persetujuan. Produk tersebut dapat mengumpulkan persetujuan, tetapi tidak dapat secara andal menyimpan versi pemberitahuan yang ditampilkan atau menyebarkan penarikan persetujuan ke setiap alat hilir. Para insinyur memperbaiki model tanda terima sebelum membangun kembali antarmuka pengguna.
Bulan Oktober dikhususkan untuk latihan simulasi pelanggaran keamanan. Latihan ini mengungkapkan bahwa teknisi keamanan yang bertugas dapat mendeteksi suatu kejadian tetapi tidak mengetahui siapa yang bertanggung jawab atas komunikasi Dewan Direksi. Perusahaan menugaskan seorang komandan insiden dan membuat jalur eskalasi yang mencakup bagian hukum, keamanan, layanan pelanggan, dan vendor terkait.
Gunakan bulan-bulan awal tahun 2027 untuk integrasi.
Pada bulan Januari, bagian pengadaan memperbarui perjanjian pemroses dan dokumentasi transfer lintas batas untuk operasional pelanggan di Uni Eropa dan Inggris. Kemudian, penanggung jawab privasi menguji otomatisasi hak akses di seluruh aplikasi, platform pendukung, lingkungan pencadangan, dan vendor utama.
Pada bulan April, perusahaan menjalankan uji coba pemberitahuan DPB, meninjau bukti dengan dewan direksi, dan mencatat pengecualian yang belum terselesaikan. Peningkatan terkuatnya bukanlah kebijakan yang disempurnakan. Melainkan alur kerja hak akses otomatis, yang memberikan tim privasi riwayat permintaan yang dapat dilacak dan memberikan tugas yang jelas kepada pemilik sistem.
Skenario ini mengungkap adanya pertukaran: kapasitas fitur terbatas, tetapi ketergantungan kepatuhan bukanlah pilihan. Alokasikan orang sesuai dengan sistem yang menciptakan bukti dan risiko perbaikan terbesar, lalu uji hasilnya sebelum tahap akhir.
Daftar Periksa Kesiapan Praktis 90 Hari Sebelum Mei 2027
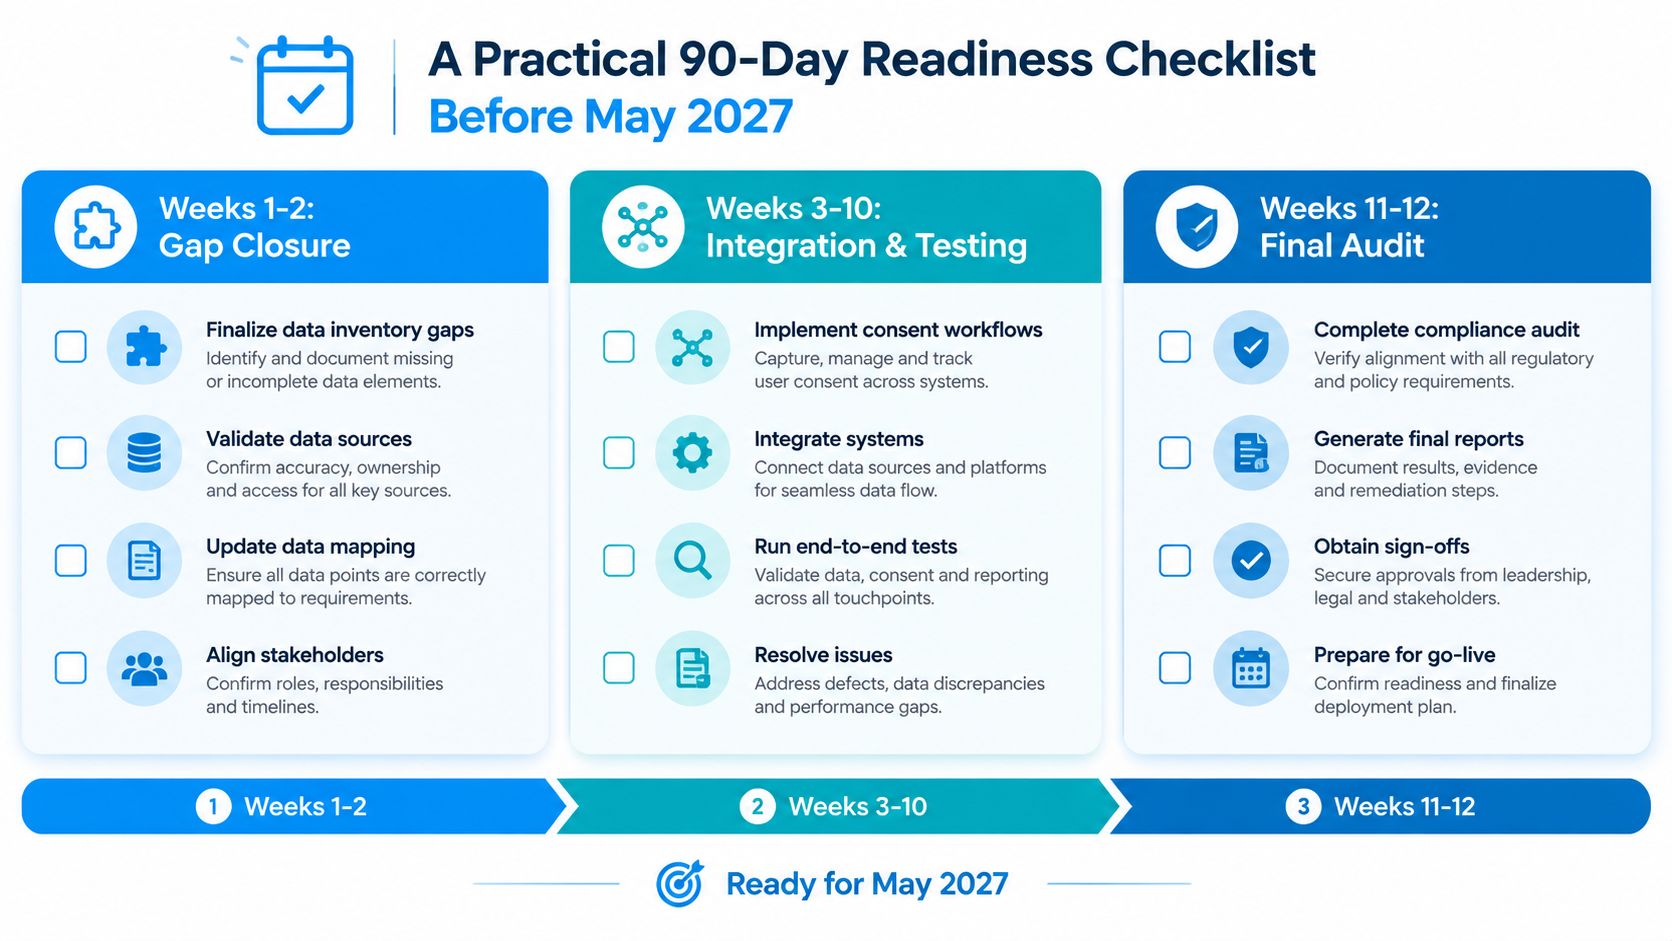
Yang terakhir 90 hari Ini seharusnya menjadi periode validasi yang terkontrol, bukan misi penyelamatan. Gunakan jadwal di bawah ini hanya setelah pekerjaan dasar sebagian besar selesai. Jika pemetaan data inti atau arsitektur persetujuan masih kurang, segera sampaikan hal itu kepada tim eksekutif karena waktu yang tersisa adalah untuk integrasi, pengujian, dan penutupan bukti.
Minggu pertama dan kedua, menutup kesenjangan yang diketahui.
- Penyelesaian inventaris: Mengidentifikasi sistem, vendor, penerima, lokasi penyimpanan, dan tujuan pemrosesan yang tidak teridentifikasi.
- Arsitektur persetujuan: Konfirmasikan apakah produk tersebut bergantung pada Pengelola Persetujuan yang terdaftar dan uji proses pengambilan, penarikan, dan pemulihan tanda terima.
- Kontrol retensi: Jadwal penguncian, pemicu penghapusan, aturan anonimisasi, dan persetujuan pengecualian.
- Kepemilikan: Tetapkan pemilik yang ditunjuk untuk setiap item perbaikan yang terbuka dan tetapkan jalur eskalasi untuk pekerjaan yang terhambat.
Minggu ketiga hingga keenam, integrasikan model operasional.
Perbarui perjanjian pemrosesan dan jadwal pemasok. Konfirmasikan mekanisme transfer lintas batas dan tanggung jawab komunikasi untuk operasi di Uni Eropa dan Inggris. Latih skrip pemberitahuan pelanggaran, termasuk pemberitahuan awal dan proses tindak lanjut yang terperinci.
Pada tahap ini, jangan menerima tangkapan layar sebagai satu-satunya bukti. Tautkan setiap dokumen ke sistem, aktivitas pemrosesan, vendor, atau catatan keputusan.
Minggu ketujuh hingga kesepuluh, kumpulkan bukti.
- Akses ulasan: Ekspor bukti peran dan akses istimewa, catat pengecualian, dan tutup izin yang sudah usang.
- Sertifikasi keamanan: Simpan bukti enkripsi, pencadangan, pemantauan, kerentanan, dan respons insiden.
- Jejak audit persetujuan: Konfirmasikan bahwa sistem produksi mencatat peristiwa persetujuan dengan konteks yang diperlukan.
- Pengujian hak akses: Jalankan skenario akses, koreksi, penghapusan, pengaduan, dan nominasi melalui alur kerja lengkap.
- Validasi vendor: Pastikan pemasok dapat menyediakan catatan dan melaporkan insiden melalui saluran yang telah disepakati.
Minggu kesebelas dan kedua belas, latihan dan penutupan.
Lakukan latihan simulasi, selesaikan uji coba pengajuan DPB, dan minta dewan atau komite eksekutif untuk menandatangani kesiapan dan pengecualian yang diterima. Lacak waktu penyelesaian permintaan hak rata-rata, waktu penyelesaian latihan pelanggaran, persentase sistem yang mencatat peristiwa persetujuan, temuan risiko tinggi yang belum terselesaikan, dan ketersediaan bukti berdasarkan kontrol.
Keputusan akhir harus didasarkan pada bukti. Jika pimpinan tidak dapat melihat pemilik kendali, hasil pengujian, status pengecualian, dan artefak pendukung, program tersebut belum siap untuk disetujui.
DilicheckRep menyediakan representasi regulasi resmi Uni Eropa dan Inggris untuk organisasi yang beroperasi secara internasional, termasuk penanganan terstruktur atas komunikasi regulasi dan dokumentasi mandat. Jika program kesiapan DPDP Anda juga harus mendukung operasi di Eropa, kunjungi DilicheckRep untuk menilai bagaimana infrastruktur representasinya sesuai dengan model tata kelola Anda.
Penafian: Panduan ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat hukum. Penerapan perlindungan data Uni Eropa dan persyaratan peraturan lainnya bergantung pada keadaan spesifik masing-masing organisasi. Anda harus mendapatkan nasihat hukum yang sesuai jika diperlukan sebelum mengandalkan informasi ini atau membuat keputusan kepatuhan.
Pemberitahuan AI: Artikel ini disusun oleh seorang ahli dengan bantuan AI.